
ソフトウェアサプライチェーンセキュリティプラットフォーム市場規模およびシェア
市場概要
| 調査期間 | 2019 - 2030 |
|---|---|
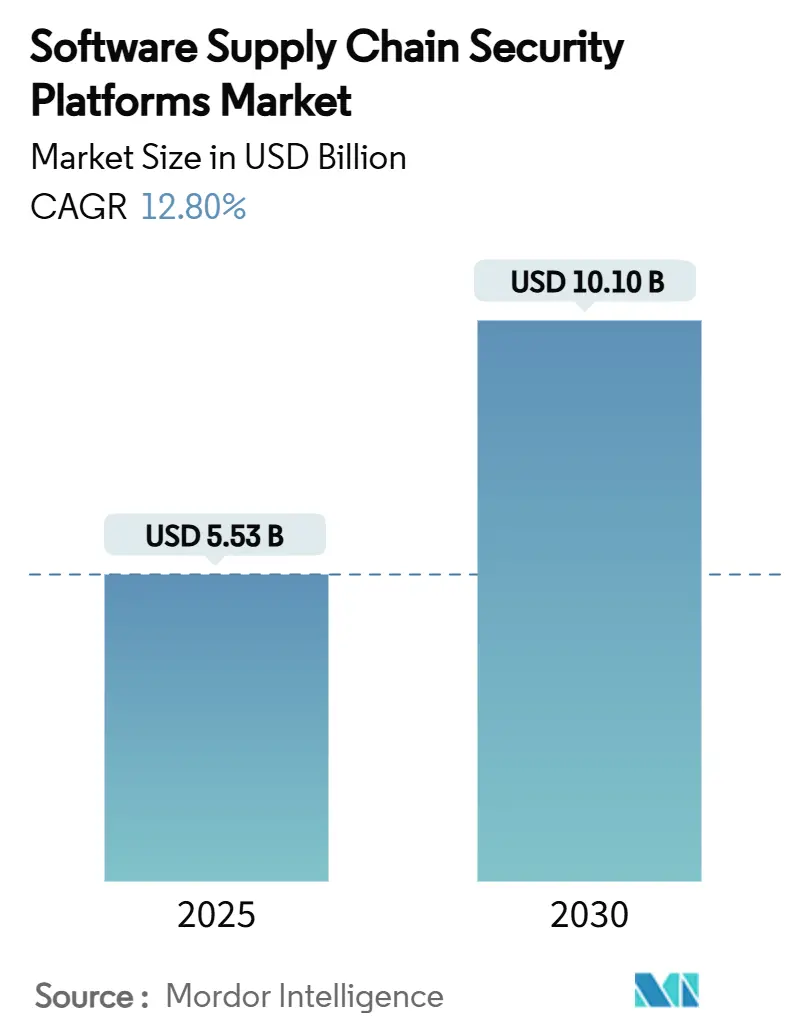
| 市場規模 (2025) | 5.53 十億米ドル |
| 市場規模 (2030) | 10.10 十億米ドル |
| Growth Rate (2025 - 2030) | 12.80 % |
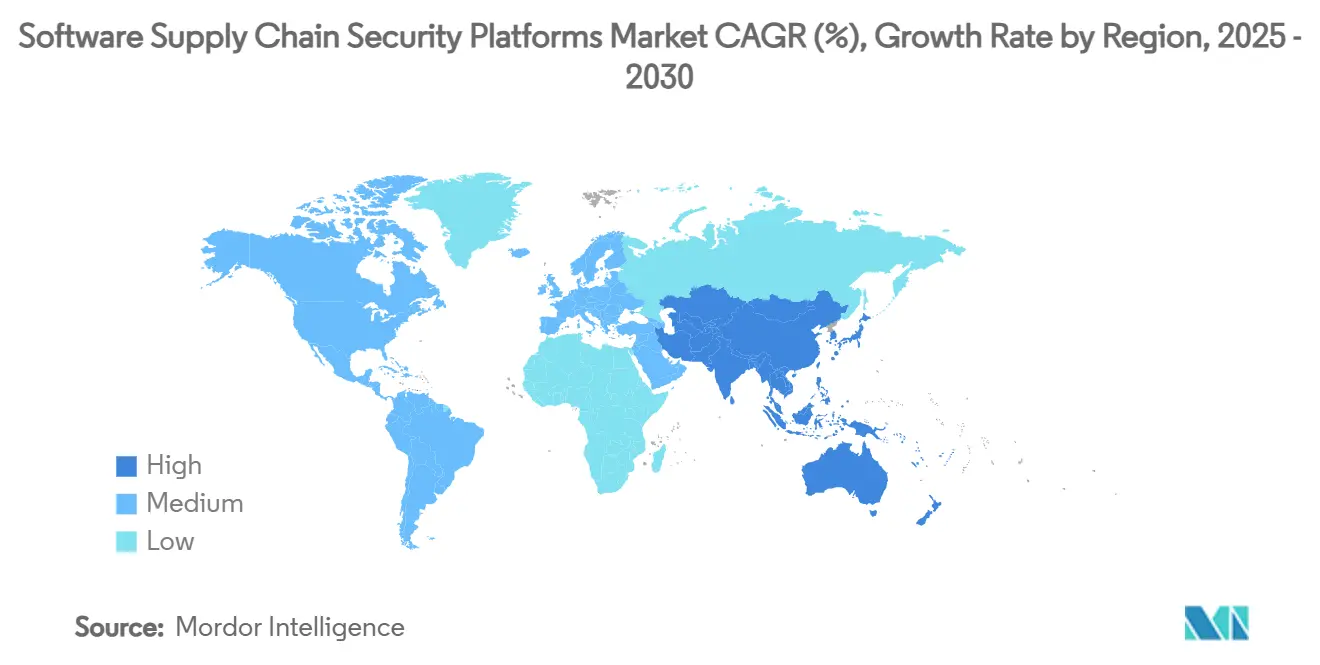
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
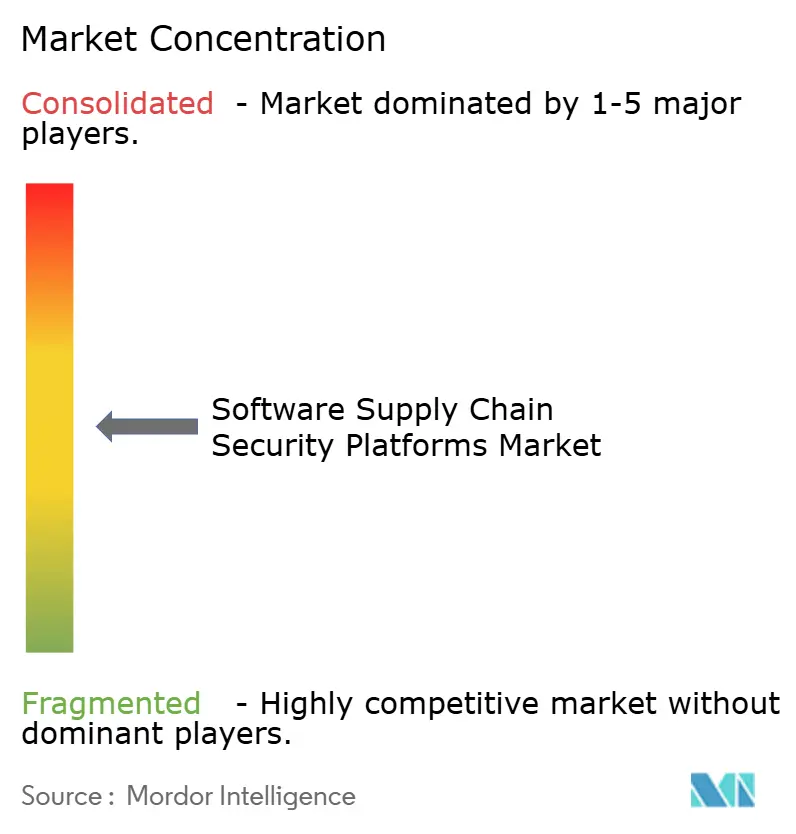
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるソフトウェアサプライチェーンセキュリティプラットフォーム市場分析
ソフトウェアサプライチェーンセキュリティプラットフォーム市場規模は2025年に57億3,000万米ドルとなり、2030年までに101億米ドルに達すると予測されており、同期間において堅調な12.8%のCAGRを反映しています。この成長軌跡は、2020年以降にソフトウェアサプライチェーン攻撃が742%急増したことによる緊迫感を映し出しています。[1]「Red HatがRed Hat Trusted Software Supply Chainを発表」、Red Hat、redhat.com 米国連邦調達全体にわたって機械可読なソフトウェア部品表(SBOM)の開示を義務付ける規制上の要請と、オープンソースコンポーネントが現代のアプリケーションコードの75%を占めるという事実が相まって、可視性とコンプライアンスへの圧力が高まっています。DevSecOpsパイプラインとシームレスに統合するクラウドベースのAI対応プラットフォームが購買基準においてますます優位を占める一方、EU サイバーレジリエンス法などの国境を越えた規制が北米以外での導入の勢いを拡大しています。既存ベンダーとベンチャー支援の挑戦者間の競争激化が機能革新を加速させており、特に自動化された脆弱性トリアージとバイナリプロベナンス検証の分野で顕著であり、それによってすべての顧客セグメントにわたってソフトウェアサプライチェーンセキュリティプラットフォーム市場の機会が拡大しています。
主要レポートのポイント
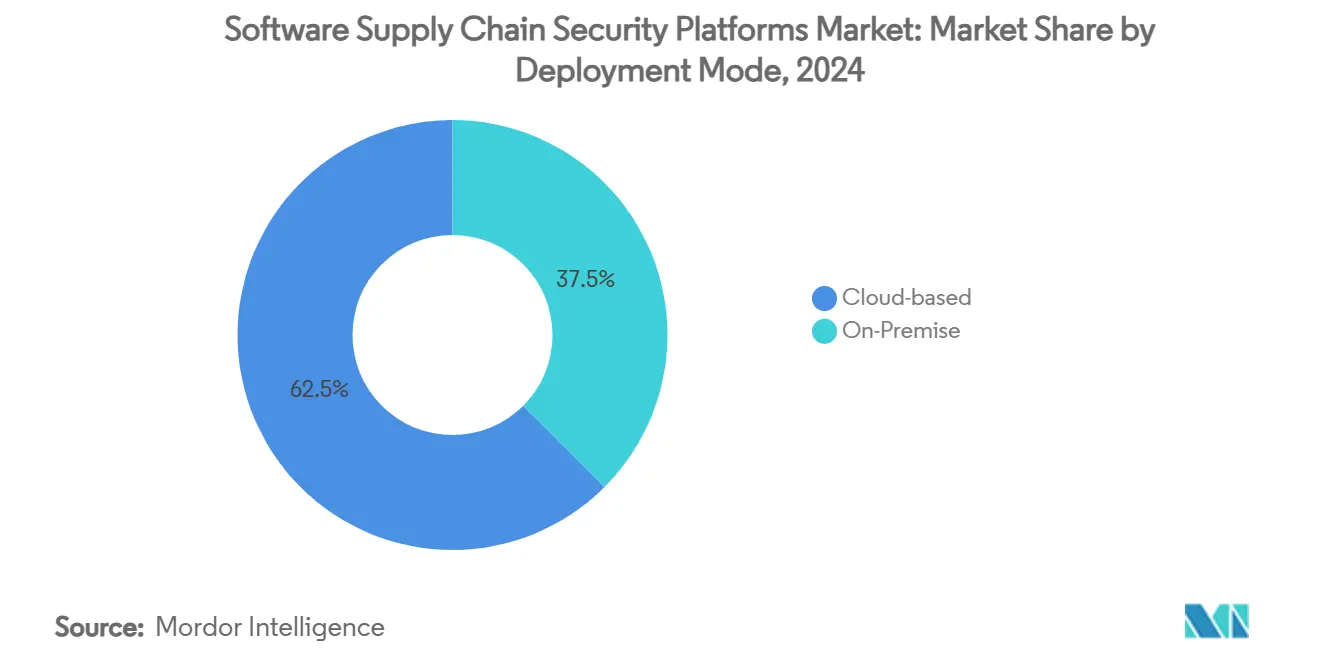
- 展開モード別では、クラウドベースソリューションが2024年のソフトウェアサプライチェーンセキュリティプラットフォーム市場において62.5%の収益シェアをリードしており、同セグメントは2030年までに14.1%のCAGRで成長すると予測されています。
- プラットフォームタイプ別では、ソフトウェアコンポジション分析が2024年のソフトウェアサプライチェーンセキュリティプラットフォーム市場シェアの40.7%を占め、継続的インテグリティおよびアテステーションツールは2030年までに13.9%のCAGRで拡大すると予測されています。
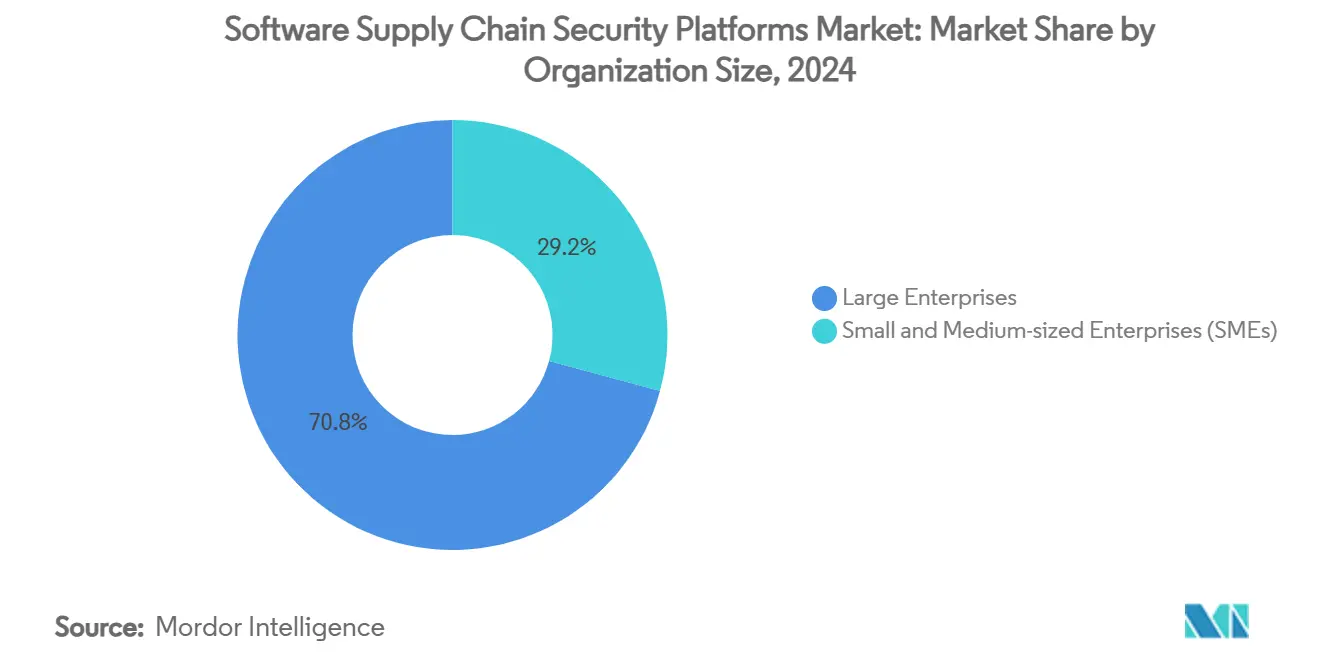
- 組織規模別では、大企業が2024年のソフトウェアサプライチェーンセキュリティプラットフォーム市場規模の70.8%のシェアを占め、中小企業(SME)は2030年までに14.5%という最高のCAGRを記録すると予測されています。
- エンドユーザー産業別では、ITおよび通信が2024年のソフトウェアサプライチェーンセキュリティプラットフォーム市場において29.3%の収益シェアを維持し、小売および電子商取引は2030年までに14.1%のCAGRで拡大しています。
- 地域別では、北米が2024年のソフトウェアサプライチェーンセキュリティプラットフォーム市場の38.5%のシェアを保有しており、アジア太平洋地域は2030年までに14.2%のCAGRで最も速く成長する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| オープンソースコンポーネントの普及 | +2.5% | グローバル | 中期(2〜4年) |
| 米国連邦調達における強制的なSBOM開示 | +1.8% | 北米、EUへの波及 | 短期(2年以内) |
| CI/CDパイプラインへのサプライチェーン攻撃の急増 | +1.2% | グローバル(北米および欧州に集中) | 短期(2年以内) |
| 中小企業におけるシフトレフトDevSecOps導入 | +1.5% | グローバル、北米およびアジア太平洋地域が主導 | 中期(2〜4年) |
| バイナリプロベナンスにおけるベンチャーキャピタル支援のイノベーション | +0.9% | 北米および欧州 | 長期(4年以上) |
| AI支援による脆弱性トリアージ | +0.6% | グローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
エンタープライズアプリケーションにおけるオープンソースコンポーネントの普及
オープンソースコードは現在、典型的なエンタープライズアプリケーションの75%を占めており、リスク態勢を再形成し、ソフトウェアサプライチェーンセキュリティプラットフォーム市場内のソフトウェアコンポジション分析ソリューションに対する持続的な需要を生み出しています。単一の侵害されたライブラリによって導入された脆弱性は、数千の下流プロジェクトに連鎖する可能性があり、米国食品医薬品局(FDA)がすべての医療機器についてSBOM提出を要求しているヘルスケア分野でその事例が見られます。[2]Erez Kaminski、「FDAが2023年にサイバーセキュリティコンプライアンスSBOMを発表」、Ketryx、ketryx.com 金融機関もこの圧力を反映しており、ドイツに本拠を置くNORD/LBはHashiCorp Vaultを採用した後、鍵管理時間を数日から数分に短縮し、オープンソース依存関係への可視性がコンプライアンスと運用パフォーマンスを向上させることを示しています。AI・機械学習フレームワークが主流の開発に参入するにつれてこのトレンドは強まり、JFrogがHugging Faceと提携して機械学習モデルアーティファクトを保護するなど、ベンダーの動きを促しています。オープンソース利用の増加がより豊富なプラットフォーム需要を促進するという自己強化サイクルは、ソフトウェアサプライチェーンセキュリティプラットフォーム市場の持続的な成長を約束しています。
米国連邦調達における強制的なSBOM開示
バイデン大統領の2025年1月の大統領令は、すべての連邦ソフトウェアサプライヤーに機械可読なSBOMの提出を義務付け、SBOM生成をベストプラクティスから法的要件へと転換しました。この規則はサプライチェーン全体に即座に波及します。なぜなら、主要請負業者が今やベンダーに対して同一のコンポーネント透明性を要求するからです。米国国防総省(DoD)の「IRON Bank」におけるAnchoreの役割は、この連鎖効果を示しています。検証可能なSBOMのないコンテナイメージは本番承認を得ることができません。欧州への波及も明らかであり、差し迫ったサイバーレジリエンス法が並行した開示義務を導入し、大西洋横断的な調和を生み出して対象需要を倍増させています。2025年度国防授権法は、防衛請負業者に対する契約上の義務を盛り込むことでサプライチェーンセキュリティをさらに定着させ、ソフトウェアサプライチェーンセキュリティプラットフォーム市場を数千のサプライヤーにとってのコンプライアンス上の必須事項として確立しています。
CI/CDパイプラインへのサプライチェーン攻撃の急増
攻撃者はビルドパイプラインをますます標的とし、自動化スクリプトとアーティファクトリポジトリ間の暗黙の信頼を悪用しています。2024年の「tj-actions」および「reviewdog」の侵害などGitHub Actionsベースのインシデントは、コンパイル中に注入された悪意あるコードが本番環境に無制限に伝播する様子を浮き彫りにしました。米国のフォーチュン500企業の銀行は、異常なビルドステップにフラグを立てるイベント駆動型ガバナンスを導入することで、DevOpsコンプライアンスウィンドウを30日からわずか数時間に短縮し、リアルタイムパイプラインセキュリティのビジネスケースを示しました。製造業組織はサプライチェーン侵害が前年比26%増加し、1社あたり平均4.16件のインシデントを記録しており、開発ライフサイクル全体を監視する統合的なセーフガードの緊急性を強調しています。英国の大手ブランドがパイプラインを介した侵入により9桁の損失を被ったことで、小売業者は財務的な打撃を感じ、電子商取引プラットフォーム全体での導入が加速しました。したがって、ソフトウェアサプライチェーンセキュリティプラットフォーム市場は、受動的な脆弱性スキャンから、ビルド環境をエンドツーエンドで保護する継続的インテグリティ検証へと軸足を移しています。
中小企業セグメントにおけるシフトレフトDevSecOps導入
中小規模の組織は、総修復コストを削減するために、コーディングサイクルの早い段階でセキュリティを組み込むようになっています。しかし、これらの企業のうちサイバーセキュリティスキルを効果的と評価しているのはわずか17%であり、導入が容易なSaaSプラットフォームへの需要が拡大しています。CISAのサプライチェーンハンドブックは、専門知識のギャップとサプライヤーの可視性をトップリスクとして強調しており、シフトレフトの実践が自動化テストとポリシーアズコードによってこれらを軽減します。StacklokのクラウドネイティブなMinderは、重い設定なしにオープンソースプロジェクトに対して継続的なポリシー施行を提供し、主流の採用を例示しています。米国の税額控除や助成金などの財政的インセンティブが予算上の制約を軽減する一方、LineajeのSBOM360のようなAI駆動のツールが自動化されたトリアージによって開発者の作業負荷を最大40%削減します。これらの進展が総じて、ソフトウェアサプライチェーンセキュリティプラットフォーム市場を大企業を超えて高成長の中小企業領域へと拡大させています。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 普遍的に受け入れられたSBOMフォーマットおよび標準の欠如 | -0.8% | グローバル | 中期(2〜4年) |
| 資格のあるアプリケーションセキュリティおよびDevSecOps人材の不足 | -1.1% | グローバル、北米および欧州で深刻 | 長期(4年以上) |
| 統合の複雑さを生み出すツールの乱立 | -0.7% | グローバル、大企業に集中 | 中期(2〜4年) |
| クラウドネイティブスキャナーによる知的財産漏洩リスクの懸念 | -0.5% | グローバル、規制産業で深刻 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
普遍的に受け入れられたSBOMフォーマットおよび標準の欠如
政策の勢いにもかかわらず、強制的なグローバルフォーマットが存在しないため、SBOMの交換は断片化したままです。NIST SP 800-161は包括的なサプライチェーンガイダンスを提供していますが、単一のスキーマを強制しておらず、ベンダーが相互運用性を妨げる独自の出力を作成する状況を生んでいます。多層ネットワークを運営する大規模メーカーは、多様な顧客要求を満たすために複数のSBOMジェネレーターを実行しなければならず、コストと複雑さが増大しています。IBMのTrust Your Supplierブロックチェーンはベンダーのオンボーディングを60日から3日に短縮しましたが、互換性のないSBOMデータを調整するためにカスタムコネクターが必要でした。EUサイバーレジリエンス法は調和のとれたテンプレートを約束していますが、実際の採用は2027年以前には見込めず、短期的な摩擦が続いています。これらの非効率性は、より明確な標準が出現するまでソフトウェアサプライチェーンセキュリティプラットフォーム市場全体の成長を抑制しています。
資格のあるアプリケーションセキュリティおよびDevSecOps人材の不足
セキュアな開発実践に精通した専門家に対するグローバルな需要は供給をはるかに上回っており、特に北米と欧州でその傾向が顕著です。そのため企業は自動化に大きく依存していますが、調査結果を解釈して修復の優先順位を付けるためには依然として熟練した人材が必要です。米国の連邦信用組合はSkybox Network Assuranceを導入して脆弱性管理を合理化しましたが、戦略的リスク態勢を評価するために専門家を維持しました。給与プレミアムの上昇がプロジェクト予算を膨らませ、特にリソースが限られた企業での本格的な展開を遅らせています。大学はカリキュラムを拡充していますが、ソフトウェアエンジニアリングとセキュリティの深い融合により、トレーニングサイクルは依然として複数年にわたり、人材のボトルネックが長引いてソフトウェアサプライチェーンセキュリティプラットフォーム市場の成長を抑制しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
展開モード別:
クラウド展開が優位性を拡大クラウドホスト型ソリューションは2024年のソフトウェアサプライチェーンセキュリティプラットフォーム市場規模の62.5%を占め、即時のスケーラビリティと継続的な製品アップデートに支えられて14.1%のCAGRで成長すると予測されています。[3]OpenText、「大規模国際金融サービス機関」、opentext.com 金融機関はその価値提案を実証しており、欧州の銀行がMicrosoft Azure上にVoltage SecureDataを統合し、8週間でGDPR目標を達成しながらセキュアな分析を可能にしました。クラウドの弾力性は中小企業の参入障壁も低下させ、設備投資なしにサブスクリプションモデルを実現します。
データ主権またはエアギャップ制御が必須の場合、特に防衛および重要インフラにおいてオンプレミス展開が継続しています。しかし、メンテナンスのオーバーヘッドとパッチ管理の負担がその成長軌跡を妨げています。ベンダーはオンプレミススキャナーとクラウドベース分析を同期するハイブリッドアーキテクチャをますます提供しており、規制上の制約を橋渡ししながら、ソフトウェアサプライチェーンセキュリティプラットフォーム市場におけるクラウド中心の消費へのより広範なシフトを維持しています。


プラットフォームタイプ別:
SCAがリードするもインテグリティソリューションが加速ソフトウェアコンポジション分析プラットフォームは、成熟した脆弱性およびライセンス管理機能により、ソフトウェアサプライチェーンセキュリティプラットフォーム市場シェアの40.7%を保有しています。しかし、継続的インテグリティおよびアテステーションツールは、組織が展開前にアーティファクトのプロベナンスを検証するプロアクティブな防御を求めるにつれて、最速の13.9%のCAGRを記録しています。DoDのIRON Bank内でのAnchoreの進化は、ポリシーエンジンとカスタムコンプライアンスチェックが誤検知を削減し、SBOM生成を自動化する方法を示しています。
特化したニッチも並行して拡大しています。SBOM管理スイートがコンポーネントインベントリを合理化し、依存関係マネージャーのアドオンがパッケージレジストリを保護し、リポジトリファイアウォールがバイナリストアを保護しています。LineajeのエージェンティックなリメディエーションワークフローによってAI支援分析が体現され、セグメント横断的な収束を促進しており、多層的な機能セットがソフトウェアサプライチェーンセキュリティプラットフォーム市場における将来の競争優位を定義することを示しています。
組織規模別:
中小企業の勢いが民主化を示す大企業は複雑なソフトウェア資産と厳格なコンプライアンス圧力により、2024年収益の70.8%を占めました。しかし、直感的なクラウドコンソールと従量課金制の請求が歴史的な障壁を取り除くにつれて、中小企業の支出は14.5%のCAGRで増加しています。政府のハンドブックとインセンティブがこの民主化を促進し、Stacklok Minderのような製品が設定のオーバーヘッドを最小化するデフォルトのセキュリティポリシーをバンドルしています。
リソースが限られたチームが人材不足を補うためにAI駆動のトリアージに依存するにつれて、中小企業を対象とするベンダーはワークフローウィザードとコンテキストチュートリアルを組み込み、総対象需要を拡大しています。その結果、ソフトウェアサプライチェーンセキュリティプラットフォーム市場は今や中小企業を周辺顧客ではなく成長エンジンとして扱っています。
エンドユーザー産業別:
小売および電子商取引がITおよび通信を上回るITおよび通信は、深いDevOps成熟度とミッションクリティカルな稼働時間要件により、2024年収益の29.3%を維持しました。それにもかかわらず、小売および電子商取引は、注目を集める侵害が直接的な収益リスクを露呈するにつれて、最高の14.1%のCAGRを示しています。詳細なSBOMとパイプラインの強化が、オムニチャネルストアフロントに一般的なサードパーティプラグインの脆弱性を軽減し、投資の加速を促しています。
BFSI、ヘルスケア、政府、製造業、エネルギーセクターは着実な採用を続けています。ヘルスケアは医療機器に対するFDAのSBOM要件の影響を受け続けており、防衛契約はコンテナの強化を規定してDoD準拠のプラットフォーム強化を促しています。これらのセクター固有のトリガーが需要を多様化し、ソフトウェアサプライチェーンセキュリティプラットフォーム市場の成長を安定させています。
地域分析
北米ソフトウェアサプライチェーンセキュリティプラットフォーム市場
北米は2024年のソフトウェアサプライチェーンセキュリティプラットフォーム市場シェアの38.5%を占め、機械可読なSBOM提出およびサプライチェーン証明を義務付ける米国連邦政府の広範指令によって牽引されました。同地域の成熟したベンダーエコシステムに加え、Anchore Enterpriseを組み込んだDoD IRON Bankのような取り組みが、民間セクターへの急速な普及を促進しています。カナダおよびメキシコの企業は、国境を越えた商業フローを維持するために米国標準へのセキュリティ態勢の整合を進めており、地域的優位性をさらに強固なものとしています。
アジア太平洋ソフトウェアサプライチェーンセキュリティプラットフォーム市場
アジア太平洋地域は2030年までのCAGR 14.2%で最も成長の速い地域として台頭しており、大規模なデジタル政府構想、積極的なクラウド導入、および西側諸国のコンプライアンス要件を満たす必要があるオフショア開発センターによって支えられています。インドのCERT主導のバグバウンティプログラムおよびシンガポールのスマートネーション構想が国内需要を活性化する一方、日本の自動車メーカーはファームウェアパイプラインにSBOM検証を組み込んでいます。同地域は同時にコスト効率の高いイノベーションを供給し、ソフトウェアサプライチェーンセキリティプラットフォーム市場に競争的なダイナミズムをもたらしています。
欧州ソフトウェアサプライチェーンセキュリティプラットフォーム市場
欧州はEUサイバーレジリエンス法および確立されたデータ主権規範を背景に安定した拡大を維持しています。ドイツ、英国、フランスの銀行はHashiCorp Vaultなどのプラットフォームを通じて鍵管理を統合し、PSD2およびGDPR義務を満たしながら暗号資産を保護しています。東欧のソフトウェアハブは輸出入札の要件を満たすために証明ツールを採用しており、統一立法の汎地域的な波及効果を示しています。協調した標準化イニシアチブにより、欧州はSBOMフォーマットにおけるグローバルな整合の重要な触媒として位置付けられており、これはソフトウェアサプライチェーンセキュリティプラットフォーム市場における中核的な課題です。

競合ランドスケープ
ソフトウェアサプライチェーンセキュリティプラットフォーム市場は中程度に断片化しており、レガシーサイバーセキュリティベンダーとベンチャー支援の新規参入者が脆弱性トリアージの自動化とアーティファクトプロベナンスの検証を競っています。Synopsys、Sonatype、Snykは幅広い製品スイートとエンタープライズ営業基盤を活用し、Chainguard、Endor Labs、Lineajeなどのクラウドネイティブ専門企業は新興のゼロトラストおよびアテステーションニッチを標的としています。政府の支援が挑戦者の信頼性を高めており、ChainguardはSBOMツールの推進のために米国国土安全保障省(DHS)から20万米ドルの助成金を受けました。[4]Chainguard、「ChainguardがDHSコホートに参加」、chainguard.dev
統合は戦略的投資を通じて進んでいます。WiproのLineajeへの出資(2,000万米ドルのシリーズAに続く)は、ターンキーサプライチェーン提供に対するインテグレーターの関心を例示しています。プラットフォームの差別化はAIを軸に展開しており、SnykのAIトラストプラットフォームは数ヶ月以内に年間経常収益(ARR)1億米ドルを超え、自動化された修正優先順位付けに対する購買意欲を示しています。クラウドプロバイダーが競争を激化させており、Red HatのTrusted Software Supply Chainはパイプラインの強化と署名検証をバンドルし、独立系企業に相互運用または置き換えられるリスクを与えています。ベンダーエコシステムがスキャン、ポリシー、リメディエーションを統合するにつれて、競争優位は拡大する規制に対応する統合ワークフローとコンプライアンスグレードのレポーティングにかかっており、ソフトウェアサプライチェーンセキュリティプラットフォーム市場内の活発な競争を維持しています。
ソフトウェアサプライチェーンセキュリティプラットフォーム産業のリーダー企業
Synopsys, Inc.
Sonatype, Inc.
Snyk Ltd.
GitLab Inc.
JFrog Ltd.
- *免責事項:主要選手の並び順不同
ソフトウェアサプライチェーンセキュリティプラットフォーム市場
- Synopsys, Inc.
- Sonatype, Inc.
- Snyk Ltd.
- GitLab Inc.
- JFrog Ltd.
- Checkmarx Ltd.
- Anchore, Inc.
- Red Hat, Inc. (IBM)
- Palo Alto Networks, Inc.
- Aqua Security Software Ltd.
- Cybeats Technologies Corp.
- ReversingLabs Inc.
- Mend IO Ltd. (formerly WhiteSource)
- FOSSA, Inc.
- Fortinet, Inc.
- Qualys, Inc.
- Trend Micro Inc.
- Legit Security, Inc.
- Ox Security Ltd.
- Chainguard, Inc.

Recent Industry Developments in ソフトウェアサプライチェーンセキュリティプラットフォーム市場
- 2025年5月:SnykがAIトラストプラットフォームを発表し、数ヶ月以内にARR1億米ドルを超え、AI駆動のリメディエーションに対する需要を強調しました。
- 2025年3月:JFrogがHugging Faceと提携し、サプライチェーン内の機械学習モデルを保護しました。
- 2025年3月:Sonatypeが製品ファミリー全体でAI・機械学習の脆弱性検出を拡張しました。
- 2025年2月:ChainguardがSBOMコンポジションツールの推進のためにDHSから20万米ドルの助成金を確保しました。
- 2025年1月:米国大統領令が連邦サプライヤーに対して機械可読なSBOMを義務付けました。
- 2024年12月:OPSWATが重要インフラ向けにMetaDefender Software Supply Chainを発表しました。


グローバルソフトウェアサプライチェーンセキュリティプラットフォーム市場レポートの範囲
| クラウドベース |
| オンプレミス |
| ソフトウェアコンポジション分析(SCA)プラットフォーム |
| ソフトウェア部品表(SBOM)管理プラットフォーム |
| 依存関係・パッケージマネージャーセキュリティプラットフォーム |
| 継続的インテグリティおよびアテステーションプラットフォーム |
| CI/CDパイプラインセキュリティプラットフォーム |
| バイナリ・アーティファクトリポジトリセキュリティプラットフォーム |
| 大企業 |
| 中小企業(SME) |
| ITおよび通信 |
| BFSI |
| ヘルスケアおよびライフサイエンス |
| 政府および防衛 |
| 小売および電子商取引 |
| 製造業 |
| エネルギーおよびユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| マレーシア | ||
| その他のアジア太平洋 | ||
| 中東およびアフリカ | 中東 | サウジアラビア |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
| 展開モード別 | クラウドベース | ||
| オンプレミス | |||
| プラットフォームタイプ別 | ソフトウェアコンポジション分析(SCA)プラットフォーム | ||
| ソフトウェア部品表(SBOM)管理プラットフォーム | |||
| 依存関係・パッケージマネージャーセキュリティプラットフォーム | |||
| 継続的インテグリティおよびアテステーションプラットフォーム | |||
| CI/CDパイプラインセキュリティプラットフォーム | |||
| バイナリ・アーティファクトリポジトリセキュリティプラットフォーム | |||
| 組織規模別 | 大企業 | ||
| 中小企業(SME) | |||
| エンドユーザー産業別 | ITおよび通信 | ||
| BFSI | |||
| ヘルスケアおよびライフサイエンス | |||
| 政府および防衛 | |||
| 小売および電子商取引 | |||
| 製造業 | |||
| エネルギーおよびユーティリティ | |||
| その他のエンドユーザー産業 | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| チリ | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| スペイン | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| シンガポール | |||
| マレーシア | |||
| その他のアジア太平洋 | |||
| 中東およびアフリカ | 中東 | サウジアラビア | |
| アラブ首長国連邦 | |||
| トルコ | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| その他のアフリカ | |||


レポートで回答される主要な質問
ソフトウェアサプライチェーンセキュリティプラットフォーム市場の現在の価値はいくらですか?
市場は2025年に57億3,000万米ドルと評価されています。
ソフトウェアサプライチェーンセキュリティプラットフォーム市場はどのくらいの速さで成長すると予測されていますか?
2025年から2030年の間に12.8%のCAGRで拡大すると予測されています。
最大のシェアを持つ展開モードはどれですか?
クラウドベースプラットフォームが2024年の収益の62.5%を占めました。
最も速く成長している地域はどこですか?
アジア太平洋地域は2030年までに14.2%のCAGRを記録すると予測されています。
SBOMはソフトウェアサプライチェーンセキュリティにおいてなぜ重要ですか?
SBOMはソフトウェアコンポーネントの機械可読なインベントリを提供し、脆弱性の追跡と規制コンプライアンスを可能にします。
この市場が直面する最大の抑制要因は何ですか?
資格のあるアプリケーションセキュリティおよびDevSecOps専門家の不足が、プラットフォームの広範な展開と最適化を制限しています。
最終更新日:



