
セキュリティ監査および評価市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 9.86 十億米ドル |
| 市場規模 (2031) | 16.13 十億米ドル |
| 成長率 (2026 - 2031) | 10.34 % |
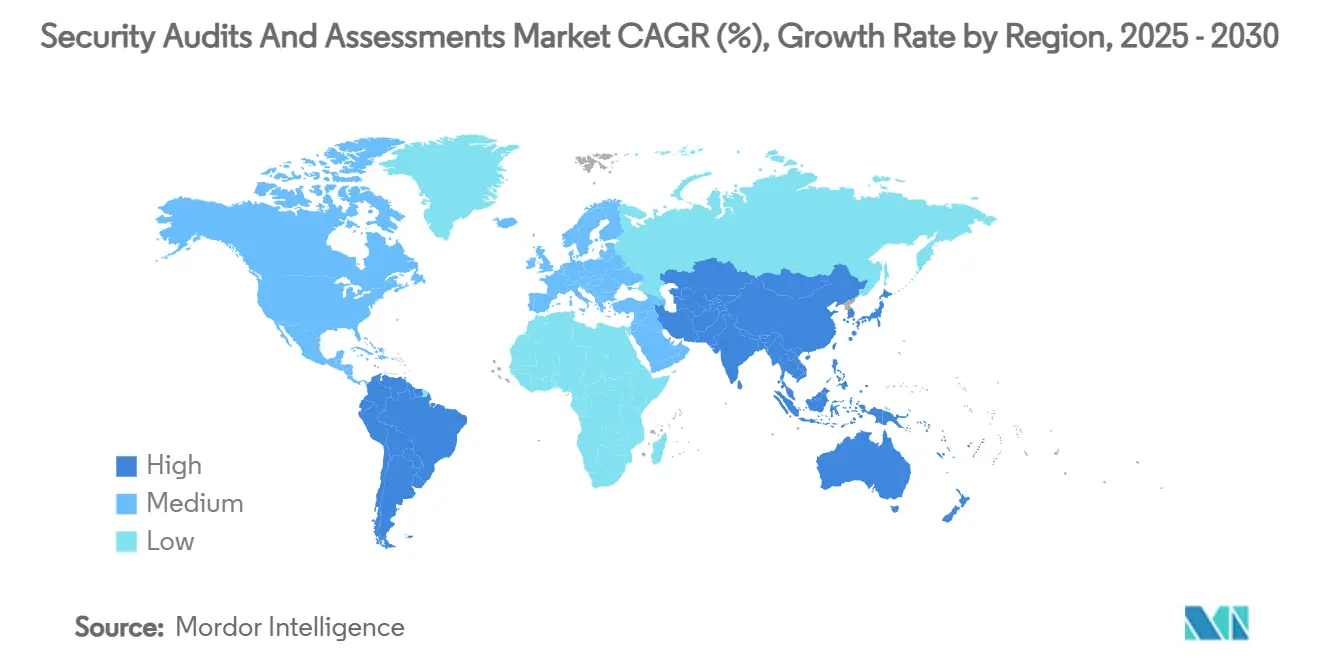
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
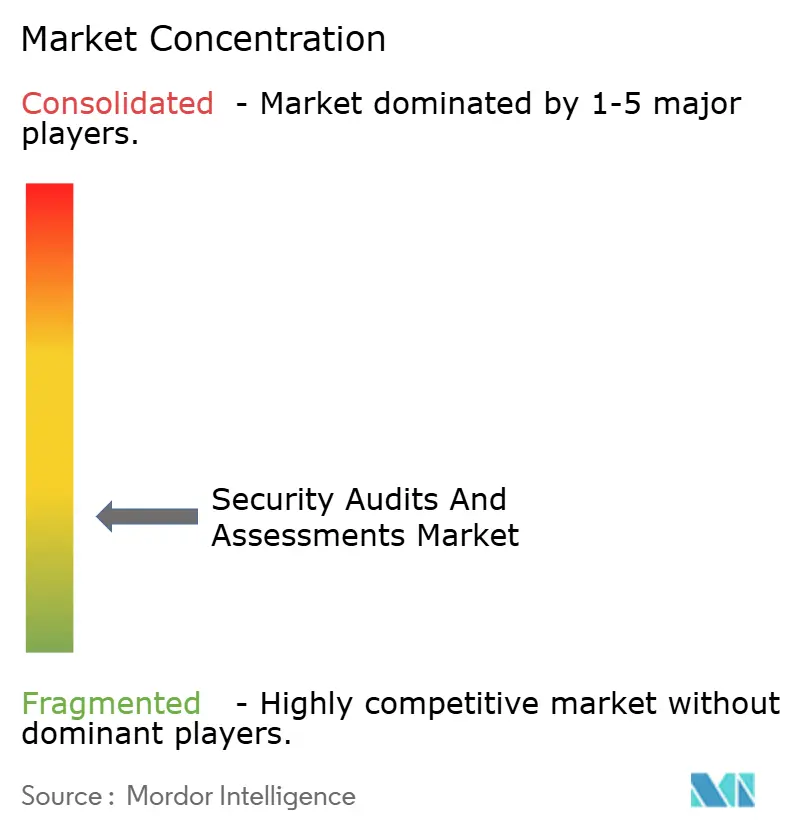
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるセキュリティ監査および評価市場分析
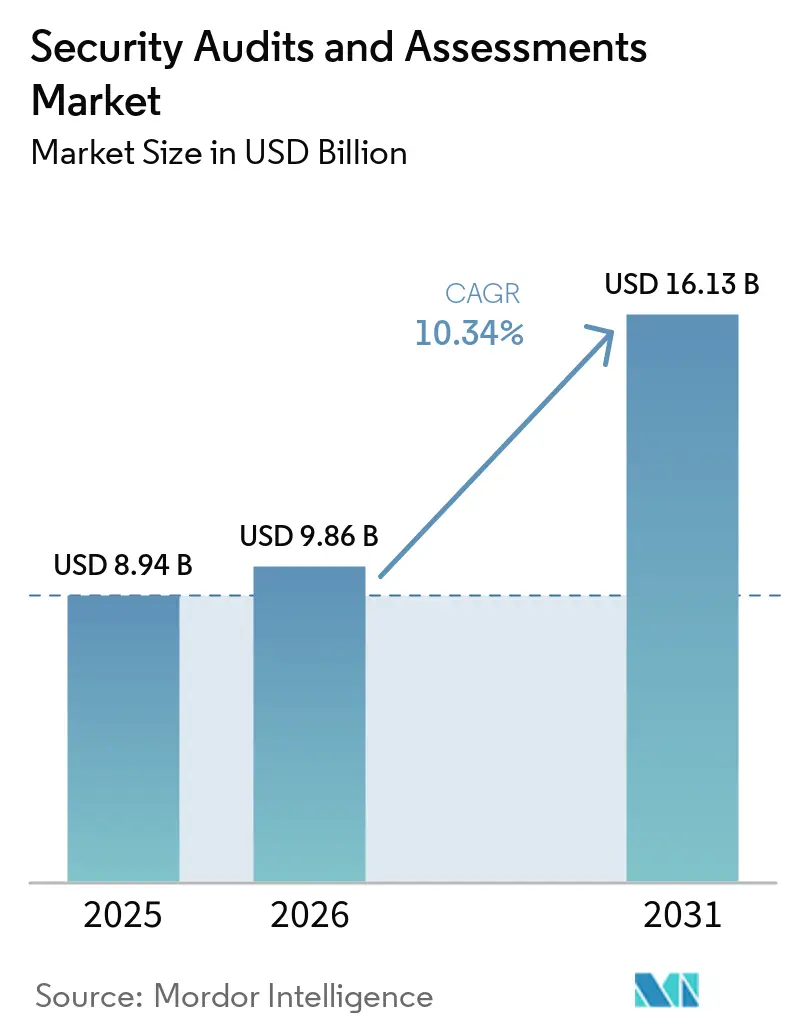
セキュリティ監査および評価市場の規模は、2025年の89.4億米ドルから2026年には98.6億米ドルに増加し、2031年までに161.3米ドルに達すると予測されており、2026年から2031年にかけてCAGR 10.34%で成長します。市場規模の予測は、サイバー脅威の深刻化とグローバルな規制強化への対応として、定期的なコンプライアンスチェックから継続的なリスクベースの検証へと業界がシフトしていることを反映しています。[1] 侵害コストの上昇、ゼロトラストアーキテクチャの広範な採用、およびSBOMなどのサプライチェーン開示法の施行が、特にクラウドネイティブ環境におけるサードパーティセキュリティ評価の需要を加速させています。サービスプロバイダーはプロジェクトベースの契約から自動化主導のマネージドオファリングへと移行し、ほぼリアルタイムの可視性を提供しています。一方、クライアントは監査を年次コンプライアンス業務ではなく、業務上の必要事項として捉えるようになっています。NATO加盟国および各国政府が発表した大規模な資金コミットメントは、複数年にわたる成長の基盤を強化し、セキュリティ監査および評価市場がより広いマクロ経済の不確実性の中でも回復力を維持することを可能にしています。認定監査人の不足、特にAIセキュリティ、クラウド、ポスト量子暗号を専門とする人材の不足は、プロジェクト費用を押し上げ続けると同時に、自動化された検証プラットフォームの普及を促進しています。
レポートの主要なポイント
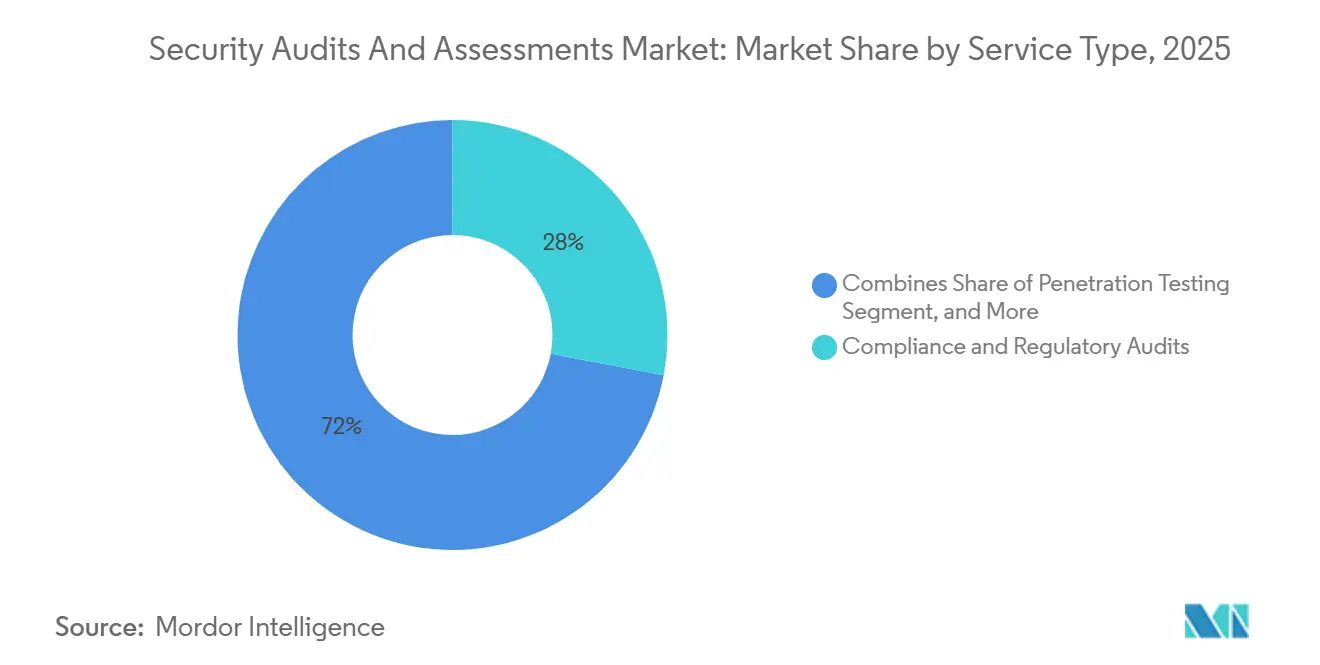
- サービスタイプ別では、コンプライアンスおよび規制監査が2025年のセキュリティ監査および評価市場シェアの28%を占め、クラウドセキュリティおよびDevSecOps評価は2031年にかけてCAGR 18.40%で拡大しています。
- 組織規模別では、大企業が2025年のセキュリティ監査および評価市場において収益シェアの65%を占めましたが、中小企業は2031年にかけてCAGR 14.20%で成長すると予測されています。
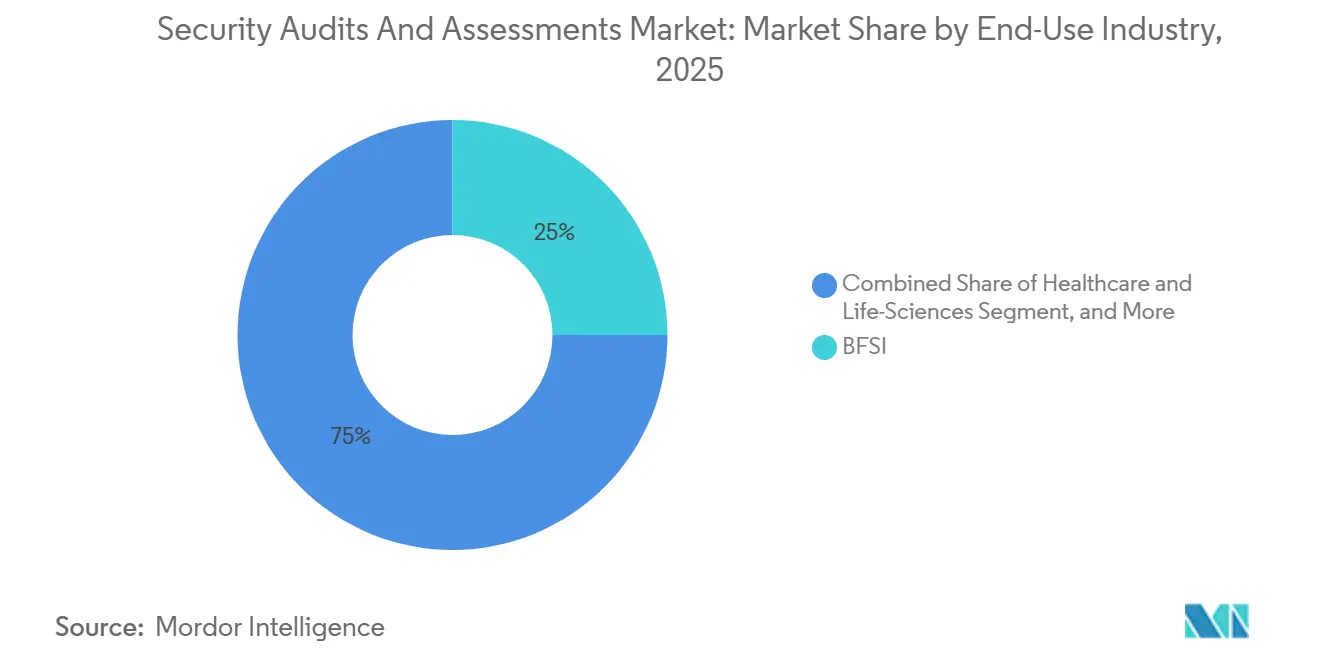
- 最終用途産業別では、BFSIが2025年のセキュリティ監査および評価市場シェアの25%をリードし、ヘルスケアおよびライフサイエンスは2031年にかけてCAGR 15.10%で拡大すると予測されています。
- 展開モード別では、オンサイトのプロジェクトベースサービスが2025年のセキュリティ監査および評価市場規模の55%を占めましたが、リモートマネージドサービスはCAGR 16.30%で成長しています。
- 地域別では、北米が2025年のセキュリティ監査および評価市場規模の38%を占め、アジア太平洋地域は2026年から2031年にかけてCAGR 14.00%で成長すると予測されています。
グローバルセキュリティ監査および評価市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| サイバー攻撃の頻度とコストの増大 | +2.80% | グローバル | 短期(2年以内) |
| ゼロトラストおよび継続的コンプライアンス義務の拡大 | +2.10% | 北米およびEU | 中期(2〜4年) |
| AI主導の脆弱性発見ツールが監査需要を高める | +1.90% | グローバル(北米・アジア太平洋での早期普及) | 中期(2〜4年) |
| サプライチェーンセキュリティ開示要件(SBOM、NIS2) | +1.70% | EUが中心、北米への波及 | 短期(2年以内) |
| クラウドネイティブ採用によるクラウドセキュリティ評価の需要 | +1.50% | グローバル | 長期(4年以上) |
| サイバー保険の引受基準の厳格化 | +1.20% | 北米およびEU | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
サイバー攻撃の頻度とコストの増大
2024年の平均侵害コストは488万米ドルに上昇し、産業インシデントは2023年比で83万米ドル増加しました。ランサムウェアは製造業に最も大きな打撃を与え、インシデントの25.7%を占め、企業はIT支出の6〜7%をサイバー対策に充てるようになっています。小売業の侵害コストは17.6%上昇し、サードパーティのペネトレーションテストへの需要が高まっています。ヘルスケアでは侵害発生率が93%に達し、規制当局は必須のインシデント対応監査を推進しています。アジア太平洋地域では、中国の国家支援による活動が150%急増し、シンガポールはサイバー防衛に軍事リソースを投入するに至り、地域の評価支出がさらに高まっています。
ゼロトラストおよび継続的コンプライアンス義務の拡大
NIST SP 800-207に基づく連邦ゼロトラスト指令は、定期的な監査を通じてアイデンティティ、デバイス、およびアプリケーション制御を検証することを機関に義務付けています。EUのNIS2指令は18の重要セクターに必須のリスク評価を拡大し、違反した場合の罰金は1,000万ユーロに達します。NATOメンバーは2035年までにGDPの1.5%をサイバーセキュリティに充てることを誓約し、評価への長期的な資金を保証しています。組織は重大度ベースからリスクベースの脆弱性管理へと移行しており、カスタマイズされた監査フレームワークへの需要が高まっています。ゼロトラストとクラウドワークロードの統合により、マイクロセグメンテーション検証に特化した新たなサービスラインが生まれています。[2]
AI主導の脆弱性発見ツールが監査需要を高める
AIセキュリティツール市場は2030年までに1,338億米ドルに達すると予測されており、モデルの堅牢性を確認し敵対的リスクを軽減するための専門的な監査ニーズが生まれています。AIによる不正検知分析を導入している金融機関はアルゴリズムバイアスレビューを委託するようになり、製造業者はスパイ活動を防ぐために予知保全モデルの監査を要求しています。自動化されたセキュリティ検証ソリューションは、人員を増やすことなく継続的なポスチャーチェックを求める企業の需要により、2023年の3億3,430万米ドルから2028年には8億2,470万米ドルへと成長しました。規制当局はAI固有のセキュリティ義務を策定しており、評価プロバイダーがアルゴリズムの透明性において新たな収益源を獲得できる立場に置かれています。
サプライチェーンセキュリティ開示要件(SBOM、NIS2)
米国陸軍は2025年2月にSBOM提出の義務化を開始し、コンポーネントの可視性に関するEUサイバーレジリエンス法の要求を反映しています。PCI DSS 4.0は2025年3月に有効となるソフトウェアインベントリ管理を含む64の要件を追加しています。[3] ENISAは2025〜2027年のサプライチェーンレジリエンス施策に3億9,000万ユーロを充当し、評価予算を押し上げています。EU企業の89%がベンダーリスクプログラムを監督するために追加のセキュリティスタッフを採用する予定です。シンガポールにおける注目度の高いサプライチェーン侵害は第四者関係の脆弱性を浮き彫りにし、SBOMオートメーションおよびサードパーティ監査への投資を促進しています。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 認定監査人の不足によるプロジェクトコストの上昇 | -1.80% | グローバル | 長期(4年以上) |
| ツールの乱立と重複するフレームワークが購買者を混乱させる | -1.10% | 北米およびEU | 中期(2〜4年) |
| マクロ経済的不確実性による予算の先送り | -0.90% | グローバル | 短期(2年以内) |
| 高度に規制されたセクターにおけるスコープクリープと監査疲弊 | -0.70% | EU、北米 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
認定監査人の不足によるプロジェクトコストの上昇
欧州では30万人のサイバーセキュリティ人材不足が生じており、企業の32%が空きポジションを埋められず、コンサルティング料金の上昇とプロジェクトスケジュールの長期化を招いています。ヘルスケアプロバイダーはITバジェットの12〜15%をセキュリティスタッフに充てており、これは2023年の配分の2倍です。XM Cyberなどの自動化検証ベンダーはセグメントの収益シェアの26.9%を占め、希少な専門家への依存を緩和しています。製造業者はサイバーセキュリティ予算の最大30%をトレーニングに充てていますが、ポスト量子スキルは依然として希少であり、ニッチな監査人にとってプレミアムな機会を生み出しています。地域のマネージドサービスプロバイダーは地元の人材プールを活用して中小企業にコスト効率の高いサービスを提供しています。
ツールの乱立と重複するフレームワークが購買者を混乱させる
企業はISO 27001、NIS2、CMMC、および業種固有のルールを同時に管理しており、購買の重複とカバレッジのギャップが生じています。HIPAAとNISTの更新のバランスを取るヘルスケア組織は、合理化監査を必要とする数十の重複するポイントツールを使用していることが多いです。Qualys Enterprise TruRiskなどの統合プラットフォームはツールの統合を目指していますが、有効性を確認するための独立した検証が依然として必要であり、サードパーティ評価への需要を促進しています。Palo Alto NetworksによるQRadar SaaSアセットの買収などのM&A活動はプラットフォームの統合を示唆していますが、顧客は移行の成功を監査する義務を負います。フレームワークマッピングサービスを提供するコンサルティング会社は、購買者が相反する要件を調整するためのロードマップを求める中で存在感を高めています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
サービスタイプ別:クラウドセキュリティ評価が市場の進化を牽引
CAGR 18.40%で成長するクラウドセキュリティおよびDevSecOps評価は、組織がアプリケーションスタックを近代化するにつれて、セキュリティ監査および評価市場を再形成しています。コンプライアンスおよび規制監査は、規制当局がコントロールの文書化された証拠を要求するため、2025年のセキュリティ監査および評価市場シェアの28%を依然として占めています。しかし、ペネトレーションテストは継続的な攻撃経路の検証へとシフトしており、AI強化された脆弱性評価は、より少ない人的工数で対応できるコンテキスト対応の調査結果を提供するようになっています。リスクアドバイザリーの取り組みはサプライチェーンのエクスポージャーとゼロトラストロードマップの設計にますます焦点を当てており、クラウドワークロード構成レビューの需要はマルチクラウド採用トレンドの恩恵を受けています。プロバイダーはこれらのサービスをDevOpsスプリントサイクルに合わせたサブスクリプションモデルにパッケージ化し、自動スキャンとハイリスクシステムの四半期ごとの人的検証を組み合わせています。
頻繁に変更されるクラウドネイティブアーキテクチャには、従来の年次監査はもはや十分ではなく、顧客はSBOMステータス、設定ミスのアラート、およびコンプライアンススコアを統合したリアルタイムダッシュボードを期待しています。Kubernetesのハードニング、アイデンティティおよびアクセス管理テスト、マイクロセグメンテーション検証をカバーするサービスラインは、特にデータ主権規則に縛られた産業において最も急速に増加しています。マネージド検知および対応パートナーは評価をランタイム監視にまで拡張し、クライアントに調査結果と修復タスクのための単一ビューを提供しています。規制当局が継続的コンプライアンスの原則をより重視するようになるにつれて、クラウドセキュリティ評価は専門的なアドオンから基盤となる必需品へと移行しています。その結果、セキュリティ監査および評価は購買担当者間の議論の中心となっています。

組織規模別:マネージドサービスを通じたSME採用の加速
大企業は2025年のグローバル収益の65%を占めており、これは包括的な監査プログラムを必要とする複数地域にまたがる事業展開と複雑なコンプライアンス責任を反映しています。大企業は内部ガバナンスチームを維持しながら、AIモデルテスト、オペレーショナルテクノロジー評価、ポスト量子対応検証などの専門的なタスクをアウトソーシングしています。大企業の契約にはアウトカムベースの指標が含まれることが増えており、ベンダーは事業部門全体で一貫したカバレッジを保証し、レポートサイクルを加速する自動化を導入するよう求められています。
中小企業は、初期ツールコストを排除する手頃な価格のクラウド提供型オファリングに牽引され、CAGR 14.20%で最も急速に拡大している顧客グループです。多くの中小企業は、脆弱性スキャン、ポリシーマッピング、および仮想CISOの時間を提供するバンドルパッケージを購入し、フルタイムのセキュリティスタッフを雇用せずに顧客要件を満たすことができます。地域プロバイダーはローカル規制と言語ニーズに合わせてサービスを調整し、グローバルベンダーはパートナーチャネルを活用して未開拓のセグメントにリーチしています。評価プラットフォームの民主化により、セキュリティ監査および評価市場のアドレス可能な範囲が広がり、従業員500人未満の企業の参入障壁が低下しています。
最終用途産業別:規制圧力の中でヘルスケアが成長をリード
BFSIは、金融規制当局が定期的なペネトレーションテストと不正防止システム監査を義務付けているため、2025年に25%という最大の収益シェアを維持しました。しかし、ヘルスケアは最も強い勢いを示しており、デジタルヘルスの採用により機密データがオンライン化され、侵害の影響が患者の安全と交差するため、年率15.10%で拡大しています。病は、HIPAAおよびNIS2への準拠を示すために、電子医療記録システム、IoT対応デバイス、およびAI診断プラットフォームの監査を委託しています。防衛請負業者は、サードパーティの認証を要求するCMMCの期限に迫られ、密接に続いています。
製造業組織は、侵害1件あたり556万米ドルのランサムウェアによるダウンタイム損失に直面し、セグメンテーションの有効性とサプライチェーンの回復力についてオペレーショナルテクノロジーネットワークの監査をますます実施しています。小売業者は、Victoria's Secretの侵害などの注目事件に反応し、決済インフラを強化し、サードパーティサービスプロバイダーの監査を要求しました。これらのダイナミクスは全体として、重規制の垂直市場の優位性を損なうことなく、セキュリティ監査および評価産業全体の需要を多様化しています。
展開モード別:オートメーションを通じたリモートサービスの普及
重要インフラ事業者および高機密環境は、機密性の高い監査に物理的な立会いを依然として必要とするため、オンサイトの取り組みは2025年の収益の55%を維持しました。このようなプロジェクトには、ソフトウェアではまだ代替できないネットワークウォークスルー、施設検査、およびステークホルダーワークショップが含まれます。これらは、規制当局が直接的な証拠収集を期待するエネルギー、防衛、ヘルスケアなどのセグメントにとって不可欠なままです。
リモートおよびマネージドサービスモデルは、API駆動のデータ収集、認証済みクラウドスキャナー、およびコンテナベースのテストエージェントに支えられ、CAGR 16.30%で進展しています。自動化された検証ツールは集中型ポータルにフィードし、監査人がどこからでも結果を確認し、非同期で修復ガイダンスを提供できるようにしています。クライアントは、一括プロジェクト費用よりも予測可能なサブスクリプション料金と継続的な監視を重視しています。プロバイダーが年次オンサイトレビューを通年のリモート検証で補完するハイブリッドモデルが登場しており、コストとカバレッジの両方を最適化しています。これらのシフトは、労働力の制約が強まる中でセキュリティ監査および評価市場のスケーラビリティを強化しています。
地域分析
北米は、厳格な開示規則、127億米ドルの連邦サイバーセキュリティ予算、および強力なベンダープレゼンスを背景に、2025年の収益の38%を生み出しました。米国の組織は、SECのインシデント報告義務を満たし、2025年2月の施行期限に向けてSBOMインベントリを準備するために監査を加速しました。カナダ企業は米加共同の脅威インテリジェンスプログラムから恩恵を受け、メキシコ企業はコンプライアンスとリスク評価をバンドルした国境を越えたサービス契約を活用しました。市場のリーダーシップは、NATOがサイバーセキュリティにGDPの1.5%を充当する決定によってさらに強固なものとなり、監査および重要インフラ検証プロジェクトへの長期的な公共部門支出を保証しています。
アジア太平洋地域は、国家支援型攻撃の増加と国家的な能力構築計画に牽引され、CAGR 14.00%で最も急成長している地域です。シンガポールによるサイバー空間への軍の前例のない活用、および2024年にインドでCERT-Inが完了した9,708件の監査はサードパーティ評価の緊急性を強調しています。日本のデジタル庁と韓国のKサイバー戦略が地域の追い風を加え、中国の脅威活動は皮肉にも近隣経済の防衛予算を押し上げています。ASEANサイバーセキュリティ協力戦略は最低保証基準を調和させ、多様な法制度をナビゲートできるプロバイダーに複数国にまたがる機会を創出しています。
欧州の見通しは、NIS2指令、デジタル欧州プログラムによる3億9,000万ユーロの資金、および国境を越えたコンプライアンスの複雑さによって形成されています。企業はITバジェットの9%をセキュリティに充当し、期限を満たすために人員ニーズが急増すると予想しています。ドイツとフランスは重要インフラ監査に多額の投資を行い、イタリアは1,000万ユーロの罰金を回避するために評価を加速しています。汎欧州的な提供能力と深い規制知識を持つプロバイダーが競争上の優位性を獲得しています。一方、中東およびアフリカは2025年のサイバーセキュリティ支出で30億米ドルを超えることを目指しており、政府がデジタル経済アジェンダを推進しAIワークロードを採用するにつれて、セキュリティサービスの16.6%成長に転換しています。[4]
競合環境
セキュリティ監査および評価市場は中程度の集中度を示しています。Deloitteはグローバルセキュリティコンサルティング収益の30.7%でトップに立ち、2万人のサイバー専門家と規制産業とのつながりを活用しています。IBMはGuardiamやQRadarなどのテクノロジープラットフォームとコンサルティングを組み合わせ、データ、アプリケーション、ネットワーク層にわたる統合評価を提供しています。Rapid7は2024年に年間経常収益8億4,000万米ドルを達成し、InsightGovCloudのFedRAMP認証取得の進展を受けて公共部門のクライアントを獲得しました。Qualysは脆弱性管理、コンプライアンス、クラウドセキュリティの調査結果をEnterprise TruRiskプラットフォームに統合することで10%成長し、顧客の平均監査準備時間を40%短縮しました。
Palo Alto NetworksはIBMのQRadar SaaSアセットを5億米ドルで買収し、コンサルティングのリーチとXSIAMアナリティクスを融合した共同SOCモデルを構築しました。マネージドセキュリティサービスプロバイダーは評価業務に多角化しており、オートメーションを活用してSMEクライアントを大規模に支援しています。AIセキュリティまたはポスト量子暗号を専門とするニッチ企業は、希少な専門知識によりプレミアムマージンを獲得しています。地域コンサルタンシーは言語の流暢さと近接性によって差別化を図り、グローバル大手が見落としがちな中堅市場の購買者に対応しています。全体として、セキュリティ監査および評価市場は既存企業の幅広さと挑戦者のテクノロジーファーストのアプローチのバランスを保っています。
セキュリティ監査および評価産業のリーダー
-
International Business Machines Corporation(IBM Consulting)
-
Deloitte Touche Tohmatsu Ltd.
-
KPMG International Ltd.
-
Ernst & Young Global Ltd.
-
PricewaterhouseCoopers International Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の産業動向
- 2025年6月:NATOの同盟国がサイバーセキュリティにGDPの1.5%を誓約し、将来の監査需要を確保しました。
- 2025年5月:Victoria's Secretの侵害により、小売業者がゼロトラストおよびサードパーティリスクレビューに注力するようになりました。
- 2025年3月:欧州委員会がデジタル欧州プログラムの下でサイバーセキュリティプロジェクトに3億9,000万ユーロを充当しました。
- 2025年2月:Rapid7が年間経常収益8億4,000万米ドルを達成し、InsightGovCloudのFedRAMP取得が進展しました。
グローバルセキュリティ監査および評価市場レポートの範囲
| コンプライアンスおよび規制監査 |
| ペネトレーションテスト |
| 脆弱性評価 |
| リスク評価およびアドバイザリー |
| クラウドセキュリティ/DevSecOps評価 |
| 大企業(従業員1,000人未満) |
| 中小企業(従業員1,000人以上) |
| BFSI |
| ヘルスケアおよびライフサイエンス |
| 政府および防衛 |
| ITおよびテレコム |
| 製造業および産業 |
| 小売業および電子商取引 |
| オンサイト/プロジェクトベース |
| リモート/マネージドサービス |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東およびアフリカ | 中東 | サウジアラビア |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| その他のアフリカ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| その他の南米 | ||
| サービスタイプ別 | コンプライアンスおよび規制監査 | ||
| ペネトレーションテスト | |||
| 脆弱性評価 | |||
| リスク評価およびアドバイザリー | |||
| クラウドセキュリティ/DevSecOps評価 | |||
| 組織規模別 | 大企業(従業員1,000人未満) | ||
| 中小企業(従業員1,000人以上) | |||
| 最終用途産業別 | BFSI | ||
| ヘルスケアおよびライフサイエンス | |||
| 政府および防衛 | |||
| ITおよびテレコム | |||
| 製造業および産業 | |||
| 小売業および電子商取引 | |||
| 展開モード別 | オンサイト/プロジェクトベース | ||
| リモート/マネージドサービス | |||
| 地域 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 欧州 | 英国 | ||
| ドイツ | |||
| フランス | |||
| イタリア | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| その他のアジア太平洋 | |||
| 中東およびアフリカ | 中東 | サウジアラビア | |
| アラブ首長国連邦 | |||
| トルコ | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| エジプト | |||
| その他のアフリカ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| その他の南米 | |||
レポートで回答される主要な質問
2031年のセキュリティ監査および評価市場の予測値はいくらですか?
市場は2031年までに161.3億米ドルに達すると予測されており、CAGR 10.34%を反映しています。
セキュリティ監査の需要が最も急速に成長する地域はどこですか?
アジア太平洋地域は、国家支援型脅威の増加と政府投資に牽引され、2031年にかけてCAGR 14.00%で拡大すると予測されています。
SBOMなどのサプライチェーン規制は監査需要にどのような影響を与えていますか?
米国およびEUにおける必須のSBOM開示法は、組織がソフトウェアコンポーネントとベンダー慣行の詳細なサードパーティ評価を委託するよう促しています。
中小企業がマネージドセキュリティ評価をますます採用する理由は何ですか?
クラウド提供型のサブスクリプションベースのサービスにより、中小企業は社内専門家を雇用することなく継続的な監査への手頃なアクセスが可能となり、この顧客セグメントのCAGR 14.20%を支えています。
セキュリティ監査の中で最も急速に成長しているサービスカテゴリーはどれですか?
クラウドセキュリティおよびDevSecOps評価がCAGR 18.40%でトップとなっており、企業がワークロードを移行してソフトウェアパイプラインにセキュリティを組み込む中で成長しています。
市場拡大を制限する主な制約要因は何ですか?
認定監査人のグローバルな不足がプロジェクトコストを押し上げ、納期を延長させており、予測CAGRから1.8パーセントポイントを削減しています。
クラウドフォレンジックスの需要を促進するものは何ですか?
エフェメラルワークロードとマルチクラウドの採用により、従来のオンプレミスツールでは提供できない自動化された証拠収集が必要となっています。