
Marktgröße und Marktanteil für Sicherheitsaudits und -bewertungen
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
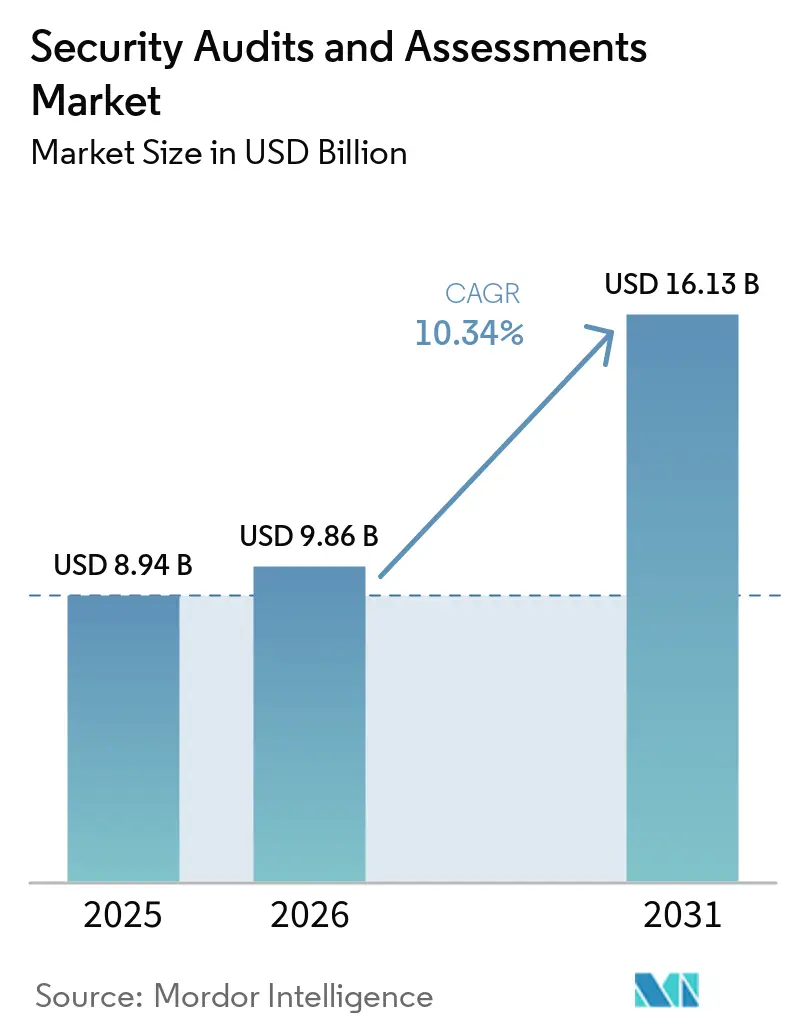
| Marktgröße (2026) | 9.86 Milliarden US-Dollar |
| Marktgröße (2031) | 16.13 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 10.34 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Niedrig |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Sicherheitsaudits und -bewertungen von Mordor Intelligence
Die Marktgröße für Sicherheitsaudits und -bewertungen wird voraussichtlich von 8,94 Milliarden USD im Jahr 2025 auf 9,86 Milliarden USD im Jahr 2026 steigen und bis 2031 einen Wert von 16,13 Milliarden USD erreichen, mit einer CAGR von 10,34 % über den Zeitraum 2026–2031. Die Marktgrößenprognose spiegelt den Wandel des Sektors von periodischen Compliance-Prüfungen hin zu einer kontinuierlichen risikobasierten Validierung als Reaktion auf eskalierenden Cyberbedrohungen und verschärfte globale Vorschriften wider.[1] Gestiegene Kosten durch Datenschutzverletzungen, eine breitere Einführung von Zero-Trust-Architekturen und die Einführung von Gesetzen zur Offenlegung von Lieferketten, wie etwa SBOM, beschleunigen die Nachfrage nach Sicherheitsbewertungen durch Dritte, insbesondere in Cloud-nativen Umgebungen. Dienstleister wechseln von projektbasierten Engagements zu automatisierungsgesteuerten, verwalteten Angeboten, die nahezu Echtzeit-Transparenz bieten, während Kunden Audits zunehmend als betriebliche Notwendigkeit und nicht als jährliche Compliance-Übung betrachten. Die umfangreichen Finanzierungszusagen der NATO-Mitglieder und nationaler Regierungen stärken eine mehrjährige Wachstumsperspektive und ermöglichen es dem Markt für Sicherheitsaudits und -bewertungen, trotz allgemeiner makroökonomischer Unsicherheit widerstandsfähig zu bleiben. Der Mangel an zertifizierten Prüfern, insbesondere solchen, die auf KI-Sicherheit, Cloud und Post-Quanten-Kryptographie spezialisiert sind, treibt die Projektgebühren weiter in die Höhe und fördert gleichzeitig die Nutzung automatisierter Validierungsplattformen.
Wichtigste Erkenntnisse des Berichts
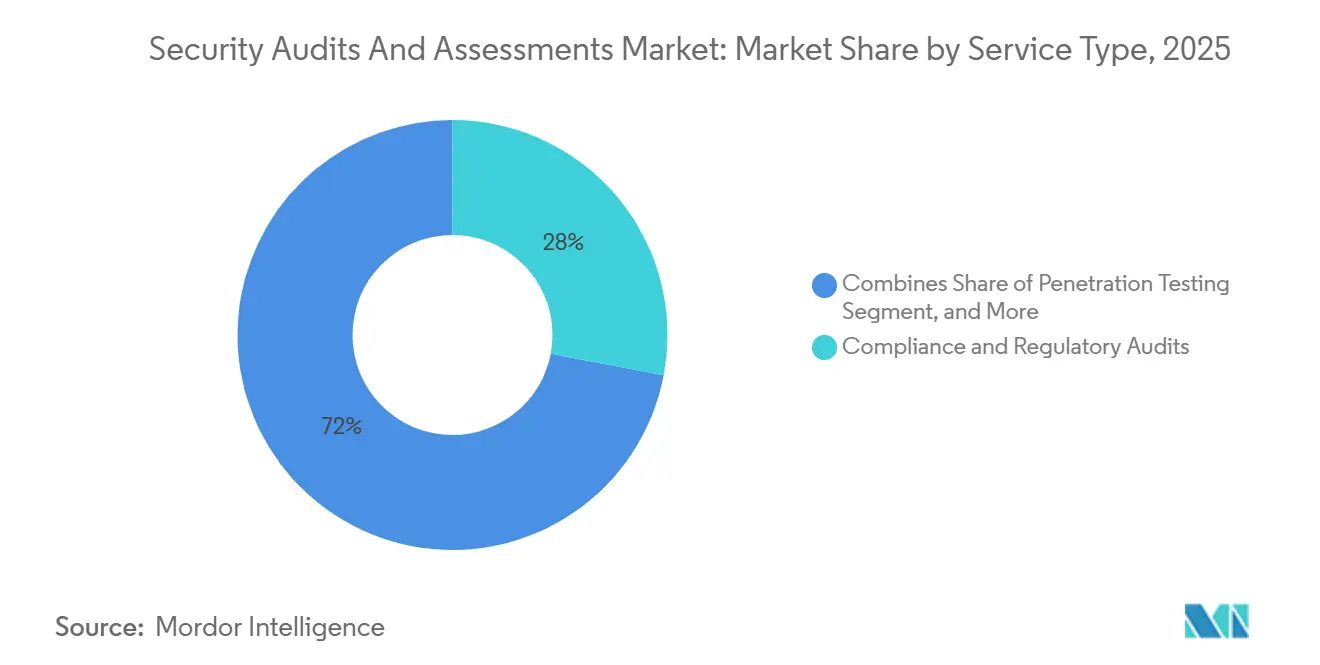
- Nach Dienstleistungsart hielten Compliance- und regulatorische Audits im Jahr 2025 einen Marktanteil von 28 % am Markt für Sicherheitsaudits und -bewertungen; Cloud-Sicherheits- und DevSecOps-Bewertungen wachsen bis 2031 mit einer CAGR von 18,40 %.
- Nach Unternehmensgröße erzielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 65 % im Markt für Sicherheitsaudits und -bewertungen, während kleine und mittlere Unternehmen voraussichtlich bis 2031 mit einer CAGR von 14,20 % wachsen werden.
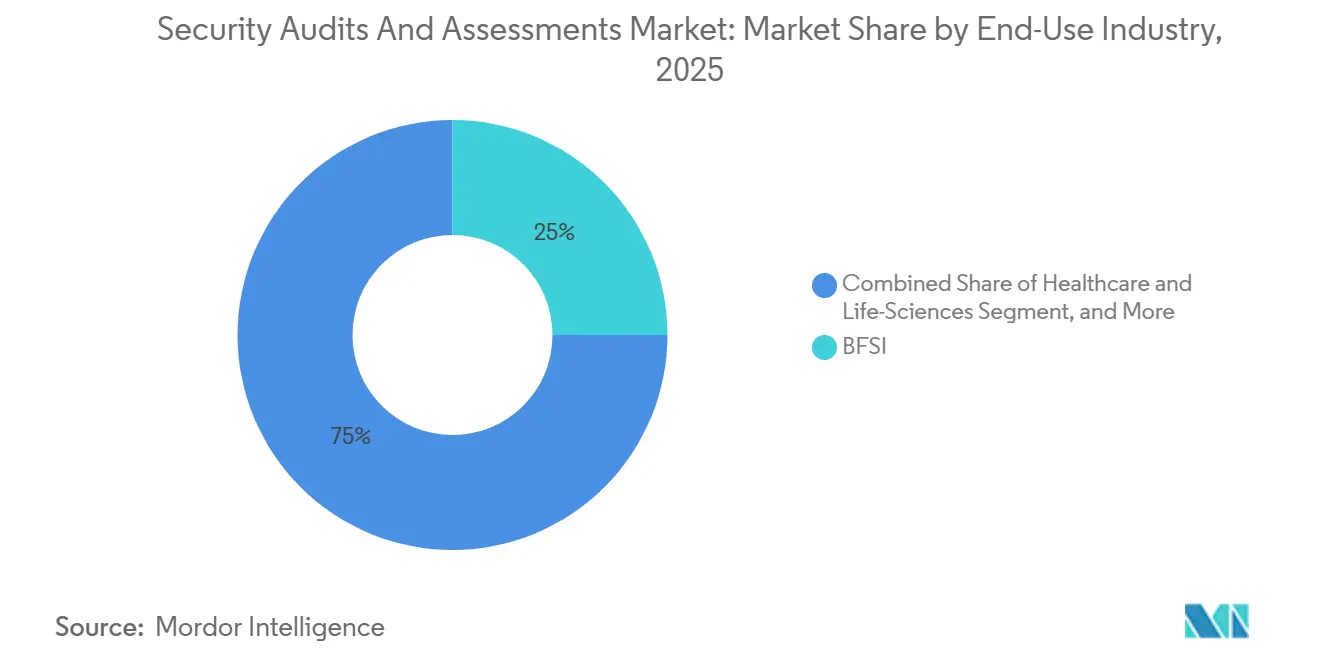
- Nach Endverbrauchsbranche führte der BFSI-Sektor mit einem Marktanteil von 25 % am Markt für Sicherheitsaudits und -bewertungen im Jahr 2025; Gesundheitswesen und Biowissenschaften werden voraussichtlich bis 2031 mit einer CAGR von 15,10 % wachsen.
- Nach Bereitstellungsmodell kontrollierten standortbasierte projektbezogene Dienstleistungen im Jahr 2025 55 % der Marktgröße für Sicherheitsaudits und -bewertungen, während fernverwaltete Dienste mit einer CAGR von 16,30 % wachsen.
- Nach Geografie entfiel auf Nordamerika im Jahr 2025 ein Anteil von 38 % an der Marktgröße für Sicherheitsaudits und -bewertungen, während die Region Asien-Pazifik voraussichtlich von 2026 bis 2031 mit einer CAGR von 14,00 % wachsen wird.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Häufigkeit und Kosten von Cyberangriffen | +2.80% | Global | Kurzfristig (≤ 2 Jahre) |
| Ausweitung von Zero-Trust- und kontinuierlichen Compliance-Vorgaben | +2.10% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| KI-gestützte Tools zur Schwachstellenerkennung steigern die Nachfrage nach Audits | +1.90% | Global, mit frühen Gewinnen in Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Anforderungen zur Offenlegung der Lieferkettensicherheit (SBOM, NIS2) | +1.70% | EU-Kernbereich, Ausstrahlungseffekte auf Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Cloud-native Einführung – Bedarf an Cloud-Sicherheitsbewertungen | +1.50% | Global | Langfristig (≥ 4 Jahre) |
| Verschärfung der Zeichnungsstandards für Cyberversicherungen | +1.20% | Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Häufigkeit und Kosten von Cyberangriffen
Die durchschnittlichen Kosten von Datenschutzverletzungen stiegen im Jahr 2024 auf 4,88 Millionen USD, wobei Industrievorfälle gegenüber dem Niveau von 2023 um 830.000 USD zunahmen. Ransomware traf die Fertigungsindustrie am härtesten und war für 25,7 % der Vorfälle verantwortlich, was Unternehmen dazu veranlasste, 6–7 % ihrer IT-Ausgaben für Cyberkontrollen einzusetzen. Die Kosten von Datenschutzverletzungen im Einzelhandel stiegen um 17,6 %, was die Nachfrage nach Penetrationstests durch Dritte verstärkte. Das Gesundheitswesen verzeichnete eine Prävalenz von Datenschutzverletzungen von 93 %, was Regulierungsbehörden dazu veranlasste, obligatorische Audits zur Reaktion auf Vorfälle einzuführen. Im Asien-Pazifik-Raum stieg die von chinesischen staatlich geförderten Akteuren ausgehende Aktivität um 150 %, was Singapur dazu veranlasste, militärische Ressourcen für die Cyberabwehr einzusetzen und die regionalen Ausgaben für Bewertungen weiter zu erhöhen.
Ausweitung von Zero-Trust- und kontinuierlichen Compliance-Vorgaben
Bundesweite Zero-Trust-Direktiven auf Basis von NIST SP 800-207 verpflichten Behörden dazu, Identitäts-, Geräte- und Anwendungskontrollen durch regelmäßige Audits zu validieren. Die NIS2-Richtlinie der EU weitet obligatorische Risikobewertungen auf 18 kritische Sektoren aus, wobei Bußgelder bei Nichteinhaltung bis zu 10 Millionen EUR betragen. NATO-Mitglieder haben bis 2035 1,5 % des BIP für Cybersicherheit zugesagt und damit eine langfristige Finanzierung für Bewertungen sichergestellt. Organisationen wechseln von schweregrad- zu risikobasiertem Schwachstellenmanagement, was die Nachfrage nach maßgeschneiderten Audit-Rahmenwerken ankurbelt. Die Integration von Zero-Trust in Cloud-Workloads schafft neue Dienstleistungsbereiche, die sich auf die Validierung von Mikrosegmentierungen konzentrieren.[2]
KI-gestützte Tools zur Schwachstellenerkennung steigern die Nachfrage nach Audits
Der Markt für KI-Sicherheitstools wird bis 2030 voraussichtlich 133,8 Milliarden USD erreichen und spezialisierte Prüfungsanforderungen zur Bestätigung der Modellrobustheit und zur Minderung von Adversarial-Risiken erzeugen. Finanzinstitute, die KI-gestützte Betrugsanalysen einsetzen, beauftragen nun Überprüfungen auf Algorithmus-Bias, während Hersteller Audits von Predictive-Maintenance-Modellen anfordern, um Spionage zu verhindern. Automatisierte Sicherheitsvalidierungslösungen wuchsen von 334,3 Millionen USD im Jahr 2023 auf 824,7 Millionen USD im Jahr 2028, da Unternehmen kontinuierliche Statusprüfungen ohne zusätzliches Personal anstreben. Regulierungsbehörden erarbeiten KI-spezifische Sicherheitsverpflichtungen und positionieren Bewertungsanbieter für neue Einnahmequellen im Bereich der algorithmischen Transparenz.
Anforderungen zur Offenlegung der Lieferkettensicherheit (SBOM, NIS2)
Die US-Armee begann im Februar 2025 mit der Durchsetzung von SBOM-Einreichungen, was den Anforderungen des EU-Cyberresilienzgesetzes zur Komponentensichtbarkeit entspricht. PCI DSS 4.0 fügt 64 Anforderungen hinzu, darunter Softwareinventarkontrollen, die ab März 2025 gelten.[3] ENISA stellte zwischen 2025 und 2027 390 Millionen EUR für Initiativen zur Resilienz der Lieferkette bereit und erhöhte damit die Bewertungsbudgets. Achtundachtzig Prozent der EU-Einrichtungen erwarten, zusätzliches Sicherheitspersonal einzustellen, um Lieferantenrisikoprogramme zu überwachen. Aufsehenerregende Lieferkettenverletzungen in Singapur verdeutlichen Schwachstellen in Viert-Parteien-Beziehungen und treiben Investitionen in SBOM-Automatisierung und Drittpartei-Audits voran.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an zertifizierten Prüfern treibt Projektkosten in die Höhe | -1.80% | Global | Langfristig (≥ 4 Jahre) |
| Tool-Wildwuchs und überlappende Rahmenwerke verwirren Käufer | -1.10% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Budgetverschiebungen infolge makroökonomischer Unsicherheit | -0.90% | Global | Kurzfristig (≤ 2 Jahre) |
| Scope-Creep und Audit-Müdigkeit in stark regulierten Sektoren | -0.70% | EU, Nordamerika | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an zertifizierten Prüfern treibt Projektkosten in die Höhe
Europa steht vor einer Lücke von 300.000 Fachkräften im Bereich Cybersicherheit, wobei 32 % der Unternehmen offene Stellen nicht besetzen können, was die Beratungsgebühren in die Höhe treibt und Projektzeitpläne verlängert. Gesundheitsdienstleister wenden nun 12–15 % ihrer IT-Budgets für Sicherheitspersonal auf, doppelt so viel wie 2023. Anbieter automatisierter Validierungslösungen wie XM Cyber halten einen Umsatzanteil von 26,9 % im Segment und verringern die Abhängigkeit von knappen Spezialisten. Hersteller verwenden bis zu 30 % ihrer Cybersicherheitsbudgets für Schulungen, doch Post-Quanten-Kenntnisse bleiben selten und schaffen Premiumchancen für Nischenprüfer. Regionale Anbieter verwalteter Dienste nutzen lokale Talentpools, um kosteneffektive Angebote für KMU bereitzustellen.
Tool-Wildwuchs und überlappende Rahmenwerke verwirren Käufer
Unternehmen jonglieren mit ISO 27001, NIS2, CMMC und branchenspezifischen Vorschriften, was zu Kaufduplikaten und Abdeckungslücken führt. Gesundheitsorganisationen, die HIPAA mit NIST-Aktualisierungen in Einklang bringen müssen, setzen häufig Dutzende überlappender Einzeltools ein, die Rationalisierungsaudits erfordern. Integrierte Plattformen wie Qualys Enterprise TruRisk zielen darauf ab, das Tooling zu konsolidieren, benötigen aber dennoch eine unabhängige Validierung zur Bestätigung der Wirksamkeit, was die Nachfrage nach Drittpartei-Bewertungen ankurbelt. Akquisitionsaktivitäten, wie der Kauf von QRadar-SaaS-Assets durch Palo Alto Networks, signalisieren eine Plattformkonvergenz, verpflichten Kunden jedoch dazu, den Migrationserfolg zu prüfen. Beratungsunternehmen, die Framework-Mapping-Dienste anbieten, gewinnen an Relevanz, da Käufer Roadmaps suchen, die divergierende Anforderungen in Einklang bringen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
Cloud-Sicherheitsbewertungen treiben die Marktentwicklung voranCloud-Sicherheits- und DevSecOps-Bewertungen, die mit einer CAGR von 18,40 % wachsen, gestalten den Markt für Sicherheitsaudits und -bewertungen um, da Unternehmen ihre Anwendungsarchitekturen modernisieren. Compliance- und regulatorische Audits beherrschten im Jahr 2025 weiterhin 28 % des Marktanteils für Sicherheitsaudits und -bewertungen, da Regulierungsbehörden dokumentierte Nachweise über Kontrollen verlangen. Penetrationstests verlagern sich jedoch zunehmend auf eine kontinuierliche Validierung von Angriffspfaden, und KI-gestützte Schwachstellenbewertungen liefern nun kontextbezogene Erkenntnisse, die weniger menschliche Arbeitsstunden erfordern. Risikoberatungsengagements konzentrieren sich zunehmend auf die Exposition in der Lieferkette und das Design von Zero-Trust-Roadmaps, während die Nachfrage nach Konfigurationsüberprüfungen für Cloud-Workloads von Multi-Cloud-Adoptionstrends profitiert. Anbieter bündeln diese Dienstleistungen in Abonnementmodellen, die auf DevOps-Sprint-Zyklen abgestimmt sind, und kombinieren automatisierte Scans mit vierteljährlicher menschlicher Validierung für Hochrisikosysteme.
Traditionelle jährliche Audits sind für Cloud-native Architekturen, die sich häufig ändern, nicht mehr ausreichend; stattdessen erwarten Kunden Echtzeit-Dashboards, die SBOM-Status, Fehlkonfigurationswarnungen und Compliance-Bewertungen integrieren. Servicebereiche, die Kubernetes-Härtung, Tests für Identitäts- und Zugriffsmanagement sowie die Validierung von Mikrosegmentierung abdecken, wachsen am schnellsten, insbesondere in Branchen, die an Datensouveränitätsregeln gebunden sind. Partner für verwaltete Erkennung und Reaktion erweitern Bewertungen auf die Laufzeitüberwachung und bieten Kunden eine zentrale Übersicht über Erkenntnisse und Abhilfemaßnahmen. Da Regulierungsbehörden zunehmend Wert auf kontinuierliche Compliance-Prinzipien legen, haben sich Cloud-Sicherheitsbewertungen von einem spezialisierten Zusatzangebot zu einer grundlegenden Notwendigkeit entwickelt. Infolgedessen stehen Sicherheitsaudits und -bewertungen im Mittelpunkt der Diskussionen unter Käufern.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße:
KMU-Einführung beschleunigt sich durch verwaltete DiensteGroßunternehmen hielten im Jahr 2025 65 % der globalen Umsätze, was auf ihre Präsenz in mehreren Regionen und komplexe Compliance-Verantwortlichkeiten zurückzuführen ist, die umfassende Auditprogramme erfordern. Sie unterhalten interne Governance-Teams, lagern jedoch spezialisierte Aufgaben wie KI-Modelltests, Bewertungen der Betriebstechnologie und die Validierung der Post-Quanten-Bereitschaft aus. Ihre Verträge umfassen zunehmend ergebnisbasierte Kennzahlen, was Anbieter dazu veranlasst, Automatisierung einzusetzen, die eine konsistente Abdeckung über Geschäftsbereiche hinweg gewährleistet und Berichtszyklen beschleunigt.
Kleine und mittlere Unternehmen stellen die am schnellsten wachsende Kundengruppe mit einer CAGR von 14,20 % dar, angetrieben durch erschwingliche, Cloud-basierte Angebote, die Vorabkosten für Werkzeuge eliminieren. Viele KMU erwerben gebündelte Pakete, die Schwachstellenscans, Richtlinienzuordnung und virtuelle CISO-Stunden umfassen, sodass sie Kundenanforderungen erfüllen können, ohne Vollzeit-Sicherheitspersonal einzustellen. Regionale Anbieter passen ihre Dienstleistungen an lokale Vorschriften und Sprachanforderungen an, während globale Anbieter Partnerkanäle nutzen, um unerschlossene Segmente zu erreichen. Die Demokratisierung von Bewertungsplattformen erweitert somit den adressierbaren Markt für Sicherheitsaudits und -bewertungen und senkt die Einstiegshürden für Unternehmen mit weniger als 500 Mitarbeitern.
Nach Endverbrauchsbranche:
Gesundheitswesen führt das Wachstum inmitten regulatorischen Drucks anDer BFSI-Sektor hielt im Jahr 2025 mit 25 % den größten Umsatzanteil, da Finanzregulatoren regelmäßige Penetrationstests und Audits von Anti-Betrugs-Systemen vorschreiben. Das Gesundheitswesen zeigt jedoch die stärkste Dynamik und wächst jährlich um 15,10 %, da die Einführung digitaler Gesundheitslösungen sensible Daten online bringt und die Folgen von Datenschutzverletzungen mit der Patientensicherheit zusammentreffen. Krankenhäuser beauftragen Audits von elektronischen Patientenaktensystemen, IoT-fähigen Geräten und KI-Diagnoseplattformen, um die Einhaltung von HIPAA und NIS2 nachzuweisen. Rüstungsunternehmen folgen dicht dahinter, da CMMC-Fristen eine Zertifizierung durch Dritte erfordern.
Fertigungsunternehmen, die durch ransomware-bedingte Ausfallzeiten Verluste von 5,56 Millionen USD pro Datenschutzverletzung erleiden, prüfen zunehmend ihre Betriebstechnologienetzwerke auf Segmentierungswirksamkeit und Lieferkettenresilienz. Einzelhändler reagierten auf aufsehenerregende Vorfälle wie den Datenschutzverstoß bei Victoria's Secret, indem sie Zahlungsinfrastrukturen stärkten und Audits von Drittdienstleistern forderten. Insgesamt diversifizieren diese Dynamiken die Nachfrage in der Branche für Sicherheitsaudits und -bewertungen, ohne die Vorrangstellung stark regulierter Branchen zu schmälern.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus:
Remote-Dienste gewinnen durch Automatisierung an BedeutungStandortbasierte Engagements behielten im Jahr 2025 55 % der Umsätze, da Betreiber kritischer Infrastrukturen und Umgebungen mit hoher Geheimhaltungsstufe für sensible Audits weiterhin physische Präsenz erfordern. Solche Projekte umfassen Netzwerkbegehungen, Anlagenbesichtigungen und Stakeholder-Workshops, die Software noch nicht ersetzen kann. Sie bleiben für Segmente wie Energie, Verteidigung und Gesundheitswesen unverzichtbar, in denen Regulierungsbehörden direkte Beweiserhebung erwarten.
Remote- und verwaltete Dienstleistungsmodelle wachsen mit einer CAGR von 16,30 %, unterstützt durch API-gesteuerte Datenerfassung, authentifizierte Cloud-Scanner und containerbasierte Testagenten. Automatisierte Validierungstools speisen zentralisierte Portale, sodass Prüfer Ergebnisse von überall überprüfen und Abhilfemaßnahmen asynchron bereitstellen können. Kunden schätzen vorhersehbare Abonnementgebühren und kontinuierliche Überwachung gegenüber Pauschalgebühren für Projekte. Hybridmodelle entstehen, bei denen Anbieter jährliche standortbasierte Überprüfungen durchführen, die durch ganzjährige Remote-Validierung ergänzt werden, um sowohl Kosten als auch Abdeckung zu optimieren. Diese Verschiebungen stärken die Skalierbarkeit des Marktes für Sicherheitsaudits und -bewertungen, da die Arbeitskräfteengpässe zunehmen.
Geografische Analyse
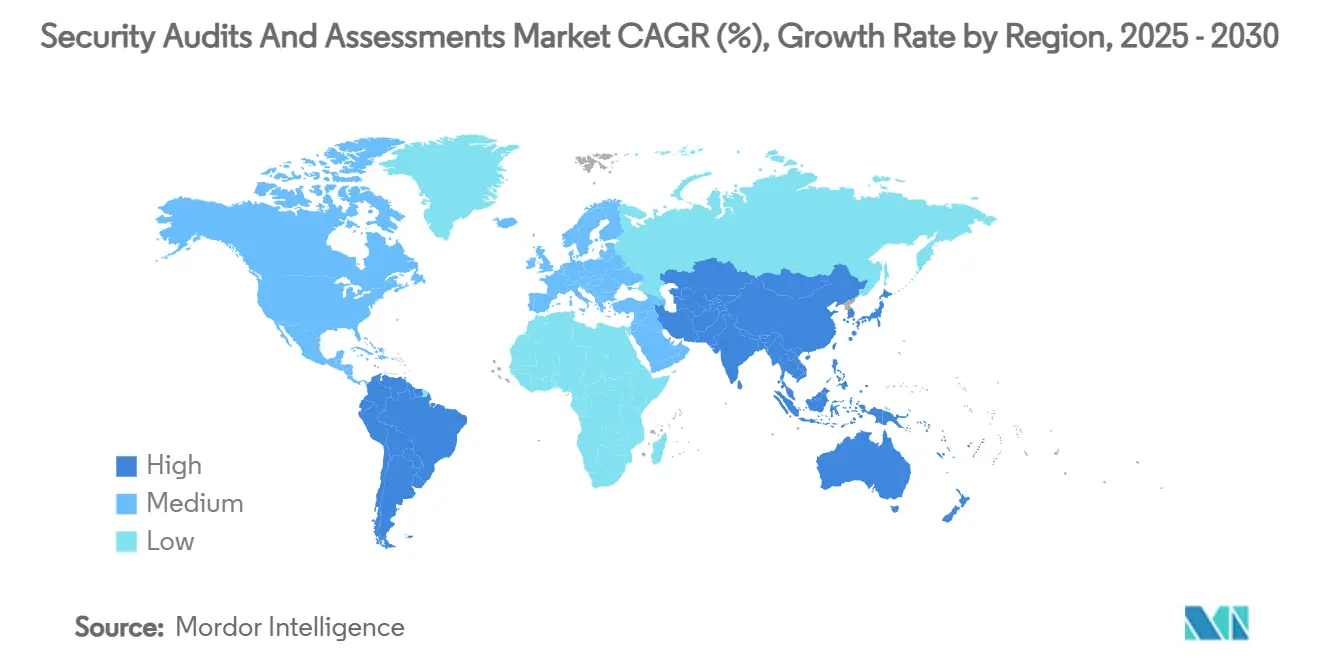
Markt für Sicherheitsaudits und -bewertungen in Nordamerika
Nordamerika erwirtschaftete 2025 38 % des Umsatzes, gestützt auf strenge Offenlegungsvorschriften, ein Bundesbudget für Cybersicherheit von 12,7 Milliarden USD und eine starke Anbieterpräsenz. Unternehmen in den Vereinigten Staaten beschleunigten Audits, um die SEC-Meldepflichten bei Sicherheitsvorfällen zu erfüllen und SBOM-Inventare für die Durchsetzungsfrist im Februar 2025 vorzubereiten. Kanadische Unternehmen profitierten von gemeinsamen US-kanadischen Bedrohungsaufklärungsprogrammen, während mexikanische Unternehmen grenzüberschreitende Serviceverträge nutzten, die Compliance- und Risikobewertungen bündeln. Die Marktführerschaft wird zusätzlich durch die NATO-Entscheidung gestärkt, 1,5 % des BIP für Cybersicherheit bereitzustellen, was langfristige Ausgaben des öffentlichen Sektors für Audits und Validierungsprojekte kritischer Infrastrukturen sichert.
Markt für Sicherheitsaudits und -bewertungen im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist die am schnellsten wachsende Region mit einem CAGR von 14,00 %, angetrieben durch zunehmende staatlich geförderte Angriffe und nationale Kapazitätsaufbaupläne. Singapurs beispielloser Einsatz der Streitkräfte im Cyberraum sowie die 9.708 von CERT-In in Indien im Jahr 2024 abgeschlossenen Audits unterstreichen die Dringlichkeit von Drittpartei-Bewertungen. Die Digitalagentur Japans und Südkoreas K-Cyber-Strategie schaffen zusätzlichen regionalen Rückenwind, während chinesische Bedrohungsaktivitäten die Verteidigungsbudgets der Nachbarländer ironischerweise steigern. Die ASEAN-Strategie zur Zusammenarbeit im Bereich Cybersicherheit harmonisiert Mindeststandards für die Sicherheitsgewährleistung und schafft länderübergreifende Chancen für Anbieter, die in der Lage sind, unterschiedliche Rechtssysteme zu navigieren.
Markt für Sicherheitsaudits und -bewertungen in EMEA
Die Aussichten für Europa werden durch die NIS2-Richtlinie, Fördermittel in Höhe von 390 Millionen EUR aus dem Programm „Digitales Europa” und grenzüberschreitende Compliance-Komplexitäten geprägt. Unternehmen verwenden 9 % ihrer IT-Budgets für Sicherheit und erwarten einen deutlichen Anstieg des Personalbedarfs, um Fristen einzuhalten. Deutschland und Frankreich investieren stark in Audits kritischer Infrastrukturen, während Italien Bewertungen beschleunigt, um Bußgelder von 10 Millionen EUR zu vermeiden. Anbieter mit europaweiten Lieferfähigkeiten und fundiertem regulatorischen Wissen erlangen Wettbewerbsvorteile. Unterdessen streben der Nahe Osten und Afrika an, die Ausgaben für Cybersicherheit im Jahr 2025 auf über 3 Milliarden USD zu steigern, was einem Wachstum von 16,6 % bei Sicherheitsdienstleistungen entspricht, da Regierungen Agenden für die digitale Wirtschaft vorantreiben und KI-Workloads einführen.[4]
Wettbewerbslandschaft
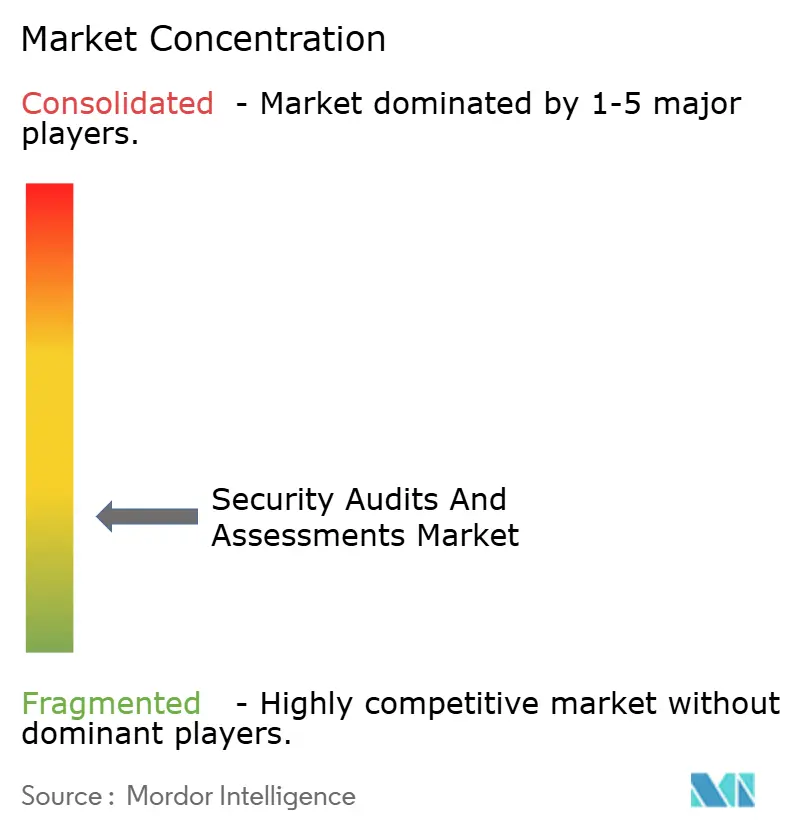
Der Markt für Sicherheitsaudits und -bewertungen weist eine moderate Konzentration auf. Deloitte führt mit einem Anteil von 30,7 % am globalen Sicherheitsberatungsumsatz und stützt sich auf einen Pool von 20.000 Cyberspezialisten sowie Verbindungen zu regulierten Branchen. IBM kombiniert Beratung mit Technologieplattformen wie Guardium und QRadar, um integrierte Bewertungen anzubieten, die Daten-, Anwendungs- und Netzwerkebenen abdecken. Rapid7 erzielte im Jahr 2024 einen annualisierten wiederkehrenden Umsatz von 840 Millionen USD und gewann Kunden aus dem öffentlichen Sektor nach Fortschritten bei der FedRAMP-Zertifizierung für InsightGovCloud. Qualys wuchs um 10 %, indem es Schwachstellenmanagement, Compliance und Cloud-Sicherheitserkenntnisse in seiner Enterprise-TruRisk-Plattform zusammenführte und die durchschnittliche Audit-Vorbereitungszeit für Kunden um 40 % reduzierte.
Palo Alto Networks übernahm die QRadar-SaaS-Assets von IBM für 500 Millionen USD und schuf damit ein gemeinsames SOC-Modell, das Beratungsreichweite mit XSIAM-Analysen verbindet. Anbieter verwalteter Sicherheitsdienste diversifizieren sich in Bewertungsarbeit und nutzen Automatisierung, um KMU-Kunden in großem Maßstab zu bedienen. Nischenfirmen, die auf KI-Sicherheit oder Post-Quanten-Kryptografie spezialisiert sind, erzielen Prämienmargen aufgrund knapper Expertise. Regionale Beratungsunternehmen differenzieren sich durch Sprachkenntnisse und Nähe und sprechen mittelständische Käufer an, die globale Konzerne oft übersehen. Insgesamt balanciert der Markt für Sicherheitsaudits und -bewertungen die Breite der etablierten Anbieter mit den technologieorientierten Ansätzen der Herausforderer.
Marktführer in der Branche für Sicherheitsaudits und -bewertungen
-
International Business Machines Corporation (IBM Consulting)
-
Deloitte Touche Tohmatsu Ltd.
-
KPMG International Ltd.
-
Ernst & Young Global Ltd.
-
PricewaterhouseCoopers International Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheitsaudits und -bewertungen Unternehmen in diesem Bericht
- IBM Consulting
- Deloitte Touche Tohmatsu Ltd.
- KPMG International Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers International Ltd.
- NCC Group plc
- Synopsys Inc. (Coverity, BlackDuck SAST/DAST)
- Rapid7 Inc.
- Qualys Inc.
- Trustwave Holdings Inc.
- Cisco Systems Inc. (Talos, Security Advisory)
- Secureworks Inc.
- TÜV SÜD AG
- SGS SA
- BSI Group Ltd.
- TV Rheinland AG
- CrowdStrike Holdings Inc. (Falcon Complete Pen-Test)
- Vumetric Cybersecurity Inc.
- Coalfire Systems Inc.
- Offensive-Security Services LLC
Neueste Industrielle Entwicklungen in Markt für Sicherheitsaudits und -bewertungen
- Juni 2025: NATO-Verbündete sagten 1,5 % des BIP für Cybersicherheit zu und sicherten damit die künftige Nachfrage nach Audits.
- Mai 2025: Die Datenschutzverletzung bei Victoria's Secret veranlasste Einzelhändler, sich auf Zero-Trust und Überprüfungen von Drittpartei-Risiken zu konzentrieren.
- März 2025: Die Europäische Kommission stellte 390 Millionen EUR für Cybersicherheitsprojekte im Rahmen des Programms „Digitales Europa” bereit.
- Februar 2025: Rapid7 meldete einen annualisierten wiederkehrenden Umsatz von 840 Millionen USD und erzielte Fortschritte bei der FedRAMP-Zertifizierung für InsightGovCloud.
Berichtsumfang des globalen Marktes für Sicherheitsaudits und -bewertungen
Segmentierungsübersicht
| Compliance- und regulatorische Audits |
| Penetrationstests |
| Schwachstellenbewertung |
| Risikobewertung und -beratung |
| Cloud-Sicherheits- / DevSecOps-Bewertung |
| Großunternehmen (weniger als 1.000 Mitarbeiter) |
| Kleine und mittlere Unternehmen (mehr als 1.000 Mitarbeiter) |
| BFSI |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| IT und Telekommunikation |
| Fertigung und Industrie |
| Einzelhandel und E-Commerce |
| Vor Ort / projektbasiert |
| Remote / als verwalteter Dienst |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Nach Servicetyp | Compliance- und regulatorische Audits | ||
| Penetrationstests | |||
| Schwachstellenbewertung | |||
| Risikobewertung und -beratung | |||
| Cloud-Sicherheits- / DevSecOps-Bewertung | |||
| Nach Unternehmensgröße | Großunternehmen (weniger als 1.000 Mitarbeiter) | ||
| Kleine und mittlere Unternehmen (mehr als 1.000 Mitarbeiter) | |||
| Nach Endverbrauchsbranche | BFSI | ||
| Gesundheitswesen und Biowissenschaften | |||
| Regierung und Verteidigung | |||
| IT und Telekommunikation | |||
| Fertigung und Industrie | |||
| Einzelhandel und E-Commerce | |||
| Nach Bereitstellungsmodus | Vor Ort / projektbasiert | ||
| Remote / als verwalteter Dienst | |||
| Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Europa | Vereinigtes Königreich | ||
| Deutschland | |||
| Frankreich | |||
| Italien | |||
| Übriges Europa | |||
| Asien-Pazifik | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Übriger Asien-Pazifik-Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Türkei | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Ägypten | |||
| Übriges Afrika | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
Im Bericht beantwortete Schlüsselfragen
Welchen prognostizierten Wert wird der Markt für Sicherheitsaudits und -bewertungen im Jahr 2031 erreichen?
Der Markt wird voraussichtlich bis 2031 einen Wert von 16,13 Milliarden USD erreichen, was einer CAGR von 10,34 % entspricht.
Welche Region wird voraussichtlich das schnellste Wachstum der Nachfrage nach Sicherheitsaudits verzeichnen?
Asien-Pazifik wird voraussichtlich bis 2031 mit einer CAGR von 14,00 % wachsen, angetrieben durch zunehmende staatlich geförderte Bedrohungen und staatliche Investitionen.
Wie beeinflussen Vorschriften zur Lieferkettensicherheit wie SBOM die Nachfrage nach Audits?
Obligatorische SBOM-Offenlegungsgesetze in den Vereinigten Staaten und der EU veranlassen Organisationen, detaillierte Drittpartei-Bewertungen von Softwarekomponenten und Lieferantenpraktiken in Auftrag zu geben.
Warum setzen kleine und mittlere Unternehmen zunehmend auf verwaltete Sicherheitsbewertungen?
Cloud-basierte, abonnementbasierte Dienste bieten KMU erschwinglichen Zugang zu kontinuierlichen Audits, ohne interne Experten einstellen zu müssen, was eine CAGR von 14,20 % für dieses Kundensegment unterstützt.
Welche Servicekategorie wächst innerhalb der Sicherheitsaudits am schnellsten?
Cloud-Sicherheits- und DevSecOps-Bewertungen führen mit einer CAGR von 18,40 %, da Unternehmen Workloads migrieren und Sicherheit in Software-Pipelines integrieren.
Was ist das Haupthemmnis, das die Marktexpansion einschränkt?
Ein globaler Mangel an zertifizierten Prüfern treibt die Projektkosten in die Höhe und verlängert die Lieferzeiträume, was die prognostizierte CAGR um 1,8 Prozentpunkte verringert.
Was treibt die Nachfrage nach Cloud-Forensik an?
Kurzlebige Workloads und die Einführung von Multi-Cloud erfordern eine automatisierte Beweissicherung, die herkömmliche On-Premises-Tools nicht leisten können.