
Taille et Part du Marché des Audits et Évaluations de Sécurité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 9.86 Milliards de dollars |
| Taille du Marché (2031) | 16.13 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 10.34 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
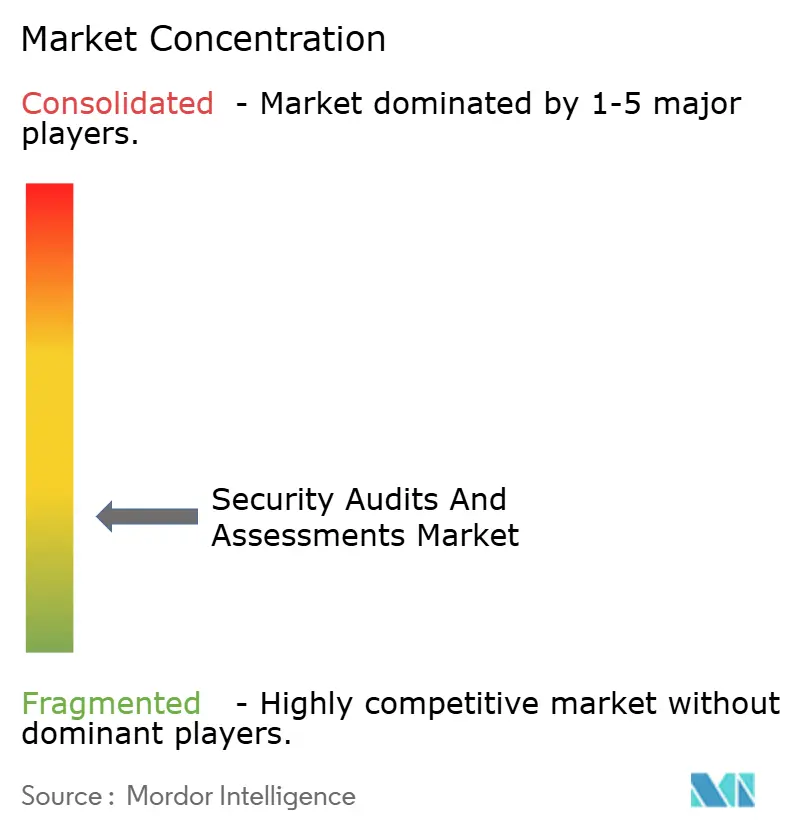
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du Marché des Audits et Évaluations de Sécurité par Mordor Intelligence
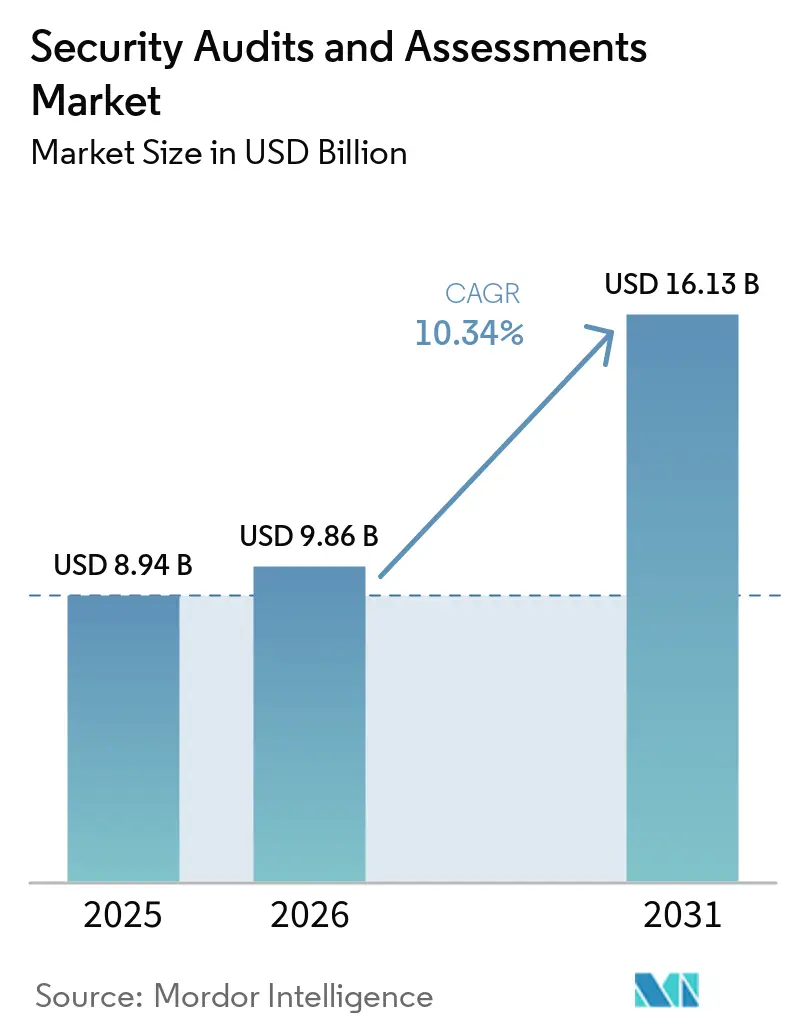
La taille du Marché des Audits et Évaluations de Sécurité devrait augmenter de 8,94 milliards USD en 2025 à 9,86 milliards USD en 2026 et atteindre 16,13 milliards USD d'ici 2031, avec un CAGR de 10,34% sur la période 2026-2031. La projection de la taille du marché reflète la transition du secteur des contrôles de conformité périodiques vers une validation continue basée sur les risques, en réponse à l'escalade des cybermenaces et au renforcement des mandats mondiaux.[1] La hausse des coûts liés aux violations, l'adoption plus large des architectures zéro confiance et le déploiement de lois sur la divulgation des chaînes d'approvisionnement, telles que le SBOM, accélèrent la demande d'évaluations de sécurité par des tiers, notamment dans les environnements natifs du cloud. Les prestataires de services passent d'engagements ponctuels à des offres gérées pilotées par l'automatisation qui offrent une visibilité quasi en temps réel, tandis que les clients considèrent de plus en plus les audits comme une nécessité opérationnelle plutôt que comme un exercice annuel de conformité. Les engagements de financement importants annoncés par les membres de l'OTAN et les gouvernements nationaux renforcent une trajectoire de croissance pluriannuelle, permettant au marché des audits et évaluations de sécurité de rester résilient face à une incertitude macroéconomique plus large. La pénurie d'auditeurs certifiés, notamment ceux spécialisés dans la sécurité de l'IA, le cloud et la cryptographie post-quantique, continue de faire grimper les honoraires des projets tout en stimulant simultanément l'adoption de plateformes de validation automatisées.
Points Clés du Rapport
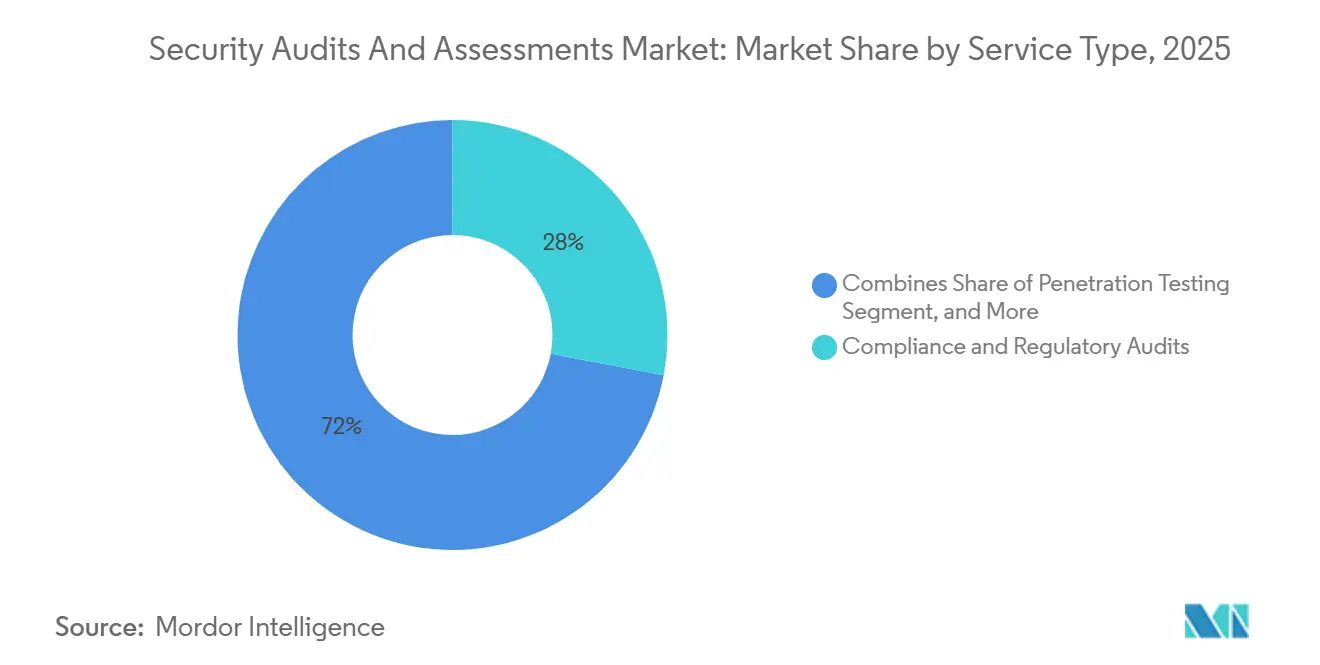
- Par type de service, les audits de conformité et réglementaires détenaient 28% de la part du march des audits et évaluations de sécurité en 2025 ; les évaluations de sécurité cloud et DevSecOps se développent à un CAGR de 18,40% jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises ont capturé 65% de la part des revenus en 2025 sur le marché des audits et évaluations de sécurité, mais les petites et moyennes entreprises devraient croître à un CAGR de 14,20% jusqu'en 2031.
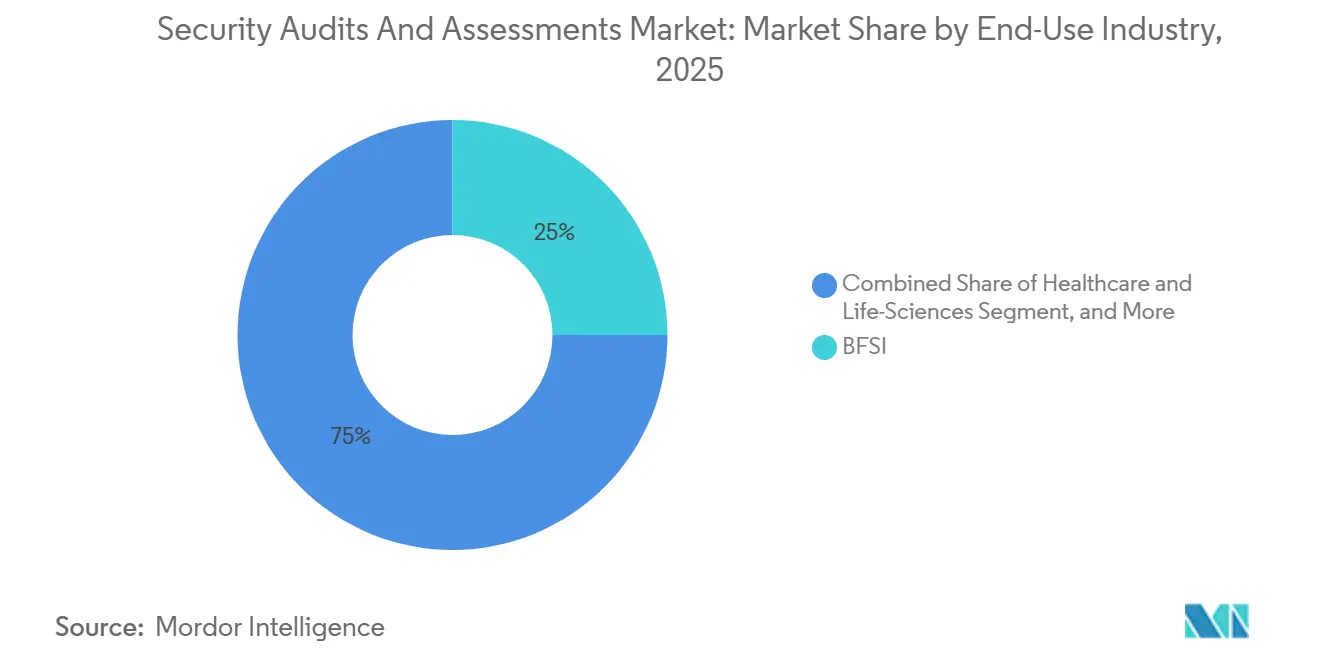
- Par secteur d'utilisation final, la BFSI était en tête avec 25% de la part du marché des audits et évaluations de sécurité en 2025 ; les soins de santé et les sciences de la vie devraient se développer à un CAGR de 15,10% jusqu'en 2031.
- Par mode de déploiement, les services sur site basés sur des projets contrôlaient 55% de la taille du marché des audits et évaluations de sécurité en 2025, mais les services gérés à distance croissent à un CAGR de 16,30%.
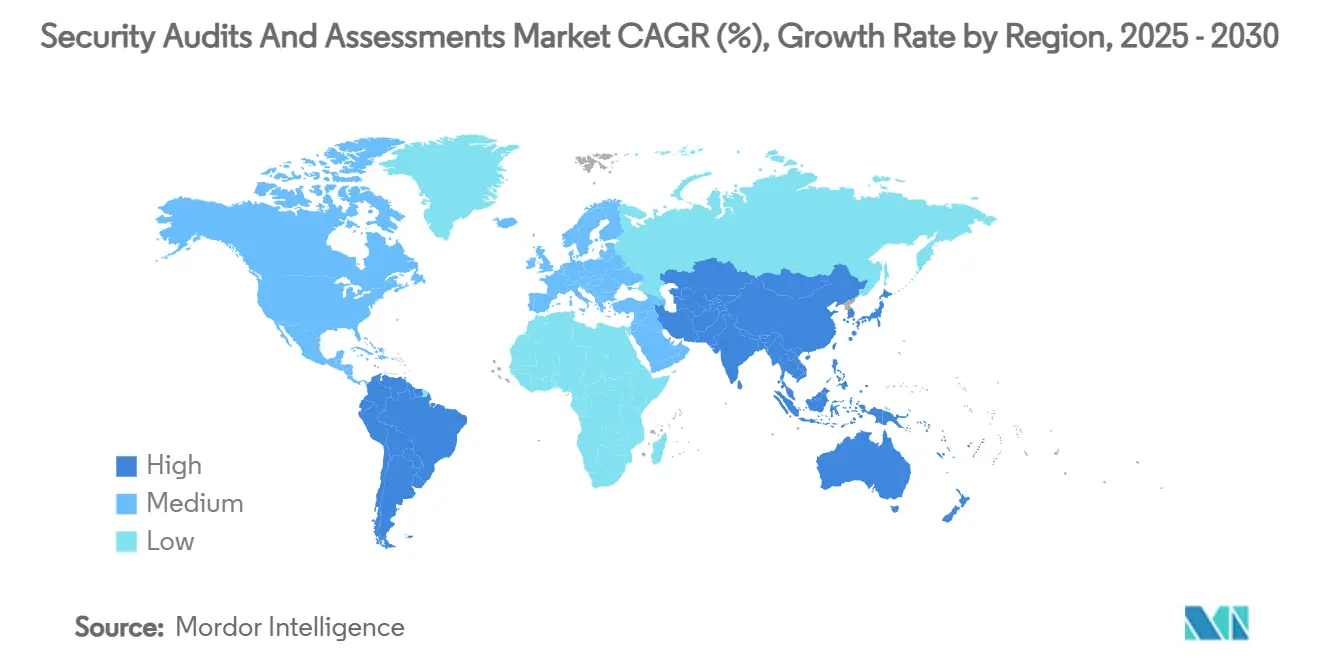
- Par zone géographique, l'Amérique du Nord représentait 38% de la taille du marché des audits et évaluations de sécurité en 2025, tandis que la région Asie-Pacifique devrait progresser à un CAGR de 14,00% de 2026 à 2031.
Tendances et Analyses du Marché
Analyse de l'Impact des Facteurs*
| Facteur | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Fréquence et coût accrus des cyberattaques | +2.80% | Mondial | Court terme (≤ 2 ans) |
| Expansion des mandats de confiance zéro et de conformité continue | +2.10% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Les outils de découverte de vulnérabilités pilotés par l'IA augmentent la demande d'audits | +1.90% | Mondial, avec des gains précoces en Amérique du Nord et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences de divulgation de la sécurité de la chaîne d'approvisionnement (SBOM, NIS2) | +1.70% | Cœur de l'UE, débordement vers l'Amérique du Nord | Court terme (≤ 2 ans) |
| Adoption native du cloud - besoin d'évaluations de sécurité cloud | +1.50% | Mondial | Long terme (≥ 4 ans) |
| Renforcement des normes de souscription en cyberassurance | +1.20% | Amérique du Nord et UE | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Fréquence et Coût Accrus des Cyberattaques
Les coûts moyens des violations ont atteint 4,88 millions USD en 2024, les incidents industriels ajoutant 830 000 USD par rapport aux niveaux de 2023. Les rançongiciels ont touché le secteur manufacturier le plus durement, représentant 25,7 % des incidents, incitant les entreprises à consacrer 6 à 7 % de leurs dépenses informatiques aux contrôles cybernétiques. Les coûts des violations dans le commerce de détail ont augmenté de 17,6 %, intensifiant la demande de tests de pénétration par des tiers. Le secteur de la santé a fait face à une prévalence de violations de 93 %, poussant les régulateurs vers des audits obligatoires de réponse aux incidents. En Asie-Pacifique, l'activité parrainée par l'État chinois a augmenté de 150 %, amenant Singapour à déployer des ressources militaires pour la cyberdéfense, ce qui a encore accru les dépenses régionales en matière d'évaluation.
Expansion des Mandats de Confiance Zéro et de Conformité Continue
Les directives fédérales de confiance zéro basées sur le NIST SP 800-207 exigent que les agences valident les contrôles d'identité, d'appareil et d'application via des audits réguliers. La directive NIS2 de l'UE étend les évaluations obligatoires des risques à 18 secteurs critiques, avec des amendes pour non-conformité de 10 millions EUR. Les membres de l'OTAN se sont engagés à consacrer 1,5 % de leur PIB à la cybersécurité d'ici 2035, garantissant un financement à long terme pour les évaluations. Les organisations passent d'une gestion des vulnérabilités basée sur la gravité à une gestion basée sur les risques, alimentant la demande de cadres d'audit sur mesure. L'intégration de la confiance zéro avec les charges de travail cloud crée de nouvelles lignes de services axées sur la validation de la micro-segmentation.[2]
Les Outils de Découverte de Vulnérabilités Pilotés par l'IA Augmentent la Demande d'Audits
Le marché des outils de sécurité de l'IA devrait atteindre 133,8 milliards USD d'ici 2030, générant des besoins d'audit spécialisés pour confirmer la robustesse des modèles et atténuer les risques adversariaux. Les institutions financières déployant des analyses de fraude par IA commandent désormais des examens de biais algorithmiques, tandis que les fabricants demandent des audits des modèles de maintenance prédictive pour bloquer l'espionnage. Les solutions de validation de sécurité automatisées sont passées de 334,3 millions USD en 2023 à 824,7 millions USD en 2028, les entreprises cherchant des contrôles continus de leur posture sans augmenter leurs effectifs. Les régulateurs élaborent des obligations de sécurité spécifiques à l'IA, positionnant les prestataires d'évaluation pour capter de nouveaux flux de revenus dans la transparence algorithmique.
Exigences de Divulgation de la Sécurité de la Chaîne d'Approvisionnement (SBOM, NIS2)
L'armée américaine a commencé à appliquer les soumissions SBOM en février 2025, reflétant les exigences de la loi européenne sur la résilience cybernétique en matière de visibilité des composants. PCI DSS 4.0 ajoute 64 exigences, y compris des contrôles d'inventaire logiciel effectifs en mars 2025.[3] L'ENISA a réservé 390 millions EUR pour des initiatives de résilience de la chaîne d'approvisionnement entre 2025 et 2027, stimulant les budgets d'évaluation. Quatre-vingt-neuf pour cent des entités de l'UE s'attendent à recruter du personnel de sécurité supplémentaire pour superviser les programmes de risque des fournisseurs. Les violations importantes de la chaîne d'approvisionnement à Singapour mettent en évidence les vulnérabilités dans les relations avec les parties tierces, propulsant les investissements dans l'automatisation SBOM et les audits tiers.
Analyse de l'Impact des Contraintes*
| Contrainte | (~) % d'Impact sur les Prévisions de TCAC | Pertinence Géographique | Horizon Temporel de l'Impact |
|---|---|---|---|
| Pénurie d'auditeurs certifiés faisant grimper les coûts des projets | -1.80% | Mondial | Long terme (≥ 4 ans) |
| La prolifération des outils et le chevauchement des cadres désorientent les acheteurs | -1.10% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Reports budgétaires dans un contexte d'incertitude macroéconomique | -0.90% | Mondial | Court terme (≤ 2 ans) |
| Dérive du périmètre et fatigue des audits dans les secteurs fortement réglementés | -0.70% | UE, Amérique du Nord | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Pénurie d'Auditeurs Certifiés Faisant Grimper les Coûts des Projets
L'Europe fait face à un déficit de 300 000 personnes dans le domaine de la cybersécurité, laissant 32 % des entreprises incapables de pourvoir les postes vacants, ce qui fait monter les tarifs de conseil et allonge les délais des projets. Les prestataires de soins de santé consacrent désormais 12 à 15 % de leurs budgets informatiques au personnel de sécurité, soit le double des allocations de 2023. Les fournisseurs de validation automatisée tels que XM Cyber détiennent 26,9 % de la part des revenus dans le segment, réduisant la dépendance aux spécialistes rares. Les fabricants consacrent jusqu'à 30 % de leurs budgets de cybersécurité à la formation, mais les compétences post-quantiques restent rares, créant des opportunités premium pour les auditeurs de niche. Les prestataires de services gérés régionaux utilisent les viviers de talents locaux pour offrir des prestations rentables aux PME.
La Prolifération des Outils et le Chevauchement des Cadres Désorientent les Acheteurs
Les entreprises jonglent avec ISO 27001, NIS2, CMMC et des règles sectorielles spécifiques, favorisant la duplication des achats et les lacunes de couverture. Les organisations de santé, qui équilibrent HIPAA avec les mises à jour NIST, emploient souvent des dizaines d'outils ponctuels qui se chevauchent et nécessitent des audits de rationalisation. Les plateformes intégrées comme Qualys Enterprise TruRisk visent à consolider les outils mais nécessitent encore une validation indépendante pour confirmer leur efficacité, stimulant la demande d'évaluations par des tiers. L'activité d'acquisition, telle que le rachat par Palo Alto Networks des actifs SaaS QRadar, signale une convergence des plateformes mais oblige les clients à auditer le succès de la migration. Les cabinets de conseil offrant des services de cartographie des cadres gagnent en pertinence à mesure que les acheteurs cherchent des feuilles de route qui concilient des exigences divergentes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des Segments
Par Type de Service :
Les Évaluations de Sécurité Cloud Pilotent l'Évolution du MarchéLes évaluations de sécurité cloud et DevSecOps, croissant à un CAGR de 18,40%, reconfigurent le marché des audits et évaluations de sécurité à mesure que les organisations modernisent leurs piles applicatives. Les audits de conformité et réglementaires représentaient encore 28% de la part du marché des audits et évaluations de sécurité en 2025, car les régulateurs exigent une preuve documentée des contrôles. Cependant, les tests de pénétration évoluent vers une validation continue des chemins d'attaque, et les évaluations de vulnérabilité améliorées par l'IA produisent désormais des résultats contextuels qui nécessitent moins d'heures humaines. Les engagements de conseil en risques se concentrent de plus en plus sur l'exposition de la chaîne d'approvisionnement et la conception de feuilles de route zéro confiance, tandis que la demande d'examens de configuration des charges de travail cloud bénéficie des tendances d'adoption multi-cloud. Les prestataires regroupent ces services dans des modèles d'abonnement alignés sur les cycles de sprint DevOps, associant des analyses automatisées à une validation humaine trimestrielle pour les systèmes à haut risque.
Les audits annuels traditionnels ne sont plus suffisants pour les architectures natives du cloud qui évoluent fréquemment ; les clients attendent plutôt des tableaux de bord en temps réel intégrant le statut SBOM, les alertes de mauvaise configuration et les scores de conformité. Les lignes de services couvrant le durcissement de Kubernetes, les tests de gestion des identités et des accès, et la validation de la microsegmentation progressent le plus rapidement, notamment dans les secteurs soumis aux règles de souveraineté des données. Les partenaires de détection et de réponse gérées étendent les évaluations à la surveillance en temps d'exécution, offrant aux clients un panneau unique pour les résultats et les tâches de remédiation. Les régulateurs accordant une importance croissante aux principes de conformité continue, les évaluations de sécurité cloud sont passées d'un complément spécialisé à une nécessité fondamentale. Par conséquent, les audits et évaluations de sécurité occupent une place centrale dans les discussions entre acheteurs.

Par Taille d'Organisation :
L'Adoption par les PME s'Accélère via les Services GérésLes grandes entreprises détenaient 65% des revenus mondiaux en 2025, reflétant des empreintes multi-régionales et des responsabilités de conformité complexes qui nécessitent des programmes d'audit complets. Elles conservent des équipes de gouvernance interne mais externalisent des tâches spécialisées telles que les tests de modèles d'IA, les évaluations des technologies opérationnelles et la validation de la préparation post-quantique. Leurs contrats incluent de plus en plus des indicateurs basés sur les résultats, poussant les fournisseurs à déployer l'automatisation pour garantir une couverture cohérente entre les unités commerciales et accélérer les cycles de reporting.
Les petites et moyennes entreprises représentent le groupe de clients à la croissance la plus rapide avec un CAGR de 14,20%, portées par des offres abordables délivrées dans le cloud qui éliminent les coûts initiaux d'outillage. De nombreuses PME achètent des packages groupés qui fournissent une analyse des vulnérabilités, une cartographie des politiques et des heures de RSSI virtuel, leur permettant de satisfaire les exigences des clients sans recruter du personnel de sécurité à temps plein. Les prestataires régionaux adaptent leurs services aux réglementations locales et aux besoins linguistiques, tandis que les fournisseurs mondiaux s'appuient sur des réseaux de partenaires pour atteindre des segments inexploités. La démocratisation des plateformes d'évaluation élargit ainsi le marché adressable des audits et évaluations de sécurité et réduit les barrières à l'entrée pour les entreprises de moins de 500 employés.
Par Secteur d'Utilisation Finale :
La Santé Mène la Croissance Face à la Pression RéglementaireLa BFSI a maintenu la plus grande part des revenus en 2025 à 25%, car les régulateurs financiers imposent des tests de pénétration réguliers et des audits des systèmes anti-fraude. Pourtant, le secteur de la santé affiche la dynamique la plus forte, progressant de 15,10% annuellement à mesure que l'adoption de la santé numérique met des données sensibles en ligne et que les conséquences des violations recoupent la sécurité des patients. Les hôpitaux commandent des audits des systèmes de dossiers médicaux électroniques, des dispositifs connectés à l'IoT et des plateformes de diagnostic par IA pour démontrer leur conformité à HIPAA et NIS2. Les sous-traitants de la défense suivent de près, pressés par les délais CMMC qui exigent une attestation par des tiers.
Les organisations manufacturières, confrontées à des pertes d'arrêt induites par des rançongiciels de 5,56 millions USD par violation, auditent de plus en plus leurs réseaux de technologies opérationnelles pour l'efficacité de la segmentation et la résilience de la chaîne d'approvisionnement. Les détaillants ont réagi à des incidents médiatisés tels que la violation de Victoria's Secret en renforçant les infrastructures de paiement et en exigeant des audits des prestataires de services tiers. Collectivement, ces dynamiques diversifient la demande dans le secteur des audits et évaluations de sécurité sans diluer la primauté des secteurs fortement réglementés.
Par Mode de Déploiement :
Les Services à Distance Gagnent du Terrain grâce à l'AutomatisationLes engagements sur site ont conservé 55% des revenus de 2025, car les opérateurs d'infrastructures critiques et les environnements à haute classification exigent encore une présence physique pour les audits sensibles. Ces projets comprennent des visites de réseaux, des inspections d'installations et des ateliers avec les parties prenantes que les logiciels ne peuvent pas encore remplacer. Ils restent essentiels pour des secteurs tels que l'énergie, la défense et la santé, où les régulateurs attendent une collecte directe de preuves.
Les modèles de services à distance et gérés progressent à un CAGR de 16,30%, portés par la collecte de données pilotée par API, les scanners cloud authentifiés et les agents de test basés sur des conteneurs. Les outils de validation automatisés alimentent des portails centralisés, permettant aux auditeurs d'examiner les résultats de n'importe où et de fournir des conseils de remédiation de manière asynchrone. Les clients apprécient les frais d'abonnement prévisibles et la surveillance continue plutôt que les charges de projet forfaitaires. Des modèles hybrides émergent où les prestataires effectuent des examens annuels sur site complétés par une validation à distance tout au long de l'année, optimisant à la fois les coûts et la couverture. Ces évolutions renforcent la scalabilité du marché des audits et évaluations de sécurité à mesure que les contraintes de main-d'œuvre s'intensifient.
Analyse Géographique
Marché des Audits et Évaluations de Sécurité en Amérique du Nord
L'Amérique du Nord a généré 38 % des revenus de 2025 grâce à des règles de divulgation rigoureuses, un budget fédéral de cybersécurité de 12,7 milliards USD et une forte présence des fournisseurs. Les organisations américaines ont accéléré leurs audits pour satisfaire aux mandats de déclaration d'incidents de la SEC et pour préparer les inventaires SBOM avant la date limite d'application de février 2025. Les entreprises canadiennes ont bénéficié des programmes conjoints de renseignement sur les menaces entre les États-Unis et le Canada, tandis que les entreprises mexicaines ont tiré parti de contrats de services transfrontaliers regroupant conformité et évaluations des risques. Le leadership du marché est en outre ancré par la décision de l'OTAN de consacrer 1,5 % du PIB à la cybersécurité, garantissant des dépenses publiques à long terme pour les audits et les projets de validation des infrastructures critiques.
Marché des Audits et Évaluations de Sécurité en Asie-Pacifique
L'Asie-Pacifique est la région à la croissance la plus rapide avec un CAGR de 14,00 %, portée par la montée des attaques parrainées par des États et les plans nationaux de renforcement des capacités. Le recours sans précédent de Singapour aux forces armées dans le cyberespace, ainsi que les 9 708 audits réalisés par le CERT-In en Inde au cours de l'année 2024, soulignent l'urgence des évaluations par des tiers. L'Agence numérique du Japon et la stratégie K-Cyber de la Corée du Sud constituent des vents favorables régionaux, tandis que l'activité des menaces chinoises stimule paradoxalement les budgets défensifs des économies voisines. La Stratégie de coopération en matière de cybersécurité de l'ASEAN harmonise les normes minimales d'assurance, créant des opportunités multi-pays pour les prestataires capables de naviguer dans des systèmes juridiques diversifiés.
Marché des Audits et Évaluations de Sécurité en Europe, Moyen-Orient et Afrique
Les perspectives européennes sont façonnées par la Directive NIS2, un financement de 390 millions EUR dans le cadre du programme pour une Europe numérique, et des complexités de conformité transfrontalières. Les entreprises allouent 9 % de leurs budgets informatiques à la sécurité et s'attendent à une forte hausse des besoins en personnel pour respecter les délais. L'Allemagne et la France investissent massivement dans les audits des infrastructures critiques, tandis que l'Italie accélère ses évaluations pour éviter des amendes de 10 millions EUR. Les prestataires disposant de capacités de déploiement paneuropéennes et d'une connaissance approfondie de la réglementation acquièrent un avantage concurrentiel. Par ailleurs, le Moyen-Orient et l'Afrique visent à dépasser 3 milliards USD de dépenses en cybersécurité en 2025, ce qui se traduit par une croissance de 16,6 % pour les services de sécurité, alors que les gouvernements poussent les agendas d'économie numérique et adoptent des charges de travail d'intelligence artificielle.[4]
Paysage Concurrentiel
Le marché des audits et évaluations de sécurité affiche une concentration modérée. Deloitte est en tête avec 30,7 % des revenus mondiaux de conseil en sécurité, s'appuyant sur un effectif de 20 000 spécialistes cyber et des liens avec les secteurs réglementés. IBM combine le conseil avec des plateformes technologiques telles que Guardium et QRadar pour offrir des évaluations intégrées couvrant les couches de données, d'applications et de réseau. Rapid7 a généré 840 millions USD de revenus récurrents annualisés en 2024, remportant des clients du secteur public suite aux progrès vers la certification FedRAMP pour InsightGovCloud. Qualys a progressé de 10 % en fusionnant la gestion des vulnérabilités, la conformité et les résultats de sécurité cloud dans sa plateforme Enterprise TruRisk, réduisant le temps moyen de préparation des audits de 40 % pour les clients.
Palo Alto Networks a absorbé les actifs SaaS QRadar d'IBM pour 500 millions USD, créant un modèle SOC conjoint qui mêle la portée du conseil aux analyses XSIAM. Les prestataires de services de sécurité gérés se diversifient dans les travaux d'évaluation, tirant parti de l'automatisation pour servir les clients PME à grande échelle. Les entreprises de niche spécialisées dans la sécurité de l'IA ou la cryptographie post-quantique captent des marges premium en raison de leur expertise rare. Les cabinets de conseil régionaux se différencient par leur maîtrise des langues et leur proximité, répondant aux acheteurs du marché intermédiaire que les géants mondiaux négligent souvent. Dans l'ensemble, le marché des audits et évaluations de sécurité équilibre la portée des acteurs établis avec les approches axées sur la technologie des challengers.
Leaders du Secteur des Audits et Évaluations de Sécurité
-
International Business Machines Corporation (IBM Consulting)
-
Deloitte Touche Tohmatsu Ltd.
-
KPMG International Ltd.
-
Ernst & Young Global Ltd.
-
PricewaterhouseCoopers International Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Audits et Évaluations de Sécurité Entreprises couvertes dans ce rapport
- IBM Consulting
- Deloitte Touche Tohmatsu Ltd.
- KPMG International Ltd.
- Ernst and Young Global Ltd.
- PricewaterhouseCoopers International Ltd.
- NCC Group plc
- Synopsys Inc. (Coverity, BlackDuck SAST/DAST)
- Rapid7 Inc.
- Qualys Inc.
- Trustwave Holdings Inc.
- Cisco Systems Inc. (Talos, Security Advisory)
- Secureworks Inc.
- TÜV SÜD AG
- SGS SA
- BSI Group Ltd.
- TV Rheinland AG
- CrowdStrike Holdings Inc. (Falcon Complete Pen-Test)
- Vumetric Cybersecurity Inc.
- Coalfire Systems Inc.
- Offensive-Security Services LLC
Développements industriels récents dans Marché des Audits et Évaluations de Sécurité
- Juin 2025 : Les alliés de l'OTAN se sont engagés à consacrer 1,5 % de leur PIB à la cybersécurité, sécurisant la demande future d'audits.
- Mai 2025 : La violation de Victoria's Secret a déclenché une attention des détaillants sur la confiance zéro et les examens des risques tiers.
- Mars 2025 : La Commission européenne a réservé 390 millions EUR pour des projets de cybersécurité dans le cadre du programme Europe numérique.
- Février 2025 : Rapid7 a affiché 840 millions USD de revenus récurrents annuels et a progressé vers la certification FedRAMP pour InsightGovCloud.
Périmètre du Rapport Mondial sur le Marché des Audits et Évaluations de Sécurité
Aperçu de la segmentation
| Audits de Conformité et Réglementaires |
| Tests de Pénétration |
| Évaluation des Vulnérabilités |
| Évaluation des Risques et Conseil |
| Évaluation de Sécurité Cloud / DevSecOps |
| Grandes Entreprises (Moins de 1 000 employés) |
| Petites et Moyennes Entreprises (Plus de 1 000 employés) |
| BFSI |
| Santé et Sciences de la Vie |
| Gouvernement et Défense |
| Informatique et Télécommunications |
| Industrie Manufacturière et Industrielle |
| Commerce de Détail et Commerce Électronique |
| Sur site / Basé sur projet |
| À distance / Service géré |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie Saoudite |
| Émirats Arabes Unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Reste de l'Afrique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Par Type de Service | Audits de Conformité et Réglementaires | ||
| Tests de Pénétration | |||
| Évaluation des Vulnérabilités | |||
| Évaluation des Risques et Conseil | |||
| Évaluation de Sécurité Cloud / DevSecOps | |||
| Par Taille d'Organisation | Grandes Entreprises (Moins de 1 000 employés) | ||
| Petites et Moyennes Entreprises (Plus de 1 000 employés) | |||
| Par Secteur d'Utilisation Finale | BFSI | ||
| Santé et Sciences de la Vie | |||
| Gouvernement et Défense | |||
| Informatique et Télécommunications | |||
| Industrie Manufacturière et Industrielle | |||
| Commerce de Détail et Commerce Électronique | |||
| Par Mode de Déploiement | Sur site / Basé sur projet | ||
| À distance / Service géré | |||
| Géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Europe | Royaume-Uni | ||
| Allemagne | |||
| France | |||
| Italie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie Saoudite | |
| Émirats Arabes Unis | |||
| Turquie | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Égypte | |||
| Reste de l'Afrique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
Questions Clés Répondues dans le Rapport
Quelle est la valeur projetée du marché des audits et évaluations de sécurité en 2031 ?
Le marché devrait atteindre 16,13 milliards USD d'ici 2031, reflétant un CAGR de 10,34%.
Quelle région devrait connaître la croissance la plus rapide de la demande d'audits de sécurité ?
L'Asie-Pacifique devrait se développer à un CAGR de 14,00% jusqu'en 2031, portée par la montée des menaces parrainées par des États et les investissements gouvernementaux.
Comment les réglementations sur la chaîne d'approvisionnement telles que le SBOM influencent-elles la demande d'audits ?
Les lois obligatoires de divulgation SBOM aux États-Unis et dans l'UE poussent les organisations à commander des évaluations tierces détaillées des composants logiciels et des pratiques des fournisseurs.
Pourquoi les petites et moyennes entreprises adoptent-elles de plus en plus les évaluations de sécurité gérées ?
Les services livrés via le cloud et basés sur abonnement offrent aux PME un accès abordable à des audits continus sans recruter d'experts internes, soutenant un TCAC de 14,20 % pour ce segment de clientèle.
Quelle catégorie de service connaît la croissance la plus rapide dans les audits de sécurité ?
Les évaluations de sécurité cloud et DevSecOps sont en tête avec un TCAC de 18,40 % à mesure que les entreprises migrent leurs charges de travail et intègrent la sécurité dans les pipelines logiciels.
Quelle est la principale contrainte limitant l'expansion du marché ?
Une pénurie mondiale d'auditeurs certifiés fait grimper les coûts des projets et allonge les délais de livraison, réduisant de 1,8 point de pourcentage le TCAC prévu.
Qu'est-ce qui stimule la demande d'investigation numérique dans le cloud ?
Les charges de travail éphémères et l'adoption multi-cloud nécessitent une capture automatisée des preuves que les outils traditionnels sur site ne peuvent pas fournir.