
サイバーセキュリティ認定資格市場の規模とシェア
市場概要
| 調査期間 | 2019 - 2030 |
|---|---|
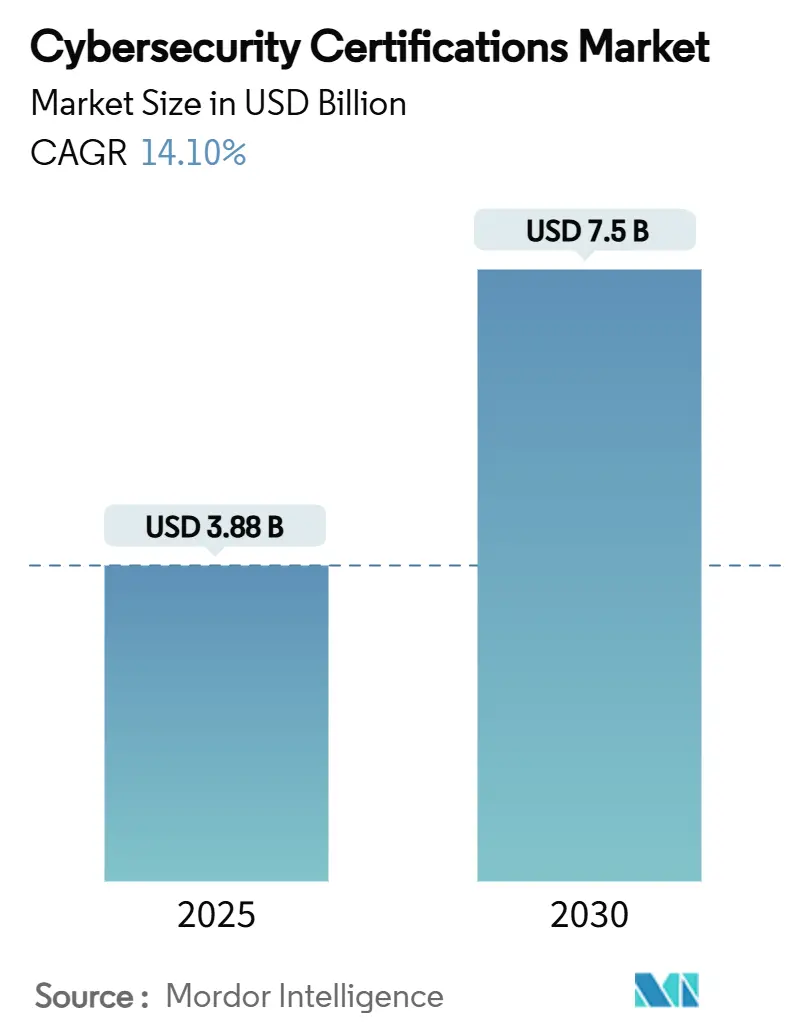
| 市場規模 (2025) | 3.88 十億米ドル |
| 市場規模 (2030) | 7.5 十億米ドル |
| 成長率 (2025 - 2030) | 14.10 % |
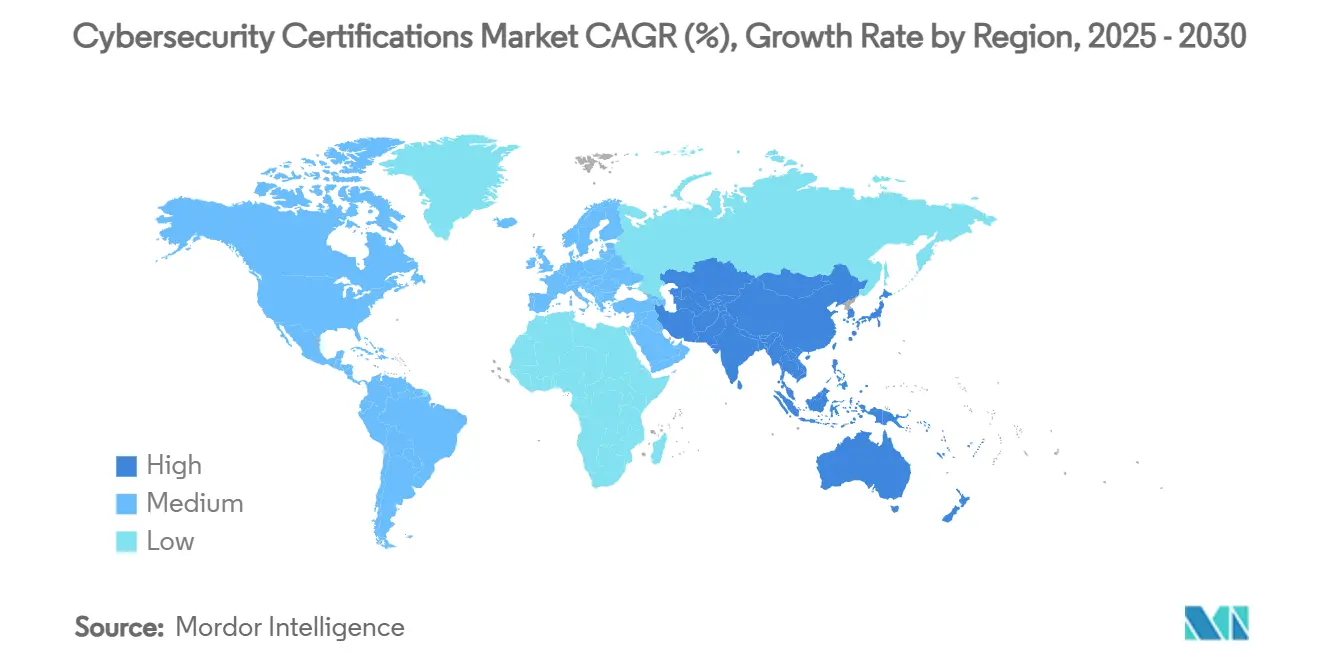
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
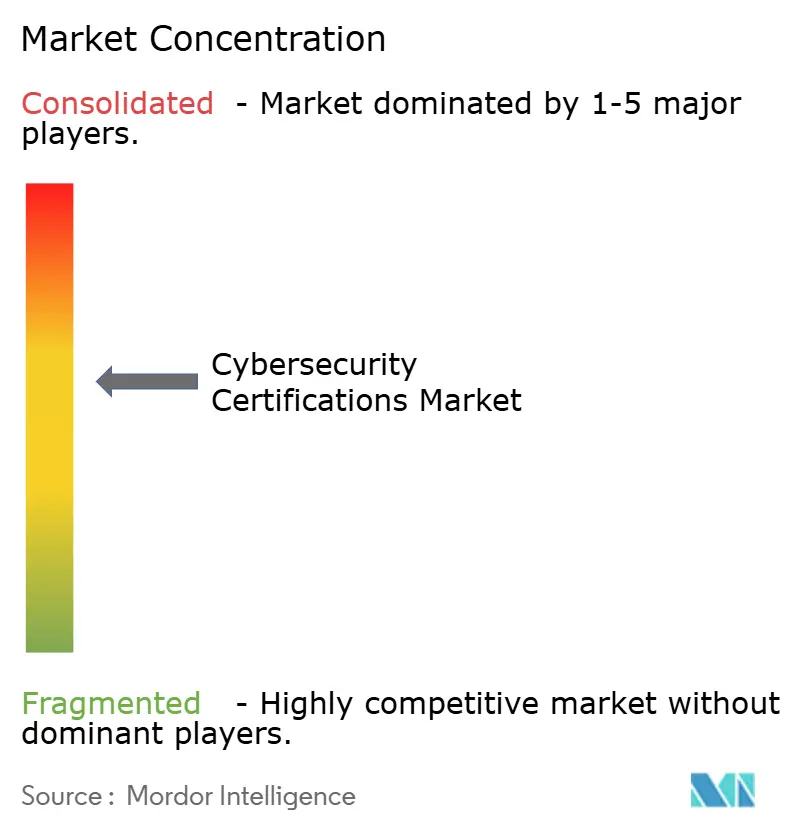
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるサイバーセキュリティ認定資格市場分析
サイバーセキュリティ認定資格市場の規模は2025年に38億8,000万米ドルとなり、2030年までに75億米ドルに達すると予測されており、同期間を通じてCAGR14.1%を反映しています。侵害コストの増大、470万件の未充足ポジションという人材ギャップ、および規制の強化が、検証済みスキルへの需要を高い水準に維持しています。雇用主が保険割引やコンプライアンス成果を文書化されたスタッフの専門知識に結びつけるにつれ、ガバナンス重視の資格、クラウド特化型プログラム、およびAI関連トラックが現在の受講パターンを支配しています。特にプライベートエクイティが支援する動きによるプロバイダーの統合が製品戦略を再形成する一方、手頃な価格の自己ペース型eラーニングおよびMOOC形式がグローバルなリーチを拡大しています。北米が支出のリーダーシップを維持している一方、アジア太平洋地域は国家補助のバウチャーと急速なデジタル化を背景に最も速い拡大を実現しています。 [1]欧州連合サイバーセキュリティ機関(ENISA)、「NIS投資2024」、enisa.europa.eu
レポートの主要なポイント
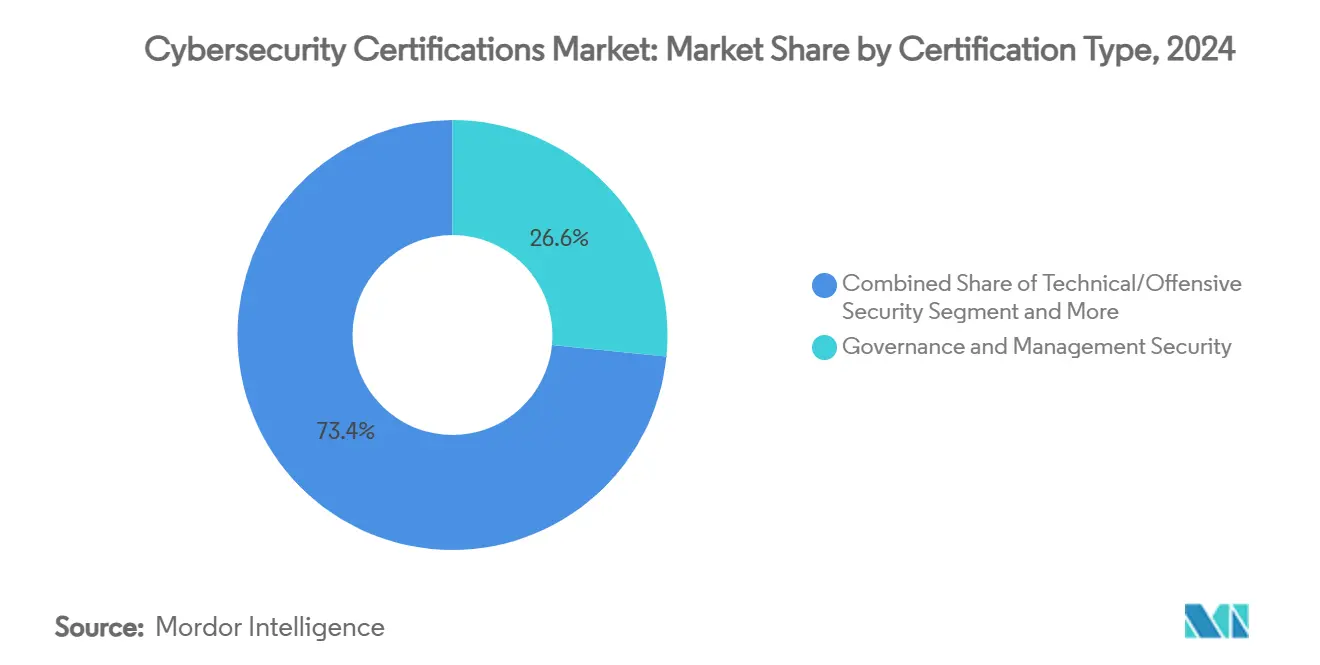
- 認定資格タイプ別では、ガバナンス・管理セキュリティが2024年のサイバーセキュリティ認定資格市場において収益シェア26.6%でリードしており、クラウドセキュリティは2030年までにCAGR15.3%で成長すると予測されています。
- 提供モード別では、自己ペース型eラーニングが2024年のサイバーセキュリティ認定資格市場シェアの33.3%を占め、MOOCが2030年までのCAGR15.2%で最も高い予測成長率を記録しています。
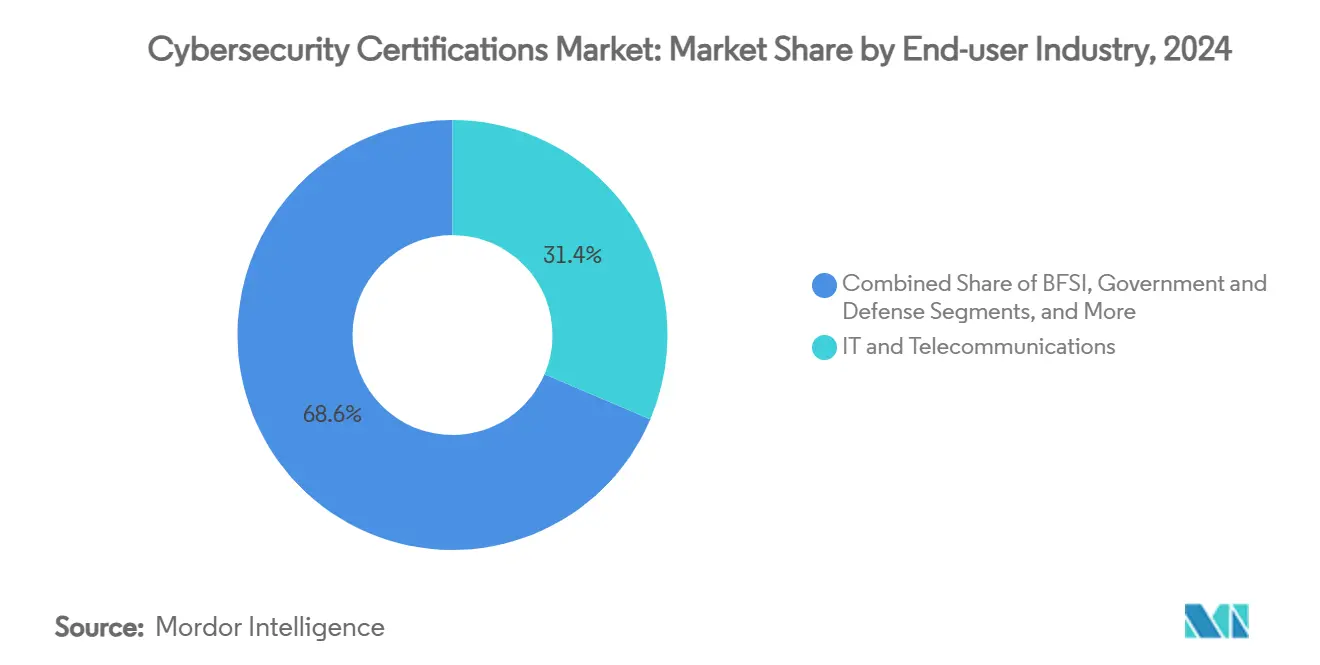
- エンドユーザー産業別では、ITおよび通信が2024年のサイバーセキュリティ認定資格市場規模の31.4%のシェアを占め、教育・研修プロバイダーが2030年までのCAGR15.4%で拡大しています。
- スキルレベル別では、基礎プログラムが2024年のサイバーセキュリティ認定資格市場において40.1%のシェアを獲得し、上級レベルのトラックがCAGR15.9%で最も速く成長しています。
- 地域別では、北米が2024年のサイバーセキュリティ認定資格市場シェアの38.3%を占め、アジア太平洋地域は2030年までのCAGR15.7%を記録すると予測されています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| サイバー攻撃件数の増加と侵害コストの上昇 | +3.2% | グローバル | 短期(2年以内) |
| 規制義務の拡大(GDPR、NIS-2等) | +2.8% | 欧州および北米、アジア太平洋地域へ拡大 | 中期(2~4年) |
| グローバルなサイバーセキュリティ人材ギャップ | +2.1% | グローバル、アジア太平洋地域および北米で深刻 | 長期(4年以上) |
| クラウド・AI・IoT導入がニッチな認定資格を促進 | +1.9% | 北米およびアジア太平洋地域が中核、欧州へ波及 | 中期(2~4年) |
| スタッフの資格に連動したサイバー保険の引受 | +1.4% | 北米および欧州 | 中期(2~4年) |
| 新興市場における政府補助のバウチャープログラム | +0.8% | アジア太平洋地域、中東・アフリカ、ラテンアメリカ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サイバー攻撃件数の増加と侵害コストの上昇
平均侵害費用は2025年に488万米ドルに上昇し、医療分野のインシデントはその約2倍に達しており、取締役会は滞留時間を短縮し保険適格性を維持するスキルへの資金投入を余儀なくされています。 [2]DeepStrike、「サイバーセキュリティ統計2025」、deepstrike.io アジア太平洋地域は2024年に全攻撃の31%を吸収し、企業は認定資格を持つスタッフを主要な防衛ラインとして扱うよう促されています。ランサムウェアが現在75%以上の組織を攻撃していることで、実践的な能力を検証するインシデントレスポンスおよびクラウド特化型の経路への需要がシフトしています。侵害の95%に寄与する人的エラーが意識向上型資格への関心を持続させる一方、クラウドセキュリティ証明書のプレミアム価格設定は、ホスト型データへの侵害が82%のシェアを占めることを反映しています。
規制義務の拡大
EUのNIS-2指令は重要サービス事業者にセキュリティ人員の強化を義務付けており、89%がコンプライアンスを維持するために追加人員が必要になると予測しています。デジタル運用レジリエンス法に備える金融機関は、ISO 27001およびISO 27002のクロスカバレッジを持つ監査人を必要とする固定インシデント報告期間に直面しています。PCI DSS 4.0移行に取り組む決済企業は多要素認証の専門知識を求め、ニッチな決済セキュリティ試験への需要を高めています。同様の規制がアジア太平洋地域でも浮上しており、サプライチェーン全体にわたる義務的な資格取得の連鎖的な波を示しています。
グローバルなサイバーセキュリティ人材ギャップの継続
未充足ポジションは350万件を超えて給与提示額を押し上げており、認定資格を持つ米国の実務者は2024年に平均147,138米ドルを稼ぎ、2021年比で23%増加しています。欧州連合だけで274,000人の専門家が不足しており、無料の入門レベル学習プログラムが1年以内に24,000人の受講者を登録しています。雇用主はますます学位を資格取得に基づく採用に置き換えており、Cyber Millionイニシアチブなどの代替奨学金が人材パイプラインを拡大するための無償トレーニングを提供しています。
クラウド・AI・IoT導入によるニッチトラックの創出
マルチクラウドアーキテクチャと組み込みAIが脅威モデルを再形成し、2025年に開始されたTrusted AI Safety Knowledgeスキームなどの資格が生まれています。産業用IoTリスクが、運用技術をITネットワークに接続する製造業者の間でISA/IEC 62443証明書の普及を促進しています。倫理的ハッキングのシラバスにはAI支援の攻撃手法が組み込まれており、シラバスの俊敏性が急速に変化する攻撃者の手法に対応しなければならないことを示しています。GoogleによるWizの230億米ドルの買収などの大型取引は、クラウドセキュリティの習熟に対する企業の支払い意欲を強調しています。
制約要因の影響分析*
| 制約要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 中小企業にとっての高い試験・更新コスト | -1.8% | グローバル、新興市場で深刻 | 短期(2年以内) |
| 急速な技術変化による認定資格の有効期間の短縮 | -1.2% | グローバル、技術先進地域で顕著 | 中期(2~4年) |
| マイクロバッジの台頭が幅広い資格に挑戦 | -0.9% | 北米および欧州 | 中期(2~4年) |
| 無料オンラインコンテンツの豊富さが知覚価値を希薄化 | -0.7% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
中小企業にとっての高い試験・更新コスト
費用は依然として高額です。CISSP試験だけで749米ドルかかり、更新には継続的な支出が加わり、限られたトレーニング予算を圧迫しています。CompTIAは3年ごとの更新に75~150米ドルを請求し、EC-Councilは年間継続教育費を課しており、ライフサイクルコストが倍増しています。その結果、中小企業は資格取得を先送りするか、未認定の人材に頼ることになり、セキュリティ成熟度の向上が遅れています。
急速な技術変化による認定資格の有効期間の短縮
AI駆動ツール、量子耐性暗号、および毎月のクラウドサービスリリースが静的なカリキュラムの有効性を損なっています。専門家はしばしば複数のベンダー固有のバッジを追い求め、総学習時間と費用を押し上げています。認定資格機関は更新サイクルの短縮とモジュール式マイクロバッジで対抗していますが、より速い更新頻度が総所有コストを引き上げ、長期的な関連性についての購入者の混乱を招いています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
認定資格タイプ別:
ガバナンスが支出を牽引し、クラウドが急成長ガバナンス・管理セキュリティ資格は、取締役会が監査準備状況と保険料を文書化された監督スキルに結びつけるにつれ、2024年のサイバーセキュリティ認定資格市場規模の26.6%を占めました。外部審査中に構造化されたコントロールを証明しなければならない規制産業では、普及が引き続き堅調です。CISMやISO 27001主任監査人などの市場標準トラックが経営幹部向け意識向上プログラムの基盤となり、産業横断的な調達パターンに影響を与え続けています。クラウドセキュリティの経路は絶対的な規模では小さいものの、ワークロードの移行とクラウド侵害の可視性により、CAGR15.3%で成長しています。プレミアムな試験価格を誇り、緊急の資産保護の優先事項を反映して、雇用主が資金提供する学習リストの上位に位置することが多いです。
技術的・攻撃的セキュリティ証明書は、シラバス内にAI対応の攻撃シミュレーションを統合することで勢いを維持しており、この機能が攻撃者の偵察自動化に対応してカリキュラムの関連性を保っています。入門レベルのコアセキュリティ資格はキャリアチェンジャーに幅広い魅力を維持し、特定の政府職種では義務付けられています。産業用IoT、監査・コンプライアンス、プライバシートラックがポートフォリオを補完し、それぞれが分野固有の専門知識を義務付ける対象規制の恩恵を受けています。セグメント内の多様性により、ベンダーは学習者を基礎バッジからレイヤー固有の専門化へとアップセルし、サイバーセキュリティ認定資格市場全体でライフタイムカスタマーバリューを拡大することができます。
注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能


提供モード別:
柔軟なeラーニングがシェアを獲得し、MOOCがアクセスを加速自己ペース型eラーニングは2024年のサイバーセキュリティ認定資格市場シェアの33.3%を獲得し、ダウンタイムを最小化する非同期学習への雇用主の傾倒を反映しています。このフォーマットのモジュール設計は段階的な学習目標に適しており、分散したチームへのグローバル展開を容易にします。プロバイダーはAI誘導の復習ツールで価値を高め、合格率を向上させ、準備時間を短縮しています。
MOOCは大学とベンダーのアライアンスによって推進され、専門資格と学術単位を組み合わせることで、CAGR15.2%で最も速く拡大しています。 [3]Coursera、「Googleクラウドサイバーセキュリティプロフェッショナル証明書」、coursera.org インストラクター主導型バーチャルクラスは、インタラクティブな深みと出張不要の利便性のバランスを取り、中間層の魅力を維持しています。没入型サイバーレンジは、レッドチーミングなどの専門トラックで最高のエンゲージメントを提供し、Thalesなどのベンダーが銀行から航空宇宙に至る分野固有のシナリオをシミュレートしています。教室および特注オンサイト形式は、ハードウェア集約型コースや機密環境では継続していますが、帯域幅とVRツールの改善に伴い、デジタル代替手段に量を譲っています。
エンドユーザー産業別:
ITがリードを維持し、教育が急成長ITおよび通信は2024年のサイバーセキュリティ認定資格市場規模の31.4%を占め、侵害対象とセキュリティサービスプロバイダーという二重のアイデンティティを反映しています。マネージドサービス企業がクライアントのSLAを満たすためにコンサルタントの認定資格を維持しなければならないため、支出は継続的に発生しています。
教育・研修プロバイダーはCAGR15.4%で最も急速な成長を示し、ブートキャンプ、学位統合、および奨学金プログラムを通じて資格の消費者と供給者の両方になっています。BFSI企業は高価値データパイプラインを守るために決済セキュリティとレジリエンスバッジを義務付けています。政府・防衛はDoD 8570などの規定を通じて積極的に取り組み、医療はHIPAA準拠のトラックを求めて記録セットの侵害コストを抑制しています。製造業は収束したOT/IT資産を保護するためにISA/IEC 62443に傾倒し、エネルギー公益事業者はグリッド資産を強化するためにNERC CIPコースを好んでいます。
注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能
スキルレベル別:
基礎が量を支配し、上級が価値を牽引基礎コースは2024年に40.1%のシェアを獲得し、新規参入者を業界に誘導する無料から低コストのプログラムによって推進されています。入門レベルの不足に対応し、コンピューティングの背景を持たない職業転換者へのオンランプを提供しています。
上級レベルのトラックはCAGR15.9%で最も速く拡大し、クラウドネイティブ防御、AIガバナンス、およびゼロトラストアーキテクチャをますます重視しています。雇用主はプロジェクトリーダーシップの割り当てや保険リスクの計算時にこれらのバッジを引用し、報酬プレミアムを高めています。中級証明書はラボ重視のカリキュラムでギャップを埋め、エキスパート層の資格は限られたインストラクター能力の中でニッチながら収益性が高い状態を維持しています。モジュール式マイクロ資格により、専門家は主要な試験サイクルの間に最新の知識を維持でき、サイバーセキュリティ認定資格市場全体でエンゲージメントとアップセルの機会を持続させています。
地域分析
北米サイバーセキュリティ認定市場
北米は2024年にサイバーセキュリティ認定市場シェアの38.3%を占め、厳格なコンプライアンス規制の枠組みと潤沢な企業予算に支えられています。連邦政府の助成金やホワイトハウスの労働力育成イニシアティブなどのプログラムは、候補者を高収入の職種へと導く研修経路を補助しています。大学はクラウド大手企業と提携し、退役軍人向けに無償の認定証を発行することで、労働力の供給と企業の多様性目標の強化に貢献しています。サイバー保険会社は保険料割引を認定資格の取得数と連動させるケースが増えており、学習投資の好循環を強化しています。
アジア太平洋サイバーセキュリティ認定市場
アジア太平洋地域は、国家資金による受講バウチャー、サイバー保険の普及拡、および世界の攻撃件数の31%を占めるという背景に支えられ、地域別で最高のCAGRである15.7%を達成しています。AIを指向したスキルに関するインドの政策的インセンティブ、シンガポールのSkillsFutureクレジット、および中国の重要インフラ法が相まって、受講者数を大幅に増加させています。タイやベトナムなどの新興経済国はデジタルバンキングの展開スケジュールを追い求めており、基礎レベルおよびクラウドセキュリティ認定の双方に対する需要を喚起しています。多国籍企業はこの急増を取り込むべく、試験センターの現地化や現地語の教材整備を進めています。
EMEAおよび南米サイバーセキュリティ認定市場
欧州は引き続き規制主導の市場となっており、NIS-2およびデジタル運用レジリエンス法(DORA)は、重要サービス事業者および金融機関に対してスタッフの能力証明を義務付け、ガバナンスおよび監査トラックの着実な普及を促進しています。英国のサイバーローカルプロジェクトなどの国家的イニシアティブは、地域社会の発展と的を絞ったスキルパイプラインを融合させた地域ハブに金を提供しています。南米、中東、およびアフリカは、世界銀行およびITUのプログラムが2億5,000万 ミリオン 米ドルをサイバー能力構築に投入する、萌芽的ながら戦略的なフロンティアを形成しており、公認資格に対する将来的な需要の種をまいています。

競合環境
プライベートエクイティがこのセクターを再形成しています。2024年のCompTIAのH.I.G. CapitalおよびThoma Bravoへの売却は、長年の非営利団体をプラットフォーム投資とグローバルマーケティングの加速に向けた営利目的の事業体に転換しました。 [4]MSSP Alert、「CompTIAがプライベートエクイティに売却」、msspalert.com 同様の資本流入は、Leeds Equity PartnersがOffSecを買収した際にも見られ、ラボ中心の実践型認定資格が持つプレミアム価値を認識したものです。買収の論理は、規模、カリキュラム更新速度、および継続学習サブスクリプションのクロスセル能力を中心に展開しています。
パートナーシップ戦略が主要な差別化要因となっています。ISC2はIBMおよびLinux Foundationと連携し、オープンソースサプライチェーンにセキュアコーディング能力を組み込みました。SANS Instituteのマイクロソフトとの共同提供はクラウドセキュリティカバレッジを強化し、そのGEIRバッジは純粋に技術的なプログラムに欠けることが多いリーダーシップスキルを対象としています。Cloud Security AllianceはノースイースタンUniversityと協力してAI安全認定資格を先駆け、急速に台頭するリスク領域でファーストムーバーの優位性を獲得しています。
トレーニング製品における技術採用が進んでいます。ベンダーは学習計画をパーソナライズするAIチューター、中退リスクを予測する予測分析、および実際の侵害ダイナミクスを再現するVRベースのサイバーレンジを展開しています。Palo Alto Networksが発行するマイクロバッジは個別の能力を記録し、より小さくスタック可能なスキル証明を提供することで従来の複数年証明書に挑戦しています。上位5社のベンダーの合算市場シェアは約45%であり、分野固有または地域のコンプライアンスニーズに対応するニッチスペシャリストにとってまだ開かれた、適度に集中した競技場を示しています。
サイバーセキュリティ認定資格産業のリーダー企業
International Information System Security Certification Consortium (ISC)²
Computing Technology Industry Association (CompTIA)
International Council of E-Commerce Consultants (EC-Council)
Information Systems Audit and Control Association (ISACA)
Global Information Assurance Certification (GIAC)
- 注:主要企業の掲載順は順位を示すものではありません。
サイバーセキュリティ認定市場
- International Information System Security Certification Consortium (ISC)²
- Computing Technology Industry Association (CompTIA)
- International Council of E-Commerce Consultants (EC-Council)
- Information Systems Audit and Control Association (ISACA)
- Global Information Assurance Certification (GIAC)
- Offensive Security Ltd.
- SANS Institute
- PeopleCert (AXELOS / RESILIA)
- Cloud Security Alliance (CSA)
- British Standards Institution (BSI Group)
- Professional Evaluation and Certification Board (PECB)
- International Association of Privacy Professionals (IAPP)
- CertNexus Inc.
- TÜV Rheinland AG (Cybersecurity Certifications)
- DNV Business Assurance
- Bureau Veritas S.A. (Information Security Cert.)
- SGS SA (Information Security and Cybersecurity Cert.)
- TÜV SÜD AG
- Applus+ Laboratories
- IRCA – International Register of Certificated Auditors
- Lloyd’s Register Quality Assurance (LRQA)

Recent Industry Developments in サイバーセキュリティ認定市場
- 2025年7月:LevelBlueがTrustwaveを買収し、AI強化型検知とFedRAMP承認サービスを融合させた最大の独立系MSSPを形成しました。
- 2025年4月:GoogleがWizの230億米ドルの買収を完了し、マルチクラウドセキュリティ能力を強化しました。
- 2025年2月:SANS Instituteが戦術的専門知識と経営幹部の意思決定を橋渡しすることを目的としたGEIR認定資格を開始しました。
- 2025年1月:Quorum CyberがKivu Consultingを買収し、北米および英国全体で24時間365日のインシデントレスポンスカバレッジを追加しました。
- 2024年11月:Thoma BravoとH.I.G. CapitalがCompTIAの認定資格ポートフォリオを買収することに合意し、成長重視の企業体制に移行しました。


グローバルサイバーセキュリティ認定資格市場レポートの調査範囲
| ガバナンス・管理セキュリティ(例:CISSP、CISM) |
| 技術的・攻撃的セキュリティ(例:OSCP、CEH、GPEN) |
| クラウドセキュリティ(例:CCSP、CCSK、AWSセキュリティスペシャルティ) |
| 監査・コンプライアンス(例:CISA、ISO/IEC 27001主任監査人) |
| プライバシーとデータ保護(例:CIPP、CIPM、GDPR-P) |
| 入門レベルのコアセキュリティ(例:CompTIA Security+、SSCP) |
| 産業用・IoTセキュリティ(例:ISA/IEC 62443、GICSP) |
| 自己ペース型eラーニング |
| インストラクター主導型バーチャル(ライブオンライン) |
| インストラクター主導型教室(対面) |
| 企業向けオンサイト・特注コホート |
| 没入型バーチャルラボ・サイバーレンジ |
| 大規模公開オンラインコース(MOOC) |
| ITおよび通信 |
| BFSI |
| 政府・防衛 |
| 医療・ライフサイエンス |
| 製造・産業 |
| 小売・eコマース |
| エネルギー・公益事業 |
| 教育・研修プロバイダー |
| その他のエンドユーザー産業 |
| 基礎(入門レベル) |
| 中級(実務者) |
| 上級(プロフェッショナル) |
| エキスパート・スペシャリスト(マスターレベル) |
| 北米 | 米国 | |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| チリ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| マレーシア | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | 中東 | サウジアラビア |
| アラブ首長国連邦 | ||
| トルコ | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
| 認定資格タイプ別 | ガバナンス・管理セキュリティ(例:CISSP、CISM) | ||
| 技術的・攻撃的セキュリティ(例:OSCP、CEH、GPEN) | |||
| クラウドセキュリティ(例:CCSP、CCSK、AWSセキュリティスペシャルティ) | |||
| 監査・コンプライアンス(例:CISA、ISO/IEC 27001主任監査人) | |||
| プライバシーとデータ保護(例:CIPP、CIPM、GDPR-P) | |||
| 入門レベルのコアセキュリティ(例:CompTIA Security+、SSCP) | |||
| 産業用・IoTセキュリティ(例:ISA/IEC 62443、GICSP) | |||
| 提供モード別 | 自己ペース型eラーニング | ||
| インストラクター主導型バーチャル(ライブオンライン) | |||
| インストラクター主導型教室(対面) | |||
| 企業向けオンサイト・特注コホート | |||
| 没入型バーチャルラボ・サイバーレンジ | |||
| 大規模公開オンラインコース(MOOC) | |||
| エンドユーザー産業別 | ITおよび通信 | ||
| BFSI | |||
| 政府・防衛 | |||
| 医療・ライフサイエンス | |||
| 製造・産業 | |||
| 小売・eコマース | |||
| エネルギー・公益事業 | |||
| 教育・研修プロバイダー | |||
| その他のエンドユーザー産業 | |||
| スキルレベル別 | 基礎(入門レベル) | ||
| 中級(実務者) | |||
| 上級(プロフェッショナル) | |||
| エキスパート・スペシャリスト(マスターレベル) | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| メキシコ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| チリ | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| スペイン | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| シンガポール | |||
| マレーシア | |||
| その他のアジア太平洋 | |||
| 中東・アフリカ | 中東 | サウジアラビア | |
| アラブ首長国連邦 | |||
| トルコ | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| ナイジェリア | |||
| その他のアフリカ | |||


レポートで回答される主要な質問
2030年までのサイバーセキュリティ認定資格市場の予測値は?
サイバーセキュリティ認定資格市場は2025年の38億8,000万米ドルから2030年までに75億米ドルに達すると予測されています。
最も速く成長している認定資格カテゴリーはどれですか?
クラウドセキュリティ資格が最も高い成長を記録しており、2030年までのCAGR15.3%で成長しています。
現在最大の市場シェアを獲得している提供モードはどれですか?
自己ペース型eラーニングが2024年時点で33.3%のシェアでリードしています。
アジア太平洋地域が最も速く成長している地域である理由は何ですか?
急速なデジタル化、政府補助のバウチャー、およびサイバー攻撃の高い発生率がアジア太平洋地域を地域別CAGR15.7%で推進しています。
規制は認定資格需要にどのような影響を与えますか?
EUのNIS-2やデジタル運用レジリエンス法などの義務が企業にスタッフのスキルを検証することを強制し、認定資格取得の直接的な促進につながっています。
中小企業が認定資格の採用において直面する課題は何ですか?
高い試験・更新費用と限られた予算が組み合わさり、中小企業の正式な資格プログラムへの参加をしばしば遅らせています。
最終更新日:



