
運用技術(OT)セキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
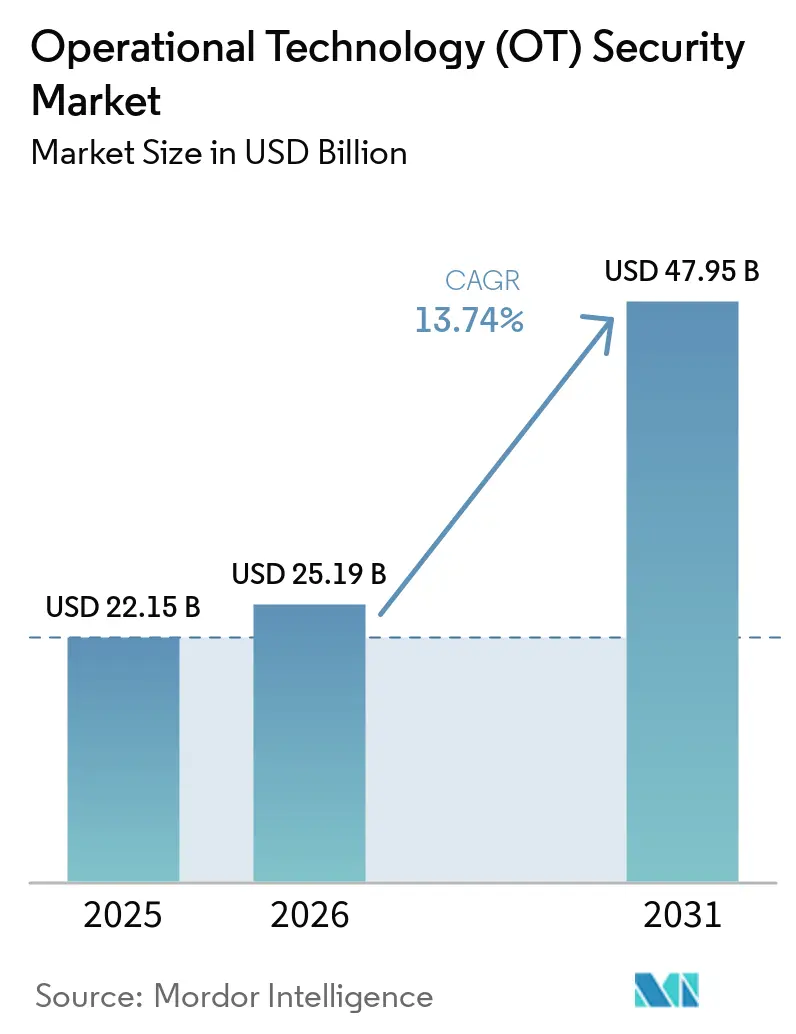
| 市場規模 (2026) | 25.19 十億米ドル |
| 市場規模 (2031) | 47.95 十億米ドル |
| Growth Rate (2026 - 2031) | 13.74 % |
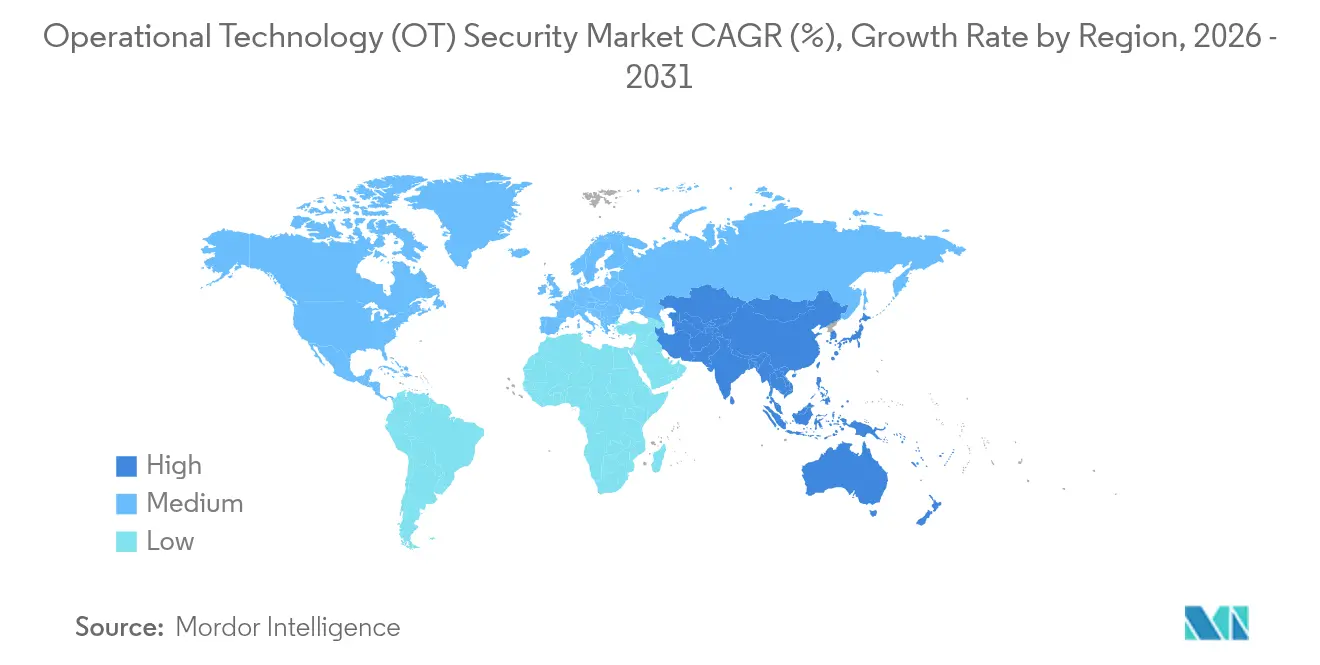
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
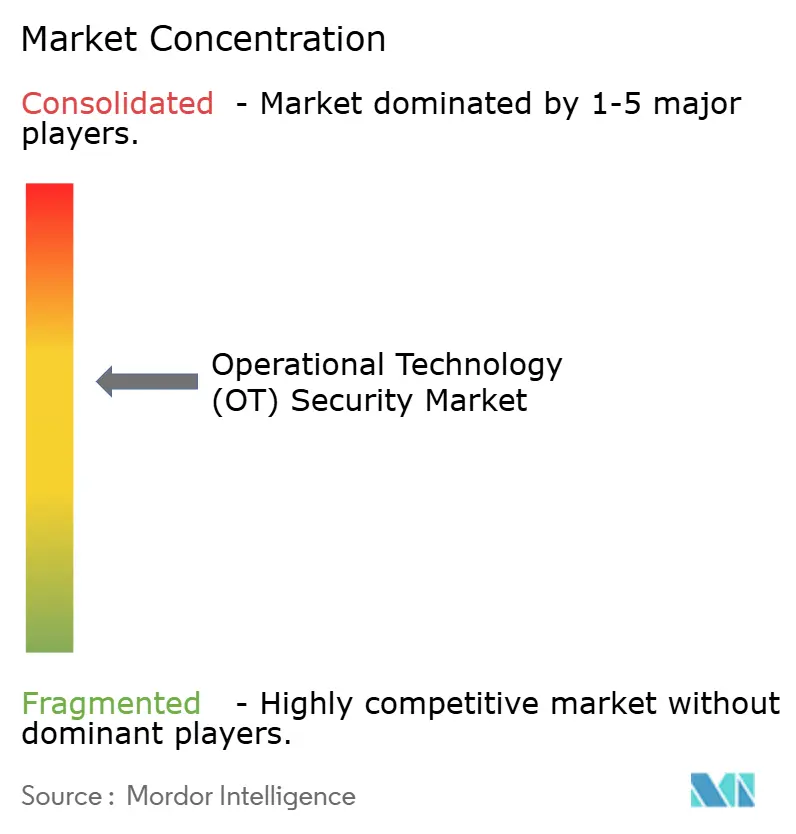
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる運用技術(OT)セキュリティ市場分析
運用技術(OT)セキュリティ市場規模は、2025年の221億5,000万米ドルから2026年には251億9,000万米ドルへと成長し、2026年~2031年にかけてCAGR 13.74%で推移し、2031年には479億5,000万米ドルに達すると予測されています。重要インフラの広範なデジタル化により、かつては孤立していた産業用制御システムがインターネットベースの脅威にさらされるようになり、多層的なサイバー防御への緊急投資が促進されています。製造業は2023年~2024年に報告された産業用サイバーインシデントの25.7%を占め、ランサムウェア、ワイパーマルウェア、国家支援型妨害工作に対するセクターの脆弱性が浮き彫りになっています。地政学的緊張がリスクを増幅させ、国家に連携したグループによるエネルギー、輸送、水道資産への攻撃は2024年に49%増加しました。規制上の圧力が支出を加速させており、北米のパイプライン事業者はCISAへの12時間以内のインシデント報告が義務付けられ、継続的監視プラットフォームの普及が進んでいます。EU NIS2指令が「最先端」の管理策をサプライチェーン全体に要求していることから、プラットフォーム統合の勢いが増し、購買者はポイントツールから統合型ソリューションへの移行を進めています。同時に、OT特有のサイバー人材不足により、多くの事業者がAI分析と24時間365日のインシデント対応を組み合わせたマネージド検知・対応サービスへと移行しています。[1]CISA、「需要によるセキュリティ:運用技術オーナーおよびオペレーターのための優先考慮事項」、cisa.gov
レポートの主要ポイント
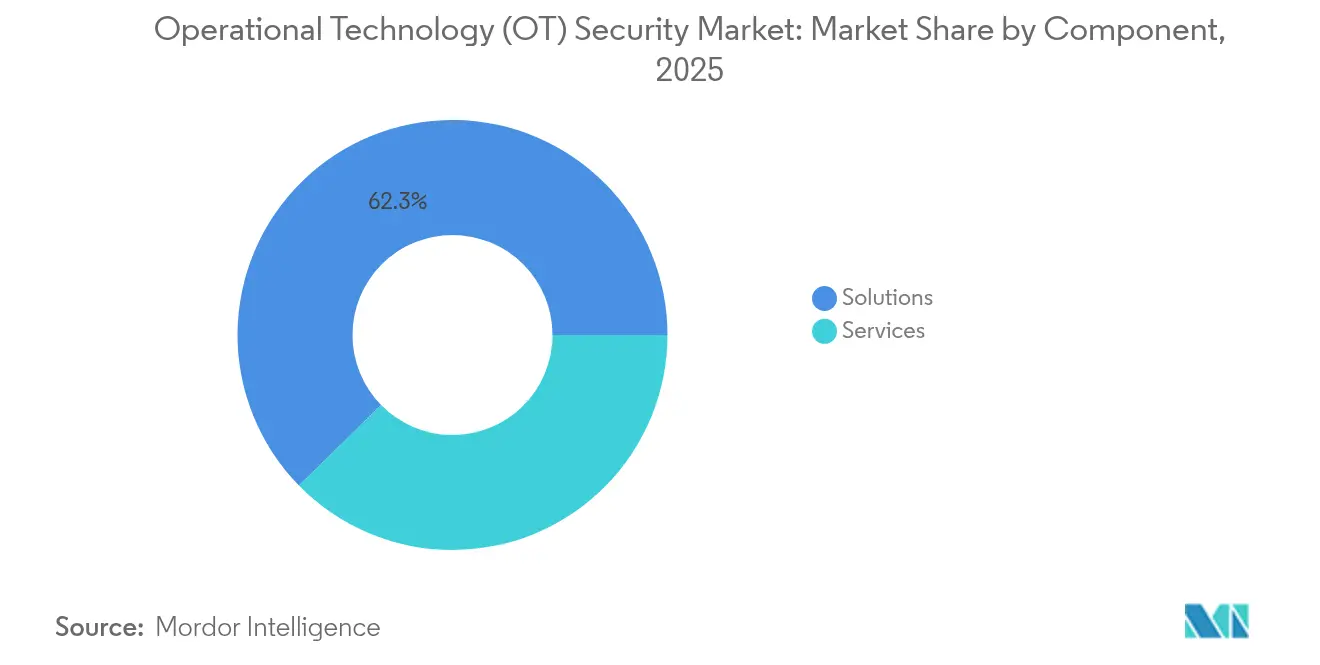
- コンポーネント別では、ソリューションが2025年の運用技術(OT)セキュリティ市場シェアの62.34%を占め、サービスは2031年にかけてCAGR 17.92%で拡大する見込みです。
- 展開モード別では、オンプレミスが2025年に70.42%の収益シェアを維持しており、クラウド展開は2031年にかけて最も高いCAGR 20.85%を記録する見込みです。
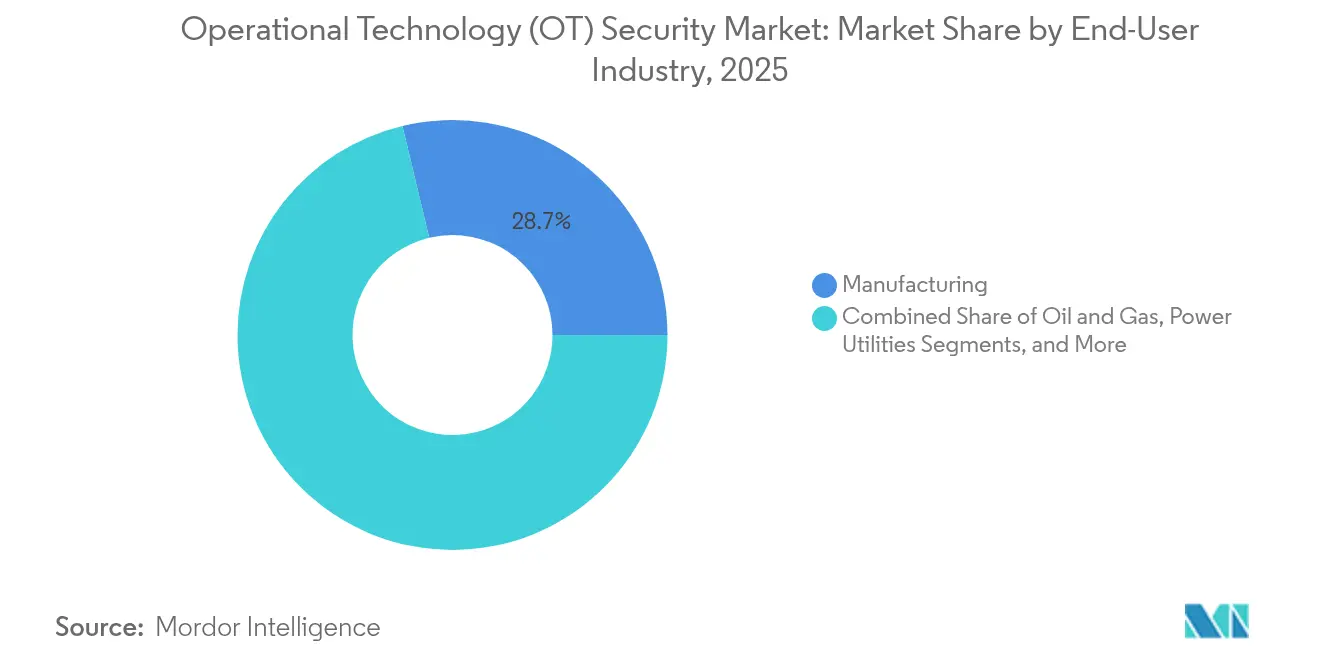
- エンドユーザー産業別では、製造業が2025年の運用技術セキュリティ市場シェアの28.74%でトップとなり、電力公益事業は2031年にかけてCAGR 19.35%で成長しています。
- セキュリティレイヤー別では、ネットワーク監視が2025年のOTセキュリティ市場規模の46.05%を占め、アイデンティティ・アクセス管理はCAGR 21.3%で成長しています。
- 地域別では、北米が2025年に38.15%のシェアを占め、アジア太平洋地域は2026年~2031年にかけてCAGR 19.75%で成長すると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGR予測への影響(約%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| 重要インフラへのサイバー攻撃の急増 | +3.2% | グローバル | 短期(2年以内) |
| 攻撃対象領域を拡大するITとOTネットワークの融合 | +2.8% | 北米およびEU | 中期(2~4年) |
| より厳格なグローバル/地域規制および標準 | +2.1% | EU主要、北米副次 | 中期(2~4年) |
| プロセス産業におけるインダストリー4.0/IIoTの急速な普及 | +1.9% | APACが中核、グローバルへの波及 | 長期(4年以上) |
| OTセキュリティ態勢に保険料を連動させる保険引受要件 | +1.4% | 北米およびEU | 中期(2~4年) |
| プラントレベルのゼロトラスト参照アーキテクチャの台頭 | +1.1% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
重要インフラへのサイバー攻撃の急増
水道事業者は2025年半ばに400件のウェブインターフェースの露出を開示し、セキュリティが確保されていない産業用資産の規模を示しました。IOCONTROLのような高度なマルウェアがプログラマブルロジックコントローラーを標的とし、プロセス変数の秘密裏な操作を可能にしました。ルールベースのシステムが未知の挙動を認識するのに苦労したため、AI駆動の異常検知ツールが注目を集めました。運用上のダウンタイムにとどまらず、攻撃は化学や輸送などの隣接セクターに影響を与えるサプライチェーンの連鎖的混乱をもたらしました。
攻撃対象領域を拡大するITとOTネットワークの融合
2024年に製造業者の80%が、エンタープライズITリソースとプラントネットワークを統合した後にセキュリティインシデントが増加したと報告しました。クラウド分析と予知保全ワークロードは生産性を向上させましたが、同時に認証機能を欠くレガシープロトコルを露出させました。ITとOTの専門知識を融合させたハイブリッドセキュリティオペレーションセンターが戦略的必須事項となり、コントローラー、センサー、ゲートウェイのリアルタイムインベントリを維持するネットワークセグメンテーションおよび資産探索エンジンによって支えられています。
より厳格なグローバル/地域規制および標準
2024年10月に施行されたEU NIS2指令は、インシデント報告期限を24時間以内と定め、違反に対して最大1,000万ユーロ(110億5,000万米ドル)の制裁金を課した。米国では、更新されたTSAパイプライン指令により、SCADA環境からCISAへの自動報告フィードが義務付けられた。両フレームワークが「最先端」のセキュリティを要求するため、事業者は孤立したセンサーやファイアウォールを、継続的監視・暗号化リモートアクセス・サプライチェーンリスク評価を備えた統合プラットフォームへと置き換え、産業用オペレーショナルテクノロジーセキュリティ市場全体の需要を強化した。
プロセス産業におけるインダストリー4.0/IIoTの急速な普及
5G、エッジコンピューティング、時間敏感型ネットワーキングを活用した接続型生産ラインはスループットと予知保全の精度を向上させましたが、クロック同期攻撃に対する新たな脆弱性をもたらしました。製薬工場はリモート品質管理ラボのセキュリティ確保とFDAデータ整合性ガイドラインへの同時対応を迫られました。デバイスレイヤーにゼロトラストアイデンティティ制御を組み込んだベンダーが競争上の優位性を獲得しました。
制約要因の影響分析*
| 制約要因 | CAGR予測への影響(約%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| OTセキュリティプラットフォームの高い導入・ライフサイクルコスト | -2.1% | グローバル、新興市場で深刻 | 中期(2~4年) |
| レガシーシステムおよびプロトコルの互換性の制限 | -1.8% | グローバル、成熟した産業地域に集中 | 長期(4年以上) |
| 中小規模産業サイトでの予算の優先度低下 | -1.3% | グローバル、特にAPACおよびMEAで深刻 | 短期(2年以内) |
| OT特有のサイバー人材およびフィールドエンジニアの不足 | -1.1% | グローバル、北米およびEUで深刻 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
OTセキュリティプラットフォームの高い導入・ライフサイクルコスト
包括的なOTセキュリティプログラムには、ハードウェアセンサー、ライセンス料、複数年にわたる保守契約を含む数百万ドル規模の支出が必要です。小規模な電力公益事業者は、導入コストを相殺するために2億5,000万米ドルの農村・自治体向け先進サイバーセキュリティ助成金を活用しました。カスタム統合と長期にわたる工場受入試験が総所有コストを押し上げ、移行期間中に重要資産が無防備な状態になりかねない段階的展開を促しています。
レガシーシステムおよびプロトコルの互換性の制限
15~20年前に導入されたコントローラーは暗号化やユーザー認証を欠くことが多く、事業者はレイテンシーと新たな障害モードをもたらすプロトコルゲートウェイの設置を余儀なくされています。製薬施設は、検証済み機械へのセキュリティ改修を行いながら現行の適正製造規範規則を遵守することに苦慮しました。連続プロセス産業はダウンタイムを回避するため、セキュリティアップグレードを定期的なプラント定期修理に依存せざるを得ず、修復サイクルが長期化しています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
サービスがプラットフォーム採用を加速ソリューションは2025年に62.34%の収益を占めました。これは、資産探索エンジン、侵入検知アプライアンス、セグメンテーションゲートウェイが運用技術セキュリティ市場プログラムの根幹を形成しているためです。しかし、サービスはCAGR 17.92%で2031年にかけて成長しており、事業者がサイバー人材不足を補うためにマネージド検知、インシデント対応、コンプライアンス監査に依存するようになっています。ベンダーは現在、平均検知時間の閾値を保証し、24時間365日のSOC監視をサポートする成果ベースの契約をバンドルしています。
産業企業はサイバーレジリエンスを資本プロジェクトではなく運用上の重要業績評価指標として扱うようになっています。マネージドOT SOCサービスは人員を増やすことなくスケーラブルな専門知識を提供し、プロフェッショナルサービスチームはSiemens、ABB、Emersonの異種コントローラー全体にゼロトラストアーキテクチャをカスタマイズします。この移行はプラットフォームの粘着性を支えています。継続的なサービスによりベンダースタッフがプラント内に組み込まれ、技術の入れ替えを抑制し、運用技術(OT)セキュリティ市場における定期収益を安定させます。
注記: 個別セグメントのシェアはレポート購入後に入手可能


展開モード別:
セキュリティ上の懸念にもかかわらずクラウド採用が加速オンプレミス展開はレイテンシーの感度とデータ主権規則により初期展開を支配し、2025年の運用技術(OT)セキュリティ市場の70.42%のシェアを獲得しました。しかし、クラウド提供の分析および構成管理は、ハイパースケーラーがIEC 62443およびISO 27001認証を取得するにつれてCAGR 20.85%で拡大しています。中小規模の製造業者は消費ベースの価格設定を活用し、高度なAI脅威相関エンジンにアクセスしながら設備投資を回避しています。
ハイブリッドアーキテクチャが主流となっており、機密性の高いプロセス変数はプラントのDMZ内に留まる一方、暗号化されたテレメトリが行動指標をクラウドSOCに送信し、長期的なトレンド分析、脅威インテリジェンスの強化、フォレンジック検索に活用されています。信頼が高まるにつれ、事業者はヒストリアンバックアップ、ファームウェアリポジトリ、脆弱性スキャンワークロードをクラウドに移行しており、このトレンドはSaaSプラットフォームに帰属する運用技術セキュリティ市場規模を拡大させると予想されています。
エンドユーザー産業別:
電力公益事業が最速成長を牽引製造業は2025年の運用技術セキュリティ市場シェアの28.74%でトップとなり、自動車、電子機器、消費財ラインでのランサムウェアの高い発生率を反映しています。工場はジャストインタイムのワークフローと品質管理記録を保護するためにインラインの侵入検知とセグメンテーションゲートウェイを採用しました。
電力セクターはCAGR 19.35%で最速の成長を遂げており、グリッドの近代化と再生可能エネルギーの統合がレガシー変電所をIPネットワーキングにさらしています。NERC CIP監査は、デバイスアイデンティティボールト、セキュアなリモートメンテナンス、異常検知分析の展開を電力会社に促し、電力セクター向けの運用技術セキュリティ市場規模を拡大させています。水道・廃水処理事業者も、多要素認証やパッチ管理指標などの基本的な衛生管理に関する連邦ガイダンスに後押しされて追随しています。
注記: 個別セグメントのシェアはレポート購入後に入手可能
セキュリティレイヤー別:
アイデンティティ管理が勢いを増すネットワーク監視・異常検知センサーは2025年の運用技術(OT)セキュリティ市場支出の46.05%を占めました。可視性が基本的な制御であり続けているためです。ディープパケットインスペクションエンジンはModbus、Profinet、OPC UAトラフィックをベースライン化し、悪意のある書き込みコマンドや不正なファームウェアアップロードを迅速にフラグ立てすることを可能にします。
ゼロトラストイニシアチブにより、アイデンティティ・アクセス管理がCAGR 21.3%で最速成長レイヤーに浮上しました。デバイス証明書、特権アクセスワークステーション、ロールベースの権限付与により、境界制御が失敗した場合の横方向の移動を制限します。多要素認証がエンジニアリングワークステーションのログインにまで拡張されるにつれ、事業者はディレクトリサービス、ポリシー適用エンジン、ジャストインタイムクレデンシャルブローカーにより多くの予算を割り当て、アイデンティティ制御に充てられる運用技術セキュリティ市場のシェアを拡大させています。
地域分析
北米オペレーシナルテクノロジー(OT)セキュリティ市場
北米は、パイプライン、食品加工業者、および地域の水道局に対する注目すべきサイバー攻撃が重要インフラ防衛への超党派的投資を促進した結果、2025年のオペレーショナルテクノロジー(OT)セキュリティ市場収益の38.15%のシェアを維持し、首位の座を保った。TSA指令は、エネルギーパイプライン事業者に対してSCADAトラフィックの継続的な監視と12時間以内の異常報告を義務付けている。カナダは水力発電ダムのサイバーセキュリティフレームワークに投資し、メキシコの自動車産業回廊はSOCアウトソーシング契約を拡大した。
アジア太平洋オペレーショナルテクノロジー(OT)セキュリティ市場
アジア太平洋地域は最も高い成長軌道を示し、オペレーショナルテクノロジーセキュリティ市場規模は2026年から2031年にかけて19.75%のCAGRで拡大した。中国は石油化学および鉄道システムを5G接続センサーで近代化し、インドは発電所およびスマートシティプロジェクトに対してCERT-Inのインシデント報告を義務化し、日本は地政学的混乱に対して原子力電所の制御システムを強化した。ASEAN諸国は海外直接投資を活用してプロジェクト開始時からIEC 62443評価を組み込み、レガシーシステムの後付け改修という課題を回避した。
欧州オペレーショナルテクノロジー(OT)セキュリティ市場
欧州では、NIS2指令がコンプライアンスの適用範囲を数千の中規模産業企業にまで拡大したことにより、安定した勢いが維持された。ドイツはセキュア・バイ・デザインのPLCを採用する中小企業の機械メーカーに対して州補助金を設立し、英国の重要国家インフラセンターはセキュアなリモートアクセスゲートウェイに関する調達チェックリストを公表し、イタリアは再生可能エネルギーの統合を加速させ、インバーターテレメトリのセキュリティ確保を求めた。東欧の電力会社はレガシー変電所のセグメンテーションを優先し、オペレーショナルテクノロジーセキュリティ市場における地域需要を押し上げた。

競合ランドスケープ
運用技術セキュリティ市場は依然として中程度に分散しています。Claroty、Dragos、Nozomi Networks、Armisなどの広域ネットワーク監視ベンダーは、ABB、Siemens、Schneiderなどのオートメーション大手とのパートナーシップを通じて地位を強化しました。FortinetやCiscoなどのハードウェア中心のサプライヤーは堅牢化されたファイアウォールにディープパケットインスペクションを組み込み、MicrosoftはDefender for IoTをAzure Arc対応工場に拡張しました。
AI中心の挑戦者は根本原因トリアージを自動化することでシェアを獲得しました。Darktrace は自己学習モデルを適用して従来のルールが見逃した微妙なアナログ信号の偏差を検出し、自律的なポリシー適用をトリガーしました。Nozomi Networksは2024年にクラウドベースの資産インテリジェンスのR&D加速とグローバルMSSPアライアンスの拡大に向けて1億米ドルのシリーズE資金調達を確保しました。[4]Nozomi Networks、「Nozomi Networks、1億米ドルの投資を確保」、nozominetworks.com
マネージドサービスプロバイダー(MSP)は継続的な人材不足を活用しました。Rockwell Automation、Honeywell、Accentureは24時間365日の監視、インシデント対応、規制報告ポータルをバンドルした共同管理型OT SOCサービスを開始しました。市場リーダーシップは、単一ライセンス内で資産インベントリ、異常検知、デバイスアイデンティティ、ワークフローオーケストレーションを統合できるサプライヤーを中心に統合が始まっており、運用技術セキュリティ市場全体でプラットフォームの粘着性と定期収益の安定性を高めています。
運用技術(OT)セキュリティ産業のリーダー企業
Fortinet Inc.
Nozomi Networks Inc.
Claroty Ltd.
Honeywell International Inc.
Siemens Aktiengesellschaft (Siemens AG)
- *免責事項:主要選手の並び順不同
オペレーショナルテクノロジー(OT)セキュリティ市場
- Fortinet, Inc.
- Nozomi Networks Inc.
- Claroty Ltd.
- Honeywell International Inc.
- Siemens Aktiengesellschaft (Siemens AG)
- Schneider Electric SE
- Rockwell Automation, Inc.
- GE Vernova LLC
- Darktrace Holdings Limited
- Palo Alto Networks, Inc.
- Cisco Systems, Inc.
- International Business Machines Corporation
- Dragos, Inc.
- Tenable, Inc.
- Armis Security Ltd.
- Forescout Technologies, Inc.
- Check Point Software Technologies Ltd.
- Microsoft Corporation
- Waterfall Security Solutions Ltd.
- OPSWAT, Inc.
- Radiflow Ltd.
- Indegy Ltd. (now part of Tenable, Inc.)
- BAE Systems plc
- Tripwire, Inc.
- AO Kaspersky Lab

Recent Industry Developments in オペレーショナルテクノロジー(OT)セキュリティ市場
- 2025年6月:Industrial Cyberが米国の水道施設インターフェース400件の露出を報告し、連邦・州機関全体で協調的な緩和措置が講じられました。
- 2025年2月:Gartnerが初のサイバーフィジカルシステムベンダーランキングを発表し、Claroty、Nozomi、Dragosをリーダー層に位置付けました。
- 2025年1月:CISAがOTオーナー向けに「需要によるセキュリティ」調達ガイダンスを公表し、ロギング、セキュアバイデフォルト設定、脆弱性管理機能を強調しました。
- 2024年10月:EU NIS2指令が発効し、10の最低限のサイバーセキュリティ対策の実施を怠った重要サービス事業者に対して最大1,000万ユーロの罰則が導入されました。


オペレーショナルテクノロジー(OT)セキュリティ市場 レポートの範囲と調査方法論
市場の定義と主要カバレッジ
本調査では、オペレーショナルテクノロジーセキュリティ市場を、重要インフラおよび製造業の操業を支える産業用制御システム、SCADA、その他のプラントフロア資産の監視・保護・復旧を目的としたハードウェア、ソフトウェア、およびマネージドサービスを提供するベンダーが得る年間収益として定義する。
明確に対象外となるもの:OT環境向けに特化して設計されていない汎用ITエンドポイント保護製品および単体ネットワークファイアウォール。
セグメンテーション概要
- コンポーネント別
- ソリューション
- サービス
- 展開モード別
- オンプレミス
- クラウド
- エンドユーザー産業別
- 製造業
- 石油・ガス
- 電力公益事業
- 輸送・物流
- 化学・製薬
- 鉱業・金属
- セキュリティレイヤー別
- ネットワーク監視・異常検知
- エンドポイント/デバイスセキュリティ
- アイデンティティ・アクセス管理
- セキュアリモートアクセスおよびセグメンテーションゲートウェイ
- ガバナンス・リスク・コンプライアンスプラットフォーム
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- 南米その他
- ヨーロッパ
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- 北欧諸国
- ベネルクス
- ロシア
- 欧州その他
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- ASEAN
- アジア太平洋その他
- 中東・アフリカ
- 中東
- GCC
- トルコ
- イスラエル
- 中東その他
- アフリカ
- 南アフリカ
- アフリカその他
- 中東
- 北米
詳細な調方法論とデータ検証
一次調査
次に、北米・欧州・新興アジア全域にわたる電力会社のOTエンジニア、製油所のサイバーセキュリティ担当者、ソリューションインテグレーター、および地域規制当局へのインタビューを実施する。これらの知見により、サイト当たりの平均セキュリティ予算、ライセンス更新サイクル、およびクラウドホスト型検知プラットフォームがオンプレミスツールを置き換えるペースを検証し、デスクリサーチで浮上した前提条件を精緻化する。
デスクリサーチ
アナリストはまず、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)の勧告、ENISAの脅威レポート、米国エネルギー情報局のインフラ統計、日本の経済産業省(METI)のスマートファクトリーガイドライン、IEC 62443の作業草案など、公開情報源から基礎的なシグナルを収集する。これらは資産数、攻撃頻度、および規制上の期限を明らかにするものである。次に、企業の有価証券報告書(10-K)、投資家向け資料、業界団体のホワイトペーパーにより、ベンダーの収益配分とデプロイメントパターンを付ける。D&Bフーバーズおよびダウ・ジョーンズ・ファクティバのサブスクリプションデータセットは、急速に拡大するサプライヤーの財務動向とニュースフローを補完する。この文書化されたエビデンスベースにより、導入済みOTデバイスストック、地域別設備投資(CAPEX)、および法令遵守に伴う支出に対して支出をベンチマークすることが可能となる。記載されている情報源は例示であり、保持するすべてのデータポイントを裏付けるために多数の追加データベースおよび公開資料を活用している。
市場規模推計と予測
トップダウンの再構築は、接続されたOTノードの国別カウントとノード当たりの推定セキュリティ支出から始まり、成熟度ティアに応じた普及率調整を行う。サンプリングされた平均販売価格(ASP)×販売量によるサプライヤーの積み上げと、チャネルチェックが、数値確定前の合計値に対するボトムアップの妥当性確認として機能する。多変量回帰予測に投入される主要変数には、IIoTデバイスストックの増加、インシデント開示頻度、規制上の制裁金上限、インダストリー4.0の設備投資、侵害1件当たりの平均修復コスト、および地域別発電量の増加が含まれる。ベンダーの開示情報が欠如している場合、ノード当たりの支出はピアクラスターから推計され、一次調査の見積もりと照合される。
データ検証と更新サイクル
リリース前に、第二のアナリストが、当社モデルを過去の攻撃量推移およびマクロインフラ支出と比較する異常フラグを監査する。重大な乖離が生じた場合は、少なくとも1名の専門家への再コンタクトを実施する。レポートは年次で更新され、画期的な規制や大規模なエクスプロイトなど、ベースライン需要を変動させる重要事象が発生した場合には中間更新を配信する。
Mordorのオペレーショナルテクノロジーセキュリティ基準値が信頼性を持つ理由
公表される推計値は、調査会社によってスコープ、通貨、更新頻度が異なるため、しばしば乖離が生じる。
当社はそうした避けがたいギャップを事前に認識したうえで、規律ある変数選択によって基準値を安定的かつ変化に対応可能な状態に保つ方法を示す。
ベンチマーク比較
| 市場規 | 匿名化された情報源 | 一次的な乖離要因 |
|---|---|---|
| 220億1,500万米ドル(2025年) | Mordor Intelligence | |
| 234億7,000万米ドル(2025年) | グローバルコンサルタンシーA | より広範なITセキュリティ収益プールを含み、非産業セクターを計上しているため、ベース値が過大となっている |
| 270億3,000万米ドル(2025年) | 地域調査会社B | ベンダー収益監査との照合を行わず、調査ベースのサイバーセキュリティ予算から合計値を導出している |
総じて、検証可能な規制データ、ベンダー収益の追跡、および現地インタビューを組み合わせた当社のアプローチは、すべての金額を観察可能な資産と再現可能なステップに紐付けた、バランスのとれた透明性の高い基準値を意思決定者に提供するものであり、これは広範なスコープのモデルや調査のみに依拠するモデルでは実現が困難である。


レポートで回答される主要な質問
2031年までの運用技術(OT)セキュリティ市場の予測金額は?
運用技術(OT)セキュリティ市場規模は2026年の251億9,000万米ドルから成長し、2031年には479億5,000万米ドルに達すると予測されています。
最も急速に拡大している地域はどこですか?
アジア太平洋地域は、大規模なスマート製造投資、5G産業展開、重要インフラ保護に関する政府の義務付けにより、2026年~2031年にかけてCAGR 19.75%で成長すると予測されています。
OT環境においてアイデンティティ・アクセス管理ツールが勢いを増している理由は何ですか?
ゼロトラストアーキテクチャはユーザーとデバイスの継続的な検証を必要とし、証明書ベースの認証と特権アクセス制御をCAGR 21.3%で最速成長のセキュリティレイヤーにしています。
中小規模の電力会社や製造業者のコスト制約はどのように対処されていますか?
2億5,000万米ドルの農村・自治体向け先進サイバーセキュリティ助成金などの連邦補助金やクラウド提供型SOCサービスにより、予算が限られた事業者も大規模な設備投資なしにエンタープライズグレードの保護にアクセスできます。
主要ベンダーを差別化する競争要因は何ですか?
勝者はディープパケットインスペクションによる可視性、AI駆動の異常検知、デバイスアイデンティティガバナンス、グローバルマネージドサービス提供を組み合わせており、多くの場合、展開を加速させる産業オートメーションパートナーシップのエコシステム内で提供されます。
新たな規制は調達の優先事項をどのように変えますか?
TSAパイプライン指令やNIS2などのフレームワークは「最先端」の制御と継続的監視を要求しており、購買者はコンプライアンスダッシュボード、自動報告、サプライチェーンリスク評価モジュールを内蔵したプラットフォームを好む傾向にあります。
最終更新日:


