
多要素認証(MFA)市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
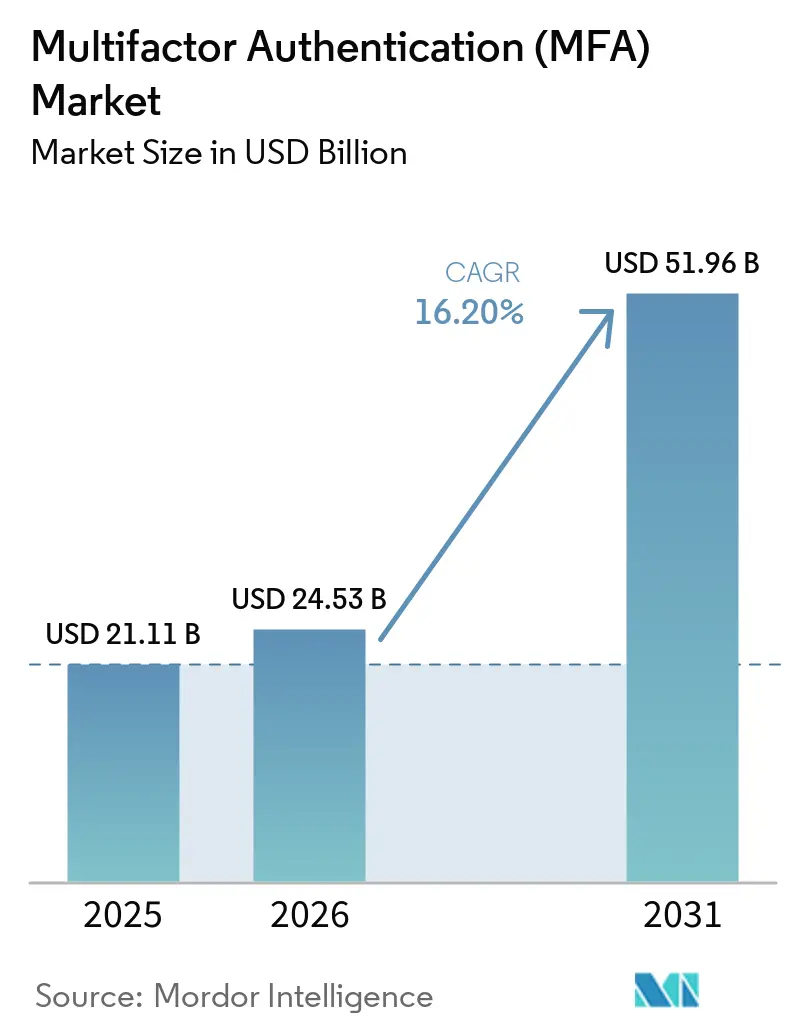
| 市場規模 (2026) | 24.53 十億米ドル |
| 市場規模 (2031) | 51.96 十億米ドル |
| 成長率 (2026 - 2031) | 16.20 % |
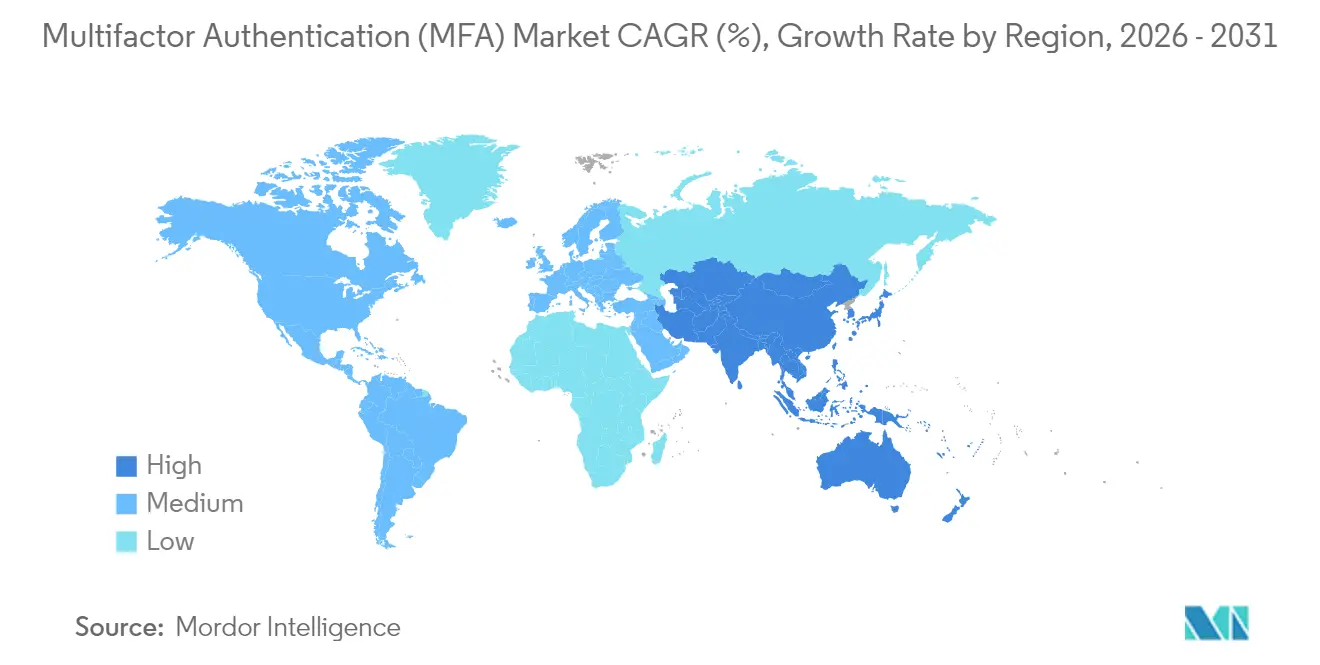
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
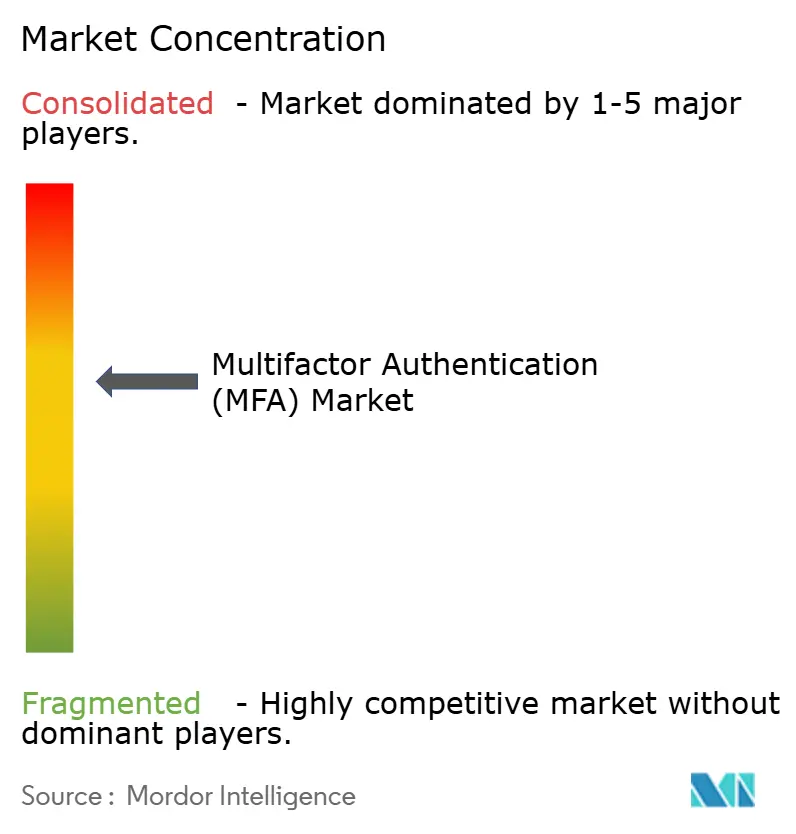
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる多要素認証(MFA)市場分析
多要素認証市場規模は2025年に211億1,000万米ドルと評価され、2026年の245億3,000万米ドルから2031年には519億6,000万米ドルに達すると推定され、予測期間(2026年~2031年)における年平均成長率は16.20%となっています。この成長軌道は、ゼロトラスト導入の拡大、データ保護指令の強化、ランサムウェア保険料の高騰による強力な認証への緊急投資需要によって支えられています。米国における2025年HIPAA(医療保険の携行性と責任に関する法律)セキュリティ規則や欧州デジタルアイデンティティウォレット規制などの規制上の義務付けにより、調達の重点が基本的なOTPツールからフィッシング耐性のあるパスキーおよびハードウェアトークンへと移行しており、多要素認証市場が高保証ソリューションへと移行していることが確認されています。同時に、セキュアエレメントチップへのサプライチェーンの混乱やA2P SMS料金の高騰により、購買者はソフトウェアベースまたはデバイス組み込み型の認証要素を選好する傾向が強まっています。北米のゼロトラストリーダーシップ、アジア太平洋地域のモバイルアイデンティティ推進施策、欧州のウォレット規制が相まって、2030年まで多要素認証業界の二桁成長を持続させるグローバルな好循環を生み出しています。
主要レポートのポイント
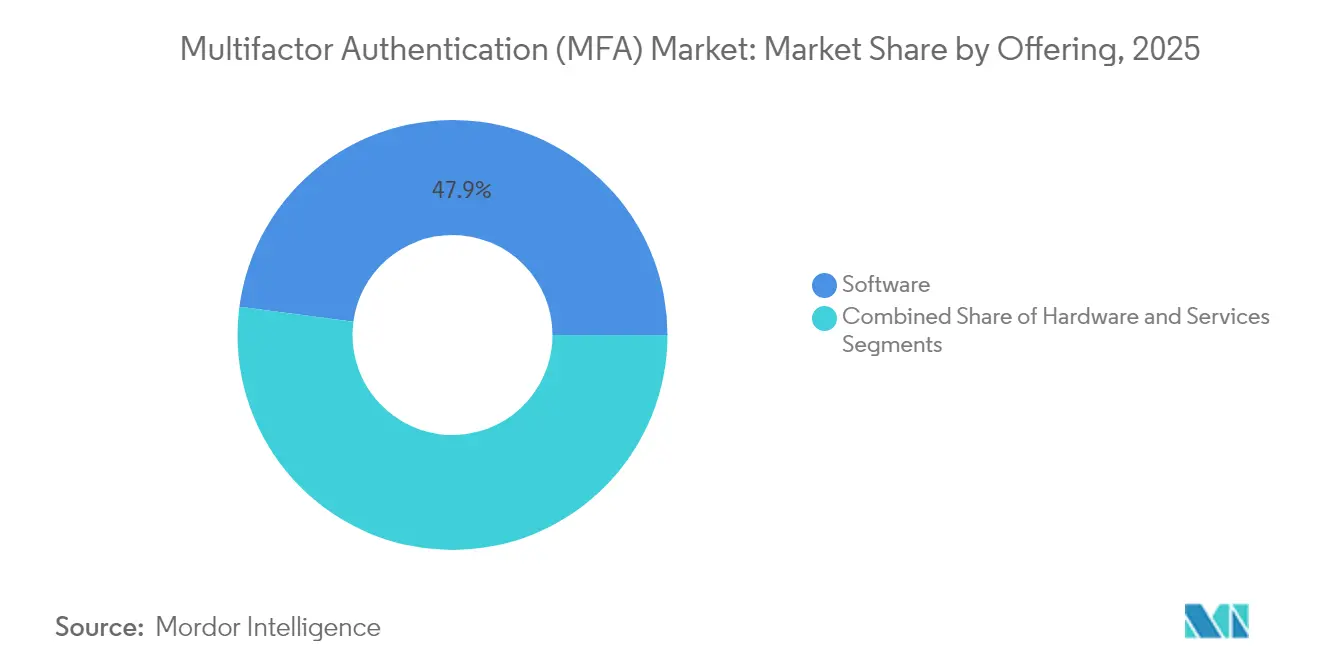
- 提供タイプ別では、ソフトウェアが2025年の多要素認証市場シェアの47.90%を占め、パスワードレスプラットフォームは2031年まで年平均成長率18.85%で成長すると予測されています。
- 認証モデル別では、二要素認証方式が2025年の収益シェアの45.95%をリードし、パスワードレス認証は年平均成長率18.05%で拡大すると予測されています。
- 展開モード別では、クラウドソリューションが2025年の多要素認証市場規模の40.75%を占め、ハイブリッド展開は2031年まで年平均成長率17.35%で拡大する見込みです。
- 企業規模別では、大企業が2025年の収益の61.90%を占め、中小企業は年平均成長率16.55%で成長すると予測されています。
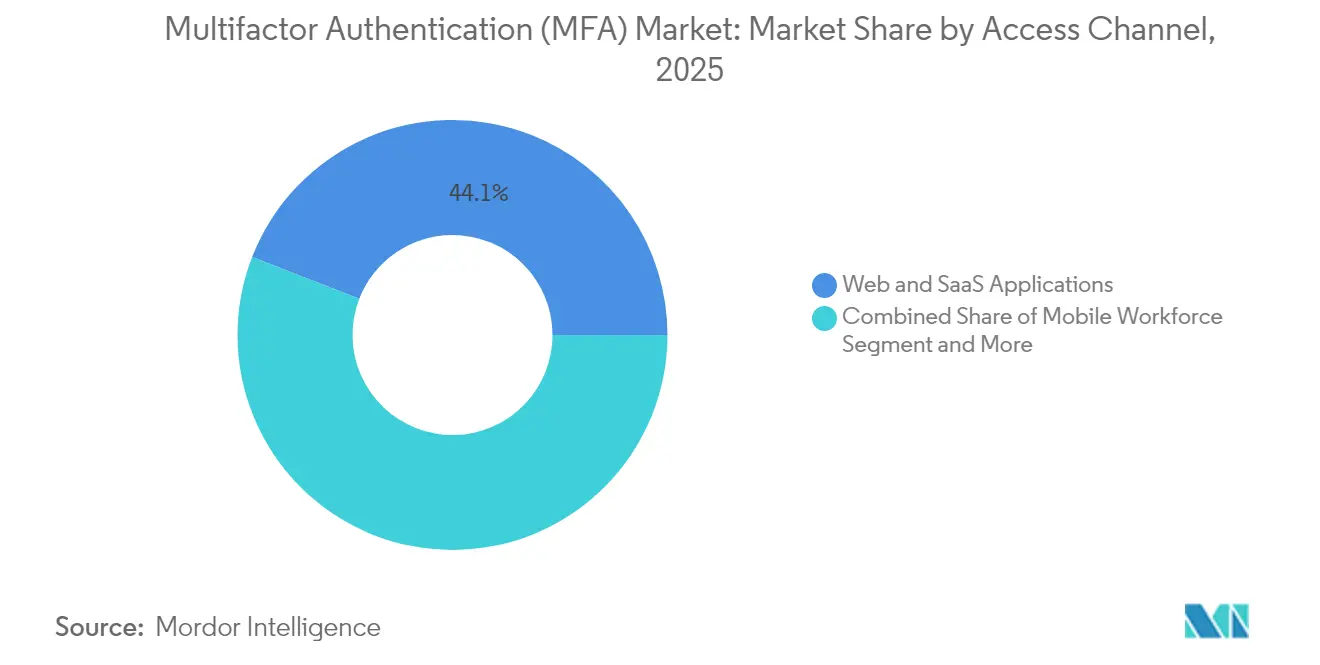
- アクセスチャネル別では、ウェブおよびSaaSアプリケーションが2025年の多要素認証市場規模の44.10%のシェアを占め、モバイルワークフォースセグメントは年平均成長率17.20%で拡大しています。
- 産業別では、銀行・金融機関が2025年の収益シェアの23.95%をリードし、暗号資産取引所は2031年まで年平均成長率16.75%で推移しています。
- 地域別では、北米が2025年の市場シェアの37.35%を維持し、アジア太平洋地域が年平均成長率16.35%で成長トップとなっています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 規制産業全体におけるゼロトラストセキュリティアーキテクチャへの急速な移行 | +3.2% | 北米とEUでの早期導入を伴うグローバル | 中期(2〜4年) |
| ランサムウェア・アズ・ア・サービスの急増による保険料高騰 | +2.8% | 北米と欧州に集中したグローバル | 短期(2年以内) |
| EU電子政府ポータルにおけるFIDOベースの強力な認証の義務付け | +2.1% | 欧州、アジア太平洋地域の政府プログラムへの波及あり | 中期(2〜4年) |
| プッシュ通知フィッシングキットによるフィッシング耐性MFAへの需要増加 | +1.9% | グローバル、特に企業セグメントに影響 | 短期(2年以内) |
| AIを活用したディープフェイク攻撃による高要素バイオメトリクスの強制 | +1.6% | グローバル、金融サービスへの早期影響あり | 長期(4年以上) |
| 米国およびファイブアイズ諸国における官民脅威インテリジェンス共有モデルの運用 | +1.4% | 北米、英国、オーストラリア、限定的なグローバルリーチ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
規制産業全体におけるゼロトラストセキュリティアーキテクチャへの急速な移行
ゼロトラストの設計指針は、すべてのセッションで継続的なアイデンティティ確認を要求するようになり、MFAをオプションの追加機能からコアコントロールへと昇格させています。カナダの銀行はOSFI B-13の下でSMS OTPを廃止しなければならず、ハードウェアトークンとバイオメトリクス要素が日常業務に組み込まれています。[1]Capital Oneを含む米国の主要金融機関は、2025年末までに従業員のパスワードを廃止し、クレデンシャルスタッフィングリスクを低減するデバイス証明書に紐付けられたパスキーに置き換えることを約束しています。ベンダーは、ワークフォース、顧客、マシンアイデンティティ全体で認証を統合するプラットフォームファブリックを構築することで対応し、多要素認証市場のエコシステムの幅を強化しています。
ランサムウェア・アズ・ア・サービスの急増による保険料高騰
サイバー保険会社は現在、フィッシング耐性のあるMFAを基本的な衛生管理として扱っています。メールのみまたはSMS OTPが残存している場合、保険は拒否されるか保険料が引き上げられるため、MFA投資は直接的な保険コストのヘッジとなっています。[2]中間者攻撃キットが普及するにつれ、取締役会はペリメーターファイアウォールからアイデンティティ保証へと資金を移行させ、近代化が遅れていた中規模企業における多要素認証市場の需要を押し上げています。
EU電子政府ポータルにおけるFIDOベースの強力な認証の義務付け
EU規則2024/1183は、すべての加盟国に対して2026年までに高保証のクロスボーダーログインをサポートする電子ウォレットの提供を義務付け、FIDOに準拠したソリューションの統一基準を設けています。公共部門の期限が民間部門の展開を促進する一方、日本やオーストラリアも同様の枠組みを導入し、アジア太平洋地域における多要素認証市場のフットプリントを拡大しています。
プッシュ通知フィッシングキットによるフィッシング耐性MFAへの需要増加
攻撃者は、未承諾のプッシュ通知の「承認」をタップするという人間の反射を悪用し、第二要素を回避しています。企業は現在、デバイスに暗号的に紐付けられたパスキーへの移行を進め、ソーシャルエンジニアリングの隙間を塞いでいます。Amazonが1億7,500万人の顧客にパスキーを展開したことは、消費者規模での実現可能性を示しています。[3]
抑制要因の影響分析*
| 抑制要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシーSCADA/ICS環境のMFA相互運用性の制限 | -2.3% | 製造業とユーティリティに集中したグローバル | 長期(4年以上) |
| A2P料金インフレに伴うOTP SMS費用の上昇 | -1.8% | 新興市場に深刻な影響を与えるグローバル | 短期(2年以内) |
| 断片化したモバイル認証システムのUXによるワークフォース導入の阻害 | -1.5% | 中小企業セグメントに特に影響するグローバル | 中期(2〜4年) |
| ハードウェアトークンのチップ不足とセキュアエレメントのサプライリスク | -1.2% | アジアにサプライチェーンが集中するグローバル | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
レガシーSCADA/ICS環境のMFA相互運用性の制限
産業ネットワークは確定的なレイテンシと継続的な稼働時間に依存しています。追加のログインステップを挿入するとダウンタイムのリスクがあるため、プラントオペレーターはMFAを完全に導入するのではなくOTをITから分離しており、重工業における多要素認証市場の到達可能な収益を制限しています。
A2P料金インフレに伴うOTP SMS費用の上昇
米国キャリアの10DLCサーチャージとグローバルな着信料金の上昇により、認証コストが1メッセージあたり0.003米ドルから0.01米ドルに加え月額料金が加算されるまで膨らみ、デジタルブランドはSMS OTPの段階的廃止を進めています。料金の高騰はコスト敏感なセグメントに最も打撃を与え、より安価なパスキーワークフローが成熟するまで導入を遅らせています。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供タイプ別:
パスワードレス加速の中でのソフトウェア優位ソフトウェアソリューションは2025年の収益の47.90%を生み出し、多要素認証市場において最大のシェアを占めています。サブスクリプションライセンス、APIツールキット、およびクラウドコンソールは、ハイブリッドワークフォース全体への展開を効率化します。企業がコンプライアンスレポートと適応型リスク指標を統合するアイデンティティファブリックへと境界制御を移行するにつれ、このセグメントの価値提案はさらに拡大します。WebAuthnツールチェーンとSDKが主導するパスワードレスラットフォームは18.85%のCAGRを記録しており、認証情報データベースを排除してフィッシングを根本から防ぐ要素に対するバイヤーの選好を反映しています。ハードウェアは、隔離されたセキュアエレメントストレージを規定する規制対象ワークロードにとって不可欠ですが、チップ不足によりトークンコストが上昇し、予算をソフトウェアへと誘導しています。
導入専門知識への需要により、マネージドサービスは魅力的なニッチ市場となっています。サービスパートナーは登録キャンペーンを設計し、レガシーアプリを改修し、MFAダッシュボードを監視することで、単発の製品配置を継続的なアドバイザリー収益へと転換します。パスワードレス認証市場は、こうして永続的なソフトウェアライセンスから継続的なアドバイザリーエンゲージメントおよびマネージドサービスサブスクリプションへと価値をシフトさせています。その果、大手インテグレーターはロールアウトをより広範なゼロトラストプロジェクトと組み合わせ、平均契約額を引き上げ、多要素認証市場のプラットフォーム中心型調達へのシフトを強化しています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
認証モデル別:
二要素認証がリードしパスワードレスが急増二要素ログインは依然として2025年の収益の45.95%を支えており、主に迅速なリスク低減を提供する認証アプリとSMSコードを通じて行われています。しかし、ブラウザとモバイルOSベンダーがFIDO2をネイティブワークフローに組み込むにつれ、フィッシング耐性のあるパスキーが年平均成長率18.05%で拡大しています。Microsoftが新規消費者アカウントをデフォルトでパスワードレスにする決定は、強力な参照モデルを提供しています。3つ以上の要素を必要とする多要素フレームワークは、一部の政府および金融セグメントでは依然として必須ですが、より広い商業的需要は要素の強度を動的に高めるリスクベースのオーケストレーションへと移行しています。
展開モード別:
クラウドリーダーシップとハイブリッド成長クラウドホスト型アイデンティティプラットフォームは、SaaS提供が展開を加速しオンプレミスとSaaSアプリ全体でポリシーを統一するため、2025年の支出の40.75%を占めました。CISOがデータ所在地のためにオンプレミスコネクタを維持しながらクラウドからポリシーを調整するため、ハイブリッド展開は年平均成長率17.35%で成長すると予測されています。プライベートクラウドのサブモデルは、弾力性を犠牲にせずにセキュリティ分離を求める高度に規制された業種に訴求し、多要素認証市場のアドレス可能なベースを拡大しています。
企業規模別:
大企業がリード、中小企業が加速大企業は2025年の収益の61.90%を占め、より深いコンプライアンス予算を反映しています。しかし、インフラの課題を解消するターンキーSaaSバンドルのおかげで、中小企業の需要は年平均成長率16.55%で急増しています。Oktaのスタートアップ向けコンペティションとバンドルされた開発者クレジットは、ベンダーが低タッチのオンボーディングで中小企業を獲得する方法を示しています。保険会社はMFA展開にサイバー保険の適格性を結び付けることで中小企業の購買をさらに加速させ、多要素認証市場の普及曲線を広げています。
アクセスチャネル別:
ウェブアプリケーションが優位、モバイルワークフォースが加速ウェブおよびSaaSアプリは2025年の収益の44.10%を占め、クラウドファーストのソフトウェアスタックを反映しています。リモートワークのモビリティは、雇用主がスマートフォンにバイオメトリクスとデバイス紐付けパスキーを装備してどこからでもアクセスできるようにするため、年平均成長率17.20%で拡大しています。一方、VPNトンネルはレガシー環境全体で継続していますが、CIOはラテラルムーブメントリスクを最小化するためにセッション開始時にアイデンティティブローカーを重ねることを増やしています。
注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
銀行がリード、暗号資産取引所が急増銀行はPSD2 SCAと増加するアカウント乗っ取り損失を背景に収益シェアの23.95%を維持しています。しかし、暗号資産およびWeb3取引所は、取り消し不能なトークン盗難とグローバルな規制圧力に後押しされ、年平均成長率16.75%で成長しています。ヘルスケア業種は、すべての電子的な保護医療情報へのアクセスにMFA保護を義務付けるHIPAA改正後に加速しており、公共部門のウォレット推進施策が欧州とアジア太平洋地域で広範な市民導入を促進しています。
地域分析
北米多要素認証(MFA)市場
北米は2025年に37.35%の収益シェアを維持しており、2031年までに13.95%のCAGRを記録する見込みです。重要インフラのサイバーセキュリティに関する米国大統領令およびカナダのOSFI B-13は、MFAを制度的に義務化しており、同地域に本社を置くアイデンティティSaaSベダーのエコシステムがイノベーションサイクルを活発に保っています。北米の多要素認証市場規模は、ゼロトラスト調達がメンテナンスフェーズに移行し、ベンダーがアダプティブアナリティクスのアップセルを進める中で着実に拡大しています。
アジア太平洋多要素認証(MFA)市場
アジア太平洋地域は、政府のアイデンティティプログラムを背景に16.35%のCAGRで成長軌道にあります。日本のマイナンバースマートフォン認証情報は現在650社以上のログインを支えており、シンガポールの銀行はSMSをFIDOトークンに置き換え、主流への普及を拡大しています。オーストラリアのデジタルIDフレームワークは連邦サービス向けにパスキーを展開しており、民間セクターの追随を促しています。東南アジアおよびインドの新興経済圏は、レガシーパスワードを経由せずにモバイル生体認証へ直接移行することで、市場の成長余地を広げています。
欧州・中東・アフリカ多要素認証(MFA)市場
欧州は、規則2024/1183が27カ国にわたるウォレットログインを標準化する中、堅調な二桁成長を続けています公共部門の需要量はベンダーの規模拡大を保証しており、民間のオンラインサービスプロバイダーは相互運用性を確保しなければ顧客離れのリスクに直面します。中東およびアフリカは、より小さな基盤からの出発ではあるものの、クラウド移行およびサイバーレジリエンス強化の取り組みに連動した導入が増加しており、グローバルな多要素認証市場に多様化した収益源をもたらしています。
規制環境
主要地域全体で、サイバーセキュリティおよびデジタルID関連の規則は、フィッシング耐性の高いMFA制御とより明確な技術的証明への収斂が進んでいる。米国では、大統領令14028に紐づく連邦ゼロトラストの方向性が省庁ガイダンスを通じて浸透を続けており、2025年1月の連邦官報公示では、連邦システムにおけるフィッシング耐性のある多要素認証を推進するためのOMBサーキュラーA-130の改訂への言及が含まれている。NISTもまた、デジタルアイデンティティガイドラインの技術的基準を、2025年に公表されたSP 800-63-4(認証者要件に関するSP 800-63B-4を含む)で更新し、これが規制対象の監査において企業が認証者の強度とライフサイクル管理をどのように文書化するかを形作っている。
欧州では、NIS2指令(EU)2022/2555とその実装ツール群により、MFAはベストプラクティス的な言及から、明確なアクセス制御要件を伴う執行可能なリスクマネジメント措置へと移行している。欧州委員会実施規則(EU)2024/2690(2024年10月)は、NIS2に基づくサイバーセキュリティリスクマネジメントの技術的・方法論的要件を、組織がアクセス制御とMFAの例外をどのように扱うかを含めて詳細に規定している。2025年のENISAによる補完的な技術ガイダンスはこれらの要件をさらに運用可能なものとし、個別のOTP展開ではなく、監査可能な管理体系にマッピングできるMFAへの需要を一段と後押ししている。
競合環境
イノベーションと統合が市場成功を牽引
多要素認証市場での成功は、既存の企業システムと統合するシームレスで安全かつスケーラブルなソリューションを提供するプロバイダーの能力にますます依存しています。既存プレーヤーは、レガシーシステムとの互換性を維持しながら、パスワードレス認証や行動バイオメトリクスなどの新興技術を含む認証方式の拡大に注力する必要があります。クラウド、ハイブリッド、オンプレミス環境全体で柔軟な展開オプションを提供する能力は、強力なコンプライアンス機能とユーザーフレンドリーなインターフェースと組み合わせることで、市場シェアの維持に不可欠となっています。企業はまた、多様な産業業種を効果的に支援するために、強力なパートナーエコシステムを構築し、堅牢なサポートインフラを維持する必要があります。
新興プレーヤーと競合企業にとって、成功は革新的なソリューションで特定の市場ギャップや未開拓セグメントを特定し対処することにあります。これには、ヘルスケアや金融サービスなどの高成長セクター向けの専門的な認証ソリューションの開発、またはモバイルベースのソリューションやハードウェアトークンなどの特定の認証技術への注力が含まれます。地域全体でのサイバーセキュリティとデータ保護に対する規制上の注目の高まりは、プロバイダーが進化するコンプライアンス要件に適応するためのアジリティを維持することを求め、機会と課題の両方をもたらしています。
市場の将来の成功要因には、プライバシー、ユーザーエクスペリエンス、より強力なフィッシング耐性認証方式の必要性に関する懸念の高まりに対処する能力も含まれます。安全なアクセスを提供するMFAおよび二要素認証の役割は、この進化する環境においてますます重要になっています。
多要素認証(MFA)業界リーダー
-
Giesecke+Devrient GmbH
-
GoTrustID Inc.
-
Thales Group
-
Duo Security (Cisco Systems Inc.)
-
RSA Security LLC
- 注:主要企業の掲載順は順位を示すものではありません。
多要素認証(MFA)市場 このレポートでカバーされる企業
- Giesecke+Devrient GmbH
- Thetis
- GoTrustID Inc.
- Thales Group
- Duo Security (Cisco Systems Inc.)
- RSA Security LLC
- Okta Inc.
- Google LLC (Alphabet Inc.)
- Ping Identity Corp.
- ManageEngine (Zoho Corp.)
- Microsoft Corp.
- TeleSign Corp. (Proximus Group)
- HID Global Corp.
- OneSpan Inc.
- CyberArk Software Ltd.
- ForgeRock Inc.
- Entrust Corp.
- SecureAuth Corp.
- Symantec Corp. (Broadcom Inc.)
- Keyless Technologies
- Secret Double Octopus
- Trusona Inc.
市場機会と将来展望
規制対象の金融サービスとデジタル決済分野において、近い将来の機会が生まれている。監督当局は「MFAを使用する」という要求から「フィッシング耐性のある認証を使用する」という要求へと移行し、コンプライアンス文書の提出を求めるようになっている。2026年7月、香港証券先物委員会(SFC)は、免許を持つブローカーおよび暗号資産プラットフォームに対し、SMSおよびメールOTPから、FIDO2/WebAuthnやデバイスバインディングなどのフィッシング耐性のある方式へ12カ月以内に移行するよう義務付けた。これにより、パスワードレス(パスキー)プラットフォーム、FIDOキーの調達、そして大規模なユーザーベースにわたるポリシー執行、ユーザー登録、失効管理を実証できるトークンライフサイクルサービスに、近い将来の市場機会が生まれている。
大規模な決済エコシステムおよび米国州レベルの金融規制もまた、アダプティブおよびパスワードレスMFAを優先する近代化プログラムと、運用負荷を軽減するマネージドサービスを後押ししている。インド準備銀行(RBI)は、2026年4月にデジタル決済向けの新しい認証メカニズムを導入し、動的要素を含む少なくとも2つの独立した要素を要求することで、従来のパスワード+OTP方式からの置き換えサイクルを加速させている。米国では、23 NYCRR 500に関するニューヨーク州金融サービス局(NYDFS)の執行メカニズム、拡大されたMFA義務に紐づく年次コンプライアンス証明を含めて、対象事業者に対しすべてのユーザーアクセスにわたるMFAの標準化を推進しており、プッシュ疲労やA2P SMSの露出を低減するハイブリッド統合、レポーティング、暗号的に紐づけられた要素への需要を一段と強めている。
最近の産業開発事情 多要素認証(MFA)市場
- 2026年4月:Giesecke+Devrient(G+D)は、インドでパスキーベースの生体認証を拡大するための2年間の計画を開始し、銀行およびカードネットワークをターゲットとした。この取り組みは、製品展開をインドの決済認証要件に合わせ、SMSに大きく依存するフローよりもフィッシング耐性のあるMFAを優先する大規模展開を拡大するものである。
- 2026年3月:Giesecke+Devrient(G+D)は、2026年2月27日に完了したXTec Incorporatedの買収を発表し、米国公共部門のID・セキュリティ分野での事業拡大を図った。この取引により、MFAの調達が政府のセキュリティ基準および監査可能な認証情報のライフサイクル管理と密接に結びつく高保証環境におけるG+Dの地位が強化される。
- 2024年6月:Thalesは、企業向けに完全なパスワードレス機能を提供するPasswordless 360を発表した。パスワードレス機能を企業向けにパッケージ化することで、Thalesは、OTP中心のMFAからパスキーおよびフィッシング耐性のある認証への移行を進める大企業にとっての導入障壁を低減した。
多要素認証(MFA)市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本方法論において、多要素認証市場は、企業および消費者向けユースケースにわたって2つ以上の要素を使用したユーザー証を可能にするMFAソフトウェア、関連ハードウェア、および関連サービスからの収益を対象としています。
調査範囲の除外事項:純粋な単一要素ログインツール、および認証時にMFAステップを直接有効にしないアイデンティティガバナンス業務は除外しています。
セグメンテーション概要
- 提供タイプ別
- ハードウェア
- トークン(USB、スマートカード、スマートキー)
- バイオメトリクスデバイス(指紋、掌静脈、顔認証)
- その他のデバイス(ウェアラブル、スマートカード-NFC)
- ソフトウェア
- 認証ソリューション(TOTP、プッシュ、U2F)
- モバイルアプリ(ネイティブ、SDK)
- サービス
- マネージドおよびプロフェッショナルサービス
- ハードウェア
- 認証モデル別
- 二要素認証(2FA)
- 多要素認証(3要素および4要素)
- 適応型・リスクベースMFA
- パスワードレス(WebAuthn、パスキー)
- 展開モード別
- オンプレミス
- クラウド
- パブリック
- プライベート
- ハイブリッド
- 企業規模別
- 中小企業(SME)
- 大企業
- アクセスチャネル別
- VPNおよびリモートログイン
- ウェブおよびSaaSアプリケーション
- モバイルワークフォース
- エンドユーザー産業別
- 銀行・金融機関
- 暗号資産およびWeb3取引所
- テクノロジー(SaaS、ITサービス、DevOps)
- 政府(連邦、州、地方、インテグレーター)
- ヘルスケアおよび製薬
- 小売・電子商取引
- エネルギー、ユーティリティおよび製造
- 教育、出入国管理および公共サービス
- 地域別
- 北米
- 米国
- カナダ
- 南米
- ブラジル
- その他の南米
- 欧州
- 英国
- ドイツ
- フランス
- その他の欧州
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- その他のアジア太平洋
- 中東・アフリカ
- 中東
- GCC
- トルコ
- イスラエル
- その他の中東
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ
- 中東
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、多要素認証の採用に関する需要コンテキストを構築することから始まり、次にサイバーセキュリティおよびアイデンティティ支出のどの部分がMFA収益として計上できるかをマッピングします。NIST、CISA、ENISAからのガイダンスおよびデータセット、ならびにSECなどの機関からの執行および開示シグナルといった、公開されているサイバーセキュリティおよびデジタルアイデンティティの参考資料を活用しています。
前提条件を現実に即したものに保つため、米国労働統計局などのソースからの職場技術採用指標、ならびに認証慣行に影響を与えるISOやIETFなどの組織からの標準および技術参考資料もレビューしています。企業の提出書類、投資家向けプレゼンテーション、製品ドキュメント、および信頼性の高い報道は、価格パターン、クラウドサブスクリプションのパッケージング、および製品更新のペースを把握するために使用されます。必要に応じて、ベンダーのエクスポージャーおよびイノベーションテーマを相互確認するために、企業財務データおよび特許データベースへの有料サブスクリプションが使用されます。上記のデスクソースは例示的なものであり、データ収集、検証、および明確化のために他の多くの公開参考資料も使用されています。
一次インタビューおよびサーベイ
一次調査は、バイヤーが何を導入しているか、何に対して支払っているか(ライセンス、トークン、またはマネージドサービス)、およびユーザー数とリスクプロファイルに応じて使用がどのようにスケールするかを検証するために使用されます。採用、更新、および要素ミックスの前提が実際の購買行動を反映するよう、主要地域のソリューションプロバイダー、チャネルパートナー、ITセキュリティリーダー、およびコンプライアンス関係者と幅広く対話します。回答が相反する場合、フォローアップ質問を使用してMFA収益を隣接するアイデンティティ機能から分離し、モデルの入力値を調整します。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:25% | CXO:13% | アジア太平洋:44% |
| 中位層:61% | 機能・ユニットリーダー:29% | 欧州・中東・アフリカ:29% |
| 中小規模プレイヤー:14% | マネージャー:58% | 南北アメリカ:27% |
市場規模算定と予測
規模算定は、トップダウンおよびボトムアップのアプローチを用いて構築されています。企業のセキュリティ支出およびアイデンティティとアクセス管理の配分からグローバルなMFA需要プールを再構築し、業界および地域全体の採用水準でフィルタリングします。サンプリンされたユーザー単価とユーザーベースの範囲、および典型的な契約構造に関するチャネルフィードバックを用いた選択的なボトムアップ検証によって合計値を裏付け、過大評価を修正します。
モデルで使用される主要な入力値(例示的)には、デジタルワークフォースの成長、リモートアクセスの強度、および銀行や政府などのセクターにおける規制対象ユーザー人口が含まれます。また、ハードウェアトークンの使用とアプリベースまたは生体認証要素の組み合わせをモデル化し、展開タイプ別の平均ライセンスおよびサービス価格の推移を追跡します。予測には、フィッシングの圧力、ゼロトラストの展開ペース、および認証疲労の軽減に関する専門家の見解に支えられたシナリオ分析を使用し、複数のシグナルが一致した場合にのみ段階的な成長が現れるようにカーブを平滑化します。ボトムアップの数値にギャップがある場合、採用と価格に範囲を適用し、市場合計を確定する前にフォローアップの一次確認を通じてその範囲を絞り込みます。
データ検証と更新サイクル
アウトプットはアイデンティティセキュリティ予算の方向性、報告された侵害およびフィッシングのトレンド、ならびに地域および業界別に観察されたバイヤーの展開パターンなどの独立した指標との相互確認を通じて検証されます。大きな乖離は、定義の確認から始まり、単位と通貨の確認、次に変動を引き起こす採用と価格の入力値の再確認という順序でステップごとにレビューされます。
承認前に、モデル全体が別のアナリストによってレビューされます。異常な動きが見られた場合、確認のために関連するインタビュー対象者への再連絡を行います。レポートは年次で更新され、主要な政策措置、技術的変化、または購買パターンの変化が前提条件に重大な影響を与える場合には中間更新が行われます。納品直前に最終確認を実施し、公開されるビューが最新の利用可能なシグナルと修正を反映していることを確認します。
Mordor Intelligenceの多要素認証市場規模と他の公表推計との比較
MFA市場規模の公表値は、トピックのラベルが同じように見えても異なる場合があります。これは、計上される収益プーが必ずしも一致していないためです。最大の差異は通常、MFA収益として扱われるものと広義のアイデンティティツールとの区別、ハードウェアトークンと生体認証の価格設定方法、およびクラウドサブスクリプションの更新が地域全体で一貫してモデル化されているかどうかから生じます。
主なギャップは、隣接するアイデンティティとアクセス管理モジュールが合計に加算されているかどうかから生じます。Mordor IntelligenceはMFAステップに紐づく収益(MFAソフトウェア、関連ハードウェア、およびサービスを含む)のみを計上し、単一要素ログインおよび一般的なアイデンティティガバナンスは数値の外に置いています。
ベンチマーク比較
| ソース | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 24.53 ビリオン 米ドル(2026年) | |
| グローバルコンサルタンシーA | 20.30 ビリオン 米ドル(2025年) | 2025年を基準年として使用しており、クラウドMFAロールアウトの更新時の値上げとシート増加が明示的に反映されていない場合、サブスクリプションの拡大を過小評価する可能性があります。 |
| 業界出版社B | 17.84 ビリオン 米ドル(2025年) | MFAを適応型または リスクベース認証カテゴリーと混在させることが多く、専用のMFA収益プールを希薄化し、要素固有の収益構築と比較して近期の規模算定を縮小させる可能性があります。 |
表全体にわたって、差異の大部分は単一の計算ミスではなく、スコープの境界と基準年の選択によって説明されます。MFAが定義された認証イベントに紐づけられ、採用と価格の推移がバイヤーインタビューで確認される場合、市場規模は追跡しやすくなり、将来の更新においても再現しやすくなります。
レポートで回答される主要な質問
多要素認証市場が2031年に向けて急速に成長している要因は何ですか?
規制上の義務付け、ゼロトラストの展開、サイバー保険の要件、パスワードからパスキーへの移行が相まって、2031年まで年平均成長率16.20%を牽引しています。
多要素認証市場の現在の規模はどのくらいですか?
市場は2026年に245億3,000万米ドルと評価され、2031年までに519億6,000万米ドルに達すると予測されています。
最も急速に拡大している認証モデルはどれですか?
WebAuthnとパスキーに基づくパスワードレス方式は、ブラウザレベルのサポートと優れたフィッシング耐性により、年平均成長率18.05%で成長しています。
SMS OTPのコストが抑制要因と見なされるのはなぜですか?
キャリアのサーチャージと10DLC料金により、OTP1件あたりのコストが最大0.01米ドルまで上昇し、大量認証においてSMSは経済的に魅力のないものとなっています。