
Taille et part du marché de la gouvernance d'entreprise, des risques et de la conformité
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
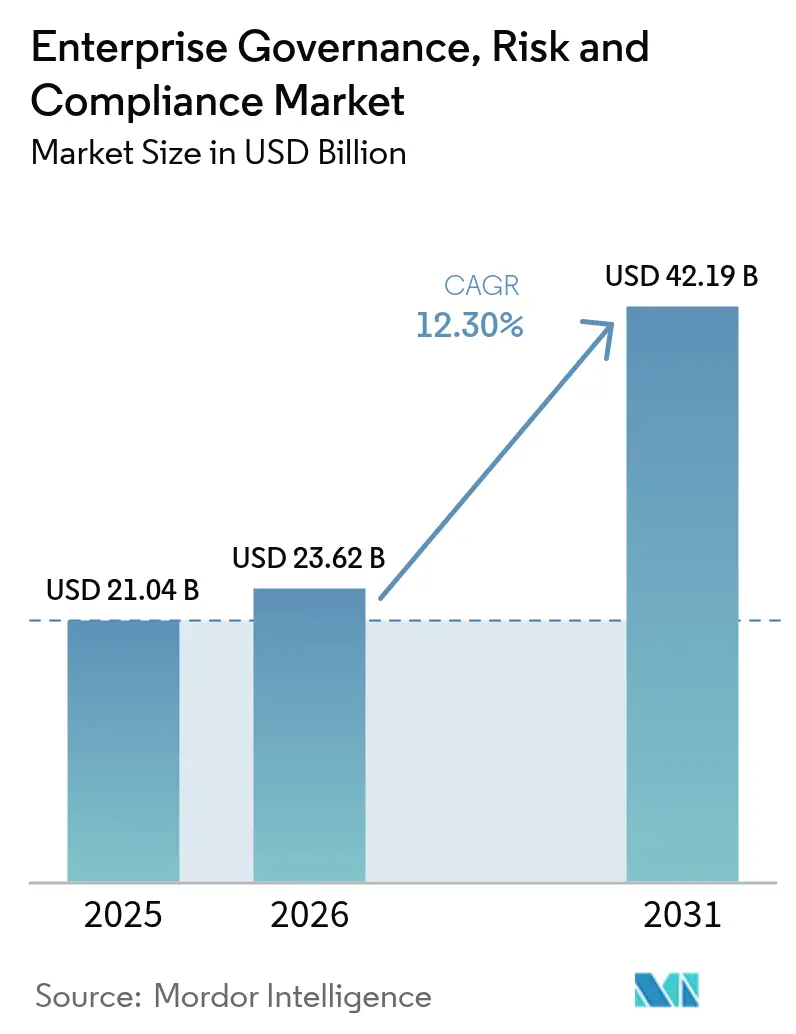
| Taille du Marché (2026) | 23.62 Milliards de dollars |
| Taille du Marché (2031) | 42.19 Milliards de dollars |
| Growth Rate (2026 - 2031) | 12.30 % |
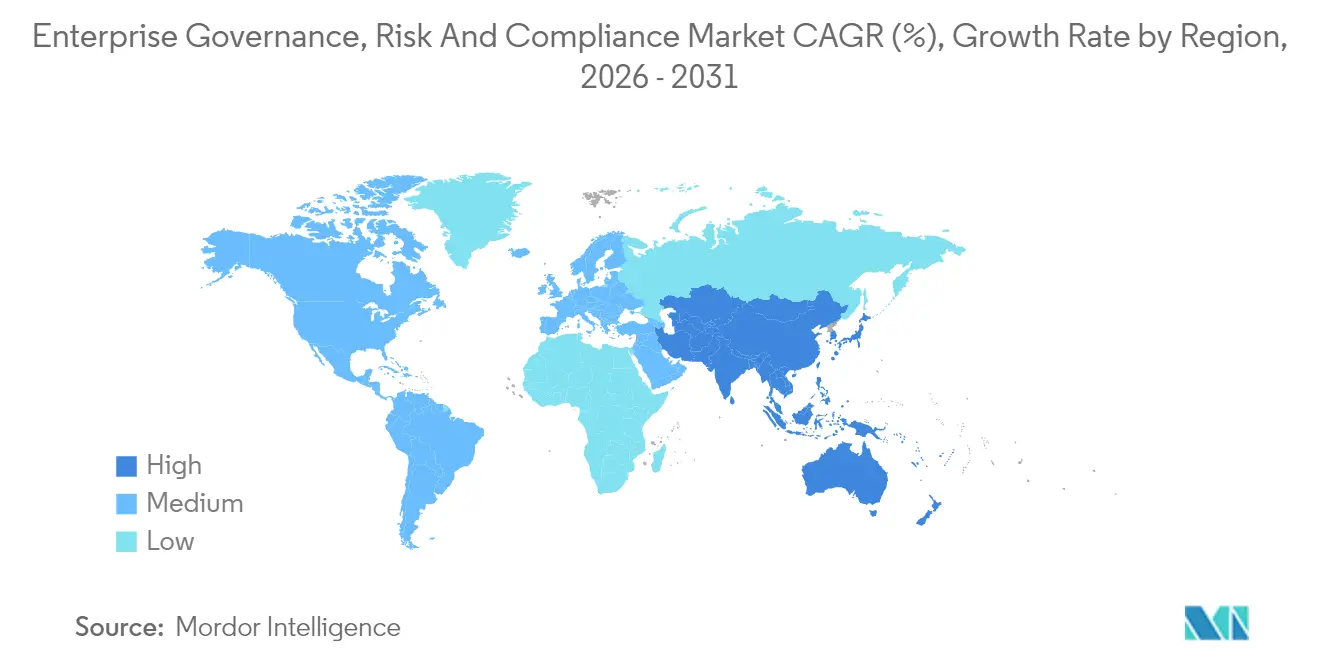
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
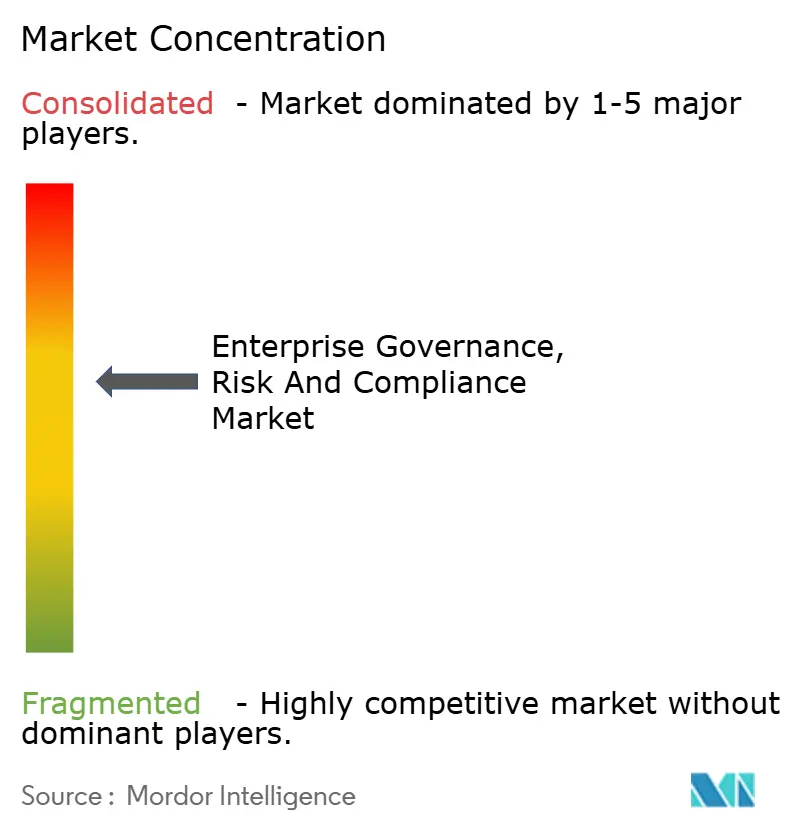
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gouvernance d'entreprise, des risques et de la conformité par Mordor Intelligence
La taille du marché de la gouvernance d'entreprise, des risques et de la conformité devrait passer de 21,04 milliards USD en 2025 à 23,62 milliards USD en 2026 et devrait atteindre 42,19 milliards USD d'ici 2031, à un CAGR de 12,3 % sur la période 2026-2031. La demande s'accélère à mesure que les organisations font face à une multiplication des obligations réglementaires, notamment la loi sur la résilience opérationnelle numérique (DORA), tout en adoptant l'IA pour automatiser les contrôles, interpréter des règles en constante évolution et signaler les anomalies en temps réel. L'adoption des plateformes s'intensifie car les suites intégrées consolident les flux de travail d'audit, de politique et de cybersécurité, auparavant cloisonnés, en une source unique de vérité, générant des économies de coûts mesurables et une résolution plus rapide des problèmes. Les premiers adoptants font état de gains d'efficacité allant jusqu'à 42 % dans la réduction des faux positifs après l'intégration d'analyses de conformité pilotées par l'IA aux côtés de la télémétrie de sécurité. La dynamique est encore renforcée par les assureurs qui évaluent désormais la couverture à l'aide de métriques GRC en temps réel, transformant une solide performance en matière de gouvernance en remises sur les primes et en avantage concurrentiel.
Principaux enseignements du rapport
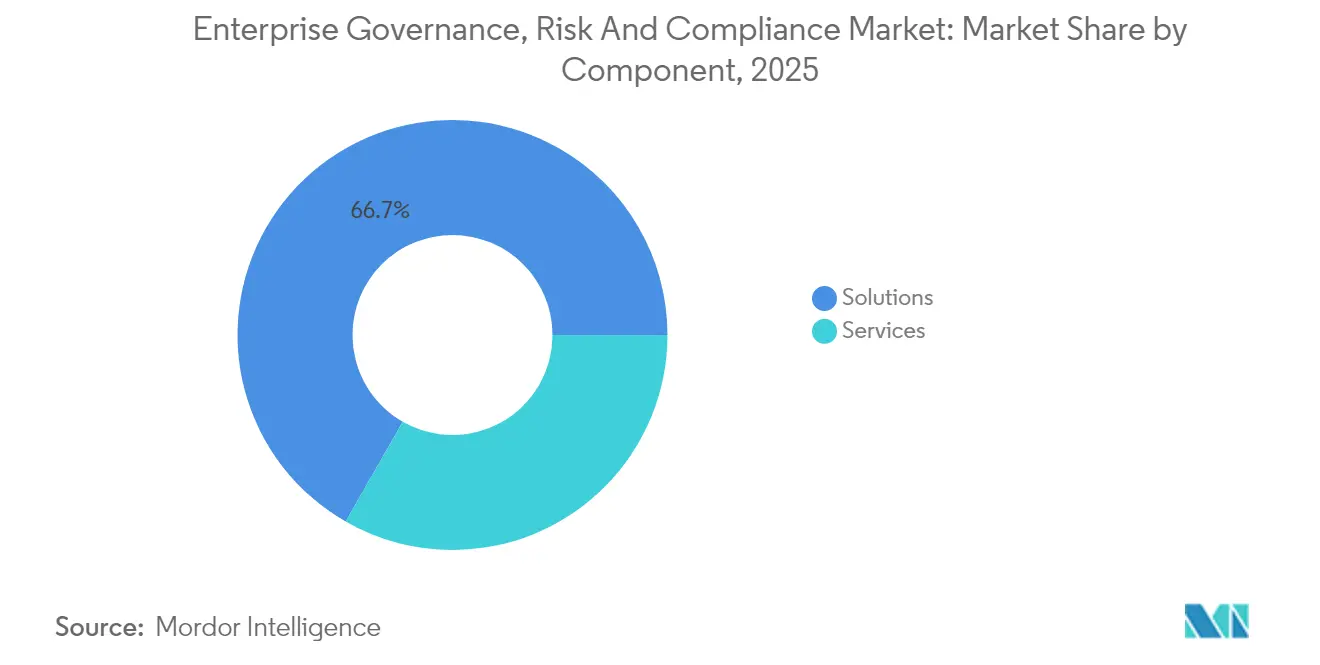
- Par composant, les solutions détenaient 66,72 % de la part de marché de la gouvernance d'entreprise, des risques et de la conformité en 2025, tandis que les services devraient afficher le CAGR le plus rapide de 12,6 % jusqu'en 2031.
- Par modèle de déploiement, les installations sur site représentaient 53,40 % des revenus en 2025, mais les plateformes cloud devraient croître à un CAGR de 13,3 % jusqu'en 2031.
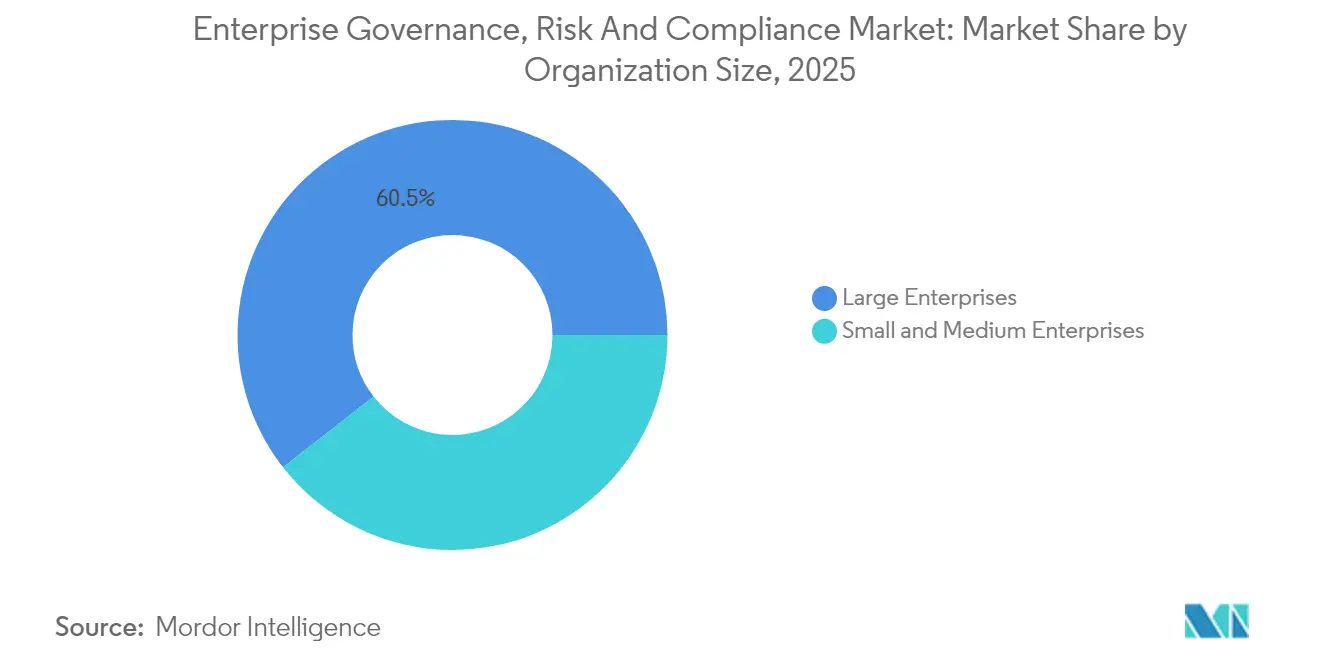
- Par taille d'organisation, les grandes entreprises ont capté 60,55 % des revenus de 2025, mais les PME se développeront à un CAGR de 14,1 % grâce aux offres basées sur le cloud.
- Par secteur d'activité des utilisateurs finaux, la santé et les sciences de la vie ont représenté 34,25 % des revenus en 2025 ; le BFSI devrait mener la croissance avec un CAGR de 12,7 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord était en tête avec une part de 34,80 % en 2025, tandis que l'Asie-Pacifique devrait enregistrer le CAGR le plus élevé de 12,9 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse d'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Réglementations et mandats gouvernementaux stricts | +2.8% | Mondial, avec un accent sur l'UE et l'Amérique du Nord | Moyen terme (2-4 ans) |
| Menaces croissantes en matière de cybersécurité liées à la transformation numérique | +2.1% | Mondial, prononcé en Asie-Pacifique et en Amérique du Nord | Court terme (≤ 2 ans) |
| Évolution vers des plateformes intégrées de gestion des risques | +1.9% | Amérique du Nord et UE en tête | Moyen terme (2-4 ans) |
| Pression liée aux rapports ESG et aux règles de divulgation non financière | +1.7% | UE principal moteur | Long terme (≥ 4 ans) |
| Adoption d'analyses de conformité prédictives pilotées par l'IA | +2.3% | Amérique du Nord et UE, premiers adoptants | Court terme (≤ 2 ans) |
| Dépendances de la souscription d'assurance aux métriques GRC en temps réel | +1.5% | Mondial, marchés d'assurance matures | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Des réglementations gouvernementales strictes stimulent la consolidation des plateformes
L'intensification de la réglementation continue de gonfler le marché de la gouvernance d'entreprise, des risques et de la conformité, la loi DORA, entrée en vigueur en janvier 2025, obligeant les entités financières de l'UE à intégrer des cadres de gestion des risques liés aux TIC couvrant la réponse aux incidents, les tests de résilience et la supervision des tiers.[1]Norton Rose Fulbright, "DORA : Principales obligations en matière de résilience opérationnelle," nortonrosefulbright.com Les entreprises surveillent désormais plus de 250 changements réglementaires chaque jour, un rythme qui dépasse les processus manuels. Les modèles d'apprentissage automatique analysent les nouveaux textes législatifs, classent leur pertinence et acheminent les tâches vers les responsables désignés en quelques minutes, permettant aux équipes de conformité de redéployer leurs efforts vers l'analyse stratégique des risques. Les fournisseurs proposant une cartographie multijuridictionnelle et des moteurs de mise à jour automatisés se sont donc hissés en tête des listes de présélection des entreprises. Le non-respect expose à des sanctions matérielles et à des atteintes à la réputation, tandis que les précurseurs s'assurent la confiance des investisseurs en démontrant leur résilience opérationnelle.
La montée des cybermenaces accélère l'intégration des technologies GRC
Les cyberincidents ont augmenté de 75 % en 2024, poussant les directeurs de la sécurité des systèmes d'information à intégrer les métriques de posture de sécurité dans les tableaux de bord de gouvernance principaux plutôt que de les traiter de manière isolée. Une console unique qui superpose les vérifications de politique à la télémétrie des menaces réduit les doublons et raccourcit le délai de remédiation des vulnérabilités dans les environnements hybrides. Les prestataires de soins de santé adoptant des suites GRC activées par l'IA ont enregistré des taux de détection des risques 37 % plus élevés et 42 % moins de faux positifs, illustrant la valeur de l'unification des données de conformité et de sécurité. Étant donné que 70 % des organisations jugent inefficaces leurs processus actuels d'attribution des risques liés au cloud, l'appétit pour des contrôles centralisés et agnostiques au cloud s'est intensifié.[2]Cloud Security Alliance, "État de la sécurité cloud 2024," cloudsecurityalliance.org Les fournisseurs qui proposent des tableaux de bord exploitables — plutôt que des alertes brutes — gagnent en traction en réduisant la fatigue des utilisateurs et en libérant les spécialistes pour qu'ils se concentrent sur les menaces à fort impact.
Les analyses de conformité prédictives pilotées par l'IA transforment la gestion des risques
Les deux tiers des entreprises ont l'intention de financer des initiatives d'IA pour la supervision des risques, mais seulement 14 % ont achevé l'intégration, ce qui signale une large marge de progression pour le marché de la gouvernance d'entreprise, des risques et de la conformité. Les moteurs d'IA générative interprètent désormais les projets de loi avec une précision de 95 % et envoient des mises à jour automatiques des politiques, transformant la conformité d'une simple case à cocher réactive en une démarche prospective de conseil. Les petits modèles de langage sur mesure permettent aux entreprises de conserver la résidence des données tout en réduisant les coûts de calcul, une proposition attrayante pour les secteurs réglementés. Les premiers adoptants ont raccourci les cycles d'audit, éliminé les contrôles redondants et produit des cartes thermiques prédictives qui guident les dépenses du conseil d'administration en matière d'atténuation des risques. Par conséquent, la capacité en matière d'IA devient une exigence de base pour les acheteurs plutôt qu'une fonctionnalité premium.
La pression liée aux rapports ESG crée de nouvelles catégories de conformité
Les réglementations européennes ont transformé les divulgations ESG de volontaires en obligatoires, contraignant les entreprises à suivre les empreintes carbone, les métriques d'impact social et les pratiques de gouvernance parallèlement aux états financiers. Les plateformes intégrées ingèrent désormais les données énergétiques, les scores d'éthique des fournisseurs et les statistiques de diversité, générant des tableaux de bord prêts pour les investisseurs qui s'alignent sur des cadres tels que la CSRD. Les auditeurs ESG pilotés par l'IA extraient des sources non structurées — factures de services publics, flux de capteurs, attestations de fournisseurs — et remplissent automatiquement les rapports, réduisant l'effort manuel tout en améliorant la précision. Les fournisseurs qui relient les scores ESG aux déclarations d'appétit pour le risque étendent leur proposition de valeur, positionnant le marché de la gouvernance d'entreprise, des risques et de la conformité comme un hub central pour l'intelligence en matière de durabilité.
Analyse d'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Manque de professionnels GRC qualifiés | -1.8% | Mondial, aigu en Asie-Pacifique | Long terme (≥ 4 ans) |
| Coût d'intégration initial élevé pour les environnements existants | -2.1% | Amérique du Nord et UE | Moyen terme (2-4 ans) |
| Complexité de la résidence des données et de la souveraineté dans le multi-cloud | -1.3% | Mondial | Court terme (≤ 2 ans) |
| Fatigue organisationnelle liée au GRC et surcharge d'alertes | -1.6% | Marchés matures | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Des coûts d'intégration initiaux élevés freinent la modernisation des systèmes existants
Les abonnements annuels aux principales suites varient de 50 000 à 500 000 USD, tandis que la mise en œuvre coûte souvent deux à six fois les frais de licence, ce qui pèse sur les budgets des entreprises exploitant des infrastructures ERP vieillissantes.[3]6clicks, "Références de coûts pour les implémentations GRC," 6clicks.com L'inflation des solutions SaaS, qui s'élève à 11,3 %, accentue encore la sensibilité aux prix, les fournisseurs imposant des hausses de 25 % malgré une masse salariale stable. L'intégration d'outils GRC modernes avec des systèmes de finance, de ressources humaines et de fabrication sur mesure nécessite souvent des API personnalisées et des programmes de gestion du changement qui prolongent les délais. La tarification basée sur les résultats et les connecteurs à faible code gagnent en popularité en transférant les dépenses d'investissement vers les dépenses d'exploitation et en démontrant le retour sur investissement grâce à des métriques de réduction des risques quantifiables.
La fatigue organisationnelle liée au GRC freine l'adoption des plateformes
Les utilisateurs submergés par des alertes incessantes se désengagent, diminuant la valeur du système. En 2024, 60 % des entreprises ont cité le personnel débordé comme principal obstacle à la réalisation des avantages complets de leurs plateformes. Une automatisation excessive sans contexte produit des décharges de données plutôt que des informations exploitables, obligeant les acheteurs à exiger des filtres d'IA qui classent les problèmes par criticité et présentent des tableaux de bord personnalisés pour chaque rôle. Les fournisseurs répondant à ce point de douleur améliorent la fidélisation et réduisent le taux d'attrition, se positionnant solidement à mesure que les entreprises rationalisent les systèmes redondants.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
La dominance des solutions stimule l'innovation des servicesLes solutions ont généré 66,72 % des revenus de 2025, soulignant la préférence des acheteurs pour des suites de bout en bout qui combinent bibliothèques de politiques, pistes d'audit, notation des risques et réponse aux incidents en une seule pile. Cette dominance reflète la valeur accordée par les entreprises à la responsabilité d'un seul fournisseur et à une expérience utilisateur cohérente dans toutes les fonctions du marché de la gouvernance d'entreprise, des risques et de la conformité. Les services de conseil, d'intégration et les services gérés, bien que plus modestes en valeur absolue, devraient croître de 12,6 % jusqu'en 2031, les acheteurs se tournant vers des experts externes pour l'interprétation réglementaire et les déploiements de systèmes complexes. Les modules de gestion des risques et de gestion des audits connaissent la plus forte adoption car ils remplacent les flux de travail sur tableur et fournissent des analyses en temps réel que les dirigeants peuvent suivre sur des applications mobiles. La demande de fonctionnalités de continuité des activités a augmenté après que les chocs de la chaîne d'approvisionnement ont entraîné des pertes moyennes de 184 millions USD, incitant les entreprises à lier directement les plans de continuité aux tableaux de bord des fournisseurs.


Par modèle de déploiement :
La migration vers le cloud s'accélère malgré les préoccupations de sécuritéLes installations sur site ont conservé 53,40 % des revenus de 2025 car les banques et les hôpitaux doivent stocker les données sensibles localement, mais les abonnements cloud se développeront de 13,3 % par an jusqu'en 2031, les directeurs des systèmes d'information privilégiant le calcul élastique pour les charges de travail d'IA. Les plateformes cloud automatisent les mises à niveau, raccourcissent les cycles de mise en œuvre et habilitent les équipes à distance, les rendant attractives aussi bien pour les PME que pour les multinationales. La surveillance réglementaire de la résilience des tiers via DORA pousse les entreprises à exiger une supervision continue des fournisseurs cloud externes — une capacité que les suites GRC natives du cloud intègrent par conception. Les modèles hybrides, qui conservent les données critiques sur site tout en transférant les analyses vers le cloud, permettent aux entreprises averses au risque de tester les eaux sans enfreindre les règles de résidence.
Les fournisseurs atténuent les lacunes de sécurité perçues en proposant des clés de chiffrement gérées par le client et des régions de cloud souverain certifiées pour les régimes de conformité locaux. Ils rationalisent également le déploiement grâce à des modèles d'infrastructure en tant que code qui mettent en place des environnements complets en quelques heures plutôt qu'en semaines. Comme les algorithmes d'IA nécessitent de grands ensembles d'entraînement et des GPU évolutifs, les déploiements cloud deviennent le choix par défaut pour les analyses de conformité prédictives — cimentant leur rôle dans le paysage futur du marché de la gouvernance d'entreprise, des risques et de la conformité.
Par taille d'organisation :
L'adoption par les PME s'accélère grâce aux modèles SaaSLes grandes entreprises ont contribué à 60,55 % des ventes de 2025, portées par des opérations multijuridictionnelles qui nécessitent une orchestration sophistiquée des flux de travail et des analyses avancées. Ces organisations intègrent les plateformes avec les systèmes ERP et de gestion des services informatiques pour obtenir une transparence interfonctionnelle et une collecte automatisée des preuves. Cependant, les PME les dépasseront avec un CAGR de 14,1 % car les offres par abonnement éliminent les lourdes dépenses d'investissement et fournissent des contrôles préconfigurés adaptés aux besoins sectoriels. Les fournisseurs promeuvent des déploiements rapides et peu contraignants qui sont opérationnels en quelques semaines, répondant aux contraintes de ressources des petites équipes tout en satisfaisant aux exigences des auditeurs.
L'inflation des solutions SaaS exerce une pression budgétaire, mais les PME équilibrent les frais plus élevés par rapport au risque de pénalités pour non-conformité, d'atteintes à la réputation et de marchés perdus. La tarification basée sur les résultats — ne facturant que lorsque les points de contrôle d'audit sont validés ou que les incidents sont clôturés dans les délais du SLA — encourage l'adoption en liant le coût à la valeur délivrée. Cette approche résonne dans les marchés émergents où les régulateurs intensifient la supervision mais où les viviers de talents locaux restent limités, propulsant le marché de la gouvernance d'entreprise, des risques et de la conformité vers de nouveaux segments de clientèle.
Par secteur d'activité des utilisateurs finaux :
Le leadership de la santé reflète l'intensité réglementaireLa santé et les sciences de la vie ont représenté 34,25 % des revenus de 2025 en raison de normes strictes de sécurité des patients, de la loi HIPAA et des directives de la FDA. Les plateformes activées par l'IA qui analysent automatiquement les dossiers médicaux électroniques signalent les violations de la vie privée et assurent la préparation aux audits, réduisant la charge de travail de révision manuelle de milliers d'heures. Les entreprises manufacturières et énergétiques connectent de plus en plus les appareils IoT de l'atelier aux hubs GRC, surveillant la conformité en matière de sécurité en temps réel et reliant les résultats aux tickets de maintenance. Le BFSI se positionne comme le secteur à la croissance la plus rapide avec un CAGR de 12,7 % car les coûts croissants de la criminalité financière — 61 milliards USD par an en Amérique du Nord — rendent la surveillance automatisée indispensable.
Les détaillants investissent pour gérer les mandats de transparence de la chaîne d'approvisionnement, tandis que les agences gouvernementales déploient des plateformes pour renforcer la responsabilité et la confiance des citoyens. Dans tous les secteurs, les mandats de reporting ESG garantissent que chaque secteur a désormais besoin d'une collecte de données structurée et de pistes auditables, élargissant la demande adressable pour le marché de la gouvernance d'entreprise, des risques et de la conformité.
Analyse géographique
Marché de la Gouvernance d'Entreprise, du Risque et de la Conformité en Amérique du Nord
L'Amérique du Nord a généré 34,80 % des revenus mondiaux en 2025, soutenue par des écosystèmes réglementaires matures et des budgets technologiques solides. Les institutions financières dépensent 61 milliards USD annuellement en matière de conformité, et 99 % s'attendent à une hausse des coûts, renforçant la demande de solutions automatisées permettant de réduire les ratios de dépenses. Les directives fédérales récompensent l'autodéclaration et la résilience opérationnelle, de sorte que les entreprises considèrent l'investissement en GRC comme un avantage concurrentiel. Des partenariats tels que ServiceNow-Visa illustrent la manière dont les éditeurs de technologies co-créent des flux de travail d'intelligence artificielle qui améliorent la gestion des litiges tout en garantissant la conformité réglementaire.
Marché de la Gouvernance d'Entreprise, du Risque et de la Conformité en Asie-Pacifique
L'Asie-Pacifique devrait enregistrer un CAGR de 12,9 %, le plus élevé au monde. Les gouvernements de Singapour, d'Australie et d'Inde introduisent des règles de responsabilité des entreprises calquées sur le UK Bribery Act, contraignant les entreprises à investir dans une architecture de conformité moderne. Les banques de la région Asie-Pacifique font également face à 45 milliards USD de coûts liés à la conformité en matière de criminalité financière, 70 % d'entre elles faisant état d'une augmentation des dépenses logicielles en 2024, ce qui stimule l'adoption des solutions cloud natives en phase avec la digitalisation rapide.

Paysage réglementaire
La demande en matière de GRC d'entreprise est façonnée par des exigences plus strictes et plus prescriptives en matière de cybersécurité, de résilience et de confidentialité dans les principales économies, ce qui accroît les attentes envers des contrôles auditables, une surveillance continue et une supervision des tiers. Dans l'Union européenne, les obligations du Digital Operational Resilience Act (DORA), entrées en vigueur en janvier 2025, ont accéléré la cartographie programmatique des contrôles pour la gestion des risques liés aux TIC, la réponse aux incidents, les tests de résilience et la gouvernance des fournisseurs dans les services financiers, et cette posture de résilience opérationnelle commence à influencer les attentes intersectorielles en matière de collecte de preuves et de reporting.
En 2025, les États-Unis ont renforcé la gouvernance de la cybersécurité fondée sur des normes grâce à l'activité du NIST, notamment la publication en août 2025 de la NIST SP 800-53 Release 5.2.0, qui a mis l'accent sur la fiabilité des mises à jour logicielles et des correctifs, ainsi que des actions politiques dans le cadre du Executive Order 14144 (juin 2025) ordonnant des améliorations de la cybersécurité fédérale. En juin 2026, le Royaume-Uni a publié un projet de version révisée du Telecommunications Security Code of Practice pour soutenir le Telecommunications (Security) Act et les réglementations connexes sur les mesures de sécurité, signalant des orientations techniques plus détaillées que les entreprises et les fournisseurs peuvent opérationnaliser dans leurs flux de travail GRC. Dans le même temps, la Commission européenne a fait progresser une proposition de Digital Networks Act 2026, indiquant la poursuite des travaux politiques visant à harmoniser les règles liées à la connectivité numérique, qui peuvent se répercuter sur les exigences de risque et de conformité des entreprises pour les écosystèmes des télécommunications, du cloud et de l'edge.
Paysage concurrentiel
Le marché de la gouvernance d'entreprise, des risques et de la conformité présente une concentration modérée. Les grands acteurs technologiques — IBM, SAP, ServiceNow et Oracle — détiennent une part significative grâce à des portefeuilles larges et de profondes capacités d'intégration. L'acquisition en cours de HashiCorp par IBM renforce l'automatisation du cloud hybride et positionne sa suite de plateformes pour orchestrer la conformité multi-cloud. ServiceNow étend sa portée en matière d'IA via des partenariats avec NVIDIA et Google Cloud, intégrant des agents génératifs qui rédigent des remédiations de contrôles et résument les preuves d'audit.
Les spécialistes de niveau intermédiaire poursuivent une profondeur verticale. Les acquisitions de Prevalent et Preparis par Mitratech renforcent les modules de risque tiers et de continuité des activités. Le rachat de Resolver par Kroll fusionne l'intelligence des risques avec la criminalistique cyber, produisant une visibilité de bout en bout pour les équipes d'incidents. Des perturbateurs comme Scytale et Drata se différencient par une tarification basée sur les résultats, l'automatisation SOC 2 et des bibliothèques de politiques organisées pour les PME.
L'innovation se concentre sur les tests de contrôle guidés par l'IA, les moteurs de politique à faible code et l'expérience utilisateur qui filtre le bruit grâce à une priorisation intelligente. Les dépôts de brevets, tels que la méthode automatisée de remédiation des vulnérabilités de ServiceNow, soulignent la course à la réduction du travail manuel. À mesure que les fournisseurs convergent sur les fonctionnalités de base, la force de l'écosystème — intégrations, partenariats de contenu et communautés de développeurs — devient le facteur décisif pour les acheteurs évaluant l'adéquation à long terme de la plateforme au sein du marché de la gouvernance d'entreprise, des risques et de la conformité.
Leaders du secteur de la gouvernance d'entreprise, des risques et de la conformité
Dell Technologies (incl. RSA Security)
SAP SE / GRC Suite
Oracle Corporation
MetricStream Inc.
IBM Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gouvernance d'Entreprise, du Risque et de la Conformité
- Dell Technologies (incl. RSA Security)
- IBM Corporation
- SAP SE / GRC Suite
- Oracle Corporation
- MetricStream Inc.
- Wolters Kluwer / Enablon
- SAS Institute Inc.
- Software AG
- NAVEX Global
- Thomson Reuters Corp.
- ServiceNow Inc.
- Riskonnect Inc.
- LogicManager Inc.
- OneTrust LLC
- Galvanize (Diligent)
- Ideagen Plc
- SAI Global
- AxiomSL (Adenza)
- Cura Software
- BWise (SandP Global)
- FutureShield Inc.
- Maclear LLC
- RSA Archer Suite
Lire l’analyse des entreprises de gouvernance d'entreprise, risque et conformité

Opportunités de marché et perspectives d'avenir
L'un des espaces blancs les plus clairs pour les plateformes de GRC d'entreprise se situe à l'intersection de la confiance dans la chaîne d'approvisionnement logicielle, de la sécurité des identités machines et de la gouvernance de l'IA, où les équipes de conformité ont besoin d'une assurance continue plutôt que d'évaluations périodiques. Les programmes d'entreprise visant à renforcer les pipelines open source et de livraison logicielle créent une demande pour des capacités GRC qui traduisent les preuves d'ingénierie (SBOM, statut des correctifs et des dépendances, référentiels de configuration sécurisée et flux d'exceptions) en rapports de risque prêts pour le conseil d'administration. Par exemple, IBM et Red Hat ont annoncé un engagement de 5 milliards USD (mai 2026) pour sécuriser les logiciels open source à l'aide d'une capacité d'ingénierie à grande échelle et d'une validation pilotée par l'IA, ce qui s'aligne sur la demande de politique-as-code, de tests de contrôle automatisés et de modèles de preuves unifiés reliant la télémétrie de sécurité aux résultats d'audit et de conformité.
Un deuxième domaine d'opportunité concerne la gouvernance cryptographique et identitaire pour les environnements à l'ère de l'IA, où les inventaires, la propriété, la rotation et la réponse aux incidents pour les certificats et les identités machines deviennent critiques pour la conformité dans les environnements hybrides et multicloud. Keyfactor a annoncé un investissement stratégique de croissance de plus de 1 milliard USD mené par Summit Partners (juillet 2026) pour développer la sécurité des identités machines pour les environnements d'IA et post-quantiques, renforçant le déplacement des dépenses des entreprises vers une infrastructure de confiance automatisée. Avec les contraintes de résidence des données et l'examen de la résilience des tiers également en jeu, les acheteurs recherchent des plateformes intégrées prenant en charge la cartographie multi-juridictionnelle (y compris les contrôles alignés sur DORA), automatisant les flux de travail pour réduire la surcharge d'alertes, et permettant des modèles de déploiement qui conservent les preuves sensibles localement tout en prenant en charge l'analyse assistée par IA à grande échelle.
Recent Industry Developments in Marché de la Gouvernance d'Entreprise, du Risque et de la Conformité
- Mai 2026 : MetricStream a publié la mise à jour Euphrates-II Update 7 pour sa plateforme Connected GRC axée sur l'IA, ajoutant des fonctionnalités telles que la prise en charge d'OAuth 2.0 pour l'intégration avec Microsoft Outlook Calendar et des améliorations de MetricStream Assistant et Policy Assistant. Cette mise à jour souligne l'attention du fournisseur portée à l'intégration de l'IA dans les flux de travail de gouvernance quotidiens et à l'amélioration de l'utilisabilité pour la capture de preuves et l'orchestration des tâches entre les équipes d'audit et de conformité.
- Juin 2025 : ServiceNow et NVIDIA ont dévoilé le modèle Apriel Nemotron 15B pour alimenter des agents de flux de travail en temps réel. Cela a renforcé l'élan vers l'automatisation agentique dans les flux de travail proches de la GRC en accélérant la manière dont les entreprises acheminent, résument et corrigent les tâches de conformité à travers des plateformes intégrées.
- Avril 2024 : Kroll a finalisé l'acquisition de Resolver. En combinant les capacités de renseignement sur les risques et de réponse aux incidents avec l'expertise en cybersécurité et en investigations, l'opération a favorisé une visibilité de bout en bout accrue pour les entreprises gérant la gouvernance, la conformité et la réponse opérationnelle au sein d'un seul programme.


Marché de la Gouvernance d'Entreprise, du Risque et de la Conformité Portée du rapport et méthodologie de recherche
Définition et couverture du marché
Ce marché couvre les revenus générés par les solutions de gouvernance, risque et conformité d'entreprise qui aident les organisations à définir des politiques, gérer des contrôles, réaliser des audits, suivre les risques et satisfaire les obligations réglementaires, ainsi que les services d'implémentation et de support associés.
Exclusions du périmètre : nous excluons les outils de sécurité informatique généraux qui ne sont pas utilisés pour des flux de travail de gouvernance ou de conformité, et nous excluons également la gestion pure des dossiers juridiques et les logiciels de comptabilité autonomes.
Aperçu de la segmentation
- Par composant
- Solutions
- Gestion des politiques et de la conformité
- Gestion des audits
- Gestion des risques
- Gestion des incidents
- Continuité des activités et reprise après sinistre
- Services
- Conseil
- Intégration et mise en œuvre
- Formation et support
- Solutions
- Par modèle de déploiement
- Sur site
- Cloud
- Par taille d'organisation
- Petites et moyennes entreprises
- Grandes entreprises
- Par secteur d'activité des utilisateurs finaux
- BFSI
- Santé et sciences de la vie
- Fabrication
- Informatique et télécommunications
- Énergie et services publics
- Commerce de détail et biens de consommation
- Gouvernement et secteur public
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Australie
- Corée du Sud
- Reste de l'Asie-Pacifique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Reste de l'Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire commence par une vision claire de ce qui est comptabilisé comme revenu eGRC et de ce qui ne l'est pas, car les catégories logicielles adjacentes peuvent gonfler les totaux. Pour cela, nous nous appuyons sur des références publiques et officielles telles que les dépôts SEC et les rapports annuels, les orientations du NIST, les mises à jour de la FTC américaine et de la Commission européenne sur la confidentialité et les règles numériques, ainsi que les organismes de normalisation et les publications liées à l'audit telles que les documents ISO et PCAOB.
Ensuite, les intrants du modèle sont construits à partir de points de données visibles dans le domaine public, tels que les indicateurs de dépenses informatiques d'entreprise, les signaux d'adoption du cloud et la pression de conformité au niveau sectoriel (par exemple, les services financiers et la santé). Nous utilisons également des sources secondaires générales telles que les présentations aux investisseurs, les transcriptions d'appels de résultats, les sites d'associations et la couverture de presse réputée. Nous limitons les abonnements payants aux données financières des entreprises et à l'actualité pour la triangulation, et aux bases de données de brevets pour comprendre les domaines d'intérêt des produits. Ces sources documentaires ne sont pas exhaustives, et des références publiques supplémentaires ont été utilisées pour combler les lacunes et vérifier les hypothèses.
Entretiens et enquêtes primaires
Le travail primaire est utilisé pour soumettre à l'épreuve ce que nous avons observé dans la recherche documentaire, notamment sur la manière dont les acheteurs regroupent logiciels et services et sur la structuration des prix et des renouvellements du cloud. Nous nous entretenons avec un mélange de fournisseurs de solutions, d'intégrateurs de systèmes, de responsables de la conformité, de propriétaires de risques et d'équipes d'audit interne à travers l'APAC, l'EMEA et les Amériques, afin que le modèle reflète les différences d'intensité réglementaire et de maturité d'adoption.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 31 % | Cadres dirigeants : 13 % | APAC : 43 % |
| Niveau intermédiaire : 49 % | Responsables fonctionnels/d'unité : 28 % | EMEA : 36 % |
| Acteurs plus petits : 20 % | Managers : 59 % | Amériques : 21 % |
Dimensionnement et prévisions du marché
Le dimensionnement est construit selon une approche descendante où les dépenses en logiciels d'entreprise et en services informatiques sont reconstruites par région, puis filtrées selon la part qui va généralement aux cas d'usage de gouvernance, risque, audit et conformité. Ces totaux sont ensuite corroborés par des approximations ascendantes sélectives, telles que des répartitions de revenus de fournisseurs échantillonnés, des vérifications de canaux avec les intégrateurs, et une simple vue prix de vente moyen multiplié par volume pour les modèles courants de licence et d'abonnement. Cela nous aide à ajuster lorsque le premier passage semble trop élevé ou trop faible.
Quelques empreintes de marché sont utilisées comme intrants et gardées pratiques afin de pouvoir être revérifiées chaque année. Les exemples incluent le mélange logiciel/services dans les programmes eGRC, le basculement sur site vers le cloud, la pénétration dans les secteurs réglementés, et le rythme des projets d'automatisation de l'audit et des contrôles, qui suivent souvent des budgets de numérisation plus larges. Pour les prévisions, nous utilisons principalement une analyse de scénarios appuyée par une régression multivariée légère où les taux d'adoption, le rythme de migration vers le cloud et les indicateurs de charge de conformité sont les principaux moteurs. Nous alignons ensuite les hypothèses sur ce que les personnes interrogées attendent des cycles de renouvellement et de l'adoption de nouveaux modules. Lorsque les signaux ascendants manquent pour les géographies plus petites, nous combler les lacunes en utilisant des proxys d'adoption spécifiques à la région et validons la dépense implicite par entreprise par rapport aux fourchettes des entretiens.
Validation des données et cycle de mise à jour
La validation se fait par couches afin qu'une seule source ne détermine pas le chiffre final. Nous comparons les résultats du modèle à des signaux indépendants tels que l'orientation des dépenses informatiques régionales, les tendances d'embauche dans les fonctions de risque et de conformité, et le mélange de revenus logiciels/services régulièrement mentionné dans les dépôts publics. Lorsqu'un écart semble inhabituel, nous revoyons les hypothèses, vérifions à nouveau le calendrier de conversion des devises et recontactons un petit groupe d'experts pour comprendre ce qui a changé.
Avant validation finale, le travail passe par des étapes de révision par les analystes qui incluent des vérifications logiques, une revue des anomalies d'une année sur l'autre et une réconciliation des ajouts par segment avec les totaux. Les rapports sont mis à jour annuellement, et des mises à jour intermédiaires sont effectuées lorsqu'un événement significatif se produit, comme un changement réglementaire majeur ou un basculement clair des préférences en matière de tarification et de déploiement. Juste avant la livraison, un nouveau passage est effectué afin que les clients reçoivent la vue la plus récente.
La taille du marché de la gouvernance, du risque et de la conformité d'entreprise selon Mordor Intelligence comparée à d'autres estimations publiées
Les chiffres publiés pour la GRC d'entreprise ne correspondent pas toujours, et cela s'explique généralement par ce qui est comptabilisé comme revenu eGRC et par la quantité de logiciels adjacents intégrée au total. Des différences apparaissent également lorsqu'une estimation s'appuie sur des hypothèses agressives d'adoption du cloud, tandis qu'une autre reste conservatrice sur le rattachement des services et l'augmentation des renouvellements.
Les principales lacunes que nous observons sur ce marché concernent la question de savoir si les plateformes de cybersécurité larges et les travaux de transformation à forte composante conseil sont inclus, et si l'étude utilise un périmètre strict logiciel plus implémentation ou une notion plus large de risque d'entreprise. L'écart peut également être dû à la manière dont la maintenance sur site est traitée, à la façon dont le calendrier des devises est géré pour les totaux multirégionaux, et à la fréquence à laquelle les hypothèses sont actualisées lorsque les sujets réglementaires évoluent rapidement.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 21,04 milliards USD (2025) | |
| Cabinet de conseil mondial A | 49,85 milliards USD (2025) | Ce chiffre semble appliquer un périmètre plus large de risque et de conformité d'entreprise où les dépenses liées à la sécurité adjacente et aux travaux de conseil plus larges sont plus susceptibles d'être comptabilisées, ce qui peut faire grimper les totaux au-delà du logiciel plus les services eGRC directement liés à la gouvernance et aux flux de travail d'audit. |
| Éditeur sectoriel B | 20,81 milliards USD (2025) | Cette estimation s'aligne étroitement en termes d'année, mais elle peut différer selon la manière dont les revenus de déploiement sont capturés, en particulier si les abonnements cloud sont comptabilisés différemment de la maintenance sur site, et si la couverture des fonctions métier est utilisée comme proxy plutôt qu'une cartographie explicite des cas d'usage eGRC. |
Le tableau montre que les choix de périmètre expliquent la majeure partie de la variation, l'écart le plus important provenant de la mesure dans laquelle la définition s'étend aux dépenses adjacentes de risque et de conseil. En maintenant le décompte ancré sur le logiciel eGRC plus les services directement liés, et en revérifiant le mélange logiciel/services et la répartition du déploiement à chaque cycle, le modèle reste traçable à des intrants reproductibles, un choix appliqué par Mordor Intelligence.


Questions clés auxquelles le rapport répond
Quelle est la taille actuelle du marché de la gouvernance d'entreprise, des risques et de la conformité ?
Le marché s'élève à 23,62 milliards USD en 2026 et devrait atteindre 42,19 milliards USD d'ici 2031.
Quel segment de composant domine le marché de la gouvernance d'entreprise, des risques et de la conformité ?
Les solutions logicielles sont en tête avec 66,72 % des revenus en 2025, tandis que les services connaissent la croissance la plus rapide avec un CAGR de 12,6 %.
Pourquoi l'Asie-Pacifique est-elle la région à la croissance la plus rapide ?
L'évolution réglementaire rapide et l'expansion des technologies de conformité (RegTech) stimulent un CAGR de 12,9 % jusqu'en 2031 dans la région.
Comment les technologies d'IA remodèlent-elles les plateformes GRC ?
Les modèles génératifs interprètent désormais les réglementations avec une précision de 95 %, automatisent les mises à jour des politiques et réduisent les faux positifs de 42 %.
Dernière mise à jour de la page le:



