
Taille et part du marché du monitoring de conteneurs
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 1.82 Milliards de dollars |
| Taille du Marché (2031) | 5.02 Milliards de dollars |
| Growth Rate (2026 - 2031) | 22.50 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
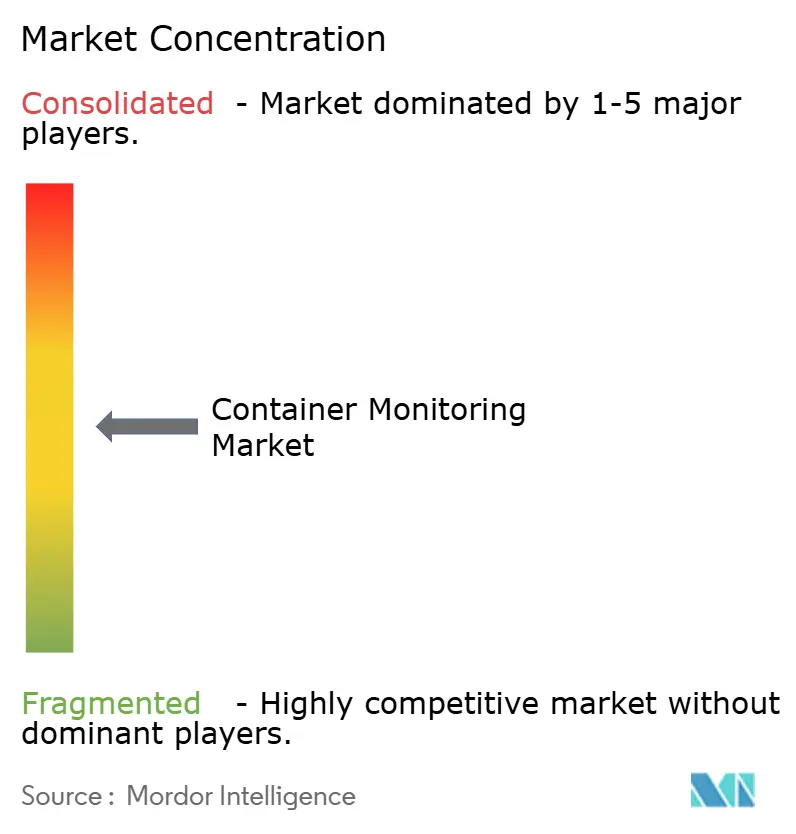
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché du monitoring de conteneurs par Mordor Intelligence
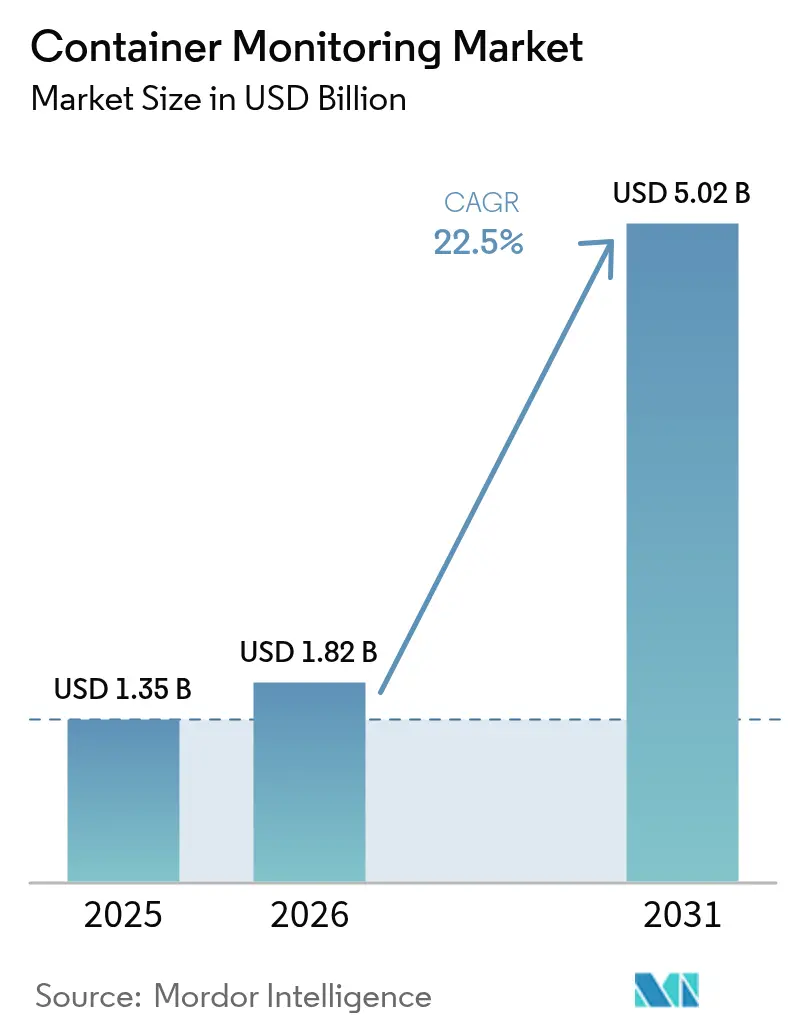
La taille du marché du monitoring de conteneurs devrait s'étendre de 1,35 milliard USD en 2025 et 1,82 milliard USD en 2026 à 5,02 milliards USD d'ici 2031, enregistrant un TCAC de 22,5 % entre 2026 et 2031. La migration rapide des machines virtuelles vers les microservices conteneurisés amplifie le volume, la vélocité et la variété de la télémétrie, créant une demande urgente pour des plateformes qui corrèlent les métriques, les journaux et les traces en quasi-temps réel. L'instrumentation basée sur eBPF capture désormais les événements au niveau du noyau avec une surcharge CPU négligeable, permettant une visibilité de latence inférieure à la seconde sur les pods éphémères tout en réduisant les coûts d'ingestion de données. Les équipes FinOps balisent de plus en plus les métriques de coûts au niveau de la couche conteneur, révélant les ressources inutilisées et favorisant le redimensionnement automatisé. Des cadres de conformité tels que le Digital Operational Resilience Act et la HIPAA ont commencé à exiger une surveillance continue des charges de travail, accélérant davantage l'adoption des outils. La concurrence se concentre sur l'analyse des causes profondes assistée par l'IA, les pipelines de télémétrie à standards ouverts et les modèles de tarification qui alignent les revenus des fournisseurs sur la consommation des clients.
Points clés du rapport
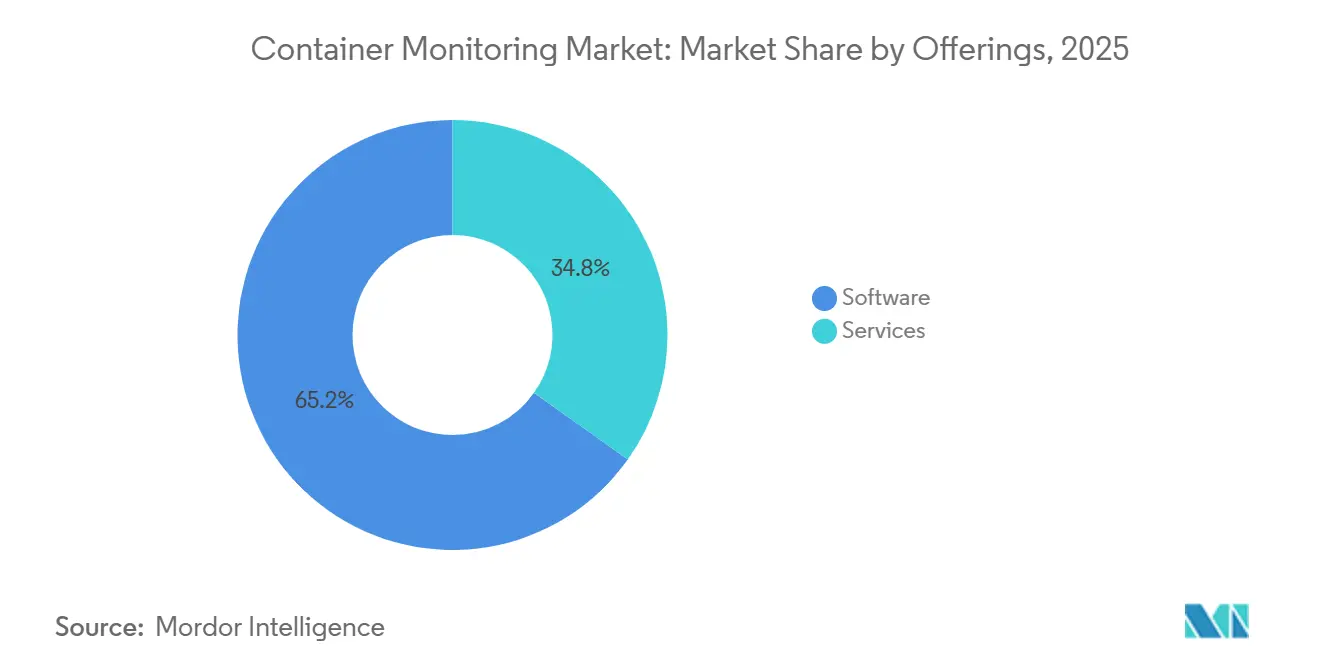
- Par offres, les logiciels ont capturé 65,18 % de la part du marché du monitoring de conteneurs en 2025 ; les services devraient dépasser toutes les autres offres avec un TCAC de 22,83 % jusqu'en 2031.
- Par modèle de déploiement, les solutions basées sur le cloud détenaient 57,83 % de la taille du marché du monitoring de conteneurs en 2025, tandis que les architectures hybrides progressent à un TCAC de 22,58 % sur 2026-2031.
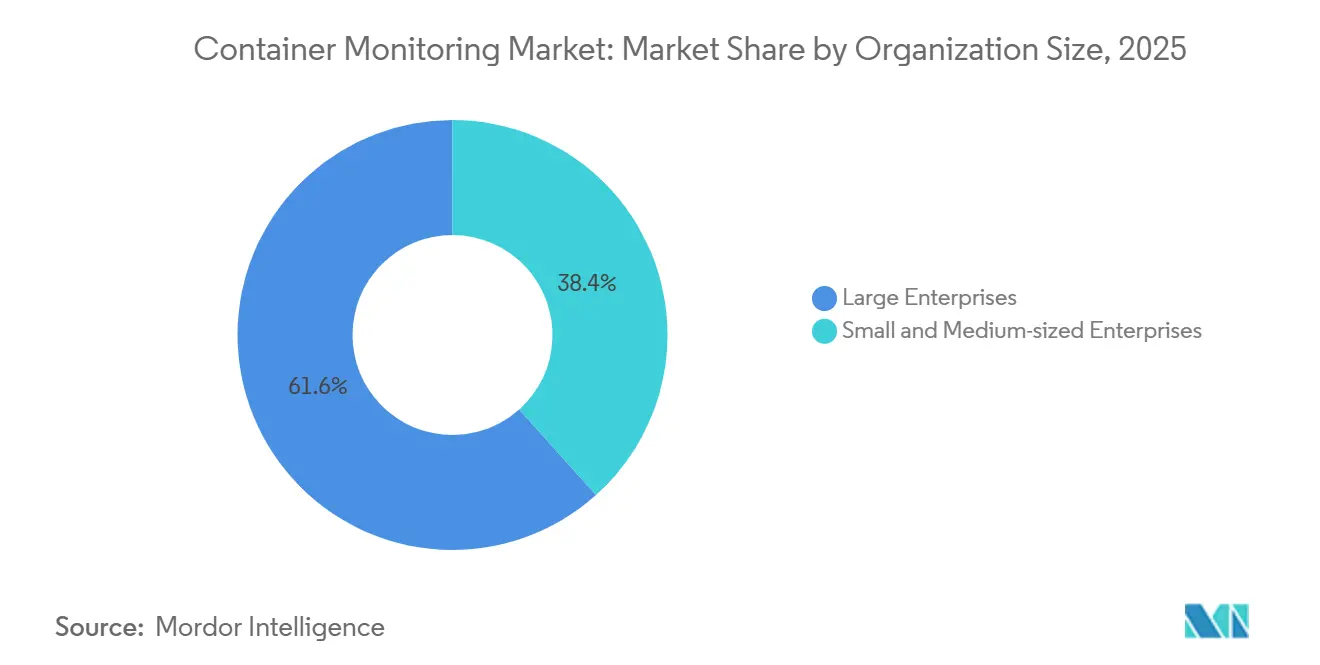
- Par taille d'organisation, les grandes entreprises représentaient 61,64 % des dépenses de 2025, tandis que les petites et moyennes entreprises se développent à 22,91 % durant la période de prévision.
- Par plateforme de conteneurs, Kubernetes était en tête avec 72,93 % de part du marché du monitoring de conteneurs en 2025, mais HashiCorp Nomad devrait croître à un TCAC de 22,52 % jusqu'en 2031.
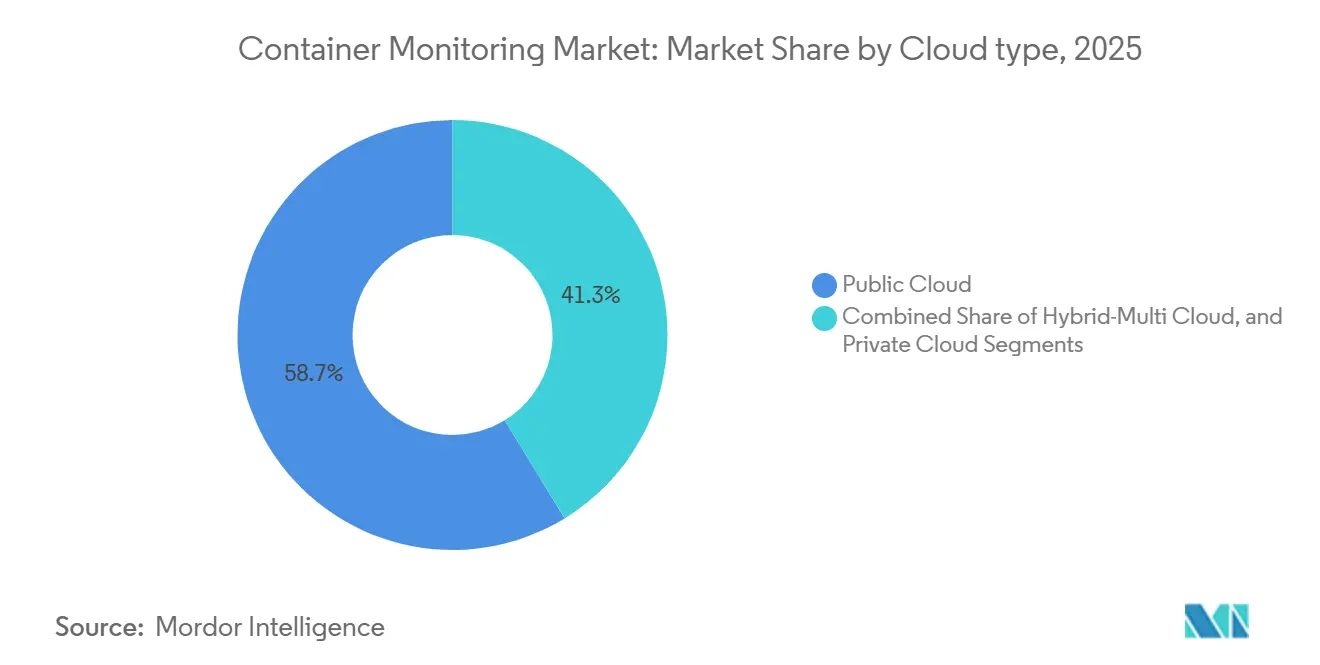
- Par type de cloud, les déploiements en cloud public représentaient 58,74 % des revenus en 2025 ; le cloud hybride multi-cloud est le sous-segment le plus rapide avec un TCAC de 23,02 % jusqu'en 2031.
- Par secteur d'activité des utilisateurs finaux, l'informatique et les télécommunications ont généré 31,68 % des revenus de 2025, tandis que la santé et les sciences de la vie se positionnent pour le TCAC le plus élevé de 23,16 % jusqu'en 2031.
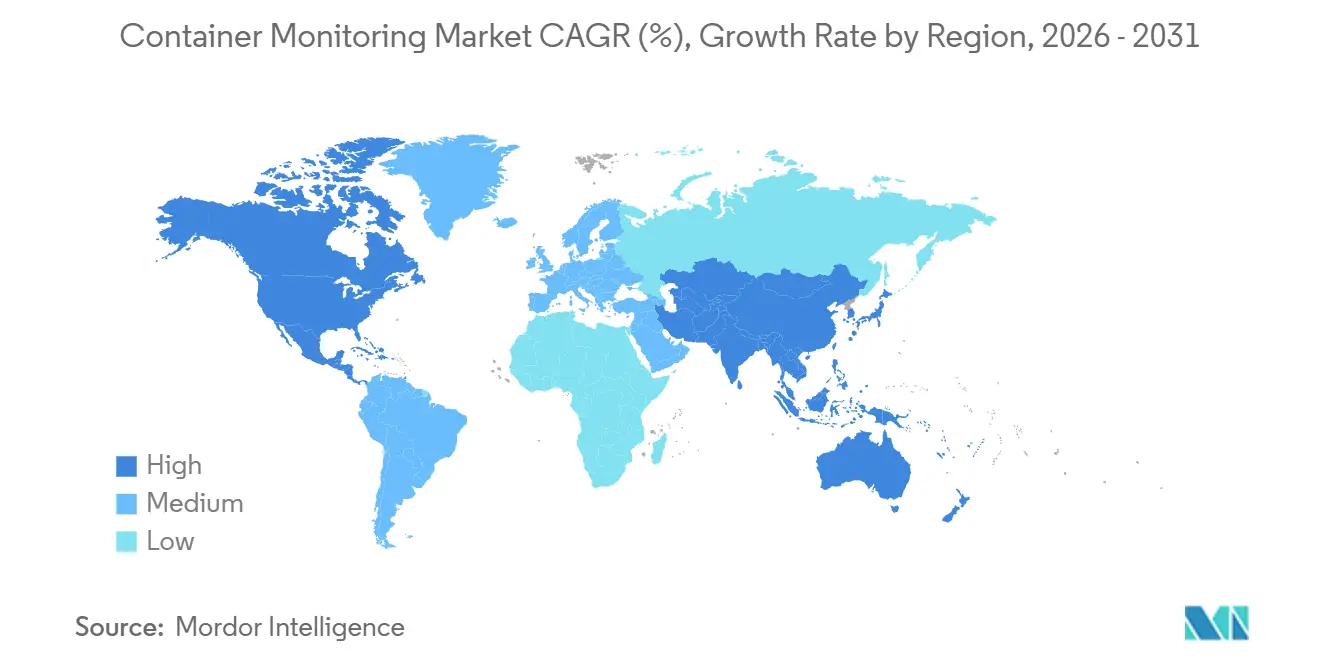
- Par géographie, l'Amérique du Nord commandait 31,94 % du marché du monitoring de conteneurs en 2025 ; l'Asie-Pacifique devrait progresser à un TCAC de 23,61 % sur la période de prévision.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Adoption croissante des services basés sur le cloud | +4.2% | Amérique du Nord, Asie-Pacifique | Moyen terme (2-4 ans) |
| Prolifération de l'architecture de microservices | +3.8% | Mondial (informatique et télécommunications, commerce de détail) | Moyen terme (2-4 ans) |
| Culture DevOps de décalage vers la gauche favorisant la surveillance continue | +3.5% | Amérique du Nord, Europe | Court terme (≤ 2 ans) |
| Exigences croissantes en matière de conformité et de sécurité des conteneurs | +3.1% | Europe, Amérique du Nord | Long terme (≥ 4 ans) |
| Observabilité approfondie et à faible surcharge activée par eBPF | +2.9% | Mondial (adoption précoce aux États-Unis) | Court terme (≤ 2 ans) |
| Pressions d'optimisation des coûts FinOps au niveau des conteneurs | +2.7% | Amérique du Nord, Europe | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Adoption croissante des services basés sur le cloud
Les services Kubernetes gérés — Amazon EKS, Azure AKS et Google GKE — éliminent la maintenance du plan de contrôle mais introduisent des charges de travail hautement éphémères que les agents traditionnels ne peuvent pas suivre. Les collecteurs natifs du cloud basés sur OpenTelemetry découvrent automatiquement les pods et attachent le contexte de trace sans recompilation, offrant aux équipes une visibilité de bout en bout même lorsque les clusters se mettent à l'échelle automatiquement. Le déploiement multi-cloud répartit les risques et le pouvoir de négociation, mais fragmente les formats de télémétrie, suscitant une demande pour des tableaux de bord unifiés avec des couches de normalisation de schéma. La tarification basée sur la consommation abaisse davantage les barrières à l'entrée, permettant aux organisations de mesurer les dépenses d'observabilité en phase avec l'utilisation réelle des ressources.
Prolifération de l'architecture de microservices
La décomposition des monolithes en dizaines de services faiblement couplés multiplie les sauts réseau et les points de défaillance. Un seul processus de paiement en ligne peut désormais traverser les microservices d'inventaire, de paiement, d'expédition et de notification, tous orchestrés dans des pods séparés. Le traçage distribué injecte des identifiants uniques dans chaque requête, tandis que les sidecars de maillage de services tels qu'Istio propagent ce contexte entre les langages. La Cloud Native Computing Foundation a enregistré que 61 % des entreprises exécutent des conteneurs en production, contre 49 % deux ans auparavant, soulignant la marche irréversible vers les microservices.[1] Cloud Native Computing Foundation, "Enquête annuelle CNCF 2024," cncf.io
Culture DevOps de décalage vers la gauche favorisant la surveillance continue
Les pipelines d'intégration continue conditionnent désormais les déploiements en production à des budgets de performance aussi strictement qu'aux tests fonctionnels. La relecture du trafic synthétique en environnement de préproduction signale tôt les régressions de télémétrie, réduisant le temps moyen de résolution. Le NIST SP 800-190 a recommandé d'intégrer les analyses de vulnérabilité et l'application des politiques d'exécution dans les flux de travail de construction, amenant les équipes DevOps à traiter les configurations d'observabilité comme du code versionné.[2]Institut national des normes et de la technologie, "SP 800-190 : Guide de sécurité des conteneurs d'applications," nist.gov Cette approche réduit la lutte contre les incendies en post-production et élève la surveillance d'une assurance réactive à un contrôle qualité proactif.
Observabilité approfondie et à faible surcharge activée par eBPF
Les programmes Extended Berkeley Packet Filter s'exécutent à l'intérieur du noyau Linux, capturant les appels système, les paquets réseau et les entrées/sorties de fichiers avec une surcharge CPU <1 %. Des fournisseurs tels que Grafana Labs et Datadog utilisent eBPF pour instrumenter automatiquement même les binaires à source fermée, réduisant considérablement les frictions de déploiement.[3]Grafana Labs, "Présentation de Grafana Beyla," grafana.com Les équipes de sécurité exploitent les mêmes points d'ancrage pour appliquer des politiques de sortie à confiance zéro au niveau de la couche socket sans déchiffrer les charges utiles, satisfaisant ainsi les règles de confidentialité dans la finance et la santé. La visibilité au niveau du noyau marie la télémétrie d'infrastructure et d'application sur une horloge unifiée, affinant la corrélation des causes profondes.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Complexité de la chaîne d'outils et lacunes en compétences | –2.8% | Mondial (aigu dans les marchés émergents) | Moyen terme (2-4 ans) |
| Escalade des coûts de stockage de télémétrie et de licences | –2.3% | Mondial (PME les plus touchées) | Court terme (≤ 2 ans) |
| Pénurie de talents en observabilité des conteneurs | –1.9% | Amérique du Nord, Europe | Long terme (≥ 4 ans) |
| Limites de souveraineté des données sur les flux de télémétrie transfrontaliers | –1.6% | Europe, Moyen-Orient, Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité de la chaîne d'outils et lacunes en compétences
De nombreuses entreprises jonglent avec les métriques Prometheus, les journaux Elasticsearch et les traces Jaeger dans des pipelines sur mesure qui se brisent à chaque changement de version d'API. Kubernetes lui-même impose une courbe d'apprentissage abrupte — politiques réseau, volumes persistants, proxies sidecar — si bien que peu d'ingénieurs peuvent également affiner des tableaux de bord à haute cardinalité. La dépendance à plusieurs interfaces utilisateur fragmente la réponse aux incidents, prolongeant les pannes et freinant l'enthousiasme pour des déploiements plus larges.
Escalade des coûts de stockage de télémétrie et de licences
Les étiquettes à haute cardinalité telles que pod_name, customer_id ou git_sha font exploser la cardinalité des séries temporelles, générant des téraoctets par jour dans les grands clusters. Les fournisseurs d'accès à Internet facturent des frais de sortie, les fournisseurs mesurent les octets ingérés et les auditeurs exigent une rétention pluriannuelle, poussant les factures d'observabilité au-delà des budgets d'infrastructure. La sous-échantillonnage atténue les coûts mais perd en granularité précisément lorsque les indices de cause profonde se cachent dans les traces aberrantes. Cette tension oblige les équipes à prioriser les charges de travail critiques, laissant des angles morts dans les services moins visibles.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offres :
les services se développent à mesure que la complexité dépasse les compétences en autogestionLes services devraient se développer à un TCAC de 22,83 % jusqu'en 2031, dépassant légèrement la trajectoire globale de la taille du marché du monitoring de conteneurs malgré la domination des revenus des logiciels à 65,18 % en 2025. Les organisations externalisent de plus en plus le déploiement, affinent les modèles de détection d'anomalies et gèrent la fatigue des alertes, libérant les développeurs pour se concentrer sur la vélocité des fonctionnalités. Les agents basés sur eBPF réduisent l'empreinte logicielle, mais le savoir-faire pour les opérationnaliser commande toujours des tarifs de conseil premium.
Les renouvellements annuels révèlent que les clients restent fidèles aux engagements gérés une fois que les objectifs de niveau de service s'améliorent ; le taux de désabonnement chute fortement lorsque les fournisseurs gèrent les runbooks 24h/24 et 7j/7. Les intégrateurs regroupent des modèles d'observabilité-en-tant-que-code dans Git, alignant les modifications de tableau de bord avec les mêmes portes de révision par les pairs qui régissent les versions d'applications. Cette bonne pratique de gouvernance, initialement introduite par les partenaires de service, devient souvent institutionnalisée, élargissant le fossé pour les fournisseurs.


Par modèle de déploiement :
l'hybride fait le pont entre la conformité et l'économie du cloudLes environnements hybrides progressent à un TCAC de 22,58 %, comblant l'écart avec les modes natifs du cloud qui détenaient 57,83 % de part en 2025. Les entreprises financières régies par le Digital Operational Resilience Act conservent les traces de paiement brutes sur site mais transfèrent les métriques agrégées vers les moteurs d'IA cloud pour une mise à l'échelle prédictive. Les proxies de périphérie effectuent un sous-échantillonnage local pour respecter les règles d'isolation dans la défense et les infrastructures critiques.
Le cloud public domine les projets greenfield grâce à des plans de contrôle sans maintenance et à un balisage granulaire des coûts. Pourtant, la hausse des frais de sortie et les lois sur la souveraineté poussent même les start-ups vers des configurations hybrides, surtout une fois que les factures cloud mensuelles font apparaître des postes de dépenses pour le stockage de télémétrie rivalisant avec les dépenses de calcul. Les fournisseurs répondent avec un stockage à plusieurs niveaux — données chaudes en mémoire, données tièdes sur des magasins d'objets, données froides compressées sur des couches d'archivage moins coûteuses.
Par taille d'organisation :
les PME exploitent Kubernetes géré pour égaliser les chancesLes petites et moyennes entreprises affichent un TCAC de 22,91 %, dépassant légèrement la croissance des grandes entreprises malgré le contrôle de seulement 38,36 % des dépenses de 2025. Les clusters Kubernetes clés en main, provisionnés via une console web et facturés par nœud-heure, permettent aux équipes légères de se déployer sans recruter d'ingénieurs de plateforme. L'observabilité à prix basé sur la consommation s'associe parfaitement, offrant des niveaux d'entrée incluant des quotas de 10 000 spans par minute sans frais.
Les grandes entreprises, cependant, génèrent toujours les dollars absolus, assemblant plusieurs clusters à travers les régions pour la reprise après sinistre. Elles exigent un contrôle d'accès basé sur les rôles en vue unique et une intégration avec les systèmes de billetterie, des fonctionnalités qui orientent les feuilles de route R&D vers les SKU entreprise. Les fournisseurs segmentent ainsi leurs catalogues — plans SaaS pour PME avec des assistants de connexion en un clic, et offres sur site pour entreprises avec prise en charge du module de sécurité matérielle.
Par plateforme de conteneurs :
la hégémonie de Kubernetes fait face à la montée de Nomad orienté vers la périphérieKubernetes détenait 72,93 % des charges de travail de 2025, consolidant son rôle d'orchestrateur par défaut. Pourtant, le binaire léger de HashiCorp Nomad et l'intégration Consul/Vault alimentent un TCAC de 22,52 % en périphérie, où les plateformes pétrolières isolées ou les kiosques de commerce de détail manquent des ressources nécessaires à un plan de contrôle multi-composants. Docker Swarm continue un déclin progressif à mesure que les organisations réécrivent les piles héritées pour la portabilité des charts Helm.
Les fournisseurs de monitoring priorisent les opérateurs Kubernetes — définitions de ressources personnalisées qui déploient des DaemonSets pour les collecteurs et gèrent les mises à niveau automatiques — approfondissant ainsi le verrouillage. Les fournisseurs axés sur Nomad se taillent une niche avec des binaires compacts et des serveurs de licences adaptés au mode hors ligne. Apache Mesos reste une option spécialisée pour la planification mixte de big data et de conteneurs, mais affiche peu d'adoption nette incrémentale.
Par type de cloud :
la complexité du cloud hybride multi-cloud valorise les tableaux de bord à vue uniqueLes clouds publics ont conservé 58,74 % des dépenses de 2025, portés par les services gérés et la portée mondiale du réseau. Le cloud hybride multi-cloud est le point lumineux, progressant à 23,02 % alors que les entreprises répartissent les charges de travail entre Amazon, Microsoft et Google pour limiter le pouvoir des fournisseurs et respecter les règles juridictionnelles. Les clouds privés persistent dans les secteurs de la défense et des infrastructures nationales critiques, mais la plupart des discussions sur les feuilles de route supposent désormais une adjacence cloud éventuelle pour les couches analytiques.
L'observabilité unifiée rend l'hétérogénéité du cloud invisible. Les collecteurs OpenTelemetry normalisent les journaux Amazon CloudWatch, les métriques Google Cloud Operations et les traces Azure Monitor avant de les transmettre à un lac central. Cette abstraction amortit les changements de fournisseur et clarifie l'attribution des coûts, alimentant les tableaux de bord FinOps qui rééquilibrent les charges de travail selon l'arbitrage des instances spot.

Par secteur d'activité des utilisateurs finaux :
la santé portée par la conformité dépasse les pionniers de la haute technologieLa santé et les sciences de la vie dominent le tableau de croissance avec un TCAC de 23,16 %, stimulées par les mandats HIPAA pour des pistes d'audit immuables sur les flux de données des patients. Les modules de dossiers de santé électroniques conteneurisés émettent désormais des traces structurées, écrivant des hachages d'informations de santé protégées plutôt que des identifiants en texte clair, ce qui satisfait les audits de confidentialité tout en permettant le triage des causes profondes.
L'informatique et les télécommunications ont dominé les revenus de 2025 à 31,68 %, reflétant les pics de médias en streaming et l'omniprésence des plateformes SaaS. Les institutions financières intègrent des objectifs de niveau de service de latence dans les passerelles de paiement — des temps de bout en bout inférieurs à 100 ms ne sont plus aspirationnels mais constituent des seuils réglementaires publiés. Le commerce de détail en ligne s'appuie sur la mise à l'échelle automatique pour faire face aux pics du Vendredi Noir ; l'observabilité pilote le redimensionnement des capacités qui économise des millions en nœuds sur-provisionnés. La fabrication déploie des clusters robustes sur les planchers d'usine, mariant les flux de capteurs OT avec l'analytique IT pour prédire les pannes d'équipement en secondes, et non en heures.
Analyse géographique
Marché de la Surveillance des Conteneurs en Amérique du Nord
L'Amérique du Nord a représenté 31,94 % des revenus de 2025, portée par les entreprises cloud natives de la Silicon Valley et les fintechs de Wall Street qui exploitent des milliers de clusters à travers des zones de disponibilité. Les agences fédérales des États-Unis ont adopté les référentiels de sécurité Kubernetes en 2025, obligeant les contractants principaux à intégrer la surveillance en temps réel dans leurs offres de projets. Les grandes banques canadiennes appliquent ces mêmes contrôles, tandis que les usines automobiles mexicaines déploient des collecteurs en périphérie qui mettent en mémoire tampon les traces lors des interruptions de connectivité, en les téléchargeant dès que la bande passante se libère pendant la nuit.
Marché de la Surveillance des Conteneurs en Asie-Pacifique
L'Asie-Pacifique progresse à un CAGR de 23,61 % jusqu'en 2031. Les décrets relatifs au cloud souverain en Chine ont conduit les fournisseurs nationaux à intégrer des agents d'observabilité en tant qu'extensions par défaut, transformant la surveillance en un service groupé plutôt qu'en une option payante. La loi indienne sur la protection des données personnelles numériques limite l'exportation des métriques, ce qui a conduit les hyperscalers à ouvrir des zones régionales avec des niveaux de stockage en pays, augmentant immédiatement la taille du marché de la surveillance des conteneurs à Bangalore et Hyderabad. Les modernisations des usines Industrie 4.0 au Japon nécessitent des tableaux de bord de latence pour les cellules robotiques ; les opérateurs télécoms sud-coréens intègrent des SLA de surveillance dans leurs contrats de découpage 5G.
Marché de la Surveillance des Conteneurs en EMEA
La trajectoire de l'Europe s'aligne davantage sur le rythme réglementaire que sur le seul enthousiasme technologique. Le règlement sur la résilience opérationnelle numérique, en vigueur depuis janvier 2025, oblige les entités financières à effectuer des tests de résistance de leurs systèmes informatiques sous des charges de production réelles, créant ainsi un mandat strict en faveur d'une télémétrie granulaire. Les grands constructeurs automobiles allemands surveillent les mises à jour logicielles en liaison radio pour des millions de véhicules, alimentant des entrepôts de traces à l'échelle du pétaoctet. La France et le Royaume-Uni privilégient la résidence des données, en faisant appel à des revendeurs cloud régionaux certifiés ISO 27001 pour héberger leurs lacs de télémétrie. Le Moyen-Orient et l'Afrique accusent un retard en termes de dépenses absolues, mais affichent une croissance à deux chiffres là où les infrastructures hyperscale financées par des fonds souverains à Riyad et Abou Dhabi exigent des piles d'observabilité certifiées.

Paysage réglementaire
L'adoption de la surveillance des conteneurs est de plus en plus façonnée par des règles de sécurité et de résilience qui exigent une visibilité continue sur les charges de travail conteneurisées. Aux États-Unis, la norme NIST SP 800-190 (Application Container Security Guide) est largement utilisée comme référence pour les pratiques de sécurité des conteneurs, y compris la surveillance centralisée de la conformité des images et des contrôles d'exécution dans les pipelines DevSecOps. En Europe, le règlement européen sur la cyber-résilience (Regulation 2024/2847) établit des exigences horizontales de cybersécurité pour les produits comportant des éléments numériques et introduit des obligations de signalement des vulnérabilités à compter du 11 septembre 2026, avec une application complète au 11 décembre 2027. Ce calendrier accroît l'importance de la détection automatisée, de la capture de preuves et des flux de réponse auditables dans les environnements de conteneurs.
Les exigences de conformité influencent également la manière dont les données de télémétrie sont collectées, stockées et partagées à travers les frontières et les secteurs réglementés. La norme ETSI EN 304 635 fournit une norme de conformité volontaire alignée sur le règlement CRA pour les piles de virtualisation et d'exécution de conteneurs, tandis que les organisations opérant sous des contraintes de résidence et de souveraineté des données ont tendance à s'appuyer sur un stockage régional et des pipelines de télémétrie contrôlés. Des normes reconnues mondialement telles que ISO/TS 18625:2017 pour les systèmes de suivi et de surveillance des conteneurs renforcent une évolution plus large vers des modèles de données de surveillance normalisés, favorisant des schémas ouverts et des contrôles reproductibles dans des environnements distribués.
Analyse de la chaîne de valeur
La chaîne de valeur commence par la génération de données à travers les orchestrateurs et les environnements d'exécution (notamment Kubernetes), les frameworks applicatifs, les maillages de services et le noyau Linux, puis passe aux couches de collecte et de normalisation qui se standardisent de plus en plus autour des conventions OpenTelemetry et Prometheus. L'instrumentation peut inclure des agents, des capteurs basés sur eBPF, des sidecars et des collecteurs managés, tandis que les pipelines de télémétrie gèrent le filtrage, l'échantillonnage, l'enrichissement (balises, attributs de coût, propriété) et le routage vers le stockage et l'analyse. Les couches de stockage et d'interrogation couvrent les métriques (séries temporelles), les journaux (indexés et interrogeables) et les traces (traçage distribué), avec des contrôles de coûts mis en œuvre via une rétention à plusieurs niveaux, une agrégation et un sous-échantillonnage pour gérer les données à forte cardinalité.
En aval, l'intégration de l'analyse et des flux de travail transforme la télémétrie en résultats opérationnels grâce aux alertes, à la gestion des SLO, à la réponse aux incidents et à l'automatisation de la remédiation intégrées dans les chaînes d'outils DevOps et les consoles cloud. Les marketplaces des hyperscalers et les services Kubernetes managés constituent des canaux de distribution clés, réduisant les frictions d'approvisionnement et soutenant les déploiements basés sur le cloud, tandis que les intégrateurs de systèmes et les fournisseurs de services managés assurent la mise en œuvre, le réglage et des opérations 24h/24 et 7j/7 qui aident à combler les lacunes en compétences. Les récentes évolutions des plateformes, telles que l'ajout par AWS de Container Insights basé sur OpenTelemetry pour Amazon EKS (juin 2026) et l'observabilité des déploiements en temps réel dans la console de gestion Amazon ECS (juillet 2026), montrent que les fournisseurs de cloud intègrent l'observabilité plus profondément dans leurs plans de contrôle, redéfinissant la manière dont les fournisseurs tiers se différencient par une analyse avancée, des vues unifiées sur des environnements hybrides multi-cloud, et une investigation assistée par IA.
Paysage concurrentiel
Les fournisseurs APM établis, les perturbateurs natifs du cloud et les gardiens de l'open source se partagent le champ de bataille. Datadog, Dynatrace, Splunk, New Relic et AppDynamics de Cisco regroupent des assistants IA qui font remonter les signaux dorés anormaux — latence, trafic, erreurs, saturation — sans requêtes personnalisées. Grafana Labs et Elastic gèrent des communautés autour de tableaux de bord ouverts et de langages de requête, monétisant via des niveaux SaaS hébergés avec support entreprise. Sysdig et Aqua pivotent de la sécurité des conteneurs vers la visibilité d'exécution, offrant des agents uniques qui diffusent à la fois des événements de sécurité et de performance.
Les écosystèmes de partenaires comptent autant que les listes de fonctionnalités. Les hyperscalers répertorient des collecteurs tiers dans leurs places de marché, permettant des achats en un clic qui contournent les longues révisions des risques fournisseurs. OpenTelemetry brise le verrouillage des formats de données, forçant les fournisseurs à se différencier sur la sophistication analytique et l'intégration des flux de travail plutôt que sur des protocoles propriétaires. Le rapport qualité-prix tend à la baisse à mesure que les start-ups entrantes courtisent les PME sensibles aux coûts avec des seuils d'ingestion « toujours gratuits » et une facturation par span.
La consolidation est inévitable : les poids lourds acquièrent des moteurs de compression de niche ou des start-ups de collecteurs de périphérie pour combler les lacunes multi-cloud. Pourtant, l'open source reste un contrepoids puissant, avec la CNCF incubant des projets qui banalisent les fonctionnalités premium d'hier. La rareté des talents maintient les revenus des services gérés à flot ; les entreprises externalisent volontiers la plomberie de télémétrie 24h/24 et 7j/7 à des spécialistes, surtout lorsque chaque minute de temps SRE économisée se traduit par de nouvelles versions orientées client.
Leaders du secteur du monitoring de conteneurs
Datadog, Inc.
Dynatrace, LLC
Splunk Inc.
New Relic, Inc.
Sysdig, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Surveillance des Conteneurs
- Datadog, Inc.
- Dynatrace, LLC
- Splunk Inc.
- New Relic, Inc.
- Sysdig, Inc.
- SolarWinds Worldwide, LLC
- Broadcom Inc. (CA APM)
- AppDynamics LLC
- ScienceLogic, Inc.
- LogicMonitor, Inc.
- Grafana Labs, Inc.
- Red Hat, Inc.
- Instana Inc.
- ManageEngine (Zoho Corp. Pvt Ltd.)
- OpsRamp, Inc.
- Netdata Inc.
- StackState B.V.
- Fairwinds Ops, Inc.
- Elastic N.V.
- Zenoss, Inc.
Lire l’analyse des entreprises de surveillance des conteneurs

Opportunités de marché et perspectives d'avenir
Un espace clair de croissance réside dans la consolidation de piles d'observabilité fragmentées en déploiements unifiés basés sur des normes, car de nombreuses organisations continuent d'exploiter plusieurs chaînes d'outils parallèles pour les métriques, les journaux et les traces. La CNCF a souligné cette réalité opérationnelle en 2026 avec des données d'enquête auprès des praticiens montrant que 46,7 % des organisations exploitent deux à trois piles d'observabilité, tandis que seulement 7,4 % déclarent disposer d'une expérience unifiée. Cette fragmentation crée des opportunités pour les fournisseurs et les partenaires de services capables de proposer des pipelines natifs OpenTelemetry, une normalisation des schémas et des modèles de gouvernance (observabilité en tant que code, RBAC, auditabilité) dans des parcs à forte présence Kubernetes et hybrides multi-cloud.
La maturité des normes et les facteurs de conformité modifient également les exigences des acheteurs en faveur d'une télémétrie portable et de contrôles de sécurité auditables. OpenTelemetry a atteint le statut de projet diplômé de la CNCF en juillet 2026, renforçant son rôle de couche d'interopérabilité de facto pour la surveillance des conteneurs sur AWS, Azure et Google Cloud et favorisant une adoption plus large d'une collecte neutre vis-à-vis des fournisseurs avec une analyse différenciée en aval. En parallèle, des réglementations telles que le règlement européen sur la cyber-résilience introduisent des obligations de signalement des vulnérabilités limitées dans le temps à compter du 11 septembre 2026, ce qui stimule la demande pour une surveillance reliant les signaux d'exécution aux preuves de gestion des vulnérabilités et aux flux de traitement des incidents. Ensemble, ces forces accroissent l'intérêt pour les fonctionnalités d'investigation, la collecte à faible surcharge basée sur eBPF pour les charges de travail éphémères, et la télémétrie alignée sur le FinOps qui relie l'attribution des coûts et des performances aux niveaux des conteneurs et des espaces de noms pour les décisions d'ingénierie quotidiennes.
Recent Industry Developments in Marché de la Surveillance des Conteneurs
- Juillet 2026 : AWS a ajouté des capacités d'observabilité des déploiements en temps réel à la console de gestion Amazon ECS pour suivre l'état de santé des déploiements, les échecs et le statut des tâches. En intégrant la télémétrie de déploiement dans une surface d'exploitation principale, cette évolution réduit la dépendance à des outils séparés pour le triage de premier niveau et resserre la boucle de rétroaction pour les équipes exploitant des services conteneurisés à grande échelle.
- Avril 2026 : Dynatrace a acquis Bindplane afin de renforcer les capacités des pipelines de télémétrie basés sur des normes ouvertes pour les journaux et les métriques. Cette acquisition soutient le routage et le contrôle des données centrés sur OpenTelemetry, aidant les entreprises à gérer les coûts d'ingestion et à normaliser la télémétrie des conteneurs dans des environnements hybrides et multi-cloud.
- Novembre 2025 : Grafana Labs a présenté Grafana Cloud Kubernetes Monitoring, une offre managée compatible avec Prometheus dotée de tableaux de bord préconfigurés pour les modes de défaillance courants. Ce lancement a élargi les options managées pour l'observabilité de Kubernetes et a renforcé l'évolution vers des offres de surveillance hébergées qui réduisent la charge opérationnelle pour les équipes de plateforme.


Marché de la Surveillance des Conteneurs Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Pour cette étude, le marché de la surveillance des conteneurs couvre les logiciels et services associés qui suivent l'état de santé, la performance et la disponibilité des applications conteneurisées et de leurs couches sous-jacentes (telles que les clusters, les nœuds et les environnements d'exécution de conteneurs) dans des environnements cloud, sur site et hybrides.
Exclusions de périmètre : la sécurité des conteneurs, les outils de build CI/CD et la surveillance générique de l'infrastructure qui ne fournit pas de visibilité au niveau des conteneurs sont exclus du périmètre.
Aperçu de la segmentation
- Par offres
- Logiciels
- Services
- Par modèle de déploiement
- Basé sur le cloud
- Sur site
- Hybride
- Par taille d'organisation
- Petites et moyennes entreprises
- Grandes entreprises
- Par plateforme de conteneurs
- Kubernetes
- Docker Swarm
- Apache Mesos
- HashiCorp Nomad
- Autres environnements d'exécution
- Par type de cloud
- Cloud public
- Cloud privé
- Cloud hybride multi-cloud
- Par secteur d'activité des utilisateurs finaux
- Informatique et télécommunications
- BFSI
- Commerce de détail et en ligne
- Fabrication et industrie
- Santé et sciences de la vie
- Autres secteurs d'activité des utilisateurs finaux
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Europe
- Allemagne
- Royaume-Uni
- France
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Moyen-Orient
- Arabie Saoudite
- Émirats arabes unis
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Égypte
- Reste de l'Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire commence par la construction du contexte de la demande pour les charges de travail conteneurisées et l'adoption du cloud natif, puis par la mise en correspondance de cette demande avec ce que les organisations achètent réellement en tant que logiciels et services de surveillance des conteneurs. Nous nous référons à des sources publiques et officielles telles que le US Bureau of Labor Statistics, le US Census Bureau, Eurostat, les indicateurs TIC de l'OCDE et les statistiques de l'UIT pour ancrer les signaux macroéconomiques et de numérisation qui influencent les dépenses en logiciels d'entreprise.
Pour garder les hypothèses ancrées dans la réalité, nous examinons également les dépôts d'entreprises, les transcriptions de résultats, les présentations aux investisseurs et la couverture presse de sources réputées afin de comprendre les changements d'offres, les schémas d'attachement de services et les différences de demande régionale. Le cas échéant, nous utilisons des abonnements payants pour les données financières et l'intelligence des entreprises, les bases de données de brevets, ainsi que les actualités et informations financières afin de vérifier le positionnement des produits et l'orientation des prix sans nous appuyer sur un seul récit. Ces sources ne sont pas exhaustives, et d'autres références publiques ont été utilisées pour la collecte, la validation et la clarification des données.
Entretiens et enquêtes primaires
Le travail primaire a été utilisé pour tester ce que les sources documentaires ne peuvent pas montrer clairement, notamment les structures contractuelles typiques, le calendrier d'adoption, et la manière dont les budgets sont répartis entre l'ingénierie de plateforme et l'informatique centrale. Nous avons échangé avec un ensemble de fournisseurs de solutions, de partenaires de distribution, d'intégrateurs de systèmes et d'utilisateurs en entreprise dans les régions APAC, EMEA et Amériques, puis nous avons revérifié les hypothèses clés lorsque les réponses différaient selon le secteur ou la préférence de déploiement.
Répartition des répondants du travail de terrain de recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Acteurs de premier plan : 26 % | Cadres dirigeants (CXO) : 14 % | APAC : 50 % |
| Acteurs de niveau intermédiaire : 58 % | Responsables fonctionnels/d'unité : 30 % | EMEA : 31 % |
| Petits acteurs : 16 % | Managers : 56 % | Amériques : 19 % |
Dimensionnement et prévisions du marché
Le dimensionnement utilise un modèle descendant où les signaux de dépenses en logiciels d'entreprise et en cloud sont filtrés pour obtenir un bassin adressable de surveillance des conteneurs à l'aide d'indicateurs d'adoption et d'utilisation. Les données que nous suivons comprennent l'adoption de Kubernetes et d'autres environnements d'exécution, la part des applications déployées dans des conteneurs, la répartition entre cloud et sur site, la pénétration typique des outils de surveillance selon la taille de l'organisation, et la manière dont les dépenses évoluent entre abonnements logiciels et services.
Ces totaux sont ensuite vérifiés à l'aide d'approximations ascendantes sélectives, telles que des indices de revenus d'échantillons de fournisseurs, des vérifications par canal, et une logique de PMV multipliée par les charges de travail déployées lorsque les données sont disponibles. Lorsque la vue ascendante est incomplète pour les régions plus petites ou les cas d'usage plus récents, nous extrapolons à partir de ratios de déploiement vérifiés et revalidons avec les retours d'entretiens afin que les lacunes ne gonflent pas le résultat.
Pour les prévisions, nous utilisons une analyse de scénarios car les taux d'adoption, la tarification et la vitesse de migration vers le cloud peuvent évoluer rapidement. Les scénarios sont liés à des facteurs concrets tels que la croissance des charges de travail conteneurisées, les cycles de standardisation des plateformes et l'expansion des services managés, et la prévision finale suit l'ensemble de scénarios que les experts jugent le plus conforme au comportement d'achat actuel.
Validation des données et cycle de mise à jour
La validation est effectuée en comparant les résultats à des signaux indépendants, notamment les tendances des dépenses logicielles, les indicateurs d'adoption du cloud et les évolutions observées des priorités en matière d'outillage de plateforme. Les valeurs aberrantes sont signalées au niveau de la région et de l'offre, puis les hypothèses sont révisées jusqu'à ce que l'écart puisse être expliqué par un véritable facteur de marché plutôt que par un artefact de modélisation.
Avant validation finale, le modèle et le récit font l'objet d'un examen interne en plusieurs étapes, au cours duquel les calculs clés sont vérifiés et la logique est mise à l'épreuve pour les cas limites. Si de nouvelles informations modifient sensiblement la tarification, l'adoption ou les dépenses liées à la réglementation, les experts sont recontactés et les parties concernées sont recalculées. Les rapports sont mis à jour annuellement, avec des mises à jour intermédiaires pour les événements significatifs, et une dernière vérification avant livraison est effectuée afin que les clients disposent de la vue la plus actuelle.
Comparaison de la taille du marché de la surveillance des conteneurs de Mordor Intelligence avec d'autres estimations publiées
Les valeurs de marché publiées pour la surveillance des conteneurs diffèrent souvent car le périmètre n'est pas toujours cohérent, et l'année de référence ainsi que le calendrier des devises peuvent modifier le point de départ. L'écart provient également de la manière dont les entreprises traitent les services, de la manière dont elles comptabilisent les déploiements hybrides, et du fait qu'elles modélisent la demande à partir de la croissance des charges de travail conteneurisées ou à partir de dépenses d'observabilité plus larges.
La sécurité des conteneurs et les suites de surveillance de la performance des applications plus larges qui ne sont pas spécifiques aux conteneurs se situent hors du périmètre de la surveillance des conteneurs de Mordor Intelligence, ce qui peut éloigner son chiffre des études qui mélangent des catégories d'observabilité adjacentes. Des différences apparaissent également lorsqu'un éditeur utilise un scénario plus agressif pour l'adoption menée par Kubernetes, applique une progression plus rapide du PMV, ou ne sépare pas clairement les logiciels des services dans la construction du chiffre.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 1,35 milliard USD (2025) | |
| Cabinet de conseil mondial A | 0,89 milliard USD (2024) | Utilise une année de référence antérieure et semble traiter certaines parties du marché comme une catégorie d'outillage plus étroite, ce qui peut sous-estimer les revenus de services et les déploiements hybrides multi-cloud. |
| Éditeur sectoriel B | 0,33 milliard USD (2025) | Utilise une fenêtre de prévision plus longue avec une définition plus étroite et moins de groupes d'achat comptabilisés, ce qui réduit généralement la taille de marché de départ même si le taux de croissance semble sain. |
Le tableau indique que la majeure partie de l'écart provient du périmètre et de l'année de départ, suivis de la manière dont les logiciels et les services sont comptabilisés dans les environnements hybrides. En ancrant la taille aux données observables d'adoption des charges de travail, puis en la recoupant avec des signaux de dépenses concrets issus des entretiens, l'estimation finale reste explicable et reproductible pour la prise de décision.


Questions clés auxquelles le rapport répond
Quelle sera la taille du marché du monitoring de conteneurs d'ici 2031 ?
La taille du marché du monitoring de conteneurs devrait atteindre 5,02 milliards USD d'ici 2031.
Quel segment connaît la croissance la plus rapide dans l'observabilité des conteneurs ?
Les services devraient se développer à un TCAC de 22,83 %, le plus élevé parmi toutes les offres.
Pourquoi les entreprises de santé investissent-elles massivement dans le monitoring de conteneurs ?
Les mandats de piste d'audit HIPAA exigent une visibilité immuable et en temps réel sur les flux de données des patients, entraînant un TCAC prévu de 23,16 % pour les charges de travail de santé et de sciences de la vie.
Quel rôle joue eBPF dans l'observabilité moderne ?
eBPF s'exécute à l'intérieur du noyau Linux, capturant des événements de bas niveau avec une surcharge CPU <1 %, permettant une visibilité des conteneurs approfondie mais efficace.
Comment les stratégies de cloud hybride multi-cloud influencent-elles le choix des outils de monitoring ?
Le TCAC de 23,02 % du cloud hybride multi-cloud stimule la demande de plateformes qui normalisent la télémétrie entre AWS, Azure et Google Cloud tout en maintenant les données réglementées dans la région.
Dernière mise à jour de la page le:



