
Tamaño y Participación del Mercado de Gobernanza Empresarial, Riesgo y Cumplimiento
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
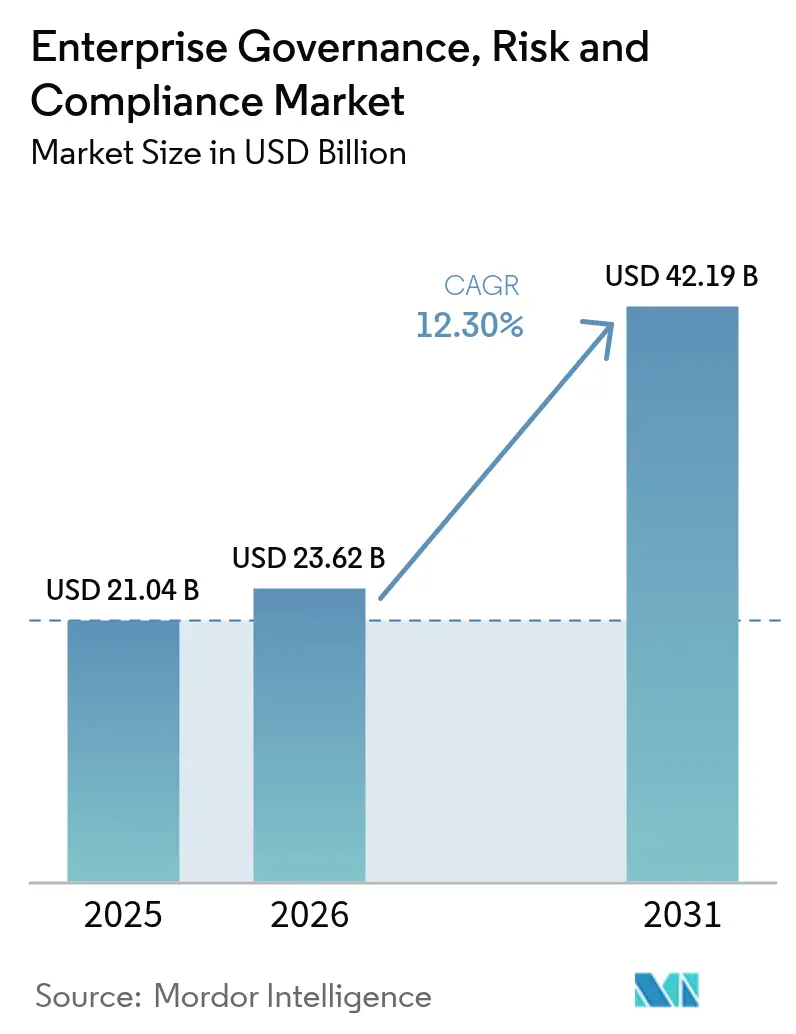
| Tamaño del Mercado (2026) | 23.62 Mil millones de dólares |
| Tamaño del Mercado (2031) | 42.19 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 12.30 % |
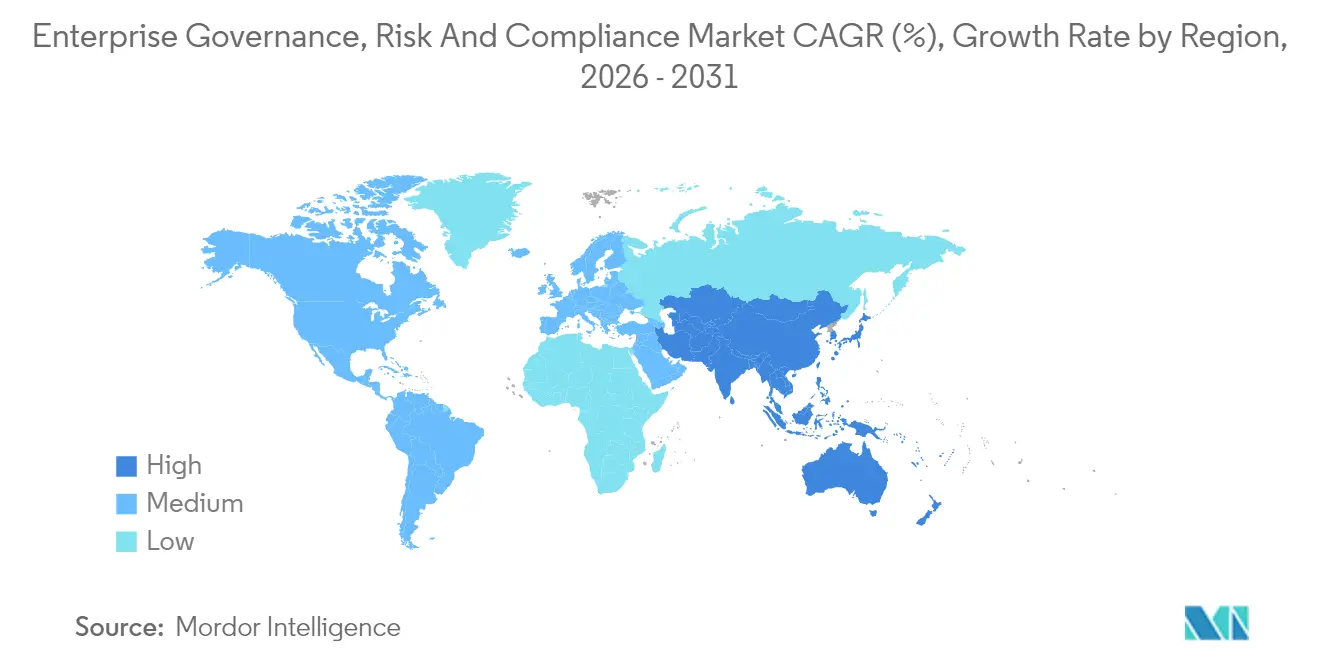
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
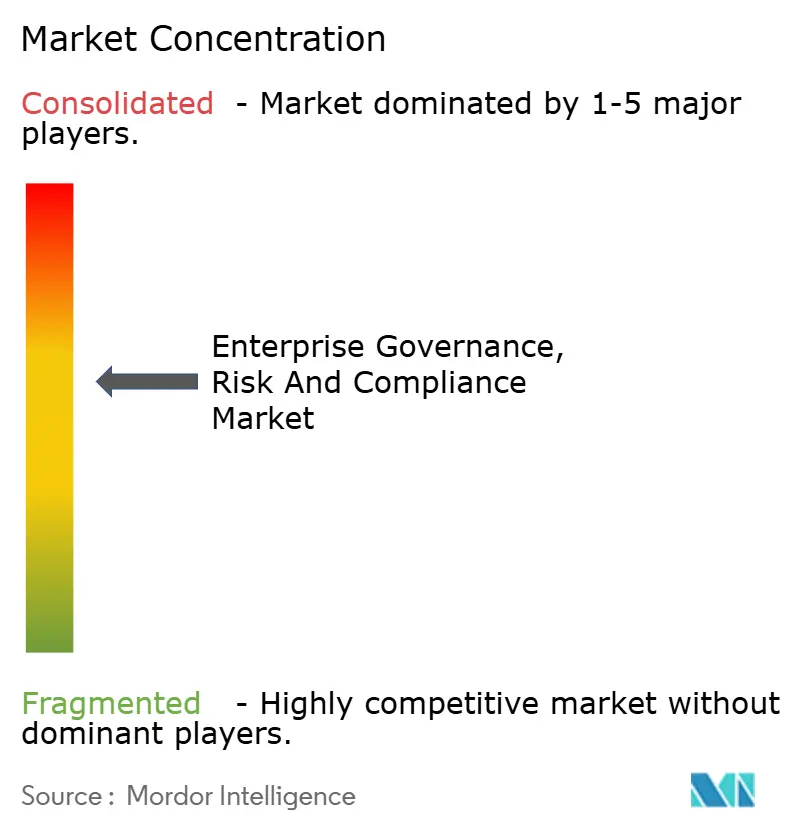
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gobernanza Empresarial, Riesgo y Cumplimiento por Mordor Intelligence
Se espera que el tamaño del mercado de gobernanza empresarial, riesgo y cumplimiento crezca de USD 21,04 mil millones en 2025 a USD 23,62 mil millones en 2026 y se prevé que alcance USD 42,19 mil millones en 2031 a una CAGR del 12,3% durante 2026-2031. La demanda se acelera a medida que las organizaciones enfrentan un aumento en las obligaciones regulatorias, en particular la Ley de Resiliencia Operativa Digital (DORA), al tiempo que adoptan la IA para automatizar controles, interpretar normas en constante cambio y detectar anomalías en tiempo real. La adopción de plataformas se intensifica porque las suites integradas consolidan los flujos de trabajo de auditoría, políticas y ciberseguridad, anteriormente aislados, en una única fuente de verdad, generando ahorros de costos medibles y una resolución de problemas más rápida. Los primeros adoptantes reportan ganancias de eficiencia de hasta el 42% en la reducción de falsos positivos tras incorporar análisis de cumplimiento impulsados por IA junto con telemetría de seguridad. El impulso se ve reforzado además por las aseguradoras que ahora fijan el precio de la cobertura utilizando métricas de GRC en tiempo real, convirtiendo un sólido desempeño en gobernanza en descuentos en primas y ventaja competitiva.
Conclusiones Clave del Informe
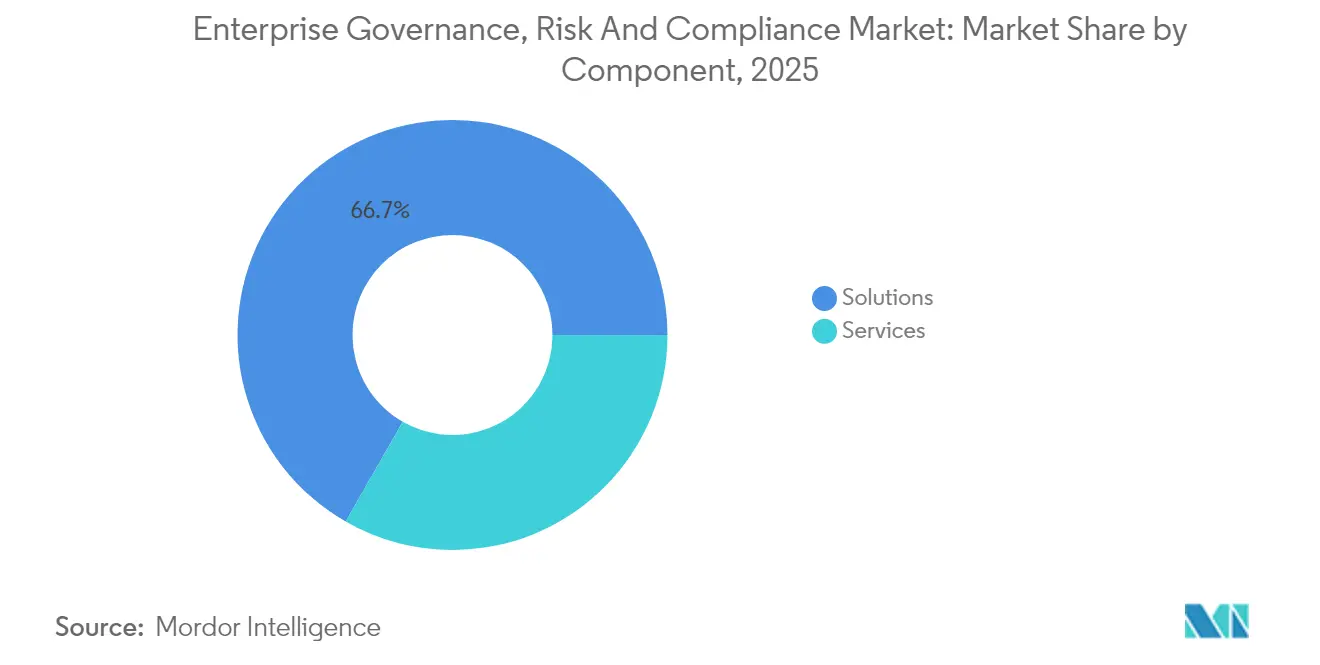
- Por componente, las Soluciones representaron el 66,72% de la participación del mercado de gobernanza empresarial, riesgo y cumplimiento en 2025, mientras que se prevé que los Servicios registren la CAGR más rápida del 12,6% hasta 2031.
- Por modelo de implementación, las instalaciones locales representaron el 53,40% de los ingresos en 2025, pero se proyecta que las plataformas en la nube crezcan a una CAGR del 13,3% hasta 2031.
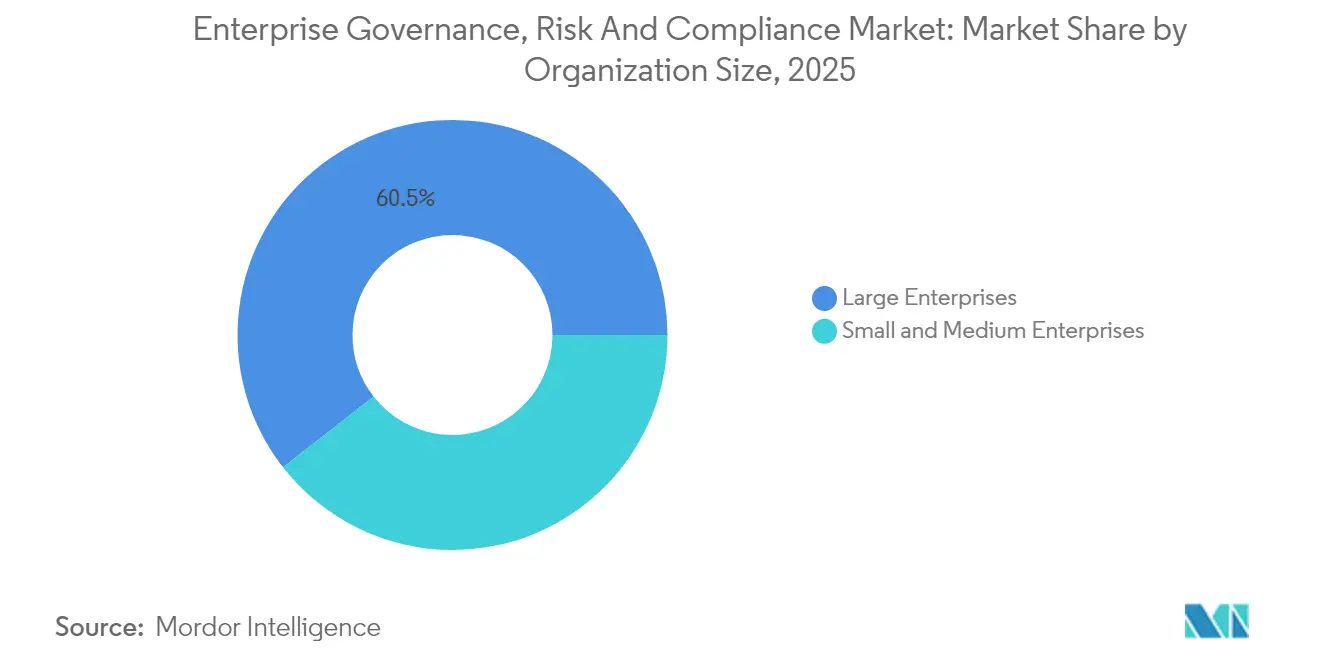
- Por tamaño de organización, las Grandes Empresas captaron el 60,55% de los ingresos de 2025, aunque las pymes se expandirán a una CAGR del 14,1% impulsadas por las ofertas basadas en la nube.
- Por industria de usuario final, Salud y Ciencias de la Vida representó el 34,25% de los ingresos en 2025; se espera que BFSI lidere el crecimiento con una CAGR del 12,7% hasta 2031.
- Por geografía, América del Norte lideró con una participación del 34,80% en 2025, mientras que se anticipa que Asia-Pacífico registre la CAGR más alta del 12,9% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis de Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Regulaciones y mandatos gubernamentales estrictos | +2.8% | Global con enfoque en la UE y América del Norte | Mediano plazo (2-4 años) |
| Crecientes amenazas de ciberseguridad con la transformación digital | +2.1% | Global, pronunciado en APAC y América del Norte | Corto plazo (≤ 2 años) |
| Tendencia hacia plataformas integradas de gestión de riesgos | +1.9% | América del Norte y la UE liderando | Mediano plazo (2-4 años) |
| Presión de informes ESG y normas de divulgación no financiera | +1.7% | UE como principal impulsor | Largo plazo (≥ 4 años) |
| Adopción de análisis de cumplimiento predictivo impulsado por IA | +2.3% | América del Norte y la UE como primeros adoptantes | Corto plazo (≤ 2 años) |
| Dependencias de suscripción de seguros en métricas de GRC en tiempo real | +1.5% | Global, mercados de seguros maduros | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Las regulaciones y mandatos gubernamentales estrictos impulsan la consolidación de plataformas
La intensificación de la actividad regulatoria continúa expandiendo el mercado de gobernanza empresarial, riesgo y cumplimiento, ya que DORA, en vigor desde enero de 2025, obliga a las entidades financieras de la UE a incorporar marcos de riesgo de TIC que abarcan la respuesta a incidentes, las pruebas de resiliencia y la supervisión de terceros.[1]Norton Rose Fulbright, "DORA: Obligaciones Clave de Resiliencia Operativa," nortonrosefulbright.com Las empresas ahora monitorean más de 250 cambios regulatorios cada día, un ritmo que supera los procesos manuales. Los modelos de aprendizaje automático analizan nuevos estatutos, clasifican su relevancia y asignan tareas a los responsables en cuestión de minutos, lo que permite a los equipos de cumplimiento redirigir sus esfuerzos hacia el análisis estratégico de riesgos. Los proveedores que ofrecen mapeo multijurisdiccional y motores de actualización automatizados han pasado, por tanto, a encabezar las listas de preselección empresarial. El incumplimiento arriesga tanto sanciones materiales como daños reputacionales, mientras que los primeros en actuar aseguran la confianza de los inversores al demostrar resiliencia operativa.
Las crecientes amenazas de ciberseguridad aceleran la integración de tecnología GRC
Los incidentes cibernéticos aumentaron un 75% en 2024, lo que llevó a los directores de seguridad de la información a incorporar métricas de postura de seguridad en los paneles de gobernanza centrales en lugar de gestionarlas de forma aislada. Una consola única que superpone verificaciones de políticas sobre la telemetría de amenazas reduce la duplicación y acorta el tiempo de remediación de vulnerabilidades en entornos híbridos. Los proveedores de atención médica que adoptaron suites de GRC habilitadas con IA registraron tasas de detección de riesgos un 37% más sólidas y un 42% menos de falsos positivos, lo que ilustra el valor de unificar los datos de cumplimiento y seguridad. Dado que el 70% de las organizaciones califica de ineficaces los procesos actuales de asignación de riesgos en la nube, el apetito por controles centralizados e independientes de la nube se ha intensificado.[2]Cloud Security Alliance, "Estado de la Seguridad en la Nube 2024," cloudsecurityalliance.org Los proveedores que ofrecen paneles accionables —en lugar de alertas sin procesar— ganan terreno al reducir la fatiga del usuario y liberar a los especialistas para que se concentren en las amenazas de mayor impacto.
El análisis de cumplimiento predictivo impulsado por IA transforma la gestión de riesgos
Dos tercios de las empresas tienen la intención de financiar iniciativas de IA para la supervisión de riesgos, pero solo el 14% ha completado la integración, lo que señala un amplio margen de crecimiento para el mercado de gobernanza empresarial, riesgo y cumplimiento. Los motores de IA generativa ahora interpretan proyectos de ley con un 95% de precisión y envían actualizaciones automáticas de políticas, convirtiendo el cumplimiento de una verificación reactiva en una asesoría prospectiva. Los modelos de lenguaje pequeños a medida permiten a las empresas mantener la residencia de datos al tiempo que reducen los costos de cómputo, una propuesta atractiva para las industrias reguladas. Los primeros adoptantes han acortado los ciclos de auditoría, eliminado controles redundantes y producido mapas de calor predictivos que orientan el gasto de la junta directiva en mitigación. En consecuencia, la capacidad de IA se está convirtiendo en un requisito básico del comprador en lugar de una característica premium.
La presión de los informes ESG crea nuevas categorías de cumplimiento
Las regulaciones europeas convirtieron las divulgaciones ESG de voluntarias a obligatorias, obligando a las empresas a rastrear huellas de carbono, métricas de impacto social y prácticas de gobernanza junto con los estados financieros. Las plataformas integradas ahora incorporan datos de energía, puntuaciones de ética de proveedores y estadísticas de diversidad, generando paneles listos para inversores que se alinean con marcos como la CSRD. Los auditores ESG impulsados por IA rastrean fuentes no estructuradas —facturas de servicios públicos, feeds de sensores, certificaciones de proveedores— y rellenan automáticamente los informes, reduciendo el esfuerzo manual al tiempo que aumentan la precisión. Los proveedores que vinculan las puntuaciones ESG con las declaraciones de apetito de riesgo amplían su propuesta de valor, posicionando el mercado de gobernanza empresarial, riesgo y cumplimiento como un centro neurálgico para la inteligencia de sostenibilidad.
Análisis de Impacto de las Restricciones*
| Restricción | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Falta de profesionales de GRC cualificados | -1.8% | Global, agudo en Asia-Pacífico | Largo plazo (≥ 4 años) |
| Alto costo inicial de integración para entornos heredados | -2.1% | América del Norte y la UE | Mediano plazo (2-4 años) |
| Complejidad de residencia de datos y soberanía en múltiples nubes | -1.3% | Mundial | Corto plazo (≤ 2 años) |
| Fatiga organizacional de GRC y sobrecarga de alertas | -1.6% | Mercados maduros | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Los altos costos iniciales de integración desafían la modernización de sistemas heredados
Las suscripciones anuales para las suites líderes oscilan entre USD 50.000 y USD 500.000, mientras que la implementación a menudo cuesta entre dos y seis veces las tarifas de licencia, lo que tensiona los presupuestos de las empresas que operan con sistemas ERP obsoletos.[3]6clicks, "Puntos de Referencia de Costos para Implementaciones de GRC," 6clicks.com La inflación del SaaS que corre al 11,3% agudiza aún más la sensibilidad al precio a medida que los proveedores imponen incrementos del 25% a pesar de que la plantilla se mantiene estable. La integración de herramientas modernas de GRC con sistemas de finanzas, recursos humanos y manufactura a medida a menudo requiere API personalizadas y programas de gestión del cambio que prolongan los plazos. Las licencias basadas en resultados y los conectores de bajo código están ganando popularidad al trasladar el gasto de capital a gasto operativo y demostrar el retorno de la inversión a través de métricas cuantificables de reducción de riesgos.
La fatiga organizacional de GRC obstaculiza la adopción de plataformas
Los usuarios inundados de alertas continuas se desconectan, disminuyendo el valor del sistema. En 2024, el 60% de las empresas citó al personal desbordado como la principal barrera para obtener todos los beneficios de sus plataformas. La sobreautomatización sin contexto produce volcados de datos en lugar de información, lo que obliga a los compradores a exigir filtros de IA que clasifiquen los problemas por criticidad y presenten paneles personalizados para cada función. Los proveedores que responden a este punto de dolor mejoran la fidelización y reducen la rotación, posicionándose sólidamente a medida que las empresas racionalizan los sistemas superpuestos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Dominio de las Soluciones Impulsa la Innovación en ServiciosLas Soluciones generaron el 66,72% de los ingresos de 2025, lo que subraya la preferencia de los compradores por suites integrales que combinan bibliotecas de políticas, registros de auditoría, puntuación de riesgos y respuesta a incidentes en una sola plataforma. Este dominio refleja cómo las empresas valoran la responsabilidad de un único proveedor y una experiencia de usuario coherente en todas las funciones del mercado de gobernanza empresarial, riesgo y cumplimiento. Los servicios de consultoría, integración y gestión, aunque menores en valor absoluto, están previstos para crecer un 12,6% hasta 2031 a medida que los compradores recurren a expertos externos para la interpretación regulatoria y los despliegues de sistemas complejos. Los módulos de Gestión de Riesgos y Gestión de Auditorías experimentan la adopción más rápida porque reemplazan los flujos de trabajo en hojas de cálculo y proporcionan análisis en tiempo real que los ejecutivos pueden seguir en aplicaciones móviles. La demanda de funciones de Continuidad del Negocio se disparó tras las perturbaciones en la cadena de suministro que promediaron USD 184 millones en pérdidas, lo que llevó a las empresas a vincular los planes de continuidad directamente con los cuadros de mando de proveedores.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Modelo de Implementación:
La Migración a la Nube se Acelera a Pesar de las Preocupaciones de SeguridadLas instalaciones locales retuvieron el 53,40% de los ingresos de 2025 porque los bancos y los hospitales deben almacenar registros sensibles localmente, pero las suscripciones en la nube se expandirán un 13,3% anual hasta 2031 a medida que los directores de información favorecen el cómputo elástico para las cargas de trabajo de IA. Las plataformas en la nube automatizan las actualizaciones, acortan los ciclos de implementación y empoderan a los equipos remotos, haciéndolas atractivas tanto para las pymes como para las multinacionales. El escrutinio regulatorio sobre la resiliencia de terceros a través de DORA impulsa a las empresas a exigir una supervisión continua de los proveedores de nube externos, una capacidad que las suites de GRC nativas en la nube incorporan por diseño. Los modelos híbridos, que mantienen los datos críticos en las instalaciones mientras trasladan los análisis a la nube, permiten a las empresas con aversión al riesgo explorar las posibilidades sin infringir las normas de residencia.
Los proveedores mitigan las brechas de seguridad percibidas ofreciendo claves de cifrado gestionadas por el cliente y regiones de nube soberana certificadas para los regímenes de cumplimiento locales. También agilizan el despliegue mediante plantillas de infraestructura como código que ponen en marcha entornos completos en horas en lugar de semanas. A medida que los algoritmos de IA requieren grandes conjuntos de entrenamiento y GPU escalables, los despliegues en la nube se convierten en la opción predeterminada para el análisis de cumplimiento predictivo, consolidando su papel en el panorama futuro del mercado de gobernanza empresarial, riesgo y cumplimiento.
Por Tamaño de Organización:
La Adopción por parte de las Pymes se Acelera a través de los Modelos SaaSLas Grandes Empresas contribuyeron con el 60,55% de las ventas de 2025, impulsadas por operaciones multijurisdiccionales que requieren una orquestación sofisticada de flujos de trabajo y análisis avanzados. Estas organizaciones integran plataformas con sistemas ERP y de gestión de servicios de TI para obtener transparencia interfuncional y recopilación automatizada de evidencias. Sin embargo, las pymes las superarán con una CAGR del 14,1% porque las ofertas basadas en suscripción eliminan los elevados desembolsos de capital y ofrecen controles preconfigurados adaptados a las necesidades del sector. Los proveedores promueven despliegues rápidos y de bajo contacto que entran en funcionamiento en semanas, satisfaciendo las limitaciones de recursos de los equipos más pequeños al tiempo que cumplen con las exigencias de los auditores.
La inflación del SaaS sí presenta presión presupuestaria, pero las pymes equilibran las tarifas más altas frente al riesgo de sanciones por incumplimiento, daños reputacionales y licitaciones perdidas. Los precios basados en resultados —que cobran solo cuando se superan los puntos de control de auditoría o los incidentes se cierran dentro del acuerdo de nivel de servicio— fomentan la adopción al vincular el costo al valor entregado. El modelo resuena en los mercados emergentes donde los reguladores intensifican la supervisión pero los grupos de talento local siguen siendo escasos, impulsando el mercado de gobernanza empresarial, riesgo y cumplimiento hacia nuevos segmentos de clientes.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria de Usuario Final:
El Liderazgo de la Salud Refleja la Intensidad RegulatoriaSalud y Ciencias de la Vida representó el 34,25% de los ingresos de 2025 sobre la base de estrictas normas de seguridad del paciente, HIPAA y directrices de la FDA. Las plataformas habilitadas con IA que escanean automáticamente los registros médicos electrónicos detectan violaciones de privacidad y garantizan la preparación para auditorías, reduciendo la carga de revisión manual en miles de horas. Las empresas de manufactura y energía conectan cada vez más los dispositivos IoT del piso de producción a los centros de GRC, monitoreando el cumplimiento de seguridad en tiempo real y vinculando los hallazgos con los tickets de mantenimiento. BFSI se posiciona como el segmento de más rápido crecimiento con una CAGR del 12,7% porque los crecientes costos del crimen financiero —USD 61 mil millones anuales en América del Norte— hacen indispensable la vigilancia automatizada.
Los minoristas invierten para gestionar los mandatos de transparencia en la cadena de suministro, mientras que los organismos gubernamentales despliegan plataformas para aumentar la rendición de cuentas y la confianza ciudadana. A nivel intersectorial, los mandatos de informes ESG garantizan que todos los sectores necesiten ahora recopilación estructurada de datos y registros auditables, ampliando la demanda potencial del mercado de gobernanza empresarial, riesgo y cumplimiento.
Análisis Geográfico
Mercado de Gobernanza Empresarial, Riesgo y Cumplimiento de América del Norte
América del Norte generó el 34,80% de los ingresos globales en 2025, respaldada por ecosistemas regulatorios maduros y sólidos presupuestos tecnológicos. Las instituciones financieras gastan 61 mil millones de USD anuales en cumplimiento normativo, y el 99% espera que los costos aumenten, lo que refuerza la demanda de soluciones automatizadas que reduzcan los índices de gasto. Las directrices federales recompensan la autodenuncia y las operaciones resilientes, por lo que las empresas consideran la inversión en gobernanza, riesgo y cumplimiento como una ventaja competitiva. Asociaciones como la de ServiceNow y Visa ilustran cómo los proveedores de tecnología co-crean flujos de trabajo de inteligencia artificial que mejoran la gestión de disputas y garantizan el cumplimiento regulatorio.
Mercado de Gobernanza Empresarial, Riesgo y Cumplimiento de Asia-Pacífico
Se proyecta que Asia-Pacífico registre una CAGR del 12,9%, la más alta a nivel mundial. Los gobiernos de Singapur, Australia e India introducen normas de responsabilidad corporativa que replican la Ley Antisoborno del Reino Unido, lo que obliga a las empresas a invertir en arquitecturas de cumplimiento modernas. Los bancos de Asia-Pacífico también enfrentan 45 mil millones de USD en costos de cumplimiento contra delitos financieros, con un 70% que reporta un mayor gasto en software en 2024, impulsando la adopción de soluciones nativas en la nube que se alinean con la rápida digitalización.

Panorama regulatorio
La demanda de GRC empresarial está siendo moldeada por requisitos más estrictos y prescriptivos en materia de ciberseguridad, resiliencia y privacidad en las principales economías, lo que eleva las expectativas de controles auditables, monitoreo continuo y supervisión de terceros. En la Unión Europea, las obligaciones de la Ley de Resiliencia Operativa Digital (DORA), que entraron en vigor en enero de 2025, han acelerado el mapeo programático de controles para la gestión de riesgos de TIC, la respuesta a incidentes, las pruebas de resiliencia y la gobernanza de proveedores en servicios financieros, y esa postura de resiliencia operativa está empezando a influir en las expectativas intersectoriales de recopilación de evidencia e informes.
En 2025, Estados Unidos reforzó la gobernanza de ciberseguridad basada en estándares mediante la actividad del NIST, incluida la publicación en agosto de 2025 de NIST SP 800-53 Release 5.2.0, que enfatizó la fiabilidad de las actualizaciones de software y los parches, y acciones de política en virtud de la Orden Ejecutiva 14144 (junio de 2025) que ordena mejoras en la ciberseguridad federal. En junio de 2026, el Reino Unido emitió un borrador revisado del Código de Prácticas de Seguridad de Telecomunicaciones para respaldar la Ley de Seguridad de Telecomunicaciones y las normativas de medidas de seguridad relacionadas, lo que indica una guía técnica más granular que las empresas y proveedores pueden operacionalizar dentro de los flujos de trabajo de GRC. Al mismo tiempo, la Comisión Europea avanzó en una propuesta de Ley de Redes Digitales para 2026, lo que apunta a un trabajo político continuo para armonizar las normas relacionadas con la conectividad digital que pueden derivar en requisitos de riesgo y cumplimiento empresarial para los ecosistemas de telecomunicaciones, nube y borde.
Panorama Competitivo
El mercado de gobernanza empresarial, riesgo y cumplimiento muestra una concentración moderada. Los grandes actores tecnológicos —IBM, SAP, ServiceNow y Oracle— mantienen una participación significativa gracias a sus amplias carteras y profundas capacidades de integración. La adquisición pendiente de HashiCorp por parte de IBM refuerza la automatización de la nube híbrida y posiciona su suite de plataformas para orquestar el cumplimiento en múltiples nubes. ServiceNow amplía su alcance de IA a través de asociaciones con NVIDIA y Google Cloud, incorporando agentes generativos que redactan remediaciones de controles y resumen evidencias de auditoría.
Los especialistas de nivel medio persiguen profundidad vertical. Las adquisiciones de Prevalent y Preparis por parte de Mitratech amplían los módulos de riesgo de terceros y continuidad del negocio. La adquisición de Resolver por parte de Kroll fusiona la inteligencia de riesgos con la informática forense cibernética, produciendo visibilidad integral para los equipos de incidentes. Los disruptores como Scytale y Drata se diferencian por los precios basados en resultados, la automatización de SOC 2 y las bibliotecas de políticas seleccionadas para las pymes.
La innovación se centra en las pruebas de controles guiadas por IA, los motores de políticas de bajo código y la experiencia de usuario que filtra el ruido mediante priorización inteligente. Las solicitudes de patentes, como el método de remediación automatizada de vulnerabilidades de ServiceNow, subrayan la carrera por reducir el trabajo manual. A medida que los proveedores convergen en las características principales, la fortaleza del ecosistema —integraciones, asociaciones de contenido y comunidades de desarrolladores— se convierte en el factor decisivo para los compradores que evalúan la idoneidad a largo plazo de la plataforma dentro del mercado de gobernanza empresarial, riesgo y cumplimiento.
Líderes de la Industria de Gobernanza Empresarial, Riesgo y Cumplimiento
Dell Technologies (incl. RSA Security)
SAP SE / GRC Suite
Oracle Corporation
MetricStream Inc.
IBM Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gobernanza Empresarial, Riesgo y Cumplimiento
- Dell Technologies (incl. RSA Security)
- IBM Corporation
- SAP SE / GRC Suite
- Oracle Corporation
- MetricStream Inc.
- Wolters Kluwer / Enablon
- SAS Institute Inc.
- Software AG
- NAVEX Global
- Thomson Reuters Corp.
- ServiceNow Inc.
- Riskonnect Inc.
- LogicManager Inc.
- OneTrust LLC
- Galvanize (Diligent)
- Ideagen Plc
- SAI Global
- AxiomSL (Adenza)
- Cura Software
- BWise (SandP Global)
- FutureShield Inc.
- Maclear LLC
- RSA Archer Suite
Lea el análisis de las empresas de gobernanza empresarial, riesgo y cumplimiento

Oportunidades de mercado y perspectivas futuras
Una de las áreas de oportunidad más claras para las plataformas de GRC empresarial es la superposición entre la confianza en la cadena de suministro de software, la seguridad de identidad de máquinas y la gobernanza de IA, donde los equipos de cumplimiento necesitan garantías continuas en lugar de evaluaciones periódicas. Los programas empresariales para fortalecer el código abierto y las canalizaciones de entrega de software están generando demanda de capacidades de GRC que traducen la evidencia de ingeniería (SBOM, estado de parches y dependencias, líneas base de configuración segura y flujos de excepciones) en informes de riesgo listos para la junta directiva. Por ejemplo, IBM y Red Hat anunciaron un compromiso de 5.000 millones de USD (mayo de 2026) para asegurar el software de código abierto utilizando capacidad de ingeniería a gran escala y validación impulsada por IA, lo que se alinea con la demanda de políticas como código, pruebas de control automatizadas y modelos de evidencia unificados que conectan la telemetría de seguridad con los resultados de auditoría y cumplimiento.
Una segunda área de oportunidad es la gobernanza criptográfica y de identidad para entornos de la era de la IA, donde los inventarios, la propiedad, la rotación y la respuesta a incidentes para certificados e identidades de máquinas se vuelven críticos para el cumplimiento en patrimonios híbridos y multinube. Keyfactor divulgó una inversión estratégica de crecimiento superior a 1.000 millones de USD liderada por Summit Partners (julio de 2026) para expandir la seguridad de identidad de máquinas para entornos de IA y postcuánticos, reforzando el desplazamiento del gasto empresarial hacia infraestructura de confianza automatizada. Con las restricciones de residencia de datos y el escrutinio de la resiliencia de terceros también en juego, los compradores buscan plataformas integradas que admitan el mapeo multijurisdiccional (incluidos los controles alineados con DORA), automaticen los flujos de trabajo para reducir la sobrecarga de alertas y permitan patrones de implementación que mantengan la evidencia sensible localmente mientras siguen respaldando análisis asistidos por IA a escala.
Recent Industry Developments in Mercado de Gobernanza Empresarial, Riesgo y Cumplimiento
- Mayo de 2026: MetricStream lanzó la Actualización 7 de Euphrates-II para su plataforma Connected GRC con enfoque en IA, agregando capacidades como soporte de OAuth 2.0 para la integración con Microsoft Outlook Calendar y mejoras en MetricStream Assistant y Policy Assistant. La actualización subraya el enfoque del proveedor en integrar la IA en los flujos de trabajo de gobernanza diarios y mejorar la usabilidad para la captura de evidencia y la orquestación de tareas entre los equipos de auditoría y cumplimiento.
- Junio de 2025: ServiceNow y NVIDIA presentaron el modelo Apriel Nemotron 15B para impulsar agentes de flujo de trabajo en tiempo real. Esto fortaleció el impulso hacia la automatización agéntica en flujos de trabajo adyacentes a GRC al acelerar la forma en que las empresas enrutan, resumen y remedian las tareas de cumplimiento en plataformas integradas.
- Abril de 2024: Kroll completó su adquisición de Resolver. Al combinar capacidades de inteligencia de riesgo y respuesta a incidentes con experiencia en ciberseguridad e investigaciones, el acuerdo respaldó una visibilidad de riesgo más integral para las empresas que gestionan gobernanza, cumplimiento y respuesta operativa en un solo programa.


Mercado de Gobernanza Empresarial, Riesgo y Cumplimiento Alcance del informe y metodología de investigación
Definición y alcance del mercado
Este mercado abarca los ingresos generados por las soluciones empresariales de gobernanza, riesgo y cumplimiento que ayudan a las organizaciones a establecer políticas, gestionar controles, realizar auditorías, monitorear riesgos y cumplir con las obligaciones regulatorias, junto con los servicios relacionados de implementación y soporte.
Exclusiones del alcance: excluimos las herramientas generales de seguridad de TI que no se utilizan para flujos de trabajo de gobernanza o cumplimiento, y también excluimos el software de gestión de casos legales puro y el software de contabilidad independiente.
Descripción general de la segmentación
- Por Componente
- Soluciones
- Gestión de Políticas y Cumplimiento
- Gestión de Auditorías
- Gestión de Riesgos
- Gestión de Incidentes
- Continuidad del Negocio y Recuperación ante Desastres
- Servicios
- Consultoría
- Integración e Implementación
- Capacitación y Soporte
- Soluciones
- Por Modelo de Implementación
- Local
- Nube
- Por Tamaño de Organización
- Pequeñas y Medianas Empresas
- Grandes Empresas
- Por Industria de Usuario Final
- BFSI
- Salud y Ciencias de la Vida
- Manufactura
- TI y Telecomunicaciones
- Energía y Servicios Públicos
- Comercio Minorista y Bienes de Consumo
- Gobierno y Sector Público
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- México
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Rusia
- Resto de Europa
- Asia-Pacífico
- China
- Japón
- India
- Australia
- Corea del Sur
- Resto de Asia-Pacífico
- Oriente Medio
- Arabia Saudita
- Emiratos Árabes Unidos
- Turquía
- Resto de Oriente Medio
- África
- Sudáfrica
- Nigeria
- Resto de África
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental comienza con una visión clara de qué se cuenta como ingresos de eGRC y qué no, porque las categorías de software adyacentes pueden inflar los totales. Para esto, nos basamos en referencias públicas y oficiales como los informes ante la SEC y los informes anuales, la guía del NIST, las actualizaciones de la FTC estadounidense y la Comisión Europea sobre privacidad y normas digitales, y organismos de estandarización y publicaciones relacionadas con auditorías, como los materiales de ISO y PCAOB.
A continuación, los datos de entrada del modelo se construyen utilizando puntos de datos visibles en el dominio público, como indicadores de gasto empresarial en TI, señales de adopción de la nube y presión de cumplimiento a nivel sectorial (por ejemplo, servicios financieros y salud). También utilizamos fuentes secundarias generales, como presentaciones a inversores, transcripciones de llamadas de resultados, sitios de asociaciones y coberturas de prensa reputadas. Limitamos las suscripciones de pago a datos financieros de empresas y noticias para la triangulación, y a bases de datos de patentes para comprender las áreas de enfoque de productos. Estas fuentes documentales no son exhaustivas, y se utilizaron referencias públicas adicionales para cubrir vacíos y verificar cruzadamente los supuestos.
Entrevistas y encuestas primarias
El trabajo primario se utiliza para poner a prueba lo observado en la investigación documental, especialmente en torno a cómo los compradores agrupan software con servicios y cómo se estructuran los precios y las renovaciones en la nube. Hablamos con una combinación de proveedores de soluciones, integradores de sistemas, líderes de cumplimiento, responsables de riesgo y equipos de auditoría interna en Asia-Pacífico, EMEA y las Américas, de modo que el modelo refleje las diferencias en la intensidad regulatoria y la madurez de adopción.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 31% | Directivos (CXO): 13% | Asia-Pacífico: 43% |
| Nivel medio: 49% | Líderes funcionales/de unidad: 28% | EMEA: 36% |
| Actores más pequeños: 20% | Gerentes: 59% | Américas: 21% |
Dimensionamiento y previsión del mercado
El dimensionamiento se construye utilizando un enfoque descendente en el que el gasto en software empresarial y servicios de TI se reconstruye por región, y luego se filtra según la proporción que normalmente se destina a los casos de uso de gobernanza, riesgo, auditoría y cumplimiento. Esos totales luego se corroboran con aproximaciones ascendentes selectivas, como divisiones de ingresos de proveedores muestreadas, verificaciones de canal con integradores y una visión simple de PVP promedio por volumen para los patrones comunes de licencias y suscripciones. Esto nos ayuda a ajustar cuando la primera aproximación parece demasiado alta o demasiado baja.
Se utilizan algunas huellas de mercado como insumos y se mantienen prácticas para poder verificarlas nuevamente cada año. Los ejemplos incluyen la combinación de software frente a servicios en los programas de eGRC, el cambio de local a nube, la penetración en industrias reguladas y el ritmo de los proyectos de automatización de auditoría y control, que a menudo siguen presupuestos de digitalización más amplios. Para la previsión, utilizamos principalmente análisis de escenarios respaldados por una regresión multivariante ligera, en la que las tasas de adopción, el ritmo de migración a la nube y los indicadores de carga de cumplimiento son los principales impulsores. Luego alineamos los supuestos con lo que los entrevistados esperan para los ciclos de renovación y la adopción de nuevos módulos. Cuando faltan señales ascendentes para geografías más pequeñas, cubrimos los vacíos utilizando indicadores de adopción específicos de la región y validamos el gasto implícito por empresa con los rangos de las entrevistas.
Validación de datos y ciclo de actualización
La validación se realiza en capas para que una sola fuente no determine la cifra final. Comparamos los resultados del modelo con señales independientes, como la dirección del gasto regional en TI, las tendencias de contratación en funciones de riesgo y cumplimiento, y la combinación de ingresos de software frente a servicios que se menciona repetidamente en informes públicos. Cuando una variación parece inusual, revisamos los supuestos, verificamos nuevamente el momento de la conversión de divisas y volvemos a contactar a un pequeño grupo de expertos para entender qué cambió.
Antes de la aprobación final, el trabajo pasa por pasos de revisión de analistas que incluyen verificaciones de lógica, revisión de anomalías interanuales y reconciliación de la suma de segmentos con los totales. Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando ocurre un evento material, como un cambio regulatorio importante o un cambio claro en las preferencias de precios e implementación. Justo antes de la entrega, se completa una revisión final para que los clientes reciban la vista actualizada más reciente.
Tamaño del mercado de gobernanza, riesgo y cumplimiento empresarial de Mordor Intelligence frente a otras estimaciones publicadas
Las cifras publicadas para GRC empresarial no siempre coinciden, y esto suele depender de qué se cuenta como ingresos de eGRC y cuánto software adyacente se incorpora al total. También aparecen diferencias cuando una estimación se basa en supuestos agresivos de adopción de la nube, mientras que otra se mantiene conservadora en la vinculación de servicios y el incremento por renovación.
Las principales brechas que observamos en este mercado incluyen si se incluyen plataformas amplias de ciberseguridad y trabajos de transformación con alto componente de consultoría, y si el estudio utiliza un alcance estricto de software más implementación o un paraguas más amplio de riesgo empresarial. La dispersión también puede estar impulsada por cómo se trata el mantenimiento local, cómo se maneja el momento de la conversión de divisas para totales multirregionales, y con qué frecuencia se actualizan los supuestos cuando los temas regulatorios cambian rápidamente.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 21,04 mil millones de USD (2025) | |
| Consultora global A | 49,85 mil millones de USD (2025) | Esta cifra parece aplicar un alcance más amplio de riesgo y cumplimiento empresarial en el que es más probable que se cuente el gasto vinculado a la seguridad adyacente y al trabajo de asesoría más amplio, lo que puede elevar los totales más allá del software más los servicios de eGRC directamente vinculados a los flujos de trabajo de gobernanza y auditoría. |
| Editorial del sector B | 20,81 mil millones de USD (2025) | Esta estimación se alinea estrechamente en cuanto al año, pero puede diferir según cómo se capturen los ingresos por implementación, especialmente si las suscripciones en la nube se compensan de manera diferente al mantenimiento local, y si la cobertura por función empresarial se utiliza como proxy en lugar de un mapeo explícito de casos de uso de eGRC. |
La tabla muestra que las decisiones de alcance explican la mayor parte de la variación, y la mayor brecha proviene de hasta qué punto la definición se extiende hacia el gasto adyacente en riesgo y consultoría. Al mantener el conteo anclado al software de eGRC más los servicios directamente relacionados, y al verificar nuevamente la combinación de software frente a servicios y la división de implementación en cada ciclo, el modelo se mantiene trazable a insumos repetibles, una elección aplicada por Mordor Intelligence.


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño actual del mercado de gobernanza empresarial, riesgo y cumplimiento?
El mercado se sitúa en USD 23,62 mil millones en 2026 y se proyecta que alcance USD 42,19 mil millones en 2031.
¿Qué segmento de componentes domina el mercado de gobernanza empresarial, riesgo y cumplimiento?
Las soluciones de software lideran con el 66,72% de los ingresos en 2025, mientras que los servicios crecen más rápidamente con una CAGR del 12,6%.
¿Por qué Asia-Pacífico es la región de más rápido crecimiento?
La rápida evolución regulatoria y la expansión de RegTech están impulsando una CAGR del 12,9% hasta 2031 en la región.
¿Cómo están reformando las tecnologías de IA las plataformas de GRC?
Los modelos generativos ahora interpretan regulaciones con un 95% de precisión, automatizan las actualizaciones de políticas y reducen los falsos positivos en un 42%.
Última actualización de la página el:



