
Ransomware-Schutz-Markt Größe und Marktanteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 30.04 Milliarden US-Dollar |
| Marktgröße (2031) | 63.56 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 16.18 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Ransomware-Schutz-Markt Analyse von Mordor Intelligence
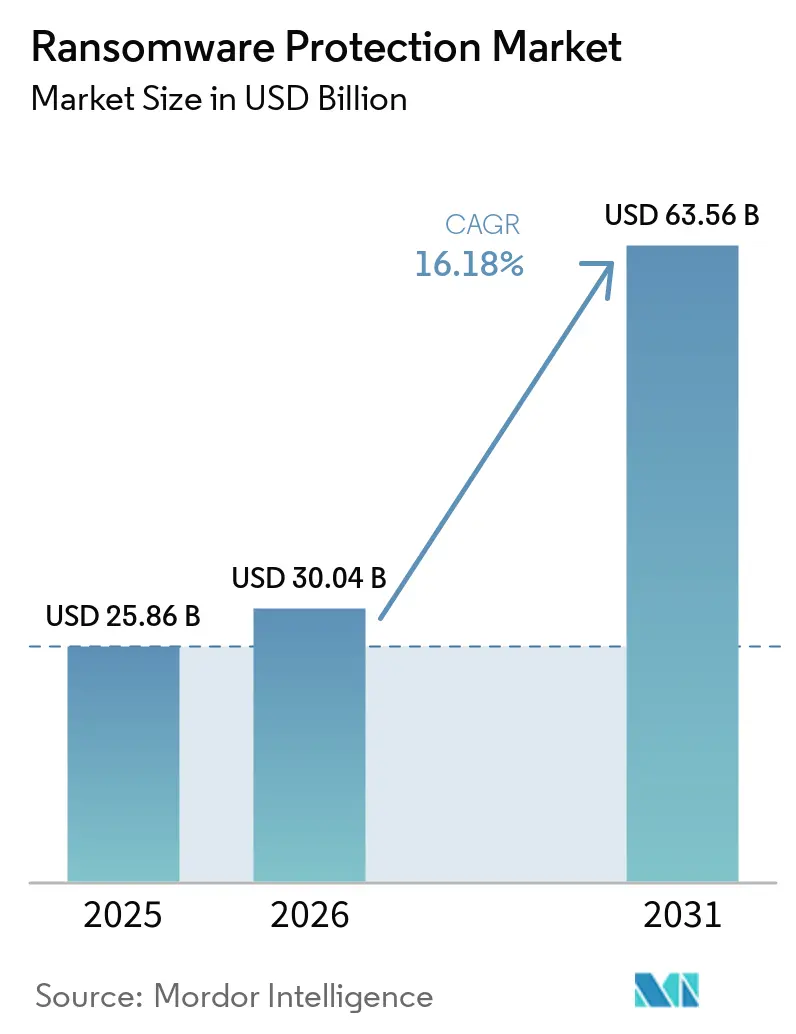
Die Größe des Ransomware-Schutz-Marktes wurde im Jahr 2025 auf USD 25,86 Milliarden geschätzt und soll von USD 30,04 Milliarden im Jahr 2026 auf USD 63,56 Milliarden bis 2031 wachsen, bei einer CAGR von 16,18 % während des Prognosezeitraums (2026–2031). Die Ausweitung von Ransomware-as-a-Service-Ökosystemen, der Aufstieg von Triple-Erpressungsbedrohungen und eine wachsende Angriffsfläche im Bereich der Betriebstechnologie halten die Ausgabendynamik stark. Unternehmen legen nun Wert auf integrierte Prävention, Erkennung und schnelle Wiederherstellung, um die Geschäftskontinuität auch dann aufrechtzuerhalten, wenn die Verschlüsselung erfolgreich ist. Die Exposition von Cloud-Workloads, verschärfte globale Offenlegungsgesetze und höhere Schwellenwerte für Cyberversicherungen verlagern Budgets hin zu Zero-Trust-Kontrollen, unveränderlichen Backups und Verhaltensanalysen. Die Konsolidierung von Anbietern nimmt zu, da Endnutzer einheitliche Plattformen bevorzugen, die Endpunkt-, Identitäts-, Cloud- und Backup-Funktionen mit verwalteten Erkennungs- und Reaktionsdiensten verbinden.
Wichtigste Erkenntnisse des Berichts
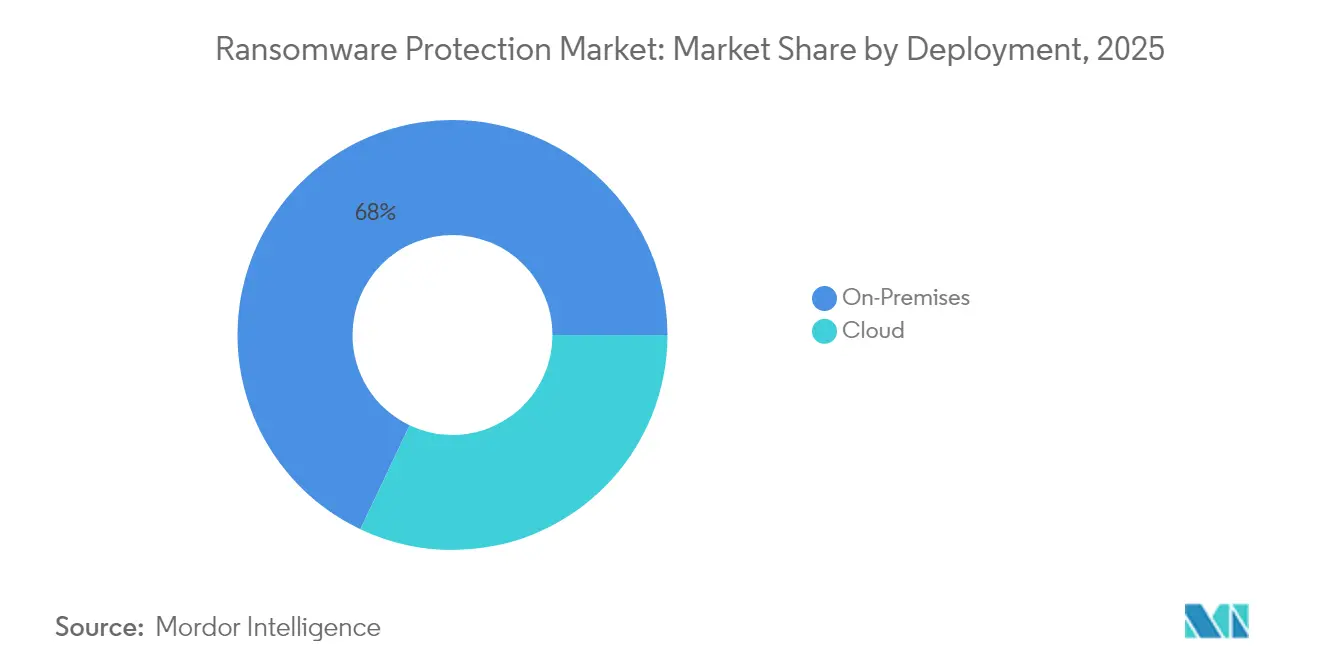
- Nach Bereitstellung behielt On-Premises im Jahr 2025 einen Ransomware-Schutz-Marktanteil von 67,95 %, während Cloud-Lösungen bis 2031 mit einer CAGR von 17,55 % expandieren.
- Nach Anwendung führte der Endpunktschutz im Jahr 2025 mit einem Umsatzanteil von 43,65 %; Backup und Wiederherstellung wird voraussichtlich bis 2031 mit einer CAGR von 16,7 % wachsen.
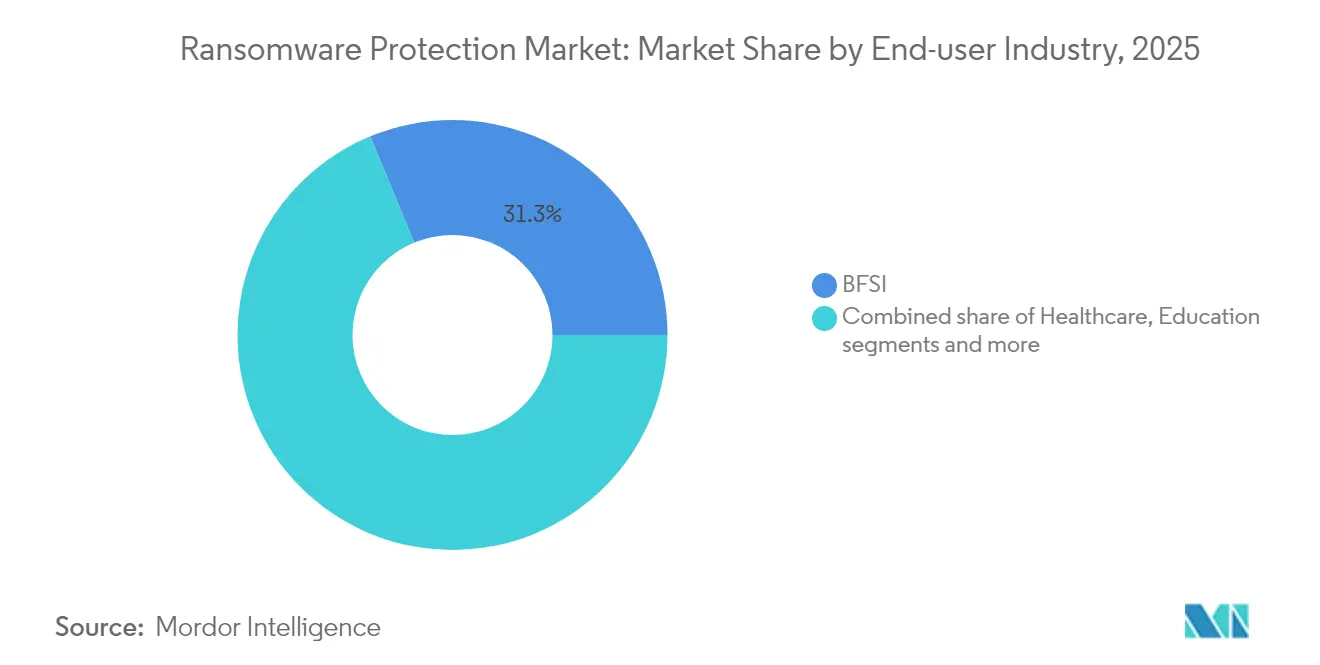
- Nach Endnutzerbranche entfielen im Jahr 2025 31,25 % des Ransomware-Schutz-Marktanteils auf Banken, Finanzdienstleistungen und Versicherungen, während das Gesundheitswesen bis 2031 mit einer CAGR von 16,75 % wächst.
- Nach Unternehmensgröße dominierten Großunternehmen im Jahr 2025 mit 71,60 % der Umsätze, während kleine und mittlere Unternehmen die höchste prognostizierte CAGR von 17,35 % bis 2031 verzeichnen.
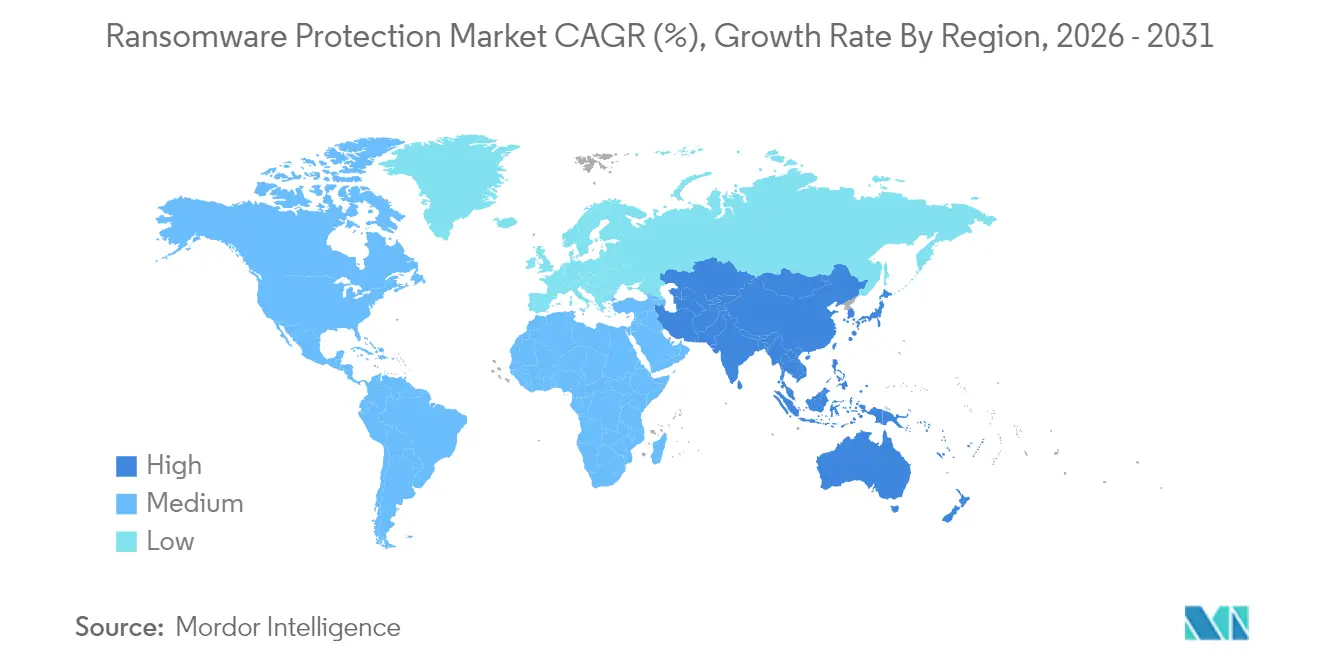
- Nach Geografie führte Nordamerika im Jahr 2025 mit einem Umsatzanteil von 35,90 %; der asiatisch-pazifische Raum soll bis 2031 mit einer CAGR von 16,95 % wachsen.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Eskalierendes Phishing und gezielte Sicherheitsverletzungen | +2.8% | Global, mit Konzentration in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Ransomware-as-a-Service (RaaS)-Boom | +3.2% | Global, insbesondere im asiatisch-pazifischen Raum und in Schwellenmärkten | Mittelfristig (2–4 Jahre) |
| Cloud/SaaS-Migration vergrößert die Angriffsfläche | +2.1% | Nordamerika und EU führend, asiatisch-pazifischer Raum folgend | Mittelfristig (2–4 Jahre) |
| Cyberversicherungsauflagen für erweiterte Kontrollen | +1.9% | Regulierungsrahmen in Nordamerika und EU | Kurzfristig (≤ 2 Jahre) |
| Einführung von Zero-Trust und Mikrosegmentierung | +2.4% | Globale Unternehmenseinführung, staatlich geführte Initiativen | Langfristig (≥ 4 Jahre) |
| Zunahme von Datenexfiltrations- und Triple-Erpressungstaktiken | +2.7% | Global, mit höheren Auswirkungen in regulierten Branchen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Eskalierendes Phishing und gezielte Sicherheitsverletzungen
Generative KI-Stimmenklonung verwandelt herkömmliches Phishing in überzeugendes „Vishing” und erhöht die Kompromittierungsrate von Anmeldedaten im Jahr 2025. Microsofts Phishing-Triage-Agent in Defender XDR kennzeichnet verdächtige Nachrichten nun automatisch, sodass Sicherheitsteams die Reaktionszyklen verkürzen und gleichzeitig die Genauigkeit steigern können[1]. Finanzinstitute geben an, dass 56 % der jüngsten Sicherheitsverletzungen auf ungepatchte VPN-Schwachstellen zurückzuführen sind, was sie dazu veranlasst, Verhaltensanalysen für Benutzer und Entitäten einzusetzen, die anomale Sitzungsaktivitäten kennzeichnen. Der verstärkte Fokus auf Gegenmaßnahmen gegen Social Engineering treibt die Nachfrage nach kontinuierlicher E-Mail-, Endpunkt- und Identitätsüberwachung an, die gemeinsam statt in Silos arbeiten, und stützt damit den Ransomware-Schutz-Markt.
Ransomware-as-a-Service-Boom
Mehr als die Hälfte der auf Untergrundforums verkauften aktiven Malware-Kits sind Ransomware-Varianten, und RaaS-Betreiber kassieren in der Regel einen Anteil von 10 % bis 40 % an jeder Erpressungszahlung. Niedrige technische Hürden ermöglichen es Affiliates, Industrieunternehmen anzugreifen, was zu einem Anstieg von OT-bezogenen Vorfällen um 87 % führt. Unternehmen abonnieren zunehmend Bedrohungsintelligenz-Feeds, die aufkommende Affiliate-Gruppen und Kompromittierungsindikatoren vor deren Veröffentlichung identifizieren, sodass sie Erkennungsregeln aktualisieren können, bevor eine Bewaffnung stattfindet, und stützen damit den Ransomware-Schutz-Markt.
Cloud- und SaaS-Migration vergrößert die Angriffsfläche
Die Workload-Migration treibt einen jährlichen Anstieg von Cloud-Einbrüchen um 75 % an. Das Modell der geteilten Verantwortung lässt Identitäts- und Schlüsselverwaltung in den Händen der Kunden, doch vielen Teams fehlen die Fähigkeiten, Least-Privilege-Richtlinien in Multi-Cloud-Umgebungen durchzusetzen, was die Nachfrage nach Ransomware-Schutzlösungen erhöht. Cloud-native Anwendungsschutzplattformen kombinieren Posture-Management, Laufzeitschutz und Container-Scanning, um dem Sicherheitsbetrieb eine einheitliche Steuerungsebene zu bieten. Fortinets geplante Integration von KI-Anomalieerkennung in seine CNAPP-Suite spiegelt den Marktbedarf nach automatisierter Drift-Analyse wider, die Fehlkonfigurationen erkennt, bevor Angreifer dies tun.
Cyberversicherungsauflagen für erweiterte Kontrollen
Versicherer verlangen nun Nachweise über Ransomware-Schutztechnologien, einschließlich Multi-Faktor-Authentifizierung, Netzwerksegmentierung und unveränderlicher Backups, bevor sie Ransomware-Deckung gewähren. 83 % der Organisationen schließen Cyber-Policen ab, und die durchschnittlichen Erpressungszahlungen stiegen innerhalb von zwei Jahren von 335.000 USD auf 6,5 Millionen USD, was die Versicherer dazu veranlasst, technische Voraussetzungen zu verschärfen. Anbieter reagieren darauf, indem sie Garantieprogramme bündeln – Bitdefender bietet eine Schadensersatzkompensation von bis zu 1 Million USD – um Kunden bei der Erfüllung von Versicherer-Fragebögen zu unterstützen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Kostenlose grundlegende Endpunkt-Tools dämpfen die Ausgaben | -1.8% | Global, insbesondere preissensible KMU-Segmente | Kurzfristig (≤ 2 Jahre) |
| Erfolge der Strafverfolgungsbehörden reduzieren Lösegeldzahlungen | -1.2% | Global, mit stärkeren Auswirkungen in Rechtsgebieten mit aktiver Strafverfolgung | Mittelfristig (2–4 Jahre) |
| Mangel an Cyberfachkräften für komplexe Einführungen | -2.1% | Global, akut in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Hohe Gesamtbetriebskosten für vollständige XDR-Stacks für KMU | -1.6% | Globaler KMU-Markt, insbesondere in Schwellenländern | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Kostenlose grundlegende Endpunkt-Tools dämpfen die Ausgaben
Integrierte Schutzfunktionen in Windows und großen Browser-Plattformen bieten grundlegenden Anti-Malware-Schutz ohne zusätzliche Kosten. Obwohl diese Tools handelsübliche Ransomware-Varianten eindämmen, bieten sie selten Verhaltensanalysen, Täuschung oder automatisches Rollback. Einige KMU-Inhaber, die ihr Risiko unterschätzen, verzögern kostenpflichtige Upgrades und schmälern so potenzielle Einnahmen für Spezialanbieter. Kommerzielle Anbieter heben daher erweiterte Reaktionsfunktionen, Lieferketten-Telemetrie und Versicherungseignungsberichte hervor, um Premium-Stufen zu rechtfertigen.
Erfolge der Strafverfolgungsbehörden reduzieren Lösegeldzahlungen
Globale Abschaltaktionen haben mehrere Ransomware-Infrastrukturen zerstört und zur Rückgewinnung von Geldern beigetragen, was möglicherweise den kriminellen ROI untergräbt und panikgetriebene Beschaffung dämpft. Die Vereinigten Staaten, das Vereinigte Königreich und Australien teilen nun Offenlegungen von Lösegeldzahlungen mit Einheiten zur Bekämpfung von Finanzkriminalität, sodass Ermittler Geldwäschepfade verfolgen können[2]. Dennoch passen sich Angreifer schnell an und wechseln zu Datenlösch- oder Belästigungstaktiken, die Betriebsunterbrechungen verursachen, ohne große Zahlungen zu erfordern, was den anhaltenden Bedarf an widerstandsfähigen Abwehrmaßnahmen sicherstellt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Bereitstellung:
Cloud-Dynamik wächst neben kontrollzentrierten On-Premises-UmgebungenIm Jahr 2025 entfielen 67,95 % des Umsatzes auf On-Premises-Implementierungen, was den Compliance- und Datensouveränitätsbedarf stark regulierter Unternehmen unterstreicht. Dennoch wachsen Cloud-Abonnements mit einer CAGR von 17,55 % bis 2031 rasant. Die Größe des Ransomware-Schutz-Marktes für Cloud-basierte Angebote wird voraussichtlich stark ansteigen, da Käufer elastische Analysen und vereinfachte Updates annehmen. Hybride Designs sind nun Standard und kombinieren lokale Sensoren mit SaaS-basierten Korrelations-Engines, sodass Teams Telemetriedaten vor Ort behalten und gleichzeitig externe Skalierbarkeit nutzen können.
Automatisierte Snapshot-Orchestrierung verkürzt die mittlere Wiederherstellungszeit. Commvaults Cloud Rewind stellt nun vollständige Mandantenumgebungen in Minuten wieder her und weckt das Interesse von Organisationen, die zuvor aufgrund von Wiederherstellungsunsicherheiten gezögert hatten. Kontinuierliche Posturüberwachung, integriertes Schlüsselmanagement und Policy-as-Code-Pipelines ziehen zudem Entwicklungsteams an, die eine DevSecOps-Ausrichtung gegenüber Hardware-Erneuerungszyklen bevorzugen.

Nach Anwendung:
Backup und Wiederherstellung übertreffen einen reifenden Endpunkt-KernDer Endpunktschutz lieferte im Jahr 2025 43,65 % des Umsatzes und bleibt der erste Kauf in jedem Ransomware-Abwehr-Stack. Dennoch sind Backup und Wiederherstellung auf dem Weg zu einer CAGR von 16,7 %, der höchsten unter den Anwendungsgruppen. Unveränderliche und luftgespaltene Repositories fungieren nun als letzte Absicherung, wenn Präventionsschichten versagen. ExaGrids nicht netzwerkgebundene Ebene und die verzögerte Löschfunktion sind Beispiele für Designs, die Angreifer daran hindern, Wiederherstellungspunkte zu manipulieren.
E-Mail- und Web-Gateway-Module entwickeln sich über Secure-Access-Service-Edge-Architekturen weiter, die den Datenverkehr durch Cloud-Inspektionsknoten leiten und die Latenz für verteilte Belegschaften verringern. Netzwerksegmentierungsfunktionen werden ebenfalls in diese Plattformen integriert, was die Grenzen zwischen Kategorien verwischt und gleichzeitig die Eindämmung stärkt. Da Käufer auf Plattformkonsolidierung drängen, bündeln Anbieter zuvor separate Module in einheitliche Lizenzen – ein Muster, das die Dynamik des Ransomware-Schutz-Marktes verstärkt.
Nach Endnutzerbranche:
Regulierung treibt Investitionen im Gesundheitswesen über die Führungsposition des Finanzsektors hinausDas Segment Banken, Finanzdienstleistungen und Versicherungen führte im Jahr 2025 mit einem Umsatzanteil von 31,25 %, was die tief verwurzelte regulatorische Kontrolle und die hohe Attraktivität von Vermögenswerten widerspiegelt. Das Gesundheitswesen folgt mit der schnellsten CAGR von 16,75 %, angetrieben durch strengere Änderungen der HIPAA-Sicherheitsregel, die Multi-Faktor-Authentifizierung und Verschlüsselung für elektronisch geschützte Gesundheitsinformationen vorschreiben. Die Größe des Ransomware-Schutz-Marktes für Gesundheitseinrichtungen wird voraussichtlich rasch wachsen, da Anbieter veraltete Systeme modernisieren und Zero-Trust-Netzwerke in klinischen Umgebungen einführen.
Hersteller kämpfen mit konvergierten IT-OT-Infrastrukturen; 68 % der industriellen Ransomware-Vorfälle Anfang 2025 trafen Produktionsanlagen, was Investitionen in Asset-Visibility-Plattformen anregt. Bildungseinrichtungen beschleunigten trotz Budgetbeschränkungen die Sicherheitsausgaben nach einem Anstieg der Angriffe um 70 % im vorangegangenen Schuljahr. Branchenübergreifend verlangen Versicherer und Prüfer nun Nachweise über unveränderliche Backups und Tabletop-Wiederherstellungsübungen als Teil der jährlichen Policenerneuerungen.
Nach Unternehmensgröße:
KMU-Einführung steigt, da verwaltete Dienste Kompetenzlücken schließenGroßunternehmen hielten im Jahr 2025 dank umfangreicher Sicherheitsteams und mehrschichtiger Architekturen einen Umsatzanteil von 71,60 %. Dennoch wachsen kleine und mittlere Unternehmen mit einer CAGR von 17,35 %, was die Demokratisierung unternehmensgerechter Kontrollen unterstützt. Cloud-native Schutz-Suiten mit Abonnements pro Endpunkt beseitigen Kapitalbarrieren und integrieren Best-Practice-Richtlinien von Anfang an.
Sicherheitsorientierte verwaltete Dienstleister spielen eine zentrale Rolle, indem sie Überwachung, Patch-Management und Vorfallsreaktion bündeln, sodass Kunden Talentmangel umgehen können. Partnerschaften wie Guardz und SentinelOne integrieren KI-gestützte Erkennung mit vereinfachten Dashboards, sodass verwaltete Dienstleister effizient über Dutzende von Mandanten hinweg einsetzen können. Da Ransomware-Gruppen zunehmend Unternehmen mit weniger als 1.000 Mitarbeitern ins Visier nehmen, betrachten KMU Cyberausgaben als direkte Kosten der Geschäftskontinuität und nicht als diskretionäre IT-Ausgaben, was die Expansion des Ransomware-Schutz-Marktes verstärkt.
Geografische Analyse
Ransomware-Schutzmarkt Nordamerika
Nordamerika führte 2025 mit einem Umsatzanteil von 35,90 %, gestützt auf ausgereifte Compliance-Regelungen im Finanz- und Gesundheitswesen sowie beträchtliche Unternehmensbudgets. Bundesstaatliche Initiativen wie die obligatorische Meldepflicht für Vorfälle in kritischen Infrastrukturen erhöhen die grundlegenden Sicherheitsanforderungen weiter. Die Größe des Ransomware-Schutzmarktes für in den Vereinigten Staaten ansässige Organisationen wird weiter steigen, da Versicherungsunternehmen die Deckungsbedingungen verschärfen.
Ransomware-Schutzmarkt Asien-Pazifik
Asien-Pazifik verzeichnet mit 16,95 % CAGR bis 2031 das stärkste Wachstum. Neue Gesetze in Australien schreiben die Offenlegung von Lösegeldzahlungen vor, und Südostasien verzeichnete im Jahr 2024 mehr als 135.000 Ransomware-Fälle, was die regionale Exponierung unterstreicht. Viele Regierungen in Asien-Pazifik legen Förderprogramme auf, die mittelständischen Unternehmen die Einführung von Zero-Trust-Kontrollen erleichtern und die Akzeptanz über die Hauptniederlassungen multinationaler Konzerne hinaus beschleunigen.
Ransomware-Schutzmarkt EMEA und Lateinamerika
Europa profitiert von der NIS2-Richtlinie, die bis zu 150.000 wesentliche Einrichtungen erfasst und Bußgelder von bis zu 10 Millionen EUR bei Nichteinhaltung vorsieht. Der Marktanteil des Ransomware-Schutzes für in der EU ansässige KMU dürfte steigen, da diese verpflichtende Risikobewertungen und die Überwachung der Lieferkette einführen. Im Nahen Osten und in Afrika werden die Sicherheitsausgaben im Jahr 2025 voraussichtlich 3 Milliarden USD übersteigen, da Unternehmen in generative KI-Analytik und Incident-Response-Retainer investieren. Lateinamerika kämpft mit einer Ransomware-Beteiligungsrate, die deutlich über dem globalen Durchschnitt liegt, was neue Regulierung in Brasilien vorantreibt, die eine Offenlegung innerhalb von drei Tagen vorschreibt und damit die regionale Chance für Anbieter von verwalteten Sicherheitsdiensten vergrößert.
Regulatorisches Umfeld
Ransomware-spezifische Compliance-Anforderungen werden in Bezug auf Zahlungsmeldungen und Vorfallsbenachrichtigungen verschärft, was das Gewicht von Dokumentation, Prüfbarkeit und Wiederherstellungsbereitschaft bei Beschaffungsentscheidungen erhöht. Australien hat den Cyber Security Act 2024 erlassen, der Unternehmen ab einem Jahresumsatz von 3 Mio. AUD verpflichtet, Ransomware- oder Cyber-Erpressungszahlungen innerhalb von 72 Stunden nach Zahlung zu melden. Dies verstärkt die Nachfrage nach Kontrollen, die die Nutzung von MFA, Segmentierung und unveränderlichem Backup-Status während Post-Incident-Prüfungen belegen können.
In der Europäischen Union erweitert NIS2 die verpflichtenden Cybersicherheits-Risikomanagementmaßnahmen auf eine breitere Gruppe von wesentlichen und wichtigen Einrichtungen. Die Durchführungsverordnung (EU) 2024/2690 der Kommission (Oktober 2024) legt technische Anforderungen und Kriterien für die Meldung erheblicher Vorfälle fest, einschließlich Ransomware, und ENISA veröffentlichte im Juni 2025 technische Umsetzungsleitlinien zur Unterstützung der NIS2-Umsetzung. In den Vereinigten Staaten aktualisiert NIST IR 8374 Revision 1 (Juni 2026) die Leitlinien zum Ransomware-Risikomanagement als Community-Profil des Cybersecurity Framework (CSF) 2.0 und bietet Unternehmen und regulierten Betreibern eine klarere Zuordnung zwischen Ransomware-Playbooks und den Funktionen Governance, Schutz, Erkennung, Reaktion und Wiederherstellung.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette für Ransomware-Schutz umfasst vorgelagerte Telemetrie- und Kontrollebenen-Enabler (Endpoint-Agenten, Identitätsanbieter, E-Mail-Sicherheit, Netzwerksensoren, SIEM/XDR-Datenpipelines und Cloud-Logging), zentrale Analyse- und Reaktionsebenen (verhaltensbasierte Erkennung, Anreicherung von Bedrohungsdaten, SOAR-Playbooks, Deception und schnelle Isolierung) sowie nachgelagerte Resilienzkomponenten (unveränderliche Backup-Repositorys, DR-Orchestrierung, Werkzeuge zur Vorfallwiederherstellung und Managed-Detection-and-Response-Dienste). Kundenbeschaffungszentren bündeln zunehmend Endpoint, Identität, E-Mail und Backup in weniger Plattformen, während MSPs und MDR-Anbieter für KMUs ohne internes Cyber-Know-how weiterhin wichtige Vertriebskanäle bleiben.
Auch die Exposition der Lieferkette ist zu einem zentralen Verbreitungsweg geworden und prägt die Erwartungen an Anbieter entlang der gesamten Kette, von sicherer Softwareentwicklung und Paket-Herkunftsnachweisen bis hin zu Drittanbieter-Risiken und Beschaffungs-Due-Diligence. Die Cloud Security Alliance dokumentierte 2026 eine Kaskade, bei der TeamPCP Sicherheits- und KI-Tooling-Pakete kompromittierte, die in CI/CD-Pipelines verwendet werden, und dabei Anmeldedaten aus privilegierten Umgebungen abgriff, was bestätigt, dass Scanner und SDKs zu hochwertigen Zielen werden können. Im Mai 2026 beschrieben Berichte über einen Nitrogen-Ransomware-Vorfall bei nordamerikanischen Foxconn-Einrichtungen eine groß angelegte Datenexfiltration, die mehrere nachgelagerte Markenpartner betraf, und verdeutlichten, wie Angreifer über Vertragshersteller und Dienstleister ihren Druck verstärken können. Diese Fälle erhöhen die Bedeutung von Secrets-Management, Least Privilege, Lieferantenattestierungen und Wiederherstellungstests bei der Anbieterauswahl und -verlängerung.
Wettbewerbslandschaft
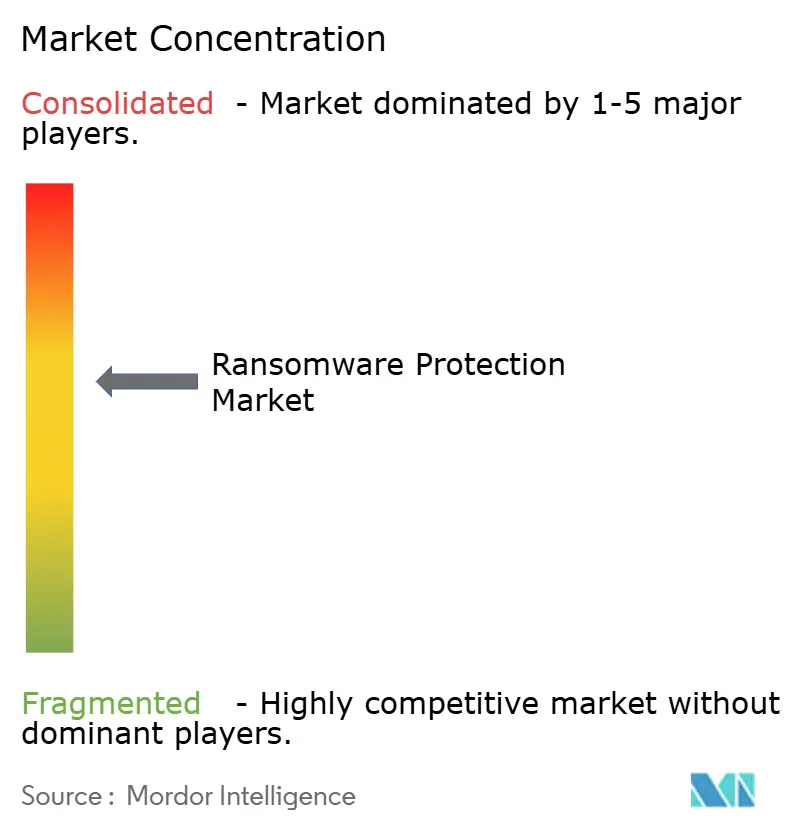
Die Anbieterszene bleibt mäßig fragmentiert, tendiert jedoch zur Plattformkonsolidierung. Sophos' Kauf von Secureworks für USD 859 Millionen fügt seiner Endpunktbasis Tiefe in verwalteter Erkennung und Reaktion hinzu und stärkt integrierte Vorfallsreaktions-Pipelines. CyberArks Übernahme von Venafi für USD 1,54 Milliarden verbindet maschinelles Identitätsmanagement mit menschlichen Privilegienkontrollen und bekämpft den Missbrauch von Anmeldedaten in Multi-Cloud-Umgebungen.
KI-first-Spezialisten gewinnen an Bedeutung, indem sie sich ausschließlich auf die Bekämpfung von Ransomware konzentrieren. Halcyon erreichte eine Bewertung von USD 1 Milliarde durch Echtzeit-Verhaltensblockierung und Exfiltrationsverhinderung. Etablierte Akteure kontern, indem sie maschinelles Lernen in Backup- und Identitätsmodule integrieren und so „Erkennen-Schützen-Wiederherstellen”-Schleifen von einer einzigen Konsole aus anbieten. Cloud-Allianzen nehmen zu: CrowdStrike und Google Cloud haben ihre Partnerschaft ausgebaut, um verwaltete Erkennung in hyperscale Protokollierung zu integrieren und Untersuchungszyklen für gemeinsame Kunden zu verkürzen.
Erfolgsmetriken verlagern sich von rohen Malware-Blockierungsraten hin zu messbarer Ausfallzeitreduzierung. Anbieter, die eine Wiederherstellung in weniger als einer Stunde durch orchestriertes Snapshot-Rollback nachweisen können, genießen einen Preisvorteil und lenken Beschaffungsteams hin zu ergebnisbasierten Bewertungen statt zu Funktionslisten.
Marktführer im Ransomware-Schutz-Bereich
-
McAfee, LLC
-
AO Kaspersky Lab
-
Bitdefender
-
FireEye, Inc.
-
Microsoft
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Ransomware-Schutz-Markt Unternehmen in diesem Bericht
- CrowdStrike Holdings, Inc.
- Microsoft (Defender/XDR)
- Trend Micro Inc.
- Palo Alto Networks
- SentinelOne
- Sophos Ltd.
- Symantec (Broadcom)
- McAfee LLC
- Kaspersky Lab
- Bitdefender
- FireEye / Trellix
- Zscaler Inc.
- Cisco (Secure Endpoint)
- Fortinet, Inc.
- Acronis International
- Datto (Kaseya)
- Veeam Software
- Barracuda Networks
- Webroot (OpenText)
- Check Point Software
Marktchancen und Zukunftsaussichten
Die Käufernachfrage verschiebt sich von punktuellen Abwehrmaßnahmen hin zu einem prüfbaren Ransomware-Risikomanagement, das mit veröffentlichten staatlichen Leitlinien im Einklang steht, was Raum für Lösungen schafft, die Kontrollen in Nachweise, Bereitschaftsbewertungen und wiederholbare Reaktionen übersetzen. NIST IR 8374 Rev. 1 (im Juni 2026 finalisiert) bietet ein am CSF 2.0 ausgerichtetes Ransomware-Community-Profil und unterstützt Anbieter, die Produktkontrollen mit Governance- und Wiederherstellungsergebnissen abgleichen, einschließlich der Verifizierung unveränderlicher Backups, der Validierung von Segmentierung und der Berichterstattung über Wiederherstellungsübungen. Warnhinweise von CISA und FBI, einschließlich des Hinweises vom Juli 2025 zu Interlock und des Updates vom Juni 2025 zu Play-Ransomware, halten grundlegende Praktiken wie Netzwerksegmentierung, Multi-Faktor-Authentifizierung und Offline-Backups im Blick, was die Nachfrage nach integrierten Paketen aufrechterhält, die die Bereitstellungskomplexität über Endpoint, Identität, E-Mail und Backup hinweg reduzieren.
Chancen bündeln sich auch rund um KI-gestützte Abwehrabläufe und Automatisierung, die die durchschnittliche Zeit bis zur Erkennung und Wiederherstellung verkürzen, insbesondere für Cloud- und Hybridumgebungen, in denen Telemetriedaten über mehrere Umgebungen verteilt sind. Im März 2026 veröffentlichte das Weiße Haus die Cyber-Strategie für Amerika von Präsident Trump, in der Zero-Trust-Architektur und KI-gestützte Cybersicherheit als Prioritäten zur Eindämmung von Ransomware und verwandten Bedrohungen genannt werden, was das Unternehmensinteresse an automatisierter Triage, Verhaltensanalyse und Orchestrierung unterstützt, die seitliche Bewegungen eindämmen und dabei die Geschäftskontinuität wahren können. Unabhängig davon lassen Lieferkettenangriffe und Multi-Party-Erpressungsvorfälle die Nachfrage nach Anmeldedaten-Hygiene, CI/CD-Schutz und Anbieterrisikoprogrammen weiter steigen, die die Sicherheit der Software-Lieferkette mit der Eindämmung und Wiederherstellung von Ransomware verbinden und den adressierbaren Bereich über traditionelle Endpunkte hinaus auf Entwicklungstools und eingebettete oder operative Umgebungen ausweiten.
Neueste Industrielle Entwicklungen in Ransomware-Schutz-Markt
- Juli 2026: NIST veröffentlichte NIST IR 8374 Revision 1 und aktualisierte damit die Leitlinien zum Ransomware-Risikomanagement als Community-Profil des Cybersecurity Framework (CSF) 2.0. Das Update bietet Organisationen eine präskriptivere Kontrollzuordnung für die Aktivitäten Governance-Schutz-Erkennung-Reaktion-Wiederherstellung und hilft, Anbieterbewertungen und interne Assurance-Berichte zu standardisieren.
- April 2026: Bitdefender führte GravityZone Extended Email Security für Unternehmen und MSPs ein, das E-Mail-Schutz mit Endpoint-Sicherheit integriert, um Phishing-gestützte Ransomware-Verbreitung und Business-E-Mail-Compromise zu unterbinden. Die Veröffentlichung unterstützt Trends zur Plattformkonsolidierung, indem sie den Anti-Ransomware-Schutz auf einen häufig genutzten initialen Zugangsvektor ausweitet, ohne separate Tools zu erfordern.
- Oktober 2024: Die Europäische Kommission verabschiedete die Durchführungsverordnung (EU) 2024/2690, die technische Anforderungen und Kriterien für die Meldung erheblicher Vorfälle im Rahmen des NIS2-Regelwerks festlegt, einschließlich Ransomware-bezogener Vorfälle. Die Maßnahme erhöhte die betriebliche Bedeutung der Klassifizierung von Vorfällen, der Aufbewahrung von Nachweisen und der Reife der Reaktionsprozesse für erfasste Einrichtungen und deren kritische Lieferanten.
Ransomware-Schutz-Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Einnahmen aus Tools und Dienstleistungen, die Organisationen dabei helfen, den Eintritt von Ransomware zu verhindern, verdächtige Aktivitäten zu erkennen, die Ausbreitung einzudämmen und Daten sowie den Betrieb nach Verschlüsselungsereignissen wiederherzustellen – in gängigen Unternehmensumgebungen.
Ausschlüsse aus dem Umfang: Wir schließen generische Antivirenprodukte ohne dedizierte Anti-Ransomware-Funktionalität sowie eigenständige Honorare für Incident-Response-Retainer aus.
Segmentierungsübersicht
- Nach Bereitstellung
- On-Premises
- Cloud
- Nach Anwendung
- Endpunktschutz
- E-Mail-Schutz
- Netzwerk- und Web-Sicherheit
- Backup und Wiederherstellung / Notfallwiederherstellung
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- Regierung und öffentlicher Sektor
- IT und Telekommunikation
- Fertigung und Industrie
- Bildung
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Australien und Neuseeland
- Übriger asiatisch-pazifischer Raum
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Die Desk-Research-Arbeit begann mit der Kartierung des Bedrohungs- und Exponierungsprofils und verknüpfte dieses anschließend mit beobachtbaren Ausgabensignalen für Ransomware-Bereitschaft. Hierfür verwendete Quellen umfassen öffentliche Cybersicherheitshinweise und -berichte wie CISA-Warnungen, FBI IC3-Beschwerdestatistiken, NIST-Leitlinien und ENISA-Bedrohungslandschaftspublikationen sowie OECD-Digitalindikatoren, soweit relevant.
Wir haben außerdem öffentliche Offenlegungen von Anbietern überprüft, darunter Jahresberichte und Investorenpräsentationen, Beschaffungsbekanntmachungen und seriöse Presseberichterstattung über größere Vorfälle, sowie technische Beiträge in begutachteten Sicherheitsfachzeitschriften. Um kleinere Einnahmequellen nicht zu übersehen, nutzten wir kostenpflichtige Abonnements für finanzielle Unternehmensinformationen, Patentabdeckung und kuratierte Nachrichten, was dabei half, Geschäftspositionen und Produktpositionierungen abzugleichen. Diese Liste ist nicht erschöpfend, und viele weitere öffentliche Dokumente wurden ebenfalls zur Datenerhebung, Validierung und Klärung herangezogen.
Primärinterviews und Umfragen
Primäre Eingaben wurden durch Interviews und Umfragen mit Sicherheitskäufern, IT-Leitern und angebotsseitigen Experten gesammelt, die in den Bereichen Endpunktschutz, Backup und Wiederherstellung, E-Mail-Sicherheit, MDR und Incident-Response-Planung tätig sind. Diese Gespräche dienten dazu, Einführungszeitpunkte, typische Vertragsstrukturen, Attach-Raten für verwaltete Dienste und praktische Preisbewegungen zu bestätigen. Anschließend wurden diese Erkenntnisse genutzt, um die Desk-Annahmen für APAC, EMEA und Amerika einem Stresstest zu unterziehen.
Verteilung der Befragten in der primären Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 33 % | CXOs: 15 % | APAC: 43 % |
| Mittlere Ebene: 48 % | Funktions-/Einheitsleiter: 26 % | EMEA: 33 % |
| Kleinere Akteure: 19 % | Manager: 59 % | Amerika: 24 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung wurde mithilfe eines Top-down-Nachfragepools aufgebaut. Zunächst schätzten wir die adressierbare Basis von Organisationen nach Region, dann wurden Muster zur Ransomware-Schutz-Adoption und Ausgabenintensität angewendet, die der beobachteten Exposition gegenüber Cyber-Vorfällen und dem Verhalten bei Sicherheitsbudgets entsprechen. Das anfängliche Ergebnis wurde dann mit selektiven Bottom-up-Annäherungen überprüft, beispielsweise durch Stichproben typischer jährlicher Vertragswerte für wichtige Tool-Kategorien und Multiplikation mit Adoptionsbereichen, gefolgt von Kanal- und Dienstleistungs-Attach-Raten-Prüfungen zur Anpassung der Gesamtwerte.
Die wichtigsten Eingaben umfassten die gemeldete Häufigkeit von Ransomware-Vorfällen und den Schweregrad der Störungen, Modernisierungsraten für Backup und Wiederherstellung (einschließlich unveränderlicher Speicherfunktionen), Erneuerungszyklen für Endpunkt- und E-Mail-Sicherheit, den Anteil der in die Cloud verlagerten Workloads sowie den Anteil der Bereitstellungen, die verwaltete Sicherheitsdienste für eine 24x7-Überwachung nutzen. Die Prognose wurde mithilfe einer Szenarioanalyse erstellt, unterstützt durch eine leichte multivariate Regression auf Frühindikatoren wie Wachstum der Sicherheitsausgaben, Trends bei der Offenlegung von Sicherheitsverletzungen und Cloud-Adoption. Anschließend wurden die Szenarien auf Basis von Expertenfeedback dazu verfeinert, wie Präventions- und Wiederherstellungsfähigkeiten in Plattformverträge gebündelt werden. Wo Bottom-up-Prüfungen für kleinere Regionen oder Nischenanwendungsfälle schwächer waren, wurden Bereiche verwendet und auf den Nachfragepool normalisiert, damit die Gesamtwerte realistisch blieben.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgte in Schichten, beginnend mit Konsistenzprüfungen über Regionen und Kundenkohorten hinweg. Anschließend wurden die Modellausgaben mit unabhängigen Signalen wie Trends bei der Vorfallsmeldung, der Richtung der Sicherheitsbudgets und dem Mix verwalteter Dienste verglichen. Ausreißer wurden markiert, Annahmen wurden überprüft, und Folgegespräche wurden ausgelöst, wenn Preisgestaltung, Adoption oder Umfangsinterpretationen nicht mit den Angaben der Befragten übereinstimmten.
Jeder Datensatz und jeder Berechnungsschritt wurde von einem weiteren Analysten überprüft, bevor die endgültige Freigabe erfolgte. Der letzte Durchgang wurde kurz vor der Lieferung abgeschlossen, um aktuelle wesentliche Ereignisse zu erfassen, die die Nachfrage beeinflussen können. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden hinzugefügt, wenn wesentliche regulatorische, bedrohungsbezogene oder technologische Änderungen die Marktentwicklung erheblich beeinflussen.
Schätzung des Ransomware-Schutz-Markts von Mordor Intelligence im Vergleich mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für Ransomware-Schutz stimmen häufig nicht überein, da die Kategorie nahe an angrenzenden Sicherheitsbereichen liegt und jede Studie ihre Einschlussgrenzen unterschiedlich zieht. Unterschiede entstehen auch durch das gewählte Referenzjahr, die Behandlung von Dienstleistungen und die Frage, ob die Preisgestaltung als pauschaler Aufschlag modelliert wird oder an messbare Vertrags- und Adoptionsveränderungen geknüpft ist.
Einige externe Schätzungen beziehen breite Cybersicherheitsausgabenkategorien ein, die allgemeine Antivirenprogramme, umfassendere Endpunktsicherheit oder als separate Retainer gebuchte Incident-Response-Dienste umfassen können. Im Modell von Mordor Intelligence werden Einnahmen nur dann gezählt, wenn das Produkt oder die Dienstleistung speziell für die Ransomware-Prävention, -Erkennung, -Eindämmung oder -Wiederherstellung entwickelt wurde, während generische Antivirenprogramme und eigenständige Retainer-Honorare ausgeschlossen bleiben. Dies führt in der Regel zu einem engeren Gesamtwert bei Vergleichen mit gemischtem Umfang.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 30,04 Mrd. USD (2026) | |
| Globaler Forschungsherausgeber A | 27,23 Mrd. USD (2024) | Verwendet ein früheres Basisjahr und einen breiteren Komponentenmix, der allgemeine Sicherheitskontrollen neben ransomware-spezifischen Fähigkeiten gruppieren kann, was den Ausgangswert vor der Prognose verändert. |
| Branchenforschungsherausgeber B | 22,22 Mrd. USD (2024) | Stützt sich auf eine andere Nachfragebasis und regionale Gewichtung über 30+ Länder hinweg und behandelt möglicherweise verwaltete Dienste und wiederherstellungsbezogene Einnahmen unterschiedlich, was den Gesamtwert für 2024 verschiebt. |
Die Streuung der Werte erklärt sich hauptsächlich durch die Jahresauswahl und die Frage, wie eng die Definition an ransomware-spezifische Präventions- und Wiederherstellungsanwendungsfälle geknüpft ist. Indem der Aufbau an beobachtbarer Adoption, Preisgestaltung und Attach-Raten für verwaltete Dienste verankert bleibt, ist die Schätzung auf klare Eingaben zurückführbar, die überprüft und aktualisiert werden können, wenn sich das Bedrohungsumfeld verändert.
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Ransomware-Schutz-Markt derzeit und wie hoch ist seine Wachstumsrate?
Der Markt wird im Jahr 2026 auf USD 30,04 Milliarden geschätzt und soll bis 2031 USD 63,56 Milliarden erreichen, was einer CAGR von 16,18 % entspricht.
Welches Bereitstellungsmodell wächst am schnellsten?
Cloud-basierter Ransomware-Schutz zeigt die schnellste Entwicklung mit einer CAGR von 17,55 % bis 2031, obwohl On-Premises noch den größeren Umsatzanteil hält.
Warum erhalten Backup- und Wiederherstellungslösungen eine stärkere Budgetzuweisung?
Backup- und Wiederherstellungs-Tools wachsen mit einer CAGR von 16,7 %, da unveränderliche und luftgespaltene Speicher die letzte Verteidigungslinie bieten, wenn Präventionsschichten versagen.
Welche Branche wird voraussichtlich die Ausgaben am stärksten steigern?
Das Gesundheitswesen wird voraussichtlich mit einer CAGR von 16,75 % wachsen, angetrieben durch strengere Revisionen der HIPAA-Sicherheitsregel, die Multi-Faktor-Authentifizierung und Verschlüsselung vorschreiben.
Wie beeinflussen neue Regulierungen die Marktnachfrage?
Maßnahmen wie die NIS2-Richtlinie der EU und das australische Gesetz zur Meldung von Lösegeldzahlungen zwingen Tausende von Organisationen, Zero-Trust-Kontrollen einzuführen, und treiben die Nachfrage nach umfassenden Schutzplattformen an.
Welche Strategien helfen Anbietern, in diesem Markt wettbewerbsfähig zu bleiben?
Führende Anbieter differenzieren sich durch Plattformkonsolidierung, KI-gestützte Erkennung und schnelle Wiederherstellungsfähigkeiten, oft unterstützt durch Übernahmen und strategische Cloud-Allianzen.