
Größe und Marktanteil des Marktes für Sicherheits- und Schwachstellenmanagement
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
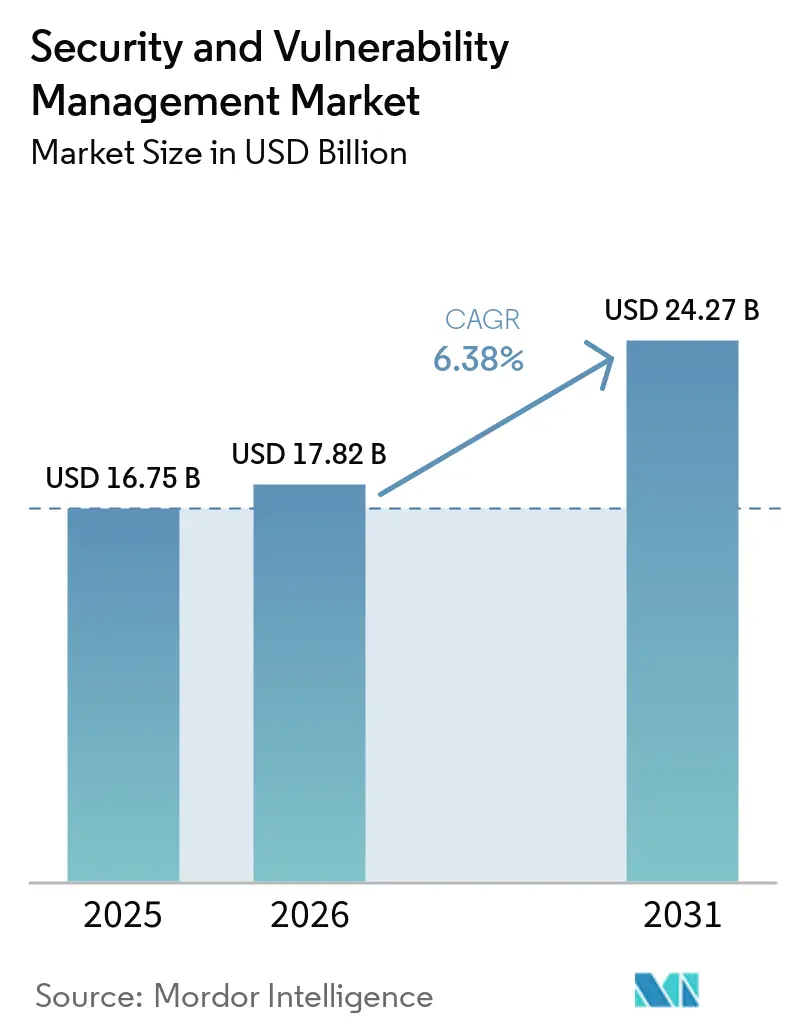
| Marktgröße (2026) | 17.82 Milliarden US-Dollar |
| Marktgröße (2031) | 24.27 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 6.38 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
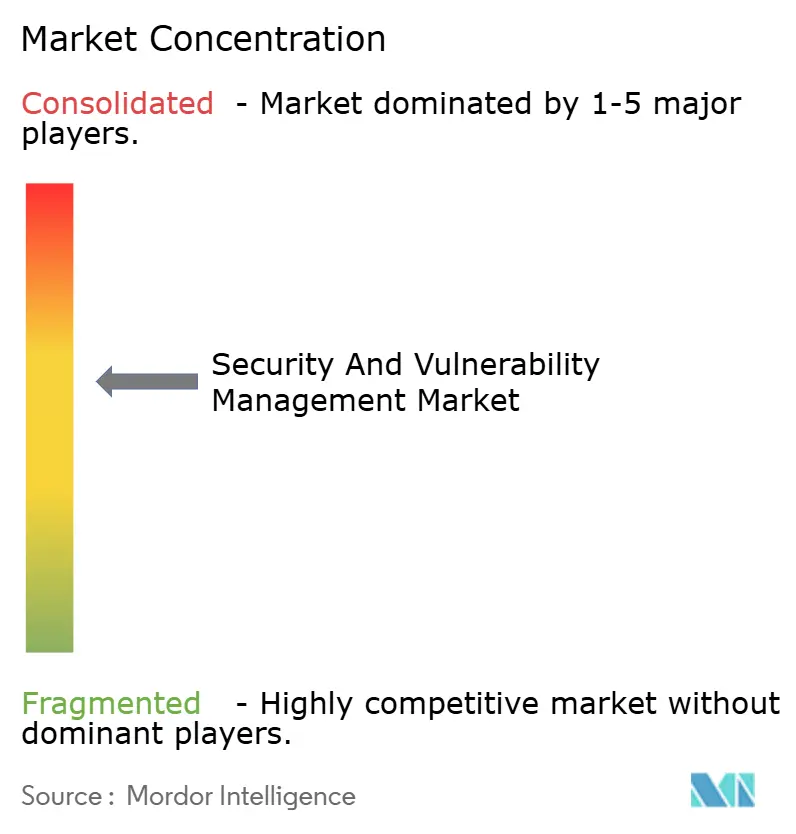
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Sicherheits- und Schwachstellenmanagement von Mordor Intelligence
Die Marktgröße für Sicherheits- und Schwachstellenmanagement wird im Jahr 2026 auf 17,82 Milliarden USD geschätzt, ausgehend vom Wert des Jahres 2025 von 16,75 Milliarden USD, mit Projektionen für 2031 von 24,27 Milliarden USD, was einem Wachstum von 6,4 % CAGR über den Zeitraum 2026–2031 entspricht. Der Markt für Sicherheits- und Schwachstellenmanagement profitiert weiterhin von verbindlichen Cyber-Risiko-Vorschriften, einem gestiegenen Bewusstsein auf Vorstandsebene und einer strategischen Verlagerung hin zu einheitlichen Plattformen für das Exposure-Management, die die Ausbreitung von Tools begrenzen. Rasche Digitalisierung, KI-gestützte Angriffe und die Einführung von Zero-Trust-Konzepten stützen das Budgetwachstum trotz makroökonomischen Drucks und zeigen den Markt für Sicherheits- und Schwachstellenmanagement als eine zentrale Säule der Unternehmensresilienz. Die Konsolidierung unter Anbietern bleibt eine prägende Kraft, da drei Viertel der Organisationen weniger Lieferanten anstreben und Plattformanbieter dazu drängen, ihr Angebot von der Überprüfung bis zur automatisierten Behebung auszuweiten. Risikobasierte Analysen übertreffen mittlerweile reine Schweregradbewertungen, was widerspiegelt, wie der Markt für Sicherheits- und Schwachstellenmanagement auf die Anforderungen von Versicherern ausgerichtet ist, die für Zeichnungsentscheidungen eine kontinuierliche Transparenz verlangen[1].
Wichtigste Erkenntnisse des Berichts
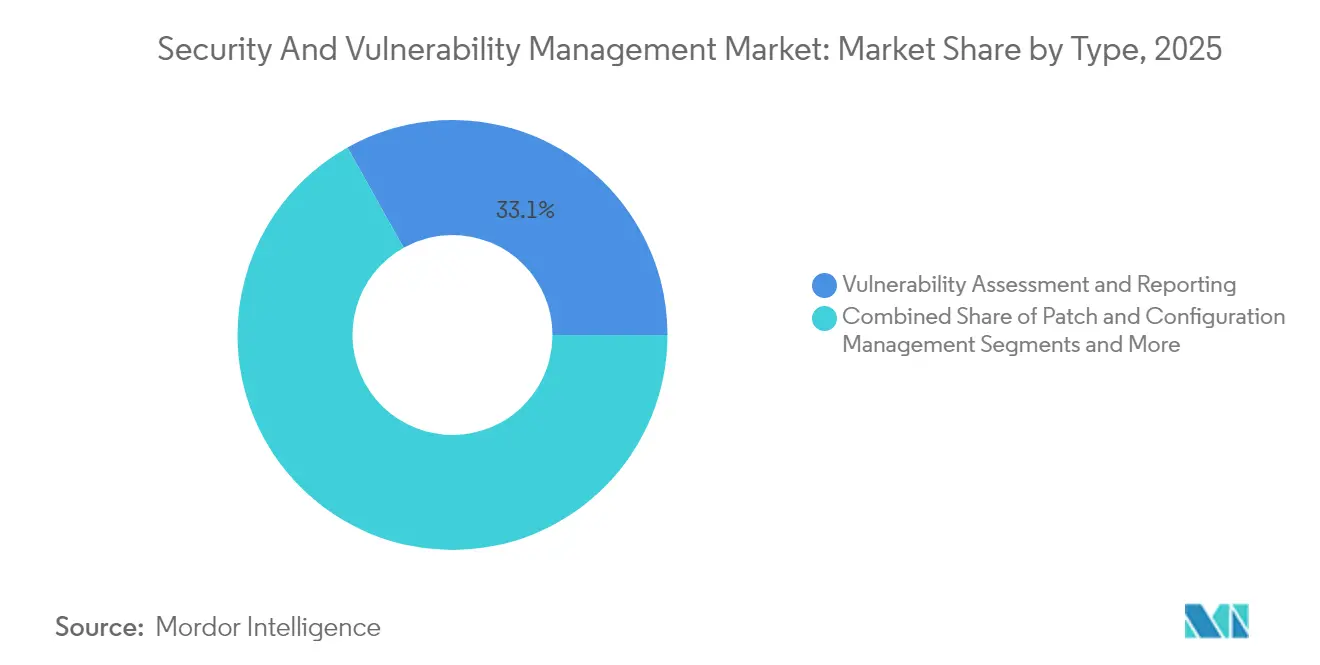
- Nach Typ entfiel auf Schwachstellenbewertung und -berichterstattung ein Anteil von 33,12 % an der Marktgröße für Sicherheits- und Schwachstellenmanagement im Jahr 2025, während das risikobasierte Schwachstellenmanagement (RBVM) mit einer CAGR von 6,85 % wächst.
- Nach Bereitstellungsmodus kontrollierten On-Premise-Lösungen im Jahr 2025 einen Anteil von 68,25 % am Markt für Sicherheits- und Schwachstellenmanagement, während die Cloud-Bereitstellung bis 2031 mit einer CAGR von 7,78 % zunimmt.
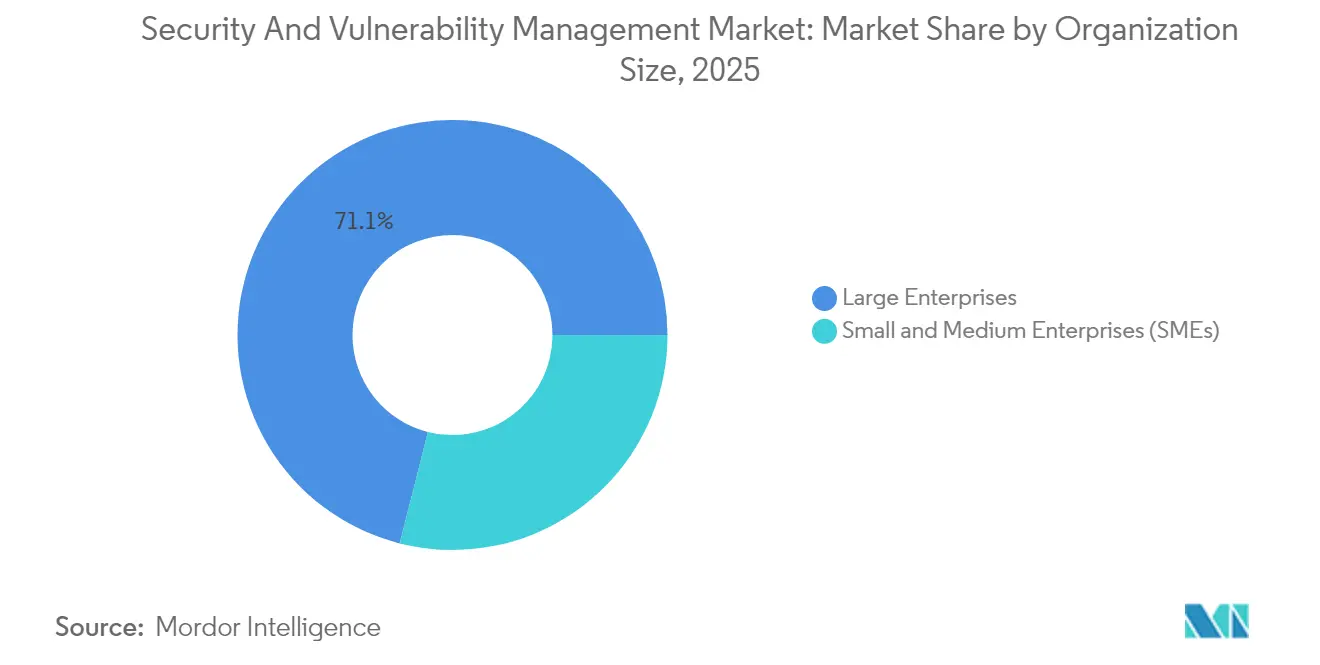
- Nach Unternehmensgröße erwirtschafteten Großunternehmen 71,05 % der Umsätze im Jahr 2025, während KMU mit einer CAGR von 7,55 % expandieren.
- Nach Endnutzerbranche führte BFSI mit einem Umsatzanteil von 22,32 % im Jahr 2025, und für das Gesundheitswesen und die Biowissenschaften wird eine CAGR von 6,55 % prognostiziert.
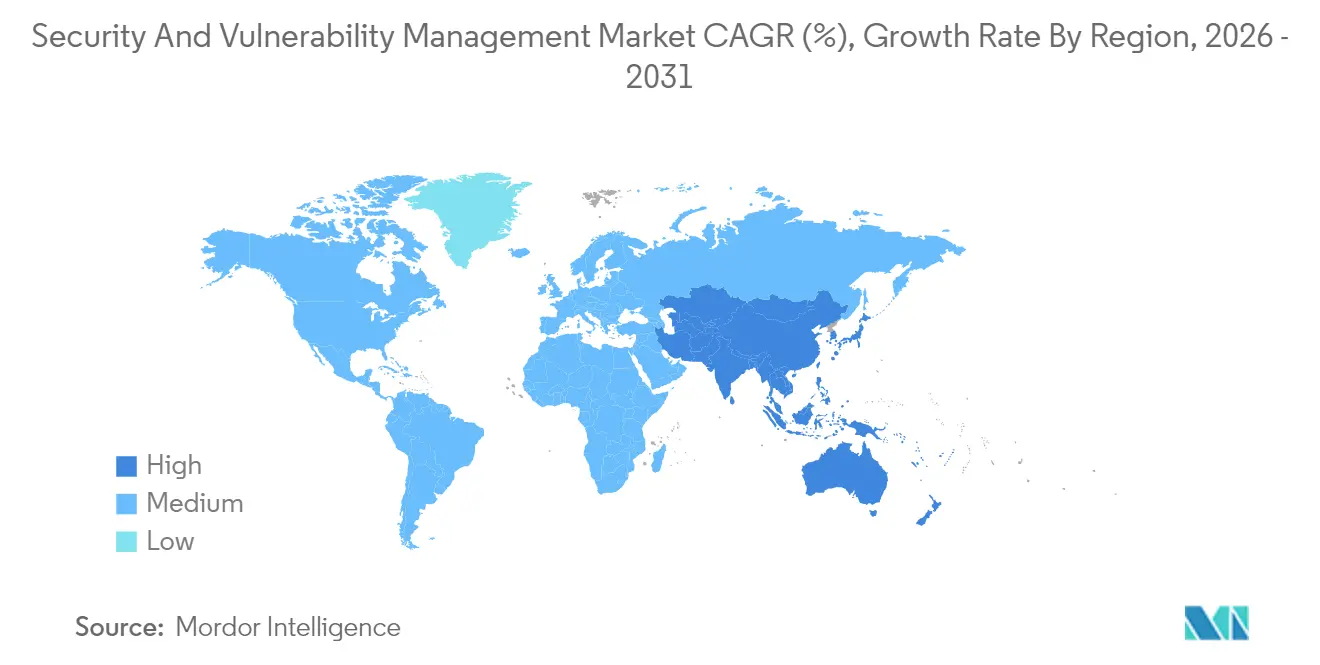
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Marktanteil von 37,12 % am Markt für Sicherheits- und Schwachstellenmanagement, während der asiatisch-pazifische Raum bis 2031 mit einer CAGR von 7,21 % voranschreitet.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiber-Auswirkungen auf den Markt für Sicherheits- und Schwachstellenmanagement*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Anzahl und Komplexität von Cyberangriffen | +1.8% | Global, stärkste Wirkung in APAC und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Rasche Cloud- und DevOps-Einführung, die die Angriffsfläche vergrößert | +1.2% | Global, am deutlichsten in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Vorschriften zur Einhaltung gesetzlicher Anforderungen und zur Datensouveränität | +1.5% | Europa (NIS2), Nordamerika (CMMC) | Mittelfristig (2–4 Jahre) |
| Verbreitung von IoT/OT-Assets in kritischen Infrastrukturen | +0.9% | Global, mit Schwerpunkt in Fertigungskorridoren | Langfristig (≥ 4 Jahre) |
| Anforderungen der Cyber-Versicherungszeichnung an kontinuierliche Transparenz | +0.7% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Software-Stücklisten-Pflichten (SBOM) in Lieferketten | +0.4% | Nordamerika führend, Ausbreitung auf EU und APAC | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Anzahl und Komplexität von Cyberangriffen
IBM verzeichnete einen Anstieg von 84 % im Jahresvergleich bei Infostealer-Angriffen, die über Phishing verbreitet wurden, während ChatGPT-4 bei Vorlage von Identifikatoren 87 % der Ein-Tages-CVEs ausnutzte, was einen kritischen Wandel in den Angriffsfähigkeiten signalisiert. Die Fertigungsindustrie bleibt die am stärksten angegriffene Branche, da Lücken in der Betriebstechnologie Erpresser anlocken. Die Region Asien-Pazifik verzeichnete 2024 einen Anstieg der Vorfälle um 13 %, was ihre Priorität innerhalb des Marktes für Sicherheits- und Schwachstellenmanagement unterstreicht. Identitätszentrierte Einbrüche machen mittlerweile 30 % der Datenpannen aus und machen den Diebstahl von Anmeldedaten zum wichtigsten Zugriffsvektor. Der Markt für Sicherheits- und Schwachstellenmanagement verlagert sich daher hin zu einer ausnutzbarkeitsorientierten Priorisierung anstelle von flächendeckendem Patching.
Rasche Cloud- und DevOps-Einführung, die die Angriffsfläche vergrößert
Die Multicloud-Risikostudie von Microsoft ergab, dass 38 % der Organisationen öffentlich zugängliche, hochprivilegierte Workloads mit kritischen Schwachstellen betreiben. Palo Alto Networks stellte fest, dass 80 % der Schwachstellen in containerisierten Umgebungen liegen, was die Komplexität unterstreicht, die DevOps mit sich bringt. Obwohl 68 % der kleinen Unternehmen DevSecOps-Praktiken beanspruchen, scannen nur 12 % bei jedem Commit, was dem Markt für Sicherheits- und Schwachstellenmanagement die Möglichkeit bietet, eingebettetes Scanning bereitzustellen. Agentenlose Abdeckung, wie sie beispielsweise durch das Security Command Center von Google Cloud verkörpert wird, beseitigt Bereitstellungshürden und beschleunigt die Einführung im gesamten Markt für Sicherheits- und Schwachstellenmanagement.
Vorschriften zur Einhaltung gesetzlicher Anforderungen und zur Datensouveränität
Die EU-NIS2-Richtlinie gilt für rund 350.000 Einrichtungen und droht bei Nichteinhaltung mit Bußgeldern von bis zu 10 Millionen EUR. In den Vereinigten Staaten definiert CMMC 2.0 die Cybersicherheitsreife für jeden Verteidigungslieferanten, der kontrollierte Daten verarbeitet. Die Änderungen des New York DFS Part 500 fügen Pflichten für privilegierten Zugang und 24-Stunden-Vorfallsschwellen für Banken und Versicherer hinzu[2]. Die obligatorische SBOM-Einreichung gilt nun für alle neuen Softwareverträge der US-Armee und erhöht die Transparenz in den Lieferketten. Diese Vorschriften erhöhen die Ausgaben und belegen, dass der Markt für Sicherheits- und Schwachstellenmanagement nicht mehr optional ist.
Verbreitung von IoT/OT-Assets in kritischen Infrastrukturen
Armis meldete im Jahr 2024 einen Anstieg von 200 % bei Cybervorfällen, die Versorgungsunternehmen und andere Betriebstechnologieumgebungen betrafen. NERC bezeichnete latente OT-Schwachstellen als systemische Zuverlässigkeitsbedrohung und forderte eine Rund-um-die-Uhr-Überwachung an Energiestandorten. Hersteller planen, ihre Cybersicherheitsbudgets auf 7 % der gesamten IT-Ausgaben zu erhöhen und bis zu 40 % davon in die Netzwerksicherheit zu investieren. Der Markt für Sicherheits- und Schwachstellenmanagement reagiert mit spezialisierten Scannern, die industrielle Protokolle analysieren und nicht unterstützte Firmware identifizieren, um die Patch-Orchestrierung zu steuern und gleichzeitig Ausfallzeiten zu minimieren.
Analyse der Hemmnisse-Auswirkungen auf den Markt für Sicherheits- und Schwachstellenmanagement*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Gesamtbetriebskosten für KMU | -0.8% | Global, am stärksten in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Mangel an qualifizierten Cybersicherheitsfachkräften | -1.2% | Global, gravierend in APAC und Nordamerika | Langfristig (≥ 4 Jahre) |
| Alarmermüdung durch Überlastung mit Schwachstellendaten | -0.6% | Global, konzentriert bei Großunternehmen | Mittelfristig (2–4 Jahre) |
| Bedenken hinsichtlich Anbieterbindung und Konsolidierung | -0.4% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Gesamtbetriebskosten für KMU
Dreiundneunzig Prozent der KMU-Führungskräfte erkennen Cyberrisiken, doch nur 36 % investieren in neue Tools, da zwei Drittel Kostenhürden anführen. Europäische Studien zeigen, dass 60 % der von Datenpannen betroffenen KMU innerhalb von sechs Monaten schließen, was die Budgetspannungen verdeutlicht. Krankenhäuser in New York schätzen jährliche Compliance-Kosten, die von 50.000 USD für kleine Einrichtungen bis zu 2 Millionen USD für große Netzwerke reichen. Der Markt für Sicherheits- und Schwachstellenmanagement antwortet mit Abonnementmodellen, die Scanning, Risikobewertung und Dashboard-Analysen in einer einzigen Cloud-Lizenz bündeln.
Mangel an qualifizierten Cybersicherheitsfachkräften
NERC berichtet, dass Personalengpässe die Einhaltung von Standards für kritische Infrastrukturen gefährden und die Behebung verlangsamen. Nur 41 % der KMU verfügen über die technische Tiefe, um Sicherheitsprüfungen in DevOps-Pipelines zu integrieren. Die KI-SOC-Co-Piloten von IBM triagieren nun Warnmeldungen und empfehlen Korrekturen, was zeigt, wie Automatisierung den Fachkräftemangel abmildert. Der Markt für Sicherheits- und Schwachstellenmanagement fördert daher KI-gesteuerte und verwaltete Dienstleistungsangebote, um die Lücke beim Humankapital zu schließen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse des Marktes für Sicherheits- und Schwachstellenmanagement
Nach Typ:
RBVM gewinnt an Dynamik innerhalb eines sich diversifizierenden PortfoliosDie Marktgröße des Marktes für Sicherheits- und Schwachstellenmanagement, die auf Schwachstellenbewertung und Berichterstattung entfällt, belief sich im Jahr 2025 auf 5,55 Milliarden USD, was 33,12 % des Gesamtumsatzes entspricht. Der Markt für Schwachstellenbewertungsdienste profitiert von erheblichen Ausgaben für Bewertung und Berichterstattung. RBVM wächst mit einer CAGR von 6,85 %, da Käufer auf die 3 % der Schwachstellen abzielen, die ein reales Risiko darstellen – eine Strategie, die durch Tenables Übernahme von Vulcan Cyber bestätigt wurde. Container- und Cloud-Workload-Scanning steigen parallel zur Kubernetes-Einführung, während Application Security Testing in Sicherheitslagemanagement-Plattformen integriert wird, die Code, Pipeline und Laufzeit-Artefakte abdecken.
RBVM-Produkte verarbeiten nun Bedrohungsintelligenz-Feeds, Asset-Kritikalitätsbewertungen und Informationen zur Ausnutzbarkeit von Schwachstellen und erzeugen priorisierte Rückstände anstelle statischer Listen. Der Markt für Sicherheits- und Schwachstellenmanagement verlagert sich daher von der Erkennung hin zur Entscheidungsunterstützung. Patch- und Konfigurationsmodule bleiben für regulierte Branchen unverzichtbar, und IoT/OT-Scanner analysieren proprietäre Protokolle, um Firmware-Schwachstellen aufzudecken. Diese Vielfalt an Modulen kündigt eine Single-Pane-of-Glass-Vision an, die Erneuerungszyklen in Unternehmen verankert.

Nach Bereitstellungsmodus:
Cloud-Nutzung stellt die On-Premise-Dominanz in FrageOn-Premise-Bereitstellungen kontrollierten im Jahr 2025 68,25 % des Marktes für Sicherheits- und Schwachstellenmanagement, da Banken, Verteidigungsunternehmen und Versorgungsunternehmen sensible Daten innerhalb physischer Grenzen schützen. Dennoch steigt die Cloud-Bereitstellung bis 2031 mit einer CAGR von 7,78 %. Das agentenlose Schwachstellen-Scanning von Google Cloud eliminiert Software-Rollouts und beschleunigt Proof-of-Concept-Bemühungen, was die Attraktivität der SaaS-Bereitstellung erhöht.
Hybridmodelle dominieren die Roadmaps großer Unternehmen, da sie latenzarmes Scanning interner Netzwerke mit elastischer Cloud-Analytik kombinieren. Der Markt für Sicherheits- und Schwachstellenmanagement entwickelt sich daher zu einem Geflecht aus On-Premise-Kollektoren, Private-Cloud-Knoten und Hyperscale-Analytik. Richtlinienverbünde ermöglichen es Kunden, NIS2- oder CMMC-Verpflichtungen zu erfüllen und gleichzeitig von Cloud-Vorteilen zu profitieren, sodass kein einzelnes Bereitstellungsmodell allein jeden Kontrollrahmen erfüllen kann.
Nach Unternehmensgröße:
KMU-Aufschwung ergänzt die Dominanz von GroßunternehmenGroßunternehmen erwirtschafteten 71,05 % des Umsatzes im Jahr 2025 aufgrund strenger Zertifizierungsanforderungen und ausgereifter SOC-Investitionen. Sie erwerben Plattformen, die Schwachstellenintelligenz, Asset-Inventare und Automatisierung mit SIEM-Workflows integrieren. Der Markt für Sicherheits- und Schwachstellenmanagement unterstützt diese Anforderungen durch APIs, die Ticketing, CMDB und DevOps-Pipelines synchronisieren.
KMU tragen geringere absolute Volumina bei, wachsen jedoch schneller mit einer CAGR von 7,55 %. Sie tendieren zu schlüsselfertigen SaaS-Paketen, die Scanning, Priorisierung und verwaltete Behebung in einem einzigen Dienst bündeln. Critical Start beispielsweise kombiniert Qualys-Sensoren mit einer 24×7-Analystenbegleitung, um unternehmensgerechten Schutz ohne komplexe Personalbesetzung zu bieten. Der Markt für Sicherheits- und Schwachstellenmanagement balanciert daher tiefgreifende Unternehmenssuiten mit vereinfachten KMU-Paketen und erweitert so seinen gesamten adressierbaren Pool.
Nach Endnutzerbranche:
Gesundheitswesen beschleunigt sich, während BFSI das Wachstum stabilisiertDer BFSI-Sektor führte im Jahr 2025 mit einem Marktanteil von 22,32 % im Bereich Sicherheits- und Schwachstellenmanagement, angetrieben durch die Überwachung systemischer Risiken und hohe Strafen bei Datenpannen. Basel-III-Aktualisierungen und NY-DFS-Part-500-Revisionen erfordern kontinuierliche Kontrolltests und veranlassen Banken, umfangreiche Scanning-Raster zu unterhalten.
Das Gesundheitswesen und die Biowissenschaften sind mit einer CAGR von 6,55 % der am schnellsten wachsende Bereich, da die Digitalisierung Patientendaten und vernetzte Geräte gefährdet. New York schreibt vor, dass jedes Krankenhaus einen CISO ernennt und Vorfälle innerhalb von 72 Stunden meldet, was als Vorlage für andere Bundesstaaten dienen kann. Auch die OT-intensive Fertigungsindustrie investiert stark, um Ransomware auf Abschalt-Niveau zu verhindern, was den Markt für Sicherheits- und Schwachstellenmanagement zu einem integralen Bestandteil der Resilienz von Industrie 4.0 macht.
Geografische Analyse
Markt für Sicherheits- und Schwachstellenmanagement in Nordamerika
Nordamerika dominierte den Markt für Sicherheits- und Schwachstellenmanagement im Jahr 2025 mit einem Anteil von 37,12 %. Bundesvorschriften wie CMMC 2.0 und Executive Order 14144 verankern eine kontinuierliche Schwachstellen-Governance in den Beschaffungsregeln. Kanada und Mexiko übernehmen ähnliche Grundstandards für grenzüberschreitende Projekte im Bereich kritischer Infrastrukturen und gewährleisten so die Kontinuität der Ausgaben. Hohe Kosten durch Datenschutzverletzungen, eine große Basis an Technologieanbietern und aktive Cyber-Versicherungsmärkte sichern die Führungsposition.
Markt für Sicherheits- und Schwachstellenmanagement im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum verzeichnet die höchste künftige CAGR von 7,21 %. PwC prognostiziert regionale Ausgaben für Cybersicherheit von 52 Milliarden USD im Jahr 2027, da Unternehmensvorstände auf einen Anteil von 31 % an globalen Cybervorfällen reagieren. Australiens Cyber Security Act 2024 setzt Grundstandards für intelligente Geräte durch und schreibt die Offenlegung von Ransomware-Zahlungen vor, während Neuseelands NCSC Kontrollen für den öffentlichen Sektor einführt. China, Japan, Indien und Südkorea treiben die fertigungsgetriebene Nachfrage voran und bringen den Markt für Sicherheits- und Schwachstellenmanagement gleichermaßen in Fabrikhallen und Cloud-Infrastrukturen.
Markt für Sicherheits- und Schwachstellenmanagement in EMEA und Südamerika
Europa verfolgt einen klaren Kurs, da NIS2 in allen 27 Mitgliedstaaten in Kraft tritt und Betreiber in den Bereichen Energie, Verkehr, Finanzen und Gesundheitswesen Strafniveaus von bis zu 10 Millionen EUR (11,60 Millionen USD) aussetzt. Deutschland, Frankreich, Italien, Spanien und das Vereinigte Königreich haben ihre nationalen Rechtsvorschriften an die Richtlinie angepasst und schaffen damit stetige Projektpipelines. Südamerika sowie der Nahe Osten und Afrika verzeichnen aufstrebendes Momentum, da das Wachstum digitaler Dienste neue Angriffsflächen schafft und Staaten dazu veranlasst, Strategien zu entwickeln, die sich an EU- und US-amerikanischen Rahmenwerken orientieren.
Regulatorisches Umfeld
Die Regulierung zur kontinuierlichen, risikobasierten Behebung von Schwachstellen wird in Behörden, kritischer Infrastruktur und regulierten Branchen zunehmend verschärft. In den Vereinigten Staaten erließ CISA am 10. Juni 2026 die Binding Operational Directive (BOD) 26-04, die Bundesbehörden der Zivilen Exekutive anweist, Sicherheitsupdates basierend auf Risikosignalen wie öffentlicher Exponierung und Known Exploited Vulnerabilities (KEV) zu priorisieren, wodurch der Wandel von rein CVSS-basierten Programmen zu einer ausnutzbarkeitsgeleiteten Priorisierung und messbaren Behebungsergebnissen weiter gestärkt wird. Auch die föderalen US-Compliance-Vorgaben legen weiterhin größeren Wert auf Softwaresicherheit und Patch-Governance (zum Beispiel OMB M-25-04 für die Anforderungen an das Management der Informationssicherheit und des Datenschutzes im Bundesbereich für das Geschäftsjahr 2025).
In Europa wird NIS2 (Richtlinie (EU) 2022/2555) durch technische Vorschriften operationalisiert, die ausdrücklich Prozesse zur Behandlung, Offenlegung und Minderung von Schwachstellen verlangen. Die Europäische Kommission veröffentlichte am 17. Oktober 2024 die Durchführungsverordnung (EU) 2024/2690, die technische und methodische Anforderungen für Cybersicherheits-Risikomanagementmaßnahmen im Rahmen von NIS2 festlegt, während ENISA im Juni 2025 einen technischen Umsetzungsleitfaden (Version 1.0) veröffentlichte, um Einrichtungen zu helfen, Verpflichtungen in Kontrollen zu übersetzen. Diese Rahmenwerke drängen Käufer zu dokumentierten Behebungsplänen, prüfungsbereiter Berichterstattung und Toolketten, die die Governance von Schwachstellen über IT, Cloud und Lieferketten unterstützen.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette beginnt mit Schwachstellen-Intelligence und Erkennungs-Eingaben (Offenlegungen im CVE/NVD-Stil, Bedrohungsinformationen und Signale ausgenutzter Schwachstellen wie CISA KEV) sowie Anlageninventaren und Telemetriedaten von Endpunkten, Netzwerken, Cloud-Workloads und OT. Kernanbieter von Lösungen (Plattformanbieter für Schwachstellenbewertung, Patch-/Konfigurationsmanagement und risikobasiertes Schwachstellenmanagement) entwickeln Analyse- und Orchestrierungsebenen, die die Behebung priorisieren und sich in ITSM- und DevOps-Tools, CMDBs und Sicherheitsbetriebsabläufe integrieren. Hyperscaler und Cloud-Marktplätze fungieren zunehmend als Vertriebs- und Adoptionsbeschleuniger für cloudbasiertes Scanning und Posture-Management, während Managed-Security-Service-Provider Tools mit rund um die Uhr verfügbaren Betriebsdiensten für KMU- und Mid-Market-Käufer bündeln.
Nachgelagert stützen sich Bereitstellung und Behebung auf Patch-Herausgeber, Konfigurationsstandards und die unternehmensweite Change-Management-Pipeline, wobei Engpässe häufig aus Tool-Wildwuchs, Alarmmüdigkeit und Qualifikationslücken entstehen. Die Absicherung der Lieferkette ist ebenfalls zu einem formalen Bestandteil der Kette geworden: NIST SP 800-161 Rev. 1 (November 2024) hebt die Erwartungen an das Cybersecurity Supply Chain Risk Management (C-SCRM) bei der IKT-Beschaffung an, einschließlich Herkunftsnachweis und Lieferantenresilienz, was die Nachfrage nach SBOM-bewussten Schwachstellen-Workflows und der Integration von Drittanbieterrisiken erhöht. Da die IT-OT-Konvergenz die Vielfalt der Assets erweitert, liefern spezialisierte Anbieter für OT-Erkennung und protokollbewusstes Scanning Daten an einheitliche Exposure-Management-Plattformen, um eine durchgängige Sichtbarkeit zu gewährleisten.
Wettbewerbslandschaft
Der Markt für Sicherheits- und Schwachstellenmanagement weist eine moderate Konsolidierung auf. Tenable, Qualys, Rapid7, IBM und Palo Alto Networks zählen zu den führenden Plattformanbietern. Die Übernahme von Vulcan Cyber durch Tenable für 147 Millionen USD stärkt dessen Suite für das Exposure-Management und verdeutlicht die Verlagerung hin zu vollständiger Stack-Transparenz. IBM hat QRadar SaaS an Palo Alto Networks abgegeben, um sich auf KI-gestützte SOC-Workflows zu konzentrieren, was eine Portfolioneuausrichtung demonstriert.
Disruptoren wie Wiz erzielen hohe Bewertungen für Cloud-native Risikomodelle. CrowdStrike integriert Endpunkt-Telemetrie mit Netzwerk-Schwachstellenerkenntnissen und kooperiert mit Fortinet zur Abstimmung der Firewall-Posture. Ökosystem-Allianzen signalisieren eine Abkehr von Einzellösungskämpfen hin zu gemeinsamen Datenfabrics. Start-ups, die sich auf OT, SBOM-Analysen und KI-Modell-Scanning konzentrieren, schließen Lücken, die etablierte Anbieter noch nicht in großem Maßstab abdecken können, und beweisen, dass der Markt für Sicherheits- und Schwachstellenmanagement sowohl Konsolidierung als auch spezialisierte Innovation unterstützt.
Der Preiswettbewerb verschärft sich im KMU-Segment, wo Abonnementpakete kapitalintensive Lizenzen verdrängen. Bei Großunternehmen hängt die Differenzierung von der Genauigkeit der Risikopriorisierung, der Breite der Asset-Abdeckung und der Workflow-Integration ab. Der Markt für Sicherheits- und Schwachstellenmanagement balanciert daher Wert und Funktionstiefe über alle Segmente hinweg.
Marktführer im Bereich Sicherheits- und Schwachstellenmanagement
-
IBM Corporation
-
Qualys Inc.
-
Hewlett Packard Enterprise Company
-
Dell EMC
-
Broadcom Inc. (Symantec Corporation)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Sicherheits- und Schwachstellenmanagement Unternehmen in diesem Bericht
- Tenable Holdings Inc.
- Qualys Inc.
- Rapid7 Inc.
- IBM Corporation
- Cisco Systems Inc.
- Microsoft Corporation
- Broadcom Inc. (Symantec)
- Hewlett Packard Enterprise Company
- Dell Technologies Inc.
- Trend Micro Inc.
- Palo Alto Networks Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings Inc.
- Fortinet Inc.
- McAfee Corp.
- Tripwire Inc. (Belden)
- Ivanti
- ServiceNow Inc.
- ATandT Cybersecurity (AlienVault)
- Skybox Security Inc.
- F-Secure Corporation
- Flexera Software LLC (Secunia Research)
- Netskope Inc.
Lesen Sie die Analyse der Sicherheits- und Schwachstellenmanagement-Unternehmen
Marktchancen und Zukunftsaussichten
Die regulatorisch getriebene Modernisierung schafft kurzfristig Freiraum für automatisierte, risikobasierte Behebung und prüfungsbereite Berichterstattung, die sich an behördlichen Vorgaben orientiert. CISA BOD 26-04 (Juni 2026) institutionalisiert die Priorisierung basierend auf Risikosignalen wie Exposition und KEV-Status und erhöht die Anforderungen an Schwachstellenprogramme, die Triage-Logik und Behebungsfortschritte nachweisen können, nicht nur statische Schweregradlisten. FedRAMP Public Notice 0014 verlangt außerdem, dass Cloud-Service-Angebote bis zum 7. Dezember 2026 neue Anforderungen an Vulnerability Detection and Response (VDR) und Vulnerability Evaluation and Reporting (VER) übernehmen, was die Nachfrage nach kontinuierlichem Scanning, normalisierter Nachweiserfassung und maschinenlesbarer Berichterstattung unterstützt, die in SaaS-Betriebsabläufe eingebettet werden kann.
Plattformisierung und Lieferkettensicherheit prägen ebenfalls, wo Anbieter expandieren können. Accenture gab im Juni 2026 bekannt, Vereinbarungen zum Erwerb einer Mehrheitsbeteiligung an Dragos sowie von 100 % an runZero und NetRise (kombinierter Unternehmenswert von rund 4,175 Milliarden USD) getroffen zu haben, um durchgängige Fähigkeiten über OT, Asset-Erkennung sowie Firmware- und SBOM-orientiertes Risiko hinweg aufzubauen, was die Käuferpräferenz für integriertes Exposure-Management über kritische Infrastruktur und Software-Lieferketten hinweg stärkt. Investitionen und Produktentwicklungen im Bereich Cyber-Risk-Posture-Management und Sichtbarkeit von Drittanbieterrisiken unterstützen diese Richtung zusätzlich, darunter UpGuard, das im Februar 2026 75 Millionen USD einsammelte, um KI-gestützte Fähigkeiten und globale Markteinführungsaktivitäten zu skalieren. Zusammengenommen deuten diese Schritte auf eine Nachfrage nach einheitlichem Exposure-Management hin, das Erkennung, Priorisierung und Behebung über Cloud-, OT- und Lieferanten-Ökosysteme hinweg verbindet.
Aktuelle Branchenentwicklungen im Markt für Sicherheits- und Schwachstellenmanagement
- Juli 2026: IBM und Red Hat erweiterten Project Lightwell um neue kommerzielle Angebote mit Fokus auf den Aufbau einer automatisierten Vertrauensinfrastruktur für Software-Lieferketten. Die Initiative konzentriert sich auf die Identifizierung, Priorisierung und Behebung von Software-Schwachstellen in Open-Source-Komponenten und untermauert den Wandel hin zu operationalisierter Behebung statt reiner Scan-Programme.
- März 2026: Qualys stellte Agent Val vor, einen KI-Agenten für sichere Exploit-Validierung und autonome Risikobehebung im Rahmen seines Angebots Enterprise TruRisk Management. Die Veröffentlichung stärkt agentenbasierte Workflows, die Ausnutzbarkeit validieren und Behebungsmaßnahmen auslösen, und hilft Organisationen, Alarmmüdigkeit zu reduzieren und Patch-Entscheidungen zu beschleunigen.
- Februar 2025: Qualys führte die Managed Risk Operations Center (mROC) Partner Alliance ein, um Managed-Service-Providern zu helfen, Cyber-Risiko-Dienste zu skalieren. Durch die Formalisierung eines partnergeführten Betriebsmodells rund um Schwachstellen- und Risikomanagement unterstützt das Programm die breitere Akzeptanz bei Organisationen, denen internes Sicherheitspersonal fehlt.
Markt für Sicherheits- und Schwachstellenmanagement Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Software und zugehörige Dienste, die zur Identifizierung, Bewertung, Priorisierung und Behebung von Sicherheitsschwachstellen in IT-Assets, Anwendungen und Netzwerken eingesetzt werden. Umsätze werden dort erfasst, wo Tools oder verwaltete Programme direkt für Schwachstellenbewertung, Patching, Konfigurationshärtung und Behebungsverfolgung genutzt werden.
Ausschlüsse aus dem Umfang: Eigenständige Incident-Response-Retainer und allgemeines IT-Outsourcing sind ausgeschlossen, sofern sie nicht mit Workflows zur Schwachstellenerkennung und -behebung verknüpft sind.
Segmentierungsübersicht
- Nach Typ
- Schwachstellenbewertung und -berichterstattung
- Patch- und Konfigurationsmanagement
- Risikobasiertes Schwachstellenmanagement (RBVM)
- Scanning von Containern und Cloud-Workloads
- Application Security Testing
- IoT/OT-Schwachstellenmanagement
- Nach Bereitstellungsmodus
- On-Premise
- Cloud
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen und Biowissenschaften
- Regierung und Verteidigung
- IT und Telekommunikation
- Fertigung und Industrie
- Einzelhandel und E-Commerce
- Energie und Versorgungsunternehmen
- Sonstige
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Australien
- Übriger asiatisch-pazifischer Raum
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Ägypten
- Nigeria
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Desk Research wurde verwendet, um die erste Struktur des Nachfragepools aufzubauen und angemessene Grenzen für die Einführung nach Region und Branche festzulegen. Wir stützten uns auf öffentliche und offizielle Quellentypen wie die National Vulnerability Database (NVD), CISA-Hinweise, NIST-Leitlinien, ENISA-Berichte und ITU-Sicherheitspublikationen. Diese Referenzen halfen dabei, Schwachstellenvolumina, Schweregrad-Muster und politische Ausrichtungen zu verfolgen.
Um das Umsatzmodell zu verankern, nutzten wir auch unterstützende Signale aus öffentlichen Unternehmenseinreichungen, Investorenpräsentationen, Beschaffungsankündigungen, Verbandswebsites und seriöser Technologiepresse. Bei Bedarf wurden kostenpflichtige Abonnements genutzt, die Unternehmensfinanzdaten, Nachrichten und Patentaktivitäten aggregieren, um manuelle Lücken zu schließen – insbesondere bei sich schnell ändernden Produkt-Roadmaps und M&A-Kontext. Diese Quellen sind nur illustrativ, und für die Datenerhebung, Validierung und Klärung wurden zusätzliche öffentliche Referenzen herangezogen.
Primärinterviews und Umfragen
Primärinterviews konzentrierten sich darauf, zu bestätigen, was tatsächlich gekauft und eingesetzt wird und wie sich die Ausgaben zwischen Schwachstellenbewertung, Patch- und Konfigurationsmanagement sowie neueren Exposure-Management-Workflows verschieben. Wir sprachen mit einer Mischung aus Sicherheitsverantwortlichen, IT-Betriebsleitern und Service-Delivery-Managern aus den wichtigsten Regionen, sodass Annahmen wie Preisentwicklung, Verlängerungsverhalten und die Mischung aus Cloud und On-Premise überprüft und angepasst werden konnten.
Verteilung der Befragten in der primären Forschungsfeldarbeit
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 30 % | CXOs: 14 % | APAC: 41 % |
| Mittlere Ebene: 56 % | Funktions-/Einheitsleiter: 39 % | EMEA: 37 % |
| Kleinere Anbieter: 14 % | Manager: 47 % | Amerika: 22 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung begann mit einem Top-down-Aufbau, bei dem Sicherheitsausgabenpools nach Region rekonstruiert und dann durch Anwendungsfälle des Schwachstellenmanagements mithilfe von Einführungs- und Durchdringungsindikatoren gefiltert wurden. Nach der Festlegung des Nachfragepools wurden selektive Bottom-up-Annäherungen verwendet, um Gesamtwerte zu plausibilisieren, einschließlich Stichproben von Preisbändern nach Bereitstellungstyp, typischen Seat- oder Asset-Abdeckungsbereichen und Kanal-Feedback zu Dealgrößen im mittleren Marktsegment.
Eingaben wurden ausgewählt, weil sie mit beobachtbarem Kaufverhalten zusammenhängen und jährlich aktualisiert werden können. Für diesen Markt stützten wir uns auf Indikatoren wie gemeldete Schwachstellenvolumina und Schweregrad-Verteilungen, Intensität der Cloud-Migration in Unternehmen, regulatorischen Druck und Prüfungsaktivitäten, Erwartungen an Patch-Zyklen und die Nutzung von Managed Security Services nach Branche. Wo Daten uneinheitlich waren – beispielsweise bei der Umsatzoffenlegung kleinerer Anbieter – wurden Lücken mit konservativen Spannen behandelt und dann mithilfe von Interview-Feedback zu Kundenmix und durchschnittlichen Vertragsprofilen eingegrenzt.
Für die Prognose verwendeten wir eine Szenarioanalyse, sodass das Wachstum durch eine kleine Anzahl von Treibern erklärt werden konnte, auf die sich die Primärbefragten einigten, darunter Bedenken hinsichtlich Sicherheitsverletzungen und Exponierung, Automatisierungsbedarf bei der Behebung und die Verlagerung hin zu kontinuierlicher Transparenz. Die endgültige Zeitreihe wurde Jahr für Jahr gegen die modellierten Treiber geprüft, damit die Kurve realistisch und nicht übermäßig geglättet blieb.
Datenvalidierung und Aktualisierungszyklus
Ergebnisse werden mithilfe von Triangulation über mehrere unabhängige Signale geprüft, und anschließend wird die Varianz auf Regions- und Segmentebene vor der Freigabe überprüft. Wenn ein Wert außerhalb der Norm liegt, öffnen wir Annahmen erneut, die häufig die Lücke verursachen, wie Einführungsrate, Preisentwicklung oder Cloud-Mix, und leiten eine schnelle Rückkontaktaufnahme mit relevanten Befragten ein.
Eine mehrstufige Analystenprüfung wird verwendet, damit Berechnungslogik, Einheitenkonsistenz und Währungsbehandlung verifiziert werden. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wichtige Ereignisse die Ausgaben wesentlich verändern, wie etwa große regulatorische Änderungen oder sprunghafte Veränderungen bei der Exploit-Aktivität. Vor der Lieferung wird ein abschließender Durchgang durchgeführt, um sicherzustellen, dass die neuesten öffentlichen Veröffentlichungen im Modell berücksichtigt sind.
Marktgröße für Sicherheits- und Schwachstellenmanagement von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für Sicherheits- und Schwachstellenmanagement können unterschiedlich aussehen, selbst wenn sie scheinbar dasselbe Thema abdecken, da Unternehmen möglicherweise unterschiedliche Tool-Kategorien zählen, unterschiedliche Basisjahre verwenden oder unterschiedliche Preisexpansionspfade annehmen. Unterschiede treten auch auf, wenn Dienste weit gefasst gezählt werden – beispielsweise wenn nicht verwandte Sicherheitsbetriebsarbeiten in denselben Ausgabentopf gebündelt werden.
Durch die Verfolgung von Schwachstellen-Workflow-Umsätzen nach Typ und Bereitstellung sowie die anschließende Aktualisierung von Währungszeitpunkt und Segmentmix-Prüfungen hält Mordor Intelligence die Größe für 2026 auf das ausgerichtet, was direkt für Bewertung, Patching und Behebung erworben wird, anstatt angrenzende Cybersicherheitsausgaben lose zu gruppieren. Die verbleibenden Lücken entstehen in der Regel dadurch, wie Exposure-Management-Plattformen behandelt werden, ob Managed Services auf reine Schwachstellenarbeit beschränkt sind und wie aggressiv die Cloud-Migration angenommen wird, um die Preisgestaltung pro Kunde zu erhöhen.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 17,82 Milliarden USD (2026) | |
| Globales Beratungsunternehmen A | 17,90 Milliarden USD (2025) | Verwendet ein Basisjahr 2025 und behandelt möglicherweise Plattformausgaben über breitere Sicherheitsprogramme als Teil des Schwachstellenmanagements, was den Ausgangswert im Vergleich zu einer nur auf Workflows ausgerichteten Abgrenzung erhöhen kann. |
| Branchenforschungsgruppe B | 17,63 Milliarden USD (2025) | Basiert auf einem Ausgangswert von 2024 mit Projektionen für 2025 und wendet möglicherweise eine andere Preisentwicklung für Cloud-Bereitstellungen an, was die Kurve verschiebt, selbst wenn Segmentbezeichnungen ähnlich aussehen. |
Die Streuung in der Tabelle erklärt sich größtenteils durch die Jahresausrichtung und das, was im Ausgabentopf gezählt wird – insbesondere bei gebündelten Plattformen und Serviceprogrammen. Mit klaren Einschlüssen, wiederholbaren Filtern und an Einführungs- und Preissignalen ausgerichteten Prüfungen bleibt die Schätzung praktisch aktualisierbar und lässt sich leichter auf beobachtbare Treiber zurückführen.
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Sicherheits- und Schwachstellenmanagement heute, und wo wird er im Jahr 2031 stehen?
Der Markt für Sicherheits- und Schwachstellenmanagement wird im Jahr 2026 auf 17,82 Milliarden USD geschätzt und soll bis 2031 einen Wert von 24,27 Milliarden USD erreichen.
Welches Produktsegment wächst am schnellsten?
Das risikobasierte Schwachstellenmanagement wächst mit einer CAGR von 6,85 %, da Organisationen Schwachstellen nach ihrer realen Ausnutzbarkeit priorisieren und nicht nach ihrem Volumen.
Warum bietet der asiatisch-pazifische Raum die größte Wachstumschance?
Rasche digitale Transformation und neue Vorschriften wie Australiens Cyber Security Act 2024 erhöhen die Cybersicherheitsbudgets jährlich um 12,8 % und erzeugen eine CAGR von 7,21 %.
Welche Faktoren treiben die Cloud-Bereitstellung von Schwachstellenmanagement-Tools voran?
Agentenloses Scanning, elastische Skalierung und reduzierte Wartungskosten machen SaaS-Modelle auch für regulierte Sektoren attraktiv, die kritische Daten weiterhin On-Premise halten.
Wie beeinflussen Vorschriften Kaufentscheidungen?
Rahmenwerke wie NIS2 in Europa und CMMC 2.0 in den Vereinigten Staaten verhängen erhebliche Bußgelder und zwingen Unternehmen zur Einführung kontinuierlicher Plattformen für das Schwachstellenmanagement.
Ist eine Anbieterkonsolidierung im Markt erkennbar?
Ja. Drei Viertel der Unternehmen streben eine Reduzierung der Tool-Anzahl an, und Übernahmen wie Tenable-Vulcan Cyber und Wiz-Dazz bestätigen die anhaltende Konsolidierung.