
Marktgröße und Marktanteil der Multifaktor-Authentifizierung (MFA)
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
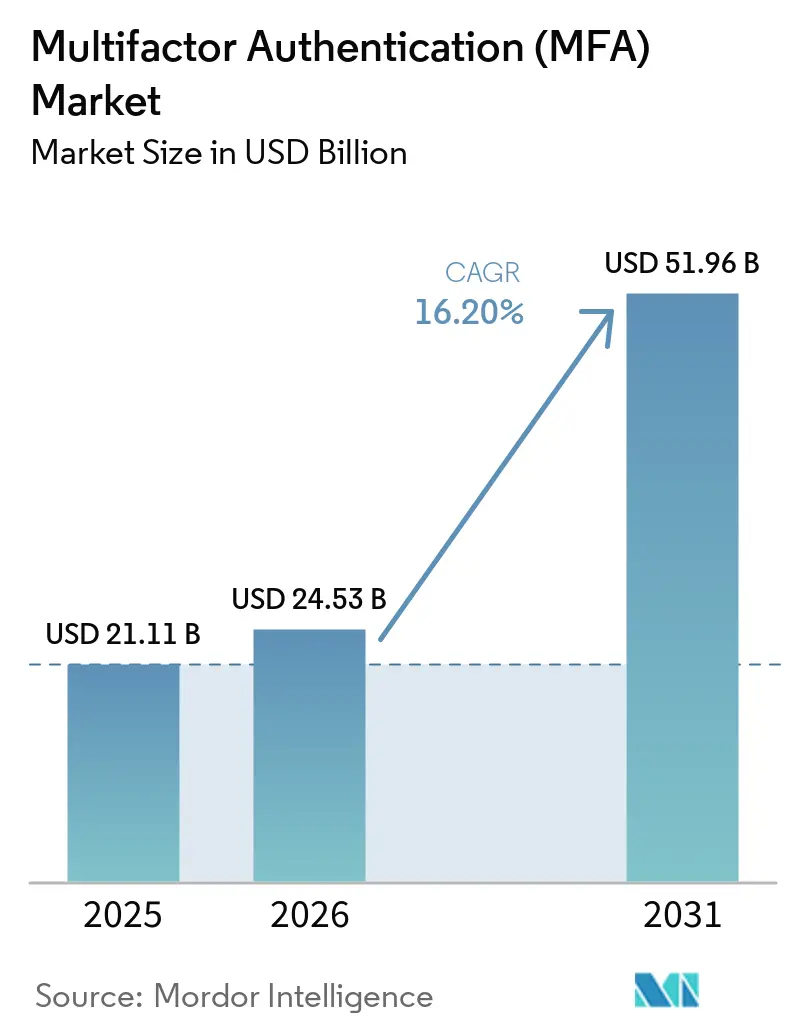
| Marktgröße (2026) | 24.53 Milliarden US-Dollar |
| Marktgröße (2031) | 51.96 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 16.20 % |
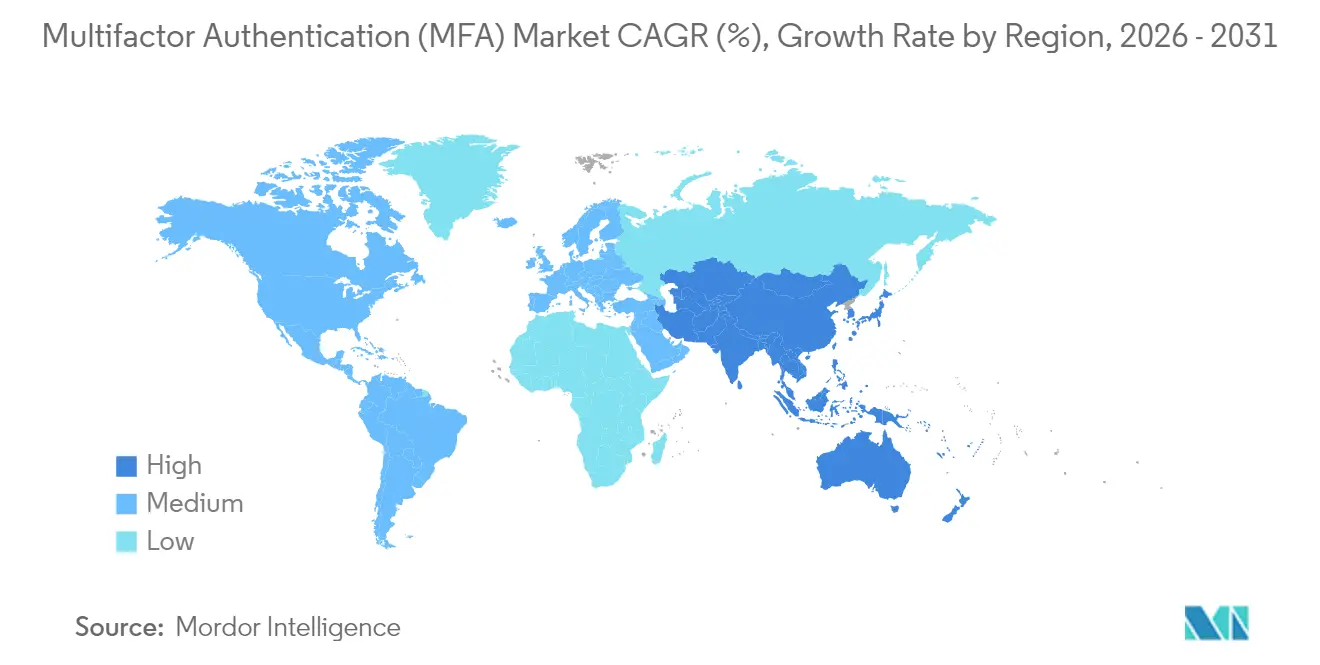
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
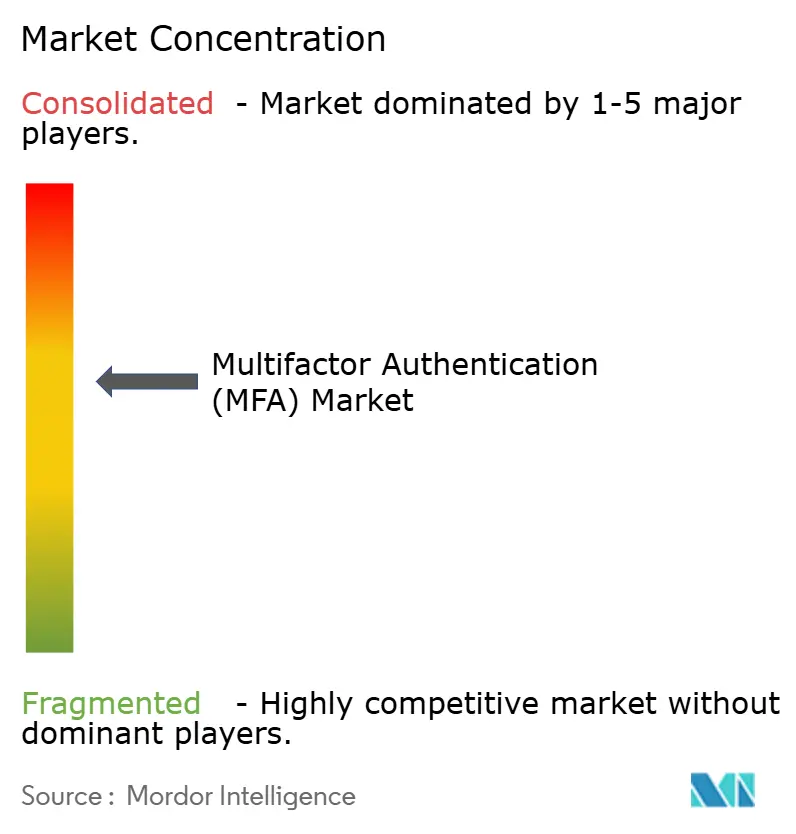
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der Multifaktor-Authentifizierung (MFA) von Mordor Intelligence
Die Marktgröße für Multifaktor-Authentifizierung wurde im Jahr 2025 auf USD 21,11 Milliarden geschätzt und soll von USD 24,53 Milliarden im Jahr 2026 auf USD 51,96 Milliarden bis 2031 wachsen, bei einer CAGR von 16,20 % während des Prognosezeitraums (2026–2031). Diese Wachstumsdynamik wird durch die Einführung von Zero-Trust-Konzepten, verschärfte Datenschutzrichtlinien und steigende Ransomware-Versicherungsprämien gestützt, die dringende Investitionen in stärkere Authentifizierung antreiben. Regulatorische Vorgaben wie die HIPAA-Sicherheitsregel 2025 in den Vereinigten Staaten und die Verordnung zur Europäischen Digitalen Identitätsbrieftasche verlagern die Beschaffung von einfachen OTP-Tools hin zu phishing-resistenten Passkeys und Hardware-Token, was den Übergang des Marktes für Multifaktor-Authentifizierung hin zu hochsicheren Lösungen bestätigt. Gleichzeitig treiben Lieferkettenunterbrechungen bei Secure-Element-Chips und steigende A2P-SMS-Gebühren die Käufer dazu, softwarebasierte oder geräteintegrierte Faktoren zu bevorzugen. Die Zero-Trust-Führungsrolle Nordamerikas, die Initiativen zur mobilen Identität im asiatisch-pazifischen Raum und die Wallet-Regulierung in Europa schaffen gemeinsam ein globales Schwungrad, das die zweistellige Expansion der Multifaktor-Authentifizierungsbranche bis 2030 aufrechterhalten wird.
Wichtigste Erkenntnisse des Berichts
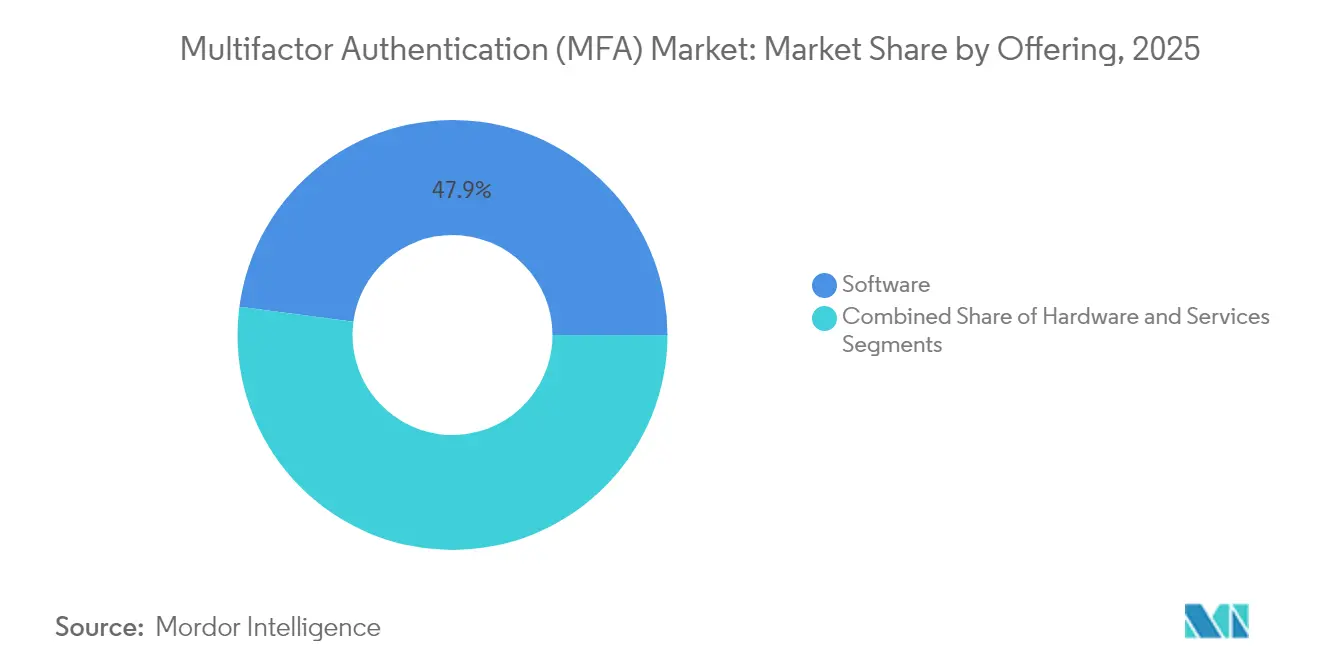
- Nach Angebotstyp hielt Software im Jahr 2025 einen Marktanteil von 47,90 % am Markt für Multifaktor-Authentifizierung, während passwortlose Plattformen bis 2031 voraussichtlich mit einer CAGR von 18,85 % wachsen werden.
- Nach Authentifizierungsmodell führten Zwei-Faktor-Methoden im Jahr 2025 mit einem Umsatzanteil von 45,95 %; die passwortlose Authentifizierung wird voraussichtlich mit einer CAGR von 18,05 % wachsen.
- Nach Bereitstellungsmodus beanspruchten Cloud-Lösungen im Jahr 2025 einen Anteil von 40,75 % an der Marktgröße für Multifaktor-Authentifizierung, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 17,35 % wachsen wird.
- Nach Unternehmensgröße erzielten große Unternehmen im Jahr 2025 einen Umsatzanteil von 61,90 %; KMU werden voraussichtlich mit einer CAGR von 16,55 % wachsen.
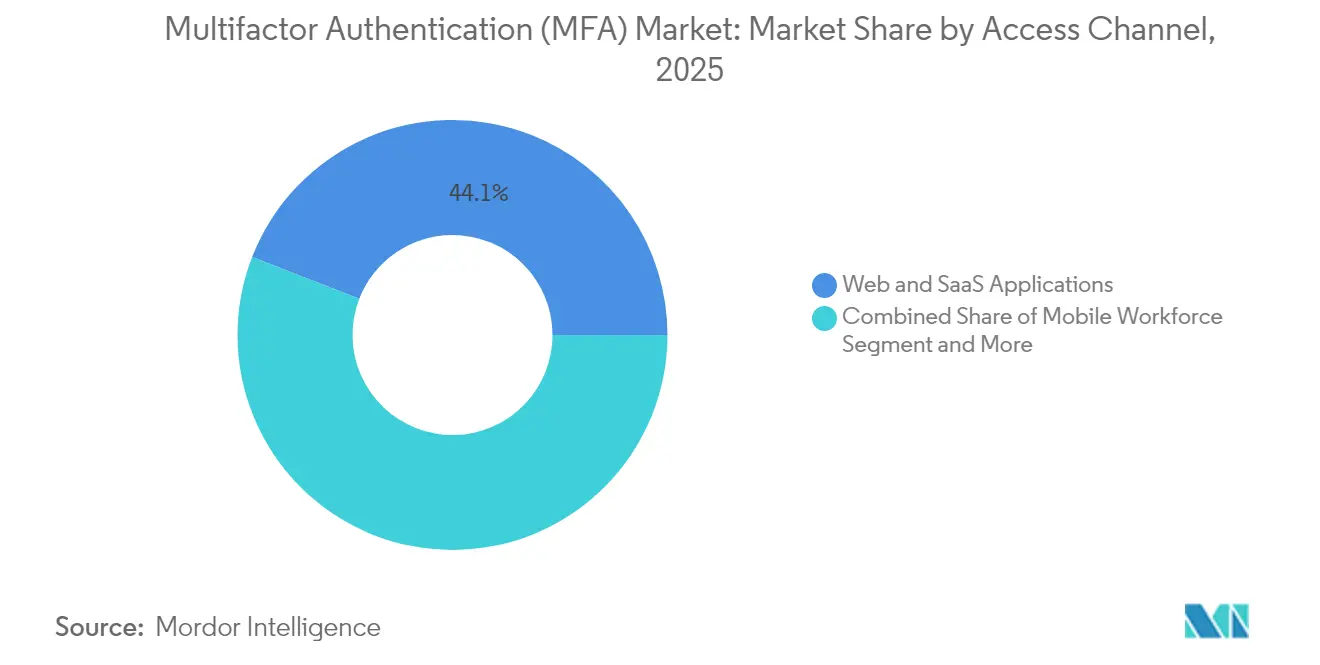
- Nach Zugriffskanal kontrollierten Web- und SaaS-Anwendungen im Jahr 2025 einen Anteil von 44,10 % an der Marktgröße für Multifaktor-Authentifizierung; das Segment der mobilen Belegschaft wächst mit einer CAGR von 17,20 %.
- Nach Branche führten Banken und Finanzinstitute im Jahr 2025 mit einem Umsatzanteil von 23,95 %, und Kryptowährungsbörsen verzeichnen bis 2031 eine CAGR von 16,75 %.
- Nach Geografie behielt Nordamerika im Jahr 2025 einen Marktanteil von 37,35 %, während der asiatisch-pazifische Raum mit einer CAGR von 16,35 % die Wachstumsrangliste anführt.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Schnelle Migration zu Zero-Trust-Sicherheitsarchitekturen in regulierten Branchen | +3.2% | Global, mit früher Einführung in Nordamerika und der EU | Mittelfristig (2–4 Jahre) |
| Anstieg von Ransomware-as-a-Service, der zu höheren Versicherungsprämien führt | +2.8% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Vorgeschriebene FIDO-basierte starke Authentifizierung für E-Government-Portale in der EU | +2.1% | Europa, mit Ausstrahlungseffekten auf staatliche Programme im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Push-Benachrichtigungs-Phishing-Kits, die die Nachfrage nach phishing-resistenter MFA steigern | +1.9% | Global, insbesondere Unternehmenssegmente betreffend | Kurzfristig (≤ 2 Jahre) |
| KI-gestützte Deepfake-Angriffe, die höherwertige biometrische Faktoren erzwingen | +1.6% | Global, mit frühen Auswirkungen im Finanzdienstleistungsbereich | Langfristig (≥ 4 Jahre) |
| Öffentlich-private Modelle zum Austausch von Bedrohungsinformationen in den Vereinigten Staaten und anderen Five-Eyes-Ländern | +1.4% | Nordamerika, Vereinigtes Königreich, Australien, mit begrenzter globaler Reichweite | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Schnelle Migration zu Zero-Trust-Sicherheitsarchitekturen in regulierten Branchen
Zero-Trust-Konzepte erfordern nun kontinuierliche Identitätsprüfungen bei jeder Sitzung, wodurch MFA von einem optionalen Zusatz zur zentralen Kontrolle wird. Kanadische Banken müssen SMS-OTP gemäß OSFI B-13 aufgeben und Hardware-Token sowie biometrische Faktoren in den Routinebetrieb integrieren.[1] Große US-amerikanische Finanzinstitute, darunter Capital One, haben sich verpflichtet, Mitarbeiterpasswörter bis Ende 2025 zu entfernen und durch gerätezertifikatverankerte Passkeys zu ersetzen, die das Risiko von Credential-Stuffing reduzieren. Anbieter reagieren darauf, indem sie Plattformstrukturen aufbauen, die die Authentifizierung über Mitarbeiter-, Kunden- und Maschinenidentitäten hinweg vereinheitlichen und so die Ökosystembreite des Marktes für Multifaktor-Authentifizierung stärken.
Anstieg von Ransomware-as-a-Service, der zu höheren Versicherungsprämien führt
Cyber-Versicherer behandeln phishing-resistente MFA nun als grundlegende Hygienemaßnahme. Policen werden verweigert oder nach oben neu bewertet, wenn ausschließlich E-Mail oder SMS-OTP eingesetzt wird, wodurch MFA-Investitionen zu einer direkten Absicherung gegen Versicherungskosten werden.[2] Da Adversary-in-the-Middle-Kits zur Massenware werden, verlagern Vorstände die Mittel von Perimeter-Firewalls hin zur Identitätssicherung, was die Nachfrage im Markt für Multifaktor-Authentifizierung bei mittelgroßen Unternehmen antreibt, die bisher nur langsam modernisiert haben.
Vorgeschriebene FIDO-basierte starke Authentifizierung für EU-E-Government-Portale
Die EU-Verordnung 2024/1183 verpflichtet alle Mitgliedstaaten, bis 2026 E-Wallets bereitzustellen, die eine hochsichere, grenzüberschreitende Anmeldung unterstützen, und schafft damit eine einheitliche Grundlage für FIDO-konforme Lösungen. Die Frist für den öffentlichen Sektor katalysiert Einführungen im privaten Sektor, während Japan und Australien ähnliche Rahmenbedingungen einführen und so den Marktfußabdruck der Multifaktor-Authentifizierung im asiatisch-pazifischen Raum vergrößern.
Push-Benachrichtigungs-Phishing-Kits steigern die Nachfrage nach phishing-resistenter MFA
Angreifer nutzen den menschlichen Reflex aus, bei unaufgeforderten Push-Benachrichtigungen auf „Genehmigen” zu tippen, und umgehen so zweite Faktoren. Unternehmen wechseln nun zu Passkeys, die kryptografisch an Geräte gebunden sind, und schließen damit die Social-Engineering-Lücke. Amazons Einführung von Passkeys für 175 Millionen Kunden unterstreicht die Machbarkeit im Verbrauchermaßstab.[3]
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Begrenzte MFA-Interoperabilität in Legacy-SCADA/ICS-Umgebungen | -2.3% | Global, konzentriert in der Fertigungs- und Versorgungsbranche | Langfristig (≥ 4 Jahre) |
| Steigende OTP-SMS-Kosten infolge der A2P-Gebühreninflation | -1.8% | Global, mit akuten Auswirkungen in Schwellenmärkten | Kurzfristig (≤ 2 Jahre) |
| Fragmentierte mobile Authentifikator-Benutzeroberfläche, die die Akzeptanz bei der Belegschaft beeinträchtigt | -1.5% | Global, insbesondere KMU-Segmente betreffend | Mittelfristig (2–4 Jahre) |
| Chip-Engpässe bei Hardware-Token und Versorgungsrisiken bei Secure-Elementen | -1.2% | Global, mit Konzentration der Lieferkette in Asien | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Begrenzte MFA-Interoperabilität in Legacy-SCADA/ICS-Umgebungen
Industrielle Netzwerke sind auf deterministische Latenz und kontinuierliche Betriebszeit angewiesen. Das Einführen zusätzlicher Anmeldeschritte birgt das Risiko von Ausfallzeiten, weshalb Anlagenbetreiber OT von IT isolieren, anstatt vollständige MFA nachzurüsten, was den erreichbaren Umsatz im Markt für Multifaktor-Authentifizierung in der Schwerindustrie begrenzt.
Steigende OTP-SMS-Kosten infolge der A2P-Gebühreninflation
US-Carrier-10DLC-Aufschläge und höhere globale Terminierungsraten erhöhen die Authentifizierungskosten – von USD 0,003 auf USD 0,01 pro Nachricht zuzüglich monatlicher Gebühren – und veranlassen digitale Marken, SMS-OTP schrittweise abzuschaffen. Gebührenerhöhungen treffen kostensensible Segmente am härtesten und verlangsamen die Einführung, bis günstigere Passkey-Workflows ausgereift sind.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebotstyp:
Software-Dominanz inmitten der Beschleunigung passwortloser LösungenSoftwarelösungen erwirtschafteten 47,90 % des Umsatzes im Jahr 2025 und bilden den größten Anteil am Markt für Multifaktor-Authentifizierung. Abonnementlizenzen, API-Toolkits und Cloud-Konsolen vereinfachen die Einführung in hybriden Arbeitsumgebungen. Das Wertversprechen des Segments skaliert weiter, da Unternehmen Perimeter-Kontrollen in Identitätsgeflechte überführen, die Compliance-Reporting und adaptive Risikokennzahlen integrieren. Passwortlose Plattformen – angeführt von WebAuthn-Toolchains und SDKs – verzeichnen eine CAGR von 18,85 %, was die Präferenz der Käufer für Faktoren widerspiegelt, die Anmeldedatenbanken eliminieren und Phishing an der Wurzel bekämpfen. Hardware bleibt für regulierte Arbeitslasten unverzichtbar, die eine isolierte Secure-Element-Speicherung vorschreiben, doch Chip-Engpässe treiben die Token-Kosten in die Höhe und verlagern Budgets in Richtung Software.
Die Nachfrage nach Implementierungsexpertise macht verwaltete Dienste zu einer attraktiven Nische. Servicepartner konzipieren Registrierungskampagnen, rüsten Legacy-Anwendungen nach und überwachen MFA-Dashboards, wodurch aus einmaligen Produktplatzierungen wiederkehrende Beratungseinnahmen werden. Der Markt für passwortlose Authentifizierung verlagert damit den Wert von unbefristeten Softwarelizenzen hin zu wiederkehrenden Beratungsmandaten und Abonnements für verwaltete Dienste. Infolgedessen bündeln große Systemintegratoren Einführungsprojekte mit umfassenderen Zero-Trust-Vorhaben, was die durchschnittlichen Vertragswerte erhöht und den Wandel des Marktes für Multifaktor-Authentifizierung hin zu plattformzentrierter Beschaffung verstärkt.

Nach Authentifizierungsmodell:
Zwei-Faktor führt, während passwortlose Lösungen stark wachsenDie Zwei-Faktor-Anmeldung bildet nach wie vor die Grundlage für 45,95 % des Umsatzes im Jahr 2025, hauptsächlich durch Authentifikator-Apps und SMS-Codes, die eine schnelle Risikominderung bieten. Phishing-resistente Passkeys expandieren jedoch mit einer CAGR von 18,05 %, da Browser- und mobiles Betriebssystem-Anbieter FIDO2 in native Workflows integrieren. Microsofts Entscheidung, neue Verbraucherkonten standardmäßig passwortlos zu gestalten, liefert ein starkes Referenzmodell. Multifaktor-Frameworks, die drei oder mehr Faktoren erfordern, bleiben in bestimmten Regierungs- und Finanzsegmenten obligatorisch, doch der breitere kommerzielle Appetit schwenkt auf risikobasierte Orchestrierung um, die die Faktorstärke dynamisch erhöht.
Nach Bereitstellungsmodus:
Cloud-Führerschaft mit hybridem WachstumCloud-gehostete Identitätsplattformen machten im Jahr 2025 40,75 % der Ausgaben aus, da die SaaS-Bereitstellung die Einführung beschleunigt und die Richtlinien über On-Premises- und SaaS-Anwendungen hinweg harmonisiert. Hybride Bereitstellungen werden voraussichtlich mit einer CAGR von 17,35 % wachsen, da CISOs On-Premises-Konnektoren für den Datenaufenthalt beibehalten und gleichzeitig Richtlinien aus der Cloud orchestrieren. Private-Cloud-Untermodelle sprechen stark regulierte Branchen an, die Sicherheitstrennung ohne Einbußen bei der Elastizität wünschen, und vergrößern so die adressierbare Basis des Marktes für Multifaktor-Authentifizierung.
Nach Unternehmensgröße:
Großunternehmen führen, KMU beschleunigenGroße Unternehmen beanspruchten im Jahr 2025 61,90 % des Umsatzes, was auf tiefere Compliance-Budgets zurückzuführen ist. Die KMU-Nachfrage wächst jedoch mit einer CAGR von 16,55 % dank schlüsselfertiger SaaS-Pakete, die Infrastrukturprobleme beseitigen. Oktas Startup-Wettbewerb und gebündelte Entwicklergutschriften veranschaulichen, wie Anbieter kleine Unternehmen mit unkompliziertem Onboarding ansprechen. Versicherer beschleunigen den KMU-Kauf zusätzlich, indem sie die Berechtigung für Cyber-Policen an die MFA-Einführung knüpfen, und verbreitern so die Penetrationskurve des Marktes für Multifaktor-Authentifizierung.
Nach Zugriffskanal:
Webanwendungen dominieren, mobile Belegschaft beschleunigtWeb- und SaaS-Anwendungen machten im Jahr 2025 44,10 % des Umsatzes aus und spiegeln Cloud-first-Software-Stacks wider. Die Mobilität im Homeoffice wächst mit einer CAGR von 17,20 %, da Arbeitgeber Smartphones mit Biometrie und gerätegebundenen Passkeys für den ortsunabhängigen Zugriff ausstatten. VPN-Tunnel bestehen unterdessen in Legacy-Umgebungen fort, doch CIOs setzen zunehmend Identitäts-Broker zu Sitzungsbeginn ein, um das Risiko lateraler Bewegungen zu minimieren.
Nach Endnutzerbranche:
Banken führen, Kryptobörsen wachsen starkDas Bankwesen behält einen Umsatzanteil von 23,95 % aufgrund von PSD2-SCA und steigenden Verlusten durch Kontoübernahmen. Krypto- und Web3-Börsen wachsen jedoch mit einer CAGR von 16,75 %, angetrieben durch irreversiblen Token-Diebstahl und globalen regulatorischen Druck. Der Gesundheitssektor beschleunigt sich nach HIPAA-Änderungen, die alle elektronischen Zugriffe auf geschützte Gesundheitsinformationen durch MFA absichern, während öffentliche Wallet-Initiativen eine breite Bürgerakzeptanz in Europa und dem asiatisch-pazifischen Raum fördern.
Geografische Analyse
Markt für Multifaktor-Authentifizierung (MFA) in Nordamerika
Nordamerika hielt 2025 einen Umsatzanteil von 37,35 % und dürfte bis 2031 eine CAGR von 13,95 % verzeichnen. Die US-amerikanischen Exekutivverordnungen zur Cybersicherheit kritischer Infrastrukturen sowie die kanadische OSFI B-13 institutionalisieren die MFA gemeinsam, während das Ökosystem der in der Region ansässigen Identity-SaaS-Anbieter die Innovationszyklen beschleunigt. Die Marktgröße für Multifaktor-Authentifizierung in Nordamerika wächst daher stetig, da die Zero-Trust-Beschaffung in die Wartungsphase eintritt und Anbieter adaptive Analyselösungen als Upselling-Angebot einsetzen.
Markt für Multifaktor-Authentifizierung (MFA) im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum befindet sich dank staatlicher Identitätsprogramme auf einem CAGR-Wachstumspfad von 16,35 %. Japans My-Number-Smartphone-Zugangsdaten bilden nun die Grundlage für die Anmeldung bei über 650 Unternehmen, und Singapurs Banken haben SMS durch FIDO-Token ersetzt, was die breite Akzeptanz fördert. Australiens Digital-ID-Framework führt Passkeys für Bundesbehörden ein und regt den Privatsektor zur Nachahmung an. Aufstrebende Volkswirtschaften in Südostasien und Indien erweitern den Marktspielraum, indem sie veraltete Passwörter überspringen und direkt auf mobile Biometrie setzen.
Markt für Multifaktor-Authentifizierung (MFA) in EMEA
Europa verzeichnet ein solides zweistelliges Wachstum, da die Verordnung 2024/1183 die Wallet-Anmeldung in 27 Ländern standardisiert. Das Volumen im öffentlichen Sektor sichert die Skalierung der Anbieter, und private Online-Dienstleister müssen Interoperabilität gewährleisten oder riskieren Kundenverluste. Der Nahe Osten und Afrika verzeichnen trotz einer kleineren Ausgangsbasis zunehmende Implementierungen im Zuge von Cloud-Migration und Maßnahmen zur Cyber-Resilienz, was dem globalen Markt für Multifaktor-Authentifizierung diversifizierte Einnahmequellen hinzufügt.
Regulatorisches Umfeld
In den wichtigsten Regionen entwickeln sich die Vorschriften zu Cybersicherheit und digitaler Identität zunehmend in Richtung stärkerer, phishing-resistenter MFA-Kontrollen und klarerer technischer Attestierungen. In den Vereinigten Staaten setzt sich die föderale Zero-Trust-Ausrichtung im Zusammenhang mit der Executive Order 14028 weiterhin über Behördenrichtlinien fort, einschließlich der im Januar 2025 im Federal Register veröffentlichten Fassung, die auf Überarbeitungen des OMB Circular A-130 zur Förderung phishing-resistenter Multifaktor-Authentifizierung für Bundessysteme verweist. Auch NIST hat die technische Grundlage in seinen Digital Identity Guidelines mit SP 800-63-4 (einschließlich SP 800-63B-4 für Anforderungen an Authentifikatoren) aktualisiert, veröffentlicht 2025, was beeinflusst, wie Unternehmen die Stärke von Authentifikatoren und Lifecycle-Kontrollen in regulierten Audits dokumentieren.
In Europa verschieben die NIS2-Richtlinie (EU) 2022/2555 und ihre Umsetzungsinstrumente MFA von einer Best-Practice-Formulierung hin zu durchsetzbaren Risikomanagementmaßnahmen mit expliziten Anforderungen an Zugangskontrollen. Die Durchführungsverordnung (EU) 2024/2690 der Kommission (Oktober 2024) legt technische und methodische Anforderungen an das Cybersicherheits-Risikomanagement im Rahmen von NIS2 fest, einschließlich der Behandlung von Zugangskontrollen und MFA-Ausnahmen. Ergänzende technische Leitlinien der ENISA aus dem Jahr 2025 operationalisieren diese Anforderungen weiter und verstärken die Nachfrage nach MFA, die auf überprüfbare Kontrollen abgebildet werden kann, anstatt auf ad-hoc-OTP-Bereitstellungen zu setzen.
Wettbewerbslandschaft
Innovation und Integration treiben den Markterfolg
Der Erfolg im Markt für Multi-Faktor-Authentifizierung hängt zunehmend von der Fähigkeit der Anbieter ab, nahtlose, sichere und skalierbare Lösungen bereitzustellen, die sich in bestehende Unternehmenssysteme integrieren lassen. Etablierte Akteure müssen sich darauf konzentrieren, ihre Authentifizierungsmethoden um aufkommende Technologien wie passwortlose Authentifizierung und verhaltensbasierte Biometrie zu erweitern und gleichzeitig die Kompatibilität mit Legacy-Systemen aufrechtzuerhalten. Die Fähigkeit, flexible Bereitstellungsoptionen über Cloud-, Hybrid- und On-Premises-Umgebungen hinweg anzubieten, kombiniert mit starken Compliance-Fähigkeiten und benutzerfreundlichen Oberflächen, ist entscheidend für die Aufrechterhaltung des Marktanteils geworden. Unternehmen müssen außerdem starke Partnerökosysteme aufbauen und eine robuste Support-Infrastruktur aufrechterhalten, um verschiedene Branchenvertikalen effektiv zu bedienen.
Für aufstrebende Akteure und Herausforderer liegt der Erfolg darin, spezifische Marktlücken oder unterversorgte Segmente mit innovativen Lösungen zu identifizieren und zu adressieren. Dazu gehört die Entwicklung spezialisierter Authentifizierungslösungen für wachstumsstarke Sektoren wie das Gesundheitswesen und Finanzdienstleistungen oder die Fokussierung auf spezifische Authentifizierungstechnologien wie mobilbasierte Lösungen oder Hardware-Token. Der zunehmende regulatorische Fokus auf Cybersicherheit und Datenschutz in verschiedenen Regionen bietet sowohl Chancen als auch Herausforderungen und erfordert von den Anbietern Agilität bei der Anpassung ihrer Lösungen an sich entwickelnde Compliance-Anforderungen.
Zu den zukünftigen Erfolgsfaktoren des Marktes gehört auch die Fähigkeit, wachsende Bedenken hinsichtlich Datenschutz, Benutzererfahrung und dem Bedarf an stärkeren phishing-resistenten Authentifizierungsmethoden zu adressieren. Die Rolle von MFA und Zwei-Faktor-Authentifizierung bei der Bereitstellung sicheren Zugriffs wird in dieser sich entwickelnden Landschaft zunehmend wichtiger.
Marktführer der Multifaktor-Authentifizierung (MFA)
-
Giesecke+Devrient GmbH
-
GoTrustID Inc.
-
Thales Group
-
Duo Security (Cisco Systems Inc.)
-
RSA Security LLC
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Multifaktor-Authentifizierung (MFA) Unternehmen in diesem Bericht
- Giesecke+Devrient GmbH
- Thetis
- GoTrustID Inc.
- Thales Group
- Duo Security (Cisco Systems Inc.)
- RSA Security LLC
- Okta Inc.
- Google LLC (Alphabet Inc.)
- Ping Identity Corp.
- ManageEngine (Zoho Corp.)
- Microsoft Corp.
- TeleSign Corp. (Proximus Group)
- HID Global Corp.
- OneSpan Inc.
- CyberArk Software Ltd.
- ForgeRock Inc.
- Entrust Corp.
- SecureAuth Corp.
- Symantec Corp. (Broadcom Inc.)
- Keyless Technologies
- Secret Double Octopus
- Trusona Inc.
Marktchancen und Zukunftsaussichten
Eine kurzfristige Chance entsteht im regulierten Finanzdienstleistungs- und Zahlungssektor, in dem Aufsichtsbehörden von „MFA verwenden“ zu „phishing-resistente Authentifizierung verwenden“ übergehen und Compliance-Dokumentationen verlangen. Im Juli 2026 verpflichtete die Securities and Futures Commission (SFC) Hongkongs lizenzierte Broker und Krypto-Plattformen dazu, innerhalb von 12 Monaten von SMS- und E-Mail-OTP auf phishing-resistente Methoden wie FIDO2/WebAuthn oder Gerätebindung umzusteigen. Dies eröffnet kurzfristig Whitespace für passwortlose (Passkey-)Plattformen, die Beschaffung von FIDO-Schlüsseln und Token-Lifecycle-Dienste, die Richtliniendurchsetzung, Benutzerregistrierung und Widerruf über große Benutzergruppen hinweg nachweisen können.
Großvolumige Zahlungsökosysteme und die bundesstaatliche US-Finanzregulierung unterstützen ebenfalls Modernisierungsprogramme, die adaptive und passwortlose MFA sowie verwaltete Dienste zur Reduzierung des betrieblichen Aufwands bevorzugen. Die Reserve Bank of India (RBI) führte im April 2026 neue Authentifizierungsmechanismen für digitale Zahlungen ein, die mindestens zwei unabhängige Faktoren erfordern, einschließlich eines dynamischen Faktors, was die Ablösung veralteter Passwort-plus-OTP-Muster beschleunigt. In den Vereinigten Staaten drängen die Durchsetzungsmechanismen des New York Department of Financial Services (NYDFS) rund um 23 NYCRR 500, einschließlich der jährlichen Compliance-Zertifizierung im Zusammenhang mit dem erweiterten MFA-Mandat, betroffene Unternehmen dazu, MFA über den gesamten Benutzerzugriff hinweg zu standardisieren, was die Nachfrage nach hybriden Integrationen, Berichterstattung und kryptografisch gebundenen Faktoren verstärkt, die Push-Müdigkeit und A2P-SMS-Exposition reduzieren.
Neueste Industrielle Entwicklungen in Markt für Multifaktor-Authentifizierung (MFA)
- April 2026: Giesecke+Devrient (G+D) startete einen Zweijahresplan zur Skalierung passkey-basierter biometrischer Authentifizierung in Indien, mit Fokus auf Banken und Kartennetzwerke. Die Initiative bringt Produkteinführungen mit den indischen Anforderungen an die Zahlungsauthentifizierung in Einklang und erweitert hochvolumige Bereitstellungen, die phishing-resistente MFA gegenüber SMS-lastigen Abläufen bevorzugen.
- März 2026: Giesecke+Devrient (G+D) gab die Übernahme von XTec Incorporated bekannt, abgeschlossen am 27. Februar 2026, um im US-amerikanischen öffentlichen Sektor im Bereich Identität und Sicherheit zu expandieren. Der Deal stärkt die Position von G+D in Hochsicherheitsumgebungen, in denen die MFA-Beschaffung eng mit staatlichen Sicherheitsgrundlagen und überprüfbaren Lifecycle-Kontrollen für Anmeldedaten verbunden ist.
- Juni 2024: Thales führte Passwordless 360 ein, um Unternehmen vollständige passwortlose Funktionalität zu bieten. Durch die Bündelung passwortloser Funktionen in ein unternehmensfertiges Angebot senkte Thales die Integrationshürde für große Organisationen, die von OTP-zentrierter MFA zu Passkeys und phishing-resistenter Authentifizierung migrieren.
Markt für Multifaktor-Authentifizierung (MFA) Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Im Rahmen dieser Methodik umfasst der Markt für Multifaktor-Authentifizierung die Umsätze aus MFA-Software, unterstützender Hardware und damit verbundenen Diensten, die die Benutzerverifizierung anhand von zwei oder mehr Faktoren in unternehmens- und verbraucherorientierten Anwendungsfällen ermöglichen.
Ausschlüsse aus dem Umfang: Reine Einzelfaktor-Anmeldetools und Identity-Governance-Arbeiten, die keinen MFA-Schritt während der Authentifizierung direkt ermöglichen, werden ausgeschlossen.
Segmentierungsübersicht
- Nach Angebotstyp
- Hardware
- Token (USB, Smartcard, Smartkey)
- Biometrische Geräte (Fingerabdruck, Handvenen, Gesicht)
- Andere Geräte (Wearables, Smartcards-NFC)
- Software
- Authentifikatorlösungen (TOTP, Push, U2F)
- Mobile Apps (nativ, SDK)
- Dienstleistungen
- Verwaltete und professionelle Dienstleistungen
- Hardware
- Nach Authentifizierungsmodell
- Zwei-Faktor (2FA)
- Multifaktor (3F und 4F)
- Adaptives / risikobasiertes MFA
- Passwortlos (WebAuthn, Passkeys)
- Nach Bereitstellungsmodus
- On-Premises
- Cloud
- Öffentlich
- Privat
- Hybrid
- Nach Unternehmensgröße
- Kleine und mittlere Unternehmen (KMU)
- Großunternehmen
- Nach Zugriffskanal
- VPN und Remote-Anmeldung
- Web- und SaaS-Anwendungen
- Mobile Belegschaft
- Nach Endnutzerbranche
- Banken und Finanzinstitute
- Kryptowährung und Web3-Börsen
- Technologie (SaaS, IT-Dienstleistungen, DevOps)
- Regierung (Bund, Länder, Kommunen, Systemintegratoren)
- Gesundheitswesen und Pharmazeutik
- Einzel- und E-Commerce
- Energie, Versorgungsunternehmen und Fertigung
- Bildung, Einwanderung und öffentliche Dienste
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Südamerika
- Brasilien
- Übriges Südamerika
- Europa
- Vereinigtes Königreich
- Deutschland
- Frankreich
- Übriges Europa
- Asiatisch-pazifischer Raum
- China
- Japan
- Indien
- Südkorea
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Golfkooperationsrat
- Türkei
- Israel
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Ägypten
- Übriges Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Desk-Research
Der Desk-Research beginnt mit der Erstellung des Nachfragekontexts für die Einführung von Multifaktor-Authentifizierung und der anschließenden Zuordnung, welche Teile der Ausgaben für Cybersicherheit und digitale Identität als MFA-Umsatz gezhlt werden können. Wir stützen uns auf öffentliche Referenzen zu Cybersicherheit und digitaler Identität, wie etwa Leitlinien und Datensätze von NIST, CISA und ENISA, sowie auf Durchsetzungs- und Offenlegungssignale von Behörden wie der SEC.
Um die Annahmen zu verankern, prüfen wir auch Indikatoren zur Einführung von Arbeitsplatztechnologien aus Quellen wie dem US Bureau of Labor Statistics sowie Standards und technische Referenzen von Organisationen wie ISO und IETF, die Authentifizierungspraktiken beeinflussen. Unternehmensberichte, Investorenpräsentationen, Produktdokumentationen und seriöse Presseberichte werden genutzt, um Preismuster, Cloud-Abonnementpakete und das Tempo der Produkterneuerung zu verstehen. Bei Bedarf werden kostenpflichtige Abonnements für Unternehmensfinanzdaten und Patentdatenbanken genutzt, um die Anbieterexposition und Innovationsthemen zu überprüfen. Die oben genannten Desk-Quellen sind lediglich illustrativ; für die Datenerhebung, Validierung und Klärung wurden auch viele weitere öffentliche Referenzen herangezogen.
Primärinterviews und Umfragen
Primärforschung wird eingesetzt, um zu testen, was Käufer einsetzen, wofür sie bezahlen (Lizenzen, Token oder verwaltete Dienste) und wie die Nutzung mit der Anzahl der Benutzer und dem Risikoprofil skaliert. Wir sprechen mit einer Mischung aus Lösungsanbietern, Kanalpartnern, IT-Sicherheitsverantwortlichen und Compliance-Stakeholdern in den wichtigsten Regionen, damit die Annahmen zu Einführung, Verlängerungen und Faktormix das tatsächliche Kaufverhalten widerspiegeln. Bei widersprüchlichen Antworten werden Folgefragen genutzt, um MFA-Umsätze von angrenzenden Identitätsfunktionen zu trennen, und anschließend werden die Modelleingaben angepasst.
Verteilung der Befragten in der Primärforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 25 % | CXOs: 13 % | APAC: 44 % |
| Mittlere Ebene: 61 % | Funktions-/Bereichsleiter: 29 % | EMEA: 29 % |
| Kleinere Marktteilnehmer: 14 % | Manager: 58 % | Amerika: 27 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung erfolgt nach einem Top-down- und Bottom-up-Ansatz: Wir rekonstruieren einen globalen MFA-Nachfragepool aus den Ausgaben für Unternehmenssicherheit und aus der Zuweisung für Identity and Access Management, filtern diesen dann nach Einführungsgraden in verschiedenen Branchen und Regionen. Wir bestätigen die Gesamtwerte durch selektive Bottom-up-Prüfungen anhand von Stichproben zu Preis-pro-Nutzer und Nutzerbasisspannen sowie durch Kanal-Feedback zu typischen Vertragsstrukturen, was zur Korrektur von Überschätzungen beiträgt.
Zu den im Modell verwendeten Schlüsselinputs gehören (illustrativ) das Wachstum der digitalen Belegschaft, die Intensität des Fernzugriffs und regulierte Nutzerpopulationen in Sektoren wie Bankwesen und öffentliche Verwaltung. Wir modellieren auch die Mischung zwischen der Nutzung von Hardware-Token und app-basierten oder biometrischen Faktoren und verfolgen die durchschnittliche Entwicklung von Lizenz- und Servicepreisen nach Bereitstellungstyp. Die Prognose nutzt Szenarioanalysen, gestützt durch Expertenmeinungen zu Phishing-Druck, dem Tempo der Zero-Trust-Einführung und der Minderung von Authentifizierungsmüdigkeit, und glättet die Kurve so, dass sprunghafte Wachstumsschritte nur dann erscheinen, wenn mehrere Signale übereinstimmen. Wo Bottom-up-Zahlen Lücken aufweisen, werden Spannen für Einführung und Preisgestaltung angewendet, und diese Spannen werden durch Folge-Primärprüfungen vor der Finalisierung der Marktgesamtwerte eingeengt.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse werden durch Gegenprüfungen mit unabhängigen Indikatoren validiert, wie etwa der Entwicklung von Budgets für Identitätssicherheit, gemeldeten Trends bei Sicherheitsverletzungen und Phishing sowie beobachteten Käufer-Bereitstellungsmustern nach Region und Branche. Große Abweichungen werden schrittweise überprüft, beginnend mit Definitionsprüfungen, gefolgt von Einheiten- und Währungsprüfungen, dann durch erneute Überprüfung der Einführungs- und Preiseingaben, die die Schwankung verursachen.
Vor der Freigabe wird das vollständige Modell von einem weiteren Analysten geprüft. Ungewöhnliche Entwicklungen lösen eine erneute Kontaktaufnahme mit den relevanten Interviewpartnern zur Bestätigung aus. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wichtige politische Maßnahmen, technologische Veränderungen oder Änderungen im Kaufverhalten die Annahmen wesentlich beeinflussen. Unmittelbar vor der Auslieferung führen wir einen abschließenden Durchgang durch, damit die veröffentlichte Sichtweise die neuesten verfügbaren Signale und Korrekturen widerspiegelt.
Marktgröße für Multifaktor-Authentifizierung von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte MFA-Marktgrößen können voneinander abweichen, selbst wenn das Thema gleich bezeichnet wird, da der gezählte Umsatzpool nicht immer konsistent ist. Die größten Unterschiede entstehen in der Regel dadurch, was als MFA-Umsatz gegenüber umfassenderen Identitätstools behandelt wird, wie Hardware-Token und Biometrie eingepreist werden und ob Cloud-Abonnementverlängerungen konsistent über Regionen hinweg modelliert werden.
Die Hauptlücke ergibt sich daraus, ob angrenzende Identity-and-Access-Management-Module in den Gesamtwert einbezogen werden. Mordor Intelligence zählt nur Umsätze, die mit einem MFA-Schritt verbunden sind (einschließlich MFA-Software, unterstützender Hardware und Diensten), und hält Einzelfaktor-Anmeldungen und allgemeine Identity Governance außerhalb der Zahl.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 24,53 Milliarden USD (2026) | |
| Global Consultancy A | 20,30 Milliarden USD (2025) | Verwendet ein Basisjahr 2025 und kann die Abonnementexpansion unterschätzen, wenn Verlängerungsaufschläge und Nutzerwachstum bei Cloud-MFA-Einführungen nicht explizit berücksichtigt werden. |
| Industry Publisher B | 17,84 Milliarden USD (2025) | Vermischt MFA häufig mit adaptiven oder risikobasierten Authentifizierungskategorien, was den dedizierten MFA-Umsatzpool verwässern und die kurzfristige Größenbestimmung im Vergleich zu einem faktorspezifischen Umsatzaufbau reduzieren kann. |
Die Streuung in der Tabelle erklärt sich größtenteils durch Umfangsgrenzen und Basisjahrwahl und nicht durch einen einzelnen Berechnungsfehler. Wenn MFA an ein definiertes Authentifizierungsereignis geknüpft ist und wenn Einführungs- und Preisentwicklung durch Käuferinterviews überprüft werden, lässt sich die Marktgröße leichter nachvollziehen und in zukünftigen Aktualisierungen reproduzieren.
Im Bericht beantwortete Schlüsselfragen
Was treibt das schnelle Wachstum des Marktes für Multifaktor-Authentifizierung bis 2031?
Regulatorische Vorgaben, Zero-Trust-Einführungen, Cyber-Versicherungsanforderungen und die Migration von Passwörtern zu Passkeys treiben gemeinsam eine CAGR von 16,20 % bis 2031 an.
Wie groß ist die Marktgröße für Multifaktor-Authentifizierung heute?
Der Markt wird im Jahr 2026 auf USD 24,53 Milliarden geschätzt und soll bis 2031 USD 51,96 Milliarden erreichen.
Welches Authentifizierungsmodell wächst am schnellsten?
Passwortlose Methoden auf Basis von WebAuthn und Passkeys wachsen mit einer CAGR von 18,05 % dank Unterstützung auf Browser-Ebene und überlegener Phishing-Resistenz.
Warum werden SMS-OTP-Kosten als Hemmnis betrachtet?
Carrier-Aufschläge und 10DLC-Gebühren erhöhen die Kosten pro OTP auf bis zu USD 0,01, was SMS für die Verifizierung in großem Maßstab wirtschaftlich unattraktiv macht.