
Marktgröße und Marktanteil für Enterprise Governance, Risiko und Compliance
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 23.62 Milliarden US-Dollar |
| Marktgröße (2031) | 42.19 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 12.30 % |
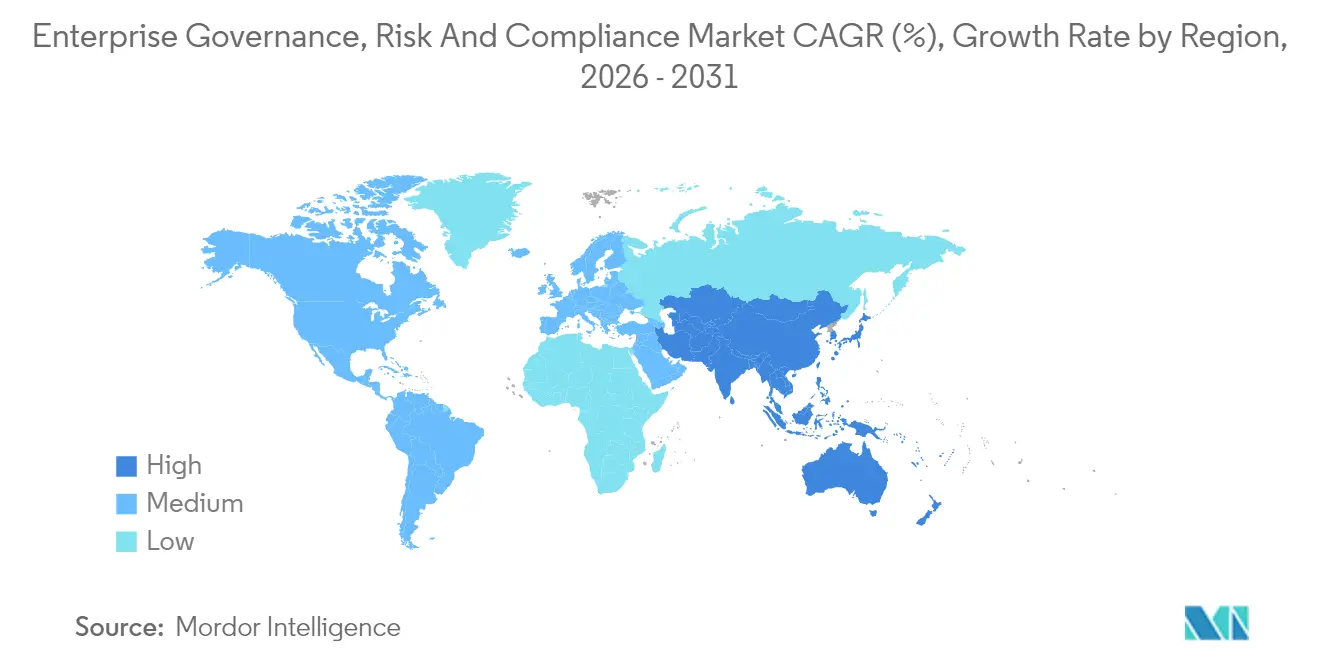
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
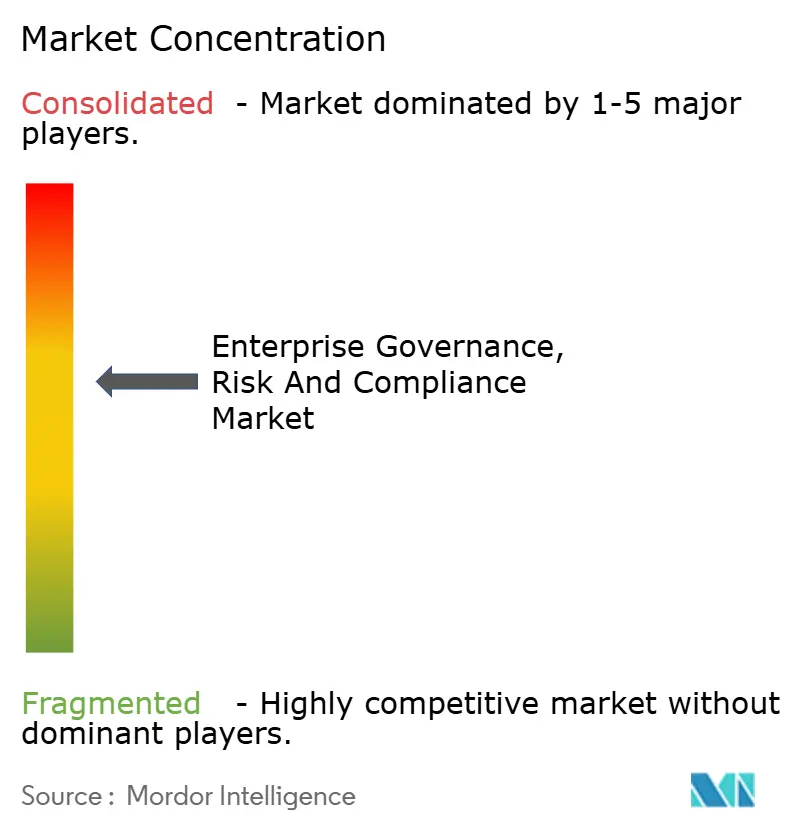
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Enterprise Governance, Risiko und Compliance von Mordor Intelligence
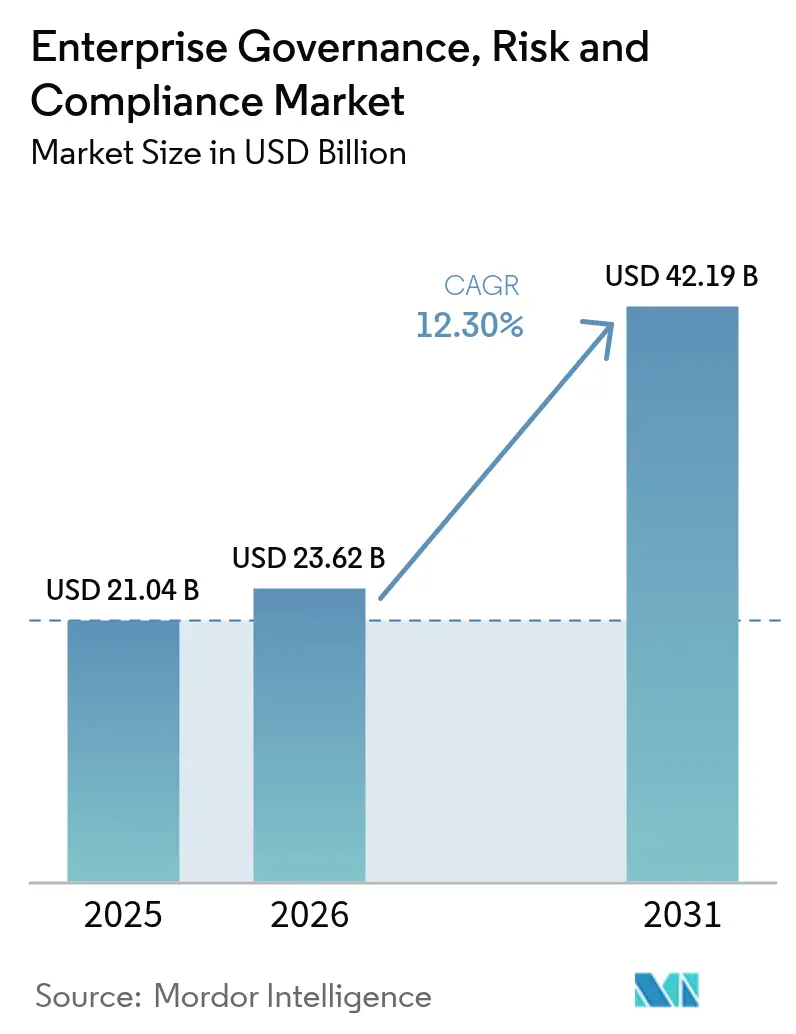
Die Marktgröße für Enterprise Governance, Risiko und Compliance wird voraussichtlich von 21,04 Milliarden USD im Jahr 2025 auf 23,62 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 bei einer CAGR von 12,3 % über den Zeitraum 2026–2031 einen Wert von 42,19 Milliarden USD erreichen. Die Nachfrage beschleunigt sich, da Organisationen mit einer Flut regulatorischer Verpflichtungen konfrontiert sind – insbesondere dem Digital Operational Resilience Act (DORA) – und gleichzeitig KI einsetzen, um Kontrollen zu automatisieren, sich schnell ändernde Vorschriften zu interpretieren und Anomalien in Echtzeit zu erkennen. Die Plattformakzeptanz nimmt zu, weil integrierte Suiten bisher isolierte Prüfungs-, Richtlinien- und Cybersicherheits-Workflows in einer einzigen Informationsquelle konsolidieren, was messbare Kosteneinsparungen und eine schnellere Problemlösung ermöglicht. Frühe Anwender berichten von Effizienzgewinnen von bis zu 42 % bei der Reduzierung von Falschmeldungen nach der Einbettung KI-gesteuerter Compliance-Analysen neben Sicherheitstelemetrie. Der Schwung wird durch Versicherer weiter verstärkt, die Deckungen nun anhand von Echtzeit-GRC-Kennzahlen bepreisen, was eine starke Governance-Leistung in Prämienrabatte und Wettbewerbsvorteile umwandelt.
Wichtigste Erkenntnisse des Berichts
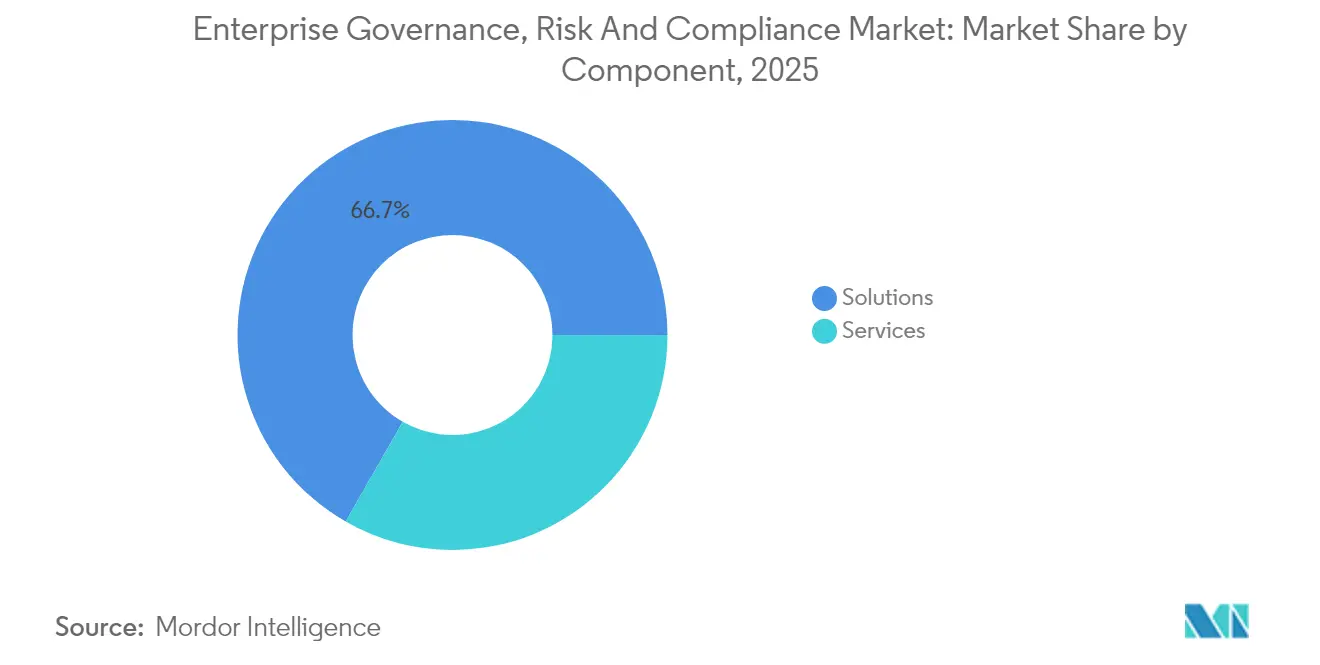
- Nach Komponente hielt Lösungen im Jahr 2025 einen Marktanteil von 66,72 % am Markt für Enterprise Governance, Risiko und Compliance, während Dienstleistungen bis 2031 die schnellste CAGR von 12,6 % verzeichnen sollen.
- Nach Bereitstellungsmodell entfielen im Jahr 2025 53,40 % des Umsatzes auf On-Premises-Installationen, aber Cloud-Plattformen sollen bis 2031 mit einer CAGR von 13,3 % wachsen.
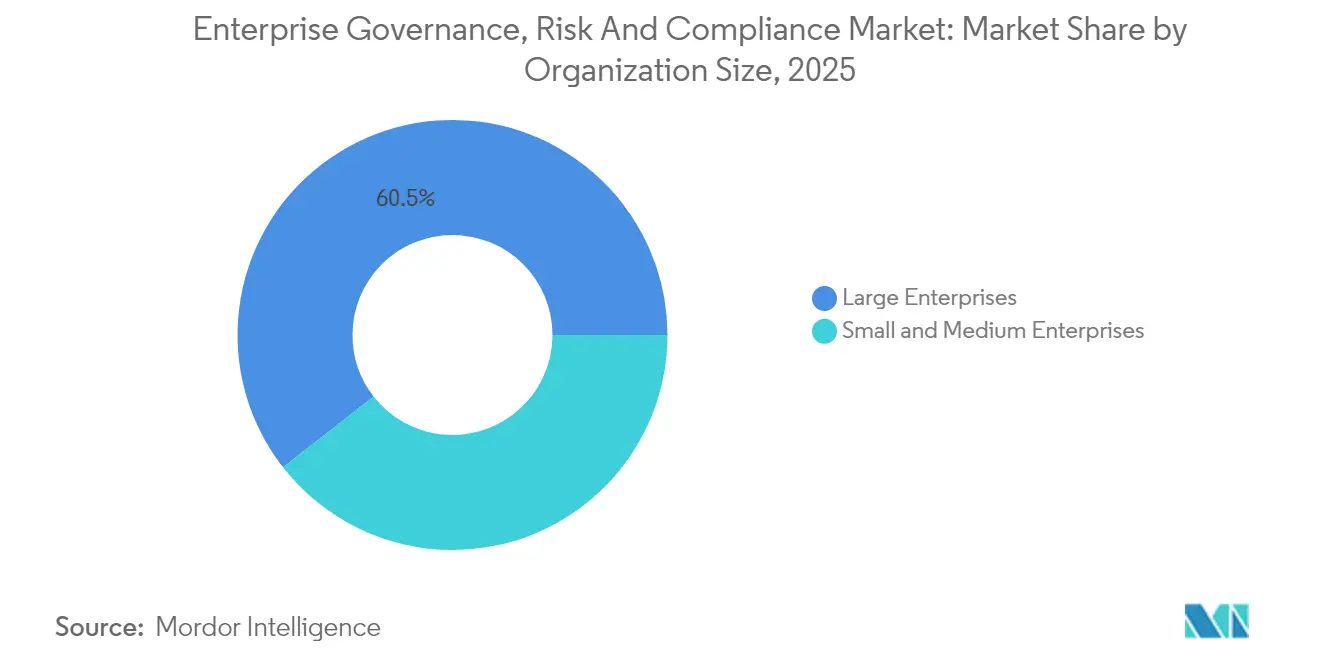
- Nach Unternehmensgröße erzielten Großunternehmen im Jahr 2025 einen Umsatzanteil von 60,55 %, doch KMU werden auf der Grundlage cloudbasierter Angebote mit einer CAGR von 14,1 % expandieren.
- Nach Endnutzerbranche entfielen im Jahr 2025 34,25 % des Umsatzes auf Gesundheitswesen und Biowissenschaften; BFSI soll das Wachstum mit einer CAGR von 12,7 % bis 2031 anführen.
- Nach Geografie führte Nordamerika im Jahr 2025 mit einem Anteil von 34,80 %, während Asien-Pazifik voraussichtlich die höchste CAGR von 12,9 % bis 2031 verzeichnen wird.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Strenge staatliche Vorschriften und Mandate | +2.8% | Global mit Schwerpunkt in der EU und Nordamerika | Mittelfristig (2–4 Jahre) |
| Zunehmende Cybersicherheitsbedrohungen durch digitale Transformation | +2.1% | Global, ausgeprägt in APAC und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Verlagerung hin zu integrierten Risikomanagement-Plattformen | +1.9% | Nordamerika und EU führend | Mittelfristig (2–4 Jahre) |
| ESG-Berichtsdruck und Vorschriften zur nichtfinanziellen Offenlegung | +1.7% | EU als primärer Treiber | Langfristig (≥ 4 Jahre) |
| Einführung KI-gestützter prädiktiver Compliance-Analysen | +2.3% | Nordamerika und EU als frühe Anwender | Kurzfristig (≤ 2 Jahre) |
| Abhängigkeiten der Versicherungszeichnung von Echtzeit-GRC-Kennzahlen | +1.5% | Global, reife Versicherungsmärkte | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Strenge staatliche Vorschriften und Mandate treiben die Plattformkonsolidierung voran
Verschärfte Regulierungsmaßnahmen weiten den Markt für Enterprise Governance, Risiko und Compliance weiter aus, da DORA, das im Januar 2025 in Kraft trat, EU-Finanzunternehmen verpflichtet, IKT-Risikorahmen zu implementieren, die Reaktion auf Vorfälle, Resilienzprüfungen und die Überwachung von Drittparteien abdecken.[1]Norton Rose Fulbright, "DORA: Wesentliche Anforderungen an die operative Resilienz," nortonrosefulbright.com Unternehmen überwachen nun täglich mehr als 250 regulatorische Änderungen – ein Tempo, das manuelle Prozesse überfordert. Machine-Learning-Modelle analysieren neue Gesetze, bewerten deren Relevanz und leiten Aufgaben innerhalb von Minuten an verantwortliche Eigentümer weiter, sodass Compliance-Teams ihre Kapazitäten auf strategische Risikoanalysen umlenken können. Anbieter, die multijurisdiktionale Zuordnung und automatisierte Aktualisierungsmaschinen anbieten, haben sich daher an die Spitze der Unternehmens-Shortlists gesetzt. Die Nichteinhaltung birgt sowohl erhebliche Bußgelder als auch Reputationsschäden, während frühe Anwender das Vertrauen der Investoren gewinnen, indem sie operative Resilienz demonstrieren.
Zunehmende Cybersicherheitsbedrohungen beschleunigen die Integration von GRC-Technologie
Cybervorfälle stiegen im Jahr 2024 um 75 %, was CISOs dazu veranlasste, Sicherheitspositionskennzahlen in zentrale Governance-Dashboards zu integrieren, anstatt sie isoliert zu behandeln. Eine einzige Konsole, die Richtlinienprüfungen mit Bedrohungstelemetrie überlagert, reduziert Doppelarbeit und verkürzt die Zeit zur Behebung von Schwachstellen in hybriden Umgebungen. Gesundheitsdienstleister, die KI-gestützte GRC-Suiten einsetzen, verzeichneten eine um 37 % verbesserte Risikoerkennungsrate und 42 % weniger Falschmeldungen, was den Wert der Vereinheitlichung von Compliance- und Sicherheitsdaten verdeutlicht. Da 70 % der Organisationen aktuelle Cloud-Risikoverteilungsprozesse als ineffektiv bezeichnen, hat der Bedarf an zentralisierten, Cloud-agnostischen Kontrollen zugenommen.[2]Cloud Security Alliance, "Stand der Cloud-Sicherheit 2024," cloudsecurityalliance.org Anbieter, die umsetzbare Dashboards liefern – anstatt rohe Warnmeldungen – gewinnen an Zugkraft, indem sie die Benutzerermüdung verringern und Spezialisten ermöglichen, sich auf hochgradig relevante Bedrohungen zu konzentrieren.
KI-gestützte prädiktive Compliance-Analysen transformieren das Risikomanagement
Zwei Drittel der Unternehmen beabsichtigen, KI-Initiativen zur Risikoüberwachung zu finanzieren, doch nur 14 % haben die Integration abgeschlossen, was auf einen breiten Wachstumsspielraum für den Markt für Enterprise Governance, Risiko und Compliance hindeutet. Generative KI-Systeme interpretieren Gesetzesentwürfe nun mit einer Genauigkeit von 95 % und übermitteln automatische Richtlinienaktualisierungen, wodurch Compliance von reaktivem Abhaken von Pflichten zu vorausschauender Beratung wird. Maßgeschneiderte kleine Sprachmodelle ermöglichen es Unternehmen, die Datenresidenz beizubehalten und gleichzeitig die Rechenkosten zu senken – ein attraktives Angebot für regulierte Branchen. Frühe Anwender haben Prüfungszyklen verkürzt, redundante Kontrollen eliminiert und prädiktive Heatmaps erstellt, die die Ausgaben des Vorstands für Risikominderung steuern. Folglich wird KI-Kompetenz zu einer grundlegenden Käuferanforderung und nicht mehr zu einem Premium-Merkmal.
ESG-Berichtsdruck schafft neue Compliance-Kategorien
Europäische Vorschriften haben ESG-Offenlegungen von freiwillig zu verpflichtend gemacht und zwingen Unternehmen dazu, CO₂-Fußabdrücke, Kennzahlen zur sozialen Wirkung und Governance-Praktiken neben Finanzberichten zu verfolgen. Integrierte Plattformen erfassen nun Energiedaten, Lieferantenethik-Scores und Diversitätsstatistiken und erstellen investorengerechte Dashboards, die mit Rahmenwerken wie der CSRD übereinstimmen. KI-gestützte ESG-Prüfer durchsuchen unstrukturierte Quellen – Versorgungsrechnungen, Sensordaten, Lieferantenbestätigungen – und befüllen Berichte automatisch, was den manuellen Aufwand reduziert und gleichzeitig die Genauigkeit erhöht. Anbieter, die ESG-Scores mit Risikobereitschaftserklärungen verknüpfen, erweitern ihr Wertangebot und positionieren den Markt für Enterprise Governance, Risiko und Compliance als zentralen Knotenpunkt für Nachhaltigkeitsintelligenz.
Auswirkungsanalyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifizierten GRC-Fachleuten | -1.8% | Global, akut im Asien-Pazifik-Raum | Langfristig (≥ 4 Jahre) |
| Hohe anfängliche Integrationskosten für Legacy-Umgebungen | -2.1% | Nordamerika und EU | Mittelfristig (2–4 Jahre) |
| Komplexität der Datenresidenz und -souveränität in Multi-Cloud-Umgebungen | -1.3% | Weltweit | Kurzfristig (≤ 2 Jahre) |
| Organisatorische GRC-Ermüdung und Überlastung durch Warnmeldungen | -1.6% | Reife Märkte | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe anfängliche Integrationskosten erschweren die Modernisierung von Legacy-Systemen
Jahresabonnements für führende Suiten reichen von 50.000 USD bis 500.000 USD, während die Implementierung häufig das Zwei- bis Sechsfache der Lizenzgebühren kostet, was die Budgets von Unternehmen mit veralteten ERP-Systemen belastet.[3]6clicks, "Kostenbenchmarks für GRC-Implementierungen," 6clicks.com Eine SaaS-Inflation von 11,3 % erhöht die Preissensibilität weiter, da Anbieter trotz stagnierender Mitarbeiterzahlen Preiserhöhungen von 25 % durchsetzen. Die Integration moderner GRC-Tools mit maßgeschneiderten Finanz-, HR- und Fertigungssystemen erfordert häufig benutzerdefinierte APIs und Change-Management-Programme, die die Zeitpläne verlängern. Ergebnisbasierte Lizenzierung und Low-Code-Konnektoren gewinnen an Popularität, indem sie Investitionsausgaben in Betriebsausgaben umwandeln und die Amortisation durch quantifizierbare Risikominderungskennzahlen nachweisen.
Organisatorische GRC-Ermüdung hemmt die Plattformakzeptanz
Benutzer, die von ununterbrochenen Warnmeldungen überflutet werden, verlieren das Engagement, was den Systemwert mindert. Im Jahr 2024 nannten 60 % der Unternehmen überlastete Mitarbeiter als größtes Hindernis für die vollständige Nutzung ihrer Plattformen. Überautomatisierung ohne Kontext liefert Datenmassen statt Erkenntnisse und zwingt Käufer dazu, KI-Filter zu fordern, die Probleme nach Kritikalität einordnen und maßgeschneiderte Dashboards für jede Rolle bereitstellen. Anbieter, die diesen Schmerzpunkt ansprechen, verbessern die Kundenbindung und reduzieren die Abwanderung und positionieren sich stark, während Unternehmen überlappende Systeme rationalisieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Dominanz von Lösungen treibt Dienstleistungsinnovation voranLösungen generierten im Jahr 2025 66,72 % des Umsatzes, was die Käuferpräferenz für End-to-End-Suiten unterstreicht, die Richtlinienbibliotheken, Prüfpfade, Risikobewertung und Reaktion auf Vorfälle in einem einzigen Stack vereinen. Diese Dominanz spiegelt wider, wie Unternehmen die Verantwortlichkeit eines einzigen Anbieters und eine konsistente Benutzererfahrung über alle Funktionen des Marktes für Enterprise Governance, Risiko und Compliance hinweg schätzen. Beratungs-, Integrations- und verwaltete Dienstleistungen sollen, obwohl sie im absoluten Wert kleiner sind, bis 2031 um 12,6 % wachsen, da Käufer externe Experten für die regulatorische Interpretation und komplexe Systemeinführungen hinzuziehen. Module für Risikomanagement und Prüfungsmanagement verzeichnen die schnellste Akzeptanz, da sie Tabellenkalkulationsworkflows ersetzen und Echtzeit-Analysen bieten, die Führungskräfte auf mobilen Apps verfolgen können. Die Nachfrage nach Funktionen zur Geschäftskontinuität stieg nach Lieferkettenschocks, die durchschnittlich 184 Millionen USD an Verlusten verursachten, stark an, was Unternehmen dazu veranlasste, Kontinuitätspläne direkt mit Lieferanten-Scorecards zu verknüpfen.


Nach Bereitstellungsmodell:
Cloud-Migration beschleunigt sich trotz SicherheitsbedenkenOn-Premises-Installationen behielten im Jahr 2025 53,40 % des Umsatzes, da Banken und Krankenhäuser sensible Daten lokal speichern müssen, aber Cloud-Abonnements werden bis 2031 jährlich um 13,3 % wachsen, da CIOs elastische Rechenkapazität für KI-Workloads bevorzugen. Cloud-Plattformen automatisieren Upgrades, verkürzen Implementierungszyklen und stärken Remote-Teams, was sie sowohl für KMU als auch für multinationale Unternehmen attraktiv macht. Die regulatorische Kontrolle der Resilienz von Drittparteien durch DORA veranlasst Unternehmen, eine kontinuierliche Überwachung externer Cloud-Anbieter zu fordern – eine Fähigkeit, die Cloud-native GRC-Suiten von Grund auf integrieren. Hybridmodelle, die kritische Daten vor Ort aufbewahren und gleichzeitig Analysen in die Cloud verlagern, ermöglichen es risikoaversen Unternehmen, die Möglichkeiten zu testen, ohne Residenzregeln zu verletzen.
Anbieter mindern wahrgenommene Sicherheitslücken durch vom Kunden verwaltete Verschlüsselungsschlüssel und souveräne Cloud-Regionen, die für lokale Compliance-Regime zertifiziert sind. Sie rationalisieren auch die Bereitstellung durch Infrastructure-as-Code-Vorlagen, die vollständige Umgebungen in Stunden statt in Wochen aufbauen. Da KI-Algorithmen große Trainingsdatensätze und skalierbare GPUs benötigen, werden Cloud-Bereitstellungen zur Standardwahl für prädiktive Compliance-Analysen – und festigen damit ihre Rolle in der zukünftigen Landschaft des Marktes für Enterprise Governance, Risiko und Compliance.
Nach Unternehmensgröße:
KMU-Akzeptanz beschleunigt sich durch SaaS-ModelleGroßunternehmen trugen im Jahr 2025 60,55 % des Umsatzes bei, angetrieben durch multijurisdiktionale Aktivitäten, die eine ausgefeilte Workflow-Orchestrierung und erweiterte Analysen erfordern. Diese Organisationen integrieren Plattformen mit ERP- und IT-Service-Management-Systemen, um funktionsübergreifende Transparenz und automatisierte Beweiserhebung zu erzielen. KMU werden sie jedoch mit einer CAGR von 14,1 % übertreffen, da abonnementbasierte Angebote hohe Investitionsausgaben eliminieren und vorkonfigurierte Kontrollen liefern, die auf Branchenbedürfnisse zugeschnitten sind. Anbieter fördern schnelle, wartungsarme Bereitstellungen, die in wenigen Wochen live gehen, und erfüllen damit die Ressourcenbeschränkungen kleinerer Teams, während sie die Anforderungen der Prüfer erfüllen.
SaaS-Inflation übt zwar Budgetdruck aus, aber KMU wägen höhere Gebühren gegen das Risiko von Strafen bei Nichteinhaltung, Reputationsschäden und verlorenen Ausschreibungen ab. Ergebnisbasierte Preisgestaltung – bei der nur dann Kosten anfallen, wenn Prüfungskontrollpunkte bestanden werden oder Vorfälle innerhalb des SLA abgeschlossen werden – fördert die Akzeptanz, indem Kosten an den gelieferten Wert geknüpft werden. Das Konzept findet in Schwellenmärkten Anklang, wo Regulierungsbehörden die Aufsicht verstärken, aber lokale Talentpools dünn bleiben, und treibt den Markt für Enterprise Governance, Risiko und Compliance in neue Kundensegmente.
Nach Endnutzerbranche:
Führungsposition des Gesundheitswesens spiegelt regulatorische Intensität widerGesundheitswesen und Biowissenschaften entfielen im Jahr 2025 auf 34,25 % des Umsatzes, gestützt durch strenge Patientensicherheitsnormen, HIPAA und FDA-Richtlinien. KI-gestützte Plattformen, die elektronische Patientenakten automatisch scannen, kennzeichnen Datenschutzverletzungen und gewährleisten die Prüfungsbereitschaft, wodurch der manuelle Überprüfungsaufwand um Tausende von Stunden reduziert wird. Fertigungs- und Energieunternehmen verbinden zunehmend IoT-Geräte auf dem Shopfloor mit GRC-Hubs, überwachen die Sicherheits-Compliance in Echtzeit und verknüpfen Erkenntnisse mit Wartungstickets. BFSI ist mit einer CAGR von 12,7 % das am schnellsten wachsende Segment, da steigende Kosten durch Finanzkriminalität – 61 Milliarden USD jährlich in Nordamerika – automatisierte Überwachung unverzichtbar machen.
Einzelhändler investieren, um Transparenzmandate in der Lieferkette zu erfüllen, während Regierungsbehörden Plattformen einsetzen, um Rechenschaftspflicht und Bürgervertrauen zu stärken. Branchenübergreifend stellen ESG-Berichtspflichten sicher, dass jeder Sektor nun strukturierte Datenerfassung und prüfbare Nachweise benötigt, was die adressierbare Nachfrage für den Markt für Enterprise Governance, Risiko und Compliance ausweitet.
Geografische Analyse
Markt für Enterprise Governance, Risk and Compliance in Nordamerika
Nordamerika erwirtschaftete im Jahr 2025 34,80 % des weltweiten Umsatzes, unterstützt durch ausgereifte regulatorische Ökosysteme und robuste Technologiebudgets. Finanzinstitute geben jährlich 61 Milliarden USD für Compliance aus, und 99 % rechnen mit steigenden Kosten, was die Nachfrage nach automatisierten Lösungen zur Senkung der Kostenquoten verstärkt. Bundesrichtlinien belohnen Selbstmeldung und resiliente Betriebsabläufe, sodass Unternehmen GRC-Investitionen als Wettbewerbsvorteil betrachten. Partnerschaften wie ServiceNow-Visa veranschaulichen, wie Technologieanbieter gemeinsam KI-Workflows entwickeln, die das Streitfallmanagement verbessern und gleichzeitig die Einhaltung regulatorischer Vorgaben sicherstellen.
Markt für Enterprise Governance, Risk and Compliance im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum verzeichnet voraussichtlich eine CAGR von 12,9 % – die höchste weltweit. Regierungen in Singapur, Australien und Indien führen Regelungen zur Unternehmenshaftung ein, die dem UK Bribery Act nachempfunden sind, und verpflichten Unternehmen damit, in moderne Compliance-Architekturen zu investieren. Banken im asiatisch-pazifischen Raum sehen sich zudem mit Compliance-Kosten für Finanzkriminalität in Höhe von 45 Milliarden USD konfrontiert, wobei 70 % im Jahr 2024 höhere Softwareausgaben meldeten, was die Nutzung cloud-nativer Lösungen im Einklang mit der rasanten Digitalisierung vorantreibt.

Regulatorisches Umfeld
Die Nachfrage nach Enterprise-GRC-Lösungen wird durch strengere, präskriptivere Cyber-, Resilienz- und Datenschutzanforderungen in den wichtigsten Volkswirtschaften geprägt, was die Erwartungen an überprüfbare Kontrollen, kontinuierliche Überwachung und die Überwachung Dritter erhöht. In der Europäischen Union haben die im Januar 2025 in Kraft getretenen Verpflichtungen des Digital Operational Resilience Act (DORA) die programmatische Kontrollzuordnung für IKT-Risikomanagement, Vorfallreaktion, Resilienztests und Anbietersteuerung im Finanzsektor beschleunigt, und diese Ausrichtung auf operative Resilienz beginnt, branchenübergreifende Erwartungen an Nachweiserhebung und Berichterstattung zu beeinflussen.
Im Jahr 2025 verstärkten die Vereinigten Staaten die standardbasierte Cybersicherheits-Governance durch NIST-Aktivitäten, einschließlich der im August 2025 veröffentlichten NIST SP 800-53 Release 5.2.0, die die Zuverlässigkeit von Software-Updates und Patches betonte, sowie durch politische Maßnahmen im Rahmen der Executive Order 14144 (Juni 2025), die föderale Verbesserungen der Cybersicherheit anordnete. Im Juni 2026 veröffentlichte das Vereinigte Königreich einen überarbeiteten Entwurf des Telecommunications Security Code of Practice zur Unterstützung des Telecommunications (Security) Act und damit verbundener Sicherheitsmaßnahmenverordnungen, was auf detailliertere technische Leitlinien hinweist, die Unternehmen und Zulieferer in ihre GRC-Workflows operationalisieren können. Gleichzeitig brachte die Europäische Kommission einen Vorschlag für den Digital Networks Act 2026 voran, der auf fortlaufende politische Arbeiten zur Harmonisierung von Vorschriften im Bereich digitale Konnektivität hinweist, die sich auf Unternehmensrisiko- und Compliance-Anforderungen für Telekommunikations-, Cloud- und Edge-Ökosysteme auswirken können.
Wettbewerbslandschaft
Der Markt für Enterprise Governance, Risiko und Compliance weist eine moderate Konzentration auf. Technologieriesen – IBM, SAP, ServiceNow und Oracle – halten durch breite Portfolios und tiefe Integrationsfähigkeiten einen erheblichen Marktanteil. IBMs ausstehende Übernahme von HashiCorp stärkt die Hybrid-Cloud-Automatisierung und positioniert seine Plattform-Suite zur Orchestrierung von Multi-Cloud-Compliance. ServiceNow skaliert die KI-Reichweite durch Partnerschaften mit NVIDIA und Google Cloud und integriert generative Agenten, die Kontrollkorrekturen entwerfen und Prüfungsnachweise zusammenfassen.
Mittelgroße Spezialisten verfolgen vertikale Tiefe. Mitratechs Übernahmen von Prevalent und Preparis erweitern die Module für Drittparteienrisiko und Geschäftskontinuität. Krolls Übernahme von Resolver verbindet Risikointelligenz mit Cyber-Forensik und schafft eine lückenlose Transparenz für Incident-Teams. Disruptoren wie Scytale und Drata differenzieren sich durch ergebnisbasierte Preisgestaltung, SOC 2-Automatisierung und kuratierte Richtlinienbibliotheken für KMU.
Innovationen konzentrieren sich auf KI-gestützte Kontrolltests, Low-Code-Richtlinienmaschinen und eine Benutzererfahrung, die Rauschen durch intelligente Priorisierung filtert. Patentanmeldungen, wie ServiceNows automatisierte Methode zur Behebung von Schwachstellen, unterstreichen den Wettlauf zur Reduzierung manueller Arbeit. Da Anbieter bei Kernfunktionen konvergieren, wird die Stärke des Ökosystems – Integrationen, Inhaltspartnerschaften und Entwicklergemeinschaften – zum entscheidenden Faktor für Käufer, die die langfristige Plattformeignung im Markt für Enterprise Governance, Risiko und Compliance bewerten.
Marktführer für Enterprise Governance, Risiko und Compliance
Dell Technologies (incl. RSA Security)
SAP SE / GRC Suite
Oracle Corporation
MetricStream Inc.
IBM Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Enterprise Governance, Risk and Compliance
- Dell Technologies (incl. RSA Security)
- IBM Corporation
- SAP SE / GRC Suite
- Oracle Corporation
- MetricStream Inc.
- Wolters Kluwer / Enablon
- SAS Institute Inc.
- Software AG
- NAVEX Global
- Thomson Reuters Corp.
- ServiceNow Inc.
- Riskonnect Inc.
- LogicManager Inc.
- OneTrust LLC
- Galvanize (Diligent)
- Ideagen Plc
- SAI Global
- AxiomSL (Adenza)
- Cura Software
- BWise (SandP Global)
- FutureShield Inc.
- Maclear LLC
- RSA Archer Suite
Lesen Sie die Analyse der Enterprise Governance, Risk and Compliance-Unternehmen

Marktchancen und Zukunftsaussichten
Einer der klarsten Weißraumbereiche für Enterprise-GRC-Plattformen ist die Überschneidung zwischen Vertrauen in die Software-Lieferkette, Sicherheit von Maschinenidentitäten und KI-Governance, wo Compliance-Teams kontinuierliche Sicherheit statt periodischer Bewertungen benötigen. Unternehmensprogramme zur Absicherung von Open-Source- und Softwarebereitstellungs-Pipelines schaffen Nachfrage nach GRC-Funktionen, die technische Nachweise (SBOMs, Patch- und Abhängigkeitsstatus, sichere Konfigurationsbaselines und Ausnahme-Workflows) in vorstandsreife Risikoberichte übersetzen. Beispielsweise kündigten IBM und Red Hat eine Verpflichtung von 5 Milliarden USD (Mai 2026) an, um Open-Source-Software mithilfe großangelegter Engineering-Kapazitäten und KI-gestützter Validierung abzusichern, was mit der Nachfrage nach Policy-as-Code, automatisierten Kontrolltests und einheitlichen Nachweismodellen übereinstimmt, die Sicherheitstelemetrie mit Audit- und Compliance-Ergebnissen verbinden.
Ein zweiter Chancenbereich ist die kryptografische und Identitäts-Governance für Umgebungen des KI-Zeitalters, in denen Bestandsverzeichnisse, Eigentümerschaft, Rotation und Vorfallreaktion für Zertifikate und Maschinenidentitäten in hybriden und Multi-Cloud-Landschaften compliance-kritisch werden. Keyfactor gab eine strategische Wachstumsinvestition von über 1 Milliarde USD unter Führung von Summit Partners (Juli 2026) bekannt, um die Sicherheit von Maschinenidentitäten für KI- und Post-Quanten-Umgebungen auszubauen, was die Verschiebung der Unternehmensausgaben hin zu automatisierter Vertrauensinfrastruktur unterstreicht. Angesichts von Einschränkungen bei der Datenresidenz und verstärkter Prüfung der Resilienz von Drittanbietern suchen Käufer nach integrierten Plattformen, die eine multi-jurisdiktionale Zuordnung (einschließlich DORA-konformer Kontrollen) unterstützen, Workflows automatisieren, um Alarmüberlastung zu reduzieren, und Bereitstellungsmuster ermöglichen, die sensible Nachweise lokal halten und dennoch KI-gestützte Analysen im großen Maßstab unterstützen.
Recent Industry Developments in Markt für Enterprise Governance, Risk and Compliance
- Mai 2026: MetricStream veröffentlichte das Euphrates-II Update 7 für seine KI-first Connected GRC-Plattform, einschließlich Funktionen wie OAuth-2.0-Unterstützung für die Integration mit Microsoft Outlook Calendar sowie Verbesserungen des MetricStream Assistant und Policy Assistant. Das Update unterstreicht den Fokus des Anbieters auf die Einbettung von KI in tägliche Governance-Workflows und die Verbesserung der Benutzerfreundlichkeit bei der Nachweiserfassung und Aufgabenorchestrierung für Audit- und Compliance-Teams.
- Juni 2025: ServiceNow und NVIDIA stellten das Apriel-Nemotron-15B-Modell vor, um Echtzeit-Workflow-Agenten anzutreiben. Dies verstärkte den Vorstoß in Richtung agentischer Automatisierung in GRC-nahen Workflows, indem beschleunigt wurde, wie Unternehmen Compliance-Aufgaben über integrierte Plattformen hinweg weiterleiten, zusammenfassen und beheben.
- April 2024: Kroll schloss die Übernahme von Resolver ab. Durch die Kombination von Risikointelligenz und Vorfallreaktionsfähigkeiten mit Cyber- und Ermittlungsexpertise unterstützte die Transaktion eine umfassendere End-to-End-Risikotransparenz für Unternehmen, die Governance, Compliance und operative Reaktion in einem einzigen Programm verwalten.


Markt für Enterprise Governance, Risk and Compliance Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst die Umsätze aus Enterprise-Governance-, Risiko- und Compliance-Lösungen, die Organisationen dabei helfen, Richtlinien festzulegen, Kontrollen zu verwalten, Audits durchzuführen, Risiken zu verfolgen und regulatorische Verpflichtungen zu erfüllen, zusammen mit damit verbundenen Implementierungs- und Supportdienstleistungen.
Ausschlüsse des Geltungsbereichs: Wir schließen allgemeine IT-Sicherheitstools aus, die nicht für Governance- oder Compliance-Workflows verwendet werden, sowie reine Rechtsfallmanagement- und eigenständige Buchhaltungssoftware.
Übersicht der Segmentierung
- Nach Komponente
- Lösungen
- Richtlinien- und Compliance-Management
- Prüfungsmanagement
- Risikomanagement
- Vorfallsmanagement
- Geschäftskontinuität und Notfallwiederherstellung
- Dienstleistungen
- Beratung
- Integration und Implementierung
- Schulung und Support
- Lösungen
- Nach Bereitstellungsmodell
- On-Premises
- Cloud
- Nach Unternehmensgröße
- Kleine und mittlere Unternehmen
- Großunternehmen
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen und Biowissenschaften
- Fertigung
- IT und Telekommunikation
- Energie und Versorgung
- Einzel- und Konsumgüter
- Regierung und öffentlicher Sektor
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Russland
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Australien
- Südkorea
- Übriger Asien-Pazifik-Raum
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Übriges Afrika
- Nordamerika
Datenquellen, Marktdimensionierung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit einer klaren Sicht darauf, was als eGRC-Umsatz gezählt wird und was nicht, da benachbarte Softwarekategorien die Gesamtsummen aufblähen können. Dafür stützen wir uns auf öffentliche und offizielle Referenzen wie SEC-Einreichungen und Jahresberichte, NIST-Leitlinien, Aktualisierungen der US-FTC und der EU-Kommission zu Datenschutz- und Digitalvorschriften sowie auf Normungsgremien und auditbezogene Veröffentlichungen wie ISO- und PCAOB-Materialien.
Anschließend werden die Modelleingaben mithilfe von Datenpunkten erstellt, die im öffentlichen Bereich sichtbar sind, wie Indikatoren für Unternehmens-IT-Ausgaben, Signale zur Cloud-Einführung und branchenspezifischer Compliance-Druck (zum Beispiel Finanzdienstleistungen und Gesundheitswesen). Wir verwenden auch allgemeine Sekundärquellen wie Investorenpräsentationen, Transkripte von Earnings Calls, Verbandswebsites und seriöse Presseberichterstattung. Wir beschränken kostenpflichtige Abonnements auf Unternehmensfinanzdaten und Nachrichten zur Triangulation sowie auf Patentdatenbanken, um Produktfokusbereiche zu verstehen. Diese Sekundärquellen sind nicht erschöpfend, und zusätzliche öffentliche Referenzen wurden verwendet, um Lücken zu schließen und Annahmen zu überprüfen.
Primärinterviews und Umfragen
Primärforschung wird verwendet, um die Erkenntnisse aus der Sekundärforschung zu überprüfen, insbesondere hinsichtlich der Art und Weise, wie Käufer Software mit Dienstleistungen bündeln und wie Cloud-Preisgestaltung und Vertragsverlängerungen strukturiert werden. Wir sprechen mit einer Mischung aus Lösungsanbietern, Systemintegratoren, Compliance-Verantwortlichen, Risikoeigentümern und internen Auditteams in APAC, EMEA und Amerika, damit das Modell die Unterschiede in der regulatorischen Intensität und der Reife der Einführung widerspiegelt.
Verteilung der Befragten der Primärforschung im Feld
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Top-Tier: 31% | CXOs: 13% | APAC: 43% |
| Mid-Tier: 49% | Funktions-/Bereichsleiter: 28% | EMEA: 36% |
| Kleinere Akteure: 20% | Manager: 59% | Amerika: 21% |
Marktdimensionierung und Prognose
Die Dimensionierung erfolgt mittels eines Top-down-Ansatzes, bei dem die Ausgaben für Unternehmenssoftware und IT-Dienstleistungen nach Region rekonstruiert und dann nach dem Anteil gefiltert werden, der typischerweise auf Governance-, Risiko-, Audit- und Compliance-Anwendungsfälle entfällt. Diese Gesamtsummen werden dann mit selektiven Bottom-up-Näherungen abgeglichen, wie beispielsweise stichprobenartigen Anbieterumsatzverteilungen, Kanalprüfungen mit Integratoren und einer einfachen ASP-mal-Volumen-Betrachtung für gängige Lizenz- und Abonnementmuster. Dies hilft uns, Anpassungen vorzunehmen, wenn der erste Durchgang zu hoch oder zu niedrig erscheint.
Einige Marktfingerabdrücke werden als Eingaben verwendet und praktisch gehalten, damit sie jedes Jahr erneut überprüft werden können. Beispiele sind der Mix aus Software und Dienstleistungen in eGRC-Programmen, die Verschiebung von On-Premises zu Cloud, die Durchdringung regulierter Branchen und das Tempo von Audit- und Kontrollautomatisierungsprojekten, die häufig breiteren Digitalisierungsbudgets folgen. Für die Prognose verwenden wir hauptsächlich Szenarioanalysen, unterstützt durch eine leichte multivariate Regression, bei der Adoptionsraten, das Tempo der Cloud-Migration und Indikatoren für die Compliance-Belastung die wichtigsten Treiber sind. Anschließend gleichen wir die Annahmen mit den Erwartungen der Befragten hinsichtlich Verlängerungszyklen und der Einführung neuer Module ab. Wenn Bottom-up-Signale für kleinere geografische Regionen fehlen, schließen wir Lücken mit regionsspezifischen Adoptionsproxies und validieren die implizierten Ausgaben pro Unternehmen anhand der Interviewbandbreiten.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgt in Schichten, damit keine einzelne Quelle die endgültige Zahl bestimmt. Wir vergleichen die Modellergebnisse mit unabhängigen Signalen wie der regionalen Entwicklung der IT-Ausgaben, Einstellungstrends in Risiko- und Compliance-Funktionen sowie dem in öffentlichen Einreichungen wiederholt genannten Verhältnis von Software- zu Dienstleistungsumsätzen. Wenn eine Abweichung ungewöhnlich erscheint, überprüfen wir die Annahmen erneut, kontrollieren die zeitliche Abstimmung der Währungsumrechnung und kontaktieren erneut eine kleine Gruppe von Experten, um zu verstehen, was sich geändert hat.
Vor der endgültigen Freigabe durchläuft die Arbeit Analystenprüfschritte, die Logikprüfungen, eine Überprüfung von Anomalien im Jahresvergleich und den Abgleich von Segmentaddierungen mit den Gesamtsummen umfassen. Die Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen erfolgen bei einem wesentlichen Ereignis, wie etwa einer größeren regulatorischen Änderung oder einer klaren Verschiebung bei Preisgestaltung und Bereitstellungspräferenzen. Unmittelbar vor der Lieferung wird ein erneuter Durchgang abgeschlossen, damit Kunden die aktuellste Sicht erhalten.
Marktgröße für Enterprise Governance, Risk and Compliance von Mordor Intelligence im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Zahlen für Enterprise-GRC stimmen nicht immer überein, und dies liegt meist daran, was als eGRC-Umsatz gezählt wird und wie viel benachbarte Software in die Gesamtsumme einbezogen wird. Unterschiede zeigen sich auch, wenn eine Schätzung auf aggressiven Annahmen zur Cloud-Einführung basiert, während eine andere bei der Dienstleistungsanbindung und Verlängerungssteigerung konservativ bleibt.
Wichtige Lücken, die wir in diesem Markt sehen, betreffen die Frage, ob breite Cybersicherheitsplattformen und beratungsintensive Transformationsarbeiten einbezogen werden, und ob die Studie einen strikten Software-plus-Implementierungs-Umfang oder einen breiteren Enterprise-Risiko-Rahmen verwendet. Die Streuung kann auch dadurch bedingt sein, wie On-Premises-Wartung behandelt wird, wie die Zeitabstimmung der Währung für multiregionale Gesamtsummen gehandhabt wird und wie oft Annahmen aktualisiert werden, wenn sich regulatorische Themen schnell ändern.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 21,04 Mrd. USD (2025) | |
| Globale Unternehmensberatung A | 49,85 Mrd. USD (2025) | Diese Zahl scheint einen breiteren Enterprise-Risiko- und Compliance-Rahmen anzuwenden, bei dem Ausgaben, die mit benachbarter Sicherheit und umfassenderer Beratungsarbeit verbunden sind, mit größerer Wahrscheinlichkeit gezählt werden, was die Gesamtsummen über Software plus eGRC-Dienstleistungen hinaus anheben kann, die direkt mit Governance- und Audit-Workflows verbunden sind. |
| Branchenverlag B | 20,81 Mrd. USD (2025) | Diese Schätzung stimmt hinsichtlich des Jahres eng überein, kann aber je nach Erfassung der Bereitstellungsumsätze abweichen, insbesondere wenn Cloud-Abonnements anders verrechnet werden als On-Premises-Wartung, und wenn die Abdeckung von Geschäftsfunktionen als Proxy anstelle einer expliziten eGRC-Anwendungsfallzuordnung verwendet wird. |
Die Tabelle zeigt, dass Wahl des Geltungsbereichs den Großteil der Abweichung erklärt, wobei die größte Lücke daraus resultiert, wie weit sich die Definition in benachbarte Risiko- und Beratungsausgaben ausdehnt. Indem die Zählung auf eGRC-Software plus direkt damit verbundene Dienstleistungen verankert bleibt und der Mix aus Software und Dienstleistungen sowie die Bereitstellungsaufteilung in jedem Zyklus erneut überprüft werden, bleibt das Modell auf wiederholbare Eingaben rückführbar – eine Entscheidung, die von Mordor Intelligence angewendet wird.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der aktuelle Markt für Enterprise Governance, Risiko und Compliance?
Der Markt hat im Jahr 2026 einen Wert von 23,62 Milliarden USD und soll bis 2031 einen Wert von 42,19 Milliarden USD erreichen.
Welches Komponentensegment dominiert den Markt für Enterprise Governance, Risiko und Compliance?
Softwarelösungen führen mit 66,72 % des Umsatzes im Jahr 2025, während Dienstleistungen mit einer CAGR von 12,6 % am schnellsten wachsen.
Warum ist Asien-Pazifik die am schnellsten wachsende Region?
Rasche regulatorische Entwicklung und die Expansion von RegTech treiben in der Region bis 2031 eine CAGR von 12,9 % voran.
Wie gestalten KI-Technologien GRC-Plattformen um?
Generative Modelle interpretieren Vorschriften nun mit einer Genauigkeit von 95 %, automatisieren Richtlinienaktualisierungen und reduzieren Falschmeldungen um 42 %.
Seite zuletzt aktualisiert am:



