
Marktgröße und Marktanteil für applikationsseitige Verschlüsselung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 2.14 Milliarden US-Dollar |
| Marktgröße (2031) | 7.79 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 29.49 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
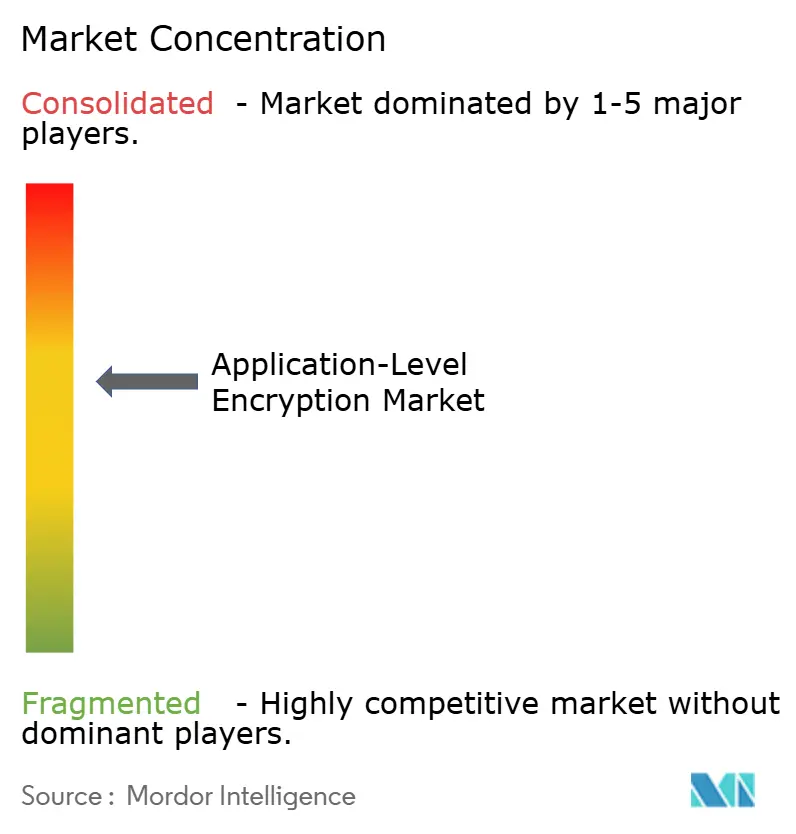
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für applikationsseitige Verschlüsselung von Mordor Intelligence
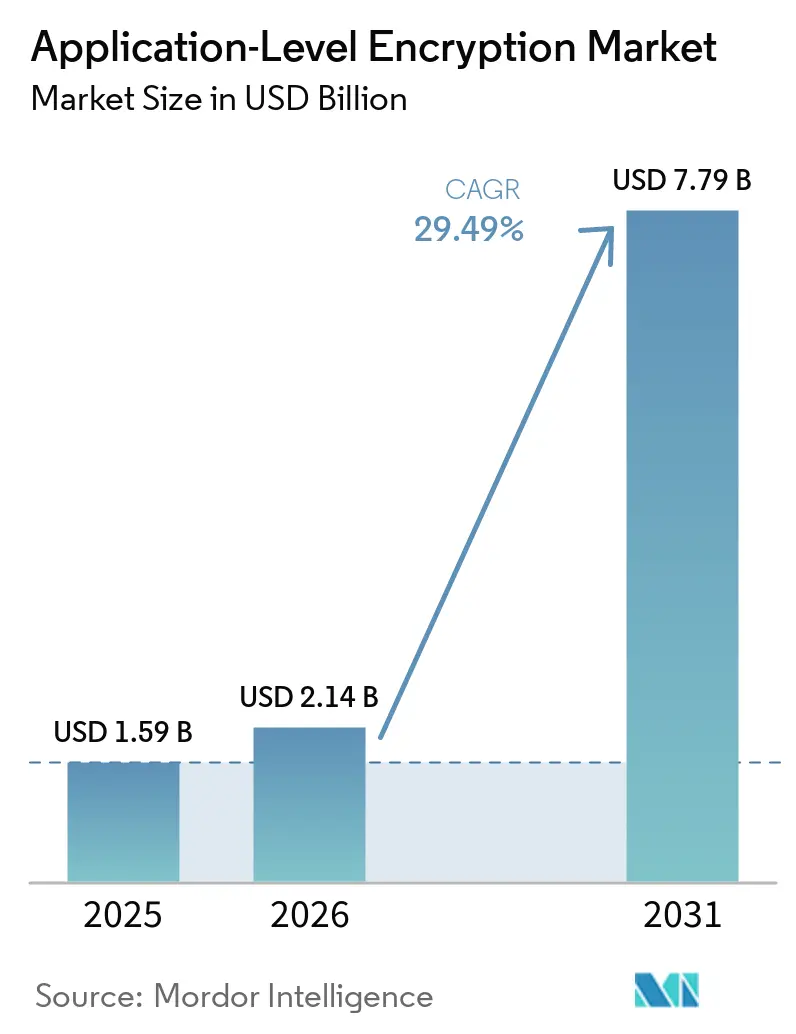
Die Marktgröße für Anwendungsebenen-Verschlüsselung wird voraussichtlich von 1,59 Milliarden USD im Jahr 2025 auf 2,14 Milliarden USD im Jahr 2026 steigen und bis 2031 7,79 Milliarden USD erreichen, mit einer CAGR von 29,49 % über den Zeitraum 2026–2031.
Die zunehmende Einführung cloud-nativer Architekturen, die dringende Post-Quanten-Bereitschaft und verschärfte Datenschutzvorgaben konvergieren, um die adressierbare Marktchance für Anbieter und Dienstleister zu erweitern. Organisationen betten starke Kryptografie direkt in moderne Microservices ein und stützen sich dabei auf integrierte Hardware-Beschleunigung und Confidential-Computing-Enklaven, um die Latenz innerhalb der Service-Level-Ziele zu halten. Leistungsdurchbrüche wie der AES-XTS-Boost von Linux 6.10 auf AMD Zen 4 reduzieren den CPU-Overhead und verringern Einwände aus latenzempfindlichen Sektoren.[1] Die Konsolidierung beschleunigt sich, da führende Anbieter im Bereich Identitätssicherheit Schlüsselverwaltungsspezialisten übernehmen, um einheitliche Angebote für maschinelle Identität und Secrets-Management bereitzustellen, während Risikokapital Innovationen bei homomorphen und Post-Quanten-Implementierungen fördert.[2]
Wichtigste Erkenntnisse des Berichts
- Nach Komponente führte Software mit 62,73 % Marktanteil im Markt für Anwendungsebenen-Verschlüsselung im Jahr 2025, während aufnehmbare Dienste bis 2031 voraussichtlich mit einer CAGR von 31,11 % wachsen werden.
- Nach Bereitstellung führte die Cloud mit 71,93 % Marktanteil im Markt für Anwendungsebenen-Verschlüsselung im Jahr 2025, und die Cloud expandiert bis 2031 mit einer CAGR von 31,34 %.
- Nach Unternehmensgröße führten Großunternehmen mit 62,73 % Marktanteil im Markt für Anwendungsebenen-Verschlüsselung im Jahr 2025, kleine und mittlere Unternehmen verzeichnen bis 2031 eine CAGR von 30,77 %.
- Nach Endnutzerbranche führte BFSI mit 30,82 % Marktanteil im Markt für Anwendungsebenen-Verschlüsselung im Jahr 2025, und das Gesundheitswesen expandiert bis 2031 mit einer CAGR von 30,44 %.
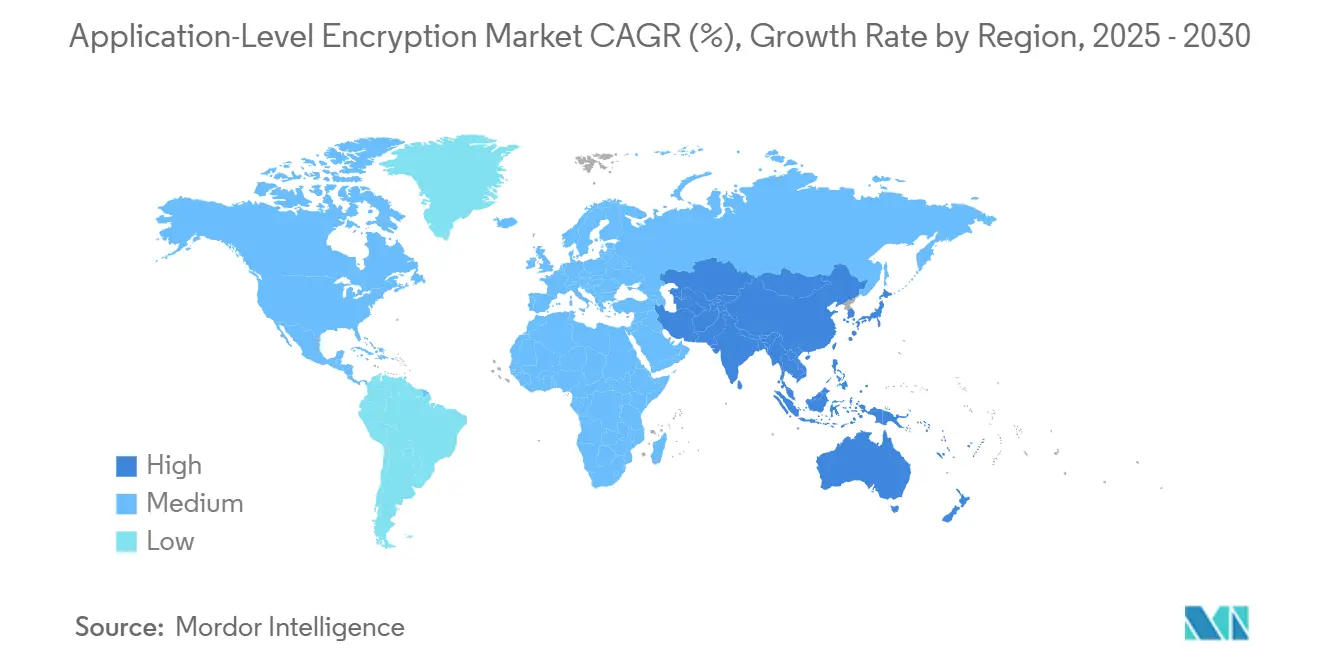
- Nach Geografie entfiel auf Nordamerika im Jahr 2025 ein Anteil von 34,82 % an der Marktgröße für Anwendungsebenen-Verschlüsselung, und der asiatisch-pazifische Raum expandiert bis 2031 mit einer CAGR von 30,66 %.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Explosives Wachstum cloud-nativer Anwendungen | +8.0% | Global, mit Schwerpunkt in Nordamerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Strenge Datenschutzvorschriften | +6.2% | Global, angeführt von der EU-DSGVO und ausgeweitet auf den asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Anstieg von Remote-Arbeit und BYOD-Nutzung | +5.8% | Nordamerika und Europa, Ausweitung auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Häufigkeit und Raffinesse von Datenschutzverletzungen | +4.1% | Global, mit stärkerer Auswirkung in entwickelten Märkten | Mittelfristig (2–4 Jahre) |
| Integration von Confidential Computing mit applikationsseitiger Verschlüsselung | +3.7% | Nordamerika und EU, frühe Einführung im asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Einführung homomorpher Verschlüsselungs-APIs für Analysen | +3.2% | Nordamerika und EU, forschungsgetriebene Expansion | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Explosives Wachstum cloud-nativer Anwendungen
Container-Orchestrierung und Service-Mesh-Einführung erfordern eine Verschlüsselung, die elastisch skaliert, sich in DevOps-Pipelines integriert und mit Zero-Trust-Netzwerken in Einklang steht. Alibaba Cloud demonstrierte einen Anstieg von 75 % bei Anfragen pro Sekunde, als das Unternehmen die Intel-Multi-Buffer-Beschleunigung für TLS in Envoy einbettete, was den wirtschaftlichen Nutzen der kryptografischen Auslagerung innerhalb von Cloud-Service-Meshes belegt. Unternehmen fordern nun Bibliotheken, die Daten in Bewegung, im Ruhezustand und in Verwendung sichern, ohne Entwickler zur Neuarchitektur von Microservices zu zwingen. Die Standardisierung von Confidential-Computing-Instanzen bei Hyperscalern steigert die Nachfrage zusätzlich, da Trusted Execution Environments die applikationsseitige Verschlüsselung ergänzen, anstatt sie zu ersetzen. Mit der Reifung von Multi-Cloud-Deployments wird eine Verschlüsselung, die dem Workload folgt, zur Grundvoraussetzung statt zu einem optionalen Zusatz.
Strenge Datenschutzvorschriften
Globale Regulierungsbehörden schreiben präzise technische Kontrollen vor und wandeln Verschlüsselung von einer bewährten Praxis in eine formale Anforderung für Compliance-Bescheinigungen um. Europäische Datenschutzbehörden verhängen Bußgelder in Millionenhöhe für schwache oder fehlende Verschlüsselung, was Unternehmen dazu veranlasst, nachweislich sichere applikationsseitige Kontrollen einzuführen, die Prüfungen standhalten. Gesundheitsdienstleister sehen sich mit HIPAA-Aktualisierungen konfrontiert, die eine Verschlüsselung im Einsatz in gesamten Analyse-Pipelines fordern, während Länder im asiatisch-pazifischen Raum ihre lokalen Gesetze an DSGVO-Standards angleichen. Verschlüsselung wird nun als Risikoversicherung betrachtet, da Zertifizierungsprogramme wie ISO 27001 bei Prüfungen explizit starke In-Applikations-Kryptografie anerkennen, was die Anbieterauswahl und das Kundenvertrauen direkt beeinflusst.
Anstieg von Remote-Arbeit und BYOD-Nutzung
Hybrides Arbeiten vergrößert die Angriffsfläche und zwingt dazu, Verschlüsselung direkt in Anwendungen zu verlagern, anstatt sich auf Perimeter-Abwehrmaßnahmen zu verlassen. BYOD-Richtlinien platzieren sensible Daten auf nicht verwalteten Geräten, weshalb clientseitige Verschlüsselung und robuste Schlüsselverteilungsprotokolle an Priorität gewinnen. Untersuchungen zu britischen KMU zeigen, dass kleinere Unternehmen nach wie vor zu wenig in fortschrittliche Kontrollen investieren, jedoch zunehmend von verwalteten Verschlüsselungsdiensten angezogen werden, die Komplexität abstrahieren und Investitionskosten senken. Die Abhängigkeit von SaaS verstärkt diesen Trend, da Cloud-Dienste Daten an mehreren Standorten offenlegen können; clientseitige Verschlüsselung mindert Datenlecks und erhält gleichzeitig die Produktivität.
Zunehmende Häufigkeit und Raffinesse von Datenschutzverletzungen
Cyberkriminelle zielen zunehmend auf die Kompromittierung von Schlüsselmaterial ab, anstatt Algorithmen mit Brute-Force-Methoden anzugreifen. Der asiatisch-pazifische Raum war 2024 für fast ein Drittel der globalen Angriffe verantwortlich, was den regionalen Bedarf an mehrschichtiger Kryptografie antreibt, die die Vertraulichkeit auch nach einem Perimeter-Versagen aufrechterhält.[3] Defense-in-Depth-Strategien kombinieren hardwareverankerte Schlüssel, formale Verifikation von Bibliotheken und kryptografische Agilität, sodass Unternehmen Algorithmen als Reaktion auf neue Bedrohungen austauschen können, ohne umfangreiche Code-Überarbeitungen vornehmen zu müssen.
Analyse der Hemmnisauswirkung*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hoher Leistungsaufwand bei unternehmenskritischen Anwendungen | -2.9% | Global, mit stärkerer Auswirkung in latenzempfindlichen Branchen | Kurzfristig (≤ 2 Jahre) |
| Komplexes Schlüsselmanagement in hybriden Umgebungen | -2.4% | Global, insbesondere bei Multi-Cloud-Deployments | Mittelfristig (2–4 Jahre) |
| Kompatibilitätsprobleme mit Legacy-Systemen | -1.8% | Nordamerika und Europa, Unternehmen mit hohem Legacy-Anteil | Mittelfristig (2–4 Jahre) |
| Entstehende quantensichere Standards verursachen Einführungsverzögerungen | -1.5% | Global, mit frühen Auswirkungen in Regierung und Verteidigung | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hoher Leistungsaufwand bei unternehmenskritischen Anwendungen
Verschlüsselung verursacht zusätzliche CPU-Zyklen und Latenz, die die Benutzererfahrung im Hochfrequenzhandel oder bei Echtzeit-Analysen beeinträchtigen können. Frühere Implementierungen verbrauchten bis zu 15 % der Server-Rechenleistung, was zu Widerstand seitens der Geschäftsbereiche führte. Optimierungen auf Kernel-Ebene, wie die AES-XTS-Verbesserung in Linux 6.10, reduzieren den Overhead auf moderner AMD-Hardware nun um mehr als die Hälfte. Confidential-Computing-Koprozessoren entkoppeln die kryptografische Last zusätzlich von der Anwendungslogik. Unternehmen betrachten die Leistungsoptimierung zunehmend als technische Aufgabe statt als Einführungshindernis.
Komplexes Schlüsselmanagement in hybriden Umgebungen
Die Schlüssellebenszyklusverwaltung erstreckt sich über lokale Rechenzentren, mehrere Clouds und Edge-Knoten. Unternehmen kämpfen mit Rotationsintervallen, der Synchronisierung von Zugriffsrichtlinien und der Compliance-Berichterstattung. Die Übernahme von Venafi durch CyberArk im Jahr 2024 konsolidierte Secrets-Management und maschinellen Identitätslebenszyklus in einer einzigen Steuerungsebene, was den Fokus der Anbieter auf einheitliche Schlüsselorchestrierung signalisiert. Cloud-HSM-Dienste standardisieren zudem Rotations- und Prüfverfahren, verringern die Qualifikationslücke und erleichtern die Einhaltung von Vorschriften in mehreren Rechtssystemen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
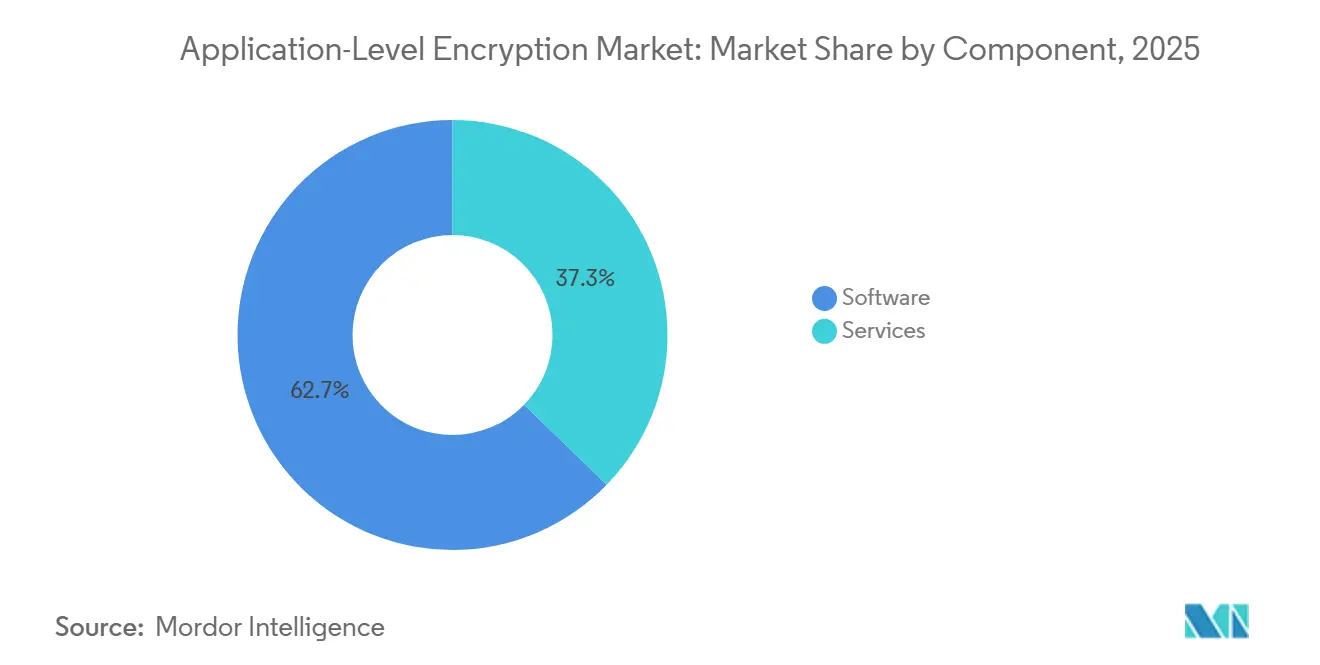
Dienstleistungen beschleunigen sich trotz Software-DominanzSoftware hielt im Jahr 2025 einen Marktanteil von 62,73 % im Markt für Anwendungsebenen-Verschlüsselung, was die weit verbreitete Nutzung von Bibliotheken und SDKs widerspiegelt, die Kryptografie in Microservices einbetten. Viele Unternehmen beginnen die Einführung über Open-Source- oder cloud-native Toolkits, die sich in CI/CD-Workflows integrieren. Die Marktgröße für Anwendungsebenen-Verschlüsselung im Softwaresegment wird voraussichtlich eine CAGR von 28,9 % verzeichnen, angetrieben durch die Nutzung von Confidential Computing und die Migration zu Post-Quanten-Algorithmen.
Dienste wachsen mit einer CAGR von 31,11 %, da erfolgreiche Einführungen spezialisiertes Fachwissen bei der Algorithmusauswahl, Bedrohungsmodellierung und Compliance-Zuordnung erfordern. Verwaltete Dienste entlasten kleine und mittlere Unternehmen von operativen Aufgaben, während globale Systemintegratoren Verschlüsselungsbewertungen mit Zero-Trust-Transformationen bündeln. Post-Quanten-Übergangsberatung und Interoperabilitätstests mit Legacy-PKI-Systemen stützen die robuste Nachfrage nach Expertendiensten.
Nach Bereitstellungsmodus:
Cloud-Überlegenheit treibt InnovationDie Cloud-Bereitstellung entfiel im Jahr 2025 auf 71,93 % des Marktanteils für Anwendungsebenen-Verschlüsselung und wird bis 2031 jährlich um 31,34 % wachsen, was die Anziehungskraft elastischer Kryptografie als Dienst unterstreicht. Hyperscaler bündeln Hardware-Enklaven, HSMs und latenzarme API-Gateways und machen die Cloud zum Standardort für homomorphe und Confidential-Computing-Workloads. Die Marktgröße für Anwendungsebenen-Verschlüsselung bei Cloud-Angeboten wird voraussichtlich zwischen 2026 und 2031 um 4,5 Milliarden USD zunehmen.
Die lokale Nutzung bleibt in der Verteidigung, der kritischen Infrastruktur und in Rechtsordnungen mit strengen Datensouveränitätsregeln bestehen. Hybridmodelle entstehen als pragmatischer Kompromiss, bei dem Root-Keys vor Ort verbleiben, während rechenintensive Kryptografie an Cloud-Beschleuniger ausgelagert wird. Anbieter-Roadmaps umfassen zunehmend Richtlinien-Engines, die eine einheitliche Schlüsselverwaltung über alle Umgebungen hinweg durchsetzen.
Nach Unternehmensgröße:
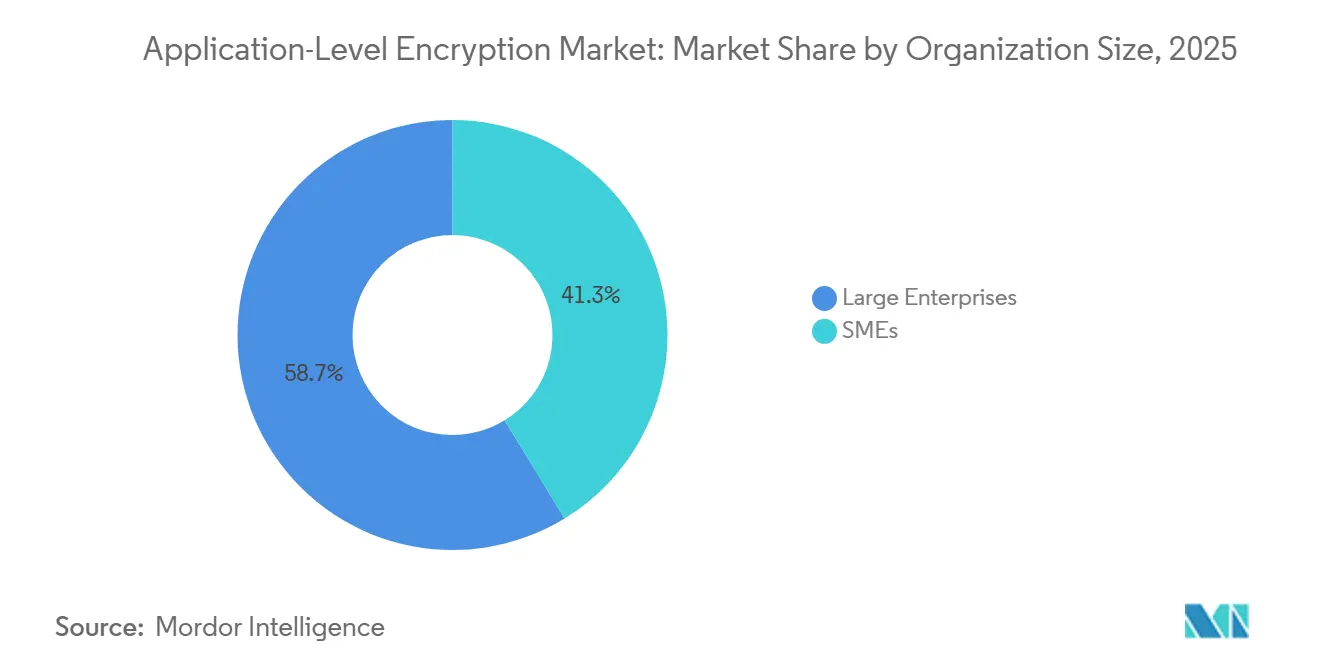
KMU-Einführung beschleunigt sichGroßunternehmen behaupten im Jahr 2025 noch immer einen Anteil von 58,73 %, gestützt durch regulatorische Kontrolle und Ressourcenkapazität. Diese Organisationen setzen Verschlüsselung programmatisch über Tausende von Anwendungen ein und integrieren sie in Systeme für privilegierten Zugriff und SIEM-Systeme. Für sie sind Algorithmus-Agilität und Hardware-Beschleunigung die wichtigsten Kaufkriterien.
Kleine und mittlere Unternehmen wachsen am schnellsten mit einer CAGR von 30,77 %, da Cloud-Dienste nun schlüsselfertige Verschlüsselung einbetten, die hohe Vorabinvestitionen überflüssig macht. Vorhersehbare Abonnementpreise und API-first-Schlüsselverwaltung passen zu begrenzten Sicherheitspersonalkapazitäten. Sensibilisierungskampagnen von Branchenverbänden und Versicherern, die verschlüsselte Workloads mit niedrigeren Prämien belohnen, verleihen zusätzlichen Schwung.
Nach Endnutzerbranche:
Gesundheitswesen entwickelt sich zum WachstumsführerBanken, Finanzdienstleistungen und Versicherungen hielten im Jahr 2025 aufgrund strenger Prüfpfade und hochwertiger Datensätze einen Anteil von 30,82 %. Institute setzen mehrschichtige Verschlüsselung in Zahlungsinfrastrukturen und Handelsmaschinen ein und erproben gleichzeitig homomorphe Techniken für datenschutzwahrende Risikoanalysen.
Das Gesundheitswesen verzeichnete mit einer CAGR von 30,44 % das höchste Wachstum, angetrieben durch die Ausweitung elektronischer Gesundheitsakten, Telemedizin und genomische Forschung. Anbieter benötigen Verschlüsselung, die lebenskritische Latenzanforderungen berücksichtigt und den institutionsübergreifenden Datenaustausch gemäß HIPAA-Aktualisierungen unterstützt. Die Marktgröße für Anwendungsebenen-Verschlüsselung bei Gesundheits-Workloads wird bis 2031 voraussichtlich um 1,2 Milliarden USD zunehmen.
Geografische Analyse
Markt für Anwendungsebenen-Verschlüsselung in Nordamerika
Nordamerika erfasste im Jahr 2025 34,82 % des Marktanteils für Anwendungsebenen-Verschlüsselung, verankert durch frühe Cloud-Einführung, staatliche Finanzierung für Post-Quanten-Migration und die Konzentration führender Anbieter. US-amerikanische Exekutivverordnungen, die Fristen bis 2035 für quantensichere Algorithmen setzen, lösen erhebliche mehrjährige Verträge für Bereitschaftsbewertungen und Pilotbereitstellungen aus. Kanada spiegelt diese Dynamik in seinem Finanz- und öffentlichen Sektor wider.
Markt für Anwendungsebenen-Verschlüsselung im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist der schnellste Wachstumsmarkt mit einer CAGR von 30,66 % bis 2031, da die Expansion der digitalen Wirtschaft und Datensouveränitätsgesetze konvergieren. China fördert inländische kryptografische Standards und investiert gleichzeitig in RISC-V-Hardware-Root-of-Trust, was eine Nachfrage nach Dual-Stack-Lösungen schafft, die mit globalen und lokalen Algorithmen kompatibel sind. Indiens Gesetz zum Schutz digitaler personenbezogener Daten treibt umfangreiche Verschlüsselungseinführungen im Bank- und Gesundheitswesen voran. Kleine und mittlere Unternehmen in Südostasien übernehmen cloud-basierte Verschlüsselung, um grenzüberschreitende Handels-Compliance-Anforderungen zu erfüllen, ohne vollständige Sicherheitsbetriebszentren aufzubauen.
Markt für Anwendungsebenen-Verschlüsselung in Europa
Europa verzeichnet ein stetiges, regulierungsgetriebenes Wachstum. DSGVO-Bußgeldmuster schaffen Anreize für eine robuste In-Anwendungs-Verschlüsselung, und bevorstehende Artikel des KI-Gesetzes erfordern einen expliziten Schutz für automatisierte Entscheidungseingaben. Nationen priorisieren Cloud-Souveränität, sodass Multi-Cloud-Schlüsselorchestrierung und inländische HSM-Cluster an Bedeutung gewinnen. Die Region ist zudem Vorreiterin bei Post-Quanten-Kryptografie-Testumgebungen durch Horizon-Europe-Förderungen, was die Präsenz der Anbieter stärkt.
Wettbewerbslandschaft
Das Feld ist mäßig fragmentiert. Amazon Web Services, Microsoft, Google und IBM verankern das obere Segment, indem sie Verschlüsselungs-Toolchains in Cloud-Steuerungsebenen einbetten; ihre Skalierung ermöglicht gebündelte Compliance-Berichte und berührungslose Rotationsfunktionen. Kunden bevorzugen diese integrierten Angebote, wenn Workloads bereits auf den jeweiligen Clouds liegen.
Spezialisten wie Thales, Fortanix, Baffle und Protegrity differenzieren sich durch Algorithmus-Agilität, Tokenisierungstiefe und Compliance-Automatisierung für regulierte Branchen. Partnerschaften mit Chipsatz-Herstellern erschließen Hardware-Beschleunigungspfade, die den CPU-Overhead ohne zusätzliche Lizenzierung reduzieren. Der CyberArk-Venafi-Deal von 2024 veranschaulicht die Konsolidierung, die Secrets-Management und maschinelle Identität verbindet und die kombinierte Plattform positioniert, um menschliche und nicht-menschliche Anmeldeinformationen unter einer einzigen Richtlinien-Engine zu verwalten.
Start-ups wie Zama und PQShield konzentrieren sich auf homomorphe und Post-Quanten-Nischen und ziehen Risikokapitalzuflüsse an, da Unternehmen für langfristige Algorithmuswechsel budgetieren. Der Gesamtwettbewerb dreht sich um messbare Leistungsgewinne, Compliance-Nachweispakete und vereinfachte Schlüsselorchestrierung.
Marktführer im Bereich applikationsseitige Verschlüsselung
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
IBM Corporation
-
Oracle Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Anwendungsebenen-Verschlüsselung Unternehmen in diesem Bericht
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- IBM Corporation
- Oracle Corporation
- Thales Group
- Broadcom Inc.
- OpenText Corporation
- Micro Focus International plc
- Fortanix, Inc.
- Baffle, Inc.
- Protegrity USA, Inc.
- CipherCloud, Inc.
- Imperva, Inc.
- PKWARE, Inc.
- Virtru Corporation
- Ionic Security LLC
- Vormetric, Inc.
- Secomba GmbH
- HashiCorp, Inc.
- Egnyte, Inc.
Neueste Industrielle Entwicklungen in Markt für Anwendungsebenen-Verschlüsselung
- Januar 2025: Zama erhielt 73 Millionen USD in einer Serie-A-Finanzierungsrunde zur Kommerzialisierung homomorpher Verschlüsselungs-APIs für datenschutzwahrende Analysen.
- Dezember 2024: PQShield sicherte sich 37 Millionen USD in einer Serie-B-Finanzierungsrunde zur Beschleunigung der Einführung quantenresistenter Algorithmen.
- Oktober 2024: Netskope erwarb Dasera und integrierte das Datensicherheits-Positionsmanagement in seine SASE-Plattform.
- Oktober 2024: Cyera übernahm Trail Security für 162 Millionen USD, um KI-gesteuerte DLP zu seiner Cloud-Datenschutz-Suite hinzuzufügen.
Globaler Berichtsumfang für den Markt für applikationsseitige Verschlüsselung
Der Bericht über den Markt für Anwendungsebenen-Verschlüsselung ist segmentiert nach Komponente (Software und Dienste), Bereitstellungsmodus (lokal und Cloud), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (BFSI, Gesundheitswesen, IT und Telekommunikation, Einzelhandel und E-Commerce, Regierung und Verteidigung sowie weitere) und Geografie. Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Software |
| Dienstleistungen |
| On-Premises |
| Cloud |
| Großunternehmen |
| Kleine und mittlere Unternehmen (KMU) |
| BFSI |
| Gesundheitswesen |
| IT und Telekommunikation |
| Einzel- und E-Commerce |
| Regierung und Verteidigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Chile | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | On-Premises | ||
| Cloud | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittlere Unternehmen (KMU) | |||
| Nach Endnutzerbranche | BFSI | ||
| Gesundheitswesen | |||
| IT und Telekommunikation | |||
| Einzel- und E-Commerce | |||
| Regierung und Verteidigung | |||
| Sonstige Endnutzerbranchen | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Chile | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Welchen prognostizierten Wert wird der Markt für Anwendungsebenen-Verschlüsselung im Jahr 2031 erreichen?
Es wird erwartet, dass er von 1,59 Milliarden USD im Jahr 2025 auf 2,14 Milliarden USD im Jahr 2026 wächst und bis 2031 bei einer CAGR von 29,49 % über den Zeitraum 2026–2031 7,79 Milliarden USD erreicht.
Welcher Bereitstellungsmodus wächst innerhalb der Lösungen für applikationsseitige Verschlüsselung am schnellsten?
Cloud-Deployment wächst mit einer CAGR von 31,34 %, da Hyperscaler HSMs, Confidential-Computing-Instanzen und latenzarme Verschlüsselungs-APIs bündeln.
Warum investieren Gesundheitsorganisationen stark in applikationsseitige Verschlüsselung?
Aktualisierte Datenschutzvorgaben und die Ausweitung der Telemedizin veranlassen das Gesundheitswesen zur Einführung starker Verschlüsselung auf Anwendungsebene, was bis 2031 zu einer CAGR von 30,44 % führt.
Wie beeinflusst die Post-Quanten-Bereitschaft die Verschlüsselungsausgaben?
Bundesfristen und NIST-Standards drängen Unternehmen dazu, Algorithmen jetzt zu aktualisieren, was eine Nachfrage nach Beratung und agilen Schlüsselverwaltungsplattformen schafft.
Welche Leistungsdurchbrüche reduzieren den Verschlüsselungsaufwand?
Verbesserungen des Linux-6.10-Kernels und die Intel-Multi-Buffer-Beschleunigung in Envoy reduzieren die AES-XTS-Latenz um bis zu 155 % und mildern Bedenken bei Echtzeit-Workloads.