
Tamanho e Participação do Mercado de Segurança de Data Center
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 17.83 Bilhões de dólares |
| Tamanho do Mercado (2031) | 35.45 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 14.73 % |
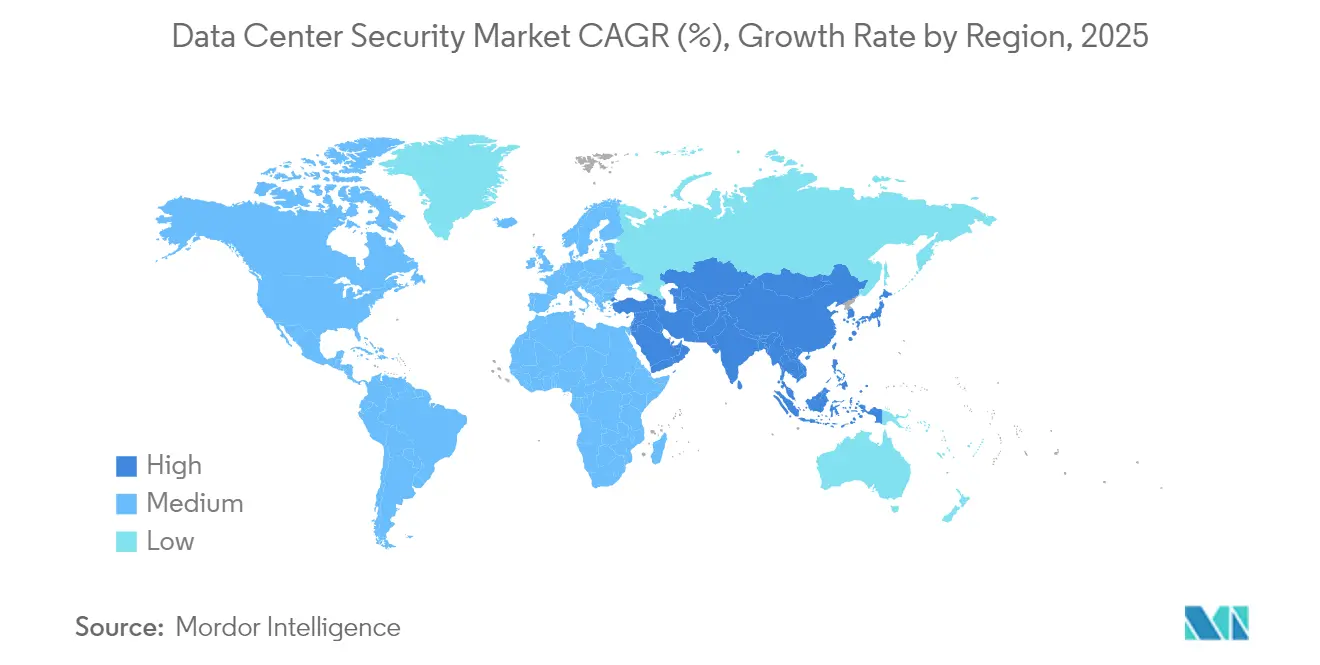
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
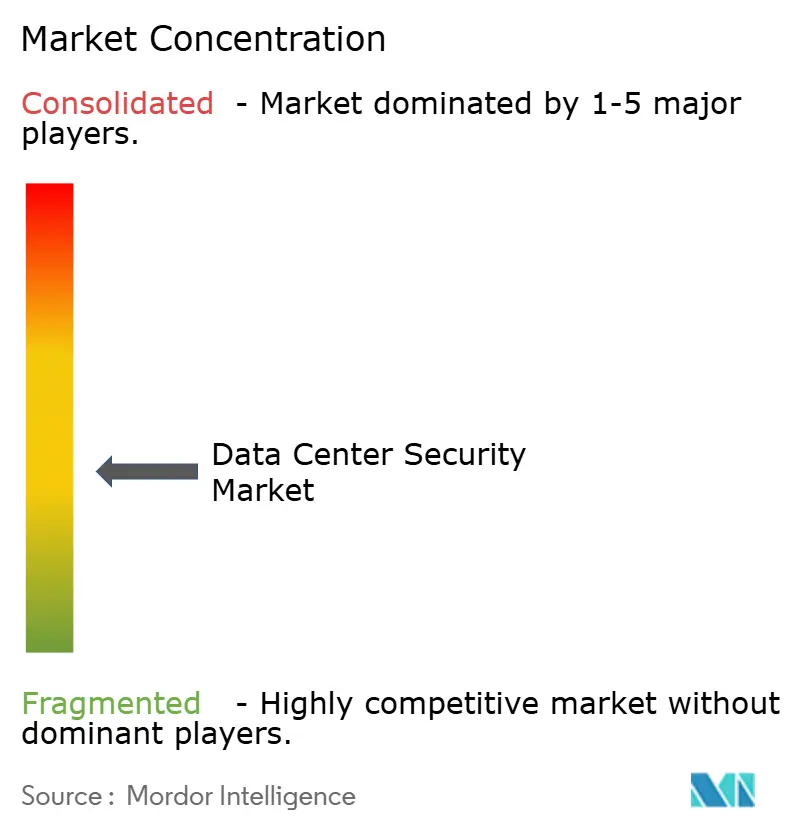
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Data Center por Mordor Intelligence
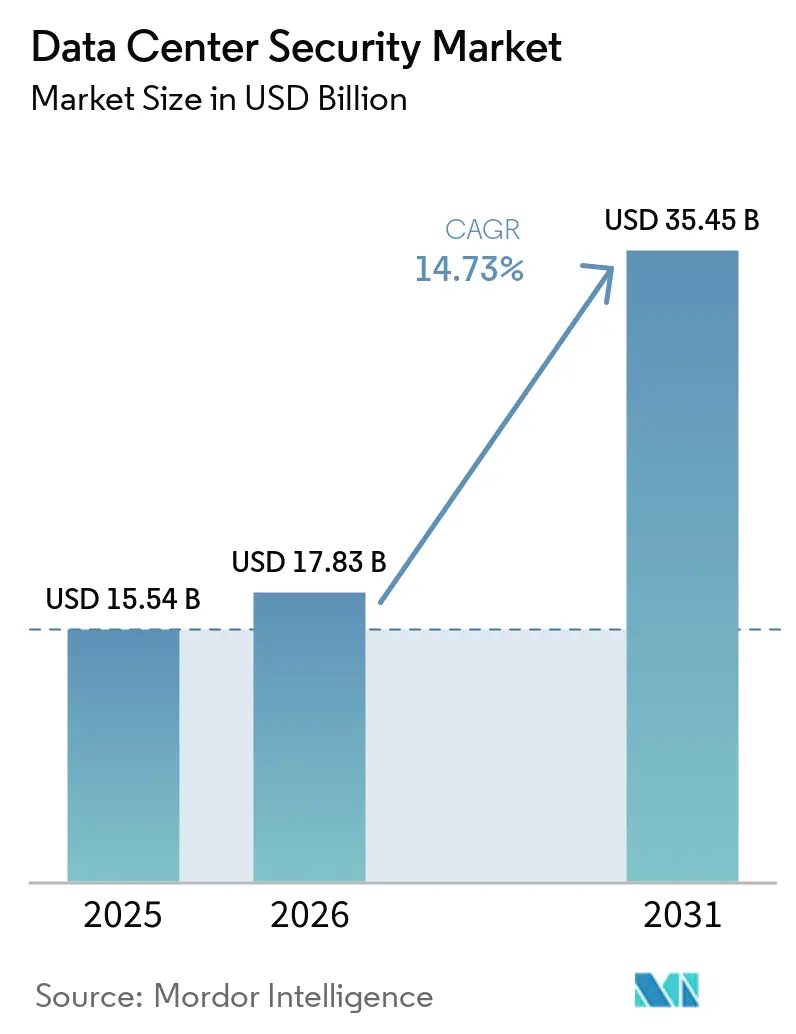
O tamanho do mercado de segurança de data center foi avaliado em USD 15,54 bilhões em 2025 e estima-se que cresça de USD 17,83 bilhões em 2026 para atingir USD 35,45 bilhões até 2031, a uma CAGR de 14,73% durante o período de previsão (2026-2031). A expansão reflete a crescente pressão sobre os operadores para proteger ambientes de alta densidade que agora impulsionam o treinamento de IA, análises de edge e cargas de trabalho de nuvem híbrida. A crescente frequência de ataques cibernéticos, as rápidas expansões de infraestrutura hyperscale e regras de conformidade global mais rígidas estão remodelando a forma como os fornecedores projetam controles físicos e lógicos. As empresas estão migrando de defesas de perímetro para arquiteturas centradas em identidade e de confiança zero que verificam cada solicitação e monitoram continuamente a integridade dos dispositivos. Investimentos paralelos em caça a ameaças orientada por IA, plataformas físico-lógicas convergidas e modelos de segurança como serviço estão remodelando os padrões de compra, especialmente entre empresas com recursos limitados.
Principais Conclusões do Relatório
- Por tipo de segurança, a segurança lógica liderou com 55,05% da participação do mercado de segurança de data center em 2025; a segurança física tem previsão de expansão a uma CAGR de 17,05% até 2031.
- Por oferta, as soluções detêm 67,00% da participação do tamanho do mercado de segurança de data center em 2025, enquanto os serviços gerenciados têm projeção de crescimento a uma CAGR de 17,12% até 2031.
- Por tipo de data center, as instalações de colocation capturaram 41,62% da participação do mercado de segurança de data center em 2025; os hyperscalers avançam a uma CAGR de 19,12% até 2031.
- Por vertical do setor, o BFSI respondeu por 31,55% do tamanho do mercado de segurança de data center em 2025, enquanto o governo e defesa registra a CAGR mais rápida de 16,84% entre 2026-2031.
- Por geografia, a América do Norte deteve 36,78% da participação do mercado de segurança de data center em 2025; a Ásia-Pacífico está posicionada para uma CAGR de 18,63% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores do Mercado de Segurança de Data Center*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Explosão do tráfego de dados e expansões de infraestrutura hyperscale | +5.1% | Global, liderado pela América do Norte e Ásia-Pacífico | Médio prazo (2–4 anos) |
| Crescente sofisticação dos ataques cibernéticos | +3.7% | Global | Curto prazo (≤ 2 anos) |
| Mandatos rigorosos de conformidade global | +2.9% | América do Norte, Europa, Ásia-Pacífico | Médio prazo (2–4 anos) |
| Expansão da superfície de ataque em TI em nuvem e híbrida | +2.1% | Global | Curto prazo (≤ 2 anos) |
| Estrutura de confiança zero orientada por IA dentro do data center | +1.8% | América do Norte, Europa | Médio prazo (2–4 anos) |
| Segurança física autônoma para data centers de edge/modulares | +1.8% | Global, adoção inicial na América do Norte | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Explosão do Tráfego de Dados e Expansões de Infraestrutura Hyperscale
Os operadores hyperscale estão a caminho de lidar com 76% das remessas globais de servidores de IA em 2024, concentrando ativos valiosos que exigem defesas difíceis de violar. Os orçamentos de energia para campi de IA podem ultrapassar 5 GW até 2030, impulsionando atualizações paralelas em zonas de segurança, biometria sem crachá e segmentação de rede assistida por IA.[1]Sean Michael Kerner, "Hyperscalers em 2024: Para Onde Vão," Data Center Knowledge, datacenterknowledge.com; Flexential, "Navegando pelas Tendências de Data Centers de IA," Flexential, flexential.comOs fornecedores agora entregam dispositivos de segurança modulares que processam terabits de tráfego criptografado sem picos de latência. Os operadores também incorporam sensores de aprendizado de máquina que identificam fluxos leste-oeste anômalos invisíveis para firewalls legados. Em conjunto, essas mudanças estimulam gastos sustentados, especialmente em todo o mercado de segurança de data center, à medida que instalações de colocation, empresariais e de edge espelham as melhores práticas hyperscale.
Crescente Sofisticação dos Ataques Cibernéticos
As organizações sofreram uma média de 1.900 ataques semanais no final de 2024, impulsionados por invasores que automatizam o reconhecimento e a entrega de exploits. Os ciclos de weaponização de dia zero colapsaram de semanas para horas, pressionando os operadores a implantar defesas de autoaprendizagem que caçam e neutralizam ameaças sem intervenção de analistas.[2]Pelco, "Futuro da Tecnologia de Segurança: Tendências do Setor para 2025," Pelco, pelco.com; Darktrace, "IA e Cibersegurança: Previsões para 2025," Darktrace, darktrace.com A integração de análise contínua de comportamento e mecanismos de política adaptativa é agora uma linha de base. O investimento gravita em direção a plataformas unificadas que convergem telemetria de endpoint, carga de trabalho e rede, expandindo o mercado de segurança de data center endereçável entre empresas de médio porte que anteriormente dependiam de conjuntos de ferramentas isolados.
Mandatos Rigorosos de Conformidade Global
O PCI DSS 4.0, em vigor em 2025, impõe senhas mais longas e monitoramento de pilha completa em ambientes de titulares de cartão. O DORA da Europa eleva padrões semelhantes para resiliência operacional, enquanto as leis de soberania multirregional complicam as topologias de backup transfronteiriço.[3]Thales Group, "Preparando-se para a Conformidade com o PCI DSS 4.0 em 2025," Thales Group, cpl.thalesgroup.com As multas por violação tiveram média de GBP 3,5 milhões no Reino Unido durante 2024. Esses custos impulsionam a adoção de automação de conformidade, aumentando a demanda por serviços gerenciados e ampliando o tamanho do mercado de segurança de data center vinculado a relatórios prontos para auditoria.
Expansão da Superfície de Ataque em TI em Nuvem e Híbrida
Até 2025, 75% dos dados empresariais serão processados fora das salas tradicionais, estendendo as defesas a racks de edge e clusters multinuvem. As cargas de trabalho em contêineres e sem servidor introduzem endpoints efêmeros que dissolvem o zoneamento convencional. As empresas agora implantam suítes de gerenciamento de postura de segurança em nuvem que inventariam configurações incorretas em tempo real, enquanto estruturas de confiança zero autenticam cada conexão leste-oeste. Tais medidas injetam novas oportunidades em todo o mercado de segurança de data center, especialmente para provedores de SaaS que combinam gerenciamento de postura com intermediação de identidade.
Análise de Impacto das Restrições do Mercado de Segurança de Data Center*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Alto CAPEX/OPEX para segurança multicamadas | -1.8% | Global, maior impacto em mercados emergentes | Médio prazo (2–4 anos) |
| Escassez de competências em cibersegurança | -1.2% | Global, aguda na Ásia-Pacífico e América Latina | Curto prazo (≤ 2 anos) |
| Orçamentos de energia e resfriamento suprimem a segurança | -0.9% | Global, concentrado em hubs com restrições de energia | Médio prazo (2–4 anos) |
| Complexidade da arquitetura de localização de dados | -0.7% | Europa, Ásia-Pacífico, Oriente Médio | Longo prazo (≥ 4 anos |
| Fonte: Mordor Intelligence | |||
Alto CAPEX/OPEX para Segurança Multicamadas
A proteção de pilha completa — desde cercas de perímetro até detecção de anomalias — consome regularmente percentuais de dois dígitos dos orçamentos das instalações. A segurança em nuvem pode absorver 20% dos gastos cibernéticos empresariais até 2025. Os operadores compensam os custos por meio de contratos de segurança como serviço que convertem desembolsos de capital em taxas previsíveis, mas a personalização desses serviços para equipamentos legados aumenta os prazos de integração. Os provedores de colocation navegam em pressão apertada de vacância e preços, atrasando atualizações e moderando o crescimento em segmentos do mercado de segurança de data center.
Escassez de Competências em Cibersegurança
As vagas não preenchidas em cibersegurança ultrapassam 3,5 milhões em todo o mundo, elevando os salários e a dependência de detecção gerenciada para 40% dos orçamentos de PMEs até 2025. A automação mitiga a triagem de rotina, mas a resposta a incidentes e o design de arquitetura ainda exigem talentos escassos. Os fornecedores que incorporam manuais guiados e treinamento em seus produtos ganham preferência, mas a adoção é lenta na América Latina e em partes da Ásia, restringindo o mercado de segurança de data center regional.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos do Mercado de Segurança de Data Center
Por Tipo de Segurança:
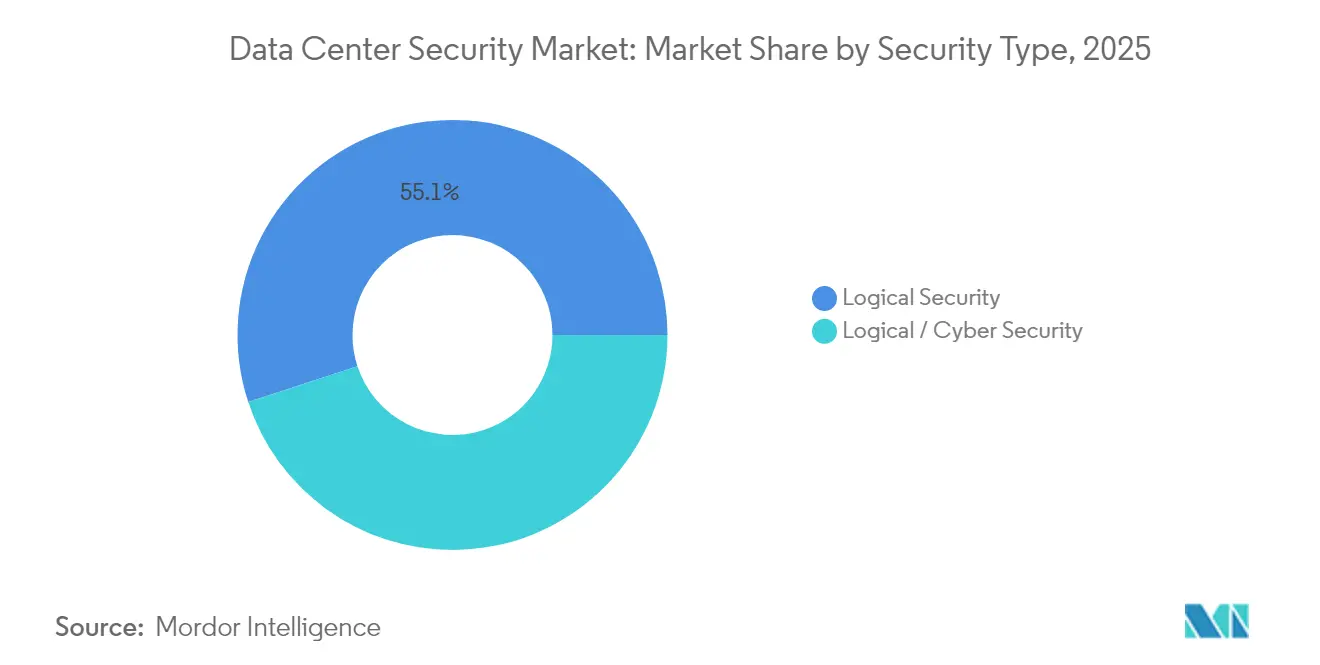
Controles Lógicos Consolidam a LiderançaAs proteções lógicas detinham 55,05% de participação no mercado de segurança de data center em 2025, tornando a segurança lógica de data center cada vez mais crítica à medida que firewalls com reconhecimento de identidade, microssegmentação e monitoramento aprimorado por IA se tornaram referência. O segmento está posicionado para um CAGR de 16,62% até 2031, refletindo a urgência crescente de inspecionar o tráfego leste-oeste e verificar cada sessão. As empresas agora preferem mecanismos de políticas que ajustam privilégios dinamicamente, referenciando a postura do dispositivo, geolocalização e desvios comportamentais.
As proteções físicas permanecem fundamentais, especialmente nos racks de borda, onde os riscos de roubo e adulteração aumentam. Câmeras com tecnologia de IA, catracas biométricas e robótica convergem com alertas de software, criando centros de comando integrados onde um único console governa fechaduras, alarmes e fluxos de pacotes. Essa convergência eleva o potencial de venda cruzada dentro do mercado de segurança de data center, à medida que os compradores substituem sistemas de crachás isolados por plataformas unificadas que reduzem drasticamente os pontos cegos.


Por Oferta:
Serviços Superam o Crescimento de ProdutosAs soluções contribuíram com 67,00% para o tamanho do mercado de segurança de data center em 2025, variando de firewalls de próxima geração a vigilância incorporada em DCIM. No entanto, a complexidade, a rotatividade regulatória e as lacunas de competências impulsionam os serviços gerenciados a uma CAGR de 17,12%, superando os ciclos de atualização de hardware. Os provedores agora agrupam caça a ameaças, análise forense e relatórios de conformidade sob acordos de nível de serviço baseados em resultados.
A demanda por consultoria também aumenta à medida que as empresas recalibram arquiteturas em relação às linhas de base de confiança zero e roteiros de segurança quântica. O conjunto de serviços gerenciados 24/7 da IBM ilustra a mudança, adicionando resposta a incidentes sobre proteção de cargas de trabalho em nuvem para empresas sem cobertura contínua de pessoal. Essa trajetória cria novas receitas recorrentes e expande o mercado global de segurança de data center.
Por Tipo de Data Center:
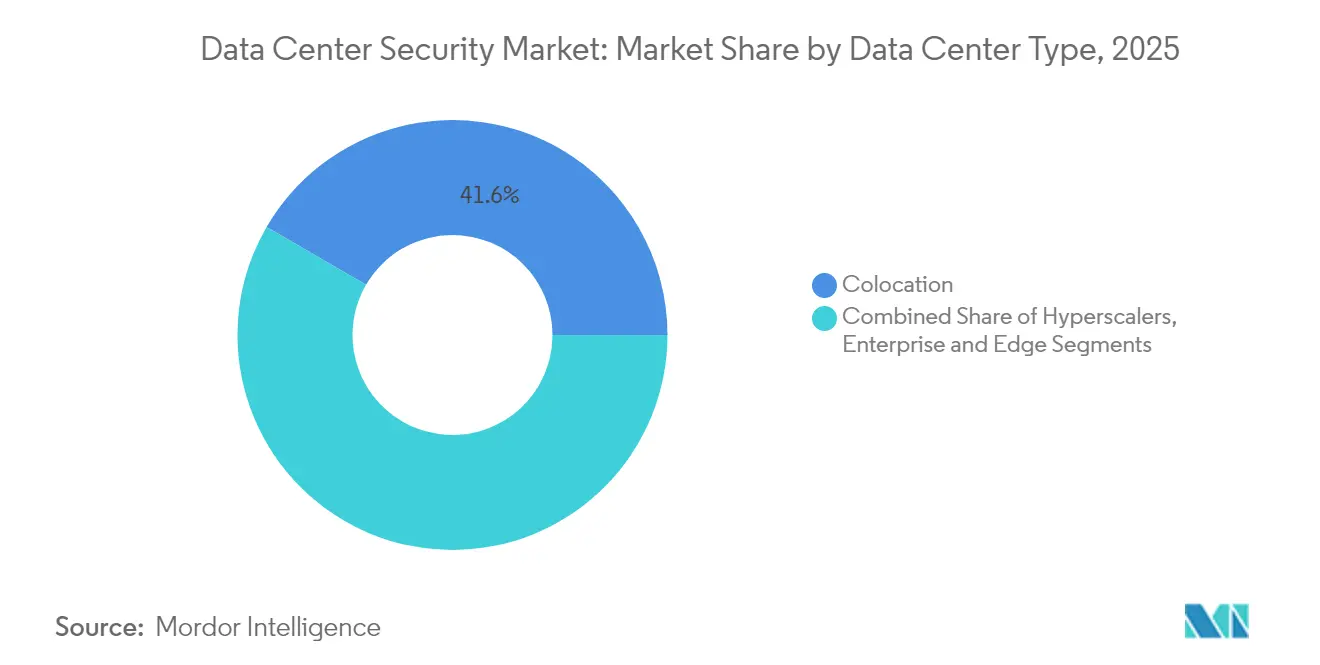
Hyperscalers Aceleram a InovaçãoOs locais de colocation detinham 41,62% da participação do mercado de segurança de data center em 2025, ao agregar equipamentos empresariais por trás de salvaguardas padronizadas. Os operadores se diferenciam por meio de zonas de acesso segmentadas por cliente e integração de SIEM local.
Os hyperscalers, no entanto, registram a CAGR mais acentuada de 19,12% à medida que os clusters de treinamento de IA e as regiões de nuvem soberana se multiplicam. As grandes aquisições de terrenos deslocam cargas de trabalho para metrópoles secundárias ricas em energia, forçando novos projetos para monitoramento remoto e robótica autônoma. As lições aprendidas se propagam para designs empresariais e de edge, ampliando a adoção geral do mercado de segurança de data center.
Por Vertical do Setor:
Finanças Domina os GastosOs players de BFSI responderam por 31,55% do tamanho do mercado de segurança de data center em 2025, impulsionados por trilhas de auditoria rigorosas e alta exposição a fraudes. Implantações de confiança zero, módulos de segurança de hardware e validação contínua de controles são agora obrigatórios.
O governo e defesa supera com uma CAGR de 16,84% à medida que as agências fortalecem nós de computação classificados e estações terrestres de satélite. A saúde e as telecomunicações também elevam os orçamentos para proteger registros eletrônicos e fatias de núcleo 5G. Independentemente do vertical, os executivos cada vez mais veem as defesas avançadas como habilitadores de receita em vez de centros de custo puro, reforçando o crescimento robusto em todo o mercado de segurança de data center.
Análise Geográfica
Mercado de Segurança de Data Center na América do Norte
A América do Norte liderou o mercado de segurança de data center com 36,78% em 2025, sustentada por densas concentrações de clusters de hiperescala e elevado escrutínio regulatório. Os Estados Unidos, por si só, capturam 77% dos gastos regionais, com gigantes da nuvem anunciando implantações de campi de IA de vários bilhões de dólares que integram arquiteturas de confiança zero desde o primeiro dia. Metrópoles secundárias como Atlanta e Phoenix atraem crescimento à medida que os limites de energia se tornam mais rígidos nos hubs tradicionais, obrigando os operadores a replicar controles de segurança em footprints dispersos.
Mercado de Segurança de Data Center na APAC
A Ásia-Pacífico está projetada para um CAGR de 18,63%, o mais rápido entre as regiões, impulsionado por adições de capacidade de dois dígitos e pela demanda de bancos digitais. As licenças verdes de fim de moratória de Singapura estimulam sites greenfield seguros, enquanto Tóquio aproveita leis rigorosas de privacidade para atrair inquilinos do setor BFSI. China e Índia enfatizam chaves de criptografia localizadas, impulsionando módulos de conformidade personalizados e fomentando o mercado de segurança de data center entre provedores de serviços locais. A participação da Mitsui & Co. de USD 118 milhões (JPY 18 bilhões) em uma instalação de hiperescala em Kanagawa destaca a maré de investimentos.
Mercado de Segurança de Data Center na EMEA e LATAM
A Europa intensifica os investimentos em segurança em novos clusters de IA na Itália, Espanha e França, equilibrando os mandatos do GDPR com metas de energia renovável. A América Latina registrou crescimento de 42% em 2024, liderada pelo Brasil e pelo México, onde melhorias no acesso à energia coincidem com regiões de nuvem de destaque. O Oriente Médio e a África adotam cláusulas de nuvem soberana e incentivos de Zonas Econômicas Especiais, expandindo o mercado de segurança de data center para campi greenfield em Dubai e Joanesburgo. Em todas as regiões, os temas de soberania de dados e programas de controle de exportação, como a Autorização VEU de Data Center dos EUA, reforçam a demanda por trilhas de auditoria à prova de adulteração.

Panorama regulatório
Os requisitos de conformidade para operadores de data centers e seus fornecedores de segurança estão se tornando mais rigorosos nas principais regiões, com as estruturas passando de orientações para controles exigíveis. Nos Estados Unidos, o Escritório de Administração e Orçamento da Casa Branca emitiu o Memorando M-25-03 (janeiro de 2025) para implementar o Federal Data Center Enhancement Act de 2023, reforçando as expectativas em relação à segurança cibernética, resiliência e disponibilidade para data centers de agências federais e influenciando os requisitos de contratação de soluções e serviços de segurança. O NIST também atualizou seu manual de referência com o Cybersecurity Framework (CSF) 2.0 e orientações de início rápido complementares (publicadas em 2026), alinhando os programas de segurança cibernética de forma mais explícita à gestão de risco corporativo e às práticas de força de trabalho utilizadas por operadores de data centers e provedores de segurança gerenciada.
Na Europa, a Diretiva NIS2 (Diretiva (UE) 2022/2555) inclui os provedores de serviços de data center em seu escopo, e a Comissão Europeia adotou o Regulamento de Execução (UE) 2024/2690 (outubro de 2024) com requisitos técnicos e metodológicos de gestão de risco de segurança cibernética que afetam o monitoramento, o tratamento de incidentes e as medidas de resiliência. O Escritório Federal de Segurança da Informação da Alemanha (BSI) atualizou seu catálogo de conformidade em nuvem por meio do C5:2026, refletindo requisitos mais recentes alinhados à UE e elevando as expectativas para que ambientes de nuvem e colocation demonstrem controles prontos para auditoria. Essas atualizações regulatórias e normativas estão alimentando a demanda por validação contínua de controles, relatórios padronizados e uma conexão mais estreita entre resiliência física e políticas de segurança lógica.
Análise da cadeia de valor
A cadeia de valor da segurança de data centers vai desde estruturas de conformidade e normas técnicas até fornecedores de soluções (segurança de rede, proteção de cargas de trabalho, SIEM/XDR, identidade e controle de acesso físico), integradores de sistemas, provedores de serviços de segurança gerenciada (MSSPs) e operadores de data centers (hyperscalers, colocation e empresas/edge). As entradas upstream cada vez mais incluem infraestrutura predial relevante para a segurança, como distribuição de energia e sistemas de backup, que sustentam os controles de resiliência exigidos por regimes como o NIS2 e por programas de garantia como ISO 27001 e SOC 2. Normas como a ISO/IEC 22237-6:2024 também influenciam o design e a aquisição de sistemas de segurança física, moldando como o controle de acesso, a vigilância e a detecção de intrusão são especificados e validados.
O risco de execução em toda a cadeia está aumentando à medida que os estrangulamentos no fornecimento de infraestrutura prolongam as implementações de segurança e os ciclos de atualização para novos salões e reformas. Até 2026, relatórios do setor indicam prazos de entrega mais longos para componentes de alta tensão (incluindo transformadores de potência, quadros de distribuição e geradores), o que leva os desenvolvedores a fazer pedidos de longo prazo com maior antecedência e a alinhar o planejamento de segurança com marcos de construção e comissionamento. Em resposta, fornecedores e integradores de segurança estão empacotando arquiteturas mais modulares e pré-validadas, além de serviços gerenciados que atendem melhor às metas de auditoria e disponibilidade, reduzindo o esforço de integração local em campi com restrições de energia ou cronograma.
Cenário Competitivo
O mercado de segurança de data center permanece moderadamente concentrado em torno de Cisco, IBM, Palo Alto Networks e Fortinet. A aquisição do Splunk pela Cisco a posiciona para correlacionar a observabilidade com a aplicação de políticas de edge, aprofundando a telemetria de ponta a ponta. A Palo Alto Networks gastou USD 5,5 bilhões em 17 negócios desde 2018, concordando mais recentemente em adquirir a Protect AI por USD 700 milhões para proteger pipelines de IA generativa.
O pensamento de plataforma domina à medida que os compradores buscam consoles únicos que abrangem proteção de carga de trabalho em nuvem, XDR e SASE. O segmento de XDR pode atingir USD 8,8 bilhões até 2028. Desafiantes nativos da nuvem como CrowdStrike, Wiz e Zscaler aproveitam a varredura sem agente e a aplicação centrada em API para conquistar participação. A profundidade de integração e os ecossistemas de parceiros estão emergindo como fatores decisivos, com Cisco e Palo Alto Networks incorporando fluxos de telemetria aberta para atrair MSSPs.
Oportunidades de espaço em branco persistem em criptografia segura quântica, integridade de modelos de IA e orquestração físico-lógica convergida. Os operadores preferem fornecedores que oferecem projetos prontos para uso que incorporam robótica, controle de acesso e microssegmentação, ampliando os gastos endereçáveis em todo o mercado de segurança de data center.
Líderes do Setor de Segurança de Data Center
Cisco Systems Inc.
IBM Corporation
Check Point Software Technologies
Fortinet Inc.
Palo Alto Networks Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Empresas Abrangidas no Relatório do Mercado de Segurança de Data Center
- Cisco Systems Inc.
- IBM Corporation
- Check Point Software Technologies Ltd.
- Symantec (Gen Digital)
- Juniper Networks Inc.
- VMware by Broadcom
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Inc.
- Dell Technologies
- Hewlett Packard Enterprise
- Citrix Systems
- Schneider Electric SE
- Siemens AG
- Honeywell International Inc.
- Genetec Inc.
- Bosch Security Systems
- Arista Networks
- Cyxtera Technologies
- Hikvision Digital Technology
- Johnson Controls
- NEC Corporation

Oportunidades de mercado e perspectivas futuras
As adições de capacidade impulsionadas por IA estão criando espaço em branco para arquiteturas de segurança que protegem ambientes de GPU de alta densidade, cadeias de suprimento de software e tráfego leste-oeste em escala. As grandes expansões de campi e os novos empreendimentos preparados para IA apontam para a necessidade de linhas de base de segurança padronizadas e repetíveis em instalações distribuídas e ecossistemas de fornecedores. A expansão planejada pela Meta de seu campus de data center Hyperion em Richland Parish, Louisiana, para 5 GW (julho de 2026) destaca a necessidade operacional de aplicação escalável de zero-trust, governança de acesso privilegiado e controles físico-lógicos convergentes em múltiplas zonas de segurança e fases de construção.
Também estão surgindo oportunidades em torno da harmonização de conformidade e garantia, à medida que os compradores adotam normas e mecanismos de aplicação atualizados. A demanda por ferramentas de segurança prontas para auditoria aumenta com a transição da ISO/IEC 27001 para a versão de 2022 (período de transição terminando em 31 de outubro de 2025) e a publicação da ISO/IEC 27000:2026, incluindo coleta contínua de evidências, monitoramento de desvio de configuração e fluxos de trabalho de remediação automatizados oferecidos por meio de serviços gerenciados. Paralelamente, análises de lacunas em segurança de infraestrutura de IA estão impulsionando a demanda por sobreposições ou perfis explícitos que adaptam os controles a riscos específicos de IA (incluindo gestão de tecido de aceleradores e integridade de hardware). Isso abre espaço para fornecedores que possam combinar mitigação de vulnerabilidades em tempo de execução, monitoramento de integridade e automação de segurança física para gaiolas e entradas em um modelo operacional unificado.
Desenvolvimento Recente da Indústria no Mercado de Segurança de Data Center
- Julho de 2026: IBM e Red Hat expandiram o Project Lightwell com novas ofertas comerciais projetadas para automatizar a remediação de vulnerabilidades em dependências de aplicações. O esforço se concentra em defesas da cadeia de suprimentos de software para ambientes de nuvem híbrida e data center, reduzindo o tempo entre a descoberta de vulnerabilidades e a mitigação por meio de fluxos de trabalho mais padronizados.
- Outubro de 2025: A Fortinet lançou sua solução Secure AI Data Center para proteger modelos de IA, dados e infraestrutura de suporte em escala. Isso ampliou o portfólio de segurança de data center da empresa em direção a ameaças específicas de IA e controles consolidados que os compradores podem implantar em ambientes de treinamento e inferência de alta densidade.
- Abril de 2024: A Cisco reimaginou a segurança para data centers e nuvens na era da IA, destacando arquiteturas atualizadas que unificam visibilidade e aplicação em cargas de trabalho, redes e nuvem. O anúncio reforçou a mudança do mercado em direção à segurança liderada por plataformas que trata o tráfego criptografado e a segmentação leste-oeste sem depender exclusivamente de defesas de perímetro.


Mercado de Segurança de Data Center Escopo do relatório e metodologia de pesquisa
Definição e Abrangência do Mercado
Para este estudo, o mercado é definido como as receitas obtidas com a proteção de ambientes de data center por meio de controles físicos e lógicos, incluindo soluções e serviços de segurança que protegem instalações, redes, aplicações, identidades e dados armazenados utilizados nas operações de data center.
Exclusões de escopo: exclui gastos gerais com segurança corporativa que não são implantados para casos de uso de data center, bem como construção de instalações não relacionada à segurança e renovação de hardware de TI padrão que não seja específica de segurança.
Visão Geral da Segmentação
- Por Tipo de Segurança
- Segurança Física
- Segurança Lógica / Cibersegurança
- Por Oferta
- Soluções
- Serviços (Consultoria, Integração, Gerenciados)
- Por Tipo de Data Center
- Hyperscalers/Provedores de Serviços em Nuvem
- Colocation
- Empresarial e Edge
- Por Vertical do Setor
- Serviços Bancários e Financeiros (BFSI)
- TI e Telecomunicações
- Saúde e Ciências da Vida
- Bens de Consumo e Varejo
- Governo e Defesa
- Mídia e Entretenimento
- Outros (Energia, Educação, etc.)
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- Europa
- Reino Unido
- Alemanha
- França
- Itália
- Espanha
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Singapura
- Austrália
- Malásia
- Restante da Ásia-Pacífico
- América do Sul
- Brasil
- Chile
- Argentina
- Restante da América do Sul
- Oriente Médio
- Emirados Árabes Unidos
- Arábia Saudita
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Restante da África
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
A pesquisa documental foi utilizada para mapear o que os compradores normalmente adquirem para segurança de data center e para listar os gatilhos comuns por trás dos gastos, como novas construções, expansões de capacidade e requisitos de conformidade mais rigorosos. Referências públicas também foram utilizadas para compreender a atividade de construção regional, padrões recorrentes de incidentes cibernéticos e a direção de preços de referência para as principais categorias de segurança.
As fontes consultadas incluíram estatísticas e publicações públicas, como a União Internacional de Telecomunicações, orientações e frameworks do NIST, materiais do NERC CIP para segurança de infraestrutura crítica, Eurostat para indicadores de economia digital e o Banco Mundial para sinais macroeconômicos e de investimento. Insumos complementares foram obtidos de relatórios anuais, apresentações para investidores, organismos de certificação de segurança e imprensa de reputação. Em alguns casos, assinaturas pagas foram utilizadas para dados financeiros e de inteligência de empresas, consultas de patentes e verificações de comércio em nível de remessa para validar a cobertura e identificar possíveis famílias de produtos ausentes. Esses exemplos são ilustrativos e não exaustivos, e muitas outras fontes também foram utilizadas para coleta, validação e esclarecimento de dados.
Entrevistas Primárias e Pesquisas
As discussões primárias foram utilizadas para confirmar o que é efetivamente contabilizado como gasto com segurança de data center e o que é tratado como segurança de TI adjacente que não deve ser incluída. As entrevistas abrangeram fornecedores de soluções, integradores de sistemas, operadores de instalações de colocation e corporativas, e líderes de segurança que gerenciam orçamentos, para que as entradas do modelo pudessem ser corrigidas onde os sinais documentais eram mais fracos.
Por se tratar de um mercado global, a cobertura foi equilibrada entre APAC, EMEA e as Américas, e as entradas foram verificadas em ambientes de hiperescala, colocation, corporativo e de borda. Onde as respostas variavam por região ou tipo de data center, as premissas foram refinadas com base no que a maioria dos entrevistados descreveu como padrão típico de compra para o ano base e os anos de previsão.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 32% | CXOs: 14% | APAC: 38% |
| Nível intermediário: 50% | Líderes funcionais/de unidade: 31% | EMEA: 35% |
| Players menores: 18% | Gerentes: 55% | Américas: 27% |
Dimensionamento de Mercado e Previsão
O dimensionamento foi construído utilizando uma abordagem de reconstrução de pool de demanda de cima para baixo, na qual os sinais de expansão de data centers e capacidade instalada foram traduzidos em taxas de adoção de segurança e gastos por site, e então escalados por região. Após a obtenção do primeiro total, ele foi corroborado com aproximações seletivas de baixo para cima, como a consolidação de receitas de fornecedores amostrados por categoria de segurança e a verificação de faixas típicas de preço médio de venda por volume para itens de alta visibilidade, como controle de acesso, vigilância e software de monitoramento.
Os insumos que moldaram materialmente o modelo incluíram adições de capacidade de data center e contagens de novas instalações, a composição de sites de hiperescala versus colocation versus corporativo e de borda, a adoção típica de stack de segurança (controles físicos, identidade e acesso, proteção de ameaças e aplicações, e proteção de dados) e a intensidade de serviços (consultoria, integração e serviços gerenciados) por tipo de cliente. Nos casos em que as divisões de receita não estavam claras, as lacunas foram tratadas utilizando proporções de pacotes confirmadas pelos entrevistados e, em seguida, verificando os totais em relação às participações de orçamento de segurança reportadas para operações de data center.
Para a previsão, foi utilizada análise de cenários para que o modelo pudesse refletir diferentes velocidades de expansão e mudanças na postura de segurança, e então foi ancorado novamente nas entradas primárias sobre progressão de preços esperada e cronograma de adoção. A cada ano, acompanhamos um conjunto reduzido de indicadores antecedentes, incluindo anúncios de pipeline de capacidade, atividade de conformidade e auditoria, e mudanças na pressão de violações e incidentes que tipicamente antecipam atualizações de segurança.
Ciclo de Validação e Atualização de Dados
A validação foi realizada em camadas para que o número final não dependesse de uma única premissa. Os resultados foram comparados com sinais independentes, como tendências regionais de expansão de data centers, a composição de serviços de segurança e os gastos implícitos por site, e então verificados quanto a saltos acentuados de ano a ano que não se alinhariam com ciclos reais de aquisição.
Antes da aprovação final, as anomalias foram revisadas em verificações analíticas, seguidas de recontatos direcionados quando uma variável-chave, como taxas de adoção de segurança lógica ou penetração de serviços gerenciados, parecia fora de linha com o que os profissionais descreveram. O relatório é atualizado anualmente, e atualizações intermediárias são realizadas quando eventos relevantes alteram planos de capacidade, necessidades de conformidade ou comportamento de gastos. Imediatamente antes da entrega, uma revisão final é concluída para que os clientes recebam a visão mais atual disponível naquele momento.
Tamanho do Mercado Global de Segurança de Data Center da Mordor Intelligence em Comparação com Outras Estimativas Publicadas
Os tamanhos de mercado publicados para segurança de data center podem diferir mesmo quando o nome do tema parece o mesmo, porque as empresas escolhem diferentes limites para o que conta como segurança exclusiva de data center e também utilizam diferentes anos base e momentos de câmbio. Diferenças em relação à inclusão de serviços, ao tratamento de sites de hiperescala e de borda, e à forma como os preços são projetados para o futuro geralmente explicam a maior parte da variação.
A tabela mostra que o valor inicial de 2026 no modelo da Mordor Intelligence está vinculado a um stack de segurança implantado para ambientes de data center e contabilizado em conjunto com serviços relacionados de consultoria, integração e serviços gerenciados, em vez de ser incorporado a gastos mais amplos com segurança corporativa. Quando outra estimativa utiliza um ano base anterior ou não separa claramente a segurança de instalações de categorias mais amplas de cibersegurança, seu número pode ficar abaixo ou acima dependendo das premissas de composição e da janela de crescimento aplicada.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 17,83 bilhões de USD (2026) | |
| Global Consultancy A | 18,42 bilhões de USD (2024) | Utiliza um ano base de 2024 e uma janela de previsão de 2025 a 2030, e o resumo público não torna explícito o limite de escopo exclusivo de data center, o que pode alterar os totais se programas de segurança mais amplos forem incluídos. |
| Industry Publisher B | 13,80 bilhões de USD (2022) | Ancora o mercado em 2022, e o resumo publicado fornece detalhes limitados sobre como serviços, sites de borda e categorias lógicas versus físicas são avaliados, o que pode comprimir a base quando as categorias são tratadas de forma restrita. |
Entre os três valores, o maior fator determinante não é a complexidade matemática, mas sim o que é contabilizado e qual ano é utilizado como âncora. Ao manter as entradas rastreáveis aos sinais de capacidade e implantação, e ao verificar as premissas com profissionais antes de projetar a previsão, a visão resultante permanece reproduzível e mais fácil de reconciliar quando novas informações chegam.


Principais Perguntas Respondidas no Relatório
O que está impulsionando o rápido crescimento do mercado de segurança de data center?
A explosão das cargas de trabalho de IA, o aumento dos volumes de ataques cibernéticos e mandatos de conformidade mais rígidos obrigam os operadores a adotar defesas de confiança zero e orientadas por IA, sustentando uma CAGR de 14,73% até 2031.
Qual segmento controla a maior parcela dos gastos com segurança de data center?
Os controles de segurança lógica lideram com 55,05% de participação, refletindo a demanda por microssegmentação, verificação de identidade e monitoramento contínuo.
Por que os serviços gerenciados de segurança estão ganhando força?
A escassez global de competências em cibersegurança e o complexo cenário regulatório levam as organizações a terceirizar a caça a ameaças e a conformidade, impulsionando uma CAGR de 17,12% para serviços gerenciados.
Qual região crescerá mais rapidamente em investimentos em segurança de data center?
A Ásia-Pacífico tem projeção de expansão a uma CAGR de 18,63%, impulsionada por novas construções hyperscale na China, Índia, Japão e Singapura.
Como os hyperscalers estão influenciando a inovação em segurança?
Os hyperscalers pioneiros em detecção de anomalias assistida por IA e salvaguardas físicas autônomas estabelecem modelos que os sites de colocation e empresariais adotam cada vez mais.
Quais mudanças de conformidade os operadores devem priorizar para 2025?
As principais atualizações incluem as regras de autenticação mais rigorosas do PCI DSS 4.0 e os requisitos do DORA europeu, ambos elevando as expectativas para validação e relatórios contínuos de controles.
Página atualizada pela última vez em:
- Mercado de Data Centers de Inteligência Artificial (IA) Instalações de IA em todo o mundo, divididas por tipo de instalação, componente e tier.
- Mercado de Refrigeração de Data Centers Refrigeração em todo o mundo, dividida por tecnologia de refrigeração, componente de refrigeração e tipo de instalação.
- Mercado de Servidores para Data Centers Demanda global por servidores, dividida por nível (tier), tamanho de instalação e tipo de instalação.
- Mercado de Segurança Física para Data Centers na Tailândia Segurança física na Tailândia, dividida por tipo de solução, tipo de serviço e usuário final.
- Mercado de Segurança Lógica para Data Centers Demanda global de segurança de rede, dividida por solução, serviço e utilizador final.
- Mercado de Segurança Física para Data Center do México Segurança física no México, dividida por componente, tier de data center e tipo de instalação.
- Mercado de Segurança Física para Data Centers dos Países Baixos Segurança física na Holanda, dividida por tipo de solução, tipo de serviço e tier.
- Mercado de Segurança Física de Data Centers dos Estados Unidos Segurança física nos EUA, dividida por tipo de solução e tipo de serviço.
- Mercado de Refrigeração de Data Center do México Refrigeração no México, dividida por tecnologia de refrigeração, tipo e setor de usuário final.
- Mercado de Segurança Física de Data Centers da Nova Zelândia Segurança física na Nova Zelândia, dividida por tipo de solução, tipo de serviço e usuário final.
- Mercado de Segurança Física para Data Centers do Vietnã Segurança física no Vietnã, dividida por tipo de solução e tipo de serviço.
- Mercado de Segurança Física de Data Centers no Japão Segurança física no Japão, segmentada por tipo de solução e tipo de serviço.
- Mercado de Mega Data Centers Mega instalações no mercado global, abrangendo solução, tipo de instalação e tecnologia de refrigeração.
- Mercado de Processadores de Data Center do México Demanda de processadores no México, cobrindo tamanho de instalação e tier.



