
Tamanho e Participação do Mercado de Análise de Malware
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
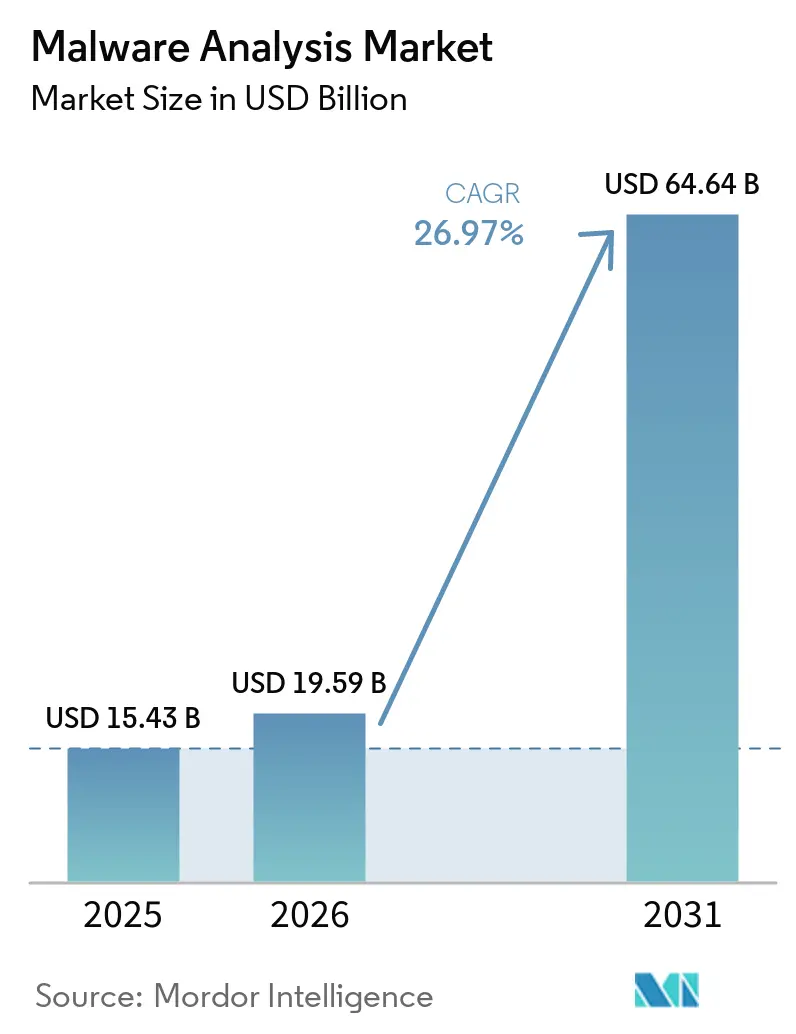
| Tamanho do Mercado (2026) | 19.59 Bilhões de dólares |
| Tamanho do Mercado (2031) | 64.64 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 26.97 % |
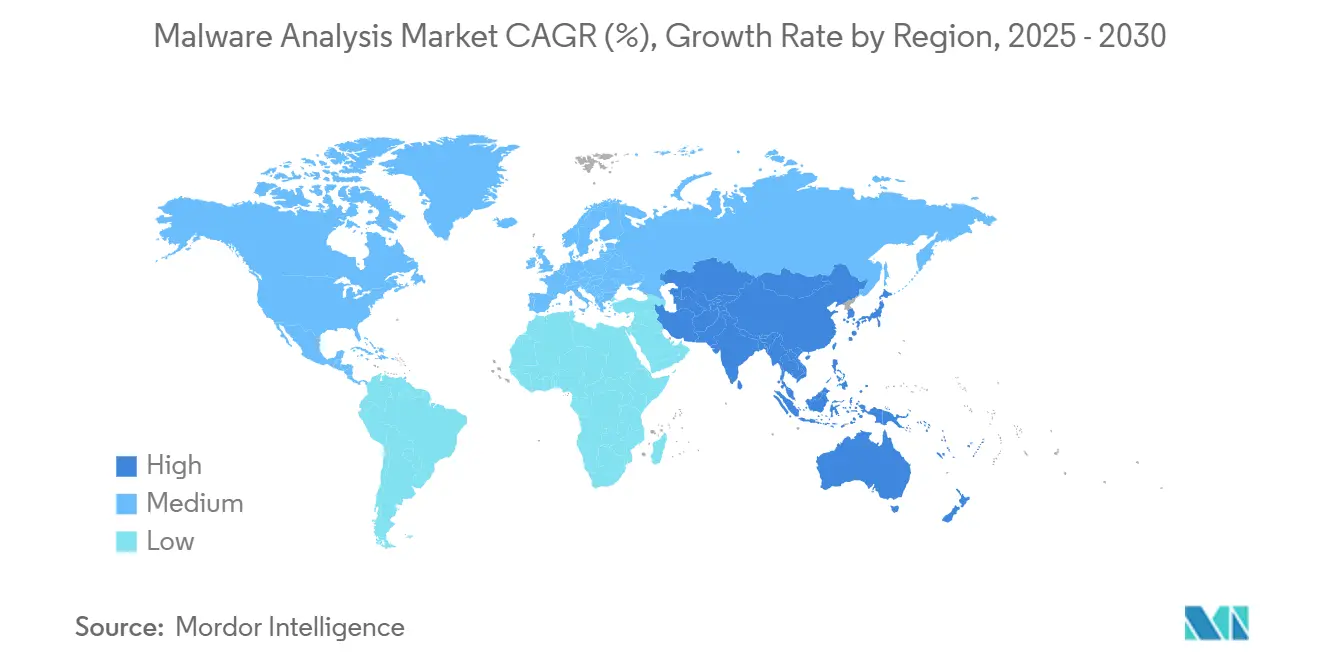
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Análise de Malware por Mordor Intelligence
O tamanho do Mercado de Análise de Malware deverá crescer de 15,43 bilhões de USD em 2025 para 19,59 bilhões de USD em 2026 e está previsto para atingir 64,64 bilhões de USD até 2031, a um CAGR de 26,97% no período de 2026 a 2031. Os avanços persistentes em malware polimórfico, mandatos de divulgação mais rigorosos e a integração da inteligência artificial tanto em ataques quanto em defesas estão amplificando a demanda. As organizações agora priorizam a inspeção automatizada e centrada em comportamento em detrimento da correspondência de assinaturas legada, enquanto os fornecedores de plataformas incorporam análises de malware em suítes de detecção e resposta estendidas para otimizar as operações de segurança. O investimento paralelo em arquiteturas nativas em nuvem sem sandbox está acelerando a adoção entre empresas que precisam inspecionar milhares de amostras diariamente sem degradar o desempenho.
Principais Conclusões do Relatório
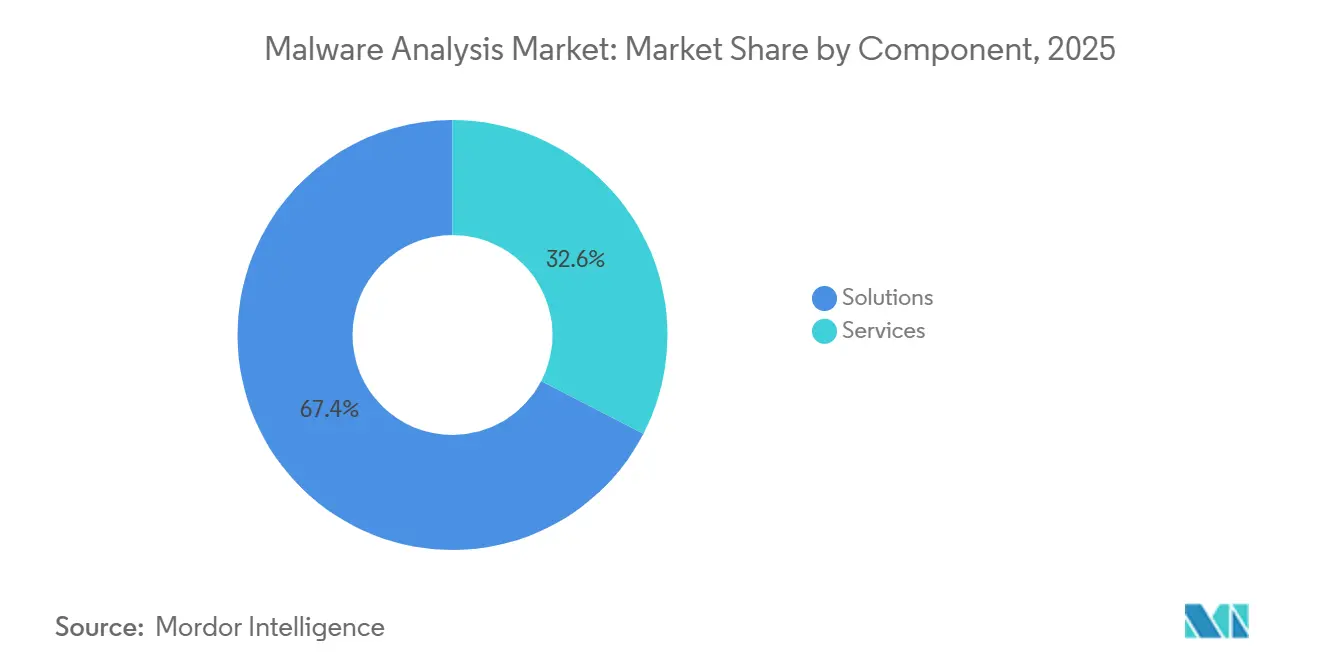
- Por componente, as Soluções controlaram 67,4% da receita em 2025; os serviços registrarão o maior CAGR de 27,3% até 2031.
- Por modo de implantação, a implantação em Nuvem garantiu uma participação de 57,0% em 2025, enquanto os modelos locais ficaram atrás; a nuvem também está projetada para registrar o CAGR mais rápido de 27,5% até 2031.
- Por porte organizacional, as Grandes empresas responderam por 71,2% da demanda em 2025, porém as pequenas e médias empresas registrarão o maior CAGR de 28,5% até 2031.
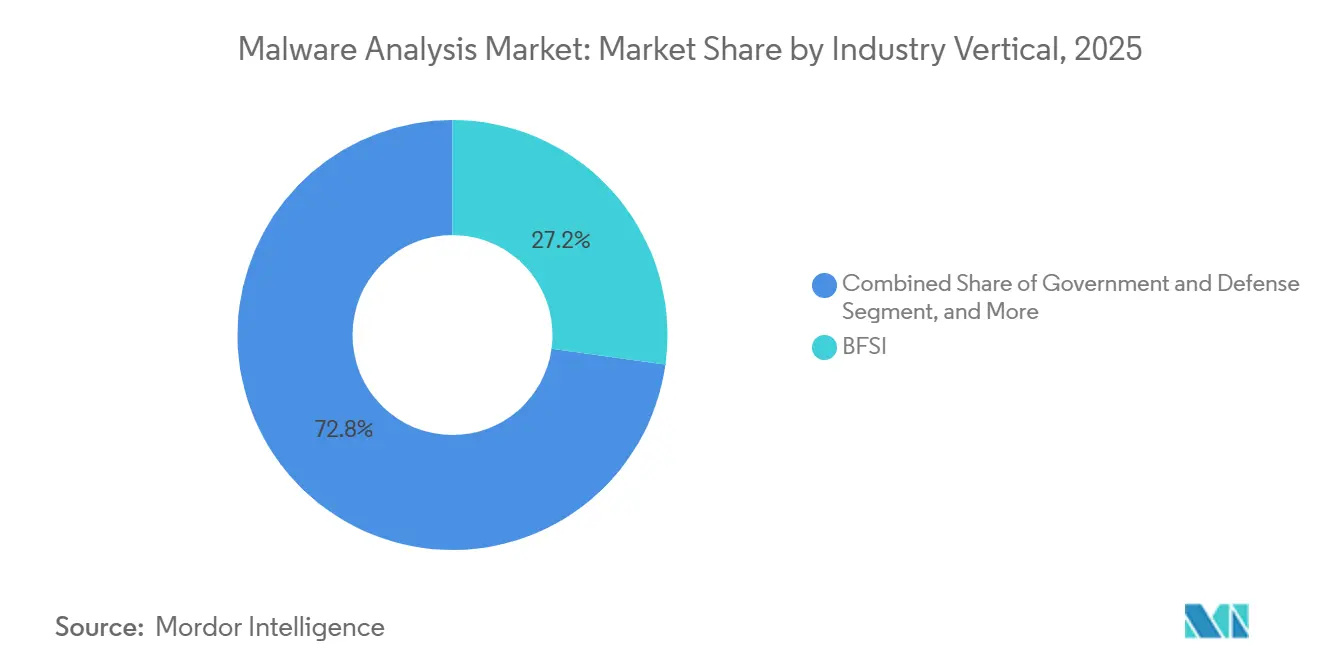
- Por vertical do setor, Serviços bancários, financeiros e de seguros lideraram os gastos verticais com participação de 27,2% em 2024, enquanto a área de saúde se expandirá mais rapidamente a um CAGR de 29,1% até 2031.
- Por técnica de análise, a análise estática de código deteve 47,2% de participação em 2025; a inspeção híbrida assistida por aprendizado de máquina está posicionada para o CAGR mais rápido de 29,8% até 2031.
- Por geografia, a América do Norte capturou 35,1% da receita de 2025, mas a Ásia-Pacífico está prevista para ser a região de crescimento mais rápido com CAGR de 28,5% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Sofisticação do malware polimórfico e ameaças impulsionadas por inteligência artificial | +6.5% | América do Norte, Europa, Repercussão Global | Médio prazo (2 a 4 anos) |
| Aumento de ataques orientados à cadeia de suprimentos em pipelines de DevSecOps | +5.8% | América do Norte, Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Adoção rápida de cargas de trabalho nativas em nuvem que exigem análise sem sandbox | +4.2% | América do Norte, Europa, Global | Médio prazo (2 a 4 anos) |
| Janelas obrigatórias de notificação de violações (24 a 72 horas) em novas regulamentações de segurança cibernética | +3.1% | América do Norte, Europa, expansão na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Ondas de financiamento de "confiança zero" provenientes de programas de estímulo do setor público | +2.7% | América do Norte, Europa, Ásia-Pacífico Desenvolvida | Médio prazo (2 a 4 anos) |
| Convergência de XDR e sandboxing de malware em plataformas de painel único | +1.9% | Global, adoção inicial na América do Norte | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Sofisticação do Malware Polimórfico e Ameaças Impulsionadas por Inteligência Artificial
Modelos de linguagem de inteligência artificial como o DeepSeek R1 podem gerar registradores de teclas funcionais, carregadores de ransomware e scripts de exfiltração de dados que mutam seu código sob demanda, reduzindo os ciclos de lançamento de meses para dias. O ransomware BlackCat baseado em Rust ilustra como linguagens com segurança de memória complicam a inspeção estática, empurrando os defensores em direção à análise de comportamento. As empresas agora investem em mecanismos híbridos que fundem heurísticas estáticas, dinâmicas e assistidas por ML para detectar cargas úteis sem depender de assinaturas frágeis. O mercado de análise de malware respondeu com ofertas que correlacionam chamadas de API, edições de registro e telemetria de rede em tempo quase real. Os fornecedores capazes de treinar modelos em telemetria diversificada ganharam vantagem na detecção de explorações de dia zero.
Aumento de Ataques Orientados à Cadeia de Suprimentos em Pipelines de DevSecOps
Os agentes de ameaças cada vez mais armam componentes de software antes que eles cheguem à produção, como demonstrado pela técnica nullifAI que implanta arquivos Pickle maliciosos dentro de modelos de inteligência artificial hospedados em repositórios comunitários [1]. Como os artefatos de ML contornam as revisões de código tradicionais, eles expõem os pipelines de desenvolvimento a comprometimentos silenciosos. Muitas organizações agora verificam binários e contêineres em cada confirmação, integrando análises de malware em fluxos de integração contínua. Soluções como o Spectra Assure automatizam o rastreamento de linhagem binária, destacando modificações suspeitas antes do lançamento. A mudança eleva a inspeção de malware de uma tarefa de resposta a incidentes para uma parte integral da governança segura da cadeia de suprimentos de software.
Adoção Rápida de Cargas de Trabalho Nativas em Nuvem que Exigem Análise sem Sandbox
Os microsserviços em contêineres são iniciados e encerrados em segundos, tornando o isolamento de sandbox legado impraticável. A telemetria em tempo real incorporada na camada do orquestrador agora inspeciona o comportamento do processo sem colocar amostras em quarentena[2]. Os hiperescaladores de nuvem fornecem cercas de computação elástica que detonam objetos suspeitos em paralelo, eliminando gargalos de infraestrutura. Os ambientes de análise criados especificamente pela Amazon Web Services isolam o malware enquanto mantêm controles rígidos de saída, permitindo que as equipes de segurança façam a triagem de milhares de artefatos por hora. Esses desenvolvimentos favorecem os fornecedores que podem combinar telemetria de endpoint, captura de rede e proteção de carga de trabalho em nuvem em painéis unificados.
Janelas Obrigatórias de Notificação de Violações em Novas Regulamentações de Segurança Cibernética
A regra de notificação de 72 horas da CISA para infraestrutura crítica e o requisito de divulgação de quatro dias úteis da SEC para emissores públicos forçam as equipes de segurança a produzir descobertas forensicamente sólidas em prazos comprimidos. A classificação automatizada que identifica a família do malware, o vetor de entrada e o impacto nos negócios acelera os rascunhos de conformidade que antes levavam semanas. A demanda aumentou por plataformas que geram automaticamente narrativas prontas para reguladores juntamente com indicadores de comprometimento, reduzindo a exposição legal. Esses mandatos também elevam o prêmio sobre a atribuição precisa porque as empresas devem declarar se os incidentes representam eventos isolados ou campanhas coordenadas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez crônica de talentos em engenharia reversa | -2.8% | Global, aguda na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Taxas persistentes de falsos positivos na análise dinâmica automatizada | -1.9% | Global, todos os modos de implantação | Médio prazo (2 a 4 anos) |
| Mandatos de criptografia em repouso que limitam o compartilhamento de amostras entre fronteiras | -1.4% | Global, conformidade variada | Médio prazo (2 a 4 anos) |
| Volatilidade das estruturas de análise de malware de código aberto prejudicando o retorno sobre o investimento | -0.9% | Global, maior impacto em PMEs | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Escassez Crônica de Talentos em Engenharia Reversa
A lacuna global de força de trabalho em segurança cibernética supera 4 milhões de profissionais, e a engenharia reversa de malware está entre as funções mais difíceis de preencher [3]. As organizações de saúde relatam uma taxa de vagas de 89% apesar da remuneração premium, desacelerando a triagem de incidentes e prolongando o tempo de permanência. Os fornecedores contra-atacam incorporando inteligência artificial explicável que anota listagens de desmontagem, mas ameaças complexas em nível de kernel ainda exigem revisão humana. A escassez de talentos incentiva aquisições de startups de análise de nicho por plataformas maiores ansiosas para internalizar expertise escassa. Embora a automação ajude, a maioria das empresas reconhece que eliminar o déficit de habilidades levará anos.
Taxas Persistentes de Falsos Positivos na Análise Dinâmica Automatizada
Os sandboxes comportamentais às vezes sinalizam aplicações legítimas de alto desempenho, particularmente em mercados de capitais e computação de pesquisa, como maliciosas devido ao uso agressivo de memória ou rede. O excesso de alertas corrói a confiança dos analistas e infla as cargas de trabalho de resposta. Para melhorar a precisão, os fornecedores agora sobrepõem verificações de similaridade de código estático e inteligência de ameaças contextual sobre os resultados comportamentais. Modelos de aprendizado ativo como o PromptSAM+ retreinam em amostras mal rotuladas para suprimir falsos alarmes enquanto mantêm alta recuperação. Mesmo com esses avanços, as empresas adotam correlação de múltiplos mecanismos para validar veredictos antes de acionar ações de contenção.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Soluções Lideram a Consolidação de PlataformasAs Soluções detiveram 67,4% do mercado de análise de malware em 2025, pois as empresas preferiram plataformas completas que combinam detonação, pontuação por aprendizado de máquina e orquestração de fluxo de trabalho. Os serviços continuam essenciais para a caça a ameaças personalizada e a análise forense de incidentes, mas não conseguem igualar a escalabilidade dos mecanismos incorporados. Os fornecedores de plataformas agora incorporam triagem avançada que identifica a causa raiz e a resposta recomendada em minutos, reduzindo o tempo médio de detecção. A consolidação continua à medida que as suítes de detecção e resposta estendidas absorvem sandboxes independentes para reduzir a sobrecarga de integração.
A receita de soluções está projetada para crescer a um CAGR de 27,3% até 2031. A ênfase competitiva mudou do volume bruto de amostras para o enriquecimento contextual e os relatórios automatizados de conformidade, uma mudança que reflete o escrutínio em nível de conselho sobre os gastos com segurança. A transição também demonstra o crescente abismo entre plataformas ricas em recursos e utilitários leves, levando fornecedores menores a buscar saídas por aquisição.


Por Modo de Implantação:
Nuvem Domina os Requisitos de EscalabilidadeAs opções em nuvem comandaram 57,0% de participação em 2025 e estão previstas para registrar o maior CAGR de 27,5% até 2031, impulsionadas pela computação elástica e pela economia de pagamento por uso. Grandes conjuntos de dados podem ser processados em paralelo em estruturas sem servidor, reduzindo os ciclos de análise de horas para minutos. Os modelos em nuvem também recebem atualizações contínuas de modelos de aprendizado de máquina, garantindo uma lógica de veredicto atualizada sem aplicação de patches locais.
As implantações locais persistem entre setores altamente regulamentados que exigem residência estrita de dados, porém muitas dessas organizações adotam designs híbridos que mantêm artefatos sensíveis no local enquanto terceirizam a correspondência de padrões em massa. Os fornecedores se diferenciam oferecendo enclaves de nuvem privada com garantias de hospedagem soberana, equilibrando as necessidades de conformidade com os benefícios de desempenho da computação distribuída.
Por Tamanho de Organização:
PMEs Impulsionam a DemocratizaçãoAs grandes empresas contribuíram com 71,2% da receita de 2025, refletindo orçamentos robustos e obrigações de conformidade. No entanto, as PMEs experimentarão um CAGR de 28,5% até 2031, à medida que os preços por assinatura e os serviços de segurança gerenciados reduzem as barreiras de adoção. A participação do mercado de análise de malware detida pelas PMEs deverá crescer a uma taxa significativa até 2030, à medida que os portais em nuvem fornecem triagem guiada por assistente e manuais de procedimentos pré-construídos.
Os provedores de serviços gerenciados agrupam monitoramento, sandboxing e resposta a incidentes em ofertas de um clique, permitindo que empresas menores atendam aos critérios de subscrição de seguros. Parcerias como SuperOps-Malwarebytes fornecem painéis integrados que apresentam o contexto de detecção juntamente com métricas de operações de TI, reduzindo a lacuna de especialização [4].
Por Vertical do Setor:
Saúde Acelera Além do BFSIO setor de serviços bancários, financeiros e de seguros (BFSI) deteve 27,2% da receita em 2025 devido a dados de alto valor e supervisão rigorosa, porém a área de saúde se expandirá a um CAGR de 29,1% à medida que o ransomware tem como alvo registros de pacientes e dispositivos conectados. As metas de cibersegurança do Departamento de Saúde e Serviços Humanos agora exigem inspeção contínua de malware em servidores de registros eletrônicos de saúde e endpoints de imagem, impulsionando a aquisição acelerada.
Manufatura, varejo e telecomunicações também intensificam os gastos à medida que a convergência de tecnologia operacional e o crescimento do comércio eletrônico ampliam as superfícies de ataque. Agências governamentais e de defesa mantêm investimentos elevados para combater a espionagem patrocinada por estados, exigindo recursos avançados de engenharia reversa e compatibilidade com air gap. Pacotes de regras específicos por vertical e modelos de conformidade tornaram-se diferenciadores críticos para fornecedores que cortejam setores regulamentados.

Nota: Participações de segmento de todos os segmentos individuais disponíveis mediante compra do relatório
Por Técnica de Análise:
A Análise Híbrida Assistida por ML Transforma a DetecçãoA inspeção estática respondeu por 47,2% da receita em 2025, porém as técnicas híbridas que combinam verificações de assinatura com pontuação de comportamento orientada por aprendizado de máquina registrarão o CAGR mais rápido de 29,8%. Os mecanismos híbridos mitigam os pontos cegos inerentes às abordagens de método único, aumentando a precisão sem inflação inaceitável de falsos positivos. O tamanho do mercado de análise de malware para métodos híbridos está projetado para superar 25 bilhões de USD até 2030, sublinhando a mudança em direção a algoritmos de aprendizado.
Os fornecedores refinam os pipelines de treinamento de modelos com estruturas de aprendizado por transferência e aprendizado ativo para assimilar novas famílias rapidamente. A telemetria de sandbox agora alimenta loops de retreinamento contínuo, produzindo heurísticas adaptativas que rastreiam as tendências de ofuscação em evolução. Embora a explicabilidade do modelo continue sendo um tópico de pesquisa, as implementações iniciais incorporam justificativas legíveis por humanos nos consoles de analistas para promover a confiança.
Análise Geográfica
Mercado de Análise de Malware da América do Norte
A América do Norte gerou 35,1% da receita global em 2025, com base em investimentos maduros em cibersegurança, programas de estímulo federal e um denso ecossistema de fornecedores de soluções. O financiamento do Programa de Subsídios de Cibersegurança Estadual e Local e da Lei de Investimento em Infraestrutura e Empregos canaliza capital para ferramentas de análise de malware para entidades públicas [5]. A divulgação obrigatória de incidentes consolidou ainda mais as plataformas de triagem automatizada em infraestruturas críticas, serviços financeiros e saúde.
Mercado de Análise de Malware da Ásia-Pacífico
A Ásia-Pacífico é o território de crescimento mais acelerado, com um CAGR de 28,5%, impulsionado pela rápida adoção de nuvem e por planos de economia digital apoiados pelos governos. Países como Singapura e Japão oferecem incentivos de cofinanciamento para controles de segurança, permitindo que empresas locais implementem análises avançadas sem necessidade de elevado investimento de capital. Os provedores regionais de segurança gerenciada também agrupam inteligência de ameaças e análise de malware em pacotes escaláveis adequados a pequenas empresas, acelerando a democratização.
Mercado de Análise de Malware da Europa
A Europa mantém um crescimento estável de dois dígitos, à medida que a Diretiva de Segurança das Redes e da Informação e o GDPR impõem notificação imediata de violações e residência de dados. Os marcos de nuvem soberana estimulam implementações híbridas que mantêm artefatos sensíveis dentro das fronteiras nacionais, ao mesmo tempo em que aproveitam motores de aprendizado de máquina de nuvens de segurança pan-europeias. As iniciativas transfronteiriças por meio do Centro Europeu de Cibercrime da Europol aprimoram o compartilhamento de indicadores de malware, aumentando a demanda por plataformas de análise capazes de publicar feeds padronizados de inteligência de ameaças.
Cenário Competitivo
Concentração do Mercado
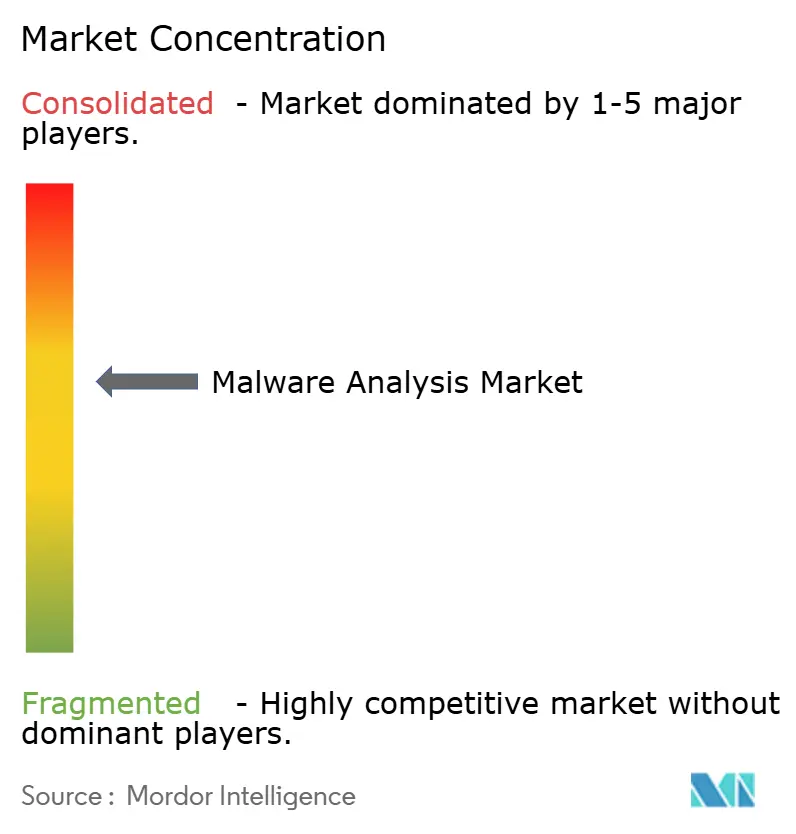
O mercado de análise de malware apresenta uma combinação moderadamente fragmentada de fornecedores legados de firewall, especialistas em segurança de endpoint e novos disruptores nativos de inteligência artificial. Participantes estabelecidos como Cisco, Palo Alto Networks e CrowdStrike integram mecanismos de detonação comportamental em suítes mais amplas de detecção e resposta estendidas para capturar sinergias de receita de plataforma. Provedores de nicho como VMRay e ReversingLabs se diferenciam por meio de capacidades especializadas em desempacotamento em modo kernel ou garantia da cadeia de suprimentos de software.
A atividade de aquisições se intensificou à medida que os fornecedores de plataformas buscam preencher lacunas técnicas e garantir talentos escassos em engenharia reversa. O lançamento do DIANNA pela Deep Instinct, um copiloto analista com inteligência artificial, sublinha a mudança em direção à automação que economiza mão de obra. A vantagem competitiva agora depende da precisão do modelo, da integração do fluxo de trabalho e da velocidade da documentação de conformidade, em vez do volume bruto de sandbox.
As oportunidades de espaço em branco incluem a inspeção de cargas de trabalho em contêineres e a explicação de ameaças em linguagem natural que reduz o tempo de integração dos analistas. Os protótipos de inteligência artificial generativa prometem redigir narrativas de incidentes e manuais de remediação, embora a prontidão para produção varie. Os fornecedores que equilibram inovação com precisão comprovável têm maior probabilidade de capturar participação à medida que os compradores examinam as afirmações de eficácia em meio a orçamentos cada vez mais apertados.
Líderes do Setor de Análise de Malware
-
Cisco Systems Inc.
-
Palo Alto Networks Inc.
-
Google LLC (Alphabet, Inc.)
-
Broadcom Inc.
-
CrowdStrike Holdings Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Análise de Malware Empresas cobertas neste relatório
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Google LLC (Alphabet, Inc.)
- Broadcom Inc.
- Trellix LLC
- CrowdStrike Holdings Inc.
- Trend Micro Inc.
- Kaspersky Lab JSC
- Sophos Ltd.
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- Rapid7 Inc.
- VMware Inc. (Carbon Black)
- SentinelOne Inc.
- Bitdefender SRL
- ESET spol. s r.o.
- OPSWAT Inc.
- VMRay GmbH
- ReversingLabs Inc.
- Any.Run LLC
- Cybereason Inc.
Desenvolvimentos industriais recentes em Mercado de Análise de Malware
- Abril de 2025: A segurança de endpoint ThreatDown da Malwarebytes foi integrada ao conjunto de gerenciamento de TI da SuperOps para aprimorar a visibilidade do provedor de serviços gerenciados.
- Março de 2025: A CISA publicou um Relatório de Análise de Malware sobre a variante RESURGE, incluindo assinaturas de detecção para defensores de infraestrutura crítica.
- Fevereiro de 2025: A ReversingLabs descobriu a técnica nullifAI que arma repositórios de modelos de inteligência artificial, ilustrando novos riscos à cadeia de suprimentos.
- Novembro de 2024: A ReversingLabs apresentou o Spectra Assure, unificando a análise binária com a verificação da cadeia de suprimentos de software.
Escopo do Relatório Global do Mercado de Análise de Malware
Visão geral da segmentação
| Soluções |
| Serviços |
| Local |
| Nuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas (PMEs) |
| BFSI |
| Governo e Defesa |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Análise Estática (de Código) |
| Análise Dinâmica (Comportamental) |
| Análise Híbrida Assistida por ML |
| América do Norte | Estados Unidos | |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
| Por Componente | Soluções | ||
| Serviços | |||
| Por Modo de Implantação | Local | ||
| Nuvem | |||
| Por Tamanho de Organização | Grandes Empresas | ||
| Pequenas e Médias Empresas (PMEs) | |||
| Por Vertical do Setor | BFSI | ||
| Governo e Defesa | |||
| Saúde e Ciências da Vida | |||
| TI e Telecomunicações | |||
| Varejo e Comércio Eletrônico | |||
| Manufatura | |||
| Por Técnica de Análise | Análise Estática (de Código) | ||
| Análise Dinâmica (Comportamental) | |||
| Análise Híbrida Assistida por ML | |||
| Por Geografia | América do Norte | Estados Unidos | |
| Canadá | |||
| México | |||
| América do Sul | Brasil | ||
| Argentina | |||
| Restante da América do Sul | |||
| Europa | Alemanha | ||
| Reino Unido | |||
| França | |||
| Itália | |||
| Espanha | |||
| Rússia | |||
| Restante da Europa | |||
| Ásia-Pacífico | China | ||
| Japão | |||
| Índia | |||
| Coreia do Sul | |||
| Restante da Ásia-Pacífico | |||
| Oriente Médio e África | Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | |||
| Turquia | |||
| Restante do Oriente Médio | |||
| África | África do Sul | ||
| Nigéria | |||
| Egito | |||
| Restante da África | |||
Principais Perguntas Respondidas no Relatório
Qual é o valor projetado do mercado de análise de malware até 2031?
O mercado está previsto para atingir 64,64 bilhões de USD até 2031, crescendo a um CAGR de 26,97%.
Qual modelo de implantação está se expandindo mais rapidamente?
A implantação em nuvem deve crescer a um CAGR de 27,5%, refletindo sua participação de 57,0% e as vantagens de elasticidade.
Por que a saúde é a vertical de crescimento mais rápido?
O ransomware que tem como alvo registros de pacientes e a pressão regulatória impulsionam o CAGR de 29,1% da saúde no investimento em análise de malware.
Como os ataques à cadeia de suprimentos estão influenciando o comportamento de compra?
As organizações agora incorporam verificações de binários e modelos de ML em pipelines de DevSecOps, impulsionando a demanda por plataformas de análise automatizada.