
Marktgröße und Marktanteil der Malware-Analyse
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
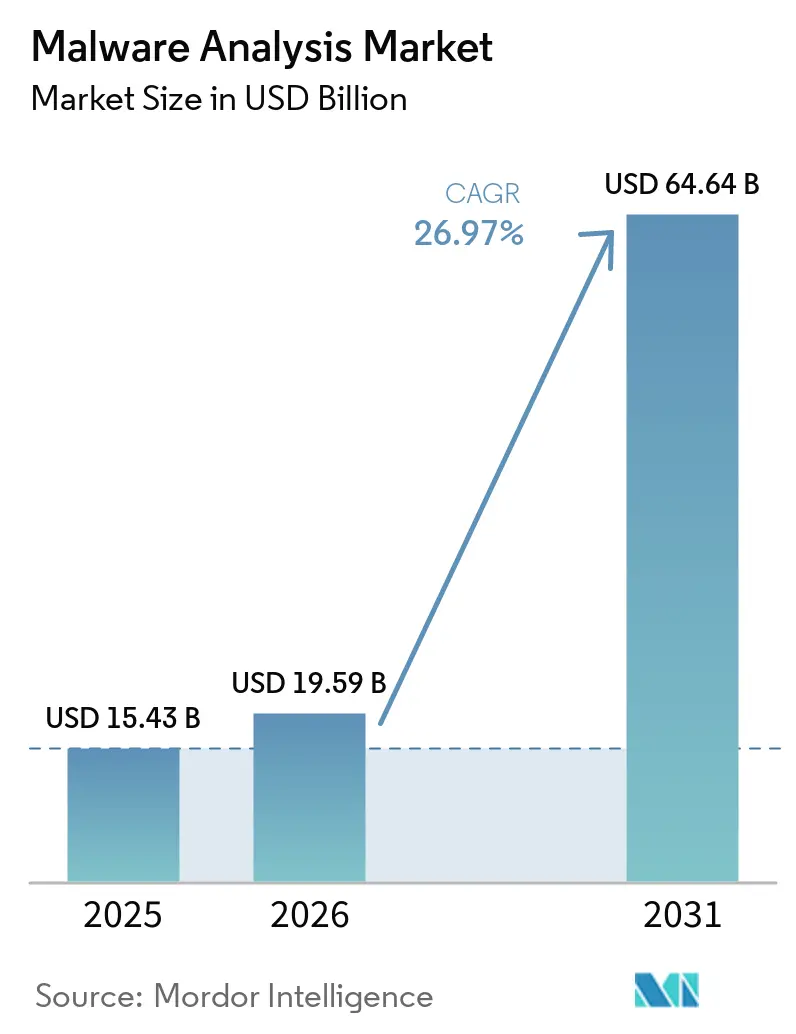
| Marktgröße (2026) | 19.59 Milliarden US-Dollar |
| Marktgröße (2031) | 64.64 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 26.97 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der Malware-Analyse von Mordor Intelligence
Die Marktgröße für Malware-Analyse wird voraussichtlich von 15,43 Milliarden USD im Jahr 2025 auf 19,59 Milliarden USD im Jahr 2026 wachsen und bis 2031 einen Wert von 64,64 Milliarden USD bei einer CAGR von 26,97 % über den Zeitraum 2026–2031 erreichen. Anhaltende Fortschritte bei polymorpher Malware, strengere Offenlegungspflichten und die Integration von künstlicher Intelligenz sowohl in Angriffe als auch in Abwehrmaßnahmen verstärken die Nachfrage. Unternehmen priorisieren nun automatisierte, verhaltensbasierte Inspektion gegenüber der veralteten Signaturerkennung, während Plattformanbieter Malware-Analysen in erweiterte Erkennungs- und Reaktionssuiten integrieren, um den Sicherheitsbetrieb zu optimieren. Parallele Investitionen in Cloud-native Sandbox-freie Architekturen beschleunigen die Einführung bei Unternehmen, die täglich Tausende von Proben inspizieren müssen, ohne die Leistung zu beeinträchtigen.
Wichtigste Erkenntnisse des Berichts
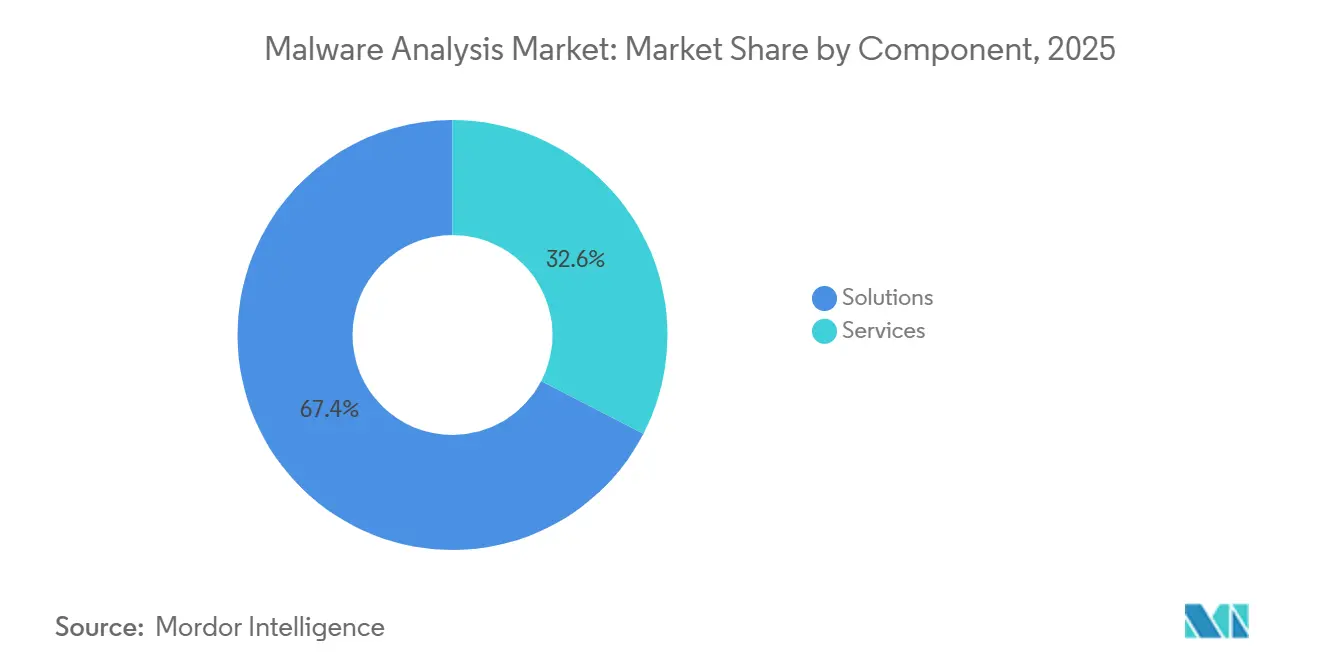
- Nach Komponente kontrollierten Lösungen im Jahr 2025 67,4 % des Umsatzes; Dienstleistungen werden bis 2031 die höchste CAGR von 27,3 % verzeichnen.
- Nach Bereitstellungsmodell sicherte sich die Cloud-Bereitstellung im Jahr 2025 einen Anteil von 57,0 %, während On-Premises-Modelle zurücklagen; die Cloud wird voraussichtlich auch die schnellste CAGR von 27,5 % bis 2031 erzielen.
- Nach Unternehmensgröße entfielen auf große Unternehmen 71,2 % der Nachfrage im Jahr 2025, doch kleine und mittelständische Unternehmen werden bis 2031 die höchste CAGR von 28,5 % verzeichnen.
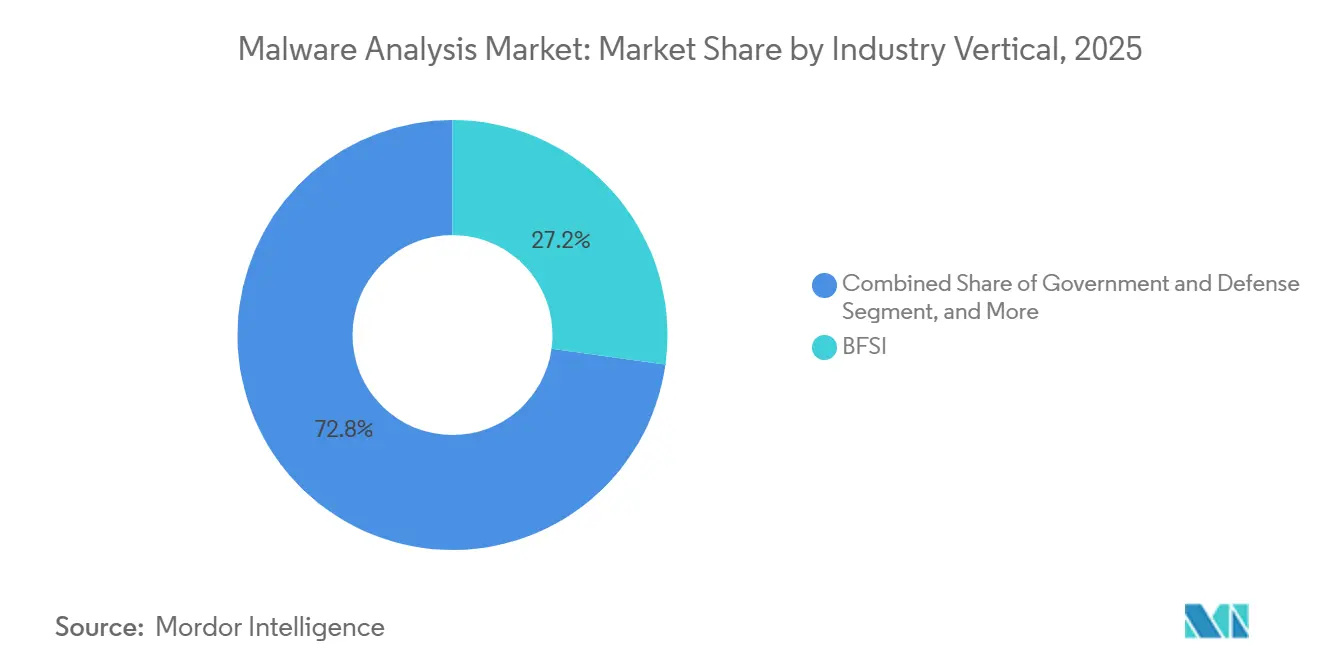
- Nach Branche führte der Bereich Banken, Finanzdienstleistungen und Versicherungen die vertikalen Ausgaben mit einem Anteil von 27,2 % im Jahr 2024 an, während das Gesundheitswesen mit einer CAGR von 29,1 % bis 2031 am schnellsten wachsen wird.
- Nach Analysetechnik hielt die statische Code-Analyse im Jahr 2025 einen Anteil von 47,2 %; die hybride ML-gestützte Inspektion ist für die schnellste CAGR von 29,8 % bis 2031 positioniert.
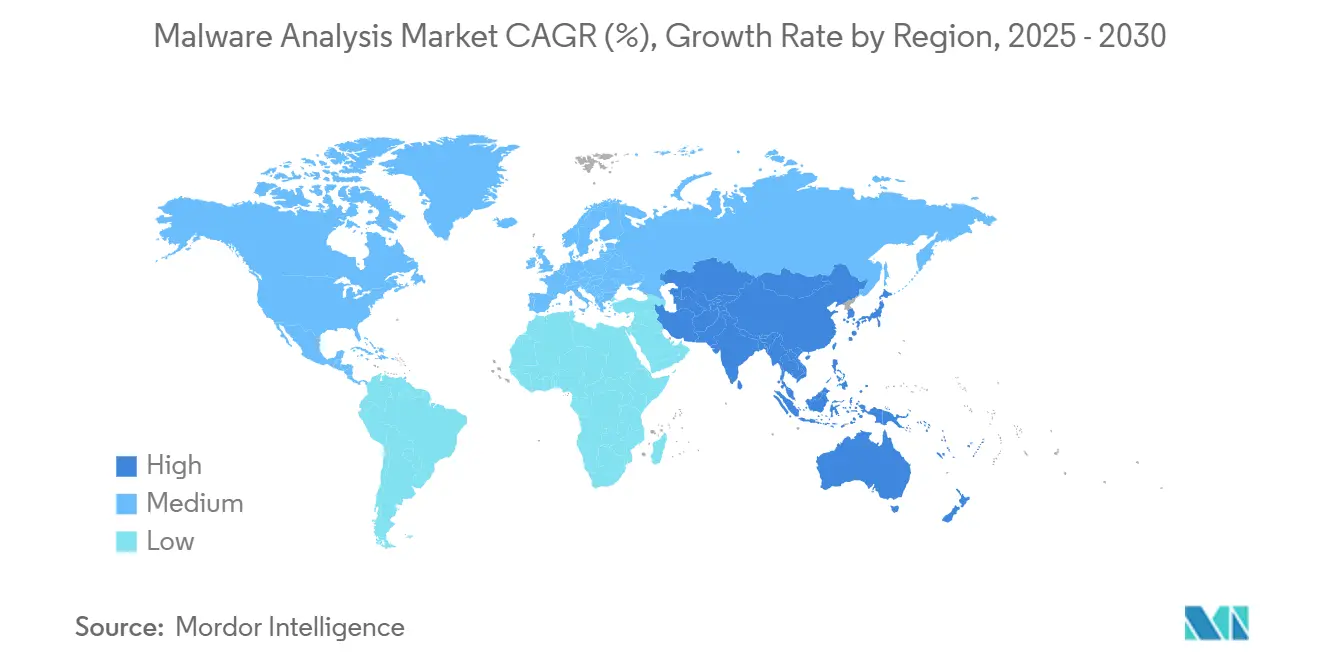
- Nach Geografie erfasste Nordamerika 35,1 % des Umsatzes im Jahr 2025, doch der asiatisch-pazifische Raum wird voraussichtlich die am schnellsten wachsende Region mit einer CAGR von 28,5 % bis 2031 sein.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Auswirkungsanalyse der Treiber*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Raffinesse polymorpher Malware und KI-gesteuerter Bedrohungen | +6.5% | Nordamerika, Europa, globale Ausbreitung | Mittelfristig (2–4 Jahre) |
| Zunahme lieferkettenbezogener Angriffe auf DevSecOps-Pipelines | +5.8% | Nordamerika, asiatisch-pazifischer Raum | Kurzfristig (≤ 2 Jahre) |
| Schnelle Einführung Cloud-nativer Workloads, die eine Analyse ohne Sandbox erfordern | +4.2% | Nordamerika, Europa, global | Mittelfristig (2–4 Jahre) |
| Obligatorische Meldefristen für Datenschutzverletzungen (24 bis 72 Stunden) in neuen Cyber-Vorschriften | +3.1% | Nordamerika, Europa, Expansion im asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| "Zero-Trust"-Finanzierungswellen aus Konjunkturprogrammen des öffentlichen Sektors | +2.7% | Nordamerika, Europa, entwickelter asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Konvergenz von XDR und Malware-Sandboxing in Einzelfenster-Plattformen | +1.9% | Global, frühe Einführung in Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Raffinesse polymorpher Malware und KI-gesteuerter Bedrohungen
KI-Sprachmodelle wie DeepSeek R1 können funktionale Keylogger, Ransomware-Loader und Datenexfiltrationsskripte generieren, die ihren Code auf Abruf mutieren, wodurch sich Veröffentlichungszyklen von Monaten auf Tage verkürzen. Die Rust-basierte BlackCat-Ransomware veranschaulicht, wie speichersichere Sprachen die statische Inspektion erschweren und Verteidiger zur Verhaltensanalyse drängen. Unternehmen investieren nun in hybride Engines, die statische, dynamische und ML-gestützte Heuristiken kombinieren, um Payloads zu erkennen, ohne auf fragile Signaturen angewiesen zu sein. Der Markt für Malware-Analyse hat mit Angeboten reagiert, die API-Aufrufe, Registrierungsänderungen und Netzwerktelemetrie nahezu in Echtzeit korrelieren. Anbieter, die Modelle auf vielfältiger Telemetrie trainieren können, haben einen Vorteil bei der Erkennung von Zero-Day-Exploits erlangt.
Zunahme lieferkettenbezogener Angriffe auf DevSecOps-Pipelines
Bedrohungsakteure bewaffnen zunehmend Softwarekomponenten, bevor sie die Produktion erreichen, wie die nullifAI-Technik zeigt, die bösartige Pickle-Dateien in KI-Modelle einbettet, die in Community-Repositories gehostet werden [1]. Da ML-Artefakte herkömmliche Code-Reviews umgehen, setzen sie Entwicklungspipelines einer stillen Kompromittierung aus. Viele Unternehmen scannen nun Binärdateien und Container bei jedem Commit und integrieren Malware-Analysen in kontinuierliche Integrationsabläufe. Lösungen wie Spectra Assure automatisieren die Rückverfolgung von Binär-Herkunft und heben verdächtige Änderungen vor der Veröffentlichung hervor. Die Verlagerung erhebt die Malware-Inspektion von einer Aufgabe der Vorfallsreaktion zu einem integralen Bestandteil der sicheren Software-Lieferketten-Governance.
Schnelle Einführung Cloud-nativer Workloads, die eine Analyse ohne Sandbox erfordern
Containerisierte Mikrodienste starten und stoppen innerhalb von Sekunden, was die herkömmliche Sandbox-Isolierung unpraktisch macht. In die Orchestrierungsschicht eingebettete Echtzeit-Telemetrie prüft nun das Prozessverhalten, ohne Proben unter Quarantäne zu stellen[2]. Cloud-Hyperscaler bieten elastische Rechenzäune, die verdächtige Objekte parallel detonieren und Infrastrukturengpässe beseitigen. Die speziell entwickelten Analyseumgebungen von Amazon Web Services isolieren Malware und behalten dabei strenge Ausgangskontrollen bei, sodass Sicherheitsteams Tausende von Artefakten pro Stunde triagieren können. Diese Entwicklungen begünstigen Anbieter, die Endpunkt-Telemetrie, Netzwerkerfassung und Cloud-Workload-Schutz in einheitlichen Dashboards zusammenführen können.
Obligatorische Meldefristen für Datenschutzverletzungen in neuen Cyber-Vorschriften
Die 72-Stunden-Meldepflicht der CISA für kritische Infrastrukturen und die Vier-Geschäftstage-Offenlegungspflicht der SEC für börsennotierte Emittenten zwingen Sicherheitsteams dazu, forensisch fundierte Erkenntnisse in komprimierten Zeitrahmen zu liefern. Die automatisierte Klassifizierung, die Malware-Familie, Eingangsvektor und geschäftliche Auswirkungen kennzeichnet, beschleunigt Compliance-Entwürfe, die früher Wochen dauerten. Die Nachfrage nach Plattformen, die regulatorisch verwertbare Berichte zusammen mit Kompromittierungsindikatoren automatisch generieren, ist gestiegen und reduziert das rechtliche Risiko. Diese Vorschriften erhöhen auch den Wert einer genauen Zuordnung, da Unternehmen angeben müssen, ob Vorfälle isolierte Ereignisse oder koordinierte Kampagnen darstellen.
Auswirkungsanalyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Chronischer Mangel an Fachkräften für Reverse Engineering | -2.8% | Global, akut in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Anhaltende Falsch-Positiv-Raten bei der automatisierten dynamischen Analyse | -1.9% | Global, alle Bereitstellungsmodi | Mittelfristig (2–4 Jahre) |
| Verschlüsselungsvorschriften im Ruhezustand, die den grenzüberschreitenden Probenaustausch einschränken | -1.4% | Global, unterschiedliche Compliance | Mittelfristig (2–4 Jahre) |
| Volatilität von Open-Source-Frameworks für Malware-Analyse, die den ROI untergräbt | -0.9% | Global, stärkere Auswirkungen auf KMU | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Chronischer Mangel an Fachkräften für Reverse Engineering
Die globale Lücke in der Cybersicherheitsbelegschaft übersteigt 4 Millionen Fachkräfte, und das Reverse Engineering von Malware gehört zu den am schwierigsten zu besetzenden Stellen [3]. Gesundheitsorganisationen berichten von einer Vakanzrate von 89 % trotz überdurchschnittlicher Vergütung, was die Vorfallstriage verlangsamt und die Verweildauer verlängert. Anbieter begegnen dem durch die Einbettung erklärbarer KI, die Disassemblierungslisten kommentiert, doch komplexe Bedrohungen auf Kernel-Ebene erfordern weiterhin menschliche Überprüfung. Der Fachkräftemangel schafft Anreize für die Übernahme von Nischen-Analyse-Startups durch größere Plattformen, die knappe Expertise internalisieren möchten. Obwohl Automatisierung hilft, räumen die meisten Unternehmen ein, dass die Beseitigung des Qualifikationsdefizits Jahre dauern wird.
Anhaltende Falsch-Positiv-Raten bei der automatisierten dynamischen Analyse
Verhaltens-Sandboxes kennzeichnen manchmal legitime Hochleistungsanwendungen, insbesondere im Kapitalmarkt- und Forschungsrechnen, aufgrund aggressiver Speicher- oder Netzwerknutzung als bösartig. Übermäßige Warnmeldungen untergraben das Vertrauen der Analysten und erhöhen den Reaktionsaufwand. Um die Präzision zu verbessern, schichten Anbieter nun statische Code-Ähnlichkeitsprüfungen und kontextuelle Bedrohungsintelligenz über verhaltensbasierte Ausgaben. Aktive Lernmodelle wie PromptSAM+ trainieren auf falsch gekennzeichneten Proben neu, um Fehlalarme zu unterdrücken und gleichzeitig eine hohe Trefferquote beizubehalten. Selbst mit diesen Fortschritten setzen Unternehmen auf Multi-Engine-Korrelation, um Urteile zu validieren, bevor Eindämmungsmaßnahmen ausgelöst werden.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Lösungen führen die Plattformkonsolidierung anLösungen hielten im Jahr 2025 67,4 % des Marktes für Malware-Analyse, da Unternehmen schlüsselfertige Plattformen bevorzugten, die Detonation, ML-Bewertung und Workflow-Orchestrierung kombinieren. Dienstleistungen bleiben für maßgeschneidertes Threat Hunting und Incident Forensics unverzichtbar, können jedoch nicht mit der Skalierbarkeit eingebetteter Engines mithalten. Plattformanbieter integrieren nun fortschrittliche Triage, die Grundursachen und empfohlene Reaktionen innerhalb von Minuten aufzeigt und so die mittlere Erkennungszeit verkürzt. Die Konsolidierung setzt sich fort, da erweiterte Erkennungs- und Reaktionssuiten eigenständige Sandboxes absorbieren, um den Integrationsaufwand zu reduzieren.
Der Umsatz mit Lösungen wird voraussichtlich bis 2031 mit einer CAGR von 27,3 % steigen. Der Wettbewerbsschwerpunkt hat sich vom reinen Probendurchsatz hin zu kontextueller Anreicherung und automatisierter Compliance-Berichterstattung verlagert – eine Veränderung, die die Prüfung der Sicherheitsausgaben auf Vorstandsebene widerspiegelt. Der Wandel verdeutlicht auch die wachsende Kluft zwischen funktionsreichen Plattformen und leichtgewichtigen Hilfsprogrammen, was kleinere Anbieter dazu veranlasst, Übernahmeoptionen zu suchen.
Nach Bereitstellungsmodus:
Cloud dominiert die SkalierbarkeitsanforderungenCloud-Optionen beherrschten im Jahr 2025 einen Anteil von 57,0 % und werden voraussichtlich bis 2031 die höchste CAGR von 27,5 % erzielen, angetrieben durch elastisches Computing und nutzungsbasierte Preisgestaltung. Große Datensätze können parallel über serverlose Frameworks verarbeitet werden, wodurch die Analysezyklen von Stunden auf Minuten verkürzt werden. Cloud-Modelle erhalten zudem kontinuierliche ML-Modellaktualisierungen, die eine aktuelle Urteilslogik ohne lokales Patching gewährleisten.
On-Premises-Bereitstellungen bleiben in stark regulierten Branchen bestehen, die eine strikte Datenresidenz erfordern, doch viele dieser Organisationen setzen auf hybride Designs, die sensible Artefakte vor Ort aufbewahren und gleichzeitig den Großteil des Musterabgleichs auslagern. Anbieter differenzieren sich durch das Angebot privater Cloud-Enklaven mit Garantien für souveränes Hosting, um Compliance-Anforderungen mit den Leistungsvorteilen verteilter Rechenkapazität in Einklang zu bringen.
Nach Unternehmensgröße:
KMU treiben die Demokratisierung voranGroße Unternehmen trugen im Jahr 2025 71,2 % des Umsatzes bei, was auf umfangreiche Budgets und Compliance-Verpflichtungen zurückzuführen ist. Kleine und mittelständische Unternehmen werden jedoch bis 2031 eine CAGR von 28,5 % verzeichnen, da Abonnementpreise und verwaltete Sicherheitsdienste die Einführungshürden senken. Der Marktanteil für Malware-Analyse, der von kleinen und mittelständischen Unternehmen gehalten wird, wird bis 2030 voraussichtlich erheblich steigen, da Cloud-Portale assistentengesteuerte Triage und vorgefertigte Playbooks bereitstellen.
Managed-Service-Anbieter bündeln Überwachung, Sandboxing und Incident Response in Ein-Klick-Angeboten, die es kleineren Unternehmen ermöglichen, die Zeichnungskriterien von Versicherungen zu erfüllen. Partnerschaften wie SuperOps-Malwarebytes liefern integrierte Dashboards, die den Erkennungskontext neben IT-Betriebskennzahlen darstellen und so die Kompetenzlücke verringern [4].
Nach Branchenvertikale:
Gesundheitswesen beschleunigt sich über das BFSI hinausDer Bereich Banken, Finanzdienstleistungen und Versicherungen hielt im Jahr 2025 27,2 % des Umsatzes aufgrund hochwertiger Daten und strenger Aufsicht, doch das Gesundheitswesen wird mit einer CAGR von 29,1 % wachsen, da Ransomware auf Patientenakten und vernetzte Geräte abzielt. Die Cybersicherheitsziele des Ministeriums für Gesundheit und Soziale Dienste fordern nun eine kontinuierliche Malware-Inspektion auf Servern für elektronische Gesundheitsakten und Bildgebungsendpunkten, was die Beschaffung beschleunigt.
Fertigung, Einzelhandel und Telekommunikation intensivieren ebenfalls ihre Ausgaben, da die Konvergenz von Betriebstechnologie und das Wachstum des E-Commerce die Angriffsflächen vergrößern. Regierungs- und Verteidigungsbehörden halten erhöhte Investitionen aufrecht, um staatlich geförderter Spionage entgegenzuwirken, und fordern fortschrittliche Reverse-Engineering-Funktionen sowie Air-Gap-Kompatibilität. Branchenspezifische Regelpakete und Compliance-Vorlagen sind zu entscheidenden Differenzierungsmerkmalen für Anbieter geworden, die regulierte Branchen ansprechen.

Nach Analysetechnik:
Hybride ML-gestützte Analyse transformiert die ErkennungDie statische Inspektion machte im Jahr 2025 47,2 % des Umsatzes aus, doch hybride Techniken, die Signaturprüfungen mit ML-gesteuerter Verhaltensbewertung kombinieren, werden die schnellste CAGR von 29,8 % verzeichnen. Hybride Engines mindern blinde Flecken, die bei Einzelmethoden-Ansätzen auftreten, und erhöhen die Genauigkeit ohne inakzeptable Zunahme von Falsch-Positiv-Meldungen. Die Marktgröße für Malware-Analyse für hybride Methoden wird bis 2030 voraussichtlich 25 Milliarden USD übersteigen, was den Wandel hin zu lernenden Algorithmen unterstreicht.
Anbieter verfeinern Modelltrainingspipelines mit Transfer-Learning- und Active-Learning-Frameworks, um neue Malware-Familien schnell zu verarbeiten. Sandbox-Telemetrie fließt nun in kontinuierliche Nachtrainingsschleifen ein und erzeugt adaptive Heuristiken, die sich entwickelnde Verschleierungstrends verfolgen. Während die Erklärbarkeit von Modellen noch ein Forschungsthema ist, integrieren frühe Implementierungen menschenlesbare Begründungen in Analysekonsolen, um Vertrauen zu fördern.
Geografische Analyse
Malware-Analyse-Markt Nordamerika
Nordamerika erzielte im Jahr 2025 35,1 % des globalen Umsatzes auf der Grundlage reifer Cybersicherheitsinvestitionen, staatlicher Förderprogramme und eines dichten Ökosystems von Lösungsanbietern. Mittel aus dem staatlichen und kommunalen Cybersicherheits-Förderprogramm sowie dem Infrastrukturinvestitions- und Beschäftigungsgesetz fließen in Malware-Analyse-Tools für öffentliche Einrichtungen [5]. Die obligatorische Offenlegung von Vorfällen hat automatisierte Triage-Plattformen in kritischen Infrastrukturen, Finanzdienstleistungen und dem Gesundheitswesen weiter verankert.
Malware-Analyse-Markt Asien-Pazifik
Der asiatisch-pazifische Raum ist das am schnellsten wachsende Gebiet mit einem CAGR von 28,5 %, angetrieben durch eine rasche Cloud-Einführung und staatlich geförderte Digitalwirtschaftsprogramme. Länder wie Singapur und Japan bieten Kofinanzierungsanreize für Sicherheitskontrollen, die es lokalen Unternehmen ermöglichen, fortschrittliche Analyselösungen ohne prohibitiven Kapitalaufwand einzusetzen. Regionale Anbieter verwalteter Sicherheitsdienste bündeln zudem Bedrohungsintelligenz und Malware-Analysen in skalierbaren Paketen, die auf kleine Unternehmen zugeschnitten sind, und beschleunigen so die Demokratisierung.
Malware-Analyse-Markt Europa
Europa verzeichnet ein stabiles zweistelliges Wachstum, da die Richtlinie zur Netz- und Informationssicherheit sowie die DSGVO eine unverzügliche Meldung von Datenschutzverletzungen und die Datenspeicherung im Inland vorschreiben. Souveräne Cloud-Rahmenwerke fördern hybride Bereitstellungen, die sensible Artefakte innerhalb nationaler Grenzen halten und gleichzeitig ML-Engines aus paneuropäischen Sicherheits-Clouds nutzen. Grenzüberschreitende Initiativen über das Europäische Zentrum für Cyberkriminalität von Europol verbessern den Austausch von Malware-Indikatoren und steigern die Nachfrage nach Analyseplattformen, die standardisierte Bedrohungsintelligenz-Feeds veröffentlichen können.
Wettbewerbslandschaft
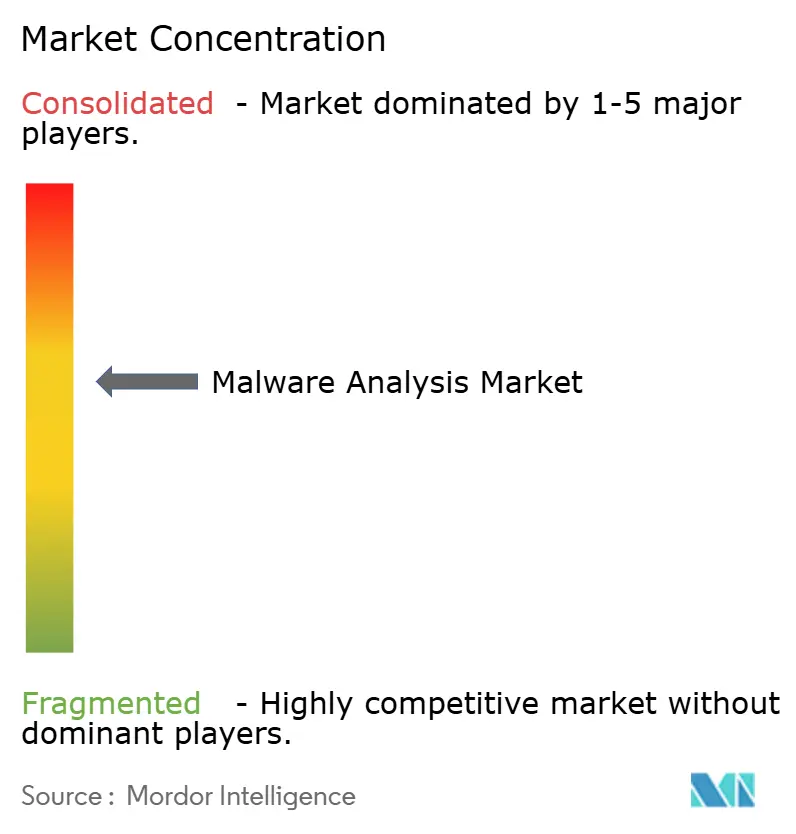
Der Markt für Malware-Analyse weist eine mäßig fragmentierte Mischung aus etablierten Firewall-Anbietern, Endpunktsicherheitsspezialisten und aufkommenden KI-nativen Disruptoren auf. Etablierte Akteure wie Cisco, Palo Alto Networks und CrowdStrike integrieren verhaltensbasierte Detonations-Engines in umfassendere erweiterte Erkennungs- und Reaktionssuiten, um Plattformumsatzsynergien zu erschließen. Nischenanbieter wie VMRay und ReversingLabs differenzieren sich durch Spezialfähigkeiten beim Entpacken im Kernel-Modus oder bei der Sicherung der Software-Lieferkette.
Die Übernahmeaktivität hat sich intensiviert, da Plattformanbieter technische Lücken schließen und knappe Reverse-Engineering-Talente sichern möchten. Die Veröffentlichung von DIANNA durch Deep Instinct, einem KI-gestützten Analysten-Co-Piloten, unterstreicht die Verlagerung hin zu arbeitssparender Automatisierung. Der Wettbewerbsvorteil hängt nun von Modellgenauigkeit, Workflow-Integration und der Geschwindigkeit der Compliance-Dokumentation ab, nicht vom reinen Sandbox-Durchsatz.
Chancen in unbesetzten Bereichen umfassen die Inspektion containerisierter Workloads und die Erklärung von Bedrohungen in natürlicher Sprache, die die Einarbeitungszeit von Analysten verkürzt. Generative KI-Prototypen versprechen, Vorfallsberichte und Abhilfe-Playbooks zu entwerfen, obwohl die Produktionsreife variiert. Anbieter, die Innovation mit nachweisbarer Präzision in Einklang bringen, werden mit größerer Wahrscheinlichkeit Marktanteile gewinnen, da Käufer Wirksamkeitsansprüche bei knapper werdenden Budgets genau prüfen.
Marktführer der Branche für Malware-Analyse
-
Cisco Systems Inc.
-
Palo Alto Networks Inc.
-
Google LLC (Alphabet, Inc.)
-
Broadcom Inc.
-
CrowdStrike Holdings Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Malware-Analyse Unternehmen in diesem Bericht
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Google LLC (Alphabet, Inc.)
- Broadcom Inc.
- Trellix LLC
- CrowdStrike Holdings Inc.
- Trend Micro Inc.
- Kaspersky Lab JSC
- Sophos Ltd.
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- Rapid7 Inc.
- VMware Inc. (Carbon Black)
- SentinelOne Inc.
- Bitdefender SRL
- ESET spol. s r.o.
- OPSWAT Inc.
- VMRay GmbH
- ReversingLabs Inc.
- Any.Run LLC
- Cybereason Inc.
Neueste Industrielle Entwicklungen in Markt für Malware-Analyse
- April 2025: ThreatDown-Endpunktsicherheit von Malwarebytes wurde in die IT-Verwaltungssuite von SuperOps integriert, um die Transparenz für Managed-Service-Anbieter zu verbessern.
- März 2025: CISA veröffentlichte einen Malware-Analysebericht zur RESURGE-Variante, einschließlich Erkennungssignaturen für Verteidiger kritischer Infrastrukturen.
- Februar 2025: ReversingLabs deckte die nullifAI-Technik auf, die KI-Modell-Repositories als Waffe einsetzt und neue Risiken in der Lieferkette veranschaulicht.
- November 2024: ReversingLabs stellte Spectra Assure vor, das Binäranalyse mit der Überprüfung der Software-Lieferkette vereint.
Berichtsumfang des globalen Marktes für Malware-Analyse
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Vor Ort |
| Cloud |
| Großunternehmen |
| Kleine und mittelständische Unternehmen (KMU) |
| BFSI |
| Regierung und Verteidigung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Einzelhandel und elektronischer Handel |
| Fertigung |
| Statische (Code-)Analyse |
| Dynamische (Verhaltens-)Analyse |
| Hybride/ML-gestützte Analyse |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Lösungen | ||
| Dienstleistungen | |||
| Nach Bereitstellungsmodus | Vor Ort | ||
| Cloud | |||
| Nach Unternehmensgröße | Großunternehmen | ||
| Kleine und mittelständische Unternehmen (KMU) | |||
| Nach Branchenvertikale | BFSI | ||
| Regierung und Verteidigung | |||
| Gesundheitswesen und Biowissenschaften | |||
| IT und Telekommunikation | |||
| Einzelhandel und elektronischer Handel | |||
| Fertigung | |||
| Nach Analysetechnik | Statische (Code-)Analyse | ||
| Dynamische (Verhaltens-)Analyse | |||
| Hybride/ML-gestützte Analyse | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Mexiko | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Türkei | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Nigeria | |||
| Ägypten | |||
| Übriges Afrika | |||
Im Bericht beantwortete Schlüsselfragen
Welchen prognostizierten Wert wird der Markt für Malware-Analyse bis 2031 erreichen?
Der Markt wird voraussichtlich bis 2031 einen Wert von 64,64 Milliarden USD erreichen und mit einer CAGR von 26,97 % wachsen.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Cloud-Bereitstellung wird voraussichtlich mit einer CAGR von 27,5 % wachsen, was ihren Anteil von 57,0 % und ihre Elastizitätsvorteile widerspiegelt.
Warum ist das Gesundheitswesen die am schnellsten wachsende Branchenvertikale?
Ransomware, die auf Patientenakten abzielt, und regulatorischer Druck treiben die CAGR von 29,1 % des Gesundheitswesens bei Investitionen in Malware-Analysen an.
Wie beeinflussen Lieferkettenangriffe das Kaufverhalten?
Unternehmen betten nun Binär- und ML-Modell-Scans in DevSecOps-Pipelines ein, was die Nachfrage nach automatisierten Analyseplattformen steigert.