
Tamanho e Participação do Mercado de Proteção contra Ransomware
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 30.04 Bilhões de dólares |
| Tamanho do Mercado (2031) | 63.56 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 16.18 % |
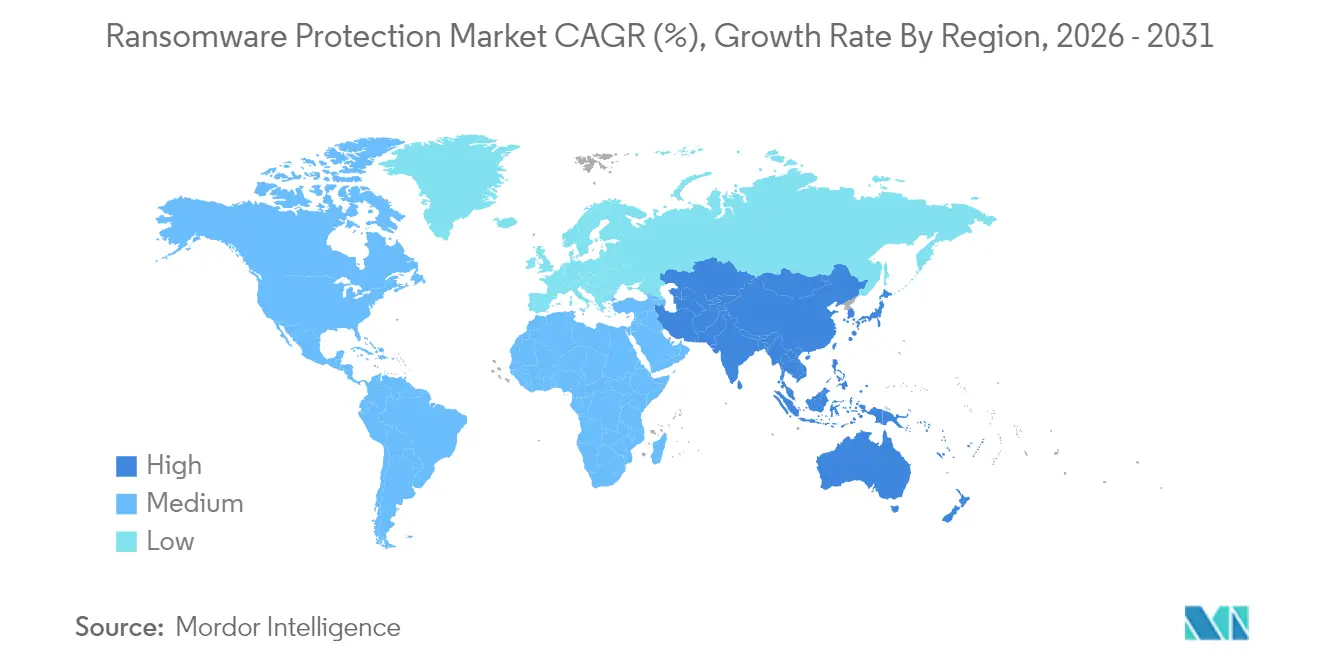
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Proteção contra Ransomware por Mordor Intelligence
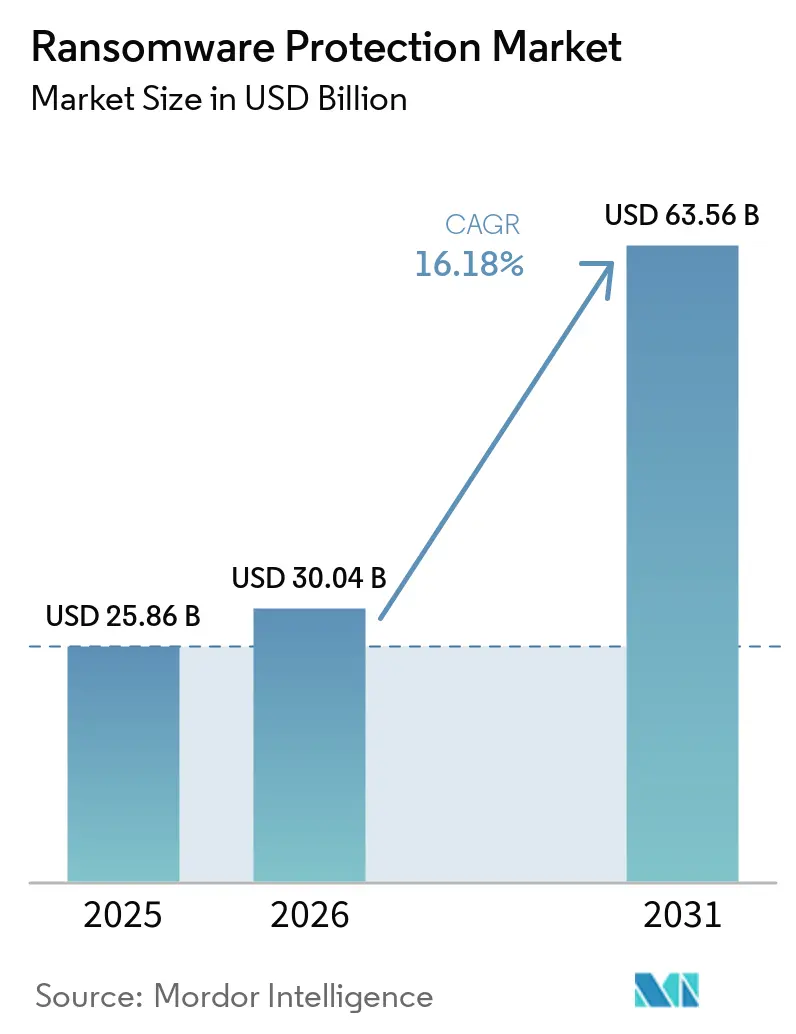
O tamanho do mercado de proteção contra ransomware foi avaliado em USD 25,86 bilhões em 2025 e estima-se que cresça de USD 30,04 bilhões em 2026 para atingir USD 63,56 bilhões até 2031, a uma CAGR de 16,18% durante o período de previsão (2026-2031). A expansão dos ecossistemas de ransomware como serviço, o surgimento de ameaças de tripla extorsão e uma superfície de ataque de tecnologia operacional cada vez maior mantêm o forte impulso dos gastos. As empresas agora enfatizam a prevenção integrada, a detecção e a recuperação rápida para manter a continuidade dos negócios mesmo quando a criptografia é bem-sucedida. A exposição de cargas de trabalho em nuvem, o endurecimento das leis globais de divulgação e os limites mais elevados de ciberseguros estão deslocando os orçamentos para controles de confiança zero, backups imutáveis e análise comportamental. A consolidação de fornecedores se intensifica porque os usuários finais preferem plataformas unificadas que combinam capacidades de endpoint, identidade, nuvem e backup com serviços gerenciados de detecção e resposta.
Principais Conclusões do Relatório
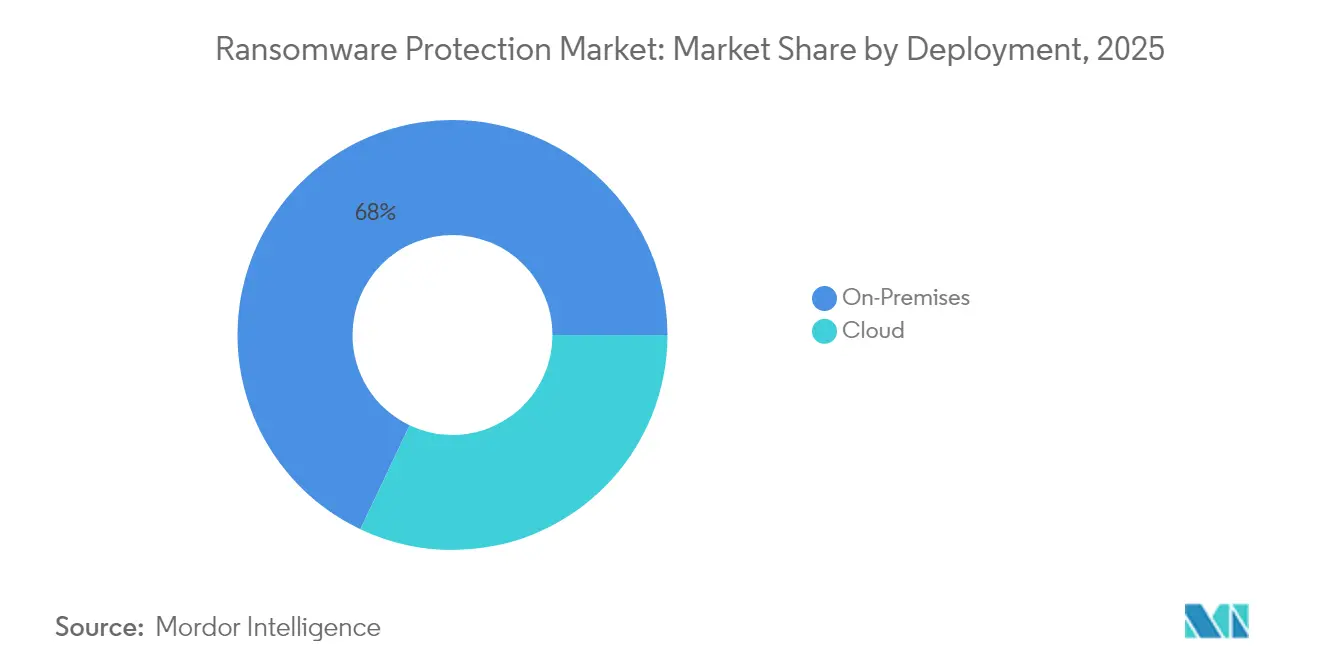
- Por implantação, o modelo local reteve 67,95% da participação do mercado de proteção contra ransomware em 2025, enquanto as soluções em nuvem estão se expandindo a uma CAGR de 17,55% até 2031.
- Por aplicação, a proteção de endpoint liderou com 43,65% de participação na receita em 2025; backup e recuperação tem previsão de avançar a uma CAGR de 16,7% até 2031.
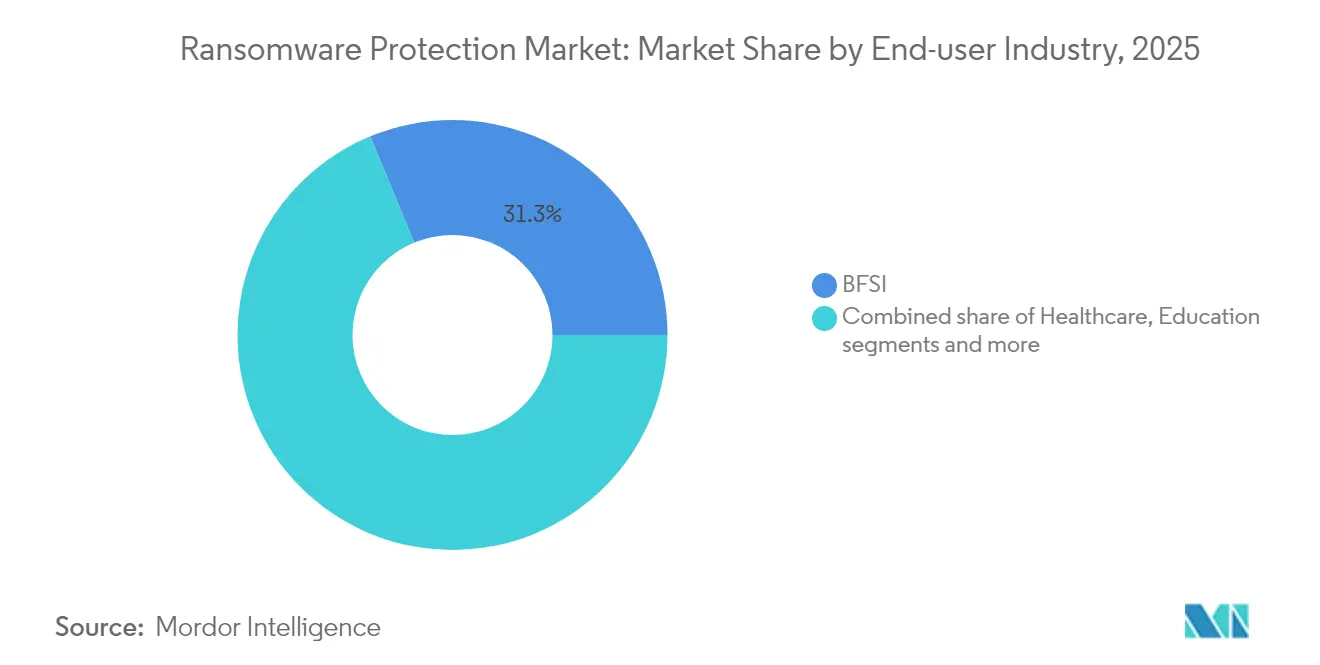
- Por setor do usuário final, serviços bancários, financeiros e de seguros capturaram 31,25% da participação do mercado de proteção contra ransomware em 2025, enquanto a saúde está progredindo a uma CAGR de 16,75% até 2031.
- Por tamanho da organização, as grandes empresas comandaram 71,60% das receitas de 2025, enquanto as pequenas e médias empresas registram a maior CAGR projetada de 17,35% até 2031.
- Por geografia, a América do Norte liderou com 35,90% de participação na receita em 2025; a Ásia-Pacífico está definida para crescer a uma CAGR de 16,95% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escalada de phishing e violações direcionadas | +2.8% | Global, com concentração na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Expansão do ransomware como serviço (RaaS) | +3.2% | Global, particularmente Ásia-Pacífico e mercados emergentes | Médio prazo (2-4 anos) |
| Migração para nuvem/SaaS ampliando a superfície de ataque | +2.1% | América do Norte e UE liderando, Ásia-Pacífico seguindo | Médio prazo (2-4 anos) |
| Exigências de ciberseguro para controles avançados | +1.9% | Estruturas regulatórias da América do Norte e UE | Curto prazo (≤ 2 anos) |
| Adoção de confiança zero e microssegmentação | +2.4% | Adoção empresarial global, iniciativas lideradas por governos | Longo prazo (≥ 4 anos) |
| Surgimento de táticas de exfiltração de dados e tripla extorsão | +2.7% | Global, com maior impacto em setores regulamentados | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Escalada de Phishing e Violações Direcionadas
A clonagem de voz por IA generativa transforma o phishing convencional em "vishing" persuasivo, aumentando as taxas de comprometimento de credenciais em 2025. O Agente de Triagem de Phishing da Microsoft no Defender XDR agora rotula automaticamente mensagens suspeitas, permitindo que as equipes de segurança reduzam os ciclos de resposta e aumentem a precisão[1]. Instituições financeiras afirmam que 56% das violações recentes se originaram de falhas não corrigidas em VPN, levando-as a implantar análises de comportamento de usuários e entidades que sinalizam atividades de sessão anômalas. O foco intensificado em contramedidas de engenharia social impulsiona a demanda por monitoramento contínuo de e-mail, endpoint e identidade que funcionem de forma integrada, em vez de isolada, apoiando o mercado de proteção contra ransomware.
Expansão do Ransomware como Serviço
Mais da metade dos kits de malware ativos vendidos em fóruns clandestinos são variantes de ransomware, e os operadores de RaaS geralmente cobram entre 10% e 40% de cada pagamento de extorsão. As baixas barreiras técnicas permitem que afiliados ataquem empresas industriais, impulsionando um aumento de 87% nos incidentes voltados para OT. As empresas assinam cada vez mais feeds de inteligência de ameaças que identificam grupos afiliados emergentes e indicadores de comprometimento pré-lançamento, permitindo-lhes atualizar as regras de detecção antes da weaponização e apoiando o mercado de proteção contra ransomware.
Migração para Nuvem e SaaS Ampliando a Superfície de Ataque
A migração de cargas de trabalho impulsiona um aumento de 75% nas intrusões em nuvem ano a ano. O modelo de responsabilidade compartilhada deixa o gerenciamento de identidade e chaves nas mãos dos clientes, mas muitas equipes carecem de habilidades para aplicar políticas de privilégio mínimo em ambientes multicloud, aumentando a demanda por soluções de proteção contra ransomware. As plataformas de proteção de aplicações nativas em nuvem combinam gerenciamento de postura, proteção em tempo de execução e varredura de contêineres para fornecer às operações de segurança um único plano de controle. A integração planejada pela Fortinet, Inc. de detecção de anomalias por IA em seu conjunto CNAPP reflete o apetite do mercado por análise automatizada de desvios que identifica configurações incorretas antes que os invasores o façam.
Exigências de Ciberseguro para Controles Avançados
As seguradoras agora exigem evidências de tecnologias de proteção contra ransomware, incluindo autenticação multifator, segmentação de rede e backups imutáveis, antes de conceder cobertura contra ransomware. Oitenta e três por cento das organizações adquirem apólices de seguro cibernético, e os pagamentos médios de extorsão aumentaram de 335.000 USD para 6,5 milhões de USD em dois anos, levando as seguradoras a endurecer os pré-requisitos técnicos. Os fornecedores respondem agrupando programas de garantia — a Bitdefender oferece até 1 milhão de USD em compensação por violação — para ajudar os clientes a satisfazer os questionários das seguradoras.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Ferramentas básicas gratuitas de endpoint reduzem os gastos | -1.8% | Global, particularmente segmentos de PMEs sensíveis ao preço | Curto prazo (≤ 2 anos) |
| Vitórias das autoridades policiais reduzindo pagamentos de resgate | -1.2% | Global, com maior impacto em jurisdições com aplicação ativa da lei | Médio prazo (2-4 anos) |
| Escassez de talentos em cibersegurança para implantações complexas | -2.1% | Global, aguda na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Alto custo total de XDR completo para PMEs | -1.6% | Mercado global de PMEs, particularmente em economias emergentes | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Ferramentas Básicas Gratuitas de Endpoint Reduzem os Gastos
As proteções integradas no Windows e nas principais plataformas de navegadores oferecem antimalware básico sem custo adicional. Embora essas ferramentas contenham variantes de ransomware comuns, raramente oferecem análise comportamental, engano ou reversão automatizada. Alguns proprietários de PMEs, subestimando sua exposição, adiam atualizações pagas, corroendo a receita potencial para fornecedores especializados. Os fornecedores comerciais, portanto, destacam funções avançadas de resposta, telemetria de cadeia de suprimentos e relatórios de elegibilidade para seguros para justificar os níveis premium.
Vitórias das Autoridades Policiais Reduzindo Pagamentos de Resgate
Operações globais desmantelaram várias infraestruturas de ransomware e ajudaram a recuperar fundos, potencialmente minando o retorno sobre investimento criminoso e moderando as aquisições motivadas pelo pânico. Os Estados Unidos, o Reino Unido e a Austrália agora compartilham divulgações de pagamentos de resgate com unidades de crimes financeiros, permitindo que investigadores rastreiem caminhos de lavagem de dinheiro[2]. No entanto, os invasores se adaptam rapidamente, mudando para táticas de destruição de dados ou assédio que causam interrupção nos negócios sem grandes pagamentos, garantindo a necessidade contínua de defesas resilientes.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Implantação:
O Impulso da Nuvem Cresce ao Lado de Ambientes Locais Centrados no ControleEm 2025, as implementações locais responderam por 67,95% da receita, sublinhando as demandas de conformidade e soberania de dados entre empresas fortemente regulamentadas. No entanto, as assinaturas em nuvem avançam rapidamente a uma CAGR de 17,55% até 2031. O tamanho do mercado de proteção contra ransomware para ofertas entregues em nuvem deve aumentar acentuadamente à medida que os compradores adotam análises elásticas e atualizações simplificadas. Os designs híbridos são agora padrão, combinando sensores locais com mecanismos de correlação baseados em SaaS para que as equipes mantenham a telemetria no local enquanto aproveitam a escala fora das instalações.
A orquestração automatizada de snapshots encurta o tempo médio de recuperação. O Cloud Rewind da Commvault agora restaura ambientes completos de locatários em minutos, despertando o interesse de organizações que anteriormente hesitavam devido à incerteza de recuperação. O monitoramento contínuo de postura, o gerenciamento integrado de chaves e os pipelines de política como código atraem ainda mais as equipes de desenvolvimento que preferem o alinhamento com DevSecOps em vez de ciclos de atualização de hardware.



Por Aplicação:
Backup e Recuperação Superam um Núcleo de Endpoint em MaturaçãoA proteção de endpoint entregou 43,65% da receita de 2025 e permanece a primeira aquisição em qualquer pilha de defesa contra ransomware. Ainda assim, backup e recuperação estão no caminho para uma CAGR de 16,7%, a mais alta entre os grupos de aplicações. Repositórios imutáveis e com isolamento físico agora atuam como uma garantia de última linha quando as camadas de prevenção falham. O nível sem acesso à rede e o recurso de exclusão com atraso da ExaGrid exemplificam designs que impedem os invasores de adulterar os pontos de restauração.
Os módulos de gateway de e-mail e web evoluem por meio de arquiteturas de borda de serviço de acesso seguro que roteiam o tráfego por nós de inspeção em nuvem, reduzindo a latência para forças de trabalho distribuídas. Os recursos de segmentação de rede também se movem para essas plataformas, borrando as linhas entre categorias enquanto fortalecem o confinamento. À medida que os compradores avançam para a consolidação de plataformas, os fornecedores agrupam módulos anteriormente discretos em licenças unificadas, um padrão que reforça o impulso do mercado de proteção contra ransomware.
Por Setor do Usuário Final:
A Regulamentação Impulsiona o Investimento em Saúde Além da Liderança do Setor FinanceiroO segmento de serviços bancários, financeiros e de seguros liderou com 31,25% de participação na receita em 2025, refletindo o escrutínio regulatório consolidado e a alta atratividade dos ativos. A saúde segue com a CAGR mais rápida de 16,75%, impulsionada por emendas mais rígidas à Regra de Segurança da HIPAA que exigem autenticação multifator e criptografia para informações de saúde protegidas eletronicamente. O tamanho do mercado de proteção contra ransomware para entidades de saúde está definido para se expandir rapidamente à medida que os prestadores modernizam sistemas legados e implantam redes de confiança zero em ambientes clínicos.
Os fabricantes lidam com infraestruturas convergidas de TI e tecnologia operacional; 68% dos incidentes de ransomware industrial no início de 2025 atingiram instalações de produção, levando a investimentos em plataformas de visibilidade de ativos. As instituições de ensino, apesar das restrições orçamentárias, aceleraram os gastos com segurança após um aumento de 70% nos ataques durante o ano acadêmico anterior. Em todos os setores verticais, seguradoras e auditores agora solicitam comprovação de backups imutáveis e exercícios de recuperação em mesa como parte das renovações anuais de apólices.

Por Tamanho da Organização:
A Adoção por PMEs Aumenta à Medida que os Serviços Gerenciados Fecham as Lacunas de CapacidadeAs grandes empresas detinham 71,60% de participação na receita em 2025 graças a equipes de segurança consideráveis e arquiteturas multicamadas. No entanto, as pequenas e médias empresas estão crescendo a uma CAGR de 17,35%, sustentando a democratização de controles de nível empresarial. Os conjuntos de proteção nativos em nuvem com assinaturas por endpoint removem as barreiras de capital e incorporam políticas de melhores práticas prontas para uso.
Os provedores de serviços gerenciados focados em segurança desempenham um papel fundamental, agrupando monitoramento, correção e resposta a incidentes para que os clientes contornem a escassez de talentos. Parcerias como a da Guardz e SentinelOne integram detecção baseada em inteligência artificial com painéis simplificados, permitindo que os provedores de serviços gerenciados implantem em dezenas de locatários com eficiência. À medida que os grupos de ransomware visam cada vez mais empresas com menos de 1.000 funcionários, as PMEs percebem os gastos com segurança cibernética como um custo direto de continuidade dos negócios, e não como um gasto de TI discricionário, reforçando a expansão do mercado de proteção contra ransomware.
Análise Geográfica
Mercado de Proteção contra Ransomware na América do Norte
A América do Norte liderou com 35,90% de participação de receita em 2025, sustentada por regimes de conformidade maduros nos setores financeiro e de saúde, além de orçamentos empresariais expressivos. Iniciativas federais, como a notificação obrigatória de incidentes para infraestruturas críticas, elevam ainda mais as expectativas de segurança de base. O tamanho do mercado de proteção contra ransomware para organizações sediadas nos Estados Unidos continuará a crescer à medida que as seguradoras endurecem as condições de cobertura.
Mercado de Proteção contra Ransomware na Ásia-Pacífico
A Ásia-Pacífico registra o CAGR mais acelerado de 16,95% até 2031. Novas leis na Austrália exigem a divulgação de pagamentos de resgate, e o Sudeste Asiático registrou mais de 135.000 casos de ransomware em 2024, evidenciando a exposição regional. Muitos governos da Ásia-Pacífico lançam programas de subsídio que ajudam empresas do mercado intermediário a adotar controles de confiança zero, acelerando a adoção além das sedes multinacionais.
Mercado de Proteção contra Ransomware na EMEA e na América Latina
A Europa se beneficia da diretiva NIS2, que abrange até 150.000 entidades essenciais e estabelece multas de EUR 10 milhões por não conformidade. Espera-se que a participação de mercado de proteção contra ransomware para PMEs sediadas na UE aumente à medida que implementam avaliações de risco obrigatórias e monitoramento da cadeia de suprimentos. Enquanto isso, o Oriente Médio e a África preveem gastos com segurança superiores a 3 bilhões de USD em 2025, à medida que as empresas investem em análises de inteligência artificial generativa e contratos de resposta a violações. A América Latina enfrenta uma taxa de envolvimento com ransomware notavelmente superior à média global, impulsionando novas regulamentações no Brasil que obrigam a divulgação em até três dias, ampliando assim a oportunidade regional para provedores de segurança gerenciada.
Panorama regulatório
As exigências de conformidade específicas para ransomware estão se tornando mais rígidas em torno do reporte de pagamentos e da notificação de incidentes, o que aumenta o peso da documentação, da auditabilidade e da preparação para recuperação nos processos de aquisição. A Austrália promulgou o Cyber Security Act 2024, exigindo que entidades com faturamento anual superior a 3 milhões de AUD reportem pagamentos de ransomware ou extorsão cibernética dentro de 72 horas após o pagamento. Isso reforça a demanda por controles capazes de comprovar o uso de MFA, segmentação e postura de backup imutável durante análises pós-incidente.
Na União Europeia, a NIS2 amplia as medidas obrigatórias de gestão de risco de cibersegurança para um conjunto mais amplo de entidades essenciais e importantes. O Regulamento de Execução (UE) 2024/2690 da Comissão (outubro de 2024) especifica os requisitos técnicos e critérios para o reporte de incidentes significativos, incluindo ransomware, e a ENISA publicou orientações técnicas de implementação em junho de 2025 para apoiar a implementação da NIS2. Nos Estados Unidos, o NIST IR 8374 Revisão 1 (junho de 2026) atualiza a orientação de gestão de risco de ransomware como um perfil comunitário do Cybersecurity Framework (CSF) 2.0, oferecendo às empresas e operadores regulados um mapeamento mais claro entre os manuais de resposta a ransomware e as funções de governança, proteção, detecção, resposta e recuperação.
Análise da cadeia de valor
A cadeia de valor da proteção contra ransomware abrange facilitadores upstream de telemetria e plano de controle (agentes de endpoint, provedores de identidade, segurança de e-mail, sensores de rede, pipelines de dados SIEM/XDR e registro em nuvem), camadas centrais de análise e resposta (detecção comportamental, enriquecimento de inteligência de ameaças, playbooks de SOAR, decepção e isolamento rápido) e componentes downstream de resiliência (repositórios de backup imutáveis, orquestração de DR, ferramentas de recuperação de incidentes e serviços de detecção e resposta gerenciadas). Os centros de compra dos clientes estão cada vez mais consolidando endpoint, identidade, e-mail e backup em menos plataformas, enquanto MSPs e provedores de MDR permanecem canais essenciais para PMEs que não possuem talento cibernético interno.
A exposição da cadeia de suprimentos também se tornou uma rota-chave de propagação, moldando as expectativas dos fornecedores em toda a cadeia, desde o desenvolvimento seguro de software e a proveniência de pacotes até a gestão de risco de terceiros e a diligência de aquisição. A Cloud Security Alliance documentou, em 2026, uma cascata na qual o TeamPCP comprometeu pacotes de ferramentas de segurança e IA usados em pipelines de CI/CD, coletando credenciais de ambientes privilegiados, reforçando que scanners e SDKs podem se tornar alvos de alto valor. Em maio de 2026, reportagens sobre um incidente de ransomware Nitrogen envolvendo instalações da Foxconn na América do Norte descreveram exfiltração de dados em larga escala afetando múltiplos parceiros de marca downstream, destacando como os atacantes podem amplificar sua vantagem por meio de fabricantes contratados e prestadores de serviços. Esses casos aumentam a ênfase na gestão de segredos, no princípio do menor privilégio, nas atestações de fornecedores e nos testes de recuperação durante a seleção e renovação de fornecedores.
Cenário Competitivo
Concentração do Mercado
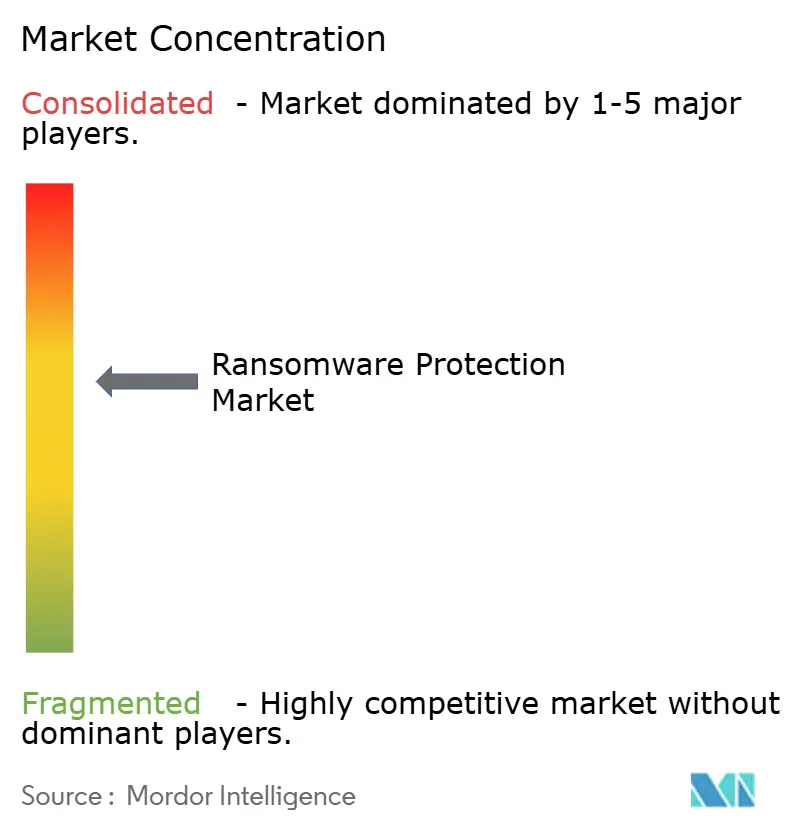
O cenário de fornecedores permanece moderadamente fragmentado, mas inclina-se para a consolidação de plataformas. A aquisição de USD 859 milhões da Secureworks pela Sophos adiciona profundidade de detecção e resposta gerenciadas à sua base de endpoint, fortalecendo os pipelines integrados de resposta a incidentes. A aquisição de USD 1,54 bilhão da Venafi pela CyberArk une o gerenciamento de identidade de máquinas com controles de privilégio humano, abordando o abuso de credenciais em ambientes multinuvem.
Os especialistas com foco em inteligência artificial ganham força ao se concentrarem exclusivamente na derrota do ransomware. A Halcyon atingiu uma avaliação de USD 1 bilhão por meio do bloqueio de comportamento em tempo real e da prevenção de exfiltração. Os players estabelecidos respondem infundindo análises de aprendizado de máquina em módulos de backup e identidade, oferecendo assim loops de "detecção-proteção-recuperação" a partir de um único console. As alianças em nuvem aumentam: CrowdStrike e Google Cloud expandiram sua parceria para incorporar detecção gerenciada em registros de hiperscala, encurtando os ciclos de investigação para clientes conjuntos.
As métricas de sucesso se afastam das taxas brutas de bloqueio de malware em direção à redução mensurável do tempo de inatividade. Os fornecedores que conseguem demonstrar recuperação em menos de uma hora por meio de reversão orquestrada de snapshots desfrutam de alavancagem de preços premium, direcionando as equipes de aquisição para avaliações baseadas em resultados, em vez de listas de verificação de recursos.
Líderes do Setor de Proteção contra Ransomware
-
McAfee, LLC
-
AO Kaspersky Lab
-
Bitdefender
-
FireEye, Inc.
-
Microsoft
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Proteção contra Ransomware Empresas cobertas neste relatório
- CrowdStrike Holdings, Inc.
- Microsoft (Defender/XDR)
- Trend Micro Inc.
- Palo Alto Networks
- SentinelOne
- Sophos Ltd.
- Symantec (Broadcom)
- McAfee LLC
- Kaspersky Lab
- Bitdefender
- FireEye / Trellix
- Zscaler Inc.
- Cisco (Secure Endpoint)
- Fortinet, Inc.
- Acronis International
- Datto (Kaseya)
- Veeam Software
- Barracuda Networks
- Webroot (OpenText)
- Check Point Software
Oportunidades de mercado e perspectivas futuras
A demanda dos compradores está migrando de defesas pontuais para a gestão auditável de risco de ransomware alinhada às orientações governamentais publicadas, criando espaço para soluções que traduzem controles em evidências, pontuação de preparação e resposta repetível. O NIST IR 8374 Rev. 1 (finalizado em junho de 2026) fornece um perfil comunitário de ransomware alinhado ao CSF 2.0, apoiando fornecedores que mapeiam os controles de produtos para os resultados de governança e recuperação, incluindo verificação de backup imutável, validação de segmentação e relatórios de simulações de recuperação. Os alertas da CISA e do FBI, incluindo o alerta de julho de 2025 sobre o Interlock e a atualização de junho de 2025 sobre o ransomware Play, mantêm em foco práticas básicas como segmentação de rede, autenticação multifator e backups offline, o que sustenta a demanda por pacotes integrados que reduzem a complexidade de implantação entre endpoint, identidade, e-mail e backup.
As oportunidades também se concentram em fluxos de trabalho de defesa assistidos por IA e automação que reduzem o tempo médio de detecção e recuperação, especialmente para ambientes de nuvem e híbridos onde a telemetria está distribuída entre diferentes ambientes. Em março de 2026, a Casa Branca divulgou a Estratégia Cibernética do Presidente Trump para os Estados Unidos, destacando a arquitetura de confiança zero e a cibersegurança com IA como prioridades para mitigar ransomware e ameaças relacionadas, o que sustenta o interesse empresarial em triagem automatizada, análise comportamental e orquestração capazes de conter o movimento lateral, preservando a continuidade dos negócios. Separadamente, os ataques à cadeia de suprimentos e os eventos de extorsão multipartidária continuam a aumentar a demanda por higiene de credenciais, proteção de CI/CD e programas de risco de fornecedores que conectam a segurança da cadeia de suprimentos de software à contenção e recuperação de ransomware, ampliando o escopo endereçável além dos endpoints tradicionais para ferramentas de desenvolvimento e ambientes embarcados ou operacionais.
Desenvolvimentos industriais recentes em Mercado de Proteção contra Ransomware
- Julho de 2026: o NIST publicou o NIST IR 8374 Revisão 1, atualizando sua orientação de Gestão de Risco de Ransomware como um perfil comunitário do Cybersecurity Framework (CSF) 2.0. A atualização oferece às organizações um mapeamento de controles mais prescritivo para as atividades de governança-proteção-detecção-resposta-recuperação, ajudando a padronizar avaliações de fornecedores e relatórios internos de garantia.
- Abril de 2026: a Bitdefender lançou o GravityZone Extended Email Security para empresas e MSPs, integrando a proteção de e-mail com a segurança de endpoint para interromper a entrega de ransomware por phishing e o comprometimento de e-mail corporativo. O lançamento apoia as tendências de consolidação de plataformas ao estender a cobertura antirransomware para um vetor de acesso inicial de alta frequência, sem exigir ferramentas separadas.
- Outubro de 2024: a Comissão Europeia adotou o Regulamento de Execução (UE) 2024/2690, especificando os requisitos técnicos e critérios para o reporte de incidentes significativos no âmbito da estrutura NIS2, incluindo incidentes relacionados a ransomware. A medida aumentou a importância operacional da classificação de incidentes, da retenção de evidências e da maturidade dos processos de resposta para as entidades no âmbito de aplicação e seus fornecedores críticos.
Mercado de Proteção contra Ransomware Escopo do relatório e metodologia de pesquisa
Definição e Abrangência do Mercado
Este mercado abrange receitas provenientes de ferramentas e serviços que ajudam as organizações a prevenir a entrada de ransomware, detectar atividades suspeitas, conter a propagação e restaurar dados e operações após eventos de criptografia, em ambientes corporativos comuns.
Exclusões de escopo: Excluímos produtos antivírus genéricos que não possuem capacidade dedicada de proteção contra ransomware e honorários de retenção de resposta a incidentes independentes.
Visão Geral da Segmentação
- Por Implantação
- Local
- Nuvem
- Por Aplicação
- Proteção de Endpoint
- Proteção de E-mail
- Segurança de Rede/Web
- Backup e Recuperação/Recuperação de Desastres
- Por Setor do Usuário Final
- BFSI
- Saúde
- Governo e Setor Público
- TI e Telecomunicações
- Manufatura e Industrial
- Educação
- Por Tamanho da Organização
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Rússia
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália e Nova Zelândia
- Restante da Ásia-Pacífico
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Oriente Médio e África
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Restante da África
- Oriente Médio
- América do Norte
Fontes de Dados, Dimensionamento do Mercado e Validação
Pesquisa Documental
O trabalho documental começou mapeando o panorama de ameaças e exposição, conectando-o em seguida a sinais de gastos observáveis para a prontidão contra ransomware. As fontes utilizadas para isso incluem avisos e relatórios públicos de cibersegurança, como alertas da CISA, estatísticas de reclamações do FBI IC3, orientações do NIST e publicações sobre o panorama de ameaças da ENISA, além de indicadores digitais da OCDE onde relevantes.
Também analisamos divulgações públicas de fornecedores, incluindo relatórios anuais e apresentações para investidores, avisos de aquisição e cobertura de imprensa de renome sobre incidentes importantes, juntamente com artigos técnicos em periódicos de segurança revisados por pares. Para evitar a omissão de fluxos de receita menores, utilizamos assinaturas pagas de inteligência financeira de empresas, cobertura de patentes e notícias selecionadas, o que ajudou a reconciliar itens de linha de negócios e posicionamento de produtos. Esta lista não é exaustiva, e muitos outros documentos públicos também foram verificados para coleta, validação e esclarecimento de dados.
Entrevistas Primárias e Pesquisas
Os insumos primários foram coletados por meio de entrevistas e pesquisas com compradores de segurança, líderes de TI e especialistas do lado da entrega que trabalham com proteção de endpoint, backup e recuperação, segurança de e-mail, MDR e planejamento de resposta a incidentes. Essas discussões foram utilizadas para confirmar o cronograma de adoção, as estruturas contratuais típicas, as taxas de adesão para serviços gerenciados e o movimento prático de preços. Em seguida, utilizamos esses insumos para testar as premissas documentais na APAC, EMEA e nas Américas.
Distribuição dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 33% | CXOs: 15% | APAC: 43% |
| Nível médio: 48% | Líderes funcionais/de unidade: 26% | EMEA: 33% |
| Participantes menores: 19% | Gerentes: 59% | Américas: 24% |
Dimensionamento e Previsão do Mercado
O dimensionamento foi construído utilizando um conjunto de demanda de cima para baixo. Primeiro, estimamos a base endereçável de organizações por região, depois aplicamos padrões de adoção de proteção contra ransomware e intensidade de gastos que se adequam à exposição observada a incidentes cibernéticos e ao comportamento do orçamento de segurança. O resultado inicial foi então verificado com aproximações seletivas de baixo para cima, como a amostragem de valores contratuais anuais típicos para categorias de ferramentas principais e multiplicação por faixas de adoção, seguida de verificações de taxas de adesão de canais e serviços para ajustar os totais.
Os insumos mais relevantes incluíram a frequência relatada de incidentes de ransomware e a gravidade das interrupções, as taxas de modernização de backup e recuperação (incluindo recursos de armazenamento imutável), os ciclos de atualização de segurança de endpoint e e-mail, a parcela de cargas de trabalho migrando para a nuvem e a proporção de implantações que utilizam serviços de segurança gerenciados para monitoramento 24x7. A previsão foi executada utilizando análise de cenários, apoiada por uma regressão multivariada leve sobre indicadores antecedentes, como crescimento de gastos com segurança, tendências de divulgação de violações e adoção de nuvem. Em seguida, refinamos os cenários com base no feedback de especialistas sobre como as capacidades de prevenção e recuperação estão sendo empacotadas em contratos de plataforma. Onde as verificações de baixo para cima eram mais fracas para regiões menores ou casos de uso de nicho, utilizamos faixas e normalizamos de volta ao conjunto de demanda para que os totais permanecessem realistas.
Ciclo de Validação e Atualização de Dados
A validação foi realizada em camadas, começando com verificações de consistência entre regiões e coortes de clientes. Em seguida, comparamos os resultados do modelo com sinais independentes, como tendências de relatórios de incidentes, direção do orçamento de segurança e composição de serviços gerenciados. Outliers foram sinalizados, premissas foram revisitadas e chamadas de acompanhamento foram acionadas quando as interpretações de preços, adoção ou escopo não se alinhavam entre os respondentes.
Cada conjunto de dados e etapa de cálculo foi revisado por outro analista antes da aprovação final. A última revisão foi concluída próximo à entrega para capturar eventos materiais recentes que podem alterar a demanda. Os relatórios são atualizados anualmente, e atualizações intermediárias são adicionadas quando mudanças regulatórias, de ameaças ou tecnológicas importantes afetam materialmente a trajetória do mercado.
Estimativa do Mercado de Proteção contra Ransomware da Mordor Intelligence Comparada com Outras Estimativas Publicadas
Os tamanhos de mercado publicados para proteção contra ransomware frequentemente não coincidem porque a categoria está próxima de áreas de segurança adjacentes, e cada estudo traça sua linha de inclusão de forma diferente. As diferenças também decorrem do ano de referência escolhido, de como os serviços são tratados e se os preços são modelados como um acréscimo fixo ou vinculados a mudanças mensuráveis de contrato e adoção.
Algumas estimativas externas incorporam amplos segmentos de gastos com cibersegurança que podem incluir antivírus geral, segurança de endpoint mais ampla ou serviços de resposta a incidentes contratados como retenções separadas. No modelo da Mordor Intelligence, as receitas são contabilizadas apenas quando o produto ou serviço é desenvolvido especificamente para prevenção, detecção, contenção ou recuperação de ransomware, enquanto o antivírus genérico e as taxas de retenção independentes são excluídos. Isso tende a reduzir o total em comparações de escopo misto.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 30,04 bilhões de USD (2026) | |
| Publicador Global de Pesquisa A | 27,23 bilhões de USD (2024) | Utiliza um ano base anterior e uma combinação de componentes mais ampla que pode agrupar controles de segurança gerais junto com capacidades focadas em ransomware, o que altera o valor inicial antes da previsão. |
| Publicador de Pesquisa do Setor B | 22,22 bilhões de USD (2024) | Baseia-se em uma base de demanda diferente e em uma ponderação regional em mais de 30 países, e pode tratar as receitas de serviços gerenciados e relacionadas à recuperação de forma diferente, o que altera o total de 2024. |
A dispersão nos valores é explicada principalmente pela seleção do ano e pela proximidade da definição com os casos de uso de prevenção e recuperação específicos de ransomware. Ao manter a construção ancorada em adoção observável, preços e taxas de adesão de serviços gerenciados, a estimativa permanece rastreável a insumos claros que podem ser verificados e atualizados à medida que o ambiente de ameaças muda.
Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual e a taxa de crescimento do mercado de proteção contra ransomware?
O mercado é avaliado em USD 30,04 bilhões em 2026 e está definido para atingir USD 63,56 bilhões até 2031, refletindo uma CAGR de 16,18%.
Qual modelo de implantação está se expandindo mais rapidamente?
A proteção contra ransomware baseada em nuvem apresenta a trajetória mais rápida com uma CAGR de 17,55% até 2031, embora o modelo local ainda detenha a maior participação na receita.
Por que as soluções de backup e recuperação estão recebendo maior alocação orçamentária?
As ferramentas de backup e recuperação estão crescendo a uma CAGR de 16,7% porque o armazenamento imutável e com isolamento físico oferece a última linha de defesa quando as camadas de prevenção falham.
Qual setor vertical tem previsão de aumentar mais os gastos?
A saúde tem previsão de crescer a uma CAGR de 16,75%, impulsionada por revisões mais rígidas da Regra de Segurança da HIPAA que exigem autenticação multifator e criptografia.
Como as novas regulamentações influenciam a demanda do mercado?
Medidas como a diretiva NIS2 da UE e a lei australiana de notificação de pagamentos de resgate obrigam milhares de organizações a adotar controles de confiança zero, gerando nova demanda por plataformas de proteção abrangentes.
Quais estratégias ajudam os fornecedores a permanecerem competitivos neste mercado?
Os principais fornecedores se diferenciam por meio da consolidação de plataformas, detecção baseada em inteligência artificial e capacidades de recuperação rápida, frequentemente apoiadas por aquisições e alianças estratégicas em nuvem.