
Taille et part du marché de l'analyse des logiciels malveillants
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2019 - 2030 |
|---|---|
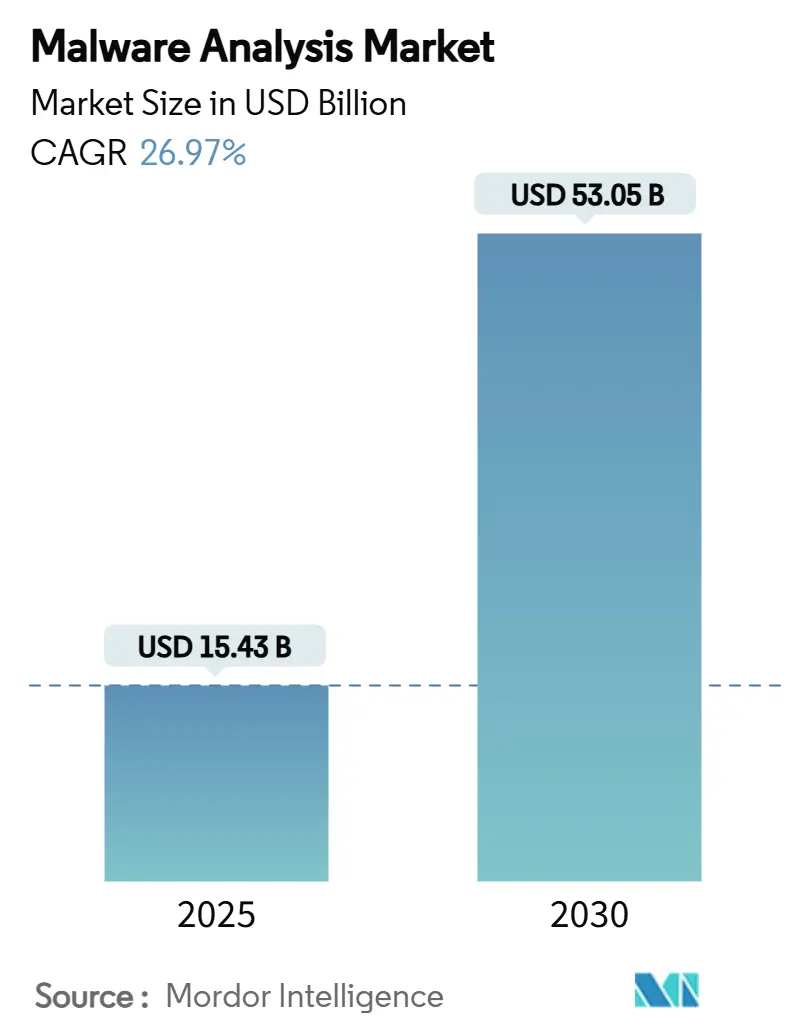
| Taille du Marché (2025) | 15.43 Milliards de dollars |
| Taille du Marché (2030) | 53.05 Milliards de dollars |
| Growth Rate (2025 - 2030) | 26.97 % |
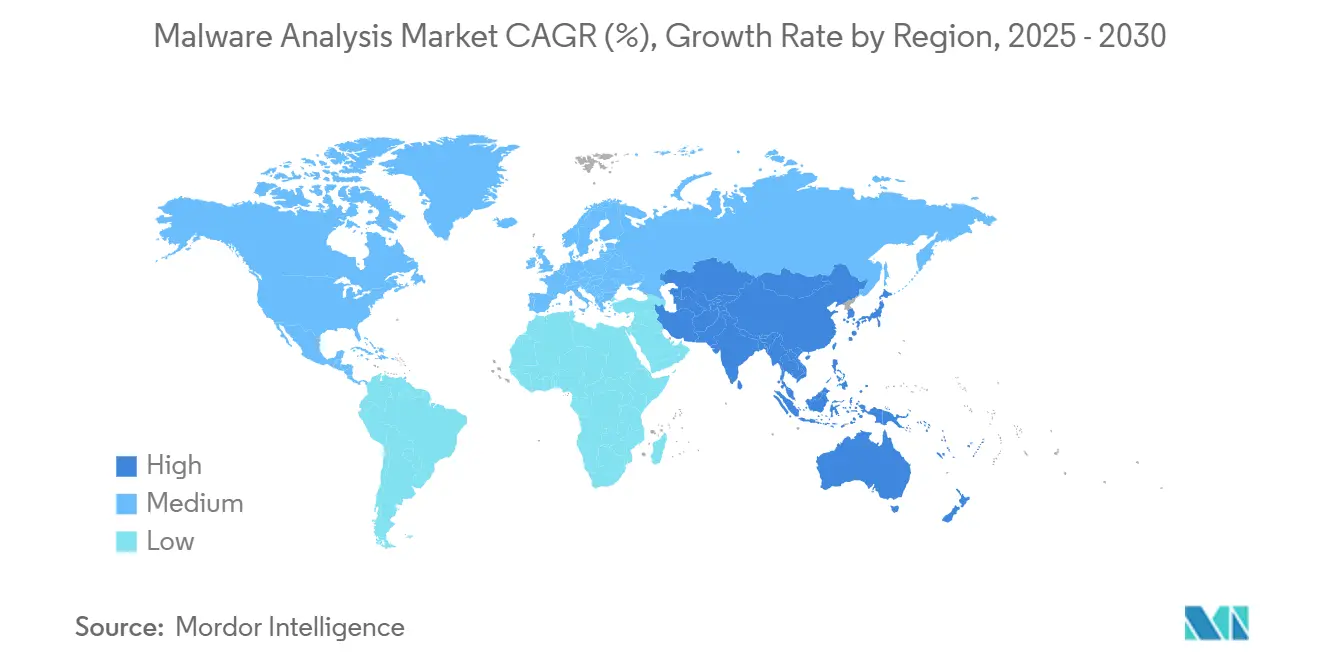
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
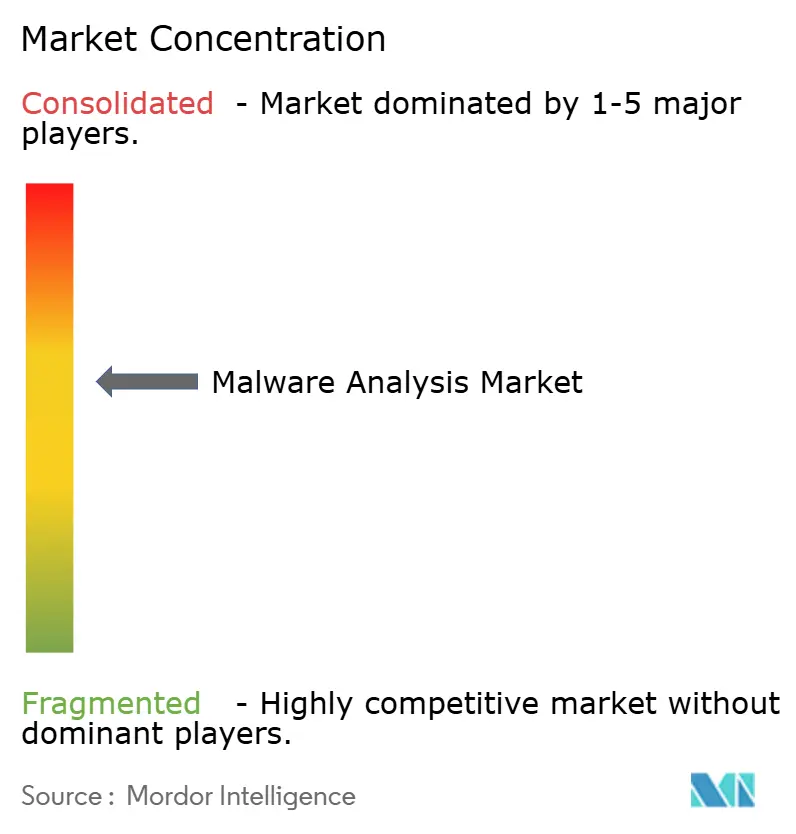
| Concentration du Marché | Moyen |
Acteurs majeurs
*Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. |
|
Analyse du marché de l'analyse des logiciels malveillants par Mordor Intelligence
La taille du marché de l'analyse des logiciels malveillants s'établit à 15,43 milliards USD en 2025 et devrait atteindre 53,05 milliards USD d'ici 2030, reflétant un TCAC robuste de 26,97 %. Les avancées persistantes des logiciels malveillants polymorphes, le durcissement des obligations de divulgation et l'intégration de l'intelligence artificielle dans les attaques comme dans les défenses amplifient la demande. Les organisations privilégient désormais l'inspection automatisée centrée sur les comportements plutôt que la correspondance de signatures héritée, tandis que les éditeurs de plateformes intègrent l'analyse des logiciels malveillants dans des suites de détection et de réponse étendues afin de rationaliser les opérations de sécurité. Les investissements parallèles dans des architectures cloud natives sans bac à sable accélèrent l'adoption parmi les entreprises qui doivent inspecter des milliers d'échantillons quotidiennement sans dégrader les performances.
Points clés du rapport
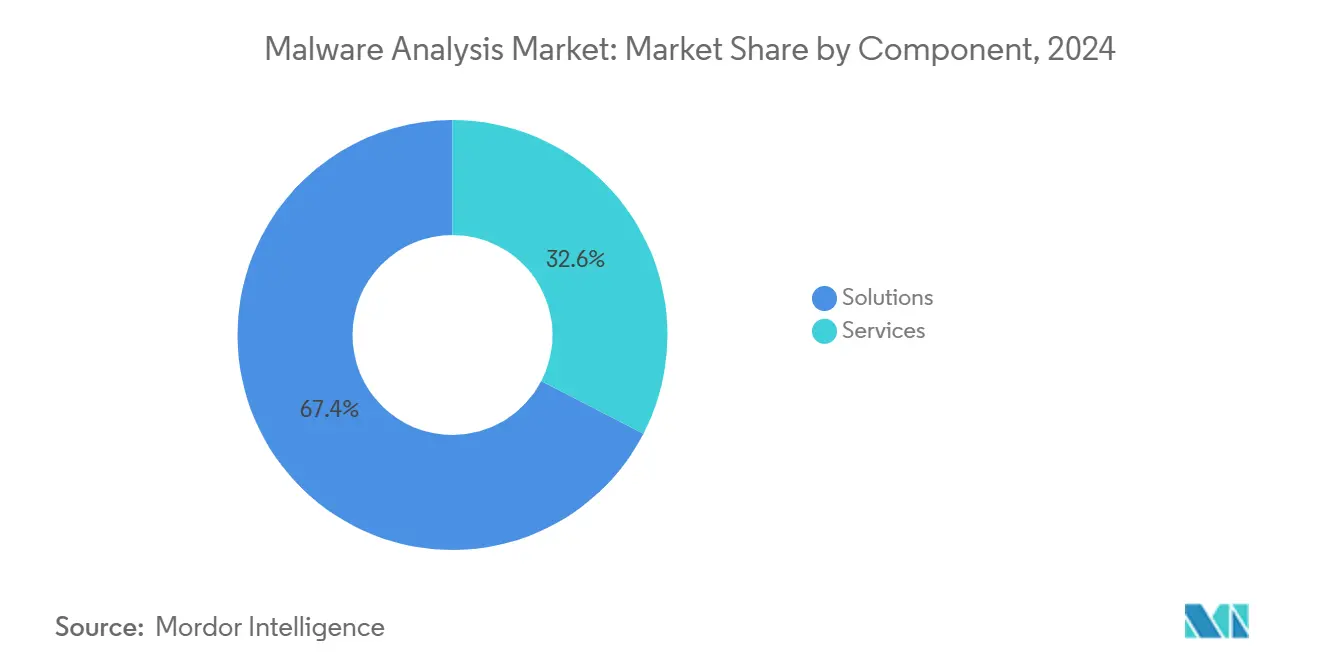
- Par composant, les solutions ont contrôlé 67,4 % du chiffre d'affaires en 2024 ; les services ont été à la traîne, les entreprises s'étant tournées vers des plateformes unifiées qui simplifient les opérations et réduisent le coût total de possession.
- Par mode de déploiement, le déploiement cloud a obtenu une part de 57,0 % en 2024, tandis que les modèles sur site étaient en retrait ; le cloud devrait également afficher le TCAC le plus élevé de 27,5 % jusqu'en 2030.
- Par taille d'organisation, les grandes entreprises ont représenté 71,2 % de la demande en 2024, mais les petites et moyennes entreprises enregistreront le TCAC le plus élevé de 28,5 % jusqu'en 2030.
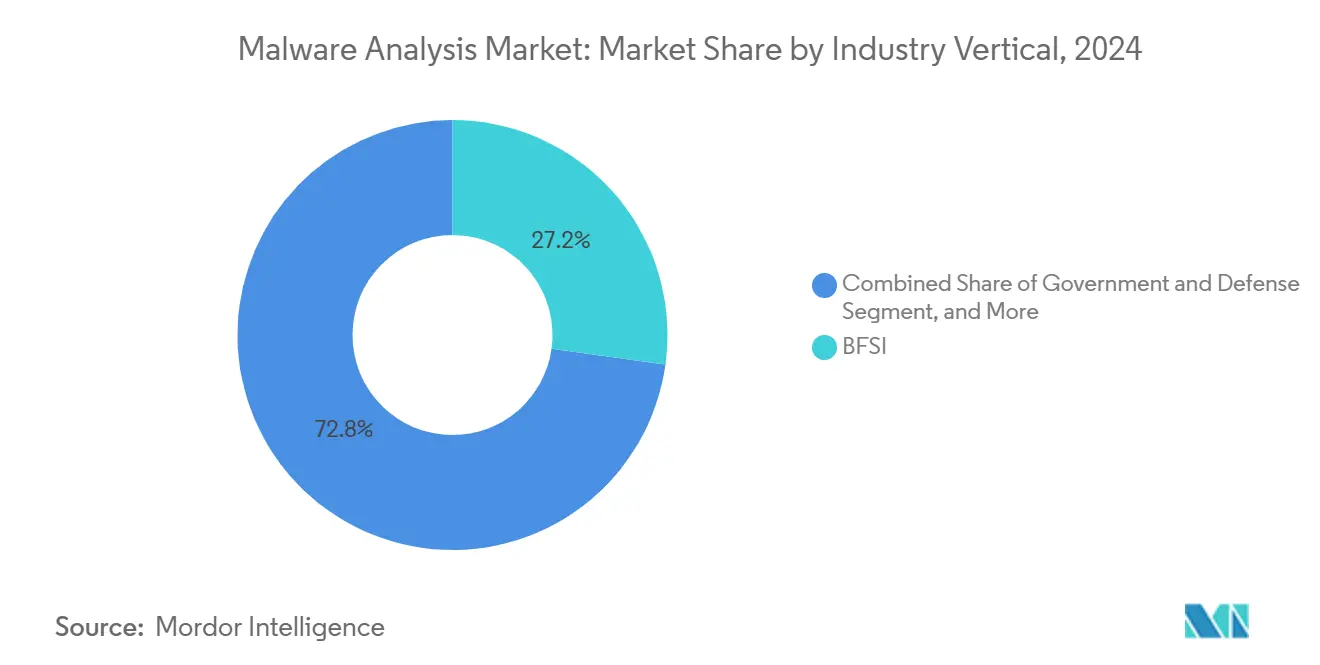
- Par secteur vertical, les services bancaires, financiers et d'assurance ont dominé les dépenses verticales avec une part de 27,2 % en 2024, tandis que la santé connaîtra la croissance la plus rapide avec un TCAC de 29,1 % jusqu'en 2030.
- Par technique d'analyse, l'analyse statique du code a détenu une part de 47,2 % en 2024 ; l'inspection hybride assistée par apprentissage automatique est positionnée pour le TCAC le plus rapide de 29,8 % jusqu'en 2030.
- Par géographie, l'Amérique du Nord a capté 35,1 % du chiffre d'affaires en 2024, mais l'Asie-Pacifique devrait être la région à la croissance la plus rapide avec un TCAC de 28,5 % jusqu'en 2030.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Sophistication des logiciels malveillants polymorphes et des menaces pilotées par l'IA | +6.5% | Amérique du Nord, Europe, répercussions mondiales | Moyen terme (2 à 4 ans) |
| Recrudescence des attaques orientées chaîne d'approvisionnement sur les pipelines DevSecOps | +5.8% | Amérique du Nord, Asie-Pacifique | Court terme (≤ 2 ans) |
| Adoption rapide des charges de travail cloud natives nécessitant une analyse sans bac à sable | +4.2% | Amérique du Nord, Europe, mondial | Moyen terme (2 à 4 ans) |
| Fenêtres obligatoires de signalement des violations (24 à 72 heures) dans les nouvelles réglementations cyber | +3.1% | Amérique du Nord, Europe, expansion Asie-Pacifique | Court terme (≤ 2 ans) |
| Vagues de financement « zéro confiance » issues des programmes de relance du secteur public | +2.7% | Amérique du Nord, Europe, Asie-Pacifique développée | Moyen terme (2 à 4 ans) |
| Convergence de la détection et réponse étendues et du bac à sable pour logiciels malveillants dans des plateformes à panneau unique | +1.9% | Mondial, adoption précoce en Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Sophistication des logiciels malveillants polymorphes et des menaces pilotées par l'IA
Les modèles de langage d'IA tels que DeepSeek R1 peuvent générer des enregistreurs de frappe fonctionnels, des chargeurs de rançongiciels et des scripts d'exfiltration de données qui font muter leur code à la demande, réduisant les cycles de publication de plusieurs mois à quelques jours. Le rançongiciel BlackCat basé sur Rust illustre la façon dont les langages à sécurité mémoire compliquent l'inspection statique, poussant les défenseurs vers l'analyse comportementale. Les entreprises investissent désormais dans des moteurs hybrides qui fusionnent des heuristiques statiques, dynamiques et assistées par apprentissage automatique pour détecter les charges utiles sans s'appuyer sur des signatures fragiles. Le marché de l'analyse des logiciels malveillants a répondu par des offres qui corrèlent les appels d'API, les modifications du registre et la télémétrie réseau en quasi temps réel. Les éditeurs capables d'entraîner des modèles sur une télémétrie diversifiée ont pris l'avantage dans la détection des exploits zero-day.
Recrudescence des attaques orientées chaîne d'approvisionnement sur les pipelines DevSecOps
Les acteurs de la menace arment de plus en plus les composants logiciels avant qu'ils n'atteignent la production, comme le démontre la technique nullifAI qui implante des fichiers Pickle malveillants dans des modèles d'IA hébergés sur des dépôts communautaires [1]ReversingLabs, "ReversingLabs Identifies Novel ML Malware Hosted on Leading Hugging Face AI Model Platform," reversinglabs.com. Parce que les artefacts d'apprentissage automatique contournent les révisions de code traditionnelles, ils exposent les pipelines de développement à une compromission silencieuse. De nombreuses organisations analysent désormais les binaires et les conteneurs à chaque validation, intégrant l'analyse des logiciels malveillants dans les flux d'intégration continue. Des solutions telles que Spectra Assure automatisent le traçage de la lignée binaire, mettant en évidence les modifications suspectes avant la mise en production. Cette évolution élève l'inspection des logiciels malveillants d'une tâche de réponse aux incidents à une partie intégrante de la gouvernance sécurisée de la chaîne d'approvisionnement logicielle.
Adoption rapide des charges de travail cloud natives nécessitant une analyse sans bac à sable
Les micro-services conteneurisés démarrent et s'arrêtent en quelques secondes, rendant l'isolation par bac à sable héritée peu pratique. La télémétrie en temps réel intégrée au niveau de la couche d'orchestration inspecte désormais le comportement des processus sans mettre les échantillons en quarantaine[2]Palo Alto Networks, "What is Container Security," paloaltonetworks.com. Les hyperscalers cloud fournissent des clôtures de calcul élastiques qui détonent les objets suspects en parallèle, éliminant les goulots d'étranglement d'infrastructure. Les environnements d'analyse dédiés d'Amazon Web Services isolent les logiciels malveillants tout en maintenant des contrôles stricts des sorties, permettant aux équipes de sécurité de trier des milliers d'artefacts par heure. Ces développements favorisent les éditeurs capables de fusionner la télémétrie des points de terminaison, la capture réseau et la protection des charges de travail cloud dans des tableaux de bord unifiés.
Fenêtres obligatoires de signalement des violations dans les nouvelles réglementations cyber
La règle de signalement sous 72 heures de la CISA pour les infrastructures critiques et l'obligation de divulgation sous quatre jours ouvrables de la SEC pour les émetteurs publics contraignent les équipes de sécurité à produire des conclusions forensiquement solides dans des délais compressés. La classification automatisée qui étiquette la famille de logiciels malveillants, le vecteur d'entrée et l'impact commercial accélère la rédaction des rapports de conformité qui prenaient autrefois des semaines. La demande a fortement augmenté pour des plateformes qui génèrent automatiquement des récits prêts pour les régulateurs accompagnés d'indicateurs de compromission, réduisant l'exposition juridique. Ces mandats augmentent également la prime accordée à une attribution précise, car les entreprises doivent indiquer si les incidents représentent des événements isolés ou des campagnes coordonnées.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Pénurie chronique de talents en rétro-ingénierie | -2.8% | Mondial, aiguë en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Taux persistants de faux positifs dans l'analyse dynamique automatisée | -1.9% | Mondial, tous modes de déploiement | Moyen terme (2 à 4 ans) |
| Mandats de chiffrement au repos limitant le partage d'échantillons transfrontalier | -1.4% | Mondial, conformité variable | Moyen terme (2 à 4 ans) |
| Volatilité des cadres open source d'analyse des logiciels malveillants compromettant le retour sur investissement | -0.9% | Mondial, impact plus important sur les PME | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Pénurie chronique de talents en rétro-ingénierie
L'écart mondial de main-d'œuvre en cybersécurité dépasse 4 millions de professionnels, et la rétro-ingénierie des logiciels malveillants figure parmi les postes les plus difficiles à pourvoir [3]ISC2, "Cybersecurity Workforce Study," isc2.org. Les organisations de santé signalent un taux de vacance de 89 % malgré des rémunérations élevées, ralentissant le triage des incidents et prolongeant le temps de présence des menaces. Les éditeurs répondent en intégrant une IA explicable qui annote les listes de désassemblage, mais les menaces complexes au niveau du noyau nécessitent toujours une révision humaine. La pénurie de talents incite les grandes plateformes à acquérir des startups d'analyse de niche pour internaliser une expertise rare. Si l'automatisation aide, la plupart des entreprises reconnaissent qu'il faudra des années pour combler le déficit de compétences.
Taux persistants de faux positifs dans l'analyse dynamique automatisée
Les bacs à sable comportementaux signalent parfois des applications légitimes à haute performance, notamment dans les marchés de capitaux et l'informatique de recherche, comme malveillantes en raison d'une utilisation agressive de la mémoire ou du réseau. Un excès d'alertes érode la confiance des analystes et alourdit les charges de travail de réponse. Pour améliorer la précision, les éditeurs superposent désormais des vérifications de similarité de code statique et une veille contextuelle sur les menaces aux résultats comportementaux. Des modèles d'apprentissage actif comme PromptSAM+ se réentraînent sur des échantillons mal étiquetés pour supprimer les fausses alarmes tout en maintenant un rappel élevé. Même avec ces avancées, les entreprises adoptent une corrélation multi-moteurs pour valider les verdicts avant de déclencher des actions de confinement.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les solutions mènent la consolidation des plateformesLes solutions ont détenu 67,4 % du marché de l'analyse des logiciels malveillants en 2024, les entreprises ayant privilégié des plateformes clés en main combinant détonation, scoring par apprentissage automatique et orchestration des flux de travail. Les services restent essentiels pour la chasse aux menaces sur mesure et la forensique des incidents, mais ne peuvent pas égaler l'évolutivité des moteurs intégrés. Les fournisseurs de plateformes intègrent désormais un triage avancé qui identifie la cause racine et la réponse recommandée en quelques minutes, réduisant le délai moyen de détection. La consolidation se poursuit à mesure que les suites de détection et de réponse étendues absorbent les bacs à sable autonomes pour réduire les frais d'intégration.
Le chiffre d'affaires des solutions devrait progresser à un TCAC de 27,3 % jusqu'en 2030. L'accent concurrentiel s'est déplacé du débit brut d'échantillons vers l'enrichissement contextuel et le reporting automatisé de conformité, un changement qui reflète l'examen au niveau du conseil d'administration des dépenses de sécurité. Cette transition démontre également le fossé croissant entre les plateformes riches en fonctionnalités et les utilitaires légers, poussant les petits éditeurs à rechercher des sorties par acquisition.


Par mode de déploiement :
le cloud domine les exigences d'évolutivitéLes options cloud ont commandé une part de 57,0 % en 2024 et devraient afficher le TCAC le plus élevé de 27,5 % jusqu'en 2030, portées par le calcul élastique et l'économie du paiement à l'usage. De grands ensembles de données peuvent être traités en parallèle sur des cadres sans serveur, réduisant les cycles d'analyse de plusieurs heures à quelques minutes. Les modèles cloud reçoivent également des mises à jour continues des modèles d'apprentissage automatique, garantissant une logique de verdict à jour sans correctif local.
Les déploiements sur site persistent dans les secteurs fortement réglementés qui exigent une résidence stricte des données, mais beaucoup de ces organisations adoptent des conceptions hybrides qui conservent les artefacts sensibles sur site tout en externalisant la correspondance de modèles en masse. Les fournisseurs se différencient en proposant des enclaves de cloud privé avec des garanties d'hébergement souverain, équilibrant les besoins de conformité avec les avantages de performance du calcul distribué.
Par taille d'organisation :
les PME conduisent la démocratisationLes grandes entreprises ont contribué à 71,2 % du chiffre d'affaires en 2024, reflétant des budgets importants et des obligations de conformité. Cependant, les PME connaîtront un TCAC de 28,5 % jusqu'en 2030, la tarification par abonnement et les services de sécurité gérés abaissant les barrières à l'adoption. La part de marché de l'analyse des logiciels malveillants détenue par les PME devrait augmenter à un rythme significatif d'ici 2030, les portails cloud fournissant un triage guidé par assistant et des playbooks préconstruits.
Les fournisseurs de services gérés regroupent la surveillance, le bac à sable et la réponse aux incidents dans des offres en un clic, permettant aux petites entreprises de satisfaire aux critères de souscription d'assurance. Des partenariats comme SuperOps-Malwarebytes fournissent des tableaux de bord intégrés qui présentent le contexte de détection aux côtés des métriques des opérations informatiques, réduisant l'écart d'expertise [4]Malwarebytes, "SuperOps and Malwarebytes Partner to Transform Cybersecurity," malwarebytes.com.
Par secteur vertical :
la santé accélère au-delà du BFSILe BFSI a détenu 27,2 % du chiffre d'affaires en 2024 en raison de données à haute valeur et d'une surveillance stricte, mais la santé s'étendra à un TCAC de 29,1 % alors que les rançongiciels ciblent les dossiers patients et les appareils connectés. Les objectifs de cybersécurité du Département de la santé et des services sociaux appellent désormais à une inspection continue des logiciels malveillants sur les serveurs de dossiers de santé électroniques et les points de terminaison d'imagerie, stimulant les achats accélérés.
La fabrication, le commerce de détail et les télécommunications intensifient également leurs dépenses à mesure que la convergence des technologies opérationnelles et la croissance du commerce électronique élargissent les surfaces d'attaque. Les agences gouvernementales et de défense maintiennent des investissements élevés pour contrer l'espionnage parrainé par des États, exigeant des fonctionnalités avancées de rétro-ingénierie et une compatibilité avec les réseaux isolés. Les packs de règles spécifiques aux secteurs verticaux et les modèles de conformité sont devenus des différenciateurs critiques pour les éditeurs qui courtisent les industries réglementées.

Par technique d'analyse :
l'analyse hybride assistée par apprentissage automatique transforme la détectionL'inspection statique a représenté 47,2 % du chiffre d'affaires en 2024, mais les techniques hybrides qui combinent des vérifications de signatures avec un scoring comportemental piloté par apprentissage automatique enregistreront le TCAC le plus rapide de 29,8 %. Les moteurs hybrides atténuent les angles morts inhérents aux approches à méthode unique, améliorant la précision sans inflation inacceptable des faux positifs. La taille du marché de l'analyse des logiciels malveillants pour les méthodes hybrides devrait dépasser 25 milliards USD d'ici 2030, soulignant le passage aux algorithmes d'apprentissage.
Les éditeurs affinent les pipelines d'entraînement des modèles avec des cadres d'apprentissage par transfert et d'apprentissage actif pour intégrer rapidement de nouvelles familles. La télémétrie des bacs à sable alimente désormais des boucles de réentraînement continu, produisant des heuristiques adaptatives qui suivent l'évolution des tendances d'obscurcissement. Bien que l'explicabilité des modèles reste un sujet de recherche, les premières implémentations intègrent des justifications lisibles par l'homme dans les consoles des analystes pour favoriser la confiance.
Analyse géographique
Marché de l'analyse des logiciels malveillants en Amérique du Nord
L'Amérique du Nord a généré 35,1 % des revenus mondiaux en 2024, portée par la maturité des investissements en cybersécurité, les programmes de relance fédéraux et un écosystème dense de fournisseurs de solutions. Les financements issus du programme de subventions pour la cybersécurité des États et collectivités locales et de la loi sur l'investissement dans les infrastructures et l'emploi orientent des capitaux vers des outils d'analyse des logiciels malveillants destinés aux entités publiques [5]CISA, "Programme de subventions cybernétiques pour les États, collectivités locales, tribus et territoires," cisa.gov. L'obligation de déclaration des incidents a par ailleurs ancré les plateformes de triage automatisé au sein des infrastructures critiques, des services financiers et du secteur de la santé.
Marché de l'analyse des logiciels malveillants en Asie-Pacifique
L'Asie-Pacifique est le territoire à la croissance la plus rapide, avec un CAGR de 28,5 %, portée par l'adoption rapide du cloud et les feuilles de route d'économie numérique soutenues par les gouvernements. Des pays tels que Singapour et le Japon proposent des incitations au cofinancement pour les contrôles de sécurité, permettant aux entreprises locales de déployer des analyses avancées sans investissement en capital prohibitif. Les fournisseurs régionaux de services de sécurité gérés regroupent également la veille sur les menaces et l'analyse des logiciels malveillants dans des offres évolutives adaptées aux petites entreprises, accélérant ainsi la démocratisation de ces outils.
Marché de l'analyse des logiciels malveillants en Europe
L'Europe maintient une croissance soutenue à deux chiffres, portée par la directive sur la sécurité des réseaux et des systèmes d'information et le RGPD, qui imposent une notification rapide des violations et la résidence des données. Les cadres de cloud souverain stimulent les déploiements hybrides qui maintiennent les artefacts sensibles à l'intérieur des frontières nationales tout en tirant parti des moteurs d'apprentissage automatique issus des clouds de sécurité paneuropéens. Les initiatives transfrontalières menées par le Centre européen de lutte contre la cybercriminalité d'Europol améliorent le partage des indicateurs de logiciels malveillants, accroissant la demande de plateformes d'analyse capables de publier des flux de renseignements sur les menaces normalisés.

Paysage concurrentiel
Le marché de l'analyse des logiciels malveillants présente un mélange modérément fragmenté d'éditeurs de pare-feu historiques, de spécialistes de la sécurité des points de terminaison et de nouveaux perturbateurs natifs de l'IA. Des acteurs établis tels que Cisco, Palo Alto Networks et CrowdStrike intègrent des moteurs de détonation comportementale dans des suites de détection et de réponse étendues plus larges pour capter les synergies de revenus des plateformes. Des fournisseurs de niche comme VMRay et ReversingLabs se différencient par des capacités spécialisées dans le déballage en mode noyau ou l'assurance de la chaîne d'approvisionnement logicielle.
L'activité d'acquisition s'est intensifiée à mesure que les éditeurs de plateformes cherchent à combler les lacunes techniques et à sécuriser les rares talents en rétro-ingénierie. La sortie par Deep Instinct de DIANNA, un co-pilote analyste alimenté par l'IA, souligne le passage vers une automatisation économisant la main-d'œuvre. L'avantage concurrentiel repose désormais sur la précision des modèles, l'intégration des flux de travail et la rapidité de la documentation de conformité plutôt que sur le débit brut des bacs à sable.
Les opportunités d'espace blanc comprennent l'inspection des charges de travail conteneurisées et l'explication des menaces en langage naturel qui réduit le temps d'intégration des analystes. Les prototypes d'IA générative promettent de rédiger des récits d'incidents et des playbooks de remédiation, bien que la maturité pour la production varie. Les éditeurs qui équilibrent l'innovation avec une précision prouvable sont plus susceptibles de capter des parts de marché à mesure que les acheteurs scrutent les affirmations d'efficacité dans un contexte de budgets serrés.
Leaders du secteur de l'analyse des logiciels malveillants
-
Cisco Systems Inc.
-
Palo Alto Networks Inc.
-
Google LLC (Alphabet, Inc.)
-
Broadcom Inc.
-
CrowdStrike Holdings Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de l'analyse des logiciels malveillants
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Google LLC (Alphabet, Inc.)
- Broadcom Inc.
- Trellix LLC
- CrowdStrike Holdings Inc.
- Trend Micro Inc.
- Kaspersky Lab JSC
- Sophos Ltd.
- Check Point Software Technologies Ltd.
- Fortinet Inc.
- Rapid7 Inc.
- VMware Inc. (Carbon Black)
- SentinelOne Inc.
- Bitdefender SRL
- ESET spol. s r.o.
- OPSWAT Inc.
- VMRay GmbH
- ReversingLabs Inc.
- Any.Run LLC
- Cybereason Inc.

Recent Industry Developments in Marché de l'analyse des logiciels malveillants
- Avril 2025 : ThreatDown, la sécurité des points de terminaison de Malwarebytes, a été intégrée dans la suite de gestion informatique de SuperOps pour améliorer la visibilité des fournisseurs de services gérés.
- Mars 2025 : la CISA a publié un rapport d'analyse des logiciels malveillants sur le variant RESURGE, incluant des signatures de détection pour les défenseurs des infrastructures critiques.
- Février 2025 : ReversingLabs a découvert la technique nullifAI qui arme les dépôts de modèles d'IA, illustrant de nouveaux risques pour la chaîne d'approvisionnement.
- Novembre 2024 : ReversingLabs a introduit Spectra Assure, unifiant l'analyse binaire avec la vérification de la chaîne d'approvisionnement logicielle.


Portée du rapport mondial sur le marché de l'analyse des logiciels malveillants
| Solutions |
| Services |
| Sur site |
| Cloud |
| Grandes entreprises |
| Petites et moyennes entreprises (PME) |
| BFSI |
| Gouvernement et défense |
| Santé et sciences de la vie |
| Technologies de l'information et télécommunications |
| Commerce de détail et commerce électronique |
| Fabrication |
| Analyse statique (du code) |
| Analyse dynamique (comportementale) |
| Analyse hybride assistée par apprentissage automatique |
| Amérique du Nord | États-Unis | |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
| Par composant | Solutions | ||
| Services | |||
| Par mode de déploiement | Sur site | ||
| Cloud | |||
| Par taille d'organisation | Grandes entreprises | ||
| Petites et moyennes entreprises (PME) | |||
| Par secteur vertical | BFSI | ||
| Gouvernement et défense | |||
| Santé et sciences de la vie | |||
| Technologies de l'information et télécommunications | |||
| Commerce de détail et commerce électronique | |||
| Fabrication | |||
| Par technique d'analyse | Analyse statique (du code) | ||
| Analyse dynamique (comportementale) | |||
| Analyse hybride assistée par apprentissage automatique | |||
| Par géographie | Amérique du Nord | États-Unis | |
| Canada | |||
| Mexique | |||
| Amérique du Sud | Brésil | ||
| Argentine | |||
| Reste de l'Amérique du Sud | |||
| Europe | Allemagne | ||
| Royaume-Uni | |||
| France | |||
| Italie | |||
| Espagne | |||
| Russie | |||
| Reste de l'Europe | |||
| Asie-Pacifique | Chine | ||
| Japon | |||
| Inde | |||
| Corée du Sud | |||
| Reste de l'Asie-Pacifique | |||
| Moyen-Orient et Afrique | Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | |||
| Turquie | |||
| Reste du Moyen-Orient | |||
| Afrique | Afrique du Sud | ||
| Nigéria | |||
| Égypte | |||
| Reste de l'Afrique | |||


Questions clés auxquelles le rapport répond
Quelle est la valeur projetée du marché de l'analyse des logiciels malveillants d'ici 2030 ?
Le marché devrait atteindre 53,05 milliards USD d'ici 2030, avec un TCAC de 26,97 %.
Quel modèle de déploiement se développe le plus rapidement ?
Le déploiement cloud devrait croître à un TCAC de 27,5 %, reflétant sa part de 57,0 % et ses avantages en termes d'élasticité.
Pourquoi la santé est-elle le secteur vertical à la croissance la plus rapide ?
Les rançongiciels ciblant les dossiers patients et la pression réglementaire alimentent le TCAC de 29,1 % de la santé dans les investissements en analyse des logiciels malveillants.
Comment les attaques de la chaîne d'approvisionnement influencent-elles le comportement d'achat ?
Les organisations intègrent désormais des analyses de binaires et de modèles d'apprentissage automatique dans les pipelines DevSecOps, stimulant la demande de plateformes d'analyse automatisée.
Dernière mise à jour de la page le:



