
Tamanho e Participação do Mercado de Secure Access Service Edge
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 15.54 Bilhões de dólares |
| Tamanho do Mercado (2031) | 39.14 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 20.29 % |
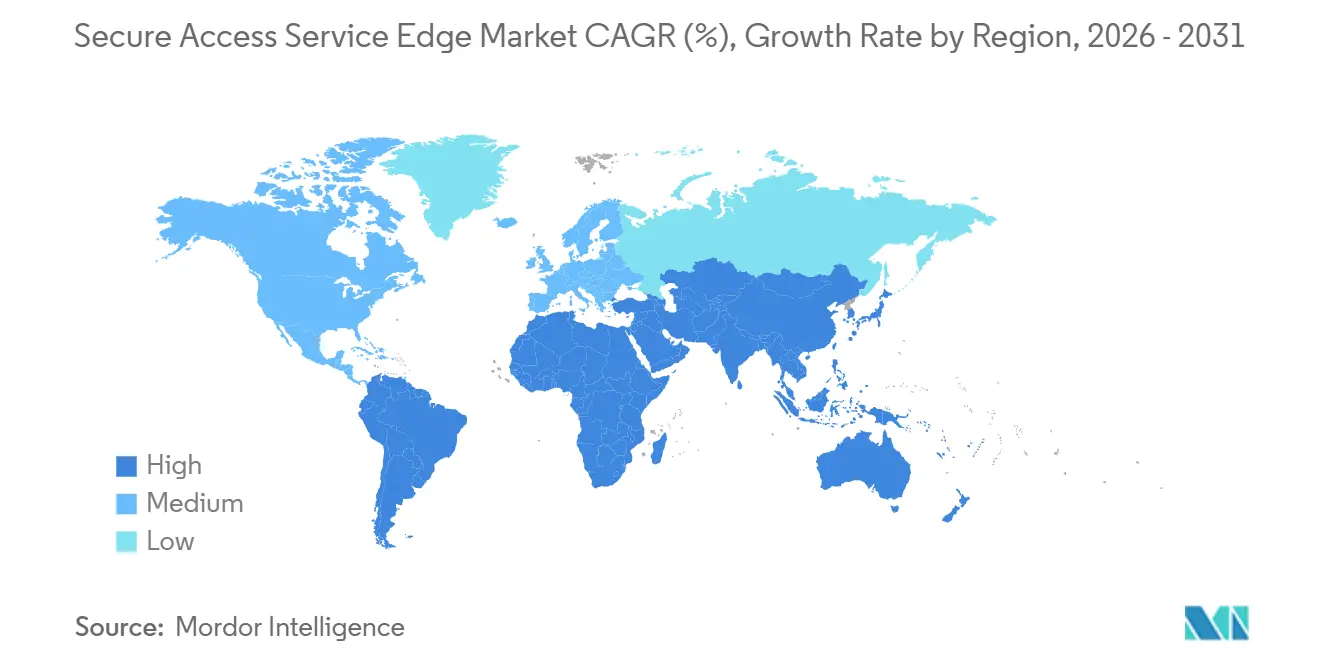
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
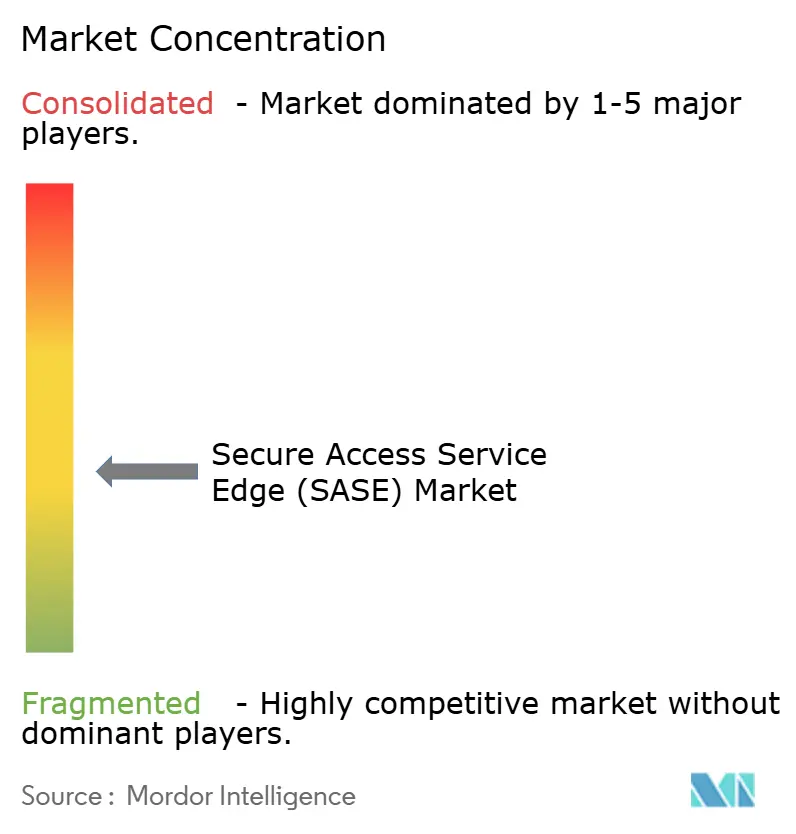
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Secure Access Service Edge por Mordor Intelligence
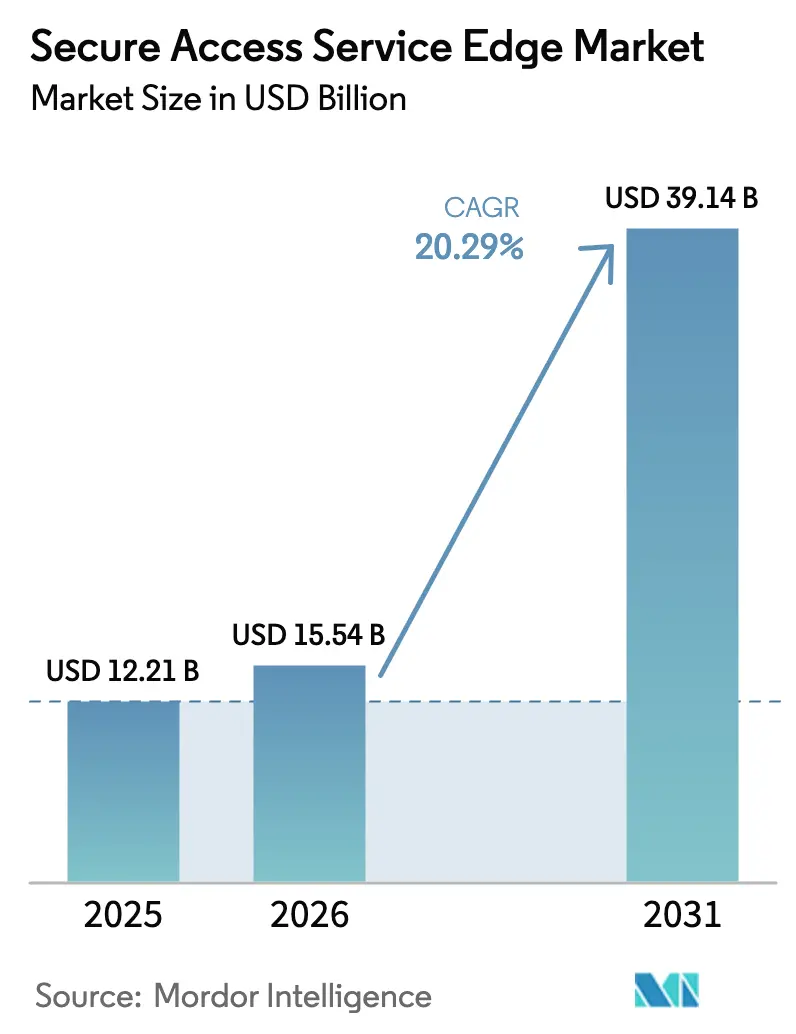
Espera-se que o tamanho do mercado de secure access service edge aumente de USD 12,21 bilhões em 2025 para USD 15,54 bilhões em 2026 e atinja USD 39,14 bilhões até 2031, crescendo a um CAGR de 20,29% ao longo de 2026-2031. A perspectiva é impulsionada por empresas que desativam redes hub-and-spoke, adotam convergência nativa em nuvem e integram redes de longa distância definidas por software com controles de segurança de confiança zero. Grandes fusões tecnológicas, a expansão do 5G e os mandatos de nuvem soberana estão acelerando o investimento dos fornecedores, enquanto os provedores de serviços gerenciados agrupam assinaturas completas que reduzem os custos de capital. Setores sensíveis à latência, como serviços financeiros, impulsionam a inspeção baseada em silício, enquanto setores sensíveis a dados exigem pontos de presença no país, moldando os roteiros de produtos em todo o mercado de Secure Access Service Edge (SASE). A concorrência entre fornecedores agora depende de mecanismos de política automatizados, garantias de latência abaixo de 50 milissegundos e inteligência de ameaças integrada que reduz as cargas de trabalho das operações de segurança.
Principais Conclusões do Relatório
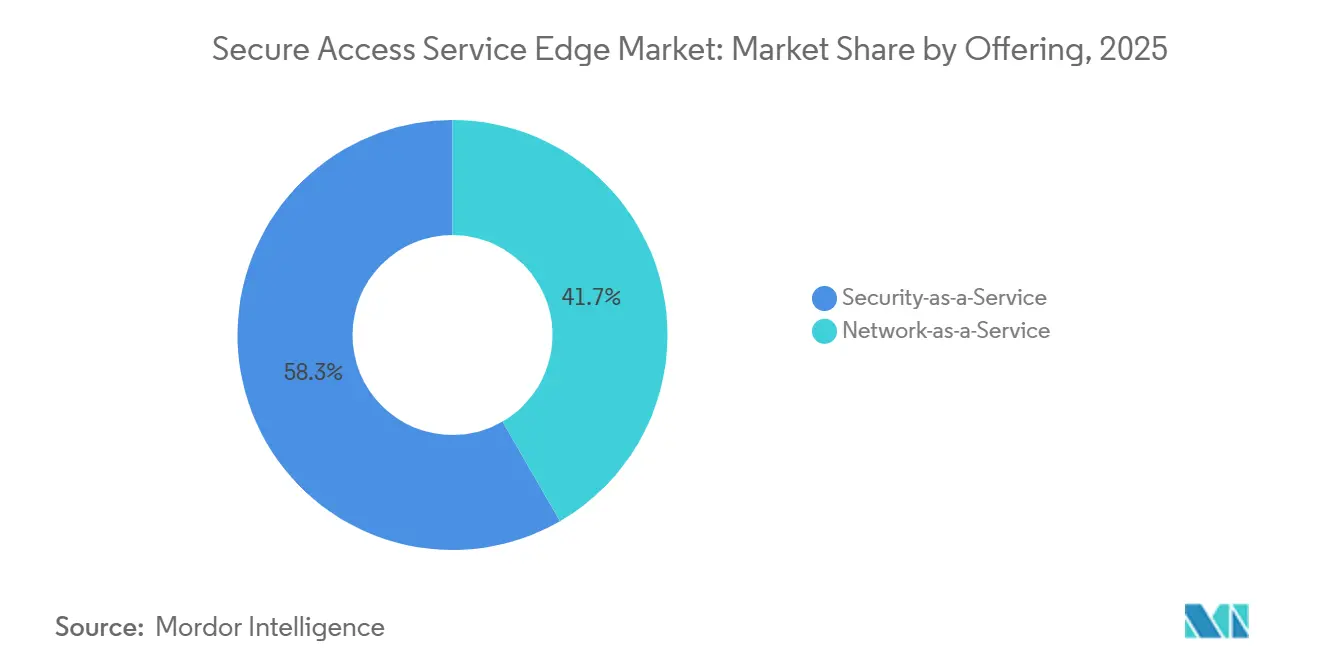
- Por oferta, Segurança como Serviço liderou com 58,34% da participação do mercado de secure access service edge em 2025, enquanto Rede como Serviço tem previsão de expansão a um CAGR de 20,63% até 2031.
- Por modo de implantação, o SASE Nativo em Nuvem deteve uma participação de 67,53% em 2025, enquanto o SASE Híbrido tem projeção de crescimento a um CAGR de 20,81% até 2031.
- Por tamanho da organização, as grandes empresas contribuíram com 63,14% da receita de 2025, mas as pequenas e médias empresas devem registrar um CAGR de 20,66% até 2031.
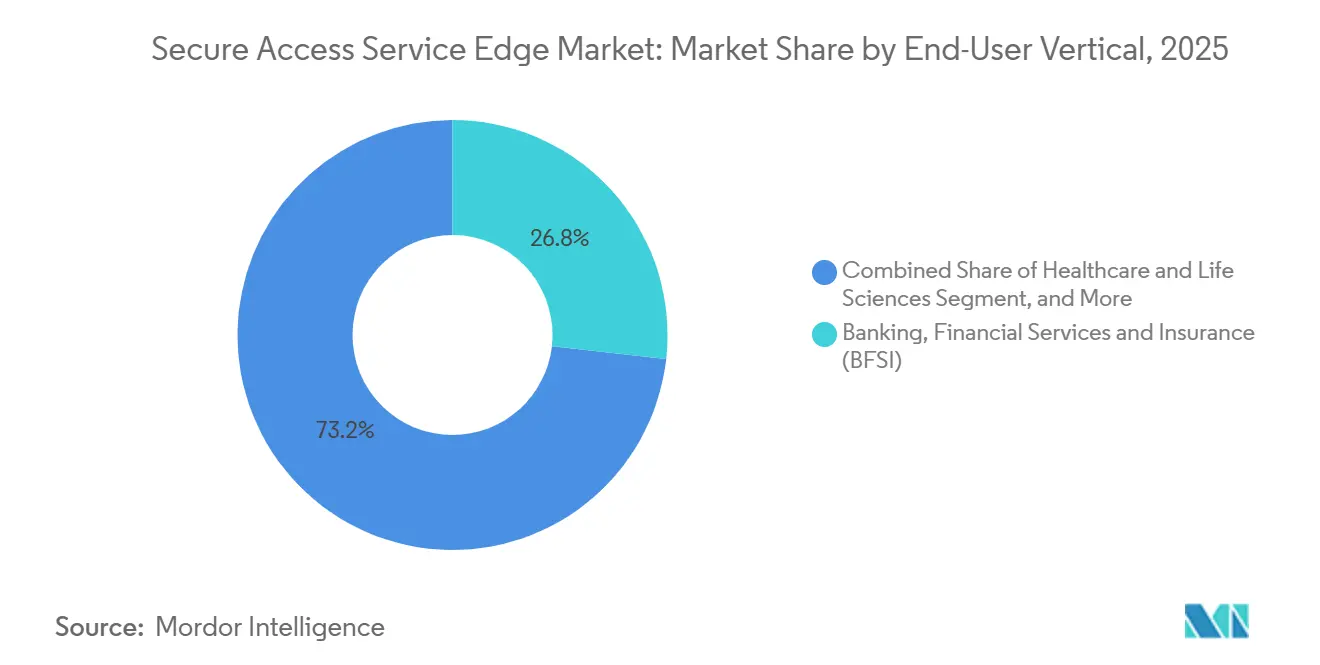
- Por vertical do usuário final, serviços bancários, financeiros e de seguros lideraram com 26,78% da participação do mercado de secure access service edge (SASE) em 2025; saúde e ciências da vida acelerarão a um CAGR de 21,69% até 2031.
- Por canal de acesso, usuários remotos e móveis detiveram 47,91% da participação do mercado SASE em 2025, enquanto dispositivos IoT e de borda estão posicionados para um CAGR de 20,87% até 2031.
- Por geografia, a América do Norte respondeu por 39,76% da receita de 2025, e a Ásia-Pacífico entregará o CAGR mais rápido de 21,24% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Convergência de SD-WAN, FWaaS, SWG, CASB e ZTNA em uma Pilha Unificada Nativa em Nuvem | +4.2% | Global, com adoção antecipada na América do Norte e Europa Ocidental | Médio prazo (2-4 anos) |
| Aumento da Força de Trabalho Remota e Híbrida Pós-2025 | +3.8% | Global, particularmente América do Norte, Europa e Ásia-Pacífico urbana | Curto prazo (≤ 2 anos) |
| Crescente Adoção de Ofertas SASE Completas por MSSPs | +3.1% | América do Norte, Europa, com expansão para América Latina e Oriente Médio | Médio prazo (2-4 anos) |
| Aumento dos Mandatos de Nuvem Soberana e Residência de Dados na Europa e Ásia-Pacífico | +3.5% | Europa, China, Índia, Sudeste Asiático, com requisitos emergentes no Oriente Médio | Longo prazo (≥ 4 anos) |
| Integração de SASE de Confiança Zero Nativo em eSIM para Frotas de IoT Celular | +2.4% | Centros de manufatura da Ásia-Pacífico, automotivo da América do Norte, industrial da Europa | Longo prazo (≥ 4 anos) |
| Descarga de Segurança em Nível de Chip (SmartNIC / DPU) Habilitando Inspeção Inline a 100 Gbps+ | +2.9% | Global, concentrado em serviços financeiros e regiões de nuvem em hiperescala | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Convergência de SD-WAN, FWaaS, SWG, CASB e ZTNA em uma Pilha Unificada Nativa em Nuvem
As empresas estão integrando cinco controles antes separados em um único tecido SASE para eliminar a proliferação de consoles e o desvio de políticas, uma mudança que a Gartner constatou reduzir os custos operacionais contínuos de segurança de rede em 40%. Com tudo em um único mecanismo de política, um alerta de phishing no gateway web seguro agora pode acionar a revogação instantânea de sessão no agente de acesso à nuvem e a quarentena de dispositivos sem scripts personalizados, reduzindo o ciclo de resposta para segundos.[1]PCI Security Standards Council, "PCI DSS v4.0," pcisecuritystandards.org Os fornecedores aceleram a adoção por meio de alianças em hiperescala; Palo Alto Networks e Google Cloud pré-provisionam nós SASE na borda, permitindo que os clientes habilitem a microssegmentação via APIs em vez de aquisição de hardware, reduzindo o tempo de implantação de meses para dias. As instituições financeiras lideram a adoção porque o PCI DSS v4.0 exige monitoramento contínuo em todo o segmento, que pilhas de múltiplos fornecedores têm dificuldade em auditar. À medida que as plataformas unificadas amadurecem, elas adicionam recomendações de política baseadas em aprendizado de máquina que traduzem intenções em regras, reduzindo o esforço administrativo para equipes de segurança já sobrecarregadas.
Aumento da Força de Trabalho Remota e Híbrida Pós-2025
O trabalho remoto está consolidado em aproximadamente um terço do emprego da OCDE até 2025, dissolvendo o perímetro fixo que as VPNs antes protegiam.[2]Organização Internacional do Trabalho, "Perspectivas do Emprego e Sociais Mundiais 2025," ilo.org O SASE aplica regras centradas em identidade independentemente da rede, para que os funcionários possam se conectar de banda larga doméstica ou pontos de acesso 5G sem redirecionar o tráfego para um data center. O DLP sem agente da Netskope verifica uploads de SaaS em tempo real, provando que a segurança pode funcionar de forma invisível sem prejudicar a experiência do usuário. Os Centros de Serviços Medicare e Medicaid dos EUA relataram um salto de 63% nas consultas virtuais entre 2024 e 2025, forçando os hospitais a proteger os dispositivos pessoais dos médicos sob a HIPAA. As empresas também fecharam data centers regionais e rotearam o tráfego diretamente para pontos de presença em nuvem, reduzindo os gastos com WAN em mais de um terço enquanto melhoravam a latência do SaaS.
Crescente Adoção de Ofertas SASE Completas por MSSPs
Os provedores de serviços de segurança gerenciados agrupam o SASE com monitoramento 24 horas e resposta a incidentes, oferecendo às empresas de médio porte controles de nível empresarial sem a necessidade de manter um centro de operações de segurança. A parceria da AT&T com a Palo Alto Networks permite que a operadora revenda o Prisma SASE junto com conectividade 5G, monetizando fatias de rede por meio de valor de segurança em vez de precificação por largura de banda. A orquestração multilocatária permite que uma única equipe de MSSP gerencie centenas de locatários de clientes a partir de um único console, gerando economias de escala que empurram os preços de assinatura abaixo dos custos tradicionais de renovação de firewall. A Cato Networks afirmou que 42% de suas reservas de 2025 vieram por meio de parceiros de canal, acima dos 28% do ano anterior, sublinhando o impulso dos revendedores. A ativação rápida, muitas vezes duas semanas desde o pedido de compra até a produção, torna o SASE completo uma opção preferida para fusões que precisam unificar redes sob prazos regulatórios rigorosos.
Aumento dos Mandatos de Nuvem Soberana e Residência de Dados na Europa e Ásia-Pacífico
As crescentes regras de localização forçam os fornecedores a implantar nós de inspeção dentro das fronteiras nacionais e a depositar chaves localmente, transformando a conformidade em um principal motor de crescimento. A Lei de Dados da União Europeia agora obriga os provedores de nuvem a demonstrar que governos estrangeiros não podem compelir a divulgação de dados de residentes da UE, estimulando a demanda por plataformas SASE com custódia de chaves na região.[3]Banco Central Europeu, "Diretrizes de Terceirização para Instituições de Crédito," ecb.europa.eu A Lei de Segurança Cibernética emendada da China exige que os operadores de infraestrutura de informação crítica armazenem dados pessoais e comerciais sensíveis no país, levando as multinacionais a operar tecidos SASE duplos, um para a China e outro para o resto do mundo. A Lei de Proteção de Dados Pessoais Digitais da Índia estabelece restrições semelhantes e vincula as violações a 2% do faturamento global, acelerando a adoção de pontos de presença SASE hospedados localmente. A Visão 2030 da Arábia Saudita destina USD 6,4 bilhões para zonas soberanas, recompensando fornecedores que fazem parceria com operadoras domésticas para atender aos mandatos de processamento no país. Esses estatutos convertem orçamentos de conformidade regional em assinaturas SASE recorrentes, criando demanda duradoura ancorada em regulamentações.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Latência de Segurança Inline para Aplicações em Tempo Real | -1.8% | Global, aguda em centros de negociação financeira e manufatura da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Escassez de Arquitetos e Operadores SASE Qualificados | -1.6% | Global, mais grave na América do Norte e Europa Ocidental | Médio prazo (2-4 anos) |
| Aumento das Taxas de Saída de Provedores de SaaS para Cargas de Trabalho de Inspeção em Hiperescala | -1.3% | Global, concentrado em empresas com múltiplas nuvens | Curto prazo (≤ 2 anos) |
| Linguagens de Política Proprietárias Dificultando a Orquestração de Múltiplos Fornecedores | -1.1% | Global, afetando particularmente grandes empresas com pilhas heterogêneas | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Latência de Segurança Inline para Aplicações em Tempo Real
A inspeção profunda de pacotes e a descriptografia TLS adicionam 12 a 35 milissegundos de atraso ao tráfego criptografado, uma margem que os operadores de alta frequência rejeitam porque microssegundos importam para o lucro. A Fortinet combate o atraso incorporando DPUs NVIDIA BlueField-3 que descarregam a inspeção a 100 Gbps sem sobrecarregar a CPU, mas o prêmio de hardware é 40-60% acima do equipamento somente de software. Mesmo com assistência de silício, as empresas na Ásia-Pacífico enfrentam congestionamento em exchanges transfronteiriças que dobra o atraso de ponta a ponta, de modo que as fábricas frequentemente contornam o SASE para linhas de controle críticas em termos de tempo. Os provedores nativos em nuvem tentam resolver isso com mais de 300 pontos de presença globais, mas cada site precisa de infusão constante de capital, limitando até onde a densidade de borda pode escalar. Até que a sobrecarga de inspeção caia abaixo dos limites das aplicações, a latência restringirá a implantação em cargas de trabalho de voz, vídeo e negociação algorítmica.
Escassez de Arquitetos e Operadores SASE Qualificados
A convergência de roteamento, automação em nuvem e segurança de confiança zero exige uma combinação de talentos em escassez. A ISC2 estimou uma lacuna global de 4,1 milhões de pessoas em segurança cibernética em 2025, com as funções de SASE entre as mais difíceis de preencher porque os currículos formais ficam atrás do lançamento de produtos. Menos de 8.000 profissionais em todo o mundo detinham a certificação especializada da Palo Alto Networks até meados de 2025, muito menos do que as 50.000 implantações ativas que o fornecedor relatou. Os salários medianos para arquitetos SASE na América do Norte atingiram USD 145.000 em 2025, 22% acima do salário de engenheiro de rede tradicional, inflacionando os custos operacionais dos provedores de serviços. A curva de aprendizado de 12 a 18 meses atrasa o valor do projeto e leva muitas empresas de médio porte a serviços gerenciados, reforçando a concentração de canais e limitando a flexibilidade de personalização.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Funções de Segurança Dominam, mas Conectividade Ganha ImpulsoA participação do mercado de Secure Access Service Edge para Segurança como Serviço atingiu 58,34% em 2025, refletindo a ênfase empresarial na prevenção de ameaças e nos controles de perda de dados. As instituições financeiras impulsionaram a adoção porque as auditorias examinam a criptografia e a detecção de anomalias com mais intensidade do que o tempo de atividade. Ao longo do horizonte de previsão, a Rede como Serviço tem projeção de registrar o CAGR mais rápido de 20,63%, impulsionando o mercado SASE à medida que o transporte baseado em internet substitui os circuitos MPLS e as análises de seleção de caminho se tornam parte integrante do ajuste de desempenho.
A consolidação de filiais também eleva os módulos de rede, à medida que as organizações fecham hubs regionais e dependem da otimização dinâmica de rotas para manter a capacidade de resposta do SaaS. Os grupos de varejo ilustram que a latência no checkout está diretamente ligada à satisfação do cliente, de modo que os proprietários de redes priorizam o direcionamento inteligente de caminho mesmo quando os módulos de segurança funcionam silenciosamente em segundo plano. Os fornecedores que fundem visibilidade profunda de caminho com orquestração de política de confiança zero conquistam orçamento de equipes de infraestrutura e de segurança, borrando a separação histórica dentro do setor de Secure Access Service Edge.


Por Modo de Implantação:
Arquiteturas Nativas em Nuvem Lideram, Modelos Híbridos AceleramO SASE Nativo em Nuvem capturou uma participação de 67,53% em 2025 e continua a atrair adotantes em campo aberto que pularam completamente os firewalls baseados em appliances. As nuvens multilocatárias lidam com milhões de conexões simultâneas e eliminam a sobrecarga de manutenção do cliente, reforçando a trajetória do mercado de Secure Access Service Edge. No entanto, setores altamente regulamentados recorrem ao SASE Híbrido, com previsão de crescimento a um CAGR de 20,81%, para atender aos requisitos de residência enquanto preservam o controle centralizado.
Os bancos europeus normalmente mantêm o processamento de pagamentos no local enquanto encaminham o tráfego web e de SaaS para nós de inspeção em nuvem, equilibrando latência com conformidade. A portabilidade de políticas permanece crucial, de modo que as plataformas que suportam migração gradual sem reescrever regras se diferenciam. A latência permanece o fator decisivo: a nuvem equaliza o desempenho de e-mail e colaboração, mas voz e vídeo frequentemente requerem inspeção local, sustentando a demanda por flexibilidade híbrida em todo o mercado SASE.
Por Tamanho da Organização:
Empresas Dominam os Gastos, PMEs Impulsionam o Crescimento de VolumeAs grandes empresas geraram 63,14% da receita de 2025 porque as extensas redes de filiais e as obrigações de conformidade em camadas geram valores de contrato na faixa de vários milhões de dólares. Esses compradores precisam de integrações personalizadas com ferramentas legadas de gerenciamento de informações e eventos de segurança, o que contribuirá para a receita sustentada de serviços no mercado de Secure Access Service Edge. Em contraste, as pequenas e médias empresas registrarão o CAGR mais rápido de 20,66% até 2031, à medida que os provedores de serviços gerenciados oferecem assinaturas mensais baseadas em usuário que eliminam a necessidade de aquisições pesadas de appliances, ampliando o mercado endereçável.
A ativação completa permite que as PMEs implantem em semanas em vez de trimestres, uma vantagem crucial para empresas de serviços profissionais que se adaptam rapidamente às demandas dos clientes. Essa capacidade de implantação rápida permite que as PMEs permaneçam competitivas e responsivas em condições de mercado dinâmicas. No entanto, com uma taxa de rotatividade mais alta nesse grupo, os fornecedores são compelidos a automatizar o ajuste de políticas e as respostas a ameaças. Esses esforços de automação visam simplificar as operações, gerenciar os custos de suporte e manter a lucratividade enquanto protegem as margens no mercado SASE.
Por Vertical do Usuário Final:
Serviços Financeiros Lideram, Saúde Avança RapidamenteAs instituições financeiras retiveram 26,78% dos gastos de 2025 à medida que os reguladores de pagamentos aplicaram a segmentação de confiança zero em todos os segmentos de rede. Os operadores de alta frequência também exigem inspeção acelerada por silício para limitar atrasos de microssegundos, empurrando os fornecedores em direção à integração de DPU. Saúde e ciências da vida registram o CAGR mais rápido de 21,69% até 2031, expandindo o tamanho do mercado SASE para cargas de trabalho clínicas que sincronizam registros eletrônicos e habilitam a telemedicina sob escrutínio da HIPAA.
Outros setores crescem por gatilhos distintos: o varejo se prepara contra ataques à cadeia de suprimentos, as operadoras de telecomunicações incorporam o SASE em fatias 5G e a manufatura pilota políticas com consciência de OT que protegem redes de plantas legadas. A adoção governamental permanece deliberada devido aos ciclos de aquisição, mas os mandatos federais de confiança zero estabelecem prazos para 2027, sugerindo uma aceleração acentuada no meio da previsão em todo o mercado de Secure Access Service Edge.

Por Canal de Acesso:
Usuários Remotos Dominam, Dispositivos IoT EmergemOs funcionários remotos e móveis produziram 47,91% da receita de canal em 2025, demonstrando como o trabalho híbrido incorporou a aplicação de políticas de confiança zero nas operações diárias. As filiais são lentas, mas ainda importam para suporte regional e centros de estoque. Os dispositivos IoT e de borda impulsionarão um CAGR de 20,87%, adicionando bilhões de eventos de autenticação ao mercado SASE à medida que fábricas e veículos autônomos incorporam identidades vinculadas a eSIM que contornam a sobrecarga de VPN.
À medida que uma única planta abriga dezenas de milhares de sensores, as plataformas projetadas para proporções de usuários humanos ficam sobrecarregadas, revelando desafios de escalabilidade. Esses desafios surgem do enorme volume de dados gerados pelos sensores, que podem sobrecarregar os sistemas tradicionais e dificultar o gerenciamento eficiente. Em resposta, os fornecedores aproveitam o agrupamento orientado por IA para agrupar dispositivos por comportamento. Essa abordagem não apenas alivia a fadiga do administrador ao simplificar o gerenciamento de dispositivos, mas também mantém controles de privilégio mínimo, garantindo que medidas de segurança robustas sejam mantidas no mercado de Secure Access Service Edge.
Análise Geográfica
Mercado de Secure Access Service Edge da América do Norte
A América do Norte manteve uma posição de destaque ao combinar rigorosas estruturas de conformidade federal com abundante capital de risco que reduz o risco da inovação agressiva de produtos. Os provedores de nuvem pública obtiveram autorizações FedRAMP, o que atraiu agências federais e contratantes de defesa para os primeiros pilotos de produção. A inspeção acelerada por silício ganhou popularidade nos pregões de Wall Street, onde microssegundos definem os lucros. Os provedores de serviços gerenciados nos Estados Unidos ampliaram o alcance dos canais ao integrar o SASE em pacotes empresariais de 5G, fomentando ciclos de renovação estáveis no mercado de SASE.
Mercado de Secure Access Service Edge da Ásia-Pacífico
As perspectivas da Ásia-Pacífico se tornam mais promissoras à medida que as emendas de cibersegurança da China e a lei de proteção de dados da Índia exigem o processamento dentro do país, obrigando as multinacionais a construir infraestruturas soberanas. Campeões domésticos como Huawei e Tata Communications aproveitam a familiaridade regulatória para garantir projetos nacionais, enquanto provedores com sede nos Estados Unidos fazem parcerias com operadores regionais de data centers para suprir lacunas de conformidade. A rápida expansão do 5G e os modelos de negócios com foco em dispositivos móveis no Sudeste Asiático sustentam uma demanda resiliente, mantendo a Ásia-Pacífico na vanguarda do crescimento do mercado de Secure Access Service Edge.
Mercado de Secure Access Service Edge da Europa
A Europa equilibra uma aquisição cautelosa com uma legislação progressista voltada para a soberania digital. A Lei de Dados vincula os provedores a rígidos controles de divulgação, impulsionando a adoção entre empresas que precisam comprovar a conformidade perante auditores. Os países nórdicos enfatizam data centers alimentados por energia renovável, alinhando-se aos compromissos corporativos de sustentabilidade e atraindo cargas de trabalho de inspeção para pontos de presença locais. O aumento dos prêmios de ciberseguro motiva ainda mais as empresas continentais a implementar estruturas unificadas de zero trust, apoiando a expansão gradual do mercado de Secure Access Service Edge nos estados-membros.

Panorama regulatório
A aquisição e implantação de SASE estão cada vez mais vinculadas a estruturas formais de zero-trust e segurança em nuvem, com ênfase nos Estados Unidos e na União Europeia. Em junho de 2026, a Agência de Segurança Cibernética e de Infraestrutura dos EUA (CISA) publicou orientações sobre o uso de SASE em uma solução moderna de Trusted Internet Connections (TIC) 3.0. A orientação reforça uma mudança de abordagens de TIC centradas em perímetro para controles de segurança entregues via nuvem alinhados ao zero trust, e se baseia em publicações do NIST que muitas empresas usam como referência para arquiteturas (incluindo NIST SP 800-215 e orientações relacionadas a microsserviços e zero-trust).
Na Europa, obrigações sobrepostas de cibersegurança e resiliência continuam a elevar o patamar exigido dos fornecedores de SASE que atuam como terceiros provedores de TIC. A DORA entrou em aplicação em janeiro de 2025 para entidades financeiras regulamentadas e seus fornecedores críticos de TIC, enquanto os Estados-Membros foram obrigados a transpor a NIS2 em outubro de 2024, e a Comissão emitiu o Regulamento de Execução (UE) 2024/2690 para especificar medidas de segurança para determinados provedores de serviços em nuvem e gerenciados. Juntas, essas exigências aumentam a demanda por controles auditáveis, relatórios de incidentes e garantias de segurança da cadeia de suprimentos dentro dos contratos de SASE. A Lei de Resiliência Cibernética (Regulamento (UE) 2024/2847), em vigor desde outubro de 2024, eleva ainda mais as expectativas em relação às propriedades de cibersegurança de produtos com elementos digitais, moldando os roteiros dos fornecedores de SASE para garantias e atestados.
Análise da cadeia de valor
A cadeia de valor do SASE começa com a infraestrutura fundamental, incluindo plataformas de nuvem hiperescala e conectividade de backbone de nível operadora. Ela se estende então a pontos de presença (PoPs) distribuídos globalmente, hospedados em ecossistemas de colocation e data center, onde os fornecedores entregam inspeção e aplicação de políticas mais próximas dos usuários e aplicações. Os principais insumos tecnológicos incluem SD-WAN, ZTNA, SWG, CASB e FWaaS, além de mecanismos de descriptografia TLS de alto desempenho e inspeção em passagem única, que determinam em grande parte a economia de latência e taxa de transferência tanto para cargas de trabalho em tempo real quanto reguladas.
A entrega e a estratégia de comercialização também são moldadas por canais que empacotam o SASE como um resultado gerenciado, em vez de um conjunto de ferramentas isolado. Isso conecta fornecedores, integradores de sistemas globais e provedores de serviços gerenciados de segurança dentro de um modelo de assinatura recorrente. Por exemplo, a Tech Mahindra fez parceria com a Fortinet (março de 2026) para entregar uma solução SASE unificada gerenciada globalmente, e a Netskope expandiu sua parceria com a Deloitte (maio de 2026) para entregar serviços de SASE gerenciados na região EMEA. Na fase pós-implantação, o valor está concentrado no gerenciamento do ciclo de vida de políticas, atualizações de inteligência de ameaças, fluxos de resposta a incidentes e relatórios de conformidade, enquanto a retenção depende da interoperabilidade da plataforma (APIs e integrações de identidade e endpoint) e da densidade de PoPs que mantém a experiência do usuário dentro dos limites de latência empresarial.
Cenário Competitivo
Os cinco principais fornecedores, Palo Alto Networks, Zscaler, Cisco Systems, Fortinet e Cloudflare, juntos responderam por cerca de 42% das implantações nativas em nuvem em 2025, indicando concentração moderada no mercado de Secure Access Service Edge. As aquisições estratégicas se intensificaram, incluindo a compra de ativos de identidade pela Palo Alto Networks para incorporar nativamente o gerenciamento de acesso privilegiado e a integração de análises de segurança pela Cisco Systems em uma escala de USD 28 bilhões. Disruptores como Cato Networks e Versa Networks aproveitam a orquestração multilocatária para precificar abaixo dos titulares centrados em hardware em até 40%, conquistando negócios de provedores de serviços gerenciados.
A diferenciação tecnológica agora se concentra na automação de políticas orientada por IA, na densidade de borda que limita a latência abaixo de 50 milissegundos e na descarga de silício para tráfego criptografado a 100 gigabits por segundo. Os fornecedores também alinham as estratégias de entrada no mercado ao longo de linhas verticais. A Fortinet constrói módulos com consciência de OT para manufatura, enquanto a Proofpoint se concentra em segurança de e-mail em instituições financeiras. A pressão de preços aumenta à medida que os parceiros de canal negociam descontos por volume elevados, obrigando os players menores a se consolidar ou se especializar em nichos dentro do setor SASE.
O Instituto Nacional de Padrões e Tecnologia dos EUA atualizou sua referência de confiança zero em 2024, permitindo que os compradores avaliem as arquiteturas independentemente do marketing dos fornecedores. Essa transparência reduz o atrito de troca, amplificando a urgência competitiva. No geral, o ecossistema combina gigantes de plataforma ampla, especialistas regionais e desafiantes focados em funções, cada um correndo para fechar contratos antes que os mandatos regulatórios tornem o SASE obrigatório nos setores de adoção tardia.
Líderes do Setor de Secure Access Service Edge
Akamai Technologies, Inc.
Broadcom Inc.
Check Point Software Technologies Ltd.
Cisco Systems, Inc.
Fortinet, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Secure Access Service Edge
- Akamai Technologies, Inc.
- Barracuda Networks, Inc.
- Broadcom Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Cato Networks Ltd.
- Forcepoint LLC
- Fortinet, Inc.
- Hewlett Packard Enterprise Company
- Huawei Technologies Co., Ltd.
- International Business Machines Corporation
- Juniper Networks, Inc.
- Netskope, Inc.
- Palo Alto Networks, Inc.
- Perimeter 81 Ltd.
- Proofpoint, Inc.
- Sangfor Technologies Inc.
- Tata Communications Limited
- Versa Networks, Inc.
- VMware, Inc.
- Zscaler, Inc.
- Aryaka Networks, Inc.

Oportunidades de mercado e perspectivas futuras
Mudanças arquiteturais impulsionadas por regulamentação estão criando espaços em branco identificáveis para implantações soberanas e locais de SASE, particularmente onde a inspeção, o registro e a custódia de chaves permanecem dentro de jurisdições definidas. A Europa fornece um exemplo claro: as obrigações da NIS2, a aplicação da DORA a partir de janeiro de 2025 e uma governança mais rígida de transferência de dados transfronteiriça impulsionam a preferência dos compradores por pilhas de SASE operadas localmente. Em junho de 2026, a Versa Networks anunciou a ativação de uma oferta de SASE totalmente soberana, operada pela noris network AG, para manter a inspeção de tráfego e a aplicação de políticas dentro da Alemanha para casos de uso orientados por conformidade.
Uma segunda área de oportunidade são os programas de modernização do setor público e de setores regulamentados que traduzem orientações de zero-trust em padrões de aquisição que favorecem a segurança entregue via nuvem e artefatos de avaliação padronizados. Em junho de 2026, a CISA publicou orientações sobre o uso de SASE em uma solução moderna de TIC 3.0, apoiando a migração de agências dos modelos legados de saída de internet para controles de acesso centrados em identidade e política. Isso também amplia a demanda por plataformas SASE capazes de operacionalizar fluxos contínuos de avaliação e autorização e mapear controles para referências alinhadas ao NIST. Além da conformidade e da aquisição, os requisitos empresariais estão migrando em direção à governança de tráfego de IA e de máquinas no mesmo plano de políticas dos usuários e filiais, aumentando a demanda por ofertas de SASE capazes de classificar e controlar fluxos emergentes relacionados à IA em SaaS, web e aplicações privadas.
Recent Industry Developments in Mercado de Secure Access Service Edge
- Julho de 2026: a Akamai concluiu a aquisição da LayerX, fornecedora de navegador empresarial seguro, adicionando controles em nível de navegador para governança de acesso da força de trabalho e uso de IA. O negócio expande a pilha de segurança da Akamai para mais perto do endpoint, fortalecendo capacidades adjacentes ao SASE para proteger sessões de usuários gerenciadas e não gerenciadas e reduzindo a dependência de ferramentas separadas de navegador empresarial.
- Maio de 2026: a Cisco anunciou a disponibilidade geral do Cisco SASE com Meraki, permitindo que o tráfego do SD-WAN Meraki se integre ao Cisco Secure Access. Isso reforça a proposta ponta a ponta da Cisco para convergir políticas de rede e segurança entre filiais e usuários remotos, o que pode simplificar a migração de segurança de WAN centrada em appliances para inspeção entregue via nuvem.
- Dezembro de 2025: a Palo Alto Networks fez parceria com a Google Cloud para incorporar o Prisma SASE em nós de borda distribuídos, reduzindo os prazos de implantação. A medida conecta a presença dos provedores de hiperescala à entrega de SASE, melhorando o tempo de geração de valor para clientes que padronizam controles de segurança nativos de nuvem, ao mesmo tempo em que amplia as opções de capacidade de borda para casos de uso sensíveis à latência.


Mercado de Secure Access Service Edge Escopo do relatório e metodologia de pesquisa
Definição e abrangência do mercado
Este mercado abrange a receita obtida com ofertas de secure access service edge (SASE) que combinam acesso à rede entregue via nuvem e controles de segurança para conectar usuários, sites e dispositivos a aplicações por meio de uma camada de política unificada, entregue como assinatura ou serviço gerenciado.
Exclusões de escopo: excluímos hardware de rede de uso geral e ferramentas de segurança pontuais autônomas que não sejam vendidas ou consumidas como parte de uma pilha de serviços alinhada ao SASE.
Visão geral da segmentação
- Por Oferta
- Rede como Serviço (NaaS)
- Segurança como Serviço (SECaaS)
- Por Modo de Implantação
- SASE Nativo em Nuvem
- SASE Híbrido
- SASE Integrado On-Premise / Legado
- Por Tamanho da Organização
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
- Por Vertical do Usuário Final
- Serviços Bancários, Financeiros e de Seguros (BFSI)
- Tecnologia da Informação e Telecomunicações
- Varejo e Comércio Eletrônico
- Saúde e Ciências da Vida
- Governo e Setor Público
- Manufatura e Industrial
- Outros Verticais do Usuário Final
- Por Canal de Acesso
- Usuários Remotos / Móveis
- Filiais
- Dispositivos IoT e de Borda
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- Europa
- Alemanha
- Reino Unido
- França
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Índia
- Coreia do Sul
- Austrália
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Restante do Oriente Médio
- África
- África do Sul
- Egito
- Restante da África
- Oriente Médio
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- América do Norte
Fontes de dados, dimensionamento de mercado e validação
Pesquisa documental
O trabalho documental começou com o estabelecimento de uma definição consistente para SASE e, em seguida, o mapeamento de onde a receita é reconhecida, o que normalmente ocorre em serviços de segurança por assinatura, redes em nuvem e pacotes de serviços gerenciados. Analisamos fontes de acesso livre, como publicações do National Institute of Standards and Technology (NIST) sobre zero trust, orientações da CISA para acesso seguro, indicadores da OCDE e do Banco Mundial que ajudam a acompanhar a digitalização empresarial, e estatísticas de conectividade da União Internacional de Telecomunicações (UIT). Para verificações de demanda e contexto, também consultamos registros públicos e comentários de resultados, apresentações a investidores, cobertura respeitável da imprensa especializada em tecnologia e materiais de associações, como orientações da ISACA e órgãos profissionais semelhantes.
Para manter o modelo rastreável, o mix-chave de fornecedores e o contexto de receita corporativa foram verificados cruzadamente usando recursos de assinatura paga para dados financeiros de empresas e inteligência de notícias. Sinais de bases de dados de patentes foram usados para identificar mudanças na ênfase de produtos (por exemplo, funcionalidades de ZTNA e FWaaS). Esses insumos foram usados para estabelecer parâmetros sobre o que é contabilizado como SASE em comparação com gastos adjacentes, como atualizações gerais de equipamentos de SD-WAN. As fontes documentais mencionadas acima são ilustrativas, e outros materiais públicos também foram consultados para coleta de dados, validação e esclarecimento.
Entrevistas e pesquisas primárias
O trabalho primário foi usado para confirmar o que os compradores realmente adquirem em contratos de SASE, o que é precificado como complemento e como os serviços gerenciados são empacotados entre rede e segurança. As entrevistas e pesquisas incluíram uma combinação de líderes de segurança e rede corporativa, provedores de serviços e profissionais do lado dos canais na Ásia-Pacífico, EMEA e Américas, para que implantações regionais, restrições de residência de dados e cronogramas de migração pudessem ser refletidos nas premissas.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 27% | CXOs: 18% | Ásia-Pacífico: 42% |
| Nível médio: 52% | Líderes funcionais/de unidade: 32% | EMEA: 32% |
| Empresas menores: 21% | Gerentes: 50% | Américas: 26% |
Dimensionamento e previsão de mercado
O dimensionamento utilizou uma abordagem top-down e bottom-up. O caminho top-down partiu dos volumes de gastos com rede corporativa e segurança em nuvem e, em seguida, reconstruiu a participação endereçável usando taxas de adoção e migração de SASE por região. Como o SASE geralmente é adquirido como um pacote, ancoramos a lógica na receita de serviços e depois a testamos em relação a aproximações seletivas de baixo para cima, como pontos de preço de contratos amostrados multiplicados pelo número esperado de assentos, sites e usuários de acesso remoto na base de compradores.
Algumas características foram monitoradas para manter as premissas realistas, incluindo a intensidade da força de trabalho remota e híbrida, as taxas de migração de SD-WAN para redes gerenciadas em nuvem, a substituição de acesso VPN legado por ZTNA, o comportamento de adesão de secure web gateway e CASB dentro de contratos consolidados, e os requisitos de latência e residência de dados que alteram onde os pontos de presença em nuvem precisam ser usados. Quando as divisões diretas de receita não foram divulgadas de forma consistente, as lacunas foram tratadas por meio de regras de alocação orientadas por entrevistas e verificações de sensibilidade em torno de preços empacotados versus módulos independentes. As previsões foram produzidas usando análise de cenários apoiada por consenso direcional dos entrevistados, sendo então refinadas ao verificar se as curvas de adoção e a progressão de preços permaneciam consistentes com os ciclos de aquisição e as renovações de contratos plurianuais.
Validação de dados e ciclo de atualização
A validação foi feita comparando os totais do modelo com sinais independentes, como tendências de receita de serviços de segurança, comentários públicos sobre a conversão do funil de SASE e a direção dos gastos em TI corporativa regional, rastreando então os valores discrepantes até uma premissa específica que pudesse ser corrigida. Quando uma variação parecia relevante, revisamos as definições, recontactamos participantes selecionados e reexecutamos os intervalos de cenários para que o número final permanecesse defensável. Antes da aprovação final, as estimativas passam por uma revisão de analistas em múltiplas etapas que verifica a integridade aritmética, a consistência das séries temporais e se as taxas de crescimento estão alinhadas com restrições de implantação conhecidas.
Os relatórios são atualizados anualmente, e atualizações intermediárias são feitas quando grandes eventos de mercado alteram preços ou adoção (por exemplo, grandes mudanças contratuais ou alterações regulatórias vinculadas à soberania de dados). Pouco antes da entrega, uma revisão final é concluída para que os números reflitam as informações mais recentes disponíveis naquele momento.
Comparação do dimensionamento do mercado global de secure access service edge da Mordor Intelligence com outras estimativas publicadas
Os valores de mercado de SASE publicados podem parecer muito distantes entre si porque as publicadoras nem sempre contabilizam os mesmos itens contratuais, e o termo é usado de forma imprecisa em mensagens de vendas. As diferenças normalmente aparecem em se a estimativa inclui SD-WAN puro, se os serviços gerenciados são contabilizados integralmente e quais módulos de segurança são tratados como obrigatórios versus opcionais.
Outro fator determinante é o momento e a lógica de precificação. Algumas estimativas fixam a precificação em uma única curva de ASP, enquanto outras permitem que pacotes comprimam os preços em nível de módulo à medida que os clientes consolidam fornecedores. A variação também reflete a cadência de atualização e como a conversão de moeda é tratada em contratos multirregionais, o que pode alterar o total reportado mesmo quando os volumes são semelhantes.
Comparação de referência
| Fonte | Tamanho do mercado | Lacunas na metodologia de pesquisa |
|---|---|---|
| Mordor Intelligence | 12,21 bilhões de USD (2025) | |
| Consultoria Global A | 15,52 bilhões de USD (2025) | Frequentemente contabiliza um pacote mais amplo, incorporando mais receita de SD-WAN e taxas integrais de serviços gerenciados sob o SASE, o que pode elevar os totais quando os ciclos de renovação de redes estão fortes. |
| Publicação Especializada B | 2,90 bilhões de USD (2024) | Geralmente usa uma lente de receita mais estreita que acompanha apenas um subconjunto de serviços de segurança em nuvem e pode excluir partes das redes, o que pode subestimar o total durante os anos de migração. |
A tabela destaca principalmente o grau de abrangência ou restrição da definição contratual, e essa escolha é o que gera a maior lacuna nos cálculos. Quando o SD-WAN puro e as camadas mais amplas de serviços gerenciados não são automaticamente incluídos no total, a estimativa permanece mais próxima da receita de serviços de SASE diretamente atribuível, que é o tratamento aplicado pela Mordor Intelligence.


Principais Perguntas Respondidas no Relatório
Qual é o valor projetado do mercado de Secure Access Service Edge em 2031?
O mercado de Secure Access Service Edge tem previsão de atingir USD 39,14 bilhões até 2031.
Qual modo de implantação está crescendo mais rapidamente nas soluções de Secure Access Service Edge?
O SASE Híbrido deve registrar um CAGR de 20,81% até 2031, à medida que os setores regulamentados conectam os controles on-premise com os pontos de presença em nuvem.
Por que os provedores de serviços gerenciados são fundamentais para a adoção do Secure Access Service Edge entre as PMEs?
Os MSPs agrupam assinaturas SASE completas que eliminam os gastos com hardware e fornecem monitoramento 24 horas, permitindo que as PMEs implantem em semanas.
Como os mandatos de residência de dados influenciam a estratégia dos fornecedores de Secure Access Service Edge?
As leis de nuvem soberana exigem nós de inspeção no país e custódia local de chaves, levando os fornecedores a fazer parceria com operadoras de telecomunicações regionais e construir tecidos localizados.
Quais tecnologias abordam as preocupações com latência em ambientes de negociação de alta velocidade?
Os fornecedores integram unidades de processamento de dados que descarregam a descriptografia TLS e a inspeção profunda de pacotes, sustentando a taxa de transferência de 100 Gbps sem adicionar atraso excessivo.
Página atualizada pela última vez em:



