
Tamanho e Participação do Mercado de Orquestração de Segurança
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
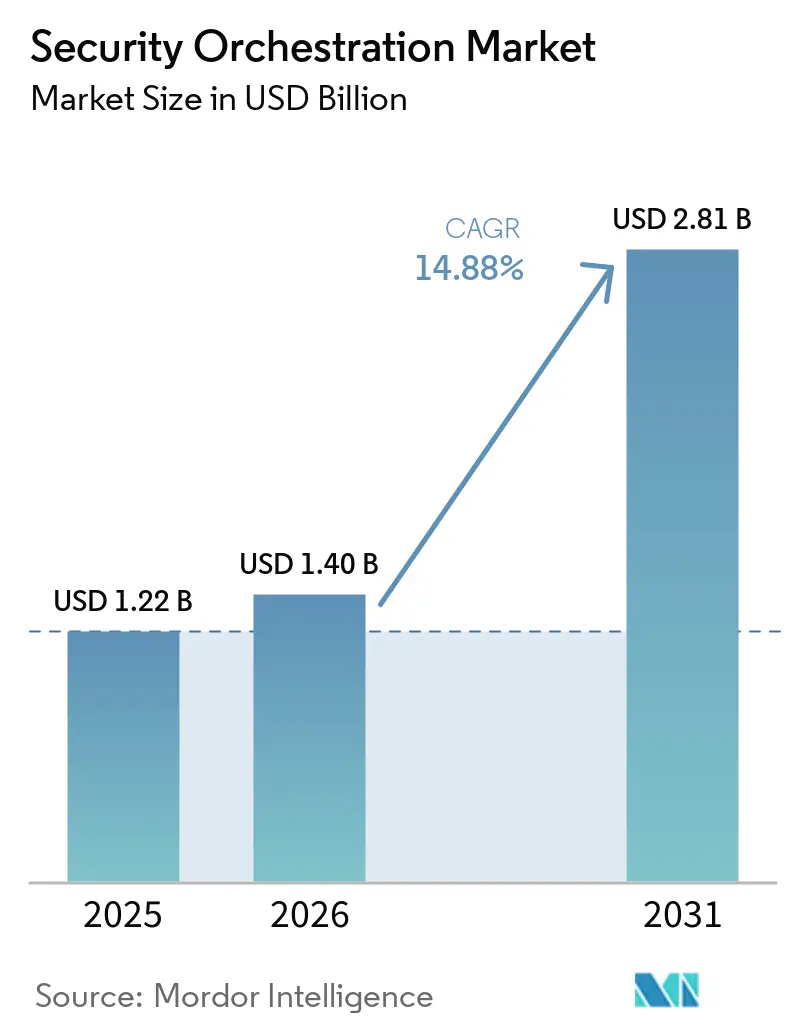
| Tamanho do Mercado (2026) | 1.40 Bilhões de dólares |
| Tamanho do Mercado (2031) | 2.81 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 14.88 % |
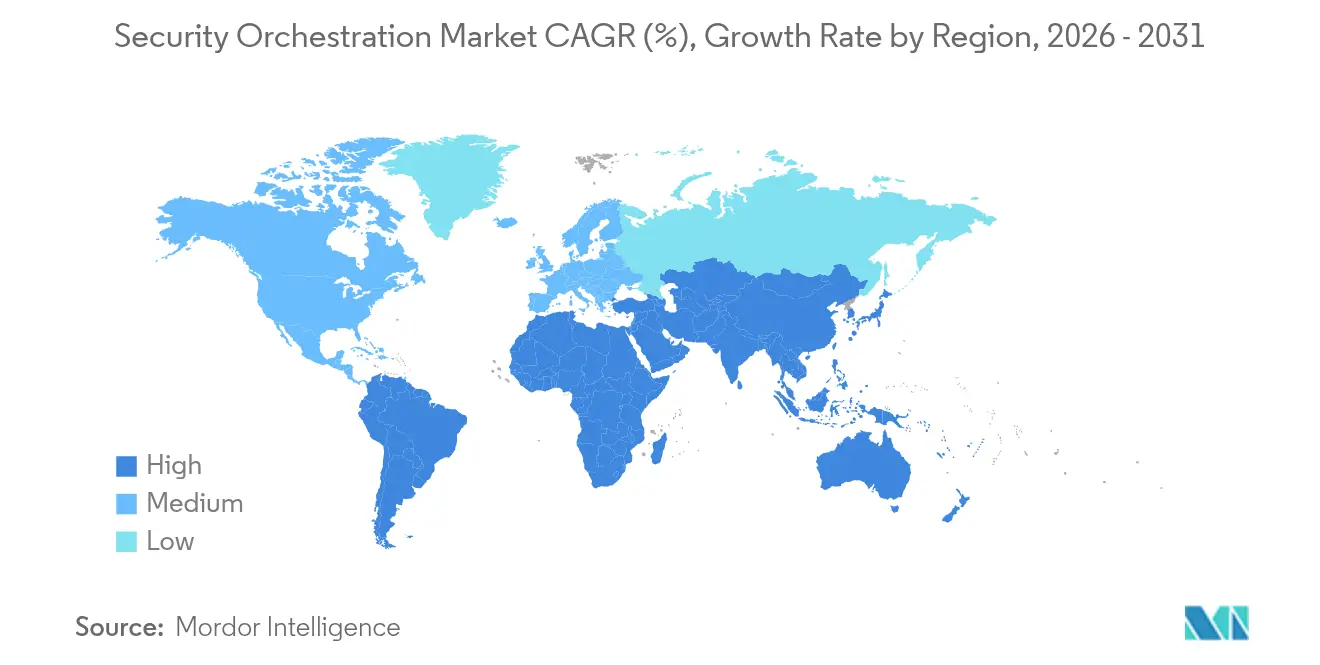
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
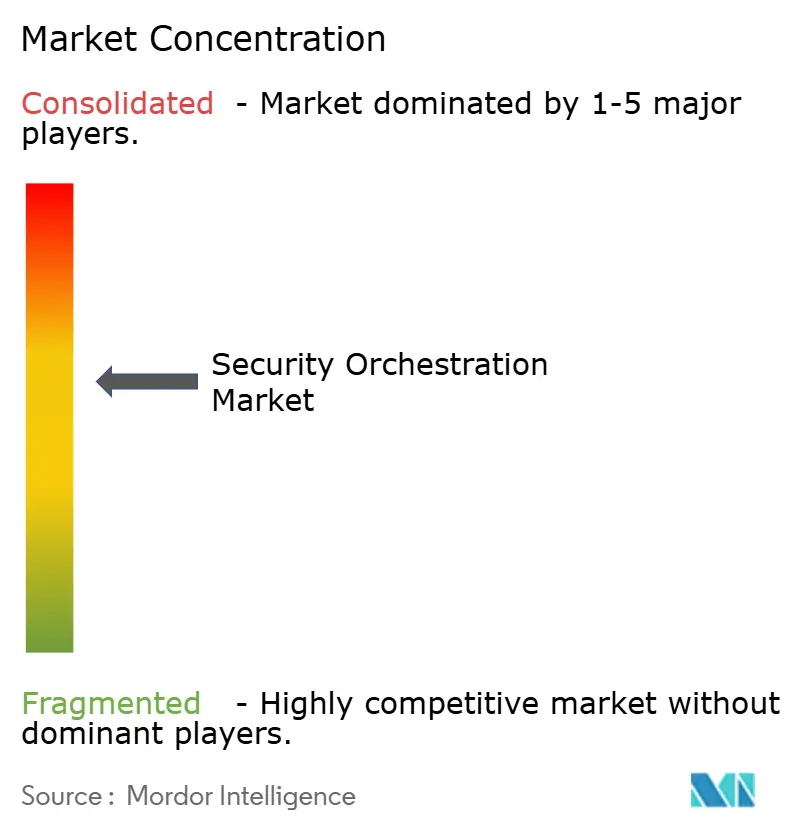
| Concentração do Mercado | Médio |
Principais jogadores
*Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. |
|
Análise do Mercado de Orquestração de Segurança por Mordor Intelligence
O tamanho do mercado de orquestração de segurança foi avaliado em USD 1,22 bilhão em 2025 e estima-se que cresça de USD 1,4 bilhão em 2026 para atingir USD 2,81 bilhões até 2031, a uma CAGR de 14,88% durante o período de previsão (2026-2031). O crescimento é impulsionado por empresas que não podem mais depender de processos de segurança manuais e reativos e que estão incorporando a automação diretamente nos fluxos de trabalho de resposta cotidianos. A maioria das organizações hoje lida com milhares de alertas por dia, de modo que as plataformas capazes de ingerir telemetria de ferramentas de identidade, endpoint e rede e, em seguida, acionar ações pré-aprovadas estão se tornando uma prioridade de investimento. Os fornecedores que antes competiam com longas listas de playbooks estão migrando para conectores de alta velocidade, reconhecendo que o valor da orquestração reside na rapidez com que os dados podem ser normalizados e processados. A pressão regulatória também se intensificou: os prazos de notificação de violações na União Europeia, nos Estados Unidos e em Singapura exigem efetivamente contenção em tempo quase real, impulsionando a adoção do gerenciamento automatizado de casos em setores altamente regulamentados. Todos esses fatores convergem para manter o poder de precificação intacto mesmo com o aumento da concorrência, resultando em uma curva de crescimento estruturalmente duradoura.
Principais Conclusões do Relatório
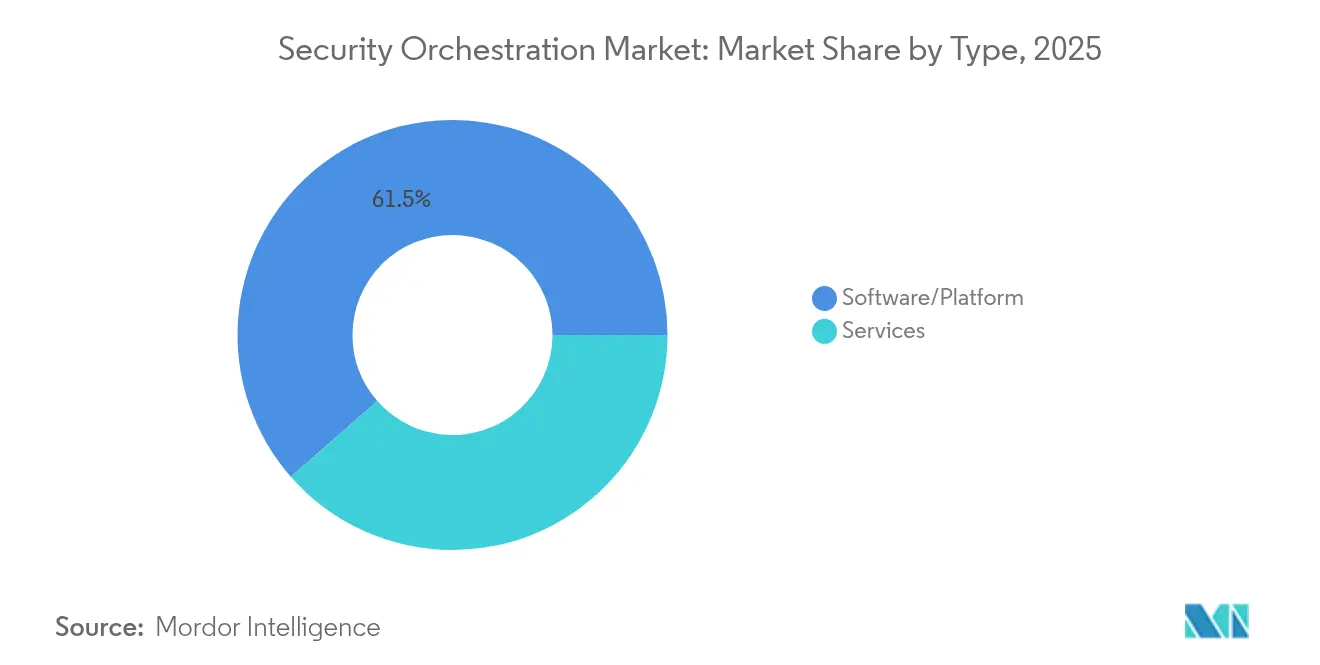
- Por tipo, software e plataformas lideraram com 61,45% de participação na receita em 2025, enquanto os serviços devem expandir a uma CAGR de 15,72% até 2031.
- Por modo de implantação, on-premises capturou 55,10% da participação no mercado de orquestração de segurança em 2025, mas as plataformas baseadas em nuvem devem crescer a 16,38% até 2031.
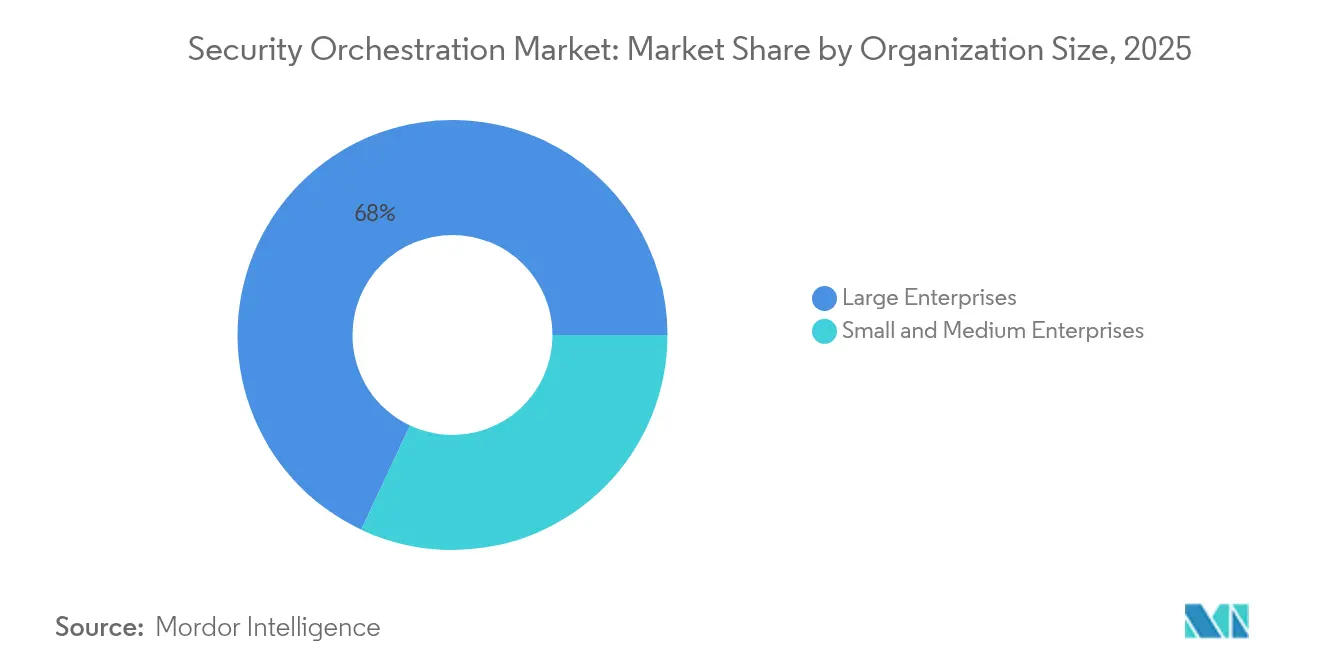
- Por tamanho da organização, as grandes empresas detinham 68,02% do mercado de 2025; as pequenas e médias empresas registram as perspectivas mais rápidas, a uma CAGR de 15,94% até 2031.
- Por setor do usuário final, serviços bancários, financeiros e de seguros controlaram 29,15% da demanda de 2025, enquanto o setor de saúde deve registrar uma CAGR de 16,02% até 2031.
- Por geografia, a América do Norte respondeu por 38,10% do valor de 2025, com a Ásia-Pacífico avançando a uma CAGR de 15,52% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Tendência Crescente de Operações de Segurança Automatizadas | +3.20% | Global, com concentração na América do Norte e Europa | Médio prazo (2-4 anos) |
| Necessidade de Integrar Tecnologias de Cibersegurança Díspares | +2.80% | Global, particularmente aguda em grandes empresas em todas as regiões | Curto prazo (≤ 2 anos) |
| Crescente Sofisticação e Volume de Ciberataques | +3.50% | Global, com impacto elevado nos segmentos de BFSI e Saúde | Curto prazo (≤ 2 anos) |
| Adoção Crescente de Arquiteturas de Segurança Baseadas em Nuvem | +2.40% | América do Norte, Europa, mercados centrais da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Integração do SOAR em Pipelines de DevSecOps | +1.60% | América do Norte e Europa, emergindo na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Playbooks Adaptativos Baseados em IA Acelerando a Resposta | +2.10% | Global, com adoção antecipada nos setores de tecnologia e financeiro | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Tendência Crescente de Operações de Segurança Automatizadas
As equipes de segurança agora substituem a triagem manual de tickets por fluxos de trabalho de automação e resposta de orquestração de segurança que executam etapas de contenção iniciadas por máquina em segundos, comprimindo o tempo médio de resposta de quase uma hora para apenas alguns minutos.[1]CrowdStrike Research Team, "Relatório Global de Ameaças 2024," CrowdStrike, crowdstrike.com Ransomware capaz de criptografar sistemas em 45 minutos não deixa margem para aprovação humana, tornando a resposta automatizada um imperativo de sobrevivência. Os playbooks também cumprem funções de busca proativa, lançando consultas programadas em logs de endpoints, redes e nuvem quando feeds de ameaças destacam novos indicadores. Empresas que adiam a automação enfrentam tanto uma defesa mais lenta quanto uma rápida rotatividade de analistas, dado que os volumes de alertas aumentaram 30% ano a ano em 2024.[2]Fortinet Labs, "Relatório de Panorama de Ameaças 2024," Fortinet, fortinet.com
Necessidade de Integrar Tecnologias de Cibersegurança Díspares
As empresas operam aproximadamente 45 ferramentas de segurança, mas têm dificuldade em conectar mais de um quinto delas por meio de APIs bidirecionais robustas.[3]Nikesh Arora, "Chamada de Resultados do Ano Fiscal 2024," Palo Alto Networks, paloaltonetworks.com A orquestração resolve o problema do trabalho manual repetitivo normalizando os alertas e enriquecendo-os em um painel único, uma abordagem que se torna indispensável quando as organizações ultrapassam 40 ferramentas. Estruturas regulatórias como o GDPR impõem contenção rápida de incidentes, tornando inviável a correlação manual entre ferramentas. O mercado de orquestração de segurança, portanto, escala em proporção direta à proliferação de ferramentas, porque o ROI deixa de ser produtividade para se tornar viabilidade básica.
Crescente Sofisticação e Volume de Ciberataques
O Federal Bureau of Investigation registrou USD 12,5 bilhões em perdas por crimes cibernéticos em 2023 e observou que os incidentes de ransomware em 2024 aumentaram outros 15%.[4]Departamento Federal de Investigação, "Relatório de Crimes na Internet 2023," IC3, ic3.gov Os agentes de ameaças exploram utilitários legítimos para se esconder à vista de todos, forçando os centros de operações de segurança a correlacionar anomalias de identidade, cadeias de processos e movimentos laterais. A orquestração automatiza esse enriquecimento, coletando inteligência e detonando cargas suspeitas dentro de um único playbook. Enquanto isso, os scanners de exploração automatizados causaram um aumento de 25% nas tentativas de ataque por organização durante 2024, sobrecarregando equipes que ainda dependem de priorização manual.
Playbooks Adaptativos Baseados em IA Acelerando a Resposta
A inteligência artificial agora ajusta os ramos de decisão com base em telemetria ao vivo, de modo que os playbooks evoluem sem codificação manual. A Splunk lançou orquestração orientada por IA em 2024 que coleta resultados históricos de incidentes e recomenda alterações lógicas para reduzir falsos positivos. A International Business Machines Corporation introduziu a geração de playbooks em linguagem natural, permitindo que os analistas descrevam fluxos de trabalho de forma conversacional e deixando a plataforma traduzir essa intenção em código. Os primeiros adotantes afirmam levar horas em vez de semanas para operacionalizar novas inteligências de ameaças, um benefício que sustenta a previsão de expansão de dois dígitos para o mercado de orquestração de segurança.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão da CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de Profissionais Qualificados em Cibersegurança | -2.10% | Global, particularmente aguda na Ásia-Pacífico e mercados emergentes | Curto prazo (≤ 2 anos) |
| Altos Custos Iniciais de Implantação e Integração | -1.80% | Global, com impacto elevado no segmento de PMEs | Curto prazo (≤ 2 anos) |
| Baixa Interoperabilidade dos Padrões Proprietários de Orquestração | -1.30% | Global, afetando ambientes de segurança com múltiplos fornecedores | Médio prazo (2-4 anos) |
| Hesitação Regulatória em Relação à Resposta Totalmente Automatizada | -0.90% | Europa, América do Norte, com impacto emergente na Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Profissionais Qualificados em Cibersegurança
A ISC2 relatou um déficit de 4,8 milhões de profissionais em 2024, e os projetos de orquestração ficam paralisados quando as equipes carecem de habilidades em API e engenharia de playbooks. Muitas implantações acabam automatizando pouco mais do que a criação de tickets, porque etapas avançadas — como isolamento de rede ou suspensão de instâncias em nuvem — exigem conhecimento em design lógico. As lacunas de competências são agudas na Ásia-Pacífico, onde 68% dos líderes de segurança indianos apontaram a escassez de talentos como a principal barreira à adoção. Os fornecedores agora apostam em construtores de baixo código e serviços gerenciados, mas essas soluções diluem a personalização e podem deixar as organizações restritas aos playbooks do fornecedor.
Altos Custos Iniciais de Implantação e Integração
Projetos abrangentes variam de USD 500.000 a USD 1,5 milhão quando se consideram licenças de plataforma, serviços profissionais e gestão de mudanças. Cada ferramenta de segurança adicional exige um conector, tornando os orçamentos finais difíceis de definir até as etapas avançadas do escopo. O modelo de preços por assinatura e a entrega em nuvem reduzem os desembolsos de capital, mas mantêm intactos os custos de serviços profissionais e ajuste contínuo. Os serviços gerenciados oferecem alívio, mas transferem as despesas para os orçamentos operacionais, uma troca que ainda retarda as decisões em pequenas e médias empresas com restrições de caixa. Esse atrito de custos explica por que a receita de serviços está crescendo mais rapidamente do que as vendas de software no mercado de orquestração de segurança.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo:
Os Serviços Ganham Espaço à Medida que a Complexidade Supera o LicenciamentoO tamanho do mercado de orquestração de segurança para software e plataformas atingiu USD 749,7 milhões em 2025 e deteve 61,45% de participação. Os serviços, no entanto, devem se expandir a uma CAGR de 15,72% até 2031, sinalizando que a integração e a gestão operacional geram mais valor do que a propriedade do código. Os serviços profissionais se concentram em pontes de API personalizadas que conectam mecanismos de orquestração a ferramentas especializadas, uma área em que os conectores prontos para uso ainda são insuficientes. Os serviços gerenciados atraem organizações que não podem ampliar o quadro de funcionários, mas ainda precisam de cobertura de resposta 24 horas. Os fornecedores, portanto, agrupam licenças com camadas de serviço baseadas em resultados que garantem o tempo médio de resposta pretendido, em vez de vender assinaturas de software puro. A pressão de preços na linha de software já emergiu, com modelos baseados em consumo que permitem aos compradores pagar por execução de playbook em vez de comprometer-se com licenças empresariais.
À medida que a adoção de serviços cresce, a ênfase estratégica migra para a transferência de conhecimento e o ajuste contínuo. As empresas reconhecem que uma biblioteca estática de playbooks perde relevância em meses, por isso pagam integradores para realizar revisões lógicas trimestrais e atualizar conectores conforme as APIs dos fornecedores evoluem. Esses feeds dinâmicos alimentam um fluxo de receita recorrente que estabiliza o fluxo de caixa dos fornecedores, mesmo que o crescimento de novos clientes desacelere. Isso também eleva as barreiras competitivas, porque os integradores titulares se inserem profundamente nos ambientes dos clientes, tornando as decisões de substituição custosas. Para os compradores, o cálculo passa de descontos em licenças para a expertise do fornecedor, impulsionando a consolidação entre integradores de sistemas especializados ansiosos por escalar globalmente.
Nota: As participações de todos os segmentos individuais estão disponíveis na compra do relatório


Por Modo de Implantação:
A Nuvem Avança à Medida que as Arquiteturas Híbridas AmadurecemAs implantações on-premises ainda representam 55,10% da participação no mercado de orquestração de segurança, impulsionadas por regras de soberania de dados em governo, defesa e saúde. No entanto, as plataformas em nuvem estão expandindo a 16,38% ao ano porque escalam a computação instantaneamente durante picos de alertas e se integram nativamente com serviços de segurança nativos da nuvem. Os fornecedores relatam que as reservas vinculadas a assinaturas de nuvem superam os negócios on-premises, refletindo a preferência pela economia de pagamento conforme o uso. Os padrões híbridos tornaram-se a norma em setores regulamentados, que armazenam dados sensíveis de casos em servidores da empresa enquanto transferem a análise de malware com uso intensivo de computação para as nuvens dos fornecedores. Essa arquitetura satisfaz a conformidade, oferece elasticidade e permite migração gradual sem reescrever playbooks.
A adoção da nuvem também se alinha ao DevSecOps, onde as equipes de desenvolvimento esperam que as ferramentas de segurança sejam executadas nos mesmos clusters Kubernetes que as cargas de trabalho das aplicações. A orquestração entregue como serviço em contêiner atende a essa expectativa e evita longos ciclos de aquisição de infraestrutura. Enquanto isso, os principais fornecedores incorporam inteligência de ameaças diretamente em suas ofertas de nuvem, uma vantagem que as versões on-premises carecem, a menos que as organizações adquiram feeds de terceiros. À medida que o clima regulatório se esclarece, especialmente em torno do processamento de dados pessoais, os especialistas antecipam um ponto de inflexão após o qual o consumo em nuvem ultrapassará as instalações on-premises, ecoando a tendência mais ampla de SaaS já visível em categorias de segurança adjacentes.
Por Tamanho da Organização:
As PMEs Adotam à Medida que os Fornecedores Modularizam as OfertasAs grandes empresas controlaram 68,02% dos gastos de 2025 porque operam vastos ecossistemas de ferramentas que praticamente exigem orquestração. No entanto, as pequenas e médias empresas registrarão uma CAGR de 15,94% até 2031, auxiliadas por construtores de baixo código e serviços gerenciados empacotados. Os fornecedores agora oferecem edições iniciais que incluem playbooks principais para triagem de phishing e redefinição de credenciais, permitindo que os compradores demonstrem valor rapidamente antes de expandir para casos de uso avançados. As camadas de assinatura escalam por volume de execução, o que se alinha bem com os perfis variáveis de alertas comuns em empresas menores. Os fornecedores direcionam parceiros de canal para o mercado intermediário a fim de oferecer implantações empacotadas com prazos de entrada em operação de duas semanas.
O interesse das PMEs também reflete o risco da cadeia de fornecimento; fornecedores menores frequentemente servem como pontos de entrada para atacantes que buscam comprometer parceiros maiores. Clientes e seguradoras, portanto, pressionam as PMEs a demonstrar contenção automatizada e captura de evidências. A entrega em nuvem elimina ainda mais os obstáculos de infraestrutura, permitindo que organizações menores operem a orquestração em minutos após o onboarding. Com o tempo, espera-se que a adoção bem-sucedida pelas PMEs estimule mudanças mais amplas no ecossistema, como padrões universais de conectores e repositórios de playbooks mantidos pela comunidade, que reduzem o esforço de desenvolvimento em todos os segmentos de mercado.
Nota: As participações de todos os segmentos individuais estão disponíveis na compra do relatório
Por Setor do Usuário Final:
O Setor de Saúde Acelera à Medida que o Ransomware se IntensificaO segmento vertical de serviços bancários, financeiros e de seguros respondeu por 29,15% da receita global em 2025, refletindo mandatos rigorosos de conformidade e altas penalidades por perda de dados. O setor de saúde, no entanto, expandirá a 16,02% ao ano até 2031, à medida que grupos de ransomware visam hospitais onde o tempo de inatividade coloca em risco a segurança dos pacientes. O tamanho do mercado de orquestração de segurança para soluções de saúde deve dobrar porque a resposta automatizada minimiza as interrupções ao isolar dispositivos comprometidos em segundos. Os hospitais também enfrentam escassez de pessoal, tornando a automação uma necessidade operacional em vez de uma atualização opcional. Os fornecedores respondem pré-carregando playbooks que se integram com sistemas de prontuário eletrônico de saúde e redes de dispositivos médicos, facilitando a adoção em ambientes clínicos.
Além do setor de saúde, as operadoras de telecomunicações usam orquestração para processar o grande volume de alertas produzidos pelas infraestruturas 5G, enquanto as concessionárias de energia exigem playbooks que respeitem os intertravamentos de segurança em ambientes de tecnologia operacional. Os varejistas combinam orquestração com mecanismos de detecção de fraude para conter comprometimentos de cartões de pagamento. As agências governamentais incorporam relatórios automatizados de incidentes para atender às leis de notificação de violações. Em conjunto, esses segmentos verticais diversificam a demanda, embora cada um imponha suas próprias nuances de conformidade que os fornecedores devem codificar nos playbooks, reforçando a mudança em direção a receitas centradas em serviços.
Análise Geográfica
Mercado de Orquestração de Segurança da América do Norte
A América do Norte gerou 38,10% da receita de 2025 graças a empresas adotantes precoces, estruturas regulatórias bem definidas e um ecossistema denso de fornecedores. Diretrizes federais, incluindo orientações da CISA incentivando a convergência SIEM-SOAR, sustentam as aquisições por operadores de infraestrutura crítica. O crescimento está desacelerando em relação aos picos do ciclo inicial, à medida que a maioria das organizações da Fortune 1000 já executa pelo menos projetos-piloto. O foco agora se volta para compromissos de otimização, nos quais os prestadores de serviços refinam a lógica existente em vez de vender novas licenças.
Mercado de Orquestração de Segurança da Ásia-Pacífico
A Ásia-Pacífico está posicionada para liderar o crescimento com um CAGR de 15,52% até 2031, impulsionada pela acelerada transformação digital na Índia, no Japão, na Austrália e na China. Autoridades monetárias como a MAS em Singapura codificam expectativas de resposta automatizada para instituições financeiras, efetivamente tornando obrigatória a adoção do SOAR. A lacuna de 2,6 milhões de profissionais de cibersegurança na região motiva a automação como estratégia compensatória. Os fornecedores obtêm sucesso combinando entrega em nuvem com opções de data center local para respeitar as regras de residência de dados, um modelo que atrai tanto bancos de médio porte quanto plataformas de comércio eletrônico.
Mercado de Orquestração de Segurança da EMEA e da América do Sul
A Europa ocupa um terreno intermediário matizado. Os requisitos de notificação de violações do GDPR impulsionam as empresas em direção à orquestração capaz de captura de evidências com registro de data e hora, mas regulamentações nacionais fragmentadas complicam os manuais de resposta transfronteiriços. As implantações híbridas predominam, mantendo dados sensíveis em servidores locais enquanto utilizam computação em nuvem para enriquecimento. Programas no Oriente Médio, nos Emirados Árabes Unidos e na Arábia Saudita destinam recursos públicos para operações de segurança automatizadas, criando projetos-farol que elevam a visibilidade regional. A África e a América do Sul permanecem em estágio incipiente, com a adoção concentrada em subsidiárias de multinacionais e agências governamentais, embora a entrega em nuvem aliada a serviços gerenciados esteja reduzindo rapidamente as barreiras.

Panorama regulatório
A adoção da orquestração de segurança é cada vez mais moldada por estruturas de governança de cibersegurança que reforçam a prontidão para incidentes e a documentação de resposta. Na União Europeia, a Lei de Resiliência Operacional Digital (DORA) para entidades financeiras está sendo operacionalizada por meio de normas técnicas regulatórias, o que pressiona as empresas a formalizar os processos de gestão de risco de TIC e os testes. Isso, por sua vez, aumenta a demanda por fluxos de trabalho orquestrados capazes de executar e fornecer evidências de controles em várias ferramentas. O Regulamento de Execução (UE) 2024/2690 também estabelece requisitos técnicos e metodológicos de gestão de risco para entidades críticas, referenciando normas estabelecidas como a ISO/IEC 27001, e reforçando o uso de automação auditável para detecção, resposta e captura de evidências em ambientes regulados.
Fora da UE, a atividade de políticas e normas também ancora a orquestração nos modelos operacionais. Nos Estados Unidos, a CISA publicou, em maio de 2025, orientações sobre a aquisição e implementação de SIEM e SOAR, incentivando uma convergência mais estruturada e resultados mensuráveis para programas de infraestrutura crítica. A estrutura Zero Trust da NSA inclui um pilar de Automação e Orquestração que enfatiza a substituição de etapas manuais por ações orientadas por políticas. Na China, o MIIT publicou a norma YD/T 4966-2024 (arquitetura de referência técnica para orquestração, automação e resposta) em julho de 2024, fornecendo uma referência de projeto e teste para implementações de SOAR. No nível de estrutura empresarial, o NIST Cybersecurity Framework 2.0 (fevereiro de 2024) adicionou uma função de Governança, deslocando a orquestração de uma ferramenta de SOC para uma capacidade apoiada pela governança, vinculada à gestão de risco e à supervisão da cadeia de suprimentos.
Cenário Competitivo
O mercado de orquestração de segurança apresenta concentração moderada com um campo misto de gigantes de plataformas e especialistas focados. Palo Alto Networks, International Business Machines Corporation, Splunk e Cisco Systems Inc. aproveitam suas bases de clientes existentes para vender módulos de orquestração incorporados em portfólios de segurança mais amplos. Fornecedores especializados como Swimlane LLC, ThreatConnect Inc. e Trellix competem em profundidade de integração, personalização de baixo código e pacotes de conteúdo específicos por segmento vertical. A diferenciação migrou do número de playbooks prontos para a velocidade e abrangência dos conectores nativos que alimentam plataformas de XDR, SIEM e identidade.
A inteligência artificial representa o mais novo eixo competitivo. As patentes agora se concentram em classificação de incidentes orientada por aprendizado de máquina e ajuste automatizado de playbooks. A International Business Machines Corporation detém múltiplos registros que vinculam modelos cognitivos a fluxos de trabalho de orquestração de segurança. Enquanto isso, os provedores de nuvem em hiperescala agrupam orquestração básica dentro de seus serviços de segurança nativos; a Microsoft e a Amazon Web Services Inc. oferecem automações de playbooks que satisfazem os requisitos básicos para muitas organizações que priorizam a nuvem. Esse conjunto de ferramentas integrado "suficientemente bom" força os fornecedores especializados a provar clara superioridade em ambientes multi-nuvem e com múltiplos fornecedores.
As fusões e aquisições reforçam a convergência. A aquisição da Splunk Inc. pela Cisco Systems Inc. em 2024 criou uma pilha combinada de observabilidade e segurança posicionada contra o conjunto Cortex da Palo Alto Networks. O Google incorporou a Siemplify Ltd à sua operação Chronicle, adicionando orquestração à análise de logs. Essas integrações reduzem o território dos fornecedores independentes, pressionando os fornecedores independentes a cultivar profundidade de nicho, como tecnologia operacional ou fusão de inteligência de ameaças. As estratégias orientadas a serviços ganham importância; os provedores incorporam funcionários no local ou gerenciam remotamente a orquestração como resultado completo, fidelizando contratos plurianuais que dificultam a migração de plataformas.
Líderes do Setor de Orquestração de Segurança
-
International Business Machines Corporation
-
Tufin Software Technologies Ltd
-
Mandiant (Google LLC)
-
Cisco Systems, Inc.
-
Amazon Web Services, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Orquestração de Segurança
- International Business Machines Corporation
- Cisco Systems Inc.
- Palo Alto Networks Inc.
- Splunk Inc.
- Swimlane LLC
- FireEye Inc.
- DFLabs SpA
- Siemplify Ltd
- Tufin Software Technologies Ltd
- RSA Security LLC
- Fortinet Inc.
- Rapid7 Inc.
- LogRhythm Inc.
- Cyberbit Ltd
- Forescout Technologies Inc.
- ThreatConnect Inc.
- Securonix Inc.
- Exabeam Inc.
- Accenture PLC
- Amazon Web Services Inc.

Oportunidades de mercado e perspectivas futuras
Persiste uma lacuna na operacionalização dos requisitos regulatórios e de governança em fluxos de trabalho repetíveis e com marcação de tempo em pilhas de segurança heterogêneas. A harmonização impulsionada pela DORA na gestão de risco de TIC nos serviços financeiros, os requisitos da UE para entidades críticas sob o Regulamento de Execução 2024/2690 e o foco ampliado em Governança no NIST CSF 2.0 reforçam a demanda por orquestração que vai além da simples execução de playbooks. Os compradores cada vez mais precisam de plataformas e serviços que capturem trilhas de decisão, aprovações e evidências como parte da gestão de casos, registros de auditoria e modelos de relatório, particularmente para BFSI e saúde, onde o impulso de gastos já está concentrado.
Outra oportunidade é a consolidação e a orquestração incorporada em plataformas de SOC mais amplas, junto com uma contratendência em direção a estruturas de automação independentes de fornecedor em ambientes multifornecedores. Grandes fornecedores estão incorporando a orquestração em suítes SIEM e XDR, enquanto fornecedores especializados competem em amplitude de conectores, personalização low-code e orquestração multidomínio abrangendo identidade, endpoint, rede e nuvem. As orientações da CISA sobre a implementação de SIEM e SOAR (maio de 2025) fornecem um enquadramento de aquisição e integração que pode acelerar projetos de racionalização de plataformas. A avaliação também está mudando à medida que a triagem agêntica e assistida por IA se torna um diferencial, com os compradores cada vez mais focados na rapidez com que a orquestração pode normalizar a telemetria, recomendar ações e reduzir a carga de trabalho dos analistas em meio a altos volumes de alertas e restrições contínuas de habilidades.
Recent Industry Developments in Mercado de Orquestração de Segurança
- Junho de 2026: a IBM introduziu novas capacidades agênticas e de automação para seus serviços de detecção e resposta gerenciados por meio de sua Autonomous Threat Operations Machine (ATOM). A atualização operacionaliza níveis mais elevados de investigação e resposta autônomas para clientes que desejam execução gerenciada, e não apenas ferramentas, reforçando a expansão liderada por serviços dentro da orquestração de segurança.
- Março de 2026: a IBM e a CrowdStrike expandiram sua parceria estratégica para integrar o CrowdStrike Charlotte AI com o IBM ATOM para investigação e contenção em velocidade de máquina. A integração visa fluxos de trabalho multiplataforma mais rápidos entre inteligência de ameaças, detecção e resposta automatizada, apoiando compradores que buscam orquestração que abranja múltiplas pilhas de fornecedores.
- Novembro de 2025: a Tufin lançou o Tufin Orchestration Suite R25-2 com automação de políticas aprimorada em ambientes de rede, nuvem e SASE, além de maior precisão de topologia e insights atualizados baseados em IA via TufinAI. O lançamento fortalece as capacidades de plano de controle unificado para infraestruturas híbridas, uma restrição comum quando as empresas precisam de orquestração que coordene mudanças e respostas em conectividade distribuída.


Mercado de Orquestração de Segurança Escopo do relatório e metodologia de pesquisa
Definição e Cobertura do Mercado
Este mercado abrange os gastos com ferramentas de security orchestration e serviços relacionados que ajudam as equipes a conectar produtos de segurança, gerenciar incidentes e automatizar etapas de resposta por meio de fluxos de trabalho e playbooks em toda a organização.
Exclusões de escopo: Excluímos ferramentas gerais de fluxo de trabalho de TI que não foram desenvolvidas para operações de segurança, e não contabilizamos serviços não gerenciados que estão fora do tratamento de incidentes orientado por orquestração.
Visão Geral da Segmentação
-
Por Tipo
- Software/Plataforma
-
Serviços
- Serviços Profissionais
- Serviços Gerenciados
-
Por Modo de Implantação
- On-Premises
- Nuvem
- Híbrido
-
Por Tamanho da Organização
- Grandes Empresas
- Pequenas e Médias Empresas
-
Por Setor do Usuário Final
- Serviços Bancários, Financeiros e de Seguros
- Tecnologia da Informação e Telecomunicações
- Governo e Defesa
- Saúde e Ciências da Vida
- Varejo e Comércio Eletrônico
- Energia e Serviços Públicos
- Outros Setores do Usuário Final
-
Por Geografia
-
América do Norte
- Estados Unidos
- Canadá
- México
-
América do Sul
- Brasil
- Argentina
- Restante da América do Sul
-
Europa
- Reino Unido
- Alemanha
- França
- Rússia
- Restante da Europa
-
Ásia-Pacífico
- China
- Japão
- Índia
- Austrália
- Coreia do Sul
- Restante da Ásia-Pacífico
-
Oriente Médio
- Emirados Árabes Unidos
- Arábia Saudita
- Turquia
- Restante do Oriente Médio
-
África
- África do Sul
- Egito
- Nigéria
- Restante da África
-
América do Norte
Fontes de Dados, Dimensionamento do Mercado e Validação
Pesquisa Documental
O trabalho documental começa pelo enquadramento do que é considerado gasto com security orchestration e o que deve ser excluído, pois os orçamentos podem ser reportados sob linhas mais amplas de operações de segurança ou automação. Revisamos materiais públicos como orientações do NIST, comunicados da CISA e referências do MITRE ATT&CK, além de publicações de dados do Bureau of Labor Statistics dos EUA e da Comissão de Comércio Internacional dos EUA (quando disponíveis para sinais de software e serviços de TI). Também utilizamos periódicos revisados por pares e anais de conferências para compreender como os processos de orquestração, playbooks e resposta a incidentes são implementados e mensurados.
Além disso, lemos relatórios anuais, transcrições de calls de resultados, apresentações para investidores e documentação de produtos para entender as abordagens de precificação e os padrões típicos de implantação em ambientes on-premise, em nuvem e híbridos. Uma assinatura paga de dados financeiros e inteligência corporativa é utilizada seletivamente para padronizar divisões de receita e confirmar mudanças na estrutura corporativa, e uma base de dados de patentes é consultada quando é necessário validar as tendências de P&D em automação e orquestração. As fontes documentais mencionadas aqui são meramente ilustrativas, e outros materiais públicos também foram referenciados para coleta, validação e esclarecimento de dados.
Entrevistas Primárias e Pesquisas
O trabalho primário é utilizado para testar o escopo, atribuir faixas realistas de adoção e confirmar como os compradores dividem os gastos entre licenças de plataforma e serviços de suporte. Conversamos com líderes de operações de segurança, respondentes a incidentes, arquitetos de segurança de TI e parceiros de serviços nas Américas, EMEA e APAC, de modo que as premissas de mix de implantação, comportamento de renovação e maturidade de fluxo de trabalho são verificadas em relação à forma como essas equipes executam a security orchestration na prática.
Distribuição dos respondentes do trabalho de campo de pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 29% | CXOs: 15% | APAC: 49% |
| Nível intermediário: 51% | Líderes funcionais/de unidade: 27% | EMEA: 32% |
| Players menores: 20% | Gerentes: 58% | Américas: 19% |
Dimensionamento e Previsão do Mercado
O dimensionamento começa com uma construção top-down em que os pools de gastos mais amplos com cibersegurança e operações de segurança são reconstruídos em um pool de demanda específico para orquestração, utilizando premissas de adoção e participação orçamentária por tipo de implantação e setor. Uma vez estabelecida essa estrutura, ela é corroborada com aproximações bottom-up seletivas, como pontos de preço de licença amostrados, embalagem típica baseada em assentos ou incidentes, e verificações de sanidade de receita de fornecedores, e os totais são ajustados quando as duas perspectivas divergem além de uma faixa razoável.
Os insumos são escolhidos para corresponder à forma como a categoria é efetivamente adquirida e utilizada. As principais variáveis do modelo incluem o número estimado de equipes de SOC por região, volumes de alertas e indicadores de proliferação de ferramentas que desencadeiam projetos de orquestração, o mix de implantação em nuvem versus on-premise, as taxas de adesão de serviços profissionais durante a implantação, e o comportamento de renovação e expansão à medida que os playbooks amadurecem. Onde os dados secundários são escassos, as lacunas são tratadas utilizando faixas delimitadas de entrevistas e, em seguida, aplicando pontos médios conservadores até que uma validação adicional seja obtida.
Para as previsões, utilizamos análise de cenários apoiada por uma ligação de estilo regressivo entre os gastos e alguns drivers práticos, como restrições de pessoal de segurança, metas de melhoria do tempo de ciclo de resposta a incidentes e expectativas gerais de crescimento do orçamento de segurança empresarial. A previsão final é revisada em relação aos sinais de momentum regional para que as oscilações de curto prazo não distorçam excessivamente a linha de tendência de longo prazo.
Ciclo de Validação e Atualização de Dados
A validação é feita verificando o resultado do modelo em relação a sinais independentes, como taxas de crescimento de software de segurança, padrões de gastos com serviços de segurança e mudanças no mix de implantação que aparecem em registros públicos e comentários de compradores. Quando uma região ou vertical apresenta um salto acentuado, os drivers subjacentes são verificados novamente, e chamadas de acompanhamento são acionadas para confirmar se trata-se de um aumento real de adoção ou de um artefato de modelagem.
Antes da aprovação final, os cálculos passam por revisões analíticas em múltiplas etapas que verificam a consistência de unidades, o alinhamento do timing cambial e premissas irrazoáveis de preço ou penetração. Os relatórios são atualizados anualmente, e atualizações intermediárias são feitas quando ocorrem eventos materiais, como mudanças regulatórias significativas ou alterações relevantes no empacotamento de soluções. Logo antes da entrega, realizamos uma revisão final para que os clientes recebam a visão mais atualizada.
Tamanho do Mercado de Security Orchestration da Mordor Intelligence Versus Outras Estimativas Publicadas
Os números publicados para security orchestration nem sempre coincidem porque o limite do mercado pode variar dependendo de se os recursos de automação e resposta, o gerenciamento de casos adjacentes e as ferramentas de SOC agrupadas são contabilizados em conjunto. As diferenças também decorrem de como cada publicador trata os serviços, do ritmo assumido de migração para a nuvem e de se o ano base é um ano efetivamente observado ou um ponto de partida prospectivo.
Os principais fatores de divergência tendem a aparecer rapidamente na tabela de referência, uma vez que algumas fontes tendem para uma definição mais ampla no estilo SOAR, enquanto outras se mantêm mais próximas de plataformas de orquestração puras e serviços relacionados. O timing cambial e a forma como a erosão de preços ou o empacotamento premium é modelado também podem ampliar a diferença, especialmente quando contratos plurianuais são normalizados de forma diferente.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 1,22 bilhões de USD (2025) | |
| Consultoria Global A | 1,72 bilhões de USD (2024) | Utiliza um enquadramento SOAR e um ano base diferente, o que pode incorporar gastos mais amplos com automação e resposta além do fluxo de trabalho orientado por orquestração e tratamento de incidentes, e pode elevar os totais quando os pacotes de plataforma são tratados como totalmente atribuíveis. |
| Publicador do Setor B | 1,20 bilhões de USD (2024) | Apresenta um perfil de crescimento mais estreito e premissas de CAGR mais baixas, e pode subestimar a contribuição dos serviços quando o trabalho de implementação e integração não é consistentemente vinculado aos gastos com a plataforma nas regiões. |
A tabela mostra uma diferença clara que acompanha principalmente a amplitude do escopo e o ano selecionado para o número principal, e no modelo da Mordor Intelligence os gastos são contabilizados apenas quando a plataforma de orquestração e os serviços diretamente vinculados são adquiridos para fluxos de trabalho de operações de segurança (em vez de ferramentas gerais de automação). Quando essas regras são mantidas de forma consistente e, em seguida, verificadas com insumos de adoção e precificação, o valor final torna-se mais fácil de rastrear até o comportamento de compra prático e as etapas repetíveis.


Principais Perguntas Respondidas no Relatório
Com que rapidez o mercado de orquestração de segurança deve crescer até 2031?
O mercado deve registrar uma CAGR de 14,88%, elevando o valor de USD 1,22 bilhão em 2025 para USD 2,81 bilhões em 2031.
Qual modo de implantação está se expandindo mais rapidamente?
As plataformas de orquestração baseadas em nuvem mostram a expansão mais rápida, avançando a 16,38% ao ano à medida que as organizações preferem computação elástica e preços por assinatura.
Por que os serviços estão crescendo mais rapidamente do que o software neste espaço?
As empresas pagam cada vez mais por expertise em integração e ajuste contínuo de playbooks, impulsionando a receita de serviços profissionais e gerenciados acima do crescimento de licenças.
Qual setor apresenta as melhores perspectivas de crescimento?
O setor de saúde deve registrar uma CAGR de 16,02% à medida que os ataques de ransomware a hospitais geram uma necessidade urgente de contenção automatizada.
Como a escassez de profissionais qualificados afeta a adoção?
Um déficit global de 4,8 milhões de profissionais de cibersegurança limita a capacidade interna de engenharia de automação, direcionando muitos compradores para plataformas de baixo código ou serviços gerenciados de SOAR.
Qual região contribuirá com a maior demanda incremental?
A Ásia-Pacífico deve liderar o crescimento incremental a uma CAGR de 15,52%, impulsionada por mandatos regulatórios e rápida adoção de nuvem nos mercados emergentes.
Página atualizada pela última vez em:



