
コンテナセキュリティ市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 3.69 十億米ドル |
| 市場規模 (2031) | 9.42 十億米ドル |
| 成長率 (2026 - 2031) | 20.66 % |
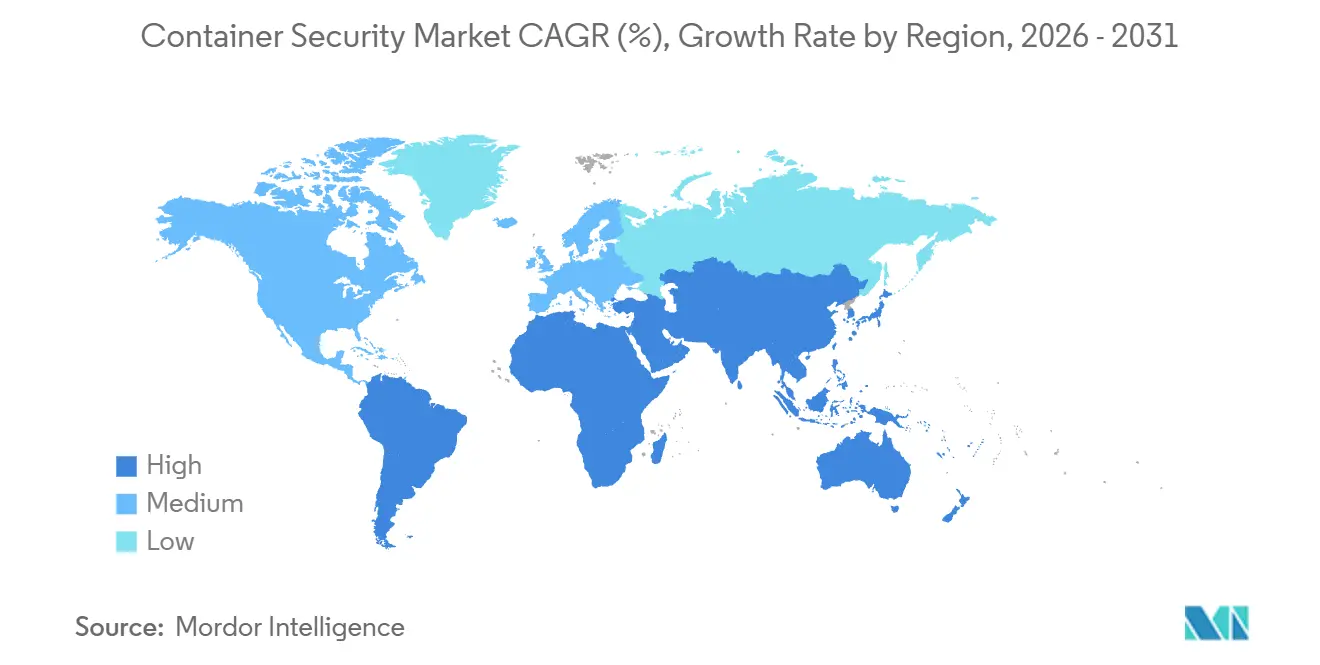
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
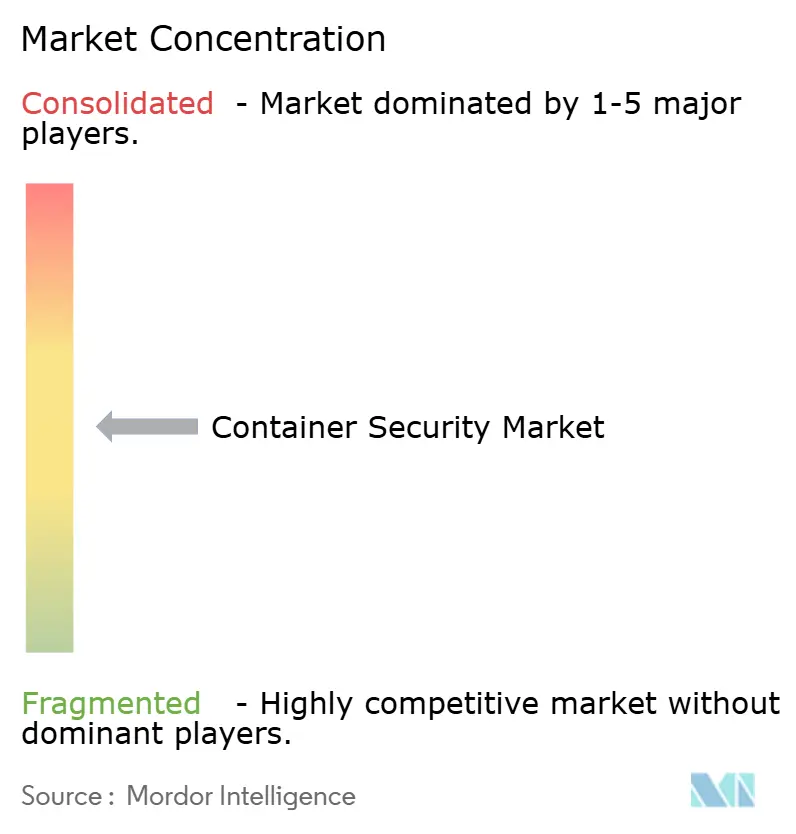
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるコンテナセキュリティ市場分析
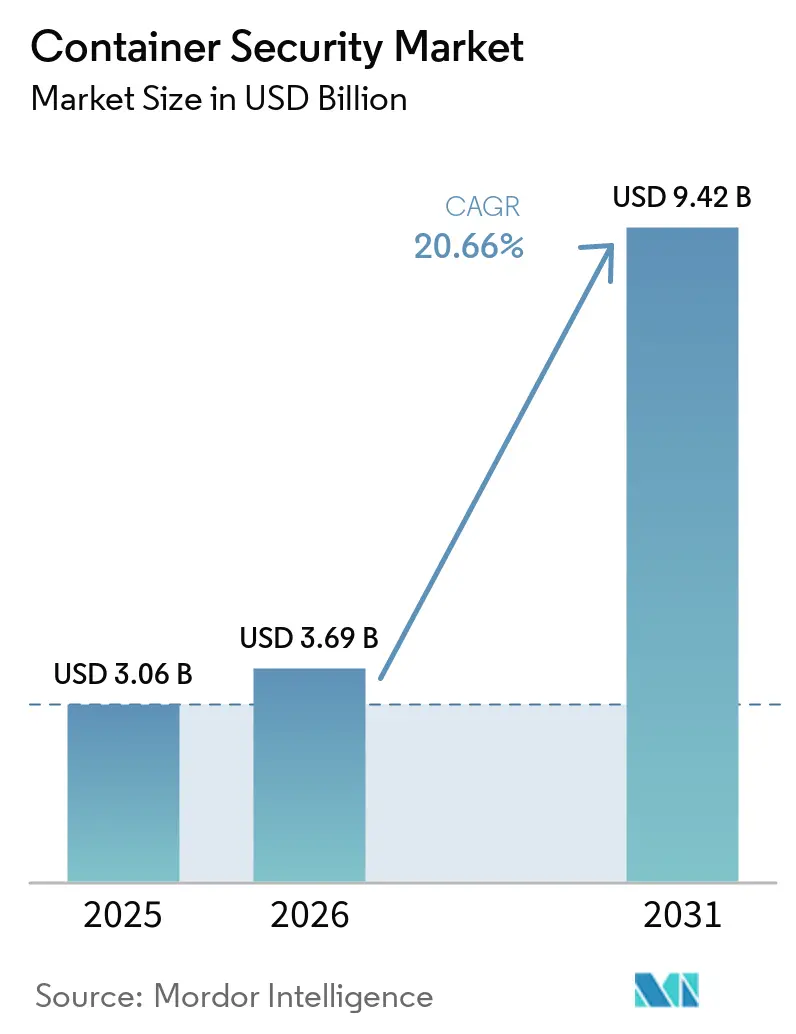
コンテナセキュリティ市場規模は2025年に30.6 ビリオン 米ドルと評価され、2026年の36.9 ビリオン 米ドルから2031年には94.2 ビリオン 米ドルに達すると推定されており、予測期間(2026年〜2031年)中のCAGRは20.66%となっています。成長の原動力は、PCI-DSS 4.0、NIS2、および新興のSBOM法制化におけるソフトウェア部品表(SBOM)管理の義務化、マイクロサービスへの急速な移行、そしてコンテナイメージを標的としたサプライチェーン攻撃の着実な増加です。ベンダーは、これらのコンプライアンスおよび脅威への対応として、イメージスキャン、ランタイムテレメトリ、およびポリシーアズコードをCI/CDワークフローに組み込んでいます。北米は最大の地域市場であり続けており、米国の金融サービスおよびヘルスケア企業が監査のためにすべてのコンテナ実行をログに記録する必要があるためです。一方、アジア太平洋地域は、中国のソブリンクラウド規制およびインドのデジタル公共インフラ展開を背景に最も急速な拡大を示しています。ハイパースケールクラウドがネイティブ保護をバンドル提供しているため競争は激化しており、独立系ベンダーはエージェントレススキャン、eBPFランタイムデータ、およびポリシー自動化に注力しています。
主要レポートの要点
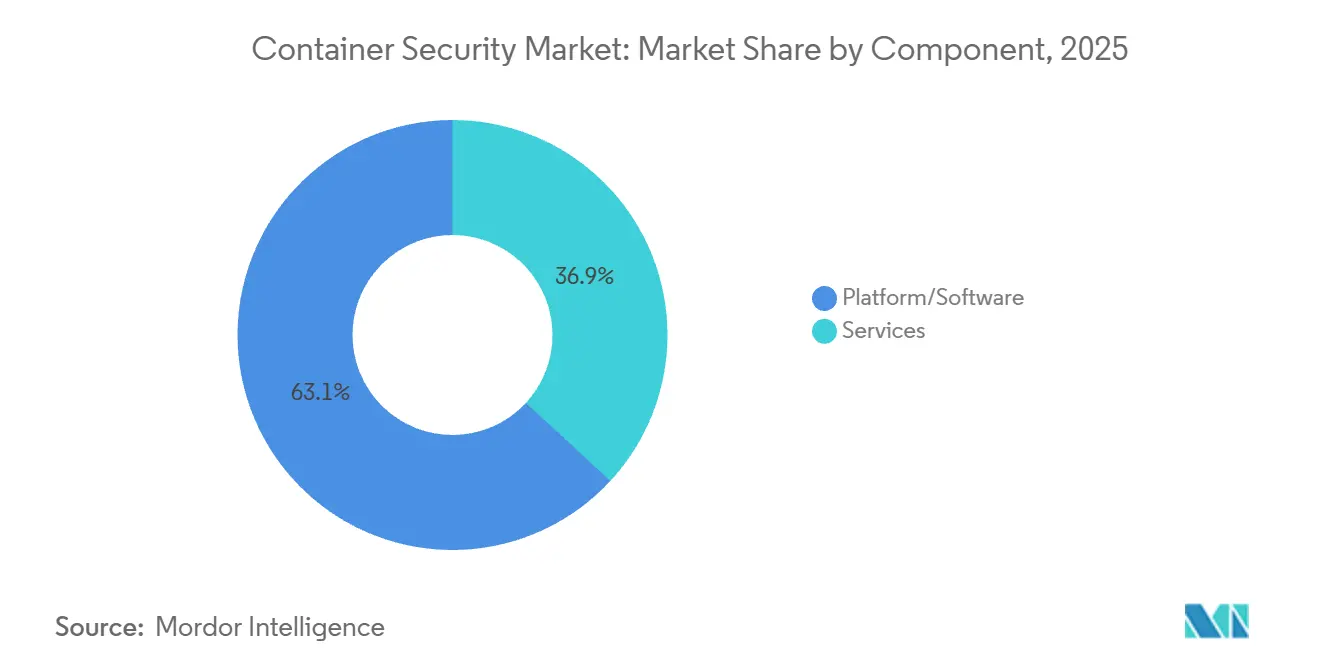
- コンポーネント別では、プラットフォームおよびソフトウェアが2025年のコンテナセキュリティ市場シェアの63.13%を占め、サービスは2031年までに21.41%のCAGRを記録すると予測されています。
- 組織規模別では、大企業が2025年の収益の71.28%を占め、中小企業は2031年まで22.93%のCAGRで成長すると予測されています。
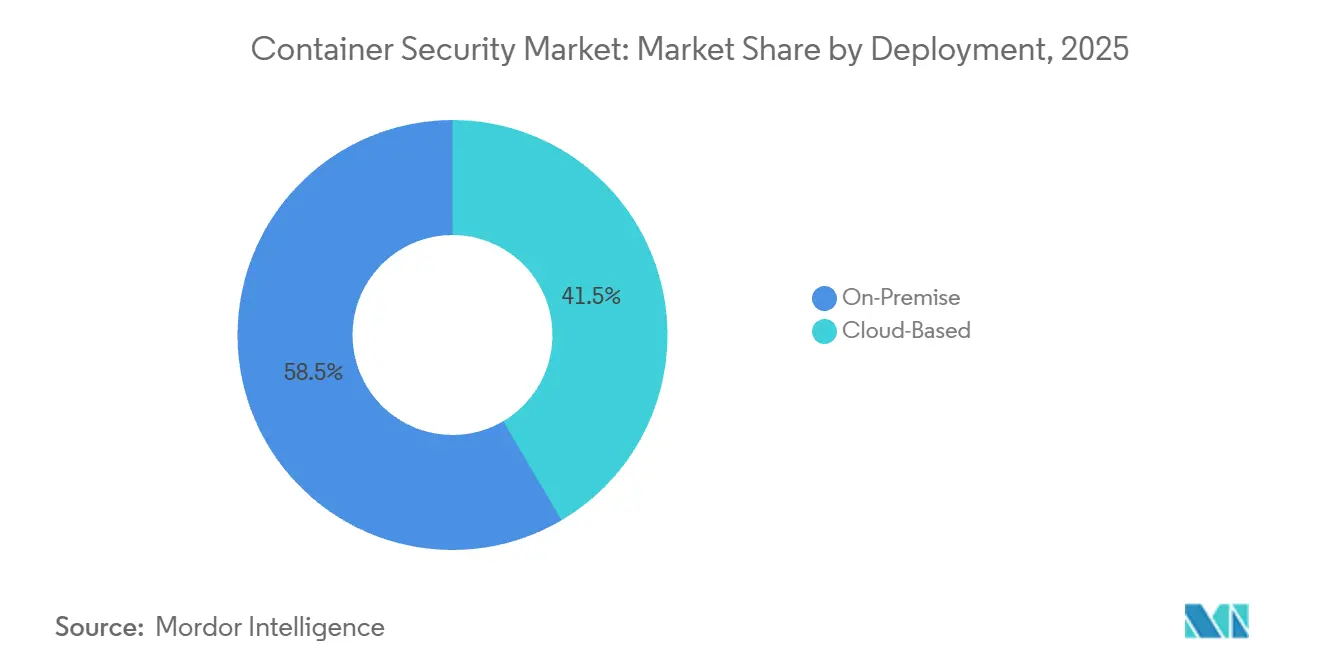
- 展開形態別では、オンプレミス環境が2025年の収益の58.47%を占めましたが、クラウドベースのサービスは2026年~2031年に23.11%のCAGRで拡大すると予測されています。
- セキュリティ管理別では、イメージスキャンが2025年の支出の46.72%を占めましたが、ランタイム保護は2031年まで21.18%のCAGRで増加すると予測されています。
- エンドユーザー産業別では、ITおよび通信が2025年の売上の29.81%でトップとなり、ヘルスケアおよびライフサイエンスは2031年まで23.76%で成長すると予測されています。
- 地域別では、北米が2025年に42.42%のシェアで首位を占め、アジア太平洋地域は22.64%のCAGRで前進しています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(約%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ハイブリッドおよびマルチクラウドコンテナワークロードの採用拡大 | +4.20% | アジア太平洋地域が採用をリードするグローバル市場 | 中期(2〜4年) |
| マイクロサービスおよびDevSecOpsパイプラインへの急速な移行 | +3.80% | 北米およびEU、アジア太平洋地域へ拡大 | 短期(2年以内) |
| 必須セキュリティ規制(PCI-DSS 4.0、NIS2、SBOMなど) | +3.10% | EUが主導しグローバルに展開、米国金融セクター | 長期(4年以上) |
| コンテナイメージを標的としたサプライチェーン攻撃の頻度増加 | +2.90% | 先進市場に集中するグローバル市場 | 短期(2年以内) |
| エッジおよび5Gコンテナランタイムの普及 | +2.70% | アジア太平洋地域が中核、中東・アフリカへの波及 | 中期(2〜4年) |
| ハードウェアレベルのコンテナ分離技術の革新 | +1.80% | 北米およびEUのテクノロジーハブ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ハイブリッドおよびマルチクラウドコンテナワークロードの採用拡大
企業の80%が現在、2つ以上のパブリッククラウドにまたがってワークロードを実行しており、これによりアイデンティティ管理が分散し、設定ミスのリスクが増大しています。セキュリティチームは、AWS、Azure、Googleのポリシーを1つのダッシュボードで標準化するKubernetesポスチャー管理ツールを求めています。NIS2は重要インフラに対するサプライチェーン評価を義務付けているため、マルチクラウドユーザーはコンテナレジストリに出所追跡と暗号証明を追加する必要があります。PCI-DSS 4.0は継続的監視の義務をエフェメラルコンテナにまで拡大し、ハイブリッド環境全体でのリアルタイム可視性への需要を強化しています。[1] 金融機関および決済処理業者は、そのため統合スキャンおよびランタイム分析に多額の投資を行っています。
マイクロサービスおよびDevSecOpsパイプラインへの急速な移行
GitHubのAzure DevOps向けAdvanced Securityは、プルリクエスト内にシークレットスキャンと依存関係レビューを導入し、コードコミットから修正までの時間を短縮しました。チームはOpen Policy AgentまたはアドミッションWebhookを使用してポリシーをコード化し、開発者が摩擦なくルールを利用できるようにする必要があります。AIおよび機械学習コンテナは前年比で5倍に増加し、攻撃者がデータ窃取のために探索する新たな推論APIを露出させています。eBPFプローブによるランタイム異常検知はシステムコールの動作をベースライン化し、クリプトマイニングや権限昇格にフラグを立てますが、誤検知を抑えるためのモデルチューニングは依然として困難です。
必須セキュリティ規制(PCI-DSS 4.0、NIS2、SBOM)
PCI-DSS 4.0の要件6.3.3はソフトウェアインベントリを必須とし、事実上、決済ワークロードに対するSBOM生成を義務付けています。DockerのネイティブSPDXおよびCycloneDX出力はビルド時に依存関係データを埋め込み、監査を容易にします。NIS2はクラウドオペレーターにも義務を拡大し、エッジワークロードをオーケストレーションする際にコンテナプラットフォームベンダーがETSI EN 303 645に準拠することを求めています。Google GKEのBinary Authorizationは署名済みイメージのみを強制し、NISTガイダンスに合致するとともに、欧州の銀行に既製の証明パスを提供します。ヘルスケアおよび金融機関はコンプライアンス違反に対して最も高いペナルティに直面しており、採用の加速を促しています。
コンテナイメージを標的としたサプライチェーン攻撃の頻度増加
2025年11月に開示された3件の重大なruncの脆弱性は、コンテナエスケープが依然としてすべてのKubernetesディストリビューションを脅かすことを証明しました。攻撃者はますます上流のベースイメージを汚染し、開発者がデフォルトで信頼するバックドアを挿入しています。Amazon Inspectorはプッシュ時にイメージをスキャンし、デプロイ前に重大なCVEをブロックします。Microsoft Defender for Containersはイメージの脆弱性とランタイムコールを相関させ、実際に実行されているパッケージのパッチを優先します。ディストロレスイメージは攻撃対象領域を縮小しますが、デバッグを複雑にし、チームはセキュリティと運用性のバランスを取ることを余儀なくされます。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(約%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| DevOpsチームにおけるコンテナセキュリティスキルセットの不足 | -2.80% | 新興市場で深刻なグローバル市場 | 中期(2〜4年) |
| マルチクラウドおよびマルチクラスター環境の運用上の複雑さ | -2.10% | 北米およびEUの大企業向け | 短期(2年以内) |
| アラート疲労および誤検知の過負荷 | -1.60% | セキュリティオペレーションセンターに影響するグローバル市場 | 短期(2年以内) |
| 高度なコンテナエスケープキルチェーン | -1.30% | グローバルの高セキュリティ環境 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
DevOpsチームにおけるコンテナセキュリティスキルセットの不足
グローバルのサイバーセキュリティ人材不足は480万人に達しており、Kubernetesの専門知識はさらに希少です。[2] DevOpsエンジニアは脅威モデリングスキルを欠くことが多く、ポッドに不慣れなアナリストは監査ログの解釈に苦労します。マネージドKubernetesサービスは強化されたデフォルト設定を組み込んでいますが、新たな攻撃チェーンには依然として人間の判断が不可欠です。トレーニングプログラムは四半期ごとのKubernetesリリースに追いつけず、多くの企業が監視とフォレンジックをアウトソーシングせざるを得ない状況です。
マルチクラウドおよびマルチクラスター環境の運用上の複雑さ
組織はAWS、Azure、Google Cloudにまたがる数十のクラスターを管理しており、それぞれ異なるイングレス、ネットワーク、シークレットのフレームワークを持っています。Red Hat Advanced Cluster Securityはビューを一元化しますが、各プロバイダーへのカスタムコネクターが必要です。[3] 設定ミスのスキャナーはクラスターごとに数千件のアラートを表示し、真のリスクとノイズを区別しなければならないスタッフを圧倒します。GitOpsは望ましい状態のコード化を支援しますが、厳格な変更規律を要求します。相互TLS証明書またはサイドカープロキシが誤動作した場合、サービスメッシュのオーバーレイはデバッグをさらに複雑にします。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
企業がポリシーチューニングをアウトソーシングするにつれてサービスが拡大プラットフォームおよびソフトウェアのサービスは、2025年の収益の63.13%でコンテナセキュリティ市場規模をリードしました。イメージスキャン、アドミッションコントロール、eBPFランタイム監視を提供する統合スイートが主流となっており、購入者がポリシー作成とコンプライアンスレポートのための単一インターフェースを好むためです。マネージドサービスは21.41%のCAGRで成長すると予測されており、企業がプロバイダーを雇用してルールのチューニングとインシデントの24時間365日トリアージを行うため、全体的な成長を上回っています。プロフェッショナルエンゲージメントは、マイクロサービスの脅威モデリングと最小権限ポリシー設計に焦点を当てています。このアウトソーシングトレンドは社内専門知識の不足を浮き彫りにし、サービスプロバイダーを継続的なセキュリティ改善における戦略的パートナーとして位置付けています。
Aqua Security、Sysdig、Palo Alto Networksはコンサルティングと製品サブスクリプションをバンドルし、クラウドプロバイダーはアドバイザリーサポートをプレミアムティアに組み込んでいます。その結果、コンテナセキュリティ市場は純粋なソフトウェアから、プラットフォームとマネージド検知・対応を組み合わせたハイブリッドデリバリーモデルへと移行し続けています。
組織規模別:
中小企業がクラウドネイティブ採用を加速規制対象の業種が数百のクラスターを維持しプレミアムソリューションを必要とするため、大企業が2025年の支出の71.28%を占めました。これらの購入者はコンテナテレメトリをSIEMおよびSOARと統合して修正を迅速化しています。一方、中小企業はマネージドKubernetesに付属する軽量スキャナーとクラウドネイティブポリシーを好みます。このセグメントは、クラウドプロバイダーがデフォルト保護を組み込み、機能格差を縮小して参入障壁を下げることで、22.93%のCAGRを達成すると予測されています。
中小企業はWizなどのベンダーのエージェントレススキャンを活用し、専任スタッフなしでCIパイプラインに直接セキュリティを組み込んでいます。Falcoなどのコミュニティプロジェクトは、スタートアップにライセンスコストゼロでベースラインのランタイム防御を提供し、乏しい予算を成長に充てることを可能にします。機能の民主化はコンテナセキュリティ産業の顧客基盤を拡大し、大企業のみへの収益依存を分散させます。
セキュリティ管理別:
静的スキャンが頭打ちになる中でランタイム保護が台頭静的イメージスキャンが2025年の収益の46.72%を占めましたが、顧客はレジストリの脆弱性のわずか6%しかランタイムで顕在化しないことをますます認識しています。ランタイム保護と異常検知は21.18%のCAGRで拡大すると予測されています。eBPFエージェントは詳細なシステムコールとネットワークデータを収集し、クリプトマイニング、データ窃取、または不正な権限昇格を露出させる行動ベースラインを確立します。
統合アプローチは、リスクのあるイメージをブロックするアドミッションコントローラーと、ライブワークロードを監視するランタイムエンジンを組み合わせ、重要なパッチを優先するために調査結果を相関させます。この収束により、セキュリティチームはアラート量を削減してアクティブな脅威に集中できるようになり、ランタイム分析が次の成長ベクターとして強化されます。
展開形態別:
オンプレミスの慣性にもかかわらずクラウドが拡大防衛、情報機関、重要インフラのオペレーターがデータ主権のためにエアギャップ環境を維持しているため、オンプレミスクラスターが2025年の収益の58.47%を占めました。これらのセクターにおけるコンテナセキュリティ市場規模は安定していますが、成長は緩やかです。ハイブリッドアーキテクチャが主流になるにつれて、クラウド展開は23.11%のCAGRで増加すると予測されています。ハードウェアレベルの分離、エージェントレスポスチャー管理、統合ダッシュボードにより、パブリッククラウドセキュリティに対する従来の懸念が軽減されています。
コンフィデンシャルコンピューティングチップが多くの規制対象ワークロードを支えるようになり、一元化されたスキャンがEKS、AKS、GKE全体の調査結果を標準化しています。エッジシナリオではデバイス上のマイクロKubernetesが導入され、接続が切断された際も保護を維持するために、ベンダーは軽量コレクターとオフラインポリシー適用を提供することを求められています。
エンドユーザー産業別:
HIPAAクラウド移行でヘルスケアが急増コンテナ化された5Gコアとネットワーク機能が低遅延セキュリティを必要とするため、ITおよび通信オペレーターが2025年の売上の29.81%でトップとなりました。HIPAAガイダンスがクラウドプロバイダーをビジネスアソシエイトとして位置付け、医療データの暗号化、詳細な監査ログ、SBOMを義務付けるため、ヘルスケアおよびライフサイエンスは2031年まで23.76%のCAGRで成長すると予測されています。銀行および決済処理業者はPCI-DSS 4.0の継続的監視義務により引き続き大口購入者であり、小売業は季節的なスケーラビリティのためにKubernetesを採用し、クレデンシャルスタッフィング攻撃を検知するためにランタイム保護に依存しています。
産業メーカーはエッジKubernetesに運用技術ワークロードを配置し、ITとOTの領域を融合させ、リアルタイム制約を尊重しながらもフォレンジックのためにすべてのパケットをログに記録するセキュリティへの需要を生み出しています。
地域分析
北米コンテナセキュリティ市場
北米は、HIPAA、PCI-DSS、SOC 2といった厳格な規制により、企業がDevSecOpsの全段階においてコンテナセキュリティ市場の管理策を導入することが義務付けられており、2025年の収益の42.42%を占めた。米国のハイパースケーラーはネイティブ機能のバンドル提供により導入を加速させ、カナダの銀行はOSFIのサイバーガイドラインを遵守するためにポスチャー管理を実装している。ニアショアリングの恩恵を受けるメキシコの製造業者は、コンテナ化されたアプリケーションを展開し、サプライチェーンを保護するめにセキュリティスキャニングを採用している。
アジア太平洋コンテナセキュリティ市場
アジア太平洋地域は2031年にかけて22.64%の成長が予測されている。中国のソブリンクラウド指令は国内スタックを必要とし、Kubernetesの設定を国家標準にマッピングするローカルセキュリティプラットフォームへの需要を牽引している。インドのデジタル公共インフラは市民サービスをコンテナ化しており、自動化されたランタイム可視性を必要とする規模を生み出している。日本の工場および韓国の通信事業者は、IoTおよび5G向けにエッジKubernetesを活用し、レイテンシーに敏感なフローを保護するために軽量なeBPFテレメトリーに依存している。オーストラリアの規制当局はクラウドリスクガイドラインを発行し、銀行がKubernetesポスチャー管理を採用する契機となった。
欧州コンテナセキュリティ市場
欧州は2024年10月に発効したNIS2の恩恵を受けており、27加盟国全域のすべてのマネージドサービスプロバイダーへの要件が拡大されている。ドイツのBaFinの規則および英国の業務レジリエンスフレームワクはコンテナにも適用され、プラットフォームへの投資を促進している。フランスの医療データ規制は、コンテナが患者記録に接触する前に暗号学的証明を要求している。南欧では、通信事業者がスループット向けに調整されたランタイム保護を備えたコンテナ化5Gを展開することで需要が高まっている。
中東・アフリカおよび南米コンテナセキュリティ市場
中東はサウジアラビアのビジョン2030およびUAEのデジタル指令のもとで加速しており、政府および国家機関が堅牢なセキュリティを必要とするクラウドネイティブプラットフォームへの移行を推進している。トルコの金融規制当局はコンテナセキュリティの採用を促すクラウドフレームワークを策定している。アフリカは依然として初期段階にあり、南アフリカの銀行がランタイム分析をパイロット導入し、ナイジェリアのフィンテック企業がエージェントレススキャナーを活用し、エジプトがサービスのデジタル化を進めているが、スキルギャップが普及を遅らせている。南米はブラジルの銀行が決済向けにKubernetesを採用することで成長しているが、通貨の不安定さが大規模な先行投資を抑制している。
規制環境
コンテナセキュリティの購買は、ビルドパイプラインやランタイム施行にまで及ぶソフトウェアサプライチェーンおよびプロダクトセキュリティの義務にますます結び付けられている。欧州では、NIS2が2024年10月に施行され、サイバーセキュリティおよびサプライヤーリスクに関する義務がより広範な必須事業体・重要事業体に拡大され、マネージドサービスプロバイダーやクラウド事業者はコンテナイメージの出自管理、脆弱性管理、インシデント対応体制の正式化を迫られている。EUサイバーレジリエンス法(Regulation (EU) 2024/2847)は、EUで販売されるソフトウェアに対してプロダクト中心の要件を追加し、2026年9月から義務的な脆弱性報告義務が発効し、2027年12月には必須要件の完全な施行が予定されている。このタイムラインにより、SBOMワークフローや協調的開示プロセスの運用水準が高まり、これらはベストプラクティスからコンプライアンス業務へと位置づけが変化している。
標準化団体も、コンテナ実行環境に対応する技術基準を定義している。ETSIは2025年6月に、コンテナ実行スタックのサイバーセキュリティ要件を対象とするEN 304 635の作業項目を採択し、2026年6月には成果物承認手続きを開始した。これにより、コンテナプラットフォームにおけるランタイムの堅牢化、分離、セキュアな構成に関するより明確な適合目標が設定された。これらの義務が成熟するにつれ、各組織はKubernetesおよびCI/CD全体でポリシーアズコード、署名付きイメージ、監査ログを運用化し、ソースからデプロイまでの追跡可能性を示そうとしている。
バリューチェーン分析
コンテナセキュリティのバリューチェーンは、上流のオープンソースコンポーネントおよびベースイメージ(Kubernetesディストリビューション、コンテナランタイム、ライブラリ)から始まり、次にアーティファクトを生成するビルド・リリースシステム(CIランナー、レジストリ、パッケージング)へと移行する。SBOM生成とプロベナンスツールはチェーンの中間に位置し、インベントリにはSPDX/CycloneDXなどの形式、プロベナンスとアテステーションにはSLSAやin-toto、署名にはSigstoreなどのフレームワークが用いられ、その後アーティファクトはレジストリに入り、各環境へ昇格していく。OpenSSF GUAC 1.0(2025年6月リリース)のような業界イニシアチブは、SBOMとプロベナンスデータを集約・拡充するグラフレイヤーを追加し、セキュリティチームが多数のイメージやリポジトリにわたる依存関係と露出に関する問いに答えられるよう支援している。
下流では、クラスターアドミッションおよびランタイムにおいて施行と検知が行われる。Kubernetes Pod Security Standardsやアドミッションコントローラー(例:KyvernoやOPA Gatekeeper)は、署名、アテステーション、構成ポリシーを確認してデプロイをゲートし、ランタイムセンサーおよびeBPFベースのテレメトリがセキュリティ分析と対応に情報を提供する。流通は主にベンダーのSaaSプラットフォームおよびハイパースケーラーのマーケットプレイスを通じて行われ、SIやMSSPがポリシーの調整、SIEM・SOARの統合、24時間365日の運用を補完している。ボトルネックは、推移的依存関係の可視性、レジストリやビルドシステム間で一貫しないメタデータ、マルチクラスター環境による運用過負荷の周辺に集中しており、そのためサプライヤーは堅牢化されたイメージ、自動化された修復、統合されたポスチャーおよびランタイムツールを統一プラットフォームおよびマネージドサービスにまとめて提供している。
競合環境
コンテナセキュリティ市場は中程度の集中度を示しています。ハイパースケーラーのAWS、Microsoft、Googleはマネージドクラウドサービスに検査、アドミッションコントロール、ランタイムアラートをバンドルし、純粋なプレイベンダーの価格競争力を圧迫しています。独立系プロバイダーはエージェントレスディスカバリー、深いeBPF分析、ポリシーアズコードで対抗しています。Palo Alto NetworksはPrisma Cloudを提供してコンテナ、サーバーレス、CSPMを1つのコンソールに統合し、AquaとSysdigはAPIファーストの設計でDevOpsチームを獲得しています。
買収はSBOM作成、アドミッションコントローラーエンジン、ランタイム分析を中心に集中し、統合されたエンドツーエンドスタックを提供しています。Falco、Open Policy Agent、Sigstoreなどのオープンソースプロジェクトは、ベンダーがエンタープライズサポートとともにパッケージ化するビルディングブロックを提供しています。
エッジコンピューティングは、軽量コレクターとオフライン適用が差別化要因となる新たなホワイトスペースを生み出しています。プラットフォームエンジニアリングチームはセルフサービスセキュリティを期待しているため、ベンダーは従来のGUIよりもGitOps統合を優先しています。
コンテナセキュリティ産業リーダー
-
Google Cloud Security
-
Red Hat, Inc.(IBM Corporation)
-
Trend Micro Incorporated
-
Qualys, Inc.
-
Rapid7, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
コンテナセキュリティ市場 このレポートでカバーされる企業
- Google LLC
- Red Hat, Inc.(IBM Corporation)
- Trend Micro Incorporated
- Qualys, Inc.
- Rapid7, Inc.
- SUSE LLC
- Mirantis, Inc.
- Thales S.A.
- Sysdig, Inc.
- Anchore, Inc.
- Palo Alto Networks, Inc.
- Tenable, Inc.
- AccuKnox, Inc.
- Tigera, Inc.
- VMware, Inc.
- Microsoft Corporation
- Capsule8, Inc.
- Fidelis Cybersecurity, Inc.
- Aqua Security Software Ltd.
- Wiz, Inc.
- Orca Security, Inc.
市場機会と将来展望
短期的な機会は、コンプライアンス主導のソフトウェアインベントリおよび開示要件を、コンテナライフサイクルに組み込まれた自動化された制御へ転換することにある。EUサイバーレジリエンス法は、2026年9月11日から義務的な脆弱性報告を導入し、継続的なSBOMおよびプロベナンス取得、署名付きイメージの昇格、証拠保持を、定期的な監査タスクではなく日常的な要件へと高める。これらの要件をポリシーアズコード(署名およびアテステーションのアドミッションチェック、レジストリ昇格ゲート、監査可能なランタイムテレメトリ)を通じて運用化するベンダーは、規制対象企業やマネージドサービスプロバイダーの動きを遅らせる手作業を削減できる。
サプライチェーンの堅牢化も、アドホックなベストプラクティスから製品化されたビルディングブロックへと移行しており、信頼されたベースイメージ、標準化されたランタイム堅牢化、自動化優先の修復を中心とした空白領域が生まれている。Red Hatは2026年5月にRed Hat Hardened Imagesの正式提供を発表し、CNCFはSecurity Profiles Operatorが2026年6月にv1.0.0の安定APIに到達したと報告した。これは、イメージおよびKubernetesランタイム層における堅牢なデフォルトの標準化が進んでいることを示している。同時に、運用セキュリティチームは本番環境における機械的速度での対応を推進しており、Sysdigのようなレポートは2026年に自動プロセス終了の利用が増加していることを強調している。これにより、eBPF検知とポリシー駆動の封じ込めを組み合わせた統合ランタイム保護の余地が生まれ、誤検知を最小化しつつ開発者ワークフローの速度を維持することが可能になる。
最近の産業開発事情 コンテナセキュリティ市場
- 2026年5月:Red HatはRed Hat Hardened Imagesの正式提供を発表し、Zero-CVE戦略を支援するために設計された信頼済みの小型コンテナイメージのカタログを提供した。この変化により、コンテナセキュリティ支出の一部が、下流スキャンのみへの依存から検証済みベースイメージへと上流に移行する。また、標準化されサポート可能なサプライチェーン制御を求めるOpenShiftユーザーに対するRed Hatの地位も強化される。
- 2026年4月:Red HatはOpenShift sandboxed containers 1.12およびRed Hat build of Trustee 1.1をリリースし、ベアメタル上の機密コンテナをテクノロジープレビューから正式提供へ移行させた。これにより、機密性の高いコンテナワークロード向けのハードウェア認証による分離オプションが拡大し、使用中データの暗号化が求められるセキュリティバイデザイン要件をサポートする。また、規制対象および高信頼性環境におけるランタイム保護の競争水準も高まる。
- 2025年11月:重大なrunc脆弱性(CVE-2025-31133、CVE-2025-52565、CVE-2025-52881)により、Docker、containerd、CRI-Oのエコシステム全体で緊急パッチ適用が引き起こされた。このインシデントは、単一のランタイムコンポーネントがKubernetesディストリビューションおよびマネージドサービス全体にシステミックリスクをもたらす可能性を浮き立たせた。これにより、継続的な脆弱性管理、イメージのプロベナンス制御、脱出や権限昇格の挙動を検知できるランタイム検知への需要が強化された。
コンテナセキュリティ市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本レポートにおけるコンテナセキュリティ市場は、イメージスキャン、ポリシー制御、クラスタ環境におけるランタイム保護を含む、コンテナ化されたアプリケーションのライフサイクル全体にわたって保護するために使用されるツールおよび関連サポートサービスから得られる収益を対象としています。
対象外の範囲:コンテナレベルの可視性または制御を提供しない一般的なネットワークセキュリティおよびホストセキュリティツールは除外しています。
セグメンテーション概要
- コンポーネント別
- プラットフォーム/ソフトウェア
- サービス
- 組織規模別
- 大企業
- 中小企業
- セキュリティ管理別
- イメージスキャンおよび脆弱性管理
- ランタイム保護および異常検知
- コンプライアンスおよび構成管理
- 展開形態別
- クラウドベース
- オンプレミス
- エンドユーザー産業別
- ITおよび通信
- BFSI
- 小売および電子商取引
- ヘルスケアおよびライフサイエンス
- 産業および製造
- その他のエンドユーザー産業
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- その他の欧州
- アジア太平洋
- 中国
- 日本
- インド
- 韓国
- オーストラリア
- その他のアジア太平洋
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- その他の中東
- アフリカ
- 南アフリカ
- ナイジェリア
- エジプト
- その他のアフリカ
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチにより、市場の境界を設定し、一般的な購買パターンを確認し、年度ごとに確認可能なベースライン指標を収集しました。NIST刊行物、CISAアドバイザリ、MITRE ATT&CK、およびOWASPガイダンスなどの公開情報を参照し、典型的なコンテナリスク領域および制御カテゴリを確定しました。
規模算定のインプットを支援するため、米国労働統計局(労働力動向)、世界銀行(マクロおよびエンタープライズ環境のコンテキスト)、OECDデジタル経済資料などのクラドおよびサイバーセキュリティ統計、ならびに企業のSEC提出書類、投資家向けプレゼンテーション、信頼性の高い報道も参照しました。クロスチェックの工程では、企業財務・インテリジェンス、ニュース・財務情報、および特許データベースの有料サブスクリプションを活用し、タイムライン、ソリューションの焦点、および報告された収益の手がかりを検証しました。これらの例は例示的なものであり、網羅的ではなく、データ収集、検証、および調査の明確化のために他の多くの公開文書も使用しました。
一次インタビューおよびサーベイ
一次インタビューは、実際の購買サイクルにおいてコンテナセキュリティ支出として計上される内容の確認、および顧客がイメージスキャン、ランタイム制御、コンプライアンスニーズにわたって予算をどのように配分しているかの把握に重点を置きました。APAC、EMEA、および南北アメリカにわたるテクノロジープロバイダー、チャネルパートナー、エンタープライズセキュリティおよびプラットフォームチームと幅広く対話し、そのインプットを活用して提条件を精緻化し、公開情報のみでは解決できなかったギャップを埋めました。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:39% | CXO:18% | APAC:46% |
| 中位層:43% | 部門・ユニットリーダー:32% | EMEA:29% |
| 中小規模プレイヤー:18% | マネージャー:50% | 南北アメリカ:25% |
市場規模算定と予測
規模算定は、クラウドおよびコンテナ導入シグナルを用いてリーチ可能な需要プールをトップダウンで再構築することから始まり、次に積極的に展開・管理されているコンテナ化ワークロードへのセキュリティ支出強度をマッピングします。最終合計を確定する前に、サンプリングされた価格帯、ディール規模に関するチャネルフィードバック、コンテナワークロード保護およびイメージリスク管理に紐づくサプライヤー収益の手がかりなど、選択的なボトムアップ検証を実施します。
モデルは、説明しやすく再検討しやすい実用的なインプットを使用しており、KubernetesおよびコンテナプラットフォームのインストールベースKubernetes、本番環境コンテナ化ワークロードを運用している企業の割合、スキャン頻度を促進する脆弱性および設定ミスのプレッシャー、ポリシー執行支出を増加させるコンプライアンスおよび監査要件、ならびにプラットフォームサブスクリプションとサポートサービスの典型的な分割比率が含まれます。変数が国別に一貫して入手できない場合は、地域レベルでプロキシ指標を適用し、エンタープライズIT支出パターンおよびクラウド成熟度指標を用いて配分します。
予測においては、特にセキュリティプラットフォームが複数のモジュールを一つの契約にバンドルする場合に、見通しを現実的な導入および予算パスに連動させるためにシナリオ分析を使用します。成長率は、購買サイクル、更新行動、および予想される価格推移に関するインタビューフィードバックでストレステストを行い、複数のシグナルが同じ方向を示す場合にのみ最終カーブを調整します。
データ検証と更新サイクル
検証は、範囲の逸脱、単位の不一致、および地域合計の非現実的な急変を確認するクロスチェックを通じて行われ、差異説明できるまでモデルを修正します。クラウドワークロードの成長、セキュリティ予算の方向性、およびコンテナ化環境に関連する文書化されたインシデントおよび脆弱性トレンドなどの独立したシグナルと出力を比較します。
承認前に、前提条件、換算、および数式のリンクがモデルと説明文全体で一貫して維持されるよう、複数のステップで作業をレビューします。レビュー中に重大なギャップが発見された場合は、回答者に再連絡して確認を求め、影響を受けるインプットを更新します。レポートは年次で更新され、導入、価格設定、またはコンプライアンスの緊急性に影響を与える可能性のある重要なイベントについては中間更新を行い、クライアントが最新の更新されたビューを受け取れるよう最終的な納品前チェックを実施します。
Mordor Intelligenceのコンテナセキュリティ市場推定値と他の公表推定値との比較
コンテナセキュリティの公表市場規模が常に一致するわけではありません。これは、計上される収益の範囲が変わる場合があり、サービスの取り扱いが異なる場合があり、ま一部のモデルでは購買者が説明するよりも速い価格拡大を示すためです。調査がコンテナ固有の制御をより広範なクラウドセキュリティカテゴリと混在させる場合、または通貨の正規化が異なるタイミングで処理される場合にも差異が生じます。
本番環境のKubernetesクラスタの成長、CI/CDワークフローによって促進される脆弱性スキャンのペース、および更新ベースのサブスクリプショントレンドなどのシグナルを使用して、Mordor Intelligenceの2025年合計を検証しています。コンテナイメージおよびランタイム固有のセキュリティ収益は、一般的なクラウドポスチャ支出ではなく、コンテナ化ワークロード保護に紐づいている場合にのみ計上しています。
ベンチマーク比較
| 出典 | 市場規模 | 調査方法論のギャップ |
|---|---|---|
| Mordor Intelligence | 30.6 ビリオン 米ドル(2025年) | |
| グローバルコンサルタンシーA | 28.8 ビリオン 米ドル(2025年) | コンテナセキュリティ展開に関連するサービスの捕捉範囲が狭く適用されているようであり、コアプラットフォームサブスクリプションが類似している場合でも報告合計が低下する可能性があります。 |
| 業界パブリッシャーB | 30.7 ビリオン 米ドル(2025年) | 公開情報はコンポーネントの広範な対象範囲を示していますが、コンテナ固有の制御と隣接するクラウドセキュリティ項目の分割が明確に分離されておらず、分類ルールによって合計が変動する可能性があります。 |
全体として、2025年の数値は近接しており、ほとんどの差異はサービスの計上方法およびコンテナ専用セキュリティ制御が隣接するクラウドセキュリティ支出からどれだけ厳密に分離されているかに起因しています。当社の手法は、いくつかの観察可能な需要シグナルおよび再現可能なチェックに追跡可能であり、前提条件がレビューされる際に規模算定の照合を容易にしています。
レポートで回答される主要な質問
コンテナセキュリティ市場の2031年までの予測成長率はどのくらいですか?
コンテナセキュリティ市場規模は2025年に30.6 ビリオン 米ドルと評価され、2026年の36.9 ビリオン 米ドルから2031年には94.2 ビリオン 米ドルに達すると推定されており、予測期間(2026年〜2031年)中のCAGRは20.66%となっています。
どのコンポーネントカテゴリーが最も速く成長すると予測されていますか?
組織がポリシーチューニングとインシデント対応をアウトソーシングするにつれて、サービスは21.41%のCAGRで成長すると予測されています。
なぜランタイム保護が静的イメージスキャンよりも注目を集めているのですか?
レジストリの脆弱性の6%未満しかランタイムで悪用されないため、チームはライブ攻撃を検知するために行動監視を優先しています。
2031年まで最も高い成長を示す地域はどこですか?
アジア太平洋地域はソブリンクラウドおよび公共インフラプログラムに牽引され、22.64%のCAGRでリードすると予測されています。
PCI-DSS 4.0の規制はコンテナセキュリティ支出にどのような影響を与えますか?
要件6.3.3はSBOMと継続的監視を義務付け、金融機関がエンドツーエンドのコンテナセキュリティ管理を採用するよう促しています。
パブリッククラウドにおける安全なコンテナ展開を可能にする技術は何ですか?
Intel TDX、AMD SEV-SNP、AWS Nitro Enclavesなどのコンフィデンシャルコンピューティング機能はメモリを暗号化し、ハイパーバイザーの侵害から保護します。