
Taille et parts du marché des passerelles web sécurisées
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 20.7 Milliards de dollars |
| Taille du Marché (2031) | 57.4 Milliards de dollars |
| Growth Rate (2026 - 2031) | 22.62 % |
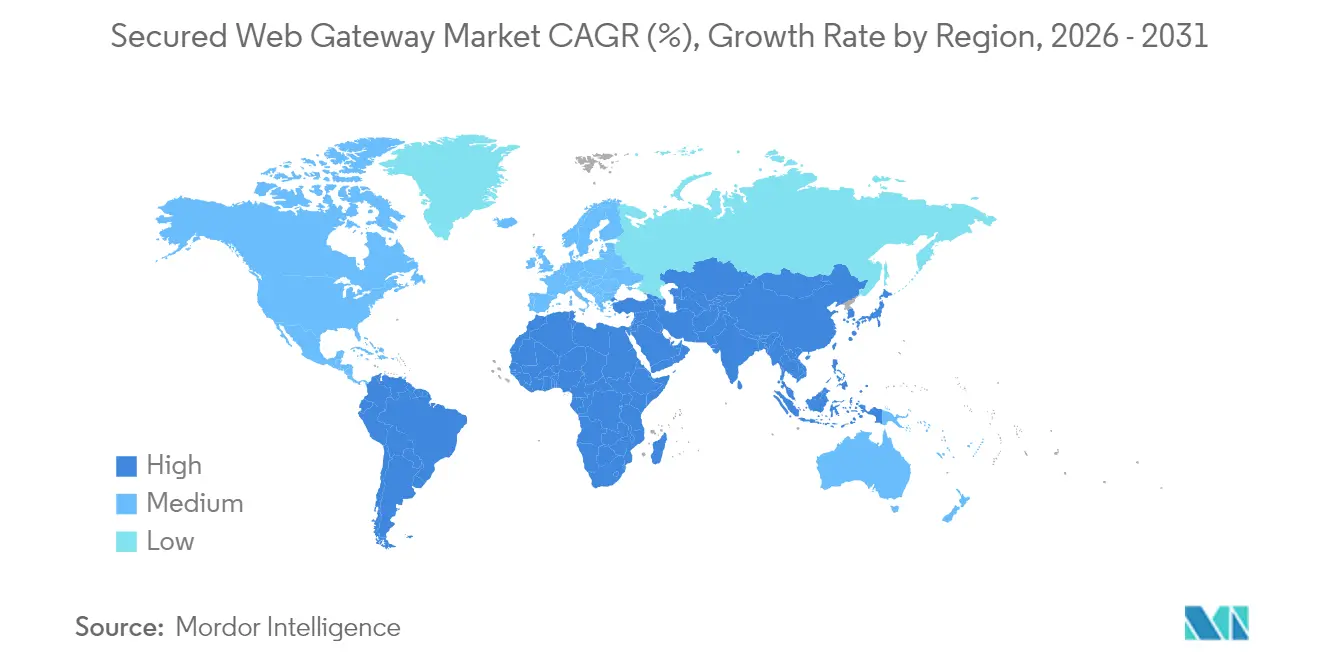
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
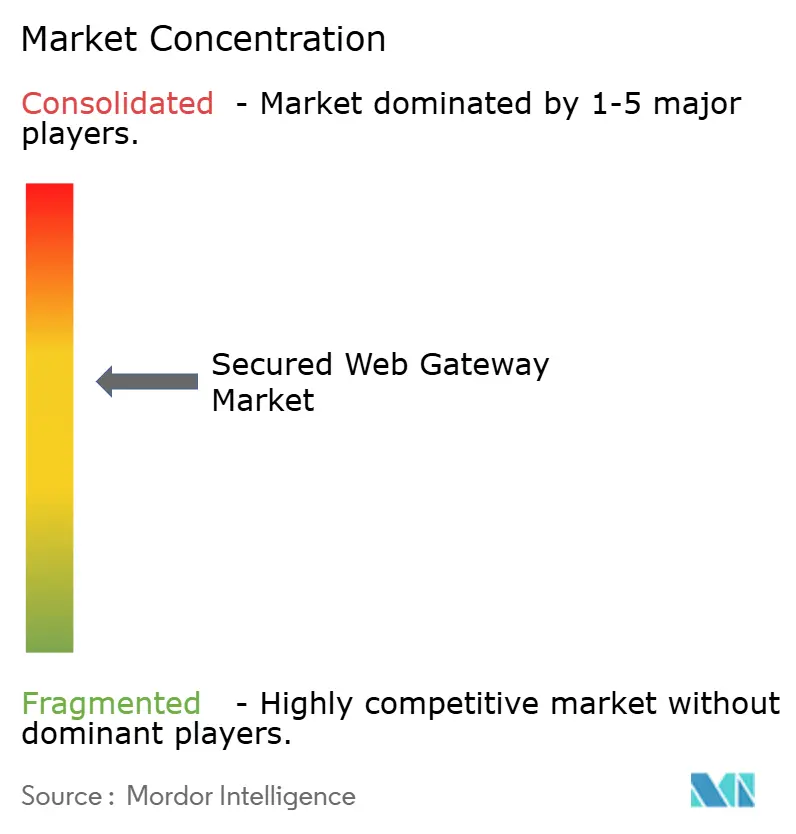
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des passerelles web sécurisées par Mordor Intelligence
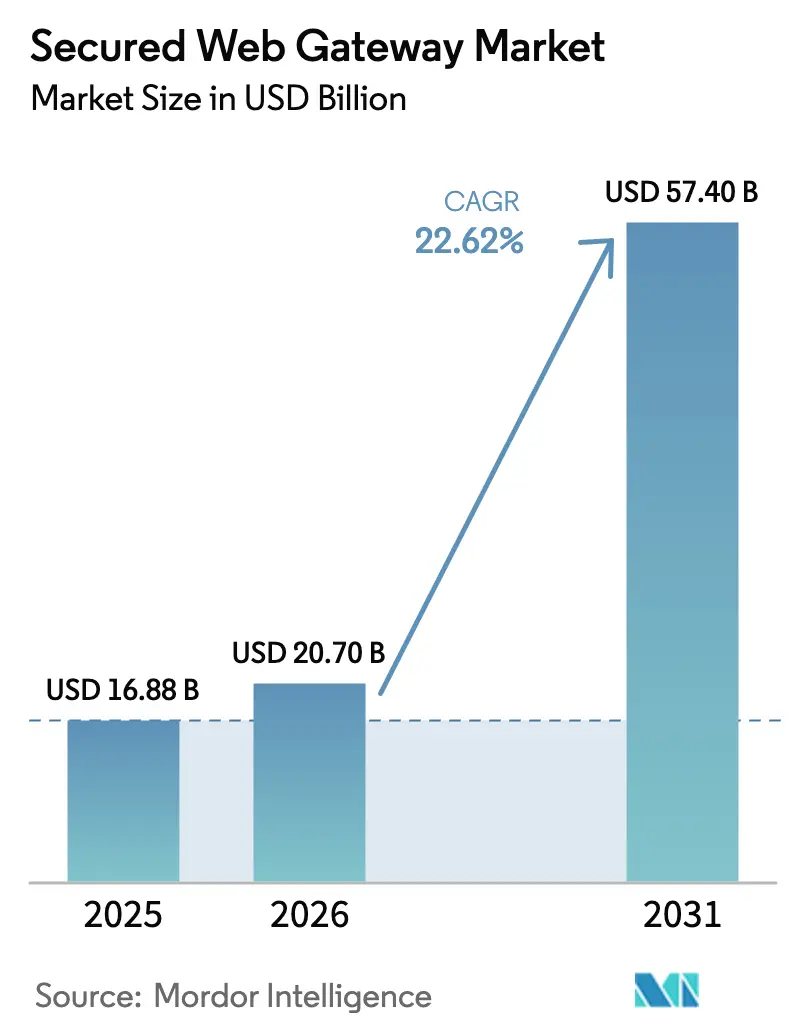
La taille du marché des passerelles web sécurisées devrait croître de 16,88 milliards USD en 2025 à 20,7 milliards USD en 2026 et devrait atteindre 57,4 milliards USD d'ici 2031, à un CAGR de 22,62 % sur la période 2026-2031. La croissance s'accélère à mesure que les entreprises repensent la sécurité dans un environnement où les logiciels malveillants activés par l'IA mutent en temps réel, où les réglementations fédérales imposent une authentification résistante au hameçonnage et où les dirigeants remplacent les outils périmètriques par des contrôles zéro confiance natifs du cloud. La migration vers le cloud, le travail hybride permanent et l'inflation des chaînes d'approvisionnement stimulent davantage la demande de sécurité élastique délivrée en périphérie. La concurrence entre fournisseurs s'intensifie autour de la détection pilotée par l'IA, avec des plateformes telles que Zscaler inspectant plus de 500 milliards de transactions quotidiennes tout en maintenant une expansion des revenus à deux chiffres. Les organisations continuent d'abandonner les VPN traditionnels : T-Mobile a retiré ses passerelles sur site après un déploiement de trois mois du Zero Trust Exchange pour l'ensemble de ses employés, illustrant la rapidité à laquelle les grandes entreprises peuvent se moderniser lorsque l'expérience utilisateur s'améliore. Par ailleurs, Sophos a déboursé 859 millions USD pour acquérir Secureworks et intégrer sa technologie XDR dans une plateforme plus large, signalant une vague de consolidation qui comprime les cycles d'achat et amplifie l'influence de quelques suites axées sur l'IA. L'intérêt accru pour la sécurité gérée est tout aussi visible : contraintes par la pénurie de talents, de nombreuses entreprises achètent désormais des services clés en main qui exploitent et affinent les passerelles web sécurisées en permanence.
Principaux enseignements du rapport
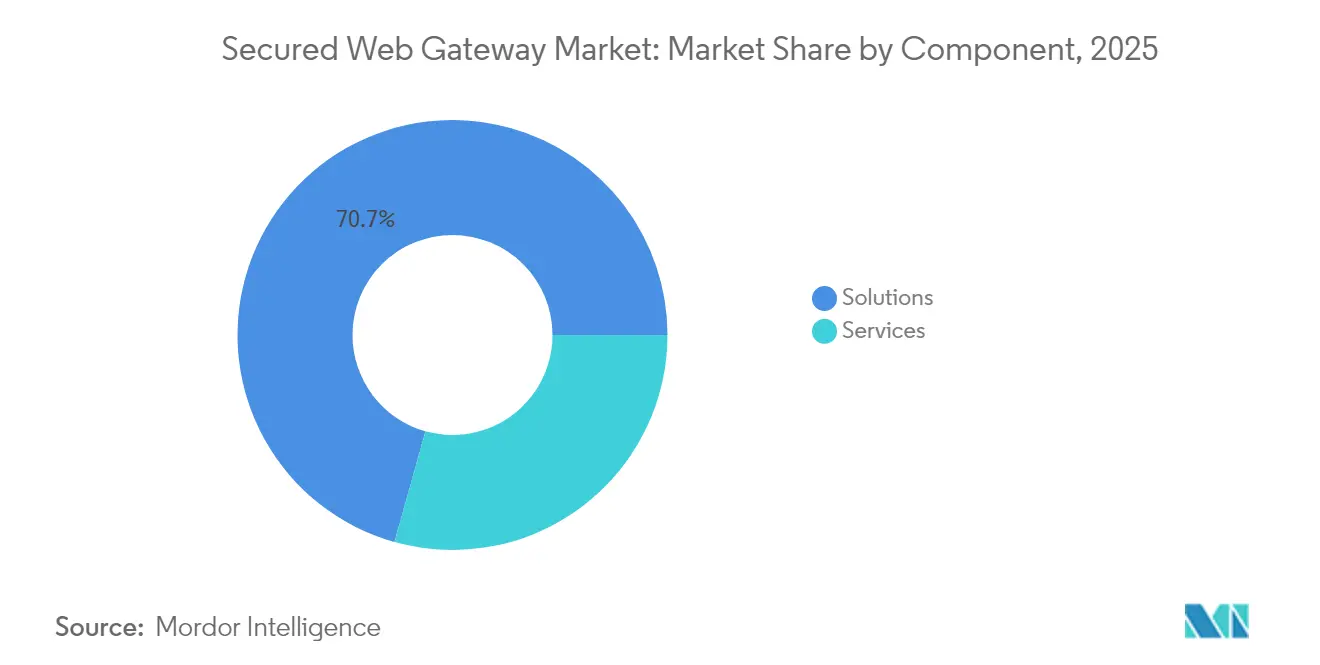
- Par composant, les solutions représentaient 70,65 % des parts de revenus en 2025, tandis que les services devraient progresser à un CAGR de 18,55 % jusqu'en 2031.
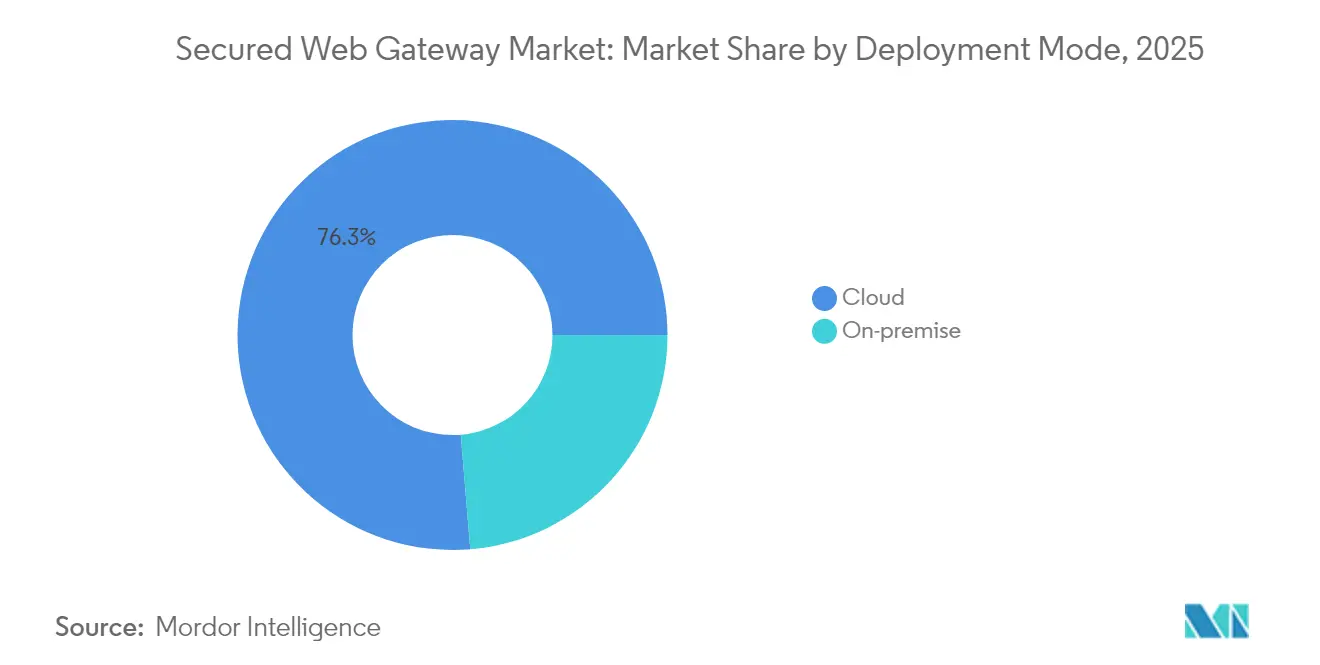
- Par mode de déploiement, les modèles cloud ont capturé 76,32 % des parts du marché des passerelles web sécurisées en 2025 et continuent de surpasser les alternatives sur site à un CAGR de 22,05 %.
- Par taille d'organisation, les grandes entreprises détenaient 63,88 % du marché des passerelles web sécurisées en 2025, tandis que les petites et moyennes entreprises connaissent la croissance la plus rapide à un CAGR de 20,05 %.
- Par secteur, le BFSI était en tête avec 27,12 % des parts de revenus en 2025, tandis que l'informatique et les télécommunications devraient croître de 21,34 % par an jusqu'en 2031.
- Par géographie, l'Amérique du Nord a contribué à hauteur de 45,92 % des revenus mondiaux en 2025 ; l'Asie-Pacifique est en bonne voie pour un CAGR de 19,15 % jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Explosion des cyberattaques sophistiquées activées par l'IA | +6.2% | Amérique du Nord et Europe | Court terme (≤ 2 ans) |
| Migration des entreprises vers le cloud et croissance de la main-d'œuvre hybride | +5.8% | Amérique du Nord et Asie-Pacifique | Moyen terme (2-4 ans) |
| Pression réglementaire en faveur des contrôles web zéro confiance | +4.1% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Intégration des passerelles web sécurisées dans les cycles de renouvellement SASE | +3.7% | Mondial | Long terme (≥ 4 ans) |
| Essor du blocage des menaces zero-day en temps réel par l'IA | +3.4% | Mondial | Court terme (≤ 2 ans) |
| Pénurie de talents en cybersécurité en interne | +3.0% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Explosion des cyberattaques sophistiquées activées par l'IA
Les frameworks de rançongiciels polymorphes itèrent désormais le code malveillant à chaque exécution, rendant les signatures statiques obsolètes. Des laboratoires de sécurité ont démontré des logiciels malveillants générés par ChatGPT qui modifient à la fois la valeur de hachage et le comportement en cours de session, obligeant les défenseurs à recourir à l'analyse comportementale et à la validation continue. Les dommages liés à la cybercriminalité devraient dépasser 10,5 billions USD en 2025, plaçant une prime sur les passerelles web sécurisées qui intègrent des moteurs d'inférence IA capables de notation d'anomalies en temps réel. [1]WatchGuard Threat Lab, "Preuve de concept BlackMamba," watchguard.comL'Asie-Pacifique supporte environ un tiers des incidents recensés, ajoutant une urgence aux déploiements de passerelles avec des flux de renseignements sur les menaces multilingues.
Migration des entreprises vers le cloud et expansion de la main-d'œuvre hybride
La migration vers les SaaS et IaaS supprime le rempart du centre de données ; les employés et les charges de travail se connectent désormais depuis des appareils non gérés et des emplacements en périphérie. Microsoft Security Service Edge intègre les contrôles d'identité, de terminal et de réseau afin que l'accès à Office 365 ou Azure soit vérifié à chaque requête, et non uniquement à la connexion. Cisco renforce ce schéma en fusionnant le SD-WAN et la sécurité native du cloud dans une architecture SASE unifiée, permettant aux politiques de sécurité de suivre l'utilisateur plutôt que le réseau. [2]Cisco Systems, "Note de solution Secure Access Service Edge," cisco.com Le prestataire de soins de santé Main Line Health a réalisé une micro-segmentation sans reconcevoir son réseau, illustrant comment l'automatisation dynamique des politiques protège les données des patients tout en évitant les interruptions de service.
Pression réglementaire en faveur des contrôles web zéro confiance
Le décret exécutif 14028 oblige toutes les agences fédérales américaines à adopter une authentification multifacteur résistante au hameçonnage et une découverte continue des actifs, créant un effet d'entraînement sur les sous-traitants et les opérateurs d'infrastructures critiques. La publication spéciale NIST SP 800-207 formalise les concepts de zéro confiance, déplaçant les contrôles du périmètre vers chaque transaction. [3]Institut national des normes et de la technologie, "Publication spéciale 800-207 Architecture zéro confiance," nist.gov Des institutions financières comme Standard Chartered ont mis en place des plateformes d'identité qui satisfont plus de 30 réglementations chevauchantes tout en accélérant l'intégration numérique. Dans le secteur de la santé, les règles de sécurité HIPAA mises à jour recommandent explicitement la segmentation du réseau pour limiter les mouvements latéraux non autorisés, ce qui incite à l'adoption rapide de la micro-segmentation dans les configurations de passerelles web sécurisées.
Intégration des passerelles web sécurisées dans les cycles de renouvellement SASE
La norme MEF SASE fournit désormais une terminologie commune, permettant aux équipes technologiques de comparer plus facilement les offres et de privilégier les piles à fournisseur unique qui réduisent les frais d'exploitation. Fortinet a enregistré une hausse de 25,7 % en glissement annuel des revenus récurrents SASE unifié à 1,15 milliard USD au premier trimestre 2025, démontrant l'appétit des entreprises pour des services de réseau et de sécurité convergés. Les réseaux 5G et LTE privé natifs de la périphérie amplifient l'intérêt car les nœuds d'inspection locaux peuvent appliquer des politiques avec une latence de quelques millisecondes, un niveau impossible avec le trafic acheminé en retour.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Difficulté à filtrer les sites malveillants polymorphes | –2.8% | Régions confrontées à des acteurs de menaces avancées | Court terme (≤ 2 ans) |
| Impact sur la productivité dû au blocage des URL non catégorisées | –2.1% | Industries à forte intensité de connaissances | Moyen terme (2-4 ans) |
| Latence due à l'inspection SSL approfondie pour les médias enrichis | –1.9% | Zones géographiques à forte consommation de bande passante | Court terme (≤ 2 ans) |
| Dépendance fournisseur via des langages de politiques propriétaires | –1.6% | Environnements multi-fournisseurs | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Difficulté à filtrer les sites malveillants polymorphes
Le code généré par l'IA dissimule désormais l'assemblage de charges utiles dans des fragments HTML, CSS et JavaScript bénins qui ne se regroupent que sur l'appareil final. Les passerelles web sécurisées classiques inspectent le trafic au niveau de la couche réseau et manquent donc la construction côté client. Des exploits de preuve de concept tels que BlackMamba confirment que l'analyse dynamique doit s'étendre au navigateur lui-même. Les fournisseurs ont commencé à intégrer des agents d'isolation légers pour obtenir une visibilité au niveau du DOM, mais la complexité et le coût ralentissent l'adoption pour les petites entreprises.
Impact sur la productivité dû au blocage des URL non catégorisées
Le filtrage d'URL non contextuel bloque souvent des services de collaboration qui ne disposent pas d'un score de réputation formel, interrompant les flux de travail des employés. Au cours du premier semestre 2025, de nombreuses banques ont signalé une moyenne de 2,4 applications d'IA générative bloquées par site, privant les équipes de science des données d'outils essentiels. Les navigateurs cloud sécurisés qui affichent les pages web dans un conteneur isolé permettent désormais un accès sécurisé, réduisant les tickets d'assistance et restaurant l'expérience utilisateur.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les solutions constituent le fondement du marchéLes solutions ont généré 11,92 milliards USD en 2025, soit 70,65 % du chiffre d'affaires total du marché des passerelles web sécurisées. Les grandes entreprises se tournent vers des suites intégrées combinant filtrage d'URL, bac à sable, CASB et DLP dans un seul moteur de politiques, réduisant la prolifération des consoles. FortiMail Workspace Security de Fortinet illustre cette convergence en étendant la défense des e-mails aux applications de collaboration tout en utilisant l'apprentissage automatique pour profiler le comportement des utilisateurs. Le segment des services, englobant l'évaluation, la mise en œuvre et les opérations entièrement gérées, progressera à un CAGR de 18,55 %. Les pénuries de compétences persistent : des centaines de postes restent vacants pour les architectes de sécurité cloud, incitant les prestataires externalisés à envelopper une surveillance 24 h/24 et 7 j/7 autour des plateformes fournisseurs. Les prestataires gérés qui associent le conseil zéro confiance à une facturation basée sur la consommation séduisent fortement les PME qui ne peuvent pas recruter d'analystes dédiés.
La demande de services de conseil augmente également à mesure que les entreprises migrent des appliances matérielles vers le routage du trafic cloud. Les intégrateurs doivent mapper les listes de contrôle d'accès héritées dans des politiques centrées sur l'identité, affiner la découverte CASB et orchestrer les nœuds de périphérie SD-WAN. Le secteur des passerelles web sécurisées voit donc les missions de conseil évoluer de courtes preuves de concept vers des programmes de transformation pluriannuels garantissant la détection des dérives de politiques. Les fournisseurs s'associent étroitement avec les opérateurs ; BT est devenu le premier fournisseur mondial à intégrer les passerelles pilotées par l'IA de Zscaler dans son réseau MPLS, illustrant comment les opérateurs de télécommunications peuvent monétiser la sécurité intégrée après la migration.


Par taille d'organisation :
l'adoption par les PME s'accélère malgré les contraintesLes grandes entreprises détenaient 63,88 % des revenus en 2025, reflétant des budgets informatiques plus larges et des mandats de gestion des risques. De nombreuses entreprises du Fortune 500 exploitent des bacs à sable pilotes qui transfèrent le trafic suspect vers des sessions de navigation isolées, une approche impraticable avec des budgets plus modestes mais essentielle à la protection de la propriété intellectuelle. À l'inverse, les PME représentent l'opportunité à la croissance la plus rapide, progressant à un CAGR de 20,05 % à mesure que les surfaces d'attaque s'élargissent au sein des équipes distribuées. La PME typique alloue encore moins de 10 % de ses dépenses informatiques annuelles à la sécurité, mais la livraison SaaS efface les coûts initiaux des appliances et les remplace par des abonnements par utilisateur, nivelant les barrières à l'entrée.
Les référencements sur les places de marché cloud accélèrent également l'adoption par les PME ; les entreprises peuvent intégrer le marché des passerelles web sécurisées dans une seule facture Azure, simplifiant les achats. La plateforme de sécurité unifiée de WatchGuard cible précisément ce profil, regroupant pare-feu, filtrage au niveau DNS et tableaux de bord MDR dans une interface que les généralistes informatiques peuvent exploiter. La différenciation concurrentielle se concentre sur les assistants de déploiement rapide, les modèles de conformité préremplis et les contrôles de santé automatisés qui avertissent les administrateurs avant que des incohérences de politiques ne surviennent.
Par mode de déploiement :
la domination du cloud s'accélèreLe déploiement cloud a capturé 76,32 % du marché des passerelles web sécurisées en 2025 et devrait atteindre plus de 83,40 % de parts d'ici 2031. Les fournisseurs ajoutent continuellement des points de présence locaux afin que 95 % des utilisateurs bénéficient d'une latence aller-retour inférieure à 50 millisecondes, répondant aux critères d'expérience numérique autrefois réalisables uniquement avec des sorties régionales. L'architecture multi-locataires de Zscaler a traité plus de 500 milliards de transactions quotidiennes début 2025 tout en maintenant une disponibilité de 99,999 %, attestant de performances à l'échelle hyperscale. Les passerelles sur site persistent dans les segments de la défense et des infrastructures critiques où les règles d'isolation physique ou de résidence des données imposent une séparation physique, mais même ces acheteurs superposent désormais un bac à sable cloud sur leur trafic à haut risque.
L'innovation en silicium des fournisseurs renforce ce changement. Le circuit intégré spécifique à l'application FortiSP5 de Fortinet offre un débit de pare-feu 17 fois plus rapide qu'un processeur standard tout en consommant 88 % moins d'énergie, permettant aux fournisseurs d'exploiter davantage de nœuds d'inspection par rack et de répercuter les économies sur les clients. Ces gains d'efficacité influencent directement la taille du marché des passerelles web sécurisées pour les services cloud, attirant les entreprises sensibles aux coûts vers des modèles d'abonnement qui éliminent les dépenses en capital.
Par secteur d'utilisation final :
les services financiers mènent l'adoptionLes organisations BFSI représentaient 27,12 % des revenus de 2025 car des cadres réglementaires tels que PCI DSS 4.0 et l'outil d'évaluation de la cybersécurité FFIEC exigent des défenses en couches et une visibilité explicite sur le trafic web. Les banques mondiales déploient des classificateurs IA pour isoler les sites d'usurpation de marque avant que la fraude ne se produise, intégrant ces verdicts dans la notation du risque de fraude au niveau de la transaction. Les services de télécommunications et d'informatique, dont la croissance est prévue à un CAGR de 21,34 %, font face à des pressions parallèles à mesure que les déploiements 5G élargissent les périphéries de réseau et multiplient les points de terminaison API. Des opérateurs comme Deutsche Telekom intègrent des passerelles web sécurisées au cœur et à la périphérie distante, préservant une politique cohérente sur le cloud public, les nœuds MEC et les locaux des clients.
Les prestataires de soins de santé accélèrent l'adoption suite aux directives HIPAA révisées qui mettent l'accent sur la micro-segmentation et la surveillance en temps réel du transport des informations de santé électroniques protégées. Le déploiement de la segmentation dynamique par Main Line Health dans ses centres de données illustre comment les principes zéro confiance réduisent le risque de mouvement latéral sans mises à niveau complètes. Les fabricants, quant à eux, intègrent l'isolation du navigateur avec les pare-feu des systèmes de contrôle industriel pour empêcher les violations par hameçonnage de se propager aux lignes de production. La taille du marché des passerelles web sécurisées pour les passerelles compatibles OT devrait doubler d'ici 2030 à mesure que les opérateurs d'usines adoptent des stratégies de convergence IT-OT.
Analyse géographique
Marché des Passerelles Web Sécurisées en Amérique du Nord
L'Amérique du Nord a contribué à hauteur de 45,92 % du chiffre d'affaires mondial du marché des passerelles web sécurisées en 2025. Le décret exécutif 14028, les échéances du mémorandum M-22-09 du Bureau de la gestion et du budget, ainsi que les objectifs de maturité zéro confiance de la CISA imposent aux agences fédérales et à leurs fournisseurs de finaliser le déploiement de l'authentification multifacteur résistante au hameçonnage et la découverte des actifs d'ici la fin de l'exercice fiscal 2025. L'adoption commerciale reflète l'urgence du secteur public. La migration de T-Mobile sur trois mois, passant des VPN aux passerelles cloud, démontre que les grandes entreprises peuvent agir rapidement lorsque l'expérience utilisateur s'améliore. Les réglementations canadiennes se renforcent parallèlement ; le projet de loi C-27 porte les sanctions pour mauvaise gestion des données à 5 % du chiffre d'affaires mondial, ce qui accélère les achats de passerelles parmi les prestataires financiers et de santé.
Marché des Passerelles Web Sécurisées en Asie-Pacifique
L'Asie-Pacifique est la région à la croissance la plus rapide, avec un CAGR de 19,15 %. Les gouvernements d'Australie, de Singapour et du Japon ont publié des feuilles de route zéro confiance recommandant les passerelles web sécurisées comme contrôle fondamental. Les dépenses régionales en cybersécurité devraient passer de 17,6 milliards USD en 2022 à 32 milliards USD d'ici 2025, les primes d'assurance cyber augmentant de près de 50 % par an. Toutefois, la divergence réglementaire complique les flux de données transfrontaliers : les projets de règles de la Chine pourraient exempter certaines évaluations de sécurité à l'exportation, mais les « données importantes » restent non définies, contraignant les entreprises multinationales à maintenir des instances de journalisation distinctes sur le territoire continental. Les économies en rapide numérisation, telles que le Vietnam, la Thaïlande et la Malaisie, deviennent des cibles d'entrée pour les fournisseurs natifs du cloud capables de proposer des centres de données localisés sans déployer d'infrastructure matérielle.
Marché des Passerelles Web Sécurisées en Europe, en Amérique Latine et au Moyen-Orient
L'Europe affiche une adoption soutenue, portée par les exigences de souveraineté des données du RGPD. Les régulateurs financiers demandent désormais des preuves de dé-identification du trafic web avant d'approuver les migrations vers le cloud, ce qui conduit à la mise en place de garde-fous acheminant les catégories sensibles vers des nœuds d'inspection résidant dans l'Union européenne. En 2025, le Comité européen de la protection des données a précisé que les données analytiques pseudonymisées traitées dans des clouds non européens doivent rester chiffrées de bout en bout, ce qui accroît la demande de passerelles dotées d'une tokenisation en ligne au niveau des champs. L'Amérique latine et le Moyen-Orient, bien que plus modestes aujourd'hui, affichent une croissance à deux chiffres à mesure que les initiatives de banque numérique et les programmes de villes intelligentes élargissent leurs surfaces d'attaque. Au Moyen-Orient, les compagnies pétrolières nationales déploient l'isolation de navigateur pour protéger leurs réseaux de technologie opérationnelle contre les attaques de la chaîne d'approvisionnement, tandis que les fintechs brésiliennes adoptent les passerelles web sécurisées pour satisfaire aux exigences de l'open banking.

Paysage réglementaire
La réglementation et les normes convergent vers des contrôles Web zero-trust, une cryptographie validée et une surveillance continue, ce qui accroît les exigences de conformité pour les déploiements de passerelles Web sécurisées (SWG) dans toutes les régions. Aux États-Unis, l'Executive Order 14028 et les orientations fédérales connexes en matière de zero-trust continuent de façonner les exigences d'approvisionnement, tandis que la NSPM-12 (12 juin 2026) charge le Committee on National Security Systems (CNSS) d'établir des référentiels de configuration de sécurité cloud pour les agences fédérales civiles exécutives et les systèmes de sécurité nationale. Cela renforce l'intérêt des passerelles cloud-natives, de l'authentification résistante au phishing et de l'application de politiques auditable. L'activité de la FedRAMP renforce également les attentes concernant l'architecture cloud-native et les artefacts d'évaluation automatisés, comme le montrent ses documents de prévisualisation publique 2026.
En Europe, l'évolution des exigences en matière de cybersécurité se traduit par des attentes techniques via des travaux normatifs, notamment le projet ETSI EN 304 636 couvrant les exigences de cybersécurité pour les pare-feux et les systèmes de prévention des intrusions, et soutenant les objectifs de conformité liés au Cyber Resilience Act de l'UE (règlement (UE) 2024/2847). En Chine, la conformité des produits est façonnée par de nouvelles normes nationales, dont la norme GB/T 31499-2026 pour les produits de gestion unifiée des menaces, applicable à compter du 1er novembre 2026. Les exigences de la norme IEC 63110-3:2026 relatives aux passerelles de sécurité cloud, incluant le contrôle d'accès zero trust et la gestion souveraine des clés, relèvent également le niveau d'exigence en matière de chiffrement, de garde des clés et d'auditabilité dans les déploiements multinationaux.
Analyse de la chaîne de valeur
La chaîne de valeur des SWG commence par le développement des technologies de base, notamment la catégorisation des URL, la détection de logiciels malveillants, le sandboxing et l'isolation de navigateur, les contrôles DLP et CASB, ainsi que les moteurs de politiques. Elle s'étend ensuite à l'infrastructure fournie via le cloud et aux opérations de proxy mondiales. De grands fournisseurs tels que Zscaler, Netskope, Cisco et Fortinet exploitent des architectures d'inspection propriétaires et gèrent des points de présence, avant d'intégrer ces capacités dans des portefeuilles SSE et SASE vendus directement et via des partenaires de distribution.
Une deuxième couche est l'intégration, qui rend les SWG applicables dans les environnements d'entreprise quotidiens. Cela inclut les connecteurs de gestion des identités et des accès, les signaux de posture des terminaux, et les flux de renseignement sur les menaces qui permettent des politiques plus précises, notamment à mesure que le trafic devient chiffré et que les applications évoluent dynamiquement. En aval, les intégrateurs de systèmes, les opérateurs télécoms et les fournisseurs de services de sécurité managés mettent en œuvre et ajustent les politiques SWG, y compris les migrations des piles sur site héritées vers le pilotage cloud et la gestion unifiée des politiques. Pour les administrations publiques et les secteurs réglementés, les exigences de validation telles que la validation de module cryptographique FIPS 140-2, ainsi que les pratiques d'évaluation de sécurité et de surveillance continue alignées sur la FedRAMP, ajoutent une charge de conformité supplémentaire. Par conséquent, l'automatisation de la conformité de configuration, l'évaluation continue de la sécurité et le reporting de gouvernance deviennent de plus en plus centraux, aux côtés des opérations managées 24h/24 et 7j/7 qui aident à pallier les contraintes de talents en cybersécurité en interne.
Paysage concurrentiel
Le marché des passerelles web sécurisées présente une concentration modérée. Zscaler, Fortinet et Palo Alto Networks contrôlaient ensemble environ un tiers des revenus de 2024, tandis que les dix fournisseurs suivants se disputaient le reste. Zscaler a traité plus de 500 milliards de transactions quotidiennes et a déclaré 647,9 millions USD de revenus au deuxième trimestre de l'exercice fiscal 2025, soit une hausse de 23 % en glissement annuel, illustrant les avantages d'échelle de la conception multi-locataires. Fortinet renforce son leadership en performance grâce à des circuits intégrés spécifiques à l'application personnalisés, ayant récemment dévoilé le FortiGate 700G, qui offre un débit sept fois plus élevé pour une fraction de la consommation électrique des concurrents x86, réduisant le coût total de possession pour les opérateurs.
Les acquisitions stratégiques continuent de remodeler le secteur. L'acquisition de Secureworks par Sophos pour 859 millions USD intègre la télémétrie MDR dans sa pile de passerelles, ciblant les acheteurs du marché intermédiaire qui privilégient les contrôles XDR, de terminal et web intégrés. Le tour de table de 20 millions USD de Lakera se concentre sur la protection des pipelines de grands modèles de langage contre les attaques par injection de prompts et l'empoisonnement de modèles, indiquant que des startups de niche se taillent des positions spécialisées plutôt que de tenter une concurrence en suite complète. La consolidation des plateformes favorise également les schémas ouverts : Splunk a cofondé l'Open Cybersecurity Schema Framework pour simplifier le partage de données, réduisant les obstacles pour les clients qui craignent la dépendance fournisseur.
Les partenariats avec les opérateurs de télécommunications et les hyperscalers sont devenus essentiels. BT intègre la pile d'inspection de Zscaler dans ses réseaux MPLS et internet, proposant des services de sécurité gérés qui intègrent facturation, connectivité et support sous un seul accord de niveau de service. La place de marché Azure de Microsoft répertorie désormais des packages groupés passerelle web sécurisée et identité, permettant un approvisionnement en un clic qui attache automatiquement les frais d'utilisation aux engagements cloud existants. AWS et Google Cloud suivent des voies similaires, cimentant l'influence des fournisseurs de services cloud sur les choix de routage. À mesure que ces alliances mûrissent, les fabricants d'appliances traditionnels font face à une compression des marges, les poussant à repositionner le matériel comme accélérateurs de périphérie plutôt que comme solutions autonomes.
Leaders du secteur des passerelles web sécurisées
Zscaler Inc.
Cisco Systems Inc. (Cisco Umbrella)
Broadcom Inc. (Symantec Enterprise Division)
Netskope Inc.
Fortinet Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Passerelles Web Sécurisées
- Zscaler Inc.
- Cisco Systems Inc. (Cisco Umbrella)
- Broadcom Inc. (Symantec Enterprise Division)
- Netskope Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Sophos Ltd.
- McAfee LLC
- Trustwave Holdings Inc.
- Barracuda Networks Inc.
- Forcepoint LLC
- Cloudflare Inc.
- Skyhigh Security
- Proofpoint Inc.
- Menlo Security Inc.
- Akamai Technologies Inc.
- Kaspersky Lab
- iboss Inc.

Opportunités de marché et perspectives d'avenir
Un espace blanc clé concerne les achats des administrations publiques et des secteurs réglementés, qui lient le choix des SWG à des référentiels de configuration de sécurité cloud démontrables, à une surveillance continue et à une cryptographie validée, plutôt qu'à des listes de contrôle datant de l'ère périmétrique. L'orientation politique américaine soutient cette voie : la NSPM-12 (juin 2026) charge le CNSS d'établir des référentiels de configuration de sécurité cloud pour les agences fédérales et les environnements NSS, tandis que les documents de prévisualisation de la FedRAMP 2026 mettent l'accent sur l'architecture cloud-native et les artefacts d'évaluation automatisés. Cette orientation crée un espace pour les fournisseurs et intégrateurs capables de fournir des contrôles de politiques auditables, des résultats de conformité lisibles par machine et une télémétrie opérationnelle alignée sur l'autorisation continue. Pour les fournisseurs déjà actifs dans les déploiements à haute assurance, cette même orientation élargit la demande de services connexes autour de l'évaluation, de la mise en œuvre et des opérations managées, car les preuves de conformité, l'ajustement de l'inspection et la préparation à la réponse aux incidents dépassent de plus en plus le périmètre de la passerelle elle-même.
Un autre domaine d'opportunité est la différenciation fondée sur les normes pour les déploiements transfrontaliers et souverains, où les acheteurs exigent des garanties renforcées sur la garde des clés, la journalisation et la localité de l'inspection. La norme IEC 63110-3:2026 introduit des exigences pour les passerelles de sécurité cloud, telles que le contrôle d'accès zero trust et la gestion souveraine des clés, et la Chine a publié la norme GB/T 31499-2026 pour les produits de gestion unifiée des menaces, applicable à compter du 1er novembre 2026. En Europe, les travaux de l'ETSI, tels que le projet EN 304 636 (exigences de cybersécurité pour les pare-feux et IPS), soutiennent les objectifs de conformité liés au Cyber Resilience Act de l'UE, renforçant la demande pour des passerelles capables de démontrer des contrôles de sécurité intégrée dès la conception et des processus vérifiables de gestion des mises à jour et des vulnérabilités. Ces évolutions favorisent les plateformes SWG combinant une gouvernance approfondie de l'inspection TLS, une forte assurance cryptographique et un reporting de conformité, ainsi que des partenaires capables d'opérationnaliser ces contrôles à travers des parcs multi-cloud et hybrides sans déplacer les charges de latence ou de productivité vers les utilisateurs finaux.
Recent Industry Developments in Marché des Passerelles Web Sécurisées
- Juillet 2026 : Cisco Systems a mis en œuvre un nouveau modèle de divulgation des vulnérabilités basé sur le risque pour répondre à la découverte rapide des cybermenaces pilotées par l'IA. Cette évolution renforce la plateforme de sécurité agentique de Cisco et améliore les capacités de gestion basée sur le risque dans la sécurisation des déploiements SWG.
- Juin 2026 : Cisco Systems a dévoilé Cisco Cloud Control, une plateforme unifiée pour gérer et défendre les infrastructures IT critiques, lors de Cisco Live. Ce lancement élargit la barrière concurrentielle de la plateforme Cisco et son intégration à travers les SWG et les piles de sécurité associées.
- Mai 2026 : Zscaler, Inc. a acquis Symmetry Systems afin d'intégrer une technologie de graphe d'accès pour sécuriser les communications des agents d'IA. Cette acquisition consolide le leadership de Zscaler en matière de sécurité IA/agentique et la profondeur de son portefeuille.


Marché des Passerelles Web Sécurisées Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Pour cette étude, le marché des passerelles Web sécurisées inclut les solutions et services qui inspectent et contrôlent le trafic Web des utilisateurs (applications Web et cloud) afin d'appliquer des politiques et de bloquer les menaces, fournis via des déploiements cloud ou sur site dans les entreprises.
Exclusions du périmètre : nous excluons le matériel réseau général qui n'est ni vendu ni tarifé comme une fonction SWG, ainsi que les outils de sécurité non liés qui ne régissent pas l'accès Web.
Aperçu de la segmentation
- Par composant
- Solutions
- Services
- Par taille d'organisation
- Grandes entreprises
- Petites et moyennes entreprises (PME)
- Par mode de déploiement
- Cloud
- Sur site
- Par secteur d'utilisation final
- BFSI
- Santé
- Fabrication
- Gouvernement et défense
- Informatique et télécommunications
- Services professionnels
- Éducation
- Autres secteurs
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Amérique du Sud
- Brésil
- Argentine
- Europe
- Allemagne
- Royaume-Uni
- France
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Inde
- Japon
- Corée du Sud
- Australie et Nouvelle-Zélande
- Reste de l'Asie-Pacifique
- Moyen-Orient
- Pays du CCG
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Reste de l'Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour définir les limites du marché et rassembler les premiers signaux de demande pouvant être recoupés entre les régions. Nous nous sommes appuyés sur des statistiques publiques de cybersécurité et des indicateurs d'adoption, notamment ceux de la CISA, du NIST, de la FCC et des publications de l'OCDE sur l'économie numérique. Lorsque cela permettait de clarifier la manière dont les organisations mettent en œuvre les contrôles de sécurité Web, nous avons également utilisé des documents de référence d'organismes de normalisation tels que l'ISO et l'IETF.
Nous avons ensuite examiné des documents reflétant les habitudes d'achat et les intentions budgétaires, notamment les dépôts SEC et les présentations aux investisseurs d'entreprises cotées de sécurité et de réseaux, ainsi que la couverture presse fiable des déploiements SSE et SASE et les sites d'associations spécialisées en IT d'entreprise et en sécurité de l'information. Le cas échéant, nous avons vérifié les déclarations de répartition des revenus des entreprises et la dynamique des transactions à l'aide d'abonnements payants couvrant les données financières et l'actualité des entreprises, et nous avons utilisé des bases de données de brevets comme indicateur directionnel des plans produits. Les sources documentaires listées ici sont illustratives, et de nombreuses autres sources publiques et payantes ont également été utilisées pour collecter, valider et clarifier les données.
Entretiens et enquêtes primaires
Les travaux primaires ont porté sur la validation de la manière dont les SWG sont packagés et tarifés sur le terrain. La tarification peut varier entre des formules par utilisateur, par appareil et basées sur la bande passante selon l'acheteur, ce qui affecte la façon dont la demande est comptabilisée. Nous nous sommes entretenus avec un ensemble de responsables produit et distribution SWG, de responsables de la sécurité en entreprise et de partenaires de mise en œuvre à travers l'APAC, l'EMEA et les Amériques. Ces échanges ont permis de combler les lacunes concernant les cycles de renouvellement, la répartition cloud versus sur site, et l'attachement typique de fonctionnalités (par exemple, l'inspection SSL et la DLP).
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Top tier : 35 % | Dirigeants (CXO) : 14 % | APAC : 46 % |
| Mid tier : 50 % | Responsables fonctionnels/d'unité : 33 % | EMEA : 30 % |
| Acteurs plus petits : 15 % | Managers : 53 % | Amériques : 24 % |
Dimensionnement et prévisions du marché
Nous avons dimensionné le marché selon une approche descendante (top-down). Nous sommes partis des pools de dépenses de sécurité des entreprises, puis avons reconstitué la demande de SWG à partir du taux de pénétration de l'adoption des piles de sécurité cloud, de la part des utilisateurs acheminés via des contrôles Web sécurisés, et de la répartition entre livraison cloud et sur site. Après avoir estimé ces totaux, nous les avons vérifiés à l'aide d'approximations ascendantes (bottom-up) sélectives, telles que des fourchettes de prix par utilisateur et par mois échantillonnées multipliées par des estimations du nombre d'utilisateurs protégés, puis nous avons effectué des contrôles de plausibilité à l'aide des informations financières communiquées par les fournisseurs lorsque les revenus SWG sont déclarés ou peuvent être déduits.
Les principales données d'entrée du modèle comprenaient les effectifs d'entreprise et la base de travailleurs du savoir par région, la répartition du travail à distance et hybride, la croissance du trafic Web et SaaS acheminé via des contrôles de politiques, les taux d'adoption de l'inspection SSL/TLS, la pression réglementaire et d'audit qui accroît la profondeur d'inspection, et les conditions contractuelles typiques influençant le calendrier de renouvellement. Lorsque la visibilité ascendante directe était limitée, par exemple lorsque les SWG sont intégrés dans des abonnements SSE plus larges, nous avons utilisé des parts d'allocation issues des entretiens et testé la robustesse de ces allocations sur plusieurs scénarios.
Pour les prévisions, nous avons utilisé l'analyse de scénarios, car la croissance des SWG suit le rythme d'adoption du cloud et les décisions de consolidation de la sécurité qui peuvent accélérer ou ralentir l'expansion des sièges. La vision prospective a été alignée sur les attentes d'experts concernant les tendances tarifaires, l'intensité du groupage et la vitesse à laquelle les déploiements de proxy hérités migrent vers les SWG cloud.
Validation des données et cycle de mise à jour
Les résultats du modèle ont été recoupés avec des signaux indépendants, notamment la croissance des budgets de sécurité des entreprises, les indicateurs d'adoption de la sécurité cloud, et les évolutions observables des comportements de renouvellement et de contrat décrits dans les dépôts publics. Des contrôles de variance ont été appliqués par région et par type de déploiement, et toute valeur aberrante a été examinée par un second analyste avant validation finale afin de réduire l'impact d'une hypothèse isolée.
L'étude est actualisée selon un cycle annuel. Des mises à jour intermédiaires sont déclenchées lorsque des événements significatifs surviennent, tels que des changements tarifaires majeurs, des évolutions de packaging dans les offres SSE groupées, ou des changements réglementaires et de conformité augmentant les exigences d'inspection. Avant la livraison, nous effectuons une dernière passe de mise à jour et recontactons certains experts en cas de lacunes, afin que les clients disposent d'une vision cohérente et actualisée.
Dimensionnement du marché des passerelles Web sécurisées par Mordor Intelligence comparé à d'autres estimations publiées
Les chiffres de marché publiés pour les passerelles Web sécurisées diffèrent souvent, et ces écarts s'expliquent généralement par ce que chaque éditeur comptabilise, l'année de référence utilisée et la manière dont les prix sont normalisés entre les régions.
Un facteur récurrent est la cadence d'actualisation et le calendrier des devises, car les contrats SWG sont souvent annuels et les transactions mondiales peuvent être conclues dans des devises mixtes. Cela peut modifier la valeur en USD lorsque les taux de change évoluent. Un autre facteur est la logique de prix de vente moyen (ASP). Certains éditeurs traitent les sièges SSE groupés comme entièrement SWG, tandis que d'autres n'en allouent qu'une partie, et les différences dans la validation de la répartition des déploiements et la profondeur des taux de renouvellement peuvent également élargir l'écart. Les contrôles fondés sur l'actualisation des tarifs d'abonnement et les fenêtres de conversion FX appliqués par Mordor Intelligence aboutissent donc à un total différent pour 2026.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 20,70 milliards USD (2026) | |
| Cabinet de conseil international A | 15,42 milliards USD (2025) | Utilise une année de référence différente et peut couvrir un périmètre SWG payant plus restreint, avec une transparence limitée sur le calendrier de conversion FX et sur la manière dont les abonnements SSE groupés sont alloués aux SWG. |
| Éditeur sectoriel B | 11,32 milliards USD (2024) | Un dimensionnement basé sur une année antérieure réduit l'effet des récentes expansions des SWG cloud, et l'approche semble mélanger des indicateurs de type expéditions avec une présentation en termes de revenus, ce qui peut sous-estimer la hausse tarifaire propre aux modèles d'abonnement. |
Le tableau montre que les choix de calendrier et de packaging expliquent la majeure partie de l'écart, plus que n'importe quel facteur de demande isolé. En maintenant un périmètre limité aux solutions et services SWG payants, puis en validant la croissance des sièges, le comportement de renouvellement et l'évolution des prix à l'aide de données de terrain, le chiffre final reste traçable à des hypothèses claires pouvant être revérifiées au fil du temps.


Questions clés auxquelles répond le rapport
Quelle est la taille du marché des passerelles web sécurisées ?
La taille du marché des passerelles web sécurisées devrait atteindre 20,7 milliards USD en 2026 et croître à un CAGR de 22,62 % pour atteindre 57,4 milliards USD d'ici 2031.
Quelle est la taille actuelle du marché des passerelles web sécurisées ?
En 2026, la taille du marché des passerelles web sécurisées devrait atteindre 20,7 milliards USD.
Quels sont les acteurs clés du marché des passerelles web sécurisées ?
Broadcom., IBM Corporation, Fortinet, Inc., Check Point Software Technologies Ltd. et Cloudflare, Inc. sont les principales entreprises opérant sur le marché des passerelles web sécurisées.
Quelle est la région à la croissance la plus rapide sur le marché des passerelles web sécurisées ?
L'Asie-Pacifique devrait enregistrer le CAGR le plus élevé sur la période de prévision (2026-2031).
Quelle région détient la plus grande part du marché des passerelles web sécurisées ?
En 2025, l'Amérique du Nord représente la plus grande part de marché sur le marché des passerelles web sécurisées.
Quelles années couvre ce rapport sur le marché des passerelles web sécurisées, et quelle était la taille du marché en 2025 ?
En 2025, la taille du marché des passerelles web sécurisées était estimée à 20,7 milliards USD. Le rapport couvre la taille historique du marché des passerelles web sécurisées pour les années : 2019, 2020, 2021, 2022, 2023 et 2024. Le rapport prévoit également la taille du marché des passerelles web sécurisées pour les années : 2026, 2027, 2028, 2029, 2030 et 2031.
Dernière mise à jour de la page le:



