
Taille et part du marché du service d'accès sécurisé en périphérie en Amérique du Nord
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Période de Données Prévisionnelles | 2026 - 2031 |
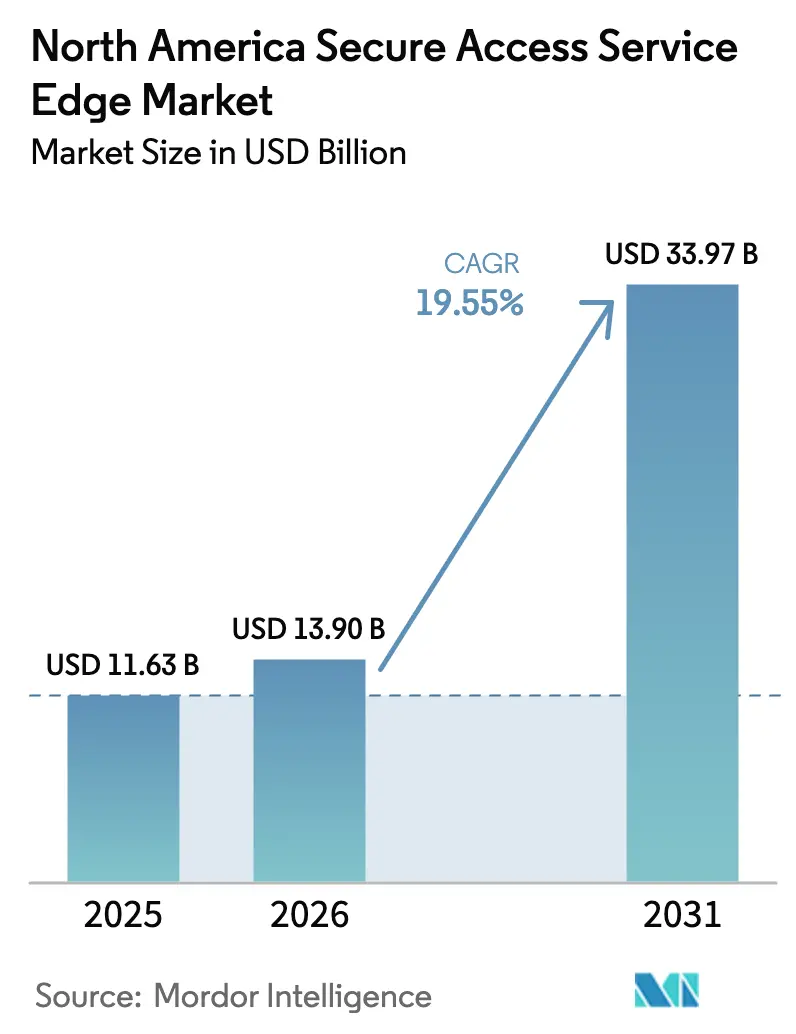
| Taille du marché de l'année de base (2025) | 11.63 Milliards de dollars |
| Taille du Marché (2026) | 13.9 Milliards de dollars |
| Taille du Marché (2031) | 33.97 Milliards de dollars |
| Growth Rate (2026 - 2031) | 19.55 % |
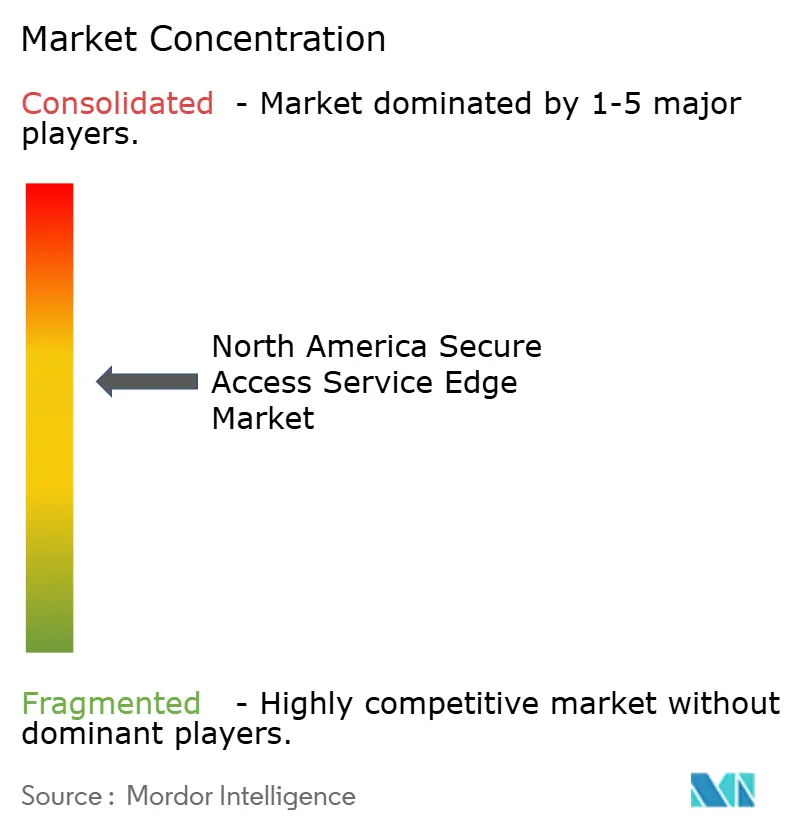
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché du service d'accès sécurisé en périphérie en Amérique du Nord par Mordor Intelligence
La taille du marché du service d'accès sécurisé en périphérie en 2026 est estimée à 13,9 milliards USD, en progression par rapport à la valeur de 2025 de 11,63 milliards USD, avec des projections pour 2031 s'établissant à 33,97 milliards USD, progressant à un TCAC de 19,55 % sur la période 2026-2031. La convergence rapide des réseaux et de la sécurité au sein d'une pile native cloud unique répond aux exigences de connectivité du travail hybride, supprime les cybermenaces récurrentes et élimine le matériel sur site coûteux. La livraison cloud supprime les contraintes géographiques, aidant les grandes entreprises à standardiser l'application des politiques et permettant aux petites et moyennes entreprises d'acquérir une protection de niveau entreprise sans dépenses en capital. La pression réglementaire persistante autour de la confidentialité des données accélère les mises à niveau des plateformes, tandis que la connectivité en périphérie via la 5G stimule l'adoption des services gérés parmi les succursales distribuées. Les principaux fournisseurs se disputent la concurrence sur l'orchestration assistée par IA qui provisionne des politiques dynamiques, protège le trafic multi-cloud et réduit les dépenses opérationnelles grâce à la résolution automatisée des incidents.
Points clés du rapport
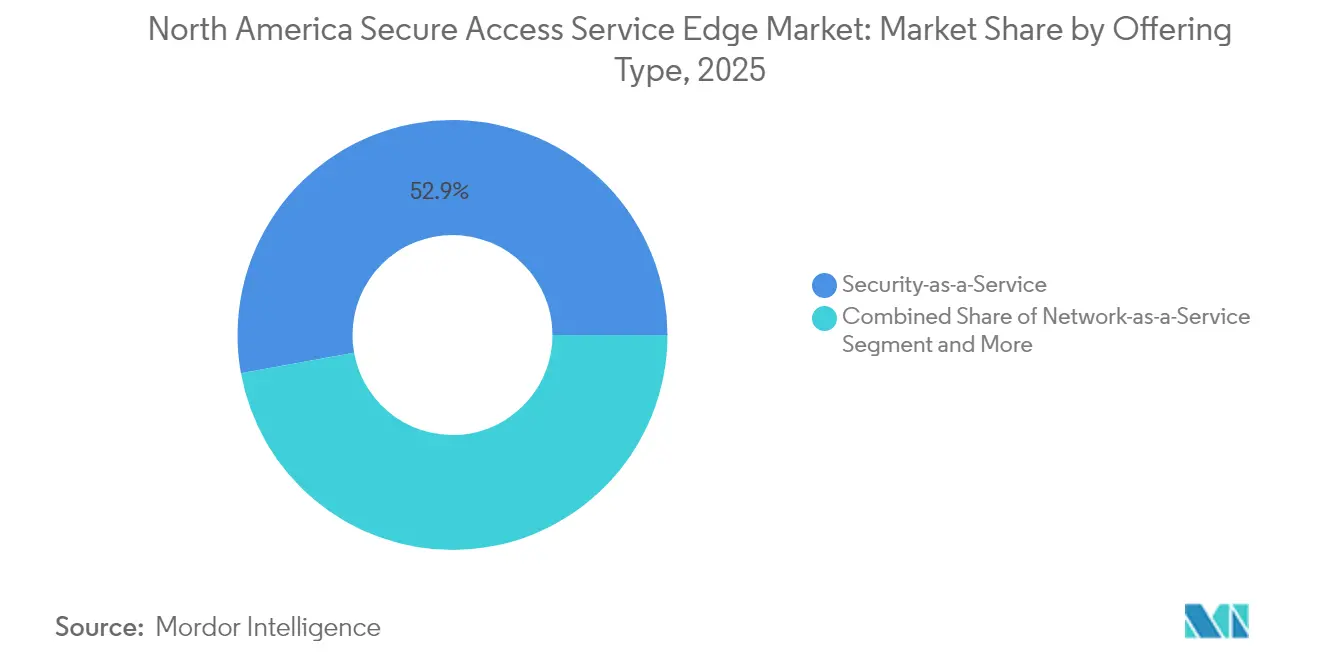
- Par type d'offre, la sécurité en tant que service a capturé 52,85 % de la part de marché du service d'accès sécurisé en périphérie en 2025, tandis que les services SASE gérés devraient croître à un TCAC de 20,1 % d'ici 2031.
- Par composant, le SD-WAN a représenté 41,25 % de la taille du marché du service d'accès sécurisé en périphérie en 2025 ; l'accès réseau à confiance zéro est prêt à progresser à un TCAC de 20,9 % d'ici 2031.
- Par mode de déploiement, les déploiements cloud ont représenté 64,92 % de la taille du marché du service d'accès sécurisé en périphérie en 2025 et devraient enregistrer un TCAC de 22,15 % au cours de la période.
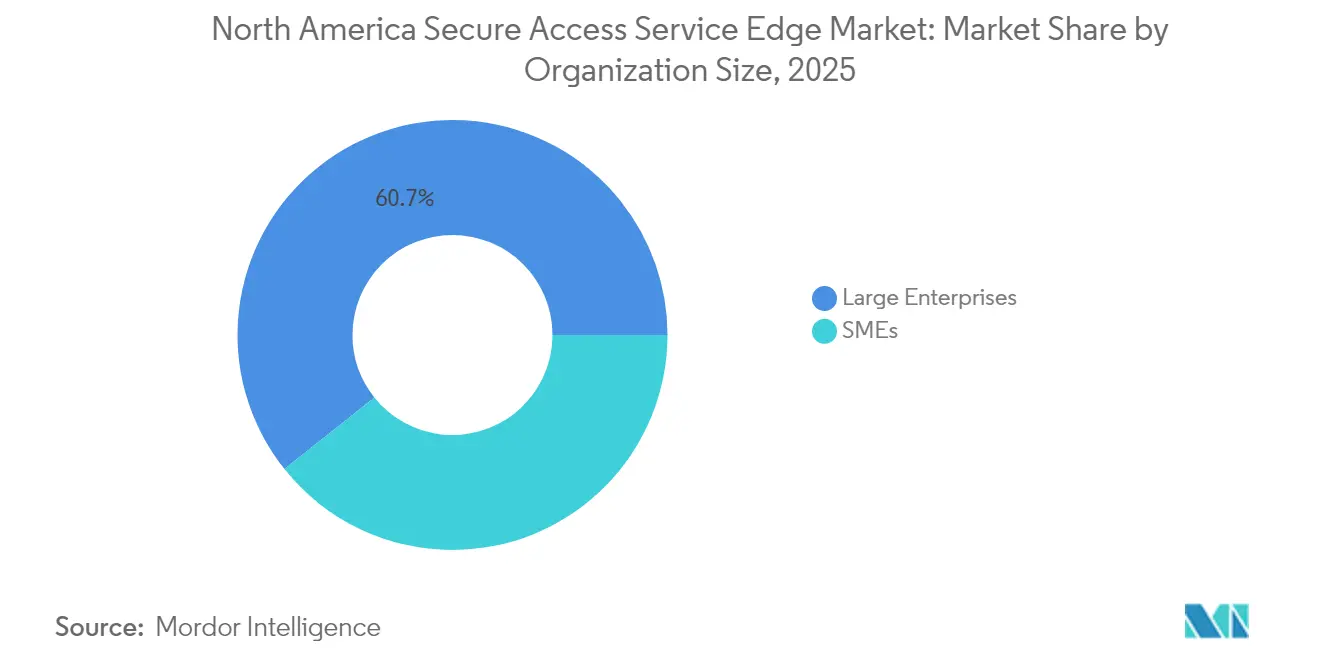
- Par taille d'organisation, les grandes entreprises ont contrôlé 60,72 % de la taille du marché du service d'accès sécurisé en périphérie en 2025, tandis que les PME progressent à un TCAC de 21,05 % d'ici 2031.
- Par secteur d'utilisation final, le BFSI a représenté 27,05 % des revenus en 2025 ; le secteur de la santé devrait croître à un TCAC de 19,95 % d'ici 2031.
- Par pays, les États-Unis ont maintenu une part de 79,25 % de la taille du marché du service d'accès sécurisé en périphérie en 2025, tandis que le Mexique devrait afficher un TCAC de 20,6 % d'ici 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché du service d'accès sécurisé en périphérie en Amérique du Nord
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Hausse des exigences de connectivité liées au travail hybride | +4.2% | Mondial, avec la plus forte concentration aux États-Unis et au Canada | Court terme (≤ 2 ans) |
| Explosion des volumes de trafic multi-cloud et SaaS | +3.8% | Cœur de l'Amérique du Nord, débordement vers le Mexique | Moyen terme (2-4 ans) |
| Renforcement des obligations en matière de confidentialité des données (CCPA, Loi 64 du Québec) | +2.9% | Californie (États-Unis), Québec (Canada), en expansion régionale | Long terme (≥ 4 ans) |
| Automatisation des politiques pilotée par l'IA réduisant les OPEX | +3.1% | Pôles d'entreprises aux États-Unis, centres financiers au Canada | Moyen terme (2-4 ans) |
| Opérateurs 5G intégrant le SASE géré en périphérie | 2.7% | Grandes métropoles américaines, centres urbains canadiens | Long terme (≥ 4 ans) |
| Impératif de durabilité pour consolider le matériel de succursale | 2.5% | Amérique du Nord, avec des gains précoces dans les couloirs technologiques | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Hausse des exigences de connectivité liées au travail hybride
Plus de 80 % des organisations nord-américaines prévoient d'adopter la confiance zéro d'ici 2026, reflétant un tournant décisif par rapport aux VPN traditionnels qui ont enregistré une augmentation de 82,5 % des vulnérabilités critiques entre 2020 et 2025.[1]Mary Pratt, « Pourquoi 81 % des organisations prévoient d'adopter la confiance zéro d'ici 2026 », CIO, cio.com Les plateformes SASE appliquent un accès centré sur l'identité, la micro-segmentation et la vérification continue, stabilisant ainsi la productivité à distance. Une étude de cas de Salesforce a enregistré un gain de bande passante cinq fois supérieur après avoir remplacé les liaisons MPLS par une dorsale SASE alimentée par SD-WAN sans augmenter les coûts de connectivité.
Explosion des volumes de trafic multi-cloud et SaaS
La sortie directe vers le cloud via SD-WAN réduit la latence aller-retour jusqu'à cinq fois par rapport au renvoi vers le centre de données, garantissant des performances SaaS fiables.[2]Zeus Kerravala, « Réaliser la transformation du WAN avec une mise en réseau axée sur la sécurité », Network World, networkworld.com Le SASE applique une politique uniforme sur les charges de travail d'Amazon Web Services, de Microsoft Azure et de Google Cloud. La solution Cloud OnRamp de Cisco réduit l'intégration dans le cloud public de plusieurs jours à quelques heures et optimise le routage pour les plateformes de R&D biopharma gérant des ensembles de données génomiques.
Renforcement des obligations en matière de confidentialité des données (CCPA, Loi 64 du Québec)
Les lois sur la vie privée de la Californie et du Québec imposent une notification de violation en temps réel et de lourdes sanctions pour la mauvaise gestion des données. La prévention native des pertes de données intégrée au SASE inspecte les flux de trafic pour bloquer l'exfiltration de contenus réglementés. Le secteur de la santé illustre l'urgence de la situation : 181 incidents de rançongiciel ont exposé 25,6 millions de dossiers de patients en 2024, faisant monter la demande de rançon moyenne à 5,7 millions USD.
Automatisation des politiques pilotée par l'IA réduisant les OPEX
Cato Networks applique l'analyse prédictive pour recommander des règles d'accès granulaires qui s'auto-ajustent à mesure que les schémas d'utilisation évoluent, réduisant les volumes de tickets manuels. Palo Alto Networks ajoute des invites en langage naturel à son SASE alimenté par IA afin que les administrateurs puissent décrire leur intention en français courant plutôt qu'en commandes à syntaxe lourde.[3]Palo Alto Networks, « Salesforce décuple sa bande passante avec Prisma SD-WAN », paloaltonetworks.com
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité de la migration depuis le MPLS traditionnel | -2.8% | Couloirs d'entreprises aux États-Unis, quartiers financiers au Canada | Moyen terme (2-4 ans) |
| Pénurie de talents en cybersécurité | -2.1% | Amérique du Nord, particulièrement aiguë dans les villes rurales et de rang intermédiaire | Long terme (≥ 4 ans) |
| Craintes de dépendance envers un fournisseur unique | -1.7% | Grandes entreprises aux États-Unis, secteurs gouvernementaux au Canada | Court terme (≤ 2 ans) |
| Contraintes de latence liées au haut débit rural | -1.4% | Zones rurales des États-Unis, Canada éloigné, nord du Mexique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité de la migration depuis le MPLS traditionnel
La bande passante MPLS ne progresse désormais que de 6,7 % d'ici 2028, contrastant avec un trafic cloud qui grimpe de 29 % par an, créant un écart de performance croissant. Les stratégies de remplacement intégral risquent des interruptions de service et des contrôles d'accès mal configurés, de sorte que de nombreuses entreprises planifient la migration en superposant des tunnels SD-WAN sur les circuits existants. L'exposition temporaire de règles de pare-feu inutilisées peut créer des opportunités de déplacement latéral que les adversaires exploitent lors des fenêtres de basculement.
Pénurie de talents en cybersécurité
Les recherches d'ISC² indiquent que l'Amérique du Nord fait face à un manque de 500 000 praticiens qualifiés, les municipalités rurales étant confrontées aux défis de recrutement les plus importants. Les cadres mexicains mentionnent les déficits de talents parmi les trois principaux obstacles à l'adoption de la sécurité 5G. Le SASE atténue cet écart en consolidant les plans de contrôle et en faisant remonter des recommandations générées par l'IA qui équilibrent les charges de travail au sein des équipes informatiques réduites.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type d'offre : Les services gérés accélèrent l'adoption de la sécurité cloud
Le marché du service d'accès sécurisé en périphérie enregistre une contribution de la sécurité en tant que service à hauteur de 52,85 % en 2025, en raison de la préférence pour les modèles par abonnement qui éliminent les dépenses d'investissement. Les services SASE gérés, bien que moins importants aujourd'hui, affichent un TCAC de 20,1 % et bénéficient d'une connectivité groupée qui regroupe pare-feu, VPN et SD-WAN en un tarif par site. Les opérateurs de télécommunications élargissent leur portée en intégrant l'authentification sans client dans les cartes SIM, réduisant ainsi les frictions de provisionnement pour les travailleurs de terrain. Les services professionnels restent essentiels lors de la transition, guidant les évaluations, la validation de la conception et l'optimisation post-migration pour les secteurs hautement réglementés tels que le secteur bancaire. Le réseau en tant que service renforce l'élan des abonnements grâce à la bande passante à la demande qui s'adapte aux pics de trafic saisonniers. Les alliances stratégiques entre intégrateurs et hyperscalers rationalisent davantage les cycles d'adoption, car les architectures de référence pré-testées raccourcissent les phases de preuve de concept.
L'évolution des services reflète également l'appétit des fournisseurs à renforcer les revenus récurrents. Le SASE avancé de Verizon, le partenariat de calcul en périphérie d'ATandT et les tranches 5G de T-Mobile illustrent des feuilles de route diversifiées qui élargissent les secteurs verticaux adressables. Les entreprises qui achetaient autrefois des équipements de sécurité tous les cinq ans renouvellent désormais leurs licences cloud annuellement, améliorant la précision des prévisions pour les fournisseurs. À mesure que la concurrence sur les prix s'intensifie, les tableaux de bord en libre-service améliorés par l'IA émergent comme des leviers de différenciation, permettant aux clients d'ajuster les politiques sans recourir à des engagements de services professionnels.


Par composant : La confiance zéro reconfigure les fondements du réseau
Le SD-WAN a fourni 41,25 % des revenus en 2025 et reste la référence pour l'orientation du trafic et la sélection dynamique des chemins. Pourtant, la croissance se modère à mesure que la technologie devient incontournable. L'accès réseau à confiance zéro progresse sur une trajectoire de TCAC de 20,9 % à mesure que l'accès à distance se modernise au-delà du VPN. L'intégration de vérifications de la posture des appareils et d'analyses comportementales des utilisateurs réduit la surface d'attaque au sein des charges de travail à haute valeur ajoutée. La passerelle web sécurisée et le courtier de sécurité d'accès au cloud attirent toujours des dépenses axées sur la conformité parmi les entités financières et de santé qui doivent consigner chaque transaction SaaS. Le pare-feu en tant que service migre les moteurs de politique distribués vers des points de présence cloud, réduisant la latence des mises à jour. La prévention des pertes de données bénéficie des obligations de confidentialité, tandis que la surveillance de l'expérience numérique aide les équipes opérationnelles à diagnostiquer les pics de latence grâce à une visibilité en temps réel saut par saut.
La convergence des composants favorise les catalogues à fournisseur unique : Gartner prévoit que les plateformes unifiées contrôleront 65 % des achats de SD-WAN d'ici 2027, contre 20 % en 2024. L'acquisition d'Infiot par Netskope a produit un WAN sans frontières offrant la confiance zéro, l'analyse de la qualité d'expérience et l'accélération des applications au sein d'un seul portail. Fortinet intègre les renseignements sur les menaces dans son pare-feu de nouvelle génération, son SD-WAN et sa périphérie sécurisée, minimisant la dérive des politiques et accélérant la réponse aux incidents.
Par mode de déploiement : Le cloud-first dépasse les déploiements sur site
Le cloud représente 64,92 % de l'adoption et progresse à un TCAC de 22,15 % à mesure que les entreprises délaissent les piles de sécurité des centres de données au profit de nœuds d'inspection distribués plus proches des utilisateurs. L'évolutivité séduit les entreprises saisonnières qui augmentent leurs capacités lors d'événements promotionnels, puis reviennent à leur niveau de base. Le déploiement sur site conserve une place pour les salles de trading à faible latence et les charges de travail gouvernementales classifiées soumises à des mandats de souveraineté. Les plans hybrides combinent des passerelles de colocalisation avec des points de présence SASE pour maintenir des performances prévisibles tout en gérant la conformité. Le portefeuille de VMware illustre la flexibilité de déploiement en permettant aux clients de basculer entre les passerelles cloud et les orchestrateurs hébergés localement sans modifier les objets de politique.
Le calcul en périphérie remodèle davantage le paysage. L'adoption de la 5G progresse et pousse l'inspection à proximité des stations de base, réduisant le délai aller-retour pour la maintenance en réalité augmentée dans les usines de fabrication. Les tranches contrôlées par les opérateurs réservent un débit prévisible et intègrent le filtrage DNS en ligne, comblant les lacunes qui existaient auparavant entre les succursales cellulaires et fixes. Le matériel économe en énergie conçu pour les étagères des bureaux distants soutient l'impératif de durabilité visant à réduire la densité des racks et la consommation électrique sur les sites secondaires.
Par taille d'organisation : Les PME réduisent l'écart de protection
Les grandes entreprises représentent 60,72 % des revenus en raison des allocations budgétaires établies et de la complexité multi-cloud qui exige une segmentation ultra-granulaire. Néanmoins, les PME affichent un TCAC de 21,05 %, capitalisant sur les licences à croissance progressive qui suppriment les achats initiaux de matériel. Un seul tableau de bord cloud remplace un ensemble disparate de pare-feux, filtres de contenu et concentrateurs VPN, réduisant ainsi les frais de formation. Les partenaires technologiques ciblent les PME avec des plans préconfigurés qui découvrent automatiquement les points de terminaison et appliquent des règles de moindre privilège en quelques secondes.
Pour les grandes organisations, les motivations de consolidation dominent. Les audits internes révèlent des renouvellements de pare-feux redondants, des passerelles web dupliquées et des services de déchiffrement SSL dispersés qui gonflent les dépenses opérationnelles. Un pivot vers une plateforme unique permet de réduire la complexité des renouvellements et de simplifier la gestion des fournisseurs. La gouvernance s'améliore à mesure que les pistes d'audit se centralisent sous un seul plan de gestion, satisfaisant le contrôle au niveau du conseil d'administration sur la posture de cyberrisque.
Par secteur d'utilisation final : Le secteur de la santé est en plein essor face à la multiplication des menaces
Le BFSI conserve une part de 27,05 % en raison de cadres réglementaires stricts tels que PCI-DSS et les directives FFIEC qui prescrivent une surveillance continue et le chiffrement des données en transit. Le secteur de la santé est le plus rapide en termes de croissance, avec un TCAC de 19,95 %, alors que les groupes de rançongiciels se tournent vers des tactiques de double extorsion, menaçant de divulguer des informations de santé protégées si le paiement est retardé. L'architecture d'hôpital à confiance zéro introduit la micro-segmentation au niveau de chaque dispositif médical, bloquant les déplacements latéraux qui paralysent souvent la radiologie ou les pompes à perfusion lors d'une attaque. Le commerce de détail bénéficie des commandes omnicanales, nécessitant une connectivité de succursale qui s'adapte aux pics saisonniers. Les agences gouvernementales adoptent l'architecture pour satisfaire au décret exécutif américain sur l'amélioration de la cybersécurité nationale, qui stipule un passage à la confiance zéro pour les réseaux fédéraux. Le secteur manufacturier adopte le SASE pour protéger les technologies opérationnelles qui diffusent désormais des données de télémétrie directement vers des plateformes d'analyse cloud.
La transformation numérique s'aligne sur l'expansion de la télésanté stimulée par la pandémie. Le SASE s'intègre aux solutions de vidéo conformes à HIPAA et aux systèmes de dossiers médicaux électroniques, effectuant des vérifications de politique en ligne pour s'assurer que les données des patients restent confinées aux domaines approuvés. L'isolation des points de terminaison restreint l'accès des sous-traitants à des départements hospitaliers spécifiques, empêchant les identifiants détournés du personnel distant d'accéder aux dossiers électroniques.
Analyse géographique
Le marché du service d'accès sécurisé en périphérie présente une divergence régionale significative à travers l'Amérique du Nord. Les États-Unis contribuent à hauteur de 79,25 % des revenus en 2025 grâce aux denses clusters d'entreprises de la Silicon Valley, de New York et de Washington D.C. qui nécessitent une sécurité périmétrique de haut niveau. La migration vers le cloud des agences fédérales et des banques du Fortune 500 soutient des mises à niveau pluriannuelles, renforçant le statut de précurseur. Les opérateurs de premier rang s'associent aux éditeurs de plateformes pour intégrer la confiance zéro dans les offres sans fil fixes 5G qui acheminent le trafic vers des points de présence SASE à l'échelle nationale.
Le Canada suit avec un élan régulier ancré par la Loi 64 du Québec, qui renforce les obligations de souveraineté des données et contraint les entreprises transfrontalières à adopter une inspection uniforme à travers les États et les provinces. Les centres financiers de Toronto et Vancouver installent des passerelles cloud qui consignent les flux sur le sol canadien pour satisfaire aux mandats de résidence locale. Les réseaux de santé adoptent le SASE pour atténuer les rançongiciels, tirant parti de l'analyse par IA pour signaler le trafic est-ouest anormal au sein des portails patients.
Paysage réglementaire
L'adoption du SASE en Amérique du Nord est liée aux exigences en matière d'architecture de sécurité du secteur public et aux obligations de confidentialité. En juin 2026, la Cybersecurity and Infrastructure Security Agency (CISA) a publié des directives aidant les agences fédérales à passer du modèle Trusted Internet Connections (TIC) 2.0 au TIC 3.0 en utilisant le SASE dans le cadre d'une mise en œuvre plus large de Zero Trust, renforçant les schémas d'inspection livrée par le cloud et d'application des politiques pour les réseaux gouvernementaux. Les acheteurs fédéraux évaluent également les déploiements SASE par rapport au Federal Risk and Authorization Management Program (FedRAMP), qui influence les feuilles de route d'autorisation des fournisseurs et la documentation requise pour les contrôles de sécurité cloud.
Le traitement transfrontalier des données continue de façonner les décisions régionales de conception du SASE, notamment en matière d'inspection, de journalisation et de gestion des clés. Le CLOUD Act américain (18 U.S.C. 2713) peut contraindre les fournisseurs de services relevant de la juridiction américaine à divulguer des données, quel que soit leur lieu de stockage. Par ailleurs, les directives de janvier 2026 liées au Data Privacy Framework (DPF) UE-États-Unis mettent l'accent sur les attentes de vérification continue du statut de certification des destinataires américains dans les transferts transfrontaliers. Ensemble, ces pressions accroissent l'importance des choix de résidence des données, de la gouvernance des sous-traitants et de la journalisation prête pour l'audit dans les critères d'achat aux États-Unis, au Canada et au Mexique.
Analyse de la chaîne de valeur
En Amérique du Nord, la chaîne de valeur du SASE commence par l'ingénierie de plateformes natives cloud couvrant les plans de contrôle ZTNA, SWG, CASB, FWaaS, DLP et SD-WAN. Elle s'étend ensuite à l'infrastructure hyperscale et périphérique qui héberge les points de présence, avant d'atteindre le déploiement en entreprise et les opérations continues. Les opérateurs télécoms et les fournisseurs de services gérés soutiennent une large part de l'orchestration en associant la connectivité aux plateformes de sécurité cloud et en tirant parti de la portée de leur cœur de réseau, du peering et de l'accès du dernier kilomètre pour offrir des performances cohérentes sur des succursales distribuées et des effectifs mobiles. Des partenariats tels que celui d'AT&T avec Palo Alto Networks illustrent comment les réseaux des opérateurs et les piles SASE s'intègrent dans des offres gérées destinées aux entreprises.
En aval, la valeur se déplace vers les services d'intégration, de migration et de gouvernance qui connectent les fournisseurs d'identité, les signaux de posture des terminaux et la télémétrie SIEM/SOAR dans des flux de politiques unifiés. Les exigences du secteur public et des industries réglementées ajoutent des étapes autour de l'autorisation et de la constitution de preuves, y compris l'alignement sur les attentes FedRAMP dans les marchés publics fédéraux, ainsi que des contrôles opérationnels pour la conservation des journaux et la résidence des données. Les mécanismes d'interopérabilité entre les plateformes de sécurité et les cœurs de réseaux privés comptent également pour la latence et la performance, tandis que l'assurance de la chaîne d'approvisionnement inclut de plus en plus la cartographie des sous-traitants cloud et la gestion de la souveraineté des clés de déchiffrement, à mesure que l'inspection du trafic passe des appliances vers des points d'application cloud distribués.
Paysage concurrentiel
La concurrence en Amérique du Nord reste modérément consolidée. Les cinq premiers fournisseurs, menés par Palo Alto Networks, Cisco, Zscaler, Fortinet et Cato Networks, supervisent ensemble une tranche significative des revenus d'abonnements récurrents. La consolidation se poursuit : Palo Alto Networks a finalisé le rachat de Splunk pour 28 milliards USD en 2024, intégrant l'observabilité dans l'analyse de sécurité pour fournir un contexte de menace plus riche. Cisco a acquis les actifs QRadar d'IBM pour intégrer la télémétrie SIEM dans Secure Connect, renforçant la détection des déplacements latéraux. Netskope a ajouté Infiot et commercialise désormais un WAN sans frontières qui fusionne connectivité et sécurité en une seule licence.
Les fournisseurs se différencient par l'IA. Zscaler traite plus de 500 milliards de transactions quotidiennes via des modèles d'apprentissage automatique qui corrèlent les scores de risque des utilisateurs, des appareils et des destinations. Les politiques autonomes de Cato prédisent les étiquettes de segmentation optimales et les ajustent automatiquement aux variations de trafic, facilitant l'administration pour les équipes aux ressources limitées. Fortinet exploite des circuits intégrés spécifiques à une application (ASIC) personnalisés au sein de son infrastructure Security Fabric pour pousser l'inspection approfondie des paquets à des débits correspondant aux liaisons fibre à haute vitesse, préservant l'expérience utilisateur lors de la sortie vers le cloud.
Leaders du secteur du service d'accès sécurisé en périphérie en Amérique du Nord
Akamai Technologies Inc.
Aruba Networks (an HPE Company)
AT&T Inc.
Barracuda Networks Inc.
Broadcom Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
La mise en réseau résistante au quantique et la protection de l'identité commencent à se distinguer comme des domaines de capacité différenciés au sein du SASE, en particulier à mesure que les entreprises recherchent des mises à niveau pour des flux de confidentialité et d'authentification durables. En juillet 2026, AT&T et Palo Alto Networks ont annoncé un tissu SASE résistant au quantique intégrant Prisma SD-WAN aux capacités du réseau AT&T, présentant la cryptographie post-quantique (PQC) comme une voie de mise à niveau pratique au sein des offres SASE gérées. AT&T a également mentionné l'utilisation des capacités du routeur sécurisé Cisco série 8000 pour le chiffrement et l'authentification résistants au quantique, alignés sur les normes du National Institute of Standards and Technology (NIST). Cela indique une opportunité pour les fournisseurs et les opérateurs d'intégrer un transport prêt pour la PQC, des contrôles de cycle de vie des certificats et l'agilité cryptographique dans les contrats SASE destinés aux infrastructures critiques, au secteur BFSI et aux acheteurs gouvernementaux.
La modernisation de l'architecture fédérale crée également une opportunité plus large pour les fournisseurs capables d'opérationnaliser à grande échelle la télémétrie de niveau conformité et les contrôles de sécurité cloud. Les directives de la CISA de juin 2026, qui aident les agences à passer du TIC 2.0 au TIC 3.0 via le SASE et incluent des attentes concernant l'alimentation de la télémétrie réseau vers le service cloud Comprehensive Log Aggregation Warehouse (CLAW), relèvent la barre en matière de pipelines de journaux, d'auditabilité des politiques et d'opérations gérées. Parallèlement aux contraintes régionales de confidentialité telles que la CCPA en Californie et le projet de loi 64 du Québec, ainsi qu'à l'examen minutieux des transferts transfrontaliers de données dans le contexte du Data Privacy Framework, les acheteurs privilégient des modèles de déploiement flexibles, y compris des options de contrôle cloud, VPC ou sur site, ainsi que des choix de résidence des données. Cette combinaison soutient une demande continue pour des plateformes et des services gérés capables de démontrer leur gouvernance aux États-Unis, au Canada et au Mexique.
Développements récents du secteur
- Mars 2026 : Akamai Technologies Inc. a annoncé des capacités alimentées par l'IA pour Akamai Guardicore Segmentation, permettant l'identification, l'analyse et la génération automatique de politiques pilotées par l'IA pour l'application de la sécurité. Le lancement élargit les capacités de microsegmentation et de zero-trust de type SASE sur le marché du SASE en Amérique du Nord. Renforce la position sur le marché de l'automatisation des politiques pilotée par l'IA et de la segmentation dynamique dans les environnements informatiques hybrides.
- Août 2025 : AT&T Inc. et Cisco ont livré une solution SASE complète permettant une connectivité sécurisée via la plateforme Cisco Secure Access. Le partenariat offre une collaboration directe de déploiement SASE sur le marché nord-américain. Cet ajout de capacité renforce la consolidation des offres SASE via une fonctionnalité mono-fournisseur, réduisant la complexité opérationnelle pour les entreprises.
- Avril 2025 : Hewlett Packard Enterprise Aruba Networking a étendu Aruba Central avec des déploiements en cloud privé virtuel (VPC) et sur site pour répondre aux exigences de souveraineté des données et de contrôle régional. Cette capacité améliore la flexibilité de déploiement et les options de résidence des données pour les clients SASE en Amérique du Nord. Élargit les voies d'adoption du SASE grâce à des configurations hybrides cloud/sur site.


Cadre de la méthodologie de recherche et portée du rapport
Définition et couverture du marché
Ce marché couvre les dépenses en Amérique du Nord consacrées aux offres de secure access service edge livrées par le cloud, qui combinent accès réseau et contrôles de sécurité pour les utilisateurs, les appareils et les sites de succursales lors de la connexion aux applications et aux données.
Exclusions de périmètre : nous excluons les appliances de sécurité sur site appartenant aux clients, les services de transport MPLS pur, et l'externalisation informatique générale qui n'est pas vendue en tant que fonctionnalité SASE.
Aperçu de la segmentation
- Par type d'offre
- Réseau en tant que service
- Sécurité en tant que service
- Services SASE gérés
- Services professionnels (évaluation, intégration)
- Par composant
- WAN défini par logiciel (SD-WAN)
- Passerelle web sécurisée (SWG)
- Courtier de sécurité d'accès au cloud (CASB)
- Accès réseau à confiance zéro (ZTNA)
- Pare-feu en tant que service (FWaaS)
- Prévention des pertes de données (DLP)
- Surveillance de l'expérience numérique
- Par mode de déploiement
- Cloud
- Sur site
- Par taille d'organisation
- Grandes entreprises
- PME
- Par secteur d'utilisation final
- Banque, services financiers et assurance (BFSI)
- Informatique et télécommunications
- Commerce de détail et commerce électronique
- Santé et sciences de la vie
- Gouvernement et secteur public
- Fabrication et industrie
- Éducation
- Autres secteurs
- Par pays
- États-Unis
- Canada
- Mexique
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a été utilisée pour définir les limites du marché, construire le contexte de la demande et maintenir les hypothèses liées aux signaux d'adoption observés sur le marché nord-américain du SASE. Nous nous appuyons sur des références publiques et officielles telles que les directives et publications du NIST, les statistiques haut débit et de connectivité de la FCC, les dépôts auprès de la SEC américaine, et les portails de reporting cyber du gouvernement américain tels que la CISA, ainsi que sur des normes et bonnes pratiques issues de l'ISO ou d'organismes similaires.
Pour traduire le comportement du marché en données mesurables, nous avons également examiné les commentaires sur le trafic cloud et réseau dans les rapports annuels, la documentation publique fournissant des indices de tarification des produits, et le langage des appels d'offres publics lorsque cela était accessible. En outre, des abonnements payants pour les données financières et l'intelligence d'entreprise, l'actualité et les données financières, les bases de données de brevets, ainsi que les contrats et appels d'offres mondiaux ont été utilisés pour recouper l'exposition aux revenus et le calendrier des déploiements de produits. Les sources de recherche documentaire mentionnées ici sont uniquement illustratives, et d'autres références ont été utilisées pour collecter des données, valider les hypothèses et clarifier les questions ouvertes au cours de l'analyse.
Entretiens et enquêtes primaires
Les travaux primaires ont porté sur la validation de la manière dont les entreprises aux États-Unis et au Canada achètent le SASE, ce qu'elles regroupent ensemble, et comment les prix évoluent selon la durée des contrats et le nombre d'utilisateurs. Nous nous sommes entretenus avec des acheteurs, des partenaires de distribution et des acteurs de services gérés, ainsi que des experts couvrant les industries réglementées et les entreprises distribuées. Nous avons ensuite utilisé ces retours pour confirmer le rythme d'adoption, les schémas de remise, et la répartition entre nouveaux déploiements et renouvellements en Amérique du Nord.
Répartition des répondants au travail de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant |
|---|---|
| Premier niveau : 39 % | Cadres dirigeants (CXO) : 19 % |
| Niveau intermédiaire : 42 % | Responsables fonctionnels/d'unité : 33 % |
| Acteurs plus petits : 19 % | Managers : 48 % |
Dimensionnement du marché et prévisions
Le dimensionnement commence par une construction descendante où les pools de dépenses en réseau et sécurité d'entreprise sont reconstruits en un ensemble de demande SASE en utilisant des taux d'adoption et d'attachement pour l'accès sécurisé livré par le cloud, suivi d'ajustements pour la livraison par abonnement et la durée des contrats. Nous corroborons ensuite les totaux avec des vérifications ascendantes sélectives, principalement des échantillons de prix par utilisateur ou par site multipliés par le nombre estimé d'utilisateurs ou de sites déployés, ainsi que des contrôles de cohérence auprès des fournisseurs et des canaux pour éviter le double comptage des offres groupées.
Les données d'entrée ont été maintenues pratiques et traçables, notamment la pénétration des effectifs à distance et hybrides, le nombre de sites distribués, le passage du VPN à l'accès zero-trust, la part du trafic inspecté dans les points de présence cloud, et l'évolution de la tarification par abonnement (y compris les remises et les augmentations pluriannuelles). Lorsque le volume direct n'est pas visible, nous combler les lacunes en utilisant des indicateurs proxy tels que le langage d'achat du secteur public, la pression de conformité en matière de sécurité et les cycles de renouvellement rapportés par les participants, puis nous normalisons les résultats à travers la région.
Pour les prévisions, nous menons une analyse de scénarios autour des cycles de mise à niveau, du rythme de migration vers le cloud et de la pression des incidents de sécurité. Le chemin final est affiné à l'aide d'avis d'experts sur l'évolution des prix et les changements de regroupement. Les hypothèses sont revérifiées pour garantir que la croissance ne dépasse pas la capacité de déploiement réalisable et les fourchettes budgétaires des clients.
Validation des données et cycle de mise à jour
Les résultats sont validés par triangulation entre signaux indépendants, puis examinés pour détecter des écarts anormaux par année, par pays et par type d'acheteur avant validation finale. Nous effectuons également des contrôles de variance par rapport aux schémas connexes de dépenses en sécurité cloud et en réseautage d'entreprise, et nous recontactons les sources lorsqu'une hypothèse majeure sort des fourchettes attendues.
Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements importants se produisent, tels que des réinitialisations de tarification, des changements majeurs de politique ou des annonces de contrats importants pouvant modifier le taux d'exécution. Avant la livraison, un analyste effectue un nouveau passage sur les données d'entrée clés et le calendrier des taux de change afin que les clients reçoivent la vision la plus actuelle disponible.
Taille du marché nord-américain du secure access service edge de Mordor Intelligence comparée à d'autres estimations publiées
Les chiffres publiés pour le SASE en Amérique du Nord ne correspondent pas toujours car la frontière entre les abonnements SASE purs et les services de réseautage ou de sécurité adjacents est tracée différemment, et les fournisseurs regroupent les fonctionnalités de manière à rendre flou ce qui est réellement comptabilisé. Les différences apparaissent également lorsqu'un éditeur rapporte une vision de taux d'exécution contractuel tandis qu'un autre utilise les revenus comptabilisés, ce qui décale l'année où la croissance apparaît.
Les principaux facteurs d'écart incluent généralement la manière dont la tarification par abonnement est normalisée (par utilisateur ou par site), si les services gérés et le regroupement sont comptés dans le même chiffre, et comment le calendrier des devises est géré lors du reporting entre les États-Unis et le Canada. Lorsque les hypothèses de tarification et de remise sont actualisées selon un rythme défini et recoupées avec le comportement de renouvellement et les signaux d'approvisionnement, Mordor Intelligence maintient la valeur du marché de l'année de référence plus proche de la réalité contractuelle typique.
Comparaison de référence
| Source | Taille du marché | Écarts dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 11,63 milliards USD (2025) | |
| Cabinet de conseil régional A | 9,80 milliards USD (2025) | Restreint souvent le périmètre aux seuls abonnements de security service edge, ce qui peut exclure les offres SASE pilotées par SD-WAN utilisées par les entreprises distribuées et réduire la base d'abonnement implicite. |
| Revue spécialisée B | 14,20 milliards USD (2025) | Applique généralement une progression plus rapide du prix de vente moyen (ASP) et intègre un ensemble plus large de services gérés et de frais de mise en œuvre dans le marché, et peut s'appuyer sur des extrapolations de taux d'exécution qui anticipent les renouvellements dans la même année. |
La comparaison suggère que l'écart s'explique principalement par ce qui est inclus dans les offres groupées d'abonnement et par la manière dont la tarification est reportée d'une année à l'autre. Lorsque le périmètre est limité aux fonctions SASE livrées par le cloud et que la tarification est normalisée selon des structures contractuelles typiques, la taille de marché obtenue reste plus facile à concilier avec les cycles de déploiement et le calendrier des achats.


Questions clés auxquelles répond le rapport
Quelle est la valeur actuelle du marché nord-américain du service d'accès sécurisé en périphérie ?
La taille du marché du service d'accès sécurisé en périphérie s'élève à 13,9 milliards USD en 2026.
À quel rythme le marché devrait-il croître ?
Le marché devrait afficher un TCAC de 19,55 % et atteindre 33,97 milliards USD d'ici 2031.
Quel modèle de déploiement mène l'adoption ?
Le déploiement cloud détient une part de 64,92 % et progresse à un TCAC de 22,15 %, reflétant une forte préférence pour la sécurité axée sur le cloud.
Quel secteur vertical connaîtra la croissance la plus rapide ?
Le secteur de la santé devrait progresser à un TCAC de 19,95 % à mesure que les hôpitaux combattent les rançongiciels et se conforment aux réglementations sur la vie privée.
Dernière mise à jour de la page le:



