
Tamaño y Participación del Mercado de Puertas de Enlace Web Seguras
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 20.7 Mil millones de dólares |
| Tamaño del Mercado (2031) | 57.4 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 22.62 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Puertas de Enlace Web Seguras por Mordor Intelligence
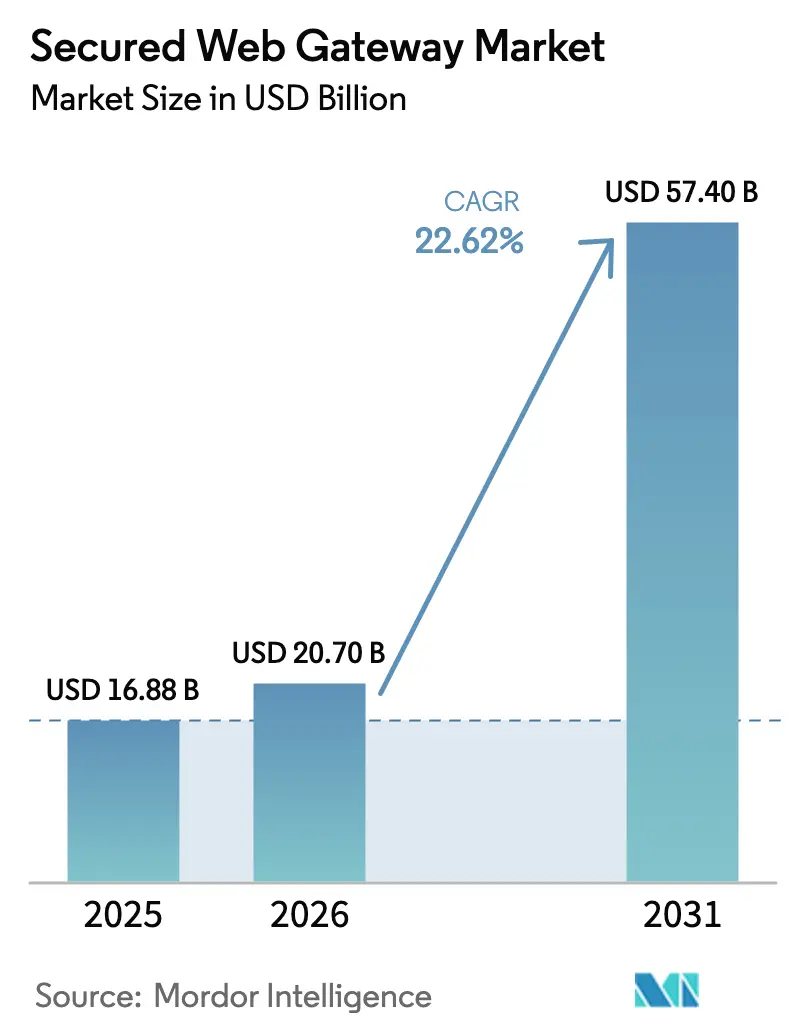
Se espera que el tamaño del mercado de puertas de enlace web seguras crezca de USD 16,88 mil millones en 2025 a USD 20,7 mil millones en 2026 y se prevé que alcance USD 57,4 mil millones en 2031 a una CAGR del 22,62% durante 2026-2031. El crecimiento se acelera a medida que las empresas rediseñan la seguridad para un entorno en el que el malware habilitado por IA muta en tiempo real, las normativas federales imponen autenticación resistente al phishing y los ejecutivos reemplazan las herramientas perimetrales con controles de confianza cero nativos de la nube. La migración a la nube, el trabajo híbrido permanente y la inflación en la cadena de suministro elevan aún más la demanda de seguridad elástica entregada en el borde. La competencia entre proveedores se intensifica en torno a la detección impulsada por IA, con plataformas como Zscaler inspeccionando más de 500 mil millones de transacciones diarias mientras mantienen una expansión de ingresos de dos dígitos. Las organizaciones continúan abandonando las VPN heredadas: T-Mobile retiró sus puertas de enlace locales tras una implementación de tres meses del Intercambio de Confianza Cero para todos sus empleados, ilustrando la velocidad a la que las grandes empresas pueden modernizarse cuando mejora la experiencia del usuario. Mientras tanto, Sophos pagó USD 859 millones para adquirir Secureworks e integrar su tecnología XDR en una plataforma más amplia, señalando una ola de consolidación que comprime los ciclos de compra y magnifica la influencia de unas pocas suites con IA como prioridad. El creciente interés en la seguridad gestionada es igualmente visible: limitadas por la escasez de talento, muchas empresas ahora adquieren servicios llave en mano que operan y ajustan las puertas de enlace web seguras las 24 horas del día.
Conclusiones Clave del Informe
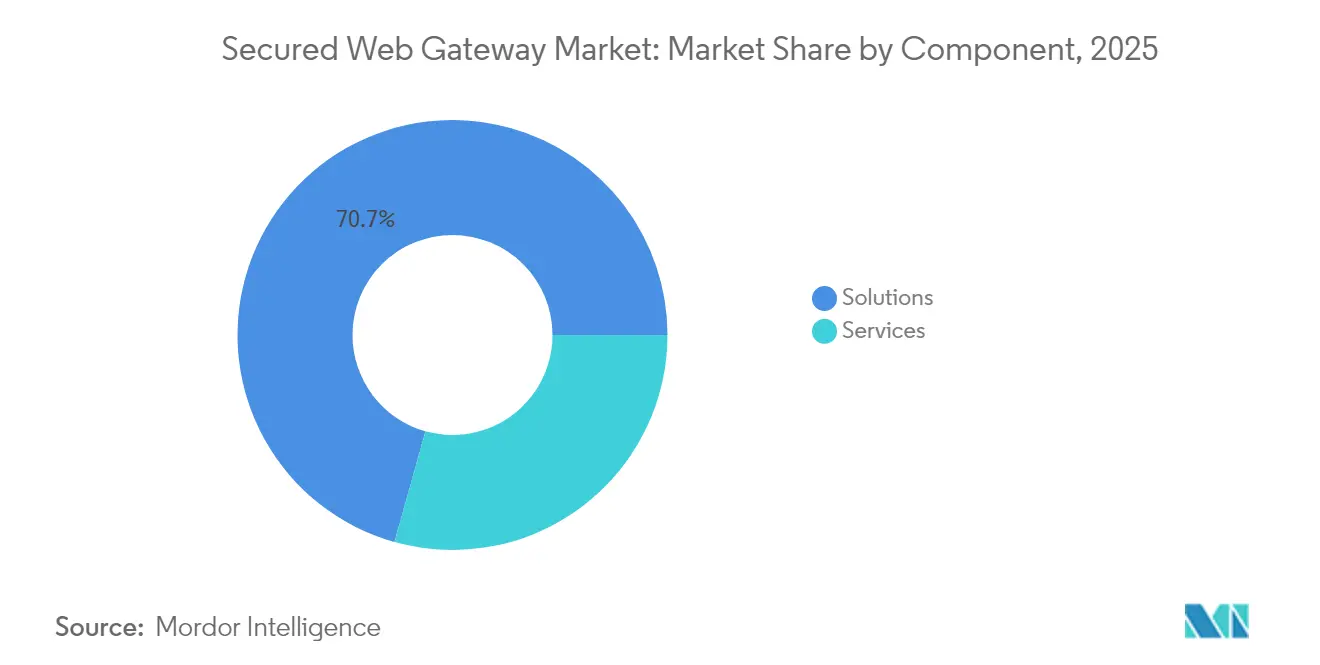
- Por componente, las soluciones representaron el 70,65% de la participación en ingresos en 2025, mientras que se proyecta que los servicios avancen a una CAGR del 18,55% hasta 2031.
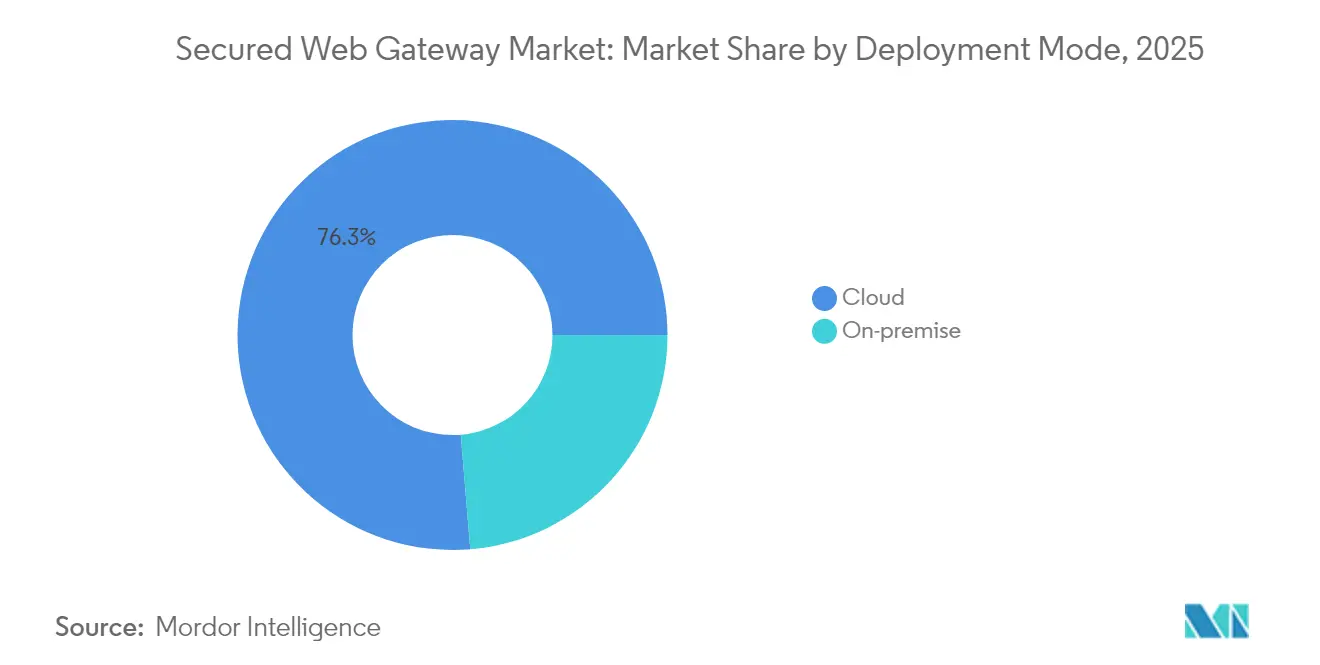
- Por modo de implementación, los modelos en la nube capturaron el 76,32% de la participación del mercado de puertas de enlace web seguras en 2025 y continúan superando a las alternativas locales a una CAGR del 22,05%.
- Por tamaño de organización, las grandes empresas mantuvieron el 63,88% del mercado de puertas de enlace web seguras en 2025, aunque las pequeñas y medianas empresas se están expandiendo más rápido a una CAGR del 20,05%.
- Por vertical, BFSI lideró con el 27,12% de participación en ingresos en 2025, mientras que se prevé que TI y telecomunicaciones crezca un 21,34% anualmente hasta 2031.
- Por geografía, América del Norte contribuyó con el 45,92% de los ingresos globales en 2025; Asia-Pacífico está en camino de alcanzar una CAGR del 19,15% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado
Análisis de Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Explosión de ciberataques sofisticados habilitados por IA | +6.2% | América del Norte y Europa | Corto plazo (≤ 2 años) |
| Migración empresarial a la nube y crecimiento de la fuerza laboral híbrida | +5.8% | América del Norte y Asia-Pacífico | Mediano plazo (2-4 años) |
| Impulso regulatorio hacia controles web de confianza cero | +4.1% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Integración de la Puerta de Enlace Web Segura en los ciclos de renovación de SASE | +3.7% | Global | Largo plazo (≥ 4 años) |
| Auge del bloqueo de amenazas de día cero en tiempo real impulsado por IA | +3.4% | Global | Corto plazo (≤ 2 años) |
| Escasez de talento interno en ciberseguridad | +3.0% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Explosión de Ciberataques Sofisticados Habilitados por IA
Los marcos de ransomware polimórfico ahora iteran código malicioso cada vez que se ejecutan, volviendo obsoletas las firmas estáticas. Los laboratorios de seguridad han demostrado malware generado por ChatGPT que cambia tanto el valor hash como el comportamiento durante la sesión, obligando a los defensores a recurrir a análisis de comportamiento y validación continua. Se espera que los daños del cibercrimen superen los USD 10,5 billones en 2025, lo que otorga una prima a las puertas de enlace web seguras que integran motores de inferencia de IA capaces de puntuar anomalías en tiempo real. [1]WatchGuard Threat Lab, "Prueba de Concepto BlackMamba," watchguard.comAsia-Pacífico soporta aproximadamente un tercio de los incidentes registrados, lo que añade urgencia a las implementaciones de puertas de enlace con fuentes de inteligencia de amenazas multilingües.
Migración Empresarial a la Nube y Expansión de la Fuerza Laboral Híbrida
La migración a SaaS e IaaS elimina la barrera del centro de datos; los empleados y las cargas de trabajo ahora se conectan desde dispositivos no gestionados y ubicaciones en el borde. Microsoft Security Service Edge integra controles de identidad, punto final y red para que el acceso a Office 365 o Azure se verifique en cada solicitud, no solo en el inicio de sesión. Cisco refuerza este patrón fusionando SD-WAN y seguridad nativa de la nube en una arquitectura SASE unificada, permitiendo que las políticas de seguridad sigan al usuario en lugar de a la red. [2]Cisco Systems, "Resumen de Solución de Acceso Seguro en el Borde del Servicio," cisco.com El proveedor de atención médica Main Line Health logró la microsegmentación sin rediseñar su red, ilustrando cómo la automatización dinámica de políticas protege los datos de los pacientes evitando tiempos de inactividad.
Impulso Regulatorio hacia Controles Web de Confianza Cero
La Orden Ejecutiva 14028 obliga a todas las agencias federales de los Estados Unidos a adoptar MFA resistente al phishing y descubrimiento continuo de activos, creando un efecto dominó entre contratistas y operadores de infraestructura crítica. La Publicación Especial 800-207 del NIST formaliza los conceptos de confianza cero, desplazando los controles del perímetro a cada transacción. [3]NIST, "Publicación Especial 800-207 Arquitectura de Confianza Cero," nist.gov Instituciones financieras como Standard Chartered han implementado plataformas de identidad que satisfacen más de 30 regulaciones superpuestas mientras aceleran la incorporación digital. En el sector salud, las reglas de seguridad actualizadas de HIPAA recomiendan explícitamente la segmentación de red para limitar el movimiento lateral no autorizado, impulsando la rápida adopción de la microsegmentación dentro de las configuraciones de puertas de enlace web seguras.
Integración de la Puerta de Enlace Web Segura en los Ciclos de Renovación de SASE
El estándar SASE de MEF ahora proporciona terminología común, lo que permite a los equipos tecnológicos comparar ofertas más fácilmente y favorecer pilas de un solo proveedor que reducen la sobrecarga operativa. Fortinet registró un salto interanual del 25,7% en los ingresos recurrentes de SASE Unificado hasta USD 1,15 mil millones en el primer trimestre de 2025, demostrando el apetito empresarial por servicios convergentes de red y seguridad. Las redes 5G y LTE privada nativas del borde amplifican el interés porque los nodos de inspección locales pueden aplicar políticas con latencia de un solo dígito en milisegundos, un nivel imposible con el tráfico enrutado de regreso al centro de datos.
Análisis de Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Dificultad para filtrar sitios maliciosos polimórficos | –2.8% | Regiones que enfrentan actores de amenazas avanzadas | Corto plazo (≤ 2 años) |
| Impacto en la productividad por bloqueo de URL no categorizadas | –2.1% | Industrias intensivas en conocimiento | Mediano plazo (2-4 años) |
| Latencia por inspección SSL profunda para medios enriquecidos | –1.9% | Geografías con uso intensivo de ancho de banda | Corto plazo (≤ 2 años) |
| Dependencia del proveedor mediante lenguajes de políticas propietarios | –1.6% | Entornos de múltiples proveedores | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Dificultad para Filtrar Sitios Maliciosos Polimórficos
El código generado por IA ahora oculta el ensamblaje de la carga útil dentro de fragmentos benignos de HTML, CSS y JavaScript que solo se fusionan en el dispositivo final. Las puertas de enlace web seguras clásicas inspeccionan el tráfico en la capa de red y, por lo tanto, no detectan la construcción del lado del cliente. Las pruebas de concepto como BlackMamba confirman que el análisis dinámico debe extenderse al propio navegador. Los proveedores han comenzado a incorporar agentes de aislamiento ligeros para obtener visibilidad a nivel del DOM, aunque la complejidad y el costo ralentizan la adopción para las empresas más pequeñas.
Impacto en la Productividad por Bloqueo de URL No Categorizadas
El filtrado de URL no contextual a menudo bloquea servicios de colaboración que carecen de una puntuación de reputación formal, interrumpiendo los flujos de trabajo de los empleados. Durante el primer semestre de 2025, muchos bancos reportaron un promedio de 2,4 aplicaciones de IA generativa bloqueadas por sitio, privando a los equipos de ciencia de datos de herramientas esenciales. Los navegadores en la nube seguros que renderizan páginas web en un contenedor aislado ahora permiten el acceso seguro, reduciendo los tickets de soporte técnico y restaurando la experiencia del usuario.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Soluciones Impulsan la Base del MercadoLas soluciones generaron USD 11,92 mil millones en 2025, equivalente al 70,65% de los ingresos totales del mercado de puertas de enlace web seguras. Las grandes empresas se inclinan por suites integradas que combinan filtrado de URL, sandboxing, CASB y DLP en un único motor de políticas, reduciendo la proliferación de consolas. FortiMail Workspace Security de Fortinet demuestra esta convergencia al extender la defensa del correo electrónico a las aplicaciones de colaboración mientras utiliza aprendizaje automático para perfilar el comportamiento del usuario. El segmento de servicios, que abarca evaluación, implementación y operaciones totalmente gestionadas, se expandirá a una CAGR del 18,55%. La escasez de habilidades persiste: cientos de vacantes permanecen abiertas para arquitectos de seguridad en la nube, lo que lleva a los proveedores de externalización a envolver monitoreo 24 × 7 alrededor de las plataformas de los proveedores. Los proveedores gestionados que combinan consultoría de confianza cero con facturación basada en consumo atraen fuertemente a las pymes que no pueden contratar analistas dedicados.
La demanda de servicios de asesoría también aumenta a medida que las empresas migran de dispositivos de hardware a la dirección de tráfico en la nube. Los integradores deben mapear las listas de control de acceso heredadas en políticas centradas en la identidad, ajustar el descubrimiento de CASB y orquestar los nodos de borde SD-WAN. La industria de puertas de enlace web seguras, por lo tanto, observa cómo los compromisos de consultoría pasan de pruebas de concepto cortas a programas de transformación plurianuales que garantizan la detección de desviaciones de políticas. Los proveedores se asocian estrechamente con los operadores de telecomunicaciones; BT se convirtió en el primer proveedor global en integrar las puertas de enlace impulsadas por IA de Zscaler dentro de su red troncal MPLS, ilustrando cómo las telecomunicaciones pueden monetizar la seguridad integrada tras la migración.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe


Por Tamaño de Organización:
La Adopción por Parte de las Pymes se Acelera a Pesar de las LimitacionesLas grandes empresas mantuvieron el 63,88% de los ingresos en 2025, lo que refleja presupuestos de TI más amplios y mandatos de gestión de riesgos. Muchas empresas Fortune 500 ejecutan sandboxes piloto que envían tráfico sospechoso a sesiones de navegador aisladas, un enfoque impracticable con presupuestos más pequeños pero crítico para la protección de la propiedad intelectual. Por el contrario, las pymes representan la oportunidad de mayor crecimiento, expandiéndose a una CAGR del 20,05% a medida que las superficies de ataque se amplían en equipos distribuidos. La pyme típica todavía destina menos del 10% de su gasto anual en TI a seguridad, pero la entrega SaaS elimina los costos iniciales de los dispositivos y los reemplaza con suscripciones por usuario, nivelando las barreras de entrada.
Los listados en mercados en la nube también aceleran la adopción por parte de las pymes; las empresas pueden incluir el mercado de puertas de enlace web seguras en una única factura de Azure, simplificando la adquisición. La Plataforma de Seguridad Unificada de WatchGuard apunta precisamente a este perfil, agrupando firewall, filtrado en la capa DNS y paneles MDR en una interfaz que los generalistas de TI pueden operar. La diferenciación competitiva se centra en asistentes de implementación rápida, plantillas de cumplimiento preconfiguradas y verificaciones de estado automatizadas que notifican a los administradores antes de que se produzcan discrepancias en las políticas.
Por Modo de Implementación:
El Dominio de la Nube se AceleraLa implementación en la nube capturó el 76,32% del mercado de puertas de enlace web seguras en 2025 y se prevé que alcance más del 83,40% de participación para 2031. Los proveedores añaden continuamente puntos de presencia locales para que el 95% de los usuarios experimente una latencia de ida y vuelta inferior a 50 milisegundos, cumpliendo con los estándares de experiencia digital que antes solo eran alcanzables con salidas regionales. La arquitectura multiinquilino de Zscaler procesó más de 500 mil millones de transacciones diarias a principios de 2025 manteniendo una disponibilidad del 99,999%, evidenciando un rendimiento a hiperescala. Las puertas de enlace locales persisten en los segmentos de defensa e infraestructura crítica donde las reglas de aislamiento físico o residencia de datos exigen separación física, aunque incluso esos compradores ahora superponen un sandbox en la nube sobre su tráfico de alto riesgo.
La innovación en silicio de los proveedores refuerza el cambio. El ASIC FortiSP5 de Fortinet ofrece un rendimiento de firewall 17 veces más rápido que una CPU estándar mientras consume un 88% menos de energía, lo que permite a los proveedores ejecutar más nodos de inspección por bastidor y trasladar los ahorros a los clientes. Estas eficiencias influyen directamente en el tamaño del mercado de puertas de enlace web seguras para servicios en la nube, atrayendo a empresas sensibles al costo hacia modelos de suscripción que eliminan el gasto de capital.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Vertical de Usuario Final:
Los Servicios Financieros Lideran la AdopciónLas organizaciones BFSI representaron el 27,12% de los ingresos de 2025 porque marcos regulatorios como PCI DSS 4.0 y la Herramienta de Evaluación de Ciberseguridad de FFIEC exigen defensas en capas y visibilidad explícita del tráfico web. Los bancos globales implementan clasificadores de IA para aislar sitios de suplantación de marca antes de que ocurra el fraude, integrando esos veredictos en la puntuación de riesgo de fraude a nivel de transacción. Los servicios de telecomunicaciones y TI, con una previsión de crecimiento del 21,34% de CAGR, enfrentan presiones paralelas a medida que los despliegues de 5G expanden los bordes de la red y multiplican los puntos finales de API. Operadores como Deutsche Telekom integran puertas de enlace web seguras en el núcleo y el borde lejano, preservando una política coherente en la nube pública, los nodos MEC y las instalaciones de los clientes.
Los proveedores de atención médica aceleran la adopción tras la revisión de las directrices de HIPAA que enfatizan la microsegmentación y el monitoreo en tiempo real del transporte de ePHI. La implementación de segmentación dinámica de Main Line Health dentro de sus centros de datos ilustra cómo los principios de confianza cero reducen el riesgo de movimiento lateral sin actualizaciones de infraestructura completas. Los fabricantes, por su parte, integran el aislamiento del navegador con los firewalls de sistemas de control industrial para evitar que las brechas de phishing salten a las líneas de producción. Se espera que el tamaño del mercado de puertas de enlace web seguras para puertas de enlace con conciencia de OT se duplique para 2030 a medida que los operadores de plantas adopten estrategias de convergencia TI-OT.
Análisis Geográfico
Mercado de Puertas de Enlace Web Seguras de América del Norte
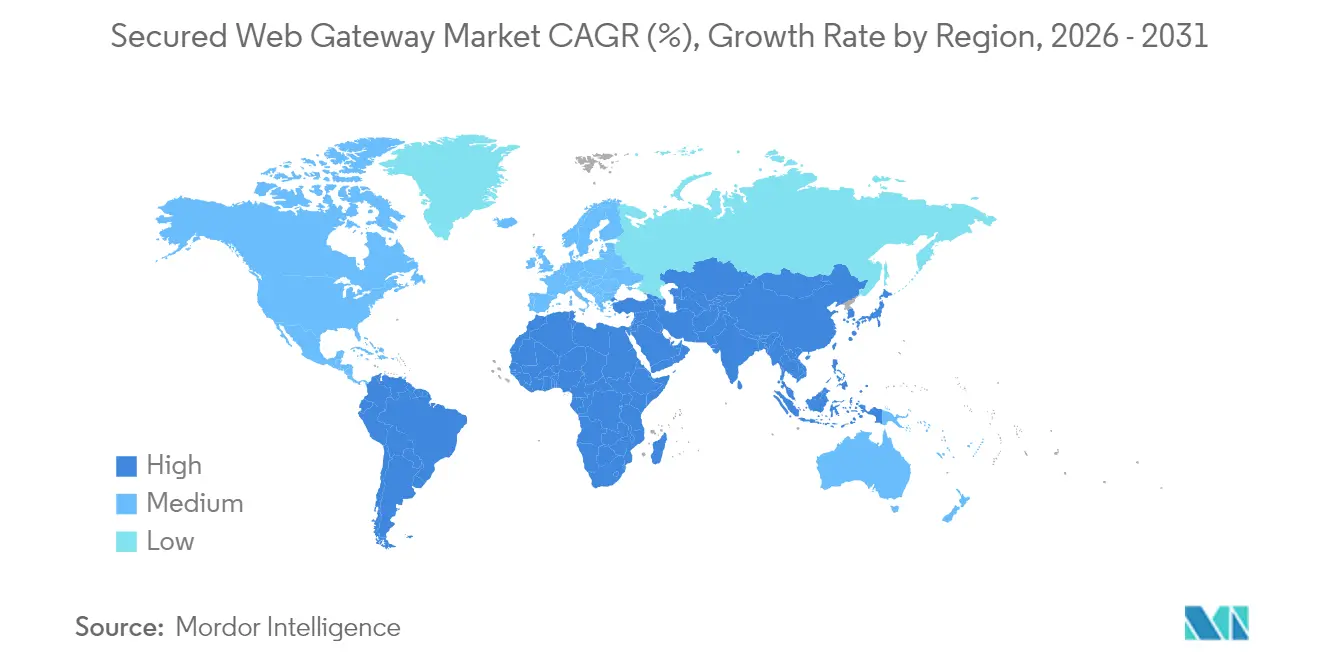
América del Norte contribuyó con el 45,92% de los ingresos del mercado global de puertas de enlace web seguras en 2025. La Orden Ejecutiva 14028, los plazos del Memorando M-22-09 de la Oficina de Gestión y Presupuesto y los objetivos de madurez de confianza cero de CISA exigen que las agencias federales y sus proveedores completen la implementación de MFA resistente al phishing y el descubrimiento de activos antes del final del año fiscal 2025. La adopción comercial refleja la urgencia del sector público. La migración de T-Mobile de VPN a puertas de enlace en la nube en tres meses demuestra que las grandes empresas pueden ejecutar cambios con rapidez cuando la experiencia del usuario mejora. Las regulaciones canadienses se están endureciendo en paralelo; el proyecto de ley C-27 eleva las sanciones por manejo indebido de datos al 5% de los ingresos globales, lo que impulsa una adquisición acelerada de puertas de enlace entre proveedores financieros y de atención médica.
Mercado de Puertas de Enlace Web Seguras de Asia-Pacífico
Asia-Pacífico es la región de más rápido crecimiento, con una CAGR del 19,15%. Los gobiernos de Australia, Singapur y Japón han publicado hojas de ruta de confianza cero que recomiendan las puertas de enlace web seguras como un control fundamental. Se espera que el gasto regional en ciberseguridad aumente de 17,6 mil millones de USD en 2022 a 32 mil millones de USD en 2025, con primas de ciberseguros que crecen casi un 50% anualmente. Sin embargo, la divergencia regulatoria complica los flujos de datos transfronterizos: las normas preliminares de China podrían eximir algunas evaluaciones de seguridad de exportación, pero los "datos importantes" siguen sin definirse, lo que obliga a las empresas multinacionales a mantener instancias de registro separadas dentro del territorio continental. Las economías en rápida digitalización, como Vietnam, Tailandia y Malasia, se convierten en objetivos de entrada para proveedores nativos de la nube que pueden ofrecer centros de datos localizados sin necesidad de construir infraestructura física.
Mercado de Puertas de Enlace Web Seguras de Europa, América Latina y Oriente Medio
Europa muestra una adopción sostenida, impulsada por los mandatos de soberanía de datos del RGPD. Los reguladores financieros ahora solicitan evidencia de desidentificación del tráfico web antes de aprobar migraciones a la nube, lo que genera restricciones que enrutan las categorías sensibles a través de nodos de inspección residentes en la Unión Europea. En 2025, el Comité Europeo de Protección de Datos aclaró que los datos analíticos seudonimizados procesados en nubes fuera de la UE deben permanecer cifrados de extremo a extremo, lo que incrementa la demanda de puertas de enlace con tokenización a nivel de campo en línea. América Latina y Oriente Medio, aunque más pequeños en la actualidad, muestran un crecimiento de dos dígitos a medida que las iniciativas de banca digital y los programas de ciudades inteligentes amplían su superficie de ataque. En Oriente Medio, las empresas nacionales de petróleo implementan aislamiento de navegador para proteger las redes de tecnología operativa de ataques a la cadena de suministro, mientras que las fintech brasileñas adoptan puertas de enlace web seguras para cumplir con los requisitos de banca abierta.

Panorama regulatorio
La regulación y las normas están convergiendo hacia controles web de confianza cero, criptografía validada y monitoreo continuo, lo que está elevando las expectativas de cumplimiento para las implementaciones de secure web gateway (SWG) en todas las regiones. En Estados Unidos, la Orden Ejecutiva 14028 y la orientación federal relacionada con la confianza cero continúan configurando los requisitos de adquisición, mientras que la NSPM-12 (12 de junio de 2026) instruye al Comité de Sistemas Nacionales de Seguridad (CNSS) a establecer líneas base de configuración de seguridad en la nube para las agencias del Poder Ejecutivo Civil Federal y los sistemas de seguridad nacional. Esto refuerza el valor de las puertas de enlace nativas de la nube, la autenticación resistente al phishing y la aplicación de políticas auditable. La actividad de FedRAMP también está endureciendo las expectativas en torno a la arquitectura nativa de la nube y los artefactos de evaluación automatizados, como se refleja en sus materiales de vista previa pública de 2026.
En Europa, los requisitos de ciberseguridad en evolución se están traduciendo en expectativas técnicas a través del trabajo de normalización, incluido el borrador ETSI EN 304 636 que abarca los requisitos de ciberseguridad para firewalls y sistemas de prevención de intrusiones, y apoyando los objetivos de cumplimiento vinculados a la Ley de Resiliencia Cibernética de la UE (Reglamento (UE) 2024/2847). En China, la conformidad de los productos está siendo moldeada por nuevas normas nacionales, incluida la GB/T 31499-2026 para productos de gestión unificada de amenazas, vigente desde el 1 de noviembre de 2026. Los requisitos de la IEC 63110-3:2026 para puertas de enlace de seguridad en la nube, incluidos el control de acceso de confianza cero y la gestión soberana de claves, también elevan el nivel exigido en cifrado, custodia de claves y auditabilidad en implementaciones multinacionales.
Análisis de la cadena de valor
La cadena de valor de SWG comienza con el desarrollo de la tecnología central, incluida la categorización de URL, la detección de malware, el sandboxing y el aislamiento del navegador, los controles DLP y CASB, y los motores de políticas. Luego se extiende hacia la infraestructura entregada en la nube y las operaciones de proxy globales. Grandes proveedores como Zscaler, Netskope, Cisco y Fortinet operan arquitecturas de inspección propietarias y gestionan puntos de presencia, antes de empaquetar capacidades en carteras de SSE y SASE vendidas directamente y a través de socios de canal.
Una segunda capa es la integración, que hace que SWG sea exigible en los entornos empresariales cotidianos. Esto incluye conectores de gestión de identidad y acceso, señales de estado del endpoint y fuentes de inteligencia de amenazas que respaldan políticas más precisas, en particular a medida que el tráfico se cifra y las aplicaciones cambian dinámicamente. Aguas abajo, los integradores de sistemas, los operadores de telecomunicaciones y los proveedores de servicios de seguridad gestionados implementan y ajustan las políticas de SWG, incluidas las migraciones de pilas locales heredadas hacia el direccionamiento en la nube y la gestión unificada de políticas. Para el gobierno y las industrias reguladas, los requisitos de validación como la validación de módulos criptográficos FIPS 140-2, junto con las prácticas de evaluación de seguridad y monitoreo continuo alineadas con FedRAMP, añaden una carga de cumplimiento adicional. Como resultado, la automatización para el cumplimiento de configuración, la evaluación continua de seguridad y los informes de gobernanza son cada vez más centrales, junto con las operaciones gestionadas 24x7 que ayudan a abordar las limitaciones de talento interno en ciberseguridad.
Panorama Competitivo
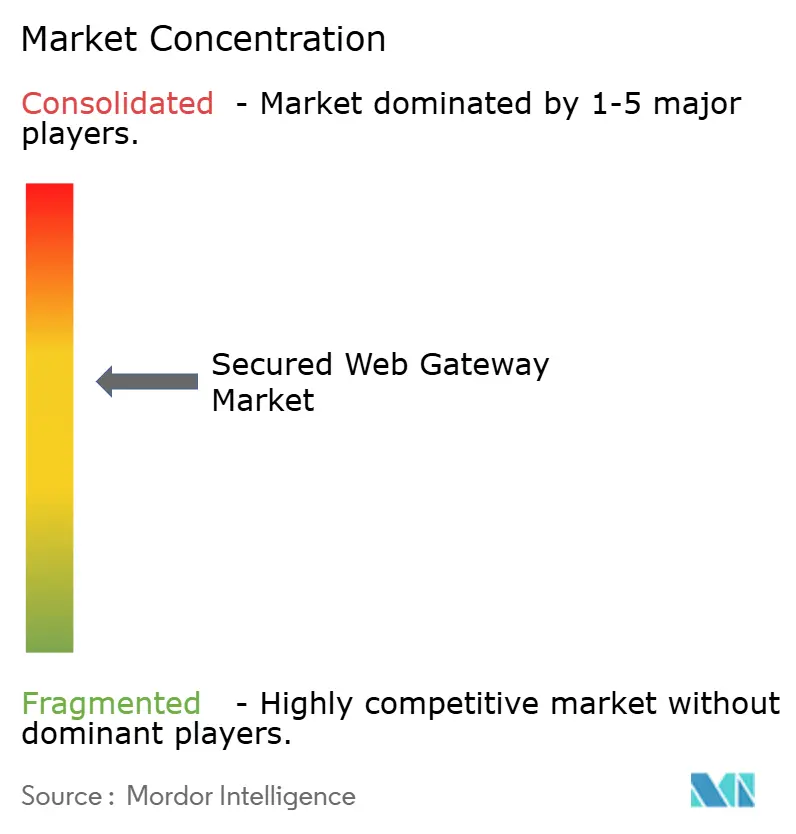
El mercado de puertas de enlace web seguras presenta una concentración moderada. Zscaler, Fortinet y Palo Alto Networks controlaron conjuntamente aproximadamente un tercio de los ingresos de 2024, mientras que los siguientes diez proveedores compitieron por el resto. Zscaler procesó más de 500 mil millones de transacciones diarias y reportó USD 647,9 millones en ingresos del segundo trimestre del año fiscal 2025, un incremento interanual del 23%, ilustrando los beneficios de escala del diseño multiinquilino. Fortinet avanza en el liderazgo de rendimiento mediante ASIC personalizados, presentando recientemente el FortiGate 700G, que ofrece un rendimiento siete veces mayor a una fracción del consumo energético de los competidores basados en x86, reduciendo el costo total de propiedad para los operadores de telecomunicaciones.
Las adquisiciones estratégicas continúan remodelando el campo. La compra de Secureworks por parte de Sophos por USD 859 millones incorpora telemetría MDR en su pila de puertas de enlace, apuntando a compradores del mercado medio que priorizan XDR integrado, punto final y controles web. La ronda semilla de USD 20 millones de Lakera se centra en proteger los canales LLM de ataques de inyección de instrucciones y envenenamiento de modelos, lo que indica que las empresas emergentes de nicho están ocupando posiciones especializadas en lugar de intentar competir con suites completas. La consolidación de plataformas también favorece los esquemas abiertos: Splunk cofundó el Marco de Esquema Abierto de Ciberseguridad para simplificar el intercambio de datos, reduciendo las barreras para los clientes que temen la dependencia del proveedor.
Las asociaciones con operadores de telecomunicaciones e hiperescaladores se han vuelto fundamentales. BT integra la pila de inspección de Zscaler dentro de sus redes troncales MPLS e internet, ofreciendo servicios de seguridad gestionada que integran facturación, conectividad y soporte bajo un único acuerdo de nivel de servicio. El mercado de Azure de Microsoft ahora lista paquetes combinados de Puerta de Enlace Web Segura e identidad, lo que permite una adquisición con un solo clic que adjunta automáticamente los cargos de uso a los compromisos de nube existentes. AWS y Google Cloud siguen caminos similares, consolidando la influencia de los proveedores de servicios en la nube sobre las decisiones de enrutamiento. A medida que estas alianzas maduran, los fabricantes de dispositivos heredados enfrentan compresión de márgenes, lo que los empuja a reposicionar el hardware como aceleradores de borde en lugar de soluciones independientes.
Líderes de la Industria de Puertas de Enlace Web Seguras
Zscaler Inc.
Cisco Systems Inc. (Cisco Umbrella)
Broadcom Inc. (Symantec Enterprise Division)
Netskope Inc.
Fortinet Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Puertas de Enlace Web Seguras
- Zscaler Inc.
- Cisco Systems Inc. (Cisco Umbrella)
- Broadcom Inc. (Symantec Enterprise Division)
- Netskope Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Sophos Ltd.
- McAfee LLC
- Trustwave Holdings Inc.
- Barracuda Networks Inc.
- Forcepoint LLC
- Cloudflare Inc.
- Skyhigh Security
- Proofpoint Inc.
- Menlo Security Inc.
- Akamai Technologies Inc.
- Kaspersky Lab
- iboss Inc.
Lea el análisis de las empresas de puerta de enlace web segura

Oportunidades de mercado y perspectivas futuras
Un espacio en blanco clave es la compra del sector gubernamental y regulado que vincula la selección de SWG a líneas base de configuración de seguridad en la nube demostrables, monitoreo continuo y criptografía validada, en lugar de listas de verificación de la era del perímetro. La dirección de política de EE. UU. respalda esta vía: la NSPM-12 (junio de 2026) encarga al CNSS establecer líneas base de configuración de seguridad en la nube para agencias federales y entornos NSS, mientras que los materiales de vista previa de FedRAMP 2026 enfatizan la arquitectura nativa de la nube y los artefactos de evaluación automatizados. Ese enfoque crea espacio para proveedores e integradores que puedan ofrecer controles de política auditables, resultados de cumplimiento legibles por máquina y telemetría operativa alineada con la autorización continua. Para los proveedores ya activos en implementaciones de alta seguridad, el mismo énfasis amplía la demanda de servicios adyacentes en torno a la evaluación, la implementación y las operaciones gestionadas, ya que la evidencia de cumplimiento, el ajuste de la inspección y la preparación para la respuesta a incidentes se extienden cada vez más más allá de la propia puerta de enlace.
Otra área de oportunidad es la diferenciación impulsada por normas para implementaciones transfronterizas y soberanas, donde los compradores requieren garantías más sólidas sobre la custodia de claves, el registro y la localidad de la inspección. La IEC 63110-3:2026 introduce requisitos para puertas de enlace de seguridad en la nube, como el control de acceso de confianza cero y la gestión soberana de claves, y China ha emitido la GB/T 31499-2026 para productos de gestión unificada de amenazas, vigente desde el 1 de noviembre de 2026. En Europa, el trabajo de ETSI, como el borrador EN 304 636 (requisitos de ciberseguridad para firewalls e IPS), respalda los objetivos de cumplimiento vinculados a la Ley de Resiliencia Cibernética de la UE, reforzando la demanda de puertas de enlace que puedan demostrar controles de seguridad por diseño y procesos verificables de actualización y gestión de vulnerabilidades. Estos desarrollos favorecen a las plataformas SWG que combinan una gobernanza profunda de la inspección TLS, una fuerte garantía criptográfica y reportes de cumplimiento, y a los socios que puedan operacionalizar esos controles en entornos multi-nube e híbridos sin trasladar cargas de latencia o productividad a los usuarios finales.
Recent Industry Developments in Mercado de Puertas de Enlace Web Seguras
- Julio de 2026: Cisco Systems implementó un nuevo modelo de divulgación de vulnerabilidades basado en riesgo para abordar el rápido descubrimiento de amenazas cibernéticas impulsado por IA. La medida fortalece la plataforma de seguridad agéntica de Cisco y mejora las capacidades de gestión basada en riesgo en la protección de implementaciones SWG.
- Junio de 2026: Cisco Systems presentó Cisco Cloud Control, una plataforma unificada para gestionar y defender la infraestructura de TI crítica, en Cisco Live. El lanzamiento amplía el foso de plataforma de Cisco y la integración a través de SWG y pilas de seguridad relacionadas.
- Mayo de 2026: adquisición de Symmetry Systems por parte de Zscaler, Inc. para integrar tecnología de gráficos de acceso destinada a proteger la comunicación de agentes de IA. La adquisición consolida el liderazgo de Zscaler en seguridad de IA/agéntica y la profundidad de su cartera.


Mercado de Puertas de Enlace Web Seguras Alcance del informe y metodología de investigación
Definición y alcance del mercado
Para este estudio, el mercado de secure web gateway incluye soluciones y servicios que inspeccionan y controlan el tráfico web de los usuarios (aplicaciones web y en la nube) para aplicar políticas y bloquear amenazas, entregados mediante implementaciones en la nube o locales en empresas.
Exclusiones de alcance: excluimos el hardware de red general que no se vende ni se cotiza como una función de SWG, y también excluimos herramientas de seguridad no relacionadas que no rigen el acceso web.
Descripción general de la segmentación
- Por Componente
- Soluciones
- Servicios
- Por Tamaño de Organización
- Grandes Empresas
- Pequeñas y Medianas Empresas (Pymes)
- Por Modo de Implementación
- Nube
- Local
- Por Vertical de Usuario Final
- BFSI
- Salud
- Manufactura
- Gobierno y Defensa
- TI y Telecomunicaciones
- Servicios Profesionales
- Educación
- Otros Verticales
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- América del Sur
- Brasil
- Argentina
- Europa
- Alemania
- Reino Unido
- Francia
- Rusia
- Resto de Europa
- Asia-Pacífico
- China
- India
- Japón
- Corea del Sur
- Australia y Nueva Zelanda
- Resto de Asia-Pacífico
- Oriente Medio
- Países del CCG
- Turquía
- Resto de Oriente Medio
- África
- Sudáfrica
- Nigeria
- Resto de África
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
Se utilizó la investigación documental para establecer los límites del mercado y reunir las señales de demanda iniciales que pueden verificarse de forma cruzada entre regiones. Nos basamos en estadísticas públicas de ciberseguridad e indicadores de adopción, incluidos CISA, NIST, la FCC y las publicaciones de economía digital de la OCDE. Cuando aclaraba cómo las organizaciones implementan controles de seguridad web, también utilizamos material de referencia de organismos de normalización como ISO e IETF.
Luego revisamos materiales que reflejan patrones de compra e intención presupuestaria, incluidas presentaciones ante la SEC y presentaciones a inversores de empresas de seguridad y redes que cotizan en bolsa, además de cobertura de prensa acreditada sobre implementaciones de SSE y SASE, y sitios web de asociaciones centradas en TI empresarial y seguridad de la información. Cuando fue necesario, verificamos declaraciones de desglose de ingresos de empresas y el impulso de operaciones utilizando suscripciones de pago que abarcan finanzas corporativas y noticias, y utilizamos bases de datos de patentes como insumo direccional sobre planes de producto. Las fuentes documentales aquí enumeradas son ilustrativas, y también se utilizaron muchas otras fuentes públicas y de pago para recopilar, validar y aclarar los datos.
Entrevistas y encuestas primarias
El trabajo primario se centró en validar cómo se empaqueta y se fija el precio de SWG en el terreno. Las licencias pueden cambiar entre planes por usuario, por dispositivo y basados en ancho de banda según el comprador, y eso afecta la forma en que se contabiliza la demanda. Hablamos con una combinación de roles de producto y canal de SWG, líderes de seguridad empresarial y socios de implementación en APAC, EMEA y las Américas. Estas conversaciones ayudaron a cerrar brechas en torno a los ciclos de renovación, la combinación entre nube y local, y la vinculación típica de funciones (por ejemplo, la inspección SSL y DLP).
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Puesto del encuestado | Región |
|---|---|---|
| Nivel superior: 35% | Directivos (CXOs): 14% | APAC: 46% |
| Nivel medio: 50% | Líderes funcionales/de unidad: 33% | EMEA: 30% |
| Actores más pequeños: 15% | Gerentes: 53% | Américas: 24% |
Dimensionamiento del mercado y pronóstico
Dimensionamos el mercado utilizando un enfoque descendente. Comenzamos con los conjuntos de gasto en seguridad empresarial y luego reconstruimos la demanda de SWG utilizando la penetración de adopción de pilas de seguridad en la nube, la proporción de usuarios encaminados a través de controles web seguros, y la división entre entrega en la nube y local. Después de estimar esos totales, los verificamos con aproximaciones ascendentes selectivas, como rangos muestreados de precio por usuario por mes multiplicados por recuentos estimados de usuarios protegidos, y luego realizamos comprobaciones de razonabilidad utilizando divulgaciones de ingresos de proveedores donde los ingresos de SWG se reportan o pueden inferirse.
Los insumos clave del modelo incluyeron el número de empleados empresariales y la base de trabajadores del conocimiento por región, la combinación de trabajo remoto e híbrido, el crecimiento en el tráfico web y de SaaS encaminado a través de controles de política, las tasas de adopción de inspección SSL/TLS, la presión regulatoria y de auditoría que aumenta la profundidad de la inspección, y los términos contractuales típicos que influyen en el momento de la renovación. Cuando la visibilidad ascendente directa era limitada, por ejemplo si SWG está incluido dentro de suscripciones SSE más amplias, utilizamos participaciones de asignación derivadas de entrevistas y sometimos esas asignaciones a pruebas de estrés en múltiples escenarios.
Para el pronóstico, utilizamos un análisis de escenarios porque el crecimiento de SWG sigue el ritmo de adopción de la nube y las decisiones de consolidación de seguridad que pueden acelerar o desacelerar la expansión de asientos. La visión prospectiva se alineó con las expectativas de expertos sobre las tendencias de precios, la intensidad de la agrupación y la velocidad a la que las implementaciones de proxy heredadas migran a SWG en la nube.
Validación de datos y ciclo de actualización
Los resultados del modelo se verificaron de forma cruzada con señales independientes, incluido el crecimiento del presupuesto de seguridad empresarial, los indicadores de adopción de seguridad en la nube, y los cambios observables en el comportamiento de renovación y contratación descritos en presentaciones públicas. Se aplicaron comprobaciones de varianza por región y por tipo de implementación, y cualquier valor atípico se revisó con un segundo analista antes de la aprobación final para reducir el impacto de cualquier suposición individual.
El estudio se actualiza en un ciclo anual. Las actualizaciones provisionales se activan cuando ocurren eventos materiales, como cambios importantes en los precios, cambios en el empaquetado de los paquetes SSE, o cambios de política y cumplimiento que aumentan los requisitos de inspección. Antes de la entrega, realizamos una pasada de actualización final y volvemos a contactar a expertos seleccionados cuando aparecen brechas, para que los clientes reciban una visión coherente y actualizada.
Dimensionamiento del mercado de secure web gateway de Mordor Intelligence en comparación con otras estimaciones publicadas
Las cifras de mercado publicadas para secure web gateway a menudo difieren, y las brechas generalmente pueden rastrearse hasta lo que cada editor está contabilizando, el año base utilizado y cómo se normalizan los precios entre regiones.
Un factor recurrente es la cadencia de actualización y el momento de conversión de divisas, ya que los contratos de SWG suelen ser anuales y los acuerdos globales pueden registrarse en monedas mixtas. Eso puede cambiar el valor en USD cuando se mueven los tipos de cambio. Otro factor es la lógica del ASP. Algunos editores tratan los asientos SSE agrupados como completamente SWG, mientras que otros asignan solo una parte, y las diferencias en la validación de la combinación de implementación y la profundidad de la tasa de renovación también pueden ampliar la dispersión. Las verificaciones basadas en actualizaciones sobre los precios de suscripción y las ventanas de conversión de divisas aplicadas por Mordor Intelligence, por lo tanto, arrojan un total diferente para 2026.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | USD 20,70 mil millones (2026) | |
| Consultora Global A | USD 15,42 mil millones (2025) | Utiliza un año base diferente y puede capturar un alcance de SWG de pago más estrecho, con transparencia limitada sobre el momento de conversión de divisas y cómo se asignan las suscripciones SSE agrupadas a SWG. |
| Editorial de la Industria B | USD 11,32 mil millones (2024) | El dimensionamiento de un año anterior reduce el efecto de las expansiones recientes de SWG en la nube, y el enfoque parece mezclar indicadores de estilo de envíos con un enfoque de ingresos, lo que puede subestimar el impulso de precios propio de un modelo intensivo en suscripciones. |
La tabla indica que las decisiones de tiempo y empaquetado explican la mayor parte de la dispersión, más que cualquier factor de demanda individual. Al mantener el alcance vinculado a las soluciones y servicios de SWG de pago, y luego validar el crecimiento de asientos, el comportamiento de renovación y la progresión de precios con insumos de campo, la cifra final sigue siendo trazable a suposiciones claras que pueden volver a verificarse con el tiempo.


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Puertas de Enlace Web Seguras?
Se espera que el tamaño del Mercado de Puertas de Enlace Web Seguras alcance USD 20,7 mil millones en 2026 y crezca a una CAGR del 22,62% para alcanzar USD 57,4 mil millones en 2031.
¿Cuál es el tamaño actual del Mercado de Puertas de Enlace Web Seguras?
En 2026, se espera que el tamaño del Mercado de Puertas de Enlace Web Seguras alcance USD 20,7 mil millones.
¿Quiénes son los actores clave en el Mercado de Puertas de Enlace Web Seguras?
Broadcom., IBM Corporation, Fortinet, Inc., Check Point Software Technologies Ltd. y Cloudflare, Inc. son las principales empresas que operan en el Mercado de Puertas de Enlace Web Seguras.
¿Cuál es la región de mayor crecimiento en el Mercado de Puertas de Enlace Web Seguras?
Se estima que Asia-Pacífico crecerá a la CAGR más alta durante el período de pronóstico (2026-2031).
¿Qué región tiene la mayor participación en el Mercado de Puertas de Enlace Web Seguras?
En 2025, América del Norte representa la mayor participación de mercado en el Mercado de Puertas de Enlace Web Seguras.
¿Qué años cubre este Mercado de Puertas de Enlace Web Seguras y cuál fue el tamaño del mercado en 2025?
En 2025, el tamaño del Mercado de Puertas de Enlace Web Seguras se estimó en USD 20,7 mil millones. El informe cubre el tamaño histórico del Mercado de Puertas de Enlace Web Seguras para los años: 2019, 2020, 2021, 2022, 2023 y 2024. El informe también pronostica el tamaño del Mercado de Puertas de Enlace Web Seguras para los años: 2026, 2027, 2028, 2029, 2030 y 2031.
Última actualización de la página el:



