
Marktgröße und Marktanteil für gesicherte Web-Gateways
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 20.7 Milliarden US-Dollar |
| Marktgröße (2031) | 57.4 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 22.62 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
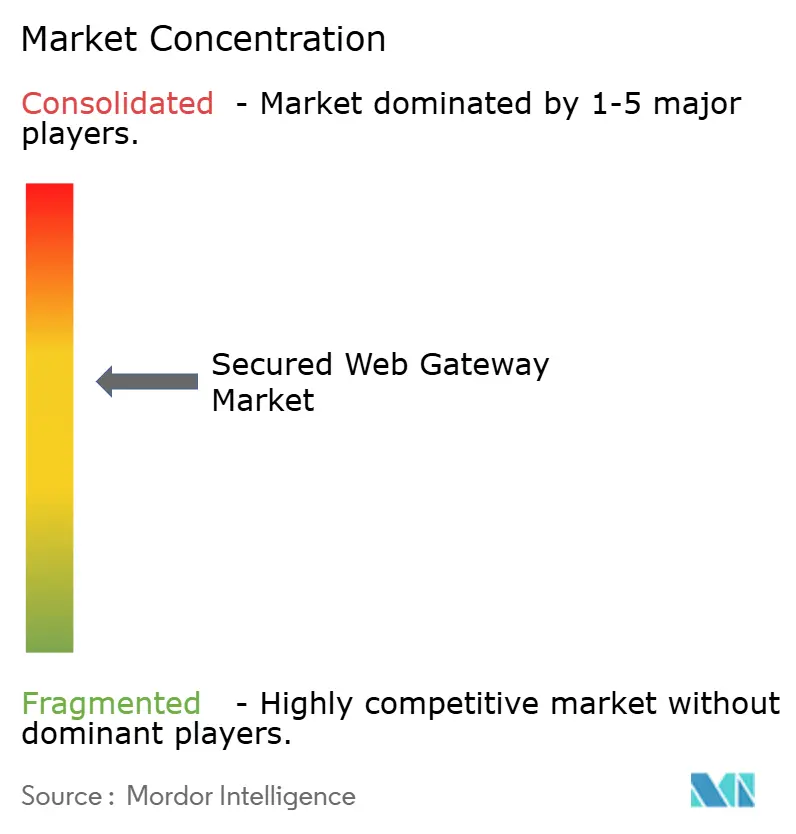
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für gesicherte Web-Gateways von Mordor Intelligence
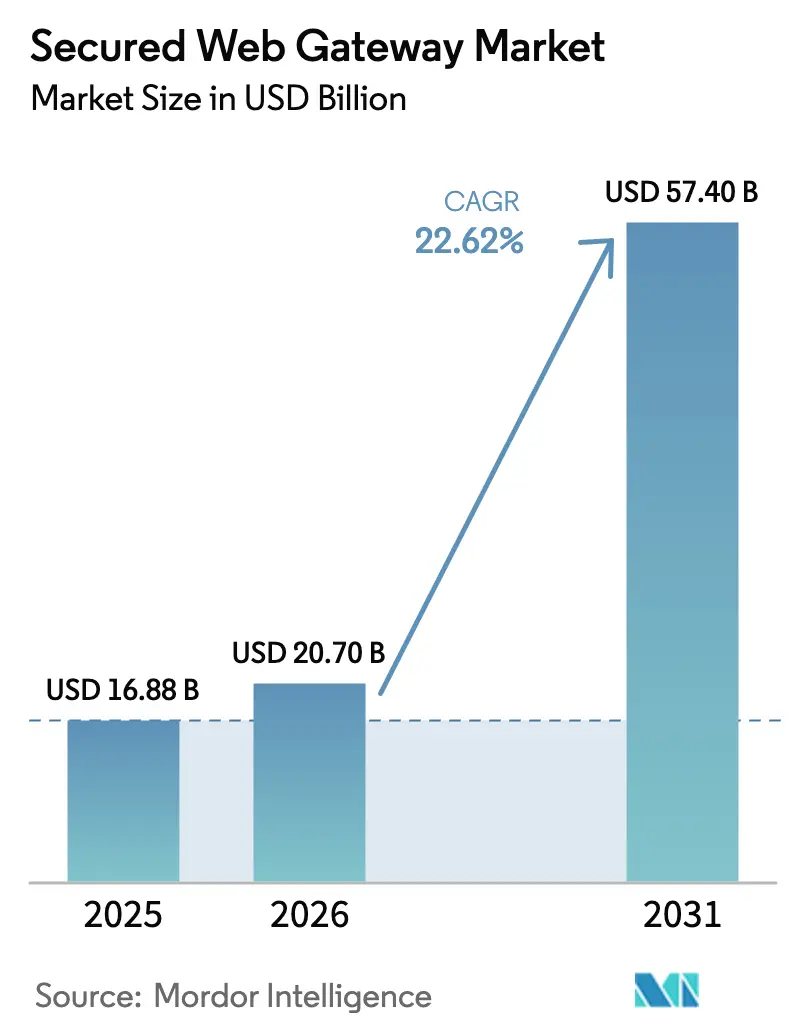
Die Marktgröße für gesicherte Web-Gateways soll von USD 16,88 Milliarden im Jahr 2025 auf USD 20,7 Milliarden im Jahr 2026 wachsen und wird bis 2031 voraussichtlich USD 57,4 Milliarden bei einer CAGR von 22,62 % über den Zeitraum 2026–2031 erreichen. Das Wachstum beschleunigt sich, da Unternehmen ihre Sicherheitsarchitektur für ein Umfeld neu gestalten, in dem KI-gestützte Malware sich in Echtzeit verändert, bundesstaatliche Vorschriften phishing-resistente Authentifizierung vorschreiben und Führungskräfte Perimeter-Tools durch cloud-native Zero-Trust-Kontrollen ersetzen. Cloud-Migration, dauerhaftes hybrides Arbeiten und Inflation in der Lieferkette steigern die Nachfrage nach elastischer Sicherheit, die am Edge bereitgestellt wird. Der Wettbewerb unter Anbietern intensiviert sich rund um KI-gestützte Erkennung, wobei Plattformen wie Zscaler täglich mehr als 500 Milliarden Transaktionen prüfen und dabei zweistelliges Umsatzwachstum aufrechterhalten. Unternehmen geben zunehmend veraltete VPNs auf: T-Mobile hat seine On-Premise-Gateways nach einem dreimonatigen Rollout des Zero Trust Exchange für alle Mitarbeiter abgelöst, was verdeutlicht, wie schnell große Unternehmen modernisieren können, wenn sich die Benutzererfahrung verbessert. Unterdessen zahlte Sophos USD 859 Millionen für die Übernahme von Secureworks und integrierte dessen XDR-Technologie in eine umfassendere Plattform – ein Signal für eine Konsolidierungswelle, die Kaufzyklen verkürzt und den Einfluss einiger weniger KI-orientierter Suiten verstärkt. Das gestiegene Interesse an verwalteten Sicherheitsdiensten ist ebenso deutlich sichtbar: Durch Fachkräftemangel eingeschränkt, kaufen viele Unternehmen nun schlüsselfertige Dienste, die gesicherte Web-Gateways rund um die Uhr betreiben und optimieren.
Wichtigste Erkenntnisse des Berichts
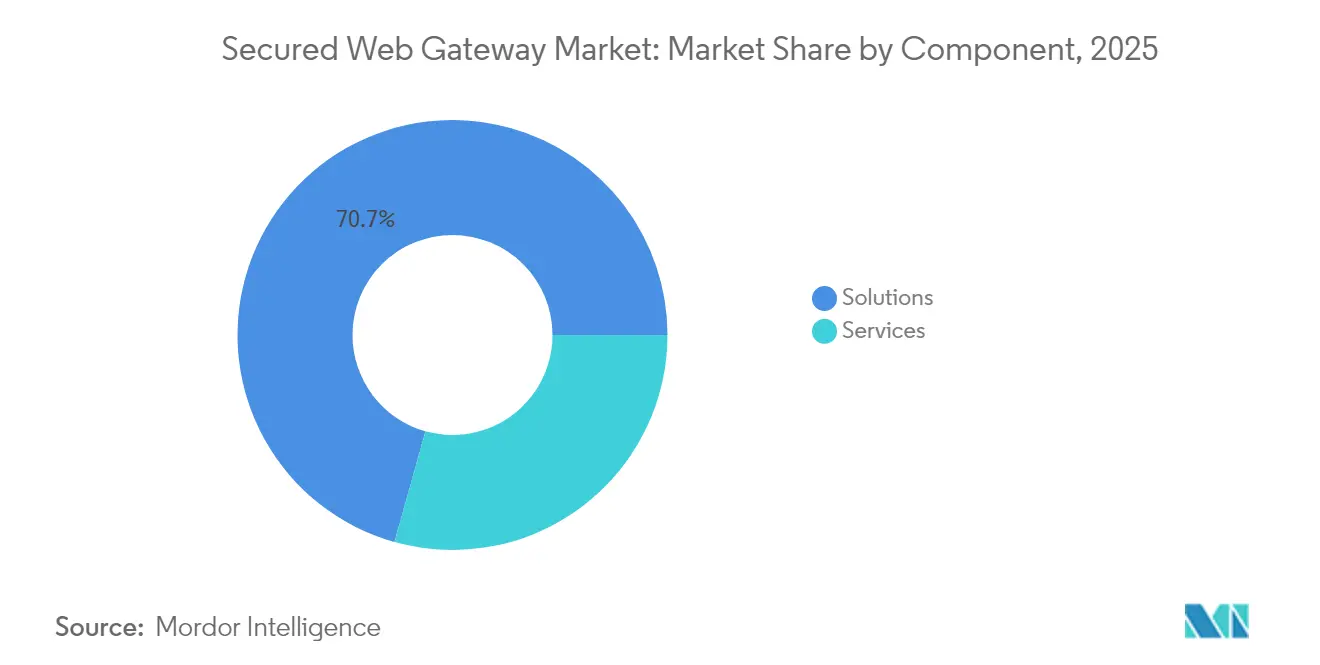
- Nach Komponente entfielen im Jahr 2025 70,65 % des Umsatzanteils auf Lösungen, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 18,55 % wachsen werden.
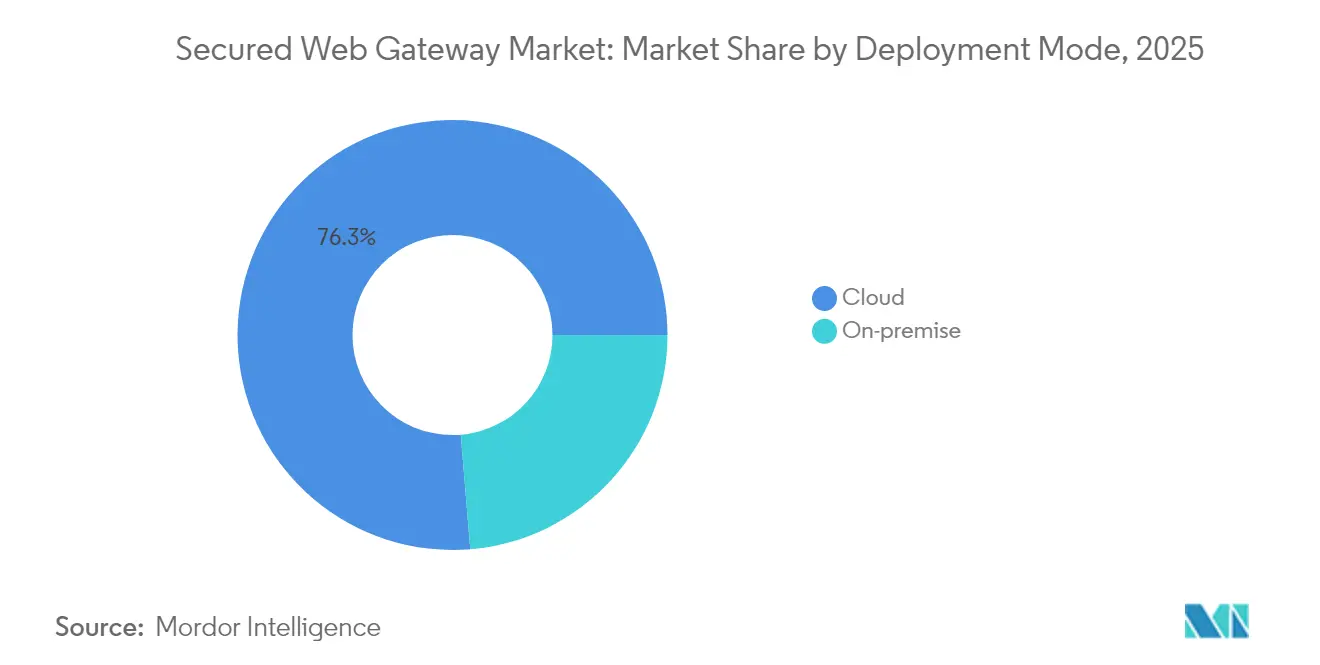
- Nach Bereitstellungsmodus erfassten Cloud-Modelle im Jahr 2025 76,32 % des Marktanteils für gesicherte Web-Gateways und übertreffen weiterhin On-Premise-Alternativen mit einer CAGR von 22,05 %.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 63,88 % des Marktes für gesicherte Web-Gateways, während kleine und mittlere Unternehmen mit einer CAGR von 20,05 % am schnellsten wachsen.
- Nach Branche führte BFSI mit einem Umsatzanteil von 27,12 % im Jahr 2025, während IT und Telekommunikation bis 2031 voraussichtlich jährlich um 21,34 % wachsen wird.
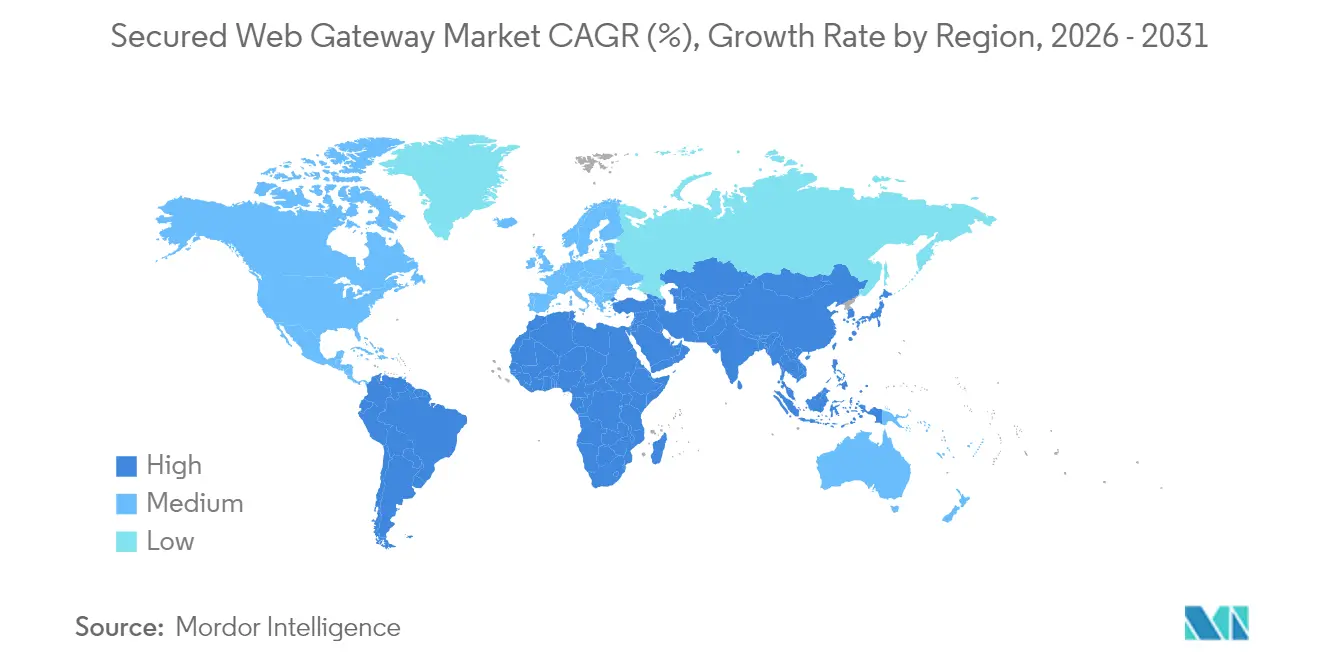
- Nach Geografie trug Nordamerika im Jahr 2025 45,92 % des globalen Umsatzes bei; Asien-Pazifik liegt auf Kurs für eine CAGR von 19,15 % bis 2031.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Explosion ausgefeilter KI-gestützter Cyberangriffe | +6.2% | Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Cloud-Migration von Unternehmen und Wachstum der hybriden Belegschaft | +5.8% | Nordamerika und Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für Zero-Trust-Web-Kontrollen | +4.1% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Integration von SWG in SASE-Erneuerungszyklen | +3.7% | Global | Langfristig (≥ 4 Jahre) |
| Aufstieg KI-gestützter Echtzeit-Zero-Day-Blockierung | +3.4% | Global | Kurzfristig (≤ 2 Jahre) |
| Mangel an internen Cybersicherheitsfachkräften | +3.0% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Explosion ausgefeilter KI-gestützter Cyberangriffe
Polymorphe Ransomware-Frameworks iterieren nun bei jeder Ausführung bösartigen Code, wodurch statische Signaturen obsolet werden. Sicherheitslabore haben ChatGPT-generierte Malware demonstriert, die sowohl Hash-Wert als auch Verhalten während einer Sitzung verändert und Verteidiger zu Verhaltensanalysen und kontinuierlicher Validierung zwingt. Es wird erwartet, dass Cyberkriminalitätsschäden im Jahr 2025 USD 10,5 Billionen übersteigen werden, was gesicherte Web-Gateways, die KI-Inferenz-Engines zur Echtzeit-Anomaliebewertung integrieren, besonders wertvoll macht. [1]WatchGuard Threat Lab, "BlackMamba Proof-of-Concept," watchguard.comAsien-Pazifik trägt etwa ein Drittel der erfassten Vorfälle, was die Dringlichkeit von Gateway-Bereitstellungen mit mehrsprachigen Bedrohungsinformations-Feeds erhöht.
Cloud-Migration von Unternehmen und Expansion der hybriden Belegschaft
Die Migration zu SaaS und IaaS beseitigt den Rechenzentrumsschutz; Mitarbeiter und Workloads verbinden sich nun von nicht verwalteten Geräten und Edge-Standorten aus. Microsofts Security Service Edge integriert Identitäts-, Endpunkt- und Netzwerkkontrollen, sodass der Zugriff auf Office 365 oder Azure bei jeder Anfrage und nicht nur beim Anmelden überprüft wird. Cisco verstärkt dieses Muster, indem SD-WAN und cloud-native Sicherheit in einer einheitlichen SASE-Architektur zusammengeführt werden, sodass Sicherheitsrichtlinien dem Benutzer und nicht dem Netzwerk folgen können. [2]Cisco Systems, "Secure Access Service Edge Solution Brief," cisco.com Der Gesundheitsdienstleister Main Line Health erreichte Mikrosegmentierung ohne Neugestaltung seines Netzwerks und veranschaulicht, wie dynamische Richtlinienautomatisierung Patientendaten schützt und gleichzeitig Ausfallzeiten vermeidet.
Regulatorischer Druck für Zero-Trust-Web-Kontrollen
Executive Order 14028 verpflichtet alle US-Bundesbehörden zur Einführung phishing-resistenter MFA und kontinuierlicher Asset-Erkennung, was eine Wellenwirkung auf Auftragnehmer und Betreiber kritischer Infrastrukturen erzeugt. NIST SP 800-207 formalisiert Zero-Trust-Konzepte und verlagert Kontrollen vom Perimeter auf jede Transaktion. [3]NIST, "Special Publication 800-207 Zero-Trust Architecture," nist.gov Finanzinstitute wie Standard Chartered haben Identitätsplattformen implementiert, die mehr als 30 überlappende Vorschriften erfüllen und gleichzeitig das digitale Onboarding beschleunigen. Im Gesundheitswesen empfehlen aktualisierte HIPAA-Sicherheitsregeln ausdrücklich Netzwerksegmentierung zur Begrenzung unbefugter lateraler Bewegungen, was eine rasche Einführung von Mikrosegmentierung in gesicherten Web-Gateway-Konfigurationen fördert.
Integration von SWG in SASE-Erneuerungszyklen
Der MEF-SASE-Standard bietet nun eine gemeinsame Terminologie, die es Technologieteams ermöglicht, Angebote einfacher zu vergleichen und Einzelanbieter-Stacks zu bevorzugen, die den Betriebsaufwand reduzieren. Fortinet verzeichnete im ersten Quartal 2025 einen Anstieg des wiederkehrenden Unified-SASE-Umsatzes um 25,7 % im Jahresvergleich auf USD 1,15 Milliarden, was den Unternehmenshunger nach konvergenten Netzwerk- und Sicherheitsdiensten belegt. Edge-native 5G- und private LTE-Netzwerke verstärken das Interesse, da lokale Inspektionsknoten Richtlinien mit einstelliger Millisekunden-Latenz durchsetzen können – ein Niveau, das mit zurückgeführtem Datenverkehr unmöglich ist.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Schwierigkeit beim Filtern polymorpher bösartiger Websites | –2.8% | Regionen mit fortgeschrittenen Bedrohungsakteuren | Kurzfristig (≤ 2 Jahre) |
| Produktivitätsauswirkungen durch Blockierung nicht kategorisierter URLs | –2.1% | Wissensintensive Branchen | Mittelfristig (2–4 Jahre) |
| Latenz durch tiefe SSL-Inspektion bei Rich-Media-Inhalten | –1.9% | Bandbreitenintensive Regionen | Kurzfristig (≤ 2 Jahre) |
| Anbieterabhängigkeit durch proprietäre Richtliniensprachen | –1.6% | Umgebungen mit mehreren Anbietern | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Schwierigkeit beim Filtern polymorpher bösartiger Websites
KI-generierter Code verbirgt nun die Nutzlast-Assemblierung in harmlosen HTML-, CSS- und JavaScript-Fragmenten, die sich erst auf dem Endgerät zusammenfügen. Klassische gesicherte Web-Gateways prüfen den Datenverkehr auf der Netzwerkschicht und übersehen daher die clientseitige Konstruktion. Proof-of-Concept-Exploits wie BlackMamba bestätigen, dass die dynamische Analyse bis in den Browser selbst ausgedehnt werden muss. Anbieter haben begonnen, leichtgewichtige Isolierungsagenten einzubetten, um DOM-Ebenen-Sichtbarkeit zu erlangen, doch Komplexität und Kosten verlangsamen die Einführung bei kleineren Unternehmen.
Produktivitätsauswirkungen durch Blockierung nicht kategorisierter URLs
Nicht-kontextuelles URL-Filtern blockiert häufig Kollaborationsdienste, denen ein formaler Reputationswert fehlt, und unterbricht damit die Arbeitsabläufe der Mitarbeiter. In der ersten Hälfte des Jahres 2025 berichteten viele Banken von durchschnittlich 2,4 blockierten generativen KI-Anwendungen pro Standort, was Datenwissenschaftsteams wesentliche Werkzeuge entzog. Sichere Cloud-Browser, die Webseiten in einem isolierten Container rendern, ermöglichen nun sicheren Zugriff, reduzieren Helpdesk-Tickets und stellen die Benutzererfahrung wieder her.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Lösungen bilden das MarktfundamentLösungen generierten im Jahr 2025 USD 11,92 Milliarden, was 70,65 % des Gesamtumsatzes im Markt für gesicherte Web-Gateways entspricht. Großunternehmen tendieren zu integrierten Suiten, die URL-Filterung, Sandboxing, CASB und DLP in einer einzigen Richtlinien-Engine kombinieren und so die Konsolenvielfalt reduzieren. Fortinets FortiMail Workspace Security demonstriert diese Konvergenz, indem es die E-Mail-Abwehr auf Kollaborations-Apps ausweitet und dabei maschinelles Lernen zur Profilierung des Benutzerverhaltens einsetzt. Das Dienstleistungssegment, das Bewertung, Implementierung und vollständig verwaltete Betriebsleistungen umfasst, wird mit einer CAGR von 18,55 % wachsen. Fachkräftemangel hält an: Hunderte von Stellen für Cloud-Sicherheitsarchitekten bleiben unbesetzt, was Outsourcing-Anbieter dazu veranlasst, rund um die Uhr Überwachung um Anbieterplattformen zu bündeln. Verwaltete Anbieter, die Zero-Trust-Beratung mit verbrauchsbasierter Abrechnung bündeln, sprechen kleine und mittlere Unternehmen stark an, die keine dedizierten Analysten einstellen können.
Die Nachfrage nach Beratungsdienstleistungen steigt auch, da Unternehmen von Hardware-Appliances auf Cloud-Datenverkehrssteuerung migrieren. Integratoren müssen veraltete Zugriffskontrolllisten in identitätszentrierte Richtlinien überführen, die CASB-Erkennung optimieren und SD-WAN-Edge-Knoten orchestrieren. Die Branche für gesicherte Web-Gateways erlebt daher eine Verschiebung von Beratungsaufträgen von kurzen Proof-of-Concepts hin zu mehrjährigen Transformationsprogrammen, die die Erkennung von Richtlinienabweichungen garantieren. Anbieter arbeiten eng mit Netzbetreibern zusammen; BT wurde der erste globale Anbieter, der Zscalers KI-gestützte Gateways in sein MPLS-Backbone integrierte, und veranschaulicht, wie Telekommunikationsunternehmen integrierte Sicherheit nach der Migration monetarisieren können.


Nach Unternehmensgröße:
Einführung bei kleinen und mittleren Unternehmen beschleunigt sich trotz EinschränkungenGroßunternehmen hielten im Jahr 2025 63,88 % des Umsatzes, was auf umfangreichere IT-Budgets und Risikomanagement-Mandate zurückzuführen ist. Viele Fortune-500-Unternehmen betreiben Pilot-Sandboxes, die verdächtigen Datenverkehr in isolierte Browser-Sitzungen leiten – ein Ansatz, der bei kleineren Budgets unpraktisch, aber für den IP-Schutz entscheidend ist. Umgekehrt stellen kleine und mittlere Unternehmen die am schnellsten wachsende Chance dar und expandieren mit einer CAGR von 20,05 %, da sich Angriffsflächen über verteilte Teams ausweiten. Das typische kleine und mittlere Unternehmen investiert noch weniger als 10 % seines jährlichen IT-Budgets in Sicherheit, aber die SaaS-Bereitstellung beseitigt die anfänglichen Appliance-Kosten und ersetzt sie durch Abonnements pro Benutzer, was die Einstiegshürden senkt.
Cloud-Marketplace-Einträge beschleunigen auch die Einführung bei kleinen und mittleren Unternehmen; Unternehmen können den Markt für gesicherte Web-Gateways in eine einzige Azure-Rechnung integrieren und so die Beschaffung vereinfachen. WatchGuards Unified Security Platform zielt genau auf diese Zielgruppe ab und bündelt Firewall, DNS-Schicht-Filterung und MDR-Dashboards in einer Oberfläche, die IT-Generalisten bedienen können. Die Wettbewerbsdifferenzierung konzentriert sich auf schnelle Bereitstellungsassistenten, vorbefüllte Compliance-Vorlagen und automatisierte Integritätsprüfungen, die Administratoren vor dem Auftreten von Richtlinienabweichungen benachrichtigen.
Nach Bereitstellungsmodus:
Cloud-Dominanz beschleunigt sichDie Cloud-Bereitstellung erfasste im Jahr 2025 76,32 % des Marktes für gesicherte Web-Gateways und wird bis 2031 voraussichtlich einen Anteil von mehr als 83,40 % erreichen. Anbieter fügen kontinuierlich lokale POPs hinzu, sodass 95 % der Benutzer eine Round-Trip-Latenz von unter 50 Millisekunden erleben und damit digitale Erfahrungs-Benchmarks erfüllen, die früher nur mit regionalen Breakouts erreichbar waren. Zscalers mandantenfähige Architektur verarbeitete Anfang 2025 täglich über 500 Milliarden Transaktionen bei einer Verfügbarkeit von 99,999 %, was Hyperscale-Leistung belegt. On-Premise-Gateways bleiben in Verteidigungs- und kritischen Infrastruktursegmenten bestehen, wo Air-Gap- oder Datenspeicherungsregeln eine physische Trennung vorschreiben, doch selbst diese Käufer schichten nun eine Cloud-Sandbox über ihren Hochrisiko-Datenverkehr.
Innovationen bei Anbieter-Silizium verstärken den Wandel. Fortinets FortiSP5-ASIC liefert einen Firewall-Durchsatz, der 17-mal schneller ist als eine Standard-CPU, während er 88 % weniger Strom verbraucht, sodass Anbieter mehr Inspektionsknoten pro Rack betreiben und Einsparungen an Kunden weitergeben können. Diese Effizienzgewinne beeinflussen direkt die Marktgröße für gesicherte Web-Gateways im Cloud-Bereich und ziehen kostenbewusste Unternehmen in Abonnementmodelle, die Investitionsausgaben eliminieren.
Nach Endnutzer-Branche:
Finanzdienstleistungen führen die Einführung anBFSI-Organisationen machten im Jahr 2025 27,12 % des Umsatzes aus, da regulatorische Rahmenbedingungen wie PCI DSS 4.0 und das FFIEC Cybersecurity Assessment Tool mehrschichtige Abwehrmaßnahmen und explizite Sichtbarkeit des Web-Datenverkehrs erfordern. Globale Banken setzen KI-Klassifikatoren ein, um Marken-Imitationsseiten vor dem Auftreten von Betrug zu isolieren und diese Urteile in die Betrugsrisikobewertung auf Transaktionsebene zu integrieren. Telekommunikations- und IT-Dienste, die voraussichtlich mit einer CAGR von 21,34 % wachsen werden, sehen sich parallelen Drücken ausgesetzt, da 5G-Rollouts Netzwerkedges erweitern und API-Endpunkte vervielfachen. Betreiber wie Deutsche Telekom integrieren gesicherte Web-Gateways am Kern und am fernen Edge und gewährleisten so eine konsistente Richtlinie über öffentliche Cloud, MEC-Knoten und Kundenstandorte hinweg.
Gesundheitsdienstleister beschleunigen die Einführung nach überarbeiteten HIPAA-Leitlinien, die Mikrosegmentierung und Echtzeit-Überwachung des ePHI-Transports betonen. Die Bereitstellung dynamischer Segmentierung durch Main Line Health in seinen Rechenzentren veranschaulicht, wie Zero-Trust-Grundsätze das Risiko lateraler Bewegungen ohne umfangreiche Upgrades reduzieren. Hersteller integrieren unterdessen Browser-Isolierung mit Firewalls für industrielle Steuerungssysteme, um zu verhindern, dass Phishing-Angriffe in Produktionslinien eindringen. Die Marktgröße für OT-bewusste Gateways im Markt für gesicherte Web-Gateways wird bis 2030 voraussichtlich verdoppelt, da Anlagenbetreiber IT-OT-Konvergenzstrategien einführen.
Geografische Analyse
Markt für sichere Web-Gateways in Nordamerika
Nordamerika trug im Jahr 2025 45,92 % der weltweiten Markterlöse für sichere Web-Gateways bei. Die Executive Order 14028, die Fristen des Office of Management and Budget M-22-09 und die Zero-Trust-Reifeziele der CISA verpflichten Bundesbehörden und Lieferanten, phishing-resistente MFA-Rollouts und Asset-Discovery bis Ende des Haushaltsjahres 2025 abzuschließen. Die kommerzielle Einführung spiegelt die Dringlichkeit des öffentlichen Sektors wider. T-Mobiles dreimonatiger Wechsel von VPN zu Cloud-Gateways belegt, dass große Unternehmen schnell handeln können, wenn die Benutzererfahrung sich verbessert. Kanadische Vorschriften verschärfen sich parallel; der Gesetzesentwurf C-27 erhöht die Strafen für den Missbrauch von Daten auf 5 % des weltweiten Umsatzes, was eine beschleunigte Gateway-Beschaffung bei Finanz- und Gesundheitsdienstleistern auslöst.
Markt für sichere Web-Gateways im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist die am schnellsten wachsende Region mit einer CAGR von 19,15 %. Regierungen in Australien, Singapur und Japan haben Zero-Trust-Roadmaps veröffentlicht, die sichere Web-Gateways als grundlegende Kontrollmaßnahme empfehlen. Die regionalen Ausgaben für Cybersicherheit werden voraussichtlich von 17,6 Milliarden USD im Jahr 2022 auf 32 Milliarden USD bis 2025 steigen, wobei die Prämien für Cyber-Versicherungen jährlich um nahezu 50 % wachsen. Dennoch erschwert die regulatorische Divergenz grenzüberschreitende Datenflüsse: Chinas Entwurf von Vorschriften könnte einige Sicherheitsbewertungen für den Datenexport aufheben, doch „wichtige Daten” bleiben weiterhin undefiniert, was multinationale Unternehmen zwingt, separate Protokollierungsinstanzen auf dem Festland zu unterhalten. Schnell digitalisierende Volkswirtschaften wie Vietnam, Thailand und Malaysia werden zu Einstiegszielen für Cloud-native Anbieter, die lokalisierte Rechenzentren anbieten können, ohne Hardware-Infrastruktur aufzubauen.
Markt für sichere Web-Gateways in Europa, Lateinamerika und dem Nahen Osten
Europa verzeichnet eine stetige Akzeptanz, angetrieben durch die Datensouveränitätsvorgaben der DSGVO. Finanzaufsichtsbehörden fordern nun Nachweise zur De-Identifizierung von Web-Datenverkehr, bevor Cloud-Migrationen genehmigt werden, was zu Leitplanken führt, die sensible Kategorien über in der EU ansässige Prüfknoten leiten. Im Jahr 2025 stellte der Europäische Datenschutzausschuss klar, dass pseudonymisierte Analysedaten, die in Nicht-EU-Clouds verarbeitet werden, durchgehend verschlüsselt bleiben müssen, was die Nachfrage nach Gateways mit inline-basierter Tokenisierung auf Feldebene steigert. Lateinamerika und der Nahe Osten, obwohl heute noch kleiner, verzeichnen zweistelliges Wachstum, da Initiativen im digitalen Banking und Smart-City-Programme ihre Angriffsflächen erweitern. Im Nahen Osten setzen nationale Ölgesellschaften Browser-Isolation ein, um operative Technologienetzwerke vor Lieferkettenangriffen zu schützen, während brasilianische Fintechs sichere Web-Gateways einführen, um die Anforderungen des Open Banking zu erfüllen.

Regulatorisches Umfeld
Regulierung und Standards nähern sich zunehmend Zero-Trust-Webkontrollen, validierter Kryptografie und kontinuierlicher Überwachung an, was die Compliance-Anforderungen für Bereitstellungen von Secure Web Gateways (SWG) über alle Regionen hinweg erhöht. In den Vereinigten Staaten prägen die Executive Order 14028 und die damit verbundene föderale Zero-Trust-Ausrichtung weiterhin die Beschaffungsanforderungen, während NSPM-12 (12. Juni 2026) das Committee on National Security Systems (CNSS) anweist, Baselines für Cloud-Sicherheitskonfigurationen für Bundesbehörden der Zivilverwaltung und nationale Sicherheitssysteme festzulegen. Dies stärkt den Wert cloud-nativer Gateways, phishing-resistenter Authentifizierung und überprüfbarer Richtliniendurchsetzung. Auch FedRAMP-Aktivitäten verschärfen die Erwartungen an cloud-native Architekturen und automatisierte Bewertungsartefakte, wie in den öffentlichen Vorschaumaterialien für 2026 dargelegt.
In Europa werden sich entwickelnde Cybersicherheitsanforderungen durch Normungsarbeiten in technische Erwartungen übersetzt, darunter der ETSI-Entwurf EN 304 636, der Cybersicherheitsanforderungen für Firewalls und Intrusion-Prevention-Systeme abdeckt, sowie unterstützende Compliance-Ziele im Zusammenhang mit dem EU Cyber Resilience Act (Verordnung (EU) 2024/2847). In China wird die Produktkonformität durch neue nationale Normen geprägt, darunter GB/T 31499-2026 für Unified-Threat-Management-Produkte, gültig ab 1. November 2026. Die Anforderungen von IEC 63110-3:2026 für Cloud-Sicherheitsgateways, einschließlich Zero-Trust-Zugriffskontrolle und souveränem Schlüsselmanagement, heben zudem die Anforderungen an Verschlüsselung, Schlüsselverwaltung und Überprüfbarkeit bei multinationalen Bereitstellungen an.
Wertschöpfungskettenanalyse
Die SWG-Wertschöpfungskette beginnt mit der Kerntechnologieentwicklung, einschließlich URL-Kategorisierung, Malware-Erkennung, Sandboxing und Browser-Isolation, DLP- und CASB-Kontrollen sowie Richtlinien-Engines. Sie erstreckt sich dann auf cloud-basierte Infrastruktur und globale Proxy-Betriebe. Große Anbieter wie Zscaler, Netskope, Cisco und Fortinet betreiben proprietäre Inspektionsarchitekturen und Points of Presence, bevor sie Funktionen in SSE- und SASE-Portfolios verpacken, die direkt und über Vertriebspartner verkauft werden.
Eine zweite Ebene ist die Integration, die SWG in alltäglichen Unternehmensumgebungen durchsetzbar macht. Dazu gehören Konnektoren für Identitäts- und Zugriffsmanagement, Endpunkt-Statussignale und Threat-Intelligence-Feeds, die präzisere Richtlinien unterstützen, insbesondere da der Datenverkehr verschlüsselt wird und sich Anwendungen dynamisch verändern. Nachgeschaltet implementieren und optimieren Systemintegratoren, Telekommunikationsbetreiber und Managed-Security-Service-Provider SWG-Richtlinien, einschließlich der Migration von veralteten On-Premise-Stacks zu Cloud-Steuerung und einheitlichem Richtlinienmanagement. Für Behörden und regulierte Branchen erhöhen Validierungsanforderungen wie die FIPS-140-2-Kryptografiemodulvalidierung sowie FedRAMP-konforme Sicherheitsbewertungen und kontinuierliche Überwachungspraktiken den Compliance-Aufwand zusätzlich. Infolgedessen rückt die Automatisierung für Konfigurationskonformität, kontinuierliche Sicherheitsbewertung und Governance-Berichterstattung zunehmend in den Mittelpunkt, ebenso wie 24x7-Managed-Operations, die helfen, Engpässe bei internen Cybersicherheitsfachkräften zu bewältigen.
Wettbewerbslandschaft
Der Markt für gesicherte Web-Gateways weist eine moderate Konzentration auf. Zscaler, Fortinet und Palo Alto Networks kontrollierten zusammen etwa ein Drittel des Umsatzes im Jahr 2024, während die nächsten zehn Anbieter um den Rest konkurrierten. Zscaler verarbeitete täglich mehr als 500 Milliarden Transaktionen und meldete im zweiten Quartal des Geschäftsjahres 2025 einen Umsatz von USD 647,9 Millionen, ein Anstieg von 23 % im Jahresvergleich, was die Skalenvorteile des mandantenfähigen Designs verdeutlicht. Fortinet stärkt seine Leistungsführerschaft durch benutzerdefinierte ASICs und stellte kürzlich die FortiGate 700G vor, die einen siebenfach höheren Durchsatz bei einem Bruchteil des Stromverbrauchs von x86-Konkurrenten liefert und die Gesamtbetriebskosten für Netzbetreiber senkt.
Strategische Übernahmen gestalten das Feld weiterhin um. Sophos' Kauf von Secureworks für USD 859 Millionen bringt MDR-Telemetrie in seinen Gateway-Stack und zielt auf mittelständische Käufer ab, die integrierte XDR-, Endpunkt- und Web-Kontrollen priorisieren. Lakeras Seed-Finanzierungsrunde über USD 20 Millionen konzentriert sich auf den Schutz von LLM-Pipelines vor Prompt-Angriffen und Modellvergiftung, was darauf hindeutet, dass Nischen-Startups spezialisierte Positionen einnehmen, anstatt einen vollständigen Suite-Wettbewerb anzustreben. Die Plattformkonsolidierung begünstigt auch offene Schemata: Splunk war Mitgründer des Open Cybersecurity Schema Framework, um den Datenaustausch zu vereinfachen und Barrieren für Kunden zu senken, die eine Anbieterabhängigkeit befürchten.
Partnerschaften mit Telekommunikationsbetreibern und Hyperscalern sind entscheidend geworden. BT integriert Zscalers Inspektions-Stack in seine MPLS- und Internet-Backbones und bietet verwaltete Sicherheitsdienste an, die Abrechnung, Konnektivität und Support unter einer SLA vereinen. Microsofts Azure-Marketplace listet nun gebündelte SWG-und-Identitätspakete auf, die eine Ein-Klick-Beschaffung ermöglichen, die Nutzungsgebühren automatisch an bestehende Cloud-Verpflichtungen anhängt. AWS und Google Cloud folgen ähnlichen Wegen und festigen den Einfluss von Cloud-Dienstleistern auf Routing-Entscheidungen. Mit der Reifung dieser Allianzen sehen sich Legacy-Appliance-Hersteller einem Margenrückgang gegenüber, was sie dazu zwingt, Hardware als Edge-Beschleuniger statt als eigenständige Lösungen zu positionieren.
Marktführer im Bereich gesicherte Web-Gateways
Zscaler Inc.
Cisco Systems Inc. (Cisco Umbrella)
Broadcom Inc. (Symantec Enterprise Division)
Netskope Inc.
Fortinet Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für sichere Web-Gateways
- Zscaler Inc.
- Cisco Systems Inc. (Cisco Umbrella)
- Broadcom Inc. (Symantec Enterprise Division)
- Netskope Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- Sophos Ltd.
- McAfee LLC
- Trustwave Holdings Inc.
- Barracuda Networks Inc.
- Forcepoint LLC
- Cloudflare Inc.
- Skyhigh Security
- Proofpoint Inc.
- Menlo Security Inc.
- Akamai Technologies Inc.
- Kaspersky Lab
- iboss Inc.

Marktchancen und Zukunftsaussichten
Ein zentraler Weißraum ist der Einkauf im Behörden- und regulierten Sektor, der die SWG-Auswahl an nachweisbare Baselines für Cloud-Sicherheitskonfigurationen, kontinuierliche Überwachung und validierte Kryptografie knüpft, anstatt an Checklisten aus der Perimeter-Ära. Die US-Politikrichtung unterstützt diesen Weg: NSPM-12 (Juni 2026) beauftragt das CNSS mit Baselines für Cloud-Sicherheitskonfigurationen für Bundesbehörden und NSS-Umgebungen, während die FedRAMP-Vorschaumaterialien für 2026 cloud-native Architektur und automatisierte Bewertungsartefakte betonen. Dieser Fokus schafft Raum für Anbieter und Integratoren, die überprüfbare Richtlinienkontrollen, maschinenlesbare Compliance-Ergebnisse und operative Telemetrie im Einklang mit kontinuierlicher Autorisierung liefern können. Für Anbieter, die bereits in hochgesicherten Bereitstellungen aktiv sind, erweitert derselbe Fokus die angrenzende Nachfrage nach Dienstleistungen rund um Bewertung, Implementierung und Managed Operations, da Compliance-Nachweise, Inspektionsoptimierung und Vorbereitung auf Incident Response zunehmend über das Gateway selbst hinausreichen.
Ein weiterer Chancenbereich ist die normungsgetriebene Differenzierung für grenzüberschreitende und souveräne Bereitstellungen, bei denen Käufer stärkere Zusicherungen hinsichtlich Schlüsselverwahrung, Protokollierung und Inspektionsstandort verlangen. IEC 63110-3:2026 führt Anforderungen für Cloud-Sicherheitsgateways ein, wie Zero-Trust-Zugriffskontrolle und souveränes Schlüsselmanagement, und China hat GB/T 31499-2026 für Unified-Threat-Management-Produkte mit Wirkung zum 1. November 2026 erlassen. In Europa unterstützt die ETSI-Arbeit, wie der Entwurf EN 304 636 (Cybersicherheitsanforderungen für Firewalls und IPS), Compliance-Ziele im Zusammenhang mit dem EU Cyber Resilience Act und verstärkt die Nachfrage nach Gateways, die Security-by-Design-Kontrollen und nachweisbare Update- und Schwachstellenmanagementprozesse belegen können. Diese Entwicklungen begünstigen SWG-Plattformen, die eine tiefgehende TLS-Inspektionssteuerung, starke kryptografische Zusicherungen und Compliance-Berichterstattung kombinieren, sowie Partner, die diese Kontrollen über Multi-Cloud- und Hybrid-Umgebungen hinweg operationalisieren können, ohne Latenz- oder Produktivitätslasten auf die Endnutzer zu verlagern.
Recent Industry Developments in Markt für sichere Web-Gateways
- Juli 2026: Cisco Systems implementierte ein neues risikobasiertes Modell zur Offenlegung von Schwachstellen, um der raschen KI-getriebenen Entdeckung von Cyberbedrohungen zu begegnen. Der Schritt stärkt Ciscos agentenbasierte Sicherheitsplattform und verbessert die risikobasierten Managementfähigkeiten bei der Sicherung von SWG-Bereitstellungen.
- Juni 2026: Cisco Systems stellte auf der Cisco Live Cisco Cloud Control vor, eine einheitliche Plattform zur Verwaltung und Verteidigung kritischer IT-Infrastruktur. Die Einführung erweitert Ciscos Plattform-Vorteil und die Integration über SWG und verwandte Sicherheitsstacks hinweg.
- Mai 2026: Zscaler, Inc. übernahm Symmetry Systems, um Access-Graph-Technologie zur Sicherung der Kommunikation von KI-Agenten zu integrieren. Die Übernahme festigt Zscalers Führungsposition im Bereich KI/agentenbasierte Sicherheit und die Portfoliotiefe.


Markt für sichere Web-Gateways Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie umfasst der Markt für Secure Web Gateways Lösungen und Dienstleistungen, die den Web-Datenverkehr von Nutzern (Web- und Cloud-Anwendungen) prüfen und kontrollieren, um Richtlinien durchzusetzen und Bedrohungen zu blockieren, bereitgestellt über Cloud- oder On-Premise-Implementierungen in Unternehmen.
Ausgeschlossene Bereiche: Wir schließen allgemeine Netzwerkhardware aus, die nicht als SWG-Funktion verkauft oder bepreist wird, und wir schließen auch nicht verwandte Sicherheitstools aus, die den Webzugriff nicht regeln.
Übersicht der Segmentierung
- Nach Komponente
- Lösungen
- Dienstleistungen
- Nach Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Endnutzer-Branche
- BFSI
- Gesundheitswesen
- Fertigung
- Regierung und Verteidigung
- IT und Telekommunikation
- Professionelle Dienstleistungen
- Bildung
- Sonstige Branchen
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Südamerika
- Brasilien
- Argentinien
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Russland
- Übriges Europa
- Asien-Pazifik
- China
- Indien
- Japan
- Südkorea
- Australien und Neuseeland
- Übriges Asien-Pazifik
- Naher Osten
- GCC-Länder
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Übriges Afrika
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung wurde genutzt, um Marktgrenzen festzulegen und die anfänglichen Nachfragesignale zusammenzustellen, die regionsübergreifend abgeglichen werden können. Wir stützten uns auf öffentliche Cybersicherheitsstatistiken und Adoptionsindikatoren, einschließlich Veröffentlichungen von CISA, NIST, der FCC und der OECD zur digitalen Wirtschaft. Wo es die Umsetzung von Web-Sicherheitskontrollen durch Organisationen verdeutlichte, nutzten wir außerdem Referenzmaterial von Normungsgremien wie ISO und IETF.
Anschließend überprüften wir Materialien, die Kaufmuster und Budgetabsichten widerspiegeln, einschließlich SEC-Einreichungen und Investorenpräsentationen börsennotierter Sicherheits- und Netzwerkunternehmen, sowie seriöse Presseberichterstattung über SSE- und SASE-Einführungen und Websites von Verbänden mit Fokus auf Unternehmens-IT und Informationssicherheit. Wo nötig, überprüften wir Angaben zur Umsatzaufteilung von Unternehmen und die Dealdynamik mithilfe kostenpflichtiger Abonnements zu Unternehmensfinanzen und Nachrichten, und wir nutzten Patentdatenbanken als richtungsweisenden Input zu Produktplänen. Die hier aufgeführten Sekundärquellen sind beispielhaft, und viele weitere öffentliche und kostenpflichtige Quellen wurden ebenfalls zur Erhebung, Validierung und Klärung der Daten verwendet.
Primärinterviews und Umfragen
Die Primärforschung konzentrierte sich darauf zu validieren, wie SWG in der Praxis verpackt und bepreist wird. Die Lizenzierung kann je nach Käufer zwischen Modellen pro Nutzer, pro Gerät und bandbreitenbasierten Plänen wechseln, was sich darauf auswirkt, wie die Nachfrage gezählt wird. Wir sprachen mit einer Mischung aus SWG-Produkt- und Vertriebsrollen, Sicherheitsverantwortlichen in Unternehmen und Implementierungspartnern in APAC, EMEA und Amerika. Diese Gespräche halfen, Lücken hinsichtlich Erneuerungszyklen, dem Verhältnis von Cloud zu On-Premise und typischer Funktionsanbindung (zum Beispiel SSL-Inspektion und DLP) zu schließen.
Verteilung der Befragten in der Primärforschung
| Unternehmenstyp | Position der Befragten | Region |
|---|---|---|
| Top-Tier: 35% | CXOs: 14% | APAC: 46% |
| Mid-Tier: 50% | Funktions-/Bereichsleiter: 33% | EMEA: 30% |
| Kleinere Anbieter: 15% | Manager: 53% | Amerika: 24% |
Marktgrößenbestimmung & Prognose
Wir bestimmten die Marktgröße mit einem Top-down-Ansatz. Wir begannen bei den Ausgabenpools für Unternehmenssicherheit und rekonstruierten dann die SWG-Nachfrage anhand der Adoptionsdurchdringung von Cloud-Sicherheitsstacks, dem Anteil der Nutzer, die über sichere Web-Kontrollen geleitet werden, und der Aufteilung zwischen Cloud- und On-Premise-Bereitstellung. Nach der Schätzung dieser Gesamtwerte überprüften wir sie mit selektiven Bottom-up-Näherungen, wie beispielsweise stichprobenartig erfassten Preisspannen pro Nutzer und Monat, multipliziert mit geschätzten Zahlen geschützter Nutzer, und führten anschließend Plausibilitätsprüfungen anhand von Umsatzangaben der Anbieter durch, wo SWG-Umsätze ausgewiesen oder abgeleitet werden können.
Zu den wichtigsten Modell-Inputs gehörten die Unternehmensmitarbeiterzahl und die Basis der Wissensarbeiter nach Region, der Anteil an Remote- und Hybridarbeit, das Wachstum des über Richtlinienkontrollen geleiteten Web- und SaaS-Verkehrs, die Adoptionsraten der SSL/TLS-Inspektion, der regulatorische und Prüfungsdruck, der die Inspektionstiefe erhöht, sowie typische Vertragsbedingungen, die den Zeitpunkt der Erneuerung beeinflussen. Wenn die direkte Bottom-up-Sichtbarkeit begrenzt war, etwa wenn SWG in umfassenderen SSE-Abonnements gebündelt ist, verwendeten wir interviewbasierte Zuordnungsanteile und testeten diese Zuordnungen anhand mehrerer Szenarien auf ihre Belastbarkeit.
Für die Prognose verwendeten wir eine Szenarioanalyse, da das SWG-Wachstum dem Tempo der Cloud-Adoption und Entscheidungen zur Sicherheitskonsolidierung folgt, die die Erweiterung der Sitzplätze beschleunigen oder verlangsamen können. Die Zukunftsperspektive wurde an Expertenerwartungen zu Preistrends, der Intensität der Bündelung und der Geschwindigkeit angepasst, mit der veraltete Proxy-Bereitstellungen zu Cloud-SWG migrieren.
Datenvalidierung & Aktualisierungszyklus
Die Modellergebnisse wurden mit unabhängigen Signalen abgeglichen, darunter das Wachstum der Sicherheitsbudgets von Unternehmen, Indikatoren zur Cloud-Sicherheitsadoption und beobachtbare Veränderungen im Erneuerungs- und Vertragsverhalten, die in öffentlichen Einreichungen beschrieben werden. Abweichungsprüfungen wurden nach Region und Bereitstellungstyp durchgeführt, und alle Ausreißer wurden vor der endgültigen Freigabe von einem zweiten Analysten überprüft, um den Einfluss einer einzelnen Annahme zu verringern.
Die Studie wird jährlich aktualisiert. Zwischenaktualisierungen werden ausgelöst, wenn wesentliche Ereignisse eintreten, wie größere Preisänderungen, Verpackungsverschiebungen bei SSE-Bündeln oder Richtlinien- und Compliance-Änderungen, die die Inspektionsanforderungen erhöhen. Vor der Auslieferung führen wir einen abschließenden Aktualisierungsdurchlauf durch und kontaktieren bei Bedarf ausgewählte Experten erneut, wenn Lücken auftreten, damit Kunden eine konsistente, aktuelle Sicht erhalten.
Vergleich der Marktgrößenbestimmung für Secure Web Gateways von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktzahlen für Secure Web Gateways unterscheiden sich häufig, und die Abweichungen lassen sich in der Regel darauf zurückführen, was jeder Herausgeber erfasst, welches Basisjahr verwendet wird und wie die Preisgestaltung über die Regionen hinweg normalisiert wird.
Ein wiederkehrender Faktor ist der Aktualisierungsrhythmus und das Timing der Währungen, da SWG-Verträge häufig jährlich sind und globale Deals in unterschiedlichen Währungen abgeschlossen werden können. Dies kann den USD-Wert verändern, wenn sich die Wechselkurse bewegen. Ein weiterer Faktor ist die ASP-Logik. Einige Herausgeber behandeln gebündelte SSE-Sitzplätze als vollständig SWG, während andere nur einen Teil zuordnen, und Unterschiede in der Validierung des Bereitstellungsmix und der Tiefe der Erneuerungsrate können die Bandbreite ebenfalls erweitern. Die von Mordor Intelligence angewandten, aktualisierungsgeleiteten Prüfungen der Abonnementpreise und der FX-Umrechnungsfenster führen daher zu einem abweichenden Gesamtwert für 2026.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 20,70 Mrd. USD (2026) | |
| Globale Unternehmensberatung A | 15,42 Mrd. USD (2025) | Verwendet ein anderes Basisjahr und erfasst möglicherweise einen engeren, kostenpflichtigen SWG-Umfang, mit begrenzter Transparenz hinsichtlich des Zeitpunkts der FX-Umrechnung und der Art, wie gebündelte SSE-Abonnements dem SWG zugeordnet werden. |
| Branchenverlag B | 11,32 Mrd. USD (2024) | Die Größenbestimmung für ein früheres Jahr verringert den Effekt jüngster Cloud-SWG-Erweiterungen, und der Ansatz scheint Indikatoren im Stil von Auslieferungszahlen mit Umsatzdarstellung zu mischen, was die abonnementgetriebene Preissteigerung unterschätzen kann. |
Die Tabelle zeigt, dass Timing- und Verpackungsentscheidungen den größten Teil der Abweichung erklären, mehr als jeder einzelne Nachfragetreiber. Indem der Umfang auf kostenpflichtige SWG-Lösungen und -Dienstleistungen beschränkt bleibt und Sitzplatzwachstum, Erneuerungsverhalten und Preisentwicklung anschließend mit Felddaten validiert werden, bleibt die endgültige Zahl auf klare Annahmen zurückführbar, die im Zeitverlauf erneut überprüft werden können.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für gesicherte Web-Gateways?
Die Marktgröße für gesicherte Web-Gateways soll im Jahr 2026 USD 20,7 Milliarden erreichen und mit einer CAGR von 22,62 % wachsen, um bis 2031 USD 57,4 Milliarden zu erreichen.
Wie groß ist der aktuelle Markt für gesicherte Web-Gateways?
Im Jahr 2026 soll die Marktgröße für gesicherte Web-Gateways USD 20,7 Milliarden erreichen.
Wer sind die wichtigsten Akteure im Markt für gesicherte Web-Gateways?
Broadcom., IBM Corporation, Fortinet, Inc., Check Point Software Technologies Ltd. und Cloudflare, Inc. sind die wichtigsten Unternehmen, die im Markt für gesicherte Web-Gateways tätig sind.
Welche Region wächst im Markt für gesicherte Web-Gateways am schnellsten?
Asien-Pazifik wird voraussichtlich im Prognosezeitraum (2026–2031) die höchste CAGR aufweisen.
Welche Region hat den größten Anteil im Markt für gesicherte Web-Gateways?
Im Jahr 2025 hat Nordamerika den größten Marktanteil im Markt für gesicherte Web-Gateways.
Welche Jahre deckt dieser Markt für gesicherte Web-Gateways ab, und wie groß war der Markt im Jahr 2025?
Im Jahr 2025 wurde die Marktgröße für gesicherte Web-Gateways auf USD 20,7 Milliarden geschätzt. Der Bericht deckt die historische Marktgröße für gesicherte Web-Gateways für die Jahre 2019, 2020, 2021, 2022, 2023 und 2024 ab. Der Bericht prognostiziert auch die Marktgröße für gesicherte Web-Gateways für die Jahre 2026, 2027, 2028, 2029, 2030 und 2031.
Seite zuletzt aktualisiert am:



