
Taille et part du marché du Secure Access Service Edge
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
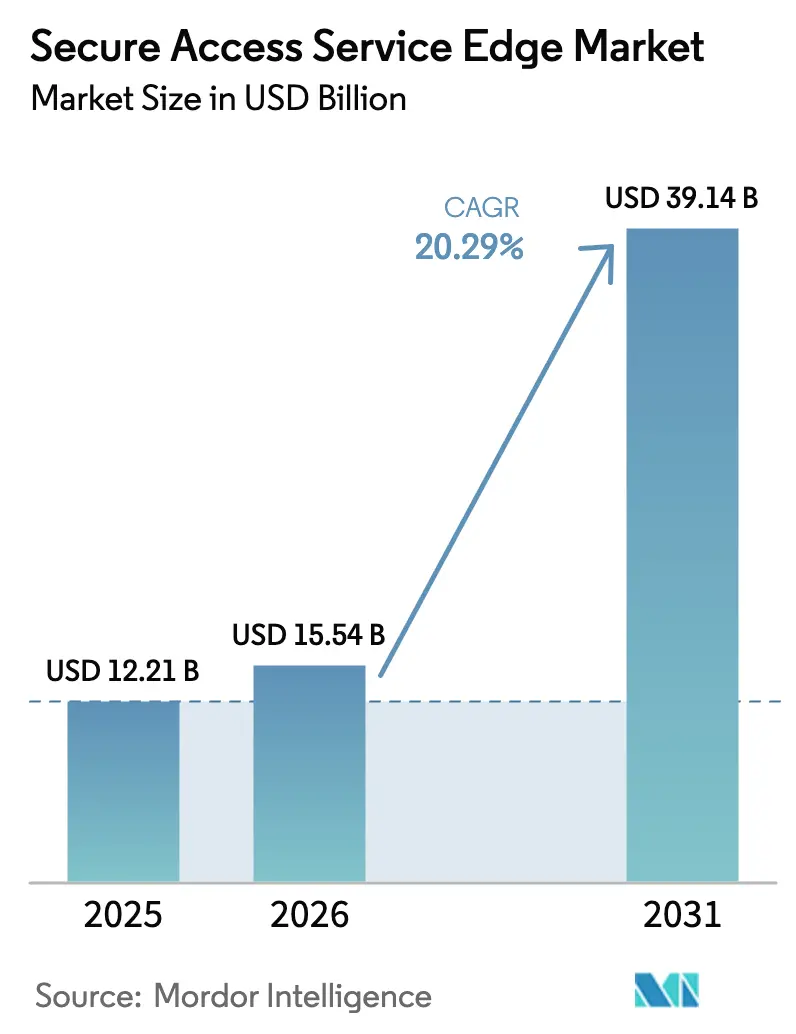
| Taille du Marché (2026) | 15.54 Milliards de dollars |
| Taille du Marché (2031) | 39.14 Milliards de dollars |
| Growth Rate (2026 - 2031) | 20.29 % |
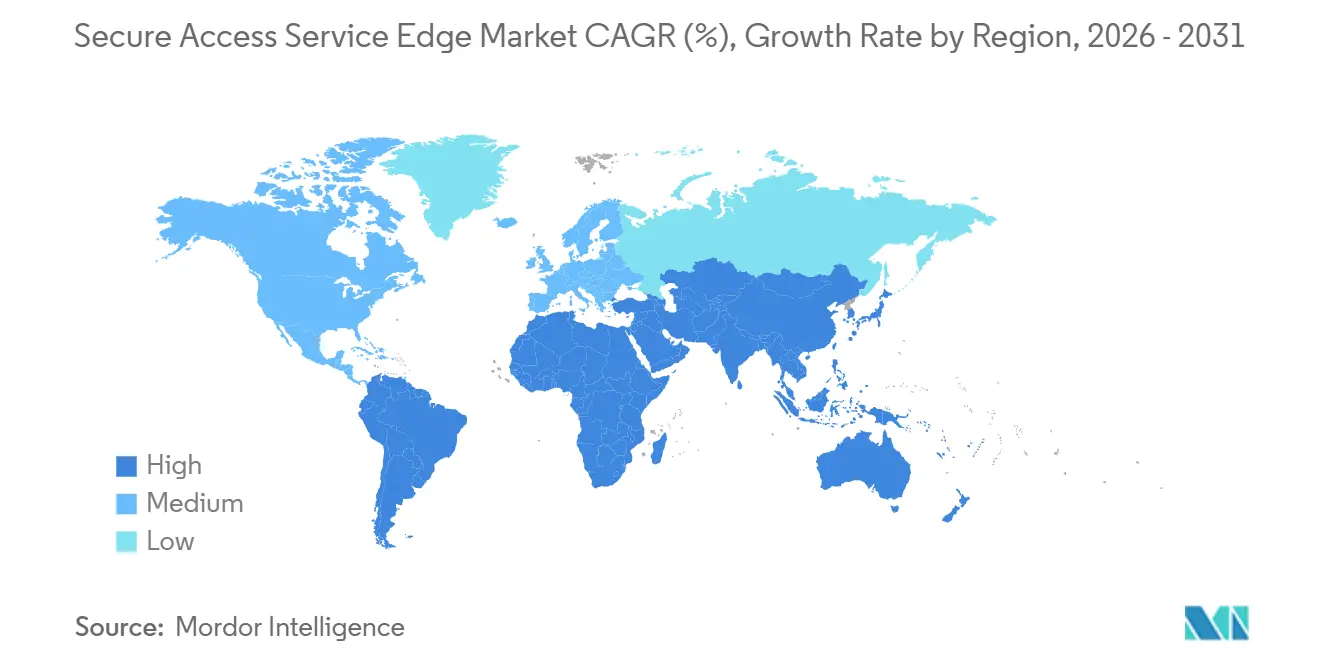
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
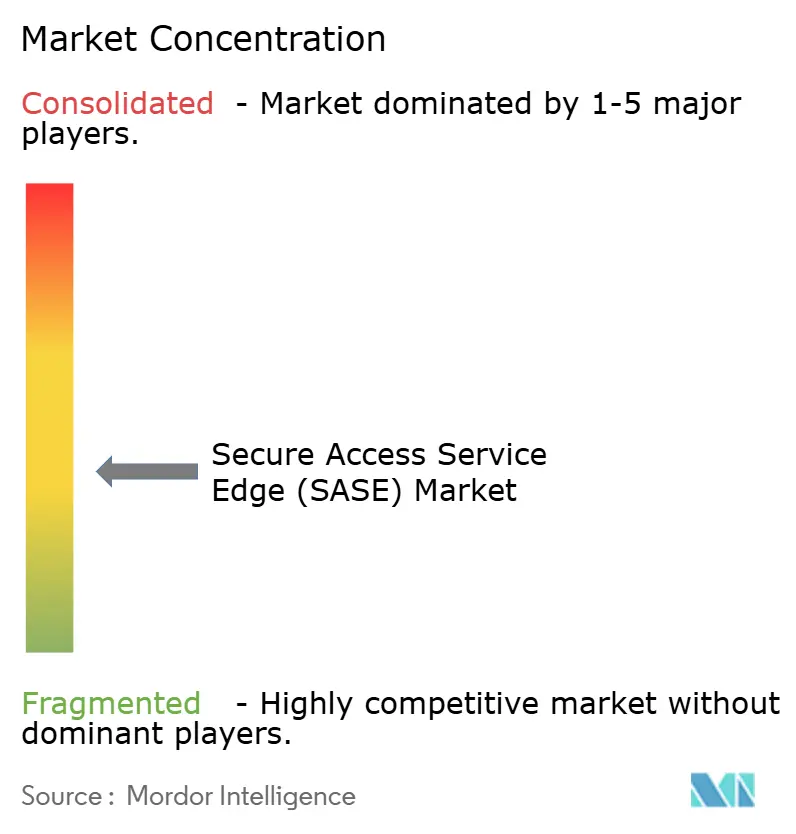
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché du Secure Access Service Edge par Mordor Intelligence
La taille du marché du Secure Access Service Edge devrait passer de 12,21 milliards USD en 2025 à 15,54 milliards USD en 2026 et atteindre 39,14 milliards USD d'ici 2031, avec un TCAC de 20,29 % sur la période 2026-2031. Cette perspective est alimentée par les entreprises qui décommissionnent les réseaux en étoile, adoptent la convergence native cloud et intègrent les réseaux étendus définis par logiciel avec des contrôles de sécurité à confiance zéro. Les grandes fusions technologiques, l'expansion du déploiement de la 5G et les mandats de cloud souverain accélèrent les investissements des fournisseurs, tandis que les prestataires de services gérés proposent des abonnements clés en main qui réduisent les coûts en capital. Les secteurs sensibles à la latence, tels que les services financiers, privilégient l'inspection basée sur silicium, tandis que les secteurs sensibles aux données exigent des points de présence nationaux, façonnant ainsi les feuilles de route produits sur l'ensemble du marché du Secure Access Service Edge (SASE). La concurrence entre fournisseurs repose désormais sur des moteurs de politique automatisés, des garanties de latence inférieures à 50 millisecondes et des renseignements sur les menaces intégrés qui allègent les charges de travail des opérations de sécurité.
Principaux enseignements du rapport
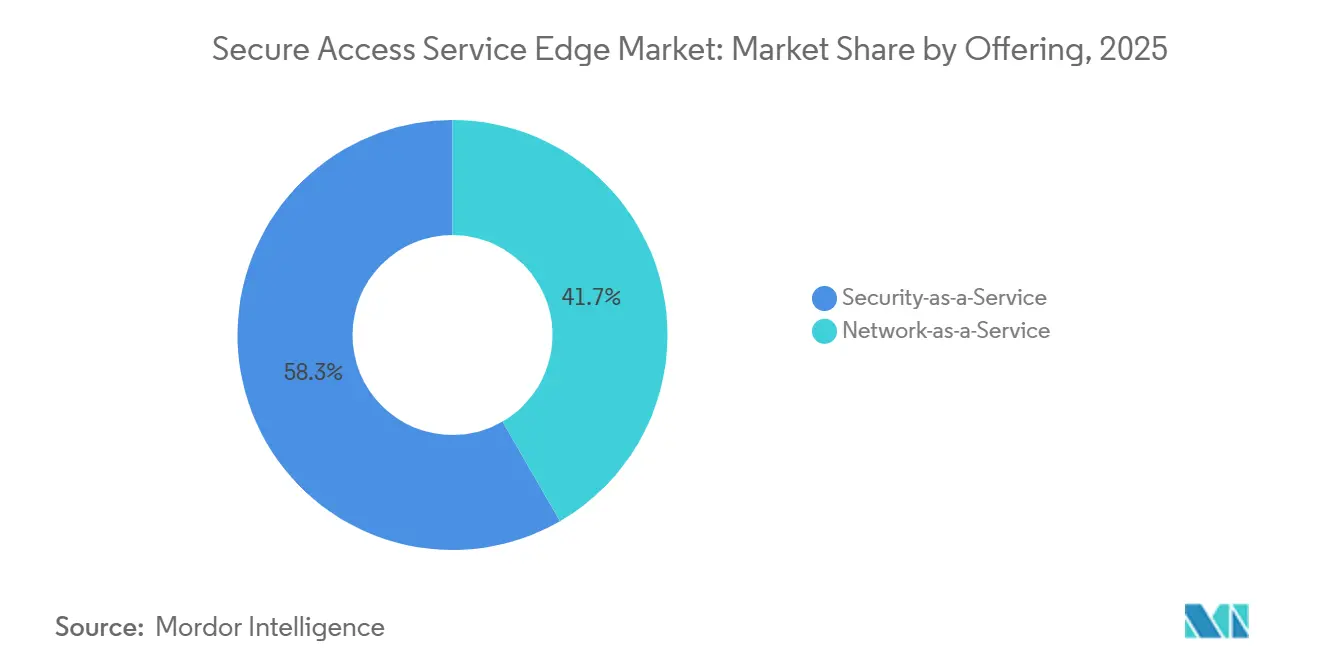
- Par offre, la Sécurité en tant que Service a représenté 58,34 % de la part de marché du Secure Access Service Edge en 2025, tandis que le Réseau en tant que Service devrait se développer à un TCAC de 20,63 % jusqu'en 2031.
- Par mode de déploiement, le SASE natif cloud a représenté une part de 67,53 % en 2025, tandis que le SASE hybride devrait croître à un TCAC de 20,81 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises ont contribué à hauteur de 63,14 % du chiffre d'affaires 2025, mais les petites et moyennes entreprises devraient afficher un TCAC de 20,66 % jusqu'en 2031.
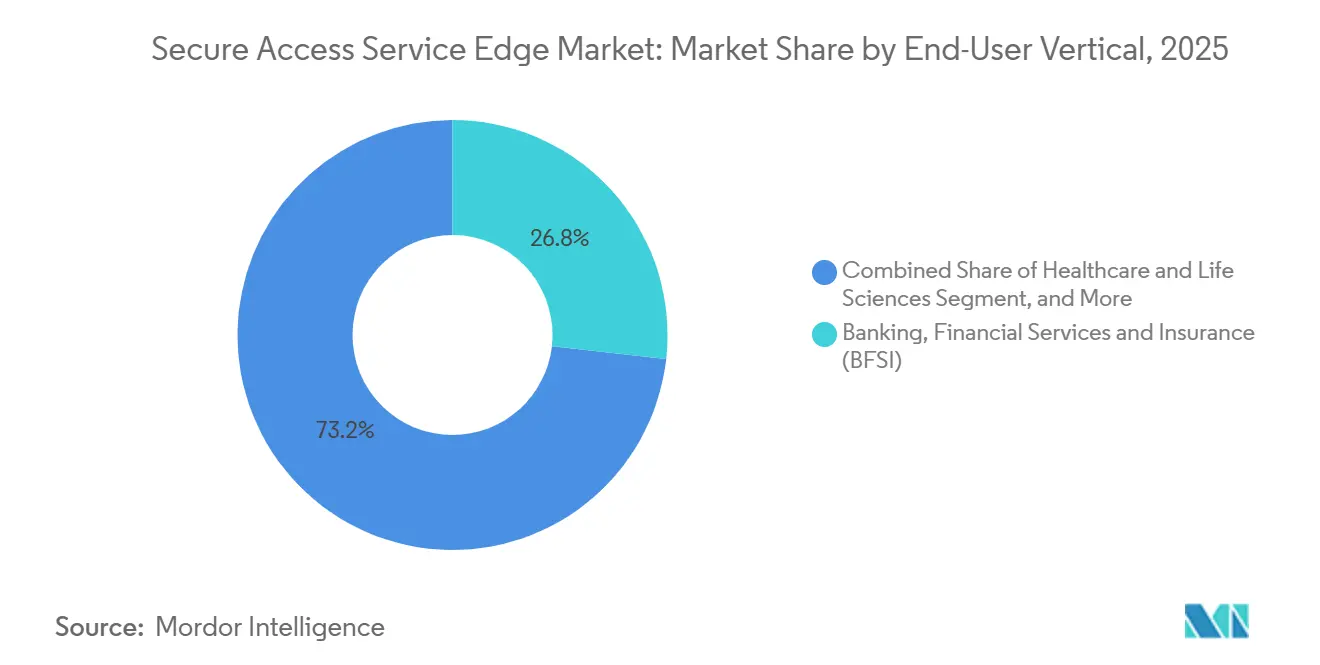
- Par secteur d'utilisateur final, la banque, les services financiers et l'assurance ont représenté 26,78 % de la part de marché du Secure Access Service Edge (SASE) en 2025 ; la santé et les sciences de la vie s'accéléreront à un TCAC de 21,69 % jusqu'en 2031.
- Par canal d'accès, les utilisateurs distants et mobiles ont détenu 47,91 % de la part de marché SASE en 2025, tandis que les appareils IoT et périphériques sont positionnés pour un TCAC de 20,87 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord a représenté 39,76 % du chiffre d'affaires 2025, et l'Asie-Pacifique affichera le TCAC le plus rapide à 21,24 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Convergence du SD-WAN, du FWaaS, du SWG, du CASB et du ZTNA en une pile native cloud unifiée | +4.2% | Mondial, avec adoption précoce en Amérique du Nord et en Europe occidentale | Moyen terme (2 à 4 ans) |
| Essor du travail à distance et hybride après 2025 | +3.8% | Mondial, particulièrement en Amérique du Nord, en Europe et dans les zones urbaines d'Asie-Pacifique | Court terme (≤ 2 ans) |
| Adoption croissante des offres SASE clés en main par les prestataires de services de sécurité gérés | +3.1% | Amérique du Nord, Europe, avec extension vers l'Amérique latine et le Moyen-Orient | Moyen terme (2 à 4 ans) |
| Multiplication des mandats de cloud souverain et de résidence des données en Europe et en Asie-Pacifique | +3.5% | Europe, Chine, Inde, Asie du Sud-Est, avec des exigences émergentes au Moyen-Orient | Long terme (≥ 4 ans) |
| Intégration du SASE à confiance zéro natif eSIM pour les flottes IoT cellulaires | +2.4% | Pôles manufacturiers d'Asie-Pacifique, automobile en Amérique du Nord, industrie en Europe | Long terme (≥ 4 ans) |
| Déchargement de la sécurité au niveau de la puce (SmartNIC / DPU) permettant une inspection en ligne à 100 Gbps et plus | +2.9% | Mondial, concentré dans les services financiers et les régions cloud hyperscale | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Convergence du SD-WAN, du FWaaS, du SWG, du CASB et du ZTNA en une pile native cloud unifiée
Les entreprises intègrent cinq contrôles autrefois distincts dans un tissu SASE unique afin d'éliminer la prolifération des consoles et la dérive des politiques, une évolution que Gartner a identifiée comme permettant de réduire les coûts opérationnels de sécurité réseau de 40 %. Avec tout dans un seul moteur de politique, une alerte de hameçonnage dans la passerelle web sécurisée peut désormais déclencher une révocation instantanée de session au niveau du courtier d'accès cloud et une mise en quarantaine de l'appareil sans scripts personnalisés, resserrant la boucle de réponse à quelques secondes.[1]PCI Security Standards Council, "PCI DSS v4.0," pcisecuritystandards.org Les fournisseurs accélèrent l'adoption grâce à des alliances hyperscale ; Palo Alto Networks et Google Cloud pré-provisionnent des nœuds SASE en périphérie, permettant aux clients d'activer la micro-segmentation via des API plutôt que par l'achat de matériel, réduisant le délai de déploiement de plusieurs mois à quelques jours. Les institutions financières sont en tête de l'adoption car la norme PCI DSS v4.0 exige une surveillance continue à l'échelle des segments, que les piles multi-fournisseurs peinent à auditer. À mesure que les plateformes unifiées arrivent à maturité, elles ajoutent des recommandations de politique basées sur l'apprentissage automatique qui traduisent les intentions en règles, réduisant l'effort administratif pour des équipes de sécurité déjà surchargées.
Essor du travail à distance et hybride après 2025
Le travail à distance est ancré à environ un tiers de l'emploi dans les pays de l'OCDE d'ici 2025, dissolvant le périmètre fixe que les VPN protégeaient autrefois.[2]Organisation internationale du Travail, "Perspectives mondiales de l'emploi et questions sociales 2025," ilo.org Le SASE applique des règles centrées sur l'identité quel que soit le réseau, permettant au personnel de se connecter depuis une connexion haut débit à domicile ou des points d'accès 5G sans renvoyer le trafic vers un centre de données. La solution de prévention des pertes de données sans agent de Netskope analyse les téléchargements SaaS en temps réel, prouvant que la sécurité peut fonctionner de manière invisible sans dégrader l'expérience utilisateur. Les Centers for Medicare & Medicaid Services des États-Unis ont signalé une hausse de 63 % des consultations virtuelles entre 2024 et 2025, obligeant les hôpitaux à sécuriser les appareils personnels des cliniciens dans le cadre de la réglementation HIPAA. Les entreprises ont également fermé des centres de données régionaux et acheminé le trafic directement vers des points de présence cloud, réduisant les dépenses de réseau étendu de plus d'un tiers tout en améliorant la latence SaaS.
Adoption croissante des offres SASE clés en main par les prestataires de services de sécurité gérés
Les prestataires de services de sécurité gérés regroupent le SASE avec une surveillance 24 heures sur 24 et une réponse aux incidents, offrant aux entreprises du marché intermédiaire des contrôles de niveau entreprise sans avoir à doter un centre d'opérations de sécurité en personnel. Le partenariat d'AT&T avec Palo Alto Networks permet à l'opérateur de revendre Prisma SASE avec la connectivité 5G, monétisant les tranches de réseau par la valeur de sécurité plutôt que par la tarification de la bande passante. L'orchestration multi-locataires permet à une seule équipe de prestataire de services de sécurité gérés de gérer des centaines de locataires clients depuis une console unique, générant des économies d'échelle qui font baisser les prix des abonnements en dessous des coûts de renouvellement des pare-feux traditionnels. Cato Networks a indiqué que 42 % de ses réservations 2025 provenaient de partenaires de distribution, contre 28 % un an plus tôt, soulignant l'élan des revendeurs. L'activation rapide, souvent deux semaines entre la commande et la mise en production, fait du SASE clé en main une option privilégiée pour les fusions qui doivent unifier les réseaux dans des délais réglementaires stricts.
Multiplication des mandats de cloud souverain et de résidence des données en Europe et en Asie-Pacifique
La multiplication des règles de localisation oblige les fournisseurs à déployer des nœuds d'inspection à l'intérieur des frontières nationales et à séquestrer les clés localement, faisant de la conformité un moteur de croissance primaire. La loi sur les données de l'Union européenne oblige désormais les fournisseurs cloud à démontrer que les gouvernements étrangers ne peuvent pas contraindre la divulgation des données des résidents de l'UE, stimulant la demande de plateformes SASE avec conservation des clés en région.[3]Banque centrale européenne, "Lignes directrices sur l'externalisation pour les établissements de crédit," ecb.europa.eu La loi chinoise amendée sur la cybersécurité oblige les opérateurs d'infrastructures d'information critiques à stocker les données personnelles et commerciales sensibles sur le territoire national, incitant les multinationales à exploiter des tissus SASE doubles, l'un pour la Chine et l'autre pour le reste du monde. La loi indienne sur la protection des données personnelles numériques impose des contraintes similaires et lie les violations à 2 % du chiffre d'affaires mondial, accélérant l'adoption de points de présence SASE hébergés localement. La Vision 2030 de l'Arabie saoudite alloue 6,4 milliards USD aux zones souveraines, récompensant les fournisseurs qui s'associent à des opérateurs nationaux pour répondre aux mandats de traitement en pays. Ces textes législatifs convertissent les budgets de conformité régionaux en abonnements SASE récurrents, créant une demande durable ancrée dans la réglementation.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Latence de la sécurité en ligne pour les applications en temps réel | -1.8% | Mondial, aigu dans les pôles de trading financier et la fabrication en Asie-Pacifique | Court terme (≤ 2 ans) |
| Pénurie d'architectes et d'opérateurs SASE qualifiés | -1.6% | Mondial, plus sévère en Amérique du Nord et en Europe occidentale | Moyen terme (2 à 4 ans) |
| Hausse des frais de sortie des fournisseurs SaaS pour les charges de travail d'inspection hyperscale | -1.3% | Mondial, concentré dans les entreprises multi-cloud | Court terme (≤ 2 ans) |
| Langages de politique propriétaires entravant l'orchestration multi-fournisseurs | -1.1% | Mondial, affectant particulièrement les grandes entreprises avec des piles hétérogènes | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Latence de la sécurité en ligne pour les applications en temps réel
L'inspection approfondie des paquets et le déchiffrement TLS ajoutent 12 à 35 millisecondes de délai au trafic chiffré, une marge que les traders à haute fréquence rejettent car les microsecondes comptent pour la rentabilité. Fortinet contrecarre ce ralentissement en intégrant des unités de traitement de données NVIDIA BlueField-3 qui déchargent l'inspection à 100 Gbps sans solliciter le processeur, mais la prime matérielle est de 40 à 60 % supérieure aux équipements logiciels uniquement. Même avec l'assistance du silicium, les entreprises en Asie-Pacifique constatent une congestion aux échanges transfrontaliers qui double le délai de bout en bout, de sorte que les usines contournent souvent le SASE pour les lignes de contrôle critiques en termes de temps. Les fournisseurs natifs cloud tentent de résoudre ce problème avec plus de 300 points de présence mondiaux, mais chaque site nécessite un apport constant en capital, limitant la capacité de mise à l'échelle de la densité périphérique. Tant que la surcharge d'inspection ne descend pas en dessous des seuils des applications, la latence freinera le déploiement dans les charges de travail vocales, vidéo et de trading algorithmique.
Pénurie d'architectes et d'opérateurs SASE qualifiés
La convergence du routage, de l'automatisation cloud et de la sécurité à confiance zéro exige un mélange de talents rare. L'ISC2 a estimé un déficit mondial de 4,1 millions de personnes en cybersécurité en 2025, les postes SASE étant parmi les plus difficiles à pourvoir car les programmes formels sont en retard sur les déploiements de produits. Moins de 8 000 professionnels dans le monde détenaient la certification spécialisée de Palo Alto Networks à mi-2025, bien moins que les 50 000 déploiements actifs signalés par le fournisseur. Les salaires médians des architectes SASE en Amérique du Nord ont atteint 145 000 USD en 2025, soit 22 % de plus que la rémunération des ingénieurs réseau traditionnels, gonflant les coûts opérationnels des prestataires de services. La courbe d'apprentissage de 12 à 18 mois retarde la valeur des projets et pousse de nombreuses entreprises du marché intermédiaire vers les services gérés, renforçant la concentration des canaux et limitant la flexibilité de personnalisation.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les fonctions de sécurité dominent, mais la connectivité gagne en dynamismeLa part de marché du Secure Access Service Edge pour la Sécurité en tant que Service a atteint 58,34 % en 2025, reflétant l'accent mis par les entreprises sur la prévention des menaces et les contrôles de prévention des pertes de données. Les institutions financières ont stimulé l'adoption car les audits scrutent le chiffrement et la détection des anomalies plus intensément que la disponibilité. Sur l'horizon de prévision, le Réseau en tant que Service devrait afficher le TCAC le plus rapide à 20,63 %, propulsant le marché SASE à mesure que le transport basé sur Internet remplace les circuits MPLS et que les analyses de sélection de chemin deviennent intégrales à l'optimisation des performances.
La consolidation des succursales stimule également les modules réseau, car les organisations ferment les pôles régionaux et s'appuient sur l'optimisation dynamique des routes pour maintenir la réactivité SaaS. Les groupes de commerce de détail illustrent que la latence à la caisse est directement liée à la satisfaction client, de sorte que les propriétaires de chaînes privilégient le pilotage intelligent des chemins même lorsque les modules de sécurité fonctionnent silencieusement en arrière-plan. Les fournisseurs qui fusionnent une visibilité approfondie des chemins avec une orchestration de politique à confiance zéro remportent des budgets auprès des équipes d'infrastructure et de sécurité, estompant la séparation historique au sein du secteur du Secure Access Service Edge.


Par mode de déploiement :
les architectures natives cloud dominent, les modèles hybrides s'accélèrentLe SASE natif cloud a capturé une part de 67,53 % en 2025 et continue d'attirer les adoptants en terrain vierge qui ont entièrement sauté les pare-feux basés sur des appliances. Les clouds multi-locataires gèrent des millions de connexions simultanées et suppriment la charge de maintenance des clients, renforçant la trajectoire du marché du Secure Access Service Edge. Néanmoins, les secteurs fortement réglementés se tournent vers le SASE hybride, dont la croissance est prévue à un TCAC de 20,81 %, pour répondre aux exigences de résidence tout en préservant un contrôle centralisé.
Les banques européennes conservent généralement le traitement des paiements sur site tout en acheminant le trafic web et SaaS vers des nœuds d'inspection cloud, équilibrant latence et conformité. La portabilité des politiques reste cruciale, de sorte que les plateformes qui prennent en charge une migration progressive sans réécriture des règles se différencient. La latence reste le facteur décisif : le cloud égalise les performances de la messagerie et de la collaboration, mais la voix et la vidéo nécessitent souvent une inspection locale, maintenant la demande de flexibilité hybride sur le marché SASE.
Par taille d'organisation :
les grandes entreprises dominent les dépenses, les PME stimulent la croissance en volumeLes grandes entreprises ont généré 63,14 % du chiffre d'affaires 2025 car les vastes empreintes de succursales et les obligations de conformité en couches génèrent des valeurs de contrat de plusieurs millions de dollars. Ces acheteurs ont besoin d'intégrations sur mesure avec les outils hérités de gestion des informations et des événements de sécurité, ce qui contribuera à un chiffre d'affaires de services soutenu sur le marché du Secure Access Service Edge. En revanche, les petites et moyennes entreprises enregistreront le TCAC le plus rapide à 20,66 % jusqu'en 2031, car les prestataires de services gérés proposent des abonnements mensuels par utilisateur qui éliminent le besoin d'achats d'appliances coûteux, élargissant le marché adressable.
L'activation clé en main permet aux PME de déployer en quelques semaines plutôt qu'en quelques trimestres, un avantage crucial pour les cabinets de services professionnels qui s'adaptent rapidement aux demandes des clients. Cette capacité de déploiement rapide permet aux PME de rester compétitives et réactives dans des conditions de marché dynamiques. Cependant, avec un taux de désabonnement plus élevé dans ce groupe, les fournisseurs sont contraints d'automatiser l'ajustement des politiques et les réponses aux menaces. Ces efforts d'automatisation visent à rationaliser les opérations, à gérer les coûts de support et à maintenir la rentabilité tout en préservant les marges sur le marché SASE.
Par secteur d'utilisateur final :
les services financiers en tête, la santé en forte progressionLes institutions financières ont conservé 26,78 % des dépenses 2025 car les régulateurs des paiements ont imposé une segmentation à confiance zéro sur chaque segment de réseau. Les traders à haute fréquence exigent en outre une inspection accélérée par silicium pour limiter les délais en microsecondes, poussant les fournisseurs vers l'intégration d'unités de traitement de données. La santé et les sciences de la vie affichent le TCAC le plus rapide à 21,69 % jusqu'en 2031, élargissant la taille du marché SASE pour les charges de travail cliniques qui synchronisent les dossiers électroniques et permettent la télésanté sous la surveillance de la réglementation HIPAA.
D'autres secteurs progressent pour des raisons distinctes : le commerce de détail se prépare contre les attaques sur la chaîne d'approvisionnement, les opérateurs de télécommunications intègrent le SASE dans les tranches 5G, et la fabrication pilote des politiques adaptées aux technologies opérationnelles qui protègent les réseaux d'usines hérités. L'adoption par les gouvernements reste délibérée en raison des cycles d'approvisionnement, mais les mandats fédéraux à confiance zéro fixent des échéances à 2027, suggérant une forte accélération en milieu de période de prévision sur le marché du Secure Access Service Edge.

Par canal d'accès :
les utilisateurs distants dominent, les appareils IoT émergentLes employés distants et mobiles ont généré 47,91 % du chiffre d'affaires des canaux en 2025, démontrant comment le travail hybride a ancré l'application des politiques à confiance zéro dans les opérations quotidiennes. Les succursales progressent lentement mais restent importantes pour le support régional et les pôles d'inventaire. Les appareils IoT et périphériques stimuleront un TCAC de 20,87 %, ajoutant des milliards d'événements d'authentification au marché SASE à mesure que les usines et les véhicules autonomes intègrent des identités liées à l'eSIM qui contournent la surcharge des VPN.
Lorsqu'une seule usine héberge des dizaines de milliers de capteurs, les plateformes conçues pour des ratios d'utilisateurs humains sont dépassées, faisant apparaître des défis de mise à l'échelle. Ces défis découlent du volume considérable de données générées par les capteurs, qui peut solliciter les systèmes traditionnels et entraver une gestion efficace. En réponse, les fournisseurs exploitent le regroupement piloté par l'intelligence artificielle pour regrouper les appareils par comportement. Cette approche allège non seulement la fatigue des administrateurs en simplifiant la gestion des appareils, mais maintient également des contrôles de moindre privilège, garantissant des mesures de sécurité robustes sur le marché du Secure Access Service Edge.
Analyse géographique
Marché du Secure Access Service Edge en Amérique du Nord
L'Amérique du Nord a maintenu une position dominante en combinant des cadres de conformité fédéraux stricts avec un capital-risque abondant qui réduit les risques liés à l'innovation produit agressive. Les fournisseurs de cloud public ont obtenu des autorisations FedRAMP, ce qui a attiré les agences fédérales et les sous-traitants de la défense dans des pilotes de production précoces. L'inspection accélérée par silicium a gagné en popularité sur les parquets de négociation de Wall Street, où les microsecondes définissent les bénéfices. Les fournisseurs de services gérés aux États-Unis ont élargi leur portée commerciale en intégrant le Secure Access Service Edge dans des offres groupées 5G pour les entreprises, favorisant des cycles de renouvellement réguliers sur le marché du Secure Access Service Edge.
Marché du Secure Access Service Edge en Asie-Pacifique
Les perspectives de l'Asie-Pacifique s'améliorent à mesure que les amendements chinois en matière de cybersécurité et la loi indienne sur la protection des données exigent un traitement des données dans le pays, contraignant les multinationales à construire des infrastructures souveraines. Des acteurs nationaux tels que Huawei et Tata Communications tirent parti de leur familiarité réglementaire pour sécuriser des projets nationaux, tandis que les fournisseurs dont le siège est aux États-Unis s'associent à des opérateurs régionaux de centres de données pour combler les lacunes en matière de conformité. L'expansion rapide de la 5G et les modèles économiques axés sur le mobile en Asie du Sud-Est soutiennent une demande résiliente, maintenant l'Asie-Pacifique à l'avant-garde de la croissance du marché du Secure Access Service Edge.
Marché du Secure Access Service Edge en Europe
L'Europe équilibre une procurement prudente avec une législation progressive visant la souveraineté numérique. La loi sur les données contraint les fournisseurs à des contrôles stricts de divulgation, stimulant l'adoption parmi les entreprises qui doivent démontrer leur conformité aux auditeurs. Les pays nordiques mettent l'accent sur les centres de données alimentés par des énergies renouvelables, s'alignant sur les engagements de durabilité des entreprises et attirant les charges de travail d'inspection vers des points de présence locaux. La hausse des primes de cyberassurance motive davantage les entreprises continentales à déployer des cadres unifiés de confiance zéro, soutenant l'expansion progressive du marché du Secure Access Service Edge au sein des États membres.

Paysage réglementaire
Les achats et déploiements SASE sont de plus en plus liés à des cadres formels de sécurité zéro confiance et de sécurité cloud, avec un accent particulier aux États-Unis et dans l'Union européenne. En juin 2026, l'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a publié des recommandations sur l'utilisation du SASE dans une solution moderne de Trusted Internet Connections (TIC) 3.0. Ces recommandations renforcent un basculement des approches TIC centrées sur le périmètre vers des contrôles de sécurité livrés par le cloud alignés sur le zéro confiance, et s'appuient sur des publications du NIST largement utilisées par les entreprises pour évaluer leurs architectures (notamment le NIST SP 800-215 et les recommandations connexes sur les microservices et le zéro confiance).
En Europe, la superposition des obligations de cybersécurité et de résilience continue de relever les exigences pour les fournisseurs de SASE opérant en tant que prestataires TIC tiers. Le règlement DORA est entré en application en janvier 2025 pour les entités financières réglementées et leurs fournisseurs TIC critiques, tandis que les États membres devaient transposer NIS2 en octobre 2024 et que la Commission a publié le règlement d'exécution (UE) 2024/2690 précisant les mesures de sécurité applicables à certains fournisseurs de services cloud et gérés. Ensemble, ces exigences accroissent la demande de contrôles auditables, de déclaration d'incidents et de garanties de sécurité de la chaîne d'approvisionnement dans les contrats SASE. Le règlement sur la cyber-résilience (règlement (UE) 2024/2847), en vigueur depuis octobre 2024, rehausse encore les attentes concernant les propriétés de cybersécurité des produits comportant des éléments numériques, influençant les feuilles de route des fournisseurs SASE en matière d'assurance et d'attestations.
Analyse de la chaîne de valeur
La chaîne de valeur du SASE débute par une infrastructure fondamentale, comprenant les plateformes cloud hyperscale et la connectivité dorsale de qualité opérateur. Elle s'étend ensuite à des points de présence (PoP) distribués mondialement, hébergés dans des écosystèmes de colocation et de centres de données, où les fournisseurs assurent l'inspection et l'application des politiques au plus près des utilisateurs et des applications. Les principales briques technologiques comprennent le SD-WAN, le ZTNA, le SWG, le CASB et le FWaaS, ainsi que des moteurs de déchiffrement TLS haute performance et d'inspection en une seule passe, qui déterminent largement l'économie de latence et de débit tant pour les charges de travail en temps réel que réglementées.
La distribution et la mise sur le marché sont également façonnées par des canaux qui présentent le SASE comme un résultat géré plutôt que comme un simple outil autonome. Cela relie fournisseurs, intégrateurs de systèmes mondiaux et fournisseurs de services de sécurité gérés au sein d'un modèle d'abonnement récurrent. Par exemple, Tech Mahindra s'est associé à Fortinet (mars 2026) pour proposer une solution SASE unifiée gérée à l'échelle mondiale, et Netskope a élargi son partenariat avec Deloitte (mai 2026) pour fournir des services SASE gérés dans la région EMEA. Dans la phase post-déploiement, la valeur se concentre sur la gestion du cycle de vie des politiques, les mises à jour de renseignement sur les menaces, les flux de travail de réponse aux incidents et les rapports de conformité, tandis que la fidélisation dépend de l'interopérabilité de la plateforme (API et intégrations d'identité et de terminaux) et de la densité des PoP, qui maintient l'expérience utilisateur dans les seuils de latence attendus par les entreprises.
Paysage concurrentiel
Les cinq premiers fournisseurs, Palo Alto Networks, Zscaler, Cisco Systems, Fortinet et Cloudflare, représentaient ensemble environ 42 % des déploiements natifs cloud en 2025, indiquant une concentration modérée sur le marché du Secure Access Service Edge. Les acquisitions stratégiques se sont intensifiées, notamment l'achat par Palo Alto Networks d'actifs d'identité pour intégrer nativement la gestion des accès privilégiés et l'intégration par Cisco Systems d'analyses de sécurité à une échelle de 28 milliards USD. Des perturbateurs tels que Cato Networks et Versa Networks exploitent l'orchestration multi-locataires pour proposer des prix inférieurs de 40 % à ceux des acteurs établis centrés sur le matériel, remportant des contrats auprès des prestataires de services gérés.
La différenciation technologique se concentre désormais sur l'automatisation des politiques pilotée par l'intelligence artificielle, la densité périphérique qui maintient la latence en dessous de 50 millisecondes et le déchargement sur silicium pour le trafic chiffré à 100 gigabits par seconde. Les fournisseurs alignent également leurs stratégies de mise sur le marché selon des axes verticaux. Fortinet développe des modules adaptés aux technologies opérationnelles pour la fabrication, tandis que Proofpoint se concentre sur la sécurité des e-mails dans les institutions financières. La pression sur les prix s'intensifie à mesure que les partenaires de distribution négocient des remises importantes sur les volumes, contraignant les acteurs plus petits à se consolider ou à se spécialiser dans des niches au sein du secteur SASE.
L'Institut national américain des normes et de la technologie a mis à jour sa référence à confiance zéro en 2024, permettant aux acheteurs d'évaluer les architectures indépendamment du marketing des fournisseurs. Cette transparence réduit les frictions liées au changement, amplifiant l'urgence concurrentielle. Dans l'ensemble, l'écosystème mêle des géants à plateforme large, des spécialistes régionaux et des challengers axés sur des fonctions, chacun s'efforçant de verrouiller des contrats avant que les mandats réglementaires ne rendent le SASE obligatoire dans les secteurs à adoption tardive.
Leaders du secteur du Secure Access Service Edge
Akamai Technologies, Inc.
Broadcom Inc.
Check Point Software Technologies Ltd.
Cisco Systems, Inc.
Fortinet, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché du Secure Access Service Edge
- Akamai Technologies, Inc.
- Barracuda Networks, Inc.
- Broadcom Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Cato Networks Ltd.
- Forcepoint LLC
- Fortinet, Inc.
- Hewlett Packard Enterprise Company
- Huawei Technologies Co., Ltd.
- International Business Machines Corporation
- Juniper Networks, Inc.
- Netskope, Inc.
- Palo Alto Networks, Inc.
- Perimeter 81 Ltd.
- Proofpoint, Inc.
- Sangfor Technologies Inc.
- Tata Communications Limited
- Versa Networks, Inc.
- VMware, Inc.
- Zscaler, Inc.
- Aryaka Networks, Inc.

Opportunités de marché et perspectives d'avenir
Les évolutions architecturales induites par la réglementation créent un espace identifiable pour les déploiements SASE souverains et locaux, en particulier lorsque l'inspection, la journalisation et la garde des clés doivent rester dans des juridictions définies. L'Europe en offre un exemple clair : les obligations de NIS2, l'application de DORA depuis janvier 2025 et un encadrement renforcé des transferts transfrontaliers de données poussent les acheteurs à privilégier des piles SASE exploitées localement. En juin 2026, Versa Networks a annoncé l'activation d'une offre SASE entièrement souveraine exploitée par noris network AG, afin de maintenir l'inspection du trafic et l'application des politiques en Allemagne pour les cas d'usage guidés par la conformité.
Un second domaine d'opportunité concerne les programmes de modernisation du secteur public et des industries réglementées, qui traduisent les recommandations de zéro confiance en modèles d'achat privilégiant la sécurité livrée par le cloud et des dispositifs d'évaluation standardisés. En juin 2026, la CISA a publié des recommandations sur l'utilisation du SASE dans une solution moderne TIC 3.0, soutenant la migration des agences des modèles d'accès internet hérités vers des contrôles d'accès centrés sur l'identité et les politiques. Cela élargit également la demande pour des plateformes SASE capables d'opérationnaliser des flux de travail d'évaluation et d'autorisation continues et d'aligner les contrôles sur les référentiels du NIST. Au-delà de la conformité et des achats, les exigences des entreprises évoluent vers la gouvernance du trafic IA et machine dans le même plan de politiques que les utilisateurs et les sites, augmentant la demande pour des offres SASE capables de classer et de contrôler les flux émergents liés à l'IA sur le SaaS, le web et les applications privées.
Recent Industry Developments in Marché du Secure Access Service Edge
- Juillet 2026 : Akamai a finalisé l'acquisition de LayerX, fournisseur de navigateur d'entreprise sécurisé, ajoutant des contrôles au niveau du navigateur pour l'accès des collaborateurs et la gouvernance de l'usage de l'IA. Cette opération rapproche la pile de sécurité d'Akamai du terminal, renforçant les capacités adjacentes au SASE pour protéger les sessions utilisateur gérées et non gérées et réduisant la dépendance à des outils de navigateur d'entreprise distincts.
- Mai 2026 : Cisco a annoncé la disponibilité générale de Cisco SASE avec Meraki, permettant l'intégration du trafic SD-WAN Meraki avec Cisco Secure Access. Cela renforce la cohérence de bout en bout de Cisco pour la convergence des politiques réseau et de sécurité entre les sites et les utilisateurs distants, ce qui peut simplifier la migration d'une sécurité WAN centrée sur les appliances vers une inspection livrée par le cloud.
- Décembre 2025 : Palo Alto Networks s'est associé à Google Cloud pour intégrer Prisma SASE dans des nœuds périphériques distribués afin de raccourcir les délais de déploiement. Cette initiative associe l'empreinte de l'hyperscaler à la livraison du SASE, améliorant le délai de rentabilisation pour les clients standardisant leurs contrôles de sécurité natifs cloud tout en élargissant les options de capacité en périphérie pour les cas d'usage sensibles à la latence.


Marché du Secure Access Service Edge Portée du rapport et méthodologie de recherche
Définition et périmètre du marché
Ce marché couvre les revenus générés par les offres de secure access service edge (SASE), qui combinent accès réseau livré par le cloud et contrôles de sécurité pour connecter utilisateurs, sites et appareils aux applications via une couche de politiques unifiée, fournie sous forme d'abonnement ou de service géré.
Exclusions du périmètre : nous excluons le matériel réseau à usage général et les outils de sécurité ponctuels autonomes qui ne sont pas vendus ou consommés dans le cadre d'une pile de services alignée sur le SASE.
Aperçu de la segmentation
- Par offre
- Réseau en tant que Service (NaaS)
- Sécurité en tant que Service (SECaaS)
- Par mode de déploiement
- SASE natif cloud
- SASE hybride
- SASE intégré sur site / hérité
- Par taille d'organisation
- Grandes entreprises
- Petites et moyennes entreprises (PME)
- Par secteur d'utilisateur final
- Banque, services financiers et assurance (BFSI)
- Technologies de l'information et télécommunications
- Commerce de détail et commerce électronique
- Santé et sciences de la vie
- Gouvernement et secteur public
- Fabrication et industrie
- Autres secteurs d'utilisateurs finaux
- Par canal d'accès
- Utilisateurs distants / mobiles
- Succursales
- Appareils IoT et périphériques
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Europe
- Allemagne
- Royaume-Uni
- France
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Australie
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Égypte
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
Le travail documentaire a commencé par l'établissement d'une définition cohérente du SASE, puis par la cartographie des lieux de comptabilisation des revenus, généralement au sein des services de sécurité par abonnement, du réseau cloud et des offres de services gérés. Nous avons examiné des sources en accès libre telles que les publications du National Institute of Standards and Technology (NIST) sur le zéro confiance, les recommandations de la CISA en matière d'accès sécurisé, les indicateurs de l'OCDE et de la Banque mondiale permettant de suivre la numérisation des entreprises, et les statistiques de connectivité de l'Union internationale des télécommunications (UIT). Pour les vérifications de contexte et de demande, nous nous sommes également appuyés sur des dépôts publics et des commentaires de résultats, des présentations aux investisseurs, une couverture de presse technologique réputée, ainsi que des documents d'associations professionnelles telles que l'ISACA et des organismes similaires.
Pour garantir la traçabilité du modèle, le contexte des principaux fournisseurs et des revenus des entreprises a été recoupé à l'aide de ressources d'abonnement payantes portant sur les finances des entreprises et la veille informationnelle. Des signaux issus de bases de données de brevets ont été utilisés pour repérer les évolutions des priorités produits (par exemple, les fonctionnalités ZTNA et FWaaS). Ces éléments ont servi à définir des garde-fous permettant de distinguer ce qui relève du SASE de dépenses adjacentes telles que le simple renouvellement d'équipements SD-WAN. Les sources documentaires mentionnées ci-dessus sont données à titre illustratif, et d'autres documents publics ont également été consultés pour la collecte, la validation et la clarification des données.
Entretiens et enquêtes primaires
Le travail primaire a permis de confirmer ce que les acheteurs achètent réellement dans le cadre de contrats SASE, ce qui est facturé en option, et comment les services gérés sont regroupés entre réseau et sécurité. Les entretiens et enquêtes ont réuni un ensemble de responsables de la sécurité et du réseau en entreprise, de fournisseurs de services et d'acteurs de la distribution, en Asie-Pacifique, en EMEA et dans les Amériques, afin que les déploiements régionaux, les contraintes de résidence des données et les calendriers de migration puissent être reflétés dans les hypothèses.
Répartition des répondants aux travaux de recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier plan : 27 % | Directions générales : 18 % | Asie-Pacifique : 42 % |
| Milieu de marché : 52 % | Responsables fonctionnels/d'unité : 32 % | EMEA : 32 % |
| Acteurs plus petits : 21 % | Managers : 50 % | Amériques : 26 % |
Dimensionnement et prévisions du marché
Le dimensionnement a suivi une approche descendante et ascendante. L'approche descendante est partie des enveloppes de dépenses en réseau d'entreprise et sécurité cloud, puis a reconstitué la part adressable à l'aide des taux d'adoption et de migration du SASE par région. Le SASE étant souvent acheté sous forme groupée, la logique a été ancrée aux revenus de service, puis testée par rapport à des approximations ascendantes sélectives, telles que des points de prix contractuels échantillonnés multipliés par le nombre attendu de postes, sites et utilisateurs d'accès distant dans la base d'acheteurs.
Plusieurs empreintes ont été suivies pour garder les hypothèses réalistes, notamment l'intensité du travail à distance et hybride, les taux de migration du SD-WAN vers un réseau géré par le cloud, le remplacement du VPN hérité par le ZTNA, le comportement d'adjonction des passerelles web sécurisées et des CASB au sein de contrats consolidés, ainsi que les exigences de latence et de résidence des données qui modifient l'endroit où les points de présence cloud doivent être utilisés. Lorsque les répartitions directes de revenus n'étaient pas systématiquement communiquées, les écarts ont été comblés par des règles d'allocation issues des entretiens et des contrôles de sensibilité entre tarification groupée et modules autonomes. Les prévisions ont été élaborées à l'aide d'une analyse de scénarios étayée par un consensus directionnel des personnes interrogées, puis affinées en vérifiant que les courbes d'adoption et l'évolution des prix restaient cohérentes avec les cycles d'achat et les renouvellements de contrats pluriannuels.
Validation des données et cycle de mise à jour
La validation a été effectuée en comparant les totaux du modèle à des signaux indépendants tels que les tendances de revenus des services de sécurité, les commentaires publics sur la conversion du pipeline SASE et l'orientation des dépenses informatiques des entreprises par région, puis en retraçant les valeurs aberrantes jusqu'à une hypothèse spécifique pouvant être corrigée. Lorsqu'un écart semblait significatif, nous avons revérifié les définitions, recontacté certains participants sélectionnés, et relancé les fourchettes de scénarios afin que le chiffre final reste défendable. Avant validation finale, les estimations passent par un examen analytique en plusieurs étapes qui vérifie l'intégrité arithmétique, la cohérence des séries temporelles et l'alignement des taux de croissance avec les contraintes connues de déploiement.
Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont réalisées lorsque des événements majeurs du marché modifient la tarification ou l'adoption (par exemple, des évolutions contractuelles majeures ou des changements réglementaires liés à la souveraineté des données). Juste avant la livraison, une dernière révision est effectuée afin que les chiffres reflètent les informations les plus récentes disponibles à ce moment-là.
Comparaison du dimensionnement du marché mondial du secure access service edge par Mordor Intelligence avec d'autres estimations publiées
Les valeurs publiées du marché SASE peuvent sembler très éloignées les unes des autres, car les éditeurs ne comptabilisent pas toujours les mêmes éléments contractuels, et le terme est utilisé de manière peu rigoureuse dans les discours commerciaux. Les différences se manifestent généralement selon que l'estimation inclut le SD-WAN pur, que les services gérés sont comptabilisés intégralement, et selon les modules de sécurité traités comme obligatoires ou optionnels.
Un autre facteur est le calendrier et la logique de tarification. Certaines estimations fixent la tarification sur une courbe de PVM unique, tandis que d'autres laissent les offres groupées compresser les prix au niveau des modules à mesure que les clients consolident leurs fournisseurs. L'écart reflète également la cadence d'actualisation et la manière dont la conversion des devises est traitée à travers des contrats multirégionaux, ce qui peut faire varier le total déclaré même lorsque les volumes sont similaires.
Comparaison de référence
| Source | Taille du marché | Lacunes de la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 12,21 milliards USD (2025) | |
| Cabinet de conseil mondial A | 15,52 milliards USD (2025) | Comptabilise souvent un périmètre plus large en intégrant une plus grande part des revenus du SD-WAN et l'intégralité des frais de services gérés dans le SASE, ce qui peut gonfler les totaux lorsque les cycles de renouvellement réseau sont dynamiques. |
| Revue professionnelle B | 2,90 milliards USD (2024) | Utilise généralement un périmètre de revenus plus restreint, ne suivant qu'un sous-ensemble des services de sécurité cloud, et pouvant exclure certaines parties du réseau, ce qui peut sous-estimer le total pendant les années de migration. |
Le tableau met principalement en évidence le caractère plus ou moins inclusif de la définition contractuelle, ce choix étant à l'origine du plus grand écart de calcul. Lorsque le SD-WAN pur et les couches de services gérés plus larges ne sont pas automatiquement intégrés au total, l'estimation reste plus proche des revenus de service SASE directement attribuables, ce qui correspond au traitement appliqué par Mordor Intelligence.


Questions clés auxquelles le rapport répond
Quelle est la valeur projetée du marché du Secure Access Service Edge en 2031 ?
Le marché du Secure Access Service Edge devrait atteindre 39,14 milliards USD d'ici 2031.
Quel mode de déploiement connaît la croissance la plus rapide dans les solutions Secure Access Service Edge ?
Le SASE hybride devrait afficher un TCAC de 20,81 % jusqu'en 2031, car les secteurs réglementés relient les contrôles sur site aux points de présence cloud.
Pourquoi les prestataires de services gérés sont-ils essentiels à l'adoption du Secure Access Service Edge par les PME ?
Les prestataires de services gérés regroupent des abonnements SASE clés en main qui éliminent les dépenses matérielles et fournissent une surveillance 24 heures sur 24, permettant aux PME de déployer en quelques semaines.
Comment les mandats de résidence des données influencent-ils la stratégie des fournisseurs de Secure Access Service Edge ?
Les lois sur le cloud souverain exigent des nœuds d'inspection en pays et un séquestre local des clés, incitant les fournisseurs à s'associer à des opérateurs de télécommunications régionaux et à construire des tissus localisés.
Quelles technologies répondent aux préoccupations de latence dans les environnements de trading à haute vitesse ?
Les fournisseurs intègrent des unités de traitement de données qui déchargent le déchiffrement TLS et l'inspection approfondie des paquets, maintenant un débit de 100 Gbps sans ajouter de délai excessif.
Dernière mise à jour de la page le:



