
Taille et parts du marché des courtiers en sécurité d'accès au cloud
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 13.12 Milliards de dollars |
| Taille du Marché (2031) | 30.27 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 18.21 % |
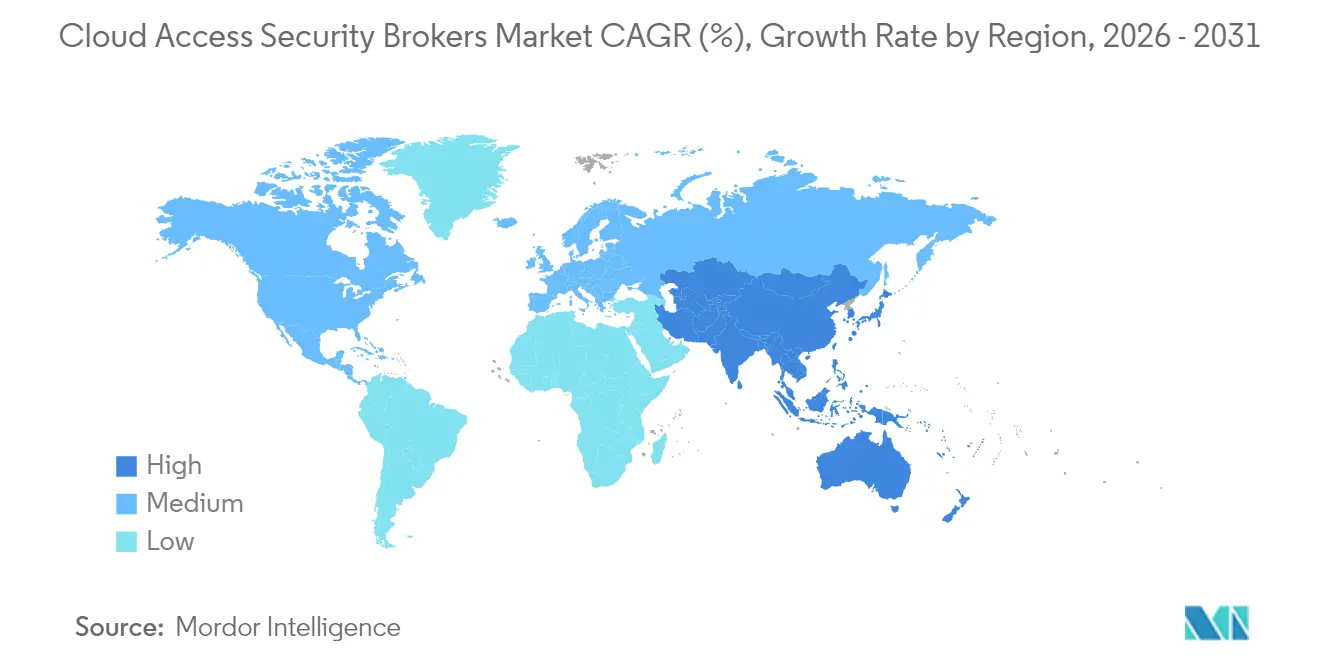
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des courtiers en sécurité d'accès au cloud par Mordor Intelligence
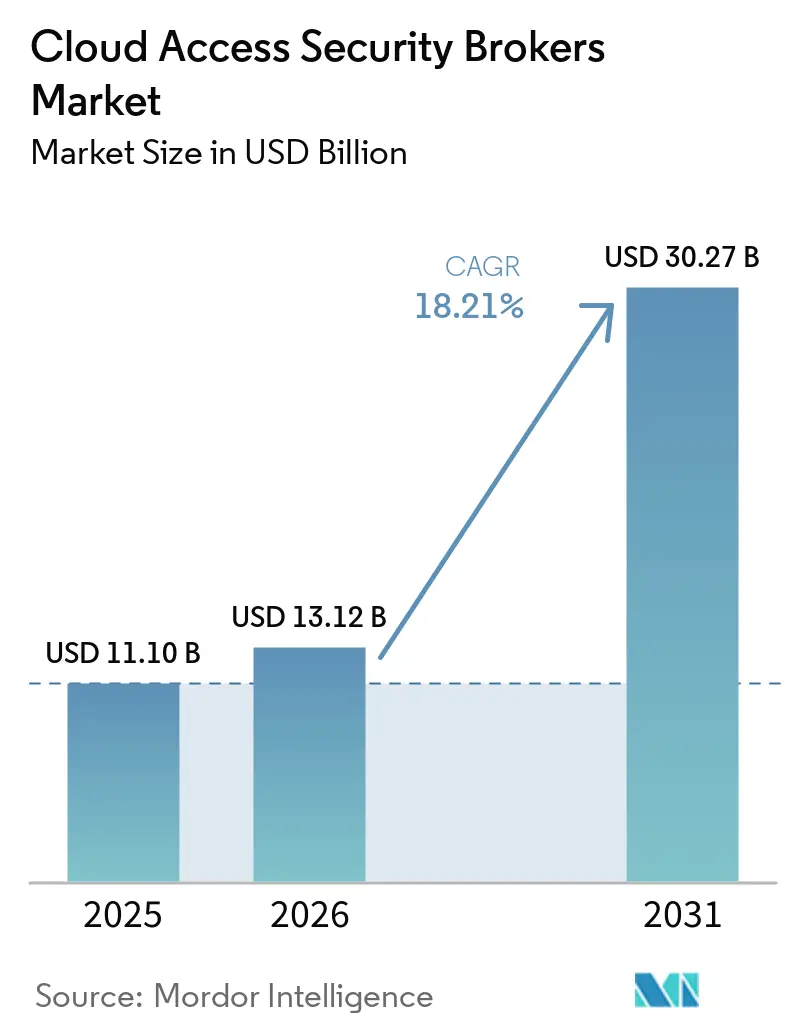
La taille du marché des Courtiers en Sécurité d'Accès au Cloud devrait passer de 11,10 milliards USD en 2025 à 13,12 milliards USD en 2026 et devrait atteindre 30,27 milliards USD d'ici 2031, à un CAGR de 18,21 % sur la période 2026-2031. Les entreprises s'éloignent des défenses centrées sur le périmètre, la directive NIS2 de l'UE et l'Ordonnance exécutive américaine 14144 imposant des exigences de Confiance Zéro, tandis que l'adoption de l'IA générative accroît le risque de gouvernance des données. Les fournisseurs intègrent désormais directement les fonctionnalités CASB dans les plateformes de périmètre de service d'accès sécurisé (SASE), positionnant le marché des Courtiers en Sécurité d'Accès au Cloud comme une couche centrale dans des piles de sécurité holistiques plutôt que comme un ensemble d'outils annexe. La croissance provient également de la hausse des primes de cyberassurance qui récompensent les organisations capables de documenter des contrôles cloud continus, ainsi que des intégrations API-first qui simplifient la couverture des parcs SaaS, IaaS et PaaS. Bien que la protection des Logiciels en tant que Service (SaaS) domine encore le chiffre d'affaires, l'accélération du transfert des charges de travail de production vers l'infrastructure cloud signale un pivot décisif vers la sécurisation des environnements multicloud à grande échelle. L'intensification de la concurrence, marquée par des acquisitions telles que Zscaler–Avalor et CrowdStrike–Flow Security, consolide les capacités autour de la gestion de la posture de sécurité des données et de la gouvernance de l'IA générative.
Points clés du rapport
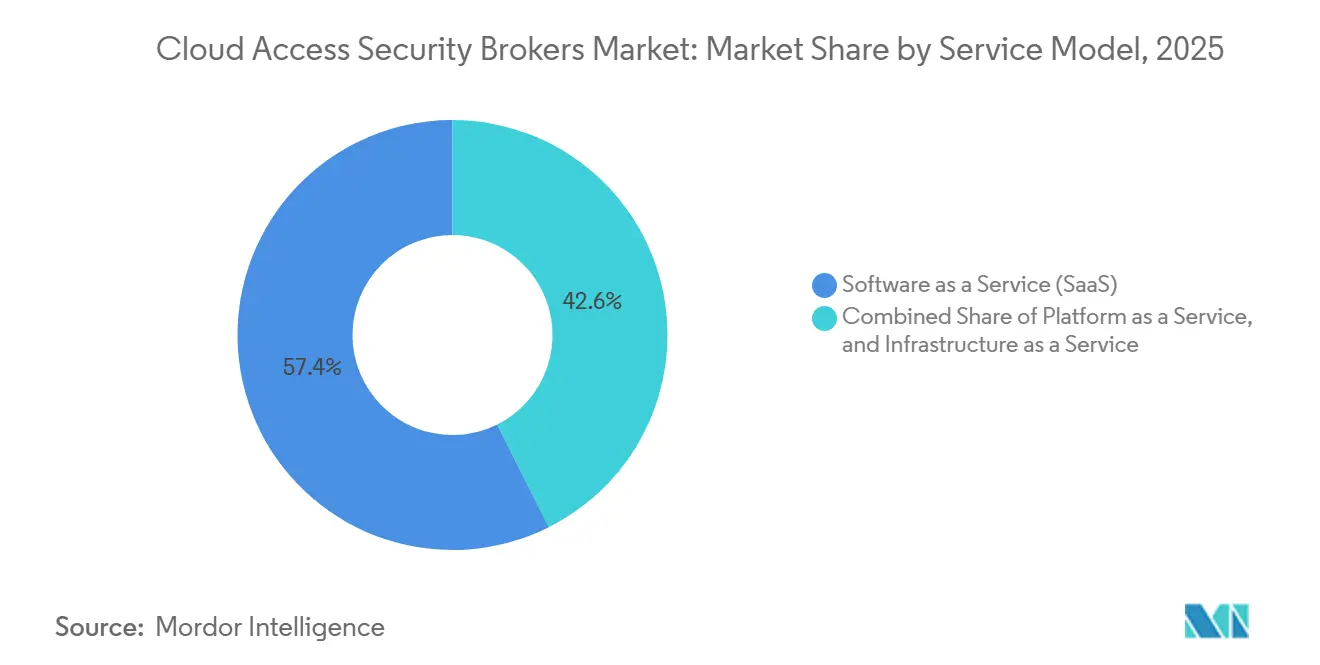
- Par modèle de service, la protection SaaS a dominé avec une part de chiffre d'affaires de 57,40 % du marché des Courtiers en Sécurité d'Accès au Cloud en 2025, tandis que la sécurité IaaS devrait progresser à un CAGR de 19,85 % jusqu'en 2031.
- Par taille d'organisation, les grandes entreprises détenaient 62,30 % de la part de marché en 2025, tandis que les petites et moyennes entreprises ont enregistré la croissance la plus rapide avec un CAGR de 18,61 % jusqu'en 2031.
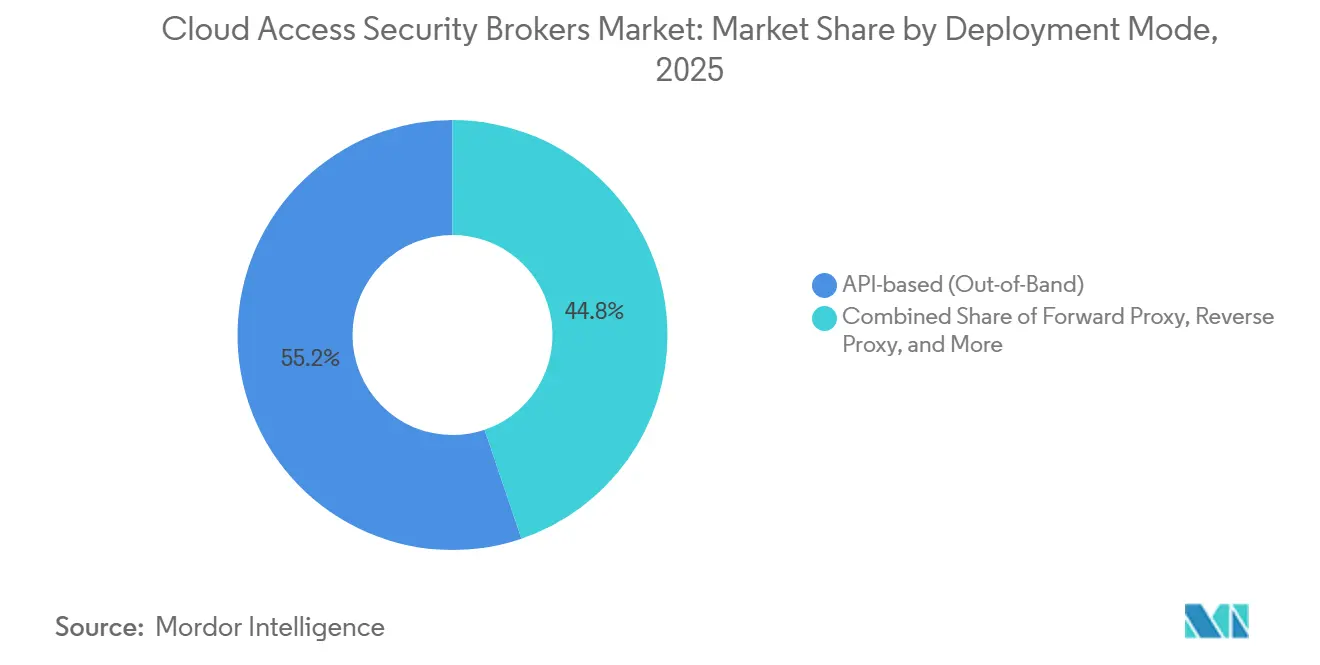
- Par mode de déploiement, les implémentations basées sur les API représentaient 55,20 % de la taille du marché des Courtiers en Sécurité d'Accès au Cloud en 2025, et les déploiements hybrides multimodaux devraient se développer à un CAGR de 21,75 %.
- Par utilisateur final, les services bancaires, financiers et d'assurance ont capté 21,60 % du chiffre d'affaires 2025, tandis que le secteur manufacturier est en passe d'atteindre un CAGR de 20,45 % jusqu'en 2031.
- Par zone géographique, l'Amérique du Nord a contribué à hauteur de 36,60 % du chiffre d'affaires 2025, mais l'Asie-Pacifique devrait afficher le CAGR régional le plus élevé, à 19,15 %, jusqu'en 2031.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et Analyses du Marché
Analyse d'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Croissance rapide de l'adoption du SaaS dans tous les secteurs | +3.2% | Mondial, avec accélération en Asie-Pacifique et en Amérique latine | Moyen terme (2 à 4 ans) |
| Mandats de conformité à la confiance zéro et à la résidence des données | +4.1% | Amérique du Nord et UE en tête, Asie-Pacifique à la suite | Court terme (≤ 2 ans) |
| Essor des intégrations CASB privilégiant l'API au sein des piles SASE | +2.8% | Mondial, concentré dans les segments d'entreprise | Moyen terme (2 à 4 ans) |
| Hausse des primes de cyberassurance stimulant l'adoption du CASB | +1.9% | Amérique du Nord et UE principalement | Court terme (≤ 2 ans) |
| Convergence de la gestion de la posture de sécurité des données (DSPM) avec le CASB | +2.3% | Mondial, porté par les secteurs à forte intensité de données | Long terme (≥ 4 ans) |
| Packs de politiques préentraînées spécifiques au secteur | +1.4% | Secteurs réglementés à l'échelle mondiale | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Croissance rapide de l'adoption du SaaS dans tous les secteurs
Les parcs SaaS d'entreprise couvrent désormais la collaboration, la gestion de la relation client et les environnements de développement low-code, créant des lacunes de visibilité que les pare-feux traditionnels ne peuvent pas combler. Des fabricants tels que Nexteer Automotive déploient des contrôles CASB en ligne pour sécuriser les charges de travail Office 365 tout en préservant la conformité au RGPD, démontrant l'urgence intersectorielle de gouverner les flux de données SaaS. Les prestataires de soins de santé transfèrent les dossiers médicaux électroniques vers des conceptions multicloud, exigeant une application granulaire des politiques pour satisfaire aux obligations HIPAA. Les institutions financières renforcent la surveillance des plug-ins SaaS tiers, faisant du reporting prêt à l'audit un prérequis pour l'intégration des fournisseurs. Collectivement, ces facteurs renforcent la demande de référence sur l'ensemble du marché des courtiers en sécurité d'accès au cloud.
Mandats de conformité à la confiance zéro et à la résidence des données
Les régulateurs élèvent la confiance zéro du statut de bonne pratique à celui de norme appliquée. La directive européenne NIS2 applique des pénalités allant jusqu'à 10 millions d'EUR pour les manquements dans la chaîne d'approvisionnement, obligeant les organisations à installer des contrôles continus d'accès au cloud. La prochaine notation de cybersécurité à cinq niveaux du Japon codifie davantage la surveillance en temps réel, et les orientations de la Monetary Authority of Singapore (MAS) orientent les entreprises financières vers des outils CASB alignés sur une conception centrée sur l'identité. Aux États-Unis, le décret exécutif 14144 oblige les agences fédérales à vérifier chaque demande cloud, accélérant l'adoption dans le secteur public. Ces mandats qui se recoupent ancrent la croissance à long terme sur l'ensemble du marché.
Essor des intégrations CASB privilégiant l'API au sein des piles SASE
Les abonnements SASE unifiés ont fortement augmenté en 2025 à mesure que les organisations ont remplacé plusieurs produits ponctuels par un modèle de périphérie cloud convergé. Fortinet a annoncé 1,15 milliard USD de revenu annuel récurrent (ARR) SASE unifié, illustrant l'appétit commercial pour des fonctions CASB, passerelle web sécurisée (SWG) et accès réseau à confiance zéro (ZTNA) combinées[1]. L'intégration de Netskope avec l'API de conformité ChatGPT Enterprise d'OpenAI montre comment les fournisseurs intègrent des règles de détection des données pour les flux de travail d'IA générative. Au niveau de la plateforme, l'intégration en cours de Cisco avec l'analyse de journaux Splunk la positionne pour fournir une télémétrie cloud complète via une console unique. L'orchestration privilégiant l'API réduit ainsi les obstacles à l'adoption et soutient la dynamique du marché des courtiers en sécurité d'accès au cloud.
Hausse des primes de cyberassurance stimulant l'adoption du CASB
Les souscripteurs exigent désormais la preuve d'une surveillance cloud continue avant d'émettre des polices et ont augmenté les primes en ligne avec le risque d'exposition. Les entreprises ayant subi des incidents signalent des hausses moyennes des budgets liés à l'assurance de 26 % et canalisent directement des fonds vers des déploiements CASB qui fournissent des preuves automatisées de conformité aux politiques. Les banques en particulier allouent 12 % de leurs budgets informatiques à la sécurité, contre 9,7 % en 2020, et réservent des allocations importantes aux plateformes de gouvernance des accès cloud. À mesure que les modèles actuariels mûrissent, les assureurs récompensent explicitement les organisations qui mettent en œuvre la prévention des pertes de données pilotée par CASB, faisant de la tarification des assurances un levier de croissance structurel pour le marché.
Analyse d'impact des contraintes*
| Contrainte | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Dérive de configuration et politiques fantômes dans les environnements multicloud | -2.1% | Mondial, aigu dans les grandes entreprises | Court terme (≤ 2 ans) |
| Taux élevés de faux positifs nuisant à la productivité des centres d'opérations de sécurité (SOC) | -1.8% | Mondial, particulièrement dans les organisations aux ressources limitées | Moyen terme (2 à 4 ans) |
| Pénurie persistante de compétences en sécurité native du cloud | -1.3% | Mondial, sévère sur les marchés émergents | Long terme (≥ 4 ans) |
| Crainte de verrouillage fournisseur avec les suites SASE mono-fournisseur | -0.9% | Segments d'entreprise à l'échelle mondiale | Moyen terme (2 à 4 ans) |
| Source: Mordor Intelligence | |||
Dérive de configuration et politiques fantômes dans les environnements multicloud
L'exécution de politiques parallèles sur AWS, Azure et Google Cloud augmente les risques de règles non alignées qui affaiblissent l'application. L'informatique fantôme aggrave l'exposition à mesure que le personnel adopte des outils SaaS non sanctionnés, laissant des données en dehors de la supervision centrale. Le rapport de sécurité 2024 du Japon classe les expositions de la chaîne d'approvisionnement comme sa deuxième menace la plus élevée, soulignant comment les clouds tiers élargissent la surface d'attaque[2]. Les auditeurs signalent désormais des politiques de prévention des pertes de données incohérentes lors des examens de conformité, et les responsables de la sécurité citent la gestion de la dérive comme un obstacle majeur au déploiement à grande échelle du CASB sur le marché des courtiers en sécurité d'accès au cloud.
Taux élevés de faux positifs nuisant à la productivité des centres d'opérations de sécurité (SOC)
Les équipes des centres d'opérations de sécurité (SOC) luttent déjà contre la surcharge d'alertes ; des règles CASB trop agressives peuvent doubler le volume des tickets et masquer les menaces réelles. La Cloud Security Alliance note un écart de perception entre les affirmations des fournisseurs et la réalité opérationnelle, ce qui génère de la frustration chez les utilisateurs. Les moteurs d'apprentissage automatique nécessitent un réglage constant pour s'adapter à des comportements uniques, épuisant les ressources humaines limitées. Sans amélioration de la précision, certains acheteurs retardent les projets à pleine portée, modérant la croissance à court terme du marché des courtiers en sécurité d'accès au cloud.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
défis de l'accélération de l'IaaS, domination du SaaSLa protection IaaS suit un TCAC de 19,85 % jusqu'en 2031, tandis que le SaaS représentait encore 57,40 % des revenus en 2025, reflétant des cycles d'achat hérités qui favorisaient la surveillance centrée sur les applications. Cette divergence indique que la taille du marché des courtiers en sécurité d'accès au cloud pour les charges de travail d'infrastructure se développera considérablement à mesure que les entreprises renforcent les clusters Kubernetes et les fonctions sans serveur sur les clouds publics.
Le marché des courtiers en sécurité d'accès au cloud continue d'évoluer vers des plateformes qui combinent CASB, gestion de la posture de sécurité du cloud (CSPM) et gestion des droits d'accès afin que les équipes DevOps puissent intégrer des garde-fous dans les pipelines d'intégration et de déploiement continus (CI/CD). L'acquisition de DeepFactor par Cisco montre que les grands fournisseurs intègrent la sécurité d'exécution dans leurs piles, signalant une concurrence renouvelée pour remporter la prochaine vague de contrats centrés sur l'IaaS.



Par taille d'organisation :
les stratégies cloud-first des PME accélèrent l'adoptionLes PME ont affiché un CAGR prévisionnel de 18,61 % malgré le maintien par les grandes entreprises de 62,30 % du chiffre d'affaires en 2025, prouvant que la livraison cloud peut égaliser l'accès aux protections de niveau entreprise. De nombreuses PME contournent les outils sur site et s'abonnent directement à des offres SASE convergées qui intègrent le CASB, réduisant ainsi le coût total de possession.
À mesure que l'adoption s'élargit, le secteur des Courtiers en Sécurité d'Accès au Cloud doit simplifier l'intégration et proposer des services gérés qui compensent les pénuries de compétences. Des exemples de réussite tels que Grasshopper Bank montrent comment l'automatisation des tests de conformité avec des contrôles natifs du cloud permet d'économiser 50 heures par intégration partenaire et de renforcer la confiance des régulateurs.
Par mode de déploiement :
les approches hybrides gagnent du terrain dans les entreprisesLa détection basée sur les API représentait 55,20 % des revenus de 2025, mais les déploiements hybrides multimode devraient progresser à un TCAC de 21,75 %. Les entreprises acheminent de plus en plus les applications à haut risque via des proxys en ligne pour une application immédiate, tout en conservant des flux API pour l'analyse rétrospective. La part de marché des courtiers en sécurité d'accès au cloud pour les offres multimode est donc susceptible de combler l'écart par rapport aux outils exclusivement basés sur les API avant 2031.
L'informatique en périphérie et la 5G favorisent une diversification supplémentaire à mesure que les contrôles se rapprochent de l'utilisateur. Le FortiSASE à CASB en ligne de Fortinet démontre comment l'application distribuée peut maintenir l'expérience utilisateur tout en respectant une politique uniforme. Les fournisseurs qui orchestrent de manière flexible les politiques sur les proxys, les API et les agents définiront le rythme d'adoption.

Par utilisateur final :
la numérisation du secteur manufacturier stimule l'expansion verticaleLe secteur BFSI a conservé 21,60 % des dépenses de 2025, mais le secteur manufacturier affiche le plus fort dynamisme avec un TCAC projeté de 20,45 %. Les usines modernisent les plateformes de collaboration dans la chaîne d'approvisionnement et intègrent la technologie opérationnelle à l'analytique cloud, suscitant une demande de contrôles contextuels. La taille du marché des courtiers en sécurité d'accès au cloud pour les utilisateurs industriels est donc prête à enregistrer des gains exceptionnels jusqu'en 2031.
La santé reste un autre segment prioritaire à mesure que la croissance de la télémédecine élève le risque de conformité HIPAA. Le partenariat de Sentara Healthcare avec Fortinet souligne une orientation spécifique au secteur sur la souveraineté des données des patients. Les fournisseurs proposant des packs de politiques prédéfinis pour les dossiers réglementés renforceront leur part dans ces niches en expansion du marché des courtiers en sécurité d'accès au cloud.
Analyse géographique
Marché des Courtiers en Sécurité d'Accès au Cloud en Amérique du Nord
L'Amérique du Nord a représenté 36,60 % des revenus de 2025 grâce à une adoption mature du cloud et à des déclencheurs réglementaires bien définis, tels que le Décret exécutif 14144, qui oblige toutes les agences fédérales à mettre en œuvre des contrôles Zero Trust d'ici 2025. Les achats du secteur public stimulent l'adoption précoce, et les organisations canadiennes installent des solutions de Courtiers en Sécurité d'Accès au Cloud pour gérer les flux de données transfrontaliers en vertu des lois provinciales sur la protection de la vie privée. La montée en puissance des investissements technologiques au Mexique accroît la demande régionale, notamment parmi les multinationales qui orchestrent des politiques unifiées le long des corridors de l'ALENA.
Marché des Courtiers en Sécurité d'Accès au Cloud en Europe
L'Europe accélère ses investissements sous la double impulsion de NIS2 et du RGPD. La taille du marché des Courtiers en Sécurité d'Accès au Cloud pour les entreprises établies dans l'UE est appelée à progresser, les pénalités pouvant atteindre 10 millions EUR poussant les équipes de conformité vers une surveillance automatisée. Les entités britanniques post-Brexit affinent leurs règles de résidence des données, tandis que la France et l'Allemagne recherchent des alignements sur le cloud souverain qui favorisent les fournisseurs proposant un traitement local.
Marché des Courtiers en Sécurité d'Accès au Cloud en Asie-Pacifique
L'Asie-Pacifique est le marché à la croissance la plus rapide, avec un CAGR de 19,15 %, porté par les mandats de cloud souverain et de vastes programmes de transformation numérique. La loi japonaise sur la cyberdéfense active et le dispositif d'évaluation de la sécurité du METI consacrent la surveillance continue comme une responsabilité d'entreprise. Les contrôles chinois sur les transferts transfrontaliers de données stimulent l'adoption de modules de classification des données, et l'écosystème fintech en pleine expansion de l'Inde nécessite des journaux d'accès au cloud prêts pour l'audit. Les directives MAS de Singapour maintiennent les pôles financiers à l'avant-garde des mises en œuvre Zero Trust, renforçant la contribution régionale au marché des Courtiers en Sécurité d'Accès au Cloud.
Paysage réglementaire
La pression réglementaire continue de traduire la gouvernance de la sécurité cloud en contrôles auditables, renforçant le rôle du CASB en tant que couche de conformité pour les accès SaaS, IaaS et PaaS. En Europe, NIS2 et le RGPD imposent une surveillance continue et des exigences de protection des données, tandis que les travaux menés au niveau européen sur la certification en cybersécurité du cloud, y compris les discussions autour de l'EUCS liées à la souveraineté et au risque de chaîne d'approvisionnement TIC, poussent les acheteurs vers des fournisseurs et prestataires de services capables de démontrer une couverture des contrôles du cloud.
En 2026, les cadres de contrôle et les exigences de signalement des incidents durcissent encore les attentes opérationnelles en matière de surveillance de la sécurité cloud. Le BSI allemand a publié C5:2026 en tant que catalogue actualisé des critères de conformité cloud aligné sur les orientations de l'EUCS, et les voies du secteur public américain mettent l'accent sur la surveillance continue via les exigences FedRAMP. Dans le domaine des infrastructures critiques, l'activité réglementaire liée à la CIRCIA (y compris les réunions publiques de la CISA se terminant en juin 2026) laisse présager un signalement des cyberincidents plus rapide et plus standardisé. Cela accroît le besoin de journaux d'accès cloud cohérents, de preuves DLP et d'application des politiques, des capacités que les plateformes CASB et les suites SASE prennent généralement en charge.
Analyse de la chaîne de valeur
La chaîne de valeur du CASB commence par les signaux d'identité et d'accès au cloud (IdP, MFA, posture des appareils) et s'étend aux couches d'application et de visibilité fournies via des connexions basées sur API (hors bande) et des modes proxy en ligne. Les intégrations API assurent la découverte, l'évaluation des politiques et l'audit historique sur les applications SaaS, tandis que les contrôles en ligne permettent une prévention en temps réel pour les sessions à haut risque, l'exfiltration de données et les actions sensibles des flux de travail. Ces modes d'application correspondent de plus en plus aux attentes de contrôle communes référencées dans des normes telles que NIST SP 800-53 Rev. 5 (y compris les familles de contrôle relatives au contrôle d'accès et à la protection des systèmes et des communications).
Les dépendances en amont incluent les hyperscalers et les plateformes SaaS qui exposent des API d'événements et de configuration, ainsi que les tissus réseau en périphérie et fournisseurs de services qui hébergent les points d'inspection pour le CASB livré via SASE. La livraison en aval couvre les abonnements directs des entreprises et les services managés menés par des partenaires qui associent le CASB au SWG et au ZTNA, comme le montrent les partenariats SASE managés dans l'écosystème. La différenciation des produits et l'intensité de l'intégration s'intensifient également autour de la gouvernance de l'IA générative et des flux de travail agentiques, où les fournisseurs placent la politique à la frontière entre les interactions avec les modèles et les actions métier (y compris des intégrations positionnées autour des transitions décision-action de l'IA agentique).
Paysage concurrentiel
Concentration du Marché
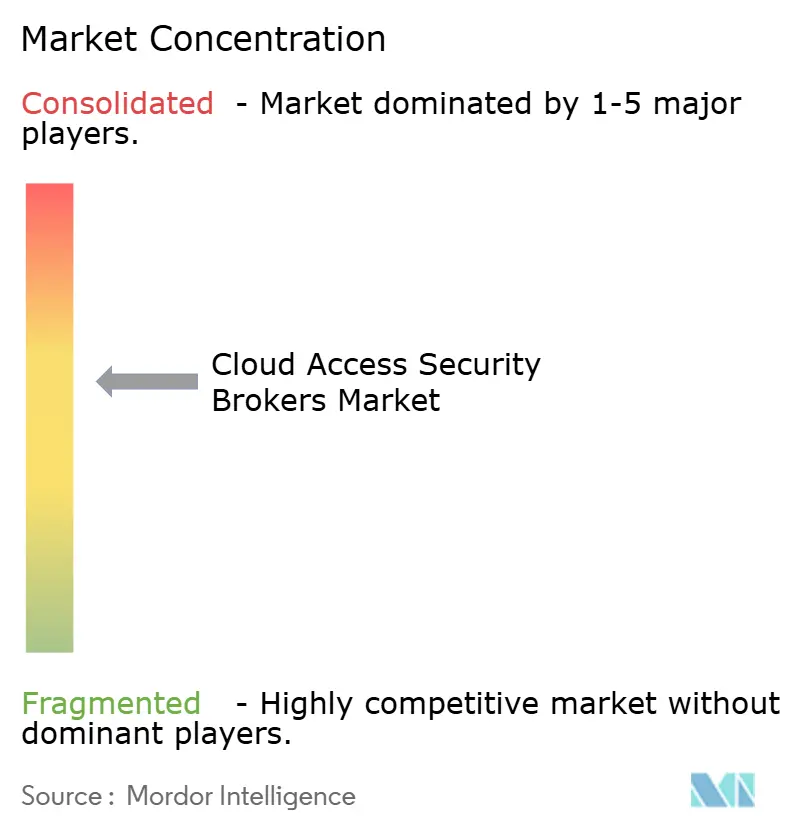
Le marché des courtiers en sécurité d'accès au cloud reste modérément concentré. Netskope a dépassé 500 millions USD de revenu annuel récurrent (ARR) et a récemment obtenu une facilité de dette supplémentaire de 401 millions USD pour accélérer les déploiements SASE. Palo Alto Networks a annoncé 4,5 milliards USD de revenu annuel récurrent en sécurité de nouvelle génération, soulignant l'appétit pour les plateformes intégrées.
L'activité de fusions et acquisitions a fortement augmenté à mesure que les fournisseurs de réseaux traditionnels rachetaient une expertise native du cloud. L'acquisition d'Avalor par Zscaler pour 350 millions USD étend l'analyse des vulnérabilités, tandis que l'acquisition de Flow Security par CrowdStrike pour 200 millions USD ajoute une visibilité sur les flux de données. L'offre de plusieurs milliards de dollars de Cisco pour Splunk illustre la prime attachée à l'unification de la télémétrie.
Les spécialistes émergents ciblent des niches inoccupées telles que l'application des politiques d'IA générative et la gouvernance des données des technologies opérationnelles. La levée de fonds de 300 millions USD de Cyera et le tableau de bord d'IA fantôme basé sur l'IA de Cato Networks reflètent la conviction des investisseurs dans des cas d'usage différenciés. Les fournisseurs capables de fusionner les couches d'identité, de données et de réseau en un graphe de politique unique devraient capturer une croissance disproportionnée.
Leaders du secteur des courtiers en sécurité d'accès au cloud
-
Netskope
-
Imperva
-
Palo Alto Networks (Prisma Access)
-
Cloudflare
-
Cisco (Cloudlock)
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Courtiers en Sécurité d'Accès au Cloud Entreprises couvertes dans ce rapport
- Netskope, Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Skyhigh Security (formerly McAfee Enterprise)
- Forcepoint LLC
- Proofpoint, Inc.
- Oracle Corporation
- International Business Machines Corporation
- Broadcom Inc. (Symantec Enterprise Division)
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- Lookout, Inc.
- Imperva, Inc.
- Zscaler, Inc.
- Cloudflare, Inc.
- CyberArk Software Ltd.
- Rapid7, Inc.
- Akamai Technologies, Inc.
- Trellix (formerly FireEye and McAfee Enterprise)
Lire l’analyse des entreprises de courtiers en sécurité d'accès au cloud
Opportunités de marché et perspectives d'avenir
La gouvernance de l'IA générative est apparue comme un espace blanc spécifique où le CASB s'étend au-delà de la DLP SaaS traditionnelle vers des contrôles d'exécution pour les invites, les réponses et les actions des outils. En juillet 2026, Palo Alto Networks a annoncé la disponibilité générale de Prisma AIRS AI Gateway pour fournir un plan de contrôle unifié pour les LLM, les agents et les appels MCP, tandis que Netskope a mis en avant des garde-fous IA et des capacités de passerelle pour l'inspection en temps d'exécution. Cette orientation produit soutient des contrôles alignés sur le CASB qui unifient la découverte de l'usage de l'IA, la protection des données sensibles et l'application des politiques sur les services d'IA autorisés et non autorisés.
La souveraineté, les contrôles à l'exportation et les achats de cloud régulé créent également une marge d'expansion pour les fournisseurs qui opérationnalisent la conformité régionale via la politique et l'infrastructure. Le BSI C5:2026 et les travaux en cours sur la certification cloud de l'UE renforcent le contrôle des acheteurs sur les lieux de traitement de la sécurité et de la télémétrie, tandis que les exigences FedRAMP maintiennent la surveillance continue au cœur des charges de travail gouvernementales. Sur le plan commercial, les fournisseurs regroupent ces besoins de conformité dans des modèles de livraison qui réduisent la charge opérationnelle, y compris le SASE managé, et utilisent des capacités qui réduisent le délai de mise en contrôle sur les parcs multicloud, aidant l'adoption à s'étendre au-delà des grandes entreprises vers les organisations aux ressources limitées.
Développements industriels récents dans Marché des Courtiers en Sécurité d'Accès au Cloud
- Juin 2026 : Netskope dévoile AI Command Center offrant une découverte complète de l'IA, une intelligence des risques et une réponse agentique corrélée. Ce lancement étend la découverte des risques pilotée par l'IA et la réponse automatisée pour le CASB et le SASE, renforçant le triage autonome et les flux de travail de sécurité coordonnés sur les plateformes de sécurité d'accès au cloud et de sécurité réseau.
- Juin 2026 : Netskope rejoint le projet Glasswing d'Anthropic pour exploiter le modèle d'IA Mythos Preview pour la détection des vulnérabilités de code. Cette collaboration confère une détection des vulnérabilités assistée par IA pour la sécurité cloud et différencie l'offre de Netskope grâce à des capacités d'IA avancées.
- Mai 2026 : Netskope étend son partenariat avec Deloitte pour fournir des services SASE managés incluant CASB, ZTNA, SWG et SD-WAN. Ce partenariat accélère la transition vers les services de sécurité managés et élargit la portée du marché.
Marché des Courtiers en Sécurité d'Accès au Cloud Portée du rapport et méthodologie de recherche
Définition et Périmètre du Marché
Ce marché couvre les revenus générés par les solutions de courtiers en sécurité d'accès au cloud et les services associés qui aident les organisations à visualiser et contrôler l'utilisation du cloud, à appliquer des politiques de sécurité et à protéger les données circulant entre les utilisateurs et les applications cloud.
Exclusions du périmètre : Ce dimensionnement exclut les piles de sécurité réseau plus larges et les services de sécurité gérés purs lorsqu'ils ne sont pas vendus en tant que produits ou projets axés sur le CASB.
Aperçu de la Segmentation
- Par modèle de service
- Infrastructure en tant que service (IaaS)
- Plateforme en tant que service (PaaS)
- Logiciel en tant que service (SaaS)
- Par taille d'organisation
- Petites et moyennes entreprises (PME)
- Grandes entreprises
- Par mode de déploiement
- Basé sur les API (hors bande)
- Proxy direct
- Proxy inverse
- Multimode / Hybride
- Par utilisateur final
- Services bancaires, financiers et d'assurance (BFSI)
- Éducation
- Gouvernement
- Santé et sciences de la vie
- Industrie manufacturière
- Commerce de détail et de gros
- Télécommunications et informatique
- Autres
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Royaume-Uni
- Allemagne
- France
- Russie
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Arabie saoudite
- Émirats arabes unis
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Sources de Données, Dimensionnement du Marché et Validation
Recherche Documentaire
La recherche documentaire a été utilisée pour établir des limites claires de ce qui constitue le chiffre d'affaires CASB et pour construire le premier ensemble d'hypothèses sur la demande et l'adoption. Nous avons examiné des sources publiques telles que les publications du NIST, les orientations de la CISA, les déclarations de cybersécurité de la SEC, le Bureau américain des statistiques du travail (pour le contexte de la main-d'œuvre et des salaires en cybersécurité) et les indicateurs de l'économie numérique de l'OCDE, ainsi que les normes et les meilleures pratiques de sécurité publiées par des organismes tels que l'ISO.
Pour refléter ce que les acheteurs déploient réellement, nous avons également utilisé des rapports annuels d'entreprises, des retranscriptions de résultats, de la documentation produit, des présentations aux investisseurs et une couverture crédible de la presse technologique sur les déploiements de sécurité cloud. Dans quelques cas, nous avons utilisé des abonnements payants approuvés pour l'intelligence financière des entreprises, les bases de données de brevets, ainsi que les actualités et les données financières afin de vérifier le calendrier des lancements, les effets des fusions-acquisitions et les lignes de chiffre d'affaires de sécurité déclarées. Les sources listées ici sont données à titre illustratif uniquement, et de nombreuses autres références publiques ont été utilisées pour la collecte de données, la clarification et la validation croisée.
Entretiens Primaires et Enquêtes
Le travail primaire s'est concentré sur la validation de ce qui est réellement acheté en tant que CASB, sur la manière dont les contrats sont structurés (autonomes ou groupés) et sur l'évolution des prix en fonction du mix d'applications cloud et du nombre d'utilisateurs. Nous avons échangé avec des responsables de la sécurité, des architectes cloud, des partenaires de distribution et des spécialistes de la mise en œuvre dans les principales régions, afin d'ajuster les hypothèses issues de la recherche documentaire lorsque les comportements d'achat réels différaient.
Répartition des répondants aux travaux de terrain de la recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Premier niveau : 31 % | Directeurs généraux (CXO) : 14 % | Asie-Pacifique : 45 % |
| Niveau intermédiaire : 48 % | Responsables fonctionnels/d'unité : 41 % | EMEA : 34 % |
| Acteurs de plus petite taille : 21 % | Managers : 45 % | Amériques : 21 % |
Dimensionnement du Marché et Prévisions
Le dimensionnement a débuté par une construction descendante qui reconstitue les dépenses adressables en reliant l'adoption du cloud en entreprise à la part des budgets de sécurité allouée aux contrôles d'application des politiques cloud et de visibilité, puis en filtrant ce qui est communément livré en tant que CASB. Pour maintenir le modèle pratique, nous avons corroboré ces résultats par des vérifications ascendantes sélectives, notamment des signaux de chiffre d'affaires de fournisseurs échantillonnés, des retours de canaux sur les tailles de contrats typiques, et des hypothèses de prix moyen de vente multipliées par les couvertures d'utilisateurs ou de charges de travail pour les schémas de déploiement courants.
Les principaux paramètres utilisés dans le modèle comprenaient le rythme d'adoption du SaaS, les besoins d'application des politiques d'identité et d'accès, la pression réglementaire et de conformité qui accroît les exigences de surveillance, la part des utilisateurs distants et hybrides accédant aux applications cloud, et l'évolution vers des achats de sécurité cloud consolidés, y compris le regroupement qui peut masquer la valeur autonome du CASB. Lorsque les ventilations directes du chiffre d'affaires n'étaient pas visibles, nous avons appliqué des règles de traitement des lacunes basées sur des indicateurs proxy cohérents issus des entretiens, des preuves de conditionnement des produits et d'une logique d'allocation reproductible.
Pour les prévisions, nous avons utilisé une analyse de scénarios étayée par des retours primaires, car l'adoption et les prix peuvent évoluer rapidement avec les changements de politique, les pics de menaces et le regroupement par les fournisseurs. Les scénarios étaient liés à des facteurs mesurables tels que la croissance des charges de travail cloud en entreprise, les contraintes de dotation en personnel de sécurité et l'intensité attendue de l'application des politiques, puis réconciliés en un cas de base unique après examen par les analystes.
Validation des Données et Cycle de Mise à Jour
La validation a été effectuée par le biais de plusieurs vérifications, en commençant par la réconciliation des totaux du modèle avec des signaux indépendants tels que la direction des dépenses de sécurité cloud dans les dépôts réglementaires, les indicateurs d'embauche et de compétences, et les schémas de déploiement client déclarés collectés lors des entretiens. Les valeurs aberrantes ont été signalées lorsque la croissance régionale ou les prix implicites sortaient des fourchettes raisonnables, et ces cas ont été retravaillés à l'aide d'hypothèses actualisées et de démarches de suivi si nécessaire.
Avant la validation finale, le modèle est examiné par étapes afin que les paramètres, les calculs et les totaux finaux soient traçables et cohérents entre les régions et les périodes. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs surviennent, tels que des changements majeurs de plateforme, des acquisitions importantes ou des évolutions politiques marquées. Juste avant la livraison, une vérification finale est effectuée afin que les clients reçoivent la vue la plus actuelle disponible.
Taille du Marché des Courtiers en Sécurité d'Accès au Cloud de Mordor Intelligence Comparée aux Autres Estimations Publiées
Les tailles de marché publiées pour le CASB ne concordent souvent pas car le terme est utilisé différemment selon les sources, et parce que le conditionnement a évolué à mesure que les outils de sécurité cloud sont regroupés. Les différences dans la sélection de l'année de base, le calendrier des devises et la question de savoir si les services sont comptabilisés à la valeur totale du contrat ou uniquement en tant que chiffre d'affaires logiciel créent également des écarts visibles.
Les preuves issues des vérifications de conditionnement des produits, des entretiens sur la structure des contrats et de la réconciliation du chiffre d'affaires des fournisseurs sont ce qui ancre Mordor Intelligence à un périmètre CASB uniquement, évitant de comptabiliser les revenus SSE adjacents ou de sécurité cloud plus larges lorsqu'ils ne sont pas clairement attribuables. Les principaux facteurs d'écart comprennent généralement la question de savoir si l'estimation traite le CASB comme une catégorie autonome ou un sous-module, la manière dont elle gère les services gérés et la mise en œuvre, et si la croissance est projetée à l'aide de sauts de pénétration agressifs ou d'une adoption progressive liée aux taux de migration vers le cloud.
Comparaison de référence
| Source | Taille du Marché | Lacunes dans la Méthodologie de Recherche |
|---|---|---|
| Mordor Intelligence | 11,10 milliards USD (2025) | |
| Éditeur A du Marché Mondial | 13,61 milliards USD (2024) | Utilise une année de base antérieure et peut capturer les revenus groupés sous l'étiquette CASB, ce qui tend à gonfler le total déclaré lorsque les modules sont conditionnés ensemble. |
| Portail de Recherche Sectorielle B | 7,50 milliards USD (2024) | Affiche une base inférieure qui reflète probablement des règles de comptage plus étroites et une estimation limitée basée sur les divulgations, avec moins d'ajustements pour les services et l'intensité du déploiement en entreprise. |
L'écart entre les trois chiffres s'explique principalement par les limites des catégories et la manière dont les contrats groupés sont réaffectés à la valeur CASB. En maintenant les règles de comptage liées à des preuves de conditionnement observables et à des étapes d'allocation reproductibles, le modèle reste transparent et peut être actualisé facilement lorsque les structures de prix ou de regroupement évoluent.
Questions clés auxquelles le rapport répond
Quelle est la taille projetée du marché des courtiers en sécurité d'accès au cloud d'ici 2031 ?
Le marché devrait atteindre 30,27 milliards USD d'ici 2031 avec un TCAC de 18,21 %.
Pourquoi les organisations investissent-elles dans des solutions CASB maintenant ?
Les mandats réglementaires tels que NIS2 et le décret exécutif américain 14144, la hausse des primes de cyberassurance et l'expansion rapide du SaaS font des contrôles CASB un prérequis pour la conformité et la réduction des risques.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Les déploiements hybrides multimode combinant des contrôles en ligne et basés sur les API affichent le TCAC le plus élevé à 21,75 % jusqu'en 2031.
Quelle région connaîtra la croissance la plus rapide ?
L'Asie-Pacifique devrait enregistrer un TCAC de 19,15 %, portée par les initiatives de cloud souverain et les nouvelles réglementations sur la résidence des données.
Quelle est la concentration de la concurrence entre fournisseurs ?
Le marché est modérément concentré ; les cinq principaux fournisseurs détiennent environ 60 % des revenus, et les fusions et acquisitions actives continuent de remodeler le paysage.
Quel secteur vertical sera le moteur de la prochaine vague de demande ?
Le secteur manufacturier devrait croître à un TCAC de 20,45 % à mesure que les usines intègrent la technologie opérationnelle à l'analytique cloud, créant de nouvelles exigences en matière de sécurité.