
Cloud Access Security Brokers Marktgröße und -anteil
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
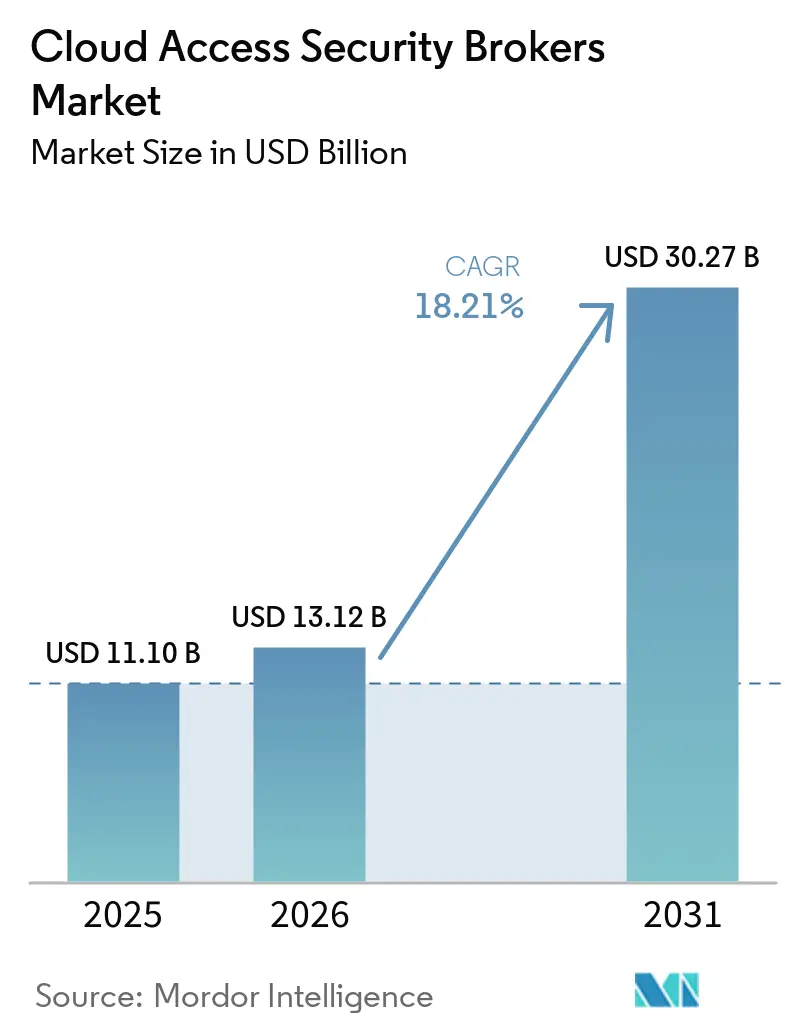
| Marktgröße (2026) | 13.12 Milliarden US-Dollar |
| Marktgröße (2031) | 30.27 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 18.21 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Cloud Access Security Brokers Marktanalyse von Mordor Intelligence
Die Größe des Cloud Access Security Brokers-Markts wird voraussichtlich von 11,10 Milliarden USD im Jahr 2025 auf 13,12 Milliarden USD im Jahr 2026 wachsen und soll bis 2031 bei einem CAGR von 18,21 % über den Zeitraum 2026–2031 einen Wert von 30,27 Milliarden USD erreichen. Unternehmen wenden sich von perimeterorientierten Abwehrmaßnahmen ab, da die EU-NIS2-Richtlinie und die US Executive Order 14144 Zero-Trust-Anforderungen durchsetzen, während die Einführung generativer KI das Risiko im Bereich Data Governance erhöht. Anbieter integrieren CASB-Funktionalität nun direkt in Secure Access Service Edge (SASE)-Plattformen und positionieren den Cloud Access Security Brokers-Markt als zentrale Schicht in ganzheitlichen Sicherheits-Stacks anstatt als ergänzendes Toolset. Das Wachstum wird auch durch höhere Cyberversicherungsprämien angetrieben, die Organisationen belohnen, die kontinuierliche Cloud-Kontrollen dokumentieren können, sowie durch API-first-Integrationen, die die Abdeckung von SaaS-, IaaS- und PaaS-Umgebungen vereinfachen. Während der Schutz von Software als Dienst (SaaS) weiterhin den Umsatz dominiert, signalisiert die zunehmende Verlagerung von Produktionsworkloads in die Cloud-Infrastruktur eine entscheidende Wende hin zur Absicherung von Multi-Cloud-Umgebungen in großem Maßstab. Der zunehmende Wettbewerb, der durch Übernahmen wie Zscaler–Avalor und CrowdStrike–Flow Security gekennzeichnet ist, konsolidiert Fähigkeiten rund um das Sicherheitslagenmanagement für Daten und die Governance generativer KI.
Wichtigste Erkenntnisse des Berichts
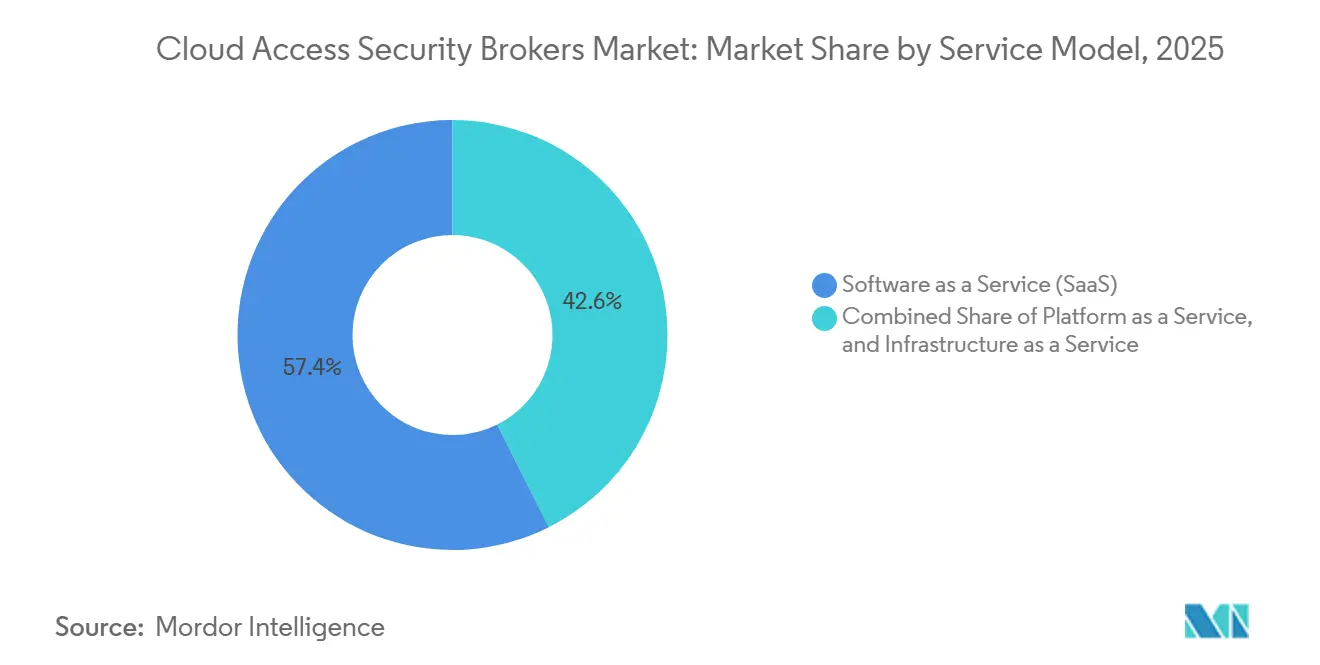
- Nach Dienstleistungsmodell führte der SaaS-Schutz im Jahr 2025 mit einem Umsatzanteil von 57,40 % am Cloud Access Security Brokers-Markt, während die IaaS-Sicherheit bis 2031 voraussichtlich mit einem CAGR von 19,85 % wachsen wird.
- Nach Unternehmensgröße hielten große Unternehmen im Jahr 2025 einen Marktanteil von 62,30 %, während kleine und mittlere Unternehmen mit einem CAGR von 18,61 % bis 2031 das stärkste Wachstum verzeichneten.
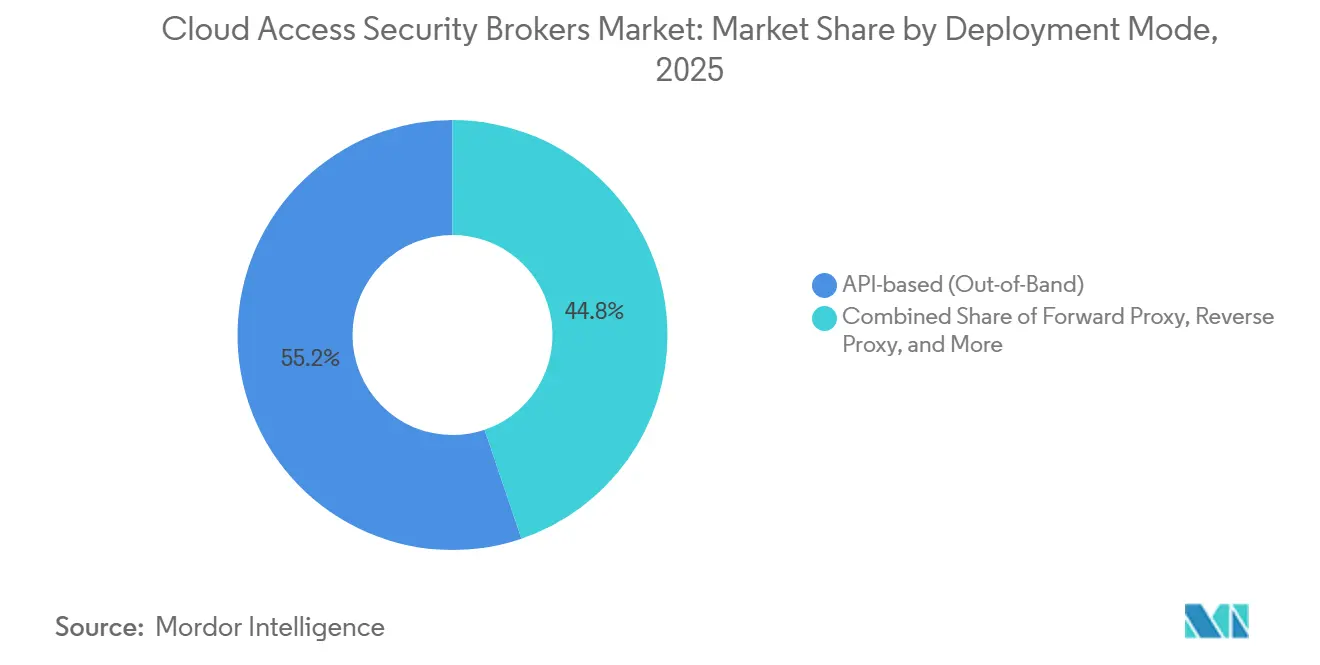
- Nach Bereitstellungsmodus entfielen im Jahr 2025 55,20 % der Größe des Cloud Access Security Brokers-Markts auf API-basierte Implementierungen, und multimodale hybride Bereitstellungen werden voraussichtlich mit einem CAGR von 21,75 % wachsen.
- Nach Endnutzer erfassten Banken, Finanzdienstleistungen und Versicherungen 21,60 % des Umsatzes im Jahr 2025, während das verarbeitende Gewerbe bis 2031 auf einen CAGR von 20,45 % zusteuert.
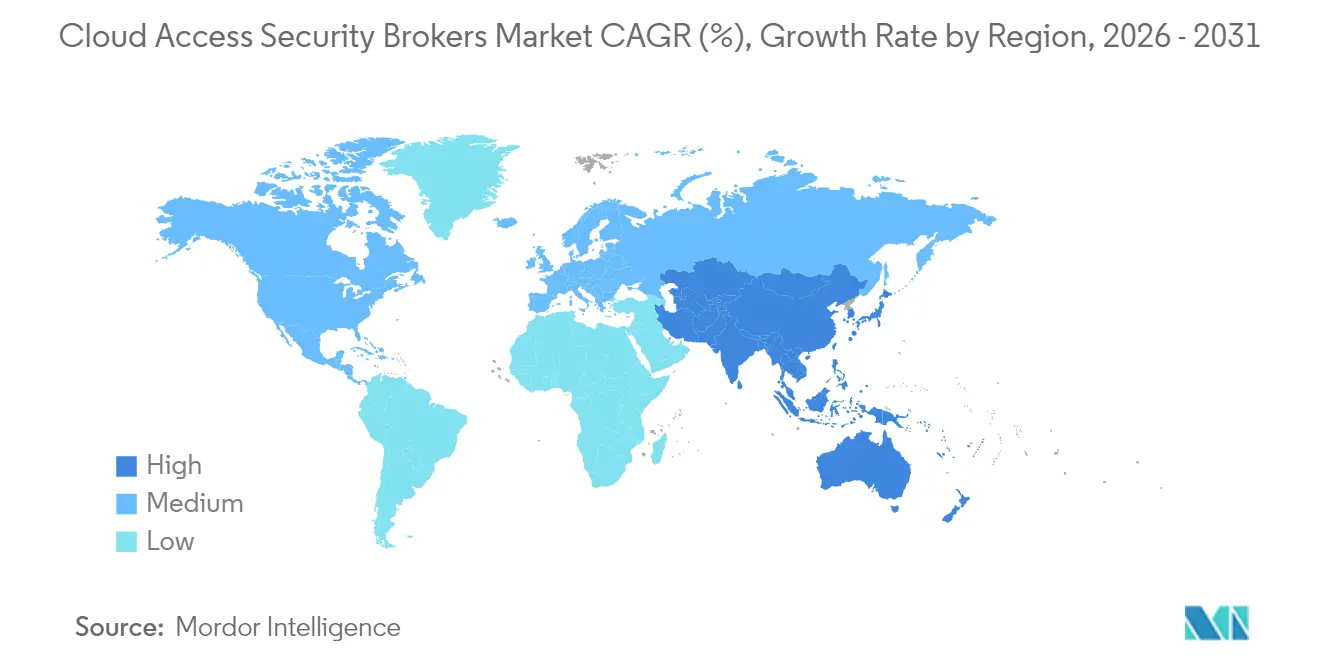
- Nach Geografie trug Nordamerika 36,60 % des Umsatzes im Jahr 2025 bei, aber der asiatisch-pazifische Raum wird bis 2031 mit 19,15 % den höchsten regionalen CAGR verzeichnen.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Rasantes Wachstum der SaaS-Nutzung über alle Branchen hinweg | +3.2% | Global, mit Beschleunigung im asiatisch-pazifischen Raum und Lateinamerika | Mittelfristig (2–4 Jahre) |
| Vorschriften für Zero-Trust und Datenlokalisierungs-Compliance | +4.1% | Nordamerika und EU führend, asiatisch-pazifischer Raum folgt | Kurzfristig (≤ 2 Jahre) |
| Anstieg von API-First-CASB-Integrationen innerhalb von SASE-Stacks | +2.8% | Global, konzentriert auf Unternehmenssegmente | Mittelfristig (2–4 Jahre) |
| Höhere Cyberversicherungsprämien treiben die CASB-Akzeptanz voran | +1.9% | Nordamerika und EU vornehmlich | Kurzfristig (≤ 2 Jahre) |
| Konvergenz von DSPM mit CASB | +2.3% | Global, angeführt von datenintensiven Branchen | Langfristig (≥ 4 Jahre) |
| Branchenspezifische vortrainierte Richtlinienpakete | +1.4% | Regulierte Branchen weltweit | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Rasantes Wachstum der SaaS-Nutzung über alle Branchen hinweg
Die SaaS-Umgebungen von Unternehmen erstrecken sich nun auf Kollaboration, CRM und Low-Code-Entwicklungsumgebungen, wodurch Transparenzlücken entstehen, die herkömmliche Firewalls nicht schließen können. Hersteller wie Nexteer Automotive setzen Inline-CASB-Kontrollen ein, um Office 365-Workloads zu sichern und gleichzeitig die DSGVO-Compliance zu gewährleisten, was die branchenübergreifende Dringlichkeit zur Steuerung von SaaS-Datenflüssen verdeutlicht. Gesundheitsdienstleister verlagern elektronische Gesundheitsakten auf Multi-Cloud-Designs und fordern granulare Richtliniendurchsetzung zur Erfüllung der HIPAA-Anforderungen. Finanzinstitute verstärken die Aufsicht über SaaS-Plug-ins von Drittanbietern, was prüfungsbereite Berichterstattung zur Voraussetzung für die Aufnahme von Anbietern macht. Zusammengenommen erhöhen diese Faktoren die Grundnachfrage im Cloud Access Security Brokers Markt.
Vorschriften für Zero-Trust und Datenlokalisierungs-Compliance
Regulierungsbehörden erheben Zero Trust vom Best-Practice-Standard zu einer durchgesetzten Norm. Die EU-NIS2-Richtlinie sieht Bußgelder von bis zu 10 Millionen EUR für Verstöße in der Lieferkette vor und verpflichtet Organisationen zur Einführung kontinuierlicher Cloud-Zugriffskontrollen. Japans kommendes fünfstufiges Cybersicherheitsbewertungssystem kodifiziert die Echtzeitüberwachung weiter, und die MAS-Leitlinien Singapurs weisen Finanzinstitute auf CASB-Werkzeuge hin, die auf identitätszentriertes Design ausgerichtet sind. In den Vereinigten Staaten verpflichtet die Exekutivverordnung 14144 Bundesbehörden dazu, jede Cloud-Anfrage zu überprüfen, was die Akzeptanz im öffentlichen Sektor beschleunigt. Diese sich überschneidenden Vorschriften verankern das langfristige Wachstum im gesamten Markt.
Anstieg von API-First-CASB-Integrationen innerhalb von SASE-Stacks
Einheitliche SASE-Abonnements stiegen im Jahr 2025 stark an, da Organisationen mehrere Einzelprodukte gegen ein konvergiertes Cloud-Edge-Modell eintauschten. Fortinet meldete einen einheitlichen SASE-ARR von USD 1,15 Milliarden, was den kommerziellen Appetit auf gemischte CASB-, SWG- und ZTNA-Funktionen verdeutlicht[1]. Netskopes Verknüpfung mit der ChatGPT Enterprise Compliance API von OpenAI zeigt, wie Anbieter Datenerkennungsregeln für Workflows mit generativer KI einbetten. Auf der Plattformebene positioniert Ciscos ausstehende Integration der Splunk-Protokollanalyse das Unternehmen so, dass es vollständige Cloud-Telemetrie über eine einzige Konsole bereitstellen kann. Die API-First-Orchestrierung senkt daher die Adoptionshürden und erhält den Schwung für den Cloud Access Security Brokers Markt.
Höhere Cyberversicherungsprämien treiben die CASB-Akzeptanz voran
Versicherer verlangen nun den Nachweis einer kontinuierlichen Cloud-Überwachung, bevor sie Policen ausstellen, und haben die Prämien entsprechend dem Expositionsrisiko erhöht. Unternehmen, die Vorfälle erleiden, berichten von durchschnittlichen versicherungsbedingten Budgetsteigerungen von 26 % und leiten Mittel direkt in CASB-Einführungen um, die automatisierte Nachweise der Richtlinienkonformität liefern. Banken weisen insbesondere 12 % ihrer IT-Budgets für Sicherheit aus, gegenüber 9,7 % im Jahr 2020, und reservieren erhebliche Mittel für Cloud-Zugriffssteuerungsplattformen. Da sich versicherungsmathematische Modelle weiterentwickeln, belohnen Versicherer explizit Organisationen, die CASB-gestützte Datenverlustprävention implementieren, und machen die Versicherungspreisgestaltung zu einem strukturellen Wachstumshebel für den Markt.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeitlicher Horizont der Auswirkung |
|---|---|---|---|
| Konfigurationsdrift und Schattenrichtlinien in Multi-Clouds | -2.1% | Global, gravierend in großen Unternehmen | Kurzfristig (≤ 2 Jahre) |
| Hohe Falsch-Positiv-Raten beeinträchtigen die SOC-Produktivität | -1.8% | Global, insbesondere in ressourcenbeschränkten Organisationen | Mittelfristig (2–4 Jahre) |
| Anhaltender Fachkräftemangel im Bereich Cloud-native Sicherheit | -1.3% | Global, gravierend in Schwellenmärkten | Langfristig (≥ 4 Jahre) |
| Befürchtungen bezüglich Anbieterabhängigkeit bei Single-Vendor-SASE-Suiten | -0.9% | Unternehmenssegmente weltweit | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Konfigurationsdrift und Schattenrichtlinien in Multi-Clouds
Der parallele Betrieb von Richtlinien in AWS, Azure und Google Cloud erhöht die Wahrscheinlichkeit nicht aufeinander abgestimmter Regeln, die die Durchsetzung schwächen. Schatten-IT verstärkt das Risiko, da Mitarbeitende nicht autorisierte SaaS-Tools einsetzen und Daten außerhalb der zentralen Aufsicht hinterlassen. Japans Sicherheitsbericht 2024 stuft Risiken in der Lieferkette als zweithöchste Bedrohung ein und unterstreicht, wie Cloud-Dienste von Drittanbietern die Angriffsfläche vergrößern[2]. Prüfer weisen nun bei Compliance-Überprüfungen auf inkonsistente Datenverlustrichtlinien hin, und Sicherheitsverantwortliche nennen das Drift-Management als das größte Hindernis bei der Skalierung von CASB-Bereitstellungen im Cloud Access Security Brokers Markt.
Hohe Falsch-Positiv-Raten beeinträchtigen die SOC-Produktivität
SOC-Teams kämpfen bereits mit einer Alarmflut; zu aggressive CASB-Regeln können das Ticketvolumen verdoppeln und reale Bedrohungen verbergen. Die Cloud Security Alliance stellt eine Wahrnehmungslücke zwischen den Anbieterversprechen und der operativen Realität fest, was zu Benutzerfrustration führt. Engines für maschinelles Lernen müssen ständig angepasst werden, um sich an einzigartige Verhaltensmuster anzupassen, was begrenzte menschliche Ressourcen beansprucht. Solange sich die Genauigkeit nicht verbessert, verzögern einige Käufer vollständige Projekte, was das kurzfristige Wachstum im Cloud Access Security Brokers Markt dämpft.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicemodell:
IaaS-Beschleunigungsherausforderungen, SaaS-DominanzDer IaaS-Schutz verfolgt einen CAGR von 19,85 % bis 2031, während SaaS im Jahr 2025 noch 57,40 % des Umsatzes ausmachte, was auf legacy-bedingte Kaufzyklen zurückzuführen ist, die die anwendungszentrierte Überwachung bevorzugten. Diese Divergenz zeigt an, dass die Cloud Access Security Brokers Marktgröße für Infrastruktur-Workloads erheblich zunehmen wird, da Unternehmen Kubernetes-Cluster und serverlose Funktionen in öffentlichen Clouds absichern.
Der Cloud Access Security Brokers Markt verlagert sich weiterhin in Richtung Plattformen, die CASB, CSPM und Berechtigungsmanagement verbinden, damit DevOps-Teams Leitplanken in CI/CD-Pipelines einbetten können. Ciscos Übernahme von DeepFactor zeigt, dass große Anbieter Laufzeitsicherheit in ihre Stacks integrieren, was auf einen erneuten Wettbewerb um die nächste Welle IaaS-zentrierter Deals hindeutet.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße:
Cloud-First-Strategien von KMU beschleunigen die AkzeptanzKMU verzeichneten eine CAGR-Prognose von 18,61 %, obwohl große Unternehmen im Jahr 2025 62,30 % des Umsatzes hielten, was beweist, dass die Cloud-Bereitstellung den Zugang zu unternehmensgerechten Schutzmaßnahmen angleichen kann. Viele KMU überspringen lokale Tools und abonnieren stattdessen direkt konvergierte SASE-Angebote, die CASB bündeln, wodurch die Gesamtbetriebskosten gesenkt werden.
Da die Einführung zunimmt, muss die Cloud Access Security Brokers-Branche das Onboarding vereinfachen und verwaltete Dienste anbieten, die den Fachkräftemangel ausgleichen. Erfolgsgeschichten wie die der Grasshopper Bank zeigen, wie die Automatisierung von Compliance-Tests mit Cloud-nativen Kontrollen 50 Stunden pro Partnerintegration einspart und das Vertrauen der Aufsichtsbehörden stärkt.
Nach Bereitstellungsmodus:
Hybride Ansätze gewinnen bei Unternehmen an BedeutungDie API-basierte Erkennung entfiel auf 55,20 % des Umsatzes im Jahr 2025, dennoch wird erwartet, dass Multimode-Hybride mit einem CAGR von 21,75 % steigen. Unternehmen leiten zunehmend risikoreiche Anwendungen durch Inline-Proxies zur sofortigen Durchsetzung und behalten API-Feeds für die retrospektive Analyse bei. Der Cloud Access Security Brokers Marktanteil für Multimode-Angebote wird daher wahrscheinlich den Vorsprung von Nur-API-Tools vor 2031 aufholen.
Edge Computing und 5G treiben die weitere Diversifizierung voran, da Kontrollen näher an den Benutzer rücken. Fortinets FortiSASE Inline-CASB demonstriert, wie verteilte Durchsetzung die Benutzererfahrung aufrechterhalten und gleichzeitig einheitliche Richtlinien einhalten kann. Anbieter, die Richtlinien flexibel über Proxies, APIs und Agenten orchestrieren, werden das Akzeptanztempo vorgeben.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzer:
Digitalisierung des verarbeitenden Gewerbes treibt die vertikale Expansion voranDer BFSI-Sektor behielt 21,60 % der Ausgaben im Jahr 2025, aber das verarbeitende Gewerbe zeigt die höchste Dynamik mit einem prognostizierten CAGR von 20,45 %. Fabriken modernisieren Plattformen für die Zusammenarbeit in der Lieferkette und integrieren Betriebstechnologie mit Cloud-Analytik, was die Nachfrage nach kontextbezogenen Kontrollen antreibt. Die Cloud Access Security Brokers Marktgröße für industrielle Nutzer ist daher bis 2031 für überdurchschnittliche Gewinne prädestiniert.
Das Gesundheitswesen bleibt ein weiteres vorrangiges Segment, da das Wachstum der Telemedizin das HIPAA-Compliance-Risiko erhöht. Die Partnerschaft von Sentara Healthcare mit Fortinet unterstreicht den branchenspezifischen Fokus auf die Datensouveränität von Patienten. Anbieter, die vorgefertigte Richtlinienpakete für regulierte Datensätze liefern, werden ihren Anteil in diesen expandierenden Nischen des Cloud Access Security Brokers Marktes stärken.
Geografische Analyse
Cloud Access Security Brokers-Markt in Nordamerika
Nordamerika hielt 2025 einen Anteil von 36,60 % am Umsatz, begünstigt durch eine ausgereifte Cloud-Akzeptanz und klar definierte regulatorische Impulse wie die Executive Order 14144, die alle Bundesbehörden verpflichtet, bis 2025 Zero-Trust-Kontrollen einzuführen. Die Beschaffung im öffentlichen Sektor treibt die frühe Akzeptanz voran, und kanadische Organisationen implementieren Cloud Access Security Brokers, um grenzüberschreitende Datenflüsse im Rahmen provinzieller Datenschutzgesetze zu verwalten. Mexikos wachsende Technologieinvestitionen steigern die regionale Nachfrage, insbesondere bei multinationalen Unternehmen, die einheitliche Richtlinien entlang der NAFTA-Korridore koordinieren.
Cloud Access Security Brokers-Markt in Europa
Europa beschleunigt seine Investitionen unter dem doppelten Impuls von NIS2 und DSGVO. Die Marktgröße für Cloud Access Security Brokers bei EU-ansässigen Unternehmen dürfte steigen, da Bußgelder von bis zu 10 Millionen EUR die Compliance-Teams zur automatisierten Überwachung drängen. Britische Unternehmen nach dem Brexit verfeinern ihre Datenspeicherungsregeln, während Frankreich und Deutschland souveräne Cloud-Ausrichtungen anstreben, die Anbieter mit lokaler Datenverarbeitung bevorzugen.
Cloud Access Security Brokers-Markt im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum ist das am schnellsten wachsende Marktsegment mit einem CAGR von 19,15 %, angetrieben durch Mandate für souveräne Cloud-Lösungen und weitreichende Agenden zur digitalen Transformation. Japans Gesetz zur aktiven Cyberabwehr und das Sicherheitsbewertungsschema des METI verankern die kontinuierliche Überwachung als unternehmerische Verantwortung. Chinas Kontrollen für grenzüberschreitende Datenübertragungen fördern die Einführung von Datenklassifizierungsmodulen, und Indiens wachsendes fintech-Ökosystem erfordert prüfungsfähige Cloud-Zugriffsprotokolle. Die MAS-Richtlinien Singapurs halten Finanzzentren an der Spitze der Zero-Trust-Implementierungen und vertiefen den regionalen Beitrag zum Cloud Access Security Brokers-Markt.
Regulatorisches Umfeld
Der regulatorische Druck übersetzt die Governance der Cloud-Sicherheit weiterhin in überprüfbare Kontrollen und stärkt CASB als Compliance-Ebene über SaaS-, IaaS- und PaaS-Zugriffe hinweg. In Europa treiben NIS2 und die DSGVO die Erwartungen an kontinuierliche Überwachung und Datenschutz voran, während Arbeiten auf EU-Ebene zur Zertifizierung der Cloud-Cybersicherheit, einschließlich der EUCS-Diskussionen im Zusammenhang mit Souveränität und ICT-Lieferkettenrisiken, Käufer zu Anbietern und Dienstleistern drängen, die eine umfassende Abdeckung der Cloud-Kontrollen nachweisen können.
Im Jahr 2026 verschärfen Kontrollrahmen und Anforderungen an die Vorfallmeldung die betrieblichen Erwartungen an die Überwachung der Cloud-Sicherheit weiter. Das deutsche BSI veröffentlichte C5:2026 als aktualisierten Kriterienkatalog für Cloud-Compliance, abgestimmt auf die EUCS-Richtungen, und US-amerikanische Vorgehensweisen im öffentlichen Sektor betonen die kontinuierliche Überwachung durch FedRAMP-Anforderungen. Im Bereich kritischer Infrastrukturen deutet die Regelsetzungsaktivität von CIRCIA (einschließlich der CISA-Bürgerforen, die im Juni 2026 abgeschlossen werden) auf eine schnellere, stärker standardisierte Meldung von Cybervorfällen hin. Dies erhöht den Bedarf an konsistenten Cloud-Zugriffsprotokollen, DLP-Nachweisen und Richtliniendurchsetzung, Fähigkeiten, die CASB-Plattformen und SASE-Suiten üblicherweise unterstützen.
Wertschöpfungskettenanalyse
Die CASB-Wertschöpfungskette beginnt mit Cloud-Identitäts- und Zugriffssignalen (IdP, MFA, Geräte-Status) und erstreckt sich über Durchsetzungs- und Sichtbarkeitsebenen, die über API-basierte (Out-of-Band-) Verbindungen und Inline-Proxy-Modi bereitgestellt werden. API-Integrationen ermöglichen Erkennung, Richtlinienbewertung und historische Auditierung über SaaS-Anwendungen hinweg, während Inline-Kontrollen die Echtzeit-Prävention für risikoreiche Sitzungen, Datenexfiltration und sensible Workflow-Aktionen unterstützen. Diese Durchsetzungsmodi entsprechen zunehmend gängigen Kontrollanforderungen, wie sie in Standards wie NIST SP 800-53 Rev. 5 (einschließlich der Kontrollfamilien für Zugriffskontrolle sowie System- und Kommunikationsschutz) referenziert werden.
Zu den vorgelagerten Abhängigkeiten zählen Hyperscaler und SaaS-Plattformen, die Ereignis- und Konfigurations-APIs bereitstellen, sowie Netzwerk-Edge- und Dienstanbieter-Infrastrukturen, die Inspektionspunkte für SASE-bereitgestellte CASB hosten. Die nachgelagerte Bereitstellung umfasst direkte Unternehmensabonnements und partnergeführte Managed Services, die CASB mit SWG und ZTNA bündeln, was sich in Managed-SASE-Partnerschaften im Ökosystem widerspiegelt. Die Produktdifferenzierung und Integrationsintensität steigen zudem im Bereich der Governance für generative KI und agentenbasierte Workflows, wo Anbieter Richtlinien an der Grenze zwischen Modellinteraktionen und Geschäftsaktionen platzieren (einschließlich Integrationen, die um agentenbasierte KI-Übergänge von Entscheidung zu Aktion positioniert sind).
Wettbewerbslandschaft
Marktkonzentration
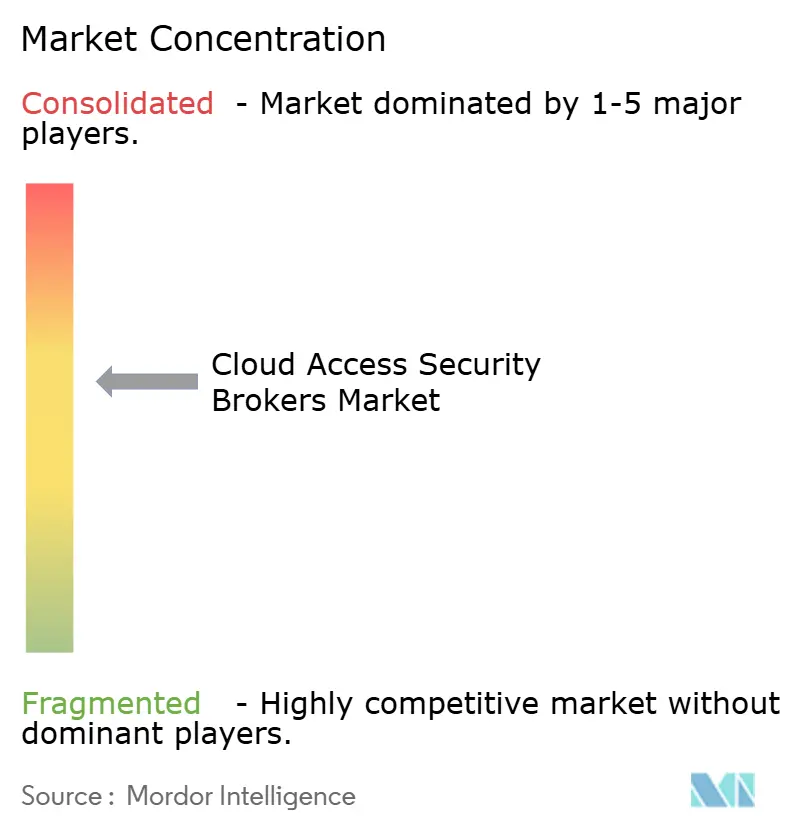
Der Cloud Access Security Brokers Markt bleibt mäßig konzentriert. Netskope überschritt einen ARR von USD 500 Millionen und sicherte sich kürzlich eine zusätzliche Schuldenfinanzierung von USD 401 Millionen, um SASE-Einführungen zu beschleunigen. Palo Alto Networks meldete einen Next-Generation-Sicherheits-ARR von USD 4,5 Milliarden und unterstreicht damit den Appetit auf integrierte Plattformen.
Die M&A-Aktivität stieg stark an, da etablierte Netzwerkanbieter Cloud-native Expertise erwarben. Zscalers Übernahme von Avalor für USD 350 Millionen erweitert die Schwachstellenanalyse, während CrowdStrikes Übernahme von Flow Security für USD 200 Millionen die Sichtbarkeit von Datenflüssen verbessert. Ciscos milliardenschweres Angebot für Splunk verdeutlicht den Aufschlag, der der Telemetrie-Vereinheitlichung beigemessen wird.
Aufstrebende Spezialisten zielen auf Nischenbereiche wie die Richtliniendurchsetzung für generative KI und die OT-Datenverwaltung ab. Cyeras Finanzierungsrunde über USD 300 Millionen und Cato Networks' KI-gestütztes Shadow-KI-Dashboard spiegeln das Anlegervertrauen in differenzierte Anwendungsfälle wider. Anbieter, die Identitäts-, Daten- und Netzwerkebenen in einem einzigen Richtliniengraph zusammenführen können, werden voraussichtlich überdurchschnittliches Wachstum erzielen.
Branchenführer im Cloud Access Security Brokers Markt
-
Netskope
-
Imperva
-
Palo Alto Networks (Prisma Access)
-
Cloudflare
-
Cisco (Cloudlock)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cloud Access Security Brokers-Markt Unternehmen in diesem Bericht
- Netskope, Inc.
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Skyhigh Security (formerly McAfee Enterprise)
- Forcepoint LLC
- Proofpoint, Inc.
- Oracle Corporation
- International Business Machines Corporation
- Broadcom Inc. (Symantec Enterprise Division)
- Check Point Software Technologies Ltd.
- Trend Micro Incorporated
- Lookout, Inc.
- Imperva, Inc.
- Zscaler, Inc.
- Cloudflare, Inc.
- CyberArk Software Ltd.
- Rapid7, Inc.
- Akamai Technologies, Inc.
- Trellix (formerly FireEye and McAfee Enterprise)
Lesen Sie die Analyse der Cloud Access Security Brokers-Unternehmen
Marktchancen und Zukunftsaussichten
Die Governance generativer KI hat sich als spezifischer Freiraum herauskristallisiert, in dem CASB über traditionelles SaaS-DLP hinaus auf Laufzeitkontrollen für Prompts, Antworten und Tool-Aktionen erweitert. Im Juli 2026 kündigte Palo Alto Networks die allgemeine Verfügbarkeit von Prisma AIRS AI Gateway an, um eine einheitliche Kontrollebene für LLMs, Agenten und MCP-Aufrufe bereitzustellen, während Netskope KI-Leitplanken und Gateway-Funktionen für die Laufzeitinspektion hervorhob. Diese Produktrichtung unterstützt CASB-ausgerichtete Kontrollen, die die Erkennung der KI-Nutzung, den Schutz sensibler Daten und die Richtliniendurchsetzung über genehmigte und nicht genehmigte KI-Dienste hinweg vereinheitlichen.
Souveränität, Exportkontrollen und die Beschaffung regulierter Cloud-Dienste schaffen zudem Wachstumsspielraum für Anbieter, die regionale Compliance über Richtlinien und Infrastruktur operationalisieren. BSI C5:2026 und die laufenden Arbeiten zur EU-Cloud-Zertifizierung verschärfen die Prüfung der Käufer hinsichtlich des Ortes, an dem Sicherheitsverarbeitung und Telemetrie erfolgen, während FedRAMP-Anforderungen die kontinuierliche Überwachung für staatliche Workloads weiterhin zentral halten. Kommerziell bündeln Anbieter diese Compliance-Anforderungen in Bereitstellungsmodelle, die den operativen Aufwand reduzieren, einschließlich Managed SASE, und nutzen Fähigkeiten, die die Zeit bis zur Kontrolle über Multicloud-Umgebungen hinweg verkürzen, was dazu beiträgt, die Akzeptanz über große Unternehmen hinaus auf ressourcenbeschränkte Organisationen auszuweiten.
Neueste Industrielle Entwicklungen in Cloud Access Security Brokers-Markt
- Juni 2026: Netskope stellt das AI Command Center vor, das umfassende KI-Erkennung, Risikointelligenz und korrelierte agentenbasierte Reaktion bietet. Die Einführung erweitert die KI-gestützte Risikoerkennung und automatisierte Reaktion für CASB und SASE und stärkt die autonome Triage und koordinierte Sicherheitsworkflows über Cloud-Access-Security- und Netzwerksicherheitsplattformen hinweg.
- Juni 2026: Netskope tritt dem Anthropic Project Glasswing bei, um das Mythos-Preview-KI-Modell zur Erkennung von Code-Schwachstellen zu nutzen. Die Zusammenarbeit ermöglicht KI-gestützte Schwachstellenerkennung für die Cloud-Sicherheit und differenziert das Angebot von Netskope durch fortschrittliche KI-Fähigkeiten.
- Mai 2026: Netskope erweitert die Partnerschaft mit Deloitte, um Managed-SASE-Dienste einschließlich CASB, ZTNA, SWG und SD-WAN bereitzustellen. Die Partnerschaft beschleunigt den Übergang zu Managed-Security-Services und erweitert die Marktreichweite.
Cloud Access Security Brokers-Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst Umsätze aus Cloud Access Security Broker-Lösungen und zugehörigen Diensten, die Organisationen dabei helfen, die Cloud-Nutzung einzusehen und zu kontrollieren, Sicherheitsrichtlinien durchzusetzen und Daten zu schützen, die zwischen Nutzern und Cloud-Anwendungen übertragen werden.
Ausschlüsse aus dem Umfang: Diese Größenbestimmung schließt breitere Netzwerksicherheits-Stacks und reine verwaltete Sicherheitsdienste aus, wenn diese nicht als CASB-fokussierte Produkte oder Projekte verkauft werden.
Segmentierungsübersicht
- Nach Servicemodell
- Infrastruktur als Dienst (IaaS)
- Plattform als Dienst (PaaS)
- Software als Dienst (SaaS)
- Nach Unternehmensgröße
- Kleine und mittlere Unternehmen (KMU)
- Großunternehmen
- Nach Bereitstellungsmodus
- API-basiert (Out-of-Band)
- Vorwärtsproxy
- Umkehrproxy
- Multimode / Hybrid
- Nach Endnutzer
- Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI)
- Bildung
- Regierung
- Gesundheitswesen und Biowissenschaften
- Verarbeitendes Gewerbe
- Einzel- und Großhandel
- Telekommunikation und IT
- Sonstige
- Nach Geographie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Rest von Südamerika
- Europa
- Vereinigtes Königreich
- Deutschland
- Frankreich
- Russland
- Rest von Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Rest von Asien-Pazifik
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Rest des Nahen Ostens
- Afrika
- Südafrika
- Nigeria
- Rest von Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Sekundärforschung wurde eingesetzt, um klare Grenzen dafür zu setzen, was als CASB-Umsatz gilt, und um den ersten Satz von Nachfrage- und Einführungsannahmen zu erstellen. Wir haben öffentliche Quellen wie NIST-Veröffentlichungen, CISA-Leitlinien, SEC-Cybersicherheitsoffenlegungen, das US Bureau of Labor Statistics (für den Kontext der Cybersicherheitsbelegschaft und -löhne) sowie OECD-Indikatoren zur digitalen Wirtschaft geprüft, zuzüglich von Standards und bewährten Sicherheitspraktiken, die von Gremien wie ISO veröffentlicht wurden.
Um abzubilden, was Käufer tatsächlich einsetzen, haben wir auch Jahresberichte von Unternehmen, Ergebnistranskripte, Produktdokumentation, Investorenpräsentationen und glaubwürdige technologische Presseberichterstattung über Cloud-Sicherheits-Rollouts verwendet. In einigen Fällen haben wir genehmigte kostenpflichtige Abonnements für finanzielle Unternehmensinformationen, Patentdatenbanken sowie Nachrichten und Finanzdaten genutzt, um den Zeitpunkt von Markteinführungen, M&A-Auswirkungen und gemeldete Sicherheitsumsatzlinien zu überprüfen. Die hier aufgeführten Quellen sind nur illustrativ, und viele andere öffentliche Referenzen wurden für die Datenerhebung, Klärung und Kreuzvalidierung verwendet.
Primärinterviews und Umfragen
Die Primärarbeit konzentrierte sich auf die Validierung dessen, was tatsächlich als CASB gekauft wird, wie Geschäfte verpackt werden (eigenständig versus gebündelt) und wie sich die Preisgestaltung mit dem Cloud-Anwendungsmix und der Nutzeranzahl verändert. Wir haben mit Sicherheitsverantwortlichen, Cloud-Architekten, Kanalpartnern und Implementierungsspezialisten in den wichtigsten Regionen gesprochen, damit die Annahmen aus der Sekundärforschung angepasst werden konnten, wenn reale Kaufmuster abwichen.
Verteilung der Befragten in der Primärforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 31 % | CXOs: 14 % | APAC: 45 % |
| Mittlere Ebene: 48 % | Funktions-/Bereichsleiter: 41 % | EMEA: 34 % |
| Kleinere Marktteilnehmer: 21 % | Manager: 45 % | Amerika: 21 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung begann mit einem Top-down-Aufbau, der den adressierbaren Ausgabenbedarf rekonstruiert, indem die Cloud-Einführung in Unternehmen mit dem Anteil der Sicherheitsbudgets verknüpft wird, der für die Durchsetzung von Cloud-Richtlinien und Transparenzkontrollen aufgewendet wird, und dann gefiltert wird, was üblicherweise als CASB bereitgestellt wird. Um das Modell praktikabel zu halten, haben wir diese Ergebnisse mit selektiven Bottom-up-Prüfungen abgeglichen, einschließlich stichprobenartiger Umsatzsignale von Anbietern, Kanal-Feedback zu typischen Auftragsgrößen sowie Annahmen zu Durchschnittsverkaufspreisen multipliziert mit Nutzer- oder Workload-Abdeckungsannahmen für gängige Bereitstellungsmuster.
Zu den wichtigsten Eingaben im Modell gehörten das Tempo der SaaS-Einführung, der Bedarf an der Durchsetzung von Identitäts- und Zugriffsrichtlinien, regulatorischer und Compliance-Druck, der die Überwachungsanforderungen erhöht, der Anteil von Remote- und Hybrid-Nutzern, die auf Cloud-Anwendungen zugreifen, sowie die Verlagerung hin zu einem konsolidierten Cloud-Sicherheitseinkauf, einschließlich Bündelung, die den eigenständigen CASB-Wert verschleiern kann. Wo direkte Umsatzaufteilungen nicht sichtbar waren, haben wir Lückenbehandlungsregeln angewendet, die auf konsistenten Proxy-Indikatoren aus Interviews, Produktverpackungsnachweisen und wiederholbarer Zuordnungslogik basieren.
Für die Prognose haben wir eine Szenarioanalyse verwendet, die durch primäres Feedback unterstützt wird, da sich Einführung und Preisgestaltung durch Richtlinienänderungen, Bedrohungsspitzen und Anbieterbündelung schnell verändern können. Die Szenarien wurden an messbare Treiber wie das Wachstum von Cloud-Workloads in Unternehmen, Einschränkungen bei der Sicherheitsbesetzung und die erwartete Intensität der Richtliniendurchsetzung geknüpft und dann nach einer Analystenprüfung auf einen einzigen Basisfall abgestimmt.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgte durch mehrere Prüfungen, beginnend mit der Abstimmung der Modelltotale mit unabhängigen Signalen wie der Richtung der Cloud-Sicherheitsausgaben in Einreichungen, Einstellungs- und Qualifikationsindikatoren sowie in Interviews gesammelten Mustern für den Rollout bei Kunden. Ausreißer wurden markiert, wenn regionales Wachstum oder implizite Preisgestaltung außerhalb vernünftiger Bandbreiten lagen, und diese Fälle wurden mit aktualisierten Annahmen und bei Bedarf mit Nachfolgekontakten überarbeitet.
Vor der Freigabe wird das Modell schrittweise überprüft, sodass Eingaben, Berechnungen und Endtotale über Regionen und Zeiträume hinweg nachvollziehbar und konsistent sind. Berichte werden jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse eintreten, wie z. B. größere Plattformänderungen, große Übernahmen oder starke Richtlinienverschiebungen. Unmittelbar vor der Lieferung wird ein abschließender Durchgang durchgeführt, damit die Kunden die aktuellste verfügbare Ansicht erhalten.
Mordor Intelligence's Größe des Cloud Access Security Brokers-Markts im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Marktgrößen für CASB stimmen häufig nicht überein, da der Begriff in verschiedenen Quellen unterschiedlich verwendet wird und weil sich die Verpackung geändert hat, da Cloud-Sicherheitstools gebündelt werden. Unterschiede bei der Auswahl des Basisjahres, dem Währungszeitpunkt und der Frage, ob Dienste zum vollen Vertragswert oder nur als Softwareumsatz gezählt werden, erzeugen ebenfalls sichtbare Lücken.
Nachweise aus Produktverpackungsprüfungen, Interviews zur Auftragsstruktur und der Abstimmung von Anbieterergebnissen verankern Mordor Intelligence bei einem ausschließlich auf CASB ausgerichteten Umfang, der vermeidet, angrenzende SSE- oder breitere Cloud-Sicherheitsumsätze zu zählen, wenn diese nicht klar zurechenbar sind. Zu den wichtigsten Lückentreibern gehört in der Regel, ob die Schätzung CASB als eigenständige Kategorie oder als Untermodul behandelt, wie sie mit verwalteten Diensten und Implementierung umgeht und ob das Wachstum anhand aggressiver Durchdringungssprünge oder schrittweiser Einführung im Zusammenhang mit Cloud-Migrationsraten prognostiziert wird.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 11,10 Mrd. USD (2025) | |
| Globaler Marktherausgeber A | 13,61 Mrd. USD (2024) | Verwendet ein früheres Basisjahr und kann gebündelte Umsätze unter dem CASB-Label erfassen, was dazu neigt, das gemeldete Gesamtergebnis zu erhöhen, wenn Module zusammen verpackt werden. |
| Branchenforschungsportal B | 7,50 Mrd. USD (2024) | Zeigt eine niedrigere Basis, die wahrscheinlich engere Zählregeln und eine begrenzte offenlegungsbasierte Schätzung widerspiegelt, mit weniger Anpassung für Dienste und die Intensität des Unternehmens-Rollouts. |
Die Streuung über die drei Zahlen wird hauptsächlich durch Kategoriengrenzen und die Art und Weise erklärt, wie gebündelte Verträge auf den CASB-Wert zurückgeführt werden. Indem die Zählregeln an beobachtbare Verpackungsnachweise und wiederholbare Zuordnungsschritte geknüpft werden, bleibt das Modell transparent und kann sauber aktualisiert werden, wenn sich Preis- oder Bündelstrukturen ändern.
Im Bericht beantwortete Schlüsselfragen
Wie groß ist die projizierte Größe des Cloud Access Security Brokers Marktes bis 2031?
Es wird erwartet, dass der Markt bis 2031 bei einem CAGR von 18,21 % USD 30,27 Milliarden erreichen wird.
Warum investieren Organisationen jetzt in CASB-Lösungen?
Regulatorische Vorschriften wie NIS2 und die US-amerikanische Exekutivverordnung 14144, höhere Cyberversicherungsprämien und die rasche SaaS-Expansion machen CASB-Kontrollen zur Voraussetzung für Compliance und Risikominderung.
Welches Bereitstellungsmodell wächst am schnellsten?
Multimode-Hybrid-Bereitstellungen, die Inline- und API-Kontrollen kombinieren, weisen den höchsten CAGR von 21,75 % bis 2031 auf.
Welche Region wird das schnellste Wachstum verzeichnen?
Für den asiatisch-pazifischen Raum wird ein CAGR von 19,15 % prognostiziert, angetrieben durch souveräne Cloud-Initiativen und neue Datenlokalisierungsvorschriften.
Wie konzentriert ist der Anbieterwettbewerb?
Der Markt ist mäßig konzentriert; die fünf größten Anbieter halten etwa 60 % des Umsatzes, und aktive M&A-Aktivitäten gestalten das Feld weiterhin um.
Welche Branche wird die nächste Nachfragewelle antreiben?
Das verarbeitende Gewerbe wird voraussichtlich mit einem CAGR von 20,45 % wachsen, da Fabriken Betriebstechnologie mit Cloud-Analytik integrieren und damit neue Sicherheitsanforderungen schaffen.