
Tamaño y Cuota del Mercado de Secure Access Service Edge de América del Norte
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
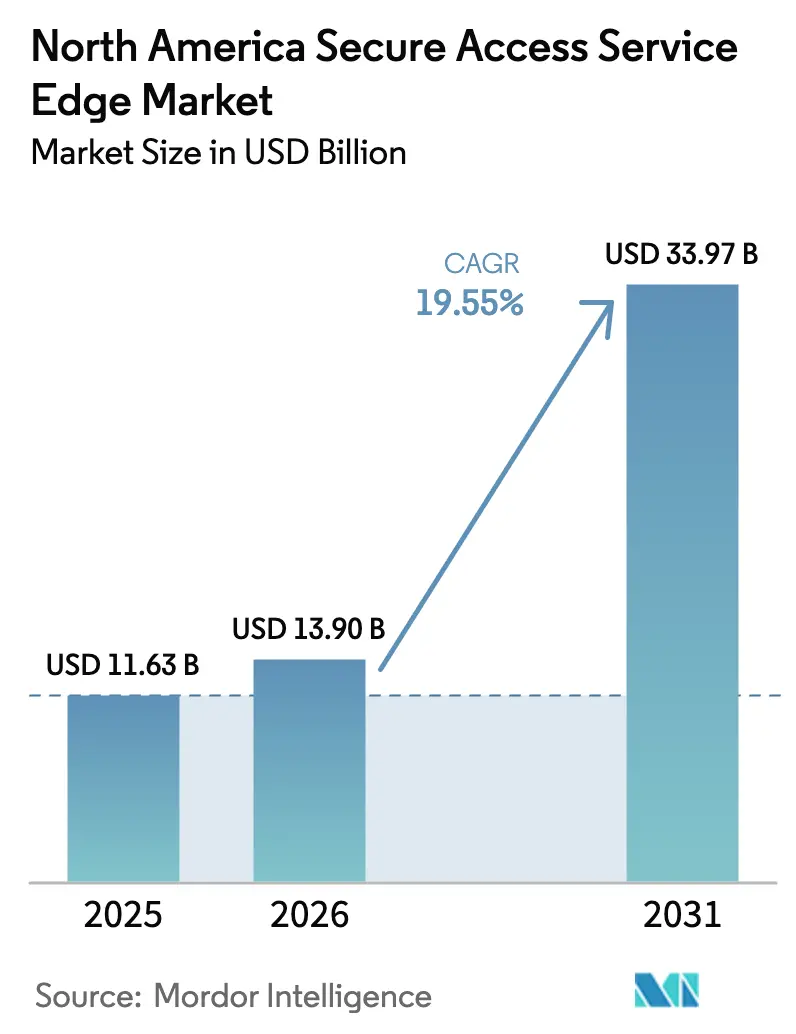
| Tamaño del mercado en el año base (2025) | 11.63 Mil millones de dólares |
| Tamaño del Mercado (2026) | 13.9 Mil millones de dólares |
| Tamaño del Mercado (2031) | 33.97 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 19.55 % |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Secure Access Service Edge de América del Norte por Mordor Intelligence
El tamaño del mercado de secure access service edge en 2026 se estima en 13.900 millones de USD, en crecimiento desde el valor de 2025 de 11.630 millones de USD, con proyecciones para 2031 que muestran 33.970 millones de USD, creciendo a una CAGR del 19,55% durante el período 2026-2031. La rápida convergencia de las redes y la seguridad en una única pila nativa en la nube satisface la conectividad para el trabajo híbrido, suprime las ciberamenazas recurrentes y elimina el costoso hardware local. La entrega en la nube elimina las restricciones geográficas, ayudando a las grandes empresas a estandarizar la aplicación de políticas y permitiendo a las pequeñas y medianas empresas adquirir protección de nivel empresarial sin desembolsos de capital. La persistente presión regulatoria en torno a la privacidad de los datos acelera las actualizaciones de plataformas, mientras que la conectividad perimetral habilitada por 5G impulsa la adopción de servicios gestionados entre las sucursales distribuidas. Los principales proveedores compiten en orquestación asistida por IA que aprovisiona políticas dinámicas, protege el tráfico multinube y reduce los gastos operativos mediante la resolución automatizada de problemas.
Conclusiones Clave del Informe
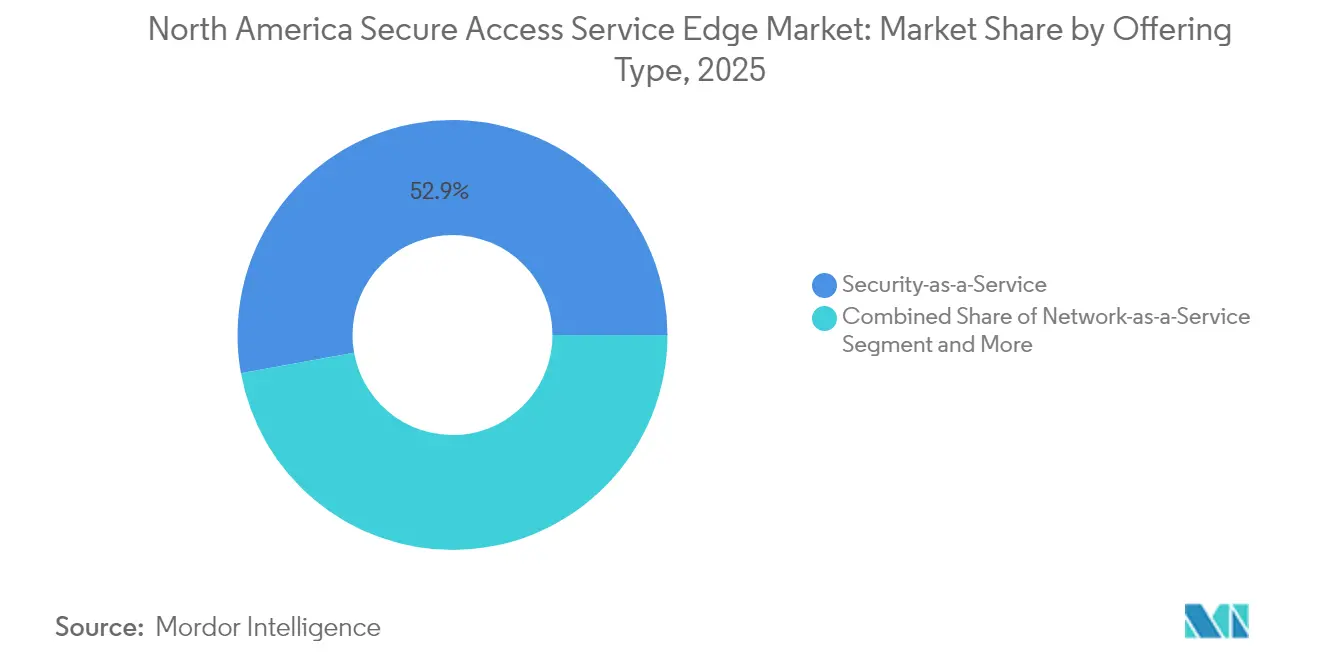
- Por tipo de oferta, Seguridad como Servicio capturó el 52,85% de la cuota del mercado de secure access service edge en 2025, mientras que los Servicios SASE Gestionados tienen una previsión de crecimiento a una CAGR del 20,1% hasta 2031.
- Por componente, SD-WAN mantuvo una contribución del 41,25% al tamaño del mercado de secure access service edge en 2025; el Acceso a la Red de Confianza Cero está preparado para avanzar a una CAGR del 20,9% hasta 2031.
- Por modo de implementación, las implementaciones en la nube representaron el 64,92% del tamaño del mercado de secure access service edge en 2025 y se espera que registren una CAGR del 22,15% durante el período.
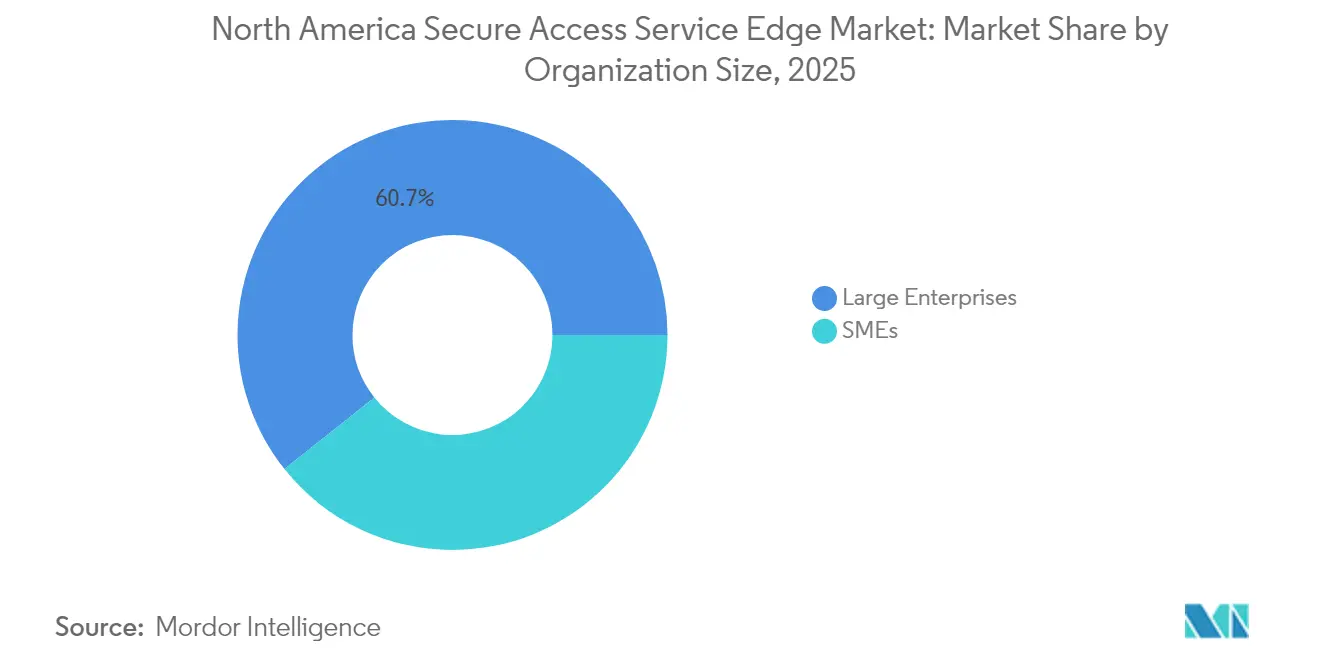
- Por tamaño de organización, las grandes empresas controlaron el 60,72% del tamaño del mercado de secure access service edge en 2025, mientras que las pymes se están expandiendo a una CAGR del 21,05% hasta 2031.
- Por vertical de usuario final, BFSI acaparó el 27,05% de los ingresos en 2025; se proyecta que el sector sanitario crecerá a una CAGR del 19,95% hasta 2031.
- Por país, Estados Unidos mantuvo el 79,25% de la cuota del tamaño del mercado de secure access service edge en 2025, mientras que se anticipa que México registrará una CAGR del 20,6% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado de Secure Access Service Edge de América del Norte
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Aumento de la demanda de conectividad para el trabajo híbrido | +4.2% | Global, con mayor concentración en EE. UU. y Canadá | Corto plazo (≤ 2 años) |
| Explosión de los volúmenes de tráfico multinube y SaaS | +3.8% | Núcleo de América del Norte, con expansión hacia México | Mediano plazo (2-4 años) |
| Endurecimiento de las normativas de privacidad de datos (CCPA, Quebec Bill-64) | +2.9% | California (EE. UU.), Quebec (Canadá), con expansión regional | Largo plazo (≥ 4 años) |
| Automatización de políticas impulsada por IA para reducir el OPEX | +3.1% | Centros empresariales de EE. UU., centros financieros de Canadá | Mediano plazo (2-4 años) |
| Operadoras 5G que ofrecen SASE gestionado en el perímetro | 2.7% | Principales áreas metropolitanas de EE. UU., centros urbanos de Canadá | Largo plazo (≥ 4 años) |
| Impulso hacia la sostenibilidad para consolidar el hardware de sucursales | 2.5% | América del Norte, con ganancias tempranas en corredores tecnológicos | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de la Demanda de Conectividad para el Trabajo Híbrido
Más del 80% de las organizaciones de América del Norte planean adoptar la Confianza Cero para 2026, lo que refleja un alejamiento decisivo de las VPN heredadas que registraron un aumento del 82,5% en vulnerabilidades críticas entre 2020 y 2025.[1]Mary Pratt, "Por qué el 81% de las organizaciones planea adoptar la Confianza Cero para 2026", CIO, cio.com Las plataformas SASE aplican acceso centrado en la identidad, microsegmentación y verificación continua, estabilizando así la productividad remota. Un caso práctico de Salesforce registró una ganancia de ancho de banda quíntuple tras reemplazar los enlaces MPLS por una red troncal SASE basada en SD-WAN sin incrementar el coste de conectividad.
Explosión de los Volúmenes de Tráfico Multinube y SaaS
La salida directa a la nube a través de SD-WAN reduce la latencia de ida y vuelta hasta cinco veces en comparación con el enrutamiento a través del centro de datos, garantizando un rendimiento fiable de SaaS.[2]Zeus Kerravala, "Logrando la Transformación de la WAN con Redes Orientadas a la Seguridad", Network World, networkworld.com SASE ofrece una política uniforme en las cargas de trabajo de Amazon Web Services, Microsoft Azure y Google Cloud. Cloud OnRamp de Cisco reduce el tiempo de incorporación a la nube pública de días a horas y optimiza el enrutamiento para plataformas de I+D biofarmacéuticas que gestionan conjuntos de datos genómicos.
Endurecimiento de las Normativas de Privacidad de Datos (CCPA, Quebec Bill-64)
Las leyes de privacidad de California y Quebec imponen notificación de brechas en tiempo real y cuantiosas sanciones por la gestión indebida de datos. La Prevención de Pérdida de Datos nativa dentro de SASE inspecciona los flujos de tráfico para bloquear la exfiltración de contenido regulado. El sector sanitario ilustra la urgencia: 181 incidentes de ransomware expusieron 25,6 millones de registros de pacientes en 2024, impulsando las demandas de rescate promedio a 5,7 millones de USD.
Automatización de Políticas Impulsada por IA para Reducir el OPEX
Cato Networks aplica análisis predictivos para recomendar reglas de acceso granulares que se ajustan automáticamente a medida que cambian los patrones de uso, reduciendo los volúmenes de tickets manuales. Palo Alto Networks agrega indicaciones en lenguaje natural a su SASE Impulsado por IA para que los administradores puedan describir su intención en inglés cotidiano en lugar de comandos con sintaxis compleja.[3]Palo Alto Networks, "Salesforce Multiplica su Ancho de Banda con Prisma SD-WAN", paloaltonetworks.com
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Complejidad de la migración desde MPLS heredado | -2.8% | Corredores empresariales de EE. UU., distritos financieros de Canadá | Mediano plazo (2-4 años) |
| Escasez de talento en ciberseguridad | -2.1% | América del Norte, aguda en ciudades rurales y de nivel medio | Largo plazo (≥ 4 años) |
| Preocupaciones por la dependencia de un único proveedor | -1.7% | Grandes empresas de EE. UU., sectores gubernamentales de Canadá | Corto plazo (≤ 2 años) |
| Limitaciones de latencia por banda ancha rural | -1.4% | EE. UU. rural, Canadá remoto, norte de México | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Complejidad de la Migración desde MPLS Heredado
El ancho de banda MPLS ahora crece solo un 6,7% hasta 2028, en contraste con el tráfico en la nube que aumenta un 29% anualmente, dejando una brecha de rendimiento cada vez mayor. Las estrategias de reemplazo total arriesgan tiempos de inactividad y controles de acceso mal configurados, por lo que muchas empresas llevan a cabo la migración de forma gradual superponiendo túneles SD-WAN sobre los circuitos existentes. La exposición temporal de reglas de firewall no utilizadas puede crear oportunidades de movimiento lateral que los adversarios explotan durante las ventanas de transición.
Escasez de Talento en Ciberseguridad
La investigación de ISC² informa que América del Norte enfrenta un déficit de 500.000 profesionales cualificados, con los municipios rurales experimentando los mayores desafíos de contratación. Los ejecutivos mexicanos mencionan los déficits de talento entre los tres principales obstáculos para la adopción de seguridad 5G. SASE mitiga la brecha al consolidar los planos de control y presentar recomendaciones generadas por IA que nivelan las cargas de trabajo entre los equipos de TI reducidos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Oferta: Los Servicios Gestionados Aceleran la Adopción de la Seguridad en la Nube
El mercado de secure access service edge registra una contribución de Seguridad como Servicio del 52,85% en 2025 debido a la preferencia por los modelos de suscripción que eliminan el gasto de capital. Los Servicios SASE Gestionados, aunque más pequeños hoy en día, muestran una CAGR del 20,1% y se benefician de la conectividad integrada que consolida el firewall, la VPN y SD-WAN en una tarifa por sitio. Las operadoras de telecomunicaciones amplían el alcance disponible al incorporar autenticación sin cliente en las tarjetas SIM, reduciendo la fricción de aprovisionamiento para los trabajadores de campo. Los Servicios Profesionales siguen siendo fundamentales durante la transición, orientando evaluaciones, validación del diseño y optimización posterior a la migración para sectores altamente regulados como la banca. La Red como Servicio refuerza el impulso de las suscripciones a través del ancho de banda bajo demanda que escala durante los picos de tráfico estacionales. Las alianzas estratégicas entre integradores e hiperescaladores agilizan aún más los ciclos de adopción, ya que las arquitecturas de referencia previamente probadas acortan las fases de prueba de concepto.
La evolución del servicio también refleja el apetito de los proveedores por fortalecer los ingresos recurrentes. El SASE Avanzado de Verizon, la asociación de computación perimetral de ATandT y las divisiones 5G de T-Mobile ilustran hojas de ruta diversificadas que amplían los verticales disponibles. Las empresas que antes adquirían dispositivos de seguridad cada cinco años ahora renuevan licencias en la nube anualmente, mejorando la precisión de las previsiones para los proveedores. A medida que se intensifica la competencia de precios, los paneles de autoservicio mejorados con IA emergen como palancas de diferenciación, permitiendo a los clientes ajustar las políticas sin necesidad de contrataciones de servicios profesionales.
Nota: Las cuotas de todos los segmentos individuales están disponibles tras la adquisición del informe


Por Componente: La Confianza Cero Reconfigura las Bases de la Red
SD-WAN aportó el 41,25% de los ingresos en 2025 y sigue siendo la base para la dirección del tráfico y la selección dinámica de rutas. Sin embargo, el crecimiento se modera a medida que la tecnología se convierte en un requisito básico. El Acceso a la Red de Confianza Cero asciende en una trayectoria de CAGR del 20,9% a medida que el acceso remoto se moderniza más allá de la VPN. La incorporación de comprobaciones de postura de dispositivos y análisis del comportamiento de los usuarios reduce la superficie de ataque dentro de las cargas de trabajo de alto valor. La Puerta de Enlace Web Segura y el Intermediario de Seguridad de Acceso a la Nube siguen atrayendo el gasto impulsado por el cumplimiento normativo entre las entidades financieras y sanitarias que deben registrar cada transacción SaaS. El Firewall como Servicio migra los motores de políticas distribuidos a puntos de presencia en la nube, reduciendo la latencia de actualización. La Prevención de Pérdida de Datos se beneficia de los mandatos de privacidad, mientras que la Monitorización de la Experiencia Digital ayuda a los equipos de operaciones a diagnosticar picos de latencia con visibilidad en tiempo real salto a salto.
La convergencia de componentes favorece los catálogos de un único proveedor: Gartner prevé que las plataformas unificadas controlarán el 65% de las adquisiciones de SD-WAN para 2027, frente al 20% en 2024. La adquisición de Infiot por parte de Netskope produjo una WAN sin Fronteras que ofrece Confianza Cero, análisis de calidad de la experiencia y aceleración de aplicaciones en un único portal. Fortinet integra la inteligencia de amenazas en su firewall de nueva generación, SD-WAN y perímetro seguro, minimizando la desviación de políticas y agilizando la respuesta a incidentes.
Por Modo de Implementación: La Nube Supera a las Instalaciones Locales
La nube representa el 64,92% de la adopción y avanza a una CAGR del 22,15% a medida que las empresas desplazan las pilas de seguridad del centro de datos en favor de nodos de inspección distribuidos más cercanos a los usuarios. La escalabilidad atrae a las empresas de temporada que amplían la capacidad para eventos promocionales y luego la reducen al nivel base. Las instalaciones locales mantienen su posición para las mesas de negociación de baja latencia y las cargas de trabajo gubernamentales clasificadas sujetas a mandatos de soberanía. Los esquemas híbridos combinan pasarelas de coubicación con puntos de presencia SASE para mantener un rendimiento predecible al tiempo que se gestiona el cumplimiento normativo. El portafolio de VMware ejemplifica la flexibilidad de implementación al permitir a los clientes alternar entre pasarelas en la nube y orquestadores alojados localmente sin modificar los objetos de política.
La computación perimetral reconfigura aún más el panorama. La adopción del 5G aumenta y lleva la inspección a la proximidad de las estaciones base, reduciendo el retardo de ida y vuelta para el mantenimiento de realidad aumentada en plantas de fabricación. Las divisiones controladas por las operadoras reservan un rendimiento predecible e incorporan filtrado de DNS en línea, cerrando brechas que antes existían entre las sucursales celulares y las fijas. El hardware de bajo consumo energético diseñado para los estantes de oficinas remotas apoya el imperativo de sostenibilidad de reducir la densidad de racks y el consumo de energía en los sitios subordinados.
Por Tamaño de Organización: Las Pymes Reducen la Brecha de Protección
Las grandes empresas acaparan el 60,72% de los ingresos debido a las asignaciones presupuestarias consolidadas y la complejidad multinube que exige una segmentación ultragranular. Sin embargo, las pymes registran una CAGR del 21,05%, aprovechando las licencias de pago por crecimiento que eliminan la adquisición inicial de hardware. Un único panel en la nube reemplaza un conjunto heterogéneo de firewalls dispares, filtros de contenido y concentradores VPN, reduciendo la carga de formación. Los socios tecnológicos se dirigen a las pymes con planos preconfigurados que descubren automáticamente los endpoints y aplican reglas de mínimo privilegio en segundos.
Para las grandes organizaciones, predominan los motivos de consolidación. Las auditorías internas revelan renovaciones de firewalls superpuestas, pasarelas web redundantes y servicios de descifrado SSL dispersos que inflan los gastos operativos. Un cambio a una única plataforma logra una menor complejidad en las renovaciones y simplifica la gestión de proveedores. La gobernanza mejora a medida que los registros de auditoría se centralizan bajo un único plano de gestión, satisfaciendo el escrutinio a nivel de consejo de administración sobre la postura de ciberriesgo.
Nota: Las cuotas de todos los segmentos individuales están disponibles tras la adquisición del informe
Por Vertical de Usuario Final: El Sector Sanitario Avanza Mientras se Multiplican las Amenazas
BFSI mantiene el 27,05% de la cuota debido a marcos regulatorios estrictos como las directrices PCI-DSS y FFIEC que ordenan la monitorización continua y el cifrado de datos en tránsito. El sector sanitario es el de mayor crecimiento con una CAGR del 19,95%, ya que los grupos de ransomware adoptan tácticas de doble extorsión, amenazando con filtrar información de salud protegida si el pago se retrasa. La arquitectura de Hospital de Confianza Cero introduce microsegmentación en cada dispositivo médico, bloqueando el movimiento lateral que a menudo paraliza los sistemas de radiología o las bombas de infusión durante un ataque. El sector minorista se beneficia del pedido omnicanal, requiriendo conectividad de sucursales que escale con los picos estacionales. Los organismos gubernamentales adoptan la arquitectura para satisfacer la Orden Ejecutiva de EE. UU. sobre la Mejora de la Ciberseguridad Nacional, que estipula un cambio hacia la Confianza Cero para las redes federales. La industria manufacturera adopta SASE para proteger la tecnología operativa que ahora transmite telemetría directamente a plataformas de análisis en la nube.
La transformación digital se alinea con la expansión de la telesalud impulsada por la pandemia. SASE se integra con soluciones de vídeo compatibles con la HIPAA y sistemas de historia clínica electrónica, realizando comprobaciones de política en línea que garantizan que los datos de los pacientes permanezcan confinados en los dominios aprobados. El aislamiento de endpoints restringe el acceso de los contratistas a departamentos hospitalarios específicos, evitando que las credenciales robadas al personal remoto accedan a los registros electrónicos.
Análisis Geográfico
El mercado de secure access service edge exhibe una divergencia regional significativa en toda América del Norte. Estados Unidos contribuye con el 79,25% de los ingresos en 2025 gracias a los densos clusters empresariales en Silicon Valley, Nueva York y Washington D.C. que requieren seguridad perimetral de alto nivel. La migración a la nube en organismos federales y bancos del Fortune 500 sostiene actualizaciones plurianuales, reforzando el estatus de precursor. Las operadoras de nivel 1 se asocian con proveedores de plataformas para incorporar la Confianza Cero en las ofertas inalámbricas fijas 5G que enrutan el tráfico hacia puntos de presencia SASE a nivel nacional.
Canadá le sigue con un impulso constante anclado por el Quebec Bill-64, que eleva las obligaciones de soberanía de datos y obliga a las empresas transfronterizas a adoptar una inspección uniforme en todos los estados y provincias. Los centros financieros de Toronto y Vancouver instalan pasarelas en la nube que registran los flujos en suelo canadiense para cumplir los mandatos locales de residencia de datos. Las redes sanitarias adoptan SASE para mitigar el ransomware, aprovechando la analítica de IA para detectar tráfico este-oeste anómalo dentro de los portales de pacientes.
Panorama regulatorio
La adopción de SASE en Norteamérica está vinculada a los requisitos de arquitectura de seguridad del sector público y a las obligaciones de privacidad. En junio de 2026, la Cybersecurity and Infrastructure Security Agency (CISA) emitió una guía que ayuda a las agencias federales a transitar del modelo Trusted Internet Connections (TIC) 2.0 hacia TIC 3.0 utilizando SASE como parte de una implementación más amplia de Zero Trust, reforzando los patrones de inspección y aplicación de políticas entregados en la nube para las redes gubernamentales. Los compradores federales también evalúan las implementaciones de SASE frente al Federal Risk and Authorization Management Program (FedRAMP), que influye en las hojas de ruta de autorización de proveedores y en la documentación requerida para los controles de seguridad en la nube.
El manejo transfronterizo de datos continúa dando forma a las decisiones de diseño de SASE en la región, especialmente en torno a la inspección, el registro y la gestión de claves. La U.S. CLOUD Act (18 U.S.C. 2713) puede obligar a los proveedores de servicios bajo jurisdicción estadounidense a divulgar datos independientemente de dónde se almacenen. Por separado, la guía de enero de 2026 vinculada al EU-U.S. Data Privacy Framework (DPF) enfatiza las expectativas de verificación continua sobre el estado de certificación de los destinatarios en EE. UU. en las transferencias transfronterizas. En conjunto, estas presiones aumentan el peso de las decisiones de residencia de datos, la gobernanza de subprocesadores y el registro listo para auditoría en los criterios de compra en Estados Unidos, Canadá y México.
Análisis de la cadena de valor
En Norteamérica, la cadena de valor de SASE comienza con la ingeniería de plataformas nativas de la nube en los planos de control de ZTNA, SWG, CASB, FWaaS, DLP y SD-WAN. Luego se extiende a la infraestructura hiperescalable y de borde que alberga los puntos de presencia, antes de llegar a la implementación empresarial y las operaciones continuas. Las operadoras de telecomunicaciones y los proveedores de servicios gestionados respaldan una gran parte de la orquestación al combinar la conectividad con plataformas de seguridad en la nube y aprovechar el alcance de la red troncal, el peering y el acceso de última milla para ofrecer un rendimiento consistente en sucursales distribuidas y fuerzas laborales móviles. Alianzas como la de AT&T con Palo Alto Networks destacan cómo las redes de operadoras y las pilas de SASE se integran en ofertas gestionadas orientadas a empresas.
Aguas abajo, el valor se desplaza hacia servicios de integración, migración y gobernanza que conectan proveedores de identidad, señales de postura de los endpoints y telemetría SIEM/SOAR en flujos de trabajo de políticas unificados. Los requisitos del sector público y de las industrias reguladas añaden pasos en torno a la autorización y el empaquetado de evidencias, incluida la alineación con las expectativas de FedRAMP en las contrataciones federales, junto con controles operativos para la retención de registros y la residencia de datos. Los mecanismos de interoperabilidad entre plataformas de seguridad y núcleos de redes privadas también son relevantes para la latencia y el rendimiento, mientras que el aseguramiento de la cadena de suministro incluye cada vez más el mapeo de subprocesadores en la nube y la gestión de la soberanía de las claves de descifrado, a medida que la inspección del tráfico pasa de los dispositivos a puntos de aplicación en la nube distribuidos.
Panorama Competitivo
La competencia en América del Norte sigue siendo moderadamente consolidada. Los cinco principales proveedores, liderados por Palo Alto Networks, Cisco, Zscaler, Fortinet y Cato Networks, supervisan conjuntamente una parte significativa de los ingresos recurrentes por suscripciones. La consolidación persiste: Palo Alto Networks completó su adquisición de Splunk por 28.000 millones de USD en 2024, integrando la observabilidad en la analítica de seguridad para proporcionar un contexto de amenazas más enriquecido. Cisco adquirió los activos de QRadar de IBM para infundir telemetría SIEM en Secure Connect, reforzando la detección de movimiento lateral. Netskope añadió Infiot y ahora comercializa Borderless WAN que fusiona la conectividad y la seguridad en una única licencia.
Los proveedores se diferencian en IA. Zscaler procesa más de 500.000 millones de transacciones diarias a través de modelos de aprendizaje automático que correlacionan las puntuaciones de riesgo de usuario, dispositivo y destino. Las Políticas Autónomas de Cato predicen etiquetas de segmentación óptimas y las ajustan automáticamente a los cambios de tráfico, facilitando la administración para los equipos con recursos limitados. Fortinet aprovecha los ASIC personalizados dentro de su Tejido de Seguridad para impulsar la inspección profunda de paquetes a velocidades de línea que coinciden con los enlaces de fibra de alta velocidad, preservando la experiencia del usuario durante la salida a la nube.
Líderes de la Industria de Secure Access Service Edge de América del Norte
Akamai Technologies Inc.
Aruba Networks (an HPE Company)
AT&T Inc.
Barracuda Networks Inc.
Broadcom Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
Las redes resilientes al cómputo cuántico y la protección de identidad están comenzando a destacar como áreas de capacidad diferenciadas dentro de SASE, particularmente a medida que las empresas buscan actualizaciones para flujos de confidencialidad y autenticación de larga duración. En julio de 2026, AT&T y Palo Alto Networks anunciaron un tejido SASE resiliente al cómputo cuántico que integra Prisma SD-WAN con las capacidades de red de AT&T, presentando la criptografía post-cuántica (PQC) como una vía de actualización práctica dentro de las ofertas de SASE gestionadas. AT&T también ha hecho referencia al uso de las capacidades del Cisco 8000 Series Secure Router para el cifrado y la autenticación resilientes al cómputo cuántico alineados con los estándares del National Institute of Standards and Technology (NIST). Esto apunta a una oportunidad para que proveedores y operadoras empaqueten transporte listo para PQC, controles del ciclo de vida de certificados y agilidad criptográfica en contratos de SASE para compradores de infraestructura crítica, BFSI y del gobierno.
La modernización de la arquitectura federal también crea una oportunidad más amplia para los proveedores capaces de operacionalizar telemetría de grado de cumplimiento y controles de seguridad en la nube a escala. La guía de CISA de junio de 2026, que apoya a las agencias en su transición de TIC 2.0 a TIC 3.0 mediante SASE e incluye expectativas de alimentar telemetría de red al servicio en la nube Comprehensive Log Aggregation Warehouse (CLAW), eleva el estándar para las canalizaciones de registros, la auditabilidad de políticas y las operaciones gestionadas. Junto con restricciones de privacidad regionales como la CCPA en California y la Ley 64 de Quebec, y el escrutinio de las transferencias transfronterizas de datos en el contexto del Data Privacy Framework, los compradores están priorizando modelos de implementación flexibles, incluidas opciones de control en la nube, VPC o en las instalaciones, además de opciones de residencia de datos. Esa combinación sustenta la demanda continua de plataformas y servicios gestionados que puedan demostrar gobernanza en Estados Unidos, Canadá y México.
Desarrollos recientes del sector
- Marzo de 2026: Akamai Technologies Inc. anunció capacidades impulsadas por IA para Akamai Guardicore Segmentation, permitiendo la identificación, el análisis y la generación automática de políticas impulsados por IA para la aplicación de la seguridad. El lanzamiento amplía las capacidades de microsegmentación y zero-trust similares a SASE en el mercado de SASE de Norteamérica. Fortalece la posición de mercado en la automatización de políticas impulsada por IA y la segmentación dinámica en entornos de TI híbridos.
- Agosto de 2025: AT&T Inc. y Cisco entregaron una solución SASE integral que permite conectividad segura a través de la plataforma Cisco Secure Access. La alianza representa una colaboración directa de implementación de SASE en el mercado de Norteamérica. La ampliación de capacidad fortalece la consolidación de las ofertas de SASE mediante funcionalidad de un solo proveedor, reduciendo la complejidad operativa para las empresas.
- Abril de 2025: Hewlett Packard Enterprise Aruba Networking amplió Aruba Central con implementaciones de nube privada virtual (VPC) y en las instalaciones para abordar la soberanía de datos y el control regional. La capacidad mejora la flexibilidad de implementación y las opciones de residencia de datos para los clientes de SASE en Norteamérica. Amplía las vías de adopción de SASE mediante configuraciones híbridas de nube/instalaciones.


Marco de la metodología de investigación y alcance del informe
Definición y cobertura del mercado
Este mercado abarca el gasto en Norteamérica en ofertas de secure access service edge entregadas en la nube que combinan acceso a la red y controles de seguridad para usuarios, dispositivos y ubicaciones de sucursales al conectarse a aplicaciones y datos.
Exclusiones de alcance: excluimos los dispositivos de seguridad locales propiedad del cliente, los servicios de transporte MPLS puro y la externalización general de TI que no se vende como funcionalidad SASE.
Descripción general de la segmentación
- Por Tipo de Oferta
- Red como Servicio
- Seguridad como Servicio
- Servicios SASE Gestionados
- Servicios Profesionales (Evaluación, Integración)
- Por Componente
- WAN Definida por Software (SD-WAN)
- Puerta de Enlace Web Segura (SWG)
- Intermediario de Seguridad de Acceso a la Nube (CASB)
- Acceso a la Red de Confianza Cero (ZTNA)
- Firewall como Servicio (FWaaS)
- Prevención de Pérdida de Datos (DLP)
- Monitorización de la Experiencia Digital
- Por Modo de Implementación
- Nube
- Local
- Por Tamaño de Organización
- Grandes Empresas
- Pymes
- Por Vertical de Usuario Final
- Banca, Servicios Financieros y Seguros (BFSI)
- TI y Telecomunicaciones
- Comercio Minorista y Comercio Electrónico
- Sanidad y Ciencias de la Vida
- Gobierno y Sector Público
- Fabricación e Industria
- Educación
- Otras Industrias
- Por País
- Estados Unidos
- Canadá
- México
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
Se utilizó investigación documental para establecer los límites del mercado, construir el contexto de demanda y mantener los supuestos vinculados a las señales de adopción observadas en el mercado de SASE de Norteamérica. Nos basamos en referencias públicas y oficiales como las guías y publicaciones del NIST, las estadísticas de banda ancha y conectividad de la FCC, las presentaciones ante la SEC de EE. UU. y los portales de informes cibernéticos del gobierno estadounidense como CISA, junto con material de normas y mejores prácticas de la ISO u organismos similares.
Para traducir el comportamiento del mercado en insumos medibles, también revisamos comentarios sobre tráfico de nube y red en informes anuales, documentación pública sobre indicios de precios de productos, y lenguaje de contratación de licitaciones públicas donde fue accesible. Además, se utilizaron suscripciones de pago para datos financieros e inteligencia empresarial, noticias y finanzas, bases de datos de patentes, y contratos y licitaciones globales para verificar la exposición de ingresos y el momento de los lanzamientos de productos. Las fuentes de investigación documental mencionadas aquí son únicamente ilustrativas, y se utilizaron otras referencias para recopilar datos, validar supuestos y aclarar preguntas abiertas durante el análisis.
Entrevistas primarias y encuestas
El trabajo primario se centró en validar cómo compran SASE las empresas en EE. UU. y Canadá, qué combinan en paquetes conjuntos, y cómo se mueven los precios según la duración de los contratos y el número de usuarios. Hablamos con compradores, socios de canal y participantes de servicios gestionados, y expertos en la materia que cubren industrias reguladas y empresas distribuidas. Luego utilizamos la retroalimentación para confirmar el ritmo de adopción, los patrones de descuento y la división entre nuevas implementaciones y renovaciones en toda Norteamérica.
Distribución de encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 39% | Directivos (CXOs): 19% |
| Nivel medio: 42% | Líderes funcionales/de unidad: 33% |
| Actores más pequeños: 19% | Gerentes: 48% |
Dimensionamiento y previsión del mercado
El dimensionamiento comienza con una construcción de arriba hacia abajo en la que los conjuntos de gasto empresarial en redes y seguridad se reconstruyen en un conjunto de demanda de SASE utilizando tasas de adopción y de vinculación para el acceso seguro entregado en la nube, seguido de ajustes por la entrega por suscripción y la duración de los contratos. Luego corroboramos los totales con verificaciones selectivas de abajo hacia arriba, principalmente muestras de precio por usuario o sitio multiplicadas por el número estimado de usuarios o ubicaciones implementadas, además de verificaciones de sentido con proveedores y canales para evitar el doble conteo de paquetes.
Los insumos se mantuvieron prácticos y rastreables, incluida la penetración de la fuerza laboral remota e híbrida, el número de sitios distribuidos, el cambio de VPN a acceso zero-trust, la proporción de tráfico inspeccionado en puntos de presencia en la nube, y el movimiento de precios de suscripción (incluidos descuentos y aumentos multianuales). Cuando el volumen directo no es visible, cubrimos las brechas utilizando indicadores proxy como el lenguaje de compra del sector público, la presión de cumplimiento de seguridad y los ciclos de renovación reportados por los participantes, y luego normalizamos los resultados en toda la región.
Para la previsión, ejecutamos un análisis de escenarios en torno a los ciclos de actualización, el ritmo de migración a la nube y la presión de incidentes de seguridad. La trayectoria final se refina utilizando opiniones de expertos sobre la evolución de precios y los cambios en los paquetes. Los supuestos se vuelven a verificar para asegurar que el crecimiento no exceda la capacidad de implementación factible y los rangos de presupuesto de los clientes.
Validación de datos y ciclo de actualización
Los resultados se validan mediante triangulación entre señales independientes, y luego se revisan para detectar saltos anómalos por año, país y tipo de comprador antes de la aprobación final. También ejecutamos verificaciones de varianza frente a patrones relacionados de gasto en seguridad en la nube y redes empresariales, y volvemos a contactar a las fuentes cuando un supuesto importante se desvía de los rangos esperados.
Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando ocurren eventos materiales, como reajustes de precios, cambios importantes de políticas o anuncios de contratos de gran envergadura que pueden modificar la tasa de ejecución. Antes de la entrega, un analista realiza una revisión actualizada de los insumos clave y del momento del tipo de cambio para que los clientes reciban la visión más actual disponible.
Tamaño del mercado de secure access service edge de Norteamérica de Mordor Intelligence comparado con otras estimaciones publicadas
Las cifras publicadas para SASE en Norteamérica no siempre coinciden porque el límite entre las suscripciones de SASE puro y los servicios de redes o seguridad adyacentes se define de manera diferente, y los proveedores empaquetan características de formas que difuminan lo que se está contabilizando. Las diferencias también surgen cuando un publicador reporta una vista de tasa de ejecución contratada mientras otro utiliza ingresos reconocidos, lo que desplaza el año en que aparece el crecimiento.
Los principales factores de brecha suelen incluir cómo se normaliza el precio de suscripción (por usuario frente a por sitio), si los servicios gestionados y los paquetes se cuentan dentro de la misma cifra, y cómo se maneja el momento de la divisa al informar entre EE. UU. y Canadá. Cuando los supuestos de precios y descuentos se actualizan con una cadencia establecida y se verifican frente al comportamiento de renovación y las señales de contratación, Mordor Intelligence mantiene el valor del mercado del año base más cercano a la realidad contractual típica.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 11,63 mil millones de USD (2025) | |
| Consultora regional A | 9,80 mil millones de USD (2025) | A menudo restringe el alcance únicamente a las suscripciones de security service edge, lo que puede excluir los paquetes de SASE liderados por SD-WAN utilizados por empresas distribuidas y reducir la base de suscripción implícita. |
| Revista especializada B | 14,20 mil millones de USD (2025) | Comúnmente aplica un aumento más rápido del ASP y contabiliza un conjunto más amplio de servicios gestionados y tarifas de implementación dentro del mercado, y puede apoyarse en extrapolaciones de tasa de ejecución que adelantan las renovaciones al mismo año. |
La comparación sugiere que la dispersión se explica principalmente por lo que se incluye en los paquetes de suscripción y cómo se proyectan los precios de un año a otro. Cuando el alcance se limita a las funciones de SASE entregadas en la nube y los precios se normalizan a estructuras contractuales típicas, el tamaño de mercado resultante resulta más fácil de reconciliar con los ciclos de implementación y los tiempos de contratación.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor actual del mercado de secure access service edge de América del Norte?
El tamaño del mercado de secure access service edge se sitúa en 13.900 millones de USD en 2026.
¿A qué velocidad se espera que crezca el mercado?
Se proyecta que el mercado registre una CAGR del 19,55% y alcance los 33.970 millones de USD para 2031.
¿Qué modelo de implementación lidera la adopción?
La implementación en la nube mantiene el 64,92% de la cuota y crece a una CAGR del 22,15%, lo que refleja una fuerte preferencia por la seguridad orientada a la nube.
¿Qué vertical crecerá más rápido?
Se proyecta que el sector sanitario se expanda a una CAGR del 19,95% a medida que los hospitales combaten el ransomware y cumplen con las normativas de privacidad.
Última actualización de la página el:



