
Tamaño y Participación del Mercado de Secure Access Service Edge
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 15.54 Mil millones de dólares |
| Tamaño del Mercado (2031) | 39.14 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 20.29 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
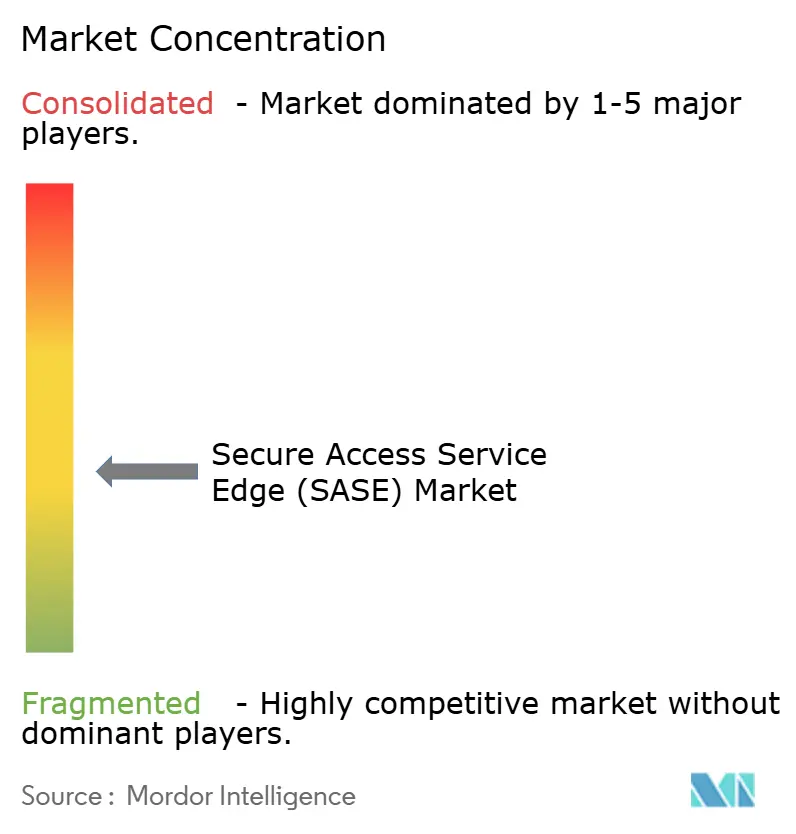
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Secure Access Service Edge por Mordor Intelligence
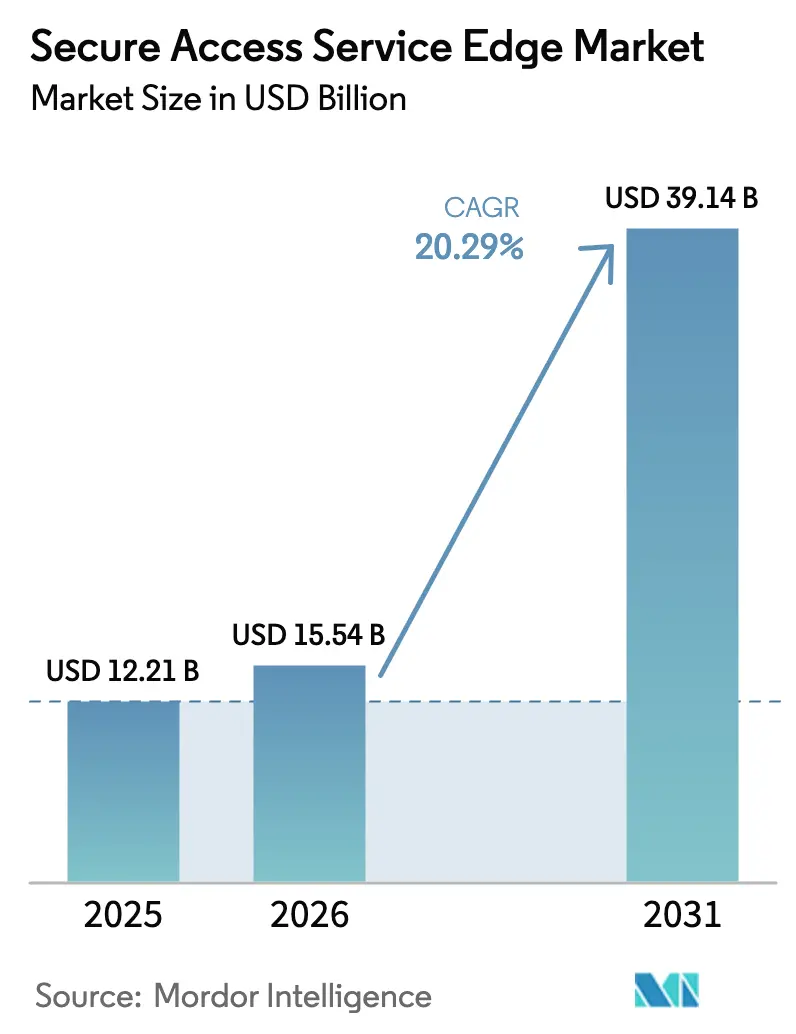
Se espera que el tamaño del mercado de Secure Access Service Edge aumente de USD 12,21 mil millones en 2025 a USD 15,54 mil millones en 2026 y alcance USD 39,14 mil millones en 2031, creciendo a una CAGR del 20,29% durante 2026-2031. Las perspectivas están impulsadas por empresas que desmantelan redes de concentrador y radio, adoptan la convergencia nativa en la nube e integran redes de área amplia definidas por software con controles de seguridad de confianza cero. Las grandes fusiones tecnológicas, la expansión del despliegue de 5G y los mandatos de nube soberana están acelerando la inversión de los proveedores, mientras que los proveedores de servicios gestionados agrupan suscripciones llave en mano que reducen los costos de capital. Las industrias sensibles a la latencia, como los servicios financieros, impulsan la inspección basada en silicio, mientras que los sectores sensibles a los datos exigen puntos de presencia dentro del país, lo que da forma a las hojas de ruta de productos en todo el mercado de Secure Access Service Edge (SASE). La competencia entre proveedores ahora depende de motores de políticas automatizados, garantías de latencia por debajo de 50 milisegundos e inteligencia de amenazas integrada que reduce las cargas de trabajo de las operaciones de seguridad.
Conclusiones Clave del Informe
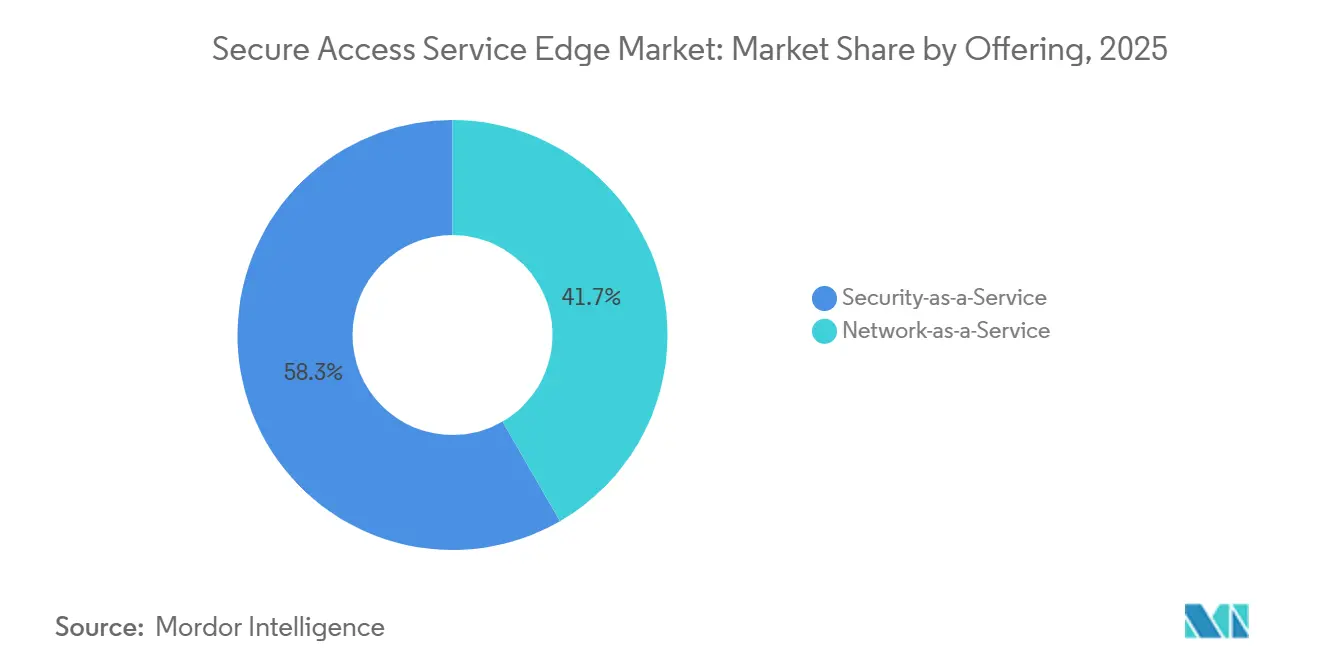
- Por oferta, Seguridad como Servicio lideró con el 58,34% de la participación del mercado de Secure Access Service Edge en 2025, mientras que Red como Servicio tiene previsto expandirse a una CAGR del 20,63% hasta 2031.
- Por modo de implementación, SASE Nativo en la Nube comandó una participación del 67,53% en 2025, mientras que se proyecta que SASE Híbrido crezca a una CAGR del 20,81% hasta 2031.
- Por tamaño de organización, las grandes empresas contribuyeron con el 63,14% de los ingresos de 2025, aunque se espera que las pequeñas y medianas empresas registren una CAGR del 20,66% hasta 2031.
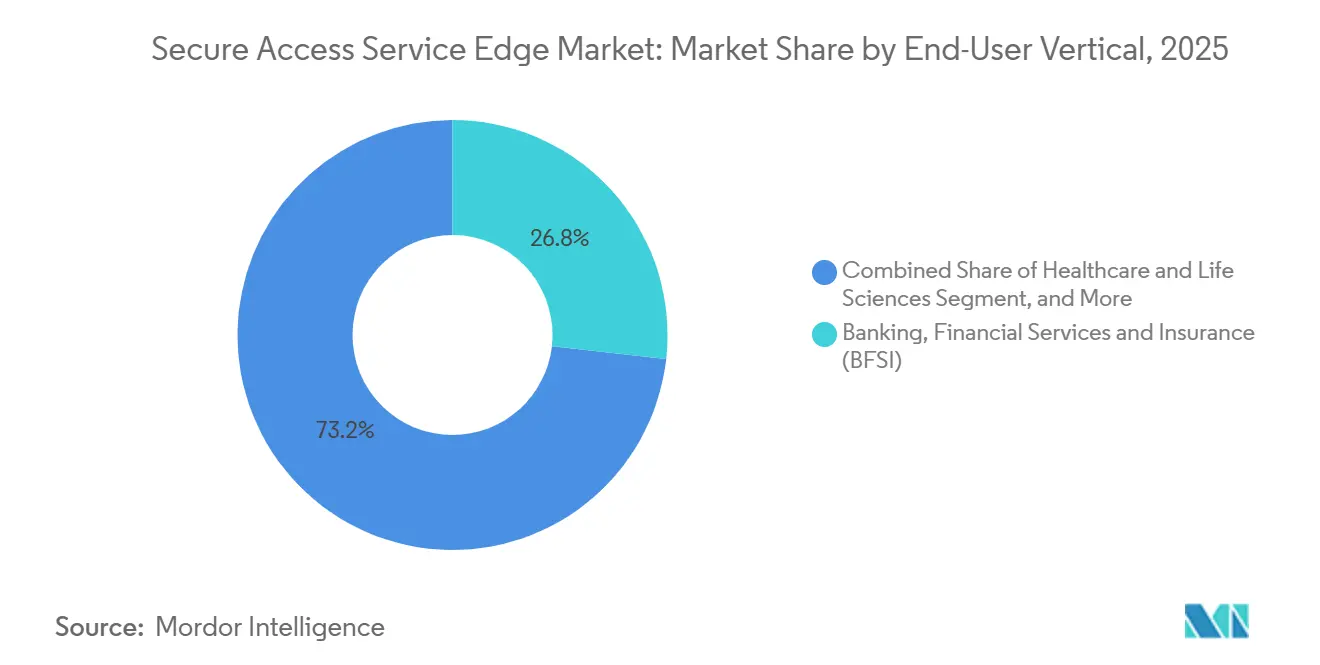
- Por vertical de usuario final, la banca, los servicios financieros y los seguros lideraron con el 26,78% de la participación del mercado de Secure Access Service Edge (SASE) en 2025; la atención médica y las ciencias de la vida se acelerarán a una CAGR del 21,69% hasta 2031.
- Por canal de acceso, los usuarios remotos y móviles mantuvieron el 47,91% de la participación del mercado SASE en 2025, mientras que los dispositivos IoT y de borde están posicionados para una CAGR del 20,87% hasta 2031.
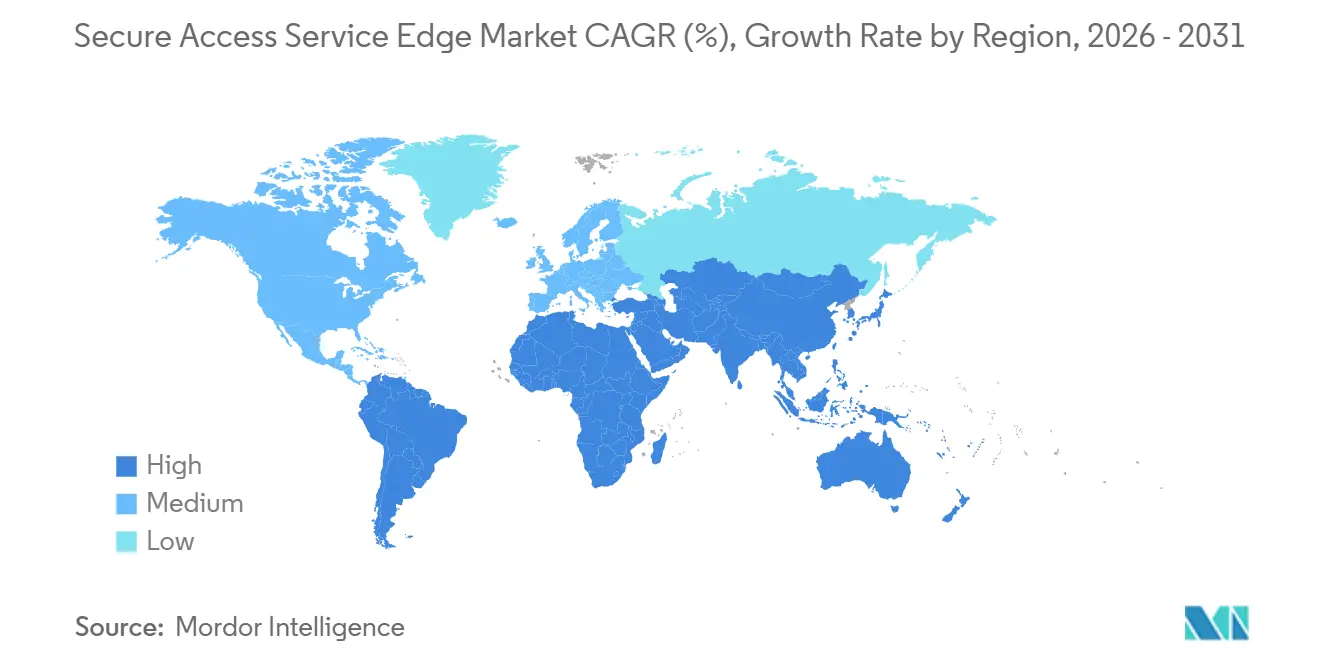
- Por geografía, América del Norte representó el 39,76% de los ingresos de 2025, y Asia-Pacífico ofrecerá la CAGR más rápida del 21,24% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Convergencia de SD-WAN, FWaaS, SWG, CASB y ZTNA en una Pila Unificada Nativa en la Nube | +4.2% | Global, con adopción temprana en América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Aumento de la Fuerza Laboral Remota e Híbrida Posterior a 2025 | +3.8% | Global, particularmente América del Norte, Europa y Asia-Pacífico urbana | Corto plazo (≤ 2 años) |
| Creciente Adopción de Ofertas SASE Llave en Mano por parte de los MSSP | +3.1% | América del Norte, Europa, con expansión a América Latina y Oriente Medio | Mediano plazo (2-4 años) |
| Crecientes Mandatos de Nube Soberana y Residencia de Datos en Europa y Asia-Pacífico | +3.5% | Europa, China, India, Sudeste Asiático, con requisitos emergentes en Oriente Medio | Largo plazo (≥ 4 años) |
| Integración de SASE de Confianza Cero Nativo de eSIM para Flotas de IoT Celular | +2.4% | Centros de fabricación de Asia-Pacífico, automoción de América del Norte, industria europea | Largo plazo (≥ 4 años) |
| Descarga de Seguridad a Nivel de Chip (SmartNIC / DPU) que Permite la Inspección en Línea a 100 Gbps+ | +2.9% | Global, concentrado en servicios financieros y regiones de nube a hiperescala | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Convergencia de SD-WAN, FWaaS, SWG, CASB y ZTNA en una Pila Unificada Nativa en la Nube
Las empresas están integrando cinco controles antes separados en una única estructura SASE para eliminar la proliferación de consolas y la desviación de políticas, un cambio que Gartner encontró que reduce los costos operativos continuos de seguridad de red en un 40%. Con todo en un único motor de políticas, una alerta de phishing en la puerta de enlace web segura ahora puede desencadenar la revocación instantánea de sesiones en el agente de acceso a la nube y la cuarentena de dispositivos sin scripts personalizados, reduciendo el ciclo de respuesta a segundos.[1]PCI Security Standards Council, "PCI DSS v4.0," pcisecuritystandards.org Los proveedores aceleran la adopción a través de alianzas a hiperescala; Palo Alto Networks y Google Cloud preaprovisionan nodos SASE en el borde, lo que permite a los clientes habilitar la microsegmentación a través de API en lugar de adquisición de hardware, reduciendo el tiempo de implementación de meses a días. Las instituciones financieras lideran la adopción porque PCI DSS v4.0 exige una supervisión continua de todo el segmento que las pilas de múltiples proveedores tienen dificultades para auditar. A medida que las plataformas unificadas maduran, añaden recomendaciones de políticas de aprendizaje automático que traducen la intención en reglas, reduciendo el esfuerzo administrativo para los equipos de seguridad ya sobrecargados.
Aumento de la Fuerza Laboral Remota e Híbrida Posterior a 2025
El trabajo remoto está consolidado en aproximadamente un tercio del empleo de la OCDE para 2025, disolviendo el perímetro fijo que las VPN antes protegían.[2]Organización Internacional del Trabajo, "Perspectivas Sociales y del Empleo en el Mundo 2025," ilo.org SASE aplica reglas centradas en la identidad independientemente de la red, por lo que el personal puede conectarse desde banda ancha doméstica o puntos de acceso 5G sin redirigir el tráfico a un centro de datos. El DLP sin agente de Netskope analiza las cargas de SaaS en tiempo real, demostrando que la seguridad puede funcionar de forma invisible sin deteriorar la experiencia del usuario. Los Centros de Servicios de Medicare y Medicaid de los Estados Unidos informaron un aumento del 63% en las visitas virtuales entre 2024 y 2025, lo que obligó a los hospitales a proteger los dispositivos personales de los médicos bajo la HIPAA. Las empresas también cerraron centros de datos regionales y enrutaron el tráfico directamente a los puntos de presencia en la nube, reduciendo el gasto en WAN en más de un tercio mientras mejoraban la latencia de SaaS.
Creciente Adopción de Ofertas SASE Llave en Mano por parte de los MSSP
Los proveedores de servicios de seguridad gestionados agrupan SASE con supervisión las 24 horas y respuesta a incidentes, brindando a las empresas del mercado medio controles de nivel empresarial sin necesidad de dotar de personal a un centro de operaciones de seguridad. La asociación de AT&T con Palo Alto Networks permite al operador revender Prisma SASE junto con conectividad 5G, monetizando los segmentos de red a través del valor de seguridad en lugar de los precios de ancho de banda. La orquestación multiinquilino permite a un único equipo de MSSP gestionar cientos de inquilinos de clientes desde una sola consola, generando economías de escala que empujan los precios de suscripción por debajo de los costos tradicionales de renovación de cortafuegos. Cato Networks señaló que el 42% de sus reservas de 2025 provinieron de socios de canal, frente al 28% del año anterior, lo que subraya el impulso de los revendedores. La activación rápida, a menudo dos semanas desde la orden de compra hasta la producción, hace que SASE llave en mano sea una opción preferida para las fusiones que deben unificar redes bajo estrictos plazos regulatorios.
Crecientes Mandatos de Nube Soberana y Residencia de Datos en Europa y Asia-Pacífico
Las crecientes reglas de localización obligan a los proveedores a implementar nodos de inspección dentro de las fronteras nacionales y a depositar claves localmente, convirtiendo el cumplimiento normativo en un motor de crecimiento primario. La Ley de Datos de la Unión Europea ahora obliga a los proveedores de nube a demostrar que los gobiernos extranjeros no pueden obligar a la divulgación de datos de residentes de la UE, impulsando la demanda de plataformas SASE con custodia de claves en la región.[3]Banco Central Europeo, "Directrices de Externalización para Entidades de Crédito," ecb.europa.eu La Ley de Ciberseguridad enmendada de China exige que los operadores de infraestructura de información crítica almacenen datos personales y empresariales sensibles en el país, lo que lleva a las multinacionales a operar estructuras SASE duales, una para China y otra para el resto del mundo. La Ley de Protección de Datos Personales Digitales de India establece restricciones similares y vincula las infracciones al 2% de la facturación global, acelerando la adopción de puntos de presencia SASE alojados localmente. La Visión 2030 de Arabia Saudita destina USD 6,4 mil millones para zonas soberanas, recompensando a los proveedores que se asocian con operadores nacionales para cumplir con los mandatos de procesamiento dentro del país. Estos estatutos convierten los presupuestos de cumplimiento regional en suscripciones SASE recurrentes, creando una demanda duradera anclada en la regulación.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Latencia de Seguridad en Línea para Aplicaciones en Tiempo Real | -1.8% | Global, aguda en los centros de negociación financiera y la fabricación de Asia-Pacífico | Corto plazo (≤ 2 años) |
| Escasez de Arquitectos y Operadores de SASE Cualificados | -1.6% | Global, más grave en América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Escalada de Tarifas de Salida de los Proveedores de SaaS para Cargas de Trabajo de Inspección a Hiperescala | -1.3% | Global, concentrado en empresas multinube | Corto plazo (≤ 2 años) |
| Lenguajes de Políticas Propietarios que Dificultan la Orquestación de Múltiples Proveedores | -1.1% | Global, que afecta particularmente a las grandes empresas con pilas heterogéneas | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Latencia de Seguridad en Línea para Aplicaciones en Tiempo Real
La inspección profunda de paquetes y el descifrado TLS añaden entre 12 y 35 milisegundos de retraso al tráfico cifrado, un margen que los operadores de alta frecuencia rechazan porque los microsegundos importan para las ganancias. Fortinet contrarresta el retraso integrando DPU BlueField-3 de NVIDIA que descargan la inspección a 100 Gbps sin sobrecargar la CPU, pero la prima de hardware supera entre un 40 y un 60% al equipo solo de software. Incluso con asistencia de silicio, las empresas en Asia-Pacífico experimentan congestión en los intercambios transfronterizos que duplica el retraso de extremo a extremo, por lo que las fábricas a menudo omiten SASE para las líneas de control críticas en el tiempo. Los proveedores nativos de la nube intentan resolver esto con más de 300 puntos de presencia globales, pero cada sitio necesita una infusión constante de capital, lo que limita hasta dónde puede escalar la densidad de borde. Hasta que la sobrecarga de inspección caiga por debajo de los umbrales de las aplicaciones, la latencia restringirá la implementación en cargas de trabajo de voz, video y negociación algorítmica.
Escasez de Arquitectos y Operadores de SASE Cualificados
La convergencia del enrutamiento, la automatización en la nube y la seguridad de confianza cero exige una combinación de talento escasa. ISC2 estimó una brecha global de ciberseguridad de 4,1 millones de personas en 2025, con los roles de SASE entre los más difíciles de cubrir porque los planes de estudio formales van a la zaga del lanzamiento de productos. Menos de 8.000 profesionales en todo el mundo tenían la certificación de especialista de Palo Alto Networks a mediados de 2025, muy por debajo de las 50.000 implementaciones activas que el proveedor reportó. Los salarios medios de los arquitectos de SASE en América del Norte alcanzaron USD 145.000 en 2025, un 22% por encima del salario de los ingenieros de red tradicionales, lo que infla los costos operativos de los proveedores de servicios. La curva de aprendizaje de 12 a 18 meses retrasa el valor del proyecto y empuja a muchas empresas del mercado medio hacia los servicios gestionados, reforzando la concentración en el canal y limitando la flexibilidad de personalización.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Las Funciones de Seguridad Dominan, Aunque la Conectividad Gana ImpulsoLa participación del mercado de Secure Access Service Edge para Seguridad como Servicio alcanzó el 58,34% en 2025, lo que refleja el énfasis empresarial en la prevención de amenazas y los controles de pérdida de datos. Las instituciones financieras impulsaron la adopción porque las auditorías examinan el cifrado y la detección de anomalías con más intensidad que el tiempo de actividad. En el horizonte de previsión, se proyecta que Red como Servicio registre la CAGR más rápida del 20,63%, impulsando el mercado SASE a medida que el transporte basado en Internet reemplaza los circuitos MPLS y los análisis de selección de rutas se vuelven integrales para el ajuste del rendimiento.
La consolidación de sucursales también impulsa los módulos de red, ya que las organizaciones cierran centros regionales y dependen de la optimización dinámica de rutas para mantener la capacidad de respuesta de SaaS. Los grupos minoristas ilustran que la latencia en el proceso de pago está directamente vinculada a la satisfacción del cliente, por lo que los propietarios de cadenas priorizan la dirección inteligente de rutas incluso cuando los módulos de seguridad funcionan silenciosamente en segundo plano. Los proveedores que fusionan una visibilidad profunda de rutas con la orquestación de políticas de confianza cero ganan presupuesto tanto de los equipos de infraestructura como de los de seguridad, difuminando la separación histórica dentro de la industria de Secure Access Service Edge.


Por Modo de Implementación:
Las Arquitecturas Nativas en la Nube Lideran, los Modelos Híbridos se AceleranSASE Nativo en la Nube capturó una participación del 67,53% en 2025 y continúa atrayendo a adoptantes de campo nuevo que omitieron por completo los cortafuegos basados en dispositivos. Las nubes multiinquilino manejan millones de conexiones simultáneas y eliminan la sobrecarga de mantenimiento del cliente, reforzando la trayectoria del mercado de Secure Access Service Edge. Sin embargo, los sectores fuertemente regulados recurren a SASE Híbrido, con previsión de crecer a una CAGR del 20,81%, para cumplir con los requisitos de residencia mientras preservan el control centralizado.
Los bancos europeos típicamente mantienen el procesamiento de pagos en las instalaciones mientras reenvían el tráfico web y de SaaS a los nodos de inspección en la nube, equilibrando la latencia con el cumplimiento normativo. La portabilidad de políticas sigue siendo crucial, por lo que las plataformas que admiten la migración gradual sin reescribir reglas se diferencian. La latencia sigue siendo el factor decisivo: la nube iguala el rendimiento del correo electrónico y la colaboración, pero la voz y el video a menudo requieren inspección local, lo que sostiene la demanda de flexibilidad híbrida en todo el mercado SASE.
Por Tamaño de Organización:
Las Empresas Dominan el Gasto, las PYME Impulsan el Crecimiento en VolumenLas grandes empresas generaron el 63,14% de los ingresos de 2025 porque las extensas redes de sucursales y las obligaciones de cumplimiento en capas generan valores de contrato en el rango de varios millones de dólares. Estos compradores necesitan integraciones a medida con herramientas heredadas de gestión de información y eventos de seguridad, lo que contribuirá a ingresos sostenidos por servicios en el mercado de Secure Access Service Edge. En contraste, las pequeñas y medianas empresas registrarán la CAGR más rápida del 20,66% hasta 2031, ya que los proveedores de servicios gestionados ofrecen suscripciones mensuales basadas en usuarios que eliminan la necesidad de costosas adquisiciones de dispositivos, ampliando el mercado direccionable.
La activación llave en mano permite a las PYME implementar en semanas en lugar de trimestres, una ventaja crucial para las empresas de servicios profesionales que se adaptan rápidamente a las demandas de los clientes. Esta capacidad de implementación rápida permite a las PYME mantenerse competitivas y receptivas en condiciones de mercado dinámicas. Sin embargo, con una mayor tasa de abandono en este grupo, los proveedores se ven obligados a automatizar el ajuste de políticas y las respuestas a amenazas. Estos esfuerzos de automatización tienen como objetivo optimizar las operaciones, gestionar los costos de soporte y mantener la rentabilidad mientras se protegen los márgenes en el mercado SASE.
Por Vertical de Usuario Final:
Los Servicios Financieros Lideran, la Atención Médica SurgeLas instituciones financieras retuvieron el 26,78% del gasto de 2025 a medida que los reguladores de pagos aplicaron la segmentación de confianza cero en cada segmento de red. Los operadores de alta frecuencia también exigen inspección acelerada por silicio para limitar los retrasos en microsegundos, empujando a los proveedores hacia la integración de DPU. La atención médica y las ciencias de la vida registran la CAGR más rápida del 21,69% hasta 2031, expandiendo el tamaño del mercado SASE para cargas de trabajo clínicas que sincronizan registros electrónicos y habilitan la telesalud bajo el escrutinio de la HIPAA.
Otros sectores verticales crecen por distintos factores desencadenantes: el comercio minorista se prepara contra los ataques a la cadena de suministro, los operadores de telecomunicaciones integran SASE en los segmentos 5G, y la fabricación pilota políticas con conocimiento de OT que protegen las redes de plantas heredadas. La adopción gubernamental sigue siendo deliberada debido a los ciclos de adquisición, pero los mandatos federales de confianza cero establecen plazos para 2027, lo que sugiere una fuerte aceleración a mediados del período de previsión en todo el mercado de Secure Access Service Edge.

Por Canal de Acceso:
Los Usuarios Remotos Dominan, los Dispositivos IoT EmergenLos empleados remotos y móviles produjeron el 47,91% de los ingresos del canal en 2025, demostrando cómo el trabajo híbrido integró la aplicación de políticas de confianza cero en las operaciones diarias. Las sucursales son lentas pero siguen siendo importantes para el soporte regional y los centros de inventario. Los dispositivos IoT y de borde impulsarán una CAGR del 20,87%, añadiendo miles de millones de eventos de autenticación al mercado SASE a medida que las fábricas y los vehículos autónomos integran identidades vinculadas a eSIM que evitan la sobrecarga de VPN.
A medida que una sola planta alberga decenas de miles de sensores, las plataformas diseñadas para proporciones de usuarios humanos se ven desbordadas, lo que genera desafíos de escalabilidad. Estos desafíos surgen del enorme volumen de datos generados por los sensores, que puede sobrecargar los sistemas tradicionales y dificultar una gestión eficiente. En respuesta, los proveedores aprovechan la agrupación impulsada por IA para agrupar dispositivos por comportamiento. Este enfoque no solo alivia la fatiga del administrador al simplificar la gestión de dispositivos, sino que también mantiene los controles de mínimo privilegio, garantizando que se mantengan medidas de seguridad sólidas en el mercado de Secure Access Service Edge.
Análisis Geográfico
Mercado de Borde de Servicio de Acceso Seguro en América del Norte
América del Norte mantuvo una posición dominante al combinar estrictos marcos de cumplimiento normativo federal con abundante capital de riesgo que reduce el riesgo de la innovación agresiva de productos. Los proveedores de nube pública obtuvieron autorizaciones FedRAMP, lo que atrajo a agencias federales y contratistas de defensa hacia pilotos de producción tempranos. La inspección acelerada por silicio ganó popularidad en los pisos de negociación de Wall Street, donde los microsegundos definen las ganancias. Los proveedores de servicios gestionados en los Estados Unidos ampliaron el alcance de sus canales al integrar SASE en paquetes empresariales de 5G, fomentando ciclos de renovación constantes en el mercado de SASE.
Mercado de Borde de Servicio de Acceso Seguro en Asia-Pacífico
Las perspectivas de Asia-Pacífico se iluminan a medida que las enmiendas de ciberseguridad de China y la ley de protección de datos de India exigen el procesamiento dentro del país, lo que obliga a las multinacionales a construir infraestructuras soberanas. Los actores nacionales como Huawei y Tata Communications aprovechan su familiaridad regulatoria para asegurar proyectos nacionales, mientras que los proveedores con sede en los Estados Unidos se asocian con operadores regionales de centros de datos para abordar las brechas de cumplimiento. La rápida expansión del 5G y los modelos de negocio con enfoque móvil en el Sudeste Asiático sustentan una demanda resiliente, manteniendo a Asia-Pacífico a la vanguardia del crecimiento del mercado de Borde de Servicio de Acceso Seguro.
Mercado de Borde de Servicio de Acceso Seguro en Europa
Europa equilibra una contratación cautelosa con una legislación progresista orientada a la soberanía digital. La Ley de Datos obliga a los proveedores a controles estrictos de divulgación, impulsando la adopción entre las empresas que deben demostrar el cumplimiento ante los auditores. Los países nórdicos enfatizan los centros de datos alimentados por energía renovable, alineándose con los compromisos de sostenibilidad corporativa y atrayendo cargas de trabajo de inspección hacia puntos de presencia locales. El aumento de las primas de ciberseguros motiva aún más a las empresas continentales a implementar marcos unificados de confianza cero, apoyando la expansión gradual del mercado de Borde de Servicio de Acceso Seguro en los estados miembros.

Panorama regulatorio
La adquisición e implementación de SASE están cada vez más vinculadas a marcos formales de confianza cero y seguridad en la nube, con énfasis en Estados Unidos y la Unión Europea. En junio de 2026, la Agencia de Ciberseguridad y Seguridad de Infraestructura de EE. UU. (CISA) publicó una guía sobre el uso de SASE en una solución moderna de Trusted Internet Connections (TIC) 3.0. La guía refuerza un cambio de los enfoques TIC centrados en el perímetro hacia controles de seguridad entregados desde la nube alineados con la confianza cero, y se basa en publicaciones del NIST que muchas empresas utilizan para evaluar arquitecturas (incluidos NIST SP 800-215 y guías relacionadas sobre microservicios y confianza cero).
En Europa, las obligaciones superpuestas de ciberseguridad y resiliencia continúan elevando el nivel exigido a los proveedores de SASE que operan como proveedores externos de TIC. DORA entró en aplicación en enero de 2025 para las entidades financieras reguladas y sus proveedores críticos de TIC, mientras que los Estados miembros debían transponer NIS2 en octubre de 2024 y la Comisión emitió el Reglamento de Ejecución (UE) 2024/2690 para especificar medidas de seguridad para determinados proveedores de servicios en la nube y gestionados. En conjunto, estos requisitos aumentan la demanda de controles auditables, notificación de incidentes y garantías de seguridad de la cadena de suministro dentro de los contratos SASE. La Ley de Ciberresiliencia (Reglamento (UE) 2024/2847), en vigor desde octubre de 2024, eleva aún más las expectativas sobre las propiedades de ciberseguridad de los productos con elementos digitales, moldeando las hojas de ruta de los proveedores de SASE en materia de garantías y certificaciones.
Análisis de la cadena de valor
La cadena de valor de SASE comienza con la infraestructura fundamental, incluidas las plataformas de nube hiperescalar y la conectividad troncal de nivel operador. Luego se extiende a puntos de presencia (PoP) distribuidos globalmente, alojados en ecosistemas de colocación y centros de datos, donde los proveedores ofrecen inspección y aplicación de políticas más cerca de los usuarios y las aplicaciones. Los insumos tecnológicos clave incluyen SD-WAN, ZTNA, SWG, CASB y FWaaS, junto con motores de descifrado TLS de alto rendimiento y motores de inspección de paso único que determinan en gran medida la economía de latencia y rendimiento tanto para cargas de trabajo en tiempo real como reguladas.
La entrega y la comercialización también están moldeadas por canales que empaquetan SASE como un resultado gestionado en lugar de un conjunto de herramientas independiente. Esto vincula a proveedores, integradores de sistemas globales y proveedores de servicios de seguridad gestionados dentro de un modelo de suscripción recurrente. Por ejemplo, Tech Mahindra se asoció con Fortinet (marzo de 2026) para ofrecer una solución SASE unificada gestionada a nivel global, y Netskope amplió su asociación con Deloitte (mayo de 2026) para ofrecer servicios SASE gestionados en EMEA. En la fase posterior a la implementación, el valor se concentra en la gestión del ciclo de vida de las políticas, las actualizaciones de inteligencia de amenazas, los flujos de trabajo de respuesta a incidentes y los informes de cumplimiento, mientras que la retención depende de la interoperabilidad de la plataforma (API e integraciones de identidad y de endpoints) y de la densidad de PoP que mantiene la experiencia del usuario dentro de los umbrales de latencia empresarial.
Panorama Competitivo
Los cinco principales proveedores, Palo Alto Networks, Zscaler, Cisco Systems, Fortinet y Cloudflare, representaron conjuntamente alrededor del 42% de las implementaciones nativas en la nube en 2025, lo que indica una concentración moderada en el mercado de Secure Access Service Edge. Las adquisiciones estratégicas se intensificaron, incluida la compra de activos de identidad por parte de Palo Alto Networks para integrar de forma nativa la gestión de acceso privilegiado y la integración de análisis de seguridad de Cisco Systems a una escala de USD 28 mil millones. Los disruptores como Cato Networks y Versa Networks aprovechan la orquestación multiinquilino para ofrecer precios hasta un 40% más bajos que los titulares centrados en hardware, ganando acuerdos con proveedores de servicios gestionados.
La diferenciación tecnológica ahora se centra en la automatización de políticas impulsada por IA, la densidad de borde que limita la latencia por debajo de los 50 milisegundos y la descarga de silicio para el tráfico cifrado a 100 gigabits por segundo. Los proveedores también alinean las estrategias de comercialización a lo largo de líneas verticales. Fortinet desarrolla módulos con conocimiento de OT para la fabricación, mientras que Proofpoint se centra en la seguridad del correo electrónico en las instituciones financieras. La presión sobre los precios aumenta a medida que los socios de canal negocian grandes descuentos por volumen, lo que obliga a los actores más pequeños a consolidarse o especializarse en nichos dentro de la industria SASE.
El Instituto Nacional de Estándares y Tecnología de los Estados Unidos actualizó su referencia de confianza cero en 2024, lo que permite a los compradores comparar arquitecturas independientemente del marketing de los proveedores. Esa transparencia reduce la fricción al cambiar, amplificando la urgencia competitiva. En general, el ecosistema combina gigantes de plataformas amplias, especialistas regionales y competidores enfocados en funciones, cada uno compitiendo por asegurar contratos antes de que los mandatos regulatorios hagan que SASE sea obligatorio en los sectores de adopción tardía.
Líderes de la Industria de Secure Access Service Edge
Akamai Technologies, Inc.
Broadcom Inc.
Check Point Software Technologies Ltd.
Cisco Systems, Inc.
Fortinet, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Borde de Servicio de Acceso Seguro
- Akamai Technologies, Inc.
- Barracuda Networks, Inc.
- Broadcom Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- Cloudflare, Inc.
- Cato Networks Ltd.
- Forcepoint LLC
- Fortinet, Inc.
- Hewlett Packard Enterprise Company
- Huawei Technologies Co., Ltd.
- International Business Machines Corporation
- Juniper Networks, Inc.
- Netskope, Inc.
- Palo Alto Networks, Inc.
- Perimeter 81 Ltd.
- Proofpoint, Inc.
- Sangfor Technologies Inc.
- Tata Communications Limited
- Versa Networks, Inc.
- VMware, Inc.
- Zscaler, Inc.
- Aryaka Networks, Inc.

Oportunidades de mercado y perspectivas futuras
Los cambios arquitectónicos impulsados por la regulación están creando espacios en blanco identificables para implementaciones SASE soberanas y dentro del país, particularmente donde la inspección, el registro y la custodia de claves permanecen dentro de jurisdicciones definidas. Europa ofrece un ejemplo claro: las obligaciones de NIS2, la aplicación de DORA desde enero de 2025 y una gobernanza más estricta de las transferencias transfronterizas de datos impulsan la preferencia de los compradores hacia pilas SASE operadas localmente. En junio de 2026, Versa Networks anunció la activación de una oferta SASE totalmente soberana operada por noris network AG para mantener la inspección de tráfico y la aplicación de políticas dentro de Alemania para casos de uso orientados al cumplimiento.
Un segundo ámbito de oportunidad son los programas de modernización del sector público y de industrias reguladas que traducen la guía de confianza cero en patrones de adquisición que favorecen la seguridad entregada desde la nube y los artefactos de evaluación estandarizados. En junio de 2026, CISA publicó una guía sobre el uso de SASE en una solución moderna TIC 3.0, respaldando la migración de las agencias desde modelos heredados de salida a internet hacia controles de acceso centrados en la identidad y las políticas. Esto también amplía la demanda de plataformas SASE capaces de operacionalizar flujos de trabajo de evaluación y autorización continuas y de mapear controles a referencias alineadas con el NIST. Más allá del cumplimiento y la adquisición, los requisitos empresariales se están orientando hacia la gobernanza del tráfico de IA y de máquinas dentro del mismo plano de políticas que los usuarios y sucursales, aumentando la demanda de ofertas SASE capaces de clasificar y controlar los flujos emergentes relacionados con IA en SaaS, web y aplicaciones privadas.
Recent Industry Developments in Mercado de Borde de Servicio de Acceso Seguro
- Julio de 2026: Akamai completó la adquisición del proveedor de navegador empresarial seguro LayerX, sumando controles a nivel de navegador para el acceso de la fuerza laboral y la gobernanza del uso de IA. El acuerdo expande la pila de seguridad de Akamai más cerca del endpoint, fortaleciendo capacidades adyacentes a SASE para proteger sesiones de usuario gestionadas y no gestionadas y reduciendo la dependencia de herramientas de navegador empresarial independientes.
- Mayo de 2026: Cisco anunció la disponibilidad general de Cisco SASE con Meraki, permitiendo que el tráfico SD-WAN de Meraki se integre con Cisco Secure Access. Esto refuerza la propuesta integral de Cisco para converger las políticas de red y seguridad en sucursales y usuarios remotos, lo que puede simplificar la migración de la seguridad de WAN centrada en dispositivos hacia la inspección entregada desde la nube.
- Diciembre de 2025: Palo Alto Networks se asoció con Google Cloud para integrar Prisma SASE en nodos perimetrales distribuidos y acortar los plazos de implementación. El movimiento vincula la presencia de hiperescaladores con la entrega de SASE, mejorando el tiempo de obtención de valor para los clientes que estandarizan controles de seguridad nativos de la nube, al tiempo que amplía las opciones de capacidad perimetral para casos de uso sensibles a la latencia.


Mercado de Borde de Servicio de Acceso Seguro Alcance del informe y metodología de investigación
Definición y alcance del mercado
Este mercado abarca los ingresos obtenidos de las ofertas de secure access service edge (SASE) que combinan acceso a la red entregado desde la nube y controles de seguridad para conectar usuarios, sitios y dispositivos a aplicaciones a través de una capa de políticas unificada, entregada como suscripción o servicio gestionado.
Exclusiones del alcance: excluimos el hardware de red de uso general y las herramientas de seguridad puntuales independientes que no se venden ni se consumen como parte de una pila de servicios alineada con SASE.
Descripción general de la segmentación
- Por Oferta
- Red como Servicio (NaaS)
- Seguridad como Servicio (SECaaS)
- Por Modo de Implementación
- SASE Nativo en la Nube
- SASE Híbrido
- SASE Integrado en las Instalaciones / Heredado
- Por Tamaño de Organización
- Grandes Empresas
- Pequeñas y Medianas Empresas (PYME)
- Por Vertical de Usuario Final
- Banca, Servicios Financieros y Seguros (BFSI)
- Tecnología de la Información y Telecomunicaciones
- Comercio Minorista y Comercio Electrónico
- Atención Médica y Ciencias de la Vida
- Gobierno y Sector Público
- Fabricación e Industrial
- Otros Verticales de Usuario Final
- Por Canal de Acceso
- Usuarios Remotos / Móviles
- Sucursales
- Dispositivos IoT y de Borde
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- México
- Europa
- Alemania
- Reino Unido
- Francia
- Resto de Europa
- Asia-Pacífico
- China
- Japón
- India
- Corea del Sur
- Australia
- Resto de Asia-Pacífico
- Oriente Medio y África
- Oriente Medio
- Arabia Saudita
- Emiratos Árabes Unidos
- Resto de Oriente Medio
- África
- Sudáfrica
- Egipto
- Resto de África
- Oriente Medio
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- América del Norte
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
El trabajo documental comenzó con el establecimiento de una definición coherente de SASE y luego con el mapeo de dónde se reconocen los ingresos, que normalmente se registran bajo servicios de seguridad por suscripción, redes en la nube y paquetes de servicios gestionados. Revisamos fuentes de acceso libre, como las publicaciones del National Institute of Standards and Technology (NIST) sobre confianza cero, la guía de CISA para el acceso seguro, indicadores de la OCDE y el Banco Mundial que ayudan a rastrear la digitalización empresarial, y las estadísticas de conectividad de la Unión Internacional de Telecomunicaciones (UIT). Para las verificaciones de demanda y contexto, también consultamos presentaciones públicas y comentarios de resultados, presentaciones para inversores, cobertura de prensa tecnológica de reputación y material de asociaciones, como las guías de ISACA y organismos profesionales similares.
Para mantener el modelo trazable, la combinación clave de proveedores y el contexto de ingresos corporativos se verificaron cruzadamente utilizando recursos de suscripción pagada para datos financieros de empresas e inteligencia de noticias. Se utilizaron señales de bases de datos de patentes para detectar cambios en el énfasis de los productos (por ejemplo, funcionalidad ZTNA y FWaaS). Estos insumos se utilizaron para establecer límites en torno a qué se considera SASE frente a gasto adyacente, como las renovaciones generales de equipos SD-WAN. Las fuentes documentales mencionadas anteriormente son ilustrativas, y también se consultaron otros materiales públicos para la recopilación, validación y aclaración de datos.
Entrevistas y encuestas primarias
El trabajo primario se utilizó para confirmar qué están comprando realmente los compradores bajo los contratos SASE, qué se cobra como complemento y cómo se empaquetan los servicios gestionados entre redes y seguridad. Las entrevistas y encuestas incluyeron una combinación de líderes de seguridad y de redes empresariales, proveedores de servicios y profesionales del canal en APAC, EMEA y América, de modo que las implementaciones regionales, las restricciones de residencia de datos y los plazos de migración pudieran reflejarse en los supuestos.
Distribución de los encuestados en el trabajo de campo de la investigación primaria
| Tipo de empresa | Puesto del encuestado | Región |
|---|---|---|
| Nivel superior: 27% | Directivos (CXO): 18% | APAC: 42% |
| Nivel medio: 52% | Líderes funcionales/de unidad: 32% | EMEA: 32% |
| Actores más pequeños: 21% | Gerentes: 50% | América: 26% |
Dimensionamiento y previsión del mercado
El dimensionamiento utilizó un enfoque de arriba hacia abajo y de abajo hacia arriba. La vía de arriba hacia abajo comenzó a partir de los conjuntos de gasto en redes empresariales y seguridad en la nube, y luego reconstruyó la cuota abordable utilizando ratios de adopción y migración de SASE por región. Dado que SASE a menudo se compra como paquete, anclamos la lógica a los ingresos por servicios y luego la comparamos con aproximaciones selectivas de abajo hacia arriba, como puntos de precio de contratos muestreados multiplicados por los asientos, sitios y usuarios de acceso remoto esperados en la base de compradores.
Se rastrearon algunas huellas para mantener supuestos realistas, incluida la intensidad de la fuerza laboral remota e híbrida, las tasas de migración de SD-WAN a redes gestionadas en la nube, la sustitución de VPN heredadas por ZTNA, el comportamiento de adjunción de secure web gateway y CASB dentro de contratos consolidados, y los requisitos de latencia y residencia de datos que cambian dónde deben utilizarse los puntos de presencia en la nube. Cuando las divisiones directas de ingresos no se revelaban de manera consistente, las brechas se manejaron mediante reglas de asignación guiadas por entrevistas y verificaciones de sensibilidad en torno a los precios empaquetados frente a los módulos independientes. Las previsiones se elaboraron mediante análisis de escenarios respaldado por el consenso direccional de los entrevistados, luego se refinaron verificando si las curvas de adopción y la progresión de precios se mantenían coherentes con los ciclos de adquisición y las renovaciones de contratos plurianuales.
Validación de datos y ciclo de actualización
La validación se realizó comparando los totales del modelo con señales independientes, como las tendencias de ingresos por servicios de seguridad, los comentarios públicos sobre la conversión de la cartera de SASE y la dirección del gasto empresarial regional en TI, y luego rastreando los valores atípicos hasta un supuesto específico que pudiera corregirse. Cuando una variación parecía material, revisamos las definiciones, volvimos a contactar a los participantes seleccionados y volvimos a ejecutar los rangos de escenarios para que la cifra final se mantuviera defendible. Antes de la aprobación final, las estimaciones pasan por una revisión de analistas de varios pasos que verifica la integridad aritmética, la coherencia de las series temporales y si las tasas de crecimiento se alinean con las restricciones conocidas de implementación.
Los informes se actualizan anualmente, y se realizan actualizaciones intermedias cuando eventos importantes del mercado modifican los precios o la adopción (por ejemplo, grandes cambios de contrato o modificaciones de políticas vinculadas a la soberanía de datos). Justo antes de la entrega, se completa una revisión final para que las cifras reflejen la información más reciente disponible en ese momento.
Dimensionamiento del mercado global de secure access service edge de Mordor Intelligence en comparación con otras estimaciones publicadas
Los valores publicados del mercado de SASE pueden parecer muy distantes entre sí porque los editores no siempre cuentan los mismos elementos contractuales, y el término se utiliza de manera imprecisa en los mensajes de ventas. Las diferencias suelen manifestarse en si la estimación incluye SD-WAN puro, si los servicios gestionados se cuentan en su totalidad y qué módulos de seguridad se consideran obligatorios frente a opcionales.
Otro factor determinante es el momento y la lógica de precios. Algunas estimaciones fijan los precios a una única curva de ASP, mientras que otras permiten que los paquetes compriman los precios a nivel de módulo a medida que los clientes consolidan proveedores. La dispersión también refleja la cadencia de actualización y cómo se gestiona la conversión de divisas en contratos multirregionales, lo que puede mover el total reportado incluso cuando los volúmenes son similares.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | USD 12,21 mil millones (2025) | |
| Consultora Global A | USD 15,52 mil millones (2025) | A menudo cuenta un paquete más amplio al incluir más ingresos de SD-WAN y tarifas de servicio gestionado completas dentro de SASE, lo que puede elevar los totales cuando los ciclos de renovación de redes son sólidos. |
| Revista Comercial B | USD 2,90 mil millones (2024) | Normalmente utiliza un lente de ingresos más estrecho que solo rastrea un subconjunto de servicios de seguridad en la nube y puede excluir partes de redes, lo que puede subestimar el total durante los años de migración. |
La tabla resalta principalmente cuán inclusiva o estrecha es la definición del contrato, y esa elección impulsa la mayor brecha matemática. Cuando el SD-WAN puro y las capas más amplias de servicios gestionados no se agrupan automáticamente en el total, la estimación se mantiene más cercana a los ingresos por servicios SASE directamente atribuibles, que es el tratamiento aplicado por Mordor Intelligence.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor proyectado del mercado de Secure Access Service Edge en 2031?
Se prevé que el mercado de Secure Access Service Edge alcance USD 39,14 mil millones en 2031.
¿Qué modo de implementación está creciendo más rápido en las soluciones de Secure Access Service Edge?
Se espera que SASE Híbrido registre una CAGR del 20,81% hasta 2031, ya que los sectores regulados conectan los controles en las instalaciones con los puntos de presencia en la nube.
¿Por qué los proveedores de servicios gestionados son fundamentales para la adopción de Secure Access Service Edge entre las PYME?
Los MSSP agrupan suscripciones SASE llave en mano que eliminan el gasto en hardware y proporcionan supervisión las 24 horas, lo que permite a las PYME implementar en semanas.
¿Cómo influyen los mandatos de residencia de datos en la estrategia de los proveedores de Secure Access Service Edge?
Las leyes de nube soberana requieren nodos de inspección dentro del país y custodia local de claves, lo que lleva a los proveedores a asociarse con operadores de telecomunicaciones regionales y construir estructuras localizadas.
¿Qué tecnologías abordan las preocupaciones de latencia en entornos de negociación de alta velocidad?
Los proveedores integran unidades de procesamiento de datos que descargan el descifrado TLS y la inspección profunda de paquetes, manteniendo un rendimiento de 100 Gbps sin añadir un retraso excesivo.
Última actualización de la página el:



