
Tamaño y Participación del Mercado de Ciberseguridad de Francia
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
| Tamaño del mercado en el año base (2025) | 9.10 Mil millones de dólares |
| Tamaño del Mercado (2026) | 10.11 Mil millones de dólares |
| Tamaño del Mercado (2031) | 17.09 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 11.08 % |
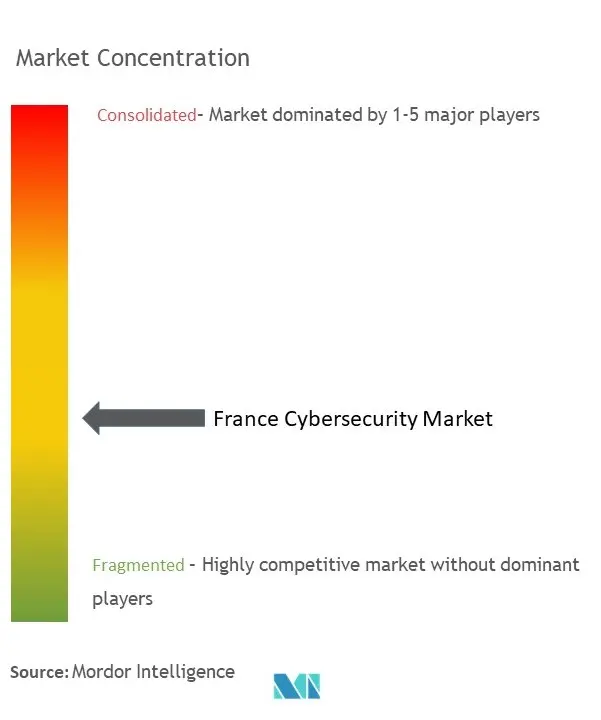
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Ciberseguridad de Francia por Mordor Intelligence
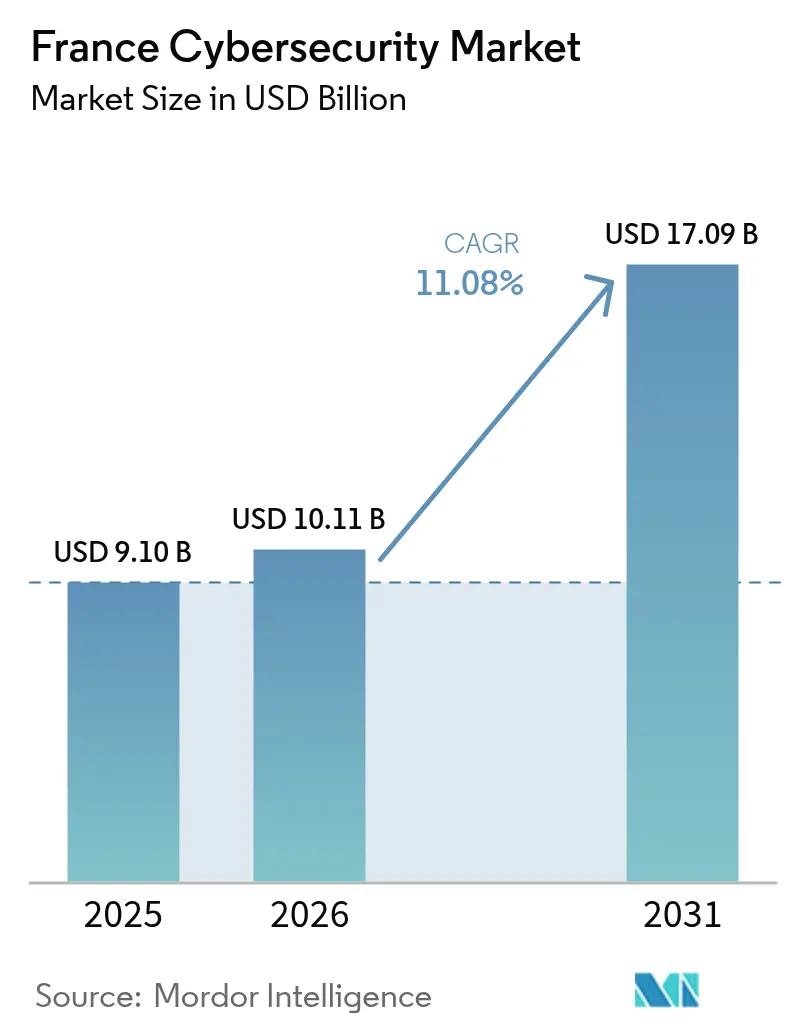
El mercado de ciberseguridad de Francia fue valorado en USD 9,10 mil millones en 2025 y se estima que crecerá desde USD 10,11 mil millones en 2026 hasta alcanzar USD 17,09 mil millones en 2031, a una CAGR del 11,08% durante el período de pronóstico (2026-2031). La rápida expansión regulatoria bajo NIS2, un mayor financiamiento del sector público y un marcado incremento en la migración a la nube se están sincronizando para ampliar la oportunidad disponible para los proveedores. Las empresas continúan consolidando sus pilas de seguridad, canalizando el gasto hacia plataformas integradas que facilitan el cumplimiento normativo y alivian las presiones de talento. Los servicios de seguridad gestionada están experimentando un auge a medida que los compradores compensan la persistente escasez de profesionales capacitados, mientras que los análisis impulsados por IA se están convirtiendo en estándar en los centros de operaciones de seguridad franceses. La intensificada actividad cibernética durante el período olímpico ha recalibrado de manera permanente la conciencia sobre las amenazas internas, impulsando inversiones a largo plazo en infraestructura de monitoreo de amenazas en sectores críticos como sanidad, energía y transporte.
Conclusiones Clave del Informe
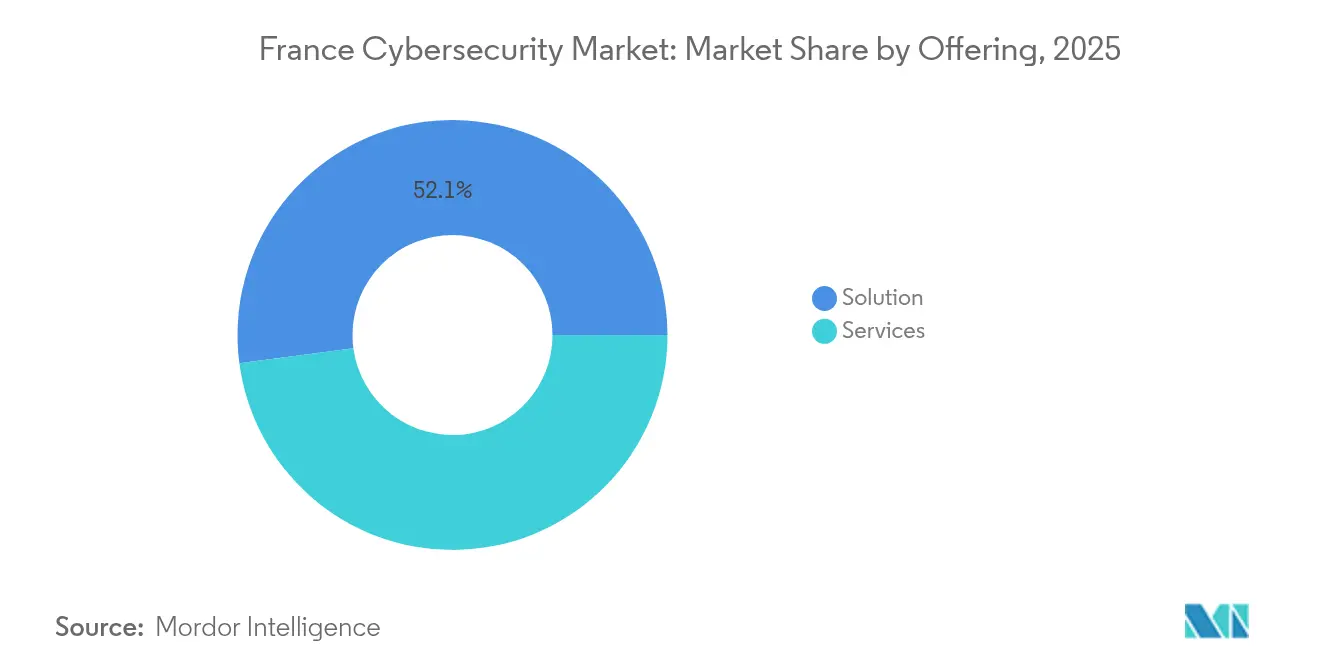
- Por oferta, las soluciones representaron el 52,10% de la participación del mercado de ciberseguridad de Francia en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 12,85% hasta 2031.
- Por modo de implementación, las plataformas en la nube capturaron el 59,78% de la participación en ingresos del mercado de ciberseguridad de Francia en 2025 y registran una CAGR del 14,25% hasta 2031.
- Por tamaño de empresa, las grandes organizaciones controlaron el 64,05% del mercado de ciberseguridad de Francia en 2025; las PYMEs representan la trayectoria más rápida con una CAGR del 12,15% hasta 2031.
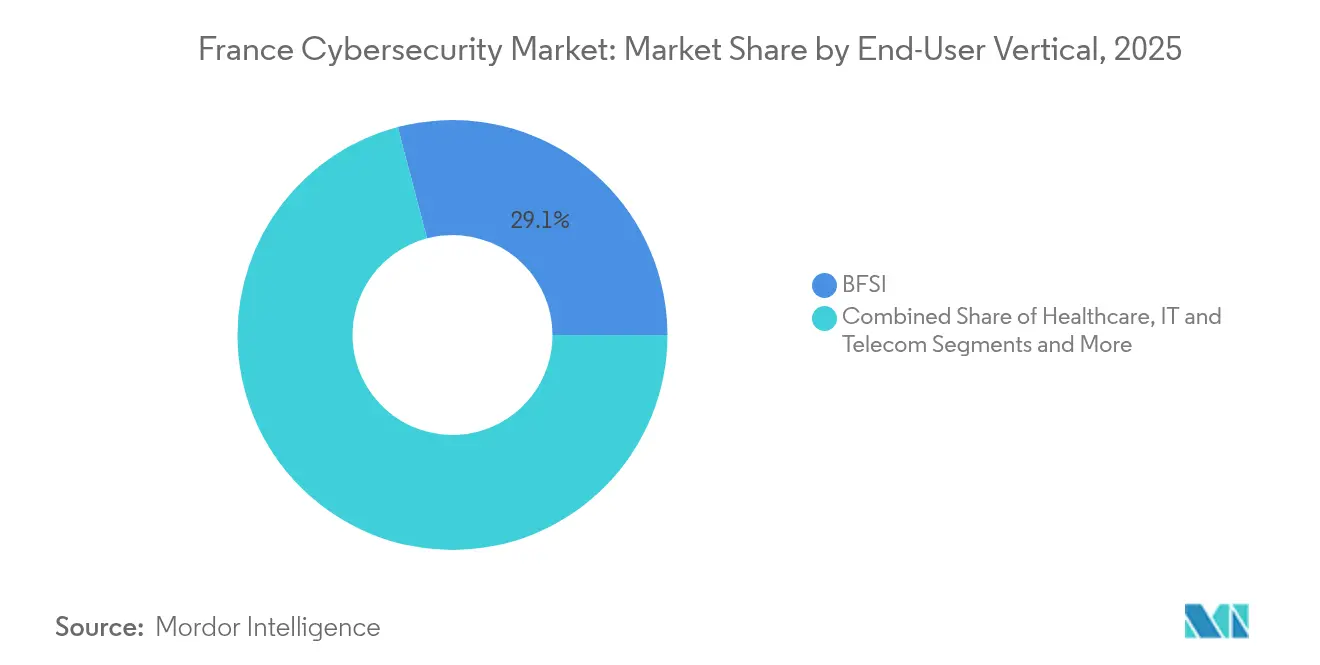
- Por vertical, BFSI contribuyó con el 29,10% al tamaño del mercado de ciberseguridad de Francia en 2025, mientras que la sanidad se encamina a una CAGR del 12,74% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado de Ciberseguridad de Francia
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Adopción acelerada de NIS2 y mayor financiamiento del Plan Cibernético del Gobierno Francés | +2.8% | Nacional, con repercusión en los marcos de cumplimiento de la UE | Mediano plazo (2-4 años) |
| Auge del ransomware en infraestructura crítica francesa y sanidad | +2.1% | Nacional, concentrado en áreas metropolitanas | Corto plazo (≤ 2 años) |
| Inversiones en monitoreo de amenazas impulsadas por los Juegos Olímpicos de París 2024 | +1.4% | Nacional, con epicentro en la región de París | Corto plazo (≤ 2 años) |
| Auge de migración a la nube de las PYMEs bajo los vouchers digitales "France Num" | +1.7% | Nacional, con variaciones regionales | Mediano plazo (2-4 años) |
| Ecosistema Campus Cyber que cataliza la innovación local de soluciones | +1.2% | Nacional, centrado en la Región de París | Largo plazo (≥ 4 años) |
| Cambio al trabajo remoto que exige actualizaciones de Confianza Cero e IAM | +1.6% | Nacional, con concentración urbana | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Adopción acelerada de NIS2 y financiamiento cibernético del Gobierno Francés
NIS2 amplía la red de cumplimiento de 500 a aproximadamente 15.000 entidades francesas, triplicando el número de sectores regulados e intensificando la demanda de herramientas de gobernanza, riesgo y cumplimiento. Francia 2030 destinó EUR 39 millones (USD 42 millones) a 17 proyectos de ciberseguridad, consolidando el desarrollo de capacidades soberanas[1]info.gouv.fr, "Francia 2030: 17 nouveaux projets pour la cybersécurité," info.gouv.fr. El despliegue por fases de ANSSI hace hincapié en la habilitación antes que en la sanción, impulsando los servicios de asesoría a medida que las empresas se apresuran a cerrar brechas. El interés del Gobierno en adquirir los activos de ciberseguridad de Atos por EUR 700 millones (USD 748 millones) subraya aún más el valor estratégico de la propiedad intelectual doméstica. En conjunto, estos movimientos inyectan capital, amplían la base de clientes y refuerzan el mercado de ciberseguridad de Francia como un centro de cumplimiento normativo continental.
Auge del ransomware en infraestructura crítica francesa y sanidad
ANSSI registró 4.386 incidentes de seguridad en 2024, un incremento del 15% interanual, con la sanidad representando el 10% de los informes de ransomware. Los hospitales de Armentières y Corbeil-Essonnes soportaron cierres de emergencia, generando urgencia en torno a la detección de endpoints y los servicios de retención de respuesta a incidentes. Puntos de referencia culturales como el Louvre y el Grand Palais también sufrieron interrupciones, demostrando que ningún sector es inmune. El gasto está pivotando hacia las plataformas XDR y la consultoría de gestión de crisis, reforzando el mercado de ciberseguridad de Francia como un ámbito de servicios reactivo.
Inversiones en monitoreo de amenazas impulsadas por los Juegos Olímpicos de París 2024
ANSSI coordinó un programa de seguridad de dos años que neutralizó más de 140 intentos de ataque durante los Juegos, validando modelos de defensa a gran escala y con múltiples partes interesadas. Eviden desplegó análisis en tiempo real en 500 sedes, incorporando guías de acción automatizadas que ahora se reutilizan para la infraestructura crítica. Cisco y Palo Alto Networks formaron alianzas de inteligencia que perduran más allá del evento, ampliando el atractivo ecosistémico de la industria de ciberseguridad de Francia.
Auge de migración a la nube de las PYMEs bajo los vouchers digitales "France Num"
France Num subvenciona hasta EUR 1.500 (USD 1.605) por PYME para gastos de seguridad, con subvenciones regionales que alcanzan los EUR 50.000 (USD 53.500). Como el 53% de las PYMEs ahora aloja cargas de trabajo en la nube, la demanda se dispara para servicios de gestión de identidad basados en SaaS y servicios de detección gestionada adaptados a equipos de TI reducidos. Esta adopción impulsada por subsidios amplía la porción en la nube del mercado de ciberseguridad de Francia y alimenta un sólido canal de MSP.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aguda escasez de talento cibernético que infla los costos del servicio SOC | -1.8% | Nacional, con concentración en la región de París | Mediano plazo (2-4 años) |
| Aversión presupuestaria entre las PYMEs francesas que ven la ciberseguridad como OPEX | -1.4% | Nacional, con énfasis en zonas rurales y regionales | Corto plazo (≤ 2 años) |
| Superposición regulatoria (GDPR, NIS2, reglas sectoriales de ANSSI) que retrasa las compras | -1.2% | Nacional, con implicaciones de cumplimiento transfronterizo | Mediano plazo (2-4 años) |
| Proliferación de herramientas y complejidad de integración en la pila fragmentada | -1.0% | Nacional, concentrado en grandes empresas | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Aguda escasez de talento cibernético que infla los costos del SOC
Aproximadamente 15.000 vacantes de ciberseguridad persisten a nivel nacional, a pesar de una expansión de la fuerza laboral del 89% desde 2020. La inflación salarial alcanza los EUR 90.000 (USD 96.300) para analistas sénior, comprimiendo los márgenes de los proveedores y estimulando la automatización. Thales respondió con GenAI4SOC para mejorar la eficiencia de clasificación de casos en un 40%. Tales iniciativas atenúan, pero no eliminan, la brecha de talento que restringe la capacidad del mercado de ciberseguridad de Francia para escalar plenamente.
Aversión presupuestaria entre las PYMEs que ven la ciberseguridad como OPEX
El cuarenta por ciento de las PYMEs cita el costo como el principal obstáculo para reforzar las defensas, mientras que el 18% no aplica ningún control formal. La escasa conciencia sobre los subsidios estatales agrava la hesitación, dejando a las pequeñas empresas expuestas a multas bajo el GDPR y las inminentes reglas NIS2. Los proveedores que se dirigen a este segmento deben enfatizar la fijación de precios basada en resultados y las ofertas gestionadas llave en mano para desbloquear capas inexploradas del mercado de ciberseguridad de Francia.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta: Demanda equilibrada de plataformas en medio de la aceleración de servicios
Las soluciones generaron el 52,10% de los ingresos de 2025, con suites de gestión unificada de amenazas y XDR ganando terreno a medida que las empresas racionalizan la proliferación de herramientas. La porción de servicios gestionados crece a una CAGR del 12,85% a medida que los clientes externalizan el monitoreo 24/7 para compensar las carencias de personal. Las herramientas de gestión de identidad y acceso, especialmente la gestión de acceso privilegiado, sustentan los despliegues de Confianza Cero. Wallix, por ejemplo, aprovecha su calificación de ANSSI para captar clientes regulados. Los servicios profesionales complementan el gasto en software, entregando proyectos de evaluación y remediación vinculados a los hitos de NIS2. Los dispositivos de hardware siguen siendo fundamentales, pero se agrupan cada vez más con análisis impulsados por IA, ilustrando la convergencia que define el mercado de ciberseguridad de Francia.
La tendencia de integración está fomentando modelos de consumo híbrido en los que los compradores licencian plataformas centrales y superponen servicios retenidos para la respuesta a incidentes. Este enfoque amplía el valor de vida útil para los proveedores al tiempo que proporciona flexibilidad en ciclos presupuestarios ajustados. A medida que las campañas de ransomware se intensifican, los contratos de retención de respuesta a incidentes son ahora un requisito de referencia en BFSI y sanidad, impulsando constantemente al alza el tamaño del mercado de ciberseguridad de Francia en servicios.
Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe


Por Modo de Implementación: Predominio de la nube se consolida
Las implementaciones en la nube representaron el 59,78% del gasto de 2025, reflejando la preferencia generalizada por SaaS y la rápida incorporación de PYMEs. Se prevé que el tamaño del mercado de ciberseguridad de Francia asociado a las soluciones en la nube crezca a una CAGR del 14,25%, superando la base local a medida que más cargas de trabajo críticas se trasladan a entornos híbridos. La certificación SecNumCloud acelera la confianza en el alojamiento doméstico, beneficiando a actores como OVHcloud y Outscale.
Los modelos locales persisten en defensa y utilities altamente reguladas donde las exigencias de residencia de datos y latencia superan a la elasticidad. Sin embargo, incluso estos sectores adoptan análisis basados en la nube para complementar los controles heredados. Las plataformas de orquestación multinube que normalizan las políticas entre proveedores están ganando impulso, mitigando los riesgos de dependencia de un único proveedor para las empresas que se expanden más allá de un solo hiperescalador. Como resultado, el mercado de ciberseguridad de Francia continúa difuminando las líneas de implementación tradicionales, pivotando hacia arquitecturas centradas en el plano de control.
Por Vertical de Usuario Final: Liderazgo de BFSI con auge de la sanidad
BFSI lideró los ingresos de 2025 con una contribución del 29,10% al tamaño del mercado de ciberseguridad de Francia, impulsado por estrictas directivas de supervisión y altas tasas de retorno para los atacantes. La sanidad, sin embargo, avanza con mayor rapidez a una CAGR del 12,74% tras una ola de brechas hospitalarias que evidenció vulnerabilidades en redes médicas desactualizadas. Los operadores industriales y de defensa están superponiendo defensas de TI y OT para proteger sistemas de misión crítica, con el apoyo de proveedores certificados por ANSSI como Stormshield.
Las entidades de comercio minorista y comercio electrónico se centran en la seguridad de pagos y el análisis de fraudes, mientras que las empresas energéticas refuerzan los entornos SCADA contra exploits de cadena de suministro. La convergencia intersectorial crea demanda de plataformas capaces de ingerir telemetría tanto de dominios corporativos como industriales. Los proveedores que demuestran competencia en los límites de TI-OT capturan una cuota mental creciente dentro del mercado de ciberseguridad de Francia.
Nota: Las participaciones de todos los segmentos individuales están disponibles al adquirir el informe
Por Tamaño de Empresa: Predominio de las grandes empresas con impulso de las PYMEs
Las grandes organizaciones concentraron el 64,05% del gasto de 2025, aprovechando amplios presupuestos para desarrollar operaciones de seguridad internas y flujos de trabajo de cumplimiento a medida. Las PYMEs, impulsadas por los esquemas de subsidios, tienen una previsión de crecimiento del 12,15% de CAGR, inyectando nuevo volumen al mercado de ciberseguridad de Francia. Los proveedores de seguridad gestionada adaptan paquetes de suscripción alineados a las realidades de flujo de caja de las pequeñas empresas.
Las puertas de enlace web seguras nativas de la nube, las herramientas de microsegmentación y los servicios MDR llave en mano resuenan entre los compradores del mercado medio que necesitan cobertura inmediata sin desembolso de capital. Los proveedores que combinan la automatización con puntos de contacto de asesoría reducen la fricción de entrada, ampliando la demanda disponible y nutriendo el segmento de larga cola del mercado de ciberseguridad de Francia.
Análisis Geográfico
La Región de París alberga el 60% de las startups domésticas de ciberseguridad y generó EUR 14.600 millones (USD 15.600 millones) en ingresos del segmento durante 2021, consolidando a la ciudad como el centro gravitacional del mercado de ciberseguridad de Francia. Campus Cyber facilita efectos de clúster al colocar en el mismo espacio a empresas, reguladores y academia. La región también alberga la sede de ANSSI, garantizando proximidad a las políticas y ciclos de certificación rápidos.
Más allá de París, las áreas metropolitanas como Lyon, Lille y Toulouse han ampliado los centros de respuesta a incidentes para cumplir con los requisitos de NIS2, extendiendo la demanda geográficamente. Nouvelle-Aquitaine ofrece subvenciones de hasta EUR 50.000 (USD 53.500) para proyectos de seguridad digital, catalizando ecosistemas de socios locales que se integran en el canal nacional. Las iniciativas transfronterizas bajo la Ley de Ciberseguridad de la UE animan a los proveedores franceses a escalar dentro del mercado único, ampliando el potencial de exportación de la industria de ciberseguridad de Francia.
Los perfiles de amenazas regionales varían. La infraestructura energética costera en Bretaña enfrenta reconocimiento vinculado a actores estatales, mientras que los fabricantes de Alsacia reportan intentos intensificados de espionaje industrial. Tal diversidad refuerza el imperativo de defensa en múltiples capas y posiciona al mercado de ciberseguridad de Francia como un mosaico de necesidades localizadas bajo un paraguas regulatorio unificador.
Panorama regulatorio
La regulación de ciberseguridad en Francia está anclada en la ANSSI (bajo el SGDSN) para la política cibernética nacional, la respuesta a incidentes y la supervisión de operadores regulados, junto con obligaciones impulsadas por la UE como el GDPR y el próximo régimen NIS2. El 29 de enero de 2026, el gobierno francés publicó la Estrategia Nacional de Ciberseguridad 2026-2030, que establece prioridades en talento cibernético, resiliencia, supresión de amenazas, seguridad de las bases digitales y estabilidad cibernética internacional, con énfasis en la soberanía que respalda la demanda de soluciones confiables y calificadas.
Hasta julio de 2026, la transposición de NIS2 seguía incompleta, y el 8 de julio de 2026 la Comisión Europea remitió a Francia al TJUE por no notificar la transposición completa. La ANSSI también ha publicado e iterado el Marco de Referencia Cyber France (ReCyF) y abrió MesServicesCyber para el preregistro voluntario y la autoidentificación, impulsando a las organizaciones a fortalecer la gobernanza, los controles y la preparación de informes antes de la legislación nacional final y su aplicación. Las investigaciones y las órdenes de cumplimiento son gestionadas por la ANSSI, mientras que las multas administrativas se imponen a través de una comisión de sanciones dedicada, hasta 10 millones de EUR o el 2% del volumen de negocio anual global.
Análisis de la cadena de valor
La cadena de valor de ciberseguridad en Francia comienza con la investigación y la formación de capacidades, donde actores de investigación pública (CNRS, CEA, Inria) y programas públicos como France 2030 alimentan los canales de innovación en áreas como la seguridad de la IA y la criptografía. Luego avanza hacia el desarrollo e integración de productos, liderado por campeones nacionales y proveedores especializados. La calificación, la certificación y el aseguramiento actúan como una puerta clave intermedia, con marcos impulsados por la ANSSI que dan forma a ofertas confiables para compradores sensibles, mientras que los requisitos nacionales y de la UE, incluidos NIS2 y DORA, se traducen en una demanda sostenida de capacidades de riesgo, cumplimiento y respuesta a incidentes.
La salida al mercado se realiza mediante ventas directas a empresas y canales de socios. Los operadores de telecomunicaciones combinan la seguridad gestionada con la conectividad, los integradores de sistemas empaquetan proyectos centrados en el cumplimiento y los MSSP ofrecen monitoreo 24/7 para compensar la escasez de talento. Organismos de coordinación sectorial como Clusif, Hexatrust, la Federation Francaise de la Cybersécurité e InterCERT France, que reúne a más de 130 equipos CERT/CSIRT, apoyan el intercambio de información, la preparación y la colaboración en incidentes, permitiendo modelos de implementación más repetibles en verticales regulados y pymes.
Panorama Competitivo
Francia alberga una base de proveedores moderadamente concentrada. Thales, Orange Cyberdefense y Atos juntos concentran el 28% de los ingresos de 2024, mientras que un vibrante nivel de startups cubre requisitos de nicho. Los campeones domésticos enfatizan la nube soberana, la acreditación de ANSSI y los diferenciadores de IA para contrarrestar a los hiperescaladores globales. GenAI4SOC de Thales ilustra la infusión de IA generativa en los flujos de trabajo de incidentes, prometiendo un ahorro del 40% en el tiempo de los analistas[3]Thales Group, "Lanzamiento de GenAI4SOC," thalesgroup.com. Eviden capitalizó su contrato olímpico para mostrar la orquestación de seguridad en grandes eventos.
Los especialistas apuntan a los puntos de dolor verticales: Stormshield protege los sistemas de control industrial; HarfangLab avanza en la detección de endpoints con EUR 25 millones (USD 27 millones) en nueva financiación. Los actores internacionales como Palo Alto Networks y Cisco profundizan sus presencias locales mediante alianzas de inteligencia de amenazas y laboratorios de I+D en París. La actividad de fusiones y adquisiciones se intensifica, evidenciada por Integrity360 adquiriendo Holiseum para asegurar experiencia industrial. Estos movimientos insinúan una inminente ola de consolidación que podría elevar las barreras de entrada en todo el mercado de ciberseguridad de Francia.
Los ecosistemas de canal evolucionan en paralelo. Los operadores de telecomunicaciones agrupan la seguridad gestionada con la conectividad, ampliando el alcance hacia los segmentos de PYMEs. Los integradores de sistemas elaboran paquetes de cumplimiento como servicio dirigidos a los nuevos sujetos de NIS2. Las startups aprovechan Campus Cyber para co-desarrollar soluciones con corporaciones ancla, acelerando los ciclos de comercialización. El tablero competitivo sigue siendo dinámico, pero se inclina hacia los actores que cuentan con alojamiento soberano, IA escalable y una clara alineación regulatoria.
Líderes de la Industria de Ciberseguridad de Francia
IBM Corporation
Cisco Systems Inc
Dell Technologies Inc.
Fortinet Inc.
Intel Security (Intel Corporation)
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
La incorporación a NIS2 amplía el perímetro de cumplimiento y, junto con requisitos de resiliencia adyacentes, crea una brecha a corto plazo para servicios de evaluación, remediación y monitoreo continuo, especialmente para organizaciones que no han operado bajo expectativas alineadas con la ANSSI. La ANSSI ha reforzado esta dirección mediante herramientas operativas como ReCyF (incluida una versión lanzada en marzo de 2026) y el preregistro de MesServicesCyber, y el Estado francés publicó una hoja de ruta de ciberseguridad 2026-2027 el 9 de abril de 2026, ofreciendo a proveedores e integradores una estructura más concreta para convertir en carteras de trabajo.
Las capacidades de seguridad soberanas y confiables también ofrecen un claro conjunto de oportunidades, respaldadas por el posicionamiento gubernamental en la Estrategia Nacional de Ciberseguridad 2026-2030 (29 de enero de 2026) y acciones relacionadas del ecosistema. Airbus firmó un acuerdo en abril de 2026 para adquirir Quarkslab con el fin de fortalecer las capacidades de ciberseguridad soberana, mientras que WALLIX se asoció con Inria en junio de 2026 para acelerar la IA confiable en ciberseguridad de identidad y acceso, apuntando a vías de productización para IAM asistido por IA y seguridad operativa. El entorno de financiación añade escala a estas tendencias: las startups francesas de ciberseguridad recaudaron 133,3 millones de EUR en ocho operaciones en el primer trimestre de 2026, superando el total de financiación de 2025, lo que aumenta la cartera de controles especializados y ofertas gestionadas dirigidas a pymes que avanzan hacia pilas de seguridad centradas en la nube.
Desarrollos recientes del sector
- Junio de 2026: WALLIX e Inria anunciaron una asociación estratégica para desarrollar IA confiable aplicada a la ciberseguridad de identidad y acceso. La colaboración se centra en la innovación soberana para flujos de trabajo de IAM y operaciones de seguridad, alineándose con los requisitos de sectores regulados y las consideraciones de confianza nacional.
- Abril de 2026: Airbus llegó a un acuerdo para adquirir Quarkslab con el fin de fortalecer las capacidades de ciberseguridad soberana en Francia y Europa. El movimiento consolida experiencia ofensiva y defensiva avanzada bajo un importante grupo nacional de aeroespacial y defensa, reforzando la capacidad nacional para programas de seguridad de alta garantía.
- Noviembre de 2024: Thales presentó GenAI4SOC, integrando IA generativa en los flujos de trabajo de los centros de operaciones de seguridad para empresas francesas. El lanzamiento elevó la automatización como respuesta práctica a la escasez de talento en los SOC y aceleró el interés en capacidades de detección y triaje asistidas por IA.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Para esta metodología, el mercado de ciberseguridad de Francia es el gasto en Francia en software, hardware y servicios de ciberseguridad que previenen, detectan y responden a amenazas cibernéticas en organizaciones privadas y públicas.
Exclusiones de alcance: se excluyen las operaciones generales de TI que no son específicas de seguridad (por ejemplo, la gestión rutinaria de redes sin controles de seguridad).
Descripción general de la segmentación
- Por Oferta
- Soluciones
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Seguridad de Datos
- Gestión de Identidad y Acceso
- Protección de Infraestructura
- Gestión Integrada de Riesgos
- Equipos de Seguridad de Redes
- Seguridad de Endpoints
- Otros Servicios
- Servicios
- Servicios Profesionales
- Servicios Gestionados
- Soluciones
- Por Modo de Implementación
- Local
- Nube
- Por Vertical de Usuario Final
- BFSI
- Sanidad
- TI y Telecomunicaciones
- Industrial y Defensa
- Manufactura
- Comercio Minorista y Comercio Electrónico
- Energía y Utilities
- Manufactura
- Otros
- Por Tamaño de Empresa del Usuario Final
- Pequeñas y Medianas Empresas (PYMEs)
- Grandes Empresas
Fuentes de datos, dimensionamiento del mercado y validación
Investigación documental
La investigación documental se utilizó para establecer los límites del mercado, construir el relato de la demanda y recopilar señales medibles que puedan verificarse año tras año. Nos basamos en fuentes públicas como publicaciones de la ANSSI, informes del panorama de amenazas de ENISA, políticas digitales y programas cibernéticos del gobierno francés, indicadores empresariales y de TIC de Eurostat, y estadísticas de la economía digital de la OCDE, que ayudaron a anclar el contexto del país.
Para convertir el contexto en insumos de dimensionamiento, también revisamos informes anuales de proveedores y presentaciones para inversores centradas en Francia, anuncios de contratación pública, cobertura de prensa reputada y algunos artículos revisados por pares sobre tendencias de incidentes y adopción de controles. Para mantener la coherencia financiera a nivel de empresa y reducir el doble conteo, utilizamos selectivamente suscripciones de pago para datos financieros e inteligencia empresarial, noticias y finanzas, y bases de datos de patentes cuando ayudaban a la verificación cruzada. Estas fuentes de investigación documental son ilustrativas, y también se consultaron muchas otras referencias públicas y de pago para la recopilación de datos, la validación y la aclaración.
Entrevistas y encuestas primarias
El trabajo primario se centró en validar qué compran realmente las organizaciones en Francia, cómo se dividen los presupuestos entre soluciones y servicios, y cómo cambia el comportamiento de compra con la migración a la nube y las nuevas necesidades de cumplimiento. Hablamos con líderes de seguridad del lado de la demanda, gerentes de operaciones de TI y equipos de compras, y también verificamos supuestos con socios de canal, proveedores de seguridad gestionada e integradores de sistemas activos en Francia.
Debido a que la adopción y los precios varían según el sector, la retroalimentación se equilibró entre industrias reguladas y menos reguladas, incluidos servicios públicos, finanzas, salud, manufactura y TI. Cuando los datos documentales presentaban vacíos, se utilizaron entrevistas para calibrar las tasas de penetración, la duración típica de los contratos y la proporción de seguridad prestada como servicios gestionados.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 31% | Directivos (CXO): 15% |
| Nivel medio: 52% | Líderes funcionales/de unidad: 36% |
| Actores más pequeños: 17% | Gerentes: 49% |
Dimensionamiento y previsión del mercado
El modelo central se construye utilizando una combinación de enfoques descendente y ascendente, donde el gasto en TI y seguridad digital de Francia se reconstruye en un conjunto de demanda exclusivamente de ciberseguridad, que luego se asigna entre soluciones y servicios según comprobaciones de adopción y división presupuestaria. Para mantener totales realistas, los resultados se corroboran con aproximaciones ascendentes selectivas, como patrones muestreados de valor de contratos, verificaciones de canal sobre las tasas de adjunción de servicios y una consolidación limitada de ingresos de proveedores para líneas expuestas a Francia.
Entre los insumos que dieron forma al modelo se incluyen la adopción de la nube y la intensidad de migración de cargas de trabajo, señales de reporte de incidentes y vulneraciones, puntos de presión regulatoria, como el trabajo de preparación para NIS2, la adopción de servicios de seguridad gestionada y el movimiento promedio de precios para las pilas de seguridad comunes (endpoint, red, identidad y seguridad en la nube). Cuando una variable no era observable para un área especializada, la brecha se manejó utilizando indicadores proxy de categorías adyacentes y luego se corrigió utilizando rangos basados en entrevistas.
Para las previsiones, utilizamos análisis de escenarios respaldado por una extrapolación de tendencias simple sobre los principales impulsores, seguido de ajustes dirigidos por expertos para el momento de las políticas y los ciclos de contratación. La previsión final refleja un escenario base que equilibra las expectativas de crecimiento presupuestario con las restricciones de adopción medidas dentro de las empresas francesas y el sector público.
Validación de datos y ciclo de actualización
La validación se gestiona mediante múltiples verificaciones para que las cifras finales no dependan de un único tipo de fuente o una única suposición. Comparamos los totales modelados con señales independientes, como las tendencias de contratación en seguridad, la actividad de programas cibernéticos del sector público y la dirección de la asignación presupuestaria de TI empresarial, y luego los valores atípicos se revisan y corrigen antes de la aprobación final.
Un segundo analista revisa los insumos clave, la aritmética y la razonabilidad de las suposiciones de precios y penetración. Las aclaraciones se vuelven a verificar con los encuestados cuando una variación es significativa. Los informes se actualizan anualmente, y las actualizaciones intermedias se activan por hitos regulatorios importantes, grandes oleadas de incidentes o cambios macroeconómicos significativos. Antes de la entrega, se completa una nueva revisión para que los clientes reciban la visión más actualizada.
Tamaño del mercado de ciberseguridad de Francia de Mordor Intelligence comparado con otras estimaciones publicadas
Los valores de mercado publicados para la ciberseguridad de Francia pueden parecer diferentes porque la línea de alcance se traza en lugares distintos y, a veces, el mismo gasto se cuenta dos veces. Las diferencias también provienen de cómo se tratan los servicios, cómo se clasifica la seguridad en la nube y si los valores se reportan como una perspectiva de gasto o una perspectiva de ingresos de proveedores.
Al verificar las tasas de adjunción de servicios gestionados, la migración de cargas de trabajo a la nube y los ciclos de renovación impulsados por el cumplimiento, Mordor Intelligence mantiene el total vinculado exclusivamente al gasto en ciberseguridad en Francia y evita contar la consultoría de TI más amplia que no se entrega como un control de seguridad.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 9,10 mil millones de USD (2025) | |
| Asociación del Sector A | 8,30 mil millones de USD (2025) | Utiliza una definición más estrecha que enfatiza los servicios de seguridad y la respuesta a incidentes, y tiende a excluir parte del gasto en plataformas productizadas y herramientas de seguridad en la nube adquiridas mediante contratos de TI más amplios. |
| Consultora Global B | 11,60 mil millones de USD (2025) | A menudo incorpora programas adyacentes de riesgo y cumplimiento de TI, y puede aplicar supuestos de crecimiento de precios más altos y una reclasificación más rápida de la seguridad en la nube sin controles de validación a nivel de país. |
La dispersión en la tabla se explica principalmente por lo que se cuenta como ciberseguridad frente al trabajo de TI adyacente, y por la rapidez con que se supone que cambian los precios y la combinación de nube. Nuestro enfoque se mantiene repetible porque cada insumo importante está vinculado a una señal medible y luego se somete a pruebas de estrés utilizando retroalimentación primaria antes de finalizar los totales.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor actual del mercado de ciberseguridad de Francia?
El tamaño del mercado de ciberseguridad de Francia se sitúa en USD 10,11 mil millones en 2026.
¿A qué velocidad se espera que crezca el mercado de ciberseguridad de Francia?
Se proyecta que los ingresos aumentarán a una CAGR del 11,08%, alcanzando USD 17,09 mil millones en 2031.
¿Qué modelo de implementación lidera el gasto en Francia?
La seguridad basada en la nube domina con una participación del 59,78% de los ingresos de 2025 y una perspectiva de CAGR del 14,25%.
¿Por qué la sanidad es el vertical de mayor crecimiento?
Los repetidos ataques de ransomware a hospitales franceses han acelerado las inversiones, situando a la sanidad en una trayectoria de CAGR del 12,74%.
¿Cómo influye la escasez de talento en la dinámica del mercado?
Alrededor de 15.000 puestos abiertos de ciberseguridad inflan los costos de servicios y estimulan la automatización, lo que lleva a los proveedores a lanzar herramientas de IA como Thales GenAI4SOC.
Última actualización de la página el:



