
Tamaño y Participación del Mercado Europeo de SOC como Servicio (SOCaaS)
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Período de Datos Pronosticados | 2026 - 2031 |
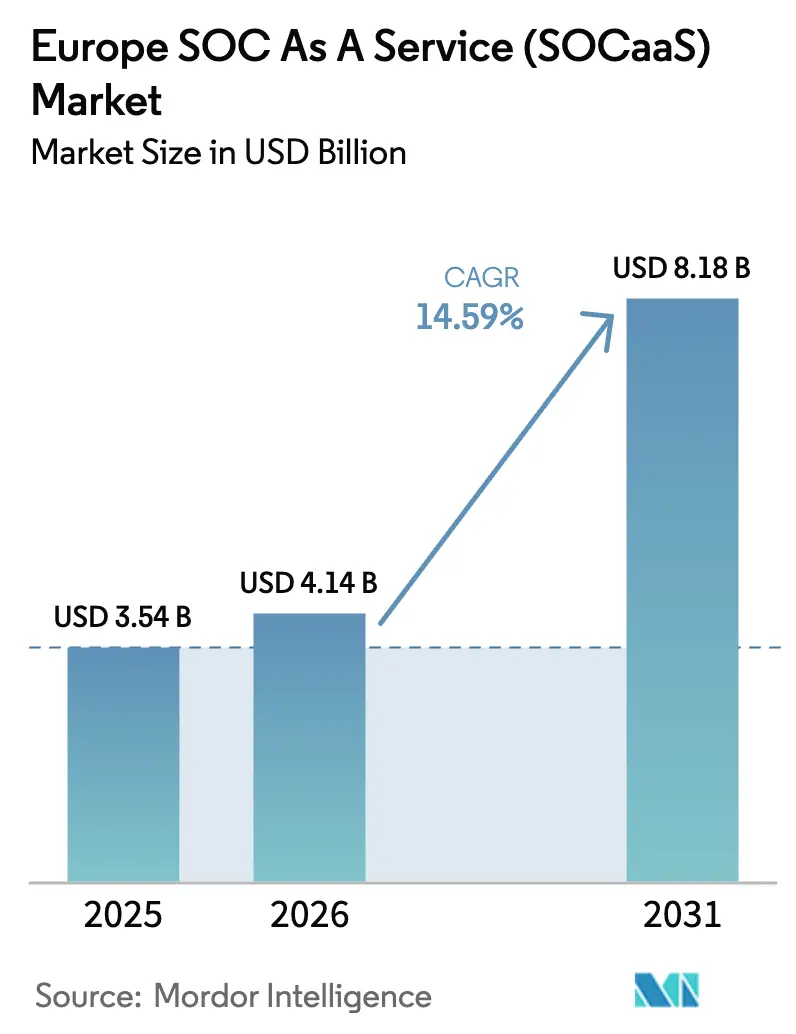
| Tamaño del mercado en el año base (2025) | 3.54 Mil millones de dólares |
| Tamaño del Mercado (2026) | 4.14 Mil millones de dólares |
| Tamaño del Mercado (2031) | 8.18 Mil millones de dólares |
| Growth Rate (2026 - 2031) | 14.59 % |
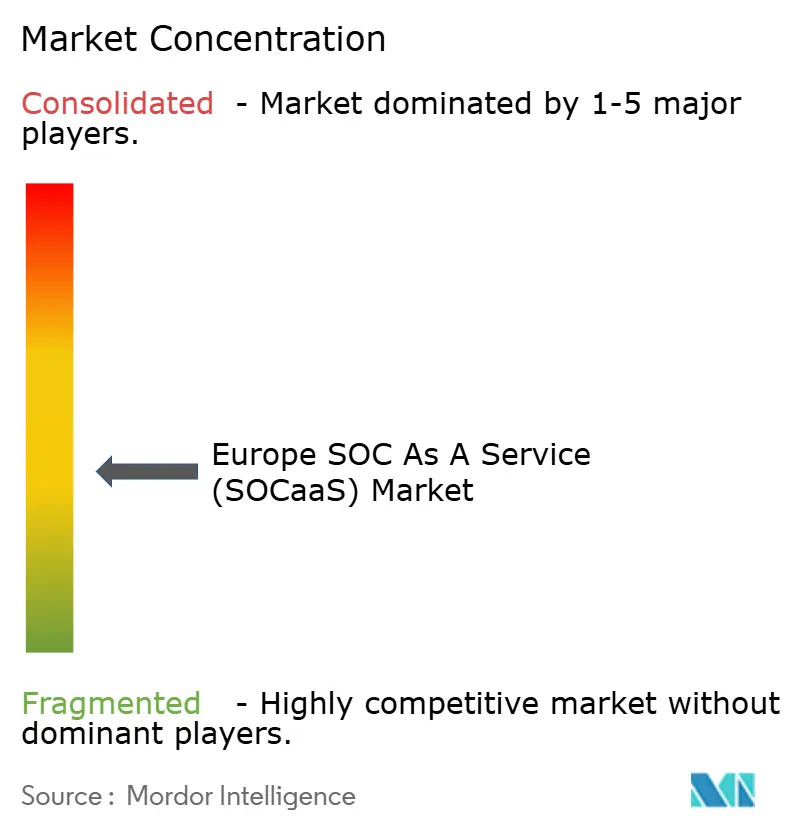
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado Europeo de SOC como Servicio (SOCaaS) por Mordor Intelligence
Se proyecta que el tamaño del mercado europeo de SOC como Servicio sea de USD 3,54 mil millones en 2025, USD 4,14 mil millones en 2026, y alcance USD 8,18 mil millones en 2031, creciendo a una CAGR del 14,59% entre 2026 y 2031. La rápida adopción de modelos de seguridad basados en consumo, los plazos de notificación de incidentes legalmente vinculantes de la Directiva NIS2 y la proliferación de herramientas de detección impulsadas por inteligencia artificial generativa están redefiniendo colectivamente las prioridades presupuestarias. Las empresas consideran ahora la monitorización externalizada como un gasto operativo que escala con la actividad empresarial, en lugar de un proyecto de capital. Las empresas de telecomunicaciones y los proveedores de nube agrupan la detección y respuesta extendidas en los contratos de conectividad, presionando a los proveedores de soluciones puntuales pero ampliando la base direccionable de compradores del mercado medio. Los requisitos de nube soberana en Alemania y Francia estimulan aún más las inversiones en alojamiento doméstico, inclinando la ventaja competitiva hacia los proveedores con centros de datos en la región. Por último, los suscriptores de ciberseguros vinculan ahora la emisión de pólizas a la prueba de monitorización 24x7, convirtiendo el SOCaaS en un requisito previo en lugar de un complemento opcional.
Conclusiones Clave del Informe
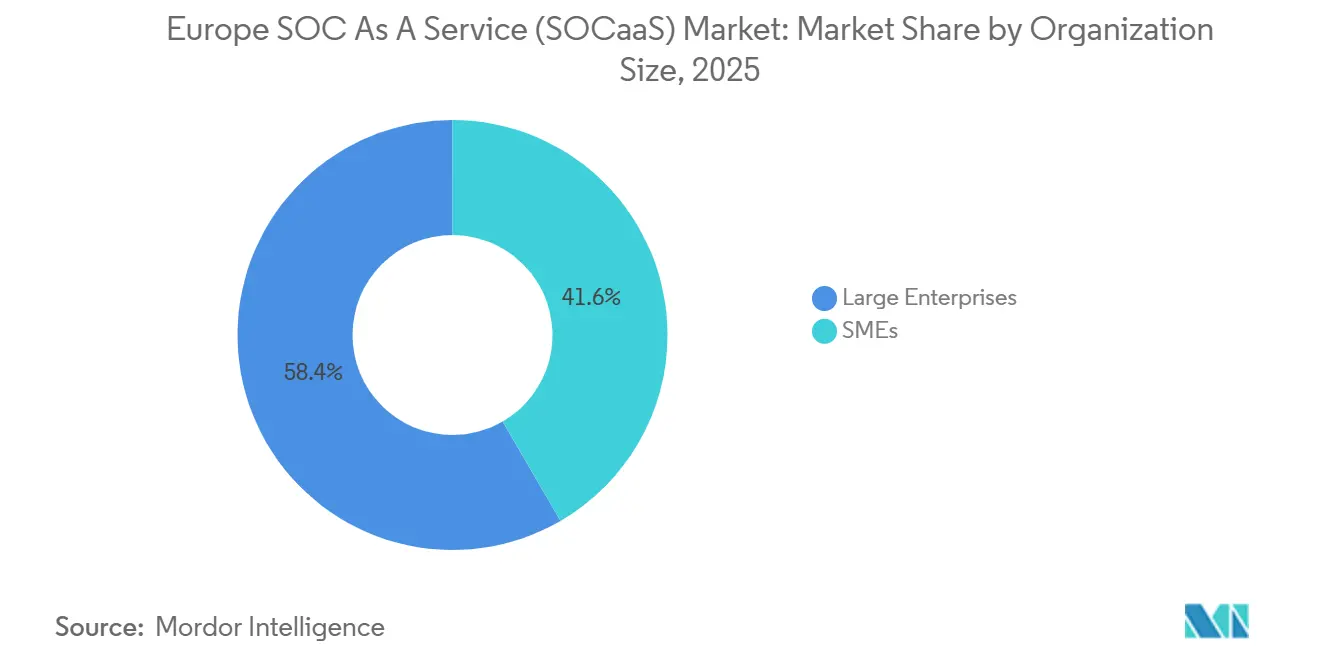
- Por tamaño de organización, las grandes empresas lideraron con el 58,38% de la participación del mercado europeo de SOC como Servicio en 2025, mientras que se prevé que las pequeñas y medianas empresas crezcan a una CAGR del 15,68% hasta 2031.
- Por usuario final, la banca, los servicios financieros y los seguros mantuvieron una participación en los ingresos del 24,53% en 2025, aunque el sector sanitario avanza a una CAGR del 15,01% hasta 2031.
- Por tipo de servicio, la detección y respuesta gestionadas capturaron el 32,27% del tamaño del mercado europeo de SOC como Servicio en 2025, y se prevé que la inteligencia de amenazas aumente a una CAGR del 15,84% durante 2026-2031.
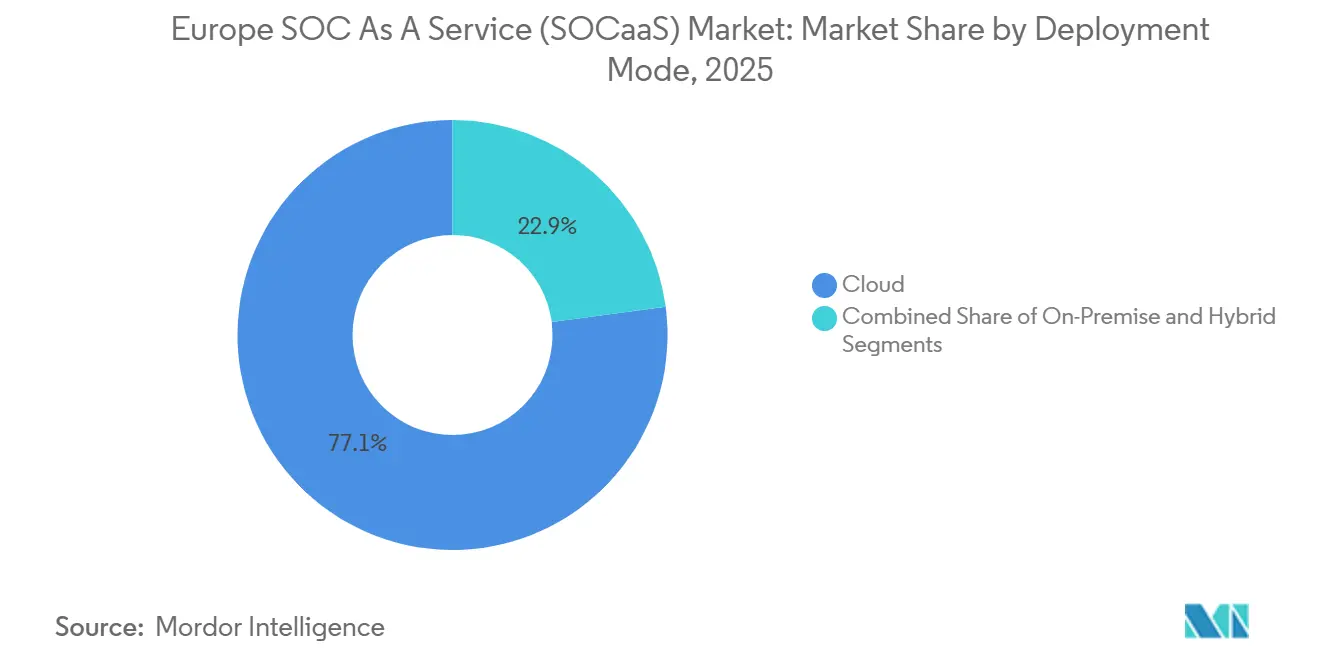
- Por modo de implementación, las implementaciones en la nube representaron el 77,09% del gasto en 2025, mientras que las configuraciones híbridas se expandieron a una CAGR del 14,89% a lo largo del horizonte de previsión.
- Por tipo de seguridad, la seguridad de red representó el 29,41% de la participación del tamaño del mercado europeo de SOC como Servicio en 2025 y se proyecta que la seguridad en la nube escale a una CAGR del 14,96% hasta 2031.
Nota: Las cifras de tamaño del mercado y previsión de este informe se generan utilizando el marco de estimación propietario de Mordor Intelligence, actualizado con los últimos datos e información disponibles a partir de 2026.
Tendencias e Información del Mercado Europeo de SOC como Servicio (SOCaaS)
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento en la Adopción del Modelo de Gasto Operativo de Pago por Uso | +1.80% | Paneuropeo, más fuerte en economías con alta densidad de pymes como Italia, España y Polonia | Mediano plazo (2-4 años) |
| Rápida Migración a la Nube entre las Pymes | +2.30% | Alemania, Francia, Países Bajos y países nórdicos con alta penetración de SaaS | Corto plazo (≤ 2 años) |
| Crecientes Requisitos Previos de Ciberseguros para Monitorización 24x7 | +1.50% | Reino Unido, Alemania y Francia, donde la adopción de ciberseguros supera el 40% | Mediano plazo (2-4 años) |
| Directiva NIS2 de la UE que Amplifica la Demanda de Cumplimiento Normativo | +3.10% | Todos los estados miembros de la UE, especialmente agudo en sectores de infraestructura crítica | Corto plazo (≤ 2 años) |
| Capacidades de Búsqueda de Amenazas Impulsadas por Inteligencia Artificial Generativa | +2.00% | Primeros adoptantes en los países nórdicos, Alemania y el Reino Unido | Mediano plazo (2-4 años) |
| Auge del Agrupamiento de XDR Gestionado por Empresas de Telecomunicaciones y Proveedores de Servicios Gestionados | +1.90% | Mercados con dominio de operadoras de telecomunicaciones establecidas: España, Francia e Italia | Corto plazo (≤ 2 años) |
| Creciente Disponibilidad de Nubes Soberanas Europeas | +1.70% | Alemania, Francia y Países Bajos con mandatos nacionales de soberanía de datos | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Mandato de Cumplimiento de la Directiva NIS2 de la UE
La Directiva NIS2 amplió el conjunto de entidades reguladas de aproximadamente 2.000 a más de 160.000, obligando incluso a empresas de servicios públicos, hospitales y operadores de transporte de tamaño mediano a mantener una monitorización continua o enfrentarse a multas de hasta EUR 10 millones (USD 10,7 millones).[1]Agencia de la Unión Europea para la Ciberseguridad, "Descripción General de la Directiva NIS2," enisa.europa.eu Dado que pocas de estas organizaciones pueden mantener un SOC interno las 24 horas del día, los proveedores que ofrecen paneles de control listos para auditoría e informes de incidentes automatizados disfrutan de una demanda sostenida. Los reguladores alemanes y franceses refuerzan la directiva con normas nacionales de residencia de datos, orientando efectivamente los contratos hacia los proveedores que operan centros de datos dentro de cada país. En comparación con el plazo de notificación de tres días de los Estados Unidos, la ventana de 24 horas de Europa aumenta la urgencia y justifica precios premium para la detección mejorada con inteligencia artificial.
Rápida Migración a la Nube entre las Pymes
Eurostat registró que el 45% de las empresas de la UE con entre 10 y 249 empleados utilizaban servicios en la nube en 2024, frente al 38% de tres años antes.[2]Comité Europeo de Protección de Datos, "Código de Conducta de la Nube de la UE," edpb.europa.eu Esta expansión disuelve el perímetro tradicional, exponiendo las capas de identidad y API que los cortafuegos heredados no detectan. Las pymes con presupuesto limitado raramente cuentan con un profesional de seguridad dedicado, pero se enfrentan al mismo aumento del ransomware que sus pares de mayor tamaño. La incorporación a plataformas de SOCaaS que descubren automáticamente las cargas de trabajo dentro de Microsoft 365 o Google Workspace ofrece, por tanto, una alta protección por una tarifa mensual predecible. El coste total de propiedad promedio, incluidas las herramientas y el personal, es aproximadamente una sexta parte del de una solución interna, lo que crea un argumento económico claro.
Búsqueda de Amenazas mediante Inteligencia Artificial Generativa
Las plataformas comerciales de SOC integradas con modelos de lenguaje de gran escala permiten a los analistas junior consultar registros en lenguaje natural, redactar scripts de corrección y resumir incidentes para los ejecutivos. Los pilotos de Microsoft Security Copilot muestran que el tiempo de clasificación de phishing se reduce de 45 minutos a menos de 5 minutos.[3]Relaciones con Inversores de Microsoft, "Resultados del Piloto de Security Copilot," microsoft.com Una clasificación más rápida reduce el tiempo de permanencia del atacante, disminuyendo el poder de negociación del rescate y las sanciones regulatorias. Los proveedores se diferencian ajustando los modelos con textos legales europeos para que los informes generados automáticamente se alineen con el lenguaje de la Directiva NIS2 y el RGPD, eliminando horas de trabajo manual de cumplimiento normativo. Los mismos modelos se entrenan con inteligencia de amenazas actualizada cada pocas horas, ofreciendo a los clientes del mercado medio un nivel de profundidad analítica antes reservado a los bancos globales.
Agrupamiento de XDR por Empresas de Telecomunicaciones y Proveedores de Servicios Gestionados
Los operadores de telecomunicaciones establecidos combinan la detección y respuesta extendidas con la conectividad, las redes de área amplia definidas por software y el alojamiento en la nube. Telefonica Tech registró un crecimiento del 32% en ingresos de ciberseguridad en 2025 tras agrupar XDR con SD-WAN en España.[4]Telefonica, "Informe Anual 2025," telefonica.com Orange Cyberdefense inyecta telemetría de red de su red troncal en los motores de correlación, detectando anomalías antes de que lleguen a los endpoints de los clientes. Estos modelos permiten a las empresas de telecomunicaciones monetizar la infraestructura existente, reducir los costes marginales de entrega y competir en precio con los proveedores de seguridad independientes.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en la Previsión de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Complejidades de Residencia y Soberanía de Datos | -1.20% | Alemania, Francia y Austria con estrictos mandatos de localización | Mediano plazo (2-4 años) |
| Escasez de Talento Cibernético de Nivel SOC en Europa | -1.50% | Paneuropeo, especialmente agudo en Europa del Este y Europa del Sur | Largo plazo (≥ 4 años) |
| Coste Total de Propiedad Oculto a Largo Plazo en SIEM Multiinquilino | -0.80% | Pymes sensibles al coste en Europa del Sur y del Este | Mediano plazo (2-4 años) |
| Fricción de Integración con Entornos de Tecnología Operativa Heredados | -0.90% | Centros de fabricación en Alemania, Italia y República Checa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Talento Cibernético
Europa carecía de aproximadamente 350.000 profesionales de ciberseguridad en 2025, y el tiempo medio de contratación de un analista de nivel dos superó los cuatro meses en las principales economías. La inflación salarial eleva los costes de los proveedores, y algunos limitan la incorporación de nuevos clientes hasta que las canalizaciones de personal se pongan al día. Las soluciones incluyen la deslocalización cercana a Rumanía y Bulgaria, una intensa automatización y asociaciones universitarias como el programa de máster de doble vía de Orange Cyberdefense, que tiene como objetivo 200 graduados por año para 2027. A pesar de estas tácticas, la limitación de personal ralentiza la velocidad de incorporación y puede restringir la calidad del servicio durante los grandes picos de incidentes.
Normas de Residencia y Soberanía de Datos
Las regulaciones alemanas, francesas y austriacas obligan a los proveedores a almacenar los registros dentro de las fronteras nacionales y prohíben el acceso por parte de entidades jurídicas no pertenecientes a la UE. Los proveedores deben mantener planos de datos y grupos de analistas separados, lo que aumenta los requisitos de capital y la complejidad operativa. Las multinacionales que operan en varias jurisdicciones acaban integrando múltiples fuentes de SOC, lo que puede aumentar el tiempo medio de detección. Las iniciativas de nube soberana como Gaia-X prometen alivio, pero se han retrasado respecto al calendario previsto, por lo que el cumplimiento normativo sigue siendo un objetivo cambiante a mediano plazo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tamaño de Organización: las Pymes Amplían su Ventaja de Crecimiento
Las pequeñas y medianas empresas representan hoy una parte modesta del gasto total, pero se prevé que crezcan a una CAGR del 15,68% entre 2026 y 2031, superando a las grandes empresas en demanda incremental. Muchas pymes quedaron bajo la jurisdicción de la Directiva NIS2 solo en 2024, lo que desencadenó una búsqueda urgente de monitorización 24x7 asequible. El paquete de tarifa fija de Arctic Wolf a USD 5.000 por mes, lanzado en 2025, elimina los precios impredecibles basados en el volumen de eventos y resuena entre las empresas que gestionan menos de 250 usuarios. En contraste, las grandes empresas que ya cuentan con SOC internos externalizan principalmente la capacidad adicional o las funciones especializadas, lo que modera su tasa de crecimiento. No obstante, las grandes empresas siguen representando el 58,38% de la participación del mercado europeo de SOC como Servicio en 2025, porque sus infraestructuras abarcan múltiples centros de datos, nubes y redes de tecnología operativa.
Los proveedores despliegan movimientos de comercialización separados. Para las pymes, los proveedores enfatizan el tiempo hasta la obtención de valor, los asistentes de configuración guiada y los manuales preconfigurados que se conectan a Microsoft 365 y Salesforce sin necesidad de servicios profesionales. Para los conglomerados globales, los contratos giran en torno a acuerdos de nivel de servicio a medida, suscripciones de inteligencia de amenazas y ejercicios de simulación ejecutiva. Como resultado, se espera que el tamaño del mercado europeo de SOC como Servicio capturado por las pymes casi se triplique para 2031, mientras que el gasto de las grandes empresas se duplica aproximadamente.


Por Usuario Final: el Sector Sanitario Acelera
Las entidades de banca, servicios financieros y seguros siguen siendo los mayores gastadores, con el 24,53% de los ingresos en 2025 gracias a la Ley de Resiliencia Operativa Digital. Sin embargo, el sector sanitario es el de mayor crecimiento, avanzando a una CAGR del 15,01% hasta 2031. Las campañas de ransomware dirigidas a hospitales aumentaron un 210% entre 2023 y 2025, obligando a las redes clínicas que históricamente habían invertido poco en ciberseguridad a firmar contratos plurianuales de SOCaaS. Las renovaciones de seguros ahora exigen una monitorización 24x7 documentada, lo que impulsa la conversión del embudo de ventas.
Mientras tanto, las empresas manufactureras luchan por integrar los controladores lógicos programables heredados que carecen de registro, lo que ralentiza la adopción pero abre una demanda de nicho para ofertas con conciencia de tecnología operativa como el lanzamiento de FortiSOC de Fortinet en 2025. Los compradores gubernamentales se expanden a medida que los presupuestos nacionales asignan fondos reservados, pero la fragmentación de la contratación entre los municipios modera la adopción inmediata.
Por Tipo de Servicio: la Inteligencia de Amenazas Supera a los Demás
La detección y respuesta gestionadas son fundamentales, asegurando el 32,27% de la participación en 2025. Sin embargo, las suscripciones de inteligencia de amenazas crecen más rápido, al 15,84%, porque las empresas buscan cada vez más alertas tempranas sobre adversarios específicos del sector. IBM X-Force y Thales publican fuentes adaptadas por sector que los clientes incorporan directamente en los motores de correlación de SIEM. La monitorización de seguridad por sí sola, elegida por los clientes que mantienen equipos de respuesta internos, se expande de forma constante pero por debajo de la media del mercado.
Los contratos de retención para respuesta a incidentes se venden rápidamente en medio del aumento del ransomware, con tarifas por incidente que a veces superan los USD 200.000. La demanda de SIEM gestionado se suaviza a medida que las plataformas nativas de la nube reducen las huellas de infraestructura, aunque ciertos bancos fuertemente regulados aún prefieren los SIEM operados por proveedores por su familiaridad en auditorías.
Por Modo de Implementación: el Modelo Híbrido Gana Impulso
Las implementaciones en la nube dominan, representando el 77,09% del total, lo que subraya el atractivo de la escalabilidad y la alineación con el gasto operativo en plataformas multiinquilino. Estas plataformas permiten a las empresas escalar sus operaciones de manera eficiente mientras optimizan los costes, convirtiéndolas en la opción preferida en diversas industrias. Sin embargo, los modelos híbridos, que combinan recopiladores locales con análisis en la nube, están experimentando una sólida tasa de crecimiento del 14,89% de CAGR. Este crecimiento está impulsado por la necesidad de flexibilidad y la capacidad de equilibrar el procesamiento de datos entre entornos locales y en la nube. Industrias como la manufactura, los servicios públicos y el transporte están canalizando registros saneados de su tecnología operativa hacia motores en la nube, pero solo después de un paso de preprocesamiento local para garantizar la latencia y la seguridad. Este preprocesamiento garantiza que los datos sensibles se gestionen de forma segura mientras se mantiene la eficiencia operativa en tiempo real.
La introducción de la certificación del Código de Conducta de la Nube de la UE en 2025 refuerza la confianza de los responsables de riesgos, facilitando la transición de las cargas de trabajo de análisis fuera de las instalaciones. Esta certificación proporciona un marco estandarizado para la protección de datos y el cumplimiento normativo, abordando las principales preocupaciones de las organizaciones que operan en entornos regulados. Aunque la tendencia se aleja de la adopción puramente local, las agencias soberanas que gestionan datos clasificados aún tienen una necesidad urgente de dispositivos con aislamiento de red. Estas agencias priorizan la seguridad y la soberanía de los datos, lo que requiere soluciones que operen de forma independiente de las redes externas. Esta demanda de nicho está siendo satisfecha por la innovadora solución de "SOC portátil en una caja", que ofrece una opción compacta y segura para gestionar datos sensibles en entornos aislados.
Nota: Las participaciones de todos los segmentos individuales están disponibles previa compra del informe
Por Tipo de Seguridad: los Controles Centrados en la Nube Aumentan
En 2025, la seguridad de red representó el 29,41% del gasto, pero su crecimiento está disminuyendo. Este cambio se atribuye en gran medida al auge de las arquitecturas de confianza cero, que están desplazando los puntos de control desde los cortafuegos de perímetro tradicionales hacia las identidades y las cargas de trabajo. Las arquitecturas de confianza cero enfatizan el principio de nunca confiar, siempre verificar,
requiriendo autenticación y autorización continuas para usuarios y dispositivos, lo que reduce la dependencia de los modelos de seguridad basados en el perímetro. Mientras tanto, la seguridad en la nube está avanzando significativamente, con una sólida CAGR del 14,96%. Este crecimiento está impulsado por la creciente adopción de aplicaciones nativas de la nube y la migración de cargas de trabajo a entornos en la nube. Los controles clave como la gestión de la postura de seguridad en la nube, la protección del tiempo de ejecución de contenedores y la gobernanza de identidades no son solo medidas independientes; alimentan activamente la telemetría en los flujos de trabajo del Centro de Operaciones de Seguridad (SOC).
Esta integración está aumentando la prominencia de las alertas preventivas, eclipsando los registros tradicionales de anomalías de red. Estas alertas preventivas permiten a los equipos del SOC abordar de forma proactiva las amenazas potenciales, reduciendo los tiempos de respuesta y mejorando la postura de seguridad general. La detección de endpoints sigue siendo un elemento clave en el manual del SOC, subrayando la importancia de la contención a nivel de host y la informática forense de memoria. Las soluciones de detección y respuesta de endpoints son fundamentales para identificar y mitigar amenazas a nivel de dispositivo, garantizando que los endpoints comprometidos sean aislados rápidamente para evitar el movimiento lateral dentro de las redes. A medida que los microservicios se vuelven omnipresentes y los desarrolladores exponen cada vez más API, la seguridad de aplicaciones está ganando terreno. Este aumento de la demanda es particularmente evidente para la monitorización de autoprotección en tiempo de ejecución. Las soluciones de autoprotección de aplicaciones en tiempo de ejecución proporcionan protección en tiempo real detectando y bloqueando ataques a medida que ocurren dentro de las aplicaciones. La proliferación de API, impulsada por la necesidad de integración y comunicación fluidas entre servicios, ha aumentado el riesgo de vulnerabilidades, haciendo que las medidas sólidas de seguridad de aplicaciones sean indispensables para las organizaciones.
Análisis Geográfico
Alemania, el Reino Unido y Francia generaron colectivamente más de la mitad de los ingresos del mercado europeo de SOC como Servicio en 2025. La norma de contratación de Alemania de marzo de 2025 que exige el alojamiento en el país canalizó los contratos hacia PlusServer y Orange Cyberdefense, al tiempo que limitó las ofertas de proveedores no europeos. El Centro Nacional de Ciberseguridad del Reino Unido destinó GBP 200 millones (USD 253 millones) para ampliar el acceso al SOCaaS a los consejos locales, ampliando el conjunto del sector público. La ANSSI de Francia exigió residencia de datos y auditorías anuales, localizando aún más la selección de proveedores.
Los Países Bajos y Suecia emergen como centros de innovación. El denso clúster de centros de datos de Ámsterdam atrae inversiones en SOC de IBM, NTT Security y Cloudflare, y los incentivos fiscales holandeses reducen los costes de instalación. Estocolmo se beneficia de la alta penetración de fibra óptica y el uso de la nube, convirtiendo a las medianas empresas nórdicas en primeros adoptantes de plataformas de SOC enriquecidas con inteligencia artificial. España e Italia aprovechan los fondos nacionales de recuperación y resiliencia por importe de EUR 1.200 millones (USD 1.280 millones) y EUR 900 millones (USD 963 millones) respectivamente, canalizando subvenciones hacia la contratación municipal de SOC y subsidios para pymes.
Los mercados de Europa Central y del Este, incluidos Polonia y la República Checa, muestran un gasto absoluto menor pero registran altas tasas de crecimiento a medida que los programas de vales y la orientación sectorial cierran la brecha de madurez. El vale de ciberseguridad de Polonia de agosto de 2025 cubre hasta EUR 50.000 (USD 53.500) para la adopción por parte de las pymes, y los reguladores energéticos checos publican listas de verificación de seguridad de tecnología operativa. A medida que la transformación digital regional se acelera, la participación del tamaño del mercado europeo de SOC como Servicio atribuida a estas economías aumentará gradualmente, aunque Europa Occidental sigue siendo dominante.
Panorama regulatorio
El mercado europeo de SOC como servicio (SOCaaS) opera dentro de un marco de cumplimiento de ciberseguridad de la UE cada vez más estricto, liderado por la Directiva NIS2 (Directiva (UE) 2022/2555). NIS2 incorpora a los proveedores de servicios de seguridad gestionados y a los proveedores de computación en la nube dentro de su ámbito de aplicación y amplía el número de entidades reguladas a más de 160.000. La directiva se ha operativizado aún más a través del Reglamento de Ejecución (UE) 2024/2690 de la Comisión (octubre de 2024), que eleva el nivel de especificidad de las expectativas técnicas y de procedimiento para las organizaciones reguladas y sus proveedores de seguridad, incluida la gestión de incidentes y la preparación para la notificación.
Para los compradores del sector financiero, la Ley de Resiliencia Operativa Digital (DORA, Reglamento (UE) 2022/2554) pasó a ser plenamente aplicable el 17 de enero de 2025. DORA funciona como lex specialis al elevar los requisitos de gestión de riesgos de TIC y de supervisión de terceros en las entidades financieras reguladas. Junto a ello, los requisitos nacionales de residencia y soberanía de datos en Alemania y Francia afectan a la selección de proveedores, empujando a los compradores hacia proveedores capaces de ofrecer almacenamiento, procesamiento y auditabilidad de registros dentro de la región para los contratos de SOCaaS.
Panorama Competitivo
El mercado europeo de SOC como Servicio (SOCaaS) está moderadamente fragmentado, con IBM, SecureWorks y Fortinet compitiendo junto a especialistas europeos como Orange Cyberdefense, Atos y Thales Group. Las alianzas estratégicas entre operadoras de telecomunicaciones y empresas especializadas en seguridad se intensifican a medida que las propuestas combinadas de conectividad más SOC resuenan entre las empresas de tamaño medio. Orange Cyberdefense amplió su presencia mediante una inversión de USD 169 millones en nuevas instalaciones en Alemania y Polonia, mostrando el atractivo del modelo de nube soberana.
La diferenciación tecnológica gira en torno a la automatización impulsada por inteligencia artificial. IBM aprovecha Watson para clasificar alertas de alto volumen, mientras que los análisis nativos de la nube de Microsoft Sentinel atraen a clientes que prefieren una estrecha integración con las cargas de trabajo de Azure. Thales amplió sus capacidades de seguridad de bases de datos mediante su adquisición de Imperva por USD 3.600 millones, señalando un impulso hacia soluciones de monitorización centradas en los datos. Los proveedores europeos promueven el procesamiento local, equipos de analistas multilingües y certificaciones específicas de cada país para superar a los competidores estadounidenses en sectores regulados.
Las oportunidades de espacio en blanco se concentran en la seguridad de la tecnología operativa y las redes 5G, donde la experiencia sigue siendo escasa. Los marcos de certificación de ETSI fomentan la estandarización, pero los proveedores capaces de integrar el análisis de protocolos de tecnología operativa y fuentes de inteligencia de amenazas industriales obtienen márgenes premium. A medida que el gasto en seguridad gestionada converge con los presupuestos de conectividad, las operadoras de telecomunicaciones establecidas pueden adquirir proveedores de nicho para capturar cadenas de valor de extremo a extremo, elevando gradualmente el índice de concentración del mercado sin llegar a una situación de oligopolio.
Líderes de la Industria Europea de SOC como Servicio (SOCaaS)
Thales
Connectwise LLC
Atos SE
Fortinet Inc.
Wipro Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Oportunidades de mercado y perspectivas futuras
La externalización impulsada por el cumplimiento normativo y las operaciones preparadas para auditorías crean un espacio en blanco recurrente, especialmente a medida que NIS2 amplía las obligaciones para servicios públicos de tamaño medio, hospitales y operadores de transporte, así como para ecosistemas de proveedores que pueden no mantener cobertura interna de SOC 24x7. Esto respalda las propuestas de SOCaaS que combinan monitoreo continuo con artefactos de gobernanza, incluidos paneles de control, retención de evidencias y flujos de trabajo de notificación de incidentes, alineados con las expectativas de NIS2 y las normas sectoriales como DORA para los compradores de BFSI. Las restricciones de residencia de datos también moldean la demanda, reforzando el interés en el almacenamiento de registros dentro del país y en implementaciones de nube soberana.
Los proveedores están empaquetando aún más la detección e investigación habilitadas por IA para abordar la escasez de talento y acortar los ciclos de triaje. Atos ya ha avanzado en mejoras de flujo de trabajo de SOC al integrar Google Threat Intelligence en su cartera de servicios de ciberseguridad (abril de 2026), y al añadir una capacidad de analista virtual de SOC impulsada por Qevlar AI (octubre de 2025). Un posicionamiento similar de IA soberana también se está construyendo a través de ecosistemas multipartitos, incluida la incorporación de Atos al Project QuiltWorks de CrowdStrike (junio de 2026). En paralelo, el empaquetado de cumplimiento liderado por canal se está expandiendo para la base de pymes, incluido el refuerzo por parte de ConnectWise de las capacidades de cumplimiento de NIS2 y seguridad en la nube orientadas a MSP a través de su adquisición de SkyKick (septiembre de 2024).
Desarrollos recientes del sector
- Abril de 2026: Atos integra Google Threat Intelligence en su cartera global de servicios de ciberseguridad, incluidos 17 Centros de Operaciones de Seguridad. Mejora el SOCaaS con inteligencia de amenazas integrada en toda la presencia de la UE, fortaleciendo la detección de amenazas impulsada por IA y la respuesta rápida a incidentes en toda la red de SOC de ATOS.
- Febrero de 2026: Alaris Security, Decanos y Deutsche Telekom anunciaron una asociación para ofrecer SOC como servicio autónomo a empresas de Alemania, Austria, Suiza y el resto de la UE con alojamiento en nube soberana. La asociación proporciona SOCaaS autónomo con alojamiento dentro de la región para gobernanza y cumplimiento, ampliando la capacidad de SOC a nivel de la UE bajo el modelo de nube soberana.
- Enero de 2026: VanRoey adquirió The Collective, fortaleciendo sus servicios de SOC y sus ofertas de seguridad para la pila de Microsoft. La consolidación unifica las capacidades de SOC y las ofertas de seguridad de la pila de MS en Europa, acelerando el crecimiento de VanRoey en servicios de seguridad basados en MS y en la prestación de SOC.


Marco de la metodología de investigación y alcance del informe
Definición y alcance del mercado
Para esta metodología, el mercado europeo de SOC como servicio incluye las capacidades de operaciones de seguridad basadas en suscripción y entregadas por terceros que proporcionan monitoreo continuo, detección, triaje y soporte de respuesta para los entornos de los clientes.
Exclusiones del alcance: excluimos los proyectos de asesoría puntuales, las herramientas de seguridad independientes vendidas sin una capa de servicio SOC gestionado, y los costos puramente internos de personal de SOC.
Descripción general de la segmentación
- Por Tamaño de Organización
- Pequeñas y Medianas Empresas
- Grandes Empresas
- Por Usuario Final
- TI y Telecomunicaciones
- BFSI
- Comercio Minorista y Bienes de Consumo
- Sanidad
- Manufactura
- Gobierno
- Otros Usuarios Finales
- Por Tipo de Servicio
- Detección y Respuesta Gestionadas
- Monitorización de Seguridad
- Evaluación de Vulnerabilidades
- Respuesta a Incidentes
- Inteligencia de Amenazas
- SIEM Gestionado
- Otros Tipos de Servicio
- Por Modo de Implementación
- Nube
- Local
- Híbrido
- Por Tipo de Seguridad
- Seguridad de Red
- Seguridad de Endpoints
- Seguridad de Aplicaciones
- Seguridad en la Nube
- Otros Tipos de Seguridad
- Por País
- Alemania
- Reino Unido
- Francia
- Italia
- España
- Países Bajos
- Austria
- Bélgica
- Suecia
- Resto de Europa
Fuentes de datos, dimensionamiento de mercado y validación
Investigación documental
La investigación documental comienza mapeando el conjunto de demanda para el monitoreo externalizado en Europa y los factores de cumplimiento que impulsan la cobertura 24x7. Nos basamos en fuentes públicas como las publicaciones de ENISA, las actualizaciones de la Comisión Europea sobre NIS2, los conjuntos de datos de la economía digital de Eurostat y las orientaciones de las agencias nacionales de ciberseguridad, junto con informes de tendencias de incidentes de organismos CERT de renombre y estudios de seguridad revisados por pares.
Para convertir esto en un modelo utilizable, también revisamos informes anuales de empresas, actualizaciones de prácticas de ciberseguridad en materiales para inversores, sitios web de asociaciones y cobertura de prensa confiable sobre la demanda de seguridad gestionada. Cuando fue necesario, se utilizaron suscripciones pagas para datos financieros de empresas y rastreo de noticias, búsquedas de patentes sobre análisis de detección, y señales comerciales a nivel de envíos para la infraestructura de soporte. Las fuentes aquí mencionadas son solo ilustrativas, y se utilizaron muchas otras referencias para la recopilación de datos, las verificaciones cruzadas y las aclaraciones.
Entrevistas primarias y encuestas
El trabajo primario se centró en validar qué se cuenta como SOCaaS en contratos reales, y en poner a prueba los supuestos de precios y mezcla de servicios en los principales países europeos. Hablamos con líderes de seguridad, gerentes operativos y expertos del lado de la entrega para confirmar los patrones de adopción, las expectativas de cobertura de respuesta, y cómo se fijan los precios de complementos como la caza de amenazas o los contratos de retención de respuesta a incidentes. La retroalimentación se utilizó para cerrar brechas donde los datos públicos son escasos, y luego para poner a prueba los totales finales del mercado y la narrativa de crecimiento.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado |
|---|---|
| Nivel superior: 26% | Directivos (CXO): 15% |
| Nivel medio: 58% | Líderes funcionales/de unidad: 34% |
| Actores más pequeños: 16% | Gerentes: 51% |
Dimensionamiento de mercado y previsión
El dimensionamiento comienza con una construcción de arriba hacia abajo que reconstruye el conjunto de ingresos de SOCaaS en Europa vinculando el gasto en servicios de seguridad gestionados con la adopción de monitoreo externalizado, y luego filtrándolo según lo que normalmente se entrega como una suscripción de SOC en la región. Una vez formado el total inicial, se corrobora con verificaciones selectivas de abajo hacia arriba, como indicios de ingresos de proveedores muestreados, conversaciones de canal sobre valores promedio de contrato, y una simple verificación de coherencia de precio por volumen para paquetes de servicios comunes.
Las principales entradas utilizadas en el modelo incluyen la presión de cobertura de entidades reguladas derivada de los plazos de NIS2, las señales de escasez de personal para analistas de seguridad, el crecimiento de cargas de trabajo en la nube e híbridas que amplía los volúmenes de telemetría monitoreados, las tendencias de frecuencia y gravedad de incidentes que cambian la adopción del servicio, y los patrones de empaquetado de contratos como SOC cogestionado frente a entrega totalmente gestionada. Para la previsión, utilizamos análisis de escenarios con un caso base que luego se ajusta mediante aportes de expertos sobre el ritmo presupuestario, los reajustes de precios y la rapidez con que las empresas reguladas de tamaño medio pasan de una cobertura parcial al monitoreo continuo. Cuando las señales de abajo hacia arriba eran incompletas, las brechas se manejaron aplicando rangos conservadores para la adopción y el precio promedio, seguido de un ciclo de revisión para mantener resultados realistas.
Validación de datos y ciclo de actualización
La validación se realiza mediante múltiples verificaciones para que las cifras no dependan de un único flujo de datos. Comparamos los resultados con señales independientes como las tasas de crecimiento de los servicios de seguridad gestionados, los plazos de cumplimiento regulatorio y la dirección de precios observada en las entrevistas, y luego revisamos los valores atípicos que parecen demasiado altos o demasiado bajos para países específicos.
Antes de la aprobación final, el modelo se revisa en etapas, incluida una revisión interna por pares de los supuestos y una segunda revisión de los cálculos que impulsan la mayor parte del total. Si aparece una variación importante, volvemos a contactar a los encuestados pertinentes para confirmar si el cambio es real o se debe a un desajuste de definición. Los informes se actualizan anualmente, con actualizaciones intermedias cuando eventos importantes modifican los presupuestos, y se completa una revisión final previa a la entrega para que los clientes reciban la visión más reciente.
Tamaño del mercado europeo de SOC como servicio de Mordor Intelligence comparado con otras estimaciones publicadas
Los distintos valores de mercado publicados pueden parecer muy dispares porque los equipos a menudo cuentan diferentes capas de servicio, utilizan diferentes años base y aplican distintas lógicas de precios para contratos multianuales. En este mercado, las diferencias más comunes provienen de si se cuentan los acuerdos cogestionados, cómo se tratan los contratos de retención de respuesta a incidentes, y con qué rapidez se supone que los precios promedio cambian con la automatización.
La principal brecha proviene de si las suscripciones de SOC cogestionado y los complementos orientados a la respuesta se tratan como parte del mismo conjunto de ingresos, mientras que Mordor Intelligence cuenta el SOCaaS solo cuando el monitoreo continuo se entrega contractualmente y se factura como un servicio recurrente en toda la presencia europea cubierta.
Comparación de referencia
| Fuente | Tamaño del mercado | Brechas en la metodología de investigación |
|---|---|---|
| Mordor Intelligence | 3,54 mil millones de USD (2025) | |
| Consultora Regional A | 6,47 mil millones de USD (2025) | Utiliza una perspectiva más amplia de servicios de seguridad gestionados que puede incluir ingresos adyacentes de MDR y consultoría, y aplica un valor promedio de contrato implícito más alto entre los compradores de mercado medio. |
| Rastreador de la Industria B | 1,26 mil millones de USD (2024) | Utiliza un año base anterior y una definición más estrecha que puede subestimar la entrega híbrida y cogestionada, lo que normalmente reduce el valor de partida antes de proyectar hacia adelante. |
Al observar la dispersión, los principales factores son la disciplina de alcance y el momento del año base, más que las diferencias aritméticas. Cuando la cobertura del servicio se vincula a contratos de monitoreo recurrente y se verifica frente a señales de adopción y precios, la cifra resultante es más fácil de explicar y de reproducir con los mismos insumos.


Preguntas Clave Respondidas en el Informe
¿Cuál es el valor proyectado del mercado europeo de SOC como Servicio para 2031?
Se prevé que el mercado alcance USD 8,18 mil millones para 2031, expandiéndose a una CAGR del 14,59% desde 2026.
¿Qué segmento de usuarios está creciendo más rápido en la adopción de SOCaaS en Europa?
Las organizaciones sanitarias lideran el crecimiento con una CAGR del 15,01% a medida que las amenazas de ransomware y los requisitos previos de los seguros se intensifican.
¿Por qué las pymes recurren cada vez más a las soluciones de SOCaaS?
La migración a la nube expone a las pymes a nuevas superficies de ataque, mientras que la limitación de personal y presupuesto hace que la monitorización 24x7 externalizada sea una defensa rentable.
¿Cómo influyen las normas de residencia de datos en la selección de proveedores?
Alemania y Francia exigen el almacenamiento de registros en el país, empujando a los compradores hacia proveedores que operan centros de datos nacionales o nubes soberanas.
¿Qué tipo de servicio se espera que supere a los demás hasta 2031?
Se prevé que las suscripciones de inteligencia de amenazas crezcan más rápido a medida que las empresas pasan de la clasificación reactiva de alertas al seguimiento proactivo de adversarios.
Última actualización de la página el:



