
Größe und Marktanteil des europäischen Marktes für SOC als Service (SOCaaS)
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
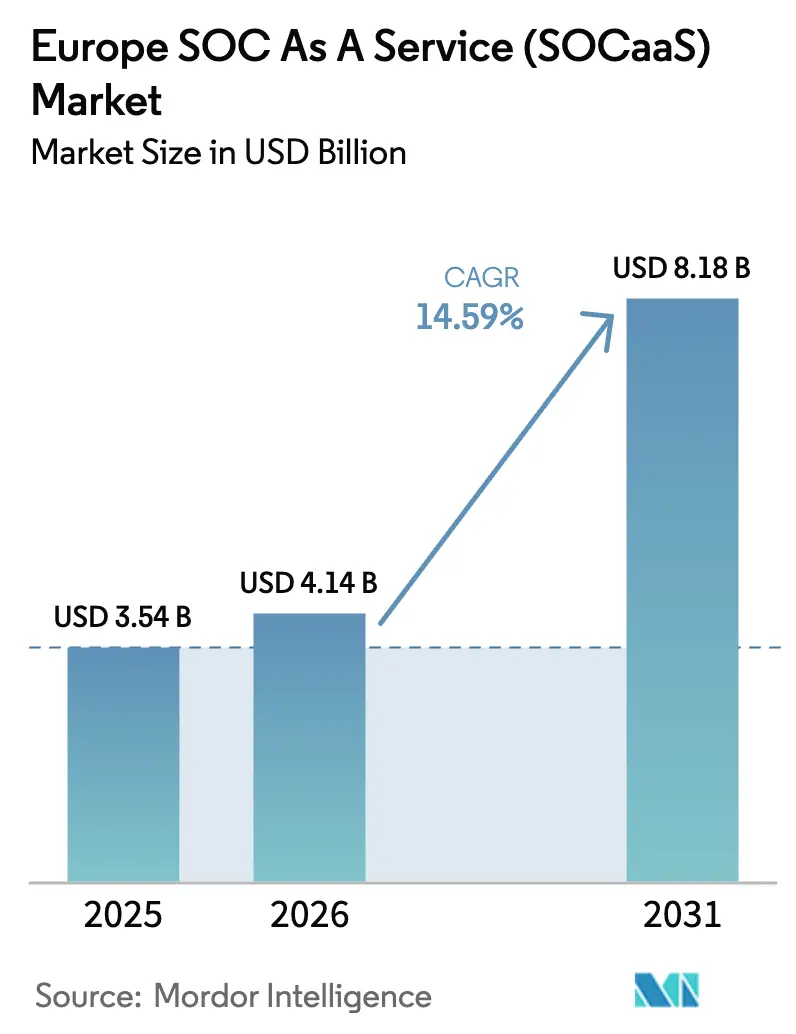
| Marktgröße im Basisjahr (2025) | 3.54 Milliarden US-Dollar |
| Marktgröße (2026) | 4.14 Milliarden US-Dollar |
| Marktgröße (2031) | 8.18 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 14.59 % |
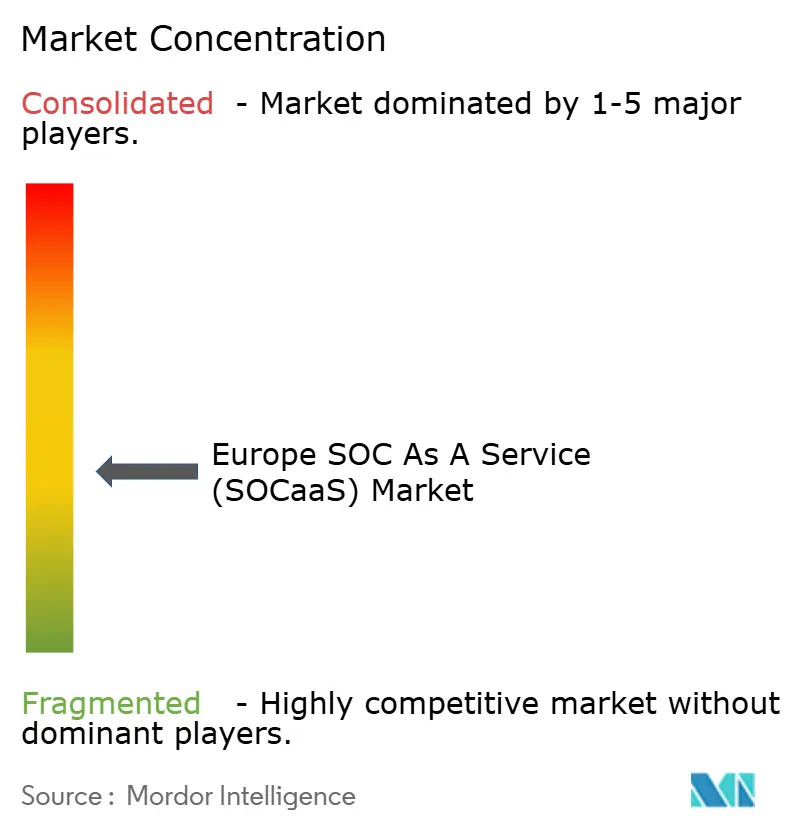
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des europäischen Marktes für SOC als Service (SOCaaS) von Mordor Intelligence
Die Größe des europäischen Marktes für SOC als Service wird auf USD 3,54 Milliarden im Jahr 2025, USD 4,14 Milliarden im Jahr 2026 geschätzt und soll bis 2031 USD 8,18 Milliarden erreichen, mit einer CAGR von 14,59 % von 2026 bis 2031. Die rasche Einführung verbrauchsbasierter Sicherheitsmodelle, die rechtsverbindlichen NIS2-Meldefristen für Vorfälle und die Verbreitung von durch generative KI gesteuerten Erkennungstools gestalten die Budgetprioritäten gemeinsam neu. Unternehmen betrachten ausgelagertes Monitoring heute als Betriebsausgabe, die mit der Geschäftstätigkeit skaliert, und nicht mehr als Kapitalinvestitionsprojekt. Telekommunikationsunternehmen und Cloud-Anbieter bündeln erweiterte Erkennung und Reaktion in Konnektivitätsverträge, was Einzellösungsanbieter unter Druck setzt, aber die adressierbare Basis mittelständischer Käufer erweitert. Anforderungen an souveräne Clouds in Deutschland und Frankreich stimulieren zusätzlich Investitionen in das inländische Hosting und verschieben den Wettbewerbsvorteil zugunsten von Anbietern mit Rechenzentren in der jeweiligen Region. Schließlich knüpfen Cyber-Versicherungszeichner die Ausstellung von Policen nun an den Nachweis einer 24x7-Überwachung, wodurch SOCaaS zur Voraussetzung und nicht mehr zu einem optionalen Zusatz wird.
Wichtigste Erkenntnisse des Berichts
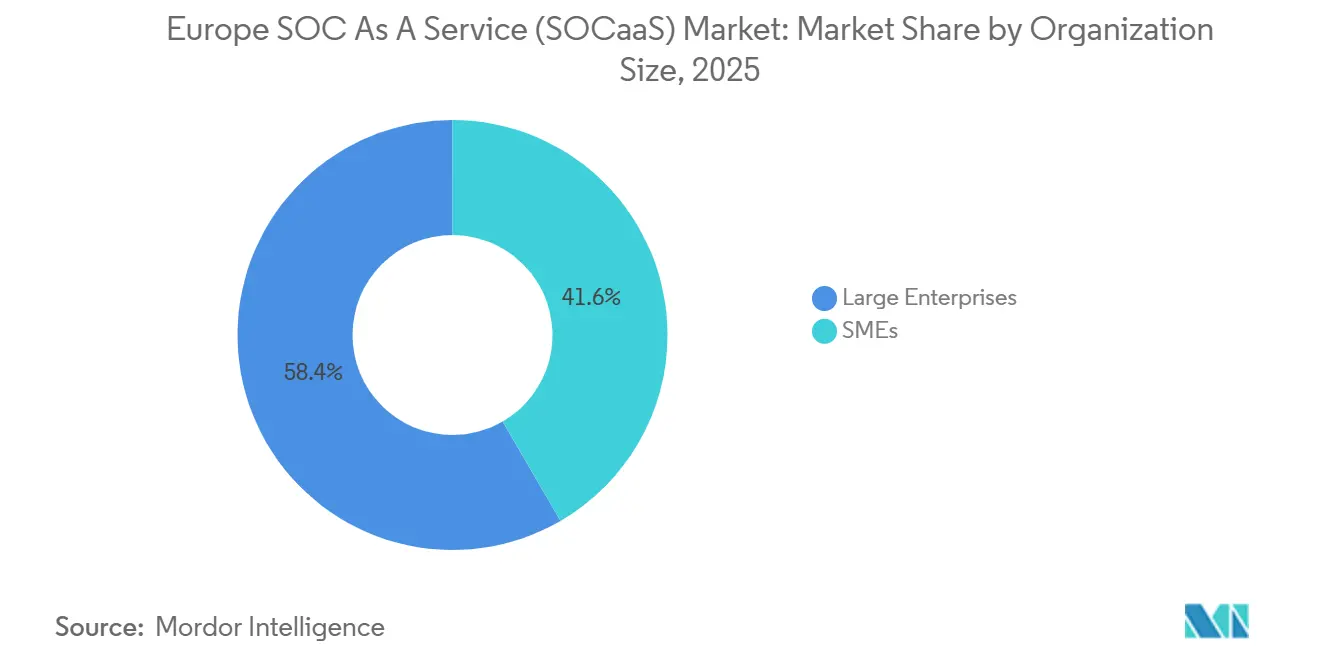
- Nach Unternehmensgröße führten Großunternehmen mit einem Marktanteil von 58,38 % am europäischen Markt für SOC als Service im Jahr 2025, während kleine und mittelständische Unternehmen bis 2031 voraussichtlich mit einer CAGR von 15,68 % wachsen werden.
- Nach Endnutzer hielten Banken, Finanzdienstleistungen und Versicherungen im Jahr 2025 einen Umsatzanteil von 24,53 %, während das Gesundheitswesen mit einer CAGR von 15,01 % bis 2031 aufholt.
- Nach Servicetyp erfasste Managed Detection and Response im Jahr 2025 einen Anteil von 32,27 % an der Größe des europäischen Marktes für SOC als Service, und Bedrohungsintelligenz soll im Zeitraum 2026–2031 mit einer CAGR von 15,84 % steigen.
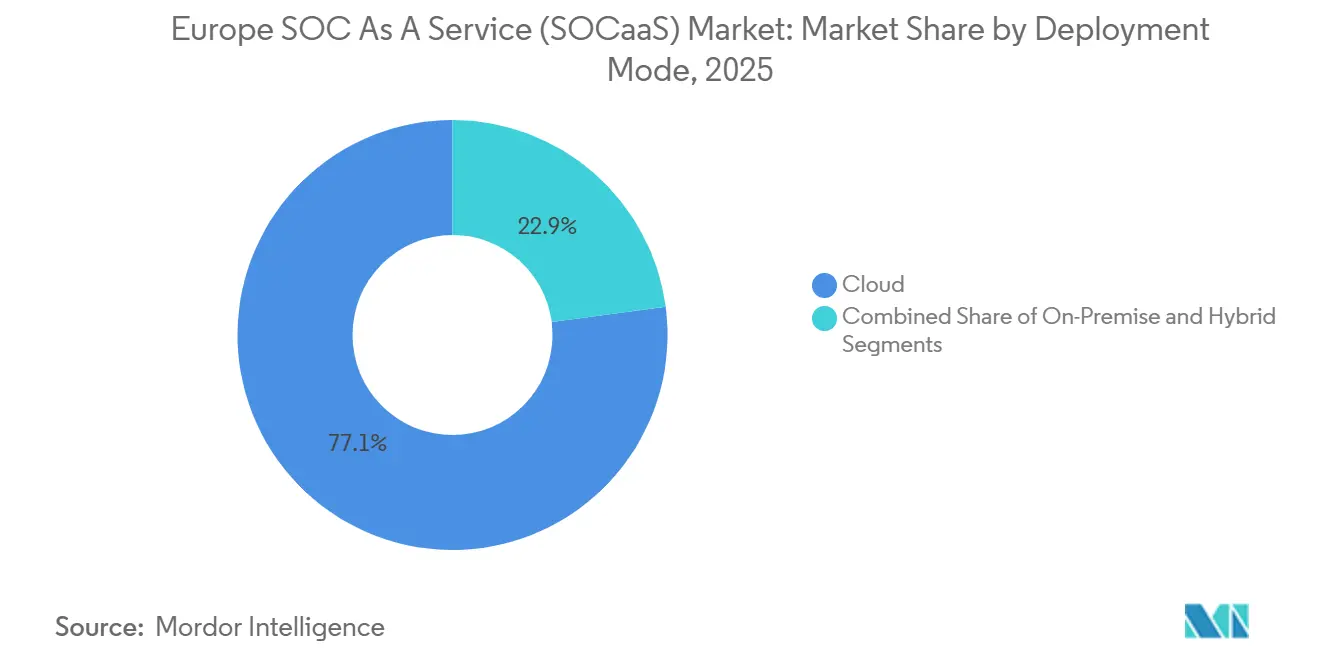
- Nach Bereitstellungsmodus entfielen im Jahr 2025 77,09 % der Ausgaben auf Cloud-Implementierungen, während hybride Konfigurationen über den Prognosezeitraum mit einer CAGR von 14,89 % zunahmen.
- Nach Sicherheitstyp beherrschte Netzwerksicherheit im Jahr 2025 einen Anteil von 29,41 % an der Größe des europäischen Marktes für SOC als Service, und Cloud-Sicherheit soll bis 2031 mit einer CAGR von 14,96 % steigen.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Erkenntnisse im europäischen Markt für SOC als Service (SOCaaS)
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunahme der Einführung des nutzungsbasierten Betriebskostenmodells | +1.80% | Gesamteuropäisch, am stärksten in KMU-dichten Volkswirtschaften wie Italien, Spanien und Polen | Mittelfristig (2–4 Jahre) |
| Rasche Cloud-Migration unter KMU | +2.30% | Deutschland, Frankreich, Niederlande, nordische Länder mit hoher SaaS-Durchdringung | Kurzfristig (≤ 2 Jahre) |
| Wachsende Anforderungen der Cyber-Versicherung an eine 24x7-Überwachung | +1.50% | Vereinigtes Königreich, Deutschland, Frankreich, wo die Cyber-Versicherungsquote 40 % übersteigt | Mittelfristig (2–4 Jahre) |
| EU-NIS2-Richtlinie verstärkt Compliance-Nachfrage | +3.10% | Alle EU-Mitgliedstaaten, besonders ausgeprägt in kritischen Infrastruktursektoren | Kurzfristig (≤ 2 Jahre) |
| Fähigkeiten zur Bedrohungsjagd durch generative KI | +2.00% | Frühe Anwender in den nordischen Ländern, Deutschland und dem Vereinigten Königreich | Mittelfristig (2–4 Jahre) |
| Zunahme der gebündelten Managed-XDR-Angebote durch Telekommunikationsunternehmen und MSPs | +1.90% | Märkte mit dominanter Telekommunikationsinfrastruktur: Spanien, Frankreich, Italien | Kurzfristig (≤ 2 Jahre) |
| Wachsende Verfügbarkeit souveräner europäischer Clouds | +1.70% | Deutschland, Frankreich, Niederlande mit nationalen Datensouveränitätsmandaten | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
EU-NIS2-Compliance-Mandat
NIS2 erweiterte den Pool regulierter Einrichtungen von rund 2.000 auf mehr als 160.000 und verpflichtet selbst mittelgroße Versorgungsunternehmen, Krankenhäuser und Transportunternehmen zur kontinuierlichen Überwachung oder riskiert Bußgelder von bis zu EUR 10 Millionen (USD 10,7 Millionen).[1]Agentur der Europäischen Union für Cybersicherheit, "Überblick über die NIS2-Richtlinie," enisa.europa.eu Da nur wenige dieser Organisationen rund um die Uhr einen internen SOC betreiben können, profitieren Anbieter, die prüfungsfertige Dashboards und automatisierte Vorfallsmeldungen anbieten, von einer dauerhaften Nachfragebasis. Deutsche und französische Regulierungsbehörden verstärken die Richtlinie durch nationale Datenspeicherungsvorschriften und lenken Verträge effektiv zu Anbietern, die Rechenzentren im jeweiligen Land betreiben. Im Vergleich zur dreitägigen Meldefrist der Vereinigten Staaten erhöht Europas 24-Stunden-Fenster die Dringlichkeit und rechtfertigt Premiumpreise für KI-gestützte Erkennung.
Rasche Cloud-Migration unter KMU
Eurostat verzeichnete, dass 45 % der EU-Unternehmen mit 10–249 Beschäftigten im Jahr 2024 Cloud-Dienste nutzten, gegenüber 38 % drei Jahre zuvor.[2]Europäischer Datenschutzausschuss, "EU-Verhaltenskodex für Cloud-Dienste," edpb.europa.eu Diese Expansion löst den traditionellen Perimeter auf und legt Identitäts- und API-Schichten frei, die herkömmliche Firewalls übersehen. Budgetbeschränkte KMU verfügen selten über einen dedizierten Sicherheitsfachmann, sind aber denselben Ransomware-Wellen ausgesetzt wie größere Unternehmen. Das Onboarding auf SOCaaS-Plattformen, die Workloads in Microsoft 365 oder Google Workspace automatisch erkennen, bietet daher hohen Schutz zu einer vorhersehbaren monatlichen Gebühr. Die durchschnittlichen Gesamtbetriebskosten, einschließlich Werkzeuge und Personal, betragen etwa ein Sechstel eines internen Aufbaus, was ein klares wirtschaftliches Argument darstellt.
Bedrohungsjagd durch generative KI
Kommerzielle SOC-Plattformen, die mit großen Sprachmodellen ausgestattet sind, ermöglichen es Junior-Analysten, Protokolle in einfacher Sprache abzufragen, Behebungsskripte zu erstellen und Vorfälle für Führungskräfte zusammenzufassen. Microsoft Security Copilot-Pilotprojekte zeigen, dass die Triage von Phishing-Vorfällen von 45 Minuten auf unter 5 Minuten gesunken ist.[3]Microsoft Investor Relations, "Ergebnisse des Security Copilot-Pilotprojekts," microsoft.com Schnellere Triage verkürzt die Verweildauer von Angreifern, reduziert den Lösegeld-Hebel und regulatorische Strafen. Anbieter differenzieren sich durch die Feinabstimmung von Modellen auf europäische Rechtstexte, sodass automatisch generierte Berichte mit der NIS2- und DSGVO-Sprache übereinstimmen und stundenlange manuelle Compliance-Arbeit entfällt. Dieselben Modelle werden alle paar Stunden mit neuen Bedrohungsinformationen trainiert und bieten mittelständischen Kunden eine analytische Tiefe, die früher globalen Banken vorbehalten war.
Bündelung von XDR durch Telekommunikationsunternehmen und MSPs
Etablierte Telekommunikationsbetreiber kombinieren erweiterte Erkennung und Reaktion mit Konnektivität, softwaredefiniertem Wide Area Networking und Cloud-Hosting. Telefonica Tech meldete im Jahr 2025 ein Wachstum des Cybersicherheitsumsatzes von 32 %, nachdem XDR mit SD-WAN in Spanien gebündelt wurde.[4]Telefonica, "Jahresbericht 2025," telefonica.com Orange Cyberdefense speist Netzwerktelemetrie aus seinem Backbone in Korrelations-Engines ein und erkennt Anomalien, bevor sie die Endpunkte der Kunden erreichen. Diese Modelle ermöglichen es Telekommunikationsunternehmen, bestehende Infrastruktur zu monetarisieren, marginale Lieferkosten zu senken und eigenständige Sicherheitsanbieter beim Preis zu unterbieten.
Analyse der Hemmnisauswirkungen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität der Datenspeicherung und Datensouveränität | -1.20% | Deutschland, Frankreich, Österreich mit strengen Lokalisierungsvorschriften | Mittelfristig (2–4 Jahre) |
| Mangel an europäischen SOC-qualifizierten Cybersicherheitsfachkräften | -1.50% | Gesamteuropäisch, besonders ausgeprägt in Osteuropa und Südeuropa | Langfristig (≥ 4 Jahre) |
| Versteckte langfristige Gesamtbetriebskosten in mandantenfähigen SIEM-Systemen | -0.80% | Kostensensible KMU in Süd- und Osteuropa | Mittelfristig (2–4 Jahre) |
| Integrationsprobleme mit veralteten OT-Umgebungen | -0.90% | Fertigungszentren in Deutschland, Italien und der Tschechischen Republik | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an Cybersicherheitsfachkräften
Europa fehlten im Jahr 2025 rund 350.000 Cybersicherheitsfachkräfte, und die mittlere Einstellungszeit für einen Analysten der zweiten Ebene überstieg in großen Volkswirtschaften vier Monate. Lohninflation erhöht die Anbieterkosten, und einige Anbieter begrenzen die Aufnahme neuer Kunden, bis die Personalversorgungspipelines aufgeholt haben. Zu den Lösungsansätzen gehören Nearshoring nach Rumänien und Bulgarien, umfangreiche Automatisierung und Universitätspartnerschaften wie das duale Masterprogramm von Orange Cyberdefense, das bis 2027 auf 200 Absolventen pro Jahr abzielt. Trotz dieser Maßnahmen verlangsamt der begrenzte Personalbestand die Onboarding-Geschwindigkeit und kann die Servicequalität bei größeren Vorfallswellen einschränken.
Datenspeicherungs- und Datensouveränitätsvorschriften
Deutsche, französische und österreichische Vorschriften verpflichten Anbieter, Protokolle innerhalb nationaler Grenzen zu speichern und den Zugriff durch nicht-EU-rechtliche Einheiten zu untersagen. Anbieter müssen separate Datenebenen und Analystenteams unterhalten, was den Kapitalbedarf und die betriebliche Komplexität erhöht. Multinationale Unternehmen, die in mehreren Rechtsordnungen tätig sind, müssen mehrere SOC-Feeds zusammenführen, was die mittlere Erkennungszeit verlängern kann. Souveräne Cloud-Initiativen wie Gaia-X versprechen Abhilfe, liegen jedoch hinter dem Zeitplan zurück, sodass die Compliance im mittelfristigen Zeitraum ein bewegliches Ziel bleibt.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Unternehmensgröße: KMU bauen Wachstumsvorsprung aus
Kleine und mittelständische Unternehmen machen heute einen bescheidenen Anteil der Gesamtausgaben aus, sollen jedoch zwischen 2026 und 2031 mit einer CAGR von 15,68 % wachsen und Großunternehmen beim inkrementellen Bedarf überholen. Viele KMU fielen erst 2024 unter die NIS2-Zuständigkeit, was einen Ansturm auf erschwingliche 24x7-Überwachung auslöste. Das Festpreispaket von Arctic Wolf zu USD 5.000 pro Monat, das 2025 eingeführt wurde, beseitigt unvorhersehbare ereignisvolumenbasierte Preisgestaltung und trifft den Nerv von Unternehmen mit weniger als 250 Nutzern. Im Gegensatz dazu lagern Großunternehmen, die bereits interne SOCs betreiben, hauptsächlich Spitzenkapazitäten oder spezialisierte Funktionen aus, was ihre Wachstumsrate dämpft. Dennoch repräsentieren große Unternehmen im Jahr 2025 noch immer 58,38 % des Marktanteils am europäischen Markt für SOC als Service, da ihre Infrastrukturen mehrere Rechenzentren, Clouds und Betriebstechnologienetzwerke umfassen.
Anbieter setzen separate Markteinführungsstrategien ein. Für KMU betonen Anbieter die Zeit bis zur Wertschöpfung, geführte Einrichtungsassistenten und vorkonfigurierte Playbooks, die ohne professionelle Dienstleistungen an Microsoft 365 und Salesforce angebunden werden. Für globale Konzerne drehen sich Verträge um maßgeschneiderte Service-Level-Vereinbarungen, Bedrohungsintelligenz-Abonnements und Tabletop-Übungen für Führungskräfte. Infolgedessen wird die vom europäischen Markt für SOC als Service erfasste Marktgröße bei KMU bis 2031 voraussichtlich fast verdreifacht, während die Ausgaben großer Unternehmen sich in etwa verdoppeln.


Nach Endnutzer: Gesundheitswesen beschleunigt sich
Banken, Finanzdienstleistungen und Versicherungsunternehmen bleiben die größten Ausgabenträger und halten im Jahr 2025 dank des Gesetzes über die digitale operationale Resilienz einen Umsatzanteil von 24,53 %. Das Gesundheitswesen ist jedoch der am schnellsten wachsende Sektor mit einer CAGR von 15,01 % bis 2031. Ransomware-Kampagnen gegen Krankenhäuser stiegen zwischen 2023 und 2025 um 210 %, was klinische Netzwerke, die historisch zu wenig in Cybersicherheit investiert haben, dazu zwang, mehrjährige SOCaaS-Verträge abzuschließen. Versicherungsverlängerungen erfordern nun eine dokumentierte 24x7-Überwachung, was die Trichterkonversion erhöht.
Fertigungsunternehmen kämpfen derweil damit, veraltete speicherprogrammierbare Steuerungen ohne Protokollierungsfunktion zu integrieren, was die Einführung verlangsamt, aber eine Nischennachfrage nach OT-bewussten Angeboten wie dem FortiSOC-Launch von Fortinet im Jahr 2025 eröffnet. Staatliche Käufer expandieren, da nationale Haushalte zweckgebundene Mittel bereitstellen, aber die Beschaffungsfragmentierung über Kommunen hinweg dämpft die unmittelbare Einführung.
Nach Servicetyp: Bedrohungsintelligenz überholt andere
Managed Detection and Response ist grundlegend und sichert im Jahr 2025 einen Anteil von 32,27 %. Bedrohungsintelligenz-Abonnements wachsen jedoch schneller mit 15,84 %, da Unternehmen zunehmend Frühwarnungen vor branchenspezifischen Angreifern suchen. IBM X-Force und Thales veröffentlichen sektorspezifische Feeds, die Kunden direkt in SIEM-Korrelations-Engines einspeisen. Sicherheitsmonitoring allein, gewählt von Kunden, die interne Reaktionsteams behalten, wächst stetig, aber unterhalb des Marktdurchschnitts.
Incident-Response-Retainer verkaufen sich angesichts steigender Ransomware-Aktivitäten gut, wobei die Gebühren pro Vorfall manchmal USD 200.000 übersteigen. Die Nachfrage nach Managed SIEM lässt nach, da Cloud-native Stacks den Infrastruktur-Fußabdruck reduzieren, obwohl bestimmte stark regulierte Banken weiterhin von Anbietern betriebene SIEMs aus Gründen der Prüfungsvertrautheit bevorzugen.
Nach Bereitstellungsmodus: Hybrid gewinnt an Fahrt
Cloud-Bereitstellungen dominieren mit einem Anteil von 77,09 % am Gesamtvolumen und unterstreichen die Attraktivität von Skalierbarkeit und Betriebskostenausrichtung in mandantenfähigen Plattformen. Diese Plattformen ermöglichen es Unternehmen, ihre Abläufe effizient zu skalieren und gleichzeitig die Kosten zu optimieren, was sie zur bevorzugten Wahl in verschiedenen Branchen macht. Hybridmodelle, die lokale Sammler mit Cloud-Analysen verbinden, verzeichnen jedoch eine robuste Wachstumsrate von 14,89 % CAGR. Dieses Wachstum wird durch den Bedarf an Flexibilität und die Fähigkeit angetrieben, die Datenverarbeitung zwischen lokalen und Cloud-Umgebungen auszubalancieren. Branchen wie Fertigung, Versorgungsunternehmen und Transport leiten bereinigte Protokolle aus ihrer Betriebstechnologie in Cloud-Engines, jedoch erst nach einem lokalen Vorverarbeitungsschritt zur Gewährleistung von Latenz und Sicherheit. Diese Vorverarbeitung stellt sicher, dass sensible Daten sicher verarbeitet werden und gleichzeitig die betriebliche Effizienz in Echtzeit erhalten bleibt.
Die Einführung der EU-Verhaltenskodex-Zertifizierung für Cloud-Dienste im Jahr 2025 stärkt das Vertrauen von Risikoverantwortlichen und erleichtert die Verlagerung von Analyse-Workloads nach außen. Diese Zertifizierung bietet einen standardisierten Rahmen für Datenschutz und Compliance und adressiert zentrale Bedenken von Organisationen in regulierten Umgebungen. Während der Trend weg von rein lokalen Bereitstellungen geht, haben souveräne Behörden, die klassifizierte Daten verwalten, weiterhin einen dringenden Bedarf an luftgespaltenen Appliances. Diese Behörden priorisieren Sicherheit und Datensouveränität und benötigen Lösungen, die unabhängig von externen Netzwerken betrieben werden. Dieser Nischenbedarf wird durch die innovative Lösung "portabler SOC in einer Box" gedeckt, die eine kompakte und sichere Option für die Verwaltung sensibler Daten in isolierten Umgebungen bietet.

Nach Sicherheitstyp: Cloud-zentrierte Kontrollen nehmen zu
Im Jahr 2025 beherrschte Netzwerksicherheit 29,41 % der Ausgaben, doch ihr Wachstum lässt nach. Dieser Wandel ist größtenteils auf den Aufstieg von Zero-Trust-Architekturen zurückzuführen, die Kontrollpunkte von traditionellen Perimeter-Firewalls weg und hin zu Identitäten und Workloads verlagern. Zero-Trust-Architekturen betonen das Prinzip des Niemals vertrauen, immer überprüfen
und erfordern eine kontinuierliche Authentifizierung und Autorisierung für Benutzer und Geräte, was die Abhängigkeit von perimeterbasierenden Sicherheitsmodellen reduziert. Gleichzeitig macht Cloud-Sicherheit bedeutende Fortschritte mit einer robusten CAGR von 14,96 %. Dieses Wachstum wird durch die zunehmende Einführung Cloud-nativer Anwendungen und die Migration von Workloads in Cloud-Umgebungen angetrieben. Schlüsselkontrollen wie Cloud-Sicherheitslageverwaltung, Container-Laufzeitschutz und Identitäts-Governance sind nicht nur eigenständige Maßnahmen; sie speisen aktiv Telemetrie in die Arbeitsabläufe des Security Operations Center (SOC) ein.
Diese Integration erhöht die Bedeutung präventiver Warnmeldungen und überschattet traditionelle Netzwerkanomalie-Protokolle. Diese präventiven Warnmeldungen ermöglichen es SOC-Teams, potenzielle Bedrohungen proaktiv anzugehen, Reaktionszeiten zu verkürzen und die allgemeine Sicherheitslage zu verbessern. Endpunkterkennung bleibt ein Eckpfeiler im SOC-Playbook und unterstreicht die Bedeutung der Eindämmung auf Host-Ebene und der Speicherforensik. Lösungen zur Endpunkterkennung und -reaktion (EDR) sind entscheidend für die Identifizierung und Eindämmung von Bedrohungen auf Geräteebene und stellen sicher, dass kompromittierte Endpunkte schnell isoliert werden, um laterale Bewegungen in Netzwerken zu verhindern. Da Microservices allgegenwärtig werden und Entwickler zunehmend APIs bereitstellen, gewinnt Anwendungssicherheit an Bedeutung. Dieser Nachfrageanstieg ist besonders bei der Überwachung des Laufzeit-Selbstschutzes erkennbar. Lösungen zum Laufzeit-Selbstschutz von Anwendungen (RASP) bieten Echtzeitschutz, indem sie Angriffe erkennen und blockieren, während sie in Anwendungen auftreten. Die Verbreitung von APIs, die durch den Bedarf an nahtloser Integration und Kommunikation zwischen Diensten angetrieben wird, hat das Risiko von Schwachstellen erhöht und macht robuste Anwendungssicherheitsmaßnahmen für Organisationen unverzichtbar.
Geografische Analyse
Deutschland, das Vereinigte Königreich und Frankreich erwirtschafteten im Jahr 2025 gemeinsam mehr als die Hälfte des Umsatzes des europäischen Marktes für SOC als Service. Deutschlands Beschaffungsregel vom März 2025, die eine Inlandshosting-Pflicht vorschreibt, lenkte Verträge zu PlusServer und Orange Cyberdefense und schränkte gleichzeitig Angebote nicht-europäischer Anbieter ein. Das Nationale Zentrum für Cybersicherheit des Vereinigten Königreichs stellte GBP 200 Millionen (USD 253 Millionen) bereit, um den SOCaaS-Zugang für lokale Kommunen zu erweitern und den öffentlichen Sektor zu vergrößern. Frankreichs ANSSI forderte Datenspeicherung im Inland und jährliche Audits, was die Anbieterauswahl weiter lokalisierte.
Die Niederlande und Schweden entwickeln sich zu Innovationszentren. Amsterdams dichtes Rechenzentrumscluster zieht SOC-Investitionen von IBM, NTT Security und Cloudflare an, und niederländische Steueranreize senken die Einrichtungskosten. Stockholm profitiert von hoher Glasfaserdurchdringung und Cloud-Nutzung, was nordische mittelständische Unternehmen zu frühen Anwendern KI-gestützter SOC-Plattformen macht. Spanien und Italien profitieren von nationalen Aufbau- und Resilienzfonds in Höhe von EUR 1,2 Milliarden (USD 1,28 Milliarden) bzw. EUR 900 Millionen (USD 963 Millionen), die Zuschüsse für kommunale SOC-Beschaffung und KMU-Subventionen kanalisieren.
Mittel- und osteuropäische Märkte, darunter Polen und die Tschechische Republik, weisen geringere absolute Ausgaben auf, verzeichnen jedoch hohe Wachstumsraten, da Gutscheinprogramme und Branchenrichtlinien die Reifungslücke schließen. Polens Cybersicherheitsgutschein vom August 2025 deckt bis zu EUR 50.000 (USD 53.500) für die KMU-Einführung ab, und tschechische Energieregulatoren veröffentlichen OT-Sicherheitschecklisten. Da die regionale digitale Transformation beschleunigt, wird der Anteil der diesen Volkswirtschaften zugeschriebenen Marktgröße des europäischen Marktes für SOC als Service steigen, obwohl Westeuropa dominant bleibt.
Regulatorisches Umfeld
Der europäische Markt für SOC as a Service (SOCaaS) operiert innerhalb eines sich verschärfenden EU-Cybersicherheits-Compliance-Rahmens, der von der NIS2-Richtlinie (Richtlinie (EU) 2022/2555) angeführt wird. NIS2 bezieht Managed-Security-Service-Anbieter und Cloud-Computing-Anbieter in den Anwendungsbereich ein und erweitert die Anzahl der regulierten Einrichtungen auf mehr als 160.000. Die Richtlinie wurde durch die Durchführungsverordnung (EU) 2024/2690 der Kommission (Oktober 2024) weiter operationalisiert, die die Spezifität der technischen und verfahrenstechnischen Anforderungen für regulierte Organisationen und ihre Sicherheitsanbieter erhöht, einschließlich der Bereitschaft zur Vorfallbehandlung und -meldung.
Für Käufer im Finanzsektor wurde der Digital Operational Resilience Act (DORA, Verordnung (EU) 2022/2554) am 17. Januar 2025 vollständig anwendbar. DORA fungiert als lex specialis, indem er die Anforderungen für das IKT-Risikomanagement und die Überwachung von Drittanbietern für regulierte Finanzunternehmen erhöht. Daneben beeinflussen nationale Anforderungen an Datenresidenz und Souveränität in Deutschland und Frankreich die Anbieterauswahl und drängen Käufer zu Anbietern, die eine regionsinterne Speicherung, Verarbeitung und Prüfbarkeit von Protokollen für SOCaaS-Verträge gewährleisten können.
Wettbewerbslandschaft
Der europäische Markt für SOC als Service (SOCaaS) ist mäßig fragmentiert, wobei IBM, SecureWorks und Fortinet neben europäischen Spezialisten wie Orange Cyberdefense, Atos und Thales Group konkurrieren. Strategische Allianzen zwischen Telekommunikationsträgern und reinen Sicherheitsanbietern intensivieren sich, da gebündelte Konnektivitäts- und SOC-Angebote bei mittelständischen Unternehmen Anklang finden. Orange Cyberdefense erweiterte seinen Fußabdruck durch eine Investition von USD 169 Millionen in neue Einrichtungen in Deutschland und Polen und demonstrierte damit die Attraktivität des souveränen Cloud-Modells.
Die technologische Differenzierung dreht sich um KI-gesteuerte Automatisierung. IBM nutzt Watson zur Triage hochvolumiger Warnmeldungen, während die Cloud-nativen Analysen von Microsoft Sentinel Kunden anziehen, die eine enge Integration mit Azure-Workloads bevorzugen. Thales erweiterte seine Datenbanksicherheitsfähigkeiten durch die Übernahme von Imperva für USD 3,6 Milliarden und signalisierte damit einen Vorstoß in Richtung datenzentrierter Überwachungslösungen. Europäische Anbieter fördern lokale Verarbeitung, mehrsprachige Analystenteams und länderspezifische Zertifizierungen, um US-amerikanische Konkurrenten in regulierten Branchen zu übertreffen.
Chancen in weißen Flecken konzentrieren sich auf Betriebstechnologie- und 5G-Netzwerksicherheit, wo Expertise nach wie vor knapp ist. Die Zertifizierungsrahmen des Europäischen Instituts für Telekommunikationsnormen fördern die Standardisierung, aber Anbieter, die OT-Protokollanalyse und industrielle Bedrohungsintelligenz-Feeds einbetten können, erzielen Prämienmargen. Da sich die Ausgaben für verwaltete Sicherheit mit Konnektivitätsbudgets annähern, könnten Telekommunikationsunternehmen Nischenanbieter übernehmen, um End-to-End-Wertschöpfungsketten zu erfassen und den Konzentrationsindex des Marktes schrittweise zu erhöhen, ohne in ein Oligopol zu kippen.
Branchenführer im europäischen Markt für SOC als Service (SOCaaS)
Thales
Connectwise LLC
Atos SE
Fortinet Inc.
Wipro Limited
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Compliance-getriebenes Outsourcing und auditbereite Abläufe schaffen einen wiederkehrenden Freiraum, insbesondere da NIS2 die Verpflichtungen für mittelgroße Versorgungsunternehmen, Krankenhäuser und Transportbetreiber sowie für Lieferantennetzwerke erweitert, die möglicherweise keine 24x7-interne SOC-Abdeckung vorhalten. Dies unterstützt SOCaaS-Angebote, die kontinuierliches Monitoring mit Governance-Nachweisen kombinieren, einschließlich Dashboards, Nachweisaufbewahrung und Workflows zur Vorfallmeldung, die auf NIS2-Anforderungen und sektorspezifische Regeln wie DORA für BFSI-Käufer abgestimmt sind. Auch Beschränkungen der Datenresidenz prägen die Nachfrage und verstärken das Interesse an landesinterner Protokollspeicherung und souveränen Cloud-Bereitstellungen.
Anbieter bündeln zudem KI-gestützte Erkennung und Untersuchung, um Fachkräftemangel zu begegnen und Triage-Zyklen zu verkürzen. Atos hat bereits Verbesserungen der SOC-Workflows umgesetzt, indem es Google Threat Intelligence in sein Cybersicherheits-Dienstleistungsportfolio integriert (April 2026) und eine von Qevlar AI unterstützte virtuelle SOC-Analysten-Funktion hinzugefügt hat (Oktober 2025). Eine ähnliche Positionierung im Bereich souveräner KI entsteht auch durch Mehrparteien-Ökosysteme, darunter der Beitritt von Atos zum CrowdStrike Project QuiltWorks (Juni 2026). Parallel dazu erweitert sich die kanalgeführte Compliance-Bündelung für den KMU-Bereich, unter anderem durch die Stärkung der MSP-orientierten NIS2-Compliance- und Cloud-Sicherheitsfähigkeiten von ConnectWise durch die Übernahme von SkyKick (September 2024).
Aktuelle Branchenentwicklungen
- April 2026: Atos integriert Google Threat Intelligence in sein globales Cybersicherheits-Dienstleistungsportfolio, einschließlich 17 Security Operations Centers. Dies verbessert SOCaaS durch integrierte Bedrohungsdaten über den EU-Fußabdruck hinweg und stärkt die KI-gestützte Bedrohungserkennung sowie die schnelle Vorfallreaktion im gesamten ATOS-SOC-Netzwerk.
- Februar 2026: Alaris Security, Decanos und Deutsche Telekom haben eine Partnerschaft angekündigt, um autonomes SOC-as-a-Service für Unternehmen in Deutschland, Österreich, der Schweiz und der breiteren EU mit souveränem Cloud-Hosting anzubieten. Die Partnerschaft bietet autonomes SOCaaS mit regionsinternem Hosting für Governance und Compliance und erweitert die EU-weite SOC-Kapazität unter einem souveränen Cloud-Modell.
- Januar 2026: VanRoey hat The Collective übernommen und damit sein Angebot an SOC-Diensten und Microsoft-Stack-Sicherheitslösungen gestärkt. Die Konsolidierung bündelt SOC-Fähigkeiten und MS-Stack-Sicherheitsangebote in Europa und beschleunigt das Wachstum von VanRoey im Bereich MS-basierter Sicherheitsdienste und SOC-Bereitstellung.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Abdeckung
Für diese Methodik umfasst der europäische Markt für SOC as a Service von Dritten bereitgestellte, abonnementbasierte Fähigkeiten für Security Operations, die kontinuierliches Monitoring, Erkennung, Triage und Unterstützung bei der Reaktion für Kundenumgebungen bieten.
Ausgeschlossene Bereiche: Wir schließen einmalige Beratungsprojekte, eigenständige Sicherheitswerkzeuge, die ohne eine Managed-SOC-Dienstleistungsebene verkauft werden, sowie rein interne SOC-Personalkosten aus.
Übersicht der Segmentierung
- Nach Unternehmensgröße
- Kleine und mittelständische Unternehmen
- Großunternehmen
- Nach Endnutzer
- IT und Telekommunikation
- BFSI
- Einzel- und Konsumgüter
- Gesundheitswesen
- Fertigung
- Regierung
- Sonstige Endnutzer
- Nach Servicetyp
- Managed Detection and Response
- Sicherheitsmonitoring
- Schwachstellenbewertung
- Incident Response
- Bedrohungsintelligenz
- Managed SIEM
- Sonstige Servicetypen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Hybrid
- Nach Sicherheitstyp
- Netzwerksicherheit
- Endpunktsicherheit
- Anwendungssicherheit
- Cloud-Sicherheit
- Sonstige Sicherheitstypen
- Nach Land
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Niederlande
- Österreich
- Belgien
- Schweden
- Übriges Europa
Datenquellen, Marktgrößenbestimmung und Validierung
Sekundärforschung
Die Sekundärforschung beginnt mit der Kartierung des Nachfragepools für ausgelagertes Monitoring in Europa und der Compliance-Auslöser, die eine 24x7-Abdeckung erforderlich machen. Wir stützten uns auf öffentliche Quellen wie ENISA-Veröffentlichungen, Aktualisierungen der Europäischen Kommission zu NIS2, Eurostat-Datensätze zur digitalen Wirtschaft und Leitlinien nationaler Cyber-Agenturen, sowie auf Berichte zu Vorfallstrends von angesehenen CERT-Einrichtungen und begutachtete Sicherheitsstudien.
Um dies in ein nutzbares Modell zu überführen, haben wir außerdem Geschäftsberichte von Unternehmen, Aktualisierungen zu Cybersicherheitspraktiken in Investorenmaterialien, Websites von Verbänden und vertrauenswürdige Presseberichterstattung über die Nachfrage nach Managed Security überprüft. Bei Bedarf wurden kostenpflichtige Abonnements für Unternehmensfinanzdaten und Nachrichtenscreening, Patentrecherchen zu Erkennungsanalytik und Handelssignale auf Sendungsebene für unterstützende Infrastruktur verwendet. Die hier aufgeführten Quellen sind lediglich beispielhaft, und viele weitere Referenzen wurden ebenfalls für die Datenerfassung, Gegenprüfung und Klärung verwendet.
Primärinterviews und Umfragen
Die Primärforschung konzentrierte sich darauf, zu validieren, was in realen Verträgen als SOCaaS gezählt wird, und die Annahmen zu Preisgestaltung und Dienstleistungsmix in den wichtigsten europäischen Ländern zu testen. Wir sprachen mit Sicherheitsverantwortlichen, operativen Managern und Experten auf der Bereitstellungsseite, um Adoptionsmuster, Erwartungen an die Reaktionsabdeckung und die Preisgestaltung von Add-ons wie Threat Hunting oder Incident-Response-Retainer zu bestätigen. Das Feedback wurde genutzt, um Lücken zu schließen, in denen öffentliche Daten dünn sind, und dann, um die finalen Marktsummen und die Wachstumsgeschichte einem Stresstest zu unterziehen.
Verteilung der Befragten der primären Forschungsarbeit
| Unternehmenstyp | Position des Befragten |
|---|---|
| Top-Tier: 26% | CXOs: 15% |
| Mid-Tier: 58% | Funktions-/Bereichsleiter: 34% |
| Kleinere Akteure: 16% | Manager: 51% |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung beginnt mit einem Top-Down-Aufbau, der den europäischen SOCaaS-Umsatzpool rekonstruiert, indem die Ausgaben für Managed Security Services mit der Adoption von ausgelagertem Monitoring verknüpft werden, und diesen dann danach filtert, was in der Region typischerweise als SOC-Abonnement bereitgestellt wird. Sobald die anfängliche Gesamtsumme gebildet ist, wird sie durch selektive Bottom-Up-Prüfungen bestätigt, wie beispielsweise stichprobenartige Umsatzindikatoren von Anbietern, Kanalgespräche über durchschnittliche Vertragswerte und einen einfachen Plausibilitätscheck aus Preis mal Volumen für gängige Servicepakete.
Zu den wichtigsten in das Modell einfließenden Eingaben gehören der Deckungsdruck bei regulierten Einrichtungen durch die NIS2-Zeitpläne, Signale zur Personalknappheit bei Sicherheitsanalysten, das Wachstum von Cloud- und Hybrid-Workloads, das die überwachten Telemetrievolumina erweitert, Trends bei Häufigkeit und Schweregrad von Vorfällen, die die Nutzung von Diensten verändern, sowie Vertragsgestaltungsmuster wie Co-Managed-SOC gegenüber vollständig verwalteter Bereitstellung. Für die Prognose verwendeten wir eine Szenarioanalyse mit einem Basisszenario, das dann durch Experteneinschätzungen zu Budgettiming, Preiszurücksetzungen und der Geschwindigkeit angepasst wird, mit der regulierte Unternehmen des mittleren Marktsegments von partieller Abdeckung zu kontinuierlichem Monitoring wechseln. Wo Bottom-Up-Signale unvollständig waren, wurden Lücken durch die Anwendung konservativer Bandbreiten für Adoption und durchschnittliche Preisgestaltung behandelt, gefolgt von einer Überprüfungsschleife, um die Ergebnisse realistisch zu halten.
Datenvalidierung & Aktualisierungszyklus
Die Validierung erfolgt durch mehrere Prüfungen, damit sich die Zahlen nicht auf einen einzigen Datenstrom stützen. Wir vergleichen die Ergebnisse mit unabhängigen Signalen wie Wachstumsraten bei Managed Security Services, regulatorischen Compliance-Zeitplänen und der beobachteten Preisrichtung aus Interviews, und überprüfen dann Ausreißer, die für bestimmte Länder zu hoch oder zu niedrig erscheinen.
Vor der endgültigen Freigabe wird das Modell in mehreren Schritten überprüft, einschließlich einer internen Peer-Review der Annahmen und einer zweiten Prüfung der Berechnungen, die den größten Anteil an der Gesamtsumme ausmachen. Wenn eine erhebliche Abweichung auftritt, kontaktieren wir die relevanten Befragten erneut, um zu bestätigen, ob die Veränderung real ist oder durch eine Definitionsabweichung verursacht wurde. Die Berichte werden jährlich aktualisiert, mit zwischenzeitlichen Updates, wenn wesentliche Ereignisse die Budgets verändern, und ein abschließender Aktualisierungsdurchlauf vor der Auslieferung wird durchgeführt, damit Kunden die aktuellste Sicht erhalten.
Vergleich der Marktgröße von Mordor Intelligence für den europäischen SOC-as-a-Service-Markt mit anderen veröffentlichten Schätzungen
Unterschiedliche veröffentlichte Marktwerte können weit voneinander abweichen, da Teams oft unterschiedliche Dienstleistungsebenen zählen, unterschiedliche Basisjahre verwenden und unterschiedliche Preislogiken für Mehrjahresverträge anwenden. In diesem Markt entstehen die häufigsten Unterschiede daraus, ob Co-Managed-Engagements gezählt werden, wie Incident-Response-Retainer behandelt werden und wie schnell angenommen wird, dass sich die Durchschnittspreise mit der Automatisierung verändern.
Die Hauptlücke ergibt sich daraus, ob Co-Managed-SOC-Abonnements und reaktionsgeführte Add-ons als Teil desselben Umsatzpools behandelt werden, wobei Mordor Intelligence SOCaaS nur dann zählt, wenn kontinuierliches Monitoring vertraglich erbracht und als wiederkehrender Dienst über den erfassten europäischen Fußabdruck hinweg abgerechnet wird.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 3,54 Mrd. USD (2025) | |
| Regionale Beratungsgesellschaft A | 6,47 Mrd. USD (2025) | Verwendet eine breitere Perspektive auf Managed Security Services, die angrenzende MDR- und Beratungsumsätze mit einbezieht, und wendet einen höheren impliziten durchschnittlichen Vertragswert bei Käufern im mittleren Marktsegment an. |
| Branchenbeobachter B | 1,26 Mrd. USD (2024) | Verwendet ein früheres Basisjahr und eine engere Definition, die die hybride und co-verwaltete Bereitstellung untererfassen kann, was den Ausgangswert typischerweise nach unten drückt, bevor die Prognose fortgeschrieben wird. |
Betrachtet man die Spannbreite, sind die größten Treiber Disziplin beim Umfang und die Zeitpunktwahl des Basisjahres und nicht arithmetische Unterschiede. Wenn die Dienstleistungsabdeckung auf wiederkehrende Monitoring-Verträge zurückgeführt und gegen Adoptions- und Preissignale abgeglichen wird, lässt sich die resultierende Zahl leichter erklären und mit denselben Eingaben reproduzieren.


Im Bericht beantwortete Schlüsselfragen
Welchen prognostizierten Wert wird der europäische Markt für SOC als Service bis 2031 erreichen?
Der Markt soll bis 2031 USD 8,18 Milliarden erreichen und ab 2026 mit einer CAGR von 14,59 % wachsen.
Welches Nutzersegment wächst bei der Einführung von SOCaaS in Europa am schnellsten?
Gesundheitsorganisationen führen das Wachstum mit einer CAGR von 15,01 % an, da Ransomware-Bedrohungen und Versicherungsvoraussetzungen zunehmen.
Warum wenden sich KMU zunehmend SOCaaS-Lösungen zu?
Cloud-Migration setzt KMU neuen Angriffsflächen aus, während begrenztes Personal und begrenzte Budgets ausgelagertes 24x7-Monitoring zu einer kosteneffizienten Verteidigung machen.
Wie beeinflussen Datenspeicherungsvorschriften die Anbieterauswahl?
Deutschland und Frankreich verlangen eine inländische Protokollspeicherung und drängen Käufer zu Anbietern, die nationale Rechenzentren oder souveräne Clouds betreiben.
Welcher Servicetyp soll bis 2031 alle anderen übertreffen?
Bedrohungsintelligenz-Abonnements sollen am schnellsten wachsen, da Unternehmen von reaktiver Warnmeldungstriage zu proaktiver Verfolgung von Angreifern übergehen.
Seite zuletzt aktualisiert am:



