
- África
- Alemania
- América del Norte
- América del Sur
- Arabia Saudí
- Argentina
- Asia
- Australia
- Austria
- Bélgica
- Brasil
- Canadá
- Catar
- Chile
- China
- Colombia
- Corea del Sur
- Dinamarca
- Emiratos Árabes Unidos
- España
- Estados Unidos
- Europa
- Europa
- Filipinas
- Francia
- Grecia
- Hong Kong
- Hungría
- India
- Indonesia
- Israel
- Italia
- Japón
- Malasia
- Medio Oriente y África
- México
- Noruega
- Nueva Zelanda
- Países Bajos
- Polonia
- Portugal
- Rusia
- Singapur
- Sudáfrica
- Sudeste Asiático
- Suecia
- Suiza
- Tailandia
- Taiwán
- Vietnam
Análisis del mercado de ciberseguridad por Mordor Intelligence
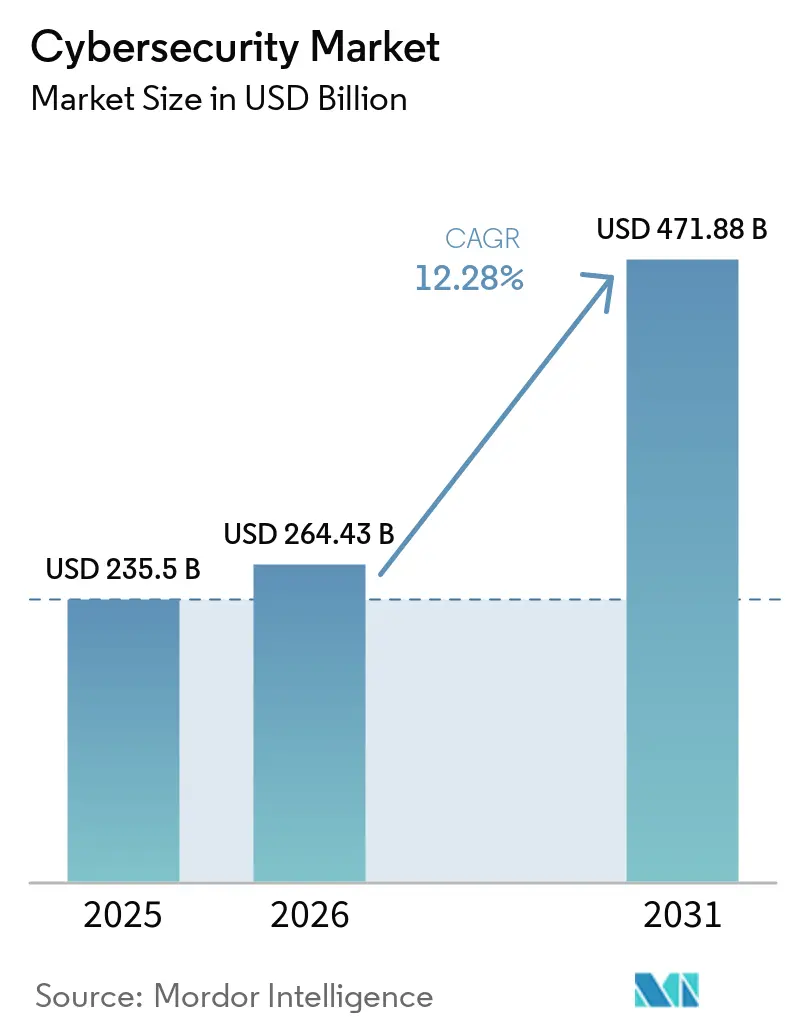
El tamaño del Mercado de Ciberseguridad se estima en 264,4 mil millones de USD en 2026 y se proyecta en 296,9 mil millones de USD en 2027, alcanzando 519,7 mil millones de USD para 2032, con un crecimiento a un CAGR del 11,85% de 2027 a 2032.
La adquisición con enfoque en la nube está convirtiendo los controles de seguridad en parte de la arquitectura para datos, aplicaciones y fuerzas de trabajo híbridas. La convergencia TI-OT está extendiendo la protección hacia operaciones industriales y de servicios públicos a medida que la conectividad remota amplía las superficies de ataque. La suscripción de seguros y el cumplimiento normativo del sector público traducen esas exposiciones en requisitos de control documentados, aumentando la demanda de servicios de monitoreo, identidad y respuesta. En los Estados Unidos, los programas empresariales maduros coexisten con una adopción acelerada en India y otros mercados de Asia-Pacífico, donde las cargas de trabajo de auditoría e incidentes generan necesidades de entrega local. Los proveedores que combinan plataformas en la nube con operaciones gestionadas y soporte de migración pueden capturar presupuestos recurrentes mientras ayudan a los compradores industriales, financieros y del sector público a gestionar los costos de integración.
Conclusiones clave del informe
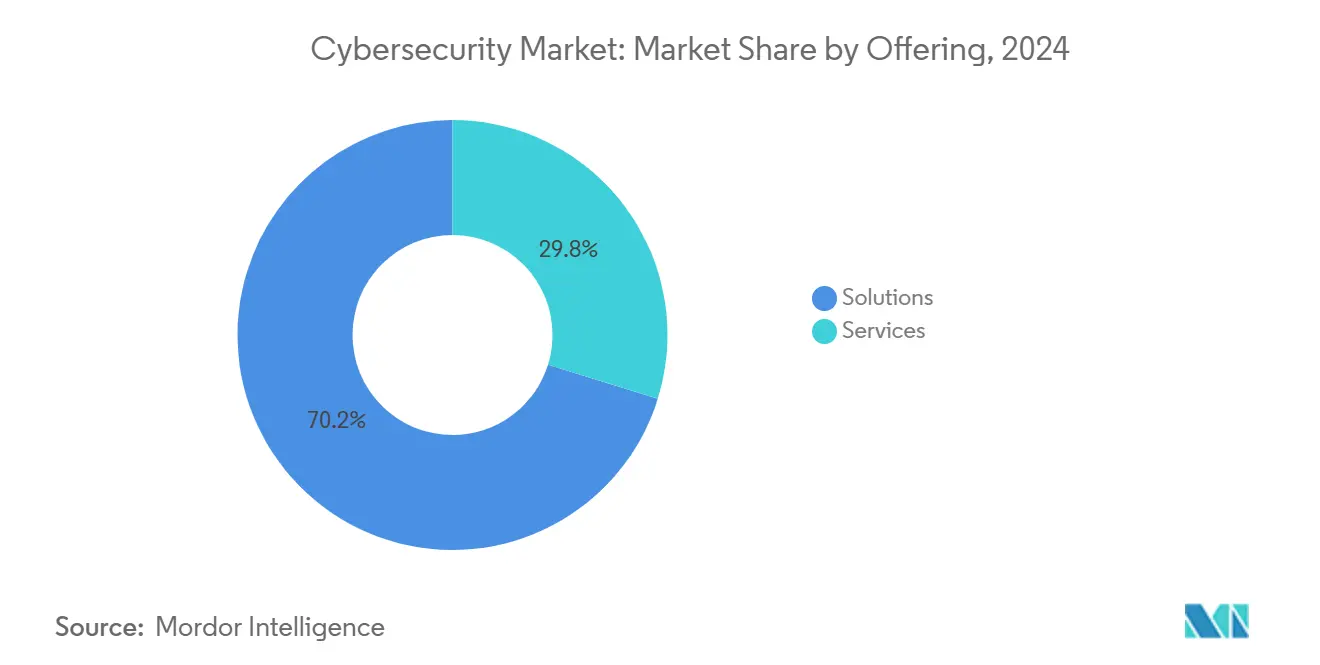
- Por oferta, las Soluciones representaron una participación del 69,4% en el Mercado de Ciberseguridad en 2026, mientras que los Servicios es el segmento de mayor crecimiento con un CAGR del 12,45% de 2027 a 2032.
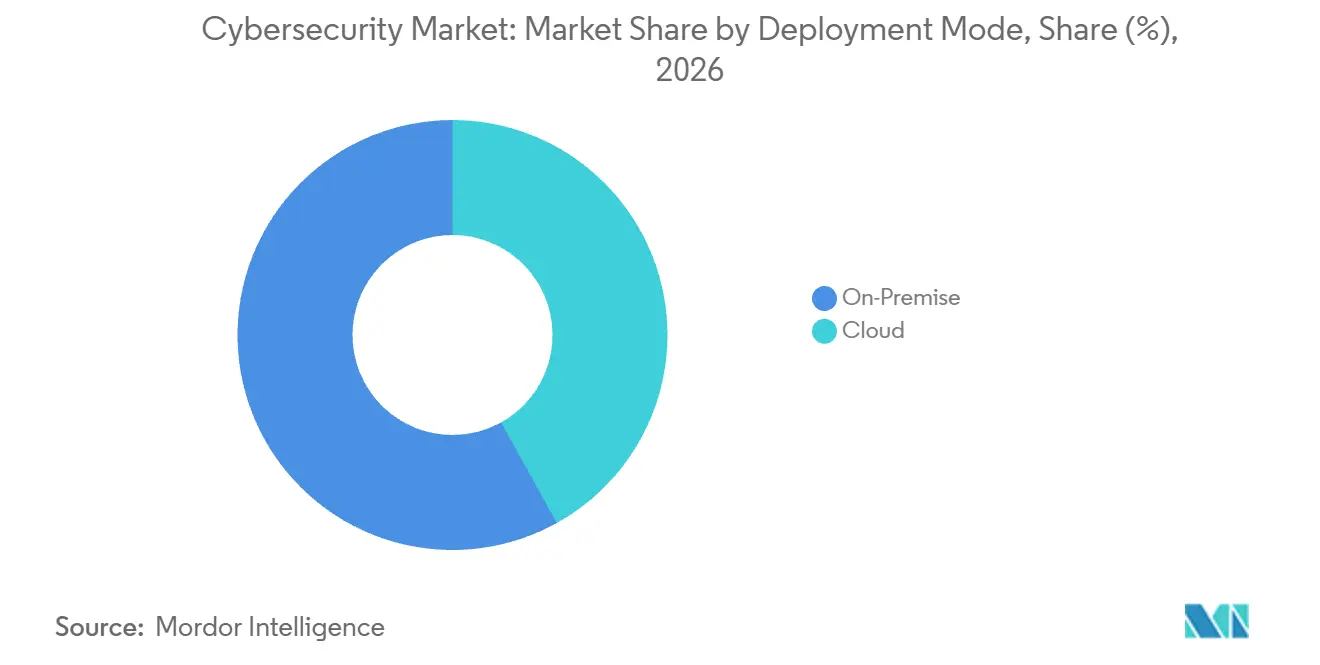
- El modo de implementación muestra que Local mantuvo una participación del 58,07% del tamaño del Mercado de Ciberseguridad en 2026, mientras que la Nube es la de mayor crecimiento con un CAGR del 15,5% de 2027 a 2032.
- La demanda por industria del usuario final fue liderada por BFSI con una participación del 25,87% en 2026, mientras que Comercio Minorista y Comercio Electrónico es la de mayor crecimiento con un CAGR del 14,65% de 2027 a 2032.
- Por tamaño de empresa, las Grandes Empresas representaron una participación del 67,23% en el Mercado de Ciberseguridad en 2026, mientras que las Pequeñas y Medianas Empresas (pymes) lideran el crecimiento con un CAGR del 12,95% de 2027 a 2032.
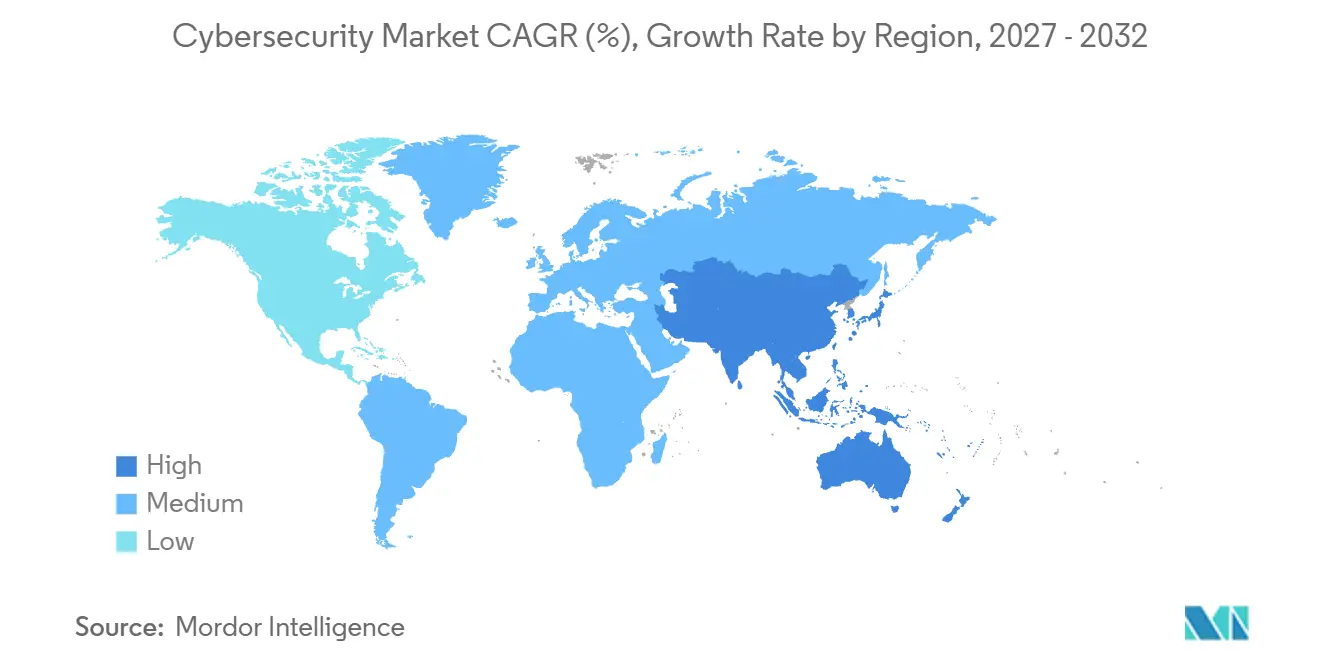
- En términos geográficos, América del Norte mantuvo una participación del 42,47% en 2026, mientras que Asia-Pacífico es la de mayor crecimiento con un CAGR del 16,4% de 2027 a 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del impacto de los impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Transformación digital acelerada con enfoque en la nube | +3.7% | Unión Europea; Estados Unidos | Corto plazo (≤ 2 años) |
| Convergencia TI-OT en infraestructuras críticas | +2.9% | Estados Unidos; Europa; Asia-Pacífico | Mediano plazo (2-4 años) |
| Mandatos de arquitectura de confianza cero para fuerzas de trabajo híbridas | +2.6% | Estados Unidos; Unión Europea | Corto plazo (≤ 2 años) |
| Aumento en los requisitos de suscripción de ciberseguros | +2.1% | Estados Unidos; Reino Unido; Australia | Corto plazo (≤ 2 años) |
| Regulaciones de soberanía digital que impulsan pilas de seguridad localizadas | +1.7% | Unión Europea; India; China | Mediano plazo (2-4 años) |
| Plazos para la migración a criptografía resistente a la computación cuántica | +1.15% | Estados Unidos; Unión Europea; Japón | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Transformación digital acelerada con enfoque en la nube
La adquisición con enfoque en la nube está ampliando el número de cargas de trabajo empresariales que requieren que los controles de seguridad acompañen a los datos y las aplicaciones. Eurostat informó que el 52,74% de las empresas de la UE utilizaron servicios de computación en la nube de pago en 2025, un aumento de 7,42 puntos porcentuales respecto a 2023. Entre los usuarios de la nube, el 65,49% adquirió aplicaciones de software de seguridad como servicio en la nube, convirtiendo la ciberseguridad en parte de la decisión de migración en lugar de un complemento posterior. FedRAMP contabilizó 118 servicios en la nube autorizados en el año fiscal 2025 hasta el 30 de julio, incluidas 10 autorizaciones ese mes, ampliando el conjunto disponible para los compradores estadounidenses sujetos a cumplimiento normativo. Las autorizaciones FedRAMP de AWS de abril de 2025 para Amazon Security Lake respaldan la centralización de datos de seguridad en fuentes SaaS, locales y en la nube. Los proveedores que unifican la telemetría y las políticas entre entornos pueden, por tanto, capturar presupuestos que se desplazan desde dispositivos aislados hacia controles integrados en la nube.
Convergencia TI-OT en infraestructuras críticas
Los operadores de infraestructuras críticas están vinculando las redes empresariales con los sistemas operacionales, por lo que los presupuestos de seguridad cubren cada vez más ambos dominios. Las agencias de ciberseguridad de los Estados Unidos señalaron en abril de 2026 que los sistemas OT tradicionalmente aislados se estaban volviendo más interconectados y operados de forma remota, ampliando las superficies de ataque de las infraestructuras críticas. El borrador del NIST de septiembre de 2026 amplió la orientación sobre OT en los sectores del agua, el transporte y la manufactura, añadiendo la convergencia del Internet Industrial de las Cosas y la nube. Una encuesta de SANS de marzo de 2025 encontró que el 55% de más de 180 profesionales de infraestructuras críticas reportaron un crecimiento del presupuesto de ciberseguridad ICS/OT durante los dos años anteriores. El 16 de diciembre de 2025, el Distrito de Saneamiento de Hampton Roads aprobó 2,62 millones de USD en órdenes de trabajo de Jacobs, elevando su contrato de soporte de ciberseguridad ICS/OT para aguas residuales a 5,08 millones de USD.[1] El monitoreo integrado y la segmentación pasan así de proyectos especializados a programas recurrentes de seguridad industrial y de servicios públicos.
Mandatos de arquitectura de confianza cero para fuerzas de trabajo híbridas
Las fuerzas de trabajo híbridas necesitan controles de identidad, dispositivos y redes que sigan a los usuarios a través de recursos en la nube y locales. La Estrategia Federal de Confianza Cero de la Oficina de Gestión y Presupuesto exigió a las agencias federales de los Estados Unidos cumplir con estándares y objetivos de ciberseguridad específicos antes del final del año fiscal 2024 en sistemas en la nube, locales e híbridos. La guía del NIST de junio de 2025 proporciona 19 implementaciones de ejemplo desarrolladas con 24 colaboradores para el acceso de fuerzas de trabajo híbridas en esos entornos. La guía de microsegmentación de la CISA de julio de 2025 ofrece a las agencias civiles federales acciones de planificación por fases para arquitecturas en la nube, locales e híbridas. Las implementaciones de referencia del NIST y las acciones de microsegmentación por fases de la CISA ofrecen a las agencias y sus integradores arquitecturas concretas contra las cuales adquirir, lo que favorece a los proveedores que pueden mapear los controles de identidad, dispositivos y redes con esos patrones.
Aumento en los requisitos de suscripción de ciberseguros
La suscripción de ciberseguros está convirtiendo los controles de seguridad en condiciones para obtener o renovar la cobertura. CFC señaló en julio de 2026 que la suscripción se había vuelto más dinámica, con expectativas más claras en torno a los estándares mínimos de seguridad. Las perspectivas de responsabilidad cibernética de CAC para 2026 identificaron la autenticación multifactor resistente al phishing, la detección en endpoints, la gestión de accesos privilegiados y las pruebas documentadas de respuesta a incidentes como estándares de suscripción no negociables. Estos requisitos impulsan a los compradores a documentar los controles y cerrar brechas antes de las negociaciones de pólizas, ampliando la demanda de servicios de evaluación, monitoreo y respuesta gestionada. Dado que CAC enumera los mismos cuatro controles como estándares de suscripción no negociables, los proveedores cuyos productos generan evidencia auditable para esos controles pueden vender directamente vinculados a las condiciones de suscripción.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Déficit de talento en ciberseguridad e inflación salarial | -0.9% | América del Norte; Europa; Australia | Corto plazo (≤ 2 años) |
| Complejidad de integración con infraestructura heredada | -0.7% | América del Norte; Europa; Japón | Mediano plazo (2-4 años) |
| Proliferación de API que amplía la complejidad de la superficie de ataque | -0.4% | Estados Unidos; Unión Europea; India | Mediano plazo (2-4 años) |
| Fatiga de alertas en el SOC y sobrecarga de falsos positivos que limitan el retorno de la inversión | -0.3% | Estados Unidos; Reino Unido; Singapur | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Déficit de talento en ciberseguridad e inflación salarial
La escasez de mano de obra en ciberseguridad eleva el costo de entrega de los trabajos de monitoreo, respuesta a incidentes e implementación. La encuesta global de ISACA de 2026 encontró que el 58% de las organizaciones tenían equipos de ciberseguridad con personal insuficiente, el 61% tenía puestos vacantes y el 55% tenía dificultades para retener a profesionales calificados. Los datos del gobierno del Reino Unido mostraron que el salario medio anunciado para los puestos clave de ciberseguridad aumentó un 6% hasta 58.050 GBP (76.539 USD) en 2025, mientras que los empleadores tenían dificultades para igualar las tarifas del mercado. El mismo estudio encontró que el 56% de las empresas de ciberseguridad del Reino Unido con vacantes difíciles de cubrir tenían dificultades para contratar personal con aproximadamente 3 a 5 años de experiencia. La Academia de Seguridad interna de Microsoft había alcanzado los 50.000 empleados en abril de 2025, pero los puestos vacantes y la presión de retención limitan el rendimiento del servicio y elevan los costos de implementación.
Complejidad de integración con infraestructura heredada
La infraestructura heredada convierte la implementación de ciberseguridad en un proyecto de modernización en lugar de una simple adquisición de software. El índice global de preparación de Cisco de 2025 vincula los desafíos técnicos y financieros en la actualización de las defensas de red heredadas con los costos, la complejidad y las limitaciones de recursos que dificultan la adopción de seguridad de red avanzada. La Oficina de Rendición de Cuentas del Gobierno informó que 8 de 11 sistemas federales heredados críticos seleccionados no podían implementar la estrategia de confianza cero de la Oficina de Gestión y Presupuesto sin modernización. El informe OT de Fortinet de 2025 señala que muchos sistemas de control industrial tienen más de una década de antigüedad y a menudo no pueden recibir parches directos ni actualizaciones de firmware. La actualización de la plataforma de Fortinet de marzo de 2025 añadió 1.500 reglas de parcheo virtual para sistemas OT heredados. Tales soluciones alternativas reducen la exposición mientras los compradores asumen los costos de pruebas de integración, ventanas de cambio y modernización.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Las Soluciones Lideran Mientras los Servicios se AceleranLas Soluciones representaron una participación del 69,4% del tamaño del Mercado de Ciberseguridad en 2026. Palo Alto Networks generó 2,28 mil millones de USD en ingresos globales por productos de hardware y licencias de software en el año fiscal 2026, un aumento del 27% interanual, cifra que incluye las licencias de software de identidad local añadidas con la adquisición de CyberArk en febrero de 2026. CrowdStrike registró 4,56 mil millones de USD en ingresos por suscripciones de ciberseguridad en el año fiscal 2026, un aumento del 21% interanual. Estas ventas de productos y plataformas muestran cómo los controles integrados, las licencias y las suscripciones anclan el gasto de los compradores en necesidades de endpoints, redes e identidad. El crecimiento de productos de Palo Alto Networks provino de licencias de software, incluidas las licencias de identidad de CyberArk adquiridas, y de la demanda de su hardware de nueva generación, mientras que el de CrowdStrike provino de suscripciones, por lo que los proveedores de Soluciones están creciendo a través de dispositivos, licencias y suscripciones recurrentes al mismo tiempo.
Los Servicios son el segmento de mayor crecimiento, con un CAGR del 12,45% de 2027 a 2032. NTT DATA informó que las ventas de servicios de seguridad gestionados se pronosticaban en 26,9 mil millones de JPY (179,9 millones de USD) para el año fiscal 2025, entregados por 7.500 especialistas calificados en todo el mundo. El 17 de febrero de 2025, Evonik designó a NTT DATA bajo una asociación de 5 años para operar un SOC totalmente gestionado con monitoreo 24/7, detección de amenazas y respuesta rápida en sitios de producción de todo el mundo. El 3 de diciembre de 2025, NTT DATA lanzó 4 Centros Operativos de Defensa Cibernética con inteligencia artificial en India, añadiendo capacidad para más de 800 analistas que atienden a más de 1.200 clientes globales con detección y respuesta 24/7. La expansión de capacidad y la externalización plurianual trasladan las operaciones recurrentes de los equipos internos a proveedores especializados.


Nota: Las participaciones de segmento de todos los segmentos individuales están disponibles previa compra del informe
Por Modo de Implementación:
La Escala Local se Encuentra con el Crecimiento en la NubeLocal representó una participación del 58,07% en el Mercado de Ciberseguridad en 2026. WithSecure reportó 13,2 millones de EUR (14,8 millones de USD) en ingresos por productos locales de enero a septiembre de 2025, una caída del 19% interanual a medida que los clientes trasladaron el procesamiento de datos a entornos en la nube. IBM señaló que los contratos con ciertos clientes de QRadar local permanecen con IBM hasta que migren a Cortex XSIAM de Palo Alto Networks o los contratos expiren, mientras que en mayo de 2025 indicó que QRadar local seguía siendo un enfoque central con desarrollo activo, inversión estratégica y soporte completo, sin planes de fin de vida. El informe anual de Fortinet de 2025 describe los firewalls FortiGate implementados en sucursales, campus, centros de datos y sitios de segmentación interna junto con nubes privadas y públicas, lo que mantiene una huella de dispositivos dentro de los entornos híbridos. La inversión continua de IBM en QRadar local y la huella de dispositivos de Fortinet dentro de los entornos híbridos mantienen en servicio los entornos locales instalados, mientras que la caída impulsada por la nube de WithSecure muestra que parte de esa base se está trasladando a la entrega en la nube.
La Nube es el segmento de mayor crecimiento, con un CAGR del 15,5% de 2027 a 2032. La Alianza de Seguridad en la Nube informó en septiembre de 2025 que el 63% de las organizaciones encuestadas utilizaban más de un proveedor de nube. Google completó su adquisición de Wiz el 11 de marzo de 2026, añadiendo una plataforma de seguridad en la nube e inteligencia artificial a Google Cloud para clientes en todos los entornos de nube.[2] El 1 de mayo de 2025, Radware aseguró una renovación de seguridad en la nube plurianual y multimillonaria con una empresa global de pagos Fortune 500 que planeaba escalar la protección en miles de aplicaciones y miles de millones de transacciones. Los entornos multinube, las adquisiciones de plataformas y el creciente número de aplicaciones impulsan el gasto en seguridad hacia controles que abarcan proveedores en lugar de residir en un solo entorno.

Nota: Las participaciones de segmento de todos los segmentos individuales están disponibles previa compra del informe
Por Industria del Usuario Final:
BFSI Lidera mientras el Comercio Minorista se ExpandeBFSI representó una participación del 25,87% del tamaño del Mercado de Ciberseguridad en 2026. La encuesta de KPMG de 2025 a 200 ejecutivos bancarios de los Estados Unidos encontró que el 89% estaba aumentando los presupuestos para abordar el riesgo cibernético. La Autoridad Bancaria Europea recibió más de 18.000 informes de incidentes TIC de DORA de enero de 2025 a marzo de 2026, con ataques de denegación de servicio distribuido, robo de identidad y exfiltración de datos comunes entre las instituciones de crédito de la UE y el EEE. Los informes de incidentes obligatorios a ese volumen dan a los bancos una necesidad recurrente de controles de detección, respuesta y fraude.
El Comercio Minorista y el Comercio Electrónico es el segmento de mayor crecimiento, con un CAGR del 14,65% de 2027 a 2032. El 22 de julio de 2025, Sodimac seleccionó los servicios de ciberseguridad y resiliencia de Kyndryl para proteger sus canales de comercio minorista, comercio electrónico y televenta en Colombia. El servicio gestionado único de Sodimac para tiendas, ventas en línea y televenta muestra a un minorista cubriendo todos sus canales bajo un contrato de resiliencia. Los hospitales del sector sanitario se enfrentan a la evaluación de Auditoría 4 de la Oficina del Inspector General del Departamento de Salud y Servicios Humanos sobre los controles para prevenir, detectar y recuperarse de los ciberataques, anunciada el 30 de enero de 2025, y los operadores de Energía y Servicios Públicos se enfrentan al estándar CIP-015-2 de la NERC, aprobado por la FERC el 10 de agosto de 2026, que exigirá a las Entidades Responsables del sistema eléctrico masivo de América del Norte documentar el monitoreo de seguridad de la red interna, con el cumplimiento implementado de forma gradual. ENISA registró a la Manufactura como el 7% de los incidentes de la UE durante 2025, por detrás de la administración pública, los servicios empresariales y el transporte.
Por Tamaño de Empresa del Usuario Final:
Las Grandes Empresas Lideran Mientras las Pymes se AceleranLas Grandes Empresas representaron una participación del 67,23% del tamaño del Mercado de Ciberseguridad en 2026. La encuesta de KPMG de 2026 encontró que el 55% de los líderes de seguridad en organizaciones de los Estados Unidos con al menos 1.000 millones de USD en ingresos aprovechaban a los proveedores de servicios gestionados para la inteligencia de amenazas cibernéticas. La evidencia longitudinal del Reino Unido encontró que las grandes empresas tenían el doble de probabilidades que las organizaciones benéficas de aumentar la frecuencia de las discusiones de ciberseguridad a nivel de junta directiva. En conjunto, la evidencia de KPMG y del Departamento de Ciencia, Innovación y Tecnología muestra que las grandes organizaciones combinan la supervisión a nivel de junta directiva con el monitoreo externalizado, lo que favorece a los proveedores que pueden gestionar la inteligencia y la respuesta bajo informes de gobernanza formal.
Las Pequeñas y Medianas Empresas (pymes) son el segmento de mayor crecimiento, con un CAGR del 12,95% de 2027 a 2032. El Departamento de Ciencia, Innovación y Tecnología encontró una cobertura de ciberseguros del 55% para las pequeñas empresas del Reino Unido y del 61% para las medianas empresas en 2025/2026. El 39% de las pequeñas empresas y el 51% de las medianas empresas utilizaron consultores o proveedores externos de ciberseguridad en la misma encuesta. El Informe de Investigaciones de Brechas de Datos de Verizon de 2026 registró 7.256 incidentes y 7.152 divulgaciones confirmadas entre organizaciones con menos de 1.000 empleados, reforzando la presión de riesgo detrás de la demanda de seguridad externalizada. Esta exposición hace que la protección externa escalable sea más relevante comercialmente para los compradores más pequeños.
Análisis geográfico
Mercado de Ciberseguridad de América del Norte
América del Norte representó una participación del 42,47% del tamaño del Mercado de Ciberseguridad en 2026. El pronóstico de ENISA de 2024 situó el mercado de seguridad de la información de América del Norte por delante de otras regiones y proyectó un crecimiento en todos los segmentos durante los tres años siguientes. La propuesta de presupuesto del año fiscal 2026 de la Oficina de Gestión y Presupuesto estimó 11,14 mil millones de USD en gasto en ciberseguridad para las agencias civiles sujetas a la Ley de Directores Financieros en los Estados Unidos. La escala del programa federal ofrece a los proveedores una amplia base para plataformas integradas, servicios gestionados y trabajo de cumplimiento normativo.
Mercado de Ciberseguridad en Asia-Pacífico
Asia-Pacífico es la geografía de mayor crecimiento, con un CAGR del 16,4% de 2027 a 2032. El CERT-In de India gestionó más de 2,94 millones de incidentes cibernéticos en 2025 y acreditó a 231 organizaciones certificadas de auditoría de ciberseguridad. India también registró 9.708 auditorías del CERT-In y 90 auditorías del NCIIPC en los sectores de energía, transporte y BFSI en el año fiscal 2024/2025. La Agencia de Tecnología del Gobierno de Singapur registró una adjudicación el 28 de abril de 2026 para 87 licencias de software de operaciones de ciberseguridad, con entregas programadas hasta enero de 2027. Los volúmenes de auditoría de India y la carga de casos de incidentes del CERT-In apuntan a una demanda recurrente de servicios de auditoría y respuesta a incidentes, mientras que la Agencia de Tecnología del Gobierno de Singapur adjudicó una licitación en abril de 2026 para licencias de software de operaciones de ciberseguridad.
La Estrategia Nacional de Ciberseguridad de Brasil fue instituida el 4 de agosto de 2025, mientras que la Corporación Peruana de Aeropuertos y Aviación Comercial, o CORPAC, abrió el 7 de noviembre de 2025 una licitación para un servicio de monitoreo y alerta de ciberseguridad. ENISA informó que el 73% de las organizaciones de la UE atacadas en 2025 eran entidades esenciales o importantes bajo NIS2, mientras que la administración pública representó el 32% de los incidentes. La ley de certificación de ciberseguridad de Polonia entró en vigor el 28 de agosto de 2025, y sus certificados voluntarios reconocidos por la UE pueden ayudar a los proveedores polacos a demostrar la calidad de sus productos en la contratación pública. El Gabinete de los Emiratos Árabes Unidos aprobó una Estrategia Nacional de Ciberseguridad de cinco pilares el 3 de febrero de 2025, y la ANCA de África se lanzó en febrero de 2025 con una estrategia de cinco años para el intercambio de inteligencia, asistencia técnica, formación y ejercicios cibernéticos. En conjunto, estos hechos muestran una demanda regional moldeada por políticas públicas, una convocatoria de licitación y la calificación de proveedores, en lugar de un patrón de compra uniforme.
Ediciones regionales
Todas las regiones
Marco Regulatorio y Perspectivas
Esta comparación abarca jurisdicciones seleccionadas que configuran la carga de trabajo de cumplimiento, reporte e implementación de los proveedores de ciberseguridad. La perspectiva del participante es la de un proveedor de plataformas de ciberseguridad, servicios gestionados y soporte de integración. Las jurisdicciones comparadas son los Estados Unidos, Alemania, China, Brasil e India, cada una con su propia autoridad e instrumento.
Tabla Regulatoria
| Factor de decisión | Estados Unidos | Alemania | China | Brasil | India |
|---|---|---|---|---|---|
| Autoridad principal | Comisión de Bolsa y Valores | Oficina Federal para la Seguridad de la Información (BSI) | Administración del Ciberespacio de China (CAC) | Autoridad Nacional de Protección de Datos (ANPD) | Ministerio de Electrónica y Tecnología de la Información (MeitY) |
| Instrumentos o dirección clave | Divulgaciones de incidentes de ciberseguridad y gobernanza para empresas públicas, vigentes desde el 5 de septiembre de 2023 | Ley de implementación de NIS-2 en vigor desde el 6 de diciembre de 2025, con estándares, informes y sanciones ampliados | Ley de Ciberseguridad enmendada vigente desde el 1 de enero de 2026, con disposiciones de seguridad de inteligencia artificial | La regulación de la ANPD exige notificaciones de incidentes calificados en un plazo de 3 días hábiles | Reglamento de Protección de Datos Personales Digitales notificado el 13 de noviembre de 2025, con obligaciones graduales |
| Efecto comercial | Soporte de divulgación, gobernanza y respuesta a incidentes para emisores públicos | Trabajo de registro, monitoreo, reporte y remediación para entidades cubiertas | Demanda de gobernanza, evaluación de seguridad y control de inteligencia artificial para operadores de redes | Capacidad de detección, documentación y notificación para los responsables del tratamiento | Implementación de cifrado, control de acceso y registro para fiduciarios de datos |
| Atractivo actual de la política | Alto | Medio | Medio | Medio | Alto |
| Dirección futura del atractivo de la política | Sin cambios | Endurecimiento | Endurecimiento | Endurecimiento | Endurecimiento |
| Fuente: Mordor Intelligence | |||||
Los Estados Unidos combinan una amplia base de emisores y proveedores con una norma de la Comisión de Bolsa y Valores para divulgaciones materiales de incidentes y gobernanza vigente desde el 5 de septiembre de 2023, por lo que su calificación actual es Alta y su dirección es Sin cambios mientras la norma permanezca en vigor. La ley NIS-2 de Alemania y el portal de la Oficina Federal para la Seguridad de la Información hacen operativos el registro y la notificación para las entidades cubiertas, lo que respalda un atractivo Medio, mientras que la Ley Marco de Infraestructuras Críticas entró en vigor el 17 de marzo de 2026 y el Ministerio del Interior señaló el 4 de septiembre de 2026 que estaba poniendo en vigor el Reglamento de Infraestructuras Críticas, lo que respalda el Endurecimiento. La Ley de Ciberseguridad enmendada de China ha sido aplicable desde el 1 de enero de 2026 y la Administración del Ciberespacio de China abrió una consulta sobre borradores de normas para grandes procesadores de información personal el 7 de agosto de 2026, lo que respalda un atractivo Medio y el Endurecimiento aunque el borrador no haya sido adoptado. La norma de incidentes en tres días hábiles de Brasil respalda un atractivo Medio, mientras que la elaboración interna de estándares técnicos mínimos de seguridad de la ANPD en 2026 respalda el Endurecimiento, y las Normas de Protección de Datos Personales Digitales de India respaldan un atractivo Alto con obligaciones de seguridad programadas 18 meses después del 13 de noviembre de 2025.
Etapas de la Cadena de Valor
La cadena de valor de la ciberseguridad compara cómo el hardware, el software, los canales y los servicios se desplazan desde la producción hasta la protección continua. Los ingresos de los proveedores combinan las ventas de dispositivos y plataformas con suscripciones, honorarios de integración y contratos de servicios gestionados. Cada etapa enfrenta una restricción diferente, por lo que la resiliencia depende del abastecimiento, la interoperabilidad, las habilidades de entrega o la consolidación operativa. Las capacidades específicas de cada función determinan dónde se acumula el valor y cómo las fallas se propagan a lo largo de la cadena.
Tabla de Análisis de la Cadena de Valor
| Actividad principal | Participantes clave | Captura de valor | Cuello de botella | Respuesta de resiliencia |
|---|---|---|---|---|
| Fabricación de dispositivos | Fabricantes por contrato y fabricantes de diseño original como Accton Technology, IBASE Technology y Wistron Corporation | Ventas de dispositivos y contratos de fabricación | Las escaseces en la cadena de suministro, los aranceles y el exceso de inventario pueden retrasar el cumplimiento y elevar los costos | Utilizar múltiples socios de fabricación calificados, reservas regionales y planificación de producción vinculada a la demanda |
| Desarrollo de plataformas de ciberseguridad | Productores de plataformas de ciberseguridad como Palo Alto Networks y Microsoft Corporation | Licencias de productos, suscripciones y contratos de soporte | La integración de funciones de red, nube, operaciones de seguridad, inteligencia artificial e identidad eleva las exigencias de arquitectura y gobernanza de datos | Las API modulares, la telemetría compartida y los lanzamientos de funciones por etapas preservan la interoperabilidad en los entornos de los compradores |
| Canal de distribución y revendedores | Distribuidores, revendedores y proveedores de servicios de seguridad gestionados como Arrow Electronics, Ingram Micro y TD Synnex | Márgenes de distribuidores, recargos de revendedores y honorarios de servicios de canal | Los traspasos en dos niveles pueden fragmentar la previsión, el soporte técnico y la responsabilidad de entrega | Las señales de inventario compartidas, la certificación de socios y las rutas de escalada directa reducen los retrasos en el canal |
| Integración de sistemas e implementación | Consultores de ciberseguridad, integradores de sistemas y proveedores de servicios de seguridad gestionados como Accenture, NTT DATA y Deloitte India | Honorarios de estrategia, transformación, migración, integración e implementación | Los entornos heredados, las herramientas fragmentadas y la escasez de especialistas alargan la migración y las pruebas | La modernización por fases, la co-externalización y los diseños de SOC liderados por socios distribuyen las habilidades y el riesgo de ejecución |
| Operaciones de seguridad gestionadas y soporte | Proveedores de seguridad gestionada, operadores de SOC y socios de SIEM como IBM Corporation, NTT DATA y CrowdStrike | Contratos de monitoreo, respuesta a incidentes, gestión de plataformas y soporte | Las organizaciones promediaron 83 soluciones de seguridad de 29 proveedores, y el 52% de los ejecutivos citó la complejidad como el mayor impedimento para las operaciones de seguridad | Las plataformas de detección consolidadas, la automatización y la detección y respuesta gestionada unificada reducen la superposición de herramientas mientras se mantiene la escalada especializada |
| Fuente: Mordor Intelligence | ||||
Las suscripciones recurrentes, el soporte y las operaciones gestionadas ya representan la mayor parte de los ingresos de los principales proveedores, ya que los ingresos por servicios de Fortinet en 2025 de 4,58 mil millones de USD superaron sus ingresos por productos de 2,22 mil millones de USD, mientras que la demanda de hardware también siguió creciendo. Los integradores y los proveedores de servicios de seguridad gestionados capturan ingresos intensivos en mano de obra cuando los compradores no pueden dotar de personal ni conectar entornos complejos internamente. La resiliencia en la fabricación y la distribución protege la disponibilidad, mientras que la interoperabilidad de las plataformas determina si los servicios posteriores pueden escalar. La transición estructural más sólida es hacia una seguridad integrada y operada de forma continua entregada a través de ecosistemas de socios.
Panorama competitivo
Concentración del Mercado
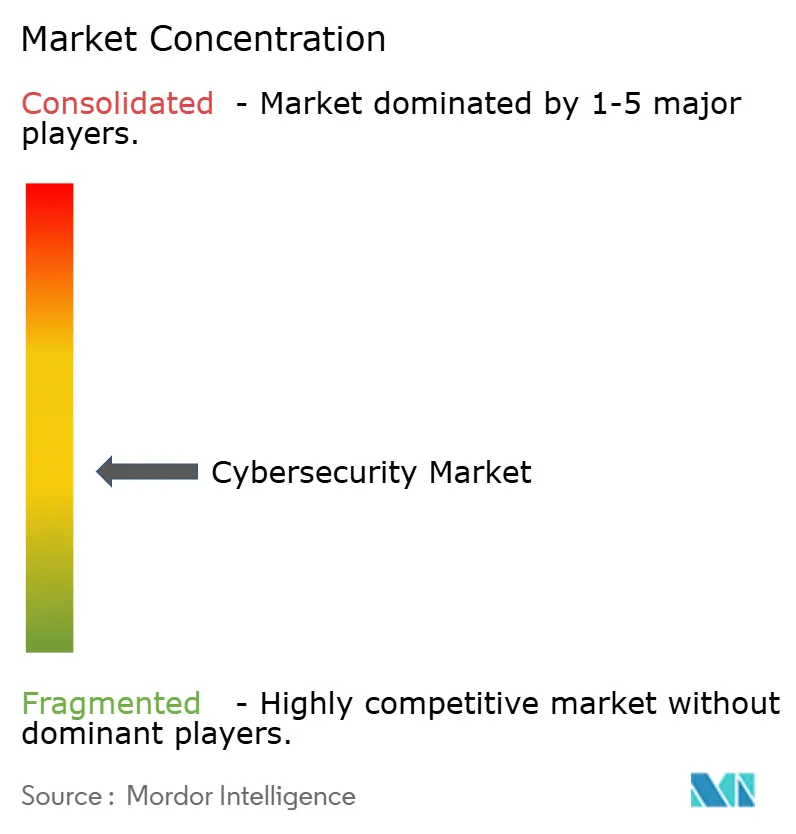
IBM Corporation, Microsoft Corporation, Cisco Systems, Inc., Palo Alto Networks, Inc. y Fortinet, Inc. forman el grupo de proveedores líderes del informe en ese orden. IBM Consulting proporciona servicios de seguridad gestionados e integración de sistemas para centros de operaciones de seguridad.[3] Microsoft Corporation proporciona una plataforma de ciberseguridad con enfoque en inteligencia artificial que abarca identidades, dispositivos, datos, aplicaciones y nubes, mientras que Cisco Systems, Inc. suministra productos de seguridad y redes con protección empresarial impulsada por inteligencia artificial. Palo Alto Networks, Inc. cubre redes, nube, operaciones de seguridad, inteligencia artificial e identidad, mientras que Fortinet, Inc. ofrece un portafolio integrado que abarca más de 50 productos de nivel empresarial. Los cinco proveedores utilizan modelos diferentes, y una larga cola de especialistas en identidad, endpoints, nube y servicios gestionados mantiene la oferta diversa en lugar de construida sobre una única pila tecnológica dominante.
La competencia está evolucionando hacia operaciones asistidas por inteligencia artificial y una cobertura de plataforma más amplia. IBM Corporation introdujo los agentes ATOM e Inteligencia de Amenazas Predictiva X-Force para la detección y respuesta gestionadas el 28 de abril de 2025. El 20 de marzo de 2026, Microsoft Corporation señaló que Security Copilot estaba incluido en Microsoft 365 E5 y E7, con agentes integrados en las operaciones diarias de seguridad y TI. Cisco Systems, Inc. cerró su adquisición de Astrix Securities en el cuarto trimestre fiscal de 2026, añadiendo una empresa enfocada en la seguridad de identidades no humanas, y Palo Alto Networks, Inc. completó su adquisición de Koi el 14 de abril de 2026, para extender Prisma AIRS a la inteligencia artificial agéntica en el endpoint. Los proveedores difieren en dónde aplican la inteligencia artificial, desde la carga de trabajo de los analistas en IBM Corporation y Microsoft Corporation hasta la identidad no humana y la protección agéntica de endpoints en Cisco Systems, Inc. y Palo Alto Networks, Inc.
La amplitud de la plataforma eleva las barreras de cambio cuando los compradores desean una única capa de políticas y telemetría en los controles de red, nube e identidad. Palo Alto Networks, Inc. completó su adquisición de CyberArk el 11 de febrero de 2026, añadiendo seguridad de identidad para identidades humanas, de máquinas y agénticas. Fortinet, Inc. lanzó el Centro de Datos de Inteligencia Artificial Seguro y el FortiGate 3800G el 5 de noviembre de 2025, cubriendo infraestructura de inteligencia artificial, aplicaciones y modelos de lenguaje de gran escala. Fortinet, Inc. reportó ingresos por productos en el primer trimestre de 2026 de 645 millones de USD, un aumento del 41% interanual. En conjunto, la expansión de la identidad, la cobertura de centros de datos de inteligencia artificial y el crecimiento actual de los productos apuntan hacia una competencia en amplitud y ejecución, elevando el listón para los proveedores cuyos portafolios cubren menos puntos de control.
Líderes de la industria de ciberseguridad
-
IBM Corporation
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Ciberseguridad Empresas cubiertas en este informe
- IBM Corporation
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Zscaler, Inc.
- Okta, Inc.
- Gen Digital Inc. (formerly NortonLifeLock Inc.)
- Sophos Limited
- Proofpoint, Inc.
- McAfee, LLC
- Darktrace Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Musarubra US LLC
- Splunk Inc.
- Elastic N.V.
- Akamai Technologies, Inc.
- Broadcom Inc. (Symantec Enterprise Division)
- VMware LLC
- Cybereason
- Ivanti, Inc.
- Tenable Holdings, Inc.
- CyberArk Software Ltd.
Oportunidades Clave para los Participantes del Mercado
El conjunto de oportunidades se centra en obligaciones y licitaciones que permanecen abiertas para que los proveedores las moldeen o ganen. Cada fila vincula un desencadenante con fecha a un grupo de compradores, una estrategia práctica y la barrera que podría retrasar la conversión. Las rutas abiertas favorecen a los proveedores que traducen los requisitos de control en planes de entrega interoperables.
Tabla de Oportunidades de Mercado
| Oportunidad | Por qué ahora | Comprador / segmento líder | Estrategia recomendada | Barrera principal | Beneficiarios probables |
|---|---|---|---|---|---|
| Cumplimiento de productos bajo la Ley de Resiliencia Cibernética de la UE | Las obligaciones de reporte comenzaron el 11 de septiembre de 2026 y las obligaciones completas de producto llegan el 11 de diciembre de 2027 | Fabricantes de hardware y desarrolladores de software que venden productos digitales en la UE | Ofrecer reporte de vulnerabilidades, ingeniería de seguridad por diseño, soporte de conformidad y monitoreo del ciclo de vida | Las rutas de conformidad específicas del producto y la evidencia distribuida de los proveedores pueden ralentizar la preparación | IBM Corporation, Microsoft Corporation y Palo Alto Networks, Inc. |
| Programas de resiliencia y gestión de riesgos de terceros bajo DORA | DORA cubre 20 tipos de entidades financieras de la UE y exige gobernanza, reporte de incidentes, pruebas y supervisión de terceros de TIC | Instituciones BFSI y sus proveedores de TIC | Empaquetar inventario de activos, pruebas, respuesta a incidentes y monitoreo de riesgos de proveedores | El riesgo de concentración, los controles heredados y la evidencia fragmentada complican la garantía | Microsoft Corporation, Palo Alto Networks, Inc. y CrowdStrike Holdings, Inc. |
| Migración a criptografía resistente a la computación cuántica | El NIST establece la obsolescencia de los algoritmos vulnerables a la computación cuántica después de 2030 y el uso obligatorio de algoritmos resistentes a la computación cuántica para 2035 | Empresas y organismos públicos con sistemas de clave pública de larga duración | Construir inventarios criptográficos, priorizar la exposición, probar la agilidad criptográfica y gestionar la remediación | Las dependencias desconocidas y las restricciones de interoperabilidad dificultan la secuenciación de la migración | IBM Corporation y Microsoft Corporation |
| Participación en el marco de Ciberseguridad 4 del Reino Unido | La participación previa al mercado del sector público se extiende hasta diciembre de 2026 y la adjudicación del marco está prevista para la primavera de 2028 | Organizaciones del sector público del Reino Unido que buscan seguridad gestionada, pruebas, respuesta y consultoría | Participar en el proceso de consulta, moldear los lotes y ensamblar asociaciones de servicios gestionados conformes | El alcance, los lotes, las rutas al mercado y el procedimiento de competencia están sujetos a la consulta | IBM Corporation, Microsoft Corporation y CrowdStrike Holdings, Inc. |
| Servicios de red, nube y ciberseguridad del DHS NCCS 2.0 | El Departamento de Seguridad Nacional pospuso su licitación a nivel departamental el 5 de octubre de 2026, dejando el requisito en fase previa a la adjudicación | Sede central y componentes del Departamento de Seguridad Nacional | Preparar ofertas integradas de red, seguridad en la nube y operaciones cibernéticas en torno al calendario revisado | El calendario es incierto y el valor final y la estructura de adjudicación permanecen sin revelar | Microsoft Corporation, Palo Alto Networks, Inc. y CrowdStrike Holdings, Inc. |
| Fuente: Mordor Intelligence | |||||
La apertura central es la modernización impulsada por el cumplimiento normativo que combina el monitoreo continuo con evidencia que los compradores pueden reutilizar en auditorías y licitaciones. Los proveedores que combinan capacidades de nube, identidad, endpoints y respuesta gestionada pueden abordar varias filas mientras adaptan los controles a cada autoridad. Las fechas estatutarias fijas para la Ley de Resiliencia Cibernética de la UE y la obsolescencia de algoritmos del NIST ofrecen a los proveedores un calendario contra el cual construir, mientras que las licitaciones del Departamento de Seguridad Nacional y del marco del Reino Unido dependen de los calendarios de los compradores.
Desarrollos recientes de la industria en Mercado de Ciberseguridad
- Sep 2026: IBM UK anunció su adquisición de Logiq Consulting, una consultora de ciberseguridad del Reino Unido que presta servicios a los sectores de defensa, infraestructuras críticas, gobierno y sectores regulados.
- Jul 2026: Akamai Technologies completó su adquisición de LayerX por aproximadamente 205 millones de USD, añadiendo capacidades de navegador empresarial seguro y control del uso de inteligencia artificial.
- Abr 2026: Palo Alto Networks completó su adquisición de Koi, integrando la seguridad agéntica de endpoints en Prisma AIRS y añadiendo la detección de riesgos del ecosistema de software de inteligencia artificial a Cortex XDR.
Mercado de Ciberseguridad Alcance del informe y metodología de investigación
Definición del Mercado y Cobertura
El mercado de ciberseguridad mide el gasto anual en el mercado global por parte de organizaciones y organismos públicos en soluciones y servicios de ciberseguridad que previenen, detectan, responden o se recuperan de las ciberamenazas. Abarca las ventas de los proveedores de software de seguridad, dispositivos, plataformas y suscripciones a través de implementaciones en la nube o locales, más los servicios específicos de seguridad a los usuarios finales en todas las industrias y tamaños de empresa.
Exclusiones del alcance: La actualización general de hardware de TI, la consultoría de TI no relacionada con la seguridad que no está vinculada a un resultado de seguridad, y los cargos de conectividad de telecomunicaciones puras están excluidos.
Descripción General de la Segmentación
- Por oferta
- Soluciones
- Seguridad de aplicaciones
- Seguridad en la nube
- Seguridad de datos
- Gestión de identidades y accesos
- Protección de infraestructuras
- Gestión integrada de riesgos
- Seguridad de redes
- Seguridad de endpoints
- Servicios
- Servicios profesionales
- Servicios gestionados
- Soluciones
- Por modo de implementación
- Nube
- Local
- Por industria del usuario final
- BFSI
- Atención médica
- TI y telecomunicaciones
- Industrial y defensa
- Comercio minorista y comercio electrónico
- Energía y servicios públicos
- Manufactura
- Otros
- Por tamaño de empresa del usuario final
- Grandes empresas
- Pequeñas y medianas empresas (pymes)
- Por geografía
- América del Norte
- Estados Unidos
- Canadá
- México
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- España
- Rusia
- Resto de Europa
- Asia-Pacífico
- China
- Japón
- India
- Corea del Sur
- Australia y Nueva Zelanda
- Resto de Asia-Pacífico
- Oriente Medio y África
- Oriente Medio
- Arabia Saudita
- Emiratos Árabes Unidos
- Turquía
- Resto de Oriente Medio
- África
- Sudáfrica
- Nigeria
- Egipto
- Resto de África
- Oriente Medio
- América del Norte
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
La investigación documental integra fuentes públicas de renombre como el Marco de Ciberseguridad 2.0 del Instituto Nacional de Estándares y Tecnología, el Panorama de Amenazas 2026 de la Agencia de la Unión Europea para la Ciberseguridad, el Índice Global de Ciberseguridad de la Unión Internacional de Telecomunicaciones, los datos de uso de la nube de Eurostat y la Estrategia Federal de Confianza Cero de la Oficina de Gestión y Presupuesto de la Casa Blanca. El Panorama de Amenazas 2026 de la Agencia de la Unión Europea para la Ciberseguridad analiza los incidentes observados de enero a diciembre de 2025 y proporciona una verificación con fecha sobre la exposición a amenazas y los sectores objetivo, mientras que las otras fuentes enumeradas proporcionan una taxonomía de resultados de ciberseguridad, indicadores de compromiso a nivel de país, medidas de adopción de la nube y prioridades federales de confianza cero para definir la cobertura, la demanda regional y los insumos de validación.
Los informes anuales de las empresas, las presentaciones 10-K, el material para inversores, los registros de contratación, las actualizaciones de estándares y la prensa tecnológica de renombre añaden contexto de ingresos, contratos e implementación de los proveedores para las verificaciones cruzadas. Las fuentes mencionadas no son exhaustivas y otras fuentes adicionales informan la recopilación, la validación y la aclaración.
Entrevistas y Encuestas Primarias
La investigación primaria está estructurada en torno a entrevistas o encuestas con compradores de ciberseguridad, proveedores de seguridad gestionada, integradores de sistemas y propietarios de seguridad del sector público en Asia-Pacífico, Europa, Oriente Medio y África, y las Américas. Los encuestados prueban la interpretación de las señales de gasto secundarias, aclaran si los contratos agrupados incluyen valor exclusivo de seguridad e identifican observaciones faltantes sobre oferta, implementación, industria, tamaño de empresa y regiones. Los analistas registran las diferencias no resueltas como brechas de datos explícitas, buscan seguimiento específico cuando un insumo material permanece poco claro y triangularon la evidencia de los encuestados con las señales documentadas de ventas, contratación y regulación en lugar de tratar cualquier respuesta individual como definitiva.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 30% | Directores ejecutivos: 18% | Asia-Pacífico: 40% |
| Nivel medio: 45% | Líderes funcionales/de unidad: 34% | Europa, Oriente Medio y África: 32% |
| Actores más pequeños: 25% | Gerentes: 48% | Américas: 28% |
Dimensionamiento del Mercado y Pronóstico
El modelo comienza de arriba hacia abajo con el valor global de las ventas de los proveedores a organizaciones y organismos públicos, y luego asigna ese total entre oferta, modo de implementación, industria del usuario final, tamaño de empresa y geografía utilizando indicadores de mezcla observados. Los insumos clave incluyen los ingresos de ciberseguridad y los valores de contratos divulgados, la adopción en la nube y local, la actividad de seguridad gestionada y servicios profesionales, los presupuestos de seguridad de la industria y las empresas, la contratación pública, los requisitos de incidentes y cumplimiento normativo, y las señales de inversión digital regional. Los analistas utilizan un marco de regresión multivariante o suavizado exponencial seleccionado para adaptarse a la longitud y estabilidad de cada serie, con análisis de escenarios para la migración a la nube, la convergencia TI-OT, los mandatos de confianza cero, los controles de ciberseguros, la escasez de talento y los cambios regulatorios. Las participaciones de segmento se construyen a partir de evidencia de proveedores y compradores, verificaciones de contratos o canales muestreados y reglas de asignación documentadas que se reconcilian con el total global, mientras que las verificaciones ascendentes selectivas utilizan resúmenes de proveedores o el precio de venta promedio muestreado multiplicado por el volumen de clientes observado para probar la dirección y la escala. Cuando un segmento carece de una serie directa confiable, los analistas lo delimitan con indicadores adyacentes, documentan el supuesto y llevan el rango al análisis de escenarios en lugar de inventar precisión. Los expertos encuestados revisan los pronósticos a nivel de variable y cuestionan los movimientos inusuales, tras lo cual los analistas revisan los insumos y reconcilian la serie de valores, incluidos los efectos de precio y mezcla donde la evidencia los respalda.
Ciclo de Validación de Datos y Actualización
La triangulación compara las divulgaciones de los proveedores, los registros de contratación, los indicadores regulatorios y de incidentes, las verificaciones de canales y las respuestas primarias, con al menos una señal independiente utilizada para cada insumo material del mercado. Los analistas realizan verificaciones de varianza interanual, suma de participaciones, unidades, moneda y valores atípicos, investigan las anomalías con respecto al período y la cobertura de la fuente, y documentan la resolución antes de la aprobación. Un segundo analista revisa la lógica del modelo y las citas, los cambios materiales no resueltos desencadenan un nuevo contacto específico con el tipo de encuestado relevante, y el equipo realiza una revisión final antes de la entrega. La línea de base se actualiza anualmente, con una actualización provisional cuando una adquisición material, una regulación, un patrón de incidentes cibernéticos o una divulgación de un proveedor cambia la evidencia del mercado.
Tamaño del Mercado de Ciberseguridad de Mordor Intelligence Comparado con Otras Estimaciones Publicadas
Las estimaciones publicadas pueden diferir en las transacciones y productos que contabilizan y en los insumos utilizados para modelar la demanda. El mercado de ciberseguridad mide el gasto anual en el mercado global por parte de organizaciones y organismos públicos en soluciones y servicios de ciberseguridad que previenen, detectan, responden o se recuperan de las ciberamenazas.
Los principales factores de brecha incluyen la cobertura definida del estudio y las decisiones de modelado específicas del mercado. Los insumos clave incluyen los ingresos de ciberseguridad y los valores de contratos divulgados, la adopción en la nube y local, la actividad de seguridad gestionada y servicios profesionales, los presupuestos de seguridad de la industria y las empresas, la contratación pública, los requisitos de incidentes y cumplimiento normativo, y las señales de inversión digital regional.
Comparación de referencia
| Fuente | Tamaño del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| Mordor Intelligence | 296,9 mil millones de USD (2027) | |
| Consultora Global A | 335,8 mil millones de USD (2025) | En su base de 2025, esta estimación es un 13,1% superior al valor de este informe para 2027 de 296,9 mil millones de USD, 2 años después. El perímetro de gasto de compradores empresariales basado en encuestas incluye categorías de presupuesto más allá de las ventas de los proveedores, lo que puede elevar el monto por encima del límite de transacciones aprobadas. |
| Consultora Global B | 271,9 mil millones de USD (2025) | En su base de 2025, esta estimación es un 8,4% inferior al valor de este informe para 2027 de 296,9 mil millones de USD, 2 años después. La observación publicada es dos años de medición anterior, y su amplia cobertura de hardware, software y servicios se reporta antes del crecimiento de mercado posterior reflejado en la línea de base más reciente. |
Para Mordor Intelligence, la triangulación compara las divulgaciones de los proveedores, los registros de contratación, los indicadores regulatorios y de incidentes, las verificaciones de canales y las respuestas primarias, con al menos una señal independiente utilizada para cada insumo material del mercado.
Preguntas clave respondidas en el informe
¿Cuál es el tamaño del mercado de ciberseguridad y sus perspectivas de crecimiento?
El tamaño del Mercado de Ciberseguridad se estima en 264,4 mil millones de USD en 2026 y se proyecta que alcance los 519,7 mil millones de USD para 2032, con un crecimiento a un CAGR del 11,85% de 2027 a 2032.
¿Qué fuerzas están aumentando la demanda de ciberseguridad?
La adopción con enfoque en la nube, la convergencia TI-OT y los requisitos de confianza cero están ampliando las necesidades de control en entornos híbridos. Eurostat encontró que el 52,74% de las empresas de la UE utilizaron servicios en la nube de pago en 2025.
¿Qué oferta lidera el sector?
Las Soluciones mantuvieron una participación del 69,4% en 2026, mientras que se prevé que los Servicios crezcan más rápido con un CAGR del 12,45% de 2027 a 2032. NTT DATA pronosticó 26,9 mil millones de JPY (179,9 millones de USD) en ventas de servicios de seguridad gestionados para el año fiscal 2025.
¿Qué empresas configuran la oferta competitiva?
IBM Corporation, Microsoft Corporation, Cisco Systems, Inc., Palo Alto Networks, Inc. y Fortinet, Inc. son los principales proveedores del informe. Microsoft Corporation señaló que Security Copilot estaba incluido en Microsoft 365 E5 y E7 el 20 de marzo de 2026, y Palo Alto Networks, Inc. completó su adquisición de CyberArk en febrero de 2026.
¿Qué desafío podría limitar el crecimiento?
La escasez de talento eleva los costos de entrega. ISACA encontró que el 58% de las organizaciones tenían equipos de ciberseguridad con personal insuficiente y el 61% tenía puestos vacantes en 2026.
¿Qué geografía crece más rápido?
Se prevé que Asia-Pacífico crezca más rápido con un CAGR del 16,4% de 2027 a 2032. El CERT-In de India gestionó más de 2,94 millones de incidentes cibernéticos en 2025.