
Tamaño y Participación del Mercado de Seguridad de Contenedores
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 3.69 Mil millones de dólares |
| Tamaño del Mercado (2031) | 9.42 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 20.66 % |
| Mercado de Crecimiento Más Rápido | Asia Pacífico |
| Mercado Más Grande | América del Norte |
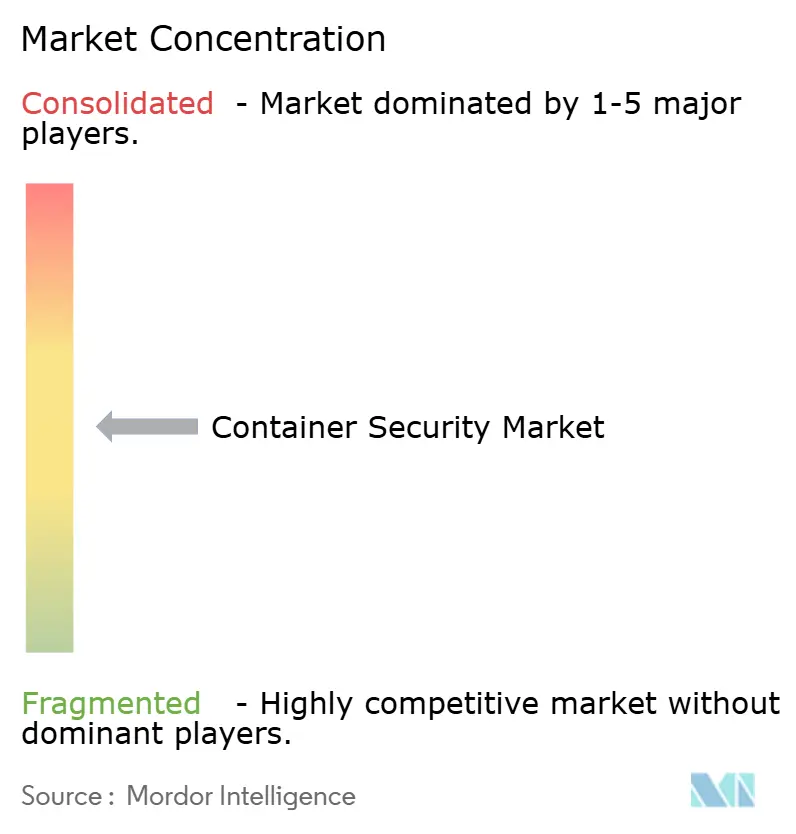
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Contenedores por Mordor Intelligence
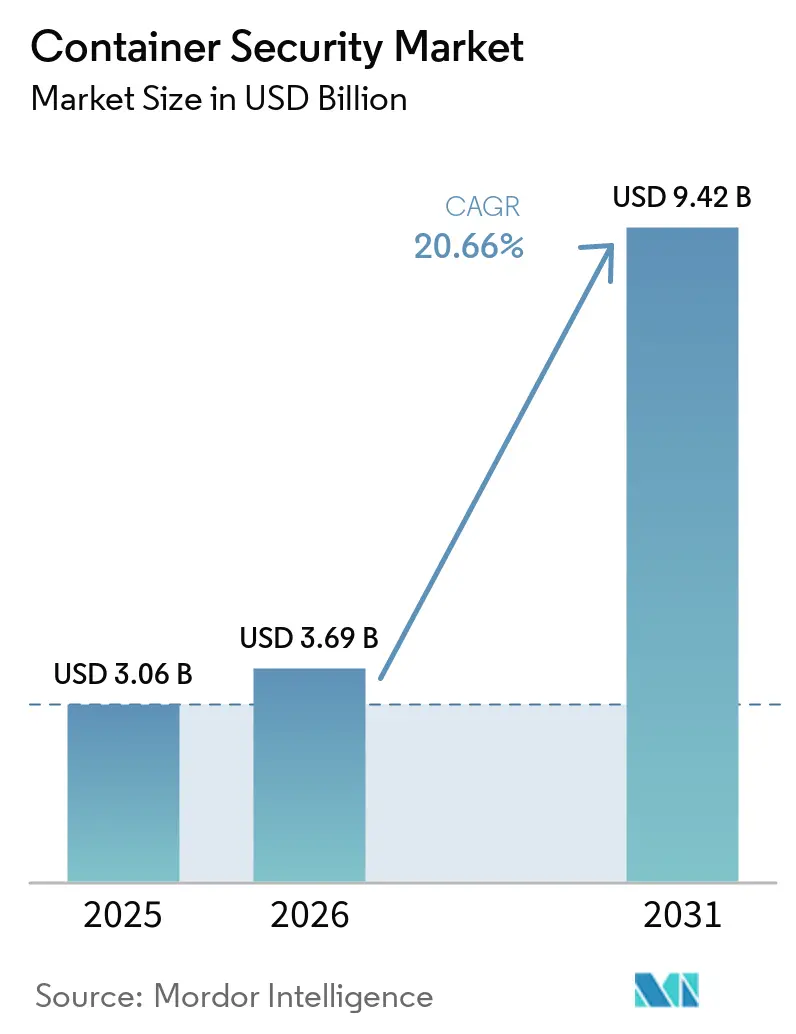
El tamaño del Mercado de Seguridad de Contenedores se valoró en 3,06 mil millones de USD en 2025 y se estima que crecerá desde 3,69 mil millones de USD en 2026 hasta alcanzar 9,42 mil millones de USD en 2031, a una CAGR del 20,66% durante el período de pronóstico (2026-2031). El crecimiento está impulsado por los controles obligatorios de lista de materiales de software en PCI-DSS 4.0, NIS2 y la legislación emergente sobre SBOM, el rápido giro hacia los microservicios y el aumento sostenido de los ataques a la cadena de suministro dirigidos a imágenes de contenedores. Los proveedores están integrando el análisis de imágenes, la telemetría en tiempo de ejecución y la política como código en los flujos de trabajo de CI/CD para satisfacer estas presiones de cumplimiento y amenazas. América del Norte sigue siendo el mayor comprador regional, ya que las empresas de servicios financieros y atención médica de Estados Unidos deben registrar cada ejecución de contenedor para auditoría, mientras que Asia-Pacífico muestra la expansión más rápida impulsada por las normas de nube soberana de China y el despliegue de la infraestructura pública digital de India. La competencia es intensa, ya que las nubes de hiperescala agrupan protección nativa, lo que lleva a los proveedores independientes a centrarse en el análisis sin agente, los datos de tiempo de ejecución eBPF y la automatización de políticas.
Conclusiones Clave del Informe
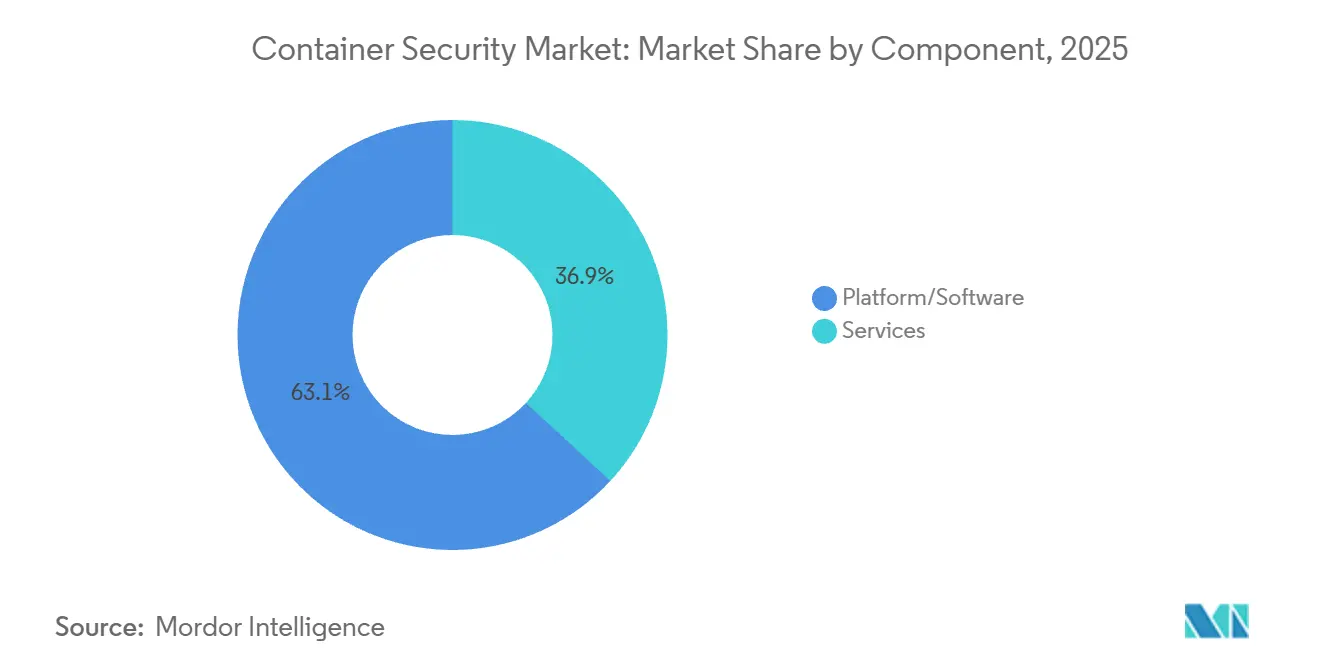
- Por componente, las plataformas y el software capturaron el 63,13% de la participación del mercado de seguridad de contenedores en 2025, mientras que se proyecta que los servicios registren una CAGR del 21,41% hasta 2031.
- Por tamaño de organización, las grandes empresas contribuyeron con el 71,28% de los ingresos de 2025; se prevé que las pequeñas y medianas empresas crezcan a una CAGR del 22,93% hasta 2031.
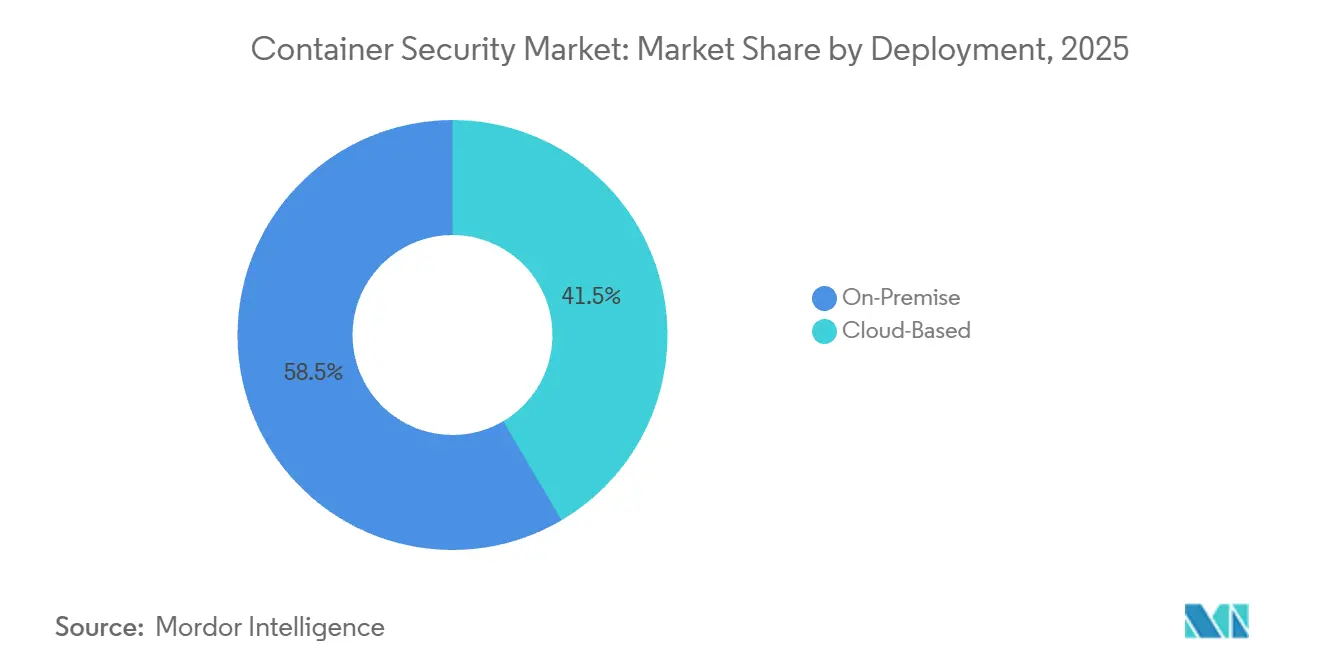
- Por implementación, los entornos locales representaron el 58,47% de los ingresos de 2025, aunque se espera que las ofertas basadas en la nube se expandan a una CAGR del 23,11% durante 2026-2031.
- Por control de seguridad, el análisis de imágenes representó el 46,72% del gasto de 2025, pero se proyecta que la protección en tiempo de ejecución aumente a una CAGR del 21,18% hasta 2031.
- Por industria de usuario final, TI y telecomunicaciones lideraron con el 29,81% de las ventas de 2025, mientras que se prevé que la atención sanitaria y las ciencias de la vida crezcan al 23,76% hasta 2031.
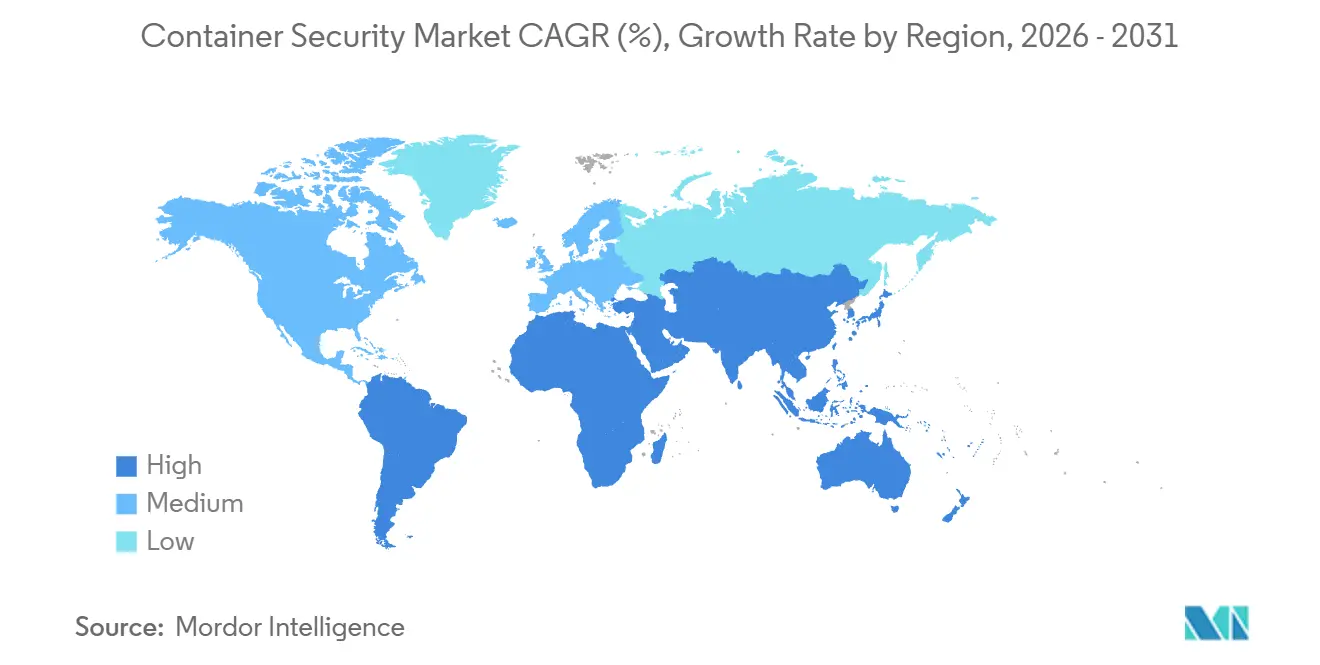
- Por geografía, América del Norte dominó con una participación del 42,42% en 2025, mientras que Asia-Pacífico avanza a una CAGR del 22,64%.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~)% de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Adopción creciente de cargas de trabajo de contenedores en nubes híbridas y multinube | +4.20% | Global, con Asia-Pacífico liderando la adopción | Mediano plazo (2-4 años) |
| Rápido giro hacia microservicios y canalizaciones DevSecOps | +3.80% | América del Norte y la UE, expandiéndose hacia Asia-Pacífico | Corto plazo (≤ 2 años) |
| Mandatos de seguridad obligatorios (p. ej., PCI-DSS 4.0, NIS2, SBOM) | +3.10% | Impulsado por la UE a nivel global, sector financiero de EE. UU. | Largo plazo (≥ 4 años) |
| Frecuencia creciente de ataques a la cadena de suministro en imágenes de contenedores | +2.90% | Global, concentrado en mercados desarrollados | Corto plazo (≤ 2 años) |
| Proliferación de tiempos de ejecución de contenedores en el borde y 5G | +2.70% | Núcleo de Asia-Pacífico, expansión hacia Oriente Medio y África | Mediano plazo (2-4 años) |
| Innovaciones en aislamiento de contenedores a nivel de hardware | +1.80% | Centros tecnológicos de América del Norte y la UE | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Adopción Creciente de Cargas de Trabajo de Contenedores en Nubes Híbridas y Multinube
El ochenta por ciento de las empresas ejecuta actualmente cargas de trabajo en dos o más nubes públicas, lo que fragmenta la gestión de identidades y multiplica el riesgo de configuración incorrecta. Los equipos de seguridad buscan herramientas de gestión de postura de Kubernetes que normalicen las políticas de AWS, Azure y Google en un único panel de control. NIS2 exige evaluaciones de la cadena de suministro para infraestructuras críticas, por lo que los usuarios de multinube deben añadir seguimiento de procedencia y atestación criptográfica a los registros de contenedores. PCI-DSS 4.0 extiende los mandatos de monitoreo continuo a los contenedores efímeros, reforzando la demanda de visibilidad en tiempo real en entornos híbridos.[1] Por lo tanto, las instituciones financieras y los procesadores de pagos invierten fuertemente en análisis unificado y análisis en tiempo de ejecución.
Rápido Giro hacia Microservicios y Canalizaciones DevSecOps
GitHub Advanced Security para Azure DevOps introdujo el análisis de secretos y la revisión de dependencias dentro de las solicitudes de extracción, reduciendo la brecha entre la confirmación de código y la corrección. Los equipos deben codificar políticas utilizando Open Policy Agent o webhooks de admisión para que los desarrolladores puedan consumir reglas sin fricciones. Los contenedores de inteligencia artificial y aprendizaje automático crecieron cinco veces año tras año, exponiendo nuevas API de inferencia que los atacantes sondean para la exfiltración de datos. La detección de anomalías en tiempo de ejecución mediante sondas eBPF establece una línea base del comportamiento de las llamadas al sistema y señala la minería de criptomonedas o la escalada de privilegios, aunque ajustar los modelos para limitar los falsos positivos sigue siendo difícil.
Mandatos de Seguridad Obligatorios (PCI-DSS 4.0, NIS2, SBOM)
El requisito 6.3.3 de PCI-DSS 4.0 hace obligatorios los inventarios de software, aplicando efectivamente la generación de SBOM para las cargas de trabajo de pago. La salida nativa SPDX y CycloneDX de Docker incorpora datos de dependencias en el momento de la compilación, facilitando las auditorías. NIS2 extiende las obligaciones a los operadores de nube, obligando a los proveedores de plataformas de contenedores a alinearse con ETSI EN 303 645 al orquestar cargas de trabajo en el borde. La Autorización Binaria en Google GKE aplica únicamente imágenes firmadas, siguiendo las directrices del NIST y ofreciendo a los bancos europeos una ruta de atestación lista para usar. Las organizaciones de atención sanitaria y finanzas enfrentan las mayores penalizaciones por incumplimiento, lo que impulsa una adopción acelerada.
Frecuencia Creciente de Ataques a la Cadena de Suministro en Imágenes de Contenedores
Tres fallos críticos de runc divulgados en noviembre de 2025 demostraron que las escapadas de contenedores siguen amenazando a todas las distribuciones de Kubernetes. Los atacantes envenenan cada vez más las imágenes base de origen, insertando puertas traseras en las que los desarrolladores confían por defecto. Amazon Inspector ahora analiza las imágenes en el momento de la carga y bloquea los CVE críticos antes de la implementación. Microsoft Defender para Contenedores correlaciona las vulnerabilidades de las imágenes con las llamadas en tiempo de ejecución, priorizando los parches para los paquetes que realmente se ejecutan. Las imágenes sin distribución reducen la superficie de ataque pero complican la depuración, lo que obliga a los equipos a equilibrar la seguridad y la operabilidad.
Análisis del Impacto de las Restricciones*
| Restricción | (~)% de Impacto en la Previsión de CAGR | Relevancia Geográfica | Plazo de Impacto |
|---|---|---|---|
| Escasez de competencias en seguridad de contenedores en los equipos de DevOps | -2.80% | Global, aguda en mercados emergentes | Mediano plazo (2-4 años) |
| Complejidad operativa de los entornos multinube y multiclúster | -2.10% | Enfocado en empresas, América del Norte y la UE | Corto plazo (≤ 2 años) |
| Fatiga de alertas y sobrecarga de falsos positivos | -1.60% | Global, afectando a los centros de operaciones de seguridad | Corto plazo (≤ 2 años) |
| Cadenas de ataque avanzadas de escapada de contenedores | -1.30% | Entornos de alta seguridad a nivel global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escasez de Competencias en Seguridad de Contenedores en los Equipos de DevOps
La brecha global de talento en ciberseguridad asciende a 4,8 millones, y la experiencia en Kubernetes es aún más escasa.[2] Los ingenieros de DevOps a menudo carecen de habilidades de modelado de amenazas, y los analistas no familiarizados con los pods tienen dificultades para interpretar los registros de auditoría. Los servicios de Kubernetes gestionados ahora incorporan valores predeterminados reforzados, aunque el juicio humano sigue siendo vital para las nuevas cadenas de ataque. Los programas de formación no pueden seguir el ritmo de las versiones trimestrales de Kubernetes, lo que obliga a muchas empresas a externalizar el monitoreo y el análisis forense.
Complejidad Operativa de los Entornos Multinube y Multiclúster
Las organizaciones gestionan docenas de clústeres en AWS, Azure y Google Cloud, cada uno con diferentes marcos de entrada, red y secretos. Red Hat Advanced Cluster Security centraliza las vistas, pero necesita conectores personalizados para cada proveedor.[3] Los analizadores de configuración incorrecta generan miles de alertas por clúster, abrumando al personal que debe separar el riesgo genuino del ruido. GitOps ayuda a codificar el estado deseado, pero exige una disciplina de cambio rigurosa. Las superposiciones de malla de servicios complican aún más la depuración cuando los certificados TLS mutuos o los proxies sidecar fallan.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Los Servicios Ganan Terreno a Medida que las Empresas Externalizan el Ajuste de PolíticasLas ofertas de plataformas y software lideraron el tamaño del mercado de seguridad de contenedores con el 63,13% de los ingresos de 2025. Los conjuntos integrados que ofrecen análisis de imágenes, control de admisión y monitoreo en tiempo de ejecución eBPF dominan porque los compradores prefieren una única interfaz para la creación de políticas y los informes de cumplimiento. Se proyecta que los servicios gestionados crezcan a una CAGR del 21,41%, superando el crecimiento general a medida que las empresas contratan proveedores para ajustar reglas y clasificar incidentes las 24 horas del día, los 7 días de la semana. Los compromisos profesionales se centran en el modelado de amenazas y el diseño de políticas de mínimo privilegio para los microservicios. Esta tendencia de externalización pone de relieve la escasez de experiencia interna y posiciona a los proveedores de servicios como socios estratégicos en la mejora continua de la seguridad.
Aqua Security, Sysdig y Palo Alto Networks agrupan la consultoría con las suscripciones de productos, mientras que los proveedores de nube envuelven el soporte asesor en niveles premium. Como resultado, el mercado de seguridad de contenedores continúa desplazándose desde el software puro hacia modelos de entrega híbridos que combinan plataformas con detección y respuesta gestionadas.
Por Tamaño de Organización:
Las Pymes Aceleran la Adopción Nativa en la NubeLas grandes empresas representaron el 71,28% del gasto de 2025 porque los sectores regulados mantienen cientos de clústeres que requieren soluciones premium. Estos compradores integran la telemetría de contenedores con SIEM y SOAR para acelerar la corrección. Las pequeñas y medianas empresas, en cambio, prefieren analizadores ligeros y políticas nativas en la nube que se incluyen con Kubernetes gestionado. Se espera que el segmento entregue una CAGR del 22,93% a medida que los proveedores de nube incorporen protección predeterminada, cerrando las brechas de capacidad y reduciendo las barreras de entrada.
Las pymes aprovechan el análisis sin agente de proveedores como Wiz, anclando la seguridad directamente en las canalizaciones de CI sin personal dedicado. Los proyectos comunitarios como Falco ofrecen a las startups una defensa básica en tiempo de ejecución sin coste de licencia, permitiendo que los presupuestos escasos financien el crecimiento. La democratización de la funcionalidad amplía la base de clientes de la industria de seguridad de contenedores y diversifica los ingresos más allá de los grandes compradores.
Por Control de Seguridad:
La Protección en Tiempo de Ejecución Aumenta a Medida que los Análisis Estáticos se EstabilizanEl análisis estático de imágenes representó el 46,72% de los ingresos de 2025, pero los clientes reconocen cada vez más que solo el 6% de las vulnerabilidades del registro se manifiestan en tiempo de ejecución. Se proyecta que la protección en tiempo de ejecución y la detección de anomalías se expandan a una CAGR del 21,18%. Los agentes eBPF recopilan datos granulares de llamadas al sistema y de red, estableciendo líneas base de comportamiento que exponen la minería de criptomonedas, la exfiltración de datos o las escaladas de privilegios no autorizadas.
El enfoque integrado combina controladores de admisión que bloquean imágenes de riesgo con motores en tiempo de ejecución que vigilan las cargas de trabajo en vivo, correlacionando los hallazgos para priorizar los parches que importan. Esta convergencia ayuda a los equipos de seguridad a reducir el volumen de alertas y centrarse en las amenazas activas, reforzando el análisis en tiempo de ejecución como el próximo vector de crecimiento.
Por Implementación:
La Nube Gana Terreno a Pesar de la Inercia LocalLos clústeres locales representaron el 58,47% de los ingresos de 2025 porque los operadores de defensa, inteligencia e infraestructura crítica mantienen entornos con espacio de aire para la soberanía de datos. El tamaño del mercado de seguridad de contenedores dentro de estos sectores es estable pero crece lentamente. Se prevé que las implementaciones en la nube aumenten a una CAGR del 23,11% a medida que las arquitecturas híbridas se conviertan en la norma. El aislamiento a nivel de hardware, la gestión de postura sin agente y los paneles de control unificados reducen las objeciones históricas a la seguridad en la nube pública.
Los chips de computación confidencial ahora sustentan muchas cargas de trabajo reguladas, mientras que el análisis centralizado normaliza los hallazgos en EKS, AKS y GKE. Los escenarios de borde introducen micro-Kubernetes en dispositivos, lo que lleva a los proveedores a ofrecer recopiladores ligeros y aplicación de políticas sin conexión para mantener la protección cuando cae la conectividad.
Por Industria de Usuario Final:
La Atención Sanitaria Crece Impulsada por la Migración a la Nube bajo HIPAALos operadores de TI y telecomunicaciones lideraron el gasto con el 29,81% de las ventas de 2025 porque los núcleos 5G y las funciones de red en contenedores requieren seguridad de baja latencia. Se prevé que la atención sanitaria y las ciencias de la vida crezcan a una CAGR del 23,76% hasta 2031, ya que las directrices de HIPAA ahora clasifican a los proveedores de nube como socios comerciales, lo que obliga al cifrado, registros de auditoría detallados y SBOM para los datos médicos. Los bancos y los procesadores de pagos siguen siendo grandes compradores debido a los mandatos de monitoreo continuo de PCI-DSS 4.0, mientras que el comercio minorista adopta Kubernetes para la escalabilidad estacional y depende de la protección en tiempo de ejecución para detectar ataques de relleno de credenciales.
Los fabricantes industriales colocan cargas de trabajo de tecnología operativa en Kubernetes de borde, fusionando los ámbitos de TI y OT y creando demanda de seguridad que respeta las restricciones en tiempo real pero aún registra cada paquete para el análisis forense.
Análisis Geográfico
Mercado de Seguridad de Contenedores de América del Norte
América del Norte aportó el 42,42% de los ingresos de 2025 gracias a las estrictas normas HIPAA, PCI-DSS y SOC 2 que obligan a las empresas a implementar controles del mercado de seguridad de contenedores en cada etapa de DevSecOps. Los hiperescaladores de EE. UU. aceleran la adopción al integrar funciones nativas, mientras que los bancos de Canadá implementan la gestión de posturas para cumplir con las directrices cibernéticas de la OSFI. Los fabricantes de México, impulsados por el nearshoring, despliegan aplicaciones en contenedores y adoptan el análisis de seguridad para proteger las cadenas de suministro.
Mercado de Seguridad de Contenedores de Asia-Pacífico
Se prevé que Asia-Pacífico crezca a un 22,64% hasta 2031. Las directivas de nube soberana de China exigen infraestructuras locales, lo que impulsa la demanda de plataformas de seguridad locales que adapten las configuraciones de Kubernetes a los estándares nacionales. La infraestructura pública digital de India conteneriza los servicios ciudadanos, introduciendo una escala que exige visibilidad automatizada en tiempo de ejecución. Las fábricas de Japón y las telecomunicaciones de Corea del Sur utilizan Kubernetes en el borde para IoT y 5G, apoyándose en telemetría eBPF ligera para proteger los flujos sensibles a la latencia. Los reguladores de Australia emitieron directrices sobre riesgos en la nube, lo que llevó a los bancos a adoptar la gestión de posturas de Kubernetes.
Mercado de Seguridad de Contenedores de Europa
Europa se beneficia de la NIS2, que entró en vigor en octubre de 2024 y amplía los requisitos a todos los proveedores de servicios gestionados en 27 estados. Las normas de BaFin en Alemania y el marco de resiliencia operativa del Reino Unido se extienden a los contenedores, impulsando las inversiones en plataformas. Las regulaciones de datos sanitarios de Francia exigen la atestación criptográfica antes de que los contenedores accedan a los registros de pacientes. El sur de Europa experimenta un impulso a medida que las telecomunicaciones despliegan 5G en contenedores con protección en tiempo de ejecución optimizada para el rendimiento.
Mercado de Seguridad de Contenedores de Oriente Medio y África y América del Sur
Oriente Medio se acelera bajo la Visión 2030 de Arabia Saudita y los mandatos digitales de los Emiratos Árabes Unidos, impulsando a las entidades gubernamentales y estatales hacia plataformas nativas en la nube que requieren una seguridad robusta. Los reguladores financieros de Turquía elaboran marcos de nube que estimulan la adopción de la seguridad de contenedores. África se encuentra en una etapa temprana; los bancos sudafricanos realizan pruebas piloto de análisis en tiempo de ejecución, las fintech nigerianas utilizan escáneres sin agente y Egipto digitaliza sus servicios, aunque las brechas de habilidades frenan el impulso. América del Sur crece a medida que los bancos de Brasil adoptan Kubernetes para pagos, pero la volatilidad cambiaria modera los grandes compromisos iniciales.
Panorama regulatorio
La compra de soluciones de seguridad de contenedores está cada vez más anclada a las obligaciones de seguridad de la cadena de suministro de software y de seguridad de productos que se extienden a los pipelines de construcción y a la aplicación en tiempo de ejecución. En Europa, NIS2 entró en vigor en octubre de 2024 y amplía las obligaciones de ciberseguridad y de gestión del riesgo de proveedores a un conjunto más amplio de entidades esenciales e importantes, impulsando a los proveedores de servicios gestionados y a los operadores de nube a formalizar la procedencia de las imágenes de contenedores, la gestión de vulnerabilidades y la preparación ante incidentes. La Ley de Ciberresiliencia de la UE (Reglamento (UE) 2024/2847) añade requisitos centrados en el producto para el software vendido en la UE, con obligaciones de reporte obligatorio de vulnerabilidades que entrarán en vigor desde septiembre de 2026 y la aplicación plena de los requisitos esenciales prevista para diciembre de 2027. Este cronograma eleva el nivel operativo exigido para los flujos de trabajo de SBOM y los procesos de divulgación coordinada, transformándolos de buenas prácticas en flujos de trabajo de cumplimiento.
Los organismos de normalización también están definiendo líneas base técnicas que se corresponden con los entornos de ejecución de contenedores. ETSI adoptó un elemento de trabajo para la norma EN 304 635, que cubre los requisitos de ciberseguridad para las pilas de ejecución de contenedores, en junio de 2025, e inició el procedimiento de aprobación del entregable en junio de 2026, creando un objetivo de conformidad más claro para el endurecimiento en tiempo de ejecución, el aislamiento y la configuración segura en las plataformas de contenedores. A medida que estas obligaciones maduran, las organizaciones están operacionalizando las políticas como código, las imágenes firmadas y el registro de auditoría en Kubernetes y CI/CD para demostrar la trazabilidad desde el origen hasta el despliegue.
Análisis de la cadena de valor
La cadena de valor de la seguridad de contenedores comienza en las etapas iniciales con los componentes de código abierto y las imágenes base (distribuciones de Kubernetes, tiempos de ejecución de contenedores y bibliotecas), y luego avanza hacia los sistemas de construcción y publicación que generan artefactos (ejecutores de CI, registros y empaquetado). La generación de SBOM y las herramientas de procedencia se ubican en el medio de la cadena, utilizando formatos y marcos como SPDX/CycloneDX para inventarios, SLSA e in-toto para procedencia y atestaciones, y Sigstore para la firma, antes de que los artefactos ingresen a los registros y se promuevan a través de los entornos. Iniciativas del sector como OpenSSF GUAC 1.0 (lanzada en junio de 2025) añaden una capa de grafo para agregar y enriquecer los datos de SBOM y procedencia, ayudando a los equipos de seguridad a responder preguntas sobre dependencias y exposición en muchas imágenes y repositorios.
Aguas abajo, la aplicación y la detección tienen lugar en la admisión al clúster y en el tiempo de ejecución. Los Pod Security Standards de Kubernetes y los controladores de admisión (por ejemplo, Kyverno y OPA Gatekeeper) filtran los despliegues comprobando firmas, atestaciones y políticas de configuración, mientras que los sensores en tiempo de ejecución y la telemetría basada en eBPF alimentan el análisis de seguridad y la respuesta. La distribución se realiza principalmente a través de plataformas SaaS de proveedores y de mercados de hyperscalers, complementada por integradores de sistemas y MSSP que ajustan las políticas, integran SIEM y SOAR, y operan 24/7. Los cuellos de botella se concentran en la visibilidad de las dependencias transitivas, los metadatos inconsistentes entre registros y sistemas de construcción, y la sobrecarga operativa derivada de los patrimonios multiclúster, por lo que los proveedores empaquetan imágenes reforzadas, remediación automatizada y una postura consolidada más herramientas de tiempo de ejecución en plataformas unificadas y servicios gestionados.
Panorama Competitivo
El mercado de seguridad de contenedores muestra una concentración moderada. Los hiperescaladores AWS, Microsoft y Google agrupan la inspección, el control de admisión y las alertas en tiempo de ejecución con sus ofertas de Kubernetes gestionado, presionando a los proveedores independientes en precio. Los proveedores independientes responden con descubrimiento sin agente, análisis eBPF profundo y política como código. Palo Alto Networks ofrece Prisma Cloud para unificar contenedores, sin servidor y CSPM en una sola consola, mientras que Aqua y Sysdig atraen a los equipos de DevOps con diseños que priorizan la API.
Las adquisiciones se agrupan en torno a la creación de SBOM, los motores de controladores de admisión y el análisis en tiempo de ejecución para ofrecer pilas unificadas de extremo a extremo. Los proyectos de código abierto como Falco, Open Policy Agent y Sigstore proporcionan bloques de construcción que los proveedores empaquetan con soporte empresarial.
La computación en el borde crea nuevos espacios en blanco donde los recopiladores ligeros y la aplicación sin conexión se convierten en diferenciadores. Los equipos de ingeniería de plataformas esperan seguridad de autoservicio, por lo que los proveedores priorizan la integración de GitOps sobre las interfaces gráficas de usuario tradicionales.
Líderes de la Industria de Seguridad de Contenedores
-
Google Cloud Security
-
Red Hat, Inc.(IBM Corporation)
-
Trend Micro Incorporated
-
Qualys, Inc.
-
Rapid7, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad de Contenedores Empresas cubiertas en este informe
- Google LLC
- Red Hat, Inc.(IBM Corporation)
- Trend Micro Incorporated
- Qualys, Inc.
- Rapid7, Inc.
- SUSE LLC
- Mirantis, Inc.
- Thales S.A.
- Sysdig, Inc.
- Anchore, Inc.
- Palo Alto Networks, Inc.
- Tenable, Inc.
- AccuKnox, Inc.
- Tigera, Inc.
- VMware, Inc.
- Microsoft Corporation
- Capsule8, Inc.
- Fidelis Cybersecurity, Inc.
- Aqua Security Software Ltd.
- Wiz, Inc.
- Orca Security, Inc.
Lea el análisis de las empresas de seguridad de contenedores
Oportunidades de mercado y perspectivas futuras
Una oportunidad a corto plazo consiste en convertir los requisitos de inventario y divulgación de software impulsados por el cumplimiento normativo en controles automatizados integrados en el ciclo de vida del contenedor. La Ley de Ciberresiliencia de la UE introduce el reporte obligatorio de vulnerabilidades a partir del 11 de septiembre de 2026, lo que eleva la captura continua de SBOM y procedencia, la promoción de imágenes firmadas y la retención de evidencias a requisitos del día a día en lugar de tareas de auditoría periódicas. Los proveedores que operacionalicen estas necesidades mediante políticas como código (verificaciones de admisión para firmas y atestaciones, controles de promoción en registros y telemetría de tiempo de ejecución auditable) pueden reducir el esfuerzo manual que ralentiza a las empresas reguladas y a los proveedores de servicios gestionados.
El endurecimiento de la cadena de suministro también está pasando de prácticas ad hoc a bloques de construcción productizados, generando espacio en blanco alrededor de imágenes base de confianza, endurecimiento estandarizado del tiempo de ejecución y remediación centrada en la automatización. Red Hat anunció la disponibilidad general de Red Hat Hardened Images en mayo de 2026, y CNCF informó que el Security Profiles Operator alcanzó APIs estables v1.0.0 en junio de 2026, lo que indica una creciente estandarización de configuraciones reforzadas por defecto en las capas de imagen y de tiempo de ejecución de Kubernetes. Al mismo tiempo, los equipos de seguridad operativa están impulsando una respuesta a velocidad de máquina en producción, respaldada por informes como los de Sysdig, que destacan un mayor uso de la terminación automatizada de procesos en 2026. Esto abre espacio para una protección de tiempo de ejecución integrada que combine detecciones basadas en eBPF con contención impulsada por políticas, minimizando al mismo tiempo los falsos positivos y preservando la velocidad del flujo de trabajo de los desarrolladores.
Desarrollos recientes de la industria en Mercado de Seguridad de Contenedores
- Mayo de 2026: Red Hat anunció la disponibilidad general de Red Hat Hardened Images, que ofrece un catálogo de imágenes de contenedores de confianza y de tamaño reducido diseñadas para respaldar estrategias de Zero-CVE. Este cambio desplaza parte del gasto en seguridad de contenedores hacia etapas más tempranas, hacia imágenes base verificadas, y aleja la dependencia exclusiva del escaneo en etapas posteriores. También refuerza la posición de Red Hat entre los usuarios de OpenShift que buscan controles de cadena de suministro estandarizados y soportables.
- Abril de 2026: Red Hat lanzó OpenShift sandboxed containers 1.12 y Red Hat build of Trustee 1.1, llevando los contenedores confidenciales en servidores físicos de Technology Preview a disponibilidad general. Esto amplía las opciones de aislamiento con certificación de hardware para cargas de trabajo de contenedores sensibles y respalda los requisitos de seguridad por diseño en los que se necesita cifrado de los datos en uso. También eleva el nivel de competencia para la protección en tiempo de ejecución en entornos regulados y de alta garantía.
- Noviembre de 2025: Vulnerabilidades críticas de runc (CVE-2025-31133, CVE-2025-52565, CVE-2025-52881) desencadenaron parches de emergencia en los ecosistemas de Docker, containerd y CRI-O. El incidente destacó cómo un único componente de tiempo de ejecución puede crear un riesgo sistémico en las distribuciones de Kubernetes y los servicios gestionados. Reforzó la demanda de gestión continua de vulnerabilidades, controles de procedencia de imágenes y detecciones en tiempo de ejecución capaces de identificar comportamientos de escape y de escalada de privilegios.
Mercado de Seguridad de Contenedores Alcance del informe y metodología de investigación
Definición y Cobertura del Mercado
Para este informe, el mercado de seguridad de contenedores abarca los ingresos obtenidos de herramientas y servicios de soporte relacionados utilizados para proteger aplicaciones en contenedores a lo largo de su ciclo de vida, incluido el análisis de imágenes, los controles de políticas y la protección en tiempo de ejecución en entornos en clúster.
Exclusiones del alcance: Se excluyen las herramientas generales de seguridad de red y seguridad de host que no proporcionan visibilidad ni controles a nivel de contenedor.
Descripción General de la Segmentación
- Por Componente
- Plataforma / Software
- Servicios
- Por Tamaño de Organización
- Grandes Empresas
- Pequeñas y Medianas Empresas
- Por Control de Seguridad
- Análisis de Imágenes y Gestión de Vulnerabilidades
- Protección en Tiempo de Ejecución y Detección de Anomalías
- Gestión de Cumplimiento y Configuración
- Por Implementación
- Basado en la Nube
- Local
- Por Industria de Usuario Final
- TI y Telecomunicaciones
- BFSI
- Comercio Minorista y Comercio Electrónico
- Atención Sanitaria y Ciencias de la Vida
- Industrial y Manufactura
- Otras Industrias de Usuario Final
- Por Geografía
- América del Norte
- Estados Unidos
- Canadá
- México
- América del Sur
- Brasil
- Argentina
- Resto de América del Sur
- Europa
- Alemania
- Reino Unido
- Francia
- Italia
- España
- Resto de Europa
- Asia-Pacífico
- China
- Japón
- India
- Corea del Sur
- Australia
- Resto de Asia-Pacífico
- Oriente Medio
- Arabia Saudita
- Emiratos Árabes Unidos
- Turquía
- Resto de Oriente Medio
- África
- Sudáfrica
- Nigeria
- Egipto
- Resto de África
- América del Norte
Fuentes de Datos, Dimensionamiento del Mercado y Validación
Investigación Documental
La investigación documental nos ayudó a establecer los límites del mercado, confirmar los patrones de compra habituales y recopilar indicadores de referencia que pueden verificarse año tras año. Consultamos fuentes públicas como publicaciones del NIST, avisos de la CISA, MITRE ATT&CK y orientaciones de OWASP para anclar las áreas de riesgo típicas de los contenedores y las categorías de control.
Para respaldar los insumos de dimensionamiento, también revisamos estadísticas públicas de nube y ciberseguridad de fuentes como la Oficina de Estadísticas Laborales de EE. UU. (para tendencias de la fuerza laboral), el Banco Mundial (para el contexto macroeconómico y del entorno empresarial) y materiales de economía digital de la OCDE, junto con presentaciones ante la SEC de empresas, presentaciones para inversores y prensa de reputación. Para los pasos de verificación cruzada, utilizamos suscripciones de pago para información financiera e inteligencia empresarial, noticias y datos financieros, y bases de datos de patentes para validar cronogramas, enfoque de soluciones e indicios de ingresos reportados. Estos ejemplos son ilustrativos y no exhaustivos, y se utilizaron muchos otros documentos públicos para la recopilación de datos, validación y aclaración de la investigación.
Entrevistas Primarias y Encuestas
Las entrevistas primarias se centraron en confirmar qué se contabiliza como gasto en seguridad de contenedores en los ciclos de compra reales, y cómo los clientes distribuyen los presupuestos entre el análisis de imágenes, los controles en tiempo de ejecución y las necesidades de cumplimiento. Conversamos con una combinación de proveedores de tecnología, socios de canal y equipos de seguridad empresarial y de plataforma en APAC, EMEA y las Américas, y luego utilizamos los aportes para ajustar los supuestos y cerrar las brechas que las fuentes públicas por sí solas no resolvieron.
Distribución de los encuestados del trabajo de campo de investigación primaria
| Tipo de empresa | Cargo del encuestado | Región |
|---|---|---|
| Nivel superior: 39% | CXOs: 18% | APAC: 46% |
| Nivel medio: 43% | Líderes funcionales/de unidad: 32% | EMEA: 29% |
| Actores más pequeños: 18% | Gerentes: 50% | Américas: 25% |
Dimensionamiento y Pronóstico del Mercado
El dimensionamiento comienza con una reconstrucción descendente del conjunto de demanda alcanzable utilizando señales de adopción de nube y contenedores, y luego mapea la intensidad del gasto en seguridad hacia las cargas de trabajo en contenedores que están activamente implementadas y gestionadas. Antes de establecer el total final, realizamos verificaciones ascendentes selectivas, como rangos de precios muestreados, retroalimentación del canal sobre el tamaño de los acuerdos e indicios de ingresos de proveedores vinculados a la protección de cargas de trabajo en contenedores y la gestión de riesgos de imágenes.
El modelo utiliza insumos prácticos que pueden explicarse y revisarse fácilmente, incluida la base instalada de plataformas Kubernetes y de contenedores, la proporción de empresas que ejecutan cargas de trabajo en contenedores en producción, la presión de vulnerabilidades y configuraciones incorrectas que impulsa la frecuencia de análisis, los requisitos de cumplimiento y auditoría que aumentan el gasto en aplicación de políticas, y la división típica entre suscripciones de plataforma y servicios de soporte. Cuando una variable no está disponible de manera consistente por país, se aplican indicadores proxy a nivel regional y luego se asignan utilizando patrones de gasto en TI empresarial e indicadores de madurez en la nube.
Para el pronóstico, utilizamos análisis de escenarios para mantener la perspectiva vinculada a rutas realistas de adopción y presupuesto, especialmente a medida que las plataformas de seguridad agrupan múltiples módulos en un solo contrato. Las tasas de crecimiento se someten luego a pruebas de estrés con la retroalimentación de las entrevistas sobre los ciclos de compra, el comportamiento de renovación y la progresión esperada de precios, y la curva final se ajusta solo cuando múltiples señales apuntan en la misma dirección.
Validación de Datos y Ciclo de Actualización
La validación se gestiona mediante verificaciones cruzadas que buscan rupturas de rango, discrepancias de unidades y saltos poco realistas en los totales regionales, y luego el modelo se reelabora hasta que las variaciones puedan explicarse. Comparamos los resultados con señales independientes como el crecimiento de las cargas de trabajo en la nube, la dirección del presupuesto de seguridad y las tendencias documentadas de incidentes y vulnerabilidades relevantes para los entornos en contenedores.
Antes de la aprobación final, el trabajo se revisa en múltiples pasos para que los supuestos, las conversiones y los vínculos matemáticos se mantengan consistentes en todo el modelo y la narrativa. Si durante la revisión aparece una brecha significativa, volvemos a contactar a los encuestados para obtener aclaraciones y actualizamos los insumos afectados. Los informes se actualizan anualmente, con actualizaciones intermedias para eventos materiales que pueden modificar la adopción, los precios o la urgencia de cumplimiento, seguidas de una revisión final previa a la entrega para que los clientes reciban la vista actualizada más reciente.
Estimación del Mercado de Seguridad de Contenedores de Mordor Intelligence Comparada con Otras Estimaciones Publicadas
Los tamaños de mercado publicados para la seguridad de contenedores no siempre coinciden porque el alcance de los ingresos contabilizados puede variar, el tratamiento de los servicios puede diferir y algunos modelos muestran una expansión de precios más rápida que la que describen los compradores. Las diferencias también aparecen cuando los estudios combinan controles específicos de contenedores con categorías más amplias de seguridad en la nube, o cuando la normalización de divisas se maneja con diferentes momentos temporales.
Señales como el crecimiento en los clústeres de Kubernetes en producción, la cadencia del análisis de vulnerabilidades impulsado por los flujos de trabajo de CI/CD y las tendencias de suscripción basadas en renovaciones se utilizan para validar el total de 2025 de Mordor Intelligence. Contabilizamos los ingresos de seguridad específicos de imágenes de contenedores y tiempo de ejecución solo cuando están vinculados a la protección de cargas de trabajo en contenedores, en lugar del gasto general en postura de seguridad en la nube.
Comparación de referencia
| Fuente | Tamaño del Mercado | Brechas en la Metodología de Investigación |
|---|---|---|
| Mordor Intelligence | 3,06 mil millones de USD (2025) | |
| Consultora Global A | 2,88 mil millones de USD (2025) | Parece aplicar una captura más estrecha de los servicios vinculados a las implementaciones de seguridad de contenedores, lo que puede reducir el total reportado incluso cuando las suscripciones de plataforma principal son similares. |
| Editorial del Sector B | 3,07 mil millones de USD (2025) | Las notas públicas indican una cobertura amplia de componentes, pero la división entre los controles específicos de contenedores y los elementos adyacentes de seguridad en la nube no está claramente separada, lo que puede modificar los totales según las reglas de categorización. |
En general, las cifras son cercanas en 2025, y la mayoría de las diferencias provienen de cómo se contabilizan los servicios y de qué tan estrictamente se separan los controles de seguridad exclusivos de contenedores del gasto adyacente en seguridad en la nube. Nuestro método se mantiene rastreable a algunas señales de demanda observables y verificaciones repetibles, lo que facilita la conciliación del dimensionamiento cuando se revisan los supuestos.
Preguntas Clave Respondidas en el Informe
¿Cuál es la tasa de crecimiento prevista para el mercado de seguridad de contenedores hasta 2031?
El tamaño del Mercado de Seguridad de Contenedores se valoró en 3,06 mil millones de USD en 2025 y se estima que crecerá desde 3,69 mil millones de USD en 2026 hasta alcanzar 9,42 mil millones de USD en 2031, a una CAGR del 20,66% durante el período de pronóstico (2026-2031).
¿Qué categoría de componente se espera que crezca más rápido?
Se prevé que los servicios crezcan a una CAGR del 21,41% a medida que las organizaciones externalizan el ajuste de políticas y la respuesta a incidentes.
¿Por qué la protección en tiempo de ejecución está ganando terreno frente al análisis estático de imágenes?
Menos del 6% de las vulnerabilidades del registro se explotan en tiempo de ejecución, por lo que los equipos priorizan el monitoreo del comportamiento para detectar ataques en vivo.
¿Qué región registrará el mayor crecimiento hasta 2031?
Se espera que Asia-Pacífico lidere con una CAGR del 22,64% impulsada por programas de nube soberana e infraestructura pública.
¿Cómo afectan las normas de PCI-DSS 4.0 al gasto en seguridad de contenedores?
El requisito 6.3.3 exige SBOM y monitoreo continuo, lo que lleva a las instituciones financieras a adoptar controles de seguridad de contenedores de extremo a extremo.
¿Qué tecnologías permiten la implementación segura de contenedores en nubes públicas?
Las funciones de computación confidencial como Intel TDX, AMD SEV-SNP y AWS Nitro Enclaves cifran la memoria para protegerse contra el compromiso del hipervisor.