
Größe und Marktanteil des britischen Cybersicherheitsmarktes
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Historischer Datenzeitraum | 2020 - 2024 |
| Marktgröße (2026) | 16.27 Milliarden US-Dollar |
| Marktgröße (2031) | 25.13 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 9.09 % |
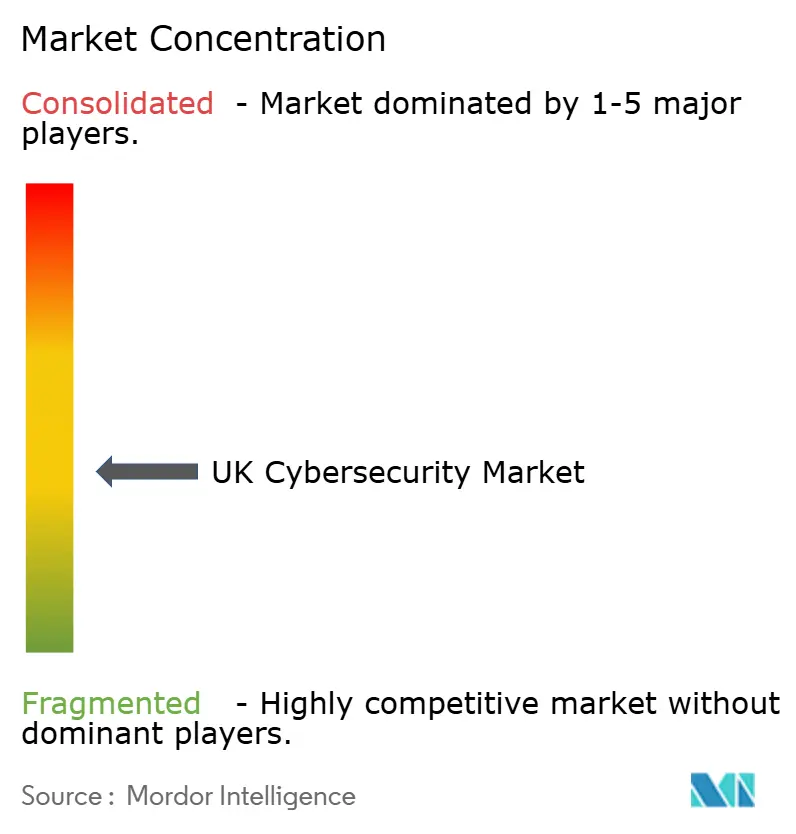
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des britischen Cybersicherheitsmarktes von Mordor Intelligence
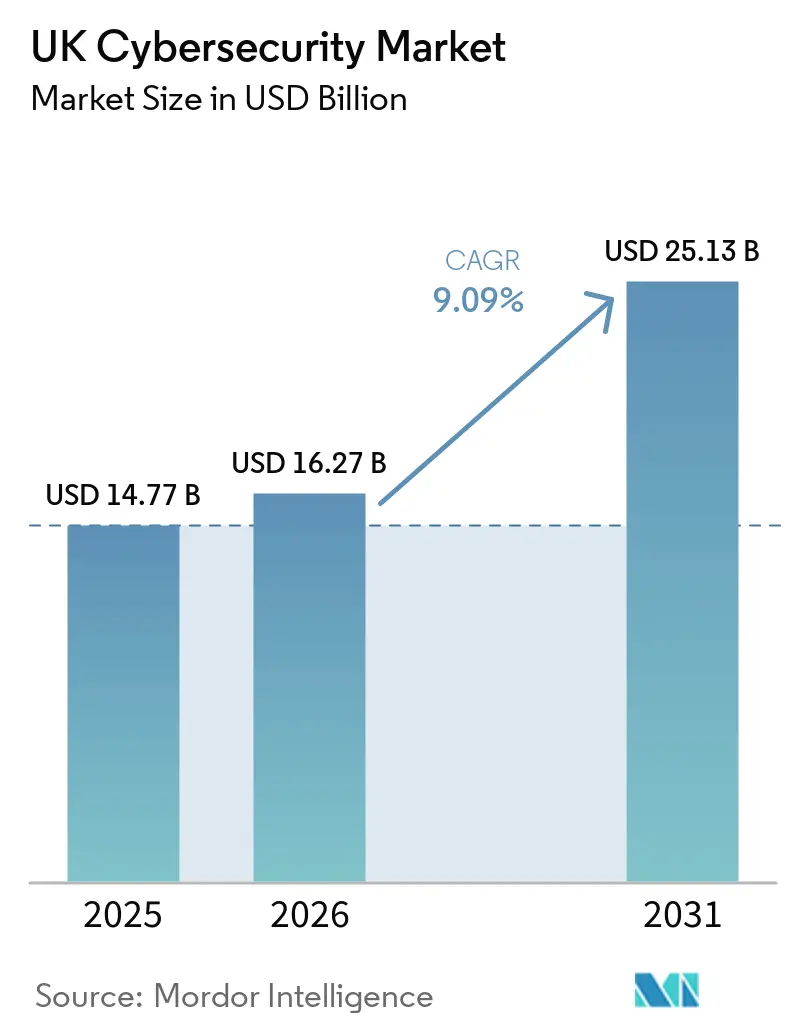
Die Größe des UK-Cybersicherheitsmarktes wurde im Jahr 2025 auf 14,77 Milliarden USD geschätzt und wird voraussichtlich von 16,27 Milliarden USD im Jahr 2026 auf 25,13 Milliarden USD bis 2031 wachsen, was einem CAGR von 9,09 % während des Prognosezeitraums (2026–2031) entspricht. Diese Marktgrößenexpansion wird durch die rasche Zunahme von Ransomware-Angriffen auf kritische Infrastrukturen, verbindliche Zero-Trust-Anforderungen in der öffentlichen Beschaffung sowie strenge Compliance-Meilensteine im Rahmen des Telecommunications Security Act und des Digital Operational Resilience Act angetrieben. Die Ausgabendynamik ist am stärksten bei Unternehmen, die zu Cloud-nativen Security Service Edge-Frameworks migrieren, während Verträge für verwaltete Erkennung und Reaktion florieren, da Vorstände akzeptieren, dass eine 24-x-7-Bedrohungsüberwachung nunmehr eine Grundanforderung und kein Premium-Zusatz ist. Der Wettbewerbsdruck sowohl von multinationalen Anbietern als auch von hochspezialisierten lokalen Anbietern fördert kontinuierliche Produktinnovationen, insbesondere im Bereich der Analytik auf Basis künstlicher Intelligenz, die die Verweildauer fortgeschrittener persistenter Bedrohungen verkürzt. Beschaffungsteams bevorzugen zudem Plattformen, die Prüfpfade über mehrere Vorschriften hinweg konsolidieren, was die Lieferantenkonsolidierung und mehrjährige Serviceverträge fördert, die planbare Kostenstrukturen sichern.
Wesentliche Berichtserkenntnisse
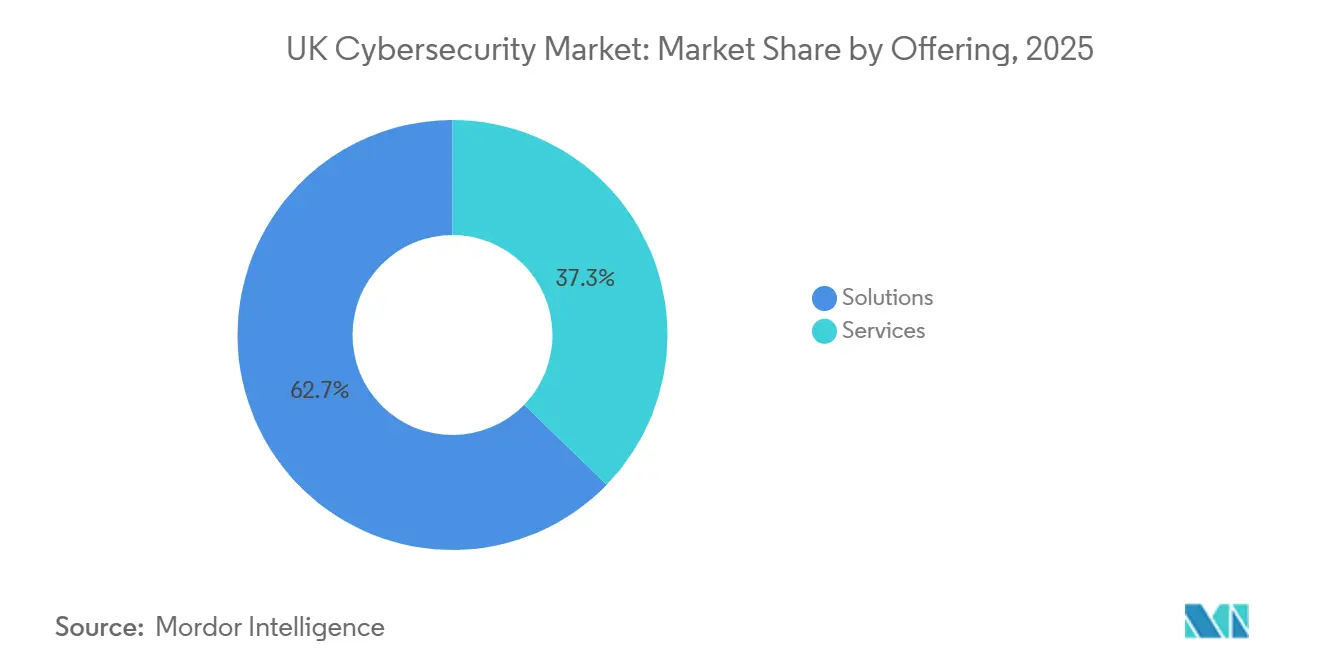
- Nach Angebotslösungen mit einem Umsatzanteil von 62,73 % im UK-Cybersicherheitsmarkt im Jahr 2025, während Dienstleistungen bis 2031 mit einem CAGR von 12,22 % wachsen.
- Nach Bereitstellungsmodus erfasste die Cloud im Jahr 2025 einen Anteil von 63,84 % an der Größe des UK-Cybersicherheitsmarktes und expandiert bis 2031 mit einem CAGR von 12,32 %.
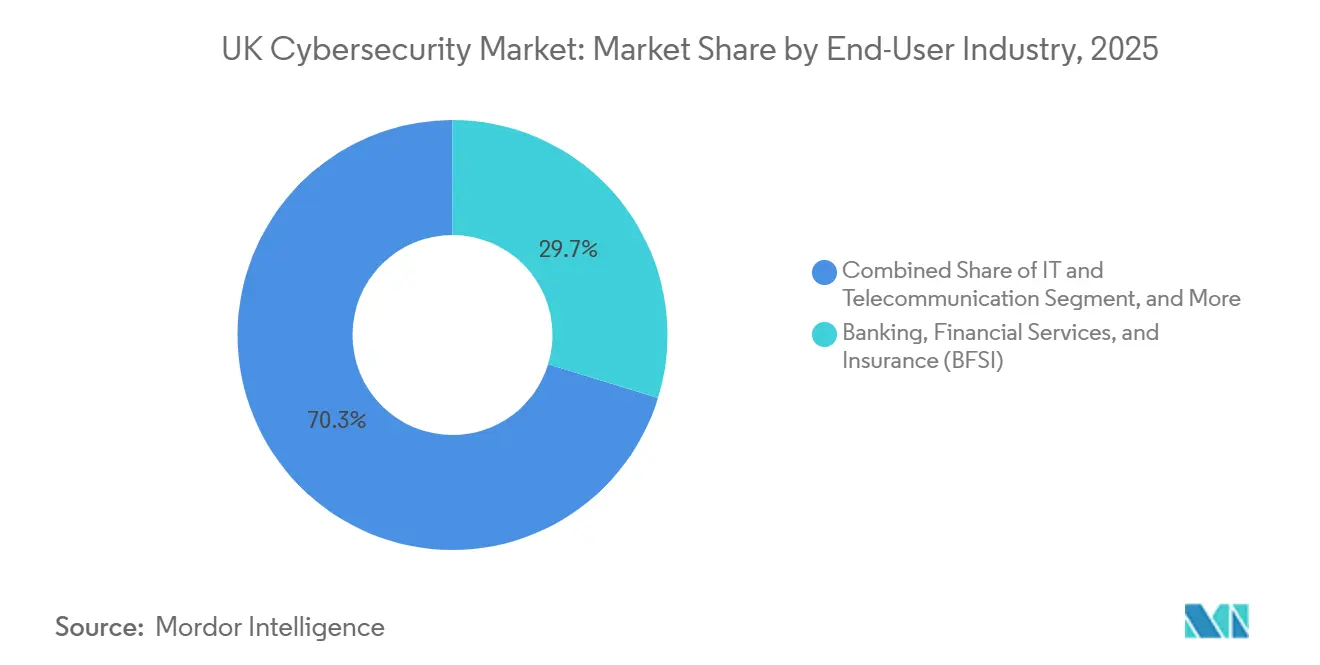
- Nach Endnutzerbranche hielten Banken, Finanzdienstleistungen und Versicherungen (BFSI) im Jahr 2025 einen Anteil von 29,73 % am UK-Cybersicherheitsmarkt, während die Gesundheits- und Biowissenschaftsbranche bis 2031 mit einem CAGR von 13,67 % wachsen soll.
- Nach Unternehmensgröße entfielen auf Großunternehmen 61,74 % der Ausgaben im Jahr 2025, während kleine und mittlere Unternehmen bis 2031 mit einem CAGR von 12,46 % wachsen.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Zunehmende Digitalisierung und hybride Arbeitsangriffsfläche | +2.3% | National, konzentriert in den Finanz- und Technologiezentren London, Manchester und Edinburgh | Mittelfristig (2–4 Jahre) |
| Anstieg von Ransomware- und nationalstaatlichen Bedrohungen | +2.1% | National, besonders ausgeprägt in Gesundheitsbehörden, Kommunalverwaltungen und Energieversorgungsunternehmen | Kurzfristig (≤ 2 Jahre) |
| Wachsende UK-Compliance-Anforderungen (Telecommunications Security Act, DORA) | +1.9% | National, mit verstärkter Durchsetzung in den Sektoren BFSI und Telekommunikation | Mittelfristig (2–4 Jahre) |
| Schnelle Einführung KI-gesteuerter Sicherheitsanalytik | +1.7% | National, frühe Gewinne bei Großunternehmen und Anbietern verwalteter Dienstleistungen | Langfristig (≥ 4 Jahre) |
| Zero-Trust-Beschaffungsanforderungen der Regierung | +1.4% | Öffentlicher Sektor, mit Folgewirkungen auf Verteidigungsauftragnehmer und Lieferanten kritischer nationaler Infrastrukturen | Mittelfristig (2–4 Jahre) |
| Druck der Cyberversicherungszeichnung auf die Gestaltung von Kontrollen | +1.2% | National, am ausgeprägtesten im KMU-Segment und in risikoreichen Branchen | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Digitalisierung und hybride Arbeitsangriffsfläche
Das hybride Arbeiten hat den traditionellen Sicherheitsperimeter aufgelöst, sodass Unternehmen nun Tausende von Endpunkten schützen müssen, die über private Breitbandanschlüsse mit inkonsistenten Patch-Regimen verfügen. Nationale Leitlinien drängen auf die Einführung von Security-Service-Edge-Lösungen, die Firewall, sicheres Web-Gateway und Zero-Trust-Netzwerkzugang in einem einzigen Cloud-Stack zusammenführen und einheitliche Richtlinien unabhängig vom Standort des Nutzers ermöglichen. Regulierte Unternehmen müssen zudem kontinuierliche Authentifizierung und Mikrosegmentierung aufrechterhalten, eine Anforderung, die die Cloud-native Einführung in Finanz- und Technologiezentren faktisch vorantreibt. Dreiundsiebzig Prozent der Großarbeitgeber beabsichtigen, flexible Arbeitsmuster beizubehalten, was identitätszentrierte Sicherheit als langfristige Notwendigkeit etabliert. Infolgedessen übertreffen Cloud-Bereitstellungen On-Premise-Alternativen, und Anbieter fördern intensiv Policy-Engines, die sowohl Remote- als auch Campus-Netzwerke umspannen.
Anstieg von Ransomware- und nationalstaatlichen Bedrohungen
Das Nationale Cybersicherheitszentrum verzeichnete im Jahr 2025 einen Anstieg der Ransomware-Vorfälle um 68 % im Jahresvergleich und führte den Anstieg auf Ransomware-as-a-Service-Kits zurück, die es Einsteiger-Affiliates ermöglichen, ausgefeilte Angriffe durchzuführen.[1] Gesundheitssysteme erlitten längere Ausfälle, während Energieversorger mit Lieferketteneinbrüchen konfrontiert waren, die auf russische und iranische Gruppen zurückgeführt wurden. Eine Regierungsumfrage ergab, dass 32 % der Unternehmen im Jahr 2025 Sicherheitsverletzungen erlitten, wobei die Behebungskosten durchschnittlich 15.300 GBP (20.534,97 USD) betrugen. Dieses erhöhte Bedrohungsumfeld treibt das Wachstum im UK-Cybersicherheitsmarkt an, da Unternehmen ihre Investitionen in fortschrittliche Bedrohungserkennung, Incident Response, Endpunktschutz, Cloud-Sicherheit und Sicherheitsbetriebsfähigkeiten erhöhen. Organisationen priorisieren zudem Verträge für verwaltete Erkennung und Reaktion, die eine 24/7-Abdeckung, schnellere Eindämmung und direkte Eskalation zu Incident-Response-Teams bieten, da Ransomware und nationalstaatliche Aktivitäten weiterhin operative, finanzielle und regulatorische Risiken aufdecken.
Wachsende UK-Compliance-Anforderungen (Telecommunications Security Act, DORA)
Die vollständige Durchsetzung des Telekommunikationssicherheitsgesetzes ab Januar 2025 verpflichtet Netzbetreiber dazu, Hochrisikoanbieter auszuschließen und kontinuierliches Schwachstellen-Scanning sowie verschlüsselte Signalisierung einzuführen. Parallele Vorbereitungen für das Gesetz über die digitale operationale Resilienz erfordern jährliche Resilienztests, Drittanbieter-Risikoüberprüfungen und nahezu echtzeitige Vorfallsbenachrichtigungen im Finanzdienstleistungsbereich. Banken reservierten im Jahr 2025 mehr als 1,2 Milliarden GBP (1,61 Milliarden USD) für compliance-bedingte Sicherheitsverbesserungen und stärkten damit die Nachfrage nach Plattformen, die die Evidenzerhebung über Regelwerke hinweg automatisieren. Anbieter, die Risikomanagement, Penetrationstests und Berichtsfunktionalität zusammenführen, genießen daher einen erheblichen Beschaffungsvorteil.
Schnelle Einführung KI-gesteuerter Sicherheitsanalytik
Analytik auf Basis künstlicher Intelligenz ergänzt zunehmend signaturbasierte Kontrollen, indem sie normales Verhalten profiliert und Anomalien kennzeichnet, die auf laterale Bewegungen oder Datenexfiltration hinweisen. Darktrace meldete einen deutlichen Anstieg britischer Kunden, die autonome Reaktionsmodule nutzen, die verdächtige Aktivitäten ohne menschliche Genehmigung unter Quarantäne stellen können. Diese Fortschritte unterstreichen den Marktbedarf an Tools, die Erkennungs-zu-Eindämmungs-Zyklen von Stunden auf Minuten verkürzen. Dennoch können gegnerische Eingaben Machine-Learning-Modelle noch immer vergiften, weshalb das UK AI Safety Institute weiterhin Qualitätssicherungsstandards entwickelt. Da sich bewährte Verfahren weiterentwickeln, weiten Unternehmen Pilotprojekte auf unternehmensweite Einführungen aus und stellen sicher, dass KI-Analytik ein solider Beitrag zum langfristigen Wachstum bleibt.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkungen |
|---|---|---|---|
| Akuter Mangel an Cybersicherheitsfachkräften | -1.8% | National, am gravierendsten in Regionen außerhalb Londons und Südostenglands | Langfristig (≥ 4 Jahre) |
| Hohe Gesamtbetriebskosten für fortschrittliche Plattformen | -1.3% | National, konzentriert in KMU und mittleren Marktsegmenten | Mittelfristig (2–4 Jahre) |
| Veraltete OT- und kritische Infrastruktursysteme schwer zu sichern | -0.9% | Energie-, Versorgungs-, Öl- und Gas- sowie Fertigungssektoren | Langfristig (≥ 4 Jahre) |
| Unterinvestition von KMU aufgrund unklarer Kapitalrendite | -0.7% | National, besonders ausgeprägt in Einzelhandel, Gastgewerbe, Transport und Logistik | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Akuter Mangel an Cybersicherheitsfachkräften
Regierungsschätzungen wiesen im Jahr 2025 auf eine erhebliche Anzahl offener Stellen im Bereich Cybersicherheit im ganzen Land hin, während leitende Cloud-Sicherheitsingenieure in London hohe Mediangehälter erzielten. Dieser akute Mangel an qualifizierten Fachkräften stellt das Wachstum der Cybersicherheit im Vereinigten Königreich weiterhin vor Herausforderungen, indem er die Arbeitskosten erhöht, Implementierungszeitpläne verlängert und die Fähigkeit von Organisationen einschränkt, fortschrittliche Sicherheitslösungen in großem Maßstab einzusetzen. Unternehmen haben oft Schwierigkeiten, Spezialisten mit Expertise in Cloud-Sicherheit, Bedrohungserkennung, Incident Response und regulatorischer Compliance zu rekrutieren und zu halten, was digitale Transformationsinitiativen verlangsamt und die allgemeine Sicherheitsreife schwächt. Die Qualifikationslücke belastet auch interne Teams, erhöht das operative Risiko und erschwert es Organisationen, schnell auf sich entwickelnde Cyberbedrohungen zu reagieren. Infolgedessen lagern viele Unternehmen Sicherheitsoperationen an spezialisierte Anbieter aus, um Resilienz und Kontinuität zu gewährleisten. Ausbildungsprogramme und Universitätsinvestitionen könnten den Mangel mittelfristig lindern, aber verwaltete Dienste bleiben die primäre Übergangslösung und stärken ihre zweistellige Wachstumsdynamik.
Hohe Gesamtbetriebskosten für fortgeschrittene Plattformen
Lizenzen für erweiterte Erkennungs- und Reaktions- oder Identity-Governance-Suiten überstiegen für mittelgroße Unternehmen im Jahr 2025 häufig 50.000 GBP (67.107,75 USD) jährlich, während Integrationsprojekte weitere 30–50 % an Servicegebühren hinzufügten. Diese Kosten stellten eine erhebliche Wachstumsbremse für die Einführung von Cybersicherheit im Vereinigten Königreich dar, insbesondere für kleine und mittlere Unternehmen, die 99 % der britischen Unternehmen ausmachen. Viele dieser Unternehmen fanden es schwierig, solche Ausgaben zu rechtfertigen, da die Kapitalrendite weitgehend davon abhing, potenzielle Verluste durch Sicherheitsverletzungen zu vermeiden, anstatt unmittelbare operative Gewinne zu erzielen. Der Verband der Kleinunternehmen berichtete, dass 41 % seiner Mitglieder Budgetbeschränkungen als Haupthindernis für die Einführung fortschrittlicher Kontrollen nannten. Hohe Vorabkosten für Lizenzen, zusätzliche Implementierungskosten und laufende Wartungsanforderungen verlangsamten auch die Einführung ausgefeilterer Cybersicherheitsplattformen in ressourcenbeschränkten Organisationen.[2] Obwohl Anbieter mit nutzungsbasierter Preisgestaltung reagierten, schränkte die allgemeine Erschwinglichkeit die breitere Einführung weiterhin ein und blieb eine zentrale Herausforderung für das Wachstum des Cybersicherheitsmarktes im Vereinigten Königreich.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Dienstleistungen beherrschen die Ausgaben, da interne Fachkräfte schwindenLösungen dominierten den UK-Cybersicherheitsmarkt im Jahr 2025 und machten 62,73 % des gesamten Marktumsatzes aus. Dieser bedeutende Anteil spiegelte den grundlegenden Bedarf von Organisationen im gesamten Vereinigten Königreich wider, robuste Sicherheitstechnologien einzusetzen, darunter Netzwerksicherheitsgeräte, Endpunktschutzplattformen, Firewalls, Verschlüsselungstools, Identitäts- und Zugriffsverwaltungssysteme sowie SIEM-Lösungen. Die Dominanz des Lösungssegments resultierte aus dem kritischen Bedarf der Unternehmen, eine grundlegende Sicherheitsinfrastruktur aufzubauen, bevor komplementäre Dienste eingeführt werden. Dieser Bedarf stieg, als Organisationen mit immer ausgefeilteren Cyberbedrohungen konfrontiert wurden und strengen regulatorischen Rahmenbedingungen wie der DSGVO und der nationalen Cybersicherheitsstrategie des Vereinigten Königreichs entsprechen mussten. Großunternehmen und Organisationen des öffentlichen Sektors führten in der Regel die Beschaffung von Lösungen an und investierten stark in umfassende Sicherheitstechnologie-Stacks zum Schutz ihrer umfangreichen digitalen Vermögenswerte und Kundendaten.
Darüber hinaus wird das Dienstleistungssegment voraussichtlich bis 2031 einen CAGR von 12,22 % verzeichnen und ist damit die am schnellsten wachsende Angebotskategorie im UK-Cybersicherheitsmarkt. Mehrere Faktoren treiben dieses beschleunigte Wachstum an, darunter der akute Mangel an internen Cybersicherheitsexperten in britischen Organisationen, die zunehmende Komplexität von Sicherheitsoperationen, die spezialisiertes Wissen erfordert, sowie die steigende Einführung verwalteter Sicherheitsdienste, die es Unternehmen ermöglichen, Sicherheitsüberwachung und Incident Response auszulagern. Das Dienstleistungssegment umfasst Beratung, Implementierung, verwaltete Sicherheitsdienste, Incident Response, Penetrationstests, Schwachstellenbewertungen und Sicherheitsschulungsprogramme. Diese Dienste werden zunehmend unverzichtbar, da Organisationen die Effektivität ihrer Investitionen in Sicherheitstechnologie maximieren und kontinuierlichen Schutz vor sich entwickelnden Cyberbedrohungen aufrechterhalten möchten. Der Wandel hin zu abonnementbasierten Modellen und Dienstleistungsmodellen unterstützt dieses Wachstum weiter, indem fortschrittliche Sicherheitsfähigkeiten für kleine und mittlere Unternehmen im gesamten Vereinigten Königreich zugänglicher werden.
Nach Bereitstellungsmodus:
Cloud-Lösungen dominieren, da der Perimeter aufgelöst wirdDie Cloud-Bereitstellung erfasste im Jahr 2025 63,84 % der Größe des UK-Cybersicherheitsmarktes und wird voraussichtlich bis 2031 mit einem CAGR von 12,32 % wachsen, während On-Premise-Bereitstellungen voraussichtlich im mittleren einstelligen Bereich expandieren werden. Remote- und hybride Belegschaften erfordern identitätszentrierte Architekturen, weshalb Organisationen Security Service Edge-Plattformen einführen, die konsistente Richtlinien an jedem Standort durchsetzen. Regierungs- und Finanzregulatoren befürworten Multi-Cloud-Strategien in Verbindung mit zentralisierter Identitätsföderation, was Anbieter-Roadmaps weiter validiert, die auf Cloud-First-Kontrollen aufgebaut sind. Unternehmen stellen fest, dass die Aktivierung des Cloud-Schutzes Tage dauern kann, während Beschaffungs-, Rack- und Wartungszyklen On-Premise-Plattformen verlangsamen. Selbst Branchen mit strengen Datenlokalisierungsregeln setzen auf hybride Designs, die sensible Daten vor Ort halten, aber die Analytik auf elastische Cloud-Knoten verlagern.
On-Premise-Umgebungen bleiben in Segmenten bestehen, die veraltete Betriebstechnologie betreiben, wie Fertigung, Energie und Versorgungsunternehmen. Luftgespaltene speicherprogrammierbare Steuerungen können keine Schnittstelle zu externen Plattformen herstellen, weshalb Asset-Eigentümer intermediäre Sensoren und Netzwerk-Taps einsetzen, um Telemetrie zu gewinnen. Anbieter kombinieren diese Bereitstellungen mit Cloud-gehosteten Verwaltungskonsolen, was den breiteren Trend zu flexiblen Verbrauchsmodellen veranschaulicht. Die Migration birgt jedoch Fehlkonfigurationsrisiken, und das Cloud-Sicherheitspositionsmanagement ist nun in den meisten Unternehmensverträgen gebündelt, um die Compliance mit den Benchmarks des Center for Internet Security automatisch zu überprüfen.
Nach Endnutzerbranche:
Wachstum im Gesundheits- und Biowissenschaftsbereich steigt stark, während BFSI Kernsegment bleibtBanken, Finanzdienstleistungen und Versicherungen (BFSI) hielten im Jahr 2025 einen Anteil von 29,73 % am UK-Cybersicherheitsmarkt, eine Position, die durch kontinuierliche regulatorische Kontrolle durch die Financial Conduct Authority und die Prudential Regulation Authority untermauert wird.[3] Die Budgets decken die Zero-Trust-Migration für Handelsplattformen, die kontinuierliche Überwachung von Drittanbietern und die automatisierte Berichterstattung für operative Resilienztests ab. Das Gesundheits- und Biowissenschaftssegment verzeichnet die schnellste Expansion mit einem CAGR von 13,67 % bis 2031. Ransomware-Angriffe auf Krankenhaustrust im Jahr 2025 lösten Verzögerungen bei elektiven Operationen aus und veranlassten ein staatlich gefördertes Aufwertungsprogramm zur Finanzierung von Endpunkterkennung, Netzwerksegmentierung und verschlüsselten Backups. Darüber hinaus geht die Modernisierung elektronischer Gesundheitsakten Hand in Hand mit verbessertem Identitätsmanagement zum Schutz sensibler Patientendaten.
Regierungsministerien und lokale Räte erhöhen ebenfalls die Ausgaben, um Zero-Trust-Mandate zu erfüllen, die nun verbindliche Vertragssprache für alle Abteilungen bilden. Telekommunikationsbetreiber investieren stark in den Austausch risikoreicher 5G-Komponenten und die Härtung der Signalisierung. Einzelhandels- und E-Commerce-Unternehmen setzen Betrugserkennung und Tokenisierung ein, um einem Anstieg von 18 % bei Kartentransaktionen ohne physische Karte entgegenzuwirken. Fertigungs- und Industriesektoren konzentrieren sich auf die Netzwerksegmentierung innerhalb von Supervisory-Control-Netzwerken, während Energieversorger Anomalieerkennungssensoren zur Überwachung von Stromerzeugungsturbinen einsetzen. Trotz unterschiedlicher Prioritäten betrachtet jede Branche Cybersicherheit nun als operative Anforderung auf Vorstandsebene und nicht mehr als IT-Budgetposten.
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Unternehmensgröße:
KMU-Einführung gewinnt unter Versicherungsdruck an DynamikGroßunternehmen machten 61,74 % der Ausgaben im Jahr 2025 aus, unterstützt durch interne Sicherheitsingenieure und mehrschichtige Abwehrmaßnahmen, die Endpunkte, Netzwerke und Cloud-Workloads abdecken. Das Wachstum in diesem Segment ist stetig, aber inkrementell, da viele große Organisationen bereits ausgereifte Sicherheitsprogramme betreiben. Kleine und mittlere Unternehmen hingegen verzeichnen eine CAGR von 12,46 %, angetrieben durch Cyber-Versicherungsanbieter, die den Versicherungsschutz verweigern, sofern die Versicherungsnehmer keine Multi-Faktor-Authentifizierung implementieren, keine aktuelle Software pflegen und keine Offline-Backups speichern. Versicherer nutzen versicherungsmathematische Schadendaten, um die Preisgestaltung in Echtzeit anzupassen, sodass KMU schnell erkennen, dass selbst eine moderate Investition in grundlegende Sicherheitsmaßnahmen die Prämien um spürbare Prozentsätze senken kann.
Die Größe des UK-Marktes für Cybersicherheit im KMU-Segment bleibt in absoluten Zahlen kleiner, doch die adressierbare Gesamtzahl von 5,5 Millionen Unternehmen macht die kollektive Chance erheblich. Anbieter schnüren maßgeschneiderte Pakete, die Endpunkt-, E-Mail- und Web-Schutz in einem einzigen Agenten bündeln, eine verwaltete Erkennungsüberwachung hinzufügen und vereinfachte Dashboards bereitstellen, die für Nicht-Spezialisten geeignet sind. Verbrauchsbasierte Pakete stoßen auf Resonanz, da KMU in Spitzenhandelszeiten hochskalieren und danach wieder herunterskalieren können, was die Kostenkurven verflacht. Da Compliance-Anforderungen, Versicherungsprüfungen und Kundenerwartungen zusammenwachsen, vertieft sich die Akzeptanz bei KMU und schließt die Reifegrad-Lücke gegenüber Großunternehmen.
Geografische Analyse
London und der Südosten dominierten die britischen Cybersicherheitsausgaben und machten im Jahr 2025 einen erheblichen Anteil der nationalen Ausgaben aus. Die Hauptstadt beherbergt eine dichte Konzentration von Finanzinstituten, globalen Anwaltskanzleien und Technologie-Einhörnern, die jeweils Multi-Cloud-Umgebungen betreiben und strengen regulatorischen Anforderungen unterliegen. Infolgedessen konzentrieren Anbieter Vertriebsteams und Demonstrationszentren innerhalb des M25-Korridors. Schottland belegte den zweiten Platz, unterstützt durch Edinburghs Finanzquartier und Glasgows reifende Technologieszene, die durch die Cybersicherheitsstrategie der schottischen Regierung Ressourcen sicherte. Die Strategie finanzierte Sicherheitsupgrades für KMU und Universitätslabore. Regionale Managed-Service-Provider schlossen Qualifikationslücken, indem sie Betriebszentren in der Nähe von Universitäten ansiedelten, um auf Absolventenpools zugreifen zu können.
Die Midlands und Nordengland zeigten eine moderate, aber beschleunigte Nachfrage, da Fertigungs- und Logistikzentren Lieferketten digitalisierten. In diesen Regionen trieb die Sicherheit von Betriebstechnologie den Kauf von Anomalieerkennungssensoren und Netzwerksegmentierungsgeräten voran, was Bedrohungen durch nationalstaatliche Akteure widerspiegelt, die industrielle Steuerungssysteme sondieren. Wales und Nordirland blieben in absoluten Zahlen kleiner. Regierungszuschüsse ermutigten jedoch lokale Räte und Krankenhäuser, E-Mail-, Produktivitätssoftware- und Sicherheitskontrollen auf souveräne Cloud-Plattformen zu migrieren. Dezentralisierte Cybersicherheitsstrategien setzten Anreize für Managed-Service-Provider, Satellitenbüros zu eröffnen und so eine lokale Incident Response ohne lange Anreisewege zu gewährleisten.
Die grenzüberschreitende regulatorische Angleichung prägte die Landschaft weiter. Nach dem Brexit spiegelten britische Regulatoren den Digital Operational Resilience Act der Europäischen Union wider, um den Handel mit Finanzdienstleistungen zu erleichtern, was multinationale Unternehmen dazu veranlasste, Tools zu fordern, die beiden regulatorischen Rahmenbedingungen entsprechen. Die Teilnahme an den Geheimdienstnetzwerken der Five Eyes lieferte frühzeitige Warnungen vor Zero-Day-Exploits und beeinflusste die Patch-Management-Zeitpläne der Anbieter. Darüber hinaus verbesserten gemeinsame Übungen im Rahmen des Kooperativen Cyberabwehrzentrums der NATO die militärische und zivile Bereitschaft, was zur Beschaffung von Geräten führte, die nach Common Evaluation Assurance Level-Benchmarks gehärtet wurden.
Regulatorisches Umfeld
Der britische Cybersicherheitsrahmen verschärft die Erwartungen an öffentliche Dienste, kritische nationale Infrastrukturen und wichtige digitale Lieferanten durch eine Kombination aus Politik, Sektorregulierung und technischer Behördenleitlinien. Im Januar 2026 veröffentlichte die britische Regierung den Government Cyber Action Plan, der über die Government Cyber Unit geleitet wird, mit einem Budget von 210 Millionen GBP (283,63 Millionen USD) zur Stärkung der Basiskontrollen in Organisationen des öffentlichen Sektors und zur Erhöhung der Resilienzanforderungen bei der Leistungserbringung und Beschaffung.
Parallel dazu verändert eine legislative Entwicklung auch die gesetzlichen Pflichten von Betreibern und Anbietern. Das Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) befindet sich in der Weiterentwicklung, um die NIS-Verordnung von 2018 zu aktualisieren und den Geltungsbereich regulierter Einrichtungen zu erweitern, einschließlich Rechenzentren und anderer systemrelevanter digitaler Infrastrukturen. Das National Cyber Security Centre (NCSC) fungiert weiterhin als technische Fachbehörde für Vorfallmanagement und Leitlinien, während sektorale zuständige Behörden die Einhaltung in ihren regulierten Bereichen durchsetzen, was die Nachfrage nach auditfähigen Sicherheitskontrollen und Tools zum Management von Drittparteirisiken erhöht.
Wertschöpfungskettenanalyse
Die britische Cybersicherheits-Wertschöpfungskette beginnt mit Lösungs- und Plattformanbietern, die Endpunkt, Netzwerk, Cloud, IAM und integriertes Risikomanagement abdecken. Systemintegratoren, Beratungsunternehmen und Managed-Security-Service-Anbieter unterstützen anschließend Bereitstellung und Betrieb, einschließlich 24x7-Überwachung, Threat Hunting und Incident Response. Käufer konzentrieren sich auf BFSI, Regierung/öffentlicher Sektor, Telekommunikation, Gesundheitswesen und CNI-Betreiber, wo die Beschaffung häufig Produkte mit professionellen Dienstleistungen für Rollout, Compliance-Zuordnung und Tests zur betrieblichen Resilienz bündelt.
Die nachgelagerte Bereitstellung und Lieferantenauswahl werden ebenfalls durch Sicherheitszusicherung und Beschaffungserwartungen geprägt. Staatlich geführte Initiativen und politische Richtungsvorgaben betonen die Sicherheit der Lieferkette, einschließlich der Nutzung von Cyber Essentials für Lieferanten und strengeren Verpflichtungen für CNI im Rahmen sich weiterentwickelnder NIS-bezogener Regulierung. Dieser Zug erstreckt sich auf Bewertungsstellen, Zertifizierungs- und kontinuierliche Überwachungsdienste, was wiederum Anbieter begünstigt, die Kontrollen über Cloud- und On-Premises-Umgebungen integrieren und Nachweispakete erstellen können, die mit sektoralen Regulierungsbehörden und NCSC-informierten Best Practices abgestimmt sind.
Wettbewerbslandschaft
Der Markt ist mäßig fragmentiert, wobei die fünf größten Anbieter (Darktrace, Sophos, NCC Group, BAE Systems Digital Intelligence und BT Security) im Jahr 2025 einen bedeutenden Marktanteil halten. Darktrace nutzt Machine-Learning-Analytik, die anomales Verhalten automatisch unter Quarantäne stellt, und gewinnt Verträge in Sektoren, die durch den Mangel an Cybersicherheitsfachkräften unter Druck stehen. Sophos differenziert sich durch ein globales Netzwerk von Sicherheitsbetriebszentren, die verwaltete Erkennung und Reaktion zu Preispunkten für den mittleren Markt liefern. NCC Group nutzt seine tiefen Wurzeln im Penetrationstest, um Banken und Telekommunikationsbetreiber bei ihren Verpflichtungen im Rahmen des Telecommunications Security Act und DORA zu beraten.
Spezialisten der zweiten Reihe, darunter Bridewell Consulting, Integrity360 und Quorum Cyber, erschließen Nischen durch die Verbindung von Domänenwissen mit flexiblen Geschäftsmodellen.[4] Bridewell hilft Gesundheitstrust bei der Einhaltung der Governance des Nationalen Gesundheitsdienstes, während Integrity360 sich auf DevSecOps und Cloud-Positionierung für Anbieter von Software als Dienstleistung konzentriert. Strategische Partnerschaften bestimmen zunehmend den Erfolg. BT Security integriert Microsoft Sentinel-Analytik in seinen verwalteten erweiterten Erkennungs- und Reaktions-Stack und bietet Kunden einheitliche Einblicke über On-Premise- und Multi-Cloud-Assets hinweg. BAE Systems Digital Intelligence nutzt souveräne Datenverwaltungsgarantien, um Verteidigungsverträge zu sichern, die klassifizierte Bedrohungsinformationen erfordern.
Innovationsschwerpunkte drehen sich um die Isolierung von Betriebstechnologie, verbrauchsbasierte Lizenzierung und autonome Reaktion. Darktrace's Produkteinführung 2026, die speicherprogrammierbare Steuerungen schützt, ohne die Produktion zu unterbrechen, exemplifiziert den Trend zur Harmonisierung von IT- und OT-Sicherheit. Unterdessen schult Immersive Labs Cyberteams durch gamifizierte Simulationen und adressiert Talentmangel, der andernfalls Technologieeinführungen behindert. Zertifizierungssysteme des UK Cyber Security Council führen standardisierte Berufsebenen ein, reduzieren die Anbieterdifferenzierung, die ausschließlich auf Personalqualifikationen basiert, und verlagern den Wettbewerbsschwerpunkt auf die messbare Wirksamkeit von Erkennungsalgorithmen und die Integrationsbreite.
Marktführer der britischen Cybersicherheitsbranche
-
Darktrace plc
-
Sophos Group plc
-
NCC Group plc
-
BAE Systems Digital Intelligence
-
BT Group plc (BT Security)
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
UK-Markt für Cybersicherheit Unternehmen in diesem Bericht
- Darktrace plc
- Sophos Group plc
- NCC Group plc
- BAE Systems Digital Intelligence
- BT Group plc (BT Security)
- Clearswift Ltd (Fortra LLC)
- Gen Digital UK Ltd (Avast)
- Becrypt Ltd
- LRQA Nettitude Ltd
- Reliance Cyber Science Ltd
- Quorum Cyber Ltd
- Adarma Ltd
- CybSafe Ltd
- Orpheus Cyber Ltd
- Titania Ltd
- Sophos Rapid Response Ltd
- Bridewell Consulting Ltd
- Integrity360 UK Ltd
- Trustwave SpiderLabs UK Ltd
- Thales UK Ltd (e-Security Division)
- XM Cyber UK Ltd
- Immersive Labs Ltd
- Censornet Ltd
- Bulletproof Cyber Security Services Ltd
- SureCloud Ltd
Marktchancen und Zukunftsaussichten
Programme des öffentlichen Sektors und regulierter Branchen schaffen praktischen Freiraum für Anbieter, die messbare Kontrollen, kontinuierliche Zusicherung und Lieferantensteuerung in einsetzbare Angebote verpacken können. Der Government Cyber Action Plan (Januar 2026) verleiht der Modernisierung öffentlicher Dienste durch finanzierte Aufwertung (210 Millionen GBP) zusätzlichen Schwung und unterstützt die kurzfristige Nachfrage nach identitätsorientierten Architekturen, Sicherheitsüberwachung und Tools, die die Nachweiserfassung für Audits und Vorfallmeldungen vereinfachen. Gleichzeitig erweitert das Cyber Security and Resilience (Network and Information Systems) Bill (2024-26) den Compliance-Umfang, indem zusätzliche digitale Infrastruktur wie Rechenzentren einbezogen wird, was die Anforderungen an Schwachstellenmanagement, Vorfallbereitschaft und Drittparteirisikokontrollen erhöht.
Eine zweite Chancenebene entsteht rund um die Koordination zwischen Regierung und Industrie bei Resilienz und KI-gestützter Verteidigung. Der Cyber Resilience Pledge fördert die Aufsicht auf Vorstandsebene, die Teilnahme an NCSC-Diensten wie Early Warning und die Einführung von Cyber Essentials in Lieferketten, was skalierbare Managed Services und vereinfachte Compliance-Pakete für Großunternehmen und ihre KMU-Lieferanten unterstützt. Auf der CYBERUK 2026 hob die Regierung zudem neue Finanzierung (90 Millionen GBP) und die Zusammenarbeit mit führenden KI-Unternehmen hervor, zusammen mit der National Cyber Defence Capability-Agenda des NCSC. Dieser breite Fokus schafft Raum für auf Großbritannien ausgerichtete Anbieter, um KI-gestützte Erkennung, Reaktionsautomatisierung und Secure-by-Design-Integrationen zu produktisieren, die sowohl IT- als auch OT-Umgebungen adressieren.
Neueste Industrielle Entwicklungen in UK-Markt für Cybersicherheit
- Juli 2026: Sophos brachte Sophos Fusion auf den Markt, positioniert als KI-natives Cybersicherheits-Verteidigungssystem, mit allgemeiner Verfügbarkeit gestaffelt von August bis Oktober 2026. Die Markteinführung stärkt die Plattformkonsolidierung rund um KI-gestützte Erkennungs- und Reaktionsabläufe und unterstützt Käufer, die weniger Tools mit einheitlicher Richtlinie und Telemetrie wünschen.
- Juni 2026: Sophos kündigte die allgemeine Verfügbarkeit von Sophos Backup and Recovery an, betrieben mit Rubrik Cyber Resilience, für Microsoft-365-Umgebungen. Das Unternehmen verband Schutz und Wiederherstellung mit gängigen SaaS-Produktivitätsstacks und richtete die Sicherheitsausgaben an Resilienzergebnissen aus, da Ransomware- und Betriebsunterbrechungsrisiken zunehmen.
- Dezember 2025: Sophos schloss die Übernahme des Managed-Detection-and-Response-Geschäfts von Secureworks für 450 Millionen USD ab. Der Deal erweiterte den Umfang und die Lieferkapazität von Sophos im MDR-Bereich und verschärfte den Wettbewerb um mehrjährige Managed-Security-Verträge unter britischen Mid-Market- und regulierten Kunden.
UK-Markt für Cybersicherheit Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Dieser Markt umfasst die Ausgaben im Vereinigten Königreich für Cybersicherheitsprodukte und -dienstleistungen, die digitale Bedrohungen in Netzwerken, Endpunkten, Anwendungen, Cloud-Workloads und Daten verhindern, erkennen und abwehren, wie sie von Organisationen und öffentlichen Stellen beschafft werden.
Ausschlüsse: Ausgenommen sind Cyber-Versicherungsprämien und nicht sicherheitsbezogene IT-Ausgaben, die nicht primär auf Sicherheitsergebnisse ausgerichtet sind.
Segmentierungsübersicht
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Netzwerksicherheit
- Endpunktsicherheit
- Infrastrukturschutz
- Integriertes Risikomanagement
- Identitäts- und Zugriffsmanagement (IAM)
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Endnutzerbranche
- BFSI
- Regierung und öffentlicher Sektor
- Öl und Gas
- IT und Telekommunikation
- Einzelhandel, E-Commerce und Verbraucher
- Fertigung und Industrie
- Energie und Versorgung
- Gesundheitswesen
- Weitere Endnutzerbranchen (Transport, Logistik, Bildung, Gastgewerbe)
- Nach Endnutzer-Unternehmensgröße
- Großunternehmen
- Kleine und mittlere Unternehmen (KMU)
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Die Desk-Research-Phase beginnt mit der Erfassung des britischen Nachfrageumfelds und des politischen Kontexts, da Cybersicherheitsbudgets häufig an Compliance-Druck und Vorfallstrends geknüpft sind. Wir beziehen uns auf öffentliche Quellen wie die UK Government Cyber Security Breaches Survey, Veröffentlichungen des National Cyber Security Centre, Ofcom-Aktualisierungen im Zusammenhang mit der Telekommunikationssicherheit sowie Indikatoren des Office for National Statistics zu Wirtschaft und digitaler Wirtschaft.
Um das Modell mit den tatsächlichen Geldflüssen zu verknüpfen, prüfen wir auch Elemente wie Jahresberichte von Unternehmen, Investorenpräsentationen und seriöse Presseberichte über größere Sicherheitsvorfälle und Reaktionsprogramme. Bei Bedarf nutzen wir kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen, Nachrichten und Finanzdaten, Patentdatenbanken sowie öffentliche Aufträge und Ausschreibungen, um Transaktionsmuster und -zeitpunkte zu identifizieren. Die oben genannten Quellen sind illustrativ und nicht abschließend; weitere Referenzen werden ebenfalls für die Datenerhebung, Querprüfungen und Forschungsklärungen herangezogen.
Primärinterviews und Umfragen
Primäre Eingaben werden durch Experteninterviews und strukturierte Umfragen mit Käufern, Kanalpartnern und Fachexperten erfasst, die Cybersicherheitsausgabenentscheidungen im Vereinigten Königreich verfolgen. Wir decken eine Mischung aus regulierten und nicht regulierten Branchen ab, und die Gespräche dienen dazu, zu bestätigen, was budgetiert wird, wie sich die Einführung von Cloud-Sicherheit verändert und wohin sich die Preisgestaltung entwickelt, bevor die endgültigen Annahmen festgelegt werden.
Verteilung der Befragten in der Primärforschung
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Erste Ebene: 35 % | CXOs: 22 % | |
| Mittlere Ebene: 43 % | Funktions-/Bereichsleiter: 22 % | |
| Kleinere Anbieter: 22 % | Manager: 56 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung erfolgt durch eine Kombination aus Top-down- und Bottom-up-Ansätzen, bei der die britische Cybersicherheitsnachfrage aus IT- und Digitalausgabenindikatoren rekonstruiert wird, gefolgt von Sicherheitsallokationsquoten, die nach Sektorrisiko und Compliance-Intensität angepasst werden. Um die Gesamtwerte praxisnah zu halten, werden die Ergebnisse durch selektive Bottom-up-Prüfungen bestätigt, wie z. B. stichprobenartige Umsatzaufteilungen von Anbietern mit Bezug zur britischen Marktpräsenz, Kanal-Feedback zu Auftragsgrößen sowie einfache Volumen-mal-Durchschnittspreis-Tests für häufig beschaffte Sicherheitsdienstleistungen.
Zu den wichtigsten Eingaben zählen das Tempo der Cloud-Migration und die Einführung hybrider Architekturen, die Inanspruchnahme von Managed Security Services, Signale zur Vorfallhäufigkeit und Reaktionsintensität, regulatorische Meilensteine, die den Ausgabenzeitpunkt beeinflussen, sowie die Unternehmensstruktur nach Größe (da die Ausgaben pro Organisation erheblich variieren). Wenn britische Umsätze nicht klar ausgewiesen werden, werden Lücken durch geografische Allokation mithilfe von Mitarbeiter- und Kundenpräsenzindikatoren geschlossen, die anschließend in Expertengesprächen auf Plausibilität geprüft werden.
Für die Prognose wird eine Szenarioanalyse eingesetzt, da Sicherheitsbudgets nach größeren Vorfällen sprunghaft ansteigen, aber auch in wirtschaftlich schwachen Phasen verzögert werden können. Die Annahmen werden mit Praktikern abgestimmt, sodass der Ausblick erwartete Projektpipelines, Vertragsverlängerungen und eine realistische Preisentwicklung widerspiegelt und nicht lediglich einem linearen Trend folgt.
Datenvalidierung und Aktualisierungszyklus
Die Validierung erfolgt durch Triangulation unabhängiger Signale sowie durch Varianzprüfungen, sodass ungewöhnlich hohe oder niedrige Wachstumspunkte vor der Freigabe erklärt werden. Wir vergleichen Modelloutputs mit Proxys wie öffentlichen Sicherheitsprogrammen, Vorfalltrend-Signalen und offengelegten Kommentaren zu Sicherheitsausgaben in Unternehmensberichten, was eine frühzeitige Erkennung von Abweichungen ermöglicht.
Vor der Veröffentlichung wird eine mehrstufige Analystenprüfung durchgeführt, und eine Nachverfolgung wird ausgelöst, wenn sich eine Annahme wesentlich ändert oder ein größeres Geschäft oder eine Gesetzesänderung festgestellt wird. Berichte werden jährlich aktualisiert, mit Zwischenaktualisierungen bei wesentlichen Ereignissen, und ein abschließender Durchgang vor der Auslieferung stellt sicher, dass die Kunden die aktuellste Ansicht erhalten.
Schätzung des UK-Marktes für Cybersicherheit von Mordor Intelligence im Vergleich mit anderen veröffentlichten Schätzungen
Veröffentlichte Marktwerte für den britischen Cybersicherheitsmarkt können voneinander abweichen, selbst wenn das Thema gleich bezeichnet wird, da jeder Herausgeber eine andere Mischung aus Lösungen und Dienstleistungen berücksichtigen, unterschiedliche Währungszeitpunkte anwenden und verschiedene Basisjahre für den aktuellen Markt wählen kann.
Die größten Unterschiede entstehen in der Regel durch den Abdeckungsumfang – also was als Cybersicherheit gezählt wird –, durch die Behandlung von Managed Services im Vergleich zu internen Sicherheitsressourcen sowie dadurch, ob angrenzende IT-Positionen einbezogen werden. Unterschiede treten auch auf, wenn ein Modell einen schnelleren Anstieg der Cloud-Sicherheit annimmt oder wenn die Wechselkursumrechnung zu einem einzigen Zeitpunkt statt als Jahresdurchschnitt erfolgt, was die USD-Gesamtwerte für das Vereinigte Königreich verändert.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 16,27 Milliarden USD (2026) | |
| Branchenverband A | 16,90 Milliarden USD (2026) | Verwendet häufig eine engere Abgrenzung, die käuferseitige Sicherheitssoftware in den Vordergrund stellt und einen Teil der Managed Security- und Incident-Response-Retainer ausschließt, was die dienstleistungsintensive britische Nachfrage unterschätzen kann. |
| Globales Beratungsunternehmen B | 21,40 Milliarden USD (2026) | Bezieht typischerweise angrenzende IT-Risiko- und Resilienzpositionen ein und wendet möglicherweise einen aggressiveren Cloud-Sicherheitsanstieg an, was die Gesamtwerte erhöhen kann, wenn gebündelte Ausgaben als Cybersicherheit behandelt werden. |
Die Tabelle zeigt eine deutliche Streuung um dasselbe Jahr, und im Rahmen des Abdeckungsumfangs von Mordor Intelligence umfasst der Gesamtwert ausschließlich Cybersicherheitslösungen und -dienstleistungen, die im Vereinigten Königreich verkauft werden, unter Ausschluss von Cyber-Versicherungen und nicht sicherheitsbezogenen IT-Betriebsausgaben. Durch die Verankerung der Berechnungen an praxisnahen Nachfragesignalen und die anschließende Überprüfung der Annahmen durch Interviews ergibt sich ein Wert, der auf nachvollziehbare und reproduzierbare Schritte zurückgeführt werden kann.
Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der prognostizierte Wert des britischen Cybersicherheitsmarktes im Jahr 2031?
Die Größe des UK-Cybersicherheitsmarktes wurde im Jahr 2025 auf 14,77 Milliarden USD geschätzt und wird voraussichtlich von 16,27 Milliarden USD im Jahr 2026 auf 25,13 Milliarden USD bis 2031 wachsen, was einem CAGR von 9,09 % während des Prognosezeitraums (2026–2031) entspricht.
Welcher Bereitstellungsmodus wächst bei britischen Organisationen am schnellsten?
Cloud-basierte Sicherheitslösungen expandieren mit einer CAGR von 12,32 %, da hybrides Arbeiten die Auflösung des Perimeters zementiert.
Warum erhöhen KMU ihre Cybersicherheitsbudgets?
Versicherer verlangen nun Multi-Faktor-Authentifizierung, Patch-Management und Offline-Backups, bevor sie Cyber-Policen ausstellen, und drängen KMU so zu verwalteten Dienstleistungspaketen.
Welches Branchensegment weist bis 2031 das höchste Wachstum auf?
Die Ausgaben der Gesundheits- und Biowissenschaftsbranche werden aufgrund staatlich geförderter Modernisierung und Ransomware-Risiken voraussichtlich mit einem CAGR von 13,67 % steigen.
Wie gravierend ist der britische Mangel an Cybersicherheitsfachkräften?
Im Jahr 2025 blieb eine erhebliche Anzahl von Stellen unbesetzt, was zu Gehaltsinflation und verlängerten Projektzeitplänen führte.
Welche Rolle spielt künstliche Intelligenz in der modernen britischen Cybersicherheitsverteidigung?
Unternehmen setzen KI-Analytik ein, um normales Verhalten als Grundlage zu definieren und Anomalien innerhalb von Minuten zu isolieren, was die Verweildauer von Angreifern verkürzt.