
Größe und Marktanteil des österreichischen Cybersicherheitsmarkts
Marktübersicht
| Studienzeitraum | 2021 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
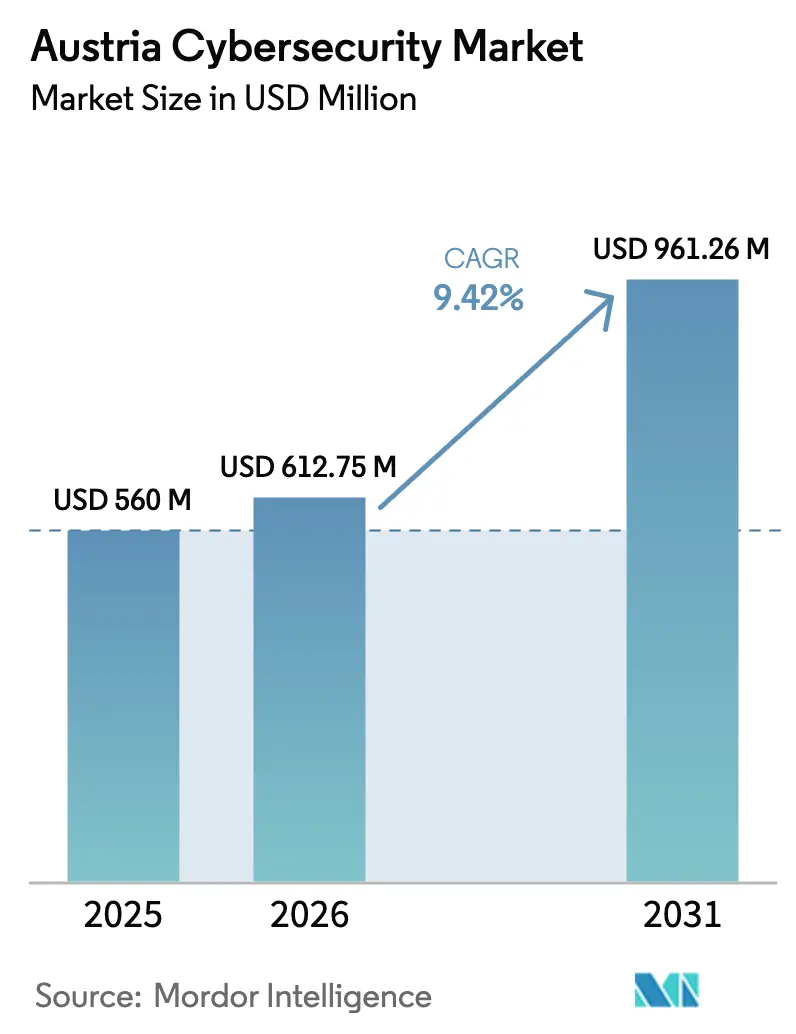
| Marktgröße im Basisjahr (2025) | 560 Millionen US-Dollar |
| Marktgröße (2026) | 612.75 Millionen US-Dollar |
| Marktgröße (2031) | 961.26 Millionen US-Dollar |
| Wachstumsrate (2026 - 2031) | 9.42 % |
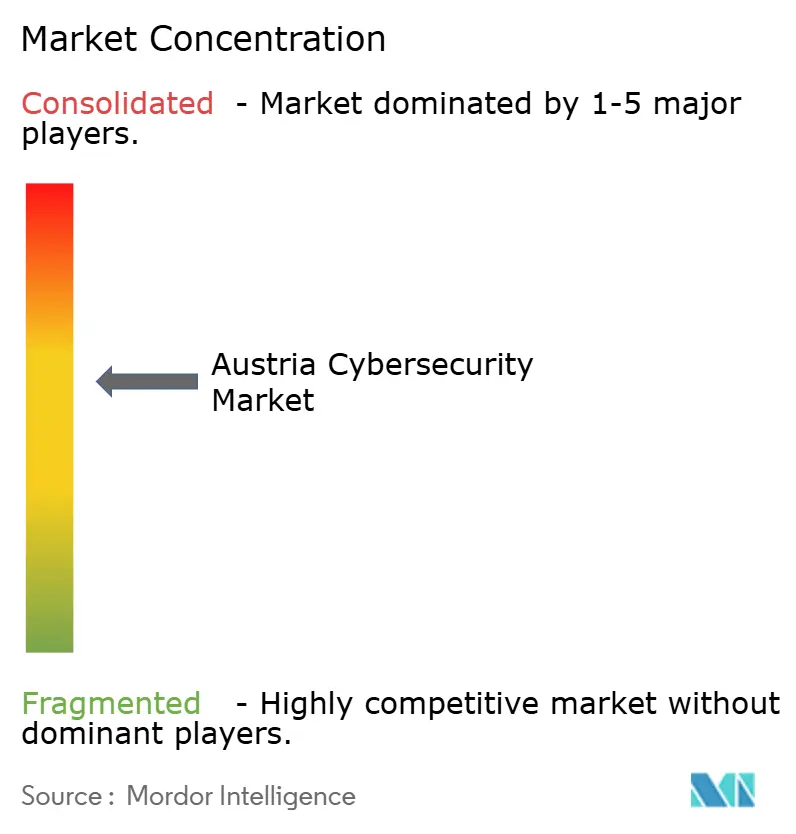
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Analyse des österreichischen Cybersicherheitsmarkts durch Mordor Intelligence
Die Größe des österreichischen Cybersicherheitsmarkts wurde im Jahr 2025 auf USD 560 Millionen bewertet und wird voraussichtlich von USD 612,75 Millionen im Jahr 2026 auf USD 961,26 Millionen bis 2031 wachsen, bei einer CAGR von 9,42 % während des Prognosezeitraums (2026–2031). Österreichs Status als digitaler EU-Knotenpunkt, sein Bekenntnis von 1,8 Milliarden Euro zur digitalen Infrastruktur im Rahmen des EU-Wiederaufbauplans sowie die unmittelbar bevorstehenden Fristen zur Einhaltung von NIS2 und DORA lenken Budgets auf integrierte, regulierungskonforme Sicherheitsplattformen. Finanzinstitute, Energieversorger und Gesundheitsdienstleister verstärken Cloud-first-Sicherheitsbereitstellungen, während KI-gestützte Bedrohungserkennungs-Start-ups neue Risikokapitalfinanzierungen anziehen. Zunehmende Cyberangriffe auf Kommunalbehörden und Industrieunternehmen zwingen selbst vorsichtige Branchen zur Einführung von Zero-Trust-Frameworks. Fragmentierter Wettbewerb unter Anbietern, ein Talentmangel und knappe KMU-Budgets dämpfen das Wachstum, treiben aber gleichzeitig die Nachfrage nach verwalteten Diensten und Automatisierung voran. [1]Republik Österreich, "EU-Aufbauplan – Bundeskanzleramt," bundeskanzleramt.gv.at
Wichtigste Erkenntnisse des Berichts
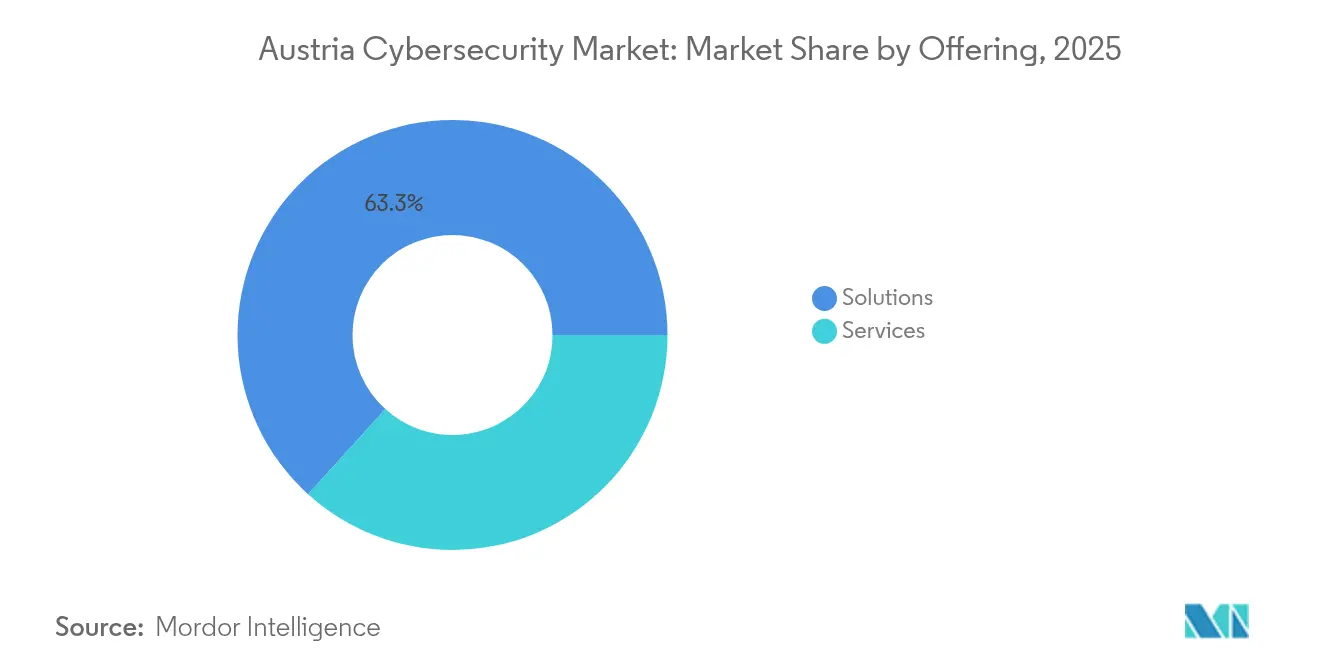
- Nach Angebot hielt das Lösungssegment im Jahr 2025 einen Anteil von 63,28 % am österreichischen Cybersicherheitsmarkt; Cloud-Sicherheit wird voraussichtlich mit einer CAGR von 11,85 % bis 2031 expandieren.
- Nach Bereitstellungsmodus erfasste das Cloud-Segment im Jahr 2025 70,35 % des Umsatzes, während On-Premises für regulierte Industrieanlagen weiterhin unverzichtbar bleibt.
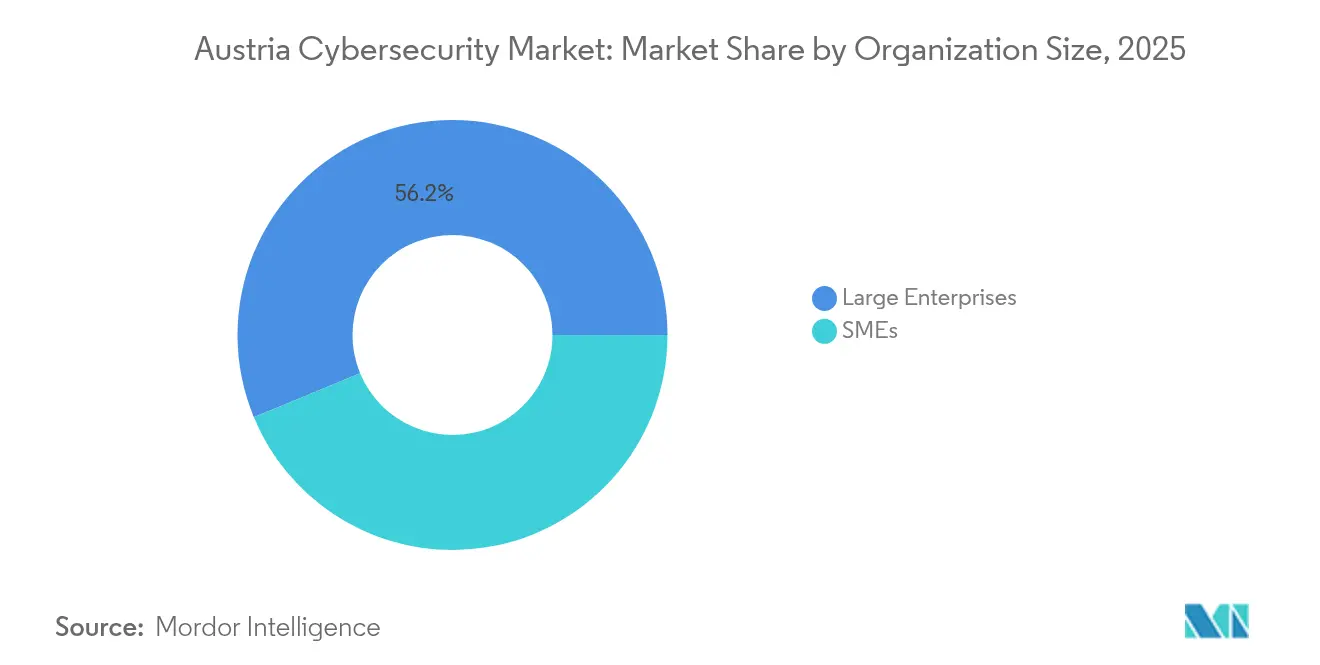
- Nach Unternehmensgröße entfielen im Jahr 2025 56,24 % des österreichischen Cybersicherheitsmarkts auf Großunternehmen; KMU führen das Wachstum mit einer CAGR von 11,05 % bis 2031 an.
- Nach Endnutzer führte BFSI im Jahr 2025 mit einem Umsatzanteil von 23,62 %; das Gesundheitswesen beschleunigt sich mit einer CAGR von 12,45 % bis 2031.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Trends und Erkenntnisse des österreichischen Cybersicherheitsmarkts
Analyse der Wirkung von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einführung KI-gestützter Bedrohungserkennung | 2.80% | Österreich, mit Ausstrahlungseffekt auf die MOE-Region | Mittelfristig (2–4 Jahre) |
| Zunehmende Schadsoftware- und Phishing-Vorfälle | 2.10% | National, konzentriert in Wien und Industrieregionen | Kurzfristig (≤ 2 Jahre) |
| Nachfrage nach cyberkompetenten Aufsichtsräten | 1.60% | National, am stärksten in BFSI und Großunternehmen | Langfristig (≥ 4 Jahre) |
| Druck durch Einhaltung der EU-NIS2-Richtlinie | 3.20% | Österreichweit, abgestimmt auf die EU-Umsetzung | Kurzfristig (≤ 2 Jahre) |
| Staatliche Investitionen in Cybersicherheitsinfrastruktur | 2.40% | National, konzentriert in kritischen Infrastruktursektoren | Mittelfristig (2–4 Jahre) |
| Digitalisierung des Energiesektors und Sicherheit intelligenter Netze | 1.90% | National, mit Schwerpunkt auf Regionen der Energiewende | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Einführung KI-gestützter Bedrohungserkennung
Mehr als die Hälfte der österreichischen KI-Unternehmen konzentriert sich auf industrielle Anwendungsfälle, die nun auch die autonome Bedrohungserkennung umfassen, was lokalen Anbietern einen Leistungsvorteil bei der Erkennung fortgeschrittener Eindringversuche verschafft. Das Vorzeige-Start-up CyberTrap sicherte sich mit täuschungsbasierter KI Aufträge aus dem öffentlichen Sektor im Ausland und bewies damit, dass österreichische Technologie international skalierbar ist. Nationale Förderkanäle, wie das neue KI-Beratungsgremium, und jüngste Mega-Finanzierungsrunden wie die EUR-117-Millionen-Finanzierung von Magic AI stärken ein Ökosystem, das akademische Talente mit Sicherheitsingenieurwesen verbindet. Obwohl Unternehmen Zeit benötigen, Modelle zu trainieren und Werkzeugsets zu integrieren, unterstützt der daraus resultierende Anstieg in Erkennungsgeschwindigkeit und -genauigkeit einen klaren mittelfristigen Aufschwung in der Einführung des österreichischen Cybersicherheitsmarkts. [2]AI Landscape Austria, "Why Austria," ai-landscape.at
Zunehmende Schadsoftware- und Phishing-Vorfälle
Cyberangriffe auf österreichische öffentliche Versorgungsunternehmen, Kommunen und Versicherer stiegen zwischen 2022 und 2024 um 143 %, was Organisationen dazu zwingt, von Perimeter-Abwehr auf geschichtetes Monitoring und Response umzusteigen. Die tägliche Angriffshäufigkeit ist in der Fertigungs- und Energiebranche am höchsten – Sektoren, die Österreichs Exportwirtschaft tragen. Da 22 % der Unternehmen nahezu konstantem Sondierungsverhalten ausgesetzt sind, werden Ausgaben für Endpunkterkennung und Incident-Response-Orchestrierung vor diskretionären IT-Upgrades priorisiert. Das unmittelbare Bedrohungsumfeld trägt zu einem kurzfristigen Anstieg der Käufe von SaaS-basierten SOC-Diensten im österreichischen Cybersicherheitsmarkt bei.
Nachfrage nach cyberkompetenten Aufsichtsräten
Ein Drittel der österreichischen Vorstandsmitglieder listet die Cybersicherheitsaufsicht nun unter seinen Kernaufgaben, da NIS2 und DORA die persönliche Haftung für Versäumnisse ausweiten. Banken demonstrieren diesen Wandel bereits: Aufsichtsräte überprüfen regelmäßig Resilienzmetriken und genehmigen Tabletop-Breach-Übungen. Der öffentliche IT-Dienstleister BRZ wendet eine ähnliche Governance auf digitale Bürgerdienste an und macht Risikoübersichten für Exekutivausschüsse zur Routine. Weiterbildungsprogramme auf Vorstandsebene und Fachkräftegewinnung markieren die frühe Phase eines strukturellen, langfristigen Aufschwungs bei strategischen Sicherheitsausgaben.
Druck durch Einhaltung der EU-NIS2-Richtlinie
NIS2 zieht rund 4.000 österreichische Unternehmen – 40-mal mehr als das ursprüngliche NIS-Regime – in die Pflicht zur obligatorischen Risikobewältigung und Meldung von Sicherheitsverletzungen. Strafen von bis zu 10 Millionen Euro oder 2 % des globalen Umsatzes treiben umfangreiche Technologieerneuerungen an, insbesondere in den Bereichen Cloud-Sicherheit und Identitätsverwaltung. Da die Umsetzung voraussichtlich erst im Herbst 2025 erfolgt, beauftragen viele Unternehmen Turnkey-Plattformanbieter, um enge Fristen einzuhalten. Die Richtlinie dominiert daher die kurzfristigen Nachfragekurven des österreichischen Cybersicherheitsmarkts.
Analyse der Wirkung von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an qualifizierten Cybersicherheitsfachkräften | -1.80% | National, akut im Wiener Technologie-Hub | Langfristig (≥ 4 Jahre) |
| Budgetbeschränkungen von KMU für fortgeschrittene Sicherheit | -1.20% | National, konzentriert in ländlichen Regionen | Mittelfristig (2–4 Jahre) |
| Herausforderungen bei der Integration von Legacy-OT-Systemen | -0.90% | Industrieregionen, Fertigungszentren | Langfristig (≥ 4 Jahre) |
| Komplexität von Multi-Cloud-Umgebungen | -0.70% | Großunternehmen, Cloud-first-Organisationen | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an qualifizierten Cybersicherheitsfachkräften
Fast 9 von 10 österreichischen Organisationen geben an, zusätzliches Sicherheitspersonal zu benötigen, um die NIS2-Anforderungen zu erfüllen. Die Mediangehälter für leitende Analysten übersteigen bereits EUR 130.000, was Arbeitgeber dazu veranlasst, die 24/7-Überwachung auszulagern. Regierungsprogramme bieten Coding-Bootcamps und Schulworkshops an, doch die Talentpipeline hinkt dem prognostizierten Beschäftigungswachstum von 30 % bis 2029 noch hinterher. Langfristig wird erwartet, dass Automatisierung und verwaltete Dienste dieses Wachstumshemmnis des österreichischen Cybersicherheitsmarkts abschwächen, aber nicht beseitigen werden.
Budgetbeschränkungen von KMU für fortgeschrittene Sicherheit
KMU machen 99,6 % der österreichischen Unternehmen aus, aber mehr als 40 % haben Cybervorfälle erlitten, ohne über Mittel für umfassende Abwehrmaßnahmen zu verfügen. Obwohl öffentliche Fördermittel erste Sicherheitsaudits subventionieren, bleibt der laufende Schutz – etwa Zero-Trust- und XDR-Plattformen – für viele unerreichbar. Anbieter wirken dem mit abonnementbasiert bezahlten, Cloud-nativen Lösungsstacks entgegen, doch die Erschwinglichkeitslücke besteht in mittelfristigen Prognosen fort. [3]AI Landscape Austria, "Why Austria," ai-landscape.at
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot: Integrierte Lösungen dominieren eine compliance-getriebene Marktlandschaft
Lösungen kontrollierten im Jahr 2025 63,28 % des österreichischen Cybersicherheitsmarkts, gestützt durch konsolidierte Plattformen, die Netzwerk-, Endpunkt- und Identitätsschutz in einer einzigen Richtlinien-Engine bündeln. Cloud-Sicherheit verzeichnete die schnellste CAGR von 11,85 % und spiegelt die landesweite Cloud-Migration für branchenspezifische Anwendungen wider, was auch den regulatorischen Nachdruck auf Cloud-Ereignisprotokollierung widerspiegelt. Anwendungs- und Datenschichtsicherheit verzeichnen zweistelliges Wachstum, da die DSGVO-Durchsetzung zunimmt, während Infrastruktur- und Netzwerkappliances weiterhin Energie- und Versorgungsnetze absichern. Die Nachfrage nach integrierten Risikomanagement-Modulen, die NIS2- und DORA-Metriken in einem einzigen Dashboard abbilden können, wächst sowohl bei Banken als auch bei Regierungsbehörden.
Dienstleistungen machten im Jahr 2025 36,72 % des Umsatzes aus, angeführt von Managed Detection and Response-Zentren, die den inländischen Talentmangel kompensieren. Der öffentliche Anbieter BRZ betreibt ein nationales CERT-Modell für Bundesministerien und zeigt damit den Bedarf an 24/7-Remote-Monitoring. Beratungsleistungen bleiben für Lückenanalysen und Zertifizierungsunterstützung gefragt, doch ergebnisorientierte MDR-Verträge gewinnen bei KMU an Dynamik, die operationelles Risiko auslagern möchten. Die österreichische Cybersicherheitsbranche betrachtet Dienstleistungsabonnements zunehmend als OPEX-Alternative zu großen Vorab-Lizenzierungen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach Berichtkauf verfügbar


Nach Bereitstellungsmodus: Cloud-first-Strategien formen Sicherheitskonzepte neu
Cloud-Bereitstellungen erfassten im Jahr 2025 70,35 % der Ausgaben und befinden sich auf einem CAGR-Pfad von 11,78 %, da Unternehmen Skalierbarkeit und zentrale Richtlinienkontrolle anstreben. Viele Organisationen bezeichnen neue Arbeitslasten bereits als „cloud-bevorzugt” und weisen zusätzliche Budgets für Posture Management, CASB und SaaS-Bedrohungspräventionswerkzeuge zu. Die mit Multi-Cloud-Governance verbundene Größe des österreichischen Cybersicherheitsmarkts wird bis 2031 voraussichtlich weiter wachsen, da Unternehmen Amazon Web Services für Elastizität, Microsoft Azure für Produktivitätssuiten und europäische Sovereign Clouds für sensible Daten kombinieren.
On-Premises-Umgebungen behalten einen Anteil von 29,65 %, verankert durch Versorgungsunternehmen, Verteidigungsauftragnehmer und Halbleiterfabriken, die luftgespaltene Resilienz benötigen. Anstatt reiner On-Premises-Strategien kombinieren diese Betreiber lokale Data Lakes mit sicherer Cloud-Analytik, um Leistungs- und Souveränitätsziele zu erfüllen. Infolgedessen drehen sich Anbieter-Roadmaps zunehmend um hybride Mesh-Architekturen, die die Richtlinienausführung näher an die Arbeitslasten verlagern, unabhängig von deren Standort.
Nach Unternehmensgröße: KMU-Beschleunigung verändert die Wachstumsmathematik
Großunternehmen hielten im Jahr 2025 dank umfangreicher Compliance-Budgets, formeller SOC-Teams und globaler Lieferketten-Exposition einen Anteil von 56,24 % am österreichischen Cybersicherheitsmarkt. Banken und Versicherer beispielsweise setzen nun Zero-Trust-Konzepte um, die 12-Länder-Netzwerke umspannen, und überwachen dabei operative Resilienzindikatoren für Aufsichtsbehörden. Diese Organisationen pilotieren auch KI-gestützte Forensik, um die mittlere Erkennungszeit zweistellig zu verkürzen.
KMU sind das am schnellsten wachsende Segment mit einer CAGR von 11,05 %. Die dem österreichischen Cybersicherheitsmarkt zugeschriebene Größe für mittelständische Exporteure, Hersteller von Industrieteilen und digitale Agenturen profitiert von SaaS-Abonnementmodellen, verwalteten SOC-Paketen und staatlichen Gutscheinen für Sicherheitsaudits. Anbieter, die Endpunkt-, E-Mail- und Backup-Schutz in einer einzigen Lizenz bündeln, stoßen bei diesem Segment auf starke Resonanz, wo IT-Mitarbeiter oft mehrere Rollen übernehmen.
Notiz: Segmentanteile aller einzelnen Segmente sind nach Berichtkauf verfügbar
Nach Endnutzer: Digitalisierung des Gesundheitswesens stärkt künftige Nachfrage
BFSI trug im Jahr 2025 23,62 % des Umsatzes bei. Alle großen österreichischen Banken integrieren nun Sicherheitstelemetrie in Handelsplattformen und mobile Geldbörsen und stärken damit das Kundenvertrauen angesichts des zunehmenden Wettbewerbs durch Fintech. DORA-Fristen veranlassen neue Investitionen in die grenzüberschreitende Vorfallmeldung und die kryptografische Schlüsselverwaltung.
Das Gesundheitswesen eilt mit einer CAGR von 12,45 % voraus. Krankenhäuser, die digitale Patientenanwendungen, Remote-Diagnostik und vernetzte Geräte ausbauen, müssen sensible elektronische Gesundheitsakten schützen und werden so zur Einführung von Mikrosegmentierung und sicheren Zugangs-Gateways gedrängt. Industrielle und verteidigungsbezogene Automatisierung, Omnichannel-Rollouts im Einzelhandel sowie Smart-Grid-Upgrades in der Energie- und Versorgungswirtschaft sorgen für eine gleichmäßige Nachfrage nach Bedrohungsintelligenz-Feeds und OT-spezifischen Firewalls.
Geografische Analyse
Wien beherbergt rund die Hälfte von Österreichs mehr als 300 KI- und Cybersicherheits-Start-ups und ist damit das Nervenzentrum für Produktinnovation und 24/7-SOC-Betrieb. Die Nähe zu EU-Institutionen und zentraleuropäischen Partnern unterstützt zudem grenzüberschreitende Pilotprojekte im Rahmen von Horizont Europa. Graz und Linz folgen als spezialisierte Knotenpunkte für industrielle Cybersicherheitsforschung und den Schutz eingebetteter Systeme. Cyberangriffs-Protokolle aus dem Jahr 2024 zeigen, dass Vorfälle weit über die Hauptstadt hinaus verbreitet sind und Kommunen in Niederösterreich, Kärnten und der Steiermark betreffen, was wiederum die regionale Nachfrage nach Cyberversicherung und verwalteten Response-Diensten stimuliert.
Österreichs nationales Wiederaufbauprogramm stellt 1,8 Milliarden Euro für Breitband-, Cloud- und Rechenzentrumskapazitäten bereit und gewährleistet damit eine landesweite Reichweite moderner Sicherheitskontrollen. Gleichzeitig verbindet das NCC-AT lokale Unternehmen mit dem EU-weiten Kompetenznetzwerk und verschafft ihnen frühzeitigen Zugang zu Forschungsförderung und Normenabstimmung. Die strategische Teilnahme an G7-Resilienzübungen und ENISA-Arbeitsgruppen positioniert österreichische Anbieter als Schnittstellen für Nachbarstaaten in Mittel- und Osteuropa und eröffnet dem inländischen österreichischen Cybersicherheitsmarkt zusätzliche Exportumsatzpotenziale.
Infrastrukturmodernisierungspläne für die Energiewende (ÖNIP) beinhalten obligatorische Cyber-Resilienz-Bewertungen für Netzbetreiber. Ähnliche Anforderungen erstrecken sich auf Bahn- und öffentliche Verkehrsprojekte und schaffen damit gleichmäßige Arbeitsabläufe für Systemintegratoren in den Bundesländern. Infolgedessen reservieren regionale Budgets zunehmend mindestens 6 % der gesamten IT-Ausgaben für Cybersicherheitslösungen, die sowohl EU-Richtlinien als auch nationalen Datenschutzgesetzen entsprechen.
Regulatorisches Umfeld
Das Umfeld für Cybersicherheits-Compliance in Österreich wird durch die nationale Umsetzung der EU-NIS2-Richtlinie mittels des Netz- und Informationssystemsicherheitsgesetzes 2026 (NISG 2026) neu geordnet, das im Dezember 2025 veröffentlicht wurde und am 1. Oktober 2026 in Kraft tritt. Das Gesetz erweitert den regulierten Anwendungsbereich, verstärkt die Anforderungen an Risikomanagement, Vorfallsbehandlung und Governance und erhöht zugleich den Bedarf an prüfbaren Kontrollen in den Bereichen Cloud-Sicherheit, Identität und integriertes Risikomanagement.
Aufsicht und Koordination werden über das Bundesamt für Cybersicherheit zentralisiert, das im Bundesministerium für Inneres eingerichtet wurde. Parallel dazu wurden die Zuständigkeiten für die Funktionen der NIS-Behörde am 1. April 2025 vom Bundeskanzleramt auf die Abteilung IV/S/2 des Innenministeriums übertragen. Der Compliance-Zeitplan ist eindeutig: Betroffene Einrichtungen müssen sich zwischen dem 1. Oktober 2026 und dem 31. Dezember 2026 registrieren und bis zum 30. September 2027 eine Selbsterklärung zu Risikomanagementmaßnahmen einschließlich der Sicherheit der Lieferkette vorlegen.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der Cybersicherheit in Österreich umfasst globale Plattformanbieter und österreichische Nischenlieferanten, die über lokale Distributoren und Systemintegratoren in Unternehmens- und öffentliche Bereitstellungen fließen. Die Beschaffung wird zunehmend von regulierten Endkunden (BFSI, Energie, Gesundheitswesen und öffentliche Verwaltung) geprägt, wobei sich die Kaufpräferenzen hin zu konsolidierten Suiten (Netzwerk-, Endpunkt-, IAM- und Cloud-Kontrollen) verschieben, die durch professionelle Dienstleistungen für Lückenanalysen, Implementierung und Zertifizierungsunterstützung ergänzt werden.
Nachgelagert werden Managed-Security-Service-Provider und 24/7-Überwachungszentren zu zentralen Bereitstellungsknoten, da Organisationen mit Fachkräftemangel umgehen und kontinuierliche Erkennung und Reaktion operationalisieren müssen. Auf der Seite der Koordination im öffentlichen Sektor gehören zu den operativen Cybersicherheits-Schnittstellen die Struktur des Bundesministeriums für Inneres, GovCERT Austria und das Cyberlagezentrum. Im Rahmen des NISG 2026 wird die Sicherheit der Lieferkette tiefer in das Kontrollset integriert, was die Nachfrage nach Third-Party-Risikomanagement, Anbieterprüfungen und Sicherheitstests als wiederkehrende Dienstleistungsbereiche im gesamten Ökosystem erhöht.
Wettbewerbslandschaft
Das Anbieterfeld bleibt mäßig fragmentiert: Kein einzelner Anbieter überschreitet einen Anteil von 10 %, und die fünf größten Anbieter zusammen kommen auf deutlich unter 50 %. Multinationale Konzerne wie IBM, Cisco und Fortinet stehen im direkten Wettbewerb mit österreichischen Nischenanbietern wie IKARUS, CyberTrap und dem Newcomer SignPath. Der österreichische Cybersicherheitsmarkt belohnt daher Spezialisierung: Täuschungsbasierte Analytik, quantenresistente Verschlüsselung und Code-Signing-Automatisierung ziehen jeweils hochmargige Verträge in ihren Nischen an.
Plattformkonvergenz ist ein sichtbarer Trend. Cisco hat den europäischen Sicherheitsproduktumsatz verdoppelt, nachdem sicherer Zugang, XDR und Zero-Trust in einer einzigen Suite gebündelt wurden, was die Kundenpräferenz für weniger Dashboards widerspiegelt. Österreichische Systemintegratoren reagieren darauf, indem sie importierte Werkzeugsets in verwaltete Dienst-Wrapper verpacken, die auf lokale Compliance-Berichterstattung abgestimmt sind.
Die Start-up-Dynamik ist stark. Dream, gegründet vom ehemaligen Bundeskanzler Sebastian Kurz, sicherte sich USD 100 Millionen für den Aufbau von KI-Sprachmodellen, die für souveräne Cybersicherheitsanwendungen konzipiert sind, während Arnika, eine Open-Source-VPN-Erweiterung unter der Führung von CANCOM Austria und AIT, quantensichere Protokolle für Betreiber kritischer Infrastrukturen bereitstellt. Da die europäischen Verteidigungsbudgets steigen, vertiefen auch doppelt verwendbare Sicherheits- und Überwachungsunternehmen wie HENSOLDT ihre österreichischen Partnernetzwerke.
Marktführer in der österreichischen Cybersicherheitsbranche
Palo Alto Networks Inc.
Cisco Systems Inc.
Fortinet Inc.
IBM Corporation
RadarServices Smart IT-Security GmbH
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Marktchancen und Zukunftsaussichten
Es besteht weiterhin eine Lücke zwischen weit verbreiteten Basiskontrollen und der geringeren Verbreitung fortgeschrittener Managementpraktiken in österreichischen Unternehmen. Die Akzeptanz von Basismaßnahmen wie Datensicherung (90,51%) und Netzwerkzugriffskontrolle (76,68%) ist hoch, während bei reiferen Disziplinen wie IKT-Risikobewertungen (32,48%) und Sicherheitstests (33,76%) weiterhin Lücken gegenüber dem EU-Durchschnitt bestehen. Für Anbieter und Dienstleister entsteht dadurch Raum, kontinuierliche Bewertung, automatisierte Tests und nachweisbereite Berichterstattung in Abonnementangebote zu integrieren, die zu KMU-Budgets passen.
Regulatorische Meilensteine verwandeln diesen Freiraum in Beschaffungsprogramme mit festen Zeitplänen, insbesondere für Organisationen, die durch das NISG 2026 in den Anwendungsbereich fallen. Die verpflichtende Registrierung läuft vom 1. Oktober 2026 bis zum 31. Dezember 2026, und Selbsterklärungen zu Risikomanagementmaßnahmen, die ausdrücklich die Sicherheit der Lieferkette einschließen, sind bis zum 30. September 2027 fällig. Diese Fristen treiben die Nachfrage nach Third-Party-Risikotools, Prüfungsunterstützung und Managed Services an, die Compliance-Abläufe über verteilte Hybrid- und Multi-Cloud-Umgebungen hinweg industrialisieren können.
Aktuelle Branchenentwicklungen
- Juni 2026: AIRGAPNET GmbH sicherte sich eine siebenstellige Investition zur Finanzierung von Produktion, Produktentwicklung und internationaler Expansion ihrer physischen Netzwerktrennungstechnologie. Die Kapitalzufuhr unterstützt hardwaregestützte Segmentierung für kritische Infrastrukturen und stärkt Österreichs Nische bei im Inland entwickelten Sicherheitsarchitekturen.
- Mai 2026: KPMG/KSÖ veröffentlichte die 11. Ausgabe der Studie Cybersicherheit in Österreich, in der 1.396 inländische Unternehmen zu ihren Erfahrungen mit Cyberkriminalität befragt wurden. Der Bericht aktualisiert die Risikolandschaft für Entscheidungsträger und Anbieter, die den österreichischen Markt adressieren.
- April 2026: Exclusive Networks Austria wurde als Palo Alto Networks EMEA Distributor of the Year 2025 ausgezeichnet. Die Auszeichnung deutet auf Kanalstärke und Dynamik für die Anbieterausrichtung im österreichischen Cybersicherheitsmarkt hin.


Rahmen der Forschungsmethodik und Umfang des Berichts
Marktdefinition und Erfassungsbereich
Für diese Studie umfasst der österreichische Cybersicherheitsmarkt die Ausgaben in Österreich für Sicherheitssoftware, -hardware und -dienstleistungen, die Netzwerke, Endpunkte, Identitäten, Anwendungen und Daten sowohl in On-Premises- als auch in Cloud-Umgebungen schützen.
Umfangsausschlüsse: Wir schließen allgemeines IT-Outsourcing, Ausgaben für Telekommunikationsanbindung und nicht sicherheitsbezogene IT-Infrastruktur aus, sofern diese nicht überwiegend zur Erzielung von Cybersicherheitsergebnissen verkauft und genutzt werden.
Übersicht der Segmentierung
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugriffsverwaltung
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheitsausrüstung
- Endpunktsicherheit
- Sonstige Lösungen
- Dienstleistungen
- Professionelle Dienste
- Verwaltete Dienste
- Lösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premises
- Nach Unternehmensgröße
- KMU
- Großunternehmen
- Nach Endnutzer
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel
- Energie und Versorgung
- Fertigung
- Sonstige
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Die Desk Research half uns, die Marktgrenzen festzulegen und verlässliche Ausgangspunkte für Nachfrage- und Angebotssignale in Österreich zu schaffen. Wir nutzten öffentliche Quellen wie Eurostat, Statistics Austria, ENISA-Veröffentlichungen, Hinweise österreichischer CERTs sowie EU-Regelungen und Leitlinien (zum Beispiel NIS2- und DORA-Texte und Zeitpläne), um Risikoexposition, Compliance-Treiber und Investitionszyklen zu verstehen.
Um dies in ein Größenmodell zu übersetzen, überprüften wir auch Geschäftsberichte von Unternehmen, Investorenpräsentationen und seriöse Presseberichterstattung zu Sicherheitsvorfällen und öffentlichen Vergabeverfahren. Ausgewählte kostenpflichtige Abonnements wurden nur für Unternehmensfinanzdaten und strukturiertes News-Screening genutzt, zusätzlich zu Patentdatenbanken, um zu prüfen, wo neue Sicherheitsfähigkeiten entwickelt werden. Die hier aufgeführten Quellen sind beispielhaft und nicht erschöpfend, und wir stützten uns für Gegenprüfungen und Klärungen auf weitere öffentliche und kostenpflichtige Referenzen.
Primärinterviews und Umfragen
Wir befragen österreichische Cybersicherheitsanbieter, Distributoren, Berater und Sicherheitsverantwortliche aus den Bereichen BFSI, Gesundheitswesen, Behörden, Industrie, Einzelhandel und Energie. Die Feldarbeit untersucht Kaufzyklen, Cloud- und On-Premise-Nachfrage, Leistungsmix, Preisentwicklung und nicht ausgewiesene Ausgaben und hilft uns, Lücken zu schließen und das Modell zu überprüfen.
Verteilung der Befragten der Primärforschung
| Unternehmenstyp | Position des Befragten |
|---|---|
| Top-Tier: 30% | CXOs: 20% |
| Mid-Tier: 50% | Funktions-/Bereichsleiter: 32% |
| Kleinere Akteure: 20% | Manager: 48% |
Marktgrößenbestimmung & Prognose
Die Größenbestimmung beginnt mit einem Top-Down-Ansatz, der die österreichische Cybersicherheitsnachfrage aus dem adressierbaren IT-Ausgabenpool rekonstruiert und dann Sicherheitsintensitätsfaktoren nach Branche und Bereitstellungsverschiebung anwendet. Wir bestätigen die Gesamtwerte mit selektiven Bottom-Up-Prüfungen wie stichprobenartigen Aufteilungen der Anbieterumsätze, Kanalprüfungen bei Partnern und einem einfachen Ansatz aus Volumen mal durchschnittlichem Verkaufspreis für gängige Tools und Managed Services, der dazu beiträgt, Überzählungen zu reduzieren.
Wichtige Modelleingaben umfassen das Tempo der Cloud-Einführung, die Durchdringung von Managed-Security-Services bei mittelständischen Unternehmen, Häufigkeits- und Schweregradsignale von Vorfällen, die dringende Ausgaben treiben, Compliance-Zeitpläne im Zusammenhang mit EU- und nationalen Anforderungen sowie beobachtete Preismuster für Abonnements und Dienstleistungen. Wenn Datenlücken bei kleineren Anbietern oder gebündelten Verträgen auftreten, wenden wir konservative Zuordnungsregeln auf Basis von Interview-Feedback an, und wir zählen nur den Sicherheitsanteil, der sich sinnvoll abtrennen lässt.
Für die Prognose verwenden wir szenariobasierte Analysen, unterstützt durch Trendglättung für stabile Kategorien. Die Szenarien sind an der erwarteten Regulierungsbereitschaft, dem makroökonomischen IT-Budgetausblick und Einstellungsbeschränkungen für Sicherheitsfunktionen verankert. Die Annahmen werden mit Experten überprüft, damit der Wachstumspfad widerspiegelt, was in der Praxis umsetzbar ist, und nicht nur, was geplant ist.
Datenvalidierung & Aktualisierungszyklus
Die Ergebnisse werden in mehreren Durchgängen überprüft, damit die Gesamtwerte mit realen Signalen übereinstimmen. Wir vergleichen die Kategorienaufteilungen mit unabhängigen Indikatoren wie Ausschreibungsaktivitäten, gemeldeten Vorfallsmustern und dem implizierten Sicherheitsanteil an IT-Budgets, und untersuchen anschließend größere Abweichungen vor der Freigabe.
Eine zweite Analystenprüfung wird genutzt, um wichtige Annahmen wie den Cloud-Sicherheits-Mix, Service-Attach-Raten und den Zeitpunkt der Währungsumrechnung zu hinterfragen. Berichte werden jährlich aktualisiert, mit Zwischenupdates bei wesentlichen Ereignissen wie größeren Regulierungsänderungen, großen Sicherheitsverletzungen, die Ausgaben verschieben, oder sichtbaren Preisanpassungen. Vor der Auslieferung führt ein Analyst einen abschließenden Aktualisierungsdurchgang durch, damit Kunden die zu diesem Zeitpunkt aktuellste verfügbare Sicht erhalten.
Vergleich der Marktgröße für Cybersicherheit in Österreich von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Verschiedene Publisher zeigen häufig unterschiedliche Marktgrößen, da die erfassten Ausgaben nicht immer identisch sind, auch wenn der Marktname gleich erscheint. Die Abweichungen ergeben sich meist aus der Behandlung von Dienstleistungen, der Frage, ob angrenzende IT-sicherheitsbezogene Posten eingerechnet werden, und der angenommenen Aggressivität des Wachstumspfads.
Einige externe Schätzungen fassen breitere IT-Sicherheits- und Kontinuitätsdienste in einem einzigen Posten zusammen und rechnen die Werte dann aus einer globalen Anteilsannahme zurück. Bei Mordor Intelligence werden nur Cybersicherheitslösungen und -dienstleistungen erfasst, die für Bedrohungsprävention, -erkennung, -reaktion und Compliance verkauft werden, während allgemeine IT-Betriebsarbeiten ausgeschlossen bleiben, sofern sie nicht klar sicherheitsspezifisch sind.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 560,00 Mio. USD (2025) | |
| Branchenforschungs-Publisher A | 549,80 Mio. USD (2024) | Verwendet ein anderes Basisjahr und eine breitere Dienstleistungsliste, die Cyber-Beratung und Business-Continuity-Arbeit vermischen kann, was den Ausgangswert verschiebt und die implizierte Wachstumsrate senkt. |
| Branchenforschungs-Publisher B | 860,30 Mio. USD (2031) | Veröffentlicht nur einen Endjahreswert und wendet eine glattere CAGR ab einem früheren Startjahr an, was Preisänderungen und zeitliche Effekte aus compliance-getriebenen Kaufzyklen unterschätzen kann. |
Die Tabelle zeigt, dass sich der Großteil der Abweichung durch Umfangsentscheidungen und zeitliche Bezugspunkte erklären lässt, nicht nur durch Rechenmethoden. Durch die Beibehaltung von Einbeziehungen, die an beobachtbare Sicherheitskaufkategorien gebunden sind, und die Validierung von Annahmen wie Service-Attach und Abonnementpreisen durch Interviews bleibt die endgültige Marktgröße auf wiederholbare Eingaben rückführbar.


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der österreichische Cybersicherheitsmarkt derzeit?
Der Markt wird im Jahr 2026 auf USD 612,75 Millionen bewertet und ist auf dem Weg, bis 2031 USD 961,26 Millionen zu erreichen.
Welches Segment wächst innerhalb des österreichischen Cybersicherheitsmarkts am schnellsten?
Cloud-Sicherheit führt mit einer CAGR von 11,85 % und spiegelt damit umfassende nationale Cloud-first-Strategien wider.
Wie wird die NIS2-Richtlinie die Ausgaben beeinflussen?
NIS2 weitet die obligatorische Sicherheitsabdeckung auf rund 4.000 österreichische Organisationen aus und treibt damit einen kurzfristigen Anstieg bei compliance-orientierten Plattformkäufen an.
Warum ist das Gesundheitswesen ein wachstumsstarkes Endnutzersegment?
Digitale Patientenportale und vernetzte Medizingeräte erhöhen die Anforderungen an den Datenschutz und treiben die Ausgaben für Cybersicherheit im Gesundheitswesen mit einer CAGR von 12,45 % voran.
Was sind die wichtigsten Herausforderungen, die den österreichischen Cybersicherheitsmarkt hemmen?
Ein Mangel an qualifizierten Fachkräften und Budgetbeschränkungen bei KMU sind die größten Hemmnisse und reduzieren zusammen die potenzielle CAGR um rund 3 %.
Welche Regionen in Österreich weisen eine erhöhte Nachfrage auf?
Wien dominiert aufgrund seines Start-up-Ökosystems und der Konzentration von Hauptsitzen, während Industrieprovinzen wie die Steiermark und Oberösterreich OT-zentrierte Sicherheitsprojekte vorantreiben.
Seite zuletzt aktualisiert am:



