
Marktgröße und -anteil: Cybersicherheit in Indonesien
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Prognosedatenzeitraum | 2026 - 2031 |
| Marktgröße im Basisjahr (2025) | 1.35 Milliarden US-Dollar |
| Marktgröße (2026) | 1.62 Milliarden US-Dollar |
| Marktgröße (2031) | 4.06 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 20.12 % |
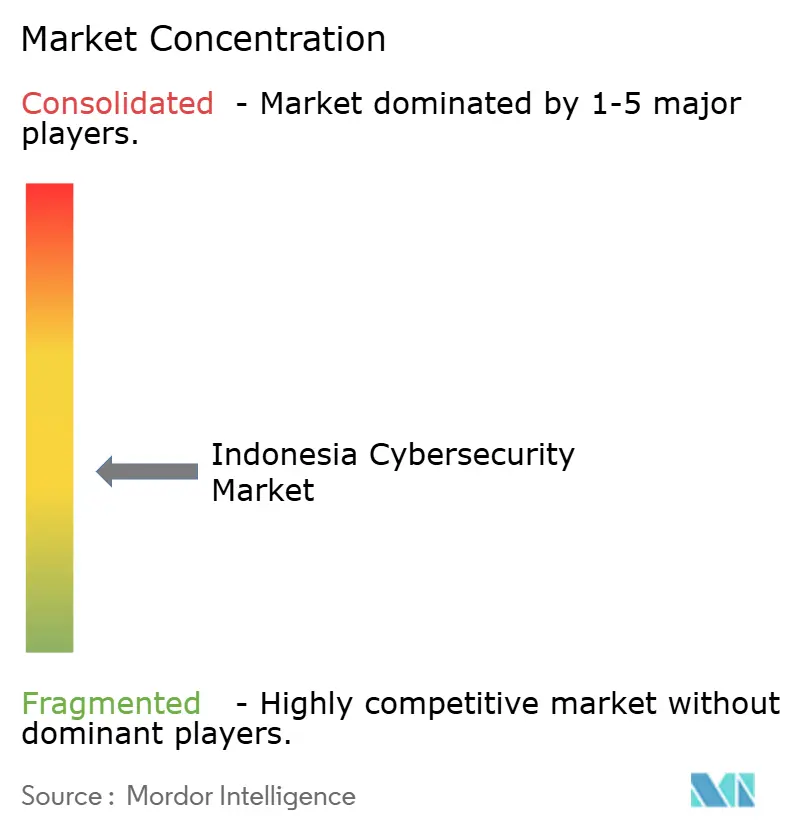
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse Cybersicherheit Indonesien von Mordor Intelligence
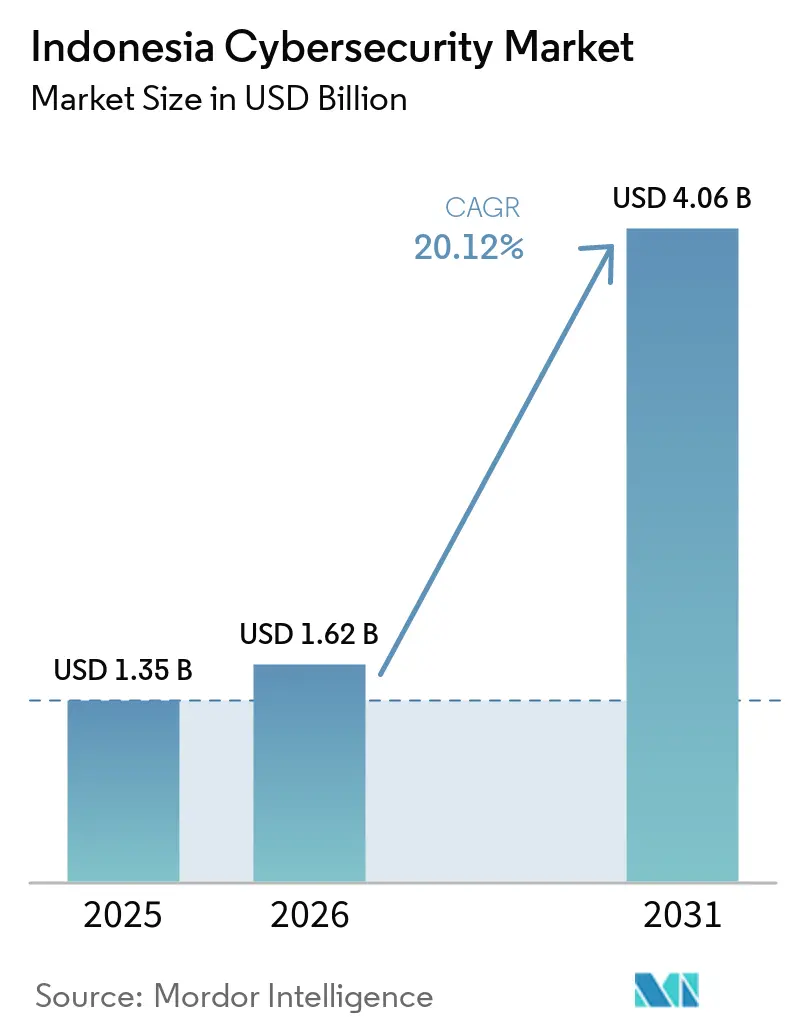
Die Marktgröße des Indonesien Cybersicherheitsmarkts wird für 2025 auf 1,35 Milliarden USD, für 2026 auf 1,62 Milliarden USD und bis 2031 auf 4,06 Milliarden USD prognostiziert, mit einem CAGR von 20,12 % von 2026 bis 2031.
Das Wachstum spiegelt Indonesiens Position als am stärksten angegriffene digitale Volkswirtschaft Südostasiens wider, die wöchentlich 3.300 versuchte Angriffe verzeichnet, während nur 0,02 % des BIP für Sicherheitsausgaben aufgewendet werden. Die Einführung von BI-FAST-Echtzeitzahlungen, QRIS-Händlercodes und dem 164 Millionen EUR umfassenden Nationalen Rechenzentrum-Programm hat die Angriffsfläche vergrößert und eine rasche Lösungsadoption angetrieben. Zunehmende Ransomware-Kampagnen, wie die Forderung von Brain Cipher in Höhe von 8 Millionen USD gegen das temporäre Nationale Rechenzentrum, haben staatseigene Unternehmen und regulierte Branchen dazu veranlasst, ihre Ausgaben zu beschleunigen[1]. Gleichzeitig signalisieren Microsofts KI-Infrastrukturzusage in Höhe von 1,7 Milliarden USD und Telkoms Batam-Rechenzentrum-Projekt im Wert von Rp 1,5 Billionen umfangreiche Kapazitätserweiterungen, die die Wettbewerbsdynamik neu gestalten werden. Allerdings dämpfen Engpässe bei zertifizierten Fachkräften und eine fragmentierte Aufsicht zwischen BSSN, Kominfo und OJK das kurzfristige Wachstumspotenzial.
Wichtigste Erkenntnisse des Berichts
- Nach Angebot führten Lösungen mit einem Anteil von 62,86 % am Indonesien Cybersicherheitsmarkt im Jahr 2025; Managed Services ist mit einem prognostizierten CAGR von 21,14 % bis 2031 auf dem schnellsten Wachstumskurs.
- Nach Bereitstellungsmodus hielt On-Premise im Jahr 2025 einen Anteil von 53,33 % an der Marktgröße des Indonesien Cybersicherheitsmarkts, während Cloud-basierter Schutz bis 2031 voraussichtlich mit einem CAGR von 23,92 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2025 einen Anteil von 70,15 % am Indonesien Cybersicherheitsmarkt; das KMU-Segment soll bis 2031 mit einem CAGR von 21,93 % wachsen.
- Nach Endnutzervertikale kontrollierte der BFSI-Sektor im Jahr 2025 einen Anteil von 24,55 % an der Marktgröße des Indonesien Cybersicherheitsmarkts, während das Gesundheitswesen bis 2031 den schnellsten CAGR von 22,58 % erzielen soll.
Hinweis: Die Marktgrößen- und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen bis 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen der Wachstumstreiber*
| Wachstumstreiber | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Anstieg der digitalen Zahlungstransaktionen über BI-FAST und QRIS | +4.2% | National, konzentriert in urbanen Zentren Javas | Mittelfristig (2–4 Jahre) |
| Nationales Rechenzentrum-Programm (PDN) der Regierung | +3.8% | National, Schlüsselstandorte in Cikarang, Batam, Nusantara | Kurzfristig (≤ 2 Jahre) |
| Zunehmende Ransomware- Vorfälle bei staatseigenen Unternehmen | +3.1% | National, höhere Intensität in Jakarta und Industriezonen | Kurzfristig (≤ 2 Jahre) |
| 5G- und Industrie 4.0- Einführung in Bekasi-Karawang | +2.9% | Fertigungskorridor West-Java | Mittelfristig (2–4 Jahre) |
| Durchsetzung des Gesetzes zum Schutz personenbezogener Daten (UU PDP) | +2.7% | National, am strengsten in BFSI und Gesundheitswesen | Mittelfristig (2–4 Jahre) |
| Ausbau des islamischen digitalen Bankwesens | +1.8% | National, am stärksten in muslimisch geprägten Regionen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Anstieg digitaler Zahlungstransaktionen durch BI-FAST- und QRIS-Vorgaben
Die QRIS-Volumina stiegen im April 2024 um 194,06 % und im August 2024 um 217,33 % und verbreiterten die Angriffsfläche auf 14,78 Millionen KMU, die nun Echtzeit-Codes akzeptieren[2]. Die Transaktionswerte werden für 2025 auf 115,34 Milliarden USD prognostiziert, was Emittenten und Acquirer dazu zwingt, fortschrittliche Betrugsanalytik einzusetzen. Bank Neo Commerce hat bereits KI-gestützte Deepfake-Betrügereien gemeldet, was die Dringlichkeit biometrischer und verhaltensbezogener Kontrollen über alle Zahlungsinfrastrukturen hinweg unterstreicht. Der Nationale Zahlungssystem-Masterplan von BI fördert den Wechsel von der Stapelverarbeitung zur Echtzeit-Abwicklung und erhöht damit die Anforderungen an die Erkennungsgeschwindigkeit weiter. Infolgedessen entwickeln sich netzwerkbasierte Intrusion-Prevention- und API-Sicherheits-Tools im Bereich der Zahlungsökosysteme des Einzelhandels von optionalen zu obligatorischen Bestandteilen.
PDN-Programm (Nationales Rechenzentrum) der Regierung beschleunigt Ausgaben für Cybersicherheit
Der Standort Cikarang allein beherbergt 25.000 Kerne, 200 TB Arbeitsspeicher und 40 PB Speicherkapazität und konsolidiert 629 veraltete staatliche Datenspeicher. Ein Ransomware-Ausfall im Juni 2024, der 282 Behörden beeinträchtigte, bestätigte Sicherheitsbedenken und führte zu Notbeschaffungen von Zero-Trust-Gateways und Backup-Orchestrierungssystemen. Parallele Aufbauprojekte in Batam und Nusantara werden Strategien für souveräne Clouds unterstützen, die mikrosegmentierte Netzwerke, unveränderliche Backups und automatisierte Incident-Response erfordern. Anbieter, die schlüsselfertige Rechenzentren, KI-SOC-Plattformen und Compliance-Dashboards anbieten, sind für diesen mehrjährigen Ausgabezyklus im öffentlichen Sektor gut positioniert.
Zunehmende Ransomware-Vorfälle bei indonesischen staatseigenen Unternehmen
Die bei der USD 8 Millionen Brain Cipher-Erpressung eingesetzten LockBit 3.0-Taktiken haben Lücken bei der Endpunkt-Isolierung und beim Privileged-Access-Management aufgedeckt und staatseigene Unternehmen dazu veranlasst, ihre Cyber-Hygiene-Grundlagen zu überprüfen. Der 1,5-TB-Datenschutzverletzungsvorfall bei Bank Syariah Indonesia und die Offenlegung durch Bank Rakyat Indonesia im Dezember 2024 lösten branchenweite Tabletop-Übungen und Backup-Tests aus. BSSN dokumentierte im Jahr 2024 130 einzigartige Ransomware-Ereignisse, was seine Verordnung Nr. 1/2024 über die obligatorische Meldepflicht bei Vorfällen auslöste. Das Muster hat die Beschaffungspräferenzen in Richtung Managed Detection and Response (MDR) und unveränderliche Speicher-Add-ons verschoben, wobei Versicherer die Zeichnungsbedingungen für Unternehmen ohne EDR-Abdeckung verschärfen.
5G- und Industrie 4.0-Einführungen im Fertigungsgürtel Bekasi-Karawang
Pegatrons Megafabrik in Batam zeigt 5G-gestützte Roboterzellen und KI-basierte Edge-Qualitätsprüfung, die auf Echtzeit-Verbindungen mit geringer Latenz angewiesen sind. Da West-Java nun 40 % der jüngsten Industrieflächenverkäufe beherbergt, integrieren Hersteller OT- und IT-Schichten und setzen speicherprogrammierbare Steuerungen sowie SCADA-Knoten Fernzugriffsangriffen aus. Lokale KMU weisen einen Technologiebereitschaftsindex-Wert von 3,65 auf, benötigen jedoch Unterstützung bei der Einrichtung von Zonenfirewalls und der auf Betriebstechnologie-Datenverkehr abgestimmten Anomalieerkennung. Anbieter, die Asset-Erkennung und industrielle Protokollüberwachung anbieten, gewinnen an Bedeutung, während Fabriken auf prädiktive Wartungsdatenschleifen umstellen.
Analyse der Auswirkungen von Wachstumshemmnissen*
| Wachstumshemmnis | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Mangel an zertifizierten Bahasa-sprechenden Cybersicherheitsfachkräften | -2.8% | Landesweit, akut in Städten der Stufe 2 | Langfristig (≥ 4 Jahre) |
| Veraltete On-Premise- Infrastruktur in Unternehmen der Stufe 2 | -2.1% | Sekundäre urbane Zentren | Mittelfristig (2–4 Jahre) |
| Fragmentierte Aufsicht zwischen BSSN, Kominfo, OJK | -1.9% | Landesweit, alle regulierten Sektoren | Kurzfristig (≤ 2 Jahre) |
| Geringe Durchdringung von Cyber-Versicherungen | -1.4% | National, am schwächsten bei KMU | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Mangel an zertifizierten Bahasa-sprechenden Cybersicherheitsfachkräften
Indonesien benötigt bis 2025 100.000 Sicherheitsspezialisten, produziert jedoch nur einen Bruchteil dieser Zahl, obwohl das Programm Digitales Talentestipendium von 2018 bis 2024 500.000 Personen ausgebildet hat. Gehaltsprämien lenken Fachkräfte zu Fintechs und Telekommunikationsunternehmen um, sodass Teams für kritische Infrastrukturen unterbesetzt bleiben. Einstiegsgehälter von durchschnittlich IDR 120–180 Millionen pro Jahr schrecken KMU davon ab, eigene Analysten einzustellen. Infolgedessen wächst die Nachfrage nach MSSP-Verträgen und automatisierten SOC-Tools, jedoch verzögern lange Onboarding-Zeiten die Bereitschaft zur Incident-Response nach wie vor.
Fragmentierte Aufsicht erzeugt Compliance-Unklarheit
Unternehmen jonglieren mit parallelen Vorgaben – den Incident-Normen von BSSN, der PDP-Durchsetzung durch Kominfo, den Fintech-Regeln von OJK und der SysSec-Verordnung 2/2024 von Bank Indonesia – was Prüfungsmüdigkeit und doppelte Berichterstattung erzeugt. Während des Nationalen Rechenzentrum-Ausfalls verlangsamten überlappende Befehlsstrukturen die Ursachenanalyse und verdeutlichten das Fehlen einer einheitlichen Cyber-Doktrin. Multinationale Unternehmen weisen daher unverhältnismäßig hohe Budgets für die juristische Auslegung und zusätzliche Governance-Ebenen zu, was kurzfristige Investitionen in proaktive Verteidigungswerkzeuge dämpft – insbesondere bei ressourcenbeschränkten Neueinsteigern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
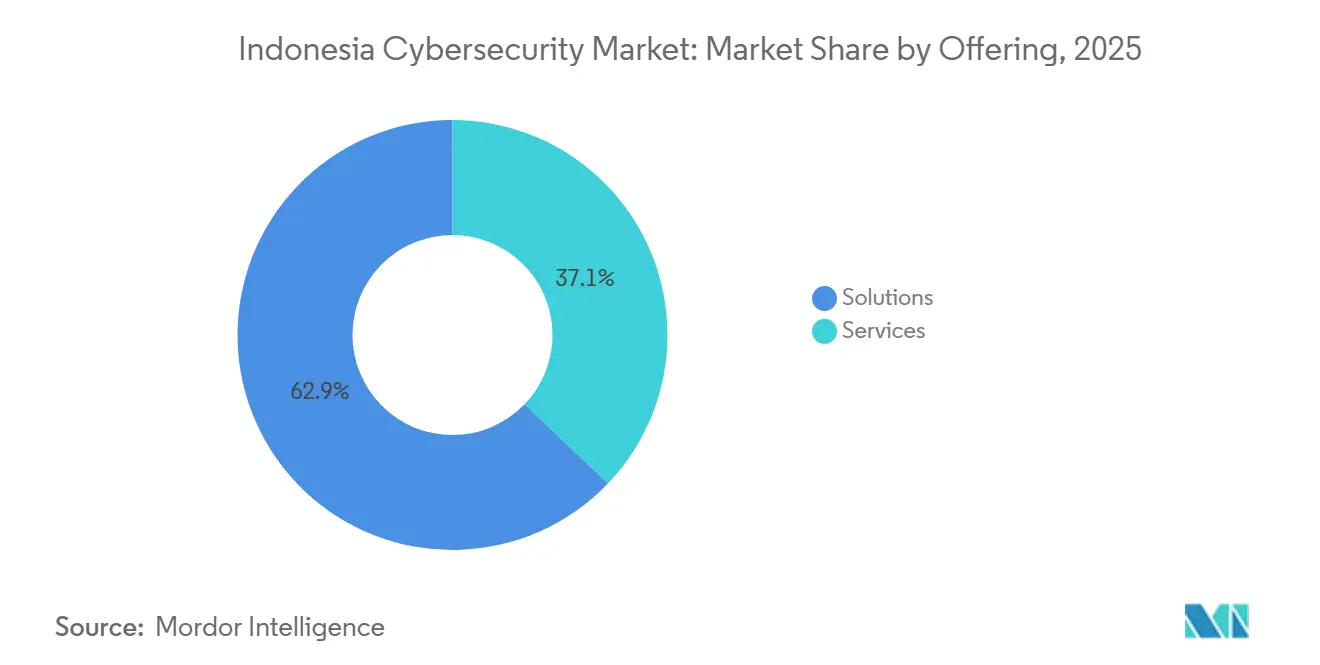
Gemischte Lösungsdominanz und DienstleistungsaufschwungLösungen generierten im Jahr 2025 62,86 % des Umsatzes, angeführt von Netzwerk-Firewalls, sicheren Web-Gateways und Endpunkt-Agenten, die Indonesiens Ransomware-Welle adressieren. Die Marktgröße des Indonesien Cybersicherheitsmarkts für Lösungen belief sich 2025 auf 0,85 Milliarden USD und verfolgt einen zweistelligen Wachstumspfad, da PDN-Ausbau und BI-FAST-Compliance ganzheitliche Plattform-Upgrades vorantreiben. Datenverlustprävention und Identity-Governance-Bereiche profitieren von den Sanktionen des Gesetzes zum Schutz personenbezogener Daten von bis zu 2 % des Umsatzes, was Vorstände dazu veranlasst, Verschlüsselung und Privileged-Access-Vaults zu finanzieren. Gleichzeitig steigt die Nachfrage nach Container-Workload-Schutz bei digital-nativen Banken, die Microservices einsetzen.
Managed Services wird voraussichtlich einen CAGR von 21,14 % verzeichnen und damit Produkte übertreffen, da überlastete CISOs auf ergebnisorientierte Vertragsmodelle umschwenken. MDR-, SOC-als-Dienstleistung- und Schwachstellenmanagement-Abonnements erweisen sich als attraktiv für KMU, denen rund um die Uhr tätige Analysten fehlen. Beratungsabteilungen bündeln Zero-Trust-Referenzdesigns und regulatorische Lückenanalysen, um das Onboarding zu vereinfachen. Der Indonesien Cybersicherheitsmarkt setzt weiterhin auf hybride Bereitstellung, wobei Anbieter Hardware-Erneuerung, Software-Lizenzierung und Managed Detection in einheitlichen Preismodellen pro Nutzer bündeln, um Investitionsbarrieren zu senken.

Nach Bereitstellungsmodus:
Tradition trifft auf Cloud-BeschleunigungOn-Premise-Umgebungen machten 2025 53,33 % der Ausgaben aus, da Bank Indonesia, OJK und BSSN weiterhin Datensouveränität priorisieren. Finanzinstitute fordern lokales Schlüsselmanagement, und staatseigene Unternehmen betreiben Mainframes, die sich schlecht in Public-Cloud-Kontrollen integrieren lassen. Infolgedessen blieb der Marktanteil des Indonesien Cybersicherheitsmarkts für On-Premise-Hardware-Sicherheitsmodule, Netzwerksegmentierungsgeräte und SIEM-Systeme trotz langer Erneuerungszyklen hoch.
Cloud-basierte Sicherheit expandiert jedoch mit einem CAGR von 23,92 %, da Microsoft Azure Indonesien-Regionen, AWS Jakarta und Telkoms Batam-Hyperscale-Standorte in Betrieb gehen. SaaS-basierte SWG-, CASB- und SASE-Angebote sprechen digital-native Banken und Einzelhandels-Apps an, die Transaktionsspitzen skalieren. Die Marktgröße des Indonesien Cybersicherheitsmarkts für Cloud-Sicherheit soll bis 2031 1,85 Milliarden USD übersteigen, angetrieben durch „Modell-zu-Daten”-Architekturen, die im Rahmen der One-Data-Policy vorgeschrieben sind. Hybride Mesh-Ansätze mit lokaler Datenebene und Cloud-Steuerungsebene etablieren sich als bevorzugtes Design, um sowohl Compliance- als auch Agilitätsanforderungen zu erfüllen.
Nach Unternehmensgröße:
Unternehmensbudgets versus KMU-DynamikGroßunternehmen machten 2025 70,15 % des Umsatzes aus, was auf umfangreiche SOC-Strukturen, mehrschichtige Abwehrmaßnahmen und Compliance-Ausgaben in den Bereichen Banken, Telekommunikation und Fertigung zurückzuführen ist. Vorstände genehmigen siebenstellige Ausgaben für KI-gesteuerte XDR, Deception-Farmen und Red-Team-Mandate nach aufsehenerregenden Sicherheitsverletzungen. Viele haben begonnen, die Tool-Proliferation zu konsolidieren und sich auf Plattformanbieter zuzubewegen, die domänenübergreifende Analysen und Lizenzoptimierung versprechen.
Umgekehrt verzeichnen KMU einen CAGR von 21,93 % und schließen die Lücke, da QRIS-Einführung und PDP-Durchsetzung selbst Kleinsthändler dazu zwingen, PCI-DSP und grundlegenden Endpunktschutz zu implementieren. Cloud-native Bundles mit Preisgestaltung pro Händler sind beliebt, und staatliche E-Beschaffungsportale verlangen zunehmend den Nachweis der ISO-27001-Konformität. Branchenverbände des Indonesien Cybersicherheitsmarkts erproben Sammelkaufprogramme, damit Genossenschaften zu Bruchteilskosten auf SOC-Warnmeldungen zugreifen können, was die latente KMU-Nachfrage weiter erschließt.
Nach Endnutzer-Vertikale:
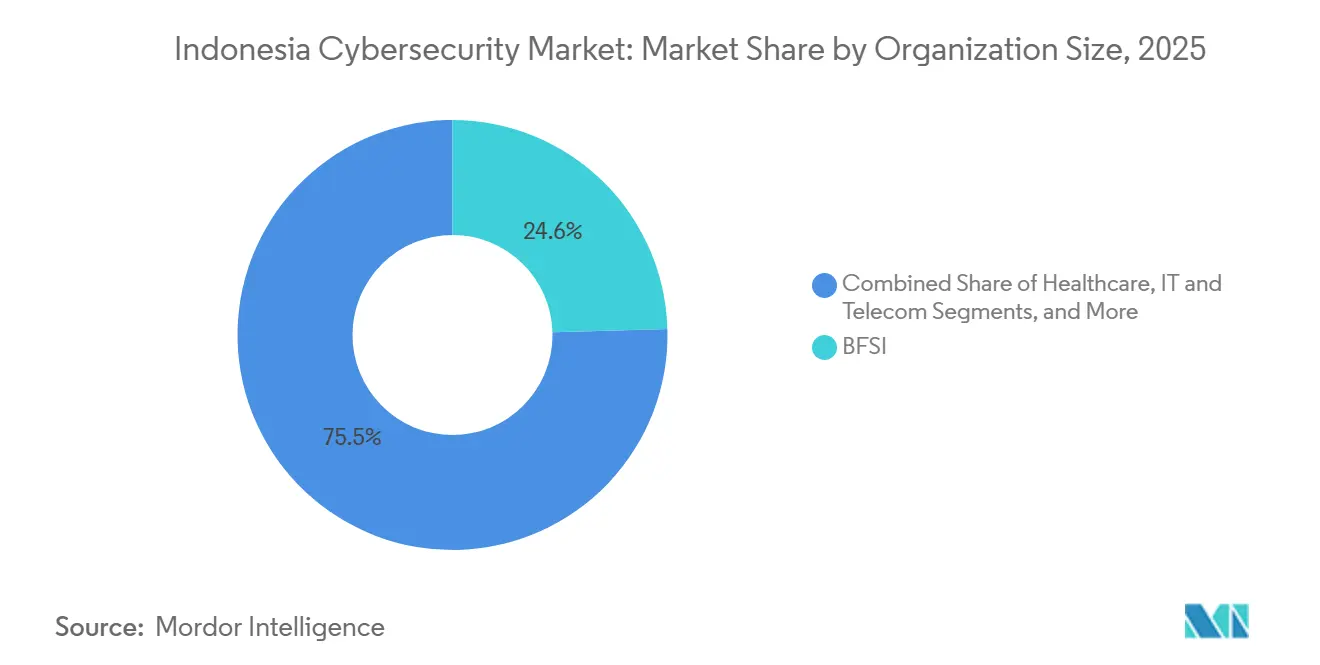
BFSI-Dominanz, Aufschwung im GesundheitswesenBFSI lieferte 2025 24,55 % des Werts, da traditionelle Banken, digitale Herausforderer und islamische Institute allesamt API-Gateways und Tokenisierungsbarrieren verstärkten. Die Marktgröße des Indonesien Cybersicherheitsmarkts für Banklösungen soll bis 2031 1,28 Milliarden USD überschreiten, geleitet von BIs Vorstoß für Echtzeitzahlungen und den Basel-III-Richtlinien für Cyberrisiken. Betrugsmanagement-Suiten mit maschineller Lernanalyse der Nutzlast sind mittlerweile Mindestanforderung für die zehn größten Kreditgeber.
Das Gesundheitswesen, das mit einem CAGR von 22,58 % wächst, holt schnell auf, da die Einführung elektronischer Patientenakten und die Ausweitung der Telemedizin sensible personenbezogene Daten online bringen. Provinzielle IKT-Audits, die eine Bereitschaftslücke von 2,74 auf einer 5-Punkte-Skala aufdeckten, lösten neue Budgetposten für die Absicherung von Krankenhausinformationssystemen aus. Die erste Welle von Sicherheitsinvestitionen konzentriert sich auf die Verschlüsselung von Patientendaten, sichere PACS und Zwei-Faktor-Authentifizierung für klinisches Personal. Anbieter, die HIPAA-ähnliche Compliance-Zuordnung zu Indonesiens PDP anbieten, genießen einen First-Mover-Vorteil, da Krankenhausgruppen die Beschaffung über Provinzen hinweg konsolidieren.
Geografische Analyse
Jakarta, Depok, Tangerang und Bekasi bilden das Epizentrum des indonesischen Cybersicherheitsmarkts und tragen gemeinsam mehr als die Hälfte der jährlichen Ausgaben bei, was auf dichte Finanzzentren und Regierungsministerien zurückzuführen ist. Rechenzentrumscluster in Cikarang unterstützen den Ausbau souveräner Cloud-Infrastrukturen, während der Großraum Jakarta den Großteil der SOC-Einrichtungen beherbergt. Die Fertigungsachse Bekasi-Karawang in Westjava folgt dicht dahinter und erzeugt eine steigende Nachfrage nach OT-Firewalls und industriellen IDS, die 5G-vernetzte Produktionslinien absichern.
Batam Island in Sumatra entwickelt sich zu einem regionalen Knotenpunkt, nachdem Microsoft, Telkom und Pegatron Hyperscale-Rechenzentren und 5G-Fabriken unterstützt haben. Die Größe des indonesischen Cybersicherheitsmarkts in Batam wird für 2026 auf 92,4 Millionen USD geschätzt und liegt auf Kurs für eine CAGR von 23,2 %, da die grenzüberschreitende Konnektivität nach Singapur fintech- und Datenanalyse-Workloads beschleunigt. Ostindonesien, einschließlich Sulawesi und Papua, befindet sich noch in einem frühen Stadium, profitiert jedoch vom Palapa-Ring-Glasfaserprojekt des Kominfo, das die Latenz reduziert und die sichere Einführung von E-Government fördert.
Regionale Unterschiede bestehen weiterhin: Städte der zweiten Reihe wie Semarang, Makassar und Balikpapan sind häufig auf veraltete Perimeter-Tools angewiesen und sehen sich mit einem erheblichen Mangel an Humankapital konfrontiert. Staatliche Förderprogramme, die an die PDP-Compliance geknüpft sind, zielen darauf ab, diese Kluft zu überbrücken, indem sie die Einführung von Cloud-basiertem SWG und E-Mail-Sicherheit in kommunalen Behörden subventionieren. Die künftige Hauptstadt Nusantara bietet die Möglichkeit, eine cyber-resiliente Infrastruktur auf der grünen Wiese zu gestalten und damit potenziell neue Maßstäbe für sichere Smart-City-Implementierungen in Südostasien zu setzen.
Regulatorisches Umfeld
Indonesiens Cybersicherheits-Governance stützt sich auf die Badan Siber dan Sandi Negara (BSSN), die gemäß der Präsidialverordnung Nr. 28 von 2021 als nationaler Koordinator benannt ist. Eine neuere Regelungsebene, die Präsidialverordnung Nr. 47 von 2023 (in Kraft seit 20. Juli 2023), formalisiert eine nationale Cybersicherheitsstrategie und eine Struktur für das Krisenmanagement im Cyberbereich, was die Erwartungen an behördenübergreifende Vorbereitung und klarere Rollen bei größeren Vorfällen erhöht.
Die operative Compliance wird durch BSSN-Vorschriften und sektorale Regeln geprägt, die vom Ministerium für Kommunikation und Digitales (Komdigi), Bank Indonesia und OJK durchgesetzt werden, was zu parallelen Verpflichtungen für Vorfallsbehandlung und Kontrollen führt. Die BSSN-Verordnung Nr. 2 von 2024 verstärkt die Anforderungen an die Kontinuitätsplanung für Ministerien und Betreiber elektronischer Systeme, während die BSSN-Verordnung Nr. 8 von 2020 weiterhin grundlegende Anforderungen an die Umsetzung der Sicherheit elektronischer Systeme festlegt und damit die Nachfrage nach prüfbaren Kontrollen, getesteten Notfallplänen und Berichtsabläufen über kritische Dienste hinweg verstärkt.
Wertschöpfungskettenanalyse
Die Wertschöpfungskette der Cybersicherheit in Indonesien beginnt mit globalen Plattform- und Produktanbietern, die Netzwerk-, Endpunkt-, Identitäts- und Cloud-Sicherheitstechnologien liefern. Die Lokalisierung wird in der Regel von indonesischen Distributoren und Systemintegratoren übernommen, die das Bündeln, die Bereitstellung und die Compliance-Dokumentation für lokale Anforderungen verwalten. Für den öffentlichen Sektor und regulierte Einsätze durchlaufen Produkte und Lösungen häufig Sicherstellungsschritte im Zusammenhang mit Komdigi (einschließlich SDPPI-bezogener Zertifizierungspraktiken, die für die staatliche Nutzung angeführt werden) sowie die Ausrichtung an BSSN-Standards, was die Rolle lokaler Partner bei Tests, Dokumentation und Umsetzung erhöht.
Die Erbringung von Dienstleistungen und der Betrieb konzentrieren sich auf inländische SOC- und Managed-Service-Infrastrukturen. Anbieter wie Telkomsigma und Lintasarta betreiben lokale Überwachungs- und Reaktionsfähigkeiten, um den Präferenzen hinsichtlich Datenresidenz und Souveränität gerecht zu werden. Um diese Ankerpunkte herum unterstützen indonesische Spezialisten, darunter Xynexis, Defenxor und Spentera, die vorgelagerte Bewertung und die nachgelagerte Reaktion auf Vorfälle mit Penetrationstests, Forensik und Sanierungsdiensten. Kooperations- und Kompetenzaufbau-Initiativen, wie das Indonesia-Australia Cybersecurity Symposium unter Beteiligung von RMIT und lokalen Unternehmen, verbinden zudem Wissenschaft, Anbieter und Praktiker, um Talentpools und Umsetzungskapazitäten zu erweitern.
Wettbewerbslandschaft
Globale Marktführer – IBM, Cisco, Fortinet, Palo Alto Networks – behalten durch breite Produktportfolios und bewährte Compliance-Toolkits eine starke Markenstellung. Ihre lokalen Vertriebspartner kooperieren mit PT Telkomsigma und PT Multipolar, um Datenlokalisierungsklauseln zu erfüllen. Fortinets Einführung von Virtual FortiGate auf IBM Cloud in 31 Rechenzentren ist ein Beispiel für die Zusammenarbeit von Anbietern, die darauf abzielt, den Bereitstellungsaufwand für BFSI- und Fertigungsmieter zu reduzieren[3].
Einheimische Spezialisten entwickeln differenzierte vertikale Angebote: PT Xynexis International bietet Red-Team- und OT-Forensik-Dienstleistungen an, die auf BSSN-Mandate ausgerichtet sind, während Peris.ai KI-gestützte Bug-Bounty-Marktplätze anbietet, um Talentlücken zu schließen. MSSPs wie Dwarapala und Bluesify Solutions skalieren ihre MDR-Präsenz nach frischen Kapitalzuflüssen und zielen auf KMU und Provinzbehörden ab, denen eine 24×7-Überwachung fehlt. Der Wettbewerbsdruck steigt, da Hyperscaler native Sicherheitsfunktionen einbetten – Azure Sentinel, Google Chronicle –, was reine Softwareanbieter dazu zwingt, analytische Raffinesse und regulatorische Zuordnung zu betonen.
Partnerschafts- und Investitionstrends spiegeln eine Konsolidierung wider: CYFIRMA sicherte sich neue Mittel von MDI Ventures, um Bedrohungsanalyse-Knoten in Jakarta auszubauen, und Indosat integrierte NVIDIAs Blackwell-GPUs, um den KI-SOC-Durchsatz zu steigern. Marktteilnehmer sind erfolgreich, wenn sie Support, Dokumentation und Dashboards auf Bahasa-sprechende Teams zuschneiden. Die fünf größten Anbieter halten zusammen rund 38 % des Umsatzes, was den Markt in einem moderat konzentrierten Bereich positioniert, aber Wachstumspotenzial in KMU-Bundles, OT-Abwehr und Scharia-konformem Banking offenlässt.
Marktführer im Bereich Cybersicherheit in Indonesien
-
IBM Corporation
-
Cisco Systems, Inc.
-
Dell Technologies Inc.
-
FUJITSU Limited
-
Intel Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Indonesischer Cybersicherheitsmarkt Unternehmen in diesem Bericht
- IBM Corporation
- Cisco Systems Inc.
- Fortinet Inc.
- Palo Alto Networks Inc.
- Trend Micro Incorporated
- Check Point Software Technologies Ltd.
- PT Xynexis International
- PT Telkomsigma (Telkom Indonesia)
- PT Daya Cipta Mandiri Solusi (Noosc)
- PT Sakti Solusi Data
- PT Mitra Integrasi Komputindo
- Dell Technologies Inc.
- Huawei Technologies Co. Ltd.
- Microsoft Corporation
- Amazon Web Services Inc.
- Google Cloud
- CyberArk Software Ltd.
- CrowdStrike Holdings Inc.
- Kaspersky Lab
- Sophos Ltd.
- PT Xapiens Teknologi Indonesia
- Zscaler Inc.
- Darktrace plc
- PT Sigma Cipta Caraka
Marktchancen und Zukunftsaussichten
Souveränitätsorientierte Sicherheitsoperationen und die Umsetzung von Compliance-Anforderungen schaffen klaren Freiraum, da Regierungsstellen und regulierte Einrichtungen ihre Erwartungen an Vorfallsbereitschaft und Kontinuität im Rahmen der von der BSSN geführten Anforderungen verschärfen. Die operativen Auswirkungen von Ransomware-Störungen, einschließlich des Ausfalls des National Data Center im Juni 2024, der 282 Behörden betraf, haben die Nachfrage nach getesteter Notfallplanung, unveränderlicher Backup-Orchestrierung und Incident-Response-Vereinbarungen erhöht. Käufer suchen zudem nach messbaren SOC-Ergebnissen (Alarmierung, Triage, Eindämmung), die geprüft werden können.
Programme zur Personalentwicklung erweitern zudem einen kurzfristigen Einstieg für Managed Services und standardisierte Betriebsmodelle, insbesondere außerhalb von Jakarta, wo zertifizierte Fachkräfte weiterhin knapp sind. Ein für 2030 gesetztes Ziel, über Kominfo in Zusammenarbeit mit Indosat Ooredoo Hutchison und Mastercard 1 Million digitale Talente im Bereich Cybersicherheit auszubilden, erweitert zusammen mit privaten Initiativen wie der im Juni 2025 erfolgten Finanzierung eines Cybersicherheits-Schulungszentrums in Jakarta durch Innov8 den Talentpool für SOC-Analysten und Incident Responder und unterstützt gleichzeitig die Nachfrage nach Playbooks, Automatisierung und MDR-Paketen. Getrennt davon zielt das 2026 von ITSEC Asia und ADIGSI ins Leben gerufene National Cyber Resilience Programme (Gerakan Nasional Ketahanan Siber) auf mehr als 1.000 Teilnehmer ab und bietet Anbietern und MSSPs einen weiteren Kanal, um Bereitschaftsbewertungen, Planübungen und compliance-konforme Tools an eine benannte nationale Initiative anzuknüpfen.
Neueste Industrielle Entwicklungen in Indonesischer Cybersicherheitsmarkt
- Juli 2026: Einführung des Indonesia Sovereign Security Operations Center (SOC) unter Nutzung der Splunk Cloud Platform und von Splunk Enterprise Security für KI-basierte Bedrohungserkennung in Echtzeit. Der Einsatz erweitert die souveräne Bedrohungsüberwachung und richtet die Handhabung von Sicherheitsdaten an nationalen Anforderungen aus. Er demonstriert eine landesweite, KI-gestützte Bedrohungsüberwachung und datensouveränitätskonforme Sicherheitsdienste.
- März 2026: Einführung eines Security Command Center in Zusammenarbeit mit Cisco, um ML für die Echtzeit-Abwehr von Bedrohungen zu nutzen. Die Zusammenarbeit bietet indonesischen Unternehmen eine Echtzeit-Cyberabwehrfähigkeit. Sie beschleunigt die Einführung ML-gestützter Sicherheitsoperationen über ein von Telekommunikationsanbietern geführtes Ökosystem.
- März 2026: Einführung der Sovereign-Core-Plattform (autonomes KI-Management) mit gestärkten Partnerschaften mit Telkom Indonesia und BSSN. Die autonome KI-basierte Cybersicherheitsinfrastruktur stärkt Indonesiens souveräne Fähigkeiten für kritische NR- und Telekommunikationsanlagen. Sie positioniert IBM innerhalb nationaler Initiativen zur Cybersicherheitssouveränität sowie bei kritischen NR-/Telekommunikationsanlagen.
Indonesischer Cybersicherheitsmarkt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Für diese Studie wird der Indonesien Cybersicherheitsmarkt definiert als die Ausgaben in Indonesien für Cybersicherheitssoftware, -hardware und -dienstleistungen, die Cyberrisiken in Unternehmens- und öffentlichen IT- und Cloud-Umgebungen verhindern, erkennen und darauf reagieren.
Ausschlüsse aus dem Umfang: Diese Größenbestimmung schließt allgemeines IT-Outsourcing, das nicht sicherheitsorientiert ist, ausschließlich für Verbraucher im Einzelhandel verkaufte Antivirensoftware sowie Verluste durch Cyberkriminalität aus (da diese keine Anbietererlöse darstellen).
Segmentierungsübersicht
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugriffsmanagement
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheitsausrüstung
- Endpunktsicherheit
- Sonstige Lösungen
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienste
- Lösungen
- Nach Bereitstellungsmodus
- On-Premise
- Cloud
- Nach Unternehmensgröße
- KMU
- Großunternehmen
- Nach Endnutzer-Vertikale
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel
- Energie und Versorgung
- Fertigung
- Sonstige
Datenquellen, Marktgrößenbestimmung und Validierung
Desk Research
Die Desk Research half uns, die Ausgangsbasis für Indonesiens digitale Aktivitäten und den politischen Kontext zu schaffen, der Sicherheitsbudgets antreibt. Wir haben öffentliche Quellen herangezogen, wie BSSN-Veröffentlichungen zu Cybervorfällen, Kominfo-Updates zu digitalen und Datenschutzprogrammen sowie nationale Statistiken von BPS zu Unternehmensanzahlen und IKT-Adoptionssignalen.
Um sicherzustellen, dass die Annahmen mit dem übereinstimmen, was Käufer tatsächlich einsetzen, haben wir auch Quellen wie Bank-Indonesia- und OJK-Veröffentlichungen zur Bankdigitalisierung und Risikopriorität sowie Leitlinien globaler Normungsgremien wie ISO und NIST herangezogen, die in lokalen Sicherheitsprogrammen häufig referenziert werden. Unternehmensberichte, Investorenpräsentationen, seriöse Presseberichte und Verbandswebseiten wurden zur Überprüfung des Produktfokus und der Markteinführungsintensität genutzt. Bei Bedarf haben wir kostenpflichtige Abonnements für Unternehmensfinanzdaten und -informationen, Nachrichten und Finanzdaten, Patentdatenbanken sowie eine Import- und Export-Versanddatenbank auf Sendungsebene zur Richtungsvalidierung genutzt (die hier aufgeführten Quellen sind illustrativ, und viele weitere Referenzen wurden für die Erhebung, Validierung und Klärung verwendet).
Primärinterviews und Umfragen
Primärforschung wurde eingesetzt, um Adoption, Preisgestaltung und Kaufzyklen in ganz Indonesien zu testen, insbesondere dort, wo öffentliche Daten auf hohem Niveau bleiben. Wir haben mit einer Mischung aus Sicherheitsdienstleistern, Lösungsdistributoren, Managed-Security-Teams und Unternehmenskäufern aus regulierten und sich schnell digitalisierenden Sektoren gesprochen, um zu bestätigen, wie sich die Ausgaben zwischen Dienstleistungen und Tools aufteilen und wie Cloud-Bereitstellung beschafft wird.
Verteilung der Befragten in der Primärforschung
| Unternehmenstyp | Position des Befragten |
|---|---|
| Oberste Ebene: 32 % | CXOs: 18 % |
| Mittlere Ebene: 47 % | Funktions-/Bereichsleiter: 30 % |
| Kleinere Anbieter: 21 % | Manager: 52 % |
Marktgrößenbestimmung und Prognose
Die Größenbestimmung beginnt mit einem Top-down-Aufbau, der den Nachfragepool aus Indonesiens Unternehmensbasis und digitaler Intensität rekonstruiert und dann die Sicherheitsausgabenneigung nach Sektor anwendet, bevor diese in Anbietererlöse umgewandelt wird. Das Ergebnis wird anschließend durch selektive Bottom-up-Annäherungen bestätigt, wie z. B. stichprobenartige durchschnittliche Verkaufspreise (ASP) nach Workload, Kanalprüfungen zu Dienstleistungsanbindungsraten und partielle Anbieter-Rollups für Kategorien, bei denen die Offenlegung klarer ist.
Einige für diesen Markt relevante Eingangsgrößen umfassen das Tempo der Cloud-Workload-Migration, lokal gemeldete Vorfallhäufigkeit und -schwere, Aktivitäten zur Einhaltung von Datenschutz- und kritischer Infrastruktur, Sicherheitspersonallücken, die die Nachfrage nach Managed Services antreiben, sowie die sektorweise Digitalisierung (insbesondere BFSI, Telekommunikation, E-Commerce und Regierung). Die Preisgestaltung wurde sorgfältig behandelt, da Vertragsstrukturen variieren; daher wurden ASP-Spannen durch Interviews validiert und für mehrjährige Vertragsstrukturen und Verlängerungsmuster angepasst. Für die Prognose verwendeten wir eine Szenarioanalyse, unterstützt durch eine einfache multivariate Regressionsbetrachtung, bei der makroökonomische IT-Ausgaben, Cloud-Adoption und regulatorische Durchsetzungsintensität die wichtigsten Treiber waren, die mit Expertenmeinungen einem Stresstest unterzogen wurden. Wenn die Bottom-up-Sichtbarkeit für kleinere Anbieter schwach war, wurden Lücken durch konservative Umsatzbänder und Kanalanteilsannahmen behandelt, die in Folgegesprächen erneut überprüft wurden.
Datenvalidierung und Aktualisierungszyklus
Die Gesamtwerte wurden durch mehrere Prüfungen trianguliert, sodass ungewöhnliche Spitzen oder Einbrüche anhand unabhängiger Signale wie dem Wachstum von Cloud-Diensten, Mustern bei der Meldung von Sicherheitsverletzungen und Beschaffungsaktivitäten in regulierten Branchen überprüft wurden. Wenn eine Kategorie überschätzt erschien, wurden die Treiberannahmen erneut validiert, die Preisspannen erneut überprüft und dann mit zusätzlichen Branchenkontakten bestätigt, bevor die endgültige Freigabe erfolgte.
Jeder Bericht wird jährlich aktualisiert, und Zwischenaktualisierungen werden vorgenommen, wenn wesentliche Ereignisse die Nachfrage verändern, wie z. B. neue Compliance-Fristen, größere Vorfallwellen oder nennenswerte öffentliche Budgetverschiebungen. Vor der Auslieferung führt ein Analyst einen neuen Durchgang der wichtigsten Eingangsgrößen und aktuellen Entwicklungen durch, was sicherstellt, dass Kunden eine aktualisierte Sichtweise erhalten, die dennoch denselben wiederholbaren Schritten folgt.
Vergleich der Marktgrößenbestimmung des Indonesien Cybersicherheitsmarkts von Mordor Intelligence mit anderen veröffentlichten Schätzungen
Veröffentlichte Zahlen für den Indonesien Cybersicherheitsmarkt variieren häufig, da Forscher nicht immer denselben Umsatzpool zählen und auch unterschiedliche Annahmen für Dienstleistungen, Cloud-Sicherheit und Managed-Detection-Abdeckung anwenden. Unterschiede entstehen auch durch den Zeitpunkt der Wechselkurse, welches Jahr als Basisjahr behandelt wird und ob Schätzungen nach wesentlichen politischen oder vorfallbedingten Änderungen aktualisiert werden.
In der Praxis werden die größten Lücken in der Regel durch Umfangsentscheidungen verursacht – insbesondere wenn eine Schätzung breite IT-Dienstleistungen oder Verbrauchersicherheitsverkäufe einschließt, während eine andere nur Unternehmens- und Regierungssicherheitsausgaben berücksichtigt, die dem Anbieterumsatz entsprechen. Einige Zahlen treiben auch aggressives Wachstum voran, indem sie eine rasche Zero-Trust-Adoption über alle Vertikalen hinweg annehmen, ohne tatsächliche Beschaffungszyklen zu prüfen, und andere halten die Preisgestaltung konstant, selbst wenn sich der Vertragsmix in Richtung Managed Services verschiebt. Die nachstehende Spanne erklärt sich hauptsächlich dadurch, ob Managed Security Services und Cloud-basierte Sicherheit als vollständiger Marktumsatz oder nur als Tool-Ausgaben gezählt werden – eine Entscheidung, die nach lokaler Käufervalidierung bei Mordor Intelligence getroffen wurde.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 1,35 Mrd. USD (2025) | |
| Globale Unternehmensberatung A | 1,10 Mrd. USD (2025) | Schränkt den Umfang häufig auf Software- und Geräteerlöse ein und behandelt Managed Security Services als IT-Dienstleistungen, was das MSSP-geführte Wachstum in Indonesien unterschätzen kann. |
| Branchenverband B | 1,80 Mrd. USD (2025) | Kann breitere digitale Risiko- und angrenzende IT-Beratungsausgaben einschließen und optimistische Annahmen zur Cloud-Sicherheitsdurchdringung verwenden, ohne den Umsatzzeitpunkt bei mehrjährigen Verträgen zu normalisieren. |
Die Tabelle zeigt, dass die wesentlichen Unterschiede nicht mathematischer Natur sind, sondern davon abhängen, was eingeschlossen wird und wann Umsätze erfasst werden. Indem der Umfang auf den Cybersicherheits-Anbieterumsatz in Indonesien beschränkt und die Preisgestaltung sowie der Dienstleistungsmix durch lokale Prüfungen einem Stresstest unterzogen werden, bleibt die endgültige Zahl auf klare Treiber zurückführbar und kann wiederholt werden, wenn neue Daten vorliegen.
Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der aktuelle Wert des Marktes für Cybersicherheit in Indonesien?
Der Markt wird im Jahr 2026 auf 1,62 Milliarden USD bewertet und soll bis 2031 bei einem CAGR von 20,12 % einen Wert von 4,06 Milliarden USD erreichen.
Welches Segment wächst am schnellsten im Markt für Cybersicherheit in Indonesien?
Managed Services wächst am schnellsten mit einem prognostizierten CAGR von 21,14 %, angetrieben durch akute Talentlücken und eine steigende Nachfrage nach ausgelagerten SOC-Funktionen.
Wie beeinflusst die Durchsetzung von Vorschriften die Ausgaben?
Das Gesetz zum Schutz personenbezogener Daten, das seit Oktober 2024 in Kraft ist, verhängt Bußgelder von bis zu 2 % des Jahresumsatzes und veranlasst Unternehmen, aggressiv in Datenverlust-Prävention und Identitäts-Governance zu investieren.
Warum nehmen KMU Cybersicherheitslösungen jetzt schneller an?
QRIS-Mandate haben 14,78 Millionen Händler gewonnen – Korrigiert