
- Afrika
- Argentinien
- Asien
- Australien
- Belgien
- Brasilien
- Chile
- China
- Dänemark
- Deutschland
- Europa
- Europa
- Frankreich
- Griechenland
- Hongkong
- Indien
- Indonesien
- Israel
- Italien
- Japan
- Kanada
- Katar
- Kolumbien
- Malaysia
- Mexiko
- Naher Osten und Afrika
- Neuseeland
- Niederlande
- Nordamerika
- Norwegen
- Österreich
- Philippinen
- Polen
- Portugal
- Russland
- Saudi-Arabien
- Schweden
- Schweiz
- Singapur
- Spanien
- Südafrika
- Südamerika
- Südkorea
- Südostasien
- Taiwan
- Thailand
- Ungarn
- Vereinigte Arabische Emirate
- Vereinigte Staaten
- Vietnam
Cybersecurity-Marktanalyse von Mordor Intelligence
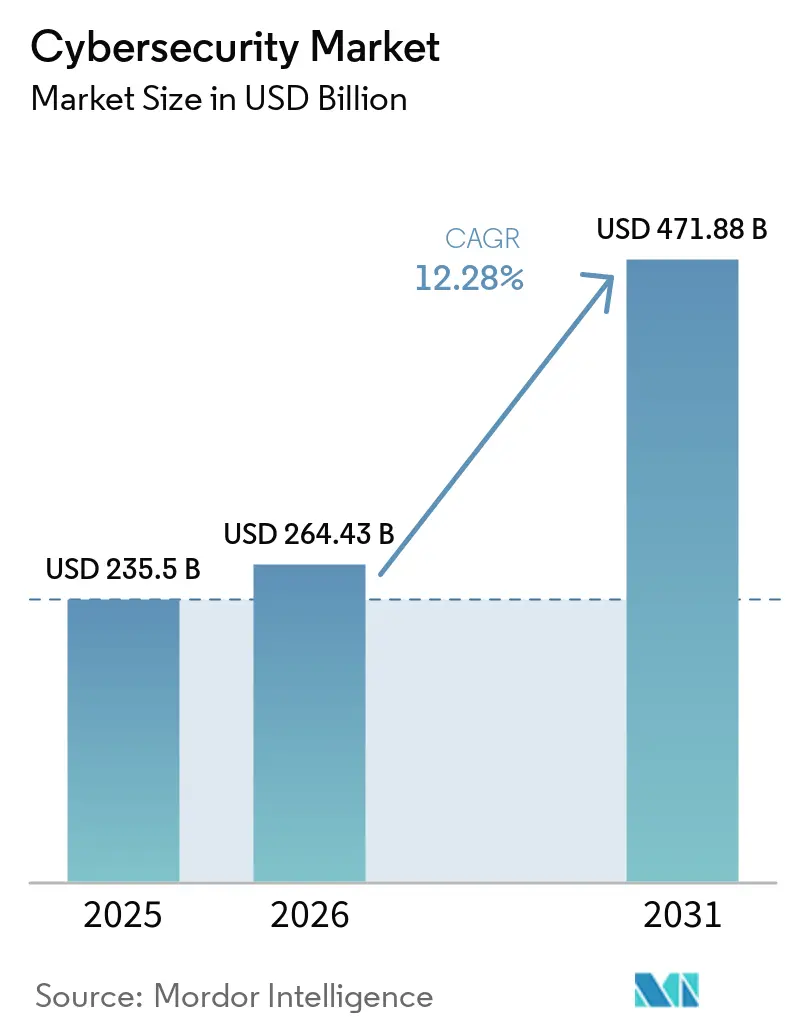
Die Cybersecurity-Marktgröße wird für 2026 auf 264,4 Milliarden USD geschätzt und für 2027 auf 296,9 Milliarden USD prognostiziert, mit einem Erreichen von 519,7 Milliarden USD bis 2032, was einem CAGR von 11,85 % von 2027 bis 2032 entspricht.
Cloud-first-Beschaffung macht Sicherheitskontrollen zu einem Bestandteil der Architektur für Daten, Anwendungen und hybride Belegschaften. Die IT-OT-Konvergenz weitet den Schutz auf industrielle und versorgungswirtschaftliche Betriebe aus, da die Remote-Konnektivität die Angriffsflächen vergrößert. Versicherungszeichnung und Compliance im öffentlichen Sektor übersetzen diese Risiken in dokumentierte Kontrollanforderungen und steigern die Nachfrage nach Überwachungs-, Identitäts- und Reaktionsdiensten. In den Vereinigten Staaten koexistieren ausgereifte Unternehmensprogramme mit einer schnell wachsenden Akzeptanz in Indien und anderen Märkten im Asien-Pazifik-Raum, wo Prüfungs- und Vorfallsarbeitslasten lokale Lieferbedürfnisse erzeugen. Anbieter, die Cloud-Plattformen mit verwalteten Betriebsabläufen und Migrationsunterstützung kombinieren, können wiederkehrende Budgets erschließen und gleichzeitig industriellen, finanziellen und öffentlichen Käufern helfen, Integrationskosten zu managen.
Wichtigste Erkenntnisse des Berichts
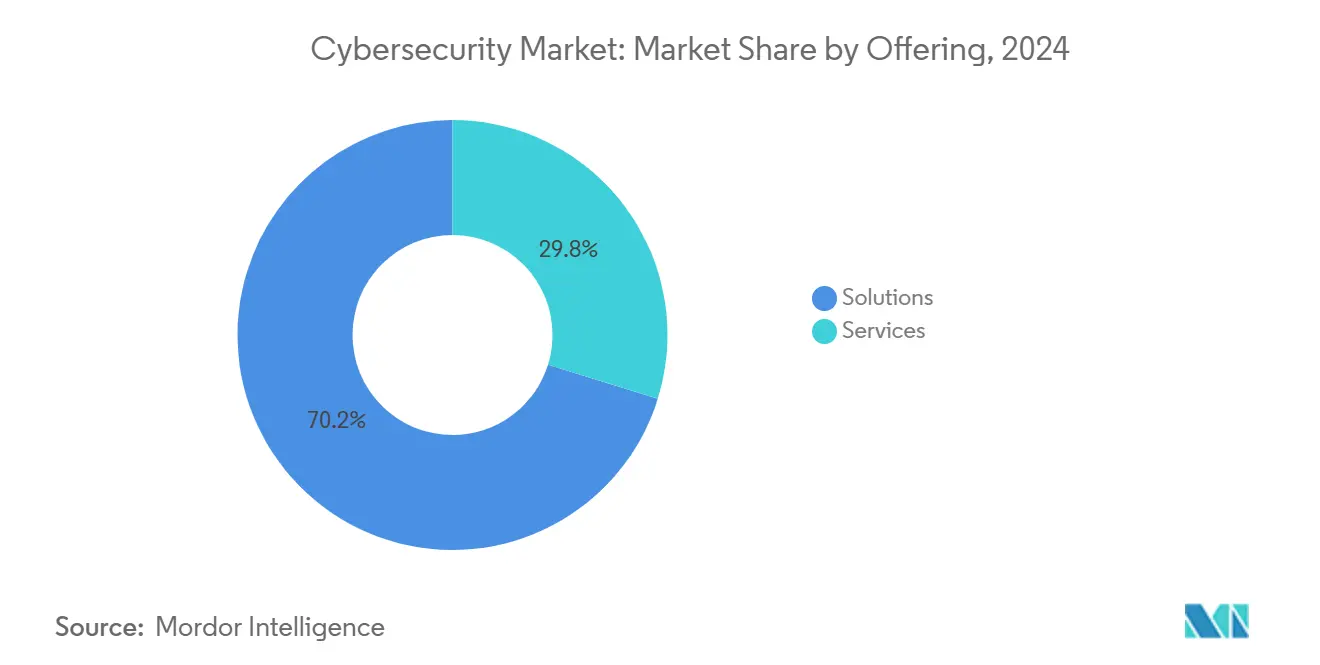
- Nach Angebot entfielen auf Lösungen im Jahr 2026 ein Cybersecurity-Marktanteil von 69,4 %, während Dienstleistungen mit einem CAGR von 12,45 % von 2027 bis 2032 das am schnellsten wachsende Segment darstellen.
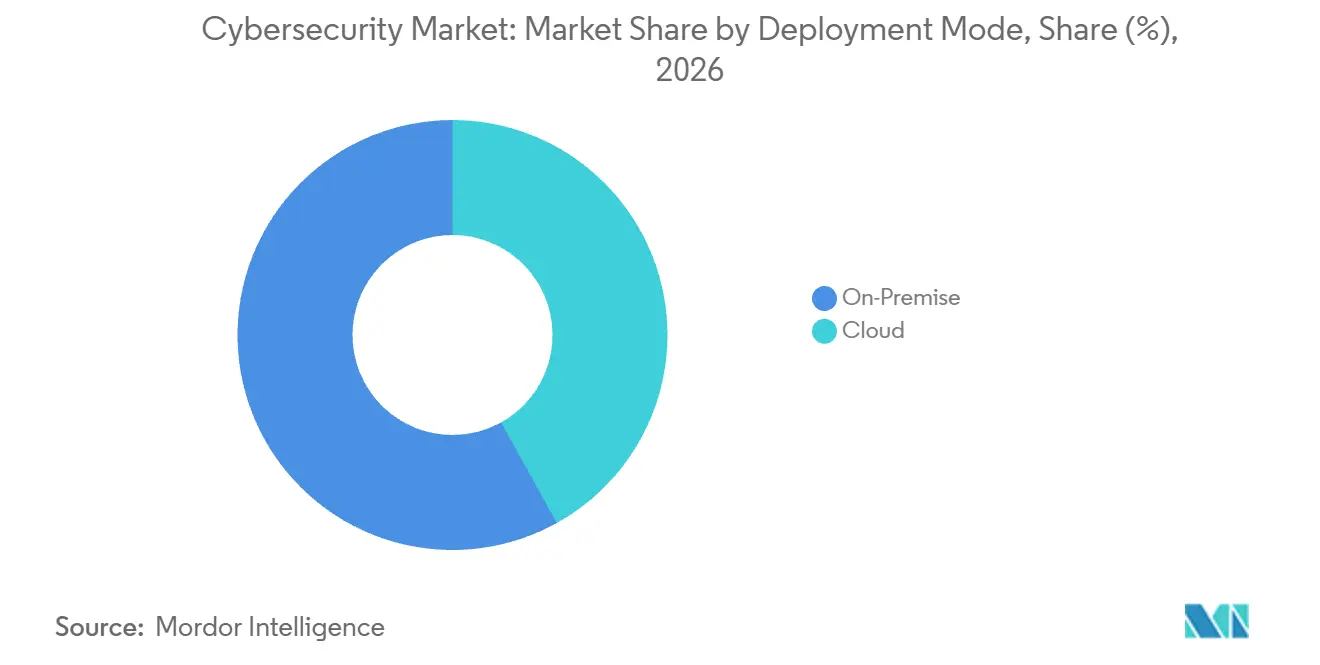
- Der Bereitstellungsmodus zeigt, dass On-Premise im Jahr 2026 einen Anteil von 58,07 % an der Cybersecurity-Marktgröße hielt, während Cloud mit einem CAGR von 15,5 % von 2027 bis 2032 am schnellsten wächst.
- Die Nachfrage nach Endnutzerbranchen wurde von BFSI mit einem Anteil von 25,87 % im Jahr 2026 angeführt, während Einzelhandel und E-Commerce mit einem CAGR von 14,65 % von 2027 bis 2032 am schnellsten wächst.
- Nach Unternehmensgröße repräsentierten Großunternehmen im Jahr 2026 einen Cybersecurity-Marktanteil von 67,23 %, während kleine und mittlere Unternehmen (KMU) das Wachstum mit einem CAGR von 12,95 % von 2027 bis 2032 anführen.
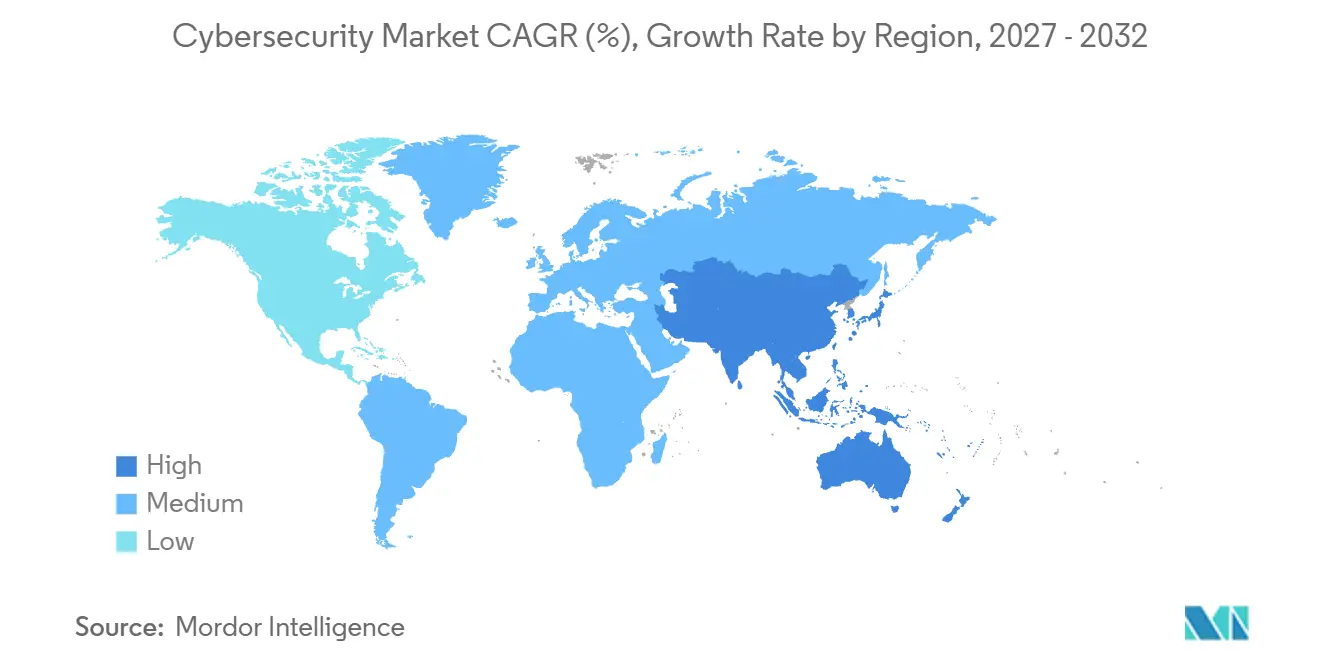
- Geografisch hielt Nordamerika im Jahr 2026 einen Anteil von 42,47 %, während Asien-Pazifik mit einem CAGR von 16,4 % von 2027 bis 2032 am schnellsten wächst.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Beschleunigte Cloud-first-Digitaltransformation | +3.7% | Europäische Union; Vereinigte Staaten | Kurzfristig (≤ 2 Jahre) |
| IT-OT-Sicherheitskonvergenz in kritischen Infrastrukturen | +2.9% | Vereinigte Staaten; Europa; Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Zero-Trust-Architektur-Mandate für hybride Belegschaften | +2.6% | Vereinigte Staaten; Europäische Union | Kurzfristig (≤ 2 Jahre) |
| Anstieg der Anforderungen bei der Cyber-Versicherungszeichnung | +2.1% | Vereinigte Staaten; Vereinigtes Königreich; Australien | Kurzfristig (≤ 2 Jahre) |
| Vorschriften zur digitalen Souveränität, die lokalisierte Sicherheits-Stacks vorantreiben | +1.7% | Europäische Union; Indien; China | Mittelfristig (2–4 Jahre) |
| Zeitpläne für die Migration zu quantenresistenter Kryptografie | +1.15% | Vereinigte Staaten; Europäische Union; Japan | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Beschleunigte Cloud-first-Digitaltransformation
Cloud-first-Beschaffung erweitert die Anzahl der Unternehmens-Workloads, bei denen Sicherheitskontrollen Daten und Anwendungen begleiten müssen. Eurostat berichtete, dass 52,74 % der EU-Unternehmen im Jahr 2025 kostenpflichtige Cloud-Computing-Dienste nutzten, ein Anstieg um 7,42 Prozentpunkte gegenüber 2023. Unter diesen Cloud-Nutzern kauften 65,49 % Sicherheitssoftwareanwendungen als Cloud-Dienst, wodurch Cybersicherheit Teil der Migrationsentscheidung wurde und nicht erst nachträglich hinzugefügt wird. FedRAMP zählte bis zum 30. Juli im Haushaltsjahr 2025 118 autorisierte Cloud-Dienste, darunter 10 Autorisierungen in diesem Monat, was den Pool für compliance-gebundene US-Käufer erweitert. Die FedRAMP-Autorisierungen von AWS vom April 2025 für Amazon Security Lake unterstützen die zentrale Sicherheitsdatenverwaltung über SaaS-, On-Premise- und Cloud-Quellen hinweg. Anbieter, die Telemetrie und Richtlinien umgebungsübergreifend vereinheitlichen, können daher Budgets erschließen, die von isolierten Appliances hin zu integrierten Cloud-Kontrollen verlagert werden.
IT-OT-Sicherheitskonvergenz in kritischen Infrastrukturen
Betreiber kritischer Infrastrukturen verknüpfen Unternehmensnetzwerke mit Betriebssystemen, sodass Sicherheitsbudgets zunehmend beide Bereiche abdecken. US-Cybersicherheitsbehörden erklärten im April 2026, dass traditionell isolierte OT-Systeme zunehmend vernetzt und ferngesteuert betrieben würden, was die Angriffsflächen kritischer Infrastrukturen vergrößere. Der NIST-Entwurf vom September 2026 erweiterte die OT-Leitlinien für Wasser, Transport und Fertigung und ergänzte dabei das Industrielle Internet der Dinge sowie die Cloud-Konvergenz. Eine SANS-Umfrage vom März 2025 ergab, dass 55 % von mehr als 180 Fachleuten aus dem Bereich kritischer Infrastrukturen über ein Wachstum der ICS/OT-Cybersicherheitsbudgets in den vorangegangenen zwei Jahren berichteten. Am 16. Dezember 2025 genehmigte der Hampton Roads Sanitation District Auftragserteilungen an Jacobs in Höhe von 2,62 Millionen USD, wodurch sein ICS/OT-Cybersicherheits-Supportvertrag für Abwasser auf 5,08 Millionen USD anstieg.[1] Integrierte Überwachung und Segmentierung entwickeln sich daher von Spezialprojekten zu wiederkehrenden Sicherheitsprogrammen für Versorgungsunternehmen und die Industrie.
Zero-Trust-Architektur-Mandate für hybride Belegschaften
Hybride Belegschaften benötigen Identitäts-, Geräte- und Netzwerkkontrollen, die Nutzern über Cloud- und On-Premise-Ressourcen hinweg folgen. Die Federal Zero Trust Strategy des OMB verpflichtete US-Bundesbehörden, bis Ende des Haushaltsjahres 2024 festgelegte Cybersicherheitsstandards und -ziele für Cloud-, On-Premise- und Hybridsysteme zu erfüllen. Der NIST-Leitfaden vom Juni 2025 bietet 19 Beispielimplementierungen, die mit 24 Kooperationspartnern für den hybriden Belegschaftszugang in diesen Umgebungen entwickelt wurden. Der CISA-Mikrosegmentierungsleitfaden vom Juli 2025 gibt zivilen Bundesbehörden phasenweise Planungsmaßnahmen für Cloud-, On-Premise- und Hybridarchitekturen an die Hand. Die NIST-Referenzimplementierungen und die phasenweisen Mikrosegmentierungsmaßnahmen der CISA geben Behörden und ihren Integratoren konkrete Architekturen vor, gegen die sie einkaufen können, was Anbieter begünstigt, die Identitäts-, Geräte- und Netzwerkkontrollen diesen Mustern zuordnen können.
Anstieg der Anforderungen bei der Cyber-Versicherungszeichnung
Die Cyber-Versicherungszeichnung macht Sicherheitskontrollen zur Bedingung für den Abschluss oder die Verlängerung von Versicherungsschutz. CFC erklärte im Juli 2026, dass die Zeichnung dynamischer geworden sei, mit klareren Erwartungen hinsichtlich Mindestsicherheitsstandards. Der Cyber-Haftpflicht-Ausblick 2026 des CAC identifizierte phishing-resistente Mehrfaktorauthentifizierung, Endpunkterkennung, Verwaltung privilegierter Zugriffe und dokumentierte Tests der Incident-Response als nicht verhandelbare Zeichnungsstandards. Diese Anforderungen veranlassen Käufer, Kontrollen zu dokumentieren und Lücken vor Versicherungsgesprächen zu schließen, was die Nachfrage nach Bewertungs-, Überwachungs- und verwalteten Reaktionsdiensten ausweitet. Da der CAC dieselben vier Kontrollen als nicht verhandelbare Zeichnungsstandards auflistet, können Anbieter, deren Produkte prüfbare Nachweise für diese Kontrollen liefern, direkt gegen Zeichnungsbedingungen verkaufen.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Fachkräftemangel im Bereich Cybersicherheit und Lohninflation | -0.9% | Nordamerika; Europa; Australien | Kurzfristig (≤ 2 Jahre) |
| Integrationskomplexität mit Legacy-Infrastruktur | -0.7% | Nordamerika; Europa; Japan | Mittelfristig (2–4 Jahre) |
| API-Wildwuchs, der die Komplexität der Angriffsfläche vergrößert | -0.4% | Vereinigte Staaten; Europäische Union; Indien | Mittelfristig (2–4 Jahre) |
| SOC-Alarmmüdigkeit und Überlastung durch falsch-positive Meldungen, die den ROI begrenzen | -0.3% | Vereinigte Staaten; Vereinigtes Königreich; Singapur | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Fachkräftemangel im Bereich Cybersicherheit und Lohninflation
Der Arbeitskräftemangel im Bereich Cybersicherheit erhöht die Bereitstellungskosten für Überwachungs-, Incident-Response- und Implementierungsarbeiten. Die globale ISACA-Umfrage 2026 ergab, dass 58 % der Organisationen unterbesetzte Cybersicherheitsteams hatten, 61 % offene Stellen aufwiesen und 55 % Schwierigkeiten hatten, qualifizierte Fachkräfte zu halten. Daten der britischen Regierung zeigten, dass der mittlere ausgeschriebene Lohn für Kernstellen im Bereich Cybersicherheit im Jahr 2025 um 6 % auf 58.050 GBP (76.539 USD) stieg, während Arbeitgeber Schwierigkeiten hatten, mit den Marktpreisen Schritt zu halten. Dieselbe Studie ergab, dass 56 % der britischen Cybersicherheitsunternehmen mit schwer zu besetzenden Stellen Schwierigkeiten hatten, Mitarbeiter mit etwa 3 bis 5 Jahren Erfahrung zu rekrutieren. Microsofts interne Security Academy hatte bis April 2025 50.000 Mitarbeiter erreicht, aber offene Stellen und Bindungsdruck schränken den Servicedurchsatz ein und erhöhen die Implementierungskosten.
Integrationskomplexität mit Legacy-Infrastruktur
Legacy-Infrastruktur macht die Cybersicherheitsbereitstellung zu einem Modernisierungsprojekt und nicht zu einem einfachen Softwarekauf. Ciscos globaler Bereitschaftsindex 2025 verknüpft technische und finanzielle Herausforderungen bei der Modernisierung veralteter Netzwerkabwehr mit Kosten-, Komplexitäts- und Ressourcenbeschränkungen, die die Einführung fortschrittlicher Netzwerksicherheit behindern. Der GAO berichtete, dass 8 von 11 ausgewählten kritischen föderalen Legacy-Systemen die Zero-Trust-Strategie des Office of Management and Budget ohne Modernisierung nicht umsetzen konnten. Fortinets OT-Bericht 2025 besagt, dass viele industrielle Steuerungssysteme mehr als ein Jahrzehnt alt sind und häufig keine direkten Patches oder Firmware-Updates erhalten können. Fortinets Plattform-Update vom März 2025 fügte 1.500 virtuelle Patch-Regeln für Legacy-OT-Systeme hinzu. Solche Workarounds reduzieren die Exposition, während Käufer Integrationstests, Änderungsfenster und Modernisierungskosten tragen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Lösungen führen, während Dienstleistungen beschleunigenLösungen entfielen im Jahr 2026 auf einen Anteil von 69,4 % an der Cybersecurity-Marktgröße. Palo Alto Networks erzielte im Haushaltsjahr 2026 einen globalen Produktumsatz von 2,28 Milliarden USD aus Hardware- und Softwarelizenzen, ein Anstieg von 27 % im Jahresvergleich – eine Zahl, die On-Premise-Identitätssoftwarelizenzen einschließt, die mit der CyberArk-Akquisition im Februar 2026 hinzukamen. CrowdStrike verzeichnete im Haushaltsjahr 2026 einen Cybersicherheits-Abonnementumsatz von 4,56 Milliarden USD, ein Anstieg von 21 % im Jahresvergleich. Diese Produkt- und Plattformverkäufe zeigen, wie integrierte Kontrollen, Lizenzen und Abonnements die Käuferausgaben für Endpunkt-, Netzwerk- und Identitätsanforderungen verankern. Das Produktwachstum von Palo Alto Networks resultierte aus Softwarelizenzen, einschließlich erworbener CyberArk-Identitätslizenzen, und aus der Nachfrage nach neuer Hardware, während das Wachstum von CrowdStrike aus Abonnements stammte – Lösungsanbieter wachsen also gleichzeitig durch Appliances, Lizenzen und wiederkehrende Abonnements.
Dienstleistungen sind das am schnellsten wachsende Segment mit einem CAGR von 12,45 % von 2027 bis 2032. NTT DATA berichtete, dass der Umsatz mit verwalteten Sicherheitsdiensten für das Haushaltsjahr 2025 auf 26,9 Milliarden JPY (179,9 Millionen USD) prognostiziert wurde, erbracht von 7.500 qualifizierten Spezialisten weltweit. Am 17. Februar 2025 beauftragte Evonik NTT DATA im Rahmen einer 5-jährigen Partnerschaft mit dem Betrieb eines vollständig verwalteten SOC mit 24/7-Überwachung, Bedrohungserkennung und schneller Reaktion an Produktionsstandorten weltweit. Am 3. Dezember 2025 eröffnete NTT DATA 4 operative KI-Cyber-Defense-Center in Indien und schuf damit Kapazitäten für über 800 Analysten, die mehr als 1.200 globale Kunden mit 24/7-Erkennung und -Reaktion betreuen. Kapazitätserweiterung und mehrjährige Auslagerung verlagern wiederkehrende Betriebsabläufe von internen Teams zu Spezialanbietern.


Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Bereitstellungsmodus:
On-Premise-Skalierung trifft auf Cloud-WachstumOn-Premise repräsentierte im Jahr 2026 einen Cybersecurity-Marktanteil von 58,07 %. WithSecure berichtete für Januar bis September 2025 einen On-Premise-Produktumsatz von 13,2 Millionen EUR (14,8 Millionen USD), ein Rückgang von 19 % im Jahresvergleich, da Kunden die Datenverarbeitung in Cloud-Umgebungen verlagerten. IBM erklärte, dass Verträge mit bestimmten QRadar-On-Premise-Kunden bei IBM verbleiben, bis diese zu Palo Alto Networks' Cortex XSIAM migrieren oder die Verträge auslaufen, während es im Mai 2025 erklärte, dass QRadar On-Premise ein Kernfokus mit aktiver Entwicklung, strategischen Investitionen und vollständigem Support ohne End-of-Life-Pläne bleibe. Fortinets Jahresbericht 2025 beschreibt FortiGate-Firewalls, die an Zweigstellen-, Campus-, Rechenzentrum- und internen Segmentierungsstandorten neben privaten und öffentlichen Clouds eingesetzt werden, was einen Appliance-Fußabdruck in hybriden Umgebungen aufrechterhält. IBMs fortgesetzte Investitionen in QRadar On-Premise und Fortinets Appliance-Fußabdruck in hybriden Umgebungen halten installierte On-Premise-Bestände in Betrieb, während der Cloud-getriebene Rückgang von WithSecure zeigt, dass ein Teil dieser Basis zur Cloud-Bereitstellung wechselt.
Cloud ist das am schnellsten wachsende Segment mit einem CAGR von 15,5 % von 2027 bis 2032. Die Cloud Security Alliance berichtete im September 2025, dass 63 % der befragten Organisationen mehr als einen Cloud-Anbieter nutzten. Google schloss seine Akquisition von Wiz am 11. März 2026 ab und fügte Google Cloud eine Cloud- und KI-Sicherheitsplattform für Kunden in allen Cloud-Umgebungen hinzu.[2] Am 1. Mai 2025 sicherte sich Radware eine mehrjährige, millionenschwere Cloud-Sicherheitsverlängerung mit einem globalen Fortune-500-Zahlungsunternehmen, das plante, den Schutz auf Tausende von Anwendungen und Milliarden von Transaktionen auszuweiten. Multi-Cloud-Umgebungen, Plattformakquisitionen und wachsende Anwendungszahlen verlagern Sicherheitsausgaben hin zu Kontrollen, die Anbieter übergreifend wirken, anstatt in einer einzigen Umgebung zu verbleiben.

Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Nach Endnutzerbranche:
BFSI führt, während Einzelhandel expandiertBFSI entfiel im Jahr 2026 auf einen Anteil von 25,87 % an der Cybersecurity-Marktgröße. KPMGs Umfrage 2025 unter 200 US-amerikanischen Bankführungskräften ergab, dass 89 % ihre Budgets zur Bewältigung von Cyberrisiken erhöhten. Die EBA erhielt von Januar 2025 bis März 2026 mehr als 18.000 DORA-IKT-Vorfallsmeldungen, wobei DDoS, Identitätsdiebstahl und Datenexfiltration bei EU- und EWR-Kreditinstituten häufig vorkamen. Die obligatorische Vorfallsmeldung in diesem Umfang gibt Banken einen wiederkehrenden Bedarf an Erkennungs-, Reaktions- und Betrugskontrolldiensten.
Einzelhandel und E-Commerce ist das am schnellsten wachsende Segment mit einem CAGR von 14,65 % von 2027 bis 2032. Am 22. Juli 2025 wählte Sodimac Kyndryl-Cybersicherheits- und Resilienzdienstleistungen aus, um seine Einzelhandels-, E-Commerce- und Televerkaufskanäle in Kolumbien zu schützen. Sodimacs einzelner verwalteter Dienst für Geschäfte, Online-Verkäufe und Televerkauf zeigt einen Einzelhändler, der alle seine Kanäle unter einem Resilienzvertrag abdeckt. Krankenhäuser im Gesundheitswesen stehen vor der HHS-OIG-Prüfung 4 zur Bewertung von Kontrollen zur Verhinderung, Erkennung und Wiederherstellung nach Cyberangriffen, die am 30. Januar 2025 angekündigt wurde, und Energie- und Versorgungsunternehmen stehen vor dem NERC-Standard CIP-015-2, der von der FERC am 10. August 2026 genehmigt wurde und von verantwortlichen Einrichtungen im nordamerikanischen Hochspannungsnetz die Dokumentation der internen Netzwerksicherheitsüberwachung verlangen wird, wobei die Einhaltung schrittweise eingeführt wird. ENISA verzeichnete die Fertigung als 7 % der EU-Vorfälle im Jahr 2025, hinter öffentlicher Verwaltung, Unternehmensdienstleistungen und Transport.
Nach Endnutzer-Unternehmensgröße:
Grounternehmen führen, während KMU beschleunigenGroßunternehmen entfielen im Jahr 2026 auf einen Anteil von 67,23 % an der Cybersecurity-Marktgröße. KPMGs Umfrage 2026 ergab, dass 55 % der Sicherheitsverantwortlichen in US-amerikanischen Organisationen mit einem Umsatz von mindestens 1 Milliarde USD verwaltete Dienstleister für Cyber-Bedrohungsintelligenz nutzten. Britische Längsschnittdaten zeigten, dass große Unternehmen doppelt so häufig wie Wohltätigkeitsorganisationen die Häufigkeit von Cybersicherheitsdiskussionen auf Vorstandsebene erhöhten. Zusammen zeigen die KPMG- und DSIT-Belege, dass große Organisationen Aufsicht auf Vorstandsebene mit ausgelagerter Überwachung kombinieren, was Anbieter begünstigt, die Intelligenz und Reaktion unter formaler Governance-Berichterstattung betreiben können.
Kleine und mittlere Unternehmen (KMU) sind das am schnellsten wachsende Segment mit einem CAGR von 12,95 % von 2027 bis 2032. DSIT stellte fest, dass die Cyber-Versicherungsabdeckung im Jahr 2025/2026 bei 55 % für britische Kleinunternehmen und 61 % für mittlere Unternehmen lag. Externe Cybersicherheitsberater oder -anbieter wurden von 39 % der Kleinunternehmen und 51 % der mittleren Unternehmen in derselben Umfrage genutzt. Verizons DBIR 2026 verzeichnete 7.256 Vorfälle und 7.152 bestätigte Offenlegungen bei Organisationen mit weniger als 1.000 Mitarbeitern, was den Risicodruck hinter der Nachfrage nach ausgelagerter Sicherheit verstärkt. Diese Exposition macht skalierbaren externen Schutz für kleinere Käufer kommerziell relevanter.
Geografische Analyse
Cybersicherheitsmarkt Nordamerika
Nordamerika entfiel im Jahr 2026 auf einen Anteil von 42,47 % an der Cybersecurity-Marktgröße. ENISAs Prognose 2024 platzierte den nordamerikanischen Markt für Informationssicherheit vor anderen Regionen und prognostizierte Wachstum in jedem Segment über die folgenden drei Jahre. Der Haushaltsentwurf des OMB für das Haushaltsjahr 2026 schätzte die Cybersicherheitsausgaben für zivile CFO-Act-Behörden in den Vereinigten Staaten auf 11,14 Milliarden USD. Der Umfang der Bundesprogramme gibt Anbietern eine breite Basis für integrierte Plattformen, verwaltete Dienste und Compliance-Arbeit.
Cybersecurity-Markt Asien-Pazifik
Asien-Pazifik ist die am schnellsten wachsende Region mit einem CAGR von 16,4 % von 2027 bis 2032. Indiens CERT-In bearbeitete im Jahr 2025 mehr als 2,94 Millionen Cybervorfälle und akkreditierte 231 zertifizierte Cybersicherheitsprüfungsorganisationen. Indien verzeichnete außerdem 9.708 CERT-In-Prüfungen und 90 NCIIPC-Prüfungen in den Bereichen Energie, Transport und BFSI im Haushaltsjahr 2024/2025. Die Government Technology Agency Singapurs verzeichnete am 28. April 2026 eine Auftragsvergabe für 87 Cybersicherheits-Betriebssoftwarelizenzen mit geplanten Lieferungen bis Januar 2027. Indiens Prüfungsvolumen und die Vorfallsarbeitslast von CERT-In weisen auf einen wiederkehrenden Bedarf an Prüfungs- und Incident-Response-Diensten hin, während die Government Technology Agency Singapurs im April 2026 eine Ausschreibung für Cybersicherheits-Betriebssoftwarelizenzen vergab.
Brasiliens Nationale Cybersicherheitsstrategie wurde am 4. August 2025 eingeführt, während Perus Corporación Peruana de Aeropuertos y Aviación Comercial, kurz CORPAC, am 7. November 2025 eine Ausschreibung für einen Cybersicherheitsüberwachungs- und Warndienst eröffnete. ENISA berichtete, dass 73 % der im Jahr 2025 angegriffenen EU-Organisationen wesentliche oder wichtige Einrichtungen gemäß NIS2 waren, während die öffentliche Verwaltung 32 % der Vorfälle ausmachte. Polens Cybersicherheitszertifizierungsgesetz trat am 28. August 2025 in Kraft, und seine freiwilligen EU-anerkannten Zertifikate können polnischen Anbietern helfen, die Produktqualität bei öffentlichen Ausschreibungen nachzuweisen. Das VAE-Kabinett genehmigte am 3. Februar 2025 eine fünfsäulige Nationale Cybersicherheitsstrategie, und Afrikas ANCA wurde im Februar 2025 mit einer Fünfjahresstrategie für Informationsaustausch, technische Unterstützung, Schulung und Cyberübungen ins Leben gerufen. Zusammen zeigen diese Fakten eine regionale Nachfrage, die durch öffentliche Politik, eine Beschaffungsausschreibung und Anbieterqualifizierung geprägt ist, und kein einheitliches Kaufmuster.
Regionale Ausgaben
Alle Regionen
Regulatorischer Rahmen und Ausblick
Dieser Vergleich umfasst ausgewählte Rechtsordnungen, die die Compliance-, Melde- und Implementierungsarbeitslast von Cybersicherheitsanbietern prägen. Die Teilnehmerperspektive ist die eines Anbieters von Cybersicherheitsplattformen, verwalteten Diensten und Integrationsunterstützung. Die verglichenen Rechtsordnungen sind die Vereinigten Staaten, Deutschland, China, Brasilien und Indien, jeweils mit eigener Behörde und eigenem Instrument.
Regulatorische Tabelle
| Entscheidungsfaktor | Vereinigte Staaten | Deutschland | China | Brasilien | Indien |
|---|---|---|---|---|---|
| Primäre Behörde | Securities and Exchange Commission | Bundesamt für Sicherheit in der Informationstechnik (BSI) | Cyberspace Administration of China (CAC) | Nationale Datenschutzbehörde (ANPD) | Ministerium für Elektronik und Informationstechnologie (MeitY) |
| Wesentliche Instrumente oder Ausrichtung | Cybersicherheitsvorfalls- und Governance-Offenlegungen für börsennotierte Unternehmen, wirksam ab 5. September 2023 | NIS-2-Umsetzungsgesetz in Kraft seit 6. Dezember 2025, mit erweiterten Standards, Meldepflichten und Sanktionen | Geändertes Cybersicherheitsgesetz wirksam ab 1. Januar 2026, mit Ergänzung von Bestimmungen zur Sicherheit künstlicher Intelligenz | ANPD-Verordnung verlangt qualifizierende Vorfallsmeldungen innerhalb von 3 Werktagen | Regeln zum Schutz digitaler personenbezogener Daten, bekannt gegeben am 13. November 2025, mit gestaffelten Pflichten |
| Kommerzielle Auswirkung | Offenlegungs-, Governance- und Incident-Response-Unterstützung für börsennotierte Emittenten | Registrierungs-, Überwachungs-, Melde- und Abhilfearbeiten für betroffene Einrichtungen | Governance-, Sicherheitsbewertungs- und KI-Kontrollnachfrage für Netzbetreiber | Erkennungs-, Dokumentations- und Benachrichtigungsfähigkeit für Verantwortliche | Verschlüsselungs-, Zugriffskontroll- und Protokollierungsimplementierung für Datentreuhänder |
| Aktuelle politische Attraktivität | Hoch | Mittel | Mittel | Mittel | Hoch |
| Zukünftige Ausrichtung der politischen Attraktivität | Keine Änderung | Verschärfung | Verschärfung | Verschärfung | Verschärfung |
| Quelle: Mordor Intelligence | |||||
Die Vereinigten Staaten kombinieren eine breite Emittenten- und Anbieterbasis mit einer SEC-Regel für wesentliche Vorfalls- und Governance-Offenlegungen, die ab dem 5. September 2023 wirksam ist, sodass die aktuelle Bewertung Hoch und die Ausrichtung Keine Änderung ist, solange die Regel in Kraft bleibt. Deutschlands NIS-2-Gesetz und BSI-Portal machen Registrierung und Meldung für betroffene Einrichtungen operativ und unterstützen eine mittlere Attraktivität, während das KRITIS-Dachgesetz am 17. März 2026 in Kraft trat und das Innenministerium am 4. September 2026 erklärte, die Kritisverordnung in Kraft zu setzen, was eine Verschärfung unterstützt. Chinas geändertes Cybersicherheitsgesetz gilt seit dem 1. Januar 2026, und die CAC eröffnete am 7. August 2026 eine Konsultation zu Entwurfsregeln für große Verarbeiter personenbezogener Daten, was eine mittlere Attraktivität und Verschärfung unterstützt, obwohl der Entwurf noch nicht verabschiedet ist. Brasiliens Drei-Werktage-Vorfallsregel unterstützt eine mittlere Attraktivität, während ANPDs interne Ausarbeitung von Mindesttechniksicherheitsstandards im Jahr 2026 eine Verschärfung unterstützt, und Indiens DPDP-Regeln unterstützen eine hohe Attraktivität mit Sicherheitspflichten, die 18 Monate nach dem 13. November 2025 geplant sind.
Wertschöpfungskettenstufen
Die Cybersicherheits-Wertschöpfungskette vergleicht, wie Hardware, Software, Vertriebskanäle und Dienste von der Produktion bis zum kontinuierlichen Schutz fließen. Anbietereinnahmen kombinieren Appliance- und Plattformverkäufe mit Abonnements, Integrationsgebühren und Verträgen für verwaltete Dienste. Jede Stufe steht vor einer anderen Einschränkung, sodass die Resilienz von Beschaffung, Interoperabilität, Lieferfähigkeiten oder betrieblicher Konsolidierung abhängt. Rollenspezifische Fähigkeiten bestimmen, wo Wert akkumuliert und wie Ausfälle sich in der Kette fortpflanzen.
Wertschöpfungskettenanalyse-Tabelle
| Primäre Aktivität | Wesentliche Teilnehmer | Werterfassung | Engpass | Resilienzreaktion |
|---|---|---|---|---|
| Appliance-Fertigung | Auftragsfertiger und Original-Design-Hersteller wie Accton Technology, IBASE Technology und Wistron Corporation | Appliance-Verkäufe und Fertigungsverträge | Lieferkettenengpässe, Zölle und Überbestände können die Erfüllung verzögern und Kosten erhöhen | Mehrere qualifizierte Fertigungspartner, regionale Puffer und nachfragegebundene Produktionsplanung nutzen |
| Entwicklung von Cybersicherheitsplattformen | Cybersicherheitsplattformproduzenten wie Palo Alto Networks und Microsoft Corporation | Produktlizenzen, Abonnements und Supportverträge | Die Integration von Netzwerk-, Cloud-, Sicherheitsbetriebs-, KI- und Identitätsfunktionen erhöht die Anforderungen an Architektur und Datenverwaltung | Modulare APIs, gemeinsame Telemetrie und schrittweise Funktionsveröffentlichungen erhalten die Interoperabilität in Käuferumgebungen |
| Distributions- und Wiederverkäuferkanal | Distributoren, Wiederverkäufer und MSSPs wie Arrow Electronics, Ingram Micro und TD Synnex | Distributormargen, Wiederverkäuferaufschläge und Kanaldienstgebühren | Zweistufige Übergaben können Prognosen, technischen Support und Lieferverantwortung fragmentieren | Gemeinsame Bestandssignale, Partnerzertifizierung und direkte Eskalationswege reduzieren Kanalverzögerungen |
| Systemintegration und Implementierung | Cybersicherheitsberater, Systemintegratoren und MSSPs wie Accenture, NTT DATA und Deloitte India | Strategie-, Transformations-, Migrations-, Integrations- und Implementierungsgebühren | Legacy-Umgebungen, fragmentierte Tools und knappe Spezialisten verlängern Migration und Tests | Schrittweise Modernisierung, Co-Sourcing und partnergeführte SOC-Designs verteilen Fähigkeiten und Ausführungsrisiken |
| Verwalteter Sicherheitsbetrieb und Support | Anbieter verwalteter Sicherheitsdienste, SOC-Betreiber und SIEM-Partner wie IBM Corporation, NTT DATA und CrowdStrike | Überwachungs-, Incident-Response-, Plattformmanagement- und Supportverträge | Organisationen nutzten durchschnittlich 83 Sicherheitslösungen von 29 Anbietern, und 52 % der Führungskräfte nannten Komplexität als größtes Hindernis für den Sicherheitsbetrieb | Konsolidierte Erkennungsplattformen, Automatisierung und einheitliche MDR reduzieren Tool-Überschneidungen bei gleichzeitiger Beibehaltung spezialisierter Eskalation |
| Quelle: Mordor Intelligence | ||||
Wiederkehrende Abonnements, Support und verwalteter Betrieb tragen bereits den größeren Anteil am Umsatz führender Anbieter, da Fortinets Dienstleistungsumsatz 2025 von 4,58 Milliarden USD seinen Produktumsatz von 2,22 Milliarden USD überstieg, während die Hardware-Nachfrage ebenfalls weiter wuchs. Integratoren und MSSPs erschließen arbeitsintensive Einnahmen, wenn Käufer komplexe Umgebungen intern nicht besetzen oder verbinden können. Fertigungs- und Distributionsresilienz schützt die Verfügbarkeit, während Plattforminteroperabilität bestimmt, ob nachgelagerte Dienste skalieren können. Der stärkste strukturelle Übergang geht hin zu integrierter, kontinuierlich betriebener Sicherheit, die über Partnerökosysteme bereitgestellt wird.
Wettbewerbslandschaft
Marktkonzentration
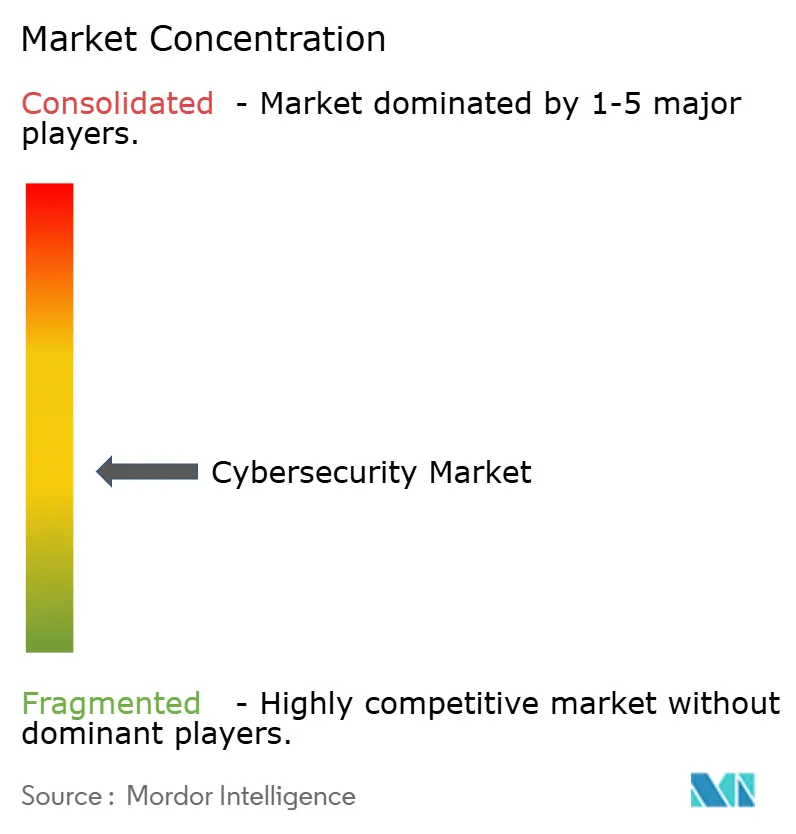
IBM Corporation, Microsoft Corporation, Cisco Systems, Inc., Palo Alto Networks, Inc. und Fortinet, Inc. bilden die führende Anbietergruppe des Berichts in dieser Reihenfolge. IBM Consulting bietet verwaltete Sicherheitsdienste und Systemintegration für Sicherheitsbetriebszentren an.[3] Microsoft bietet eine KI-first-Cybersicherheitsplattform, die Identitäten, Geräte, Daten, Anwendungen und Clouds umfasst, während Cisco Sicherheits- und Netzwerkprodukte mit KI-gesteuertem Unternehmensschutz liefert. Palo Alto Networks deckt Netzwerk, Cloud, Sicherheitsbetrieb, KI und Identität ab, während Fortinet ein integriertes Portfolio mit mehr als 50 unternehmenstauglichen Produkten anbietet. Die fünf Anbieter verwenden unterschiedliche Modelle, und ein langer Schwanz von Identitäts-, Endpunkt-, Cloud- und Managed-Service-Spezialisten hält das Angebot vielfältig, anstatt auf einem dominanten Technologie-Stack aufzubauen.
Der Wettbewerb verlagert sich hin zu KI-gestütztem Betrieb und breiterer Plattformabdeckung. IBM stellte am 28. April 2025 ATOM- und X-Force Predictive Threat Intelligence-Agenten für verwaltete Erkennung und Reaktion vor. Am 20. März 2026 erklärte Microsoft, dass Security Copilot in Microsoft 365 E5 und E7 enthalten sei, mit in den täglichen Sicherheits- und IT-Betrieb eingebetteten Agenten. Cisco schloss seine Akquisition von Astrix Securities im vierten Quartal des Haushaltsjahres 2026 ab und fügte ein Unternehmen hinzu, das sich auf die Sicherheit nicht-menschlicher Identitäten konzentriert, und Palo Alto Networks schloss seine Akquisition von Koi am 14. April 2026 ab, um Prisma AIRS auf agentische KI am Endpunkt auszuweiten. Anbieter unterscheiden sich darin, wo sie KI einsetzen – von der Analysten-Arbeitslast bei IBM und Microsoft bis hin zu nicht-menschlicher Identität und agentischem Endpunktschutz bei Cisco und Palo Alto Networks.
Plattformbreite erhöht Wechselhürden, wenn Käufer eine einzige Richtlinien- und Telemetrieschicht über Netzwerk-, Cloud- und Identitätskontrollen hinweg wünschen. Palo Alto Networks schloss seine CyberArk-Akquisition am 11. Februar 2026 ab und fügte Identitätssicherheit für menschliche, maschinelle und agentische Identitäten hinzu. Fortinet startete am 5. November 2025 Secure AI Data Center und den FortiGate 3800G, der KI-Infrastruktur, Anwendungen und große Sprachmodelle abdeckt. Fortinet berichtete für das erste Quartal 2026 einen Produktumsatz von 645 Millionen USD, ein Anstieg von 41 % im Jahresvergleich. Zusammen weisen Identitätserweiterung, KI-Rechenzentrumsabdeckung und aktuelles Produktwachstum auf Wettbewerb um Breite und Ausführung hin, was die Hürde für Anbieter erhöht, deren Portfolios weniger Kontrollpunkte abdecken.
Führende Unternehmen der Cybersecurity-Branche
-
IBM Corporation
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Fortinet, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Cybersecurity-Markt Unternehmen in diesem Bericht
- IBM Corporation
- Microsoft Corporation
- Cisco Systems, Inc.
- Palo Alto Networks, Inc.
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- Zscaler, Inc.
- Okta, Inc.
- Gen Digital Inc. (formerly NortonLifeLock Inc.)
- Sophos Limited
- Proofpoint, Inc.
- McAfee, LLC
- Darktrace Limited
- Rapid7, Inc.
- SentinelOne, Inc.
- Imperva, Inc.
- Qualys, Inc.
- Musarubra US LLC
- Splunk Inc.
- Elastic N.V.
- Akamai Technologies, Inc.
- Broadcom Inc. (Symantec Enterprise Division)
- VMware LLC
- Cybereason
- Ivanti, Inc.
- Tenable Holdings, Inc.
- CyberArk Software Ltd.
Wesentliche Chancen für Marktteilnehmer
Das Chancenspektrum konzentriert sich auf Verpflichtungen und Beschaffungen, die für Anbieter noch offen sind, um sie zu gestalten oder zu gewinnen. Jede Zeile verknüpft einen datierten Auslöser mit einer Käufergruppe, einem praktischen Ansatz und der Barriere, die die Konvertierung verzögern könnte. Offene Wege begünstigen Anbieter, die Kontrollanforderungen in interoperable Lieferpläne übersetzen.
Marktchancen-Tabelle
| Chance | Warum jetzt | Käufer / führendes Segment | Empfohlener Ansatz | Hauptbarriere | Wahrscheinliche Nutznießer |
|---|---|---|---|---|---|
| EU-Cyber Resilience Act Produktkonformität | Meldepflichten begannen am 11. September 2026 und vollständige Produktverpflichtungen treten am 11. Dezember 2027 in Kraft | Hardware-Hersteller und Softwareentwickler, die digitale Produkte in der EU verkaufen | Schwachstellenmeldung, sicherheitsorientiertes Engineering, Konformitätsunterstützung und Lebenszyklusüberwachung anbieten | Produktspezifische Konformitätswege und verteilte Anbieter-Nachweise können die Bereitschaft verlangsamen | IBM Corporation, Microsoft Corporation und Palo Alto Networks, Inc. |
| DORA-Resilienz- und Drittanbieter-Risikoprogramme | DORA deckt 20 EU-Finanzeinrichtungstypen ab und erfordert Governance, Vorfallsmeldung, Tests und IKT-Drittanbieteraufsicht | BFSI-Institutionen und ihre IKT-Anbieter | Asset-Inventar, Tests, Incident Response und Lieferantenrisikoüberwachung bündeln | Konzentrationsrisiko, veraltete Kontrollen und fragmentierte Nachweise erschweren die Zusicherung | Microsoft Corporation, Palo Alto Networks, Inc. und CrowdStrike Holdings, Inc. |
| Post-Quanten-Kryptografie-Migration | NIST legt die Abschaffung quantenanfälliger Algorithmen nach 2030 und die erforderliche Nutzung quantenresistenter Algorithmen bis 2035 fest | Unternehmen und öffentliche Behörden mit langlebigen Public-Key-Systemen | Kryptografische Inventare erstellen, Exposition priorisieren, Krypto-Agilität testen und Abhilfe managen | Unbekannte Abhängigkeiten und Interoperabilitätsbeschränkungen erschweren die Migrationssequenzierung | IBM Corporation und Microsoft Corporation |
| Teilnahme am britischen Cyber Security 4-Rahmenwerk | Vormarktbeteiligung des öffentlichen Sektors läuft bis Dezember 2026 und die Rahmenwerkvergabe ist für Frühjahr 2028 geplant | Britische Organisationen des öffentlichen Sektors, die verwaltete Sicherheit, Tests, Reaktion und Beratung suchen | An der Beteiligung teilnehmen, Lose gestalten und konforme Partnerschaften für verwaltete Dienste aufbauen | Umfang, Lose, Marktzugangswege und Wettbewerbsverfahren unterliegen noch der Beteiligung | IBM Corporation, Microsoft Corporation und CrowdStrike Holdings, Inc. |
| DHS NCCS 2.0 Netzwerk-, Cloud- und Cybersicherheitsdienste | DHS verschob seine behördenweite Beschaffung am 5. Oktober 2026 und ließ die Anforderung vor der Vergabe | DHS-Hauptquartier und Komponenten | Integrierte Netzwerk-, Cloud-Sicherheits- und Cyberbetriebsangebote rund um den überarbeiteten Zeitplan vorbereiten | Der Zeitplan ist ungewiss und der endgültige Wert und die Vergabestruktur bleiben nicht offengelegt | Microsoft Corporation, Palo Alto Networks, Inc. und CrowdStrike Holdings, Inc. |
| Quelle: Mordor Intelligence | |||||
Die zentrale Öffnung ist compliance-getriebene Modernisierung, die kontinuierliche Überwachung mit Nachweisen kombiniert, die Käufer über Prüfungen und Ausschreibungen hinweg wiederverwenden können. Anbieter, die Cloud-, Identitäts-, Endpunkt- und verwaltete Reaktionsfähigkeiten kombinieren, können mehrere Zeilen adressieren und dabei Kontrollen auf jede Behörde zuschneiden. Feste gesetzliche Termine für den EU Cyber Resilience Act und die NIST-Algorithmenabschaffung geben Anbietern einen Zeitplan, gegen den sie aufbauen können, während die DHS- und britischen Rahmenwerk-Beschaffungen von den Zeitplänen der Käufer abhängen.
Neueste Industrielle Entwicklungen in Cybersecurity-Markt
- Sep 2026: IBM UK kündigte die Akquisition von Logiq Consulting an, einer britischen Cybersicherheitsberatung, die Verteidigung, kritische Infrastruktur, Regierung und regulierte Sektoren bedient.
- Jul 2026: Akamai Technologies schloss seine Akquisition von LayerX für rund 205 Millionen USD ab und fügte sichere Unternehmensbrowser- und KI-Nutzungskontrollfähigkeiten hinzu.
- Apr 2026: Palo Alto Networks schloss seine Akquisition von Koi ab, integrierte agentische Endpunktsicherheit in Prisma AIRS und fügte Cortex XDR die Erkennung von KI-Software-Ökosystemrisiken hinzu.
Cybersecurity-Markt Berichtsumfang und Forschungsmethodik
Marktdefinition und Abdeckung
Der Cybersecurity-Markt misst die jährlichen Ausgaben im globalen Markt durch Organisationen und öffentliche Stellen für Cybersicherheitslösungen und -dienste, die Cyberbedrohungen verhindern, erkennen, darauf reagieren oder sich davon erholen. Er umfasst Anbieterverkäufe von Sicherheitssoftware, Appliances, Plattformen und Abonnements über Cloud- oder On-Premise-Bereitstellungen sowie sicherheitsspezifische Dienste für Endnutzer in allen Branchen und Unternehmensgrößen.
Ausschlüsse aus dem Umfang: Allgemeine IT-Hardware-Erneuerung, nicht sicherheitsbezogene IT-Beratung, die nicht mit einem Sicherheitsergebnis verbunden ist, und reine Telekommunikations-Konnektivitätsgebühren sind ausgeschlossen.
Segmentierungsübersicht
- Nach Angebot
- Lösungen
- Anwendungssicherheit
- Cloud-Sicherheit
- Datensicherheit
- Identitäts- und Zugangsverwaltung
- Infrastrukturschutz
- Integriertes Risikomanagement
- Netzwerksicherheit
- Endpunkt-Sicherheit
- Dienstleistungen
- Professional Services
- Verwaltete Dienste
- Lösungen
- Nach Bereitstellungsart
- Cloud
- On-Premise
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen
- IT und Telekommunikation
- Industrie und Verteidigung
- Einzelhandel und E-Commerce
- Energie und Versorgungswirtschaft
- Fertigung
- Sonstige
- Nach Endnutzer-Unternehmensgröße
- Großunternehmen
- Kleine und mittelständische Unternehmen (KMU)
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Rest von Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Russland
- Rest von Europa
- Asien-Pazifik
- China
- Japan
- Indien
- Südkorea
- Australien und Neuseeland
- Rest von Asien-Pazifik
- Naher Osten und Afrika
- Naher Osten
- Saudi-Arabien
- Vereinigte Arabische Emirate
- Türkei
- Rest des Nahen Ostens
- Afrika
- Südafrika
- Nigeria
- Ägypten
- Rest von Afrika
- Naher Osten
- Nordamerika
Datenquellen, Marktgrößenbestimmung und Validierung
Schreibtischrecherche
Die Schreibtischrecherche integriert seriöse öffentliche Quellen wie das National Institute of Standards and Technology Cybersecurity Framework 2.0, die European Union Agency for Cybersecurity Threat Landscape 2026, den International Telecommunication Union Global Cybersecurity Index, Eurostat-Cloud-Nutzungsdaten und die Federal Zero Trust Strategy des Weißen Hauses Office of Management and Budget. Die European Union Agency for Cybersecurity Threat Landscape 2026 analysiert Vorfälle, die von Januar bis Dezember 2025 beobachtet wurden, und liefert eine datierte Überprüfung der Bedrohungsexposition und der betroffenen Sektoren, während die anderen genannten Quellen eine Cybersicherheits-Ergebnistaxonomie, Indikatoren für das Engagement auf Länderebene, Cloud-Adoptionsmaßnahmen und föderale Zero-Trust-Prioritäten für die Definition von Abdeckung, regionaler Nachfrage und Validierungseingaben liefern.
Unternehmens-Jahresberichte, 10-K-Einreichungen, Investorenmaterial, Beschaffungsunterlagen, Standardaktualisierungen und seriöse Technologiepresse ergänzen Anbieterumsatz, Vertrags- und Implementierungskontext für Querprüfungen. Die genannten Quellen sind nicht erschöpfend, und weitere Quellen fließen in Erhebung, Validierung und Klärung ein.
Primärinterviews und Umfragen
Die Primärforschung ist um Interviews oder Umfragen mit Cybersicherheitskäufern, Anbietern verwalteter Sicherheitsdienste, Systemintegratoren und Sicherheitsverantwortlichen des öffentlichen Sektors in APAC, EMEA und Amerika strukturiert. Befragte testen die Interpretation sekundärer Ausgabensignale, klären, ob gebündelte Verträge nur sicherheitsspezifische Werte umfassen, und identifizieren fehlende Angebots-, Bereitstellungs-, Branchen-, Unternehmensgrößen- und regionale Beobachtungen. Analysten erfassen ungelöste Unterschiede als explizite Datenlücken, suchen gezielte Nachverfolgung, wenn ein wesentlicher Input unklar bleibt, und triangulieren Befragtenbelege gegen dokumentierte Verkaufs-, Beschaffungs- und regulatorische Signale, anstatt eine einzelne Antwort als endgültig zu behandeln.
Verteilung der Befragten in der Primärforschungs-Feldarbeit
| Unternehmenstyp | Position des Befragten | Region |
|---|---|---|
| Obere Ebene: 30 % | CXOs: 18 % | APAC: 40 % |
| Mittlere Ebene: 45 % | Funktions-/Einheitsleiter: 34 % | EMEA: 32 % |
| Kleinere Akteure: 25 % | Manager: 48 % | Amerika: 28 % |
Marktgrößenbestimmung und Prognose
Das Modell beginnt von oben nach unten mit dem globalen Wert der Anbieterverkäufe an Organisationen und öffentliche Stellen und verteilt diesen Gesamtwert dann auf Angebot, Bereitstellungsmodus, Endnutzerbranche, Unternehmensgröße und Geografie anhand beobachteter Mix-Indikatoren. Wesentliche Eingaben umfassen offengelegte Cybersicherheitseinnahmen und Vertragswerte, Cloud- und On-Premise-Akzeptanz, Aktivitäten bei verwalteten Sicherheits- und professionellen Diensten, Branchen- und Unternehmenssicherheitsbudgets, öffentliche Beschaffung, Vorfalls- und Compliance-Anforderungen sowie regionale Digitalinvestitionssignale. Analysten verwenden einen multivariaten Regressions- oder exponentiellen Glättungsrahmen, der auf die Länge und Stabilität jeder Reihe abgestimmt ist, mit Szenarioanalysen für Cloud-Migration, IT-OT-Konvergenz, Zero-Trust-Mandate, Cyber-Versicherungskontrollen, Fachkräftemangel und regulatorische Änderungen. Segmentanteile werden aus Anbieter- und Käufernachweisen, stichprobenartigen Vertrags- oder Kanalprüfungen und dokumentierten Allokationsregeln aufgebaut, die mit dem globalen Gesamtwert abgestimmt werden, während selektive Bottom-up-Prüfungen Anbieter-Rollups oder stichprobenartige durchschnittliche Verkaufspreise multipliziert mit beobachtetem Kundenvolumen verwenden, um Richtung und Größenordnung zu testen. Wenn einem Segment eine zuverlässige direkte Reihe fehlt, klammern Analysten es mit benachbarten Indikatoren ein, dokumentieren die Annahme und tragen den Bereich in die Szenarioanalyse ein, anstatt Präzision zu erfinden. Befragte Experten überprüfen Prognosen auf Variablenebene und hinterfragen ungewöhnliche Bewegungen, woraufhin Analysten die Eingaben überarbeiten und die Wertreihe abstimmen, einschließlich Preis- und Mix-Effekten, wo Belege dies unterstützen.
Datenvalidierung und Aktualisierungszyklus
Die Triangulation vergleicht Anbieteroffenlegungen, Beschaffungsunterlagen, regulatorische und Vorfallsindikatoren, Kanalprüfungen und Primärantworten, wobei für jeden wesentlichen Marktinput mindestens ein unabhängiges Signal verwendet wird. Analysten führen Jahresvergleichs-, Anteilssummen-, Einheits-, Währungs- und Ausreißerprüfungen durch, untersuchen Anomalien gegen den Quellzeitraum und die Abdeckung und dokumentieren die Lösung vor der Freigabe. Ein zweiter Analyst überprüft die Modelllogik und Zitate, ungelöste wesentliche Änderungen lösen eine gezielte Rückkontaktaufnahme mit dem relevanten Befragtentyp aus, und das Team führt einen frischen Vorablieferungsdurchlauf durch. Die Basislinie wird jährlich aktualisiert, mit einer Zwischenaktualisierung, wenn eine wesentliche Akquisition, Regulierung, ein Cybervorfallsmuster oder eine Anbieteroffenlegung die Marktbelege verändert.
Mordor Intelligence's Cybersecurity-Marktgröße im Vergleich zu anderen veröffentlichten Schätzungen
Veröffentlichte Schätzungen können sich in den Transaktionen und Produkten, die sie zählen, und den zur Modellierung der Nachfrage verwendeten Eingaben unterscheiden. Der Cybersecurity-Markt misst die jährlichen Ausgaben im globalen Markt durch Organisationen und öffentliche Stellen für Cybersicherheitslösungen und -dienste, die Cyberbedrohungen verhindern, erkennen, darauf reagieren oder sich davon erholen.
Wesentliche Lückentreiber umfassen den definierten Abdeckungsbereich der Studie und marktspezifische Modellierungsentscheidungen. Wesentliche Eingaben umfassen offengelegte Cybersicherheitseinnahmen und Vertragswerte, Cloud- und On-Premise-Akzeptanz, Aktivitäten bei verwalteten Sicherheits- und professionellen Diensten, Branchen- und Unternehmenssicherheitsbudgets, öffentliche Beschaffung, Vorfalls- und Compliance-Anforderungen sowie regionale Digitalinvestitionssignale.
Benchmark-Vergleich
| Quelle | Marktgröße | Lücken in der Forschungsmethodik |
|---|---|---|
| Mordor Intelligence | 296,9 Mrd. USD (2027) | |
| Globale Unternehmensberatung A | 335,8 Mrd. USD (2025) | Bei seiner Basis von 2025 liegt diese Schätzung 13,1 % über dem Wert dieses Berichts für 2027 von 296,9 Mrd. USD, 2 Jahre später. Der umfragebasierte Ausgabenperimeter für Unternehmenskäufer umfasst Budgetkategorien jenseits der Anbieterverkäufe, was den Betrag über die genehmigte Transaktionsgrenze hinaus erhöhen kann. |
| Globale Unternehmensberatung B | 271,9 Mrd. USD (2025) | Bei seiner Basis von 2025 liegt diese Schätzung 8,4 % unter dem Wert dieses Berichts für 2027 von 296,9 Mrd. USD, 2 Jahre später. Die veröffentlichte Beobachtung liegt zwei Messjahre früher, und ihre breite Hardware-, Software- und Dienstleistungsabdeckung wird vor dem nachfolgenden Marktwachstum berichtet, das in der späteren Basislinie widergespiegelt wird. |
Für Mordor Intelligence vergleicht die Triangulation Anbieteroffenlegungen, Beschaffungsunterlagen, regulatorische und Vorfallsindikatoren, Kanalprüfungen und Primärantworten, wobei für jeden wesentlichen Marktinput mindestens ein unabhängiges Signal verwendet wird.
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Cybersecurity-Markt und wie ist der Wachstumsausblick?
Die Cybersecurity-Marktgröße wird für 2026 auf 264,4 Milliarden USD geschätzt und soll bis 2032 519,7 Milliarden USD erreichen, mit einem CAGR von 11,85 % von 2027 bis 2032.
Welche Kräfte steigern die Cybersicherheitsnachfrage?
Cloud-first-Akzeptanz, IT-OT-Konvergenz und Zero-Trust-Anforderungen erweitern den Kontrollbedarf in hybriden Umgebungen. Eurostat stellte fest, dass 52,74 % der EU-Unternehmen im Jahr 2025 kostenpflichtige Cloud-Dienste nutzten.
Welches Angebot führt den Sektor an?
Lösungen hielten im Jahr 2026 einen Anteil von 69,4 %, während Dienstleistungen voraussichtlich am schnellsten mit einem CAGR von 12,45 % von 2027 bis 2032 wachsen werden. NTT DATA prognostizierte für das Haushaltsjahr 2025 einen Umsatz mit verwalteten Sicherheitsdiensten von 26,9 Milliarden JPY (179,9 Millionen USD).
Welche Unternehmen prägen das Wettbewerbsangebot?
IBM Corporation, Microsoft Corporation, Cisco Systems, Inc., Palo Alto Networks, Inc. und Fortinet, Inc. sind die führenden Anbieter des Berichts. Microsoft erklärte am 20. März 2026, dass Security Copilot in Microsoft 365 E5 und E7 enthalten sei, und Palo Alto Networks schloss seine CyberArk-Akquisition im Februar 2026 ab.
Welche Herausforderung könnte das Wachstum begrenzen?
Fachkräftemangel erhöht die Bereitstellungskosten. ISACA stellte fest, dass 58 % der Organisationen im Jahr 2026 unterbesetzte Cybersicherheitsteams hatten und 61 % offene Stellen aufwiesen.
Welche Region wächst am schnellsten?
Asien-Pazifik soll mit einem CAGR von 16,4 % von 2027 bis 2032 am schnellsten wachsen. Indiens CERT-In bearbeitete im Jahr 2025 mehr als 2,94 Millionen Cybervorfälle.