
Marktgröße und Marktanteil im Bereich integriertes Risikomanagement
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
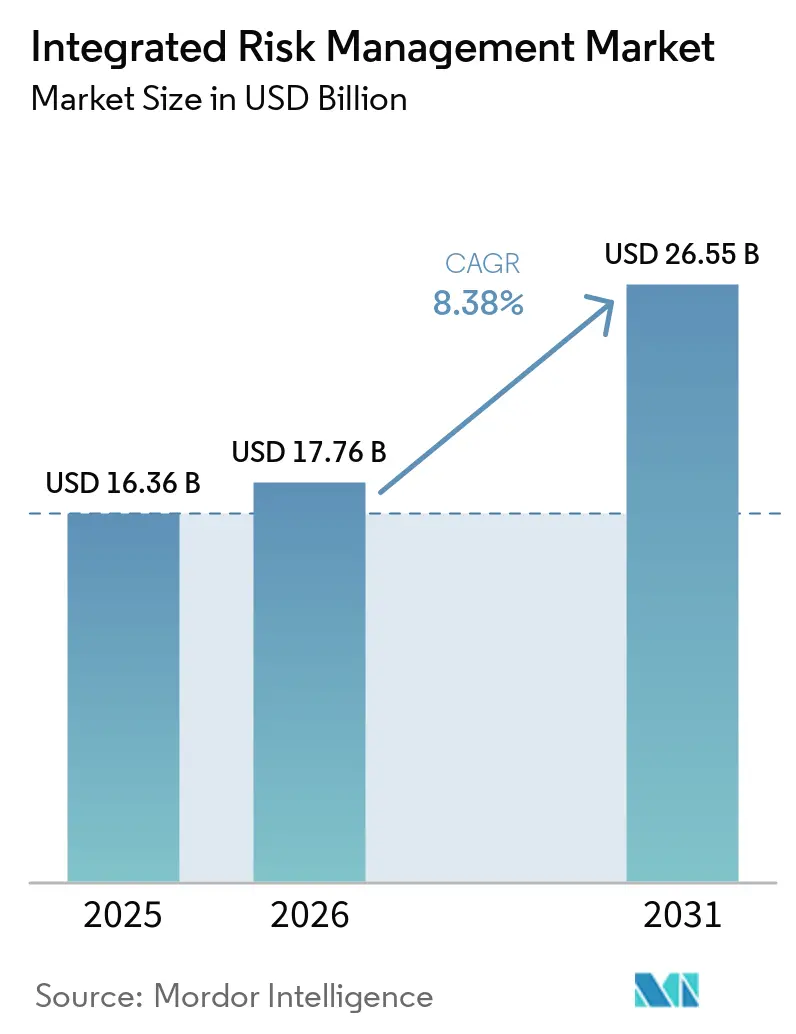
| Marktgröße (2026) | 17.76 Milliarden US-Dollar |
| Marktgröße (2031) | 26.55 Milliarden US-Dollar |
| Growth Rate (2026 - 2031) | 8.38 % |
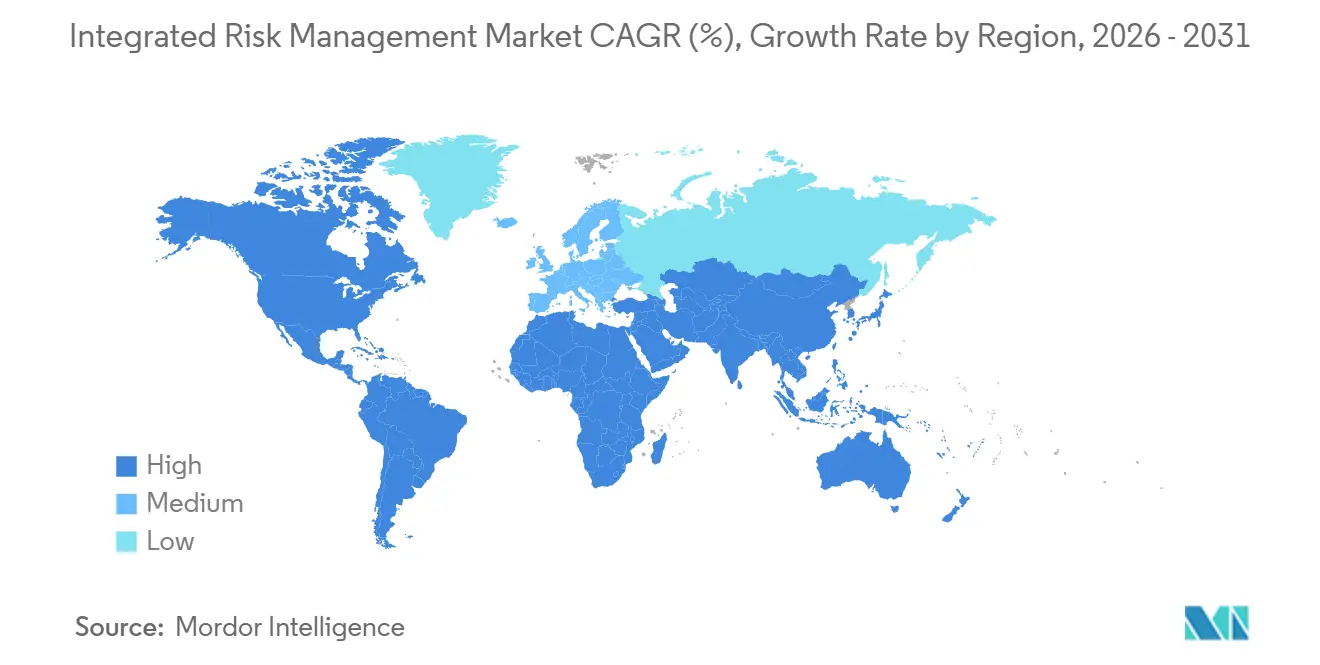
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
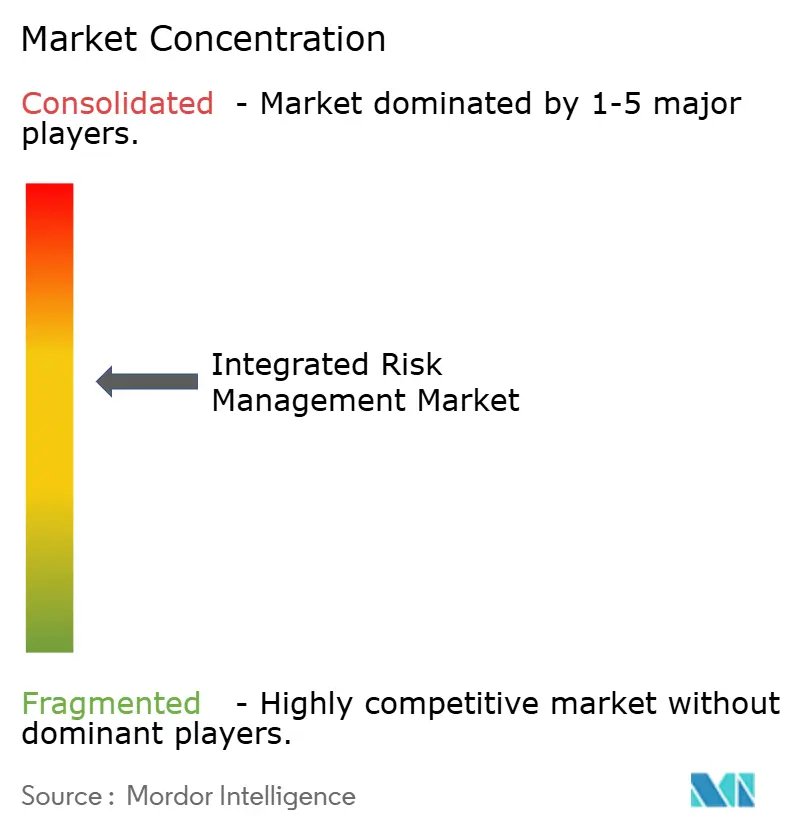
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für integriertes Risikomanagement von Mordor Intelligence
Die Marktgröße für integriertes Risikomanagement wird voraussichtlich von 16,36 Milliarden USD im Jahr 2025 auf 17,76 Milliarden USD im Jahr 2026 steigen und bis 2031 einen Wert von 26,55 Milliarden USD erreichen, was einem Wachstum mit einer CAGR von 8,38 % über den Zeitraum 2026–2031 entspricht. Mehrere Kräfte konvergieren, um diese Expansion voranzutreiben. Der Digital Operational Resilience Act der EU verpflichtet Finanzunternehmen zur Einbettung operationeller Risikokontrollen, Ransomware-Verluste beliefen sich 2024 im Durchschnitt auf 4,54 Millionen USD pro Datenschutzverletzung, und die Corporate Sustainability Reporting Directive verpflichtet 50.000 europäische Unternehmen zur Offenlegung von Klima- und ESG-Risiken.[1]Europäische Kommission, "Corporate Sustainability Reporting Directive," ec.europa.eu Softwarelösungen dominieren den Markt für integriertes Risikomanagement bereits dank Echtzeit-Dashboards, die Cyber-, Compliance- und Drittanbieterrisiken aggregieren, während die Cloud-Bereitstellung die Einführungszyklen von 18 Monaten auf sechs Monate verkürzt. Der Ausgabenschwung wird durch hohe Bußgelder verstärkt: Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste verhängte zwischen 2023 und 2025 HIPAA-Strafen in Höhe von 5,1 Milliarden USD. Die nordamerikanische Nachfrage bleibt unter strengen SEC-Vorschriften zur Offenlegung von Cybersicherheits- und Klimadaten stark, und der asiatisch-pazifische Raum wächst schnell, da China und Indien ihre Datenschutzgesetze verschärfen.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente erfasste Software im Jahr 2025 einen Umsatzanteil von 63,18 %, während Risikoanalyse- und Berichtsmodule bis 2031 mit einer CAGR von 9,11 % voranschreiten.
- Nach Bereitstellungsmodus hielten Cloud-Bereitstellungen im Jahr 2025 einen Ausgabenanteil von 71,24 % und werden voraussichtlich bis 2031 mit einer CAGR von 8,41 % wachsen.
- Nach Unternehmensgröße entfielen auf Großunternehmen 58,23 % der Ausgaben im Jahr 2025, während kleine und mittlere Unternehmen zwischen 2026 und 2031 mit einer CAGR von 10,51 % beschleunigen.
- Nach Endnutzerbranche entfielen auf Banken, Finanzdienstleistungen und Versicherungen 23,91 % der Ausgaben im Jahr 2025, wobei Gesundheitswesen und Biowissenschaften mit einer CAGR von 12,49 % bis 2031 die schnellste Entwicklung verzeichnen.
- Nach Geografie behielt Nordamerika im Jahr 2025 einen Marktanteil von 41,84 % im Bereich integriertes Risikomanagement, während der asiatisch-pazifische Raum mit einer CAGR von 11,42 % über 2026–2031 den schnellsten Anstieg verzeichnet.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Komplexität globaler regulatorischer Rahmenbedingungen | +2.1% | Europa, Nord- amerika, Ausstrahlungseffekte auf asiatisch-pazifische multinationale Unternehmen | Mittelfristig (2–4 Jahre) |
| Eskalation von Cybersicherheitsbedrohungen und Datenschutzverletzungen | +1.8% | Global, akut in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Rasante digitale Transformation und Cloud-Einführung | +1.5% | Global, angeführt von Nord- amerika und dem asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ausweitung von Drittanbieter- und Lieferkettenökosystemen | +1.2% | Global, konzentriert in asiatisch-pazifischen und europäischen Knotenpunkten | Langfristig (≥ 4 Jahre) |
| Verpflichtende ESG- und Klimarisikooffenlegungsregime | +1.0% | Europa, Nord- amerika, aufkommend im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Digitaler Zwilling für Risiko- simulation kritischer Infrastrukturen | +0.6% | Nordamerika, Europa, Piloteinsatz in Energiekorridoren des Nahen Ostens | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Komplexität globaler regulatorischer Rahmenbedingungen
Der Digital Operational Resilience Act der Europäischen Union trat im Januar 2025 vollständig in Kraft und verpflichtet Finanzunternehmen, die Resilienz ihrer Informations- und Kommunikationstechnologien innerhalb strenger Meldefristen nachzuweisen.[2]Europäische Bankenaufsichtsbehörde, "Digital Operational Resilience Act," eba.europa.eu Parallele Mandate wie die Corporate Sustainability Reporting Directive und überarbeitete DSGVO-Einwilligungsregeln zwingen Unternehmen dazu, Datenschutz-, Cyber-, ESG- und Drittanbieterrisiken in einem System zu aggregieren, was die Nachfrage nach Plattformen für den Markt für integriertes Risikomanagement steigert. Multinationale Banken sehen sich zudem DORA-Klauseln gegenüber, die das Outsourcing an Anbieter ohne Resilienz-Zertifizierungen untersagen und Kaskaden von Sorgfaltsprüfungen auslösen, die Tabellenkalkulationen nicht bewältigen können. Überlappende Gesetze beeinflussen nun den Zugang zu Kapital; bei der Europäischen Wertpapier- und Marktaufsichtsbehörde eingereichte Prospekte müssen Nachhaltigkeitsangaben enthalten, was die operative Compliance zu einer Voraussetzung für die Kapitalbeschaffung macht. Zusammen verwandeln diese Drücke das Risikomanagement von einer Back-Office-Funktion in eine Angelegenheit auf Vorstandsebene.
Eskalation von Cybersicherheitsbedrohungen und Datenschutzverletzungen
Ransomware-Angriffe stiegen im Jahr 2025 um 68 %, wobei die durchschnittlichen Wiederherstellungskosten 4,54 Millionen USD pro Vorfall betrugen, was den Fokus auf das Supply-Chain-Risikomanagement als kritische Unternehmenspriorität verstärkt. Ausgefeilte Kompromittierungen der Lieferkette, wie der Cloud-Dienst-Sicherheitsverstoß von 2024, bei dem die Zugangsdaten von 8.200 Unternehmen offengelegt wurden, zeigen, dass Perimeter-Abwehrmaßnahmen allein nicht mehr ausreichen. Als Reaktion darauf integrieren Organisationen Incident-Workflows in Suiten für den integrierten Risikomanagement-Markt, die automatische Benachrichtigungsschreiben bei Datenschutzverletzungen und Echtzeit-Heatmap-Aktualisierungen ermöglichen. SEC-Vorschriften verpflichten börsennotierte Unternehmen, wesentliche Cybervorfälle innerhalb von vier Werktagen zu melden, was das Zeitfenster für manuelle Abhilfemaßnahmen erheblich verkürzt. Banken sehen sich zusätzlichen Richtlinien des Federal Financial Institutions Examination Council gegenüber, die die Cyber-Risikobewertung auf Subunternehmer der vierten Ebene ausweiten und so die Plattformakzeptanz steigern. Die Konvergenz von IT und Operational Technology vergrößert die Angriffsfläche zusätzlich und veranlasst Versorgungsunternehmen und Hersteller dazu, IT-Warnmeldungen mit OT-Asset-Inventaren in einem einzigen Dashboard zu vereinen.
Rasante digitale Transformation und Cloud-Einführung
Achtundsiebzig Prozent der Unternehmen betrieben bis 2025 mindestens die Hälfte ihrer Workloads in öffentlichen oder hybriden Clouds, doch die Governance-Praktiken hinken dieser Geschwindigkeit hinterher. Schatten-IT verbraucht 41 % der Cloud-Ausgaben und schafft blinde Flecken bei Zugriffskontrollen und Datenspeicherort, die Plattformen für den Markt für integriertes Risikomanagement durch direkte API-Konnektoren gut beleuchten können. FedRAMP verlangt nun monatliche Sicherheitsnachweise von Cloud-Anbietern, was effektiv automatisierte Kontrolltest-Engines vorschreibt. Multi-Cloud-Architekturen führen zu Konfigurationsdrift; Plattformen mit Infrastructure-as-Code-Scanning erkennen fehlerhafte Sicherheitsrichtlinien, bevor Regulierungsbehörden dies tun. Serverlose und containerisierte Workloads, die in Sekunden hochgefahren und eingestellt werden, treiben den Bedarf an dynamischen Asset-Inventaren voran, die herkömmliche Tabellenkalkulationen nicht erfüllen können, und verstärken den Wandel hin zu automatisierten, cloud-nativen Risikolösungen.
Ausweitung von Drittanbieter- und Lieferkettenökosystemen
Unternehmen sind im Durchschnitt auf 5.800 Lieferanten angewiesen, doch nur eines von acht Unternehmen führt umfassende jährliche Bewertungen durch. Die Abschaltung eines taiwanesischen Halbleiterlieferanten im Jahr 2025 nach einem Ransomware-Angriff stoppte die Produktion von 23 Automobil-OEMs und verdeutlichte, wie lokalisierte Ausfälle global kaskadieren. Geplante EU-Lieferketten-Sorgfaltspflichtgesetze werden Unternehmen mit mehr als 500 Mitarbeitern verpflichten, Menschenrechts- und Umweltrisiken über alle Ebenen hinweg zu kartieren, was die Einführung von Lieferantenrisikomodulen ankurbelt. US-amerikanische Regulierungsbehörden erwarten nun, dass Banken Fintech-Partner vor Ort prüfen, eine logistische Belastung, die automatisierte Fragebögen und Abhilfeverfolgungssysteme abmildern. Kontinuierliche Überwachung ersetzt jährliche Überprüfungen, da die Sicherheitslage eines Lieferanten innerhalb von Wochen nach einer Übernahme oder einem Führungswechsel nachlassen kann.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Gesamtbetriebskosten und lange Implementierungszyklen | -1.4% | Global, akut bei kostensensiblen KMU in Asien-Pazifik und Südamerika | Mittelfristig (2–4 Jahre) |
| Mangel an IRM-qualifizierten Fachkräften | -0.9% | Global, kritische Lücken in Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Anbieterkonsolidierung schafft Bedenken hinsichtlich Abhängigkeit | -0.5% | Global, verstärkt bei Großunternehmen in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Unsichere KI- Governance-Standards in verschiedenen Rechtsordnungen | -0.4% | Global, Fragmentierung zwischen den wichtigsten Regionen | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Gesamtbetriebskosten und lange Implementierungszyklen
Bereitstellungen kosten im Durchschnitt 3,2 Millionen USD über fünf Jahre, einschließlich Lizenzen, Integrationsaufwand und Schulungen, und On-Premise-Rollouts können sich auf 18 Monate erstrecken. Kleine Hersteller können für solche Zeiträume keine sechsköpfigen Projektteams aufstellen, selbst wenn Bußgelder drohen. Obwohl die Cloud-Bereitstellung die Zeitpläne auf etwa sechs Monate verkürzt, fließen 40 % der Budgets immer noch in Konfiguration und Benutzereinführung. Projekte werden häufig durch unterschätzte Datenbereinigungsaufwände zum Entgleisen gebracht, wie etwa die Abstimmung inkonsistenter Lieferantennamen über Hunderte von Tabellenkalkulationen hinweg. Die Abonnementmüdigkeit nimmt zu, da Anbieter unbefristete Lizenzen durch steigende Jahresgebühren ersetzen, was Beschaffungsteams dazu zwingt, klarere ROI-Kennzahlen zu verlangen, bevor sie mehrjährige Verträge unterzeichnen.
Mangel an IRM-qualifizierten Fachkräften
Die Welt steht vor 4,8 Millionen unbesetzten Cybersicherheitsstellen, wobei Qualifikationen für die Branche des integrierten Risikomanagements – Beherrschung von ISO 31000, COSO ERM und NIST CSF – besonders selten sind.[3]International Information System Security Certification Consortium, "Cybersecurity Workforce Study 2025," isc2.org Universitäten graduieren jährlich weniger als 30.000 Kandidaten mit formalen Qualifikationen, während die Nachfrage jährlich um 18 % wächst. Das mittlere US-amerikanische Gehalt für einen zertifizierten Risikoanalysten erreichte 2025 128.000 USD, was mittelständische Unternehmen aus dem Markt drängt. Burnout verschlimmert die Fluktuation: 47 % der Compliance-Beauftragten verbringen mehr als 20 Stunden pro Woche mit der Zusammenstellung von Regulierungsberichten – eine Arbeit, die ausgereifte Plattformen automatisieren könnten. Anbieter-Zertifizierungskurse kosten 5.000 USD pro Teilnehmer, was für ressourcenbeschränkte Organisationen eine weitere Hürde darstellt. Während KI-gestützte Bewertung einige Belastungen lindern kann, bleibt fachkundiges Urteilsvermögen für die Interpretation probabilistischer Ergebnisse und die Festlegung akzeptabler Risikoschwellen unerlässlich.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
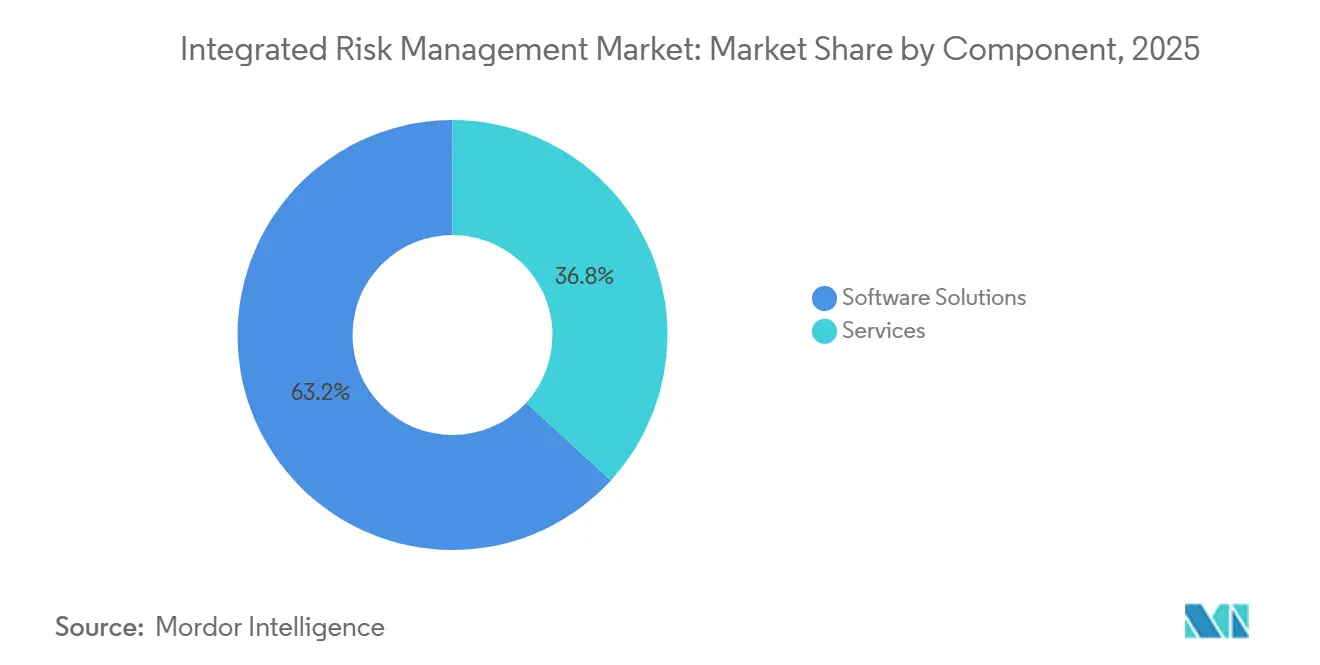
Software festigt die Kontrolle, Analysen beschleunigen sichSoftwarelösungen hielten im Jahr 2025 einen Marktanteil von 63,18 % im Bereich integriertes Risikomanagement, was den Wandel von Tabellenkalkulationsregistern hin zu einheitlichen Plattformen widerspiegelt, die Richtlinien, Vorfälle und Compliance-Nachweise zentralisieren. Die vom Markt für integriertes Risikomanagement erfasste Marktgröße für Risikoanalyse- und Berichtsmodule wird voraussichtlich zwischen 2026 und 2031 mit einer CAGR von 9,11 % expandieren – das schnellste Tempo innerhalb des Software-Stacks, da Vorstände auf Echtzeit-Executive-Dashboards bestehen. Große Banken setzen automatisierte Kontrolltest-Engines ein, um die vierteljährlichen Bewertungsregeln von DORA zu erfüllen, während Gesundheitssysteme Vorfallsmodule einsetzen, die HIPAA-Datenschutzverletzungsprozesse rationalisieren.
Dienstleistungen machten 36,82 % der Ausgaben im Jahr 2025 aus, aufgeteilt zwischen professionellen und verwalteten Angeboten. Systemintegratoren wie Deloitte und PwC dominieren komplexe Rollouts, während Managed-Service-Anbieter nun rund um die Uhr Plattformen unter ergebnisbasierten Verträgen betreiben. Die Nachfrage nach Dienstleistungen wird anhalten, da vielen Unternehmen die internen Fähigkeiten fehlen, Taxonomien zu verfeinern, APIs zu erstellen und verteilte Benutzer zu schulen, obwohl Automatisierung und vorkonfigurierte Inhaltsbibliotheken die abrechenbaren Stunden für standardisierte Aufgaben reduzieren.


Nach Bereitstellungsmodus:
Cloud beherrscht die Skalierung, On-Premise bleibt für Datensouveränität bestehenCloud-Bereitstellungen erfassten im Jahr 2025 71,24 % des Marktes für integriertes Risikomanagement und werden mit einer CAGR von 8,41 % bis 2031 Schwung behalten. Regulatorische Klarheit half dabei: Die Europäische Bankenaufsichtsbehörde bestätigte, dass ordnungsgemäß zertifizierte SaaS-Plattformen die DORA-Anforderungen erfüllen, was Investitionen in europäischen Finanzinstituten freisetzt. Multi-Tenant-Architekturen ermöglichen vierteljährliche Feature-Updates – ServiceNow lieferte 2025 allein vier wesentliche Verbesserungen – ohne Upgrade-Aufwand für Kunden, was die Attraktivität der Cloud verstärkt.
On-Premise-Installationen machen immer noch 28,76 % der Ausgaben aus, konzentriert in Verteidigungs-, Regierungs- und stark regulierten Finanzsegmenten, in denen Datensouveränitätsgesetze oder CUI-Mandate die Speicherung in öffentlichen Clouds untersagen. Hybride Ansätze, die sensible Daten vor Ort halten und gleichzeitig Analysen in die Cloud auslagern, gewinnen an Bedeutung und signalisieren ein schrittweises statt binäres Migrationsmuster.
Nach Unternehmensgröße:
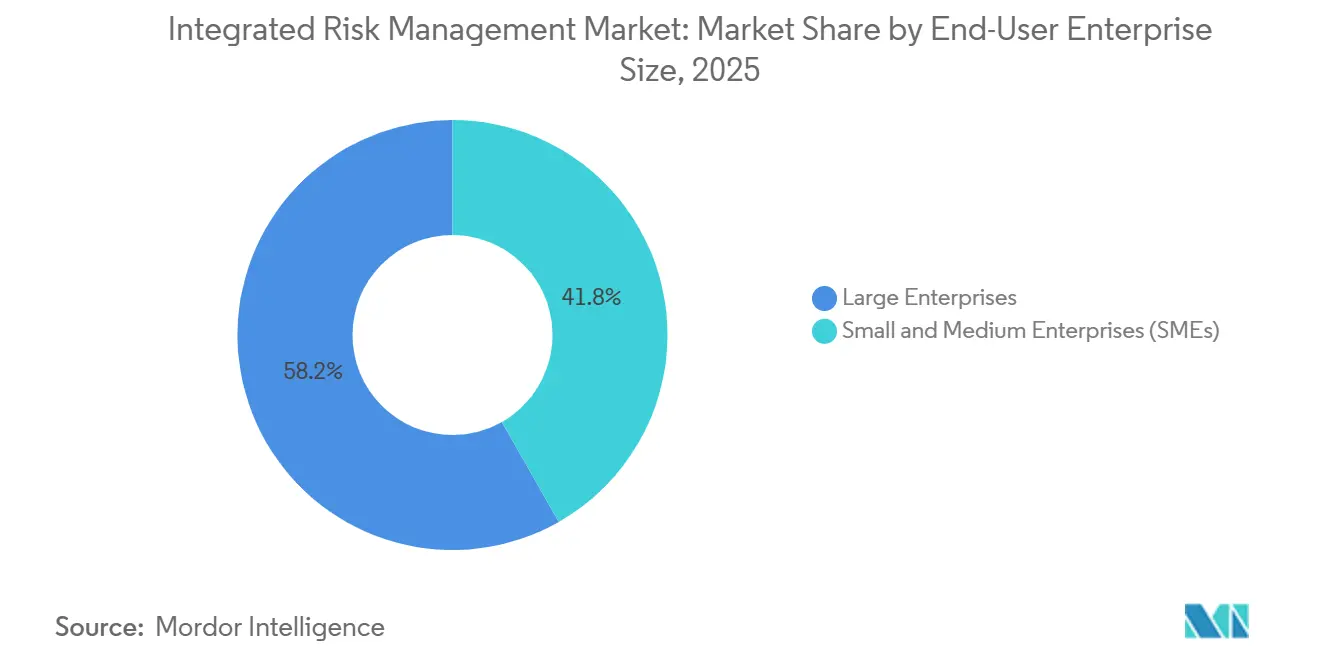
KMU demokratisieren GovernanceGroßunternehmen erwirtschafteten 2025 58,23 % des Umsatzes, aber kleine und mittlere Unternehmen verzeichnen mit einer CAGR von 10,51 % über 2026–2031 den schnellsten Zuwachs. Günstigere Einstiegsabonnements und No-Code-Workflow-Builder bringen nun ausgefeilte Governance in Reichweite von Unternehmen mit 500 Mitarbeitern. Cyber-Versicherungsträger verlangen zunehmend dokumentierte Richtlinien und vierteljährliche Schwachstellenscans, bevor sie Deckung gewähren, was selbst ressourcenbeschränkte Unternehmen zu integrierten Risikorahmen drängt.
Großorganisationen bleiben das Ausgabenfundament und schichten KI-gestützte Risikobewertung, Digitale-Zwilling-Simulationen und Unternehmensarchitekturverknüpfungen über mehr als 10 Module. Ihr Beharren auf Datenportabilität und offenen APIs gestaltet die Anbieter-Roadmaps um und ermutigt Best-of-Breed-Herausforderer, Lücken in umfangreichen Suiten zu schließen.
Nach Endnutzerbranche:
BFSI führt, während das Gesundheitswesen beschleunigtIm Jahr 2025 entfielen auf Banken, Finanzdienstleistungen und Versicherungen 23,91 % des Gesamtumsatzes, angetrieben durch die operationellen Risikovorschriften von Basel und DORA, die tief in Drittanbieter-Ökosysteme eindringen und die Notwendigkeit robuster Compliance-Rahmenbedingungen betonen. Diese Vorschriften haben die Einführung von Lösungen für integriertes Risikomanagement im gesamten Sektor erheblich beeinflusst und eine bessere Aufsicht sowie Risikominderungsstrategien gewährleistet. Unterdessen wird der Markt für integriertes Risikomanagement im Bereich Gesundheitswesen und Biowissenschaften voraussichtlich mit einer robusten CAGR von 12,49 % expandieren, angetrieben durch HIPAA-Strafen und die Cybersicherheitsvorschriften der FDA für Medizinprodukte. Der zunehmende Fokus auf den Schutz sensibler Patientendaten und die Gewährleistung der Sicherheit von Medizinprodukten war ein wesentlicher Treiber für dieses Wachstum.
IT- und Telekommunikationsunternehmen führen die Entwicklung an und setzen stark auf Maßnahmen als Reaktion auf strenge Datenschutzverletzungs-Benachrichtigungsgesetze, die eine schnelle und transparente Meldung von Vorfällen verlangen. Diese Unternehmen investieren in fortschrittliche Risikomanagement-Tools, um sich entwickelnden Cybersicherheitsbedrohungen und regulatorischen Anforderungen zu begegnen. Einzelhändler hingegen priorisieren Verfügbarkeitsgarantien für ihre Omnichannel-Betriebe, da ein ununterbrochener Service entscheidend für die Aufrechterhaltung der Kundenzufriedenheit und der betrieblichen Effizienz ist. Energieunternehmen führen Betriebstechnologie- und IT-Risikoperspektiven zusammen, um kritischen Infrastrukturrichtlinien zu entsprechen, die darauf abzielen, die Resilienz und Sicherheit wesentlicher Dienste zu verbessern. Gleichzeitig beschleunigen Regierungsbehörden ihre Schritte unter Zero-Trust-Mandaten, mit einem Abschluss für 2026. Diese Mandate treiben die Einführung umfassender Risikomanagement-Rahmenbedingungen voran, um sensible Daten zu schützen und sichere Abläufe in Einrichtungen des öffentlichen Sektors zu gewährleisten.
Geografische Analyse
Markt für integriertes Risikomanagement in Nordamerika
Nordamerika hielt im Jahr 2025 einen Marktanteil von 41,84 % im Bereich integriertes Risikomanagement, bedingt durch strenge SEC-Vorschriften zur Klima- und Cyber-Offenlegung, ein ausgereiftes Cyber-Versicherungsökosystem sowie hohe Strafen bei Datenschutzverletzungen. Kanadas verschärfte Datenschutzänderungen und Mexikos Fintech-Initiativen sorgen für zusätzlichen regionalen Rückenwind. Die US-amerikanische Federal Trade Commission erhob im Jahr 2025 Vergleichszahlungen in Höhe von 1,2 Milliarden USD wegen mangelhafter Datensicherheit, was die wachsende Unnachgiebigkeit der Regulierungsbehörden signalisiert und eine weitverbreitete Einführung in mittelständischen Unternehmenssegmenten vorantreibt.
Markt für integriertes Risikomanagement im asiatisch-pazifischen Raum
Der asiatisch-pazifische Raum verzeichnet bis 2031 die höchste CAGR von 11,42 %, da Chinas Gesetz zum Schutz personenbezogener Informationen und Indiens Gesetz zum Schutz digitaler personenbezogener Daten die Lokalisierung von Risikoregistern und automatisierten Einwilligungsmodulen vorantreiben. Japans Bankensektor muss jährliche Ransomware-Tabletop-Übungen durchführen, was die Nachfrage nach Szenarioplanungs-Engines ankurbelt, während Australiens steigende Zahl an Datenschutzverletzungen das Vorfallmanagement zu einer Priorität auf Vorstandsebene macht. Die Harmonisierungsbemühungen des ASEAN-Raums steigern zudem den grenzüberschreitenden Compliance-Bedarf und schaffen ein fruchtbares Umfeld für Anbieter mit Bibliotheken für mehrere Rechtsordnungen.
Markt für integriertes Risikomanagement in EMEA und Südamerika
Europa hielt im Jahr 2025 einen Marktanteil von 28 %, beflügelt durch das Inkrafttreten von DORA im Januar 2025 und die schrittweise Einführung der CSRD, die letztendlich 50.000 Unternehmen erfassen wird. Die deutsche BaFin erließ mehrere Durchsetzungsmaßnahmen gegen Banken, die im Bereich des Drittparteienrisikos Mängel aufwiesen, was die Dringlichkeit der Compliance unterstreicht. Der britische Rahmen zur operativen Resilienz und die erheblichen DSGVO-Bußgelder in Frankreich verdeutlichen einen Wandel von der prinzipienbasierten Aufsicht hin zu messbaren Kontrollen. Südamerika, der Nahe Osten und Afrika halten zusammen einen Marktanteil von 12 %; die Einführung konzentriert sich auf den brasilianischen Finanzsektor, die Smart-City-Infrastruktur am Golf und die Durchsetzung des Datenschutzes in Südafrika, wenngleich Infrastrukturlücken und Währungsvolatilität die breitere Nachfrage dämpfen.

Wettbewerbslandschaft
Der Markt für integriertes Risikomanagement ist mäßig konzentriert. Die fünf größten Anbieter – IBM, ServiceNow, SAP, MetricStream und OneTrust – werden voraussichtlich einen erheblichen Anteil am Markterlös 2025 auf sich vereinen. Plattformkonsolidierer nutzen ihre etablierten Positionen in den Bereichen ERP, IT-Dienstleistungen und Workflows, um Module im Cross-Selling anzubieten. Im Gegensatz dazu erschließen sich spezialisierte Herausforderer ihre Nische durch branchenspezifische Inhalte und schnelle Konfigurierbarkeit. ServiceNow setzt auf Low-Code-Engines zur Vereinfachung von Anpassungsprozessen – eine Strategie, die insbesondere Käufer im mittleren Marktsegment anspricht. IBM und SAP hingegen stärken ihre Predictive-Analytics-Fähigkeiten mithilfe globaler Partnerökosysteme und eingebetteter künstlicher Intelligenz, obwohl dieser umfassende Ansatz mitunter die Agilität ihrer Funktionen beeinträchtigen kann.
Private-Equity-Zusammenschlüsse verändern die Wettbewerbslandschaft, indem einzelne Punktlösungen zu umfassenden Suiten zusammengeführt werden. Diese Konsolidierung führt zu einem Rückgang der Preisaufschläge, die früher mit eigenständigen Incident- oder Policy-Tools verbunden waren. Ein bemerkenswerter Anstieg der Patentanmeldungen für KI-gestützte Risikobewertung um 42 % im Jahr 2025 unterstreicht den Wettbewerbsdruck, unstrukturierte Bedrohungsdaten mit organisierten Kontrolldaten zu verknüpfen. Bedenken hinsichtlich einer Anbieterabhängigkeit nehmen zu, insbesondere da Konsolidierer den API-Zugang einschränken oder Exportgebühren erhöhen. Dies hat viele große Unternehmen dazu veranlasst, vor dem Abschluss langfristiger Mehrjahresverträge Zusicherungen zur Interoperabilität einzufordern. Darüber hinaus gewinnen Managed-Service-Anbieter an Bedeutung, die Kunden mit Talentmangel rund um die Uhr Überwachungsdienstleistungen anbieten. Dieser wachsende Einfluss veranlasst Softwareanbieter, partnerfreundlichere Erlösmodelle zu entwickeln.
Regionale Dynamiken prägen ebenfalls die Entwicklung des Marktes. Nordamerika dominiert weiterhin aufgrund seiner fortschrittlichen technologischen Infrastruktur und der frühen Einführung von Lösungen für integriertes Risikomanagement. Die Region Asien-Pazifik verzeichnet jedoch ein rasantes Wachstum, das durch zunehmende regulatorische Anforderungen und ein wachsendes Bewusstsein für Risikomanagementpraktiken in Unternehmen angetrieben wird. Diese regionale Expansion veranlasst Anbieter, ihre Angebote auf unterschiedliche Compliance-Standards und lokale Anforderungen zuzuschneiden.
Marktführer im Bereich integriertes Risikomanagement
ServiceNow, Inc.
Archer Technologies LLC.
IBM Corporation
NAVEX Global Inc.
MetricStream Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für integriertes Risikomanagement
- IBM Corporation
- ServiceNow Inc.
- Archer Technologies LLC
- NAVEX Global Inc.
- MetricStream Inc.
- SAP SE
- LogicManager Inc.
- AuditBoard Inc.
- Onspring Technologies LLC
- Centraleyes Ltd.
- Riskonnect Inc.
- Diligent Corporation
- OneTrust LLC
- LogicGate Inc.
- Resolver Inc.
- RSA Security LLC
- SureCloud Ltd.
- IsoMetrix
- SAI360 Inc.
- Quantivate LLC

Recent Industry Developments in Markt für integriertes Risikomanagement
- Januar 2026: ServiceNow stimmte der Übernahme eines KI-Risikoanalyse-Spezialisten für 420 Millionen USD zu und integriert dabei Modelle des maschinellen Lernens, die Bedrohungsinformationen mit Kontrollücken verknüpfen.
- Dezember 2025: SAP führte integriertes Risikomanagement in der Cloud innerhalb von S/4HANA ein und bettete Echtzeit-ESG-Analysen für Unternehmen ein, die unter die CSRD-Berichterstattung fallen.
- November 2025: IBM fügte seiner Abteilung für verwaltete Sicherheitsdienste durch eine Erweiterung von 1,2 Milliarden USD 2.400 Analysten hinzu, um Kundenplattformen unter ergebnisbasierten Bedingungen zu betreiben.
- Oktober 2025: OneTrust sicherte sich eine Series-D-Finanzierung von 300 Millionen USD, um KI-gestützte Einwilligungsmodule zu entwickeln und im asiatisch-pazifischen Raum zu expandieren.


Markt für integriertes Risikomanagement Berichtsumfang und Forschungsmethodik
Marktdefinitionen und wesentliche Abdeckungsbereiche
Unsere Studie definiert den Markt für integriertes Risikomanagement (IRM) als alle Softwareplattformen sowie die damit verbundenen Implementierungs- oder Managed-Service-Erlöse, die es einer Organisation ermöglichen, operative, Cyber-, Compliance-, strategische und Drittparteirisiken über ein gemeinsames Datenmodell zu identifizieren, zu bewerten, zu aggregieren und zu überwachen. Die Werte sind in konstanten US-Dollar von 2025 ausgedrückt.
Ausschluss aus dem Geltungsbereich: Eigenständige Punktlösungen (beispielsweise Schwachstellenscanner oder Analysetools für die Versicherungszeichnung) sind nicht in dieser Zählung enthalten.
Segmentierungsübersicht
- Nach Komponente
- Softwarelösungen
- Risiko- und Compliance-Management
- Vorfalls- und Problemmanagement
- Richtlinienmanagement
- Risikoanalyse und Berichterstattung
- Dienstleistungen
- Professionelle Dienstleistungen
- Verwaltete Dienstleistungen
- Softwarelösungen
- Nach Bereitstellungsmodus
- Cloud
- On-Premise
- Nach Unternehmensgröße
- Kleine und mittlere Unternehmen (KMU)
- Großunternehmen
- Nach Endnutzerbranche
- BFSI
- Gesundheitswesen und Biowissenschaften
- IT und Telekommunikation
- Einzelhandel und Konsumgüter
- Fertigung
- Energie und Versorgungsunternehmen
- Regierung und öffentlicher Sektor
- Transport
- Bildung
- Nach Geografie
- Nordamerika
- Vereinigte Staaten
- Kanada
- Mexiko
- Südamerika
- Brasilien
- Argentinien
- Übriges Südamerika
- Europa
- Deutschland
- Vereinigtes Königreich
- Frankreich
- Italien
- Spanien
- Übriges Europa
- Asien-Pazifik
- China
- Japan
- Südkorea
- Indien
- Australien
- Neuseeland
- Übriger asiatisch-pazifischer Raum
- Naher Osten und Afrika
- Naher Osten
- Vereinigte Arabische Emirate
- Saudi-Arabien
- Türkei
- Übriger Naher Osten
- Afrika
- Südafrika
- Nigeria
- Kenia
- Übriges Afrika
- Naher Osten
- Nordamerika
Detaillierte Forschungsmethodik und Datenvalidierung
Primärforschung
Anschließend führten wir Interviews mit Chief Risk Officers, Systemintegratoren und SaaS-Produktverantwortlichen in Nordamerika, Europa und der Region Asien-Pazifik durch. Ihre Einschätzungen zu Kaufzyklen, Lizenzanzahlen und bevorstehenden Regulierungen halfen uns, Informationslücken zu schließen und die Modelltreiber vor der abschließenden Triangulation mit den Gegebenheiten vor Ort in Einklang zu bringen.
Sekundärforschung
Wir begannen damit, das adressierbare Universum anhand öffentlicher Quellen wie SEC-Einreichungen in den USA, Statistiken der Europäischen Bankenaufsichtsbehörde, Studien zur Einführung des NIST-Frameworks und Veröffentlichungen der Risk Management Society zu kartieren. Behördliche Beschaffungsportale, über Questel abgerufene Patentfamilien und Versanddaten von Volza verdeutlichten die Technologiediffusion, während Geschäftsberichte (10-K) und Investorenpräsentationen der Unternehmen typische Vertragswerte verankerten. Diese Quellen veranschaulichen, ohne Anspruch auf Vollständigkeit, die herangezogenen Sekundärinputs für die Faktenprüfung und den Aufbau der Datenbasis.
Marktgrößenbestimmung und Prognose
Ein Top-down-Ansatz wandelt die Ausgaben für vertikale Unternehmenssoftware über Penetrationsratenmatrizen in einen IRM-Nachfragepool um. Anschließend werden selektive Bottom-up-Umsatzzusammenführungen von Anbietern und Kanalprüfungen zur Bestätigung der Gesamtwerte herangezogen. Zu den zentralen Einflussfaktoren zählen die Anzahl regulierter Finanzinstitute, die Cloud-Migrationsquote, der mittlere Abonnementpreis, die Häufigkeit von Cybersicherheitsvorfällen sowie regionale Datenschutzvorschriften. Die Projektion bis 2030 erfolgt mittels multivariater Regression sowie Szenarioanalysen zu regulatorischen Schocks, während gewichtete Durchschnittswerte aus Interviewdaten verbleibende Lücken schließen.
Datenvalidierung und Aktualisierungszyklus
Die Ergebnisse durchlaufen drei Ebenen der Analystenprüfung; Abweichungsmarkierungen lösen erneute Verifikationsanrufe aus. Mordor Intelligence aktualisiert die Daten alle zwölf Monate, mit Zwischenaktualisierungen, wenn wesentliche Ereignisse – wie Meilensteine bei der DORA-Durchsetzung – die Prognose verändern. Eine abschließende Plausibilitätsprüfung erfolgt unmittelbar vor der Veröffentlichung.
Warum die Ausgangsbasis von Mordor Intelligence für integriertes Risikomanagement Verlässlichkeit bietet
Veröffentlichte Schätzungen weichen häufig voneinander ab, da Unternehmen unterschiedliche Risikomodule, Preiskurven und Aktualisierungsrhythmen anwenden.
Zu den wesentlichen Ursachen für diese Abweichungen zählen eine breitere GRC-Einbeziehung durch einige Herausgeber, konservative Annahmen zu Lizenzpreisen sowie zeitliche Unterschiede bei der Währungsumrechnung im Vergleich zu unserer Basis von 2025.
Vergleichsanalyse
| Marktgröße | Anonymisierte Quelle | Wesentlicher Grund für die Abweichung |
|---|---|---|
| 16,36 Milliarden | Mordor Intelligence | - |
| 17,45 Milliarden | Globales Beratungsunternehmen A | Bündelt eGRC- und Drittparteirisiko-Tools; stützt sich hauptsächlich auf Sekundärdaten mit begrenzter Feldvalidierung |
| 14,72 Milliarden | Marktherausgeber B | Schließt Erlöse aus Professional Services aus und verwendet durchschnittliche Lizenzpreise von 2019 bis 2023, ohne neue Cloud-Aufschläge zu berücksichtigen |
Der Vergleich zeigt, dass wir eine transparente Abgrenzung des Geltungsbereichs mit einer gemischten Verifikationsmethodik verbinden und Entscheidungsträgern eine ausgewogene Ausgangsbasis bieten, die auf klar definierten Variablen und wiederholbaren Schritten basiert. Hierin liegt die stille Differenzierung von Mordor Intelligence.


Im Bericht beantwortete Schlüsselfragen
Wie hoch werden die Ausgaben für integriertes Risikomanagement bis 2031 sein?
Der Markt wird voraussichtlich bis 2031 einen Wert von 26,55 Milliarden USD erreichen, was einer CAGR von 8,38 % ab 2026 entspricht.
Welches Segment wächst innerhalb von Plattformen für integriertes Risikomanagement am schnellsten?
Risikoanalyse- und Berichtsmodule werden bis 2031 voraussichtlich mit einer CAGR von 9,11 % expandieren, da Vorstände Echtzeit-Dashboards fordern.
Warum führen kleine und mittlere Unternehmen integrierte Risikolösungen schnell ein?
Cloud-native Plattformen mit vorkonfigurierten Vorlagen und günstigen Abonnementtarifen ermöglichen es KMU, neue regulatorische Mandate zu erfüllen, ohne dedizierte Compliance-Teams einzustellen.
Was treibt die schnelle Einführung integrierter Risikotools im asiatisch-pazifischen Raum voran?
Strengere Datenschutzgesetze in China und Indien sowie regionsweite Harmonisierungsbemühungen im Rahmen der ASEAN-Regeln beschleunigen die Einführung bei dort tätigen multinationalen Unternehmen.
Seite zuletzt aktualisiert am:



