
統合リスク管理市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 市場規模 (2026) | 17.76 十億米ドル |
| 市場規模 (2031) | 26.55 十億米ドル |
| Growth Rate (2026 - 2031) | 8.38 % |
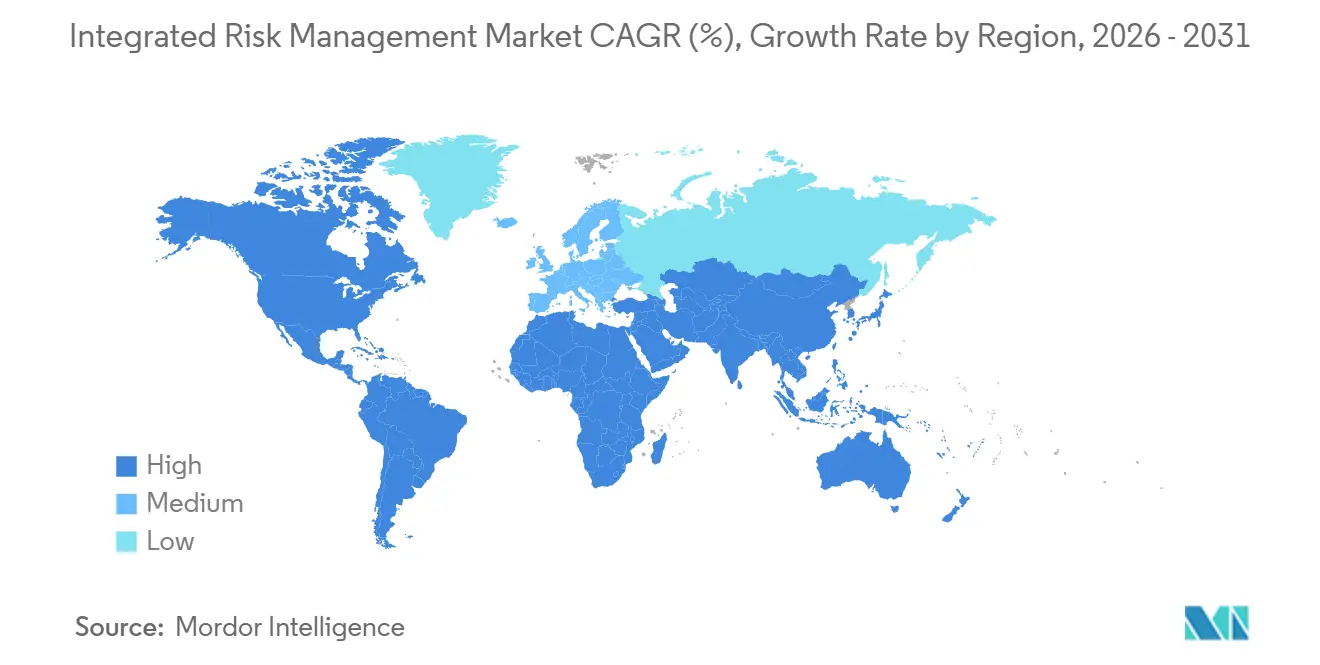
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
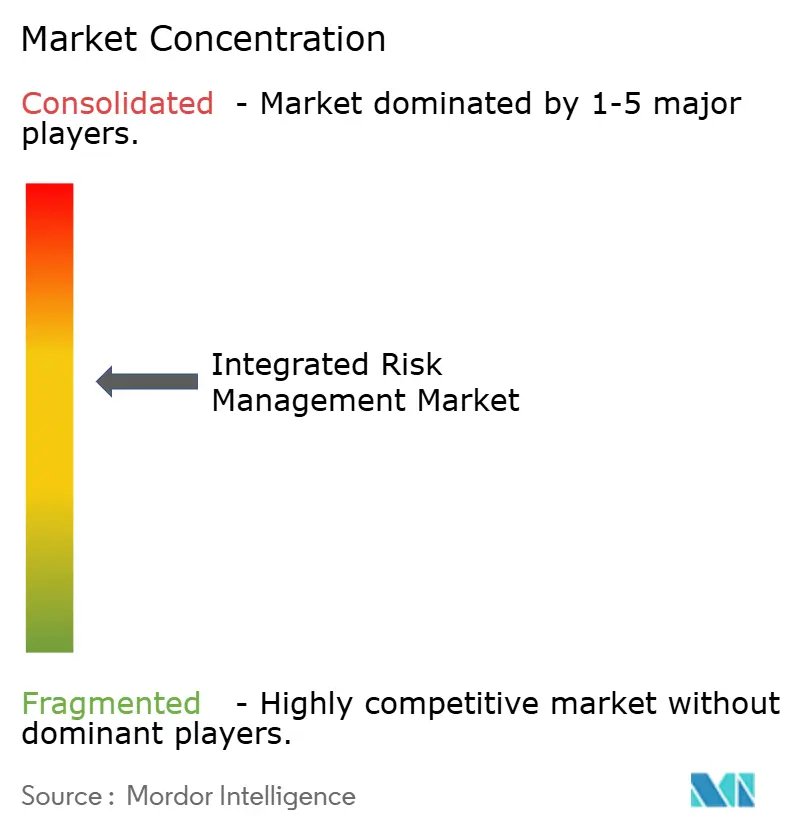
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる統合リスク管理市場分析
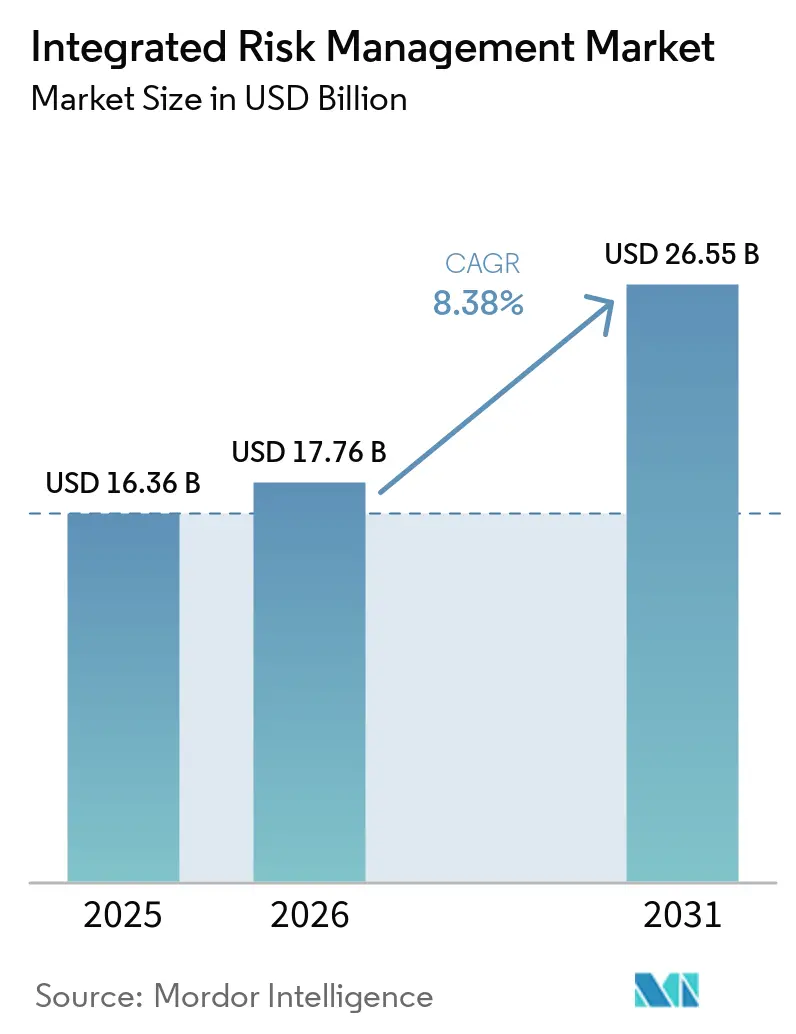
統合リスク管理市場規模は、2025年の163億6,000万米ドルから2026年には177億6,000万米ドルに増加し、2031年までに265億5,000万米ドルに達する見込みで、2026年〜2031年にかけてCAGR 8.38%で成長すると予測されています。この拡大を推進するいくつかの力が収束しています。欧州のデジタル運用レジリエンス法は金融機関に業務リスク管理の組み込みを義務付け、ランサムウェアの損失は2024年に1件あたり平均454万米ドルに達し、企業サステナビリティ報告指令は5万社の欧州企業に気候およびESGエクスポージャーの開示を義務付けています。[1]欧州委員会、「企業サステナビリティ報告指令」、ec.europa.eu ソフトウェアソリューションは、サイバー、コンプライアンス、およびサードパーティリスクを集約するリアルタイムダッシュボードにより、すでに統合リスク管理市場を支配しており、クラウド展開は導入サイクルを18ヶ月から6ヶ月に短縮しています。支出の勢いは多額の罰金によって強化されており、米国保健福祉省は2023年〜2025年の間にHIPAA違反に対して51億米ドルの罰則を課しました。北米の需要は厳格なSECサイバーセキュリティおよび気候開示規則のもとで堅調を維持しており、アジア太平洋地域は中国とインドが個人データ法規制を強化する中で急速に拡大しています。
主要レポートのポイント
- コンポーネント別では、ソフトウェアが2025年に63.18%の収益シェアを獲得し、リスク分析およびレポートモジュールは2031年にかけてCAGR 9.11%で進展しています。
- 展開モード別では、クラウド展開が2025年の支出の71.24%を占め、2031年にかけてCAGR 8.41%で成長すると予測されています。
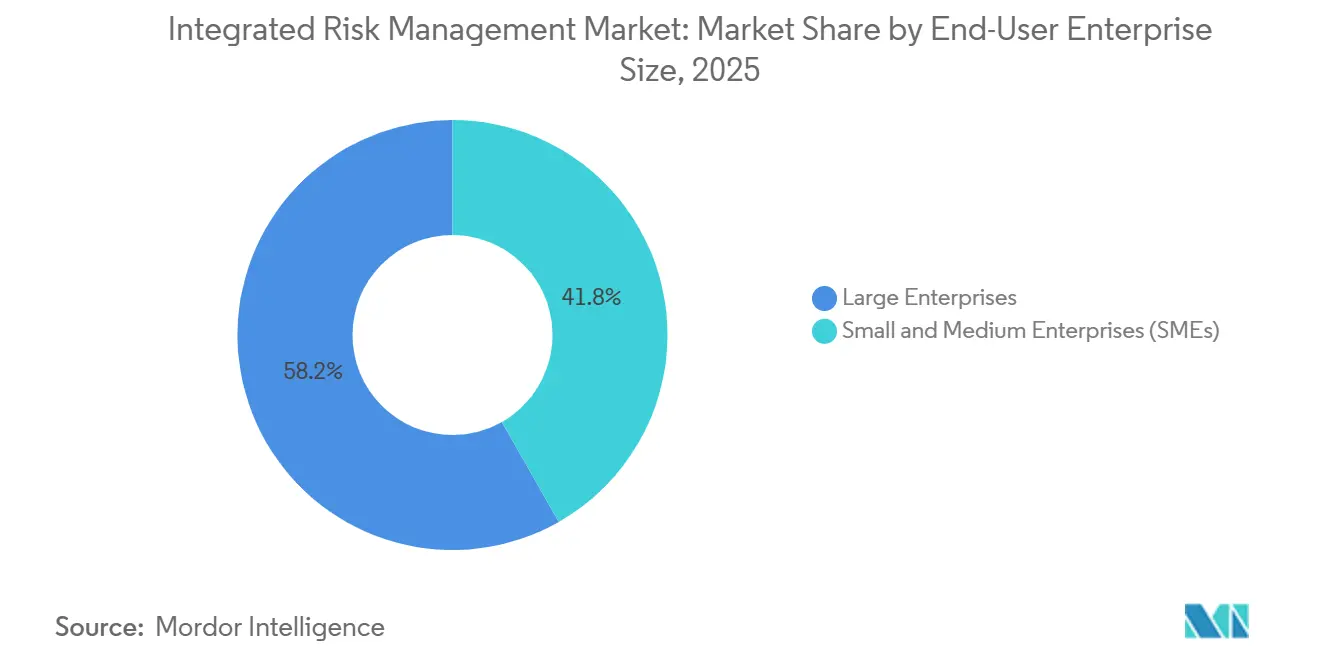
- 企業規模別では、大企業が2025年の支出の58.23%を占め、中小企業は2026年〜2031年にかけてCAGR 10.51%で加速しています。
- エンドユーザー産業別では、銀行・金融サービス・保険が2025年の支出の23.91%を占めましたが、ヘルスケアおよびライフサイエンスが2031年にかけてCAGR 12.49%で最も急速な成長軌道を示しています。
- 地域別では、北米が2025年に統合リスク管理市場シェアの41.84%を維持し、アジア太平洋地域が2026年〜2031年にかけてCAGR 11.42%で最も急速な成長を示しています。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (〜)CAGR予測への 影響(%) | 地理的 関連性 | 影響の タイムライン |
|---|---|---|---|
| グローバル規制 フレームワークの複雑性 | +2.1% | 欧州、北米、 アジア太平洋地域の多国籍企業への波及 | 中期(2〜4 年) |
| サイバーセキュリティ脅威の 激化とデータ侵害 | +1.8% | グローバル、北米と 欧州で特に深刻 | 短期(2年 以内) |
| 急速なデジタル トランスフォーメーションとクラウド導入 | +1.5% | グローバル、北米と アジア太平洋地域が主導 | 中期(2〜4 年) |
| サードパーティおよび サプライチェーンエコシステムの拡大 | +1.2% | グローバル、アジア太平洋地域と 欧州のハブに集中 | 長期(4年 以上) |
| 必須のESGおよび 気候リスク開示制度 | +1.0% | 欧州、北米、 アジア太平洋地域で新興 | 中期(2〜4 年) |
| 重要インフラ向け デジタルツインリスクシミュレーション | +0.6% | 北米、欧州、 中東エネルギー回廊での試験的活用 | 長期(4年 以上) |
| 情報源: Mordor Intelligence | |||
グローバル規制フレームワークの複雑性
欧州連合のデジタル運用レジリエンス法は2025年1月に完全施行に入り、金融機関に対して厳格な報告期間内に情報通信技術のレジリエンスを証明することを義務付けています。[2]欧州銀行監督機構、「デジタル運用レジリエンス法」、eba.europa.eu 企業サステナビリティ報告指令や改訂されたGDPR同意規則などの並行する義務は、企業にプライバシー、サイバー、ESG、およびサードパーティのエクスポージャーを一つのシステムに集約することを強制し、統合リスク管理市場プラットフォームへの需要を高めています。多国籍銀行はまた、レジリエンス認証を持たないベンダーへのアウトソーシングを禁止するDORAの条項に直面しており、スプレッドシートでは対応できないデューデリジェンス監査の連鎖を生み出しています。重複する法令は現在、資本へのアクセスにも影響を与えており、欧州証券市場監督機構に提出される目論見書にはサステナビリティ開示を含める必要があり、業務コンプライアンスが資金調達の前提条件となっています。これらの圧力が合わさって、リスク管理をバックオフィス機能から取締役会レベルの重要課題へと変革しています。
サイバーセキュリティ脅威の激化とデータ侵害
ランサムウェア攻撃は2025年に68%増加し、インシデント1件あたりの平均復旧コストは454万米ドルに達しており、サプライチェーンリスク管理が重要な業優先事項として一層注目されている。2024年のクラウドサービス侵害により8,200社の認証情報が流出したような高度なサプライチェーン侵害は、境界防御だけではもはや不十分であることを示している。これを受け、組織はインシデントワークフローを統合リスク管理市場スイートに組み込み、自動侵害通知レターとリアルタイムのヒートマップ更新を可能にしている。SECの規則は上場企業に対し、重大なサイバーイベントを4営業日以内に報告することを義務付けており、手動による修復の猶予期間が大幅に短縮されている。銀行は連邦金融機関審査委員会からの追加指令にも直面しており、サイバーリスク評価が第四者サブコントラクターにまで拡大され、プラットフォームの導入が促進されている。ITと運用技術の融合により攻撃対象領域がさらに拡大しており、公益事業者や製造業者はITアラートとOT資産インベントリを単一のダッシュボード内に統合するよう促されている。
急速なデジタルトランスフォーメーションとクラウド導入
2025年までに企業の78%がワークロードの少なくとも半分をパブリッククラウドまたはハイブリッドクラウドで運用していましたが、ガバナンスの実践はこの速度に遅れをとっています。シャドーITがクラウド支出の41%を消費し、アクセス制御とデータレジデンシーにおけるブラインドスポットを生み出しており、統合リスク管理市場プラットフォームは直接APIコネクターを通じてこれらを明らかにするのに適しています。FedRAMPはクラウドプロバイダーに月次のセキュリティ証明を要求するようになり、事実上自動化されたコントロールテストエンジンを義務付けています。マルチクラウドアーキテクチャは設定のドリフトをもたらし、インフラストラクチャーアズコードスキャン機能を持つプラットフォームは規制当局より先にセキュリティポリシーの不整合を検出します。数秒で起動・終了するサーバーレスおよびコンテナ化されたワークロードは、従来のスプレッドシートでは対応できない動的な資産インベントリの必要性を高め、自動化されたクラウドネイティブなリスクソリューションへの移行を強化しています。
サードパーティおよびサプライチェーンエコシステムの拡大
企業は平均5,800社のベンダーに依存していますが、包括的な年次評価を実施している企業は8社に1社に過ぎません。ランサムウェア攻撃を受けた台湾の半導体サプライヤーが2025年に操業停止となり、23社の自動車OEMの生産が停止したことは、局所的な障害がいかにグローバルに連鎖するかを浮き彫りにしました。提案されているEUのサプライチェーンデューデリジェンス法は、500人以上の従業員を持つ企業に対してサプライチェーン全体にわたる人権および環境リスクのマッピングを義務付け、ベンダーリスクモジュールの採用を促進しています。米国の規制当局は現在、銀行にフィンテックパートナーの現地監査を期待しており、自動化されたアンケートと修復トラッカーがこの物流的負担を軽減しています。サプライヤーのセキュリティ態勢は買収やリーダーシップの変更から数週間以内に悪化する可能性があるため、継続的なモニタリングが年次レビューに取って代わっています。
制約要因の影響分析*
| 制約要因 | (〜)CAGR予測への 影響(%) | 地理的 関連性 | 影響の タイムライン |
|---|---|---|---|
| 高い総所有コストと 長い導入サイクル | -1.4% | グローバル、アジア太平洋地域と 南米のコスト重視の中小企業で特に深刻 | 中期(2〜4 年) |
| IRM熟練 専門家の不足 | -0.9% | グローバル、北米と 欧州で深刻なギャップ | 長期(4年 以上) |
| ベンダー統合による ロックイン懸念の増大 | -0.5% | グローバル、北米と 欧州の大企業で高まり | 中期(2〜4 年) |
| 管轄区域をまたぐ 不確実なAIガバナンス基準 | -0.4% | グローバル、 主要地域間の断片化 | 長期(4年 以上) |
| 情報源: Mordor Intelligence | |||
高い総所有コストと長い導入サイクル
展開には平均して5年間で320万米ドルのコストがかかり、ライセンス、統合作業、およびトレーニングが含まれ、オンプレミスの導入は18ヶ月に及ぶことがあります。中小製造業者は、罰則が迫っていても、そのような期間にわたって6人のプロジェクトチームを編成することができません。クラウド提供によりタイムラインは約6ヶ月に短縮されますが、予算の40%は依然として設定とユーザー有効化に消えています。プロジェクトは、数百のスプレッドシートにわたる一貫性のないベンダー名の照合など、過小評価されたデータクレンジング作業によって頓挫することが多くあります。ベンダーが永続ライセンスを段階的に引き上げる年間費用に置き換えるにつれてサブスクリプション疲れが高まっており、調達チームは複数年契約に署名する前により明確なROI指標を要求するようになっています。
IRM熟練専門家の不足
世界では480万件のサイバーセキュリティ職が未充足であり、統合リスク管理産業のスキルセット、すなわちISO 31000、COSO ERM、およびNIST CSFの習熟は特に希少です。[3]国際情報システムセキュリティ認定コンソーシアム、「サイバーセキュリティ人材研究2025」、isc2.org 大学が正式な資格を持つ候補者を年間3万人未満しか輩出していない一方で、需要は毎年18%増加しています。認定リスクアナリストの米国における中央値給与は2025年に12万8,000米ドルに達し、中堅企業はコスト面で対応できない状況です。燃え尽き症候群が離職を悪化させており、コンプライアンス担当者の47%が規制レポートの作成に週20時間以上を費やしており、これは成熟したプラットフォームが自動化できる作業です。ベンダー認定コースは1席あたり5,000米ドルのコストがかかり、リソースに制約のある組織にとってさらなる障壁となっています。AI支援スコアリングが一部の負担を軽減する可能性がありますが、確率論的な出力を解釈し、許容可能なリスク閾値を決定するためには専門家の判断が依然として不可欠です。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
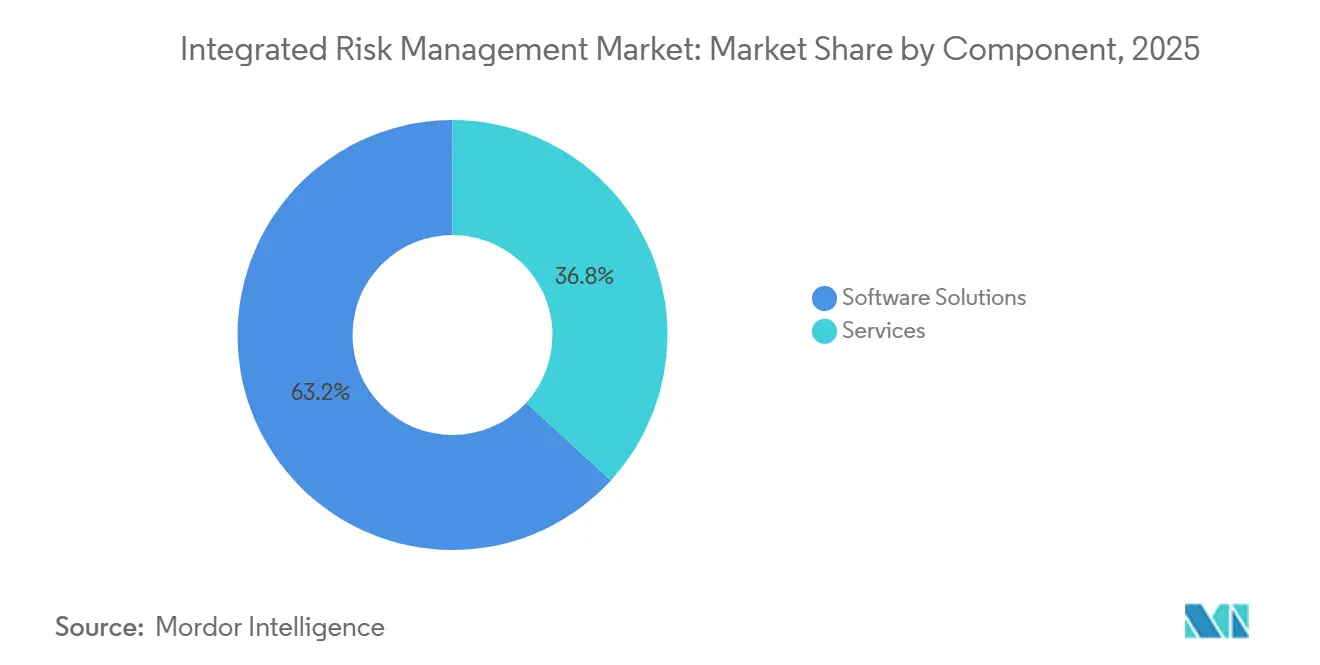
ソフトウェアが主導権を固め、分析が加速ソフトウェアソリューションは2025年に統合リスク管理市場シェアの63.18%を占め、スプレッドシート台帳からポリシー、インシデント、およびコンプライアンスエビデンスを一元化する統合プラットフォームへの転換を反映しています。リスク分析およびレポートモジュールが占める統合リスク管理市場規模は、2026年〜2031年にかけてCAGR 9.11%で拡大すると予測されており、取締役会がリアルタイムの経営幹部向けダッシュボードを要求する中でソフトウェアスタック内で最も速いペースとなっています。大手銀行はDORAの四半期評価規則を満たすために自動化されたコントロールテストエンジンを展開し、ヘルスケアシステムはHIPAA侵害プロセスを合理化するインシデントモジュールを採用しています。
サービスは2025年の支出の36.82%を占め、プロフェッショナルサービスとマネージドサービスに分かれています。デロイトやPwCなどのシステムインテグレーターが複雑な導入を主導する一方、マネージドサービスプロバイダーは現在、成果ベースの契約のもとで24時間365日プラットフォームを運用しています。多くの企業が分類体系の調整、APIの構築、および分散したユーザーのトレーニングを行う社内スキルを欠いているため、サービスへの需要は持続しますが、自動化とプリセットコンテンツライブラリが商品化されたタスクの請求可能時間を削減しています。


展開モード別:
クラウドが規模を支配し、オンプレミスはデータ主権のために存続クラウド展開は2025年に統合リスク管理市場の71.24%を占め、2031年にかけてCAGR 8.41%で勢いを維持する見込みです。規制の明確化が助けとなり、欧州銀行監督機構は適切に認証されたSaaSプラットフォームがDORAの要件を満たすことを確認し、欧州の金融機関全体への投資を解放しました。マルチテナントアーキテクチャは四半期ごとの機能リリースを推進しており、ServiceNowは2025年だけで4つの主要な機能強化を提供しましたが、顧客のアップグレード負担はなく、クラウドの魅力を強化しています。
オンプレミスのインストールは依然として支出の28.76%を占めており、データ主権法またはCUI規制がパブリッククラウドストレージを禁止する防衛、政府、および高度に規制された金融セグメントに集中しています。機密データをオンサイトに保持しながら分析をクラウドにオフロードするハイブリッドアプローチが普及しており、二者択一ではなく段階的な移行パターンを示しています。
企業規模別:
中小企業がガバナンスを民主化大企業は2025年に収益の58.23%を生み出しましたが、中小企業は2026年〜2031年にかけてCAGR 10.51%で最も急速な進展を示しています。低価格のエントリーレベルサブスクリプションとノーコードのワークフロービルダーにより、500人規模の企業でも高度なガバナンスが手の届くものとなっています。サイバー保険会社は、補償を提供する前に文書化されたポリシーと四半期ごとの脆弱性スキャンをますます要求するようになっており、リソースに制約のある企業でさえ統合リスクフレームワークへの移行を促しています。
大企業は依然として支出の基盤であり、10以上のモジュールにわたってAI駆動のリスクスコアリング、デジタルツインシミュレーション、およびエンタープライズアーキテクチャリンクを重ね合わせています。データポータビリティとオープンAPIへの彼らの要求はベンダーのロードマップを再形成し、大規模スイートのギャップを埋めるベストオブブリード型の挑戦者を促しています。
エンドユーザー産業別:
BFSIが主導し、ヘルスケアが加速2025年には、銀行・金融サービス・保険セクターが総収益の23.91%を占め、バーゼルおよびDORAの業務リスク義務によって推進されており、これらはサードパーティエコシステムに深く踏み込み、堅牢なコンプライアンスフレームワークの必要性を強調しています。これらの規制は、セクター全体での統合リスク管理ソリューションの採用に大きな影響を与え、より良い監視とリスク軽減戦略を確保しています。一方、ヘルスケアおよびライフサイエンス向けの統合リスク管理市場は、HIPAA違反罰則とFDAの医療機器向けサイバーセキュリティ規制に後押しされ、堅調なCAGR 12.49%で拡大すると予測されています。機密性の高い患者データの保護と医療機器のセキュリティ確保への注目の高まりが、この成長の主要な推進力となっています。
ITおよび通信企業は、迅速かつ透明なインシデント報告を要求する厳格なデータ侵害通知法に対応して、積極的に対策を採用しています。これらの企業は、進化するサイバーセキュリティ脅威と規制要件に対処するために高度なリスク管理ツールに投資しています。一方、小売業者はオムニチャネル業務の稼働時間保証を優先しており、中断のないサービスが顧客満足度と業務効率の維持に不可欠です。エネルギー企業は、重要インフラの回復力とセキュリティを強化することを目的とした重要インフラ指令に準拠するために、運用技術(OT)とITのリスク視点を統合しています。同時に、政府機関はゼロトラスト義務のもとで移行を加速しており、2026年に向けて集約が進んでいます。これらの義務は、公共部門の組織全体で機密データを保護し、安全な業務を確保するための包括的なリスク管理フレームワークの採用を推進しています。
地域分析
北米統合リスク管理市場
北米は2025年に統合リスク管理市場シェアの41.84%を維持した。これは、SECの気候・サイバー開示規則の厳格化、成熟したサイバー保険エコシステム、および高額な情報漏洩ペナルティによるものである。カナダのより厳格なプライバシー改正法およびメキシコのフンテック推進施策が地域的な追い風を加えている。米国連邦取引委員会は2025年にデータセキュリティの不備に対して12億米ドルの和解金を徴収し、規制当局の不寛容姿勢の高まりを示すとともに、中堅市場セグメントにおける広範な採用を促した。
アジア太平洋統合リスク管理市場
アジア太平洋地域は、中国の個人情報保護法およびインドのデジタル個人データ保護法がリスク台帳のローカライゼーションと自動同意モジュールの導入を促進することにより、2031年にかけて最高の11.42%のCAGRを記録する見込みである。日本の銀行セクターは年次ランサムウェア・テーブルトップ演習の実施が義務付けられており、シナリオプランニングエンジンの需要を押し上げている。一方、オーストラリアでは情報漏洩件数の急増によりインシデント管理が取締役会の優先事項となっている。ASEANの調和化に向けた取り組みは越境コンプライアンスニーズをさらに高め、複数法域ライブラリを持つベンダーにとって肥沃な市場環境を生み出している。
欧州・中東・アフリカおよび南米統合リスク管理市場
欧州は2025年に28%のシェアを維持した。これは、2025年1月に施行されたDORAと、最終的に50,000社に及ぶ段階的なCSRDの展開によって活性化されたものである。ドイツのBaFinはサードパーティリスク管理に問題が認められた銀行に対して複数の執行措置を発動し、コンプライアンスの緊迫性を強めた。英国の業務レジリエンスフレームワークおよびフランスの高額なGDPR制裁金は、原則ベースの監督から測定可能なコントロールへのシフトを浮き彫りにしている。南米、中東、アフリカを合わせたシェアは12%であり、採用はブラジルの金融セクター、湾岸のスマートシティインフラ、および南アフリカのプライバシー執行に集中しているが、インフラ整備の遅れと通貨変動が広範な需要を抑制している。

競合環境
統合リスク管市場は中程度の集中度を示しています。IBM、ServiceNow、SAP、MetricStream、OneTrustなど上位5社のサプライヤーは、2025年の市場収益において相当なシェアを占めると予測されています。プラットフォーム統合事業者は、ERP、ITサービス、ワークフロー分野における既存の顧客基盤を活用し、モジュールのクロスセルを推進しています。一方、専業の新興企業は、特定業種向けの専門コンテンツと迅速な設定変更能力によって独自のニッチ市場を開拓しています。ServiceNowはローコードエンジンを活用してカスタマイズ作業の効率化を図っており、この戦略は特に中堅市場の購買者に支持されています。一方、IBMとSAPはグローバルパートナーエコシステムと組み込みAIを活用して予測分析能力を強化していますが、この広範なアプローチが機能の俊敏性を損なう場合もあります。
プライベートエクイティによるロールアップが競争環境を変化させており、個別のポイントプロダクトを包括的なスイートへと統合しています。この統合化により、かつてスタンドアロンのインシデント管理ツールやポリシー管理ツールに付随していた価格プレミアムが縮小しています。2025年におけるAI駆動型リスクスコアリングに関する特許出願件数が42%急増したことは、非構造化脅威フィードを整理された管理データと連携させるための競争的な取り組みを示しています。特に統合事業者がAPIアクセスを制限したり、エクスポート手数料を引き上げたりするにつれ、ベンダーロックインへの懸念が高まっています。これにより、多くの大企業が長期にわたる複数年契約を締結する前に相互運用性の保証を求めるようになっています。また、マネージドサービスプロバイダーは人材不足に直面するクライアントに対して24時間365日の監視サービスを提供することで存在感を高めており、この影響力の拡大がソフトウェアベンダーにパートナーに対してより柔軟な収益モデルの採用を促しています。
地域的なダイナミクスも市場の方向性を形成しています。北米は高度な技術インフラと統合リスク管理ソリューションの早期導入により引き続き市場をリードしています。しかしアジア太平洋地域では、規制要件の増加と企業間でのリスク管理慣行にする認識の高まりを背景に急速な成長が見られます。この地域的な拡大により、ベンダーは多様なコンプライアンス基準や現地ニーズに対応するためにサービス内容を調整することが求められています。
統合リスク管理産業リーダー
ServiceNow, Inc.
Archer Technologies LLC.
IBM Corporation
NAVEX Global Inc.
MetricStream Inc.
- *免責事項:主要選手の並び順不同
統合リスク管理市場
- IBM Corporation
- ServiceNow Inc.
- Archer Technologies LLC
- NAVEX Global Inc.
- MetricStream Inc.
- SAP SE
- LogicManager Inc.
- AuditBoard Inc.
- Onspring Technologies LLC
- Centraleyes Ltd.
- Riskonnect Inc.
- Diligent Corporation
- OneTrust LLC
- LogicGate Inc.
- Resolver Inc.
- RSA Security LLC
- SureCloud Ltd.
- IsoMetrix
- SAI360 Inc.
- Quantivate LLC

Recent Industry Developments in 統合リスク管理市場
- 2026年1月:ServiceNowは、脅威インテリジェンスをコントロールギャップにマッピングする機械学習モデルを統合するため、AIリスク分析専門企業を4億2,000万米ドルで買収することに合意しました。
- 2025年12月:SAPはS/4HANA内に統合リスク管理クラウドを展開し、CSRD報告対象企業向けにリアルタイムのESG分析を組み込みました。
- 2025年11月:IBMは、成果ベースの条件のもとでクライアントプラットフォームを運用するため、12億米ドルの拡張を通じてマネージドセキュリティサービス部門に2,400人のアナリストを追加しました。
- 2025年10月:OneTrustはAI搭載の同意モジュールを開発しアジア太平洋地域に展開を拡大するため、シリーズDで3億米ドルの資金調達を確保しました。


統合リスク管理市場 レポートの範囲と調査方法論
市場定義と主要対象範囲
本調査では、統合リスク管理(IRM)市場を、組織が共有データモデルを通じて業務上のリスク、サイバーリスク、コンプライアンスリスク、戦略的リスク、およびサードパーティリスクを識別・評価・集約・監視することを可能にするすべてのソフトウェアプラットフォームおよび関連する導入・マネージドサービス収益として定義しています。数値は2025年の米ドル実質価格で表示されています。
対象外の範囲:スタンドアロンのポイントツール(例:脆弱性スキャナーや保険引受分析ツール)は本集計の対象外となります。
セグメンテーション概要
- コンポーネント別
- ソフトウェアソリューション
- リスクおよびコンプライアンス管理
- インシデントおよび問題管理
- ポリシー管理
- リスク分析およびレポート
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソフトウェアソリューション
- 展開モード別
- クラウド
- オンプレミス
- 企業規模別
- 中小企業(SMEs)
- 大企業
- エンドユーザー産業別
- BFSI
- ヘルスケアおよびライフサイエンス
- ITおよび通信
- 小売および消費財
- 製造
- エネルギーおよびユーティリティ
- 政府および公共部門
- 輸送
- 教育
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- その他の南米
- 欧州
- ドイツ
- 英国
- フランス
- イタリア
- スペイン
- その他の欧州
- アジア太平洋
- 中国
- 日本
- 韓国
- インド
- オーストラリア
- ニュージーランド
- その他のアジア太平洋
- 中東およびアフリカ
- 中東
- アラブ首長国連邦
- サウジアラビア
- トルコ
- その他の中東
- アフリカ
- 南アフリカ
- ナイジェリア
- ケニア
- その他のアフリカ
- 中東
- 北米
詳細な調査方法論とデータ検証
一次調査
次に、北米、欧州、アジア太平洋地域のチーフリスクオフィサー、システムインテグレーター、SaaSプロダクトリードへのインタビューを実施しました。購買サイクル、ライセンス数、今後の規制に関する知見は、情報のギャップを埋め、最終的なトライアンギュレーションの前にモデルの推進要因を現場の実態に合わせるうえで役立ちました。
デスクリサーチ
まず、米国証券取引委員会(SEC)の開示書類、欧州銀行監督機構(EBA)の統計、NISTフレームワーク導入調査、リスク管理協会の発表資料などのオープンソースを通じて対象市場の全体像を把握しました。政府調達ポータル、Questelを通じてアクセスした特許ファミリー、およびVolzaの出荷データは技術の普及状況を明らかにし、企業の年次報告書(10-K)や投資家向け資料は標準的な契約金額の把握に役立ちました。これらはファクトチェックおよびベース構築のために参照した二次情報の一例であり、すべてを網羅するものではありません。
市場規模の算定と予測
トップダウンのアプローチにより、垂直型エンタープライズソフトウェア支出を普及率マトリクスを用いてIRM需要プールに変換します。次に、選択的なボトムアップによるベンダー収益の積み上げとチャネルチェックにより合計値を検証します。主要な推進要因には、規制対象金融機関の数、クラウド移行比率、サブスクリプションの中央値価格、サイバーセキュリティインシデントの発生頻度、および地域別のデータ保護規制が含まれます。規制上のショックを考慮したシナリオ分析を組み合わせた多変量回帰分析を用いて2030年までの予測を行い、インタビューデータの加重平均により残余のギャップを補完します。
データ検証と更新サイクル
アウトプットはアナリストによる3段階のレビューを経て、差異フラグが立った場合は再検証のための確認作業が行われます。Mordor Intelligenceは12ヶ月ごとに更新を行い、DORA施行マイルストーンなど見通しに影響を与える重要な事象が発生した場合には中間更新を実施します。最終的な妥当性確認は公表直前に行われます。
Mordor Intelligenceの統合リスク管理ベースラインが信頼性を持つ理由
各社が異なるリスクモジュール、価格カーブ、更新サイクルを適用しているため、公表されている推計値はしばば乖離が生じます。
主なギャップの要因としては、一部の調査会社によるより広範なGRC(ガバナンス・リスク・コンプライアンス)の包含、保守的なライセンス価格の前提、および当社の2025年基準と比較した為替換算タイミングのずれが挙げられます。
ベンチマーク比較
| 市場規模 | 匿名化されたソース | 主要なギャップ要因 |
|---|---|---|
| 163.6 ビリオン 米ドル | Mordor Intelligence | - |
| 174.5 ビリオン 米ドル | グローバルコンサルタンシーA | eGRCおよびサードパーティリスクツールをバンドルしており、主に二次データに依存し、現地検証が限定的 |
| 147.2 ビリオン 米ドル | 市場調査会社B | プロフェッショナルサービス収益を除外し、クラウドプレミアムの上昇を無視して2019年〜2023年の平均ライセンス価格を維持 |
この比較は、当社が透明性の高いスコープ選定と混合手法による検証を組み合わせることで、明確な変数と再現可能なステップに基づいた、意思決定者にとってバランスの取れたベースラインを提供していることを示しています。これこそがMordor Intelligenceが静かに差別化を図っている点です。


レポートで回答される主要な質問
2031年までに統合リスク管理への支出はどの程度になりますか?
市場は2031年までに265億5,000万米ドルに達すると予測されており、2026年からのCAGR 8.38%を反映しています。
統合リスク管理プラットフォーム内で最も急速に成長しているセグメントはどれですか?
リスク分析およびレポートモジュールは、取締役会がリアルタイムダッシュボードを要求する中、2031年にかけてCAGR 9.11%で拡大する見込みです。
中小企業が統合リスクソリューションを急速に採用している理由は何ですか?
事前設定されたテンプレートと低価格のサブスクリプション層を持つクラウドネイティブプラットフォームにより、中小企業は専任のコンプライアンスチームを雇用することなく新たな規制義務を満たすことができます。
アジア太平洋地域が統合リスクツールを急速に採用している要因は何ですか?
中国とインドにおける厳格なデータ保護法およびASEAN規則のもとでの地域全体の調和化努力が、そこで事業を展開する多国籍企業での採用を加速させています。
最終更新日:



