
Taille et part du marché de la gestion intégrée des risques
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
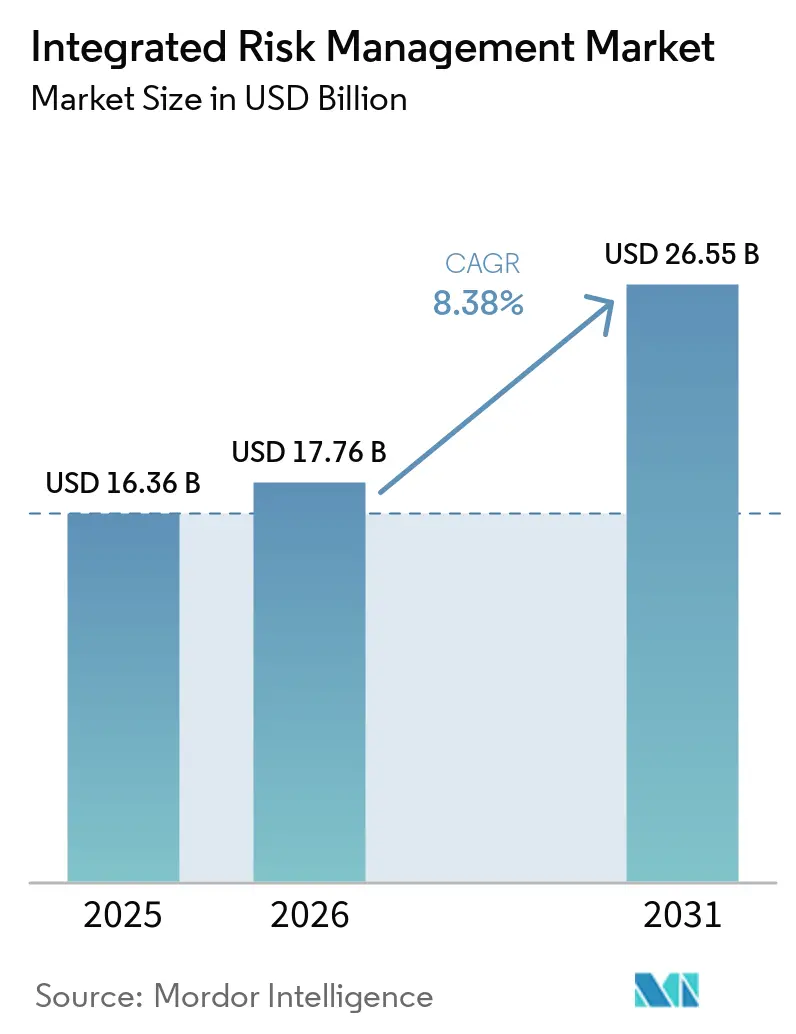
| Taille du Marché (2026) | 17.76 Milliards de dollars |
| Taille du Marché (2031) | 26.55 Milliards de dollars |
| Growth Rate (2026 - 2031) | 8.38 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
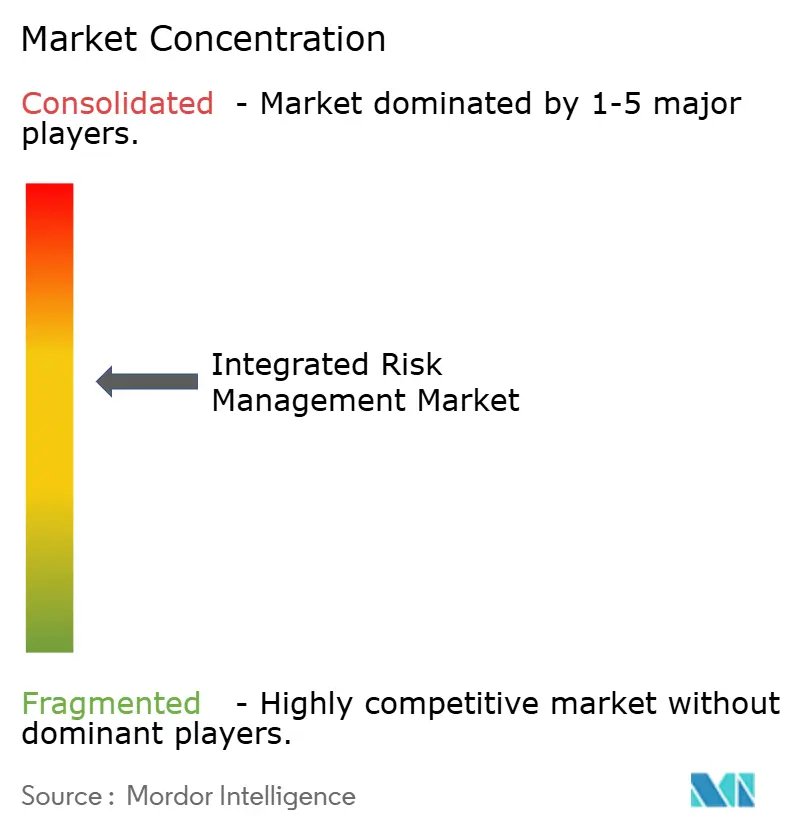
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion intégrée des risques par Mordor Intelligence
La taille du marché de la gestion intégrée des risques devrait passer de 16,36 milliards USD en 2025 à 17,76 milliards USD en 2026 et atteindre 26,55 milliards USD d'ici 2031, avec un TCAC de 8,38 % sur la période 2026-2031. Plusieurs forces convergent pour propulser cette expansion. La loi européenne sur la résilience opérationnelle numérique oblige les entités financières à intégrer des contrôles des risques opérationnels, les pertes liées aux rançongiciels ont atteint en moyenne 4,54 millions USD par violation en 2024, et la directive sur les rapports de durabilité des entreprises oblige 50 000 entreprises européennes à divulguer leurs expositions climatiques et ESG.[1]Commission européenne, "Directive sur les rapports de durabilité des entreprises," ec.europa.eu Les solutions logicielles dominent déjà le marché de la gestion intégrée des risques grâce à des tableaux de bord en temps réel qui agrègent les risques cyber, de conformité et liés aux tiers, tandis que le déploiement cloud comprime les cycles de déploiement de 18 mois à six. La dynamique des dépenses est renforcée par de lourdes amendes : le Département américain de la santé et des services sociaux a infligé 5,1 milliards USD de pénalités HIPAA entre 2023 et 2025. La demande nord-américaine reste forte sous l'effet des règles strictes de la SEC en matière de divulgation cybernétique et climatique, et la région Asie-Pacifique se développe rapidement à mesure que la Chine et l'Inde renforcent leurs lois sur les données personnelles.
Principaux enseignements du rapport
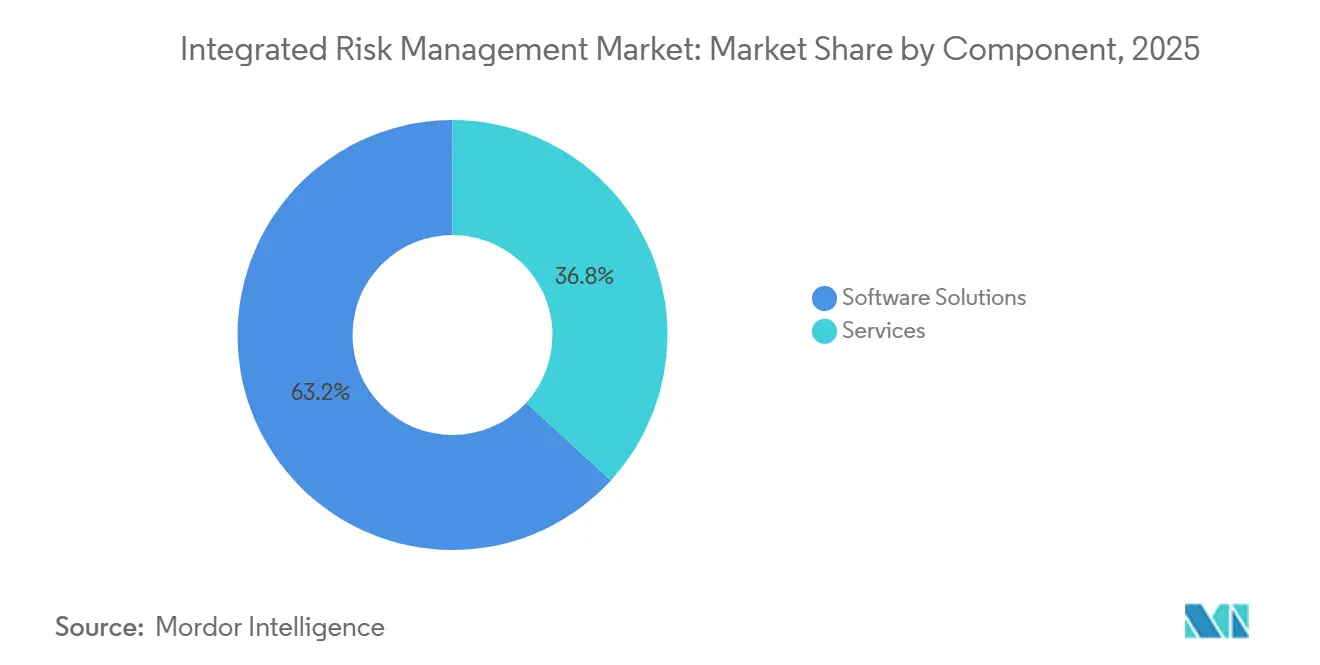
- Par composant, les logiciels ont capté 63,18 % de la part des revenus en 2025, tandis que les modules d'analyse des risques et de reporting progressent à un TCAC de 9,11 % jusqu'en 2031.
- Par mode de déploiement, les déploiements cloud représentaient 71,24 % des dépenses en 2025 et devraient croître à un TCAC de 8,41 % jusqu'en 2031.
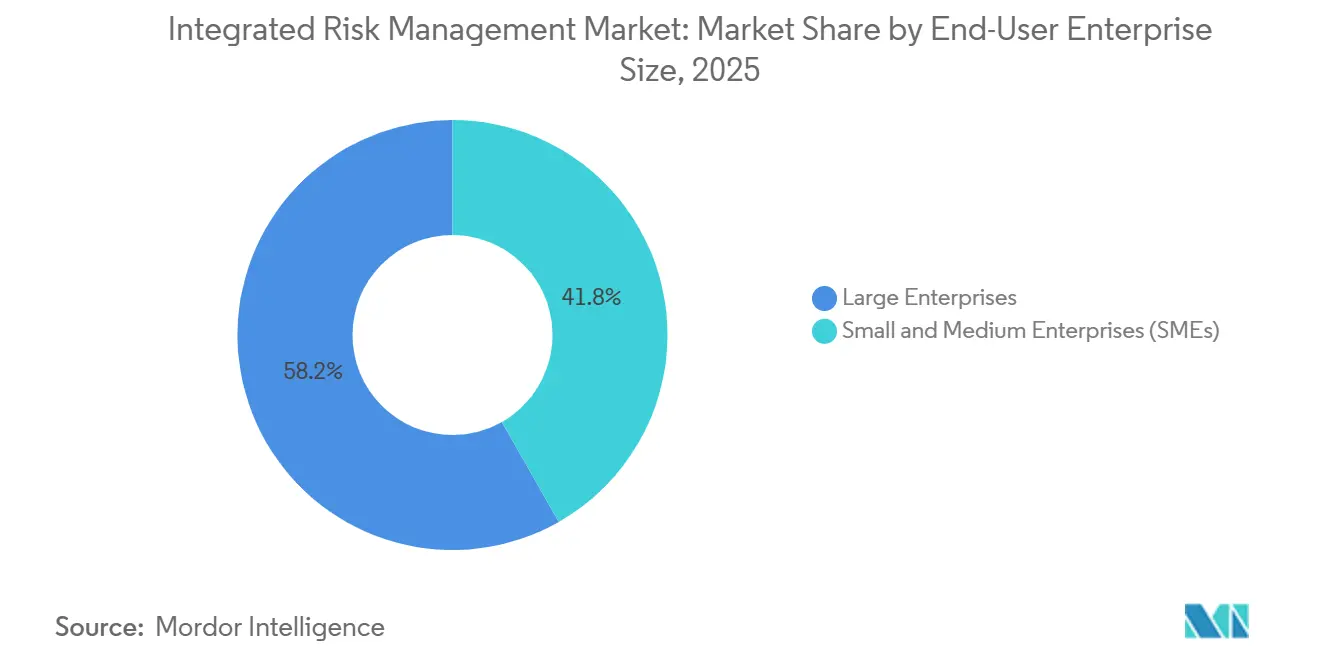
- Par taille d'entreprise, les grandes entreprises représentaient 58,23 % des dépenses en 2025, tandis que les petites et moyennes entreprises s'accélèrent à un TCAC de 10,51 % entre 2026 et 2031.
- Par secteur d'activité des utilisateurs finaux, les services bancaires, financiers et d'assurance représentaient 23,91 % des dépenses en 2025, mais la santé et les sciences de la vie affichent la trajectoire la plus rapide avec un TCAC de 12,49 % jusqu'en 2031.
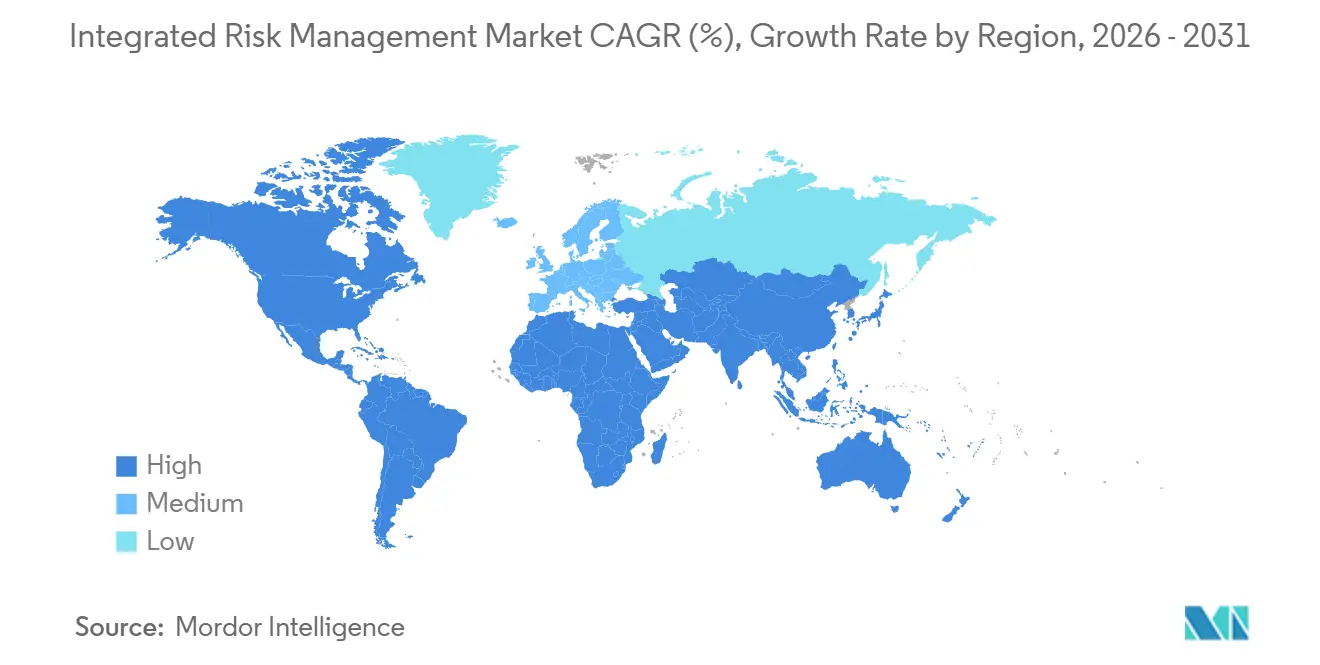
- Par géographie, l'Amérique du Nord a conservé 41,84 % de la part du marché de la gestion intégrée des risques en 2025, tandis que la région Asie-Pacifique enregistre la progression la plus rapide avec un TCAC de 11,42 % sur la période 2026-2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité des cadres réglementaires mondiaux | +2.1% | Europe, Amérique du Nord, répercussions sur les multinationales d'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Escalade des menaces cybernétiques et des violations de données | +1.8% | Mondial, aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Transformation numérique rapide et adoption du cloud | +1.5% | Mondial, porté par l'Amérique du Nord et l'Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Expansion des écosystèmes de tiers et de chaînes d'approvisionnement | +1.2% | Mondial, concentré dans les pôles d'Asie-Pacifique et d'Europe | Long terme (≥ 4 ans) |
| Régimes obligatoires de divulgation ESG et des risques climatiques | +1.0% | Europe, Amérique du Nord, émergent en Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Simulation des risques par jumeau numérique pour les infrastructures critiques | +0.6% | Amérique du Nord, Europe, utilisation pilote dans les corridors énergétiques du Moyen-Orient | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Complexité des cadres réglementaires mondiaux
La loi de l'Union européenne sur la résilience opérationnelle numérique est entrée en vigueur intégrale en janvier 2025 et oblige les entités financières à prouver la résilience de leurs technologies de l'information et de la communication dans des délais de reporting stricts.[2]Autorité bancaire européenne, "Loi sur la résilience opérationnelle numérique," eba.europa.eu Des mandats parallèles tels que la directive sur les rapports de durabilité des entreprises et les règles révisées de consentement du RGPD contraignent les entreprises à agréger les expositions en matière de confidentialité, de cybersécurité, d'ESG et de tiers dans un seul système, ce qui accroît la demande de plateformes du marché de la gestion intégrée des risques. Les banques multinationales font également face à des clauses de la loi sur la résilience opérationnelle numérique qui interdisent l'externalisation auprès de fournisseurs sans certifications de résilience, générant des cascades d'audits de diligence raisonnable que les tableurs ne peuvent pas gérer. Les statuts qui se chevauchent influencent désormais l'accès aux capitaux ; les prospectus déposés auprès de l'Autorité européenne des marchés financiers doivent inclure des informations sur la durabilité, faisant de la conformité opérationnelle un prérequis pour la levée de fonds. Ensemble, ces pressions transforment la gestion des risques d'une fonction de back-office en un impératif au niveau du conseil d'administration.
Escalade des menaces cybernétiques et des violations de données
Les attaques par rançongiciel ont augmenté de 68 % en 2025, avec des coûts de récupération moyens de 4,54 millions USD par incident, intensifiant la focalisation sur la gestion des risques liés à la chaîne d'approvisionnement en tant que priorité critique pour les entreprises. Des compromissions sophistiquées de la chaîne d'approvisionnement, telles que la violation d'un service cloud en 2024 qui a exposé les identifiants de 8 200 entreprises, révèlent que les défenses périmètriques seules ne suffisent plus. En réponse, les organisations intègrent des flux de travail liés aux incidents dans les suites du marché de la gestion intégrée des risques, permettant l'envoi automatique de lettres de notification de violation et des mises à jour en temps réel des cartes thermiques. Les règles de la SEC exigent que les sociétés cotées en bourse signalent les cyberévénements significatifs dans un délai de quatre jours ouvrables, réduisant la fenêtre disponible pour la remédiation manuelle. Les banques font face à des directives supplémentaires du Conseil fédéral d'examen des institutions financières qui étendent l'évaluation des cyberrisques aux sous-traitants de quatrième niveau, stimulant l'adoption des plateformes. La convergence des technologies de l'information et des technologies opérationnelles élargit davantage la surface d'attaque, incitant les services publics et les fabricants à unifier les alertes informatiques avec les inventaires d'actifs des technologies opérationnelles au sein d'un tableau de bord unique.
Transformation numérique rapide et adoption du cloud
Soixante-dix-huit pour cent des entreprises exécutaient au moins la moitié de leurs charges de travail dans des clouds publics ou hybrides en 2025, mais les pratiques de gouvernance accusent un retard par rapport à cette vélocité. L'informatique fantôme consomme 41 % des dépenses cloud, créant des angles morts dans les contrôles d'accès et la résidence des données que les plateformes du marché de la gestion intégrée des risques sont bien placées pour éclairer grâce à des connecteurs API directs. Le programme FedRAMP exige désormais des attestations de sécurité mensuelles de la part des fournisseurs cloud, imposant de facto des moteurs de test de contrôle automatisés. Les architectures multicloud introduisent une dérive de configuration ; les plateformes dotées d'une analyse du code d'infrastructure détectent les politiques de sécurité mal alignées avant que les régulateurs ne le fassent. Les charges de travail sans serveur et conteneurisées, qui se lancent et se terminent en quelques secondes, créent le besoin d'inventaires d'actifs dynamiques que les tableurs traditionnels ne peuvent pas égaler, renforçant le passage vers des solutions de gestion des risques automatisées et natives du cloud.
Expansion des écosystèmes de tiers et de chaînes d'approvisionnement
Les entreprises dépendent en moyenne de 5 800 fournisseurs, mais seulement une entreprise sur huit réalise des évaluations annuelles complètes. La fermeture en 2025 d'un fournisseur taïwanais de semi-conducteurs à la suite d'une attaque par rançongiciel a interrompu la production de 23 équipementiers automobiles, soulignant comment des défaillances localisées se propagent à l'échelle mondiale. La législation européenne proposée sur le devoir de vigilance dans la chaîne d'approvisionnement obligera les entreprises de plus de 500 employés à cartographier les risques liés aux droits de l'homme et à l'environnement à travers les niveaux, stimulant l'adoption de modules de gestion des risques fournisseurs. Les régulateurs américains attendent désormais des banques qu'elles auditent leurs partenaires fintech sur site, une charge logistique que les questionnaires automatisés et les outils de suivi des remédiations allègent. La surveillance continue remplace les révisions annuelles car la posture de sécurité d'un fournisseur peut se dégrader en quelques semaines après une acquisition ou un changement de direction.
Analyse de l'impact des contraintes*
| Contrainte | (~) % d'impact sur les prévisions de TCAC | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Coût total de possession élevé et longs cycles de mise en œuvre | -1.4% | Mondial, aigu dans les PME sensibles aux coûts en Asie-Pacifique et en Amérique du Sud | Moyen terme (2 à 4 ans) |
| Pénurie de professionnels qualifiés en gestion intégrée des risques | -0.9% | Mondial, lacunes critiques en Amérique du Nord et en Europe | Long terme (≥ 4 ans) |
| Consolidation des fournisseurs créant des préoccupations de dépendance | -0.5% | Mondial, accentué dans les grandes entreprises d'Amérique du Nord et d'Europe | Moyen terme (2 à 4 ans) |
| Normes incertaines de gouvernance de l'IA selon les juridictions | -0.4% | Mondial, fragmentation entre les grandes régions | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coût total de possession élevé et longs cycles de mise en œuvre
Les déploiements coûtent en moyenne 3,2 millions USD sur cinq ans, couvrant les licences, la main-d'œuvre d'intégration et la formation, et les déploiements sur site peuvent s'étendre jusqu'à 18 mois. Les petits fabricants ne peuvent pas mobiliser des équipes de projet de six personnes pour de telles durées, même lorsque des amendes sont en jeu. Bien que la livraison cloud réduise les délais à environ six mois, 40 % des budgets disparaissent encore dans la configuration et l'activation des utilisateurs. Les projets sont souvent déraillés par des charges de travail de nettoyage des données sous-estimées, comme la réconciliation de noms de fournisseurs incohérents dans des centaines de tableurs. La fatigue des abonnements augmente à mesure que les fournisseurs remplacent les licences perpétuelles par des frais annuels croissants, forçant les équipes d'approvisionnement à exiger des indicateurs de retour sur investissement plus clairs avant de signer des accords pluriannuels.
Pénurie de professionnels qualifiés en gestion intégrée des risques
Le monde fait face à 4,8 millions de postes non pourvus en cybersécurité, avec des compétences spécifiques au secteur de la gestion intégrée des risques — maîtrise de l'ISO 31000, du COSO ERM et du NIST CSF — particulièrement rares.[3]Consortium international de certification en sécurité des systèmes d'information, "Étude sur les effectifs en cybersécurité 2025," isc2.org Les universités diplôment moins de 30 000 candidats par an possédant des accréditations formelles, tandis que la demande croît de 18 % chaque année. Le salaire médian américain d'un analyste des risques certifié a atteint 128 000 USD en 2025, excluant les entreprises du marché intermédiaire. L'épuisement professionnel aggrave l'attrition : 47 % des responsables de la conformité consacrent plus de 20 heures par semaine à l'assemblage de rapports réglementaires, un travail que des plateformes matures pourraient automatiser. Les cours de certification des fournisseurs coûtent 5 000 USD par participant, ajoutant des frictions supplémentaires pour les organisations aux ressources limitées. Bien que la notation assistée par l'IA puisse soulager certaines tensions, le jugement d'expert reste essentiel pour interpréter les résultats probabilistes et décider des seuils de risque acceptables.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les logiciels consolident le contrôle, l'analytique s'accélèreLes solutions logicielles détenaient 63,18 % de la part du marché de la gestion intégrée des risques en 2025, reflétant le passage des registres sur tableur aux plateformes unifiées qui centralisent les politiques, les incidents et les preuves de conformité. La taille du marché de la gestion intégrée des risques captée par les modules d'analyse des risques et de reporting devrait s'étendre à un TCAC de 9,11 % entre 2026 et 2031, le rythme le plus rapide au sein de la pile logicielle, les conseils d'administration insistant sur des tableaux de bord exécutifs en temps réel. Les grandes banques déploient des moteurs de test de contrôle automatisés pour satisfaire aux règles d'évaluation trimestrielle de la loi sur la résilience opérationnelle numérique, tandis que les systèmes de santé adoptent des modules d'incidents qui rationalisent les processus de violation HIPAA.
Les services représentaient 36,82 % des dépenses en 2025, répartis entre les offres professionnelles et gérées. Les intégrateurs de systèmes tels que Deloitte et PwC dominent les déploiements complexes, tandis que les fournisseurs de services gérés exploitent désormais des plateformes 24h/24 et 7j/7 dans le cadre de contrats basés sur les résultats. La demande de services persistera car de nombreuses entreprises manquent de compétences internes pour affiner les taxonomies, construire des API et former des utilisateurs distribués, mais l'automatisation et les bibliothèques de contenu prédéfinies réduisent les heures facturables pour les tâches banalisées.


Par mode de déploiement :
le cloud commande l'échelle, le sur site persiste pour la souverainetéLes déploiements cloud ont capté 71,24 % du marché de la gestion intégrée des risques en 2025 et maintiendront leur élan avec un TCAC de 8,41 % jusqu'en 2031. La clarté réglementaire a aidé : l'Autorité bancaire européenne a confirmé que les plateformes SaaS correctement certifiées répondent aux attentes de la loi sur la résilience opérationnelle numérique, débloquant des investissements dans les établissements financiers européens. Les architectures multi-locataires permettent des mises à jour trimestrielles des fonctionnalités — ServiceNow a livré quatre améliorations majeures en 2025 seulement — sans douleur de mise à niveau pour les clients, renforçant l'attrait du cloud.
Les installations sur site représentent encore 28,76 % des dépenses, concentrées dans les segments de la défense, du gouvernement et des finances hautement réglementées où les lois sur la souveraineté des données ou les mandats relatifs aux informations contrôlées non classifiées interdisent le stockage dans le cloud public. Les approches hybrides qui conservent les données sensibles sur site tout en déchargeant l'analytique vers le cloud gagnent du terrain, signalant un schéma de migration progressif plutôt que binaire.
Par taille d'entreprise :
les PME démocratisent la gouvernanceLes grandes entreprises ont généré 58,23 % des revenus en 2025, mais les petites et moyennes entreprises représentent l'avancée la plus rapide avec un TCAC de 10,51 % sur la période 2026-2031. Des abonnements d'entrée de gamme moins élevés et des constructeurs de flux de travail sans code permettent désormais à des entreprises de 500 employés d'accéder à une gouvernance sophistiquée. Les assureurs cyber exigent de plus en plus des politiques documentées et des analyses de vulnérabilité trimestrielles avant d'émettre une couverture, poussant même les entreprises aux ressources limitées vers des cadres de gestion intégrée des risques.
Les grandes organisations restent le socle des dépenses, superposant la notation des risques pilotée par l'IA, les simulations par jumeau numérique et les liens d'architecture d'entreprise sur plus de 10 modules. Leur insistance sur la portabilité des données et les API ouvertes remodèle les feuilles de route des fournisseurs et encourage les challengers spécialisés à combler les lacunes dans les grandes suites.
Par secteur d'activité des utilisateurs finaux :
le BFSI en tête tandis que la santé s'accélèreEn 2025, les secteurs des services bancaires, financiers et d'assurance représentaient 23,91 % du chiffre d'affaires total, portés par les mandats de risque opérationnel de Bâle et de la loi sur la résilience opérationnelle numérique, qui s'étendent profondément aux écosystèmes de tiers et soulignent la nécessité de cadres de conformité robustes. Ces réglementations ont considérablement influencé l'adoption de solutions de gestion intégrée des risques dans le secteur, assurant une meilleure surveillance et des stratégies d'atténuation des risques. Parallèlement, le marché de la gestion intégrée des risques pour la santé et les sciences de la vie devrait s'étendre à un TCAC robuste de 12,49 %, alimenté par les pénalités HIPAA et les réglementations de la FDA en matière de cybersécurité pour les dispositifs médicaux. L'accent croissant mis sur la protection des données sensibles des patients et la sécurité des dispositifs médicaux a été un moteur clé de cette croissance.
Les entreprises informatiques et de télécommunications mènent la charge, adoptant massivement des mesures en réponse à des lois strictes sur la notification des violations de données qui exigent un signalement rapide et transparent des incidents. Ces entreprises investissent dans des outils avancés de gestion des risques pour faire face à l'évolution des menaces cybernétiques et aux exigences réglementaires. Les détaillants, quant à eux, accordent la priorité aux garanties de disponibilité pour leurs opérations omnicanales, car un service ininterrompu est essentiel au maintien de la satisfaction des clients et de l'efficacité opérationnelle. Les entreprises énergétiques fusionnent les perspectives de risque des technologies opérationnelles et des technologies de l'information pour se conformer aux directives relatives aux infrastructures critiques, qui visent à renforcer la résilience et la sécurité des services essentiels. Parallèlement, les organismes gouvernementaux accélèrent leurs démarches dans le cadre des mandats de confiance zéro, avec une échéance fixée à 2026. Ces mandats stimulent l'adoption de cadres complets de gestion des risques pour protéger les données sensibles et assurer des opérations sécurisées dans les entités du secteur public.
Analyse géographique
Marché de la gestion intégrée des risques en Amérique du Nord
L'Amérique du Nord a maintenu une part de marché de 41,84 % dans le domaine de la gestion intégrée des risques en 2025, grâce à des règles strictes de la SEC en matière de divulgation climatique et cyberntique, à un écosystème mature de cyberassurance et à des pénalités élevées en cas de violation. Les amendements plus stricts du Canada en matière de protection de la vie privée et les initiatives fintech du Mexique constituent des vents favorables régionaux supplémentaires. La Commission fédérale du commerce des États-Unis a perçu 1,2 milliard USD en règlements pour des pratiques insuffisantes en matière de sécurité des données en 2025, signalant l'intolérance croissante des régulateurs et incitant à une adoption généralisée au sein des cohortes du marché intermédiaire.
Marché de la gestion intégrée des risques en Asie-Pacifique
L'Asie-Pacifique affiche le CAGR le plus rapide, à 11,42 %, jusqu'en 2031, la loi chinoise sur la protection des informations personnelles et la loi indienne sur la protection des données personnelles numériques stimulant la localisation des registres de risques et des modules de consentement automatisés. Le secteur bancaire japonais doit organiser des exercices annuels de simulation de rançongiciels, ce qui favorise l'adoption de moteurs de planification de scénarios, tandis que la multiplication des violations en Australie fait de la gestion des incidents une priorité au niveau des conseils d'administration. Les efforts d'harmonisation de l'ASEAN renforcent davantage les besoins de conformité transfrontalière, créant un terrain fertile pour les fournisseurs disposant de bibliothèques multi-juridictions.
Marché de la gestion intégrée des risques en EMEA et en Amérique du Sud
L'Europe a conservé une part de 28 % en 2025, dynamisée par l'entrée en vigueur en janvier 2025 du DORA et par les déploiements progressifs du CSRD qui couvriront à terme 50 000 entités. La BaFin allemande a pris plusieurs mesures d'exécution à l'encontre de banques jugées insuffisantes en matière de risque lié aux tiers, renforçant ainsi l'urgence de la conformité. Le cadre de résilience opérationnelle du Royaume-Uni et les amendes RGPD considérables infligées en France soulignent un glissement d'une supervision fondée sur des principes vers des contrôles mesurables. L'Amérique du Sud, le Moyen-Orient et l'Afrique détiennent ensemble une part de 12 % ; l'adoption est concentrée dans le secteur financier brésilien, les infrastructures de villes intelligentes du Golfe et l'application des lois sur la protection de la vie privée en Afrique du Sud, bien que les lacunes infrastructurelles et la volatilité des devises freinent une demande plus large.

Paysage concurrentiel
Le marché de la gestion intégrée des risques est modérément concentré. Les cinq premiers fournisseurs, à savoir IBM, ServiceNow, SAP, MetricStream et OneTrust, devraient représenter une part significative des revenus du marché en 2025. Les consolidateurs de plateformes tirent parti de leurs bases établies dans les ERP, les services informatiques et les flux de travail pour vendre des modules complémentaires. En revanche, les acteurs spécialisés se taillent une niche grâce à un contenu vertical spécialisé et une configurabilité rapide. ServiceNow exploite des moteurs low-code pour rationaliser les efforts de personnalisation, une stratégie qui séduit particulièrement les acheteurs du marché intermédiaire. Pendant ce temps, IBM et SAP renforcent leurs capacités d'analyse prédictive en s'appuyant sur des écosystèmes de partenaires mondiaux et une intelligence artificielle intégrée, bien que cette approche expansive puisse parfois nuire à l'agilité de leurs fonctionnalités.
Les regroupements par capital-investissement modifient le paysage concurrentiel, fusionnant des produits ponctuels individuels en suites complètes. Cette consolidation entraîne une réduction des primes de prix autrefois associées aux outils autonomes de gestion des incidents ou des politiques. Une hausse notable de 42 % des dépôts de brevets pour la notation des risques pilotée par l'intelligence artificielle en 2025 souligne une poussée concurrentielle visant à aligner les flux de menaces non structurés avec les données de contrôle organisées. Les préoccupations relatives à la dépendance vis-à-vis des fournisseurs s'intensifient, notamment à mesure que les consolidateurs restreignent l'accès aux API ou augmentent les frais d'exportation. Cela a conduit de nombreuses grandes entreprises à exiger des garanties d'interopérabilité avant de s'engager dans de longs contrats pluriannuels. Par ailleurs, les prestataires de services gérés gagnent en importance, offrant des services de surveillance en continu aux clients confrontés à des pénuries de talents. Cette influence croissante incite les éditeurs de logiciels à adopter des modèles de revenus plus favorables aux partenaires.
Les dynamiques régionales façonnent également la trajectoire du marché. L'Amérique du Nord continue de dominer grâce à son infrastructure technologique avancée et à l'adoption précoce des solutions de gestion intégrée des risques. Cependant, la région Asie-Pacifique connaît une croissance rapide, portée par des exigences réglementaires croissantes et une sensibilisation accrue aux pratiques de gestion des risques parmi les entreprises. Cette expansion régionale pousse les fournisseurs à adapter leurs offres pour répondre à des normes de conformité diverses et à des besoins localisés.
Leaders du secteur de la gestion intégrée des risques
ServiceNow, Inc.
Archer Technologies LLC.
IBM Corporation
NAVEX Global Inc.
MetricStream Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la gestion intégrée des risques
- IBM Corporation
- ServiceNow Inc.
- Archer Technologies LLC
- NAVEX Global Inc.
- MetricStream Inc.
- SAP SE
- LogicManager Inc.
- AuditBoard Inc.
- Onspring Technologies LLC
- Centraleyes Ltd.
- Riskonnect Inc.
- Diligent Corporation
- OneTrust LLC
- LogicGate Inc.
- Resolver Inc.
- RSA Security LLC
- SureCloud Ltd.
- IsoMetrix
- SAI360 Inc.
- Quantivate LLC

Recent Industry Developments in Marché de la gestion intégrée des risques
- Janvier 2026 : ServiceNow a accepté d'acquérir un spécialiste de l'analytique des risques par IA pour 420 millions USD, intégrant des modèles d'apprentissage automatique qui cartographient le renseignement sur les menaces aux lacunes de contrôle.
- Décembre 2025 : SAP a déployé la gestion intégrée des risques cloud dans S/4HANA, intégrant des analyses ESG en temps réel pour les entreprises relevant du reporting de la directive sur les rapports de durabilité des entreprises.
- Novembre 2025 : IBM a ajouté 2 400 analystes à sa division de services de sécurité gérés grâce à une expansion de 1,2 milliard USD pour exploiter les plateformes clients dans le cadre de conditions basées sur les résultats.
- Octobre 2025 : OneTrust a obtenu un financement de série D de 300 millions USD pour développer des modules de consentement alimentés par l'IA et s'étendre en Asie-Pacifique.


Marché de la gestion intégrée des risques Portée du rapport et méthodologie de recherche
Définitions du marché et couverture principale
Notre étude définit le marché de la gestion intégrée des risques (GIR) comme l'ensemble des plateformes logicielles et des revenus associés à la mise en œuvre ou aux services gérés permettant à une organisation d'identifier, d'évaluer, d'agréger et de surveiller les risques opérationnels, cybernétiques, de conformité, stratégiques et liés aux tiers au travers d'un modèle de données partagé unique. Les valeurs sont exprimées en dollars américains constants de 2025.
Exclusion du périmètre : les outils ponctuels autonomes (par exemple, les scanners de vulnérabilités ou les analyses de souscription d'assurance) sont exclus de ce décompte.
Aperçu de la segmentation
- Par composant
- Solutions logicielles
- Gestion des risques et de la conformité
- Gestion des incidents et des problèmes
- Gestion des politiques
- Analyse des risques et reporting
- Services
- Services professionnels
- Services gérés
- Solutions logicielles
- Par mode de déploiement
- Cloud
- Sur site
- Par taille d'entreprise
- Petites et moyennes entreprises (PME)
- Grandes entreprises
- Par secteur d'activité des utilisateurs finaux
- BFSI
- Santé et sciences de la vie
- Informatique et télécommunications
- Commerce de détail et biens de consommation
- Fabrication
- Énergie et services publics
- Gouvernement et secteur public
- Transport
- Éducation
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Corée du Sud
- Inde
- Australie
- Nouvelle-Zélande
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Émirats arabes unis
- Arabie saoudite
- Turquie
- Reste du Moyen-Orient
- Afrique
- Afrique du Sud
- Nigéria
- Kenya
- Reste de l'Afrique
- Moyen-Orient
- Amérique du Nord
Méthodologie de recherche détaillée et validation des données
Recherche primaire
Nous avons ensuite interrogé des directeurs des risques, des intégrateurs de systèmes et des responsables de produits SaaS en Amérique du Nord, en Europe et en Asie-Pacifique. Leurs indications sur les cycles d'achat, le nombre de licences et les réglementations à venir nous ont aidés à combler les lacunes d'information et à aligner les facteurs du modèle sur les réalités du terrain avant la triangulation finale.
Recherche documentaire
Nous avons commencé par cartographier l'univers adressable à partir de sources ouvertes telles que les dépôts auprès de la SEC américaine, les statistiques de l'Autorité bancaire européenne, les études sur l'adoption du cadre NIST et les publications de la Risk Management Society. Les portails de marchés publics, les familles de brevets accessibles via Questel et les données d'expédition Volza ont mis en évidence la diffusion technologique, tandis que les rapports annuels (10-K) et les présentations aux investisseurs des entreprises ont ancré les valeurs contractuelles typiques. Ces éléments illustrent, sans les épuiser, les sources secondaires consultées pour la vérification des faits et la construction de la base.
Dimensionnement du marché et prévisions
Une construction descendante convertit les dépenses en logiciels d'entreprise verticaux en un bassin de demande de GIR via des matrices de taux de pénétration. Ensuite, des agrégations sélectives des revenus des fournisseurs par approche ascendante et des vérifications auprès des canaux de distribution corroborent les totaux. Les leviers principaux comprennent le nombre d'institutions financières réglementées, le taux de migration vers le cloud, le prix d'abonnement médian, la fréquence des incidents de cybersécurité et les mandats régionaux de protection des données. Nous projetons jusqu'en 2030 en utilisant une régression multivariée complétée par une analyse de scénarios autour des chocs réglementaires, tandis que les moyennes pondérées issues des données d'entretiens comblent les lacunes résiduelles.
Validation des données et cycle de mise à jour
Les résultats font l'objet de trois niveaux de révision par les analystes ; les signaux d'écart déclenchent des appels de re-vérification. Mordor Intelligence actualise les données tous les douze mois, avec des mises à jour intermédiaires lorsque des événements significatifs, tels que les jalons d'application du règlement DORA, modifient les perspectives. Une vérification finale de cohérence est effectuée immédiatement avant la publication.
Pourquoi la base de référence de Mordor Intelligence en matière de gestion intégrée des risques est fiable
Les estimations publiées divergent souvent parce que les entreprises appliquent différents modules de risque, courbes de prix et cadences d'actualisation.
Les principaux facteurs d'écart comprennent une inclusion plus large de la GRC par certains éditeurs, des hypothèses conservatrices sur le prix par licence et des décalages de timing dans la conversion des devises par rapport à notre base 2025.
Comparaison de référence
| Taille du marché | Source anonymisée | Principal facteur d'écart |
|---|---|---|
| 16,36 milliards | Mordor Intelligence | - |
| 17,45 milliards | Consultance mondiale A | Regroupe les outils de GRC étendue et de gestion des risques tiers ; s'appuie principalement sur des données secondaires avec une validation terrain limitée |
| 14,72 milliards | Éditeur de marché B | Omet les revenus des services professionnels et conserve les prix moyens par licence de 2019-2023, ignorant les nouvelles primes liées au cloud |
La comparaison montre que nous associons une sélection transparente du périmètre à une vérification par méthodes mixtes, offrant aux décideurs une base de référence équilibrée, traçable jusqu'à des variables claires et reproductible selon des étapes définies. C'est là que Mordor Intelligence se distingue discrètement.


Questions clés auxquelles répond le rapport
Quel sera le niveau des dépenses en gestion intégrée des risques d'ici 2031 ?
Le marché devrait atteindre 26,55 milliards USD d'ici 2031, reflétant un TCAC de 8,38 % à partir de 2026.
Quel segment connaît la croissance la plus rapide au sein des plateformes de gestion intégrée des risques ?
Les modules d'analyse des risques et de reporting devraient s'étendre à un TCAC de 9,11 % jusqu'en 2031, les conseils d'administration exigeant des tableaux de bord en temps réel.
Pourquoi les petites et moyennes entreprises adoptent-elles rapidement des solutions de gestion intégrée des risques ?
Les plateformes natives du cloud avec des modèles préconfigurés et des niveaux d'abonnement bas permettent aux PME de satisfaire aux nouveaux mandats réglementaires sans recruter des équipes de conformité dédiées.
Qu'est-ce qui stimule l'adoption rapide des outils de gestion intégrée des risques en Asie-Pacifique ?
Des lois plus strictes sur la protection des données en Chine et en Inde, ainsi que les efforts d'harmonisation à l'échelle régionale dans le cadre des règles de l'ASEAN, accélèrent l'adoption dans les multinationales qui y opèrent.
Dernière mise à jour de la page le:



