
Tamanho e Participação do Mercado de Gestão Integrada de Riscos
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 17.76 Bilhões de dólares |
| Tamanho do Mercado (2031) | 26.55 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 8.38 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
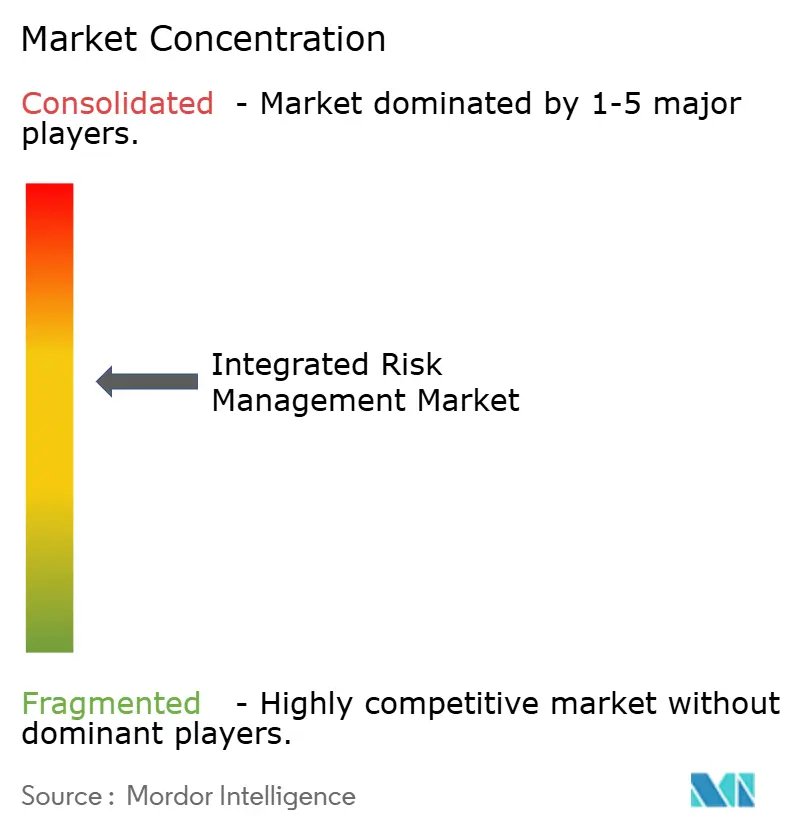
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão Integrada de Riscos por Mordor Intelligence
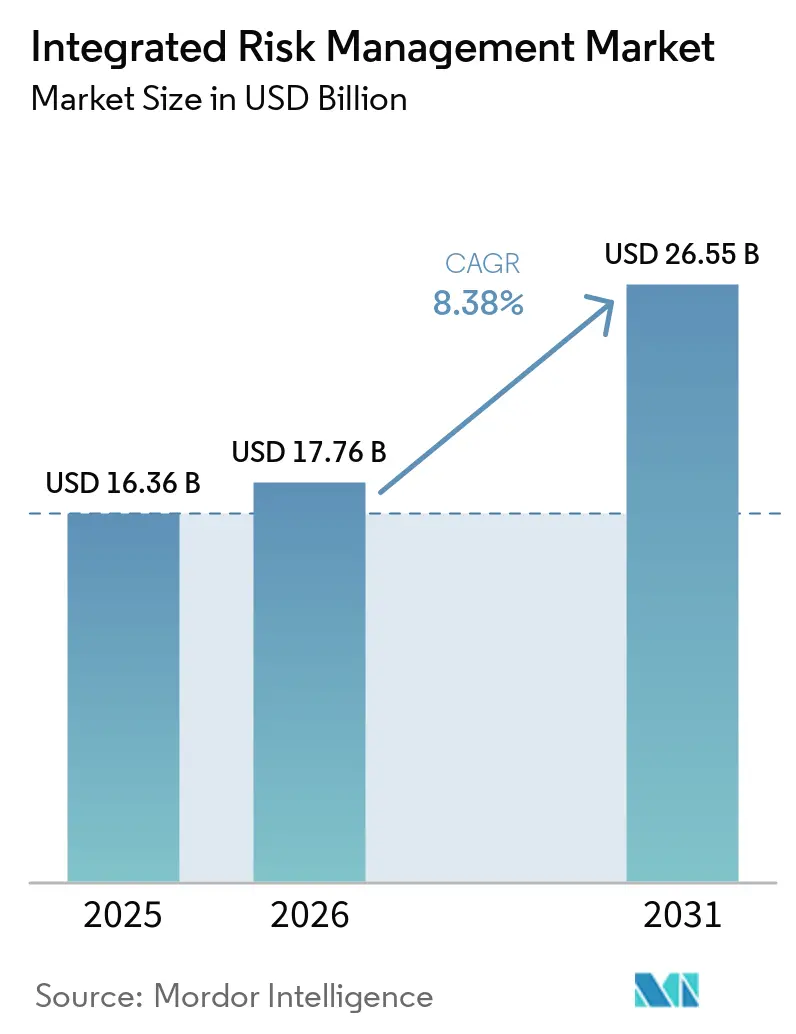
Espera-se que o tamanho do mercado de gestão integrada de riscos aumente de USD 16,36 bilhões em 2025 para USD 17,76 bilhões em 2026 e atinja USD 26,55 bilhões até 2031, crescendo a um CAGR de 8,38% ao longo de 2026-2031. Diversas forças convergem para impulsionar essa expansão. A Lei de Resiliência Operacional Digital da Europa exige que entidades financeiras incorporem controles de risco operacional, as perdas com ransomware tiveram uma média de USD 4,54 milhões por violação em 2024, e a Diretiva de Relatórios de Sustentabilidade Corporativa obriga 50.000 empresas europeias a divulgar exposições climáticas e de ESG.[1]Comissão Europeia, "Diretiva de Relatórios de Sustentabilidade Corporativa," ec.europa.eu As soluções de software já dominam o mercado de gestão integrada de riscos graças a painéis em tempo real que agregam riscos cibernéticos, de conformidade e de terceiros, enquanto a implantação em nuvem comprime os ciclos de implementação de 18 meses para seis. O impulso nos gastos é reforçado por multas pesadas: o Departamento de Saúde e Serviços Humanos dos Estados Unidos aplicou USD 5,1 bilhões em penalidades relacionadas à HIPAA entre 2023 e 2025. A demanda norte-americana permanece forte sob as rigorosas regras de divulgação de segurança cibernética e clima da SEC, e a Ásia-Pacífico está crescendo rapidamente à medida que China e Índia endurecem as leis de proteção de dados pessoais.
Principais Conclusões do Relatório
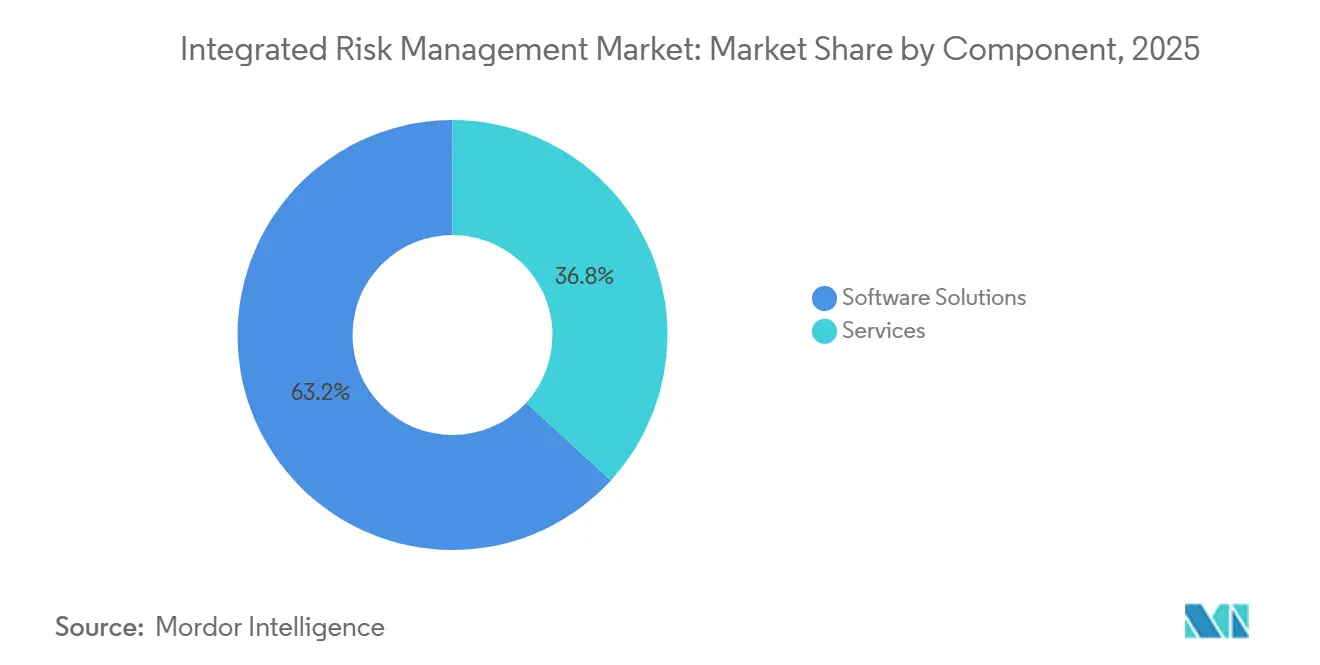
- Por componente, o software capturou 63,18% da participação de receita em 2025, enquanto os módulos de análise de riscos e relatórios avançam a um CAGR de 9,11% até 2031.
- Por modo de implantação, as implantações em nuvem detinham 71,24% dos gastos em 2025 e estão projetadas para crescer a um CAGR de 8,41% até 2031.
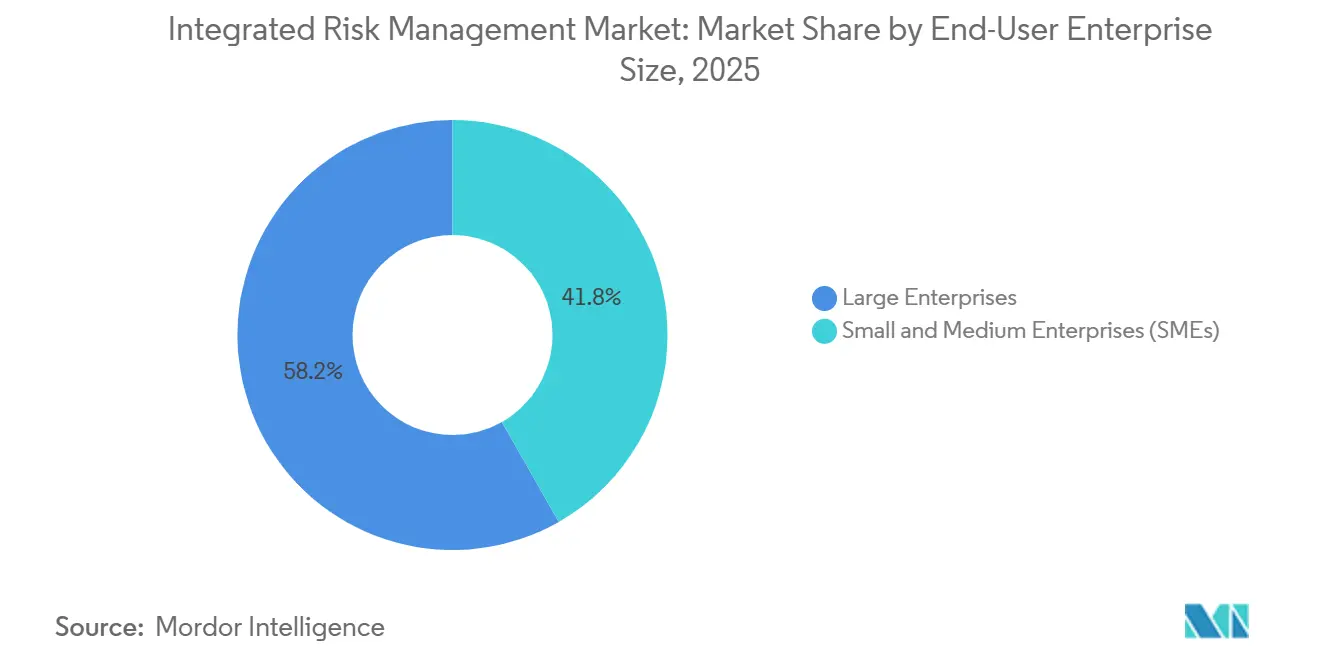
- Por porte empresarial, as grandes empresas representaram 58,23% dos gastos em 2025, enquanto as pequenas e médias empresas estão acelerando a um CAGR de 10,51% entre 2026 e 2031.
- Por setor de usuário final, os setores bancário, de serviços financeiros e de seguros responderam por 23,91% dos gastos em 2025, mas saúde e ciências da vida representam a trajetória mais rápida, com um CAGR de 12,49% até 2031.
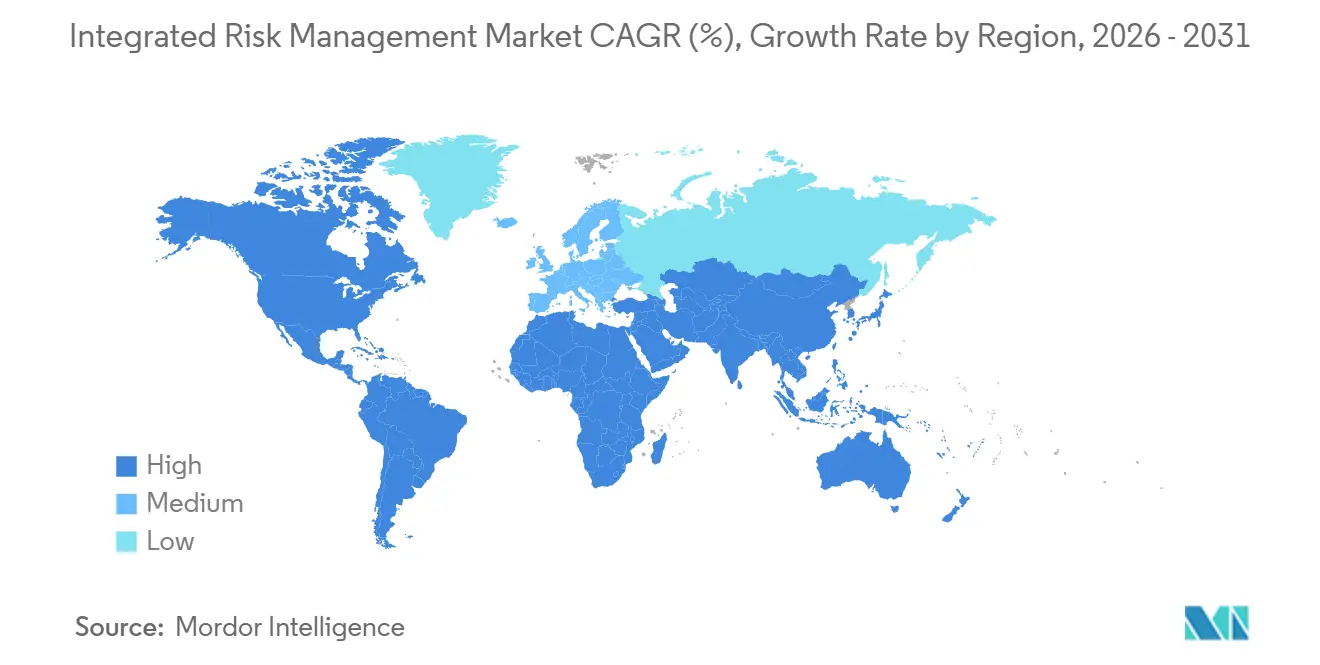
- Por geografia, a América do Norte reteve 41,84% da participação no mercado de gestão integrada de riscos em 2025, enquanto a Ásia-Pacífico registra o crescimento mais rápido, com um CAGR de 11,42% ao longo de 2026-2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade dos Marcos Regulatórios Globais | +2.1% | Europa, América do Norte, com repercussão em multinacionais da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Escalada de Ameaças Cibernéticas e Violações de Dados | +1.8% | Global, aguda na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Transformação Digital Acelerada e Adoção da Nuvem | +1.5% | Global, liderada pela América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão de Ecossistemas de Terceiros e Cadeia de Suprimentos | +1.2% | Global, concentrada em hubs da Ásia-Pacífico e Europa | Longo prazo (≥ 4 anos) |
| Regimes Obrigatórios de Divulgação de ESG e Risco Climático | +1.0% | Europa, América do Norte, emergindo na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Simulação de Risco por Gêmeo Digital para Infraestrutura Crítica | +0.6% | América do Norte, Europa, uso piloto em corredores de energia do Oriente Médio | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade dos Marcos Regulatórios Globais
A Lei de Resiliência Operacional Digital da União Europeia entrou em plena vigência em janeiro de 2025 e obriga as entidades financeiras a comprovar a resiliência das tecnologias de informação e comunicação dentro de janelas de reporte rigorosas.[2]Autoridade Bancária Europeia, "Lei de Resiliência Operacional Digital," eba.europa.eu Mandatos paralelos, como a Diretiva de Relatórios de Sustentabilidade Corporativa e as regras revisadas de consentimento do RGPD, obrigam as empresas a agregar exposições de privacidade, cibernéticas, de ESG e de terceiros em um único sistema, elevando a demanda por plataformas do mercado de gestão integrada de riscos. Bancos multinacionais também enfrentam cláusulas da DORA que proíbem a terceirização para fornecedores sem certificações de resiliência, gerando cascatas de auditorias de due diligence que planilhas não conseguem suportar. Estatutos sobrepostos agora influenciam o acesso ao capital; prospectos registrados na Autoridade Europeia dos Valores Mobiliários e dos Mercados devem incluir divulgações de sustentabilidade, tornando a conformidade operacional um pré-requisito para captação de recursos. Em conjunto, essas pressões transformam a gestão de riscos de uma função de retaguarda em um imperativo de nível de conselho.
Escalada de Ameaças Cibernéticas e Violações de Dados
Os ataques de ransomware aumentaram 68% em 2025, com custos médios de recuperação de 4,54 milhões de USD por incidente, intensificando o foco na Gestão de Riscos da Cadeia de Suprimentos como uma prioridade empresarial crítica. Comprometimentos sofisticados da cadeia de suprimentos, como a violação de serviços em nuvem de 2024 que expôs credenciais de 8.200 empresas, revelam que as defesas de perímetro por si só não são mais suficientes. Em resposta, as organizações incorporam fluxos de trabalho de incidentes em suítes do mercado de gestão integrada de riscos, permitindo notificações automáticas de violação e atualizações em tempo real de mapas de calor. As regras da SEC exigem que as empresas de capital aberto reportem eventos cibernéticos relevantes em até quatro dias úteis, reduzindo a janela para remediação manual. Os bancos enfrentam diretrizes adicionais do Conselho Federal de Análise de Instituições Financeiras que estendem a avaliação de riscos cibernéticos a subcontratados de quarta parte, impulsionando a adoção de plataformas. A convergência de TI e tecnologia operacional amplia ainda mais a superfície de ataque, incentivando concessionárias de serviços públicos e fabricantes a unificar alertas de TI com inventários de ativos de TO em um único painel.
Transformação Digital Acelerada e Adoção da Nuvem
Setenta e oito por cento das empresas executavam pelo menos metade de suas cargas de trabalho em nuvens públicas ou híbridas em 2025, mas as práticas de governança ficam para trás dessa velocidade. A TI paralela consome 41% dos gastos com nuvem, criando pontos cegos em controles de acesso e residência de dados que as plataformas do mercado de gestão integrada de riscos são bem adequadas para iluminar por meio de conectores de API diretos. O FedRAMP agora exige atestados mensais de segurança dos provedores de nuvem, efetivamente exigindo mecanismos automatizados de teste de controles. Arquiteturas multinuvem introduzem desvios de configuração; plataformas com varredura de infraestrutura como código detectam políticas de segurança desalinhadas antes que os reguladores o façam. Cargas de trabalho sem servidor e em contêineres, que surgem e se encerram em segundos, impulsionam a necessidade de inventários dinâmicos de ativos que planilhas tradicionais não conseguem acompanhar, reforçando a mudança para soluções de risco automatizadas e nativas da nuvem.
Expansão de Ecossistemas de Terceiros e Cadeia de Suprimentos
As empresas dependem de uma média de 5.800 fornecedores, mas apenas uma em cada oito realiza avaliações anuais abrangentes. A paralisação em 2025 de um fornecedor de semicondutores taiwanês após um ataque de ransomware interrompeu a produção de 23 montadoras automotivas, destacando como falhas localizadas se propagam globalmente. A legislação proposta pela UE sobre due diligence na cadeia de suprimentos obrigará empresas com mais de 500 funcionários a mapear riscos de direitos humanos e ambientais em todos os níveis, impulsionando a adoção de módulos de risco de fornecedores. Os reguladores dos Estados Unidos agora esperam que os bancos auditem parceiros de fintech presencialmente, uma carga logística que questionários automatizados e rastreadores de remediação aliviam. O monitoramento contínuo substitui as revisões anuais porque a postura de segurança de um fornecedor pode se deteriorar em semanas após uma aquisição ou mudança de liderança.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Alto Custo Total de Propriedade e Longos Ciclos de Implementação | -1.4% | Global, agudo em PMEs sensíveis a custos na Ásia-Pacífico e América do Sul | Médio prazo (2-4 anos) |
| Escassez de Profissionais Qualificados em Gestão Integrada de Riscos | -0.9% | Global, lacunas críticas na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Consolidação de Fornecedores Gerando Preocupações com Dependência | -0.5% | Global, acentuada em grandes empresas da América do Norte e Europa | Médio prazo (2-4 anos) |
| Padrões Incertos de Governança de IA entre Jurisdições | -0.4% | Global, fragmentação entre as principais regiões | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Alto Custo Total de Propriedade e Longos Ciclos de Implementação
As implantações têm uma média de USD 3,2 milhões ao longo de cinco anos, cobrindo licenças, mão de obra de integração e treinamento, e as implementações locais podem se estender por 18 meses. Pequenos fabricantes não conseguem mobilizar equipes de projeto de seis pessoas por tais períodos, mesmo quando multas estão à espreita. Embora a entrega em nuvem reduza os prazos para cerca de seis meses, 40% dos orçamentos ainda desaparecem em configuração e capacitação de usuários. Os projetos são frequentemente desviados por cargas de trabalho de limpeza de dados subestimadas, como a reconciliação de nomes de fornecedores inconsistentes em centenas de planilhas. A fadiga de assinaturas está aumentando à medida que os fornecedores substituem licenças perpétuas por taxas anuais crescentes, forçando as equipes de compras a exigir métricas de retorno sobre investimento mais claras antes de assinar contratos plurianuais.
Escassez de Profissionais Qualificados em Gestão Integrada de Riscos
O mundo enfrenta 4,8 milhões de vagas não preenchidas em segurança cibernética, com conjuntos de habilidades do setor de gestão integrada de riscos — domínio da ISO 31000, COSO ERM e NIST CSF — especialmente escassos.[3]Consórcio Internacional de Certificação em Segurança de Sistemas de Informação, "Estudo sobre a Força de Trabalho em Segurança Cibernética 2025," isc2.org As universidades formam menos de 30.000 candidatos por ano com credenciais formais, enquanto a demanda cresce 18% ao ano. O salário médio nos Estados Unidos para um analista de riscos certificado atingiu USD 128.000 em 2025, deixando as empresas do mercado intermediário sem condições de competir. O esgotamento agrava a rotatividade: 47% dos responsáveis por conformidade gastam mais de 20 horas por semana montando relatórios regulatórios, trabalho que plataformas maduras poderiam automatizar. Os cursos de certificação de fornecedores custam USD 5.000 por assento, adicionando mais fricção para organizações com recursos limitados. Embora a pontuação assistida por IA possa aliviar parte da pressão, o julgamento especializado permanece essencial para interpretar resultados probabilísticos e decidir limiares de risco aceitáveis.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
O Software Consolida o Controle, a Análise AceleraAs soluções de software detinham 63,18% da participação no mercado de gestão integrada de riscos em 2025, refletindo a mudança de registros em planilhas para plataformas unificadas que centralizam políticas, incidentes e evidências de conformidade. O tamanho do mercado de gestão integrada de riscos capturado pelos módulos de análise de riscos e relatórios está projetado para se expandir a um CAGR de 9,11% entre 2026 e 2031, o ritmo mais rápido dentro da pilha de software, à medida que os conselhos insistem em painéis executivos em tempo real. Grandes bancos implantam mecanismos automatizados de teste de controles para atender às regras de avaliação trimestral da DORA, enquanto os sistemas de saúde adotam módulos de incidentes que simplificam os processos de violação da HIPAA.
Os serviços representaram 36,82% dos gastos em 2025, divididos entre ofertas profissionais e gerenciadas. Integradores de sistemas como Deloitte e PwC dominam implementações complexas, enquanto provedores de serviços gerenciados agora operam plataformas 24 horas por dia, 7 dias por semana, sob contratos baseados em resultados. A demanda por serviços persistirá porque muitas empresas carecem de habilidades internas para ajustar taxonomias, construir APIs e treinar usuários distribuídos, embora a automação e as bibliotecas de conteúdo predefinidas estejam reduzindo as horas faturáveis para tarefas comoditizadas.


Por Modo de Implantação:
A Nuvem Comanda a Escala, o Local Persiste para SoberaniaAs implantações em nuvem capturaram 71,24% do mercado de gestão integrada de riscos em 2025 e manterão o impulso com um CAGR de 8,41% até 2031. A clareza regulatória ajudou: a Autoridade Bancária Europeia confirmou que plataformas SaaS devidamente certificadas atendem às expectativas da DORA, desbloqueando investimentos em instituições financeiras europeias. Arquiteturas multilocatário impulsionam lançamentos trimestrais de funcionalidades — a ServiceNow lançou quatro aprimoramentos importantes apenas em 2025 — sem dor de atualização para os clientes, reforçando o apelo da nuvem.
As instalações locais ainda respondem por 28,76% dos gastos, concentradas em segmentos de defesa, governo e financeiro altamente regulamentados, onde leis de soberania de dados ou mandatos de informações controladas não classificadas proíbem o armazenamento em nuvem pública. Abordagens híbridas que mantêm dados sensíveis no local enquanto transferem a análise para a nuvem estão ganhando terreno, sinalizando um padrão de migração gradual, em vez de binário.
Por Porte Empresarial:
As PMEs Democratizam a GovernançaAs grandes empresas geraram 58,23% da receita em 2025, mas as pequenas e médias empresas representam o avanço mais rápido, com um CAGR de 10,51% ao longo de 2026-2031. Assinaturas de nível de entrada mais baixas e construtores de fluxo de trabalho sem código agora colocam a governança sofisticada ao alcance de empresas com 500 funcionários. As seguradoras de seguro cibernético exigem cada vez mais políticas documentadas e varreduras trimestrais de vulnerabilidades antes de emitir cobertura, empurrando até mesmo empresas com recursos limitados em direção a estruturas de risco integradas.
As grandes organizações permanecem a base dos gastos, sobrepondo pontuação de risco orientada por IA, simulações de gêmeos digitais e vínculos de arquitetura empresarial em mais de 10 módulos. Sua insistência em portabilidade de dados e APIs abertas está remodelando os roteiros dos fornecedores e incentivando desafiantes de melhor categoria a preencher lacunas em grandes suítes.
Por Setor de Usuário Final:
BFSI Lidera Enquanto a Saúde AceleraEm 2025, os setores bancário, de serviços financeiros e de seguros responderam por 23,91% da receita total, impulsionados pelos mandatos de risco operacional de Basileia e da DORA, que aprofundam os ecossistemas de terceiros e enfatizam a necessidade de estruturas robustas de conformidade. Essas regulamentações influenciaram significativamente a adoção de soluções de gestão integrada de riscos em todo o setor, garantindo melhor supervisão e estratégias de mitigação de riscos. Enquanto isso, o mercado de gestão integrada de riscos para saúde e ciências da vida está projetado para se expandir a um robusto CAGR de 12,49%, impulsionado pelas penalidades da HIPAA e pelas regulamentações de segurança cibernética da FDA para dispositivos médicos. O foco crescente na proteção de dados sensíveis de pacientes e na garantia da segurança de dispositivos médicos tem sido um fator-chave para esse crescimento.
As empresas de TI e telecomunicações estão liderando o movimento, adotando amplamente medidas em resposta a rigorosas leis de notificação de violação de dados que exigem relatórios rápidos e transparentes de incidentes. Essas empresas estão investindo em ferramentas avançadas de gestão de riscos para enfrentar ameaças cibernéticas em evolução e requisitos regulatórios. Os varejistas, por outro lado, estão priorizando garantias de tempo de atividade para suas operações omnicanal, pois o serviço ininterrupto é fundamental para manter a satisfação do cliente e a eficiência operacional. As empresas de energia estão mesclando perspectivas de risco de tecnologia operacional e TI para cumprir as diretrizes de infraestrutura crítica, que visam aumentar a resiliência e a segurança dos serviços essenciais. Simultaneamente, os órgãos governamentais estão acelerando seus movimentos sob mandatos de confiança zero, com uma culminação prevista para 2026. Esses mandatos estão impulsionando a adoção de estruturas abrangentes de gestão de riscos para proteger dados sensíveis e garantir operações seguras em entidades do setor público.
Análise Geográfica
Mercado de Gestão Integrada de Riscos da América do Norte
A América do Norte manteve 41,84% de participação no mercado de gestão integrada de riscos em 2025, devido às rigorosas regras da SEC sobre divulgação climática e cibernética, a um ecossistema maduro de ciberseguros e às elevadas penalidades por violações de dados. As alterações mais rígidas à legislação de privacidade do Canadá e as iniciativas fintech do México acrescentam ventos favoráveis regionais. A Comissão Federal de Comércio dos Estados Unidos arrecadou 1,2 bilhões de USD em acordos por segurança de dados deficiente em 2025, sinalizando a crescente intolerância dos reguladores e impulsionando a adoção generalizada em segmentos de médio porte.
Mercado de Gestão Integrada de Riscos da Ásia-Pacífico
A Ásia-Pacífico registra o CAGR mais acelerado, de 11,42%, até 2031, à medida que a Lei de Proteção de Informações Pessoais da China e a Lei de Proteção de Dados Pessoais Digitais da Índia impulsionam a localização de registros de risco e módulos automatizados de consentimento. O setor bancário do Japão deve realizar exercícios anuais de simulação de ransomware, o que estimula a adoção de mecanismos de planejamento de cenários, enquanto o crescente número de violações na Austrália torna a gestão de incidentes uma prioridade para os conselhos de administração. Os esforços de harmonização da ASEAN ampliam ainda mais as necessidades de conformidade transfronteiriça, criando terreno fértil para fornecedores com bibliotecas multijurisdicionais.
Mercado de Gestão Integrada de Riscos da EMEA e da América do Sul
A Europa reteve 28% de participação em 2025, impulsionada pela entrada em vigor do DORA em janeiro de 2025 e pela implementação gradual do CSRD, que eventualmente abrangerá 50.000 entidades. O BaFin da Alemanha emitiu múltiplas ações de fiscalização contra bancos com deficiências na gestão de riscos de terceiros, reforçando a urgência da conformidade. O marco de resiliência operacional do Reino Unido e as expressivas multas do GDPR aplicadas pela França evidenciam uma transição da supervisão baseada em princípios para controles mensuráveis. A América do Sul, o Oriente Médio e a África detêm juntos 12% de participação; a adoção está concentrada no setor financeiro brasileiro, na infraestrutura de cidades inteligentes do Golfo e na aplicação da legislação de privacidade na África do Sul, embora as lacunas de infraestrutura e a volatilidade cambial moderem uma demanda mais ampla.

Cenário Competitivo
O mercado de gestão integrada de riscos é moderadamente concentrado. Estima-se que os cinco principais fornecedores — IBM, ServiceNow, SAP, MetricStream e OneTrust — detenham uma parcela significativa da receita do mercado em 2025. Os consolidadores de plataformas estão capitalizando bases estabelecidas em ERP, serviços de TI e fluxos de trabalho para realizar a venda cruzada de módulos. Em contrapartida, os concorrentes especializados estão conquistando seu espaço por meio de conteúdo vertical especializado e rápida capacidade de configuração. A ServiceNow está aproveitando mecanismos de baixo código para simplificar os esforços de personalização, uma estratégia que atrai especialmente os compradores do segmento médio de mercado. Enquanto isso, IBM e SAP estão reforçando suas capacidades de análise preditiva por meio de ecossistemas globais de parceiros e inteligência artificial embarcada, embora essa abordagem abrangente possa, por vezes, comprometer a agilidade de suas funcionalidades.
As aquisições por fundos de private equity estão alterando o cenário competitivo, integrando produtos pontuais individuais em suítes abrangentes. Essa consolidação está levando à redução dos prêmios de preço que antes eram associados a ferramentas independentes de gestão de incidentes ou políticas. Um aumento notável de 42% nos depósitos de patentes para pontuação de riscos baseada em inteligência artificial em 2025 evidencia uma pressão competitiva para alinhar feeds de ameaças não estruturados com dados de controle organizados. As preocupações com o aprisionamento tecnológico estão se intensificando, especialmente à medida que os consolidadores restringem o acesso a APIs ou elevam as tarifas de exportação de dados. Isso levou muitas grandes empresas a buscar garantias de interoperabilidade antes de se comprometerem com longos contratos plurianuais. Além disso, os provedores de serviços gerenciados estão ganhando destaque, oferecendo serviços de monitoramento ininterrupto a clientes que enfrentam escassez de talentos. Essa influência crescente está incentivando os fornecedores de software a adotar modelos de receita mais favoráveis aos parceiros.
A dinâmica regional também está moldando a trajetória do mercado. A América do Norte continua a dominar devido à sua infraestrutura tecnológica avançada e à adoção precoce de soluções de gestão integrada de riscos. No entanto, a região da Ásia-Pacífico está registrando crescimento acelerado, impulsionado pelo aumento das exigências regulatórias e pela crescente conscientização sobre práticas de gestão de riscos entre as empresas. Essa expansão regional está levando os fornecedores a adaptar suas ofertas para atender a padrões de conformidade diversificados e necessidades localizadas.
Líderes do Setor de Gestão Integrada de Riscos
ServiceNow, Inc.
Archer Technologies LLC.
IBM Corporation
NAVEX Global Inc.
MetricStream Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão Integrada de Riscos
- IBM Corporation
- ServiceNow Inc.
- Archer Technologies LLC
- NAVEX Global Inc.
- MetricStream Inc.
- SAP SE
- LogicManager Inc.
- AuditBoard Inc.
- Onspring Technologies LLC
- Centraleyes Ltd.
- Riskonnect Inc.
- Diligent Corporation
- OneTrust LLC
- LogicGate Inc.
- Resolver Inc.
- RSA Security LLC
- SureCloud Ltd.
- IsoMetrix
- SAI360 Inc.
- Quantivate LLC

Recent Industry Developments in Mercado de Gestão Integrada de Riscos
- Janeiro de 2026: A ServiceNow concordou em adquirir um especialista em análise de riscos com IA por USD 420 milhões, integrando modelos de aprendizado de máquina que mapeiam inteligência de ameaças para lacunas de controle.
- Dezembro de 2025: A SAP lançou a Gestão Integrada de Riscos em Nuvem dentro do S/4HANA, incorporando análises de ESG em tempo real para empresas sujeitas aos relatórios da CSRD.
- Novembro de 2025: A IBM adicionou 2.400 analistas à sua divisão de serviços gerenciados de segurança por meio de uma expansão de USD 1,2 bilhão para operar plataformas de clientes sob termos baseados em resultados.
- Outubro de 2025: A OneTrust garantiu USD 300 milhões em financiamento da Série D para desenvolver módulos de consentimento com tecnologia de IA e expandir pela Ásia-Pacífico.


Mercado de Gestão Integrada de Riscos Escopo do relatório e metodologia de pesquisa
Definições do Mercado e Principais Coberturas
Nosso estudo define o mercado de gestão integrada de riscos (GIR) como toda plataforma de software e as receitas relacionadas de implementação ou serviços gerenciados que permitem a uma organização identificar, avaliar, agregar e monitorar riscos operacionais, cibernéticos, de conformidade, estratégicos e de terceiros por meio de um modelo de dados compartilhado. Os valores são expressos em dólares americanos constantes de 2025.
Exclusão do escopo: Ferramentas pontuais independentes (por exemplo, scanners de vulnerabilidade ou análises de subscrição de seguros) estão fora deste levantamento.
Visão Geral da Segmentação
- Por Componente
- Soluções de Software
- Gestão de Riscos e Conformidade
- Gestão de Incidentes e Problemas
- Gestão de Políticas
- Análise de Riscos e Relatórios
- Serviços
- Serviços Profissionais
- Serviços Gerenciados
- Soluções de Software
- Por Modo de Implantação
- Nuvem
- Local
- Por Porte Empresarial
- Pequenas e Médias Empresas (PMEs)
- Grandes Empresas
- Por Setor de Usuário Final
- BFSI
- Saúde e Ciências da Vida
- TI e Telecomunicações
- Varejo e Bens de Consumo
- Manufatura
- Energia e Serviços Públicos
- Governo e Setor Público
- Transporte
- Educação
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Espanha
- Restante da Europa
- Ásia-Pacífico
- China
- Japão
- Coreia do Sul
- Índia
- Austrália
- Nova Zelândia
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Emirados Árabes Unidos
- Arábia Saudita
- Turquia
- Restante do Oriente Médio
- África
- África do Sul
- Nigéria
- Quênia
- Restante da África
- Oriente Médio
- América do Norte
Metodologia de Pesquisa Detalhada e Validação de Dados
Pesquisa Primária
Em seguida, entrevistamos diretores de riscos, integradores de sistemas e líderes de produtos SaaS na América do Norte, Europa e Ásia-Pacífico. Suas orientações sobre ciclos de compra, número de licenças e regulamentações futuras nos ajudaram a preencher lacunas de informação e a alinhar os direcionadores do modelo com as realidades de campo antes da triangulação final.
Pesquisa Documental
Iniciamos mapeando o universo endereçável por meio de fontes abertas, como registros da SEC dos Estados Unidos, estatísticas da Autoridade Bancária Europeia, estudos de adoção do Framework do NIST e publicações da Risk Management Society. Portais de compras governamentais, famílias de patentes acessadas via Questel e dados de remessas da Volza evidenciaram a difusão tecnológica, enquanto os relatórios anuais (10-K) e apresentações a investidores das empresas ancoraram os valores contratuais típicos. Esses exemplos ilustram, sem esgotar, os insumos secundários consultados para verificação de fatos e construção da base.
Dimensionamento do Mercado e Previsões
Uma construção de cima para baixo converte os gastos com software empresarial vertical em um conjunto de demanda de GIR por meio de matrizes de taxa de penetração. Em seguida, consolidações seletivas de receita de fornecedores de baixo para cima e verificações de canais corroboram os totais. Os principais direcionadores incluem o número de instituições financeiras reguladas, a taxa de migração para a nuvem, o preço médio de assinatura, a frequência de incidentes de cibersegurança e os mandatos regionais de proteção de dados. As projeções até 2030 utilizam regressão multivariada combinada com análise de cenários em torno de choques regulatórios, enquanto médias ponderadas de dados de entrevistas preenchem as lacunas residuais.
Ciclo de Validação e Atualização de Dados
Os resultados passam por três camadas de revisão analítica; sinalizações de variância acionam chamadas de reverificação. A Mordor Intelligence atualiza os dados a cada doze meses, com atualizações intermediárias quando eventos relevantes, como marcos de aplicação do DORA, alteram as perspectivas. Uma verificação final de consistência ocorre imediatamente antes da publicação.
Por que a Base de Referência de Gestão Integrada de Riscos da Mordor Intelligence é Confiável
As estimativas publicadas frequentemente divergem porque as empresas aplicam diferentes módulos de risco, curvas de preços e cadências de atualização.
Os principais fatores de divergência incluem a inclusão mais ampla de GRC por parte de alguns publicadores, premissas conservadoras de preço por licença e incompatibilidades no momento da conversão cambial em relação à nossa base de 2025.
Comparação de Referência
| Tamanho do Mercado | Fonte anonimizada | Principal fator de divergência |
|---|---|---|
| 16,36 bilhões | Mordor Intelligence | - |
| 17,45 bilhões | Consultoria Global A | Agrupa ferramentas de eGRC e de risco de terceiros; baseia-se principalmente em dados secundários com validação de campo limitada |
| 14,72 bilhões | Publicador de Mercado B | Omite a receita de serviços profissionais e mantém os preços médios por licença do período 2019-2023, ignorando os novos prêmios de nuvem |
A comparação demonstra que combinamos uma seleção de escopo transparente com verificação por método misto, oferecendo aos tomadores de decisão uma base equilibrada rastreável a variáveis claras e etapas reproduzíveis. É nesse aspecto que a Mordor Intelligence se diferencia de forma discreta.


Principais Perguntas Respondidas no Relatório
Qual será o volume de gastos em gestão integrada de riscos até 2031?
O mercado está previsto para atingir USD 26,55 bilhões até 2031, refletindo um CAGR de 8,38% a partir de 2026.
Qual segmento está crescendo mais rapidamente dentro das plataformas de gestão integrada de riscos?
Os módulos de análise de riscos e relatórios estão definidos para se expandir a um CAGR de 9,11% até 2031, à medida que os conselhos exigem painéis em tempo real.
Por que as pequenas e médias empresas estão adotando soluções de risco integradas rapidamente?
Plataformas nativas da nuvem com modelos pré-configurados e níveis de assinatura baixos permitem que as PMEs atendam a novos mandatos regulatórios sem contratar equipes dedicadas de conformidade.
O que impulsiona a rápida adoção de ferramentas de risco integradas na Ásia-Pacífico?
Leis mais rigorosas de proteção de dados na China e na Índia, além dos esforços de harmonização regional sob as regras da ASEAN, estão acelerando a adoção em multinacionais que operam na região.
Página atualizada pela última vez em:



