
Tamanho e Participação do Mercado de Gestão Unificada de Ameaças
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 10.56 Bilhões de dólares |
| Tamanho do Mercado (2031) | 19.75 Bilhões de dólares |
| Growth Rate (2026 - 2031) | 13.34 % |
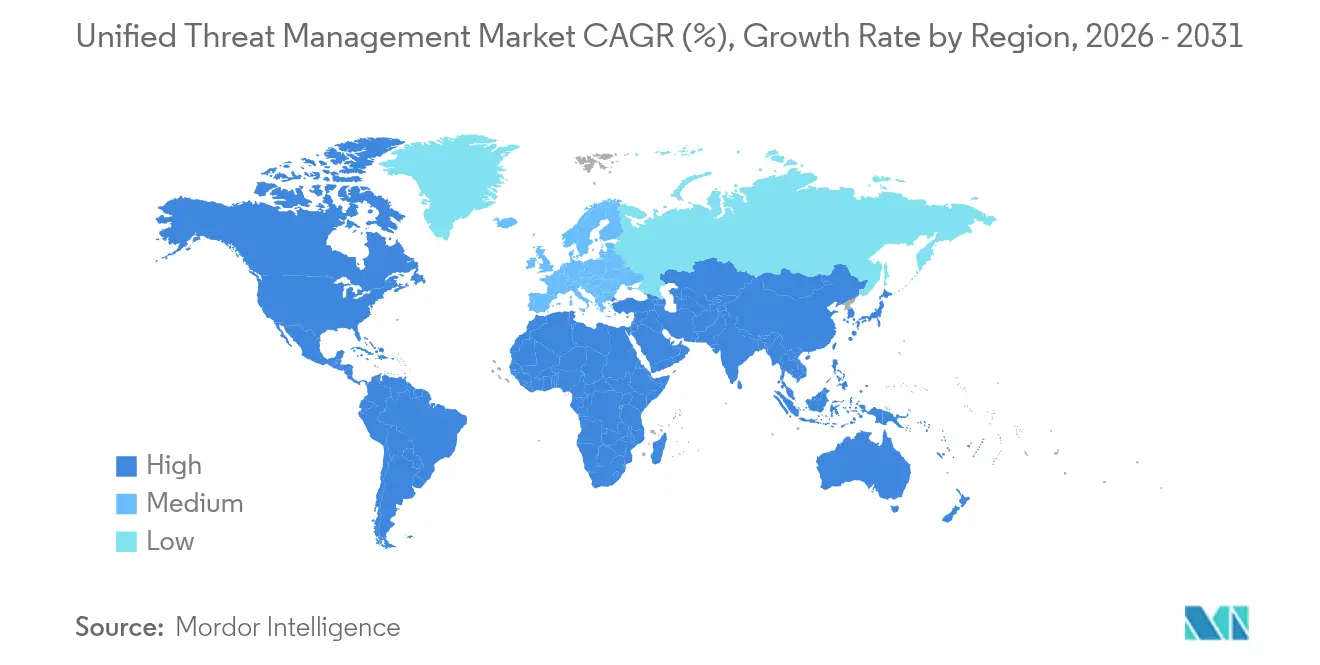
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
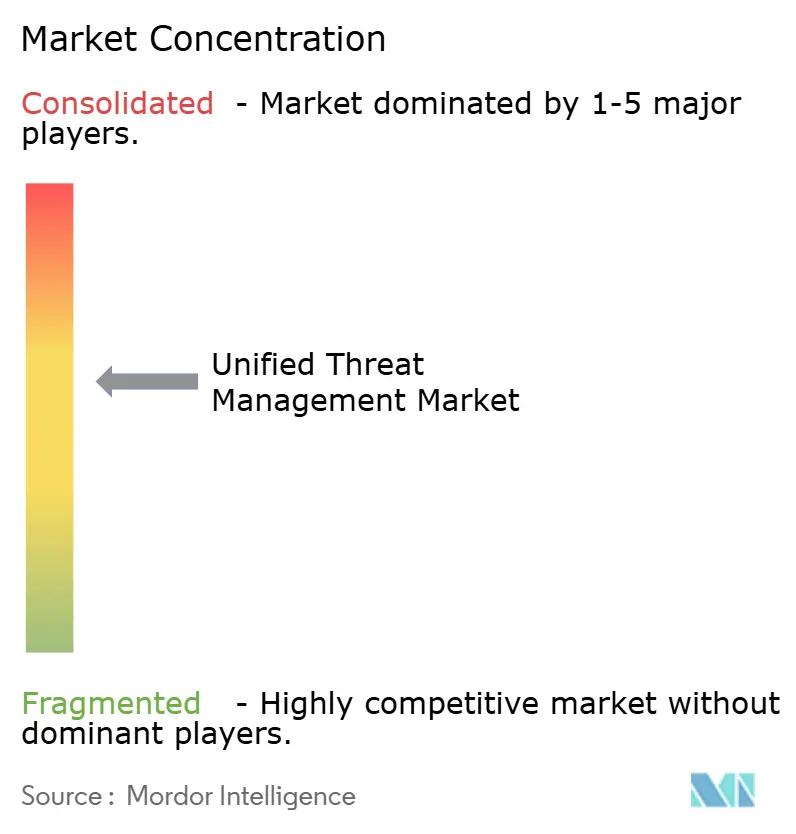
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão Unificada de Ameaças por Mordor Intelligence
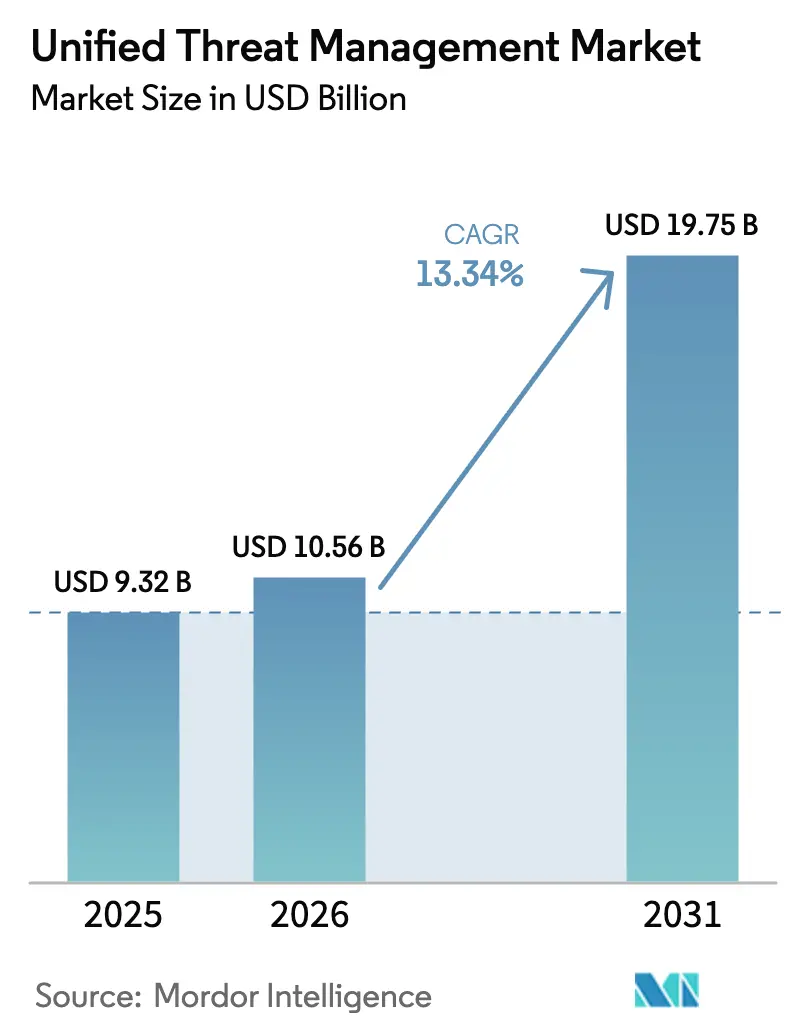
O tamanho do mercado de Gestão Unificada de Ameaças foi avaliado em USD 9,32 bilhões em 2025 e estima-se que cresça de USD 10,56 bilhões em 2026 para atingir USD 19,75 bilhões até 2031, a um CAGR de 13,34% durante o período de previsão (2026-2031). Essa expansão reflete como as empresas estão abandonando dispositivos isolados em favor de proteção entregue em nuvem e definida por software que se adapta ao trabalho remoto e à computação de borda. Os componentes de software lideram a adoção porque as atualizações chegam instantaneamente sem trocas de hardware, enquanto as implantações em nuvem removem as restrições de taxa de transferência que antes prejudicavam os dispositivos totalmente habilitados. As grandes empresas sustentam o poder de gastos, mas a demanda acelerada das pequenas e médias empresas sinaliza uma democratização mais ampla da segurança avançada. Geograficamente, a América do Norte fornece a base de receita principal, mas a Ásia-Pacífico está avançando mais rapidamente impulsionada por leis de soberania de dados, digitalização da manufatura e novas regras de cibersegurança marítima.
Principais Conclusões do Relatório
- Por componente, o software capturou 65,72% da participação de mercado de Gestão Unificada de Ameaças em 2025.
- Por modelo de implantação, a nuvem detinha 57,65% do tamanho do mercado de Gestão Unificada de Ameaças em 2025 e está preparada para expandir a um CAGR de 13,92% até 2031.
- Por tamanho de organização, as pequenas e médias empresas estão avançando a um CAGR de 14,48% até 2031, enquanto as grandes empresas retiveram 60,85% da participação de receita em 2025.
- Por setor do usuário final, os serviços financeiros lideraram com 24,21% de participação de receita em 2025; TI e telecomunicações tem projeção de crescimento a um CAGR de 14,55% até 2031.
- Por geografia, a América do Norte representou 36,62% da receita em 2025, enquanto a previsão para a Ásia-Pacífico é de crescimento a um CAGR de 18,14% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Rápida adoção de dispositivos de segurança integrada de baixo custo pelas PMEs | +2.1% | Global com concentração na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Convergência com arquiteturas SD-WAN / SASE | +2.8% | América do Norte e UE liderando, Ásia-Pacífico acompanhando | Médio prazo (2-4 anos) |
| Aumento de malware polimórfico orientado por IA e necessidade de análise unificada | +2.4% | Global | Curto prazo (≤ 2 anos) |
| Pressão regulatória por trilhas de auditoria consolidadas | +1.9% | UE e Ásia-Pacífico como núcleo com expansão para as Américas | Médio prazo (2-4 anos) |
| Proliferação de borda-nuvem em redes da Indústria 4.0 | +1.7% | Ásia-Pacífico como núcleo, polos de manufatura na América do Norte e UE | Longo prazo (≥ 4 anos) |
| Mandatos marítimos e de segurança de frotas criando demanda de nicho de GTU | +0.8% | Rotas marítimas globais concentradas em Singapura, Roterdã e Long Beach | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Rápida adoção de dispositivos de segurança integrada de baixo custo pelas PMEs
As pequenas e médias empresas estão cada vez mais migrando para dispositivos de GTU porque firewalls, prevenção de intrusões e filtros de conteúdo separados sobrecarregam orçamentos e equipes limitados. Quarenta e três por cento das PMEs sofreram ataques em 2024, mas muitas operam com equipes de TI enxutas. Um dispositivo tudo-em-um reduz os gastos de capital e a gestão diária, ao mesmo tempo em que atende aos requisitos regulatórios básicos. Os provedores de serviços gerenciados agora agrupam dispositivos de GTU em pacotes de preço fixo, dobrando a receita recorrente em alguns casos. Os fornecedores que oferecem controles de nível corporativo em dispositivos simplificados estão conquistando fidelidade em um segmento sensível a preços.[1]American Bureau of Shipping, "Requisitos de Cibersegurança para Máquinas e Sistemas de Controle," eagle.org
Convergência com arquiteturas SD-WAN / SASE
As equipes de rede e segurança desejam um único painel de controle que direcione o tráfego e o inspecione simultaneamente. A Cisco integrou o Catalyst SD-WAN com o Microsoft Security Service Edge para que os usuários obtenham roteamento baseado em políticas e prevenção de ameaças na mesma borda de nuvem.[2]Cisco Systems, "Integração do Catalyst SD-WAN com o Microsoft SSE," cisco.com Setenta e nove por cento das empresas pesquisadas pretendem unificar o acesso à web, a serviços em nuvem e a aplicações privadas em um SASE convergido até 2025, obrigando os fornecedores legados de GTU a expandir além dos dispositivos físicos. A receita recorrente anual do Unified SASE da Fortinet cresceu 25,7% para USD 1,15 bilhão em 2025, destacando o impulso em direção à entrega integrada em nuvem pela Fortinet.[3]Fortinet, "Apresentação para Investidores 2025," fortinet.com
Aumento de malware polimórfico orientado por IA e necessidade de análise unificada
Os agentes de ameaças agora automatizam a mutação de código para contornar a detecção por assinatura. Plataformas unificadas que ingerem registros de firewall, alertas de intrusão e comportamento do usuário em um único fluxo podem aplicar modelos de aprendizado de máquina para correlação mais rápida. A Palo Alto Networks adicionou controles em tempo real para o uso de aplicativos de IA generativa dentro de sua pilha Prisma em 2025.[4]Palo Alto Networks, "Melhorias do Prisma SASE," paloaltonetworks.com A Check Point lançou seis funções baseadas em IA dentro do Infinity para combater ameaças evasivas. As organizações concluem que ferramentas fragmentadas não conseguem se adaptar com rapidez suficiente, aumentando a adoção empresarial de segurança adaptativa em conjunto com plataformas de gestão unificada de ameaças.
Pressão regulatória por trilhas de auditoria consolidadas
A NIS2 na UE, a Lei de Cibersegurança reforçada de Singapura e as novas regras da Guarda Costeira dos EUA elevam o patamar para retenção de registros e notificação de incidentes. As plataformas de GTU automatizam a coleta a partir de múltiplos mecanismos e geram relatórios padronizados, reduzindo o trabalho de conformidade. Os operadores de navios que movem cargas pelos portos europeus e americanos devem armazenar registros de eventos de cibersegurança a partir de julho de 2025, direcionando os proprietários de embarcações para dispositivos de GTU marítimo de finalidade específica. Os fornecedores capazes de certificar funções de auditoria prontas para uso ganham vantagem junto aos setores regulados.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Gargalos de desempenho quando todos os serviços estão habilitados | -2.3% | Global, especialmente em sites de alta largura de banda | Curto prazo (≤ 2 anos) |
| Migração para SSE nativo em nuvem reduzindo os ciclos de atualização de GTU local | -1.8% | América do Norte e UE liderando, Ásia-Pacífico acompanhando | Médio prazo (2-4 anos) |
| Conflito de canal entre fornecedores diretos e ecossistemas de revendedores de valor agregado | -1.2% | Global | Curto prazo (≤ 2 anos) |
| Escassez de competências para ajuste fino de políticas multifuncionais | -0.9% | Global, agudo na América do Norte e UE | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Gargalos de desempenho quando todos os serviços estão habilitados
Os dispositivos de GTU em hardware frequentemente limitam a taxa de transferência quando a prevenção de intrusões, a inspeção de SSL e o sandbox são ativados simultaneamente. Testes laboratoriais mostram que alguns dispositivos perdem de 20 a 30% da velocidade nominal quando todos os recursos estão ativos. Por exemplo, um gateway de 850 Mbps pode cair para 600 Mbps após a ativação da inspeção profunda de pacotes. As empresas de alta largura de banda avaliam então a velocidade em relação à proteção completa e às vezes transferem tarefas de inspeção para proxies em nuvem, reduzindo as atualizações de dispositivos.
Migração para SSE nativo em nuvem reduzindo os ciclos de atualização de GTU local
As plataformas de Security Service Edge entregam firewall como serviço, gateway web seguro e acesso de confiança zero a partir de pontos de nuvem distribuídos. As empresas que adotam SSE não precisam mais substituir os GTUs em rack a cada cinco anos; elas renovam assinaturas de software em vez disso. A Universidade Deakin relata tempos de resposta mais rápidos desde que migrou a inspeção para a nuvem, ilustrando como as vendas de hardware encolhem para os fornecedores tradicionais enquanto os modelos de receita recorrente se expandem.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
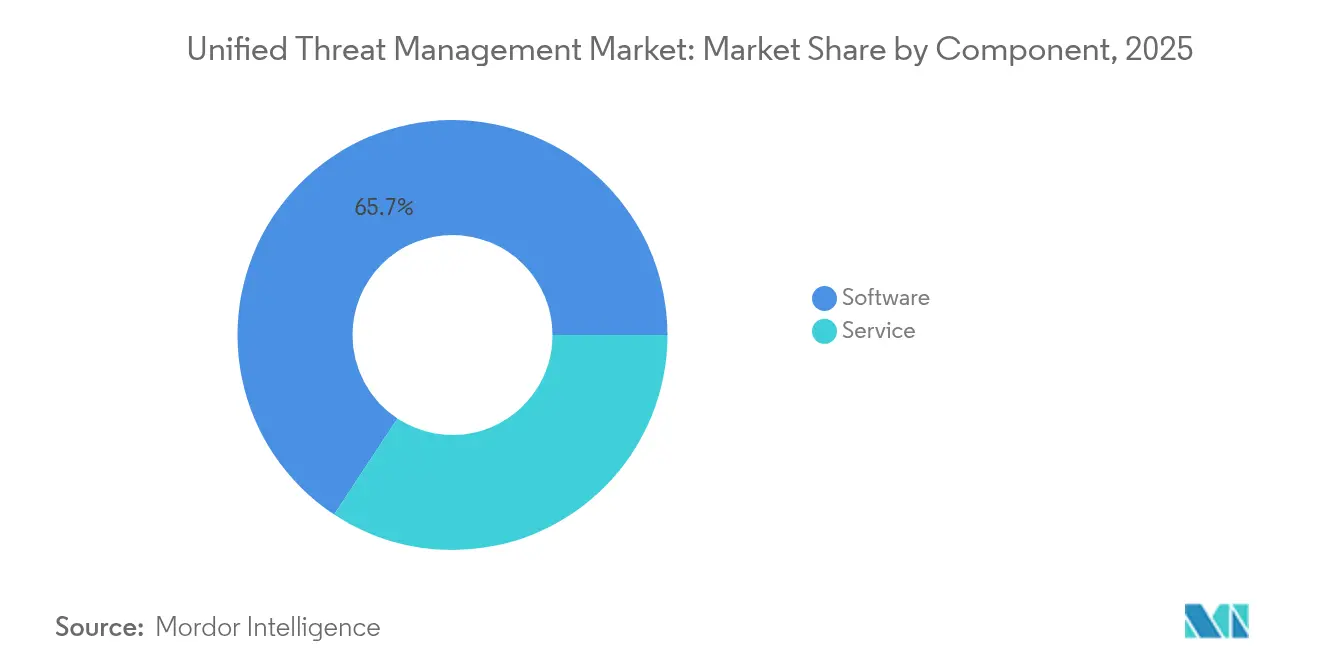
A Dominância do Software Acelera a Mudança de PlataformaO software capturou 65,72% da receita de 2025, e essa fatia está crescendo a um CAGR de 14,93%. O tamanho do mercado de Gestão Unificada de Ameaças para software atingiu 6,13 bilhões de USD em 2025 e está previsto para dobrar até 2031. As organizações preferem imagens para download ou appliances virtuais que podem ser ativados em minutos em data centers e nós de borda. A aplicação contínua de patches protege contra explorações de dia zero sem necessidade de deslocamento técnico presencial. Os serviços ainda representam a minoria hoje, porém as receitas de detecção e resposta gerenciadas estão superando as vendas de produtos à medida que a escassez de competências se agrava, aumentando a demanda por serviços de segurança de inteligência de ameaças. Os fornecedores agrupam integração, otimização de políticas e monitoramento 24 × 7 para garantir receitas recorrentes e baseadas em assinatura. As equipes de serviços profissionais também orientam o mapeamento de conformidade, especialmente para os mandatos NIS2 e marítimos. O mercado de Gestão Unificada de Ameaças continua a recompensar os fornecedores que ancoram inovações em software enquanto adicionam camadas opcionais de serviços complementares, assegurando aos compradores tanto agilidade quanto expertise.
Uma segunda onda de inovação está impulsionando mecanismos definidos por software para formatos de contêiner que se dimensionam automaticamente com a demanda das aplicações. A arquitetura Infinity da Check Point agora abrange ambientes locais, em nuvem e filiais por meio de uma única base de código, reduzindo o custo total de propriedade porque as equipes de TI gerenciam um único console. A abordagem está alinhada com a preferência empresarial mais ampla pela unificação de plataformas em vez de produtos pontuais separados. Na prática, o avanço do software redefine o padrão de referência para segurança integrada, estabelecendo expectativas de implantação com um clique, atualizações sem fricção e análises sincronizadas. Tais dinâmicas mantêm o mercado de Gestão Unificada de Ameaças vibrante à medida que a economia de assinaturas substitui as margens de revenda de equipamentos.


Por Modo de Implantação:
A Adoção da Nuvem Reformula a Arquitetura de SegurançaOs modelos de nuvem representaram 57,65% das entregas de 2025 em termos de receita e estão seguindo um CAGR de 13,92% até 2031. As empresas citam menor latência para destinos SaaS, escalabilidade infinita e aplicação simplificada de políticas globais como principais motivações. A participação de mercado de Gestão Unificada de Ameaças para dispositivos locais está diminuindo onde as demandas de largura de banda excedem os limites de CPU embarcada. Ainda assim, instalações com isolamento físico de rede e sites de defesa continuam a preferir a inspeção local. Os designs híbridos, portanto, proliferam. As políticas residem na nuvem, mas os pontos de aplicação podem ser virtuais ou físicos, dependendo das necessidades de conformidade.
A adoção da nuvem também mitiga a restrição anterior de degradação do desempenho. A inspeção ocorre em enormes data centers projetados para processamento multinúcleo. Organizações como a Marine Credit Union relatam experiências de usuário mais tranquilas após migrar para gateways web seguros que ficam mais próximos das cargas de trabalho de produtividade. Os fornecedores que se originaram em hardware agora oferecem conjuntos de regras idênticos em nós de nuvem para preservar a continuidade das políticas. Com o tempo, a cobrança muda de despesas de capital para despesas operacionais, reforçando fluxos de receita previsíveis para os fornecedores e reduzindo os limites de entrada para os compradores. Esses fatores alimentam o impulso futuro do mercado de Gestão Unificada de Ameaças.
Por Tamanho de Organização:
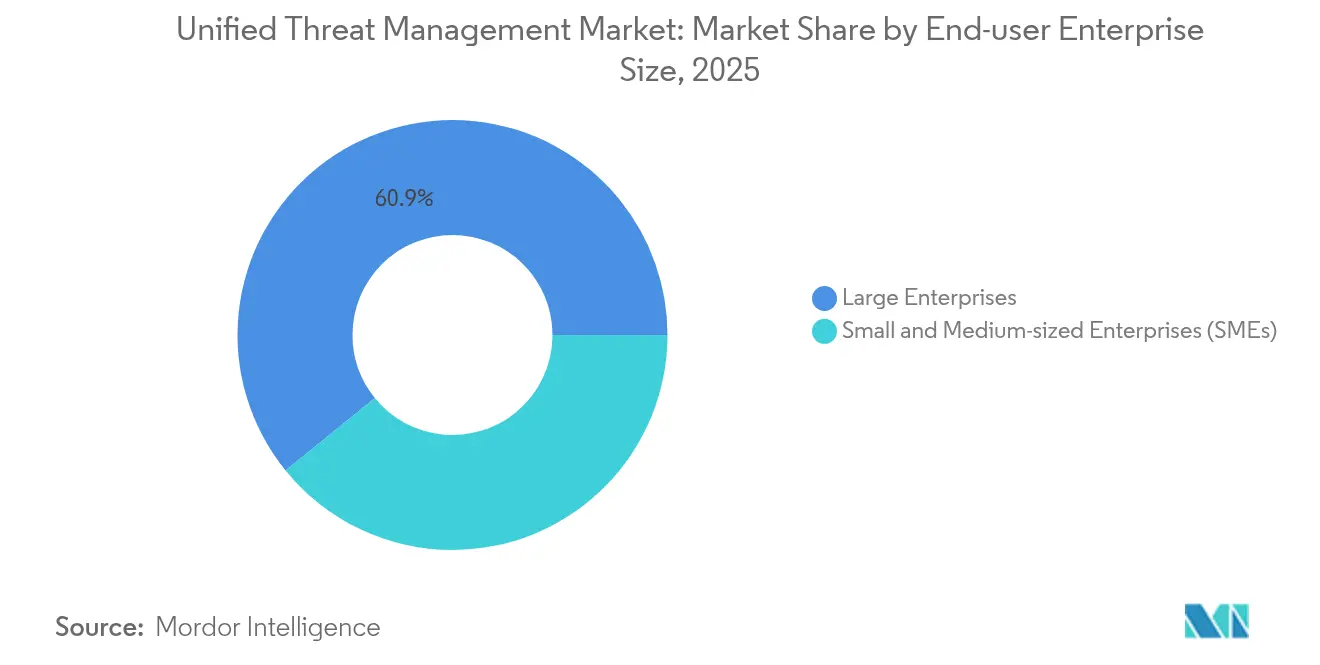
O Crescimento das PMEs Impulsiona a Expansão do MercadoAs grandes empresas detinham 60,85% do faturamento de 2025, mas o segmento de pequenas e médias empresas está crescendo a um CAGR de 14,48%, mais de um ponto percentual acima do mercado geral de Gestão Unificada de Ameaças. Os cibercriminosos veem as PMEs como alvos vulneráveis, levando os conselhos a aprovar atualizações de segurança apesar do fluxo de caixa limitado. Um único console que governa firewall, prevenção de intrusões e filtragem web minimiza as dificuldades de pessoal. Os parceiros de canal capitalizam vendendo pacotes de GTU como serviço com mensalidades fixas.
Os provedores de serviços gerenciados alavancam implantações repetíveis de GTU para escalar de forma lucrativa sem aumentar o quadro de pessoal. A WatchGuard exemplifica esse modelo, fornecendo aos parceiros painéis centralizados que gerenciam milhares de instâncias de locatários. À medida que as PMEs modernizam suas redes para o trabalho híbrido, frequentemente ignoram as soluções pontuais legadas e adotam plataformas unificadas desde o início. Essa demanda em campo aberto impulsiona os volumes de licenças e incentiva os fornecedores a desenvolver ofertas em camadas que equilibram preço e profundidade de funcionalidades. O mercado de Gestão Unificada de Ameaças, portanto, se beneficia de um crescimento de duplo motor: ciclos de renovação consolidados em grandes contas e adoção pela primeira vez em empresas menores.
Por Setor do Usuário Final:
Serviços Financeiros Lideram, Tecnologia AceleraAs instituições financeiras comandaram 24,21% da participação de receita em 2025 porque os reguladores examinam rigorosamente a integridade das transações e as capacidades de auditoria. O registro integrado simplifica as provas de conformidade em firewalls, IPS e antivírus, tornando o GTU o perímetro padrão para filiais e data centers. As seguradoras e os gestores de ativos também centralizam os controles para reduzir o tempo médio de detecção de ataques.
Os provedores de tecnologia da informação e telecomunicações mostram a adoção mais rápida, avançando a um CAGR de 14,55%. As empresas de hospedagem em nuvem incorporam instâncias virtuais de GTU em sobreposições multilocatário para proteger as cargas de trabalho dos clientes, enquanto as operadoras de telecomunicações integram mecanismos de GTU em pacotes de SD-WAN gerenciado. A área da saúde também intensifica os gastos após incidentes de ransomware que bloquearam o acesso a registros de 14 milhões de pacientes em 2024. Os fabricantes invocam inspeção unificada para salvaguardar sistemas de controle industrial, especialmente à medida que a Indústria 4.0 conecta sensores de fábrica às redes corporativas. Em todos os setores, o mercado é sustentado por requisitos comuns de supervisão simplificada, conformidade demonstrável e controle de custos.
Análise Geográfica
Mercado de Gestão Unificada de Ameaças da América do Norte
A América do Norte gerou 36,62% da receita de 2025, impulsionada por mandatos maduros de seguro cibernético e adoção antecipada de plataformas integradas. As regras federais obrigam as empresas de transporte marítimo a instalar controles documentados até julho de 2025, mantendo a demanda estável por dispositivos preparados para uso marítimo. As diretrizes de infraestrutura crítica do Canadá também favorecem o gerenciamento centralizado de registros. Orçamentos estáveis e densas redes de parceiros continuam a sustentar atualizações e renovações de assinaturas.
Mercado de Gestão Unificada de Ameaças da Ásia-Pacífico
A Ásia-Pacífico é o motor de crescimento, registrando um CAGR de 18,14% até 2031. Singapura estende a Lei de Segurança Cibernética a sistemas no exterior, pressionando as sedes de multinacionais a adotar registros unificados antes do início das multas. A Lei de Proteção de Dados Pessoais Digitais da Índia exige alertas de violação dentro de prazos rigorosos, incentivando as empresas a escolher pacotes de gestão unificada de ameaças prontos para uso que lidam com relatórios de incidentes automaticamente. Fabricantes japoneses e sul-coreanos implantam gestão unificada de ameaças para monitorar robôs industriais à medida que buscam produtividade em fábricas inteligentes. O efeito cumulativo impulsiona o mercado de Gestão Unificada de Ameaças em toda a região.
Mercado de Gestão Unificada de Ameaças da Europa
A Europa registra expansão constante à medida que a NIS2 amplia os deveres de notificação de incidentes para operadores de energia, transporte e serviços digitais. Os portos de Roterdã e Hamburgo agora exigem que os navios certifiquem a implantação de gestão unificada de ameaças alinhada aos padrões IACS UR E26/E27 a partir de julho de 2024. As organizações sujeitas ao DORA nos serviços financeiros investem em controles unificados que alimentam painéis em tempo real para supervisores. Embora o continente favoreça a privacidade e os padrões abertos, a complexidade das regulamentações sobrepostas reforça o apelo das soluções de painel único.

Panorama regulatório
Os critérios de compra de gestão unificada de ameaças (UTM) são cada vez mais moldados por estruturas de controle de segurança cibernética e programas de garantia governamental que enfatizam a auditabilidade, a validação criptográfica e a gestão de riscos da cadeia de suprimentos. Nos Estados Unidos, a CISA mantém a documentação do programa Trusted Internet Connections (TIC) 3.0, incluindo um Catálogo de Capacidades de Segurança e uma arquitetura de referência atualizada em julho de 2025, que as partes interessadas federais usam para mapear as capacidades de segurança de fronteira em arquiteturas de solução. A orientação federal sobre aquisição e garantia de tecnologia segura também incorpora diretrizes do NIST, como a SP 800-161r1 (gestão de riscos da cadeia de suprimentos), juntamente com bases de controle processual alinhadas às agências.
Os requisitos de certificação e validação influenciam os roteiros de produtos para plataformas UTM/NGFW vendidas em ambientes regulamentados e adjacentes ao governo. As validações FIPS 140-3 sob o Cryptographic Module Validation Program (CMVP) do NIST continuam sendo um requisito recorrente para componentes criptográficos em plataformas de segurança, e grandes fornecedores como Cisco (Secure Firewall Threat Defense) e Palo Alto Networks (PAN-OS) mantêm módulos validados. As avaliações Common Criteria (conforme publicadas no Common Criteria Portal) também servem como um ponto de referência de aquisição para determinadas implementações, aumentando a importância de metas de segurança documentadas, configurações avaliadas e evidências de garantia repetíveis em dispositivos físicos e edições virtuais.
Análise da cadeia de valor
A cadeia de valor da UTM começa com a P&D da plataforma principal (motor de políticas, IPS/IDS, filtragem de malware, inspeção SSL/TLS e registro centralizado) e se estende ao empacotamento em imagens de software, dispositivos virtuais e dispositivos físicos integrados. Para ofertas orientadas a dispositivos físicos, OEMs e ODMs fornecem plataformas de computação e componentes de interface de rede, enquanto os fornecedores integram sistemas operacionais reforçados, recursos de aceleração e pipelines de atualização de assinaturas/ML. A distribuição e a monetização ocorrem principalmente por meio de parceiros de canal (VARs/MSPs) e, cada vez mais, por meio de marketplaces de nuvem e assinaturas diretas, à medida que a UTM converge com os modelos de entrega SSE/SASE.
Os artefatos de garantia e conformidade tornaram-se uma camada distinta da cadeia de valor para muitas oportunidades corporativas e do setor público, adicionando laboratórios de teste e órgãos de validação ao ecossistema. Programas como o NIST CMVP para validação criptográfica FIPS 140-3 e as avaliações Common Criteria influenciam o planejamento de lançamentos e as configurações suportadas, enquanto a diligência prévia da cadeia de suprimentos é formalizada por meio de orientações do NIST sobre a cadeia de suprimentos (por exemplo, o material de início rápido SP 1326 e a SP 800-161r1) que enfatiza a proveniência e os controles de risco entre fornecedores. Após a venda, os serviços gerenciados e as operações de ciclo de vida (ajuste de políticas, fluxos de trabalho de resposta a incidentes e relatórios de conformidade) representam um ponto importante de captura de valor, alinhando-se às restrições de habilidades entre as PMEs e à necessidade de trilhas de auditoria consolidadas entre funções de segurança.
Panorama Competitivo
A presença dos fornecedores é moderadamente fragmentada, mas os players de plataforma exercem claras vantagens de escala. A Cisco e a Broadcom juntas detêm mais de 70% da receita, aproveitando portfólios consolidados de switching e roteamento para incorporar licenças de segurança durante os ciclos de atualização. A SonicWall, a Check Point e a Fortinet competem agressivamente em amplitude de recursos e análise assistida por IA. Cada uma lançou nós de inspeção nativos em nuvem para combater o estigma de dispositivos exclusivos. As aquisições da SonicWall em 2024 das empresas Solutions Granted e Banyan Security expandiram os serviços gerenciados e as capacidades de confiança zero. A injeção de funções de IA pela Check Point em janeiro de 2025 aumentou a precisão de detecção em toda a sua pilha Infinity.
A Broadcom agrupa os mecanismos da Symantec com seu portfólio de semicondutores para fazer venda cruzada de proteção de endpoint e rede. A Cisco integrou firewalls de GTU nos dispositivos de borda Meraki, criando um painel de nuvem intuitivo atraente para filiais. No segmento especializado, os provedores perseguem nichos marítimos e de tecnologia operacional onde a conformidade e a resistência são críticas. O campo está pronto para mais fusões à medida que os fornecedores correm para adicionar recursos de SASE e de caça a ameaças com IA. Os compradores favorecem os fornecedores que garantem consistência de desempenho quando todos os módulos de inspeção estão ativos.
As estratégias de canal também importam. Mais de 90% das vendas na América do Norte fluem por meio de revendedores que agrupam assinaturas de GTU com circuitos SD-WAN. Riscos de desintermediação surgem quando os fornecedores cortejam assinaturas diretas em nuvem, ocasionalmente entrando em conflito com os revendedores de valor agregado. Os que preservam as margens dos parceiros e oferecem consoles multilocatário retêm a fidelidade. A narrativa competitiva, portanto, combina escala, cadência de inovação e diplomacia de canal como determinantes da participação de longo prazo.
Líderes do Setor de Gestão Unificada de Ameaças
Cisco Systems, Inc
Fortified Networks
Sophos
Palo Alto Networks
Check Point Software
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão Unificada de Ameaças
- Avast
- Barracuda Networks
- Check Point Software
- Cisco
- Comodo
- Dell SonicWall
- Fortinet
- Hillstone Networks
- Huawei
- A10 Networks
- SentinelOne
- Juniper Networks
- McAfee
- Sophos
- Trend Micro
- Trustwave
- Venustech
- WatchGuard
- Palo Alto Networks
- Versa Networks
- Proofpoint
- CrowdStrike

Oportunidades de mercado e perspectivas futuras
O crescimento em espaços em branco continua centrado em pilhas de segurança convergentes e gerenciadas na nuvem que reduzem a sobrecarga operacional e melhoram a prontidão para auditorias. Os materiais do programa CISA TIC 3.0 (incluindo o Catálogo de Capacidades de Segurança e a arquitetura de referência de julho de 2025) fornecem um mapeamento prático de controle para capacidade para organizações que modernizam a segurança de fronteira, criando espaço para fornecedores de UTM e MSPs que possam demonstrar um alinhamento claro entre as funções integradas de firewall, segurança web e registro e os resultados de capacidade no estilo TIC. Paralelamente, o NIST Cybersecurity Framework 2.0 fornece uma estrutura organizacional amplamente utilizada para governança e gestão de riscos, reforçando a demanda por consoles unificados que traduzam telemetria multifuncional em evidências de controle consistentes.
Os requisitos de garantia de cadeia de suprimentos e tecnologia criam oportunidades para fornecedores que possam transformar em produto a diligência prévia e a garantia criptográfica de maneiras fáceis de adquirir e manter continuamente. Em janeiro de 2026, o Memorando M-26-05 do OMB direcionou a orientação federal para uma abordagem baseada em risco para a segurança de software e hardware, o que eleva a importância de evidências de garantia fornecidas pelo fornecedor, práticas de atualização transparentes e controles adequados à finalidade, em vez de conformidade baseada apenas em listas de verificação. A publicação pelo NIST do guia de início rápido de avaliação de diligência prévia da Gestão da Cadeia de Suprimentos de Segurança Cibernética (SP 1326) em 8 de julho de 2026 padroniza ainda mais a forma como as organizações questionam os fornecedores sobre proveniência, propriedade/controle/influência estrangeira e resiliência, aumentando a demanda por fornecedores de plataformas UTM e parceiros de serviços gerenciados que possam fornecer atestados, criptografia validada e documentação repetível junto com proteção integrada.
Recent Industry Developments in Mercado de Gestão Unificada de Ameaças
- Julho de 2026: a CASwell Inc. lançou o dispositivo de rede CAR-6060, uma plataforma de montagem em rack de 2U que utiliza processadores Intel Xeon 6 projetados para cargas de trabalho de segurança assistidas por IA, incluindo aplicações de UTM, NGFW e SASE. O lançamento reforça a posição da CASwell em hardware de segurança corporativa com capacidades integradas de UTM e SASE.
- Junho de 2026: a Cisco Systems, Inc. apresentou o Cisco Cloud Control, uma plataforma para gerenciar e defender infraestrutura de TI crítica, juntamente com o sistema imunológico digital Live Protect disponível para switches da série N9000. O plano de controle de segurança gerenciado na nuvem expande as capacidades de gestão e defesa nativas em nuvem da Cisco para implantações de nível superior N9000 e Nexus.
- Abril de 2026: a Cambium Networks apresentou o Network Service Edge 4000, uma plataforma de segurança que integra firewall de próxima geração, gestão unificada de ameaças, SD-WAN e serviços de rede local, gerenciada por meio da plataforma em nuvem cnMaestro. A solução adiciona uma capacidade de segurança de borda multifuncional gerenciada na nuvem, alinhada à expansão do mercado de UTM.


Mercado de Gestão Unificada de Ameaças Escopo do relatório e metodologia de pesquisa
Definição e abrangência do mercado
Este mercado abrange a receita gerada por soluções de gestão unificada de ameaças que combinam múltiplas funções de segurança de rede em uma única plataforma integrada, entregues como software, dispositivos virtualizados ou implantações baseadas em nuvem, e apoiadas por serviços relacionados vendidos para implementação e uso contínuo.
Exclusões de escopo: excluímos produtos pontuais puros vendidos fora de um pacote UTM integrado (por exemplo, ferramentas de endpoint autônomas, ferramentas somente SIEM ou segurança de e-mail adquirida separadamente), a menos que sejam empacotados e precificados como parte da UTM.
Visão geral da segmentação
- Por Componente
- Software
- Serviço
- Serviços Profissionais
- Serviços Gerenciados
- Por Modo de Implantação
- Local
- Nuvem
- Por Tamanho de Empresa Usuária Final
- Pequenas e Médias Empresas (PMEs)
- Grandes Empresas
- Por Setor do Usuário Final
- BFSI
- TI e Telecomunicações
- Saúde
- Varejo e Comércio Eletrônico
- Manufatura
- Serviços Públicos e Energia
- Transporte e Logística
- Governo e Setor Público
- Outros
- Por Geografia
- América do Norte
- Estados Unidos
- Canadá
- México
- América do Sul
- Brasil
- Argentina
- Restante da América do Sul
- Europa
- Alemanha
- Reino Unido
- França
- Itália
- Rússia
- Espanha
- Suíça
- Restante da Europa
- Ásia-Pacífico
- China
- Índia
- Japão
- Coreia do Sul
- Malásia
- Singapura
- Vietnã
- Indonésia
- Restante da Ásia-Pacífico
- Oriente Médio e África
- Oriente Médio
- Arábia Saudita
- Emirados Árabes Unidos
- Turquia
- Restante do Oriente Médio
- África
- Nigéria
- África do Sul
- Restante da África
- Oriente Médio
- América do Norte
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
A pesquisa documental começa fundamentando o mercado em sinais observáveis de demanda de segurança e direção de gastos em TI, e depois mapeando a adoção de UTM em relação às mudanças em redes corporativas e na nuvem. Analisamos fontes públicas como publicações do NIST, alertas da CISA, tendências de comunicações da FCC e indicadores de segurança cibernética da ITU para entender padrões de ameaças e pressões regulatórias que podem influenciar os ciclos de renovação.
Para conectar a narrativa a gastos mensuráveis, também utilizamos registros de empresas, apresentações a investidores, transcrições de teleconferências de resultados e imprensa confiável para identificar o posicionamento de produtos, as estruturas contratuais típicas e as variações de preços de plataformas de segurança em pacote. Bases de dados de patentes são verificadas para identificar quais funções estão sendo integradas de forma mais estreita (por exemplo, capacidades de gateway web seguro e prevenção de intrusão em uma única pilha). Em alguns casos, são utilizadas assinaturas pagas de dados financeiros e notícias de empresas para padronizar os relatórios por segmento e evitar descompassos de calendários fiscais. Essas fontes documentais são ilustrativas e não exaustivas, já que muitas outras publicações e conjuntos de dados públicos também foram consultados para validação e esclarecimento.
Entrevistas e Pesquisas Primárias
O trabalho primário é utilizado para testar o que os compradores de UTM realmente adquirem em conjunto, como orçam software versus serviços, e a rapidez com que as cargas de trabalho estão migrando para gateways gerenciados na nuvem. Conversamos com uma combinação de provedores de soluções, parceiros de canal e equipes de segurança e rede corporativas, de modo que as premissas sobre taxas de adesão, comportamento de renovação e mix de implantação possam ser verificadas em diferentes regiões e tamanhos de empresa.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 28% | CXOs: 22% | APAC: 50% |
| Nível médio: 50% | Líderes funcionais/de unidade: 18% | EMEA: 32% |
| Participantes menores: 22% | Gerentes: 60% | Américas: 18% |
Dimensionamento e Previsão de Mercado
Para o dimensionamento, utilizamos uma abordagem top-down, em que os fundos de gastos em segurança corporativa são reconstruídos por geografia e depois restringidos aos gastos com UTM integrada, usando indicadores de adoção e mix de implantação. Uma vez construído esse primeiro corte, os totais são corroborados por meio de verificações seletivas bottom-up, como faixas de ASP amostradas para assinaturas de UTM, taxas típicas de adesão a serviços para implementação e feedback de canal sobre volumes de negócios no mercado intermediário, que são então usados para ajustar qualquer excesso ou déficit.
As principais entradas do modelo incluem a mudança no modo de implantação em direção à UTM gerenciada na nuvem, os ciclos de renovação de dispositivos de segurança de filial, a proporção de empresas que consolidam ferramentas de segurança, a duração típica dos contratos e as taxas de renovação, e a divisão de receita entre software e serviços observada em jornadas reais de compra. Quando as entradas primárias diferem por setor (por exemplo, o BFSI tendo necessidades de serviço mais orientadas pela conformidade), aplica-se uma ponderação separada antes de consolidar os resultados. Para a previsão, é utilizada análise de cenários em torno do ritmo de migração para a nuvem, da pressão regulatória e do aperto macro dos orçamentos de TI, e então é selecionado um caminho central com base no consenso de especialistas mais consistente. Quando faltam entradas bottom-up para países menores ou setores de nicho, utilizamos razões proxy de mercados semelhantes e depois reconferimos o resultado em relação ao feedback dos respondentes regionais.
Validação de Dados e Ciclo de Atualização
A validação é realizada por meio de múltiplas verificações para que os números finais permaneçam vinculados a comportamentos reais de demanda e preços plausíveis. Triangulamos o modelo com sinais independentes, como tendências de mix de plataformas de segurança, migração declarada de clientes para gateways gerenciados na nuvem, e mudanças no tamanho médio dos contratos mencionadas em divulgações públicas. Se o gasto implícito por cliente ou a taxa de crescimento parecer incomum para uma determinada região, o conjunto de premissas é revisado, seguido de uma segunda revisão por analista antes da aprovação final.
O relatório é atualizado anualmente, e atualizações intermediárias são feitas quando eventos relevantes alteram os padrões de gastos, como ações regulatórias importantes ou uma mudança súbita na preferência de implantação. Antes da entrega, realizamos uma revisão final dos dados para que os clientes recebam a visão mais atualizada, com base nas informações públicas disponíveis mais recentes e no feedback de acompanhamento de especialistas.
Tamanho do Mercado de Gestão Unificada de Ameaças da Mordor Intelligence em Comparação com Outras Estimativas Publicadas
Os valores publicados do mercado de UTM frequentemente diferem porque os autores nem sempre consideram o mesmo pacote de produtos, e alguns misturam mercados adjacentes ao mesmo total. As diferenças também surgem de como as assinaturas em nuvem são anualizadas, de como os serviços são tratados e de se as taxas de câmbio e os anos-base estão alinhados à mesma janela temporal.
Algumas estimativas externas ampliam o conjunto ao combinar firewall de próxima geração, gateway web seguro e outros produtos de segurança de rede, mesmo quando são vendidos como ferramentas separadas. Na Mordor Intelligence, a receita é contabilizada apenas quando múltiplas funções de segurança são empacotadas e precificadas em conjunto sob uma oferta UTM, e serviços profissionais e gerenciados são incluídos apenas quando estão diretamente vinculados a essa implantação.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 9,32 bilhões de USD (2025) | |
| Revista Setorial A | 7,35 bilhões de USD (2024) | Utiliza um ciclo de atualização mais antigo e aplica premissas de desconto generalizadas para plataformas de segurança em pacote, sem verificações consistentes sobre precificação de renovação e anualização de assinaturas em nuvem. |
| Consultoria Regional B | 9,60 bilhões de USD (2024) | Deriva a participação da UTM a partir de um total amplo de dispositivos de segurança, o que pode incluir receita de firewall e gateway autônomos que não são vendidos como um pacote UTM integrado. |
A dispersão vem principalmente de quão rigorosamente a definição está vinculada a uma verdadeira compra de UTM em pacote, e da temporalidade das premissas de preço e câmbio usadas para o ano-base. Ao manter o modelo vinculado ao mix de implantação, ao comportamento de renovação e a faixas de ASP realistas confirmadas por entrevistas, mantemos a estimativa rastreável a entradas repetíveis e etapas fáceis de auditar.


Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual do mercado de gestão unificada de ameaças e quão rapidamente está crescendo?
O mercado está em USD 10,56 bilhões em 2026 e tem projeção de atingir USD 19,75 bilhões até 2031, refletindo um CAGR de 13,34%.
Qual componente contribui com a maior participação para o mercado de gestão unificada de ameaças?
Os componentes de software lideram com 65,72% de participação de receita em 2025, devido às suas capacidades flexíveis de implantação e atualização rápida.
Qual modelo de implantação está se expandindo mais rapidamente?
As implantações baseadas em nuvem detêm 57,65% da receita de 2025 e estão avançando a um CAGR de 13,92% até 2031, à medida que as empresas se afastam dos dispositivos vinculados a hardware.
Qual região geográfica deve registrar a maior taxa de crescimento?
A previsão para a Ásia-Pacífico é de expansão a um CAGR de 18,14% até 2031, impulsionada por regulamentações mais rigorosas e digitalização acelerada em manufatura e serviços.
Quais anos este Mercado de Gestão Unificada de Ameaças abrange?
O relatório abrange o tamanho histórico do Mercado de Gestão Unificada de Ameaças para os anos: 2019, 2020, 2021, 2022, 2023 e 2024. O relatório também prevê o tamanho do Mercado de Gestão Unificada de Ameaças para os anos: 2025, 2026, 2027, 2028, 2029 e 2030.
Página atualizada pela última vez em:



