
Tamanho e Participação do Mercado de Cibersegurança da Índia
Análise do Mercado de Cibersegurança da Índia por Mordor Intelligence
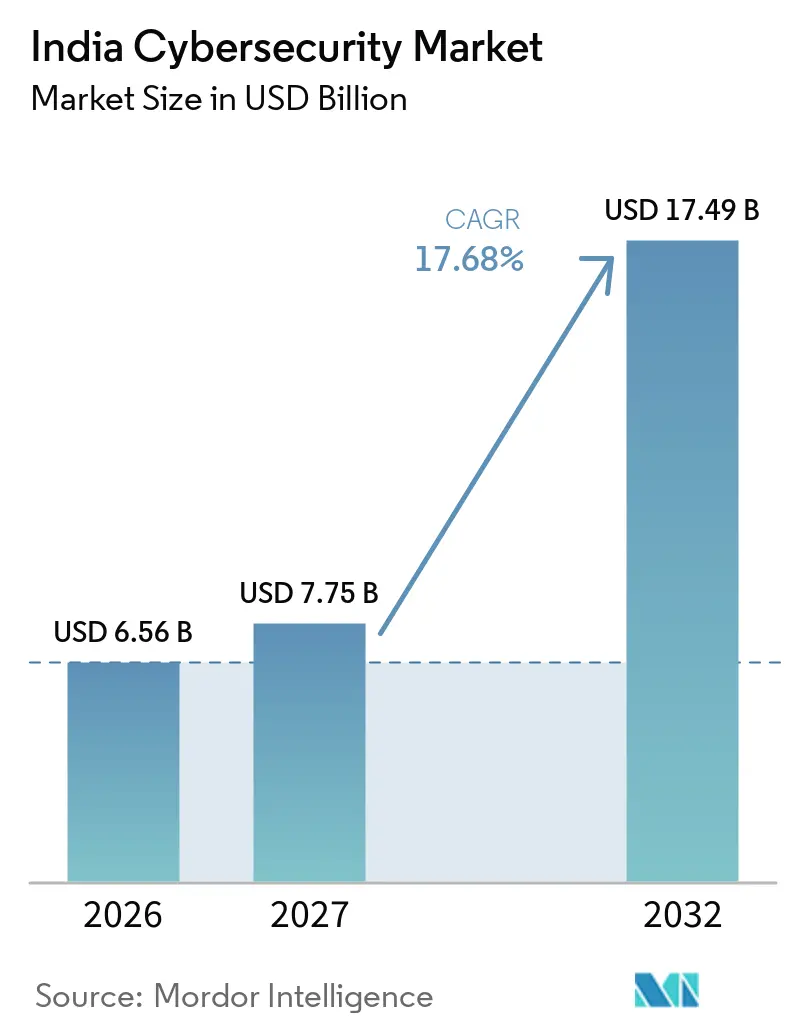
O tamanho do mercado de cibersegurança da Índia deve aumentar de 6,56 bilhões de USD em 2026 para 7,75 bilhões de USD em 2027 e atingir 17,49 bilhões de USD até 2032, crescendo a um CAGR de 17,68% no período de 2027 a 2032.
A expansão digital na Índia conecta a prevenção de fraudes em pagamentos com uma proteção mais robusta de dados pessoais e comunicações entre máquinas. As obrigações de conformidade reforçam essa necessidade ao vincular a resposta a incidentes com a capacidade de reter e recuperar evidências operacionais utilizáveis. Os fornecedores podem atender a essas necessidades combinando produtos de segurança com monitoramento e resposta, ao mesmo tempo em que atribuem responsabilidade clara pelo controle operacional. As plataformas de pagamento e as redes de dispositivos conectados conferem a essas necessidades uma forma concreta, mas a disponibilidade de analistas e a acessibilidade para pequenas empresas podem limitar a implantação. Os fornecedores capazes de adicionar capacidade de integração e gestão de incidentes às suas plataformas estão mais bem posicionados para converter a demanda onde os compradores não dispõem de equipe para operar os controles.
Principais Conclusões do Relatório
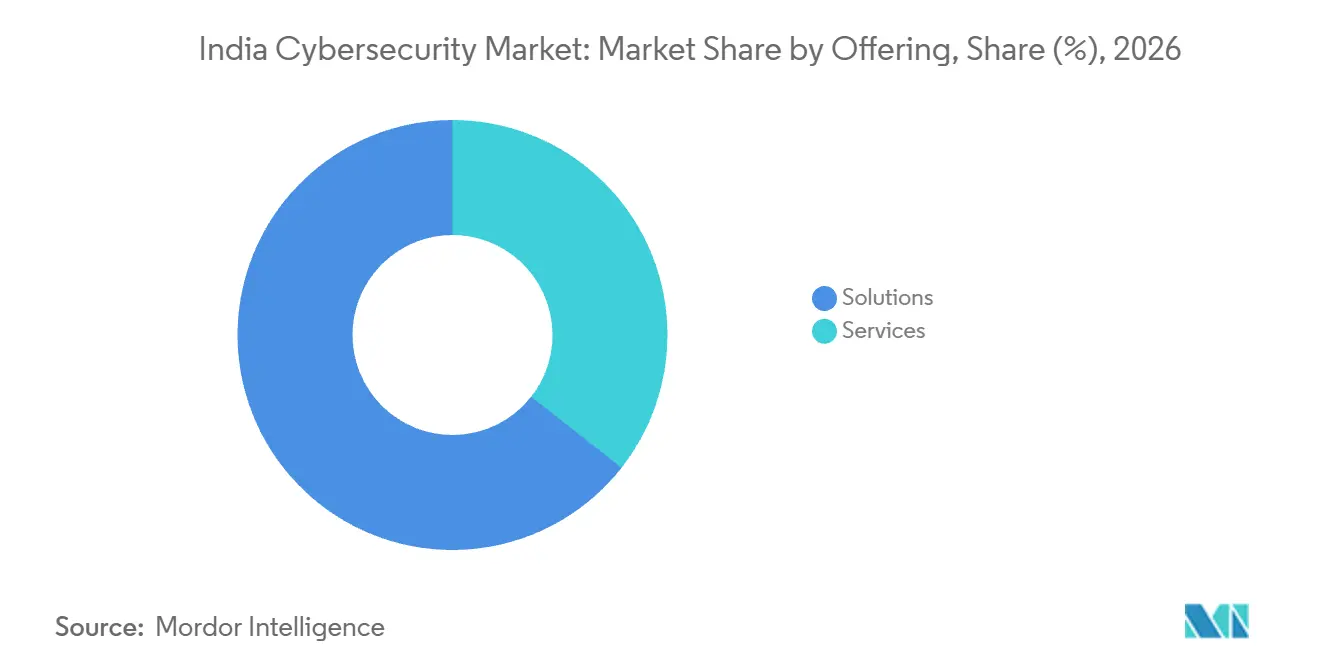
- Por oferta, as soluções detinham 64,41% da participação do mercado de cibersegurança da Índia em 2026, enquanto os serviços têm previsão de crescer mais rapidamente, com um CAGR de 18,21% no período de 2027 a 2032.
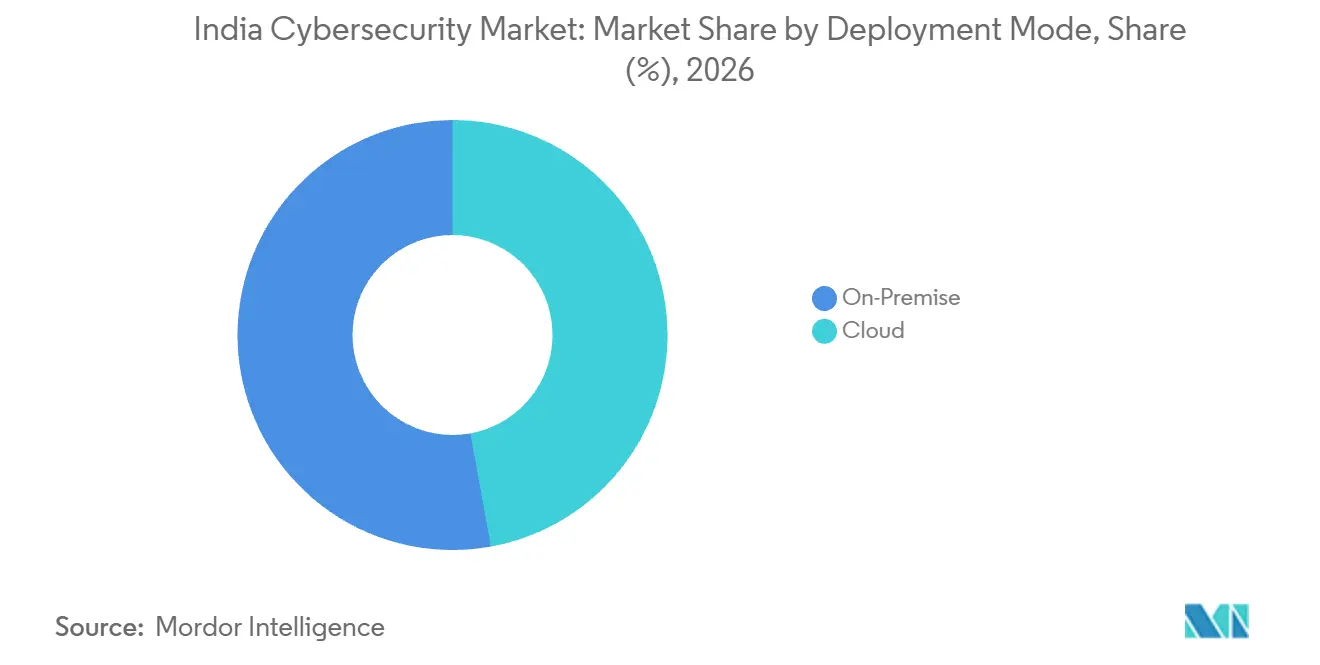
- O modo de implantação foi liderado pelos sistemas locais, com 52,86% do tamanho do mercado de cibersegurança da Índia em 2026, e a nuvem tem previsão de crescer mais rapidamente, com um CAGR de 21,45% no período de 2027 a 2032.
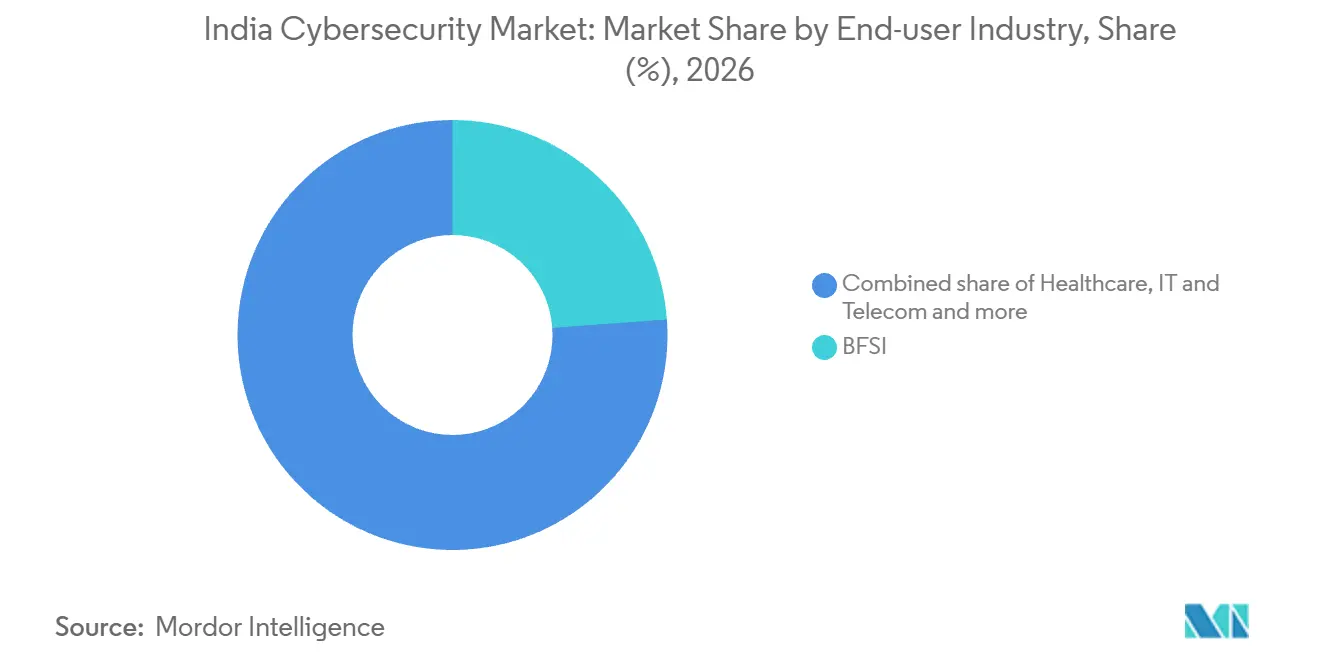
- Entre os setores de usuários finais, o BFSI respondeu por 23,85% do mercado em 2026, enquanto a saúde tem previsão de expandir mais rapidamente, com um CAGR de 18,44% no período de 2027 a 2032.
- Entre os portes de empresa, as grandes empresas detinham 69,3% do mercado em 2026, e as pequenas e médias empresas têm previsão de crescer mais rapidamente, com um CAGR de 19,32% no período de 2027 a 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| A Índia Digital e a Modernização Empresarial Exigindo Controles Robustos de Cibersegurança | +6.2% | Em todo o país | Médio prazo (2-4 anos) |
| Aumento do UPI e dos Pagamentos em Tempo Real Impulsionando a Demanda por Proteção de Identidade/Fraude | +5.4% | Em todo o país | Curto prazo (≤ 2 anos) |
| Lei DPDP Governamental e Prazos de Conformidade do CERT-In Acelerando os Gastos com Segurança | +4.7% | Em todo o país | Curto prazo (≤ 2 anos) |
| Implantações de 5G e IoT Expondo Nova Superfície de Ataque em Telecomunicações e Manufatura Inteligente | +3.9% | Em todo o país | Médio prazo (2-4 anos) |
| Ascensão do Ransomware-como-Serviço Visando o Setor Público e Infraestrutura Crítica | +2.7% | Em todo o país | Curto prazo (≤ 2 anos) |
| Capital de Risco e Subsídios Governamentais Fomentando o Ecossistema de Startups de Cibersegurança Indianas | +1.8% | Em todo o país | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Índia Digital e a Modernização Empresarial Exigindo Controles Robustos de Cibersegurança
A expansão digital torna a garantia das operações online um requisito empresarial à medida que mais serviços dependem de infraestrutura conectada. A TRAI reportou 1,11 bilhão de assinantes de internet na Índia ao final de junho de 2026, um aumento de 1,96% em relação ao trimestre anterior. Em 2025, a Equipe Indiana de Resposta a Emergências de Computadores (CERT-In) havia credenciado 231 organizações certificadas de auditoria de segurança, e a maioria das auditorias foi realizada em instituições bancárias e financeiras, energia elétrica e energia, e transporte. Essa atividade de garantia fornece uma ligação prática entre o alcance digital mais amplo e a identificação de fragilidades de controle em sistemas operacionais importantes. Quando uma auditoria identifica fragilidades, a remediação gera trabalho além da própria avaliação, vinculando a modernização à receita de implementação.
Aumento do UPI e dos Pagamentos em Tempo Real Impulsionando a Demanda por Proteção de Identidade/Fraude
Os provedores de pagamento precisam de controles antifraude que possam operar dentro da decisão de transação, em vez de depender inteiramente de investigações posteriores. A Interface de Pagamentos Unificada (UPI) da Índia processou 24,51 bilhões de transações em agosto de 2026. Em 30 de junho de 2025, o Banco de Reserva da Índia (RBI) determinou que bancos comerciais programados, bancos de microfinanças, bancos de pagamento e bancos cooperativos integrassem o Indicador de Risco de Fraude Financeira do Departamento de Telecomunicações em seus sistemas. Essa determinação confere aos bancos uma tarefa concreta de integração, paralelamente à escala operacional dos pagamentos em tempo real. A integração do lado bancário é o passo que pode tornar a inteligência de telecomunicações acionável antes de uma decisão de pagamento.
Lei DPDP Governamental e Prazos de Conformidade do CERT-In Acelerando os Gastos com Segurança
A conformidade cria demanda por capacidades integradas de detecção, registro e escalonamento que possam cumprir um prazo de notificação exigível. Prestadores de serviços cobertos, intermediários, centros de dados, pessoas jurídicas e organizações governamentais devem reportar incidentes cibernéticos do Anexo I ao CERT-In dentro de 6 horas após identificá-los ou serem informados.[1] Eles devem reter com segurança todos os registros de sistemas de tecnologia da informação e comunicação (TIC) na Índia por um período contínuo de 180 dias e fornecê-los junto com os relatórios de incidentes ou quando o CERT-In determinar. Essas obrigações vinculam a velocidade de resposta à capacidade de recuperar evidências utilizáveis. As Regras de Proteção de Dados Pessoais Digitais de 2025 do Ministério de Eletrônica e Tecnologia da Informação (MeitY) programaram as Regras 3, 5 a 16, 22 e 23 para entrar em vigor 18 meses após a publicação em 13 de novembro de 2025. As obrigações permanentes do CERT-In e o início programado da PDPD criam necessidades operacionais e de preparação distintas, tornando o sequenciamento de implementação parte da aquisição de conformidade.
Implantações de 5G e IoT Expondo Nova Superfície de Ataque em Telecomunicações e Manufatura Inteligente
A conectividade de máquinas transfere parte do requisito de segurança do acesso a contas humanas para o gerenciamento de endpoints conectados. Em junho de 2026, a Índia contava com 563.000 estações de transceptores de base 5G instaladas, e os serviços 5G estavam disponíveis em 99,9% de seus distritos. As conexões máquina a máquina celular (M2M) aumentaram de 137,7 milhões em julho de 2026 para 140,5 milhões em agosto de 2026. Para os operadores que protegem as comunicações entre máquinas, essa base de conexões em expansão aumenta a importância de distinguir dispositivos autorizados de acessos indesejados. Controles dimensionados apenas em torno de contas humanas poderiam, portanto, subestimar a carga de trabalho que a autorização em nível de dispositivo acrescenta.
Análise de Impacto dos Fatores Restritivos*
| Fator Restritivo | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Escassez de Analistas de SOC Certificados | -2.8% | Em todo o país | Médio prazo (2 a 4 anos) |
| Sensibilidade a Preços entre as MPMEs Limitando a Adoção de Soluções de Nível Empresarial | -2.1% | Em todo o país | Médio prazo (2 a 4 anos) |
| Regulamentação Fragmentada sobre Fluxos Transfronteiriços de Dados Gerando Atrasos em Aquisições | -1.2% | Em todo o país | Curto prazo (≤ 2 anos) |
| Complexidade da infraestrutura legada | -0.9% | Em todo o país | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Escassez de Analistas de SOC Certificados
A contratação de pessoal de segurança experiente pode limitar a capacidade operacional utilizável mesmo quando o comprador adquiriu a tecnologia necessária. A pesquisa do Conselho de Segurança de Dados da Índia (DSCI) e da SANS de 2025-2026 constatou que 73% das empresas indianas pesquisadas e 68% dos provedores de cibersegurança pesquisados relataram disponibilidade limitada de candidatos qualificados em cibersegurança. O estudo de 2025 da ISC2 com 524 profissionais de cibersegurança na Índia revelou que 48% relataram escassez de pessoal, queda em relação a 59% em 2024. A ETtech reportou em novembro de 2025 que as funções de analista de centro de operações de segurança (SOC) de nível inicial eram mais fáceis de preencher do que as posições que exigiam habilidades práticas e multifuncionais escassas. Contratações complexas podem exigir recrutamento mais custoso ou prazos de contratação mais longos quando a capacidade júnior não pode substituir a expertise prática necessária.
Sensibilidade a Preços entre as MPMEs Limitando a Adoção de Soluções de Nível Empresarial
A acessibilidade pode limitar a proteção que as pequenas e médias empresas (PMEs) conseguem implementar, mesmo quando suas operações enfrentam exposição cibernética significativa. Em comentário publicado em janeiro de 2025, Ruchin Kumar, vice-presidente da Futurex para o Sul da Ásia, escreveu em capacidade pessoal sobre PMEs de fintech indianas com menos de 200 funcionários. Ele vinculou seu maior risco cibernético a recursos financeiros limitados e insuficiência de habilidades e tecnologia de cibersegurança. A capacidade financeira e os recursos de implementação determinam conjuntamente a proteção que esses compradores de fintech conseguem colocar em prática. No estudo de 2026 da Tata Tele Business Services e da CyberMedia Research com PMEs nas principais cidades indianas, os entrevistados citaram restrições orçamentárias (23%), lacunas de expertise (45%) e complexidade de integração (43%) como obstáculos para uma implementação eficaz de cibersegurança. O teto comercial para uma implantação de nível empresarial inclui, portanto, o esforço de entrega além do custo do produto, o que pode manter uma cobertura mais ampla além do alcance de implementação acessível para essas empresas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Soluções Lideram Enquanto os Serviços Ampliam a Responsabilidade OperacionalAs soluções responderam por 64,41% do tamanho do mercado de cibersegurança da Índia em 2026. A Gartner previu que os usuários finais indianos gastariam 1,56 bilhão de USD em software de segurança em 2026, descrito como o maior segmento de segurança da informação do país. Em 2025, o DSCI reportou que a demanda doméstica gerou mais de 45% da receita da indústria de produtos de cibersegurança da Índia, com os setores de BFSI, TI-ITeS e governo respondendo por mais de um terço da demanda. Com BFSI, TI-ITeS e governo respondendo por mais de um terço da demanda doméstica medida pelo DSCI para empresas de produtos, os compradores institucionais em 3 setores ancoram a demanda por produtos por trás da liderança das Soluções.
Os serviços têm previsão de ser o segmento de crescimento mais rápido, com um CAGR de 18,21% no período de 2027 a 2032. Em outubro de 2025, a Airtel Business obteve um contrato plurianual do Centro de Operações de Segurança de Ferrovias Indianas para fornecer serviços de cibersegurança para as operações digitais das Ferrovias Indianas. O contrato demonstra que a base de compradores de serviços se estende à infraestrutura de transporte, onde a proteção diz respeito à espinha dorsal digital de uma rede operacional. Um compromisso plurianual torna a continuidade da função entregue parte da proposta comercial ao longo do prazo do contrato.
Nota: Participações de segmento de todos os segmentos individuais disponíveis mediante a compra do relatório
Por Modo de Implantação:
Escala Local Coexiste com Adoção da NuvemA implantação local representou uma participação de 52,86% no mercado de cibersegurança da Índia em 2026. Em uma pesquisa realizada de maio a julho de 2025, 70% de mais de 350 diretores de informação e líderes de tecnologia das principais empresas da Índia relataram soluções de segurança locais no modelo de equipe interna. Essa combinação operacional associa as escolhas de implantação ao uso da própria equipe de segurança da organização, vinculando a implementação local à capacidade de entrega interna. Um modelo operacional interno torna a capacidade da equipe local um limite para o escopo de produto utilizável, mesmo quando a implantação permanece local.
A nuvem é o segmento de crescimento mais rápido, com uma CAGR prevista de 21,45% no período de 2027 a 2032. Em janeiro de 2025, a Orca Security reportou crescimento de 100% ano a ano em sua base de clientes na Índia para sua plataforma de segurança em nuvem.[2] A Orca também reportou crescimento de 500% na base de clientes desde a abertura de seu centro de dados na Índia em 2023 e uma base de parceiros ampliada. A empresa associou sua expansão à demanda impulsionada por IA por uma plataforma de segurança em nuvem abrangente e integrada. A infraestrutura local e uma cobertura mais ampla de parceiros podem, portanto, apoiar conjuntamente a adoção da nuvem, oferecendo aos compradores indianos mais caminhos para uma plataforma integrada.

Por Setor do Usuário Final:
Programas Bancários Contrastam com a Garantia na Área da SaúdeO setor bancário, de serviços financeiros e seguros (BFSI) foi o maior segmento, respondendo por 23,85% do mercado em 2026. O State Bank of India concedeu à PricewaterhouseCoopers Services LLP um contrato de 7 anos em 15 de julho de 2025 para gerenciar seu Centro Global de Operações de Cibersegurança local. O contrato combinou uma operação de segurança local com um provedor de gestão externo, separando o local onde a função reside de quem executa o trabalho. Manter um centro local não precisa reservar sua gestão para a própria equipe do banco, tornando a responsabilidade operacional um contrato separadamente disputável.
A saúde é o segmento de crescimento mais rápido, com um CAGR previsto de 18,44% no período de 2027 a 2032. A pesquisa HealthTech de 2025 da EY e da CII constatou que 90% dos provedores de saúde indianos pesquisados relataram auditorias de terceiros para identificar lacunas de proteção de dados e segurança. O AIIMS Bhubaneswar publicou uma licitação para adquirir uma auditoria de cibersegurança para sua Célula de TI em 28 de julho de 2026, com propostas com prazo até 21 de agosto de 2026. A combinação de adoção reportada e uma solicitação de aquisição nominada conecta a demanda do setor de saúde à avaliação externa de lacunas de controle. Um mandato de auditoria discreto pode separar a compra de garantia da tecnologia corretiva, deixando a remediação como uma decisão subsequente para o comprador do setor de saúde.
Nota: Participações de segmento de todos os segmentos individuais disponíveis mediante a compra do relatório
Por Porte do Usuário Final:
Programas de Grupo e Pacotes de Entrega para Empresas MenoresAs grandes empresas foram o maior segmento, respondendo por 69,3% do mercado em 2026. No exercício fiscal de 2025-26, a Mahindra & Mahindra citou sistemas aprimorados de cibersegurança e prevenção de fraudes e avaliações periódicas de risco entre suas medidas de gestão de risco em todo o grupo. Essas medidas inserem a cibersegurança em uma estrutura de controle de grupo, vinculando a proteção técnica com responsabilidades de avaliação e remediação. Para uma empresa organizada em um grupo, o problema de entrega é manter uma abordagem de controle consistente enquanto identifica onde o trabalho corretivo é necessário. A supervisão em todo o grupo favorece capacidades que conectam descobertas técnicas com ações corretivas, uma vez que os controles e a avaliação periódica servem ao mesmo framework de governança.
As PMEs têm previsão de ser o segmento de crescimento mais rápido, com um CAGR de 19,32% no período de 2027 a 2032. Em uma pesquisa de 2026 da Tata Tele Business Services e da CyberMedia Research em 8 cidades indianas, 84% das PMEs pesquisadas planejavam aumentar os investimentos em cibersegurança nos próximos 12 a 24 meses. Controles empacotados e trabalho operacional poderiam dar a esses investimentos prospectivos um escopo definido em torno de uma aplicação de negócios específica. Um provedor pode reutilizar um processo de entrega comum nessas contratações enquanto define responsabilidades de acesso e incidentes para cada cliente. Esse modelo torna o limite da cobertura de serviço importante, uma vez que as responsabilidades fora do pacote ainda precisam de um responsável.
Análise Geográfica
Bengaluru e Pune ilustram como os provedores organizaram a capacidade de cibersegurança anunciada em torno de instalações dedicadas para a prestação de serviços empresariais. A Cognizant anunciou o lançamento de um Centro de Defesa Cibernética em Bengaluru em 15 de dezembro de 2025, projetado para fornecer serviços gerenciados de segurança, engenharia e transformação a clientes globais. A Zensar Technologies anunciou a inauguração de seu ZenSOC em Pune em 11 de junho de 2025, para fornecer proteção de cibersegurança a clientes. A Cognizant descreveu o centro de Bengaluru como sua maior instalação em sua rede mundial de Centros de Defesa Cibernética, projetado para clientes globais, portanto sua localização não precisa identificar onde os clientes compradores estão sediados.
Em 18 de junho de 2025, o chefe de governo de Telangana inaugurou o Centro de Engenharia de Segurança do Google próximo à Hitech City em Hyderabad, que o estado descreveu como o primeiro GSEC do Google na região Ásia-Pacífico.[3] O governo de Telangana lançou virtualmente centros de operações de segurança e centros de fusão cibernética em seu Conclave de Cibersegurança 2025 em Hyderabad. Em um aviso de vaga de dezembro de 2025, o Departamento de Tecnologia da Informação e Comunicação de Rajasthan descreveu a Equipe de Resposta a Incidentes de Segurança Computacional do Estado de Rajasthan, sediada em Jaipur, como estando em processo de estabelecimento. Seu escopo proposto abrangia departamentos estaduais, infraestrutura crítica e organizações privadas de importância estratégica. Como o escopo proposto abrange departamentos estaduais, infraestrutura crítica e organizações privadas de importância estratégica, a área de atuação da equipe se estenderia além de Jaipur, embora esteja sediada lá.
O desenvolvimento da força de trabalho e a conscientização comunitária conectam outros locais ao ecossistema de segurança por meio de diferentes rotas de entrega. O DSCI estabeleceu um Centro Avançado de Habilidades Cibernéticas em Kandivali, Mumbai, inaugurado pelo Ministro da União Piyush Goyal em 19 de julho de 2025, com cursos planejados em hacking ético, operações de segurança, caça a ameaças e resposta a incidentes. Em abril de 2026, o MeitY, o C-DAC Hyderabad e a Reliance Foundation anunciaram o e-SafeHER para apoiar o treinamento de conscientização em cibersegurança para mulheres rurais. A entrega inicial deveria começar em Madhya Pradesh e Odisha por meio de canais comunitários, incluindo Grupos de Autoajuda, com o C-DAC fornecendo conteúdo e a Reliance Foundation apoiando a disseminação. Para os provedores de treinamento, a distinção geográfica muda o modelo de distribuição, com instrução profissional entregue por meio de um centro dedicado e conteúdo de conscientização veiculado por grupos comunitários rurais.
Estrutura Regulatória e Perspectivas
Jurisdições selecionadas são comparadas sob a perspectiva de fornecedores de serviços de cibersegurança que lidam com dados pessoais e atendem organizações governamentais. O framework nacional e a política adicional do governo estadual de Assam criam diferentes camadas de conformidade, com as obrigações estaduais focadas nas informações cobertas de propriedade estatal. As salvaguardas programadas de Proteção de Dados Pessoais Digitais (DPDP) acrescentam uma camada de conformidade nacional quando os fornecedores atuam como fiduciários de dados ou processam dados sob contratos aplicáveis.
Tabela Regulatória
| Fator de decisão | Índia | Assam |
|---|---|---|
| Autoridade principal | CERT-In para resposta a incidentes; MeitY para elaboração de regras do DPDP | Departamento de Tecnologia da Informação sob orientação do Comitê Apex |
| Instrumentos ou diretrizes principais | Diretrizes do CERT-In; salvaguardas programadas das Regras DPDP de 2025 | Política de Cibersegurança 2020 para informações e ativos de TIC cobertos do governo estadual |
| Efeito comercial | Linha de base de resposta a incidentes e salvaguardas programadas para trabalhos com dados pessoais cobertos | Requisitos mínimos de segurança para informações cobertas de propriedade estatal |
| Atratividade atual da política | Média | Média |
| Direção futura da atratividade da política | Em fortalecimento | Sem alteração |
| Fonte: Mordor Intelligence | ||
A classificação Média da Índia reflete obrigações nacionais de resposta definidas, e Em fortalecimento reflete o início programado das salvaguardas do DPDP em 2027. Essa transição acrescenta obrigações diretas para fornecedores que atuam como fiduciários de dados e requisitos contratuais onde processam dados sob acordos aplicáveis. A classificação Média de Assam reflete sua política operativa para informações cobertas do governo estadual ao lado dos requisitos nacionais, enquanto Sem alteração reflete a ausência de uma transição de política estadual programada. O workshop do MeitY de maio de 2026 defendeu diretores estaduais de segurança da informação empoderados e centros operacionais de segurança como direção de política, portanto as oportunidades de implementação dependem da adoção estadual em vez de uma regra promulgada.
Etapas da Cadeia de Valor
A cadeia de valor compara como a definição de risco, os produtos de segurança e as operações contínuas criam diferentes fontes de receita para os fornecedores. A KPMG na Índia assessora em governança, garantia em nuvem, privacidade e resiliência, posicionando a avaliação de risco a montante da implementação técnica. A Tata Communications fornece monitoramento gerenciado e resposta, tornando as operações contínuas um estágio de entrega distinto. Essas funções tornam as transferências entre a definição de um requisito de controle, o fornecimento de proteção e a resposta a incidentes comercialmente importantes.
Tabela de Análise da Cadeia de Valor
| Atividade primária | Participantes principais | Captura de valor | Gargalo | Resposta de resiliência |
|---|---|---|---|---|
| Avaliar riscos e projetar controles | Consultores de cibersegurança como a KPMG na Índia | Honorários de consultoria e garantia | Converter riscos de governança, privacidade e nuvem em um escopo de controle definido | Atribuir ativos, requisitos de controle e responsáveis |
| Fornecer produtos de segurança | Fornecedores de produtos de segurança empresarial como a Quick Heal Technologies Ltd. por meio da Seqrite | Vendas de produtos | Mapear a proteção em requisitos de endpoint, acesso e dados | Testar a cobertura em relação aos requisitos de controle avaliados |
| Monitorar e responder | Provedores de SOC gerenciado como a Tata Communications e provedores de resposta a incidentes como a SISA | Contratos de serviços gerenciados e retentores de resposta | Alocar a propriedade de incidentes entre monitoramento e resposta | Definir autoridade de escalonamento e responsabilidades de resposta |
| Fonte: Mordor Intelligence | ||||
A estratégia empresarial da Quick Heal para o exercício fiscal de 2025-26 combinou produtos de segurança e serviços gerenciados em uma arquitetura de plataforma única. Essa arquitetura dá a um único provedor o potencial de fornecer tanto controles quanto trabalho de serviço contínuo, alterando quanto do relacionamento ele pode capturar após o fornecimento inicial do produto. A responsabilidade clara pelo tratamento de incidentes torna-se então um limite comercial além de operacional, determinando qual provedor executa e cobra pelo trabalho de resposta.
Panorama Competitivo
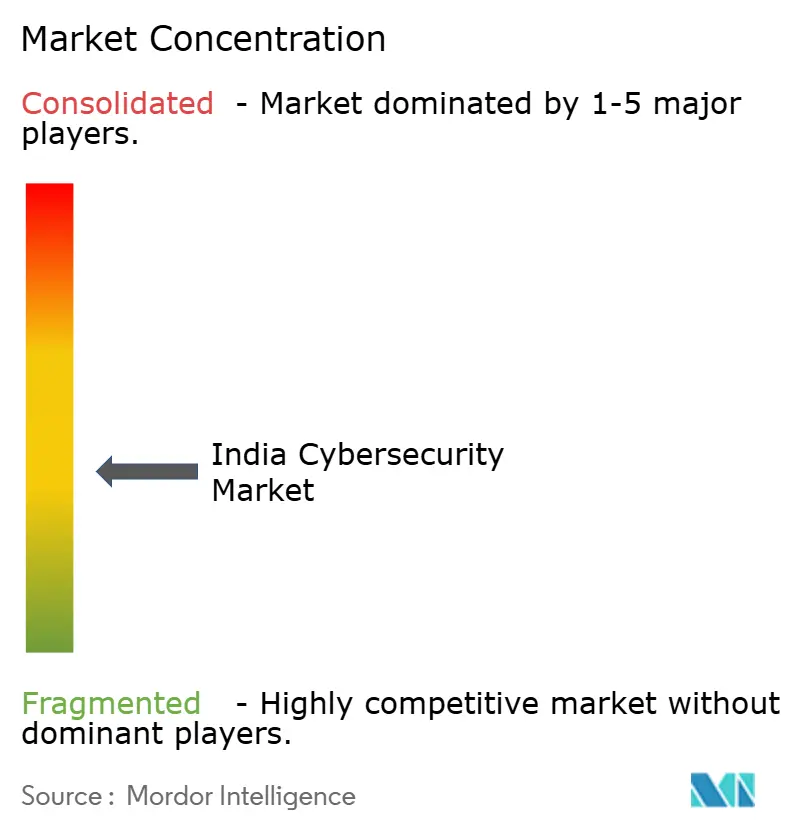
A concorrência é moderadamente fragmentada, combinando fornecedores de produtos empresariais e provedores de serviços gerenciados com diferentes responsabilidades pela entrega de proteção. A Quick Heal Technologies Ltd., por meio da Seqrite, fornece produtos de segurança empresarial, e a Tata Communications fornece operações de segurança gerenciadas e resposta. A Cisco Systems, Inc. fornece tecnologia Multicloud Defense, a Palo Alto Networks, Inc. fornece plataformas de cibersegurança e inteligência de ameaças, e a Wipro Ltd. fornece serviços de segurança gerenciados. A Quick Heal afirmou que seu negócio empresarial converteu um grande pedido institucional durante o trimestre encerrado em 31 de dezembro de 2025. A conversão de pedidos institucionais pode tornar o momento da aquisição consequente para um negócio de produtos, enquanto a proposta de serviços gerenciados centra-se na responsabilidade operacional contínua.
As parcerias oferecem aos provedores de serviços uma forma de combinar tecnologia especializada com um modelo operacional gerenciado, tornando a capacidade de entrega central para a diferenciação. Em 15 de setembro de 2025, a Wipro anunciou uma parceria ampliada com a CrowdStrike para o CyberShield MDR, desenvolvido com o Falcon Next-Gen SIEM. A Wipro afirmou que hospedaria e gerenciaria o serviço global a partir de 8 centros de defesa cibernética em todo o mundo, atribuindo o papel operacional ao provedor de serviços. Uma empresa poderia usar o serviço anunciado para transferir as operações da plataforma para fora de sua própria equipe, tornando a responsabilidade de pessoal parte da decisão de terceirização.
A direção competitiva inclui proteção que abrange ambientes de nuvem pública e privada. Em 24 de junho de 2025, a Tech Mahindra Ltd. anunciou serviços gerenciados para o Cisco Multicloud Defense para proteger cargas de trabalho empresariais em nuvens públicas e privadas. Esse escopo torna a execução consistente de políticas uma potencial fonte de valor onde uma empresa utiliza vários ambientes de nuvem. A adequação regulatória para compradores indianos cobertos depende, consequentemente, de conectar o escalonamento e a recuperação de registros do serviço gerenciado às obrigações de reporte ao CERT-In e de retenção de registros.
Líderes do Setor de Cibersegurança da Índia
-
Quick Heal Technologies Ltd.
-
Tata Communications
-
Cisco Systems, Inc.
-
Palo Alto Networks, Inc.
-
Wipro Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Cibersegurança da Índia Empresas cobertas neste relatório
- Tata Communications
- Wipro Ltd.
- HCLTech
- Infosys Ltd.
- Tech Mahindra Ltd.
- Cisco Systems, Inc.
- Check Point Software Technologies India
- Sophos Technologies Pvt. Ltd.
- Fortinet Technologies India
- McAfee Software (India) Pvt. Ltd.
- Palo Alto Networks, Inc.
- Quick Heal Technologies Ltd.
- Zscaler India Pvt. Ltd.
- Juniper Networks India Pvt. Ltd.
- Trend Micro India Pvt. Ltd.
- IBM India Pvt. Ltd.
- CrowdStrike India Pvt. Ltd.
- Kaspersky Lab India
- Indusface Pvt. Ltd.
- Safe Security (Lucideus)
- eSec Forte Technologies
- SecurityHQ India
- Cyberops Infosec LLP
- Sequretek
- Sectrio (Subex)
- Innefu Labs
Principais Oportunidades para os Participantes do Mercado
Essas oportunidades comparam formas para os fiduciários de dados implementarem salvaguardas de dados pessoais antes do início programado da Regra 6 sob as Regras de Proteção de Dados Pessoais Digitais (DPDP) de 2025. As Regras publicadas em 13 de novembro de 2025 programaram a Regra 6 para entrar em vigor 18 meses depois e abrangem dados pessoais mantidos ou controlados por fiduciários de dados, incluindo o processamento em seu nome. Esse cronograma cria uma janela de implementação na qual os fornecedores podem conectar controles técnicos, evidências operacionais e garantia de segurança do processador.
Tabela de Oportunidades de Mercado
| Oportunidade | Por que agora | Comprador / segmento líder | Ação recomendada | Principal barreira | Prováveis beneficiários |
|---|---|---|---|---|---|
| Segurança de dados pessoais e controles de acesso | Salvaguardas de segurança de dados e acesso programadas pela Regra 6 | Fiduciários de dados que protegem sistemas de dados pessoais | Mapear a exposição de processamento e implementar controles adequados de segurança de dados e acesso | Alinhar controles entre sistemas do fiduciário e do processador aplicável | Fornecedores de segurança de dados e controle de identidade |
| Prontidão para monitoramento e recuperação | Medidas de monitoramento e continuidade razoável programadas pela Regra 6, como backups | Fiduciários de dados que operam sistemas de dados pessoais | Conectar registros de acesso, fluxos de trabalho de investigação e procedimentos de recuperação testados | Tornar os registros e as medidas de recuperação utilizáveis durante interrupções | Provedores de serviços gerenciados de segurança e recuperação cibernética |
| Garantia de segurança do processador | Disposições de salvaguarda contratual programadas pela Regra 6 onde aplicável | Fiduciários de dados que utilizam processadores de dados | Avaliar as salvaguardas do processador em relação aos requisitos contratuais aplicáveis | Obter evidências de controle consistentes em todos os relacionamentos de processamento | Provedores de garantia e consultoria em cibersegurança |
| Fonte: Mordor Intelligence | |||||
A abertura central é a implementação integrada de salvaguardas que conecta o processamento de dados pessoais com a capacidade de controlar o acesso e investigar comprometimentos. O valor do fornecedor pode se estender além dos limites organizacionais quando a garantia verifica que os controles do processador correspondem às salvaguardas contratuais aplicáveis. A diferenciação comercial dependerá de cobertura de controle demonstrável em todos esses relacionamentos de processamento, conferindo à garantia um papel na verificação da implementação.
Desenvolvimentos industriais recentes em Mercado de Cibersegurança da Índia
- Out 2026: O IBI Group concordou em revender o portfólio de SaaS da Memcyco e levar sua proteção contra falsificação digital e tomada de conta a organizações em toda a Índia, com suporte de consultoria local de soluções e engajamento com clientes.
- Out 2026: O CERT-In e o SingCERT de Singapura firmaram um MOU de cooperação em cibersegurança abrangendo troca de informações, resposta coordenada a incidentes, cooperação tecnológica e capacitação, com a implementação a ser supervisionada por um Grupo de Especialistas conjunto.
- Set 2026: A QNu Labs lançou sua plataforma de avaliação criptográfica QShield 2.0 em Bengaluru, impulsionando o Framework Nacional de Avaliação e Garantia Criptográfica da empresa.
Mercado de Cibersegurança da Índia Escopo do relatório e metodologia de pesquisa
Definição e Abrangência do Mercado
O mercado de cibersegurança da Índia mede os gastos anuais de organizações na Índia com soluções e serviços de cibersegurança adquiridos comercialmente para prevenção, detecção e resposta a ameaças cibernéticas. Os valores abrangem as aquisições de hardware e software de segurança pelos usuários finais e as taxas de serviços de cibersegurança, classificados por oferta, modo de implantação, setor do comprador e porte da empresa.
Exclusões de escopo: Infraestrutura de TI de uso geral e equipamentos de comunicação não adquiridos principalmente para fins de cibersegurança, serviços gerais de TI e terceirização que não sejam serviços de cibersegurança, operações cibernéticas de defesa não adquiridas comercialmente e aquisições de cibersegurança por compradores fora da Índia estão excluídas.
Visão Geral da Segmentação
- Por Oferta
- Soluções
- Segurança de Aplicações
- Segurança em Nuvem
- Segurança de Dados
- Gerenciamento de Identidade e Acesso
- Proteção de Infraestrutura
- Gerenciamento Integrado de Riscos
- Segurança de Rede
- Segurança de Endpoints
- Serviços
- Serviços Profissionais
- Serviços Gerenciados
- Soluções
- Por Modo de Implantação
- Nuvem
- On-Premise
- Por Setor do Usuário Final
- BFSI
- Saúde
- TI e Telecomunicações
- Industrial e Defesa
- Varejo e E-Commerce
- Energia e Utilities
- Manufatura
- Outros
- Por Tamanho da Empresa do Usuário Final
- Grandes Empresas
- Pequenas e Médias Empresas (PMEs)
Fontes de Dados, Dimensionamento de Mercado e Validação
Pesquisa Documental
Fontes públicas, como o Relatório Doméstico de Cibersegurança da Índia e o Relatório sobre o Panorama de Produtos de Cibersegurança Indianos do Conselho de Segurança de Dados da Índia, fornecem contexto de mercado, indicadores de empresas de produtos, setores compradores e sinais históricos de demanda. As diretrizes do CERT-In estabelecem obrigações de notificação de incidentes e retenção de registros. As publicações do Ministério de Eletrônica e Tecnologia da Informação divulgadas pelo Escritório de Informações à Imprensa documentam atividades de auditoria e do setor público. Essas fontes informam indicadores de demanda e limites de mercado, como gastos específicos em segurança, obrigações de conformidade e produtos e serviços fornecidos comercialmente.
Relatórios anuais de empresas, apresentações a investidores, avisos de licitação e reportagens empresariais de reputação podem acrescentar evidências sobre receitas de segurança, contratos com compradores, escolhas de implantação e tendências de gastos, com cada item verificado quanto à sua relevância para a Índia e ao conteúdo específico de segurança. Essas fontes nomeadas são ilustrativas e não exaustivas, e outras fontes informam a coleta, validação e esclarecimento.
Entrevistas Primárias e Pesquisas
Entrevistas estruturadas e questionários abrangeriam fornecedores de soluções e serviços de cibersegurança, compradores organizacionais indianos, parceiros de canal ou implementação e especialistas setoriais, com CXOs, líderes funcionais de segurança e gerentes operacionais descrevendo práticas de gastos, implantação e aquisição. Os resultados testariam estimativas secundárias e evidências de segmentos, identificariam lacunas na cobertura das fontes e reconciliariam respostas conflitantes por meio de perguntas de acompanhamento e comparação com gastos documentados ou sinais de aquisição.
Distribuição dos respondentes do trabalho de campo da pesquisa primária
| Tipo de empresa | Cargo do respondente | Região |
|---|---|---|
| Nível superior: 33% | CXOs: 20% | |
| Nível intermediário: 42% | Líderes funcionais/de unidade: 30% | |
| Participantes menores: 25% | Gerentes: 50% |
Dimensionamento de Mercado e Previsão
O modelo começa de cima para baixo com os gastos anuais de organizações indianas em soluções e serviços de cibersegurança adquiridos comercialmente, verificando em seguida os totais selecionados em relação aos somatórios de receitas de fornecedores e evidências de contratos ou canais amostrados. Os principais insumos incluem tendências de orçamento e aquisição específicas de segurança, receitas de produtos e serviços de cibersegurança, atividades de incidentes e auditorias cobertas, adoção digital e de nuvem, e mudanças nas obrigações de conformidade. Em conjunto, eles indicam o tamanho e o ritmo da demanda dos compradores sem tratar contagens de incidentes como gastos. Uma vez que os indicadores anuais estejam alinhados à Índia e à transação definida, uma previsão de cenário estima o valor de mercado em USD variando esses fatores e seu timing. Registros de gastos selecionados e verificações com fornecedores testam o total resultante e as participações por segmento. As participações por oferta, implantação em nuvem ou local, setor do comprador e porte da empresa são derivadas de divisões publicadas, divulgações financeiras, registros de aquisição e evidências de compradores, com as categorias reconciliadas ao total de mercado. O feedback das entrevistas verificaria se as variáveis e os caminhos de crescimento resultantes correspondem às condições de compra na Índia, e as lacunas nos dados de empresas ou compradores seriam tratadas por meio de intervalos documentados e verificações cruzadas, em vez de precisão pontual sem suporte.
Validação de Dados e Ciclo de Atualização
Os analistas triangulam o modelo de mercado em relação às receitas independentes de fornecedores, gastos organizacionais, aquisições e atividades de conformidade, investigando em seguida anomalias e variações materiais rastreando cada insumo até sua fonte e verificando o ano, a geografia, a unidade e o escopo. Uma segunda revisão verifica a aritmética, a reconciliação de segmentos, a qualidade das fontes e a lógica de previsão antes da aprovação, com recontato acionado quando um conflito material persiste ou um esclarecimento de fonte pode alterar uma estimativa-chave. A base de evidências é atualizada anualmente, revisada entre ciclos quando um evento regulatório ou de mercado relevante altera as condições de gastos, e submetida a uma nova revisão pré-entrega.
Tamanho do Mercado de Cibersegurança da Índia da Mordor Intelligence Comparado com Outras Estimativas Publicadas
As estimativas de cibersegurança diferem quando as aquisições específicas de segurança são combinadas com gastos gerais de TI ou atividades de defesa não comerciais. O estudo contabiliza hardware, software e serviços de segurança adquiridos comercialmente por organizações na Índia, mantendo um limite claro em torno das aquisições de prevenção, detecção e resposta.
Os principais fatores de divergência incluem o limite de gastos e os indicadores utilizados para traduzir necessidades de segurança em demanda dos compradores. Orçamentos de segurança, registros de aquisição e receitas de fornecedores são verificados em conjunto com a adoção de nuvem e os desenvolvimentos de conformidade; as contagens de incidentes informam o contexto sem serem tratadas como despesas.
Comparação de referência
| Fonte | Tamanho do Mercado | Lacunas na Metodologia de Pesquisa |
|---|---|---|
| Mordor Intelligence | 7,75 bilhões de USD (2027) | |
| Agência Governamental de Comércio A | 5,6 bilhões de USD (2025) | Em sua base de 2025, esta estimativa está 27,7% abaixo do valor de 2027 deste relatório de 7,75 bilhões de USD, 2 anos depois. A base publicada de 2025 antecede o ano do relatório, e a fonte projeta crescimento contínuo no mercado de cibersegurança da Índia. |
| Consultoria Global A | 3,3 bilhões de USD (2025) | Em sua base de 2025, esta estimativa está 57,4% abaixo do valor de 2027 deste relatório de 7,75 bilhões de USD, 2 anos depois. A fonte mede os gastos dos usuários finais com segurança da informação, uma categoria mais restrita do que o limite completo de soluções e serviços de cibersegurança. |
A Mordor Intelligence vincula a linha de base a aquisições de segurança identificáveis e a verifica em relação a evidências de fornecedores e compradores. Isso ajuda os compradores a distinguir uma oportunidade de gastos de uma medida geral de atividade cibernética.
Principais Perguntas Respondidas no Relatório
Qual é o tamanho e a perspectiva de crescimento do mercado de cibersegurança da Índia?
Espera-se que o mercado aumente de 7,75 bilhões de USD em 2027 para 17,49 bilhões de USD até 2032, crescendo a um CAGR de 17,68% no período de 2027 a 2032.
O que está impulsionando a demanda por produtos e serviços de cibersegurança na Índia?
O UPI processou 24,51 bilhões de transações na Índia em agosto de 2026. O prazo de 6 horas do CERT-In para que as entidades cobertas reportem incidentes especificados após a notificação acrescenta uma força de conformidade.
Qual oferta lidera os gastos com cibersegurança na Índia?
As soluções detinham 64,41% do mercado em 2026. Os serviços têm previsão de crescer mais rapidamente, com um CAGR de 18,21% no período de 2027 a 2032.
Quais empresas são os principais concorrentes em cibersegurança na Índia?
Os principais concorrentes incluem Quick Heal Technologies Ltd., Tata Communications, Cisco Systems, Inc., Palo Alto Networks, Inc. e Wipro Ltd., abrangendo produtos empresariais e serviços gerenciados.
O que poderia limitar o crescimento dos serviços de cibersegurança na Índia?
A pesquisa do DSCI e da SANS de 2025-2026 constatou disponibilidade limitada de candidatos qualificados entre 73% das empresas indianas pesquisadas e 68% dos provedores. O estudo de 2025 da ISC2 na Índia reportou escassez de pessoal entre 48% dos 524 entrevistados, queda em relação a 59% em 2024.
Como a atividade de cibersegurança varia geograficamente dentro da Índia?
Telangana lançou centros de operações de segurança e centros de fusão cibernética em um conclave de 2025 em Hyderabad. Em 2026, o e-SafeHER foi anunciado para treinamento de conscientização em cibersegurança para mulheres rurais, inicialmente em Madhya Pradesh e Odisha.