
ユーザーアクティビティモニタリング市場規模およびシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
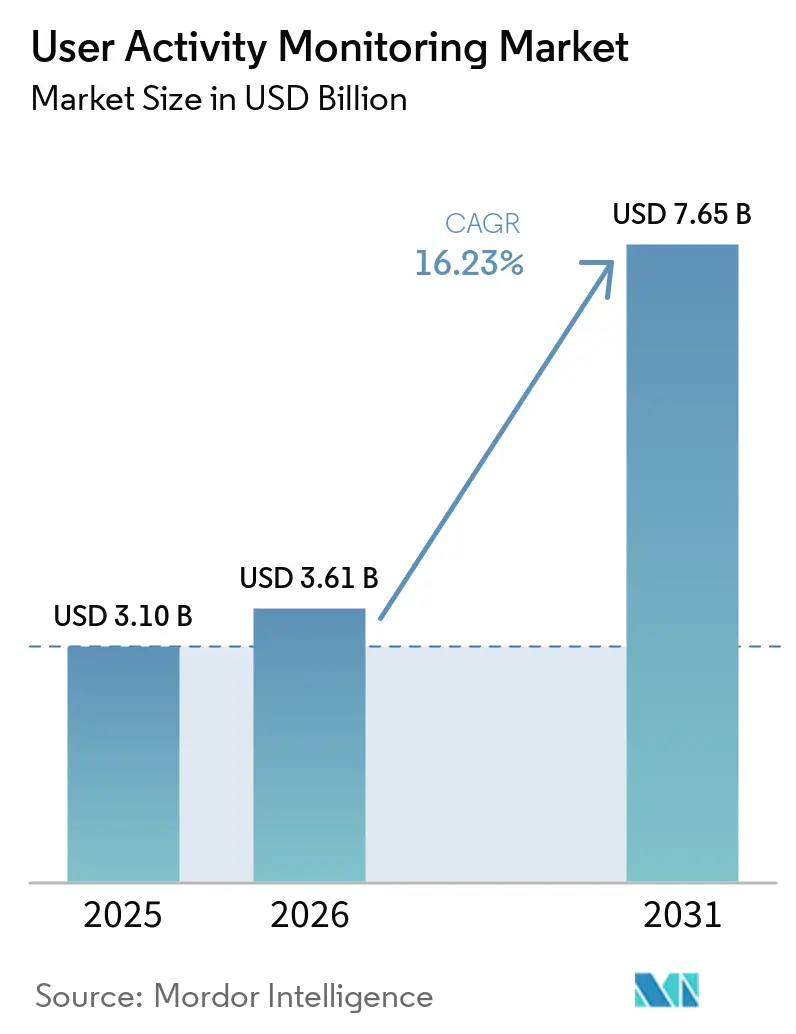
| 市場規模 (2026) | 3.61 十億米ドル |
| 市場規模 (2031) | 7.65 十億米ドル |
| 成長率 (2026 - 2031) | 16.23 % |
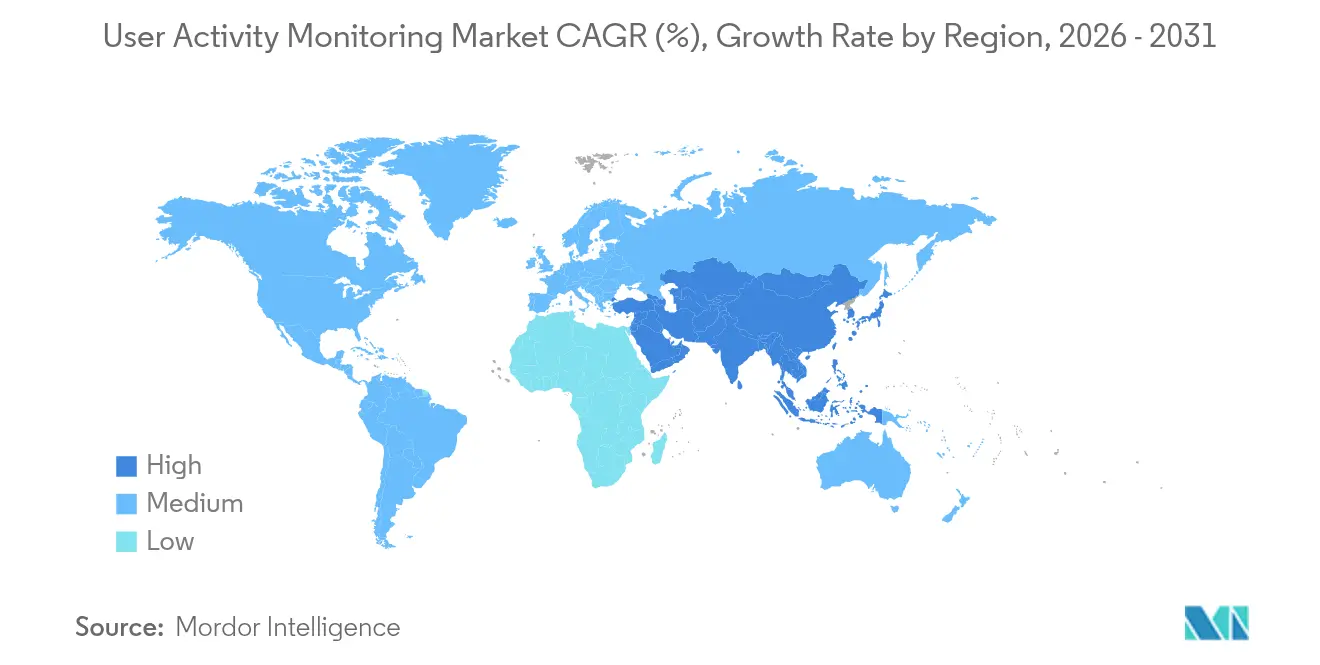
| 最も急速に成長している市場 | アジア太平洋 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるユーザーアクティビティモニタリング市場分析
2026年のユーザーアクティビティモニタリング市場規模は30億6,100万米ドルと推定され、2025年の31億米ドルから成長し、2031年には76億5,000万米ドルに達する見込みであり、2026年〜2031年にわたり16.23%のCAGRで拡大します。この成長軌跡は、ゼロトラストプログラムがハイブリッド環境全体のあらゆる特権アクションをリアルタイムで検査するよう促す中、境界中心型の保護から継続的な検証へと明確に転換しつつあることを示しています。急速なクラウド移行、サイバー保険の前提条件の増加、および運用技術と従来型ITネットワークの融合が相まって、特に厳しい監査期限に直面するセクターを中心に、ユーザーアクティビティモニタリング市場における対応可能な需要を拡大させています。一方で、ベンダーは統合型アナリティクス、規制固有のレポーティング、およびオープンAPIを通じて差別化を図り、企業がモニタリングフィードをより広範なオブザーバビリティパイプラインに組み込めるようにしています。この変革は、弾力的にスケールし、アラートコンテキストを自動的に充実させ、検知の深度を犠牲にすることなく地域のプライバシー制約を遵守するソリューションを優位に立たせます。
主要レポートの要点
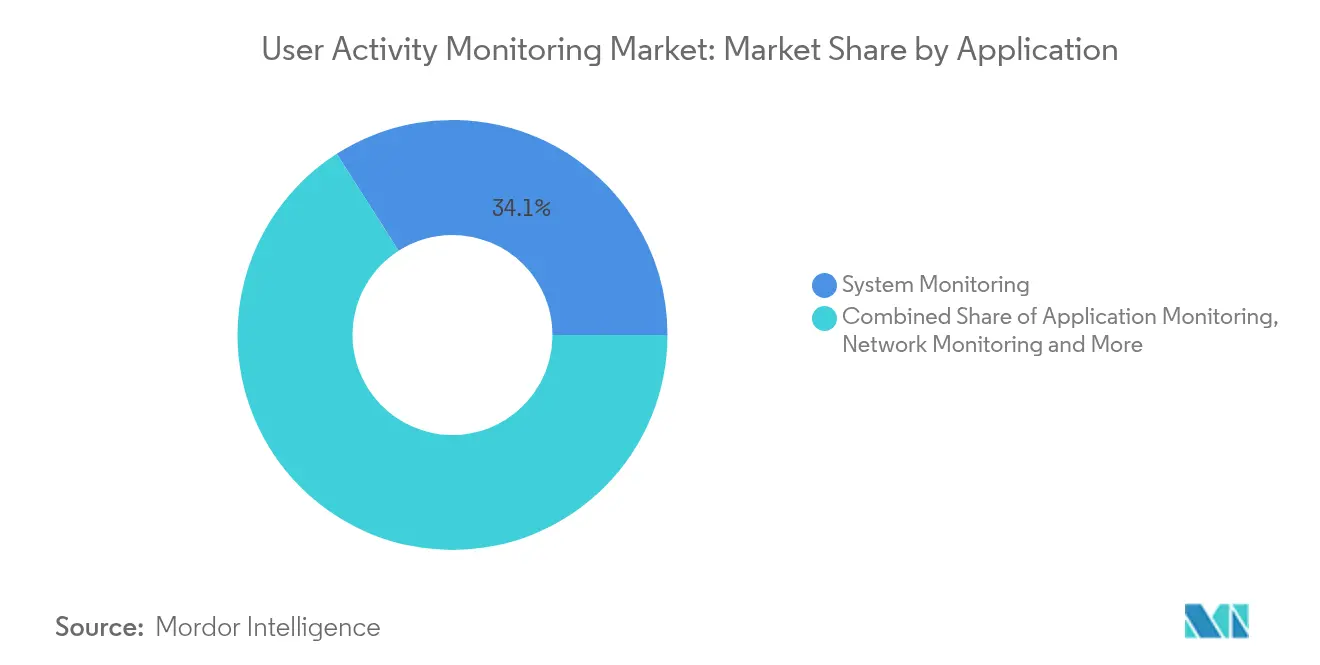
- アプリケーション別では、システムモニタリングが2025年のユーザーアクティビティモニタリング市場シェアの34.05%をリードし、データベースモニタリングは2031年にかけて18.05%のCAGRで成長する見通しです。
- 展開モード別では、オンプレミスが2025年のユーザーアクティビティモニタリング市場規模の50.75%のシェアを維持する一方、クラウド展開は2031年にかけて23.18%のCAGRで拡大すると予測されます。
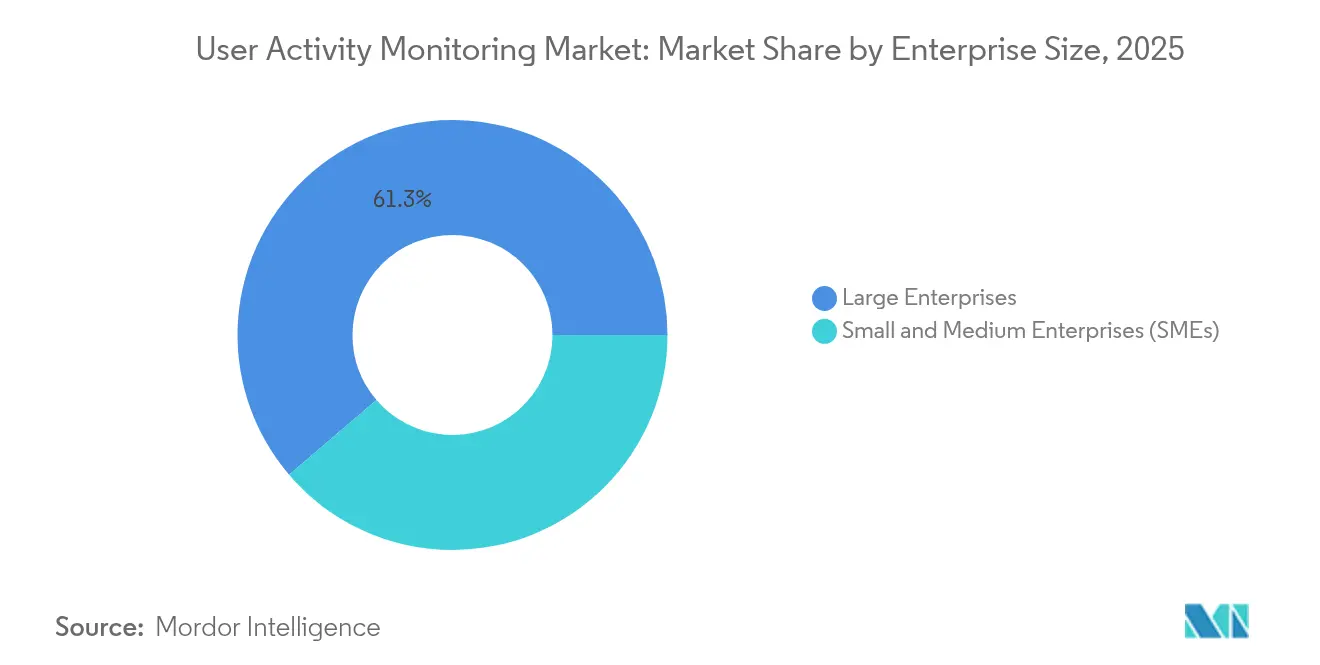
- 企業規模別では、大企業が2025年のユーザーアクティビティモニタリング市場シェアの61.25%を占め、中小企業は2031年にかけて19.65%のCAGRで拡大しています。
- エンドユーザー産業別では、BFSIセグメントが2025年のユーザーアクティビティモニタリング市場規模の29.15%を占め、ヘルスケアは2031年にかけて19.12%のCAGRで成長すると予測されます。
- 地域別では、北米が2025年の収益シェアの44.15%を占め、アジア太平洋地域は予測期間中に17.74%のCAGRを記録すると見込まれます。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (〜) CAGR予測への影響率 | 地域的 関連性 | 影響 タイムライン |
|---|---|---|---|
| リモート およびハイブリッド労働力の拡大 | +3.2% | グローバル; 北米およびヨーロッパで最も強い | 中期 (2〜4年) |
| インサイダー脅威 およびコンプライアンス義務の増大 | +4.1% | グローバル; BFSIおよびヘルスケアセクターが先行 | 短期 (2年以内) |
| ゼロトラスト セキュリティアーキテクチャへの移行 | +3.8% | 北米 およびEUが先行;APACが続く | 中期 (2〜4年) |
| 統合型 オブザーバビリティスタックの必要性 | +2.9% | 世界規模での エンタープライズ展開 | 長期 (4年以上) |
| サイバー保険 主導のリアルタイムリスクスコアリング | +2.1% | 主に 北米およびヨーロッパ | 短期 (2年以内) |
| AIネイティブ 生産性アナリティクスの収益化 | +1.4% | グローバルの テクノロジーセクター | 長期 (4年以上) |
| 情報源: Mordor Intelligence | |||
リモートおよびハイブリッド労働力の拡大
政府および民間の雇用主は現在、恒久的な分散型人員配置モデルを支持しており、従来の境界型ツールでは対応できない可視性のギャップを生じさせています。米国国防総省は、在宅勤務者と機密施設の双方でアクティビティを監視する継続的診断・緩和プログラムに対し、2025年度に4億6,980万米ドルを配分しました。銀行業界でも同様のパターンが見られ、金融機関は場所を問わず行動をベースライン化できるクラウドネイティブなユーザーアクティビティモニタリングプラットフォームの採用を迫られています。ベンダーは、従業員がネットワーク、コワーキングスペース、および管理外デバイス間を移行する際に閾値を動的に調整する軽量エージェントで対応しています。関連する生産性向上は、正規のリモートワークと資格情報の不正利用をリアルタイムで区別する投資に対する取締役会レベルの支持を生み出しています。
インサイダー脅威およびコンプライアンス義務の増大
SIFMAを含む金融規制当局は、監査防御のために特権ユーザー行動の詳細な追跡を義務付けるよう、2024年にベストプラクティスガイドを改訂しました。銀行の損失分析では、不正行為の相当部分がインサイダーに起因していることが明らかになっており、業務時間外のデータ引き出しなどの微妙な逸脱を浮き彫りにするAI駆動型の異常検知への関心が高まっています。製造業でも同様の緊迫感が見られ、マルウェアインシデントの52%がランサムウェアを含んでおり、これは多くの場合、内部アカウントの侵害から始まります。コンプライアンスチームは、調査中のあらゆるキーストロークを再構築できる詳細な監査証跡を求めており、組織はユーザーアクティビティモニタリングを任意のツールではなくファイアウォールと同様の運用コストとして扱うよう促されています。
ゼロトラストセキュリティアーキテクチャへの移行
大統領令14028は、米国連邦機関に2027年までにゼロトラストを実装し、ユーザー行動アナリティクスをリアルタイムのポリシー決定に組み込むことを義務付けています。ベンチマークによると、シングルサインオンとゼロトラストを組み合わせた設計は30.03ミリ秒で認証を行い、数時間以内に2桁の異常にフラグを立てることができ、効果的なコントロールには定期的な監査ではなくシームレスなアナリティクスが必要であることを示しています。日本企業でも同様の方向性が見られ、77.7%がクラウドサービスを採用しているものの、自動化されたサービスアイデンティティの監視に苦労しており、アイデンティティ管理と継続的なコンテキスト評価を連携させるプラットフォームへの需要が高まっています。アイデンティティプラットフォームとエンドポイントテレメトリ向けにオープンAPIフックを提供するベンダーは、セキュリティチームが拒否またはステップアップのアクションを即座にオーケストレーションできるため、優位性を獲得します。
統合型オブザーバビリティスタックの必要性
Splunkの2024年度クラドARRは23%増加し、2.186 ビリオン 米ドルに達した。これは、顧客がパフォーマンス分析とセキュリティ分析を単一のコンソールで管理しようとしたためである。オペレーターは、サイロ化されたダッシュボードを切り替えるのではなく、データベース書き込みの失敗、CPUのスパイク、およびその両方をミリ秒単位でトリガーしたユーザーを直接相関させることを求めている。CiscoによるSplunkへの280 ビリオン 米ドルの買収提案は、SIEM、アプリケーションパフォーマンス管理、およびユーザーアクティビティモニタリング市場機能の統合に対する需要を示している。この連携は、監査人が孤立したレイヤーではなくフルスタック全体を企業が監督していることの証明をますます求めるようになる中で、コンプライアンス対応を支援する。
制約の影響分析*
| 制約 | (〜) CAGR予測への影響率 | 地域的 関連性 | 影響 タイムライン |
|---|---|---|---|
| 従業員 プライバシーおよび労使協議会の反発 | -2.8% | ヨーロッパ、 多国籍企業全体への波及を伴う | 短期 (2年以内) |
| マルチモーダル データキャプチャにかかる高いTCO | -1.9% | 世界規模; 中小企業の予算に最も影響 | 中期 (2〜4年) |
| 情報源: Mordor Intelligence | |||
従業員プライバシーおよび労使協議会の反発
EUのAI法は多くのモニタリングソリューションを高リスクに分類しており、企業は影響評価の実施、人間による監視の維持、および違反に対して最大3,500万ユーロの罰金を支払う義務を課されています。[1] 労使協議会は、労働者との協議なしに詳細なキーストロークを記録する展開に異議を唱えることが多く、企業は調査のトリガーが発生するまでデータを匿名化するプライバシーバイデザインモデルを展開せざるを得ない状況にあります。多国籍企業はその後、ポリシーの断片化を避けるために最も厳格な管轄区域に標準化し、実際にはより深い検査を許可している地域での分析の深度を低下させることがあります。ベンダーは、アラート閾値を超えるまで個人識別子を暗号化した状態に保つ差分プライバシー、ローカルストレージアーキテクチャ、およびロールベースのマスキングに投資し、ヨーロッパでの実用性を維持しながら他の地域での検知の真陽性率を許容レベルに保っています。
マルチモーダルデータキャプチャにかかる高いTCO
包括的な可視性には、リアルタイムでストリーミングされるエンドポイント、ネットワーク、ファイル、およびデータベースのテレメトリが必要であり、小規模な組織を躊躇させる可能性のあるコンピュート、ストレージ、およびライセンスコストを押し上げます。[2] 半導体サプライチェーンの逼迫は、2024年から2032年の間にグローバルウェーハ製造支出が2兆3,000億米ドルに達するにつれて、ハードウェア費用を増大させる可能性があります。クラウドモデルは投資を資本予算から運用予算へとシフトさせますが、データ主権規則がローカル保管を義務付けることがあり、企業はオンプレミスとパブリッククラウドの両方で取り込みパイプラインを複製するハイブリッド構成を採用せざるを得ません。中小企業はそのため、データベースなどの高価値資産から始め、予算が許す段階でフルスタックカバレッジへと拡張できるモジュール型パッケージを優先します。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
アプリケーション別:
データベースモニタリングがイノベーションを牽引データベースモニタリングは、2025年のユーザーアクティビティモニタリング市場シェアでシステムモニタリングが34.05%を占める中、2031年にかけて最速の18.05%CAGRを維持しています。データベース監視に関連するユーザーアクティビティモニタリング市場規模は急速に拡大する見通しであり、これは構造化データが規制対象の顧客データおよび財務データを保持しており、高額の違反ペナルティが課せられるためです。ベンダーは、監査人の正確な保管証拠チェーンへの期待に応えるため、クエリプロファイリングと特権エスカレーションアラートを組み込んでいます。ファイル、ネットワーク、アプリケーションモニタリングなどの補完的なモダリティは成熟し続けていますが、購入者は最初のリクエストから最終的な書き込みまでのトランザクションをトレースできる統合コンソールをますます求めています。
そのため、組織はユーザーアイデンティティ、プロセスID、およびSQL文を単一のタイムラインに結びつけるプラットフォームを採用し、インシデント解決までの平均時間を短縮し、PCI DSSおよびバーゼルIIIなどの標準に向けたレポート生成を改善しています。システムモニタリングは、私物デバイス持ち込み(BYOD)ポリシーの下で認められた管理外の個人デバイスを含むすべてのエンドポイントをカバーすることで引き続き関連性を維持しています。アプリケーションモニタリングはDevSecOpsパイプライン内での牽引力を高めており、開発チームが本番リリース後ではなくステージング中にリスクのある行動を検知することによって左シフトを可能にしています。


注記: 各個別セグメントのセグメントシェアはレポート購入時に入手可能
展開モード別:
クラウドの加速がアーキテクチャを再形成クラウド提供はより広範なソフトウェアモダナイゼーションと並行してテレメトリワークロードをオフプレミスに移行する企業に伴い、23.18%のCAGRを示しています。2025年の時点でも、レガシー産業や政府機関が厳格なファイアウォールの背後に機密ワークロードを保持することが多いため、オンプレミスはユーザーアクティビティモニタリング市場規模の50.75%を占めています。2023年には欧州で45.2%の企業がクラウドサービスを購入しており、採用率が加速しています。ハイブリッドモデルがデファクトスタンダードとして台頭しており、機密ログデータは主権ルールへの準拠のためにローカルに書き込まれる一方、リスクの低いストリームは弾力的な処理のために地域のクラウドゾーンに送られます。
このスプリットアーキテクチャは、タグ付けルールに基づいてデータを選択的に転送するエージェントベースのコレクションを設計するようベンダーに促します。エッジネイティブの前処理などのイノベーションは、コレクターに到達する前にペイロードを圧縮し、エグレス費用とレイテンシを低下させます。ネットワーク帯域幅コストが低下し、ハイパースケーラーがプライバシーボールトを導入するにつれて、より多くの�客がコールドストレージをオブジェクトリポジトリに移行しながら、ホットアナリティクスクラスターをリアルタイムデータソースの近くに保ちます。
企業規模別:
中小企業の採用が加速大企業は2025年に61.25%の収益を占めましたが、中小企業は19.65%のCAGRで成長しており、ユーザーアクティビティモニタリング市場の購買者層が変化しています。月額3桁の米ドル以下から始まるサブスクリプションモデルにより手頃な価格が改善され、以前は中小企業に障壁となっていた初期ライセンス料が撤廃されました。サイバー保険会社は現在、カバレッジの最低要件として、ログ保管と特権アクセスモニタリングを求めており、マイクロビジネスでさえもベースラインのテレメトリを採用せざるを得ない状況にあります。
エンタープライズ購入者は絶対額では引き続き最大の支出を行っており、セキュリティオーケストレーションプラットフォーム、資産管理データベース、およびデータレイクとのネイティブ統合を求めています。コンテナ対応トレースやリモートセッションビデオ録画などの高度な機能は、中小企業にとってはオプションのままですが、何千人もの特権コントラクターを管理する多国籍企業にとってはデフォルトとなっています。コンプライアンスと運用の収束が観察されており、将来のパッケージは別個のツールなしに財務チームや法務チームがアクセスできるガバナンスダッシュボードをバンドルするようになることが示唆されます。

注記: 各個別セグメントのセグメントシェアはレポート購入時に入手可能
エンドユーザー産業別:
ヘルスケアが成長をリードBFSIはニューヨーク州DFS第500条規則集などの広範な規制フレームワークに支えられ、2025年に29.15%の収益で最大のセクターとして残りました。しかしヘルスケアは、2025年1月の改正HIPAA安全規則案が多要素認証の強化と監査管理の拡大を義務付けた後、19.12%のCAGRを記録すると予測されます。プロバイダーは、電子医療記録システム、医療IoTデバイス、および第三者請求ポータルにわたるePHIアクセスをキャプチャするエージェントレスディスカバリーを採用しています。
製造業は、運用技術を標的としたランサムウェアグループが支配する独自の脅威プロファイルに直面しています。エネルギー公益事業者はグリッドモダナイゼーションセキュリティプログラムに多大な投資を行い、SCADAコンソールやフィールドラップトップからのユーザーアクティビティテレメトリをエネルギー省の実施計画を満たすために統合しています。政府機関は、機密ネットワーク全体の自動インサイダー検知に関する合衆国法典第10編第2224条の義務に準拠しており、セクター固有の規則が引き続き主要な予算ドライバーであることを裏付けています。
地域分析
北米ユーザーアクティビティモニタリング市場
北米は2025年の収益の44.15%を創出しており、ゼロトラスト義務の早期導入、サイバー保険の高い普及率、および公共部門の契約内での継続的モニタリングを義務付ける州レベルの法整備の進展から恩恵を受けている。連邦省庁は大統領令14144に準拠しており、エネルギー近代化サイバーセキュリティ実施計画は、変電所およびクラウドエッジノード全体にテレメトリセンサーを導入するための32の施策を定めている。ベンダーエコシステムはワシントンD.C.およびシリコンバレーを中心に集積しており、迅速な機能改善と充実したカスタマーサクセスコミュニティを育み、導入期間の短縮に貢献している。
アジア太平洋ユーザーアクティビティモニタリング市場
アジア太平洋地域は2031年までのCAGRが17.74%と、最も成長速度の速い地域である。2025年1月に施行された中国のネットワークデータセキュリティ管理規定は、ほぼすべての大企業にリスク評価およびユーザーアクティビティログの実装を義務付けており、インドのデジタル個人データ保護法は侵害報告の期限を厳格化し、同意追跡を義務化している。日本のクラウドセキュリティアライアンスの調査によると、46%の企業が非人間アイデンティティの監視に課題を抱えており、パブリッククラウドエコシステムに統合されたアイデンティティ中心型ソリューションへの関心が高まっている。シンガポールおよび韓国のスタートアップ企業は、地域全体の異種IT環境に適した多言語自然言語検索インターフェースの開発に注力している。
欧州・中東・アフリカおよびラテンアメリカユーザーアクティビティモニタリング市場
欧州はプライバシーに関する複雑な規制環境の中で、着実な導入が続いている。ドイツ、フランス、および北欧諸国におけるユーザーアクティビティモニタリング市場規模は、企業がプライバシー保護型アナリィクスを採用することで労使協議会の承認を得ながら拡大している。2026年8月に施行されるEU AI法を見据え、ベンダーは欧州大陸の顧客へのアクセスを維持するため、アルゴリズムの説明可能性およびヒューマン・イン・ザ・ループ制御への早期投資を進めている。ラテンアメリカ、中東、およびアフリカの新興経済国では、データ保護指令にモニタリング条項を組み込む動きが広がっているが、予算上の制約から、地域データセンターでホストされるSaaSプラットフォームへの需要が高まっている。
規制環境
ユーザーアクティビティ監視(UAM)の導入は、サイバーセキュリティの管理カタログと従業員のプライバシー規則の交差点に位置している。米国では、NIST SP 800-53 Rev. 5に、非典型的なアカウント使用の監視と不審な活動の報告を求める管理策が含まれており、政府関連環境における監査対応可能なUAMを支えている。欧州連合では、EU AI法(規則2024/1689)により、多くのAI活用型職場監視の利用事例が高リスクカテゴリーに分類される。人間による監督、透明性、記録保持を含むその義務は2026年8月2日から発効し、ベンダーによる分析機能のパッケージ化方法や、購入者によるガバナンス文書化の方法を形づくることになる。
プライバシーおよび労働法上の制約も、機能設計や展開の手順に影響を与える。GDPRに基づく要件は、組織を処理の合法的根拠、従業員向けの透明性、そして体系的な監視に対するデータ保護影響評価(DPIA)へと導く。これにより、役割に基づくマスキングや最小限のキャプチャといった、プライバシー・バイ・デザインの制御に対する需要が高まる。業界別の規則はさらに具体性を加えており、HIPAAセキュリティ規則の改正案(2025年1月)に関連した医療分野主導の監査拡大や、証拠となるログと保持規律への期待を高める業務レジリエンスおよび金融プライバシー体制が挙げられる。これにより、UAMは任意のツールではなくコンプライアンス管理策として位置づけられる。
競争環境
市場集中度
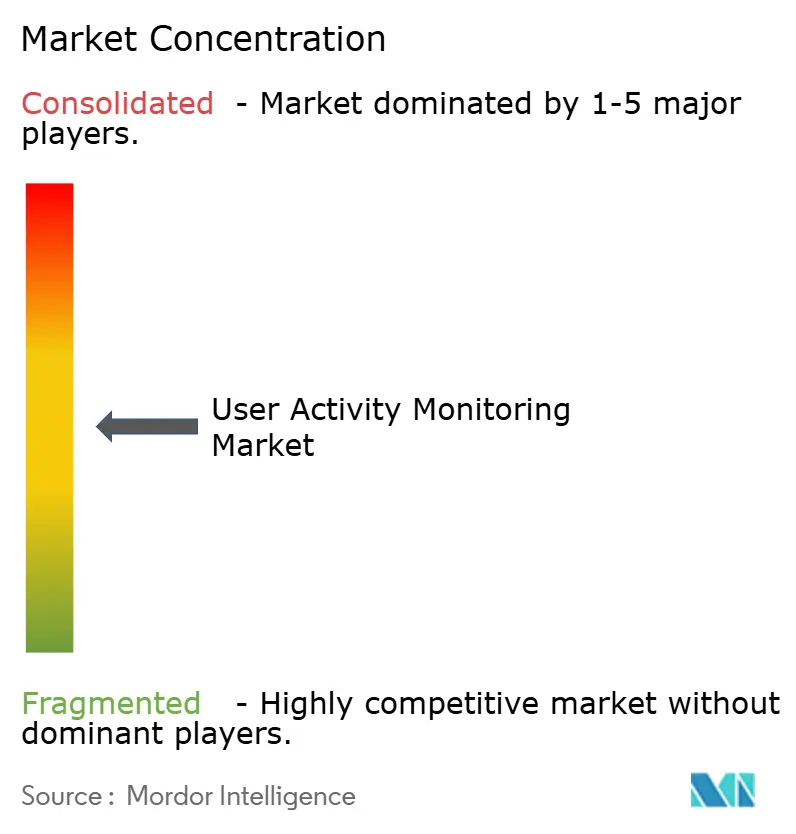
ユーザーアクティビティモニタリング市場は中程度に断片化しており、Microsoft、IBM、Cisco、Splunk、BroadcomなどのメジャープレイヤーがCyberArk、Forcepoint、ObserveITなどの専門企業と競争しています。CiscoによるSplunkの統合計画は、セキュリティ購入者がポイントソリューションよりもエンドツーエンドのオブザーバビリティを好むという戦略的な賭けを示しています。確立されたベンダーは機械学習機能を拡張し、アイデンティティプロバイダーおよび構成管理データベースからのコンテキストを追加してアラート疲労を低減しています。
専門企業は幅広さではなく深さで差別化しています。CyberArkは特権セッションの記録とジャストインタイムの資格情報発行を強調し、米国国立標準技術研究所コンプライアンスを要求する防衛およびエネルギーセクターとの契約を確保しています。インサイダーリスクの新規参入企業は、アラート閾値を超えるまで個人識別子を暗号化した状態に保つローカル差分プライバシーアルゴリズムを活用し、フォレンジックの整合性を維持しながらヨーロッパの労使協議会を満足させています。
WazuhやElastic Securityなどのオープンソースプロジェクトは、基本的なファイル整合性モニタリングを必要とする中小企業を中心にコスト重視のセグメントに浸透しています。パートナーシップが重要であり、クラウドプロバイダーは基本的なログ保管をより広範なワークロード保護プラットフォームにバンドルしており、追加支出を正当化しなければならない独立系ベンダーにとって課題を生み出しています。全体として、勝利戦略はセキュリティ情報イベント管理システムとの相互運用性、低レイテンシ処理、および静的なシート数ではなくデータ量に応じて予測可能に拡張する透明な価格設定に依存しています。
ユーザーアクティビティモニタリング産業リーダー
-
Micro Focus International PLC
-
Splunk Inc.
-
Imperva Inc.
-
CyberArk Software Ltd.
-
Centrify Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
ユーザーアクティビティモニタリング市場 このレポートでカバーされる企業
- Micro Focus International PLC
- Splunk Inc.
- Forcepoint LLC
- Imperva Inc.
- CyberArk Software Ltd.
- Delinea (Centrify)
- Securonix Inc.
- Netwrix Corporation
- LogRhythm Inc.
- Teramind Inc.
- SolarWinds Corp.
- Rapid7 Inc.
- Proofpoint Inc.
- ObserveIT
- ManageEngine (Zoho)
- ActivTrak Inc.
- Ekran System Inc.
- Veriato Inc.
- IBM Corporation
- Microsoft Corporation
市場機会と将来展望
主要な空白領域は、ハイブリッドエンドポイント、SaaS、クラウドワークロード全体にわたり、法的に有効なフォレンジックを依然として支えつつ、プライバシーを保護する監視である。EU AI法のコンプライアンス負担、すなわち多くの雇用関連AIシステムに対する2026年8月からの高リスクガバナンス、そしてGDPRのDPIAに基づく審査は、購入者を、行動シグナルを維持しながら生の個人情報コンテンツの取得を減らすアプローチへと向かわせている。これにより、インシデント再構築のワークフローを損なうことなく、設定可能なデータ最小化、説明可能性、地域対応の保持デフォルトを提供できるベンダーに機会が生まれている。
もう一つの機会は、UAMのテレメトリと、より広範な可観測性および自動運用との一層の融合である。CiscoによるSplunk統合の動きは、ユーザーの行動、アプリケーションの挙動、インフラのシグナルが一つのワークフロー内で相関する統合分析への購入者の継続的な選好を反映している。これは、オープンAPIとSIEMおよび可観測性スタックへのネイティブコネクタを備えたUAM製品を優位にする。検知の側面では、セッションレベルの行動テレメトリが、従業員および特権アクセスの文脈を越えて、Webおよびアプリケーションの操作にまで拡大している。Cloudflareが2026年7月に発表したPrecursorは、リアルタイムのブラウザテレメトリを用いたフルセッションの行動検証を基盤に構築されており、キーストロークの内容を収集せずに稼働できる継続的な行動ベースの検知に対する企業の需要を示している。このパターンは、UAMベンダーがより広範なセッション監視や異常検知の利用事例へと転換できるものである。
最近の産業開発事情 ユーザーアクティビティモニタリング市場
- 2026年7月:Splunkは、Splunk環境内でAIエージェントを構築するためのノーコード機能であるSplunk Agent Launchpadの一般提供開始を発表した。これは、アクティビティやイベントのテレメトリを含むマシンデータを、手動のプレイブックではなく設定可能なエージェントによるアクションへと変換することで、セキュリティおよびITワークフローの自動化経路を拡大する。
- 2026年4月:Thalesは、Google Cloud向けのImpervaを発表し、クラウドネイティブなトラフィック統合を用いてImpervaのアプリケーションセキュリティ機能をGoogle Cloudに直接組み込んだ。この動きは、UAMに隣接する監視・保護機能をワークロードの稼働場所に合わせるものであり、統合的な可視性と実施を、別個のルーティングアーキテクチャなしに求めるクラウドファーストの購入者にとっての摩擦を軽減する。
- 2025年1月:HHSは、ePHIシステムに対する多要素認証および監査管理の要件を強化するHIPAAセキュリティ規則の改正案を提示した。医療提供者とそのベンダーは、臨床アプリケーションおよび接続環境全体で監査証跡とアクセス監督を拡大するという、より明確な義務に直面しており、コンプライアンス報告や調査を支える監視への需要が高まっている。
ユーザーアクティビティモニタリング市場 レポートの範囲と調査方法論
市場の定義と対象範囲
本市場は、組織全体にわたるセキュリティモニタリング、コンプライアンスの証拠収集、およびインサイダーリスク調査を支援するために、エンドポイントおよびビジネスシステム上のユーザー行動を記録・分析するソフトウェアおよび関連サービスを対象とする。
対象外の範囲:セキュリティグレードのイベントログ記録、アラート、または調査支援機能を提供しない基本的な勤怠管理・出退勤ツールは除外する。
セグメンテーション概要
- アプリケーション別
- システムモニタリング
- アプリケーションモニタリング
- ファイルモニタリング
- ネットワークモニタリング
- データベースモニタリング
- その他
- 展開モード別
- オンプレミス
- クラウド
- ハイブリッド
- 企業規模別
- 中小企業(SME)
- 大企業
- エンドユーザー産業別
- BFSI
- 小売および電子商取引
- ITおよびテレコム
- ヘルスケアおよびライフサイエンス
- 製造
- 政府および防衛
- エネルギーおよびユーティリティ
- その他
- 地域別
- 北米
- 米国
- カナダ
- メキシコ
- 南米
- ブラジル
- アルゼンチン
- 南米その他
- ヨーロッパ
- 英国
- ドイツ
- フランス
- イタリア
- スペイン
- ヨーロッパその他
- アジア太平洋
- 中国
- インド
- 日本
- 韓国
- オーストラリア
- アジア太平洋その他
- 中東
- サウジアラビア
- アラブ首長国連邦
- トルコ
- 中東その他
- アフリカ
- 南アフリカ
- エジプト
- ナイジェリア
- アフリカその他
- 北米
データソース、市場規模算定、および検証
デスクリサーチ
デスクワークは、地域および産業全体にわたってユーザーの可視性と監査証跡に対する需要がどのように変化しているかを示す公開シグナルから始まる。NISTガイダンス、CISAアドバイザリ、SEC(米国証券取引委員会)のサイバーセキュリティ開示要件、ならびにFTC(米国連邦取引委員会)よびEEOC(米国雇用機会均等委員会)のリソースに反映されたプライバシーおよび職場モニタリングへの期待などの資料を精査し、購買者が必要なコントロールと見なすものの枠組みを形成する。
導入および予算策定の文脈を裏付けるために、政府および公共安全に関する広報資料を含む公開された侵害報告やインシデントの教訓、ならびに労働・プライバシー法規、入手可能な場合は査読済みのセキュリティおよびデジタルフォレンジクス研究も参照する。企業の開示書類、投資家向けプレゼンテーション、製品ドキュメント、および信頼性の高い報道は、パッケージングの変更や展開パターンを把握するために使用する。その後、企業財務・インテリジェンス、特許データベース、およびグローバルな契約・入札データセットについては有料サブスクリプションを用いて選択的な確認を行う。ここに記載されているソースはあくまで例示であり、データ収集、前提の相互確認、およびギャップの明確化のために他の多くの公開資料が使用された。
一次インタビューおよびサーベイ
一次調査は、に価格設定、展開の組み合わせ、および購買のトリガーが公開情報から直接確認できない場合に、公開ソースで確認した内容を検証するために使用する。南北アメリカ、EMEA、およびAPACにわたって、ソリューションプロバイダー、チャネルパートナー、ならびにセキュリティリーダー、IT運用担当者、コンプライアンス責任者を含む企業の購買担当者と幅広く対話する。これにより、地域ごとの導入パターンと予算タイミングが最終モデルに反映されるよう努める。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の役職 | 地域 |
|---|---|---|
| 上位層:26% | CXO:13% | APAC:43% |
| 中位層:60% | 部門・ユニットリーダー:34% | EMEA:34% |
| 中小規模プレイヤー:14% | マネージャー:53% | 南北アメリカ:23% |
市場規模算定と予測
規模算定は、エンタープライズセキュリティおよびコンプライアンスソフトウェア支出をユーザーアクティビティモニタリングが現実的に対応可能な部分に絞り込むトップダウンの構築から始まる。この分割は、リモートおよびハイブリッドワークフォースの集中度、IT支出における規制産業の割合、エンドポイントおよびアイデンティティのフットプリント成長、ならびにインサイダーリスクおよび監査プログラムの成熟度などの指標を用いて形成される。
これらの合計値は、選択的なボトムアップの確認によって裏付けられる。ユーザーまたはエンドポイントあたりの標準的な価格設定、組織規模別の想定ライセンス数、および更新・拡張サイクルに関するチャネルフィードバックをサンプリングする。また、公開収益ラインが隣接するセキュリティ製品をバンドルしている場合は調整を行う。予測については、シナリオ分析を使用し、政策主導の需要、クラウド移行のタイミング、および購買者が基本的なログ記録からより高付加価値の分析・アラートへどの程度迅速に移行するかに関する専門家のフィードバックによって前提を形成する。モデルは、規制上の期限、職場モニタリングルールの急速な変化、または平均契約規模の段階的な変化など、明確なシグナルが動いた際に更新される。
データ検証と更新サイクル
アウトプットは、セキュリティソフトウアの予算動向、公開された侵害・インサイダーインシデントのパターン、求人票や調達言語からの導入の手がかりなど、独立したシグナルと照合して確認される。地域間または前年比成長において数値が乖離して見える場合は、インプットを再確認し、通貨タイミングを確認し、導入と価格設定を左右する前提を再検討する。
承認前に、計算、ソースノート、およびロジックが別のアナリストによって再読され、市場定義に照らして照合される多段階の内部レビューをモデルが経る。レポートは年次で更新され、重要なイベントが発生した場合は中間更新が行われる。これらの更新後、変化が一時的なものか構造的なものかを確認するために回答者に再連絡する場合がある。納品直前に最終確認を実施し、最新の公開情報が数値に反映されるようにする。
Mordor Intelligenceのユーザーアクティビティモニタリング市場規模と他の公表推計値との比較
ユーザーアクティビティモニタリングの公表市場価値は、各出版社がモニタリングと、より広範なインサイダーリスク、分析、あるいはHRトラッキングの境界線をどこに引くかによって大きく異なる場合がある。また、一方の推計がベンダー報告のカテゴリー収益を使用し、もう一方が購買者の支出意向や単一地域に基づいてスケールアップする場合にも差異が生じる。
主なギャップの要因は通常、スコープと価格設定ロジックである。例えば、セッション記録とフォレンジックログが必要とされるか、クラウドサブスクリプションがどのように年換算されるか、ソフトウェアのみの合計に対してサービスがどのように扱われるかなどが挙げられる。また、ポリシー更新後に契約規模と展開の組み合わせが急速に変化する場合に更新頻度が重要となるため、一部の推計は更新サイクルが速かったり遅かったりする。これが以下の表に差異が示されている理由である。
ベンチマーク比較
| 出典 | 市場規模 | 調査方法のギャップ |
|---|---|---|
| Mordor Intelligence | 3.61 ビリオン 米ドル(2026年) | |
| グローバルコンサルタンシーA | 4.78 ビリオン 米ドル(2025年) | 隣接するインサイダーリスクおよび行動分析機能を合計に含める広義の定義を使用しており、年度の整合性も異なるため、UAMのみの集計と比較して時点価値が高くなる場合がある。 |
| 産業出版社B | 4.74 ビリオン 米ドル(2025年) | より速い導入ケースとより広いクラウドソフトウェアの解釈に依拠しており、バンドルされたセキュリティスイートとサービスがどのように分離されているかが不明確であるため、想定平均価格と総支出が変化する。 |
この差異は主に、基本的な勤怠管理ツールがセキュリティグレードのモニタリングと並んでカウントされているかどうか、およびサブスクリプション価格が単一年度にどのように正規化されているかによって説明される。この確認により、Mordor Intelligenceのスコープは一貫して維持される。
レポートで回答される主な質問
ユーザーアクティビティモニタリング市場の現在の価値はいくらですか?
ユーザーアクティビティモニタリング市場は2026年に30億6,100万米ドルであり、2031年までに76億5,000万米ドルに達する見込みです。
最も成長が速いアプリケーションセグメントはどれですか?
データベースモニタリングは、企業が構造化データリポジトリの保護に注力するにつれて、2031年にかけて18.05%のCAGRで拡大すると予測されます。
中小企業がユーザーアクティビティモニタリングを採用するようになった理由は何ですか?
中小企業はサイバー保険要件の増大に直面しており、初期ハードウェアコストを排除する手頃なクラウドネイティブプラットフォームを活用できるため、この購買層では19.65%のCAGRを支えています。
ヨーロッパのプライバシー規制は展開にどのような影響を与えますか?
EU AI法は多くのモニタリングツールを高リスクに指定しており、展開前に厳格なガバナンス、影響評価、およびプライバシー保護アナリティクスを義務付けています。
ゼロトラストアーキテクチャは将来の需要においてどのような役割を果たしますか?
ゼロトラストプログラムは行動アナリティクスをアクセス決定に組み込み、ハイブリッド環境全体のあらゆる特権操作に向けたリアルタイムのユーザーアクティビティモニタリングを基盤的なレイヤーとして位置付けています。