
ブラジルサイバーセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
| 予測データ期間 | 2026 - 2031 |
| 基準年の市場規模 (2025) | 3.68 十億米ドル |
| 市場規模 (2026) | 4.05 十億米ドル |
| 市場規模 (2031) | 6.57 十億米ドル |
| Growth Rate (2026 - 2031) | 10.13 % |
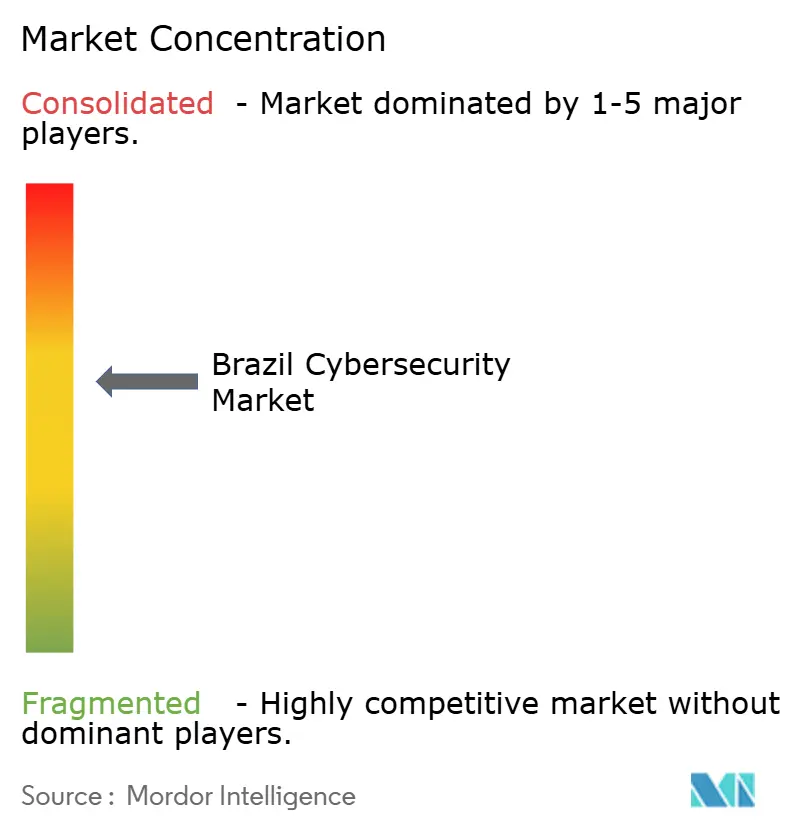
| 市場集中度 | 中 |
主要プレーヤー *免責事項:主要選手の並び順不同 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
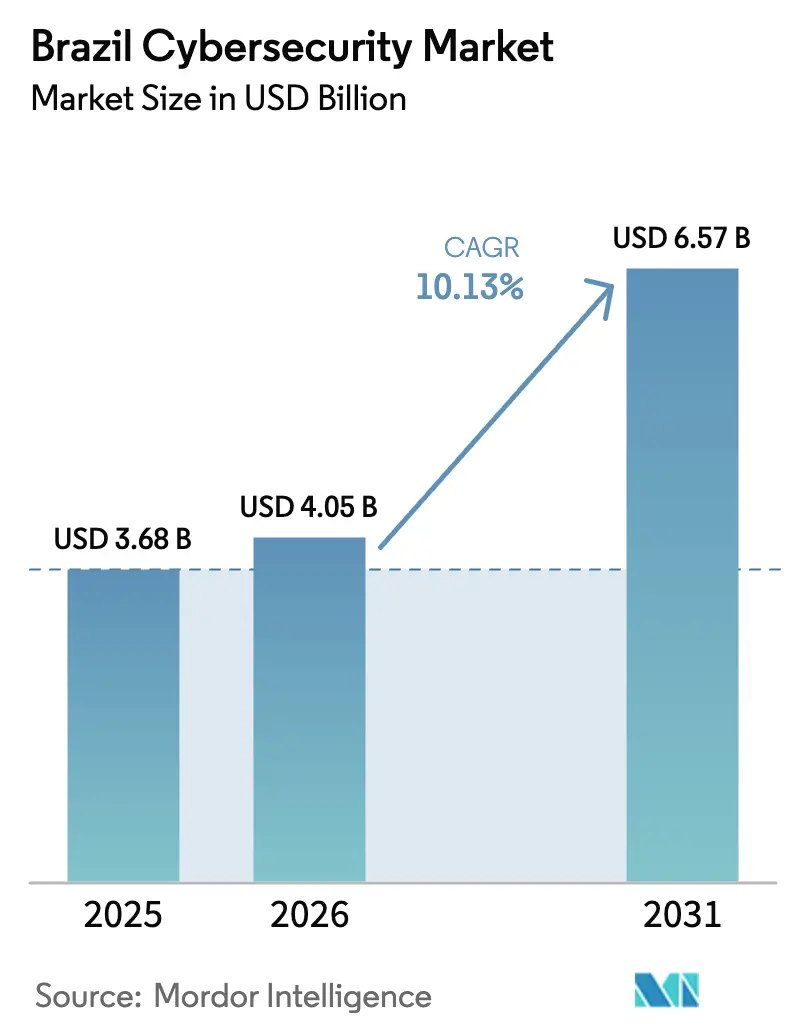
Mordor Intelligenceによるブラジルサイバーセキュリティ市場分析
ブラジルサイバーセキュリティ市場規模は、2025年の36億8,000万USDから2026年には40億5,000万USDへと成長し、2026年から2031年にかけて年平均成長率(CAGR)10.13%で拡大し、2031年までに65億7,000万USDに達すると予測されています。成長の基盤となっているのは、Pixの大規模普及、公共部門におけるGovCloudへの急速な移行、着実な5Gの展開、およびLGPD(一般個人情報保護法)の執行強化です。デジタル決済が月間30億件を超える送金処理を行う中、銀行、小売業者、公益事業者はより多くの予算を脅威検知プラットフォームに配分し、資本集約型のアプライアンス更新を後年度に先送りしています。通貨の変動性が輸入志向のハードウェア購入を圧迫していますが、インシデント対応コストが予防的支出をはるかに上回るようになったため、支出は依然として底堅く推移しています。深刻な人材不足もまた構造的な成長要因の一つです。SOCアナリストがサンパウロ以外では希少であることから、多くの企業が監視業務をマネージドサービスプロバイダーにアウトソーシングしています。並行するトレンドとして、組織がプライバシー保護、不正防止、災害復旧の取り組みを一つのガバナンス傘下に統合するにつれ、コンプライアンス投資がより広範なレジリエンスプログラムへと変容しています。
主要レポートのポイント
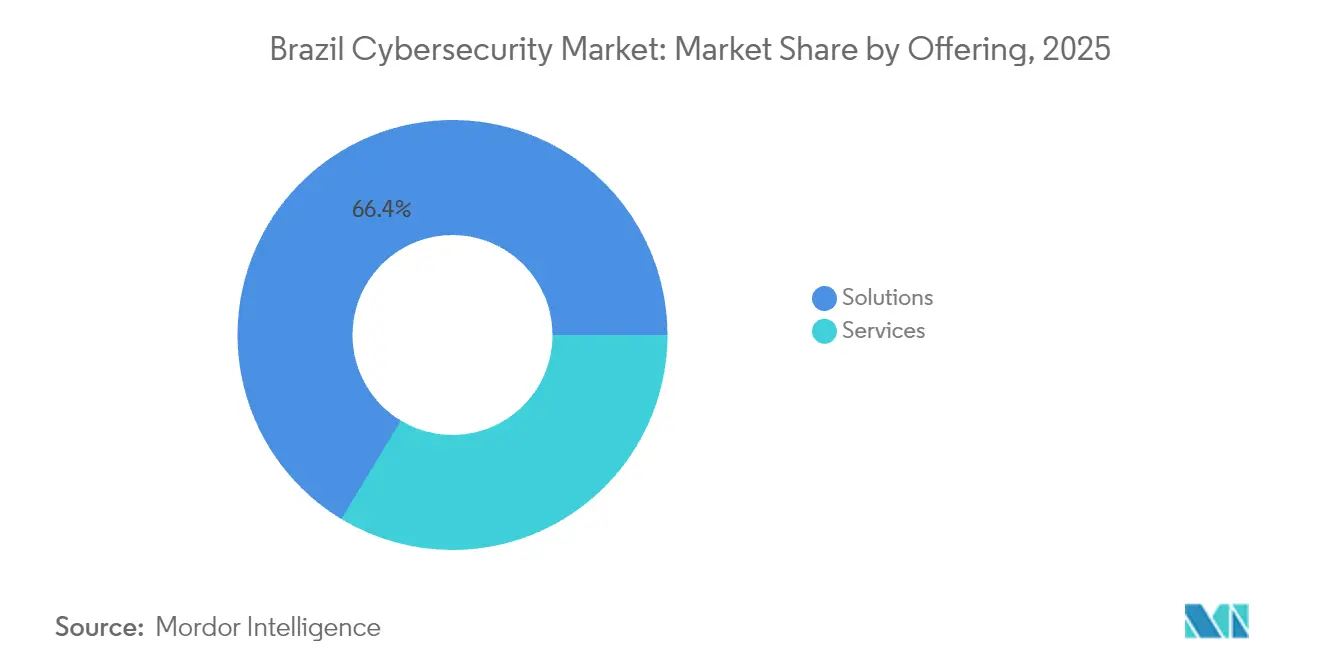
- 提供内容別では、ソリューションが2025年の収益の66.35%を占め、一方サービスは2031年に向けて年平均成長率(CAGR)14.78%で拡大する見込みです。
- 展開モード別では、オンプレミス展開が2025年のブラジルサイバーセキュリティ市場シェアの60.80%を占め、クラウドベースモデルは年平均成長率(CAGR)17.25%で成長する見込みです。
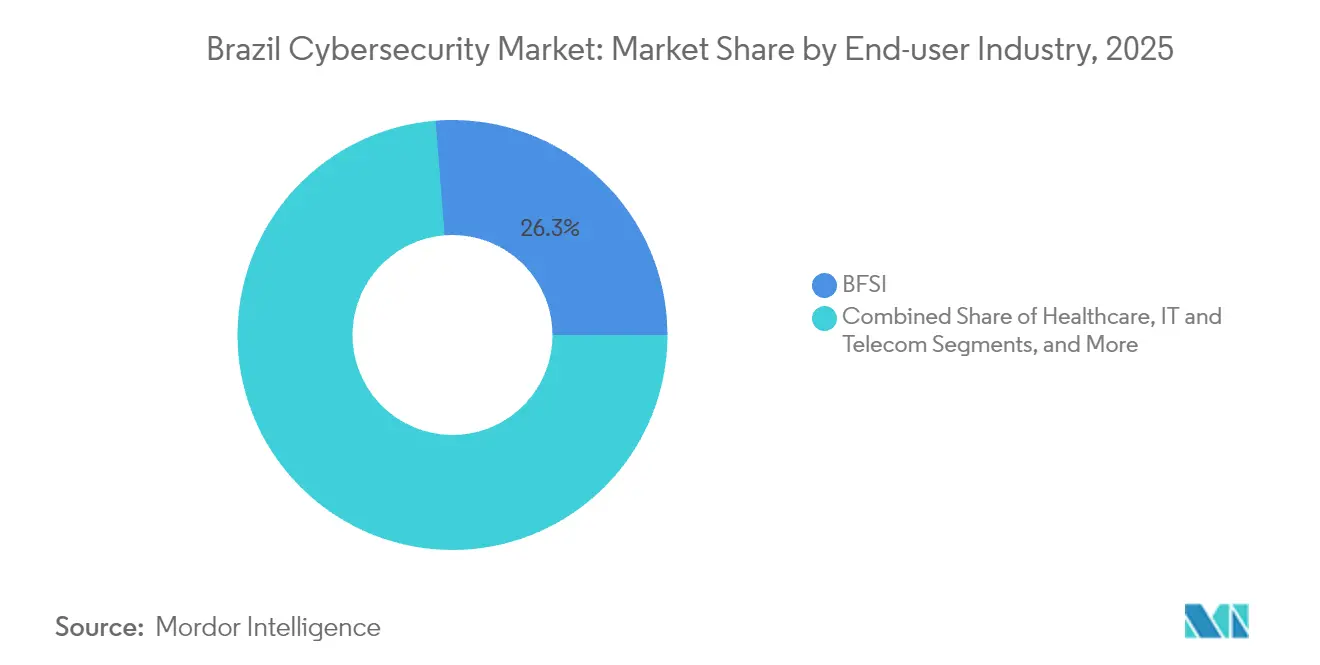
- エンドユーザー産業別では、BFSIが2025年の収益シェアの26.25%でトップとなり、ヘルスケアは2031年にかけて最高の年平均成長率(CAGR)17.45%を記録する見込みです。
- エンドユーザー企業規模別では、大企業が2025年の支出の71.60%を占め、中小企業は年平均成長率(CAGR)13.74%で支出を増加させると予測されています。
注記:本レポートの市場規模および予測値は、Mordor Intelligence の独自推定フレームワークを使用して算出され、2026年時点で入手可能な最新のデータと洞察に基づいて更新されています。
ブラジルサイバーセキュリティ市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)% CAGRへの影響 | 地理的関連性 | 影響期間 |
|---|---|---|---|
| オープンファイナンスおよびPixの全国展開が新たな脅威ベクターを生み出している | +2.5% | 主要都市部 | 短期(2年以内) |
| 政府の「クラウドファースト」およびGovCloudの義務化がセキュリティ支出を押し上げている | +2.0% | ブラジリア先行、全国への拡大 | 中期(2年~4年) |
| 2022年選挙後の重要インフラへのランサムウェアの急増 | +1.5% | エネルギー、水道、全国の輸送ネットワーク | 短期(2年以内) |
| LGPDおよび中央銀行決議第4658号のコンプライアンス期限 | +2.3% | BFSIおよびヘルスケアの拠点 | 中期(2年~4年) |
| 5Gの急速な展開によるIoT攻撃対象領域の拡大 | +1.8% | 都市部ノード、内陸部への拡大 | 中期(2年~4年) |
| レジリエントなセキュリティを要求するフィンテックスケールアップへのベンチャーキャピタルの流入 | +1.2% | サンパウロ-リオデジャネイロ回廊および新興テクノロジー拠点 | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
オープンファイナンスおよびPixの全国展開が新たな脅威ベクターを生み出している
Pixは2024年初頭に月間約30億件の取引を処理し、モバイル送金を乗っ取る「PixPirate」のような高度なマルウェアを引き寄せています [1]ロベルト・カンポス・ネト、「月次Pixレポート」、ブラジル中央銀行、bcb.gov.br。Pixトラフィックの70%がスマートフォンから発生しており、エンドポイントへのリスクが高まっています。オープンファイナンスによってユーザーが複数の口座を連携できるようになるため、一つの金融機関での情報漏洩がエコシステム全体に横断的に波及します。銀行は不正検知モデルの四半期ごとの更新をハードコーディングし、共有型の脅威インテリジェンス交換への加入によって対応しています。その結果、ブラジルサイバーセキュリティ市場において、APIセキュリティゲートウェイとモバイルセキュリティSDKへの需要が他のいかなる保護レイヤーよりも速く増加しています。
政府のクラウドファーストおよびGovCloudの義務化がセキュリティ支出を押し上げている
2024年の大統領令により、連邦政府機関はクラウドリソースをデフォルトとし、新たな国家サイバーセキュリティ政策の枠組みに準拠することが義務付けられました [2]GSI/PR、「国家サイバーセキュリティ政策」、大統領府制度保安室、gov.br。そのため調達チームは、すべての新規SaaS契約にワークロード保護および構成監査ツールを組み込んでいます。統一されたベースラインコントロールにより、早期認証を取得したベンダーの販売サイクルが短縮され、公共部門のアカウントにおいてブラジルサイバーセキュリティ市場シェアを不均衡に獲得することが可能になります。連邦補助金がGovCloud仕様への準拠を要件とすることで、波及効果が州および市区町村の機関にも及んでいます。
2022年選挙後の重要インフラへのランサムウェアの急増
公益事業者へのランサムウェアインシデントの確認件数は、10年前のゼロから2024年には16件に急増しており、専門家は任意開示規則のために実際の数はさらに多いと主張しています。組織犯罪グループはレガシーの産業制御プロトコルを悪用し、防御側の滞留時間ウィンドウを縮小させています。公益事業者はネットワークセグメンテーション、OT-SOCアウトソーシング、変更不可能なバックアップ階層に向けて運用費予算を振り向けています。その結果、サービス重視の契約がアプライアンス取引を上回り、ブラジルサイバーセキュリティ市場におけるマネージドサービスの成長を強化しています。
LGPDおよび中央銀行決議第4658号のコンプライアンス期限
決議CD/ANPD第15号は、組織が重大なインシデントを3営業日以内に国家個人情報保護局(ANPD)に開示することを義務付けており、自動化された検知・対応の水準を引き上げています。金融機関はまた、5年間の監査ログ保持を義務付ける中央銀行決議第4658号を遵守しなければなりません。企業は今や、ユーザー行動分析、ファイル整合性監視、変更不可能なストレージを単一のコンプライアンススタックに統合しています。この統合がプラットフォームの採用を加速させ、一つの投資でプライバシー、レジリエンス、不正防止の目的を同時に満たすため、ブラジルサイバーセキュリティ市場を拡大させています。
制約要因の影響分析*
| 制約要因 | (~)% CAGRへの影響 | 地理的関連性 | 影響期間 |
|---|---|---|---|
| SOCアナリストの深刻な不足がMSSP料金を押し上げている | −1.8% | サンパウロ-リオデジャネイロ以外で最も深刻 | 中期(2年~4年) |
| USDに対するBRLの二桁台の下落がアプライアンス輸入の設備投資を圧迫している | −1.5% | 全国の輸入依存セクター | 短期(2年以内) |
| レガシーシステムが最新のOTセキュリティプラットフォームとの統合に抵抗している | −1.3% | 製造業および公益事業者 | 長期(4年以上) |
| サンパウロ-リオデジャネイロ回廊外の高度に断片化したVAR・MSSPエコシステム | −0.8% | 地方都市および農村部 | 中期(2年~4年) |
| 情報源: Mordor Intelligence | |||
SOCアナリストの深刻な不足がMSSP料金を押し上げている
ブラジルは年間8,000人未満のサイバーセキュリティ専門家しか輩出できない一方、空きポジション数は37,000件を超えており、賃金インフレと採用の遅延を招いています [3]Cetic.br、「ICT企業調査2024」、NIC.br、cetic.br。人材不足により、サンパウロ-リオデジャネイロ回廊外でのMSSP時間単価は最大35%上昇しており、地方の予算を圧迫しています。そのため多くの中堅企業は、オーケストレーションと自動プレイブックを組み込んだクラウド提供型の検知プラットフォームを採用しています。この移行は支出成長を支えますが、スキルギャップの解消は緩やかであり、ブラジルサイバーセキュリティ市場の構造的な制約として残り続けています。
二桁台のBRL下落がアプライアンス輸入の設備投資を圧迫している
BRLは2023年から2024年にかけてUSDに対して10%以上下落し、輸入ファイアウォールおよびルーターの価格を押し上げました。ハードウェアの更新サイクルは現在4年から6年に延長されており、アプライアンス収益を遅延させています。企業は現地通貨で請求されるソフトウェアライセンスを優先し、ベンダーは柔軟なサブスクリプションプランを提供することで対応しています。下落は近期のハードウェア販売を抑制しますが、運用費モデルへのより広範なシフトは最終的にブラジルサイバーセキュリティ市場におけるサービスおよびクラウドオファリングを有利にします。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供内容別:スキルギャップの拡大につれサービスが勢いを増す
ソリューションは2025年の支出の66.35%を占め、アプライアンスおよびソフトウェアベンダーのブラジルサイバーセキュリティ市場シェアを確固たるものにしています。ネットワークセキュリティ機器と次世代ファイアウォールが優位を占めており、特に確定的なレイテンシーを必要とするBFSIおよびテレコム環境において顕著です。しかしサービスは年平均成長率(CAGR)14.78%で成長しています。これはCIOが内部チームでは検知の複雑さに追いつけないことを認めているためです。マネージドディテクション・アンド・レスポンス契約はコンプライアンスレポートをバンドルすることが多く、購入者は重複するツールを合理化できます。機械学習分析をサービスダッシュボードに組み込むベンダーは差別化を図り、プレミアム価格を獲得します。
サービスの急増は規制上の圧力も反映しています。LGPDの監査では継続的なモニタリングの証拠がますます求められており、この要件は外部SOCによってより容易に満たされます。全国規模のインテグレーターはリージョナルMSSPを買収して人材と拠点を確保し、統合を促進しています。予測期間において、統合されたソリューション・サービスバンドルが普及し、従来の区分が曖昧になり、ブラジルサイバーセキュリティ市場の平均取引規模が拡大しています。
注記: 個別セグメントのすべてのシェアはレポート購入後に入手可能


展開モード別:クラウドセキュリティが均衡に近づく
データ主権義務がローカル処理を歴史的に優先してきたため、オンプレミス展開が2025年の収益の60.80%を占めています。コアバンキングシステム、テレコムシグナリング、防衛ネットワークは依然として専用ハードウェアとエアギャップセグメントに依存しています。しかしクラウドベースのセキュリティは年平均成長率(CAGR)17.25%で拡大し、ギャップを縮小させ、調達パターンを変革しています。政府のクラウドファースト命令は、すべての新規省庁プロジェクトにクラウドが実行可能でない理由を示すことを義務付け、立証責任を逆転させています。
サービスプロバイダーは、LGPDのローカライゼーション規則に準拠したソブリンクラウドゾーンをサンパウロとリオデジャネイロに構築することで対応しています。ハイパースケーラーは国内テレコムと提携してラストワンマイルのレイテンシーを短縮し、脅威インテリジェンスフィードをネイティブに組み込んでいます。ハイブリッドアーキテクチャが移行ロードマップを支配しており、組織はインターネット向けアプリケーションにクラウド分析を活用しながら、機密ワークロードをオンプレミスで保護できます。リモートキー管理への信頼が成熟するにつれ、クラウドセキュリティは予測期間終了前にブラジルサイバーセキュリティ市場規模の3分の1を超える可能性があります。
エンドユーザー産業別:ヘルスケアがデータ保護義務で台頭する
BFSIは2025年の支出の26.25%を占め、不正圧力と厳格な中央銀行監査が継続的なコントロール強化を義務付けるため、最大の購入者としての地位を強固にしています。金融機関は行動バイオメトリクスとPix取引監視を統合し、ウォレットシェアにおける分析ライセンスの割合を高めています。一方ヘルスケアは、デジタル診療記録の拡大とLGPDの機微データに関する規定に後押しされ、最高の年平均成長率(CAGR)17.45%を記録しています。病院はゼロトラストネットワークのマイクロセグメンテーションを展開してマルウェアの横展開を阻止し、健康保険会社は情報漏洩に関連する請求を決済する前に保存データの暗号化を要求しています。
産業OT環境でも、5G接続がかつてシリアル回線の背後に隔離されていたセンサーを接続するにつれ、支出が加速しています。公益事業者はSCADAトラフィックを最新プロトコルに移行させており、レガシー資産をインターネット経由の脅威にさらしています。OTセキュリティに関する規制義務はいまだ萌芽段階にあるため、先行者はISA/IEC 62443フレームワークを自発的に採用し、サプライヤーがベンダーリストに残るために満たすべき事実上の標準を設定しています。この多部門投資ポートフォリオが、ブラジルサイバーセキュリティ市場全体にわたって二桁成長を持続させています。
注記: 個別セグメントのすべてのシェアはレポート購入後に入手可能
エンドユーザー企業規模別:中小企業がセキュリティを営業促進手段に変える
大企業は複雑なマルチサイト環境と24時間365日の監視要件を持つため、2025年の収益の71.60%を占めています。その予算は、拡張型ディテクション・アンド・レスポンスおよび侵害・攻撃シミュレーションの早期採用を支えています。一方、中小企業はデジタルサプライチェーン契約が情報セキュリティコントロールの証拠を要求するようになったため、年平均成長率(CAGR)13.74%で成長をリードしています。グローバルマーケットプレイスを通じて輸出する商人は、ISO 27001またはNISTフレームワークに準拠したセキュリティアンケートを提出しなければならず、これを怠ると販売チャネルが閉鎖されます。
ユーザーまたは資産ごとに価格設定されたクラウドネイティブのセキュリティプラットフォームが導入障壁を下げています。市区町村の経済開発機関は補助金付きのサイバーレディネス研修を提供し、ボリュームディスカウントを交渉する共同購買シンジケートを形成しています。これらの仕組みは直接補助金よりも速くセキュリティカバレッジを拡大し、競争を歪めることなくブラジルサイバーセキュリティ市場を拡大しています。サイバー保険会社がセキュリティ認証を保険料モデルに組み込むにつれ、中小企業はさらに投資を優先させています。
地理的分析
サイバーセキュリティ収益の大部分は南東部に集中しており、サンパウロは全国のデータセンター容量の80%と、ティアワンのインシデント対応チームの大半を擁しています。ここに本社を置く企業は1時間未満の応答時間と、より迅速な脅威インテリジェンスの相互交流を享受しています。地元の大学は銀行と協力してキャプチャー・ザ・フラッグコンテストを開催し、熟練した卒業生のパイプラインを拡大しています。これらの要因がブラジルサイバーセキュリティ市場におけるサンパウロの優位性を強化し、エコシステムの成熟度を高める海外投資を引き付けています。
リオデジャネイロはエネルギー大手や重要インフラ事業者に牽引される第2の中心地を形成しています。同市の洋上石油プラットフォームは、専用の暗号化オーバーレイで保護された低レイテンシーの衛星リンクに依存しています。地域開発機関はSOC構築に対して税制優遇措置を提供しており、マネージドサービスプロバイダーを港湾地区に誘致しています。海事セグメントと公益事業セグメントの相互交流が、OT対応の検知ツールの採用を加速させています。5Gが都市圏をカバーするにつれ、テレコムはエンドポイントセキュリティのアドオンを一般消費者向けブロードバンドにバンドルし、市場リーチを広げています。
内陸部および北部地域は歴史的に遅れをとってきましたが、連邦補助金がGovCloudの設計指針への準拠を要件とするにつれ、ギャップを縮小しています。ペルナンブコやセアラなどの州は、再生可能エネルギーのマイクログリッドを基盤とした地域データハブを展開しています。ゴイアスのアグリテック革新者は軽量な証明書ベースの認証を通じてドローンのテレメトリーを保護しており、サイバー対応の生産性が都市回廊を超えて広がっていることを示しています。地域IXP(インターネット交換ポイント)の拡大はクラウドセキュリティトラフィックのレイテンシーを低減し、ユーザー体験を改善し、より多くの農村部企業が高度なコントロールを採用するよう促しています。これらのトレンドが総体として、ブラジルサイバーセキュリティ市場の地理的フットプリントを拡大させています。
規制環境
ブラジルのサイバーセキュリティガバナンスは、国家サイバーセキュリティ政策(PNCiber)とE-Ciber戦略を通じて機構安全保障庭(GSI)により形成されており、これに加えて国家データ保護庁(ANPD)によるLGPD(法律13.709/2018)に基づくプライバシー執行が行われている。連邦行政の側面では、Decreto 12.572(2025年8月)が国家情報セキュリティ政策(PNSI)を制定し、連邦機関全体の情報セキュリティプログラムに対するガバナンス要件を強化した。
執行および報告要件は運用管理を一層厳格化し続けている。ANPD決議15/2024は重大なセキュリティインシデントを3営業日以内に報告することを義務付け、組織を継続的モニタリングと文書化されたインシデント対応へと促している。2026年、GSIのInstrucao Normativa 09/2026は連邦機関内における情報セキュリティ管理者の正式な役割を強化した。PL 4752/2025(上院で審議中)は、最低技術基準と国家機関構想を伴うMarco Legal da Cibersegurancaを提案しており、業種を横断してより標準化されたサイバーセキュリティ義務へ向かう動きを示している。
バリューチェーン分析
ブラジルのサイバーセキュリティ・バリューチェーンは、グローバルおよびローカルの技術プロバイダー(エンドポイント、ネットワーク、アイデンティティ、クラウド、データセキュリティ)、VARおよびテレコム主導の統合業者を通じた流通、そしてサンパウロやその他の主要拠点に集中するSOCを運営する専門サービスおよびマネージドセキュリティサービスプロバイダー(MSSP)による提供にわたる。需要側では、規制対象業種(特にBFSIおよびクラウド移行に関連する公共部門のワークロード)が製品要件、調達パッケージング、監査対応力に影響を与えており、一方で重要インフラの購入者はOT可視性、セグメンテーション、イミュータブルバックアップと24時間365日モニタリングを組み合わせる傾向を強めている。
規制および政策の枠組みは、参加者間の相互作用やチェーン全体で移動する成果物に影響を与える。Decreto 12.572/2025のもとで、連邦機関は情報セキュリティ管理体制を運用化する必要があり、サプライヤーのオンボーディング、セキュリティガバナンス文書化、監査証拠に関する正式な要件が増加している。ANPD決議15/2024はインシデント報告の期待値を標準化し、これがモニタリング、ログ記録、侵害通知に関する第三者リスク管理と契約SLAに反映されている。E-Ciberが推進する国家サイバーセキュリティ成熟度モデルもまた、公共部門および重要インフラプログラムへの資格取得を目指すソリューションプロバイダーおよびサービスパートナーへの要求水準を高めている。
競争環境
Cisco、Fortinet、Microsoftなどのグローバルベンダーがネットワークセキュリティ、アイデンティティ管理、クラウドワークロード保護において優位を占めています。事前認証済みのGovCloud統合と世界規模のテレメトリーが、規制対象の購入者に対する信頼上の優位性をもたらしています。オファリングをローカライズするため、これらのベンダーはポルトガル語ファーストのインターフェースとLGPDコンプライアンスモジュールを提供するテレコム事業者やマネージドサービスプロバイダーと提携しています。この共生関係が連邦政府機関とティアワン銀行への浸透を深め、高マージンのメンテナンス更新を支えています。
Tempest Security IntelligenceやModuloを含む国内専門企業は、文化的な精通度と専門コンサルティングを活かして、技術の広さよりも規制上のニュアンスが重視されるプロジェクトを受注しています。これらの企業は、準備状況評価、LGPDギャップ分析、インシデント対応リテイナーに優れています。多くの企業はグローバルXDRエンジンをホワイトラベルで採用しながら、Pixを中心とした不正ベクターに対応する地域固有のプレイブックでラッピングしています。このレイヤリングにより、汎用テンプレートよりも迅速な平均検知時間を実現し、クライアントが重視する定量的なリスク低減を提供しています。
マネージドセキュリティサービスでは断片化が続いているものの、統合が加速しています。海外参入者は顧客関係を獲得し、都市圏外のサービスレベル義務を履行するために地域VARの買収を開始しています。ハイパースケーラーはソブリンクラウド認証を満たすパートナーを優遇し、一部のMSSPをマーケットプレイス契約に組み込んでいます。人材不足が続く中、合併の根拠は純粋な地理的アクセスよりもSOCの人材プールとプレイブックの標準化に依存するようになっています。この統合トレンドは上位5社のブラジルサイバーセキュリティ市場シェアの合計を徐々に引き上げていきますが、OTやプライバシー監査サービスに特化したニッチプロバイダーは生き残るでしょう。
ブラジルサイバーセキュリティ産業リーダー
IBM Corporation
Microsoft Corporation
Check Point Software Technologies Ltd.
Palo Alto Networks, Inc.
Cisco Systems, Inc.
- *免責事項:主要選手の並び順不同

市場機会と将来展望
明確な機会は、ハイブリッド環境全体で監査対応可能な証拠を生成できるコンプライアンス主導のセキュリティ運用にある。LGPDに基づくANPDの執行姿勢、インシデント通知要件(決議15/2024、3営業日)を含め、統合された検知・対応、ログ保持、規制当局や保険会社に提示可能なインシデント対応リテーナーへの需要を支えている。同時に、連邦政府のPNSI枠組み(Decreto 12.572/2025)とGSI主導のサイバーセキュリティガバナンスは、統制を標準化されたベースラインにマッピングし、GovCloud関連プロジェクトの調達を加速できるベンダーおよび統合業者に対して余地を生み出している。
人材育成と能力開発は、ブラジルにおける測定可能な制約に結びついたもう一つの投資対象領域である。同国では年間8,000人未満のサイバーセキュリティ専門家しか育成されておらず、これに対して37,000件を超える求人が存在し、マネージド検知・対応、自動化主導のSOCツール、正式な研修・資格プログラムの余地を生み出している。これは、連邦機関における情報セキュリティ管理者の要件と戦略的役割を高めるGSIのInstrucao Normativa 09/2026といった政策措置、および人材供給を拡大する取り組み、たとえばMicrosoftとSENAI-SPが2026年末までに50,000人をサイバーセキュリティ分野で育成する契約と整合している。
最近の業界動向
- 2026年6月:Microsoft TIM Brasilが12,000のエンドポイントのセキュリティ管理のためにMicrosoft Defender XDRを導入した。この取り組みはブラジル全体でエンドポイントセキュリティの近代化を加速させ、AI主導の脅威検知の大規模な採用を示している。
- 2026年2月:Check Point Software Technologiesが、サイバーセキュリティ戦略を強化するためにCyata、Cyclops、Rotateの買収を発表した。これにより脅威検知およびインシデント対応に関するローカルな能力とプレイブックが拡充される。
- 2025年12月:Microsoft/SENAI-SPが2026年末までに50,000人をサイバーセキュリティ分野で育成する契約に署名した。この人材育成は企業のレジリエンス投資を支え、ブラジルの熟練労働力不足の解消に寄与する。


研究方法のフレームワークとレポートの範囲
市場の定義と対象範囲
この調査手法において、ブラジルのサイバーセキュリティ市場は、ネットワーク、エンドポイント、クラウド、アプリケーション、データ全体でデジタル脅威を防止、検知、対応する製品およびサービスへの支出を対象とする。この価値は、ブラジル国内に所在する顧客から生じる収益として測定され、米ドルで表示される。
対象範囲の除外:消費者向けのみのアンチウイルス購入および純粋な物理的セキュリティシステムは、この市場規模算定から除外される。
セグメンテーション概要
- 提供内容別
- ソリューション
- アプリケーションセキュリティ
- クラウドセキュリティ
- データセキュリティ
- アイデンティティおよびアクセス管理
- インフラストラクチャ保護
- 統合リスク管理
- ネットワークセキュリティ
- エンドポイントセキュリティ
- サービス
- プロフェッショナルサービス
- マネージドサービス
- ソリューション
- 展開モード別
- クラウド
- オンプレミス
- エンドユーザー産業別
- BFSI
- ヘルスケア
- ITおよびテレコム
- 産業および防衛
- 小売およびEコマース
- エネルギーおよび公益事業
- 製造業
- その他
- エンドユーザー企業規模別
- 大企業
- 中小企業(SMEs)
データソース、市場規模算定、および検証
デスクリサーチ
デスクリサーチは、需要シグナルの最初の構造を構築し、ブラジルに関する前提を現実的に保つために使用される。攻撃対象領域を反映する公的なデジタル・サイバー指標、たとえばITUなどの機関が発表するデータ侵害報告や国家サイバー態勢の更新情報、およびLGPDに関連する公的な執行状況の更新から出発する。
予算が通常どこに集中するかを理解するために、公的および公式のデータセットを使用する。たとえば、決済量に関するブラジル中央銀行の発表(不正圧力とセキュリティ支出を結びつける際に有用)、IBGEのマクロ系列データ、そして接続性の展開を反映するAnatelのテレコムおよびスペクトラム関連の更新情報である。これに企業開示資料、投資家向け発表資料、監査済み財務諸表、信頼できる報道報道を組み合わせ、さらに大型取引の検証に役立つ場合には、企業財務、ニュースと財務、特許検索、入札追跡に関する有料サブスクリプションを補完的に使用する。ここに列挙したデスクソースは網羅的なものではなく、他の公開文書やデータベースも相互確認や明確化のために参照された。
一次インタビューおよび調査
一次調査は、デスクリサーチの前提の現実性を検証し、公開データが限られている領域、特に価格帯、更新サイクル、社内提供とアウトソーシングされたセキュリティ運用の分割について、ギャップを埋めるために使用される。ブラジル国内の規制対象業種および非規制業種にわたる購入者および実施担当者と対話を行い、その後、マネージドセキュリティの浸透率、クラウドセキュリティの導入状況、インシデント対応リテーナーの利用状況などの項目を、合計値を確定する前に再確認する。
一次調査フィールドワーク回答者の分布
| 企業タイプ | 回答者の職位 |
|---|---|
| トップ層:27% | 経営幹部(CXO):17% |
| 中堅層:56% | 部門・ユニットリーダー:41% |
| 小規模プレーヤー:17% | マネージャー:42% |
市場規模算定と予測
コアモデルは、ブラジルのITおよびデジタル支出シグナルをセキュリティ支出プールへ再構築し、その後主要な購入者グループやワークロードタイプ別の導入率によってフィルタリングするトップダウン手法を用いて構築される。これを裏付けるために、マネージドサービスの典型的な契約価値のサンプリング、更新・拡張パターンの確認、ブラジルに関連する一部のサプライヤー収益分割の検証など、選択的なボトムアップ近似値を用いて結果を裏付ける。
モデルで使用される入力には、報告された侵害の頻度と深刻度、クラウド移行の強度、デジタル決済の成長(Pix関連取引の拡大を含む)、LGPDに関連する規制コンプライアンス活動の変化などの指標が含まれる。また、セキュリティ人材の可用性とアウトソーシングの強度も追跡しており、これらの要因が予算をツールからサービスへと移行させるためである。予測にあたっては、マクロ環境とインシデント強度に関するシナリオ分析が用いられ、そのシナリオはASPの動向および購買サイクルの長さに関する専門家の見解と整合される。小規模購入者に関するボトムアップシグナルが不足している場合、ギャップ対応には業種レベルの支出範囲および保守的な浸透率の前提が用いられ、これはインタビューを通じて再確認される。
データ検証と更新サイクル
検証は、需要指標、サプライヤー側のシグナル、専門家からのフィードバックの三角測量を通じて行われ、その後マクロおよびデジタル導入系列との整合性チェックを経る。結果に不整合が見られる場合、前提を再検討し、計算を再確認し、サービスミックスや更新タイミングなどの主要変数が不一致の原因となっている場合には回答者への再連絡を行う。
承認前に、モデルとナラティブは複数段階の内部レビューを経ることで、極端な変動、通貨影響、タイミングの問題を早期に発見する。報告書は年次で更新され、主要な規制執行の変化、大規模な公的インシデント、クラウドおよびテレコム展開速度の段階的変化など、重大な変化がある場合には中間更新が行われる。提供直前には最終確認が行われ、クライアントが最新の更新済みの見解を受け取れるようにする。
Mordor Intelligenceによるブラジルのサイバーセキュリティ市場規模と他の公表推定値との比較
ブラジルにおけるサイバーセキュリティの公表市場規模は、同じテーマに聞こえても、根底にある市場バスケットとタイミングの前提が常に一致しているわけではないため、異なる場合がある。差異は通常、サイバーセキュリティとして数えられるものと隣接するITサービスとの区分、通貨換算のタイミング、そして推定が支出シグナルから構築されているかサプライヤー収益から構築されているかに起因する。
消費者向けアンチウイルスサブスクリプションはMordor Intelligenceの対象範囲外であり、これは家庭向けセキュリティ購入を同じ総計に含めるソースと比較して総額を減少させる傾向がある。ギャップはまた、マネージドセキュリティの扱い方にも起因しており、一部の推定はより広範なITオペレーションのアウトソーシングをセキュリティとして数えている。またASPロジックにも起因しており、積極的な価格成長の前提が予測を押し上げることがある。更新頻度も重要であり、為替変動やインシエント主導の予算解放は、ブラジルにおいて単年の数値を急速に変化させることがある。
ベンチマーク比較
| 出典 | 市場規模 | 調査手法上のギャップ |
|---|---|---|
| Mordor Intelligence | USD 3.68 B (2025) | |
| 業界アドバイザリーA | USD 3.00 B (2024) | より早い基準年を使用し、短期的な予算編成の影響を受けた支出のスナップショットを報告することが多く、また異なる通貨タイミングを適用する場合があり、これはローカル値からドルに換算する際の総額を変動させる。 |
| コンサルティングノートB | USD 4.50 B (2029) | サービス主導のバンドルにおけるより速い成長を組み込んだ将来時点の推定値を提示している可能性があり、サイバーセキュリティと並んで隣接するITリスク管理業務を含む場合があり、これが長期的な数値を膨張させる。 |
総合すると、この差異は単純な計算上の問題ではなく、主に年次の整合性とサイバーセキュリティバスケットに何が組み込まれているかによって説明される。私たちのプロセスは、各段階が明確なブラジルの需要シグナルに結びついているため追跡可能であり、その後インタビューを通じてストレステストされることで、最終的な数値が計画に実用的に利用できるものとなる。


レポートで回答される主要な質問
2031年のブラジルサイバーセキュリティ市場規模の予測は?
ブラジルサイバーセキュリティ市場規模は、2025年の36億8,000万USD、2026年の40億5,000万USDから、2031年までに65億7,000万USDに達すると予測されています。
最も成長が速い展開モデルはどれですか?
クラウドベースのセキュリティは年平均成長率(CAGR)17.25%で拡大しており、政府機関がクラウドファースト義務に準拠する中、オンプレミス展開を上回っています。
ヘルスケアの急速な成長を促進する要因は何ですか?
患者記録のデジタル化とLGPD要件がヘルスケアのサイバーセキュリティ支出を年平均成長率(CAGR)17.45%で押し上げています。
ブラジルの通貨変動は支出にどのような影響を与えますか?
BRLの下落は輸入アプライアンスのコストを引き上げ、現地通貨建てのソフトウェアおよびクラウドサブスクリプションへのシフトを促しています。
最終更新日:


