
Taille et part du marché de la confiance numérique
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
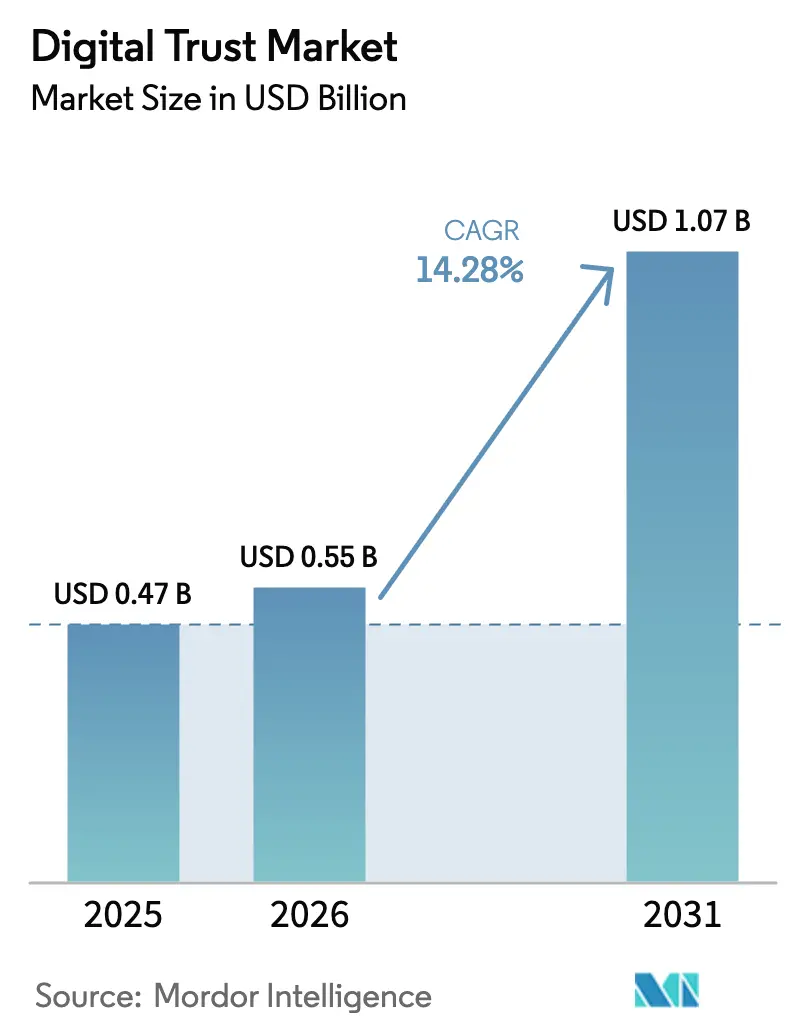
| Taille du Marché (2026) | 0.55 Milliards de dollars |
| Taille du Marché (2031) | 1.07 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 14.28 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la confiance numérique par Mordor Intelligence
La taille du marché de la confiance numérique devrait s'établir à 471,96 milliards USD en 2025, à 550,58 milliards USD en 2026, et atteindre 1 073,18 milliards USD d'ici 2031, avec un TCAC de 14,28 % de 2026 à 2031. Une forte hausse des pertes liées aux violations de données, la diffusion de l'architecture zéro confiance et la prolifération des lois sur la protection de la vie privée convergent pour faire des contrôles centrés sur l'identité des priorités au niveau des conseils d'administration. Les organisations passent des outils périmètriques à l'authentification continue en réponse au fait que 80 % des violations de 2024 impliquaient des identifiants volés, tandis que les régulateurs ont réduit les délais de divulgation à aussi peu que quatre jours ouvrables. Parallèlement, la migration vers le cloud accélère la consolidation des fournisseurs d'identité, et l'intelligence artificielle est utilisée comme arme tant par les attaquants que par les défenseurs, reconfigurant les feuilles de route des fournisseurs vers la détection basée sur l'apprentissage automatique. La demande se bifurque donc : les entreprises achètent toujours des licences de plateforme, mais la croissance des revenus la plus rapide provient des services gérés qui intègrent le renseignement sur les menaces, la réponse automatisée et le reporting de conformité.
Points clés du rapport
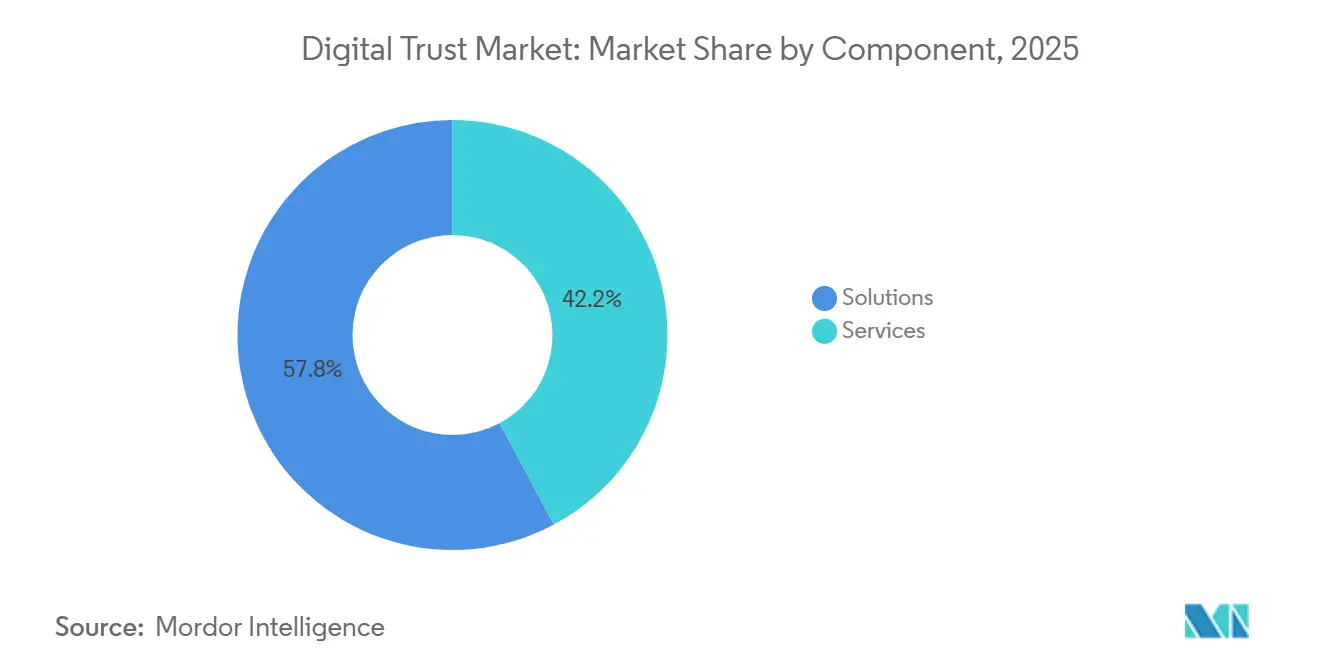
- Par composant, les solutions détenaient 57,82 % de la part des revenus du marché de la confiance numérique en 2025, tandis que les services progressent à un TCAC de 14,99 % jusqu'en 2031.
- Par mode de déploiement, les offres basées sur le cloud représentaient 71,37 % des dépenses de 2025, et elles se développent à un TCAC de 14,76 % jusqu'en 2031.
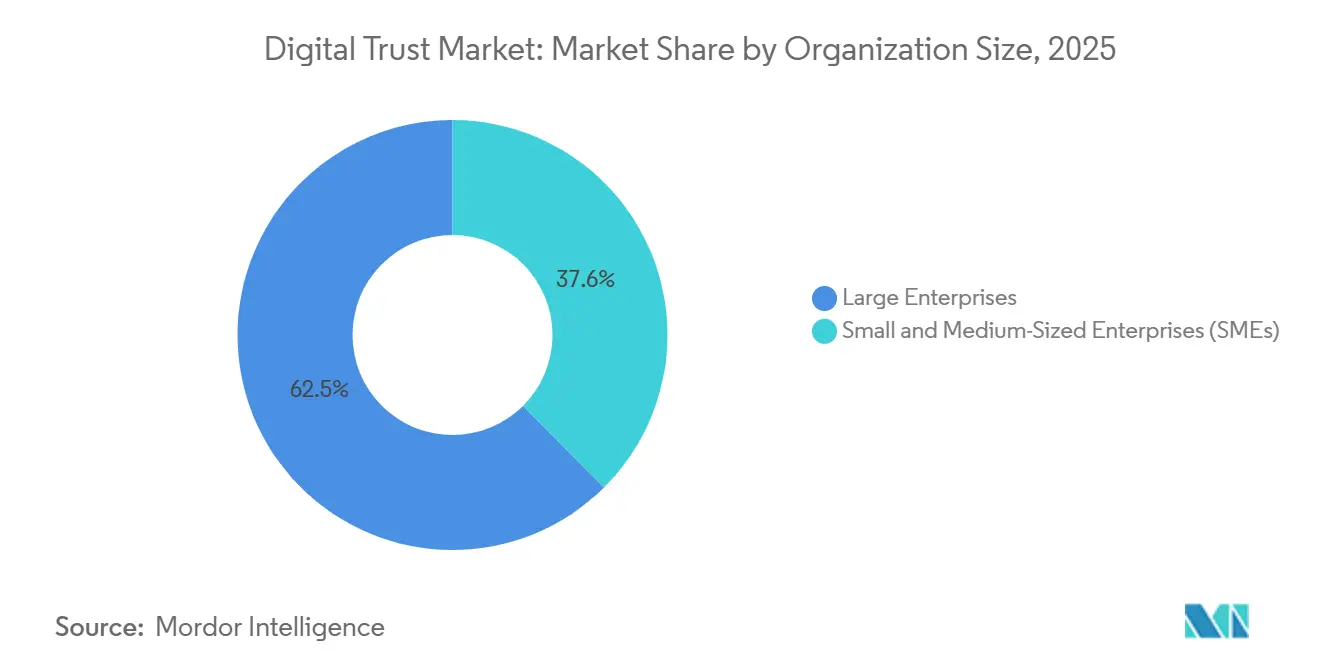
- Par taille d'organisation, les grandes entreprises représentaient 62,45 % des dépenses de 2025, tandis que les petites et moyennes entreprises accélèrent leur adoption à un TCAC de 14,86 %.
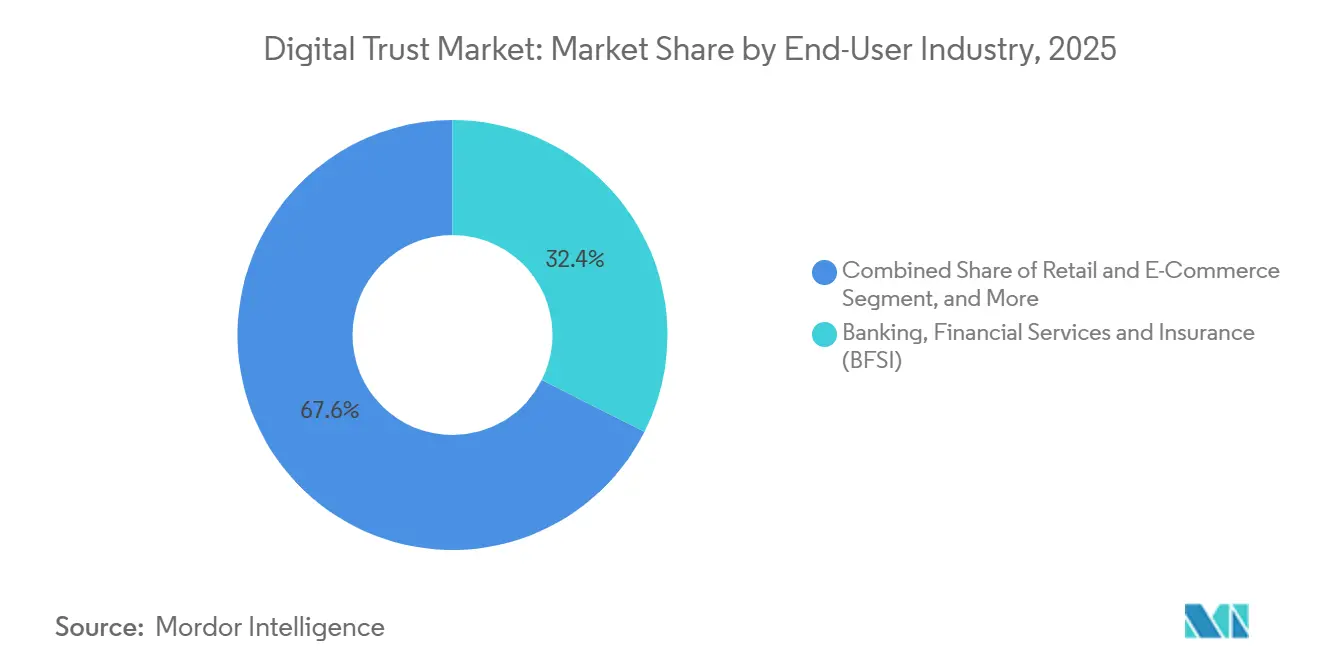
- Par secteur d'utilisation final, le BFSI était en tête avec 32,43 % de la demande de 2025, et le commerce de détail et l'e-commerce est le segment à la croissance la plus rapide avec un TCAC de 15,04 %.
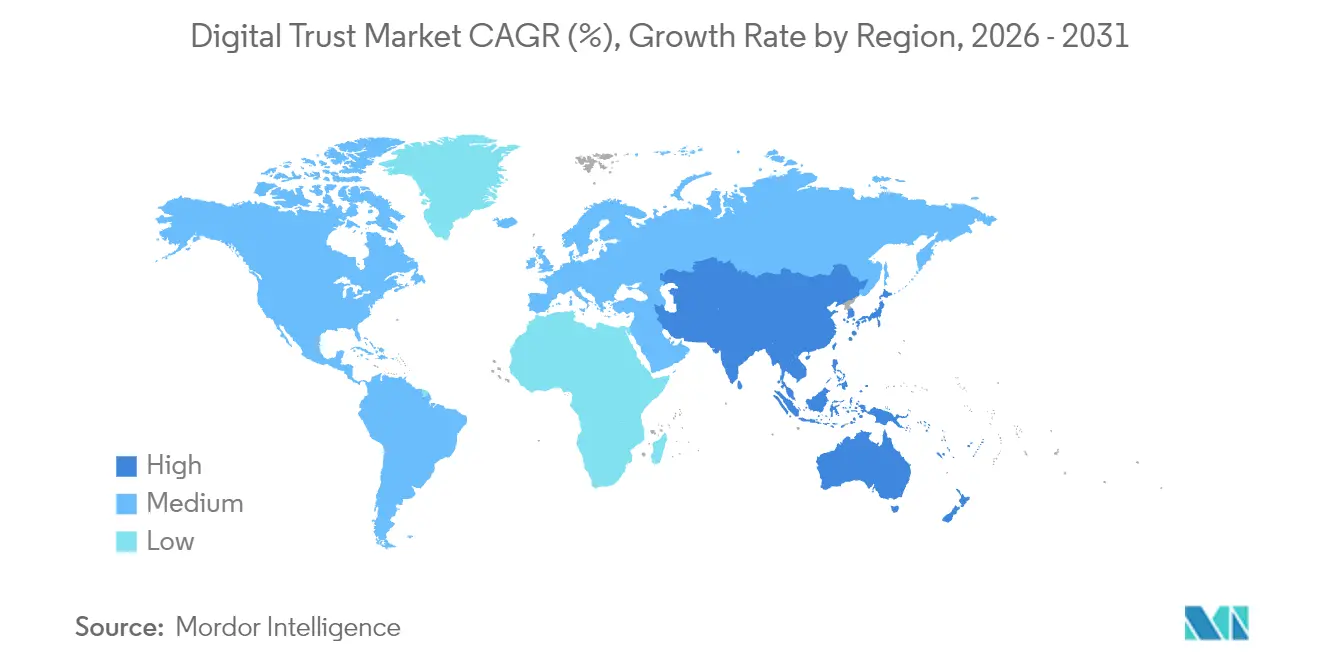
- Par géographie, l'Amérique du Nord a capté 38,01 % des revenus de 2025, tandis que l'Asie-Pacifique est la région à la croissance la plus rapide avec un TCAC de 15,11 %.
Remarque : Les chiffres de la taille du marché et des prévisions de ce rapport sont générés à l’aide du cadre d’estimation propriétaire de Mordor Intelligence, mis à jour avec les données et analyses les plus récentes disponibles en 2026.
Tendances et perspectives du marché mondial de la confiance numérique
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Fréquence et coût croissants des violations de données | +3.20% | Mondial, avec une pression aiguë en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Expansion mondiale des réglementations sur la protection de la vie privée et l'identité numérique | +2.80% | Europe (eIDAS 2.0), Asie-Pacifique (loi indienne DPDP, TDPA de Singapour), lois étatiques sélectives aux États-Unis | Moyen terme (2-4 ans) |
| Adoption rapide du cloud déclenchant des déploiements de zéro confiance | +2.50% | Amérique du Nord et Europe en tête, Asie-Pacifique en accélération | Moyen terme (2-4 ans) |
| La détection des fraudes basée sur l'IA et l'apprentissage automatique devient incontournable | +2.10% | Mondial, avec une adoption précoce dans les secteurs BFSI et du commerce de détail | Court terme (≤ 2 ans) |
| Émergence d'identités numériques réutilisables et portables | +1.60% | Europe (portefeuille d'identité numérique de l'UE), Asie-Pacifique (Singapour, Inde), programmes pilotes en Amérique du Nord | Long terme (≥ 4 ans) |
| Besoins en matière de confiance machine à machine dans les usines intelligentes | +1.40% | Pôles manufacturiers d'Asie-Pacifique, zones Industrie 4.0 en Allemagne, certains environnements de technologie opérationnelle en Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Fréquence et coût croissants des violations de données
Le coût moyen d'une violation a atteint 4,88 millions USD en 2024 et a escaladé à 9,36 millions USD pour les entreprises américaines, faisant passer les investissements en sécurité du domaine discrétionnaire à l'essentiel.[1]Charles Henderson, « Rapport sur le coût d'une violation de données 2024 », IBM Security, ibm.com Les cours boursiers des entreprises victimes de violations ont chuté de 7,5 % en 90 jours, tandis que le taux de désabonnement des clients a augmenté de 3,2 points de pourcentage, amplifiant les enjeux commerciaux. Les déploiements d'IA fantôme manquent de contrôles robustes dans 97 % des organisations, ajoutant un coût estimé à 670 000 USD lorsqu'ils sont exploités comme premier vecteur d'attaque. Les intrusions basées sur l'identité dominent désormais, avec 80 % des violations de 2024 liées à des identifiants compromis plutôt qu'à des failles logicielles. Des mandats de divulgation plus stricts, tels que la règle de la Commission américaine des valeurs mobilières et des changes exigeant des rapports d'incident dans les quatre jours ouvrables, compriment les fenêtres de confinement et accroissent la demande de plateformes de réponse entièrement automatisées.
Expansion mondiale des réglementations sur la protection de la vie privée et l'identité numérique
L'eIDAS 2.0 de l'Union européenne oblige les États membres à distribuer des portefeuilles numériques interopérables d'ici 2026, contraignant les fournisseurs à s'aligner sur les schémas d'accréditation nouvellement publiés.[2]Commission européenne, « Cadre d'identité numérique », europa.eu La loi indienne sur la protection des données personnelles numériques impose des journaux de consentement granulaires et accélère l'adoption des moteurs d'orchestration du consentement.[3]Ministère de l'électronique et des technologies de l'information, « Loi sur la protection des données personnelles numériques 2023 », meity.gov.in La loi chinoise sur la protection des informations personnelles restreint les transferts transfrontaliers, favorisant des architectures hybrides qui tokenisent localement les attributs sensibles. Le cadre de partage de données de confiance de Singapour codifie OAuth 2.0 et OpenID Connect comme obligatoires, institutionnalisant les meilleures pratiques du secteur. Cette divergence augmente les coûts d'intégration pour les multinationales, mais elle élargit également le marché adressable pour les moteurs de conformité qui adaptent les politiques de manière dynamique.
Adoption rapide du cloud déclenchant des déploiements de zéro confiance
Les organisations dotées d'une architecture zéro confiance mature ont enregistré des coûts de violation inférieurs de 42 %, soit une économie de 1,76 million USD par incident. Le NIST SP 800-207A, publié en juin 2024, propose un modèle de référence pour le contrôle d'accès natif au cloud, et le SP 1800-35 documente 19 modèles de mise en œuvre.[4]Institut national des normes et de la technologie, « Normes de cryptographie post-quantique 2024 », nist.gov L'étalement des identités s'intensifie, les entreprises jonglant en moyenne avec 11,7 fournisseurs d'identité, ce qui pousse à la consolidation autour de structures centralisées. Le travail à distance a stimulé l'adoption, 61 % des entreprises ayant au moins un projet de zéro confiance en cours à fin 2024, contre 24 % en 2020. Le CMMC 2.0 du Département de la Défense des États-Unis impose de facto une surveillance continue et un accès au moindre privilège pour les contractants de niveau 3, intégrant le zéro confiance dans les bases de référence des marchés publics.
**La détection des fraudes basée sur l'IA et l'apprentissage automatique devient incontournable
Les moteurs d'apprentissage automatique ont dépassé 95 % de précision pour la fraude à l'identité synthétique en 2024 et ont réduit les faux positifs de 25 %. Les pertes des consommateurs ont atteint 10 milliards USD en 2023, soit une hausse de 14 % d'une année sur l'autre, intensifiant la pression réglementaire en faveur d'une surveillance en temps réel. Les escroqueries par voix synthétique ont déclenché 3 milliards USD de transferts en 2024, accélérant la demande des entreprises pour la biométrie vocale et les vérifications hors bande. La norme PCI DSS v4.0 exige désormais une notation dynamique des fraudes pour les commerçants traitant plus de 6 millions de transactions par an, institutionnalisant les moteurs de risque basés sur l'IA. La loi sur l'IA de l'Union européenne classe les systèmes de vérification d'identité comme à haut risque, obligeant à des modèles explicables et à des journaux de décision traçables.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur la prévision du TCAC | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Coûts initiaux d'intégration et de licence | -1.80% | Mondial, avec une pression aiguë sur les PME dans les marchés émergents | Court terme (≤ 2 ans) |
| Paysage réglementaire et normatif fragmenté | -1.50% | Mondial, avec une divergence entre les cadres de l'UE, des États-Unis et de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Fatigue du consentement des consommateurs érodant l'engagement | -0.90% | Europe et Amérique du Nord, se propageant vers l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Données étiquetées de haute qualité limitées pour l'IA de confiance et de sécurité | -0.70% | Mondial, avec des défis aigus dans les vecteurs de fraude émergents | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coûts initiaux d'intégration et de licence
Les projets complets de gouvernance des identités nécessitent des dépenses en capital comprises entre 500 000 USD et 5 millions USD, tandis que les licences annuelles ajoutent 18 % à 22 % de ce montant, portant le coût total de possession sur cinq ans au-delà de 10 millions USD pour les entreprises de plus de 10 000 employés. Les PME indiquent que les contraintes budgétaires constituent le principal obstacle, 68 % d'entre elles manquant d'expertise interne pour comparer les offres et 54 % craignant la dépendance vis-à-vis d'un fournisseur. Les honoraires de services professionnels absorbent jusqu'à 60 % des budgets de projet lorsque les intégrateurs modernisent les mainframes hérités et les applications personnalisées. La tarification SaaS de 3 à 12 USD par utilisateur et par mois facilite l'entrée, et les remises sur l'assurance cybernétique allant jusqu'à 15 % pour l'authentification multifacteur réduisent le délai de retour sur investissement à moins de deux ans. Néanmoins, de nombreux acheteurs du marché intermédiaire reportent les contrôles avancés jusqu'à ce que les auditeurs externes ou les assureurs les imposent.
Paysage réglementaire et normatif fragmenté
Les multinationales jonglent avec 137 lois sur la protection de la vie privée dans 194 pays, les amendes pour non-conformité atteignant 4 % du chiffre d'affaires mondial. Les règles cryptographiques de l'eIDAS 2.0 diffèrent des justificatifs vérifiables du W3C, forçant des développements parallèles qui gonflent les dépenses de R&D d'environ 30 %. Les entreprises américaines font face à un patchwork de lois étatiques — Californie, Virginie, Colorado — définissant chacune différemment le consentement, la notification de violation et le droit d'opposition. L'incertitude juridique concernant les transferts de données UE-États-Unis, désormais tributaire du cadre de protection des données UE-États-Unis, risque de contraindre les entreprises à revenir aux clauses contractuelles types qui nécessitent des mois de cartographie des risques. Des groupes industriels volontaires tels que l'Alliance FIDO promeuvent la convergence, mais les rivalités commerciales ralentissent l'adoption.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les services progressent à mesure que la complexité s'accroît
Les services s'accélèrent à mesure que les entreprises réalisent que l'achat de logiciels n'est que la première étape. En 2025, la part de marché de la confiance numérique des solutions s'établissait à 57,82 %, mais les services devraient les dépasser avec un TCAC de 14,99 %, reflétant une demande croissante en matière de déploiement, d'intégration et de surveillance 24 heures sur 24. Les contrats de détection et de réponse gérées atteignent désormais en moyenne entre 150 000 USD et 2 millions USD par an, regroupant le renseignement sur les menaces, la réponse aux incidents et les tableaux de bord de conformité. Les missions de services professionnels durent généralement 6 à 12 mois et absorbent jusqu'à 60 % des dépenses de projet lorsque les consultants modélisent les rôles et modernisent le code hérité. La demande de services de conseil est en forte hausse là où les conseils d'administration cherchent à cartographier les frontières de confiance pour les déploiements de zéro confiance. Les fournisseurs monétisent la formation, facturant entre 2 000 USD et 5 000 USD par participant pour les cours de certification, renforçant la fidélisation des clients. À mesure que la réglementation se multiplie, les acheteurs recherchent des partenaires capables d'ajuster les politiques à la demande plutôt que des fonctionnalités de licence supplémentaires.
La taille du marché de la confiance numérique pour les services gérés devrait représenter une part croissante de la valeur totale jusqu'en 2031, car les contrôles continus de gouvernance, de risque et de conformité ne peuvent pas être entièrement automatisés sans expertise du domaine. Les fournisseurs qui intègrent des règles de détection basées sur l'apprentissage automatique et réinjectent des données télémétriques anonymisées dans des modèles partagés améliorent la précision pour tous les clients, renforçant un avantage concurrentiel fondé sur les effets de réseau. Les entreprises évaluent le délai de confinement et la préparation aux audits plutôt que le nombre de fonctionnalités, orientant les budgets vers des accords de niveau de service basés sur les résultats. Par conséquent, les profils de marge des prestataires de services rivalisent avec ceux des éditeurs de logiciels purs une fois que les économies d'échelle entrent en jeu.


Par mode de déploiement : prédominance du cloud avec des passerelles hybrides
Les plateformes basées sur le cloud détenaient 71,37 % de la part de marché de la confiance numérique en 2025 et se développeront à un TCAC de 14,76 % à mesure que les acheteurs recherchent l'élasticité et les mises à jour permanentes. Les offres d'identité en tant que service de Microsoft, Okta et Ping proposent une facturation par utilisateur qui élimine les dépenses en capital et offre des déploiements continus de fonctionnalités. Les empreintes sur site se réduisent à chaque cycle budgétaire, mais elles persistent dans les domaines de la défense, des infrastructures critiques et de la santé, contraints par des mandats de souveraineté. Les plans hybrides dominent donc : les entreprises fédèrent l'authentification entre Active Directory, les portails SaaS et les charges de travail multi-cloud en utilisant OAuth 2.0, SAML 2.0 et OpenID Connect.
La taille du marché de la confiance numérique allouée aux configurations hybrides augmente à mesure que les entreprises migrent progressivement pour éviter les perturbations de type « migration brutale ». Le NIST SP 800-207A prescrit des points d'application des politiques à la fois dans les centres de données et dans les locataires de cloud public, garantissant des décisions d'accès uniformes. Les moteurs de politique centralisés réduisent les surfaces d'attaque en supprimant la synchronisation des mots de passe et en permettant l'authentification unique. À mesure que les hyperscalers intègrent des outils d'identité natifs dans les abonnements d'infrastructure, les fournisseurs indépendants se différencient par la profondeur : facteurs adaptatifs basés sur le risque, notation des anomalies par apprentissage automatique et émission de portefeuilles décentralisés.
Par taille d'organisation : les PME réduisent l'écart
Les grandes entreprises ont consommé 62,45 % des dépenses de 2025 en raison de leurs vastes parcs d'utilisateurs et de leurs régimes d'audit rigoureux. Pourtant, les PME comblent l'écart, enregistrant un TCAC de 14,86 % à mesure que les prix SaaS démarrent à 3 USD par utilisateur et par mois et ne nécessitent aucun personnel de sécurité interne. Les assureurs amplifient l'adoption, refusant de renouveler les polices à moins que l'authentification multifacteur, la détection des points de terminaison et les contrôles d'accès privilégié ne soient en place, créant de facto un mandat quasi-réglementaire. Les offres clés en main des prestataires de services gérés regroupent l'identité, le SIEM et les manuels de réponse dans des forfaits mensuels fixes.
La taille du marché de la confiance numérique réservée aux PME augmente à mesure que le travail à distance se normalise, effaçant les avantages du périmètre physique longtemps détenus par les grandes entreprises. La convivialité détermine désormais la sélection des fournisseurs : les tableaux de bord intuitifs et les connecteurs préconfigurés l'emportent sur la cryptographie exotique. Les éditions communautaires et les niveaux freemium attirent les petits clients, qui passent ensuite à des offres supérieures une fois que des déclencheurs d'audit ou d'assurance surviennent. Au cours de la période de prévision, la croissance du nombre de nouveaux clients plutôt que l'expansion des sièges stimulera l'accélération des revenus dans le bas du marché intermédiaire.
Par secteur d'utilisation final : essor du commerce de détail et de l'e-commerce face à la montée de la fraude
Le BFSI a conservé la plus grande part de marché de la confiance numérique en 2025 avec 32,43 %, contraint par les règles d'authentification forte des clients dans le cadre de la DSP 2 et de mandats similaires. Cependant, le commerce de détail et l'e-commerce afficheront le TCAC le plus rapide à 15,04 % alors que la fraude par prise de contrôle de compte a atteint 13 milliards USD en 2024. Les commerçants s'empressent de déployer la biométrie comportementale et la prise d'empreinte des appareils pour distinguer les robots des acheteurs authentiques lors du paiement. Les organisations de santé intègrent des outils de correspondance des patients pour réduire les taux d'erreur de liaison des dossiers, répondant ainsi à des risques de sécurité critiques pour la vie.
La taille du marché de la confiance numérique captée par le commerce de détail augmente chaque trimestre à mesure que les plateformes omnicanales s'étendent au commerce transfrontalier et aux modèles d'achat immédiat avec paiement différé. Les réglementations de type DSP 2 se répandent hors d'Europe, élargissant le filet de conformité. Les rétrofacturations liées à la fraude érodent les faibles marges du commerce électronique, de sorte que la notation des risques basée sur l'apprentissage automatique, qui approuve davantage de commandes légitimes sans friction supplémentaire, devient un levier de revenus plutôt qu'un centre de coûts. Le BFSI, bien qu'il reste le locataire principal, investit massivement dans la cryptographie post-quantique et la vivacité biométrique pour pérenniser l'intégration numérique.

Analyse géographique
L'Amérique du Nord a généré le plus grand revenu régional, représentant 38,01 % de la part de marché de la confiance numérique en 2025 et se développant à un TCAC de 13,9 %. La nouvelle règle de divulgation des violations de la Commission américaine des valeurs mobilières et des changes oblige les entreprises cotées à opérationnaliser des flux de travail de réponse aux incidents qui capturent automatiquement les journaux d'identité, comprimant les cycles d'adoption. Les lois provinciales canadiennes mises à jour sur la protection de la vie privée reflètent les obligations de l'UE et exigent des enregistrements de consentement granulaires, poussant les multinationales vers des moteurs de politique unifiés et multi-juridictionnels. Les agences fédérales et étatiques financent également des projets pilotes de zéro confiance, qui se répercutent sur les marchés commerciaux adjacents.
L'Asie-Pacifique est le territoire à la croissance la plus rapide avec un TCAC de 15,11 % à mesure que les programmes d'identité numérique à l'échelle de la population se déploient. La loi indienne impose des stockages de données dans le pays et des invites d'autorisation explicites, stimulant la construction locale de centres de données et les moteurs de tokenisation qui évitent de répliquer des attributs sensibles au-delà des frontières. Les restrictions chinoises sur les transferts nécessitent des structures d'identité hybrides qui maintiennent les données personnelles sur le territoire national tout en authentifiant les employés mondiaux. Le Japon a renforcé ses règles de transfert transfrontalier, stimulant la demande d'outils d'orchestration du consentement et d'automatisation des audits. Singapour a intégré OAuth 2.0 et OpenID Connect dans son cadre national, ancrant les architectures des fournisseurs dans des normes ouvertes. Les économies émergentes de l'ASEAN élaborent des lois inspirées du RGPD, élargissant le marché adressable pour les pôles de conformité régionaux.
L'Europe détenait 24,3 % des revenus de 2025 et est sur une trajectoire de TCAC de 14,2 % dans le contexte des mandats eIDAS 2.0 exigeant que chaque citoyen dispose d'un portefeuille interopérable d'ici 2026. L'agence fédérale de sécurité allemande a publié des lignes directrices sur le zéro confiance qui influencent désormais les marchés publics dans les infrastructures critiques. Le Royaume-Uni a maintenu des exigences équivalentes au RGPD, soutenant des dépenses de conformité élevées. L'autorité française de protection des données a infligé 214 millions EUR (228 millions USD) d'amendes pour consentement aux cookies en 2023, prouvant la rigueur de l'application. L'Amérique du Sud reste naissante avec une part de 4,8 % mais progresse de 14,6 % à mesure que la LGPD brésilienne arrive à maturité. Le Moyen-Orient et l'Afrique enregistrent une croissance de 15,3 %, portée par les programmes blockchain du Golfe et la POPIA sud-africaine, qui privilégient tous deux les justificatifs vérifiables et l'authentification continue.

Paysage réglementaire
Les exigences en matière de confiance numérique se renforcent autour de l'identité, de la divulgation en matière de cybersécurité et des services de confiance interopérables, avec une application et une normalisation portées par les régulateurs et les organismes sectoriels. Aux États-Unis, la règle de divulgation des violations de la SEC réduit les délais de déclaration des entreprises publiques à quatre jours ouvrables, poussant les entreprises vers des journaux d'identité auditables et des flux de travail automatisés de gestion des incidents. En Europe, l'eIDAS 2.0 est mis en œuvre via des actes d'exécution, notamment le règlement d'exécution (UE) 2026/798 de la Commission (7 avril 2026) qui précise les normes de référence pour l'enrôlement à distance dans les portefeuilles d'identité numérique européens au niveau de garantie substantiel, tandis que les règlements (UE) 2025/2530 et 2025/2531 (16 décembre 2025) établissent des normes de référence pour les prestataires de services de confiance qualifiés et les registres électroniques qualifiés.
Le Royaume-Uni ajoute également une surveillance sectorielle spécifique et une gouvernance de l'assurance identitaire. Le Critical Third Parties (Designation) Regulations 2026 est entré en vigueur le 13 juillet 2026, plaçant les principaux fournisseurs de cloud (dont Microsoft, Google, AWS et Oracle) sous la supervision des régulateurs financiers britanniques, relevant les exigences en matière de résilience, de contrôles de sécurité et de preuves de gestion des risques liés aux tiers dans les chaînes d'approvisionnement des services financiers réglementés. Parallèlement, le UK Digital Verification Services Trust Framework 1.0, géré par l'Office for Digital Identities and Attributes (OfDIA), établit un parcours d'accréditation pour les organismes d'évaluation de la conformité (l'accréditation débutant au plus tôt le 1er septembre 2026 en vertu du Data (Use and Access) Act 2025), renforçant un marché axé sur la conformité pour la vérification d'identité, l'authentification et les artefacts d'assurance prêts pour l'audit, alignés sur des cadres tels que les normes de services de confiance ETSI.
Paysage concurrentiel
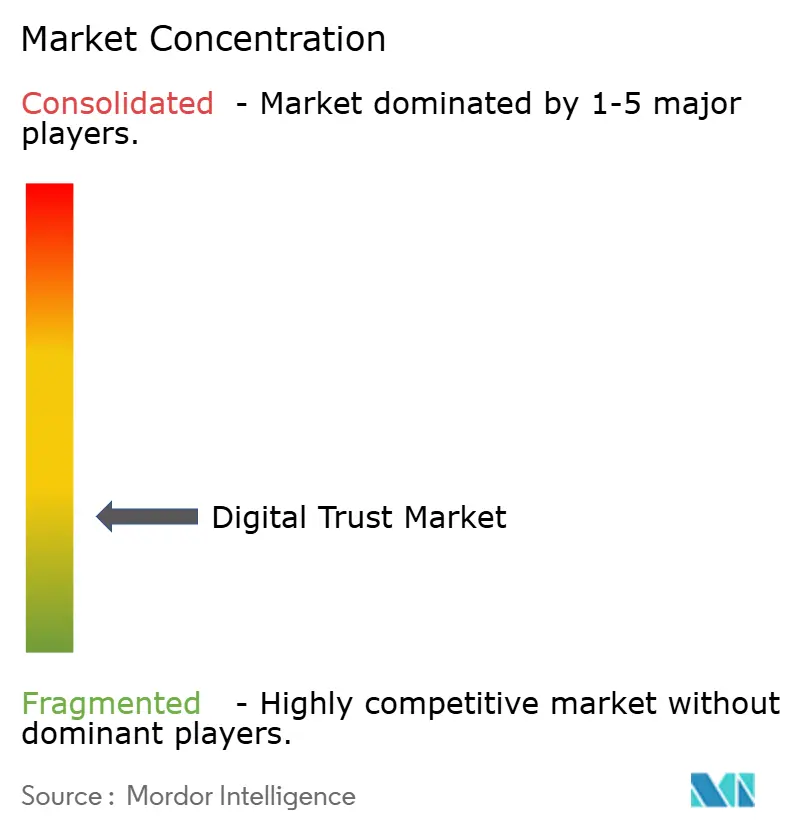
Le marché de la confiance numérique est modérément fragmenté, les 10 premiers fournisseurs contrôlant environ 45 % des revenus mondiaux, laissant une large place aux spécialistes de niche. Les hyperscalers cloud Microsoft, Amazon Web Services et Oracle intègrent l'identité en tant que service dans les abonnements d'infrastructure, faisant baisser les prix des licences autonomes mais augmentant l'opportunité globale pour les partenaires d'intégration. Les acteurs purs de l'identité tels qu'Okta, Ping Identity et CyberArk se différencient par la profondeur — par exemple, la plateforme d'accès privilégié certifiée EAL4+ de CyberArk, qui satisfait aux appels d'offres de défense, et le catalogue de plus de 7 000 connecteurs préconfigurés d'Okta. Les sociétés de vérification d'identité Jumio, Onfido et Mitek s'attaquent à l'intégration à distance dans les cas d'usage BFSI, économie de partage et santé, Jumio ayant dépassé le milliard de vérifications en 2024.
L'activité d'acquisition est soutenue. En novembre 2025, Okta a acquis Spera Security pour 265 millions USD afin d'ajouter la détection des menaces liées à l'identité. CyberArk a annoncé une prise de contrôle de Venafi pour 1,54 milliard USD en août 2025 afin d'associer la gestion des identités machine à l'accès privilégié. Entrust a acquis Onfido en 2024, reflétant une ruée stratégique pour contrôler l'ensemble du cycle de vie de l'identité. Les dépôts de brevets en cryptographie post-quantique ont bondi de 340 % après que le NIST a désigné les algorithmes préférés en août 2024, positionnant les fournisseurs disposant d'implémentations précoces pour les appels d'offres dans les secteurs réglementés.
Les certifications réglementaires constituent des barrières informelles. Les fournisseurs obtenant les certifications ISO 27001, SOC 2 Type II et FedRAMP Modéré évincent les concurrents non certifiés lors de la notation des appels d'offres, et le coût de la maintenance multi-cadres pousse les petits fournisseurs vers la fusion. Parallèlement, les projets pilotes de portefeuilles ouverts dans le cadre de l'eIDAS 2.0 et les couches de consentement liées à l'Aadhaar indien font émerger de nouveaux entrants axés sur les identifiants décentralisés. L'intensité concurrentielle augmentera probablement jusqu'à ce que les normes d'interopérabilité se stabilisent et que les économies d'échelle élèvent les barrières à l'entrée.
Leaders du secteur de la confiance numérique
Microsoft
IBM
Cisco Systems
Amazon Web Services (AWS)
Oracle
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier

Opportunités de marché et perspectives d'avenir
Les calendriers de mise en œuvre réglementaire et l'extension de la surveillance créent un espace pour les fournisseurs et prestataires de services capables d'intégrer les preuves de conformité, l'assurance identitaire et la résilience opérationnelle dans des modèles de livraison reproductibles. Les règlements d'exécution de l'eIDAS 2.0, notamment le règlement UE 2026/798 pour l'enrôlement à distance et les règlements UE 2025/2530 et 2025/2531 pour les services de confiance qualifiés et les registres électroniques, accroissent la demande pour l'émission d'identifiants interopérables, la vérification d'identité à distance et les outils de conformité alignés sur les normes de référence. Au Royaume-Uni, l'inclusion des hyperscalers dans la surveillance des services financiers via le Critical Third Parties (Designation) Regulations 2026 fait évoluer les exigences des acheteurs vers une surveillance continue des contrôles, des rapports d'assurance des tiers, et des modèles de gestion des identités et des accès résilients capables de résister à un examen prudentiel.
Les déploiements de clouds souverains et réglementés élargissent également les cas d'usage de la confiance numérique au-delà de l'IAM classique, incluant le contrôle vérifiable, l'application de la résidence des données et l'assurance cryptographique. IBM a rendu IBM Sovereign Core disponible en mai 2026 pour aider à opérationnaliser les exigences de souveraineté numérique dans les environnements réglementés, et Oracle a annoncé son Defense Industrial Base Isolated Cloud Environment (DICE) en 2026 pour soutenir les besoins d'isolation axés sur la défense, renforçant la demande pour la gestion de clés adossée au matériel, l'application des politiques et l'accès auditable. Le marché étant déjà orienté vers la fourniture en cloud (les offres basées sur le cloud représentaient 71,37 % des dépenses en 2025) et la monétisation des services (les services croissant plus rapidement que les solutions), les intégrateurs et fournisseurs de services managés ont la possibilité de standardiser des packs de conformité multi-cadres combinant architecture zero-trust, conservation de la télémétrie identitaire et rapports automatisés pour les acheteurs multi-juridictionnels.
Développements récents du secteur
- Juillet 2026 : Keyfactor annonce un investissement stratégique de croissance de plus d'un milliard de dollars mené par Summit Partners pour renforcer son leadership dans la sécurisation de l'IA et de la sécurité d'entreprise post-quantique. Cette démarche renforce l'infrastructure de confiance numérique pour la sécurité liée à l'IA et prête pour le quantique, et étend l'échelle et les capacités de la plateforme de confiance numérique, susceptible de modifier le leadership du marché et les investissements dans les flux de travail d'identité et de sécurité.
- Juin 2026 : Cisco Systems dévoile Live Protect, un système immunitaire numérique pour les commutateurs Cisco offrant une protection en temps réel contre les vulnérabilités prioritaires. Ce lancement renforce la sécurité en temps réel des infrastructures informatiques critiques et consolide le tissu de sécurité de Cisco, accélérant l'adoption d'une confiance et d'une protection intégrées à travers les réseaux.
- Avril 2026 : Microsoft annonce l'open-sourcing du firmware, du pilote et de la pile logicielle Azure Integrated HSM lors de l'OCP EMEA Summit pour permettre la validation cryptographique de la confiance. Cette publication fait progresser la validation cryptographique de la confiance et la préparation post-quantique, et favorise l'interopérabilité et une adoption plus rapide des identités adossées à du matériel de confiance à travers les écosystèmes cloud.


Cadre de la méthodologie de recherche et portée du rapport
Définition et couverture du marché
Pour cette étude, le marché couvre les dépenses qui aident les organisations à créer et à maintenir la confiance dans les interactions numériques, y compris les contrôles d'identité et d'accès, les protections de sécurité et de confidentialité, et les outils d'assurance qui soutiennent des transactions sûres à travers les applications, appareils et réseaux.
Exclusions de périmètre : les appareils de sécurité purement matériels et l'externalisation informatique générale sont exclus, sauf lorsqu'ils sont directement vendus dans le cadre d'une solution ou d'un contrat de service de confiance numérique.
Aperçu de la segmentation
- Par composant
- Solutions
- Services
- Par mode de déploiement
- Basé sur le cloud
- Sur site
- Par taille d'organisation
- Grandes entreprises
- Petites et moyennes entreprises (PME)
- Par secteur d'utilisation final
- Banque, services financiers et assurance (BFSI)
- Santé
- Informatique et télécommunications
- Gouvernement et secteur public
- Commerce de détail et e-commerce
- Énergie et services publics
- Autres secteurs
- Par géographie
- Amérique du Nord
- États-Unis
- Canada
- Mexique
- Amérique du Sud
- Brésil
- Argentine
- Reste de l'Amérique du Sud
- Europe
- Allemagne
- Royaume-Uni
- France
- Italie
- Espagne
- Reste de l'Europe
- Asie-Pacifique
- Chine
- Japon
- Inde
- Corée du Sud
- Asie du Sud-Est
- Reste de l'Asie-Pacifique
- Moyen-Orient et Afrique
- Moyen-Orient
- Afrique
- Amérique du Nord
Sources de données, dimensionnement du marché et validation
Recherche documentaire
La recherche documentaire a permis de fixer les limites externes de la demande et de maintenir des hypothèses réalistes à travers les régions et les secteurs. Nous avons principalement utilisé des données publiques indiquant l'orientation des budgets de confiance et de sécurité, puis avons associé ces informations aux catégories de solutions et de services.
Les sources comprenaient des références publiques et officielles telles que les directives du NIST, les publications ISO, les communiqués de la FCC et de la FTC, les rapports de l'ENISA, et les travaux de l'OCDE sur la sécurité numérique et la confidentialité, ainsi que les dépôts d'entreprises, les présentations aux investisseurs, les sites web d'associations et une couverture médiatique fiable. Dans les cas où les répartitions des entreprises n'étaient pas entièrement divulguées, nous avons utilisé des abonnements payants pour les données financières et de renseignement d'entreprise, ainsi que des bases de données de brevets et une base de données d'importation et d'exportation au niveau des expéditions pour vérifier certains flux de produits de sécurité. Cette liste n'est pas exhaustive, et de nombreuses autres sources ont été utilisées pour la collecte de données, la validation et la clarification de la recherche.
Entretiens et enquêtes primaires
Les travaux primaires ont été utilisés pour valider ce qui avait été appris à partir des sources publiques, en particulier sur ce que les acheteurs incluent dans un programme de confiance numérique et sur l'évolution des prix entre abonnements logiciels et services. Nous avons échangé avec un mélange de fournisseurs de solutions, de partenaires de services et d'utilisateurs d'entreprise à travers les principales régions, afin de vérifier les schémas d'adoption, le comportement de renouvellement et l'intensité des dépenses avant de finaliser le modèle.
Répartition des répondants aux travaux de recherche primaire
| Type d'entreprise | Poste du répondant | Région |
|---|---|---|
| Niveau supérieur : 25 % | Cadres dirigeants : 15 % | APAC : 47 % |
| Niveau intermédiaire : 60 % | Responsables fonctionnels/unités : 34 % | EMEA : 31 % |
| Petits acteurs : 15 % | Managers : 51 % | Amériques : 22 % |
Dimensionnement du marché et prévisions
Le dimensionnement commence par une approche descendante où les dépenses technologiques sont reconstituées en un pool de demande de confiance numérique en appliquant des facteurs d'adoption et d'intensité aux flux de travail numériques réglementés et à haut risque (par exemple, la vérification d'identité, l'authentification, la prévention de la fraude et le reporting de conformité). Une fois la structure de la demande établie, nous la corroborons par des vérifications ascendantes sélectives, telles que des répartitions de revenus de fournisseurs échantillonnées, des retours des canaux sur les taux de renouvellement, et des vérifications de volume par prix de vente moyen pour les offres d'abonnement couramment tarifées.
Les principales entrées utilisées dans le modèle comprennent l'orientation des budgets de sécurité et de confidentialité des entreprises, le rythme de migration vers le cloud, l'adoption de la gestion des identités et des accès, les schémas signalés de violations et d'usurpation d'identifiants, la pression réglementaire, et le changement de répartition entre logiciels et services managés. Les prix pouvant évoluer rapidement dans ce domaine, la progression du prix de vente moyen a été traitée séparément pour les abonnements de plateforme et les services, puis alignée sur les moteurs de demande vérifiés.
Pour les prévisions, une analyse de scénarios a été utilisée puis ancrée aux attentes des experts concernant les dépenses macroéconomiques et de sécurité, le calendrier réglementaire, et les courbes d'adoption du cloud et du zero trust. Lorsque les signaux ascendants manquaient pour les marchés plus petits, nous avons appliqué des ratios proxy issus d'économies et de mixtes sectoriels similaires, puis ajusté ces hypothèses via les retours d'entretiens avant de finaliser les totaux.
Validation des données et cycle de mise à jour
Les résultats ont été vérifiés par triangulation sous plusieurs angles, notamment l'intensité des dépenses par secteur, la capture implicite des revenus des fournisseurs, et les signaux d'adoption régionale, ce qui permet de détecter les surestimations et les décalages temporels. Les écarts hors des plages attendues déclenchent un examen approfondi d'hypothèses telles que les taux d'attachement de services, la tarification des abonnements, et la répartition entre déploiements cloud et sur site.
Avant validation finale, le modèle passe par des examens d'analystes en plusieurs étapes, et des appels de suivi sont déclenchés lorsqu'un point de données modifie l'analyse, comme une nouvelle fenêtre réglementaire, un changement majeur de tendance des violations, ou un mouvement de prix inhabituel. Les rapports sont actualisés annuellement, et des mises à jour intermédiaires sont effectuées lorsque des événements significatifs impactent la demande ou les prix, suivies d'un dernier passage avant livraison afin que les clients reçoivent la vue la plus récente possible.
Taille du marché de la confiance numérique selon Mordor Intelligence par rapport aux autres estimations publiées
Les valeurs publiées du marché de la confiance numérique peuvent différer car les frontières des catégories ne sont pas toujours définies de la même manière, et les services, abonnements logiciels et éléments de cybersécurité adjacents peuvent être regroupés différemment selon les études. Des différences apparaissent également lorsque les taux de change sont capturés à des moments différents, et lorsque les prix sont projetés en utilisant l'inflation informatique générale plutôt que le comportement de renouvellement spécifique à la sécurité.
Un écart lié à l'actualisation est fréquent ici, car les prix de vente moyens des abonnements et les taux d'attachement des services peuvent évoluer en l'espace d'une année, en particulier lorsque les acheteurs passent d'outils ponctuels à des contrats de plateforme et à des offres managées, ce qui modifie le taux d'exécution utilisé pour l'année en cours. En fixant les taux de change sur une fenêtre temporelle cohérente et en revérifiant la logique de prix de vente moyen lors du cycle de mise à jour annuel, Mordor Intelligence maintient l'estimation en phase avec ce que les acheteurs paient réellement dans le périmètre défini de la confiance numérique.
Comparaison de référence
| Source | Taille du marché | Lacunes dans la méthodologie de recherche |
|---|---|---|
| Mordor Intelligence | 471,96 milliards USD (2025) | |
| Journal professionnel A | 410,06 milliards USD (2024) | Utilise une année de base plus ancienne et une courbe de croissance plus rapide, et le périmètre semble plus large dans les endroits où la cybersécurité générale et les outils de confiance sont mélangés sans séparation claire entre abonnements et services. |
| Cabinet de conseil mondial B | 118,40 milliards USD (2024) | Part d'une base de dépenses plus restreinte qui compte probablement moins de catégories de solutions, et le total peut sembler plus bas lorsque les revenus de services et les programmes de conformité intersectoriels ne sont que partiellement capturés. |
L'écart entre les chiffres publiés provient principalement de la largeur avec laquelle la catégorie est définie et de la manière dont la tarification de l'année en cours est traitée, et non de simples différences de calcul. Lorsque les frontières du périmètre sont maintenues explicites et que la tarification est revalidée par des contrôles reproductibles, la taille du marché qui en résulte devient plus facile à retracer, à reproduire et à utiliser pour les décisions de planification.


Questions clés auxquelles le rapport répond
À quel rythme le marché de la confiance numérique devrait-il croître entre 2026 et 2031 ?
Le marché devrait se développer à un TCAC de 14,28 %, passant de 550,58 milliards USD en 2026 à 1 073,18 milliards USD d'ici 2031.
Quel composant connaît la croissance des revenus la plus rapide ?
Les services, en particulier la détection et la réponse gérées, progressent à un TCAC de 14,99 % à mesure que les acheteurs recherchent un soutien opérationnel continu.
Pourquoi l'Asie-Pacifique est-elle considérée comme la région à la croissance la plus rapide ?
Les programmes d'identité numérique soutenus par les gouvernements et les règles de localisation des données stimulent un TCAC de 15,11 %, dépassant les autres régions.
Qu'est-ce qui stimule la demande des détaillants pour les solutions de confiance numérique ?
La fraude par prise de contrôle de compte dépassant 13 milliards USD de pertes en 2024 pousse les commerçants à déployer la biométrie comportementale et la prise d'empreinte des appareils.
Comment les changements réglementaires influencent-ils l'adoption des technologies ?
Des cadres tels que l'eIDAS 2.0, la loi DPDP indienne et les nouvelles règles américaines de divulgation des violations imposent une gouvernance des identités plus solide, accélérant les mises à niveau des plateformes.
Quels fournisseurs façonnent le paysage concurrentiel ?
Microsoft, Amazon Web Services, Okta, Ping Identity et CyberArk dominent le marché, tandis que des acquisitions comme CyberArk-Venafi illustrent les tendances à la consolidation.
Dernière mise à jour de la page le:



